बधाई हो

डेवलपर्स के लिए AWS Security का उपयोग

Rahul Singh

Technical Product Manager

AWS किस पहचान की जाँच करता है
आपने क्या तय किया

  • Actor और principal: AWS किसका बैज जाँचता है
  • पहले explicit deny, और नो-मैच भी deny ही है

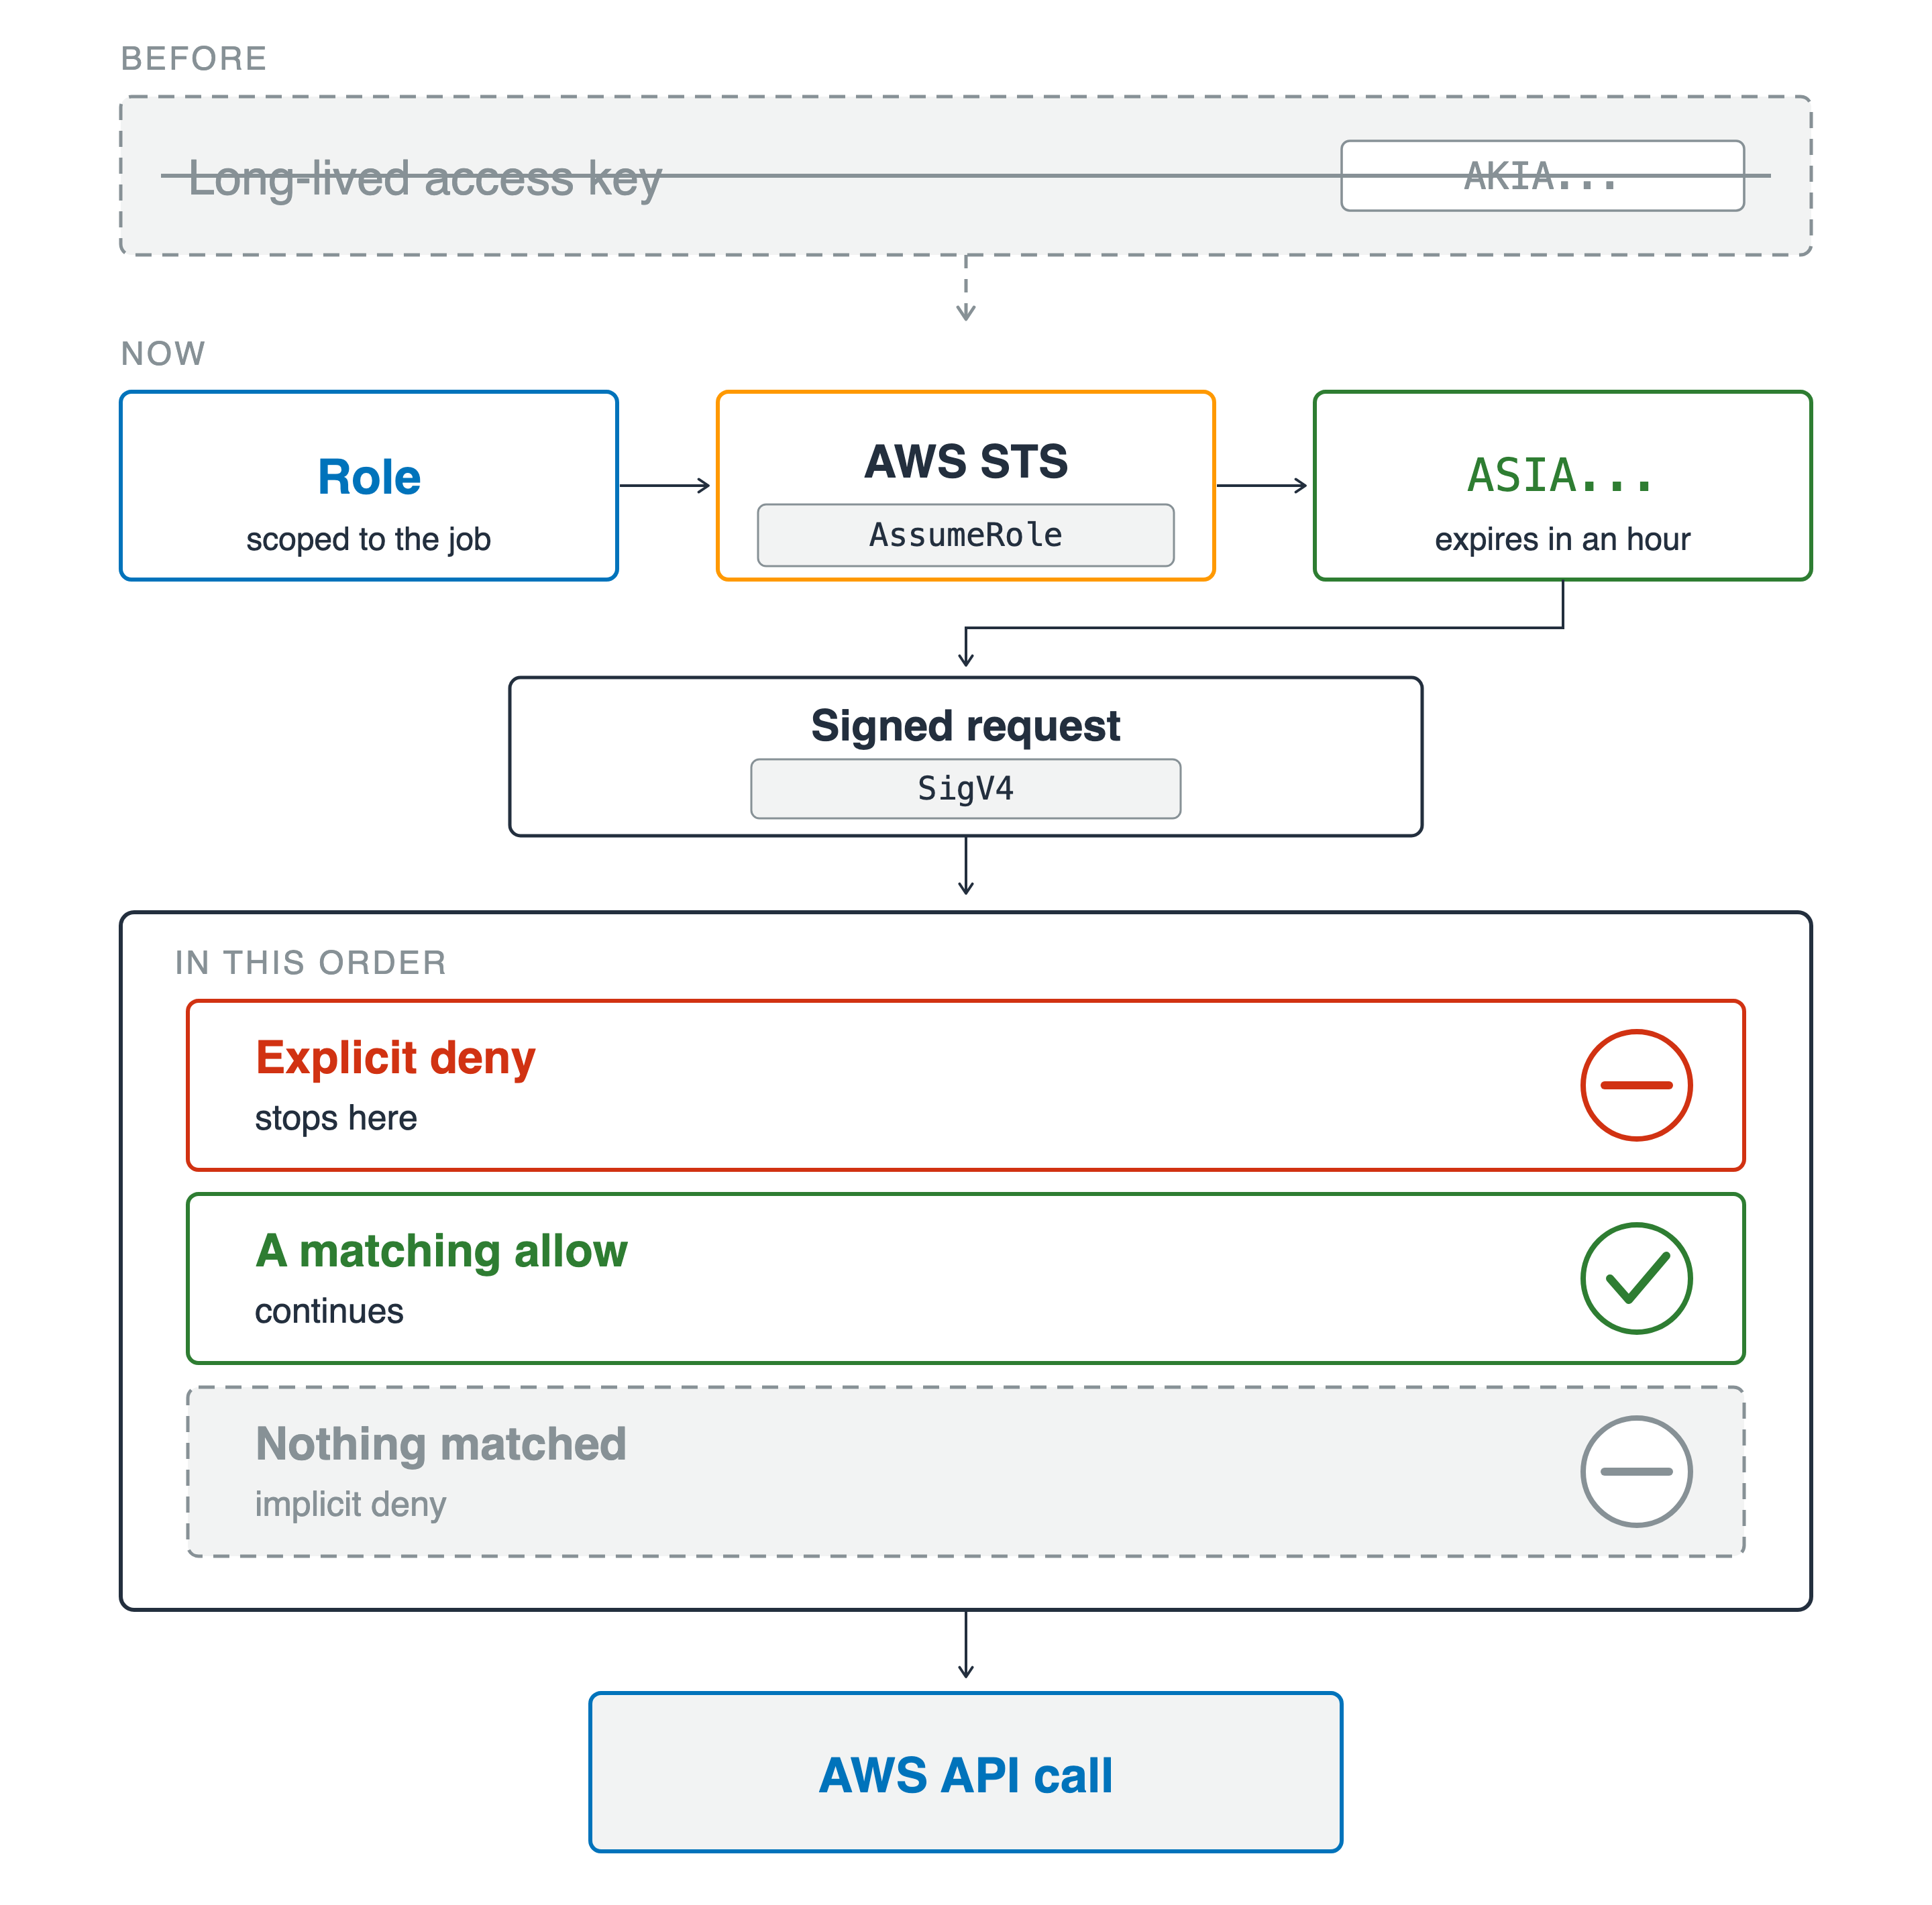
पूरे प्रवाह में एक रिक्वेस्ट। ऊपर धुंधला, कटा हुआ बॉक्स लम्बे समय वाला एक्सेस की AKIA दिखाता है। उसके नीचे, जॉब-स्कोप्ड role AWS STS से होकर अस्थायी क्रेडेंशियल ASIA पाता है जो 1 घंटे में एक्सपायर होता है, फिर SigV4 से साइन हुई रिक्वेस्ट बनती है। यह एक गेट पर जाती है जो क्रम में जाँचता है: explicit deny जो रोक दे, matching allow जो आगे बढ़ाए, और डैश्ड बैंड जहाँ कुछ मैच नहीं हुआ, जो implicit deny है। बची हुई रिक्वेस्ट एक AWS API कॉल बनकर निकलती है।

डेवलपर्स के लिए AWS Security का उपयोग

AWS किस पहचान की जाँच करता है

आपने क्या तय किया

  • Actor और principal: AWS किसका बैज जाँचता है
  • पहले explicit deny, और नो-मैच भी deny ही है
  • Role और 1 घंटा, न कि key और हमेशा
  • हर रिक्वेस्ट पर SigV4, और एक के लिए pre-signed

पूरे प्रवाह में एक रिक्वेस्ट। ऊपर धुंधला, कटा हुआ बॉक्स लम्बे समय वाला एक्सेस की AKIA दिखाता है। उसके नीचे, जॉब-स्कोप्ड role AWS STS से होकर अस्थायी क्रेडेंशियल ASIA पाता है जो 1 घंटे में एक्सपायर होता है, फिर SigV4 से साइन हुई रिक्वेस्ट बनती है। यह एक गेट पर जाती है जो क्रम में जाँचता है: explicit deny जो रोक दे, matching allow जो आगे बढ़ाए, और डैश्ड बैंड जहाँ कुछ मैच नहीं हुआ, जो implicit deny है। बची हुई रिक्वेस्ट एक AWS API कॉल बनकर निकलती है।

डेवलपर्स के लिए AWS Security का उपयोग

कौन कहाँ तक पहुँच सकता है

आपने क्या तय किया

  • User pool साइन-इन कराता है, identity pool क्रेडेंशियल देता है
  • पहले टोकन वेरिफाई करें, फिर क्लेम्स पर सवाल करें

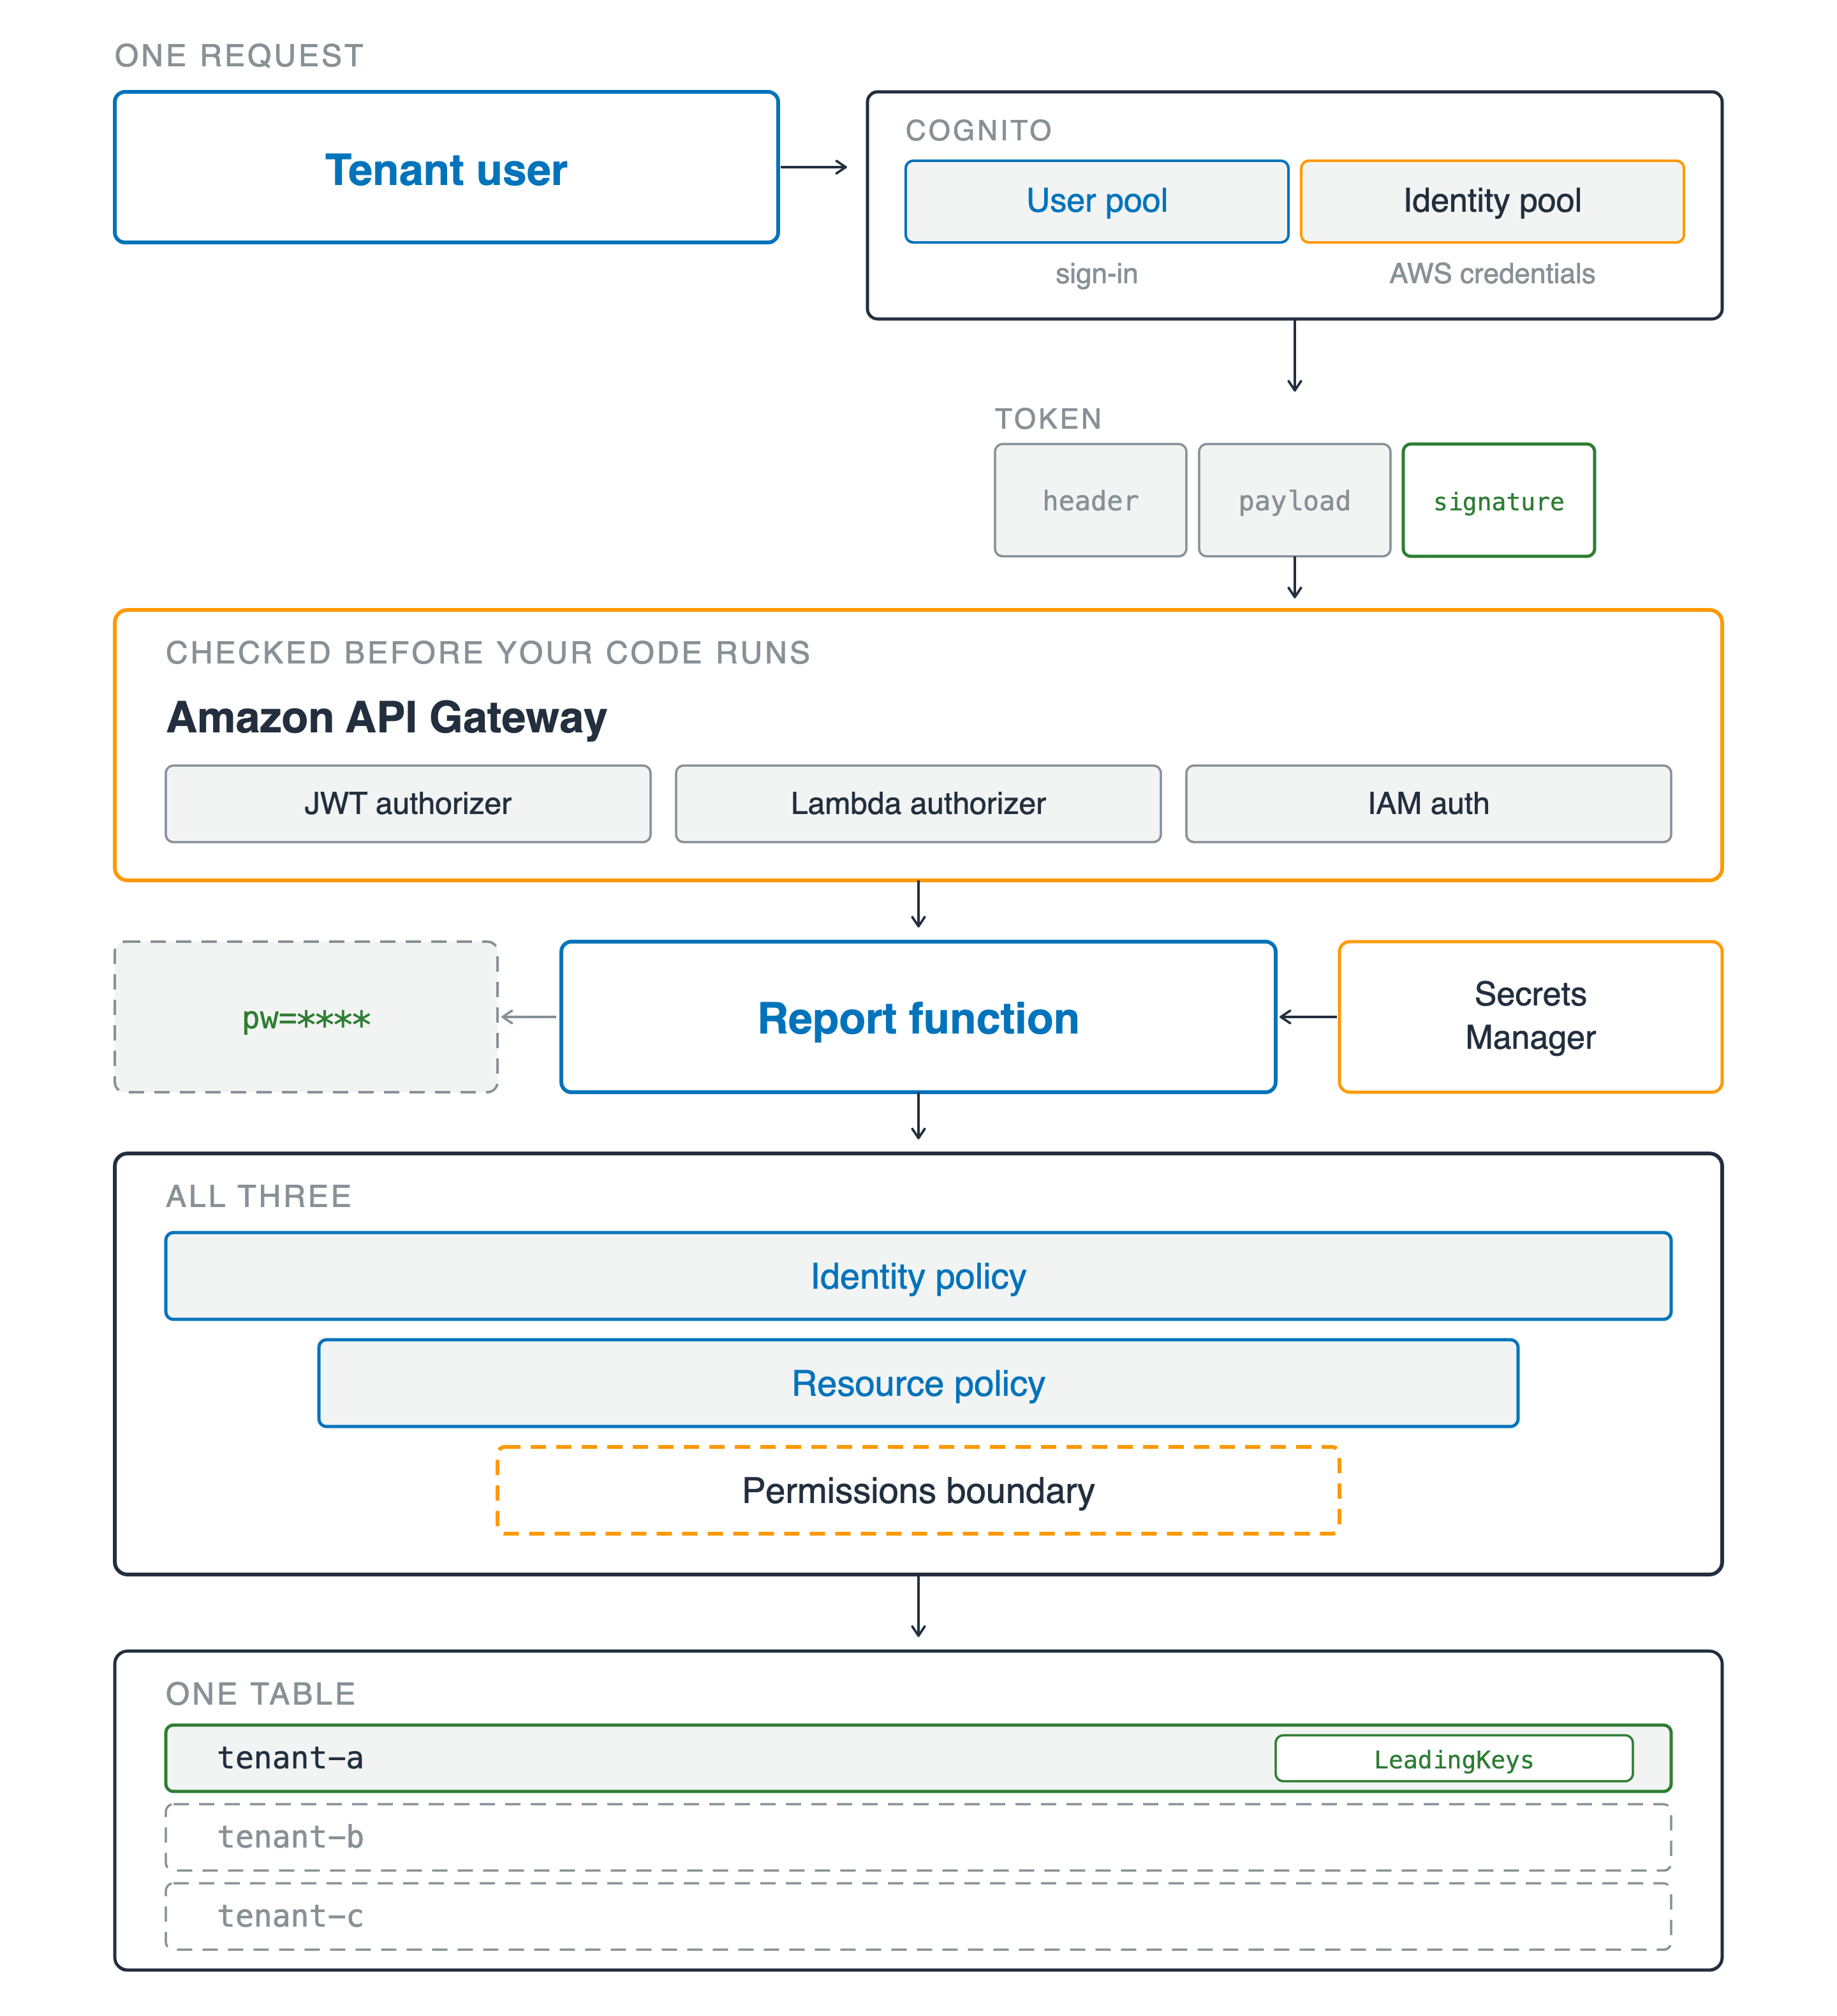
एक रिक्वेस्ट जो हर लेयर पार करती है। एक tenant यूज़र Amazon Cognito तक पहुँचता है, एक फ्रेम में दो बॉक्स: user pool जो साइन-इन कराता है और identity pool जो AWS क्रेडेंशियल देता है। नीचे टोकन के तीन हिस्से हैं: header, payload, signature, जिनमें केवल signature हरे रंग से आउटलाइन है। यह Amazon API Gateway में जाता है, जिस पर लिखा है कोड चलने से पहले चेक होता है, और यह JWT authorizer, Lambda authorizer और IAM auth ऑफर करता है। उसके नीचे report फंक्शन Secrets Manager से एक वैल्यू लेता है और एक मास्क्ड लाइन निकालता है: pw बराबर चार asterisks। तीन परमिशन लेयर नीचे संकरी होती हैं: identity policy, resource policy, और डैश्ड permissions boundary। सबसे नीचे, shared table की एक पंक्ति रोशन है और LeadingKeys टैग है, जबकि दो अन्य tenant पंक्तियाँ डैश्ड और ग्रे रहती हैं।

डेवलपर्स के लिए AWS Security का उपयोग

कौन कहाँ तक पहुँच सकता है

आपने क्या तय किया

  • User pool साइन-इन कराता है, identity pool क्रेडेंशियल देता है
  • पहले टोकन वेरिफाई करें, फिर क्लेम्स पर सवाल करें
  • Identity, resource, boundary: तीन लेयर, एक जवाब
  • एक tenant कंडीशन, उसे पार करता Scan, और पासवर्ड को लॉग से बाहर रखें

एक रिक्वेस्ट जो हर लेयर पार करती है। एक tenant यूज़र Amazon Cognito तक पहुँचता है, एक फ्रेम में दो बॉक्स: user pool जो साइन-इन कराता है और identity pool जो AWS क्रेडेंशियल देता है। नीचे टोकन के तीन हिस्से हैं: header, payload, signature, जिनमें केवल signature हरे रंग से आउटलाइन है। यह Amazon API Gateway में जाता है, जिस पर लिखा है कोड चलने से पहले चेक होता है, और यह JWT authorizer, Lambda authorizer और IAM auth ऑफर करता है। उसके नीचे report फंक्शन Secrets Manager से एक वैल्यू लेता है और एक मास्क्ड लाइन निकालता है: pw बराबर चार asterisks। तीन परमिशन लेयर नीचे संकरी होती हैं: identity policy, resource policy, और डैश्ड permissions boundary। सबसे नीचे, shared table की एक पंक्ति रोशन है और LeadingKeys टैग है, जबकि दो अन्य tenant पंक्तियाँ डैश्ड और ग्रे रहती हैं।

डेवलपर्स के लिए AWS Security का उपयोग

पहले साबित करें, फिर शिप करें

आपने क्या तय किया

  • By default एन्क्रिप्शन, पर कौन-सा मोड और किसकी key आपकी है
  • Key पर दो गेट, और दोनों खुलने चाहिए

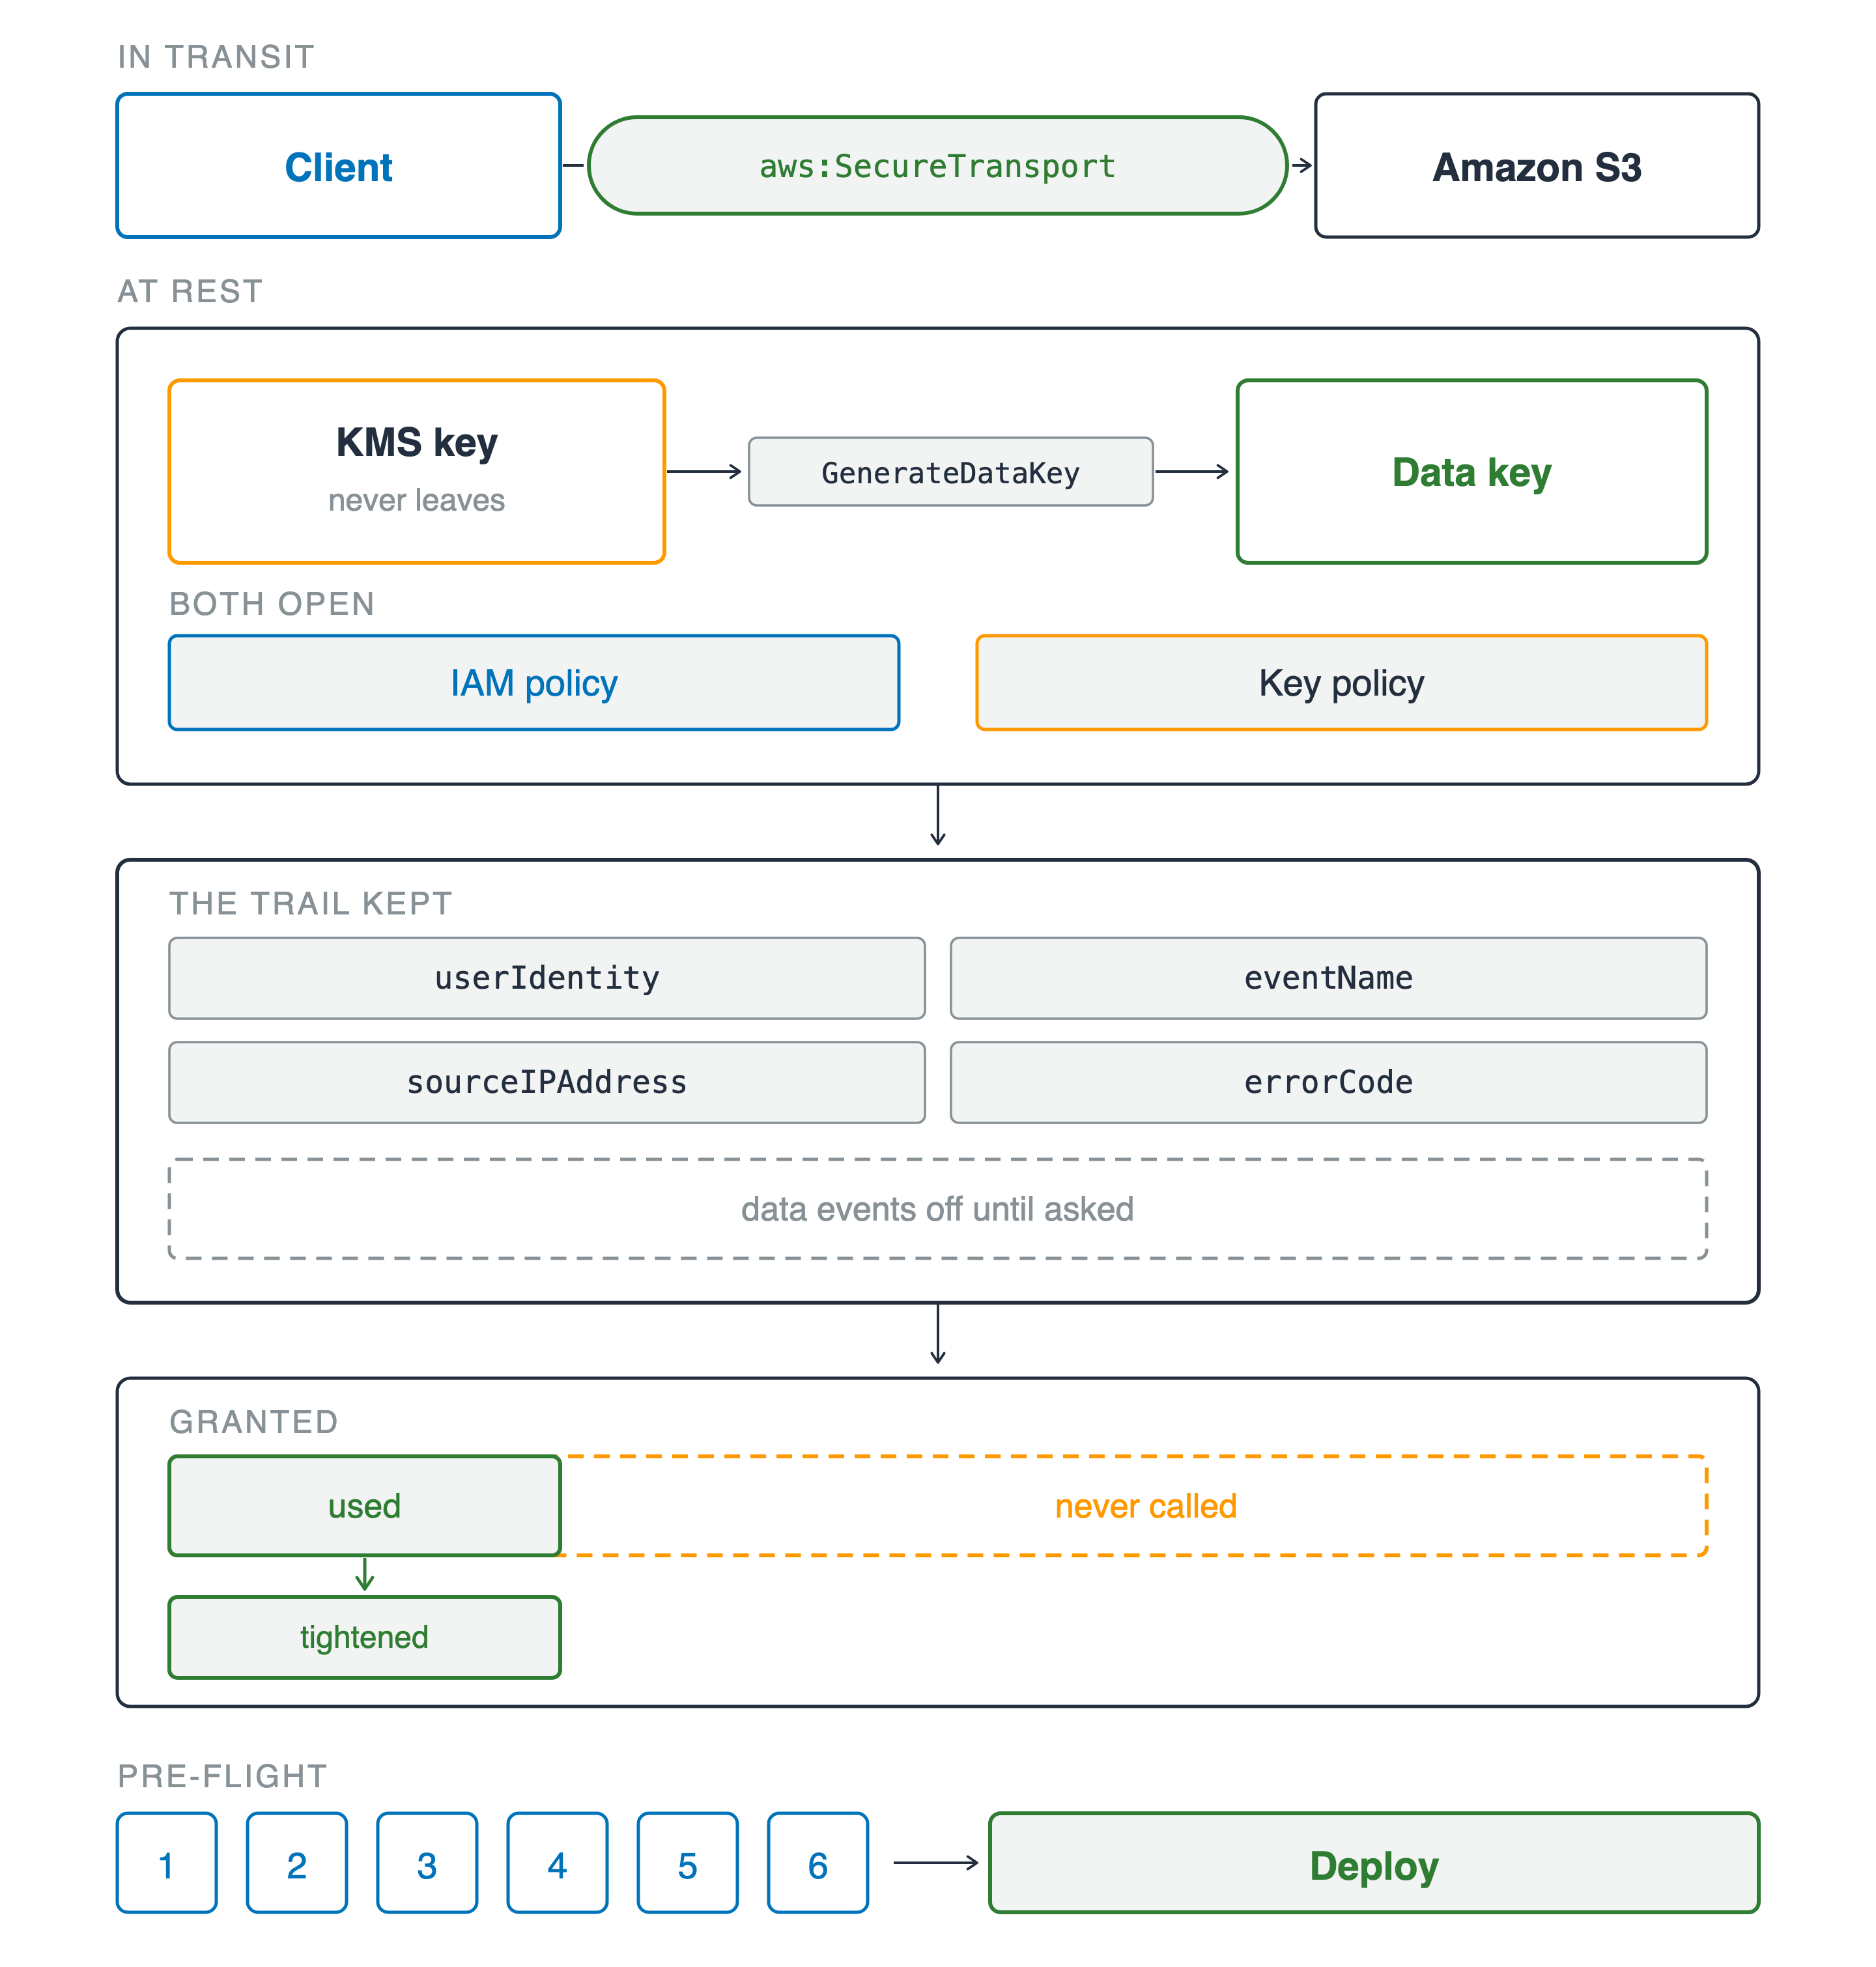
चार बैंड। In transit, क्लाइंट aws:SecureTransport लेबल वाले चैनल से Amazon S3 तक पहुँचता है। At rest, एक KMS key जो कभी बाहर नहीं जाती, GenerateDataKey कॉल कर data key बनाती है, उसके ऊपर दो गेट जिन्हें दोनों खुलना है: IAM policy और key policy। उसके नीचे trail ने जो रखा: userIdentity, eventName, sourceIPAddress और errorCode, और डैश्ड बैंड जो बताता है data events ऑफ हैं जब तक माँगे न जाएँ। फिर एक granted बार डैश्ड और चौड़ा, जिसमें अंदर छोटा ठोस used सेगमेंट है, जो एक सख्त policy में सिमटता है। सबसे नीचे, छह क्रमांकित सवाल deploy स्टेप तक ले जाते हैं।

डेवलपर्स के लिए AWS Security का उपयोग

पहले साबित करें, फिर शिप करें

आपने क्या तय किया

  • By default एन्क्रिप्शन, पर कौन-सा मोड और किसकी key आपकी है
  • Key पर दो गेट, और दोनों खुलने चाहिए
  • Trail principal का नाम बताता है, अगर रिकॉर्डिंग थी
  • Granted बनाम used, फिर छह सवाल

चार बैंड। In transit, क्लाइंट aws:SecureTransport लेबल वाले चैनल से Amazon S3 तक पहुँचता है। At rest, एक KMS key जो कभी बाहर नहीं जाती, GenerateDataKey कॉल कर data key बनाती है, उसके ऊपर दो गेट जिन्हें दोनों खुलना है: IAM policy और key policy। उसके नीचे trail ने जो रखा: userIdentity, eventName, sourceIPAddress और errorCode, और डैश्ड बैंड जो बताता है data events ऑफ हैं जब तक माँगे न जाएँ। फिर एक granted बार डैश्ड और चौड़ा, जिसमें अंदर छोटा ठोस used सेगमेंट है, जो एक सख्त policy में सिमटता है। सबसे नीचे, छह क्रमांकित सवाल deploy स्टेप तक ले जाते हैं।

डेवलपर्स के लिए AWS Security का उपयोग

यह आपको कहाँ ले जाता है


  • अगली सर्विस: वही छह सवाल
  • कोई भी प्रोवाइडर हो: identity, authorization, keys, evidence

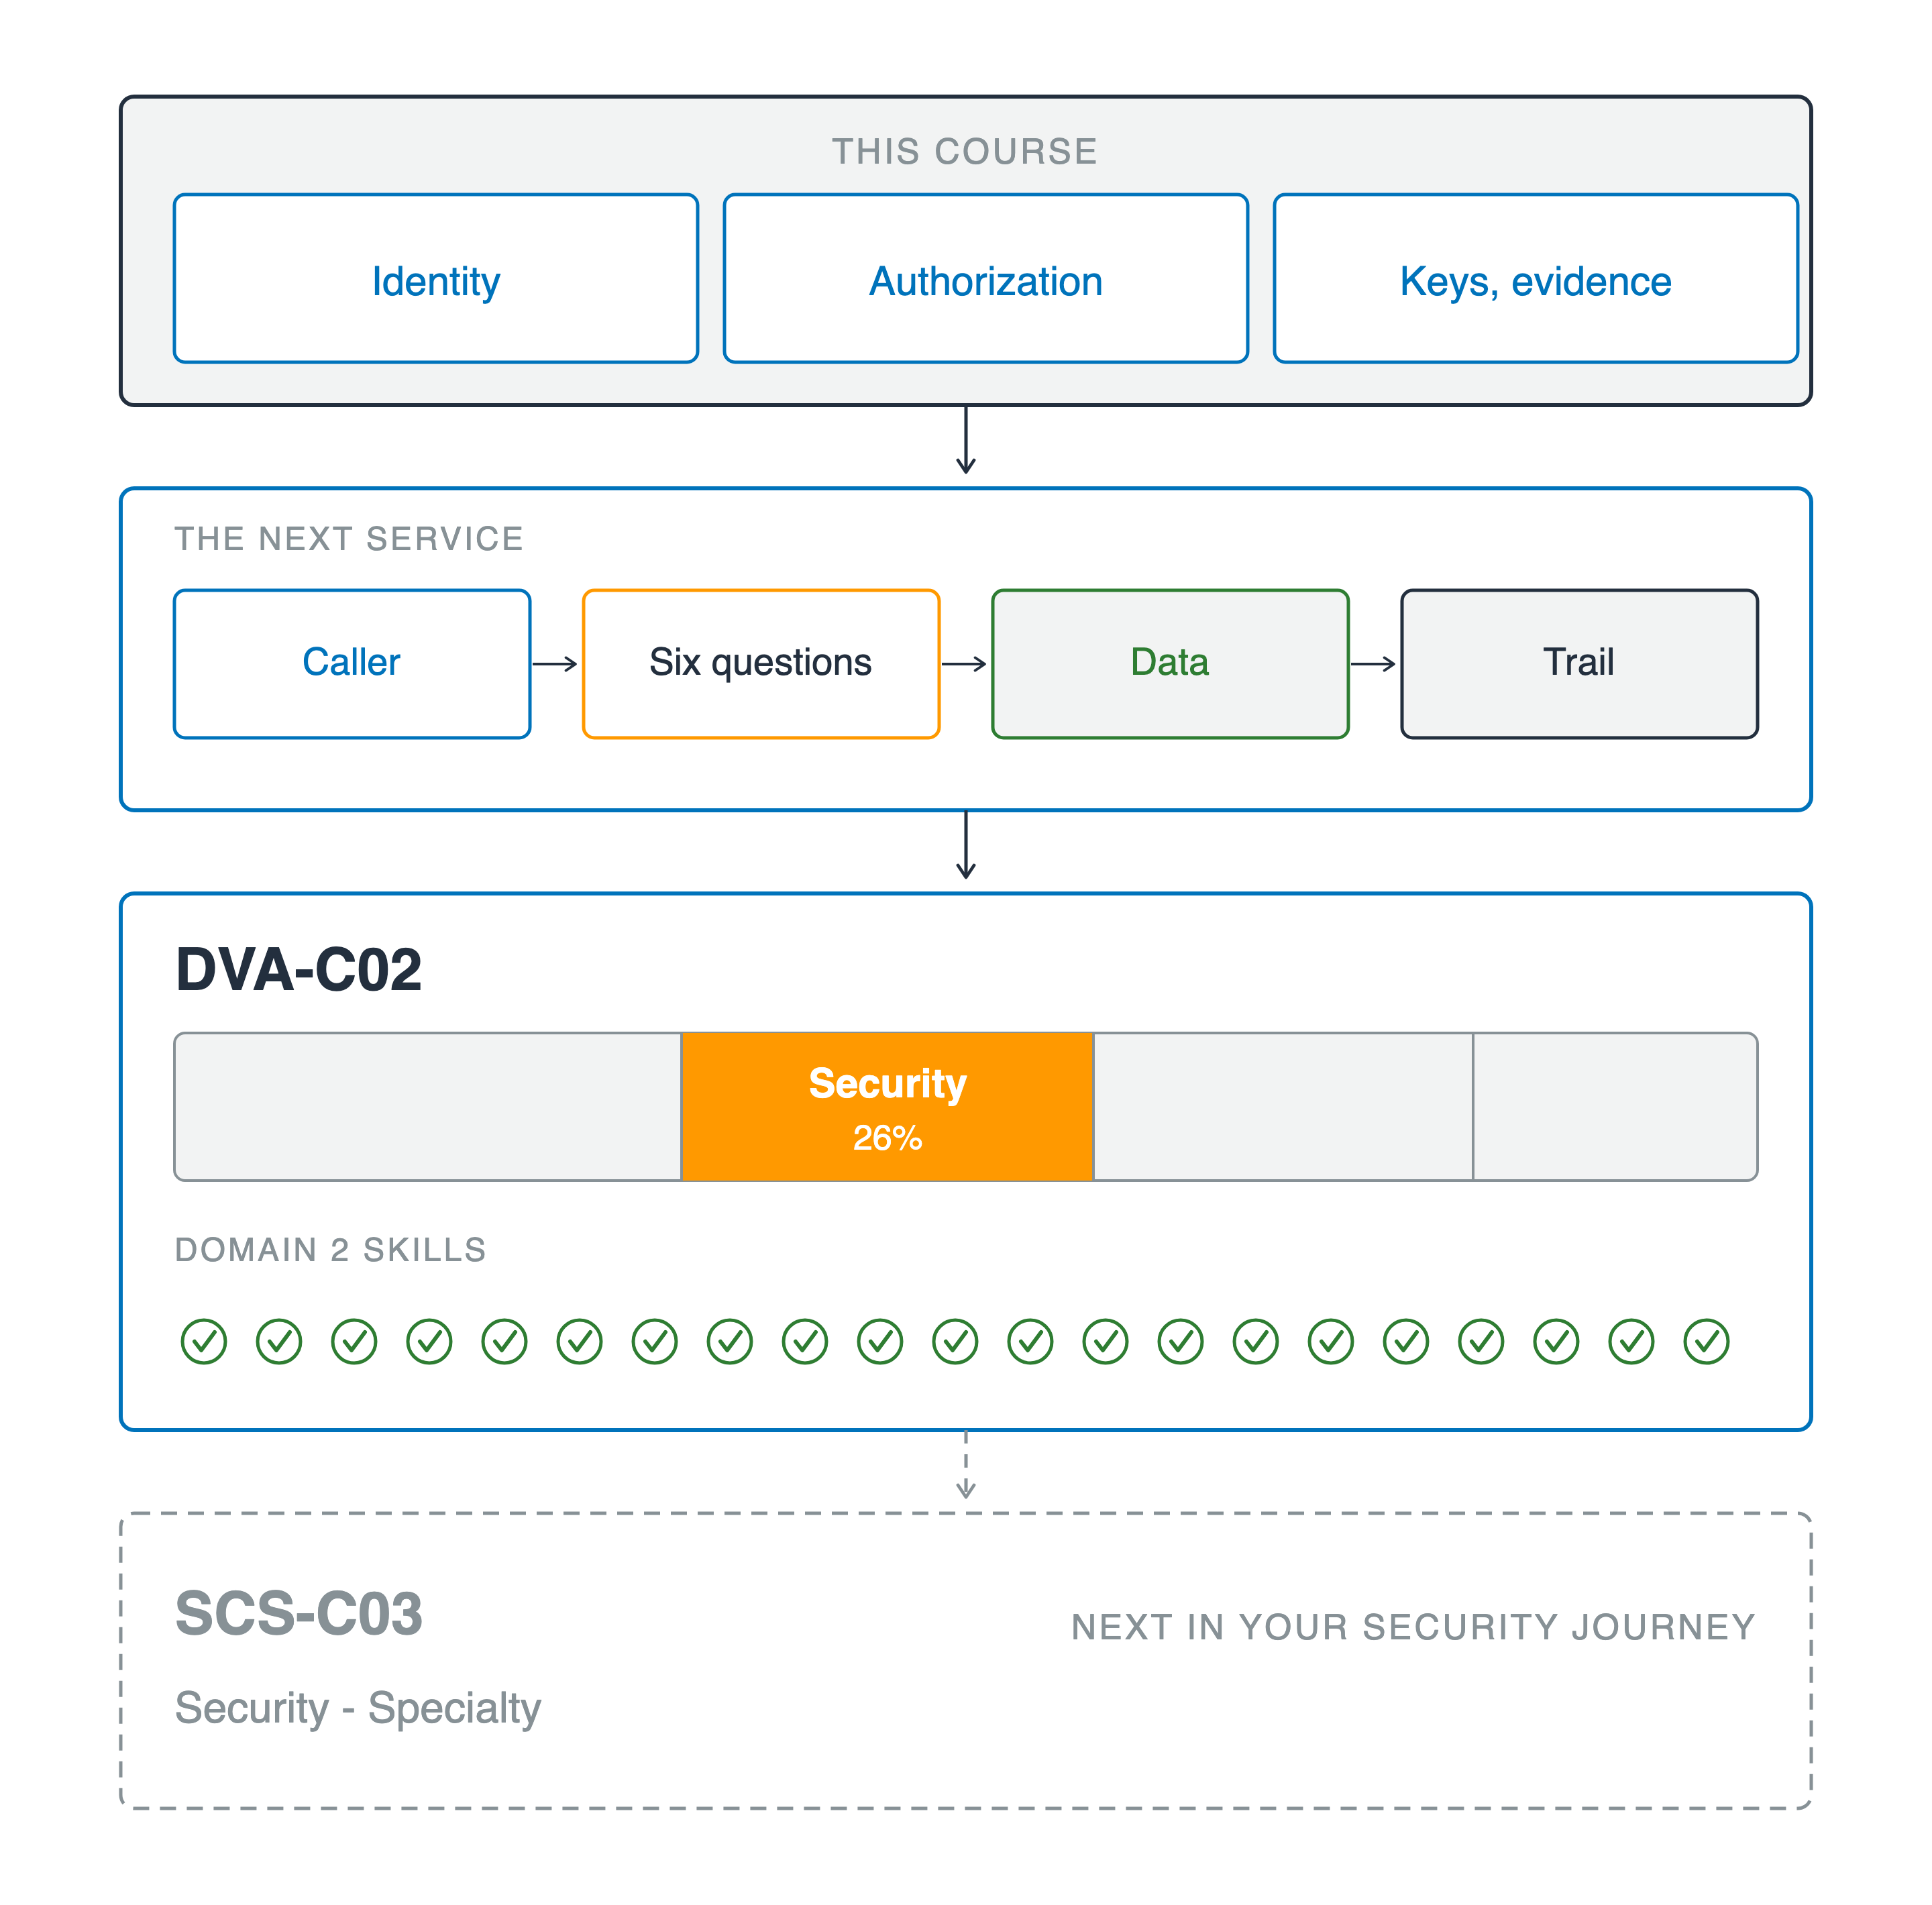
ऊपर से नीचे पढ़ी जाने वाली एक कॉलम। "this course" लेबल वाला ब्लॉक identity, authorization, और keys and evidence को रखता है। नीचे एक ऐरो "the next service" पैनल तक जाता है, जहाँ कॉलर छह सवालों से होते हुए data और फिर trail तक पहुँचता है। दूसरा ऐरो "DVA-C02" पैनल तक जाता है, जिसमें चार-सेगमेंट परीक्षा बार है, दूसरा सेगमेंट नारंगी है और Security 26% लिखा है, उसके ऊपर domain two skills शीर्षक के साथ इक्कीस हरे टिक। एक डैश्ड ऐरो नीचे "SCS-C03, Security - Specialty" डैश्ड पैनल तक जाता है, जिसे आपकी security journey में अगला चिह्नित किया गया है।

डेवलपर्स के लिए AWS Security का उपयोग

यह आपको कहाँ ले जाता है


  • अगली सर्विस: वही छह सवाल
  • कोई भी प्रोवाइडर हो: identity, authorization, keys, evidence
  • DVA-C02: परीक्षा में Security बड़ा हिस्सा है, और यह कोर्स वह डोमेन कवर करता है
  • उसके बाद: AWS Certified Security - Specialty, केवल security वाली परीक्षा

ऊपर से नीचे पढ़ी जाने वाली एक कॉलम। "this course" लेबल वाला ब्लॉक identity, authorization, और keys and evidence को रखता है। नीचे एक ऐरो "the next service" पैनल तक जाता है, जहाँ कॉलर छह सवालों से होते हुए data और फिर trail तक पहुँचता है। दूसरा ऐरो "DVA-C02" पैनल तक जाता है, जिसमें चार-सेगमेंट परीक्षा बार है, दूसरा सेगमेंट नारंगी है और Security 26% लिखा है, उसके ऊपर domain two skills शीर्षक के साथ इक्कीस हरे टिक। एक डैश्ड ऐरो नीचे "SCS-C03, Security - Specialty" डैश्ड पैनल तक जाता है, जिसे आपकी security journey में अगला चिह्नित किया गया है।

डेवलपर्स के लिए AWS Security का उपयोग

अब आगे कहाँ जाएँ

डेवलपर्स के लिए AWS Security का उपयोग

Preparing Video For Download...