सुरक्षित रूप से शिप करें

डेवलपर्स के लिए AWS Security का उपयोग

Rahul Singh

Technical Product Manager

चेकलिस्ट किस लिए है
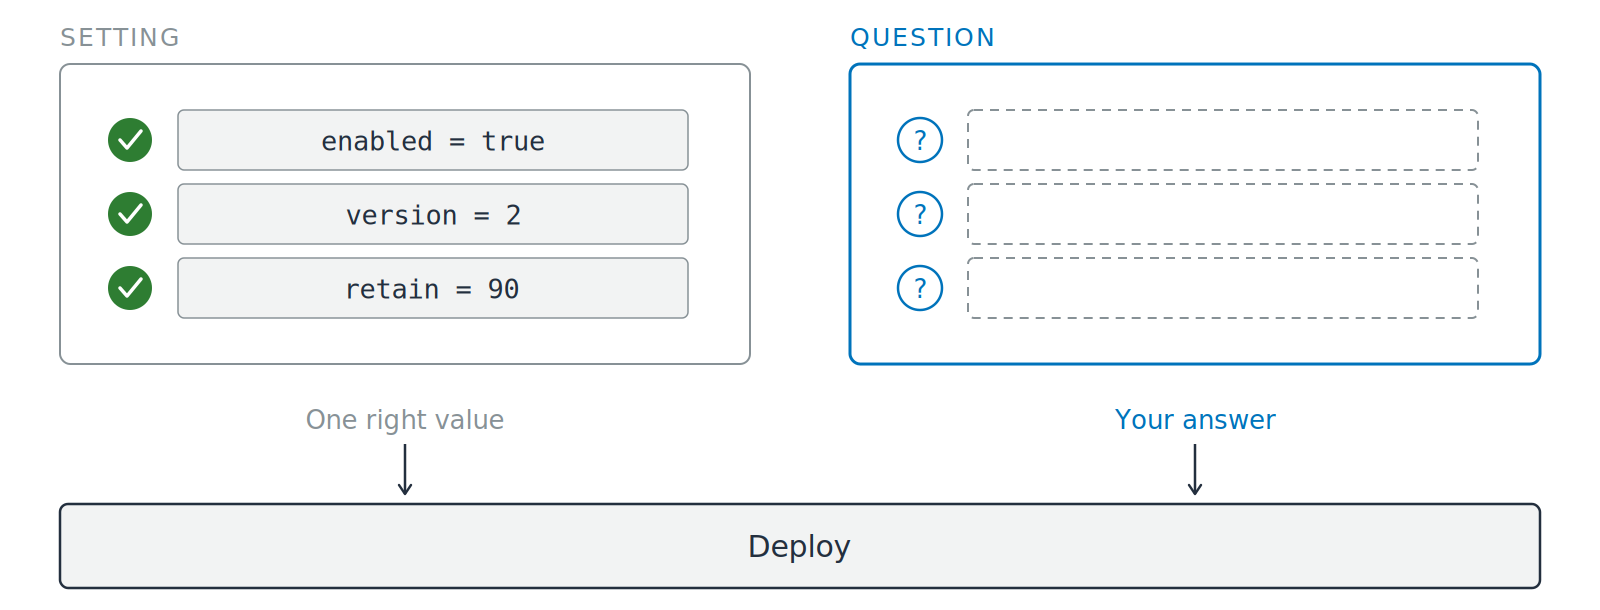
दो कार्ड साथ-साथ, नीचे फुल-विथ डिप्लॉय बार. बाएँ कार्ड, "setting" लेबल के साथ, तीन कॉन्फ़िगरेशन वैल्यूज़ दिखाता है जिन पर हरा टिक है, और कैप्शन है one right value. दाएँ कार्ड, "question" लेबल के साथ, तीन प्रश्नचिह्न और खाली जवाब स्लॉट दिखाता है, और कैप्शन है your answer. दोनों कार्डों से तीर नीचे डिप्लॉय बार में जाते हैं.

  • छह सवाल, शिप करने से पहले पूछें
  • छह सेटिंग्स नहीं जिन्हें ऑन करना है
डेवलपर्स के लिए AWS Security का उपयोग

छह सवाल, रिक्वेस्ट क्रम में

इसी क्रम में पूछें

  1. कॉलर का टोकन कौन वेरीफाई करता है?
  2. AWS किस पहचान की जाँच कर रहा है?

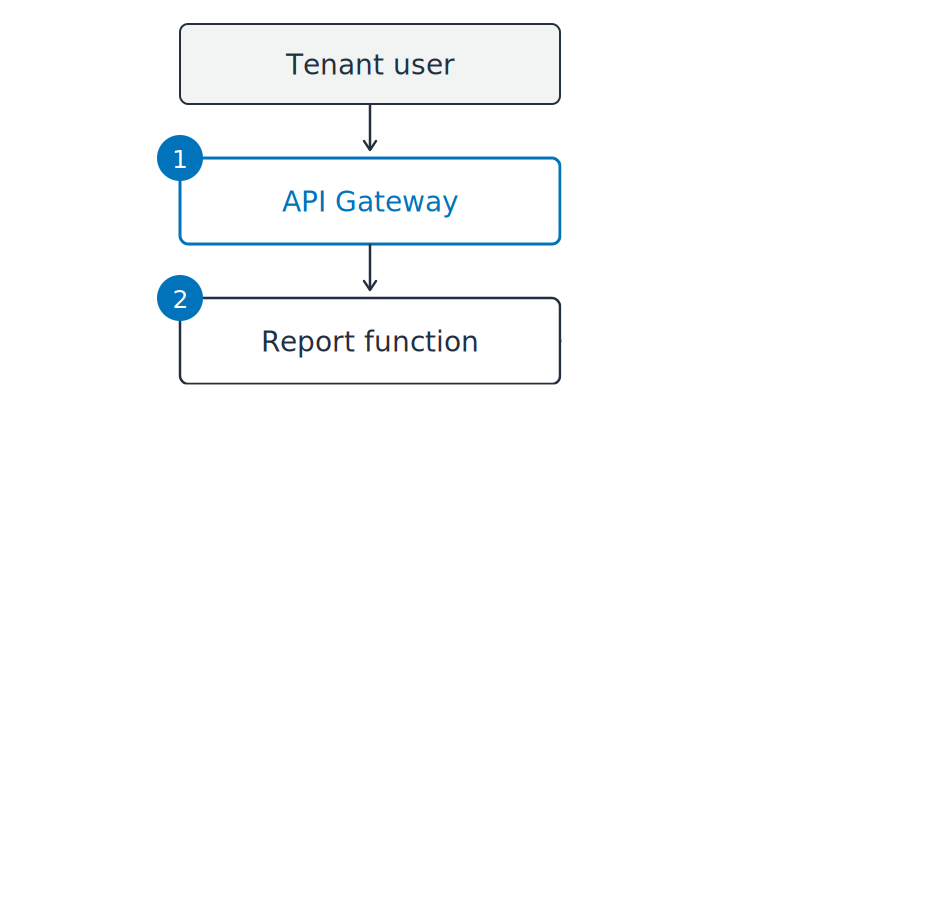
टेनेंट रिपोर्ट सर्विस को एक वर्टिकल पाथ की तरह: टेनेंट यूज़र, फिर API Gateway, फिर रिपोर्ट फंक्शन. जहाँ सवाल लागू है वहाँ 1 और 2 के मार्कर.

डेवलपर्स के लिए AWS Security का उपयोग

छह सवाल, रिक्वेस्ट क्रम में

इसी क्रम में पूछें

  1. कॉलर का टोकन कौन वेरीफाई करता है?
  2. AWS किस पहचान की जाँच कर रहा है?
  3. एक टेनेंट को दूसरे की पंक्तियाँ पढ़ने से क्या रोकता है?
  4. डेटाबेस पासवर्ड कहाँ रहता है?

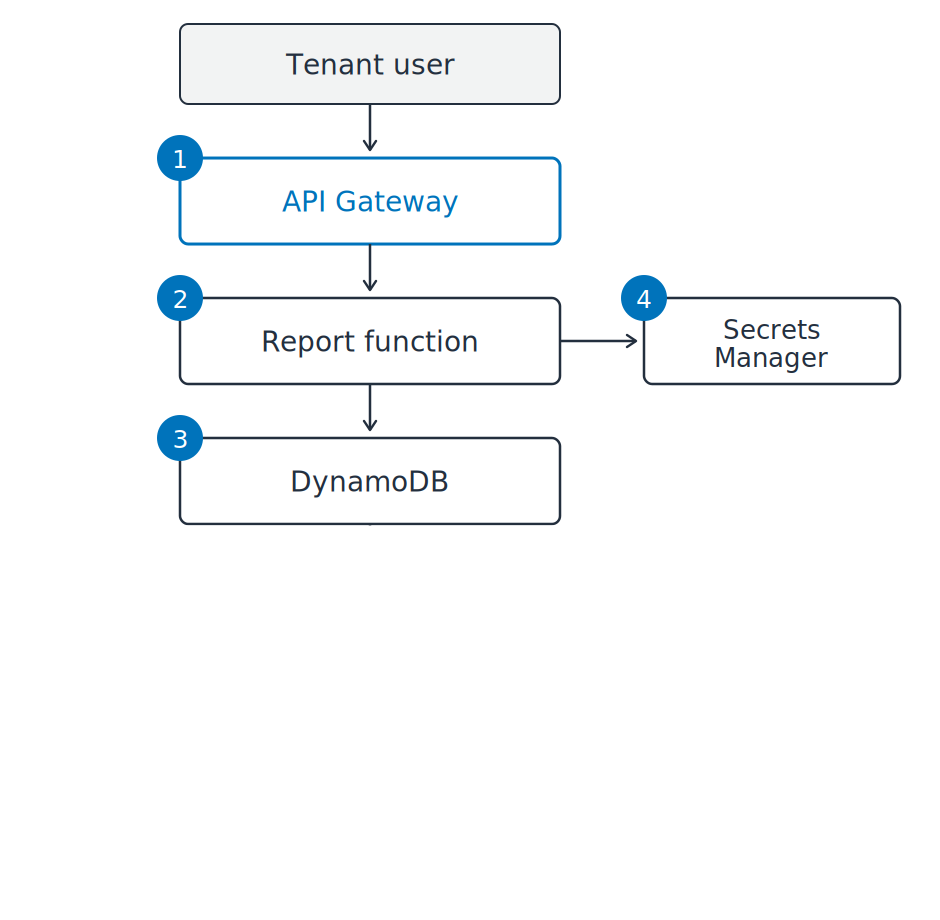
टेनेंट रिपोर्ट सर्विस: टेनेंट यूज़र, API Gateway, रिपोर्ट फंक्शन, और DynamoDB, साइड में Secrets Manager. जहाँ सवाल लागू है वहाँ 1 से 4 तक के मार्कर.

डेवलपर्स के लिए AWS Security का उपयोग

छह सवाल, रिक्वेस्ट क्रम में

इसी क्रम में पूछें

  1. कॉलर का टोकन कौन वेरीफाई करता है?
  2. AWS किस पहचान की जाँच कर रहा है?
  3. एक टेनेंट को दूसरे की पंक्तियाँ पढ़ने से क्या रोकता है?
  4. डेटाबेस पासवर्ड कहाँ रहता है?
  5. चाबी किसके पास है, और किसने उसे इस्तेमाल किया?
  6. क्या कल की डाउनलोड का रिकॉर्ड बचेगा?

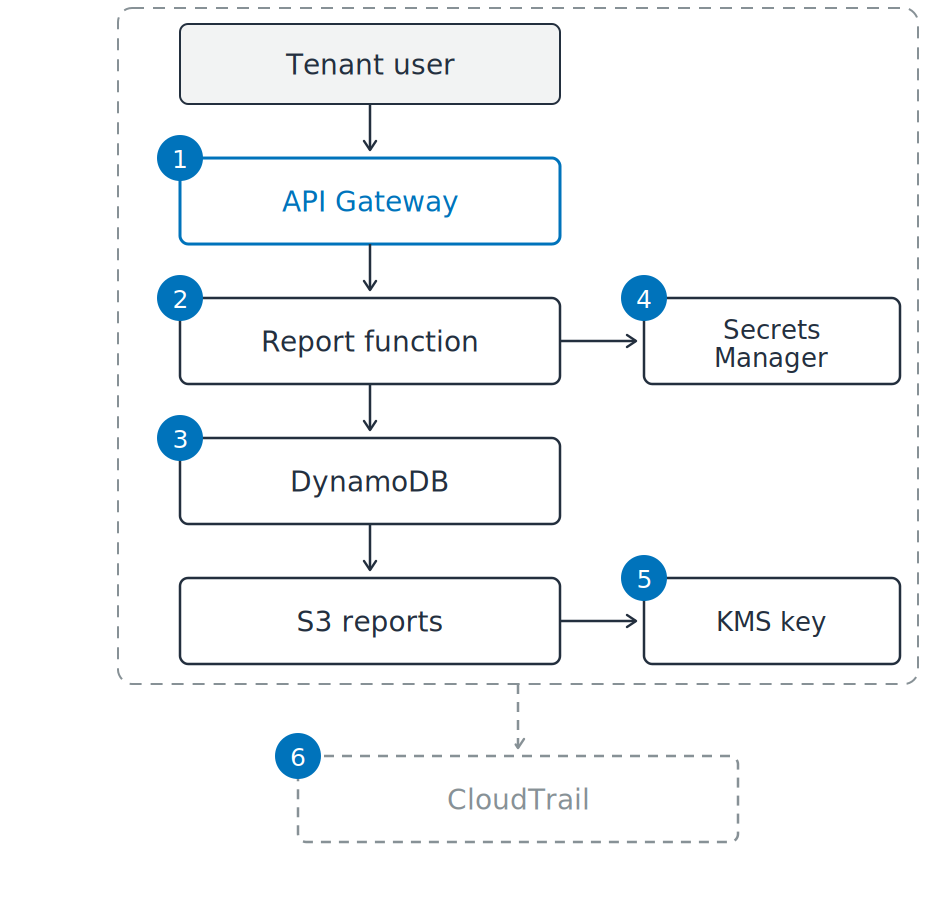
टेनेंट रिपोर्ट सर्विस: टेनेंट यूज़र, API Gateway, रिपोर्ट फंक्शन, DynamoDB, और S3 रिपोर्ट्स; साइड में Secrets Manager और एक KMS कुंजी. छह जगहों पर छह नंबर वाले मार्कर. पूरी सर्विस पर डैश्ड बाउंड्री जो नीचे डैश्ड CloudTrail बॉक्स को फीड करती है.

डेवलपर्स के लिए AWS Security का उपयोग

टिक का मतलब सुरक्षित नहीं

यही सर्विस, तीन बिंदु

  1. रोल, कुंजी नहीं: हर ऑब्जेक्ट पढ़ता है

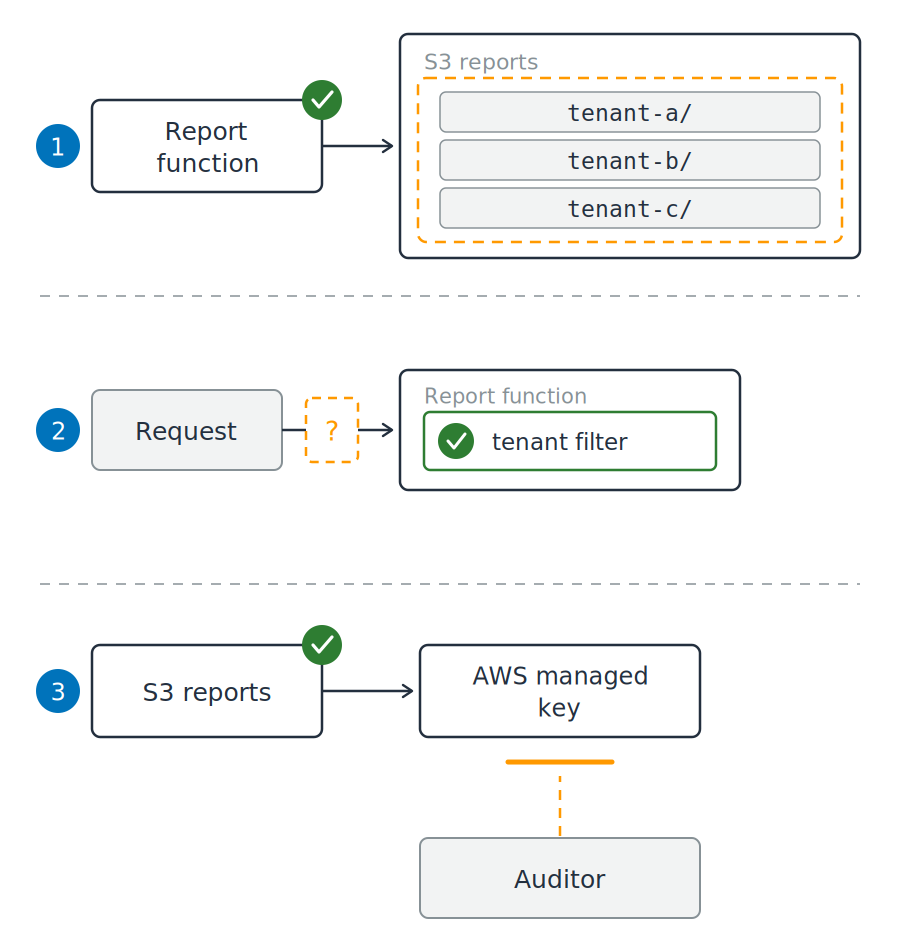
रिपोर्ट सर्विस के तीन भाग. पहले में, रिपोर्ट फंक्शन पर हरा टिक और ऑरेंज डैश्ड आउटलाइन बकेट के तीनों टेनेंट प्रीफ़िक्स पर फैली है. दूसरे में, फंक्शन के अंदर हरा टेनेंट फ़िल्टर है, जबकि रिक्वेस्ट पाथ के बाहर खाली ऑरेंज गेट. तीसरे में, बकेट पर हरा टिक और ऑडिटर से AWS managed key तक ऑरेंज डैश्ड पाथ उससे पहले रुकता है.

डेवलपर्स के लिए AWS Security का उपयोग

टिक का मतलब सुरक्षित नहीं

यही सर्विस, तीन बिंदु

  1. रोल, कुंजी नहीं: हर ऑब्जेक्ट पढ़ता है
  2. टेनेंट कॉलम: फ़िल्टर आपके कोड में बैठता है
  3. एन्क्रिप्शन ऑन: कुंजी साझा नहीं हो सकती

रिपोर्ट सर्विस के तीन भाग. पहले में, रिपोर्ट फंक्शन पर हरा टिक और ऑरेंज डैश्ड आउटलाइन बकेट के तीनों टेनेंट प्रीफ़िक्स पर फैली है. दूसरे में, फंक्शन के अंदर हरा टेनेंट फ़िल्टर है, जबकि रिक्वेस्ट पाथ के बाहर खाली ऑरेंज गेट. तीसरे में, बकेट पर हरा टिक और ऑडिटर से AWS managed key तक ऑरेंज डैश्ड पाथ उससे पहले रुकता है.

डेवलपर्स के लिए AWS Security का उपयोग

जो गैप कॉन्फ़िग नहीं दिखा सकता

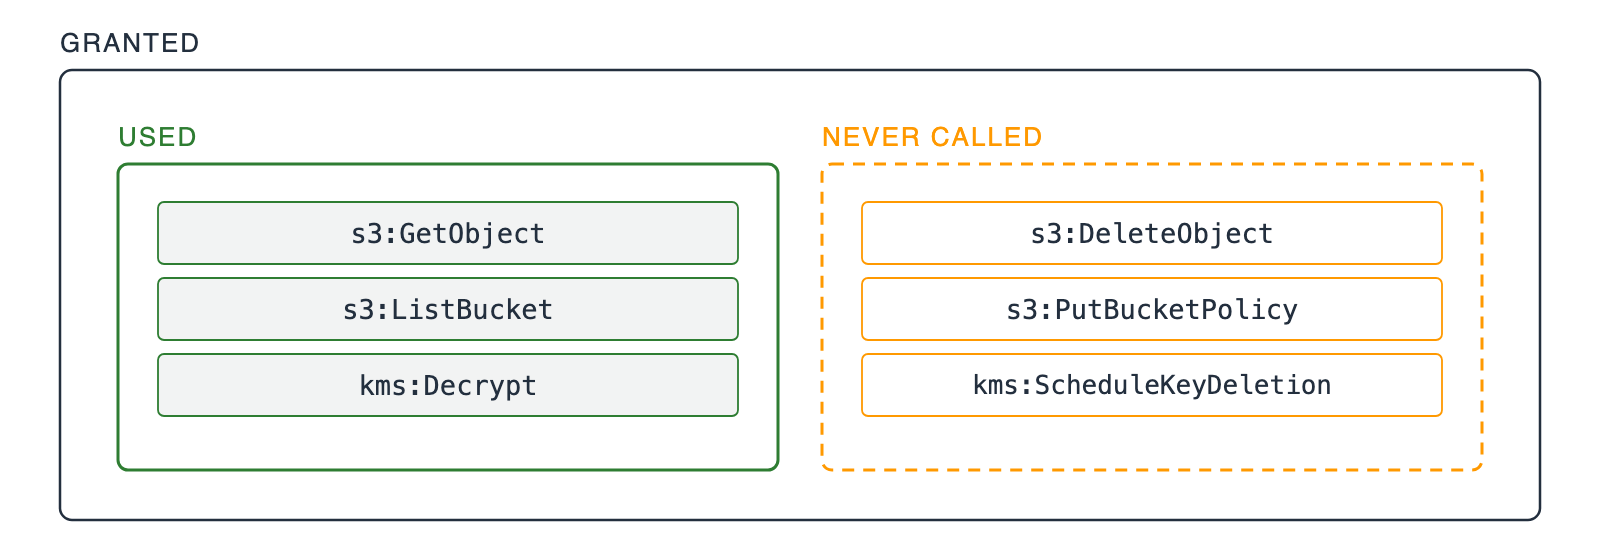
एक बाहरी बॉक्स "granted" लेबल के साथ, जिसमें दो न-ओवरलैपिंग अंदरूनी बॉक्स. ठोस हरा बॉक्स "used" लेबल के साथ, जिनमें तीन IAM एक्शन जो रोल ने कॉल किए. डैश्ड ऑरेंज बॉक्स "never called" लेबल के साथ, जिनमें तीन IAM एक्शन जो कभी कॉल नहीं हुए.

  • जिस दिन आपने लिखा, ठीक वही: तब सर्विस ने जो-जो एक्शन कॉल किए
डेवलपर्स के लिए AWS Security का उपयोग

जो गैप कॉन्फ़िग नहीं दिखा सकता

एक बाहरी बॉक्स "granted" लेबल के साथ, जिसमें दो न-ओवरलैपिंग अंदरूनी बॉक्स. ठोस हरा बॉक्स "used" लेबल के साथ, जिनमें तीन IAM एक्शन जो रोल ने कॉल किए. डैश्ड ऑरेंज बॉक्स "never called" लेबल के साथ, जिनमें तीन IAM एक्शन जो कभी कॉल नहीं हुए.

  • जिस दिन आपने लिखा, ठीक वही: तब सर्विस ने जो-जो एक्शन कॉल किए
  • अब बहुत व्यापक: आधे जो इसने कॉल करना बंद कर दिए
  • समाधान: 90 दिनों के ट्रेल में दिख रहे इस्तेमाल भर को ग्रांट करें
डेवलपर्स के लिए AWS Security का उपयोग

कारण लिखें, सेटिंग नहीं

एक ही चुनाव के दो हिस्से

  • वैल्यू जो आपका कोड सेट करता है
  • वजह क्यों आपने उसे सेट किया

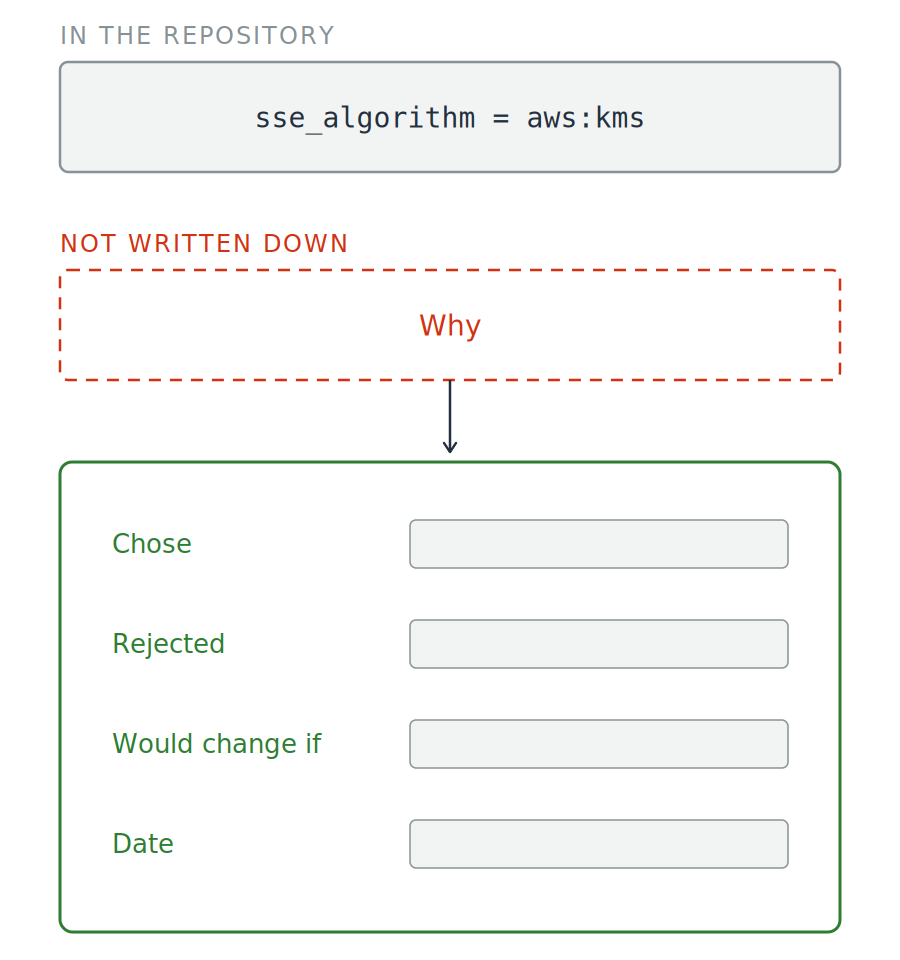
एक कॉन्फ़िग लाइन, रिपॉज़िटरी में लेबल्ड, ऊपर; नीचे एक खाली डैश्ड बॉक्स "why" लेबल और "not written down" कैप्शन के साथ. उससे नीचे तीर एक हरे रिकॉर्ड कार्ड में जाता है जिसमें चार स्लॉट: chose, rejected, would change if, और date.

डेवलपर्स के लिए AWS Security का उपयोग

कारण लिखें, सेटिंग नहीं

एक ही चुनाव के दो हिस्से

  • वैल्यू जो आपका कोड सेट करता है
  • वजह क्यों आपने उसे सेट किया


  • लिखा और स्वीकारा गया: एक निर्णय
  • बिना दस्तावेज़: एक सरप्राइज़

एक कॉन्फ़िग लाइन, रिपॉज़िटरी में लेबल्ड, ऊपर; नीचे एक खाली डैश्ड बॉक्स "why" लेबल और "not written down" कैप्शन के साथ. उससे नीचे तीर एक हरे रिकॉर्ड कार्ड में जाता है जिसमें चार स्लॉट: chose, rejected, would change if, और date.

डेवलपर्स के लिए AWS Security का उपयोग

वही सवाल, नए कॉलर

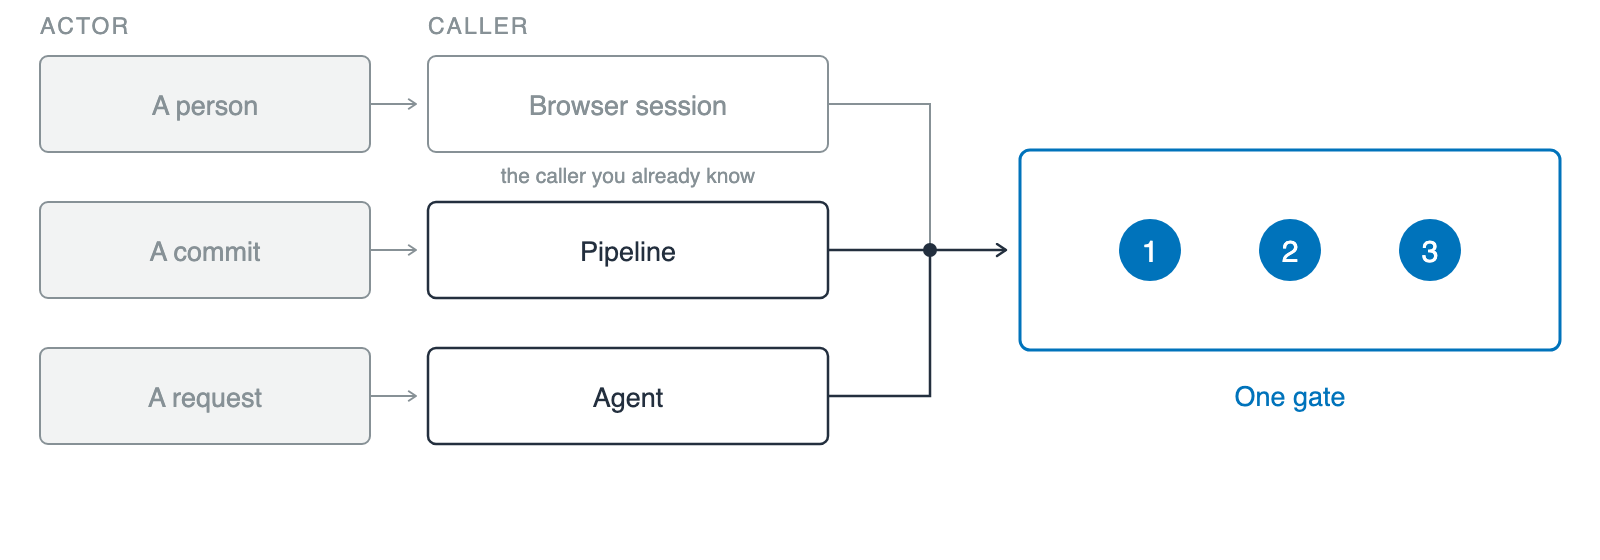
दो हेडिंग्स "actor" और "caller" के नीचे तीन पंक्तियाँ, हर actor के साथ उसका caller: एक व्यक्ति और ब्राउज़र सेशन (म्यूटेड, परिचित केस), एक commit और pipeline, और एक request और agent. तीनों एक नीले गेट पर मिलते हैं, कैप्शन one gate, तीन नंबर वाले मार्कर के साथ.

  • Workload identity: ऐसा caller जिसकी पहचान इंसान नहीं है
डेवलपर्स के लिए AWS Security का उपयोग

वही सवाल, नए कॉलर

दो हेडिंग्स "actor" और "caller" के नीचे तीन पंक्तियाँ, हर actor के साथ उसका caller: एक व्यक्ति और ब्राउज़र सेशन (म्यूटेड, परिचित केस), एक commit और pipeline, और एक request और agent. तीनों एक नीले गेट पर मिलते हैं, कैप्शन one gate, तीन नंबर वाले मार्कर के साथ.

  • Workload identity: ऐसा caller जिसकी पहचान इंसान नहीं है
  • वही तीन सवाल: ऐसी पहचान जिसे AWS जाँच सके, स्कोप काम जितना ही सीमित, और इसने क्या किया उसका रिकॉर्ड
  • क्या बदला: caller
डेवलपर्स के लिए AWS Security का उपयोग

अब यह आगे कहाँ जाएगा

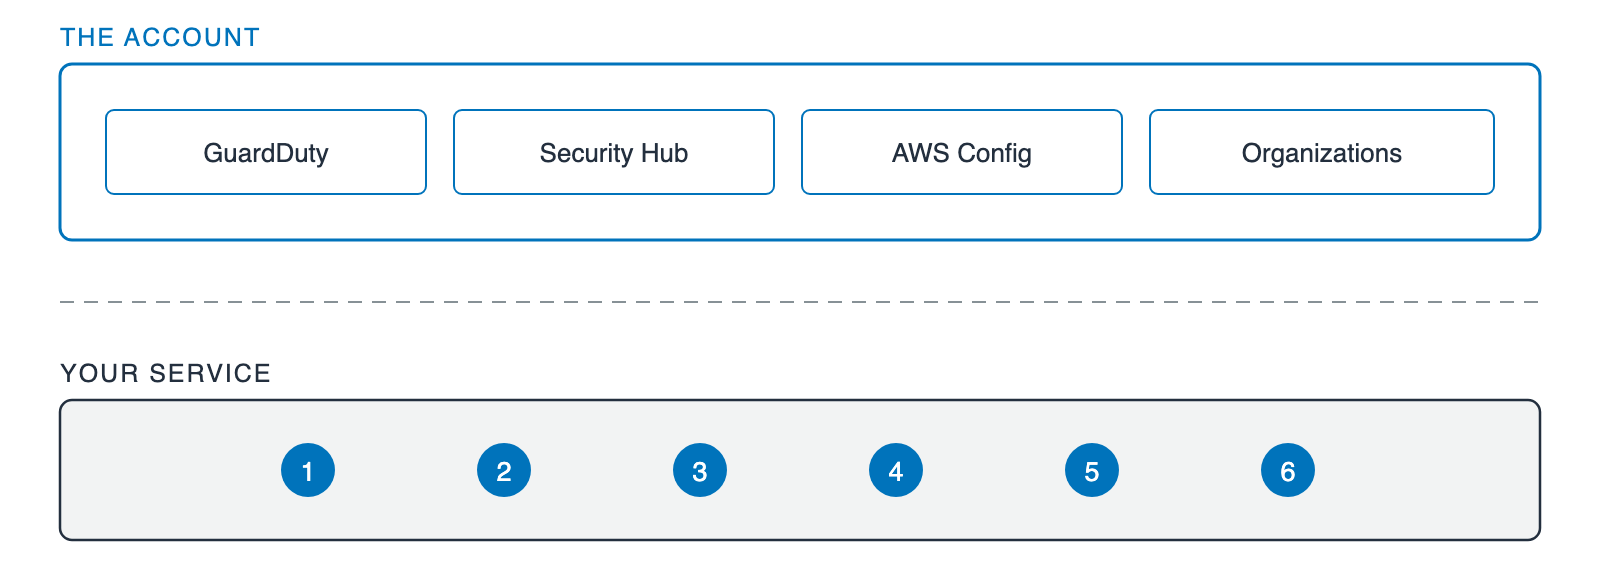
दो स्टैक्ड बैंड. ऊपर वाला "the account" लेबल के साथ, चार बराबर बॉक्स: GuardDuty, Security Hub, AWS Config, और Organizations. नीचे डैश्ड डिवाइडर के नीचे "your service" लेबल के साथ, पहले वाले वीडियो के वही छह नंबर वाले मार्कर.

  • आपकी सर्विस: वही छह सवाल
  • उसके ऊपर का अकाउंट: GuardDuty, Security Hub, AWS Config, Organizations
डेवलपर्स के लिए AWS Security का उपयोग

अभ्यास करते हैं!

डेवलपर्स के लिए AWS Security का उपयोग

Preparing Video For Download...