Membaca tanda terima AWS

Menggunakan Keamanan AWS untuk Developer

Rahul Singh

Technical Product Manager

Isi satu rekaman
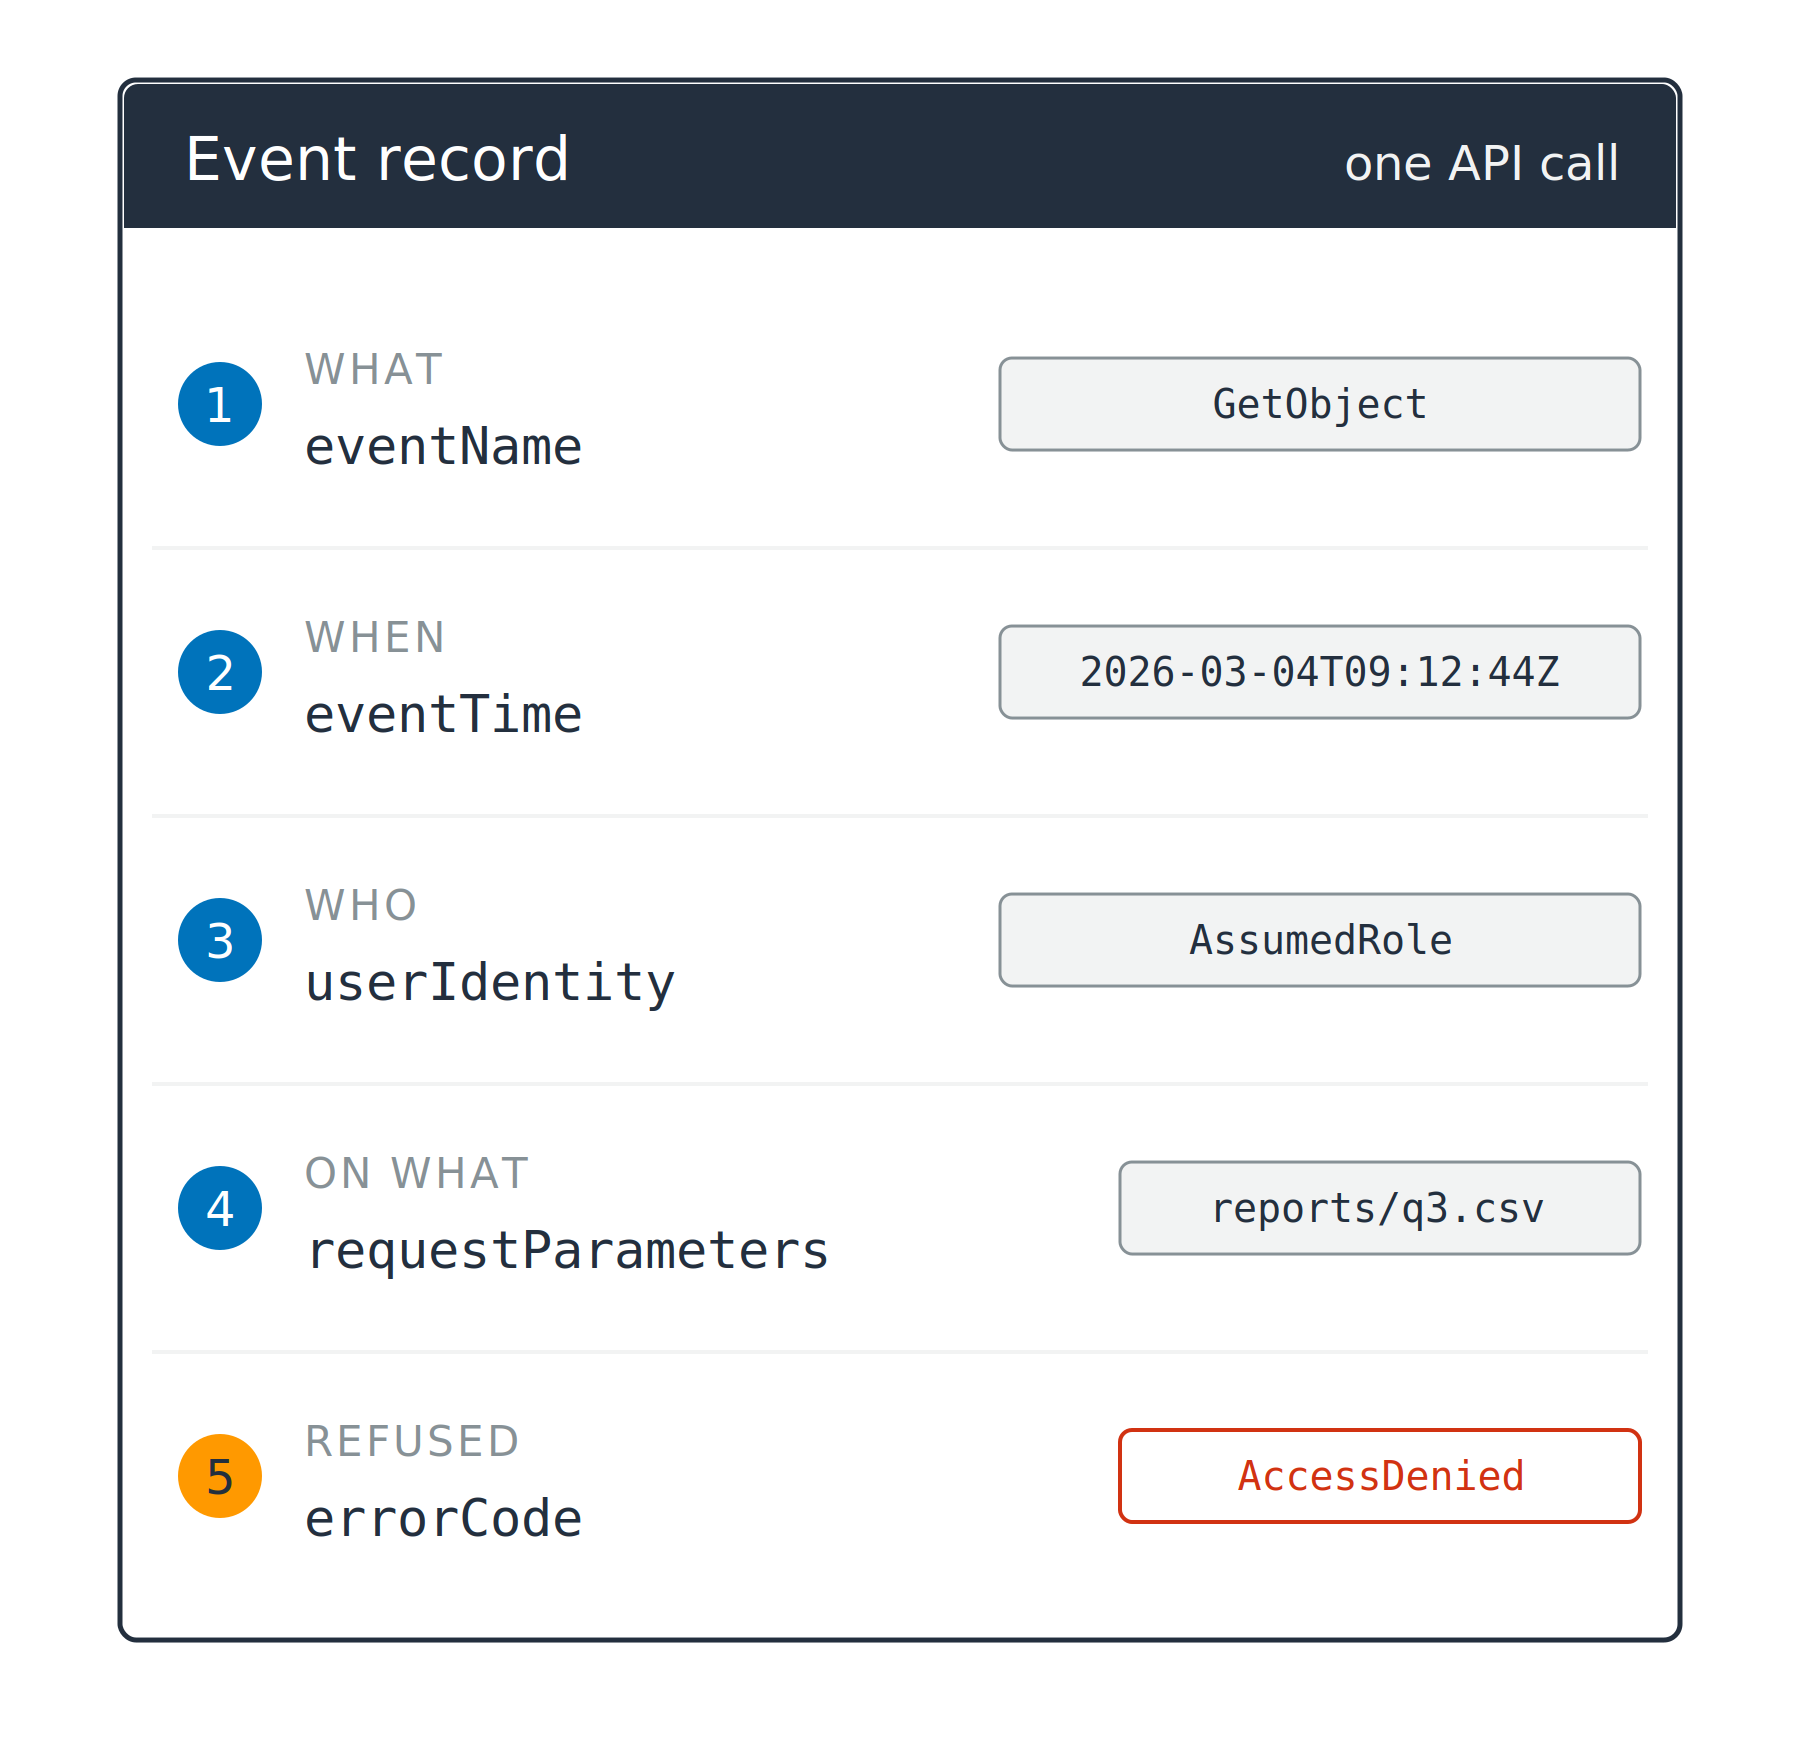
CloudTrail: satu panggilan API, satu rekaman

  1. Apa yang dipanggil: eventName
  2. Kapan, dalam UTC: eventTime
  3. Siapa yang memanggil: userIdentity
  4. Pada sumber daya apa: requestParameters

Kartu rekaman dengan lima kolom bernomor, masing-masing dengan nilai contoh di sampingnya: eventName, eventTime, userIdentity, requestParameters, dan errorCode. Penanda kelima berwarna oranye dengan nilai AccessDenied.

Menggunakan Keamanan AWS untuk Developer

Isi satu rekaman

CloudTrail: satu panggilan API, satu rekaman

  1. Apa yang dipanggil: eventName
  2. Kapan, dalam UTC: eventTime
  3. Siapa yang memanggil: userIdentity
  4. Pada sumber daya apa: requestParameters
  5. Ditolak, dan alasannya: errorCode

Kartu rekaman dengan lima kolom bernomor, masing-masing dengan nilai contoh di sampingnya: eventName, eventTime, userIdentity, requestParameters, dan errorCode. Penanda kelima berwarna oranye dengan nilai AccessDenied.

Menggunakan Keamanan AWS untuk Developer

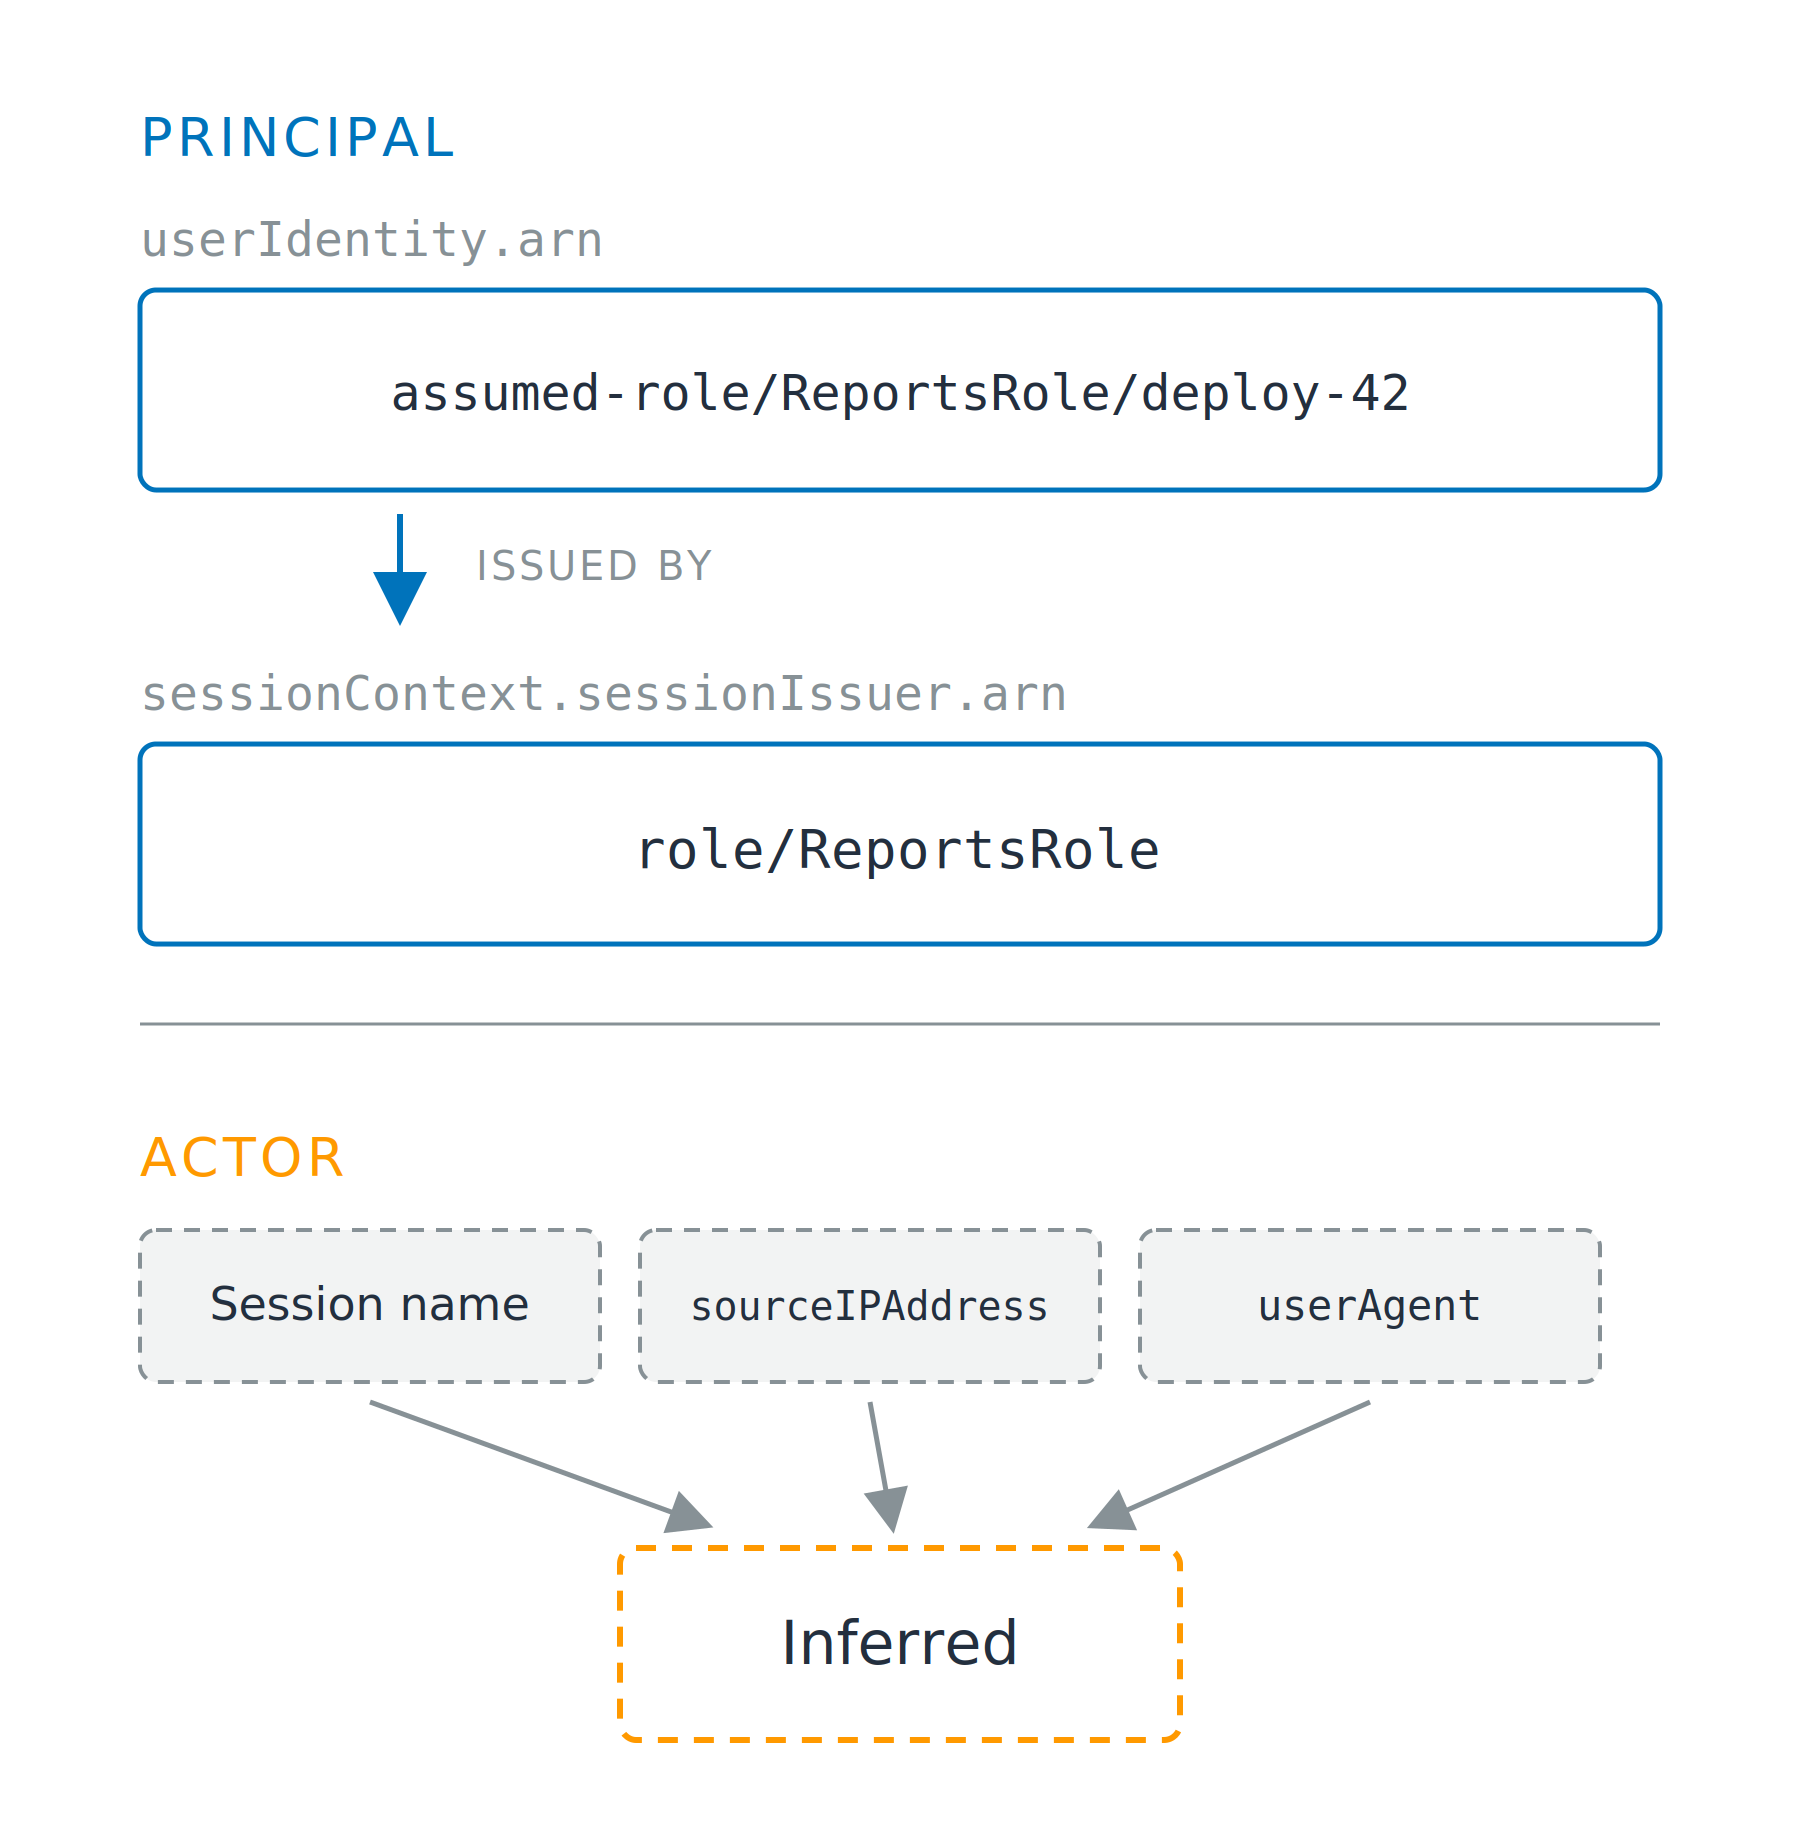
Log menyebutkan principal

Dua kolom, satu identitas

  • Sesi: pemanggil, di arn, diawali arn:aws:sts:
  • Peran (Role): kewenangannya, di sessionIssuer, diawali arn:aws:iam:

Dua zona bertumpuk. Zona atas berjudul Principal menampilkan ARN sesi assumed-role/ReportsRole/deploy-42 dengan panah ke bawah ke ARN peran role/ReportsRole yang menerbitkannya, keduanya bergaris tegas. Zona bawah berjudul Actor menampilkan tiga kotak putus-putus untuk session name, sourceIPAddress, dan userAgent, semuanya menunjuk ke bawah ke kotak putus-putus bertuliskan Inferred.

Menggunakan Keamanan AWS untuk Developer

Log menyebutkan principal

Dua kolom, satu identitas

  • Sesi: pemanggil, di arn, diawali arn:aws:sts:
  • Peran (Role): kewenangannya, di sessionIssuer, diawali arn:aws:iam:

Aktor bukan sebuah kolom

  • Disimpulkan: session name, sourceIPAddress

Dua zona bertumpuk. Zona atas berjudul Principal menampilkan ARN sesi assumed-role/ReportsRole/deploy-42 dengan panah ke bawah ke ARN peran role/ReportsRole yang menerbitkannya, keduanya bergaris tegas. Zona bawah berjudul Actor menampilkan tiga kotak putus-putus untuk session name, sourceIPAddress, dan userAgent, semuanya menunjuk ke bawah ke kotak putus-putus bertuliskan Inferred.

Menggunakan Keamanan AWS untuk Developer

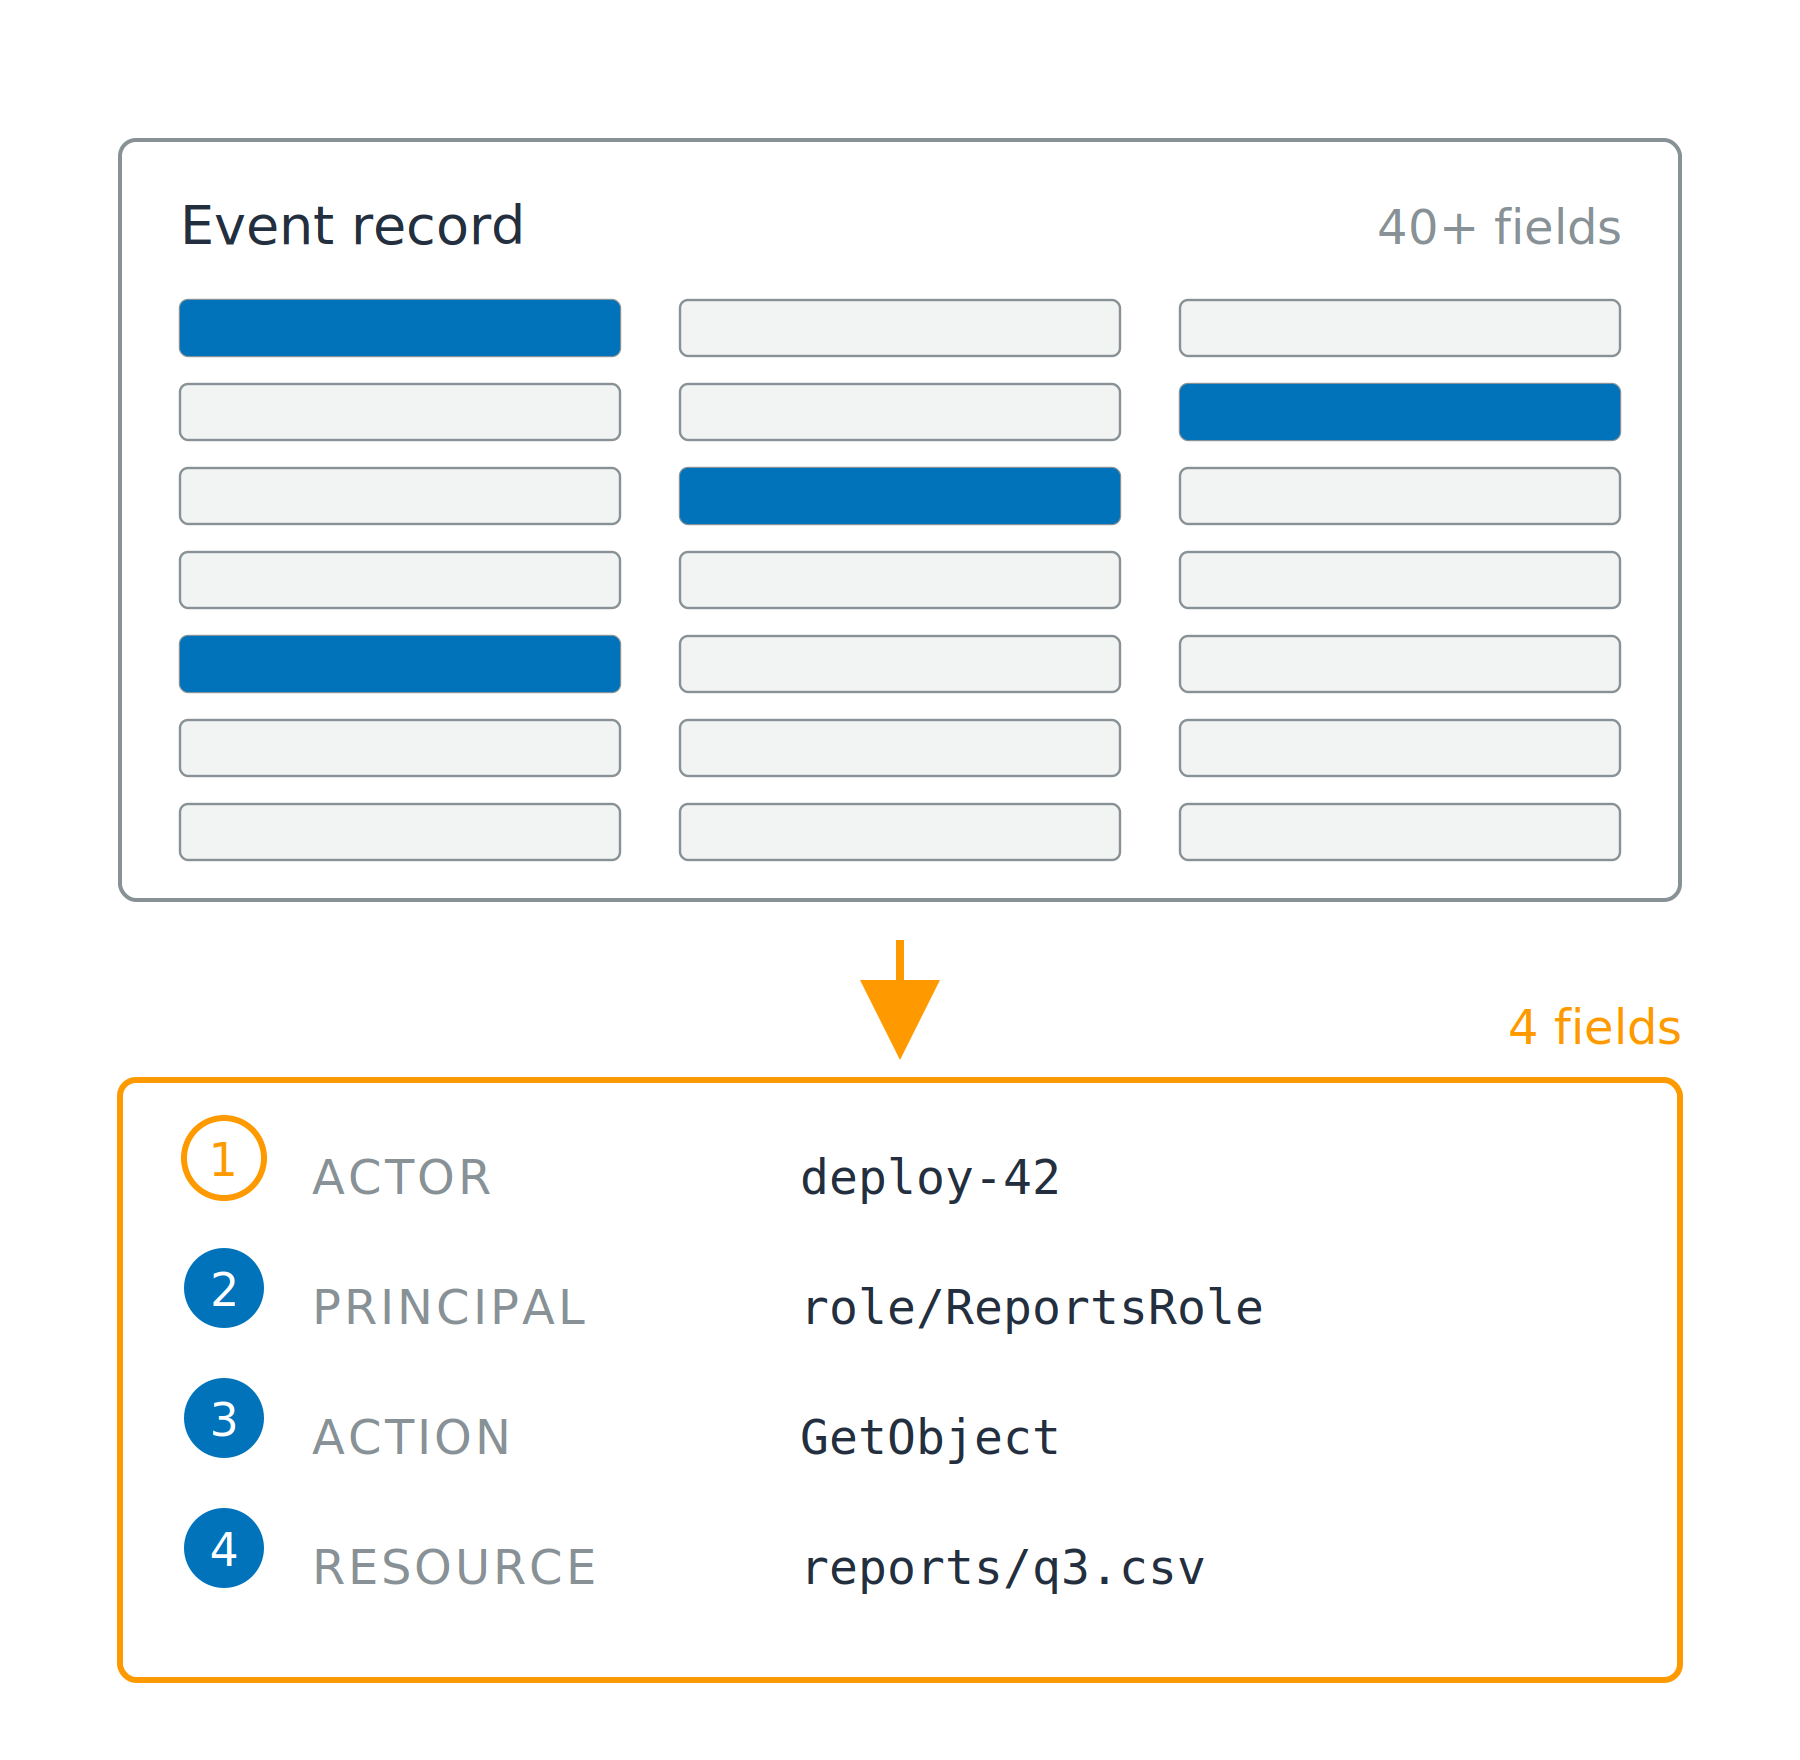
Simpan empat kolom, bukan empat puluh

Empat puluh kolom, empat yang penting

  • Aktor: yang memicunya
  • Principal: identitas yang diperiksa AWS
  • Aksi: apa yang dipanggil
  • Sumber daya: apa yang disentuh

Rekaman peristiwa padat dengan banyak bilah kolom abu-abu, empat disorot biru, dan panah ke bawah ke kartu ringkas berisi empat baris bernomor: actor, principal, action, dan resource.

Menggunakan Keamanan AWS untuk Developer

Simpan empat kolom, bukan empat puluh

Empat puluh kolom, empat yang penting

  • Aktor: yang memicunya
  • Principal: identitas yang diperiksa AWS
  • Aksi: apa yang dipanggil
  • Sumber daya: apa yang disentuh

Asal kolom-kolom ini

  • Aksi dari eventName, sumber daya dari requestParameters
  • Principal dari userIdentity, aktor disimpulkan

Rekaman peristiwa padat dengan banyak bilah kolom abu-abu, empat disorot biru, dan panah ke bawah ke kartu ringkas berisi empat baris bernomor: actor, principal, action, dan resource.

Menggunakan Keamanan AWS untuk Developer

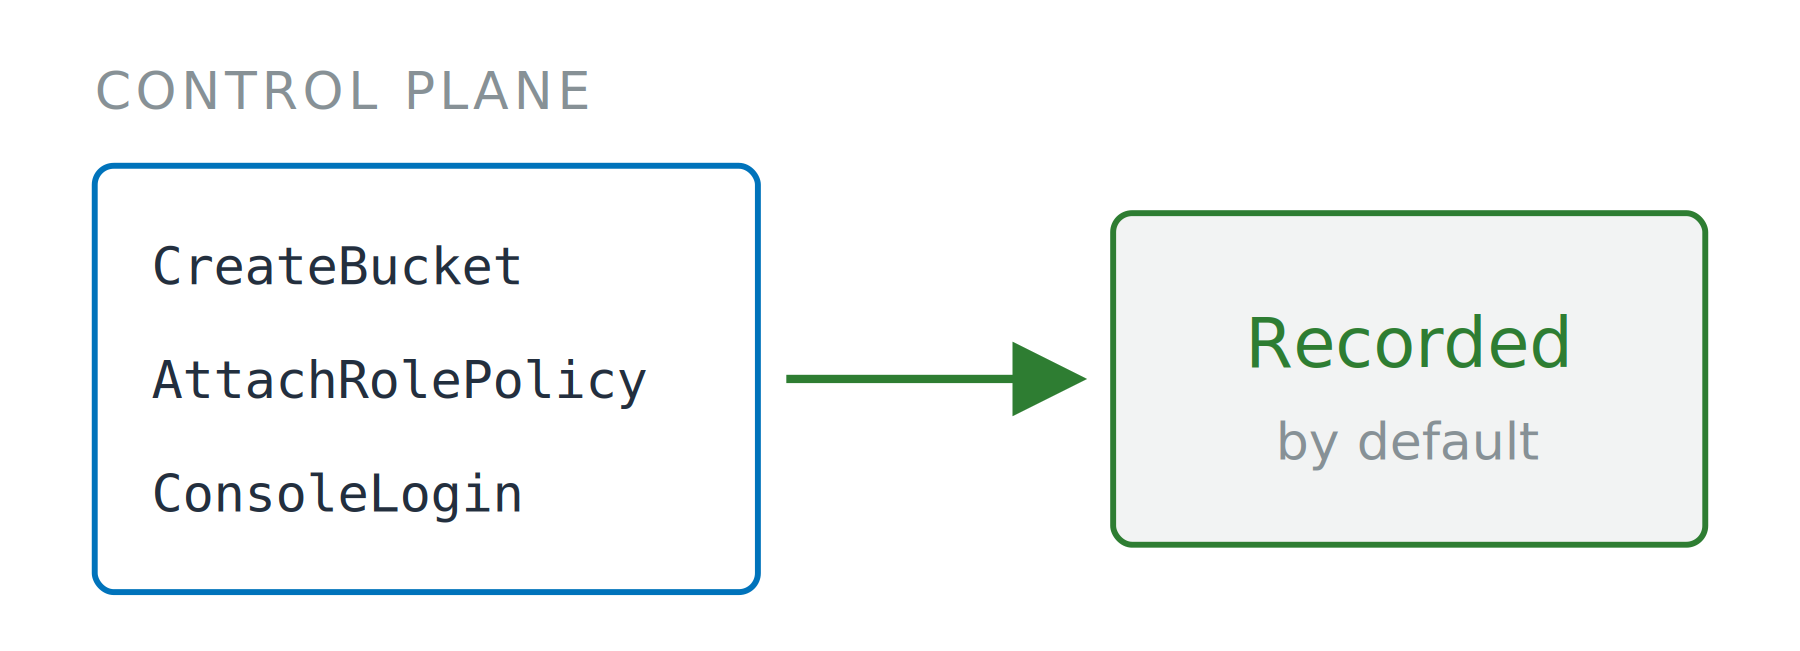
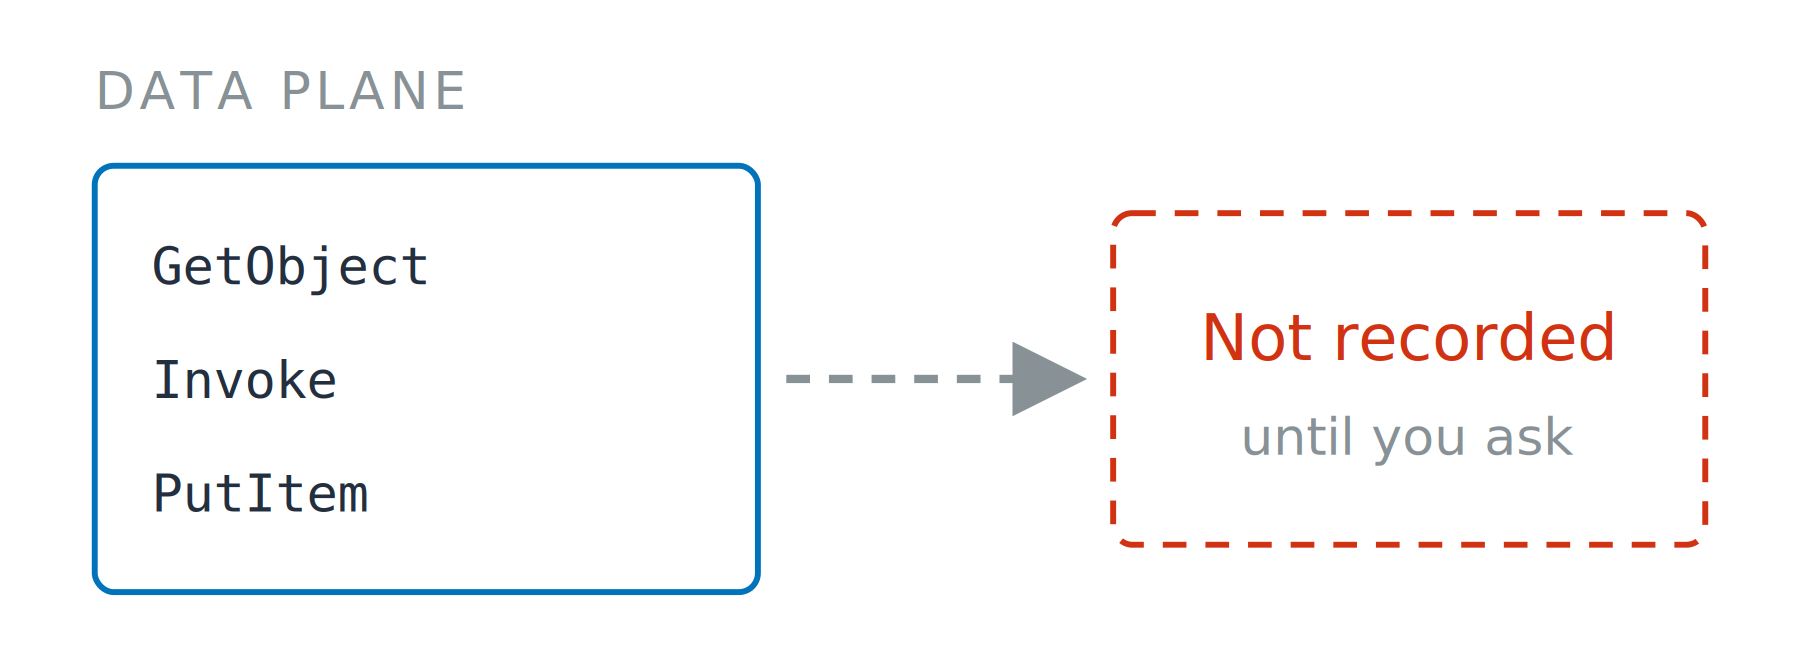
Aktif bawaan, atau nonaktif bawaan

Management events

  • Panggilan control plane
  • Mencakup semua panggilan KMS, jadi Decrypt masuk sini
  • Event history: tampilan konsol gratis 90 hari


Tiga nama panggilan control plane dalam sebuah kotak, dengan panah solid ke kotak bertuliskan Recorded by default.


Menggunakan Keamanan AWS untuk Developer

Aktif bawaan, atau nonaktif bawaan

Management events

  • Panggilan control plane
  • Mencakup semua panggilan KMS, jadi Decrypt masuk sini
  • Event history: tampilan konsol gratis 90 hari

Data events

  • Pembacaan objek, pemanggilan fungsi, penulisan item
  • Trail: pengiriman berkelanjutan, ditagih terpisah
  • Selektor menyebut jenis sumber daya, dan baca, tulis, atau keduanya

Tiga nama panggilan control plane dalam sebuah kotak, dengan panah solid ke kotak bertuliskan Recorded by default.

Tiga nama panggilan data plane dalam sebuah kotak, dengan panah putus-putus ke kotak putus-putus bertuliskan Not recorded until you ask.

Menggunakan Keamanan AWS untuk Developer

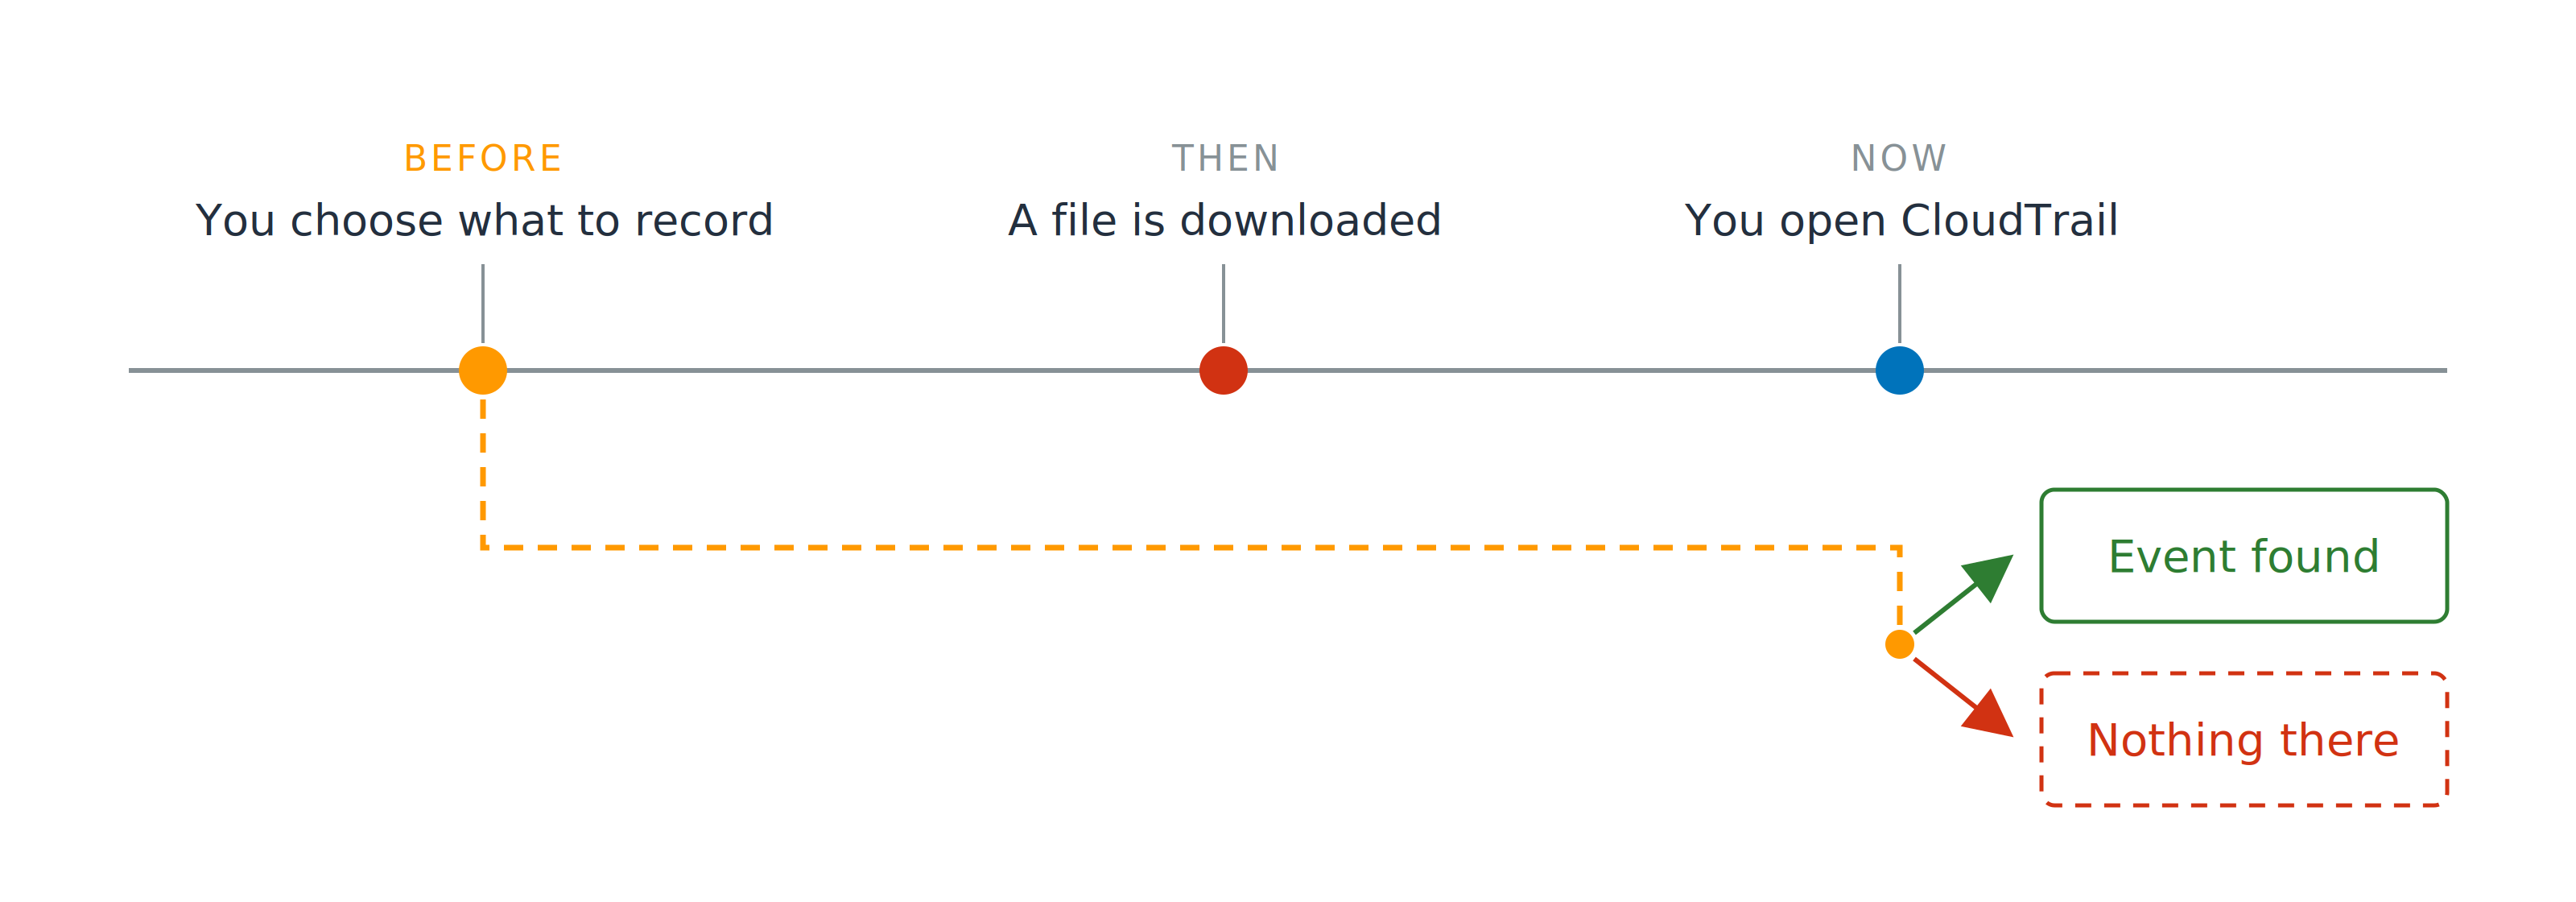
Tidak ada yang merekam itu

Garis waktu dengan tiga titik: Anda memilih apa yang direkam, sebuah file diunduh, dan Anda membuka CloudTrail. Garis putus-putus membawa titik pertama ke yang terakhir, lalu bercabang ke kotak event found dan kotak nothing there.

Diputuskan sebelumnya, dibaca kemudian

Menggunakan Keamanan AWS untuk Developer

Tidak ada yang merekam itu

Garis waktu dengan tiga titik: Anda memilih apa yang direkam, sebuah file diunduh, dan Anda membuka CloudTrail. Garis putus-putus membawa titik pertama ke yang terakhir, lalu bercabang ke kotak event found dan kotak nothing there.

Diputuskan sebelumnya, dibaca kemudian

  • Data events aktif untuk data pelanggan
  • Nonaktif untuk yang lain
Menggunakan Keamanan AWS untuk Developer

Bukti, diarahkan ke depan

IAM Access Analyzer

  • Validasi kebijakan: memeriksa kebijakan yang Anda tulis

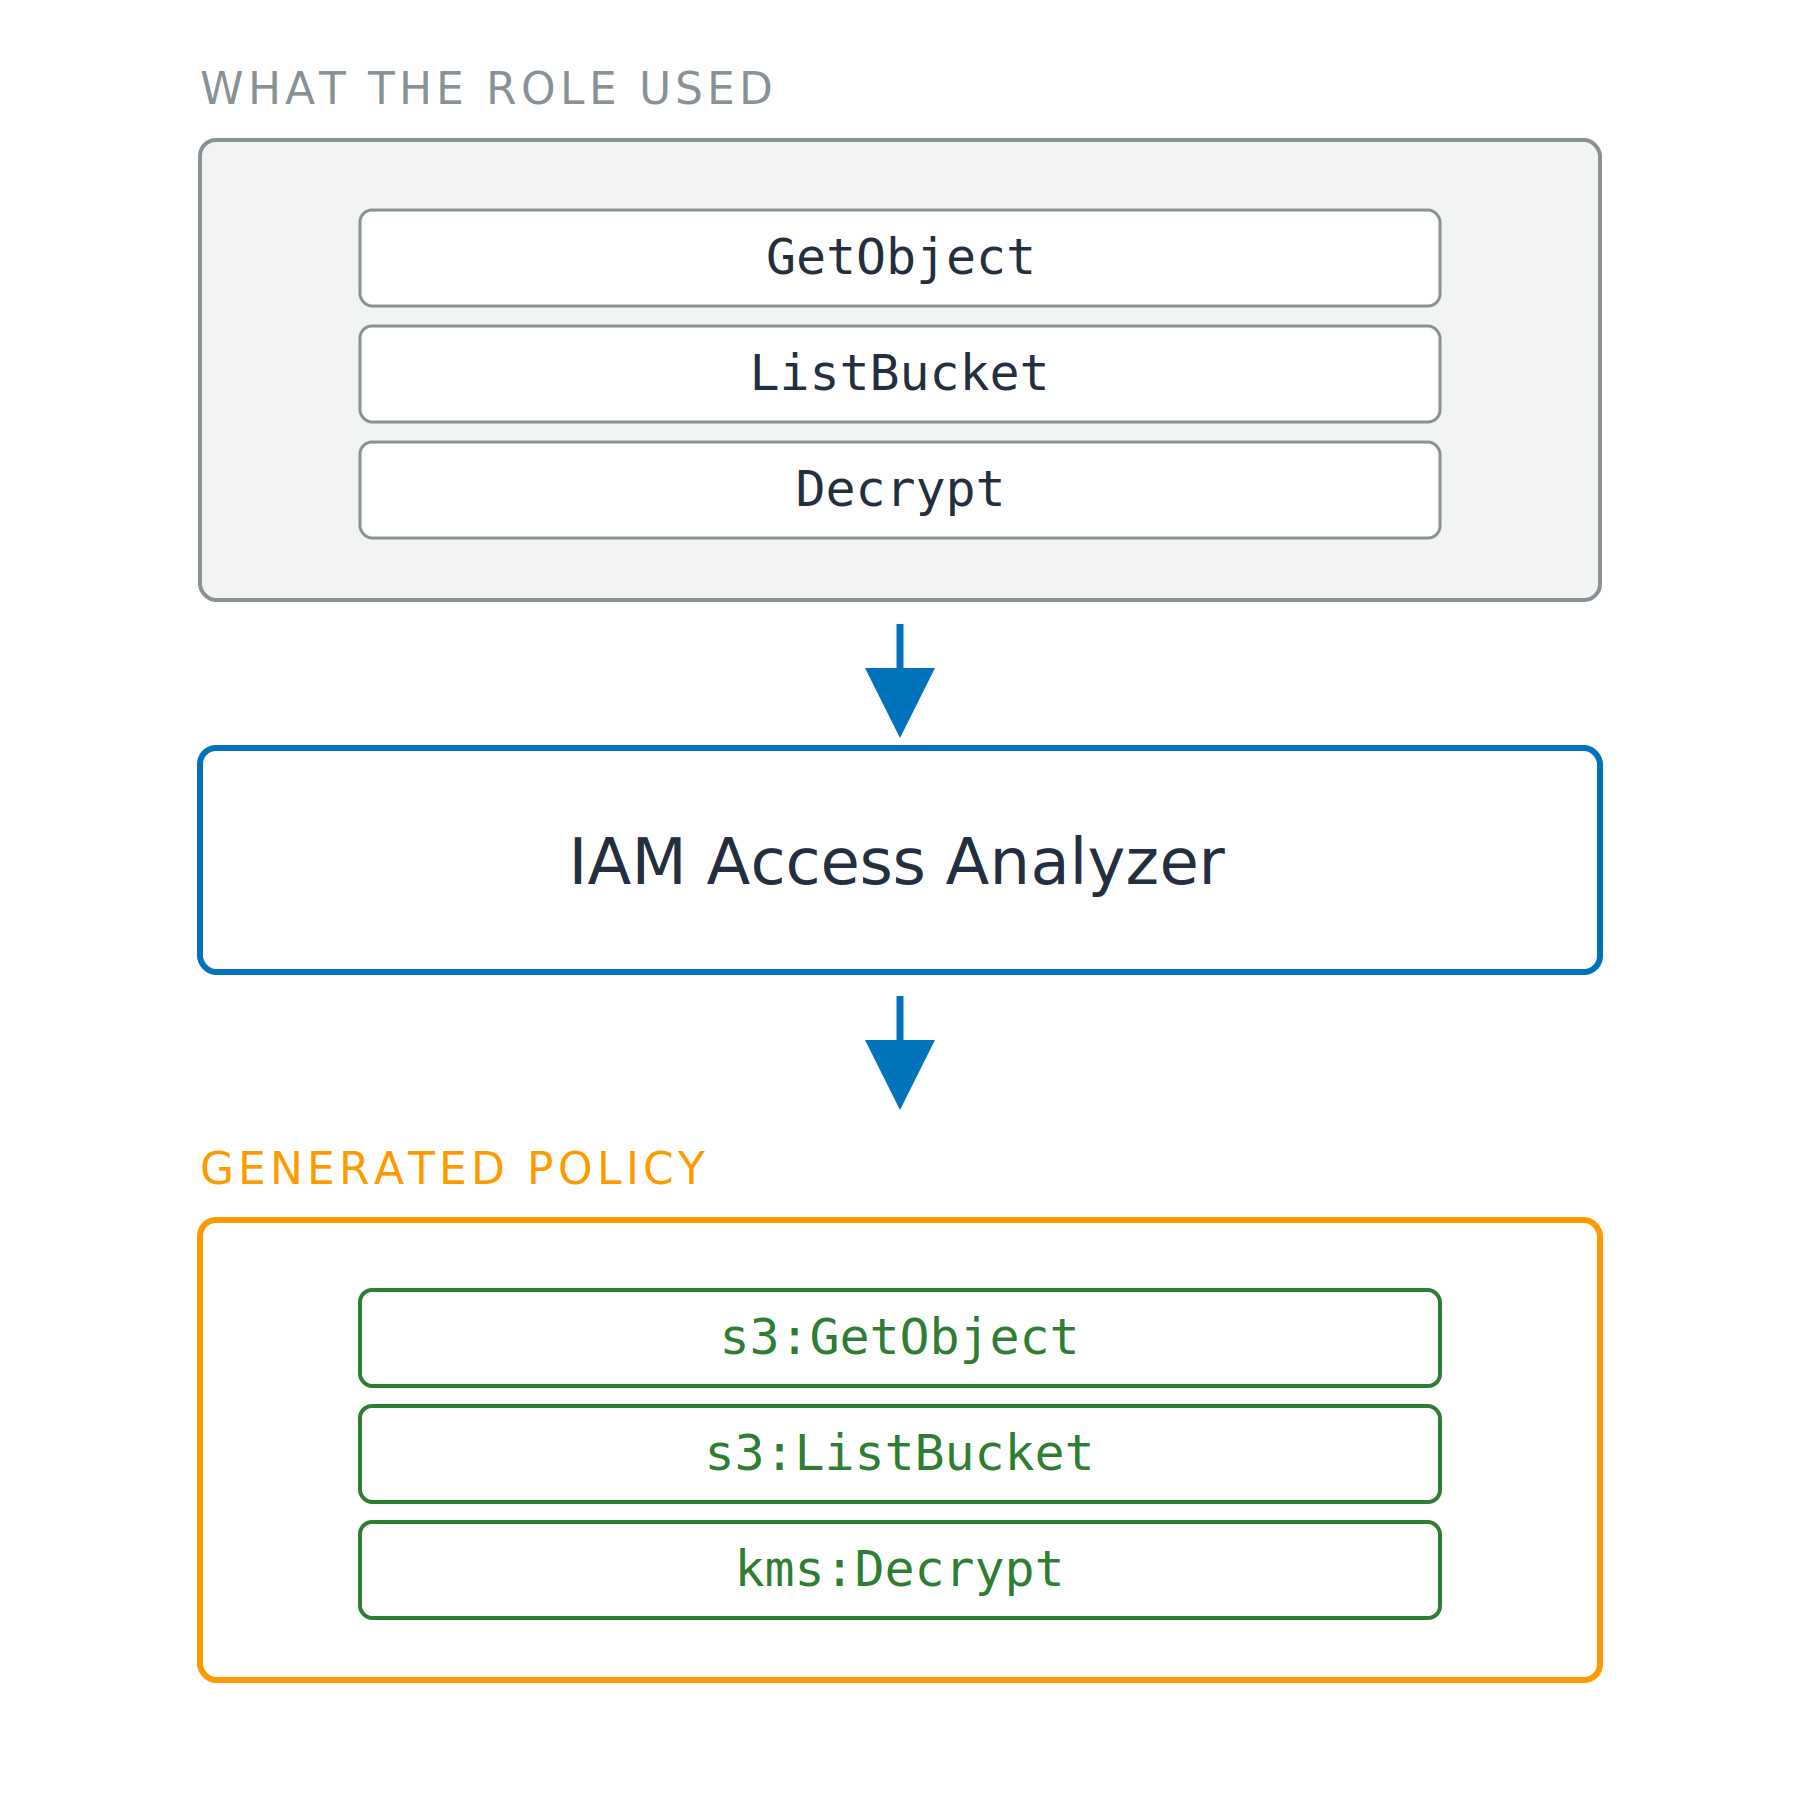
Tiga tahap bertumpuk. Sebuah kotak peristiwa menamai peran yang digunakan, GetObject, ListBucket, dan Decrypt, mengalir ke IAM Access Analyzer, yang menghasilkan kebijakan berisi aksi IAM bernamespace s3:GetObject, s3:ListBucket, dan kms:Decrypt.

Menggunakan Keamanan AWS untuk Developer

Bukti, diarahkan ke depan

IAM Access Analyzer

  • Validasi kebijakan: memeriksa kebijakan yang Anda tulis
  • Pembuatan kebijakan: hingga 90 hari dari trail Anda
  • Perlu trail, bukan Event history

Tiga tahap bertumpuk. Sebuah kotak peristiwa menamai peran yang digunakan, GetObject, ListBucket, dan Decrypt, mengalir ke IAM Access Analyzer, yang menghasilkan kebijakan berisi aksi IAM bernamespace s3:GetObject, s3:ListBucket, dan kms:Decrypt.

Menggunakan Keamanan AWS untuk Developer

Diberikan, tapi tak pernah dipakai

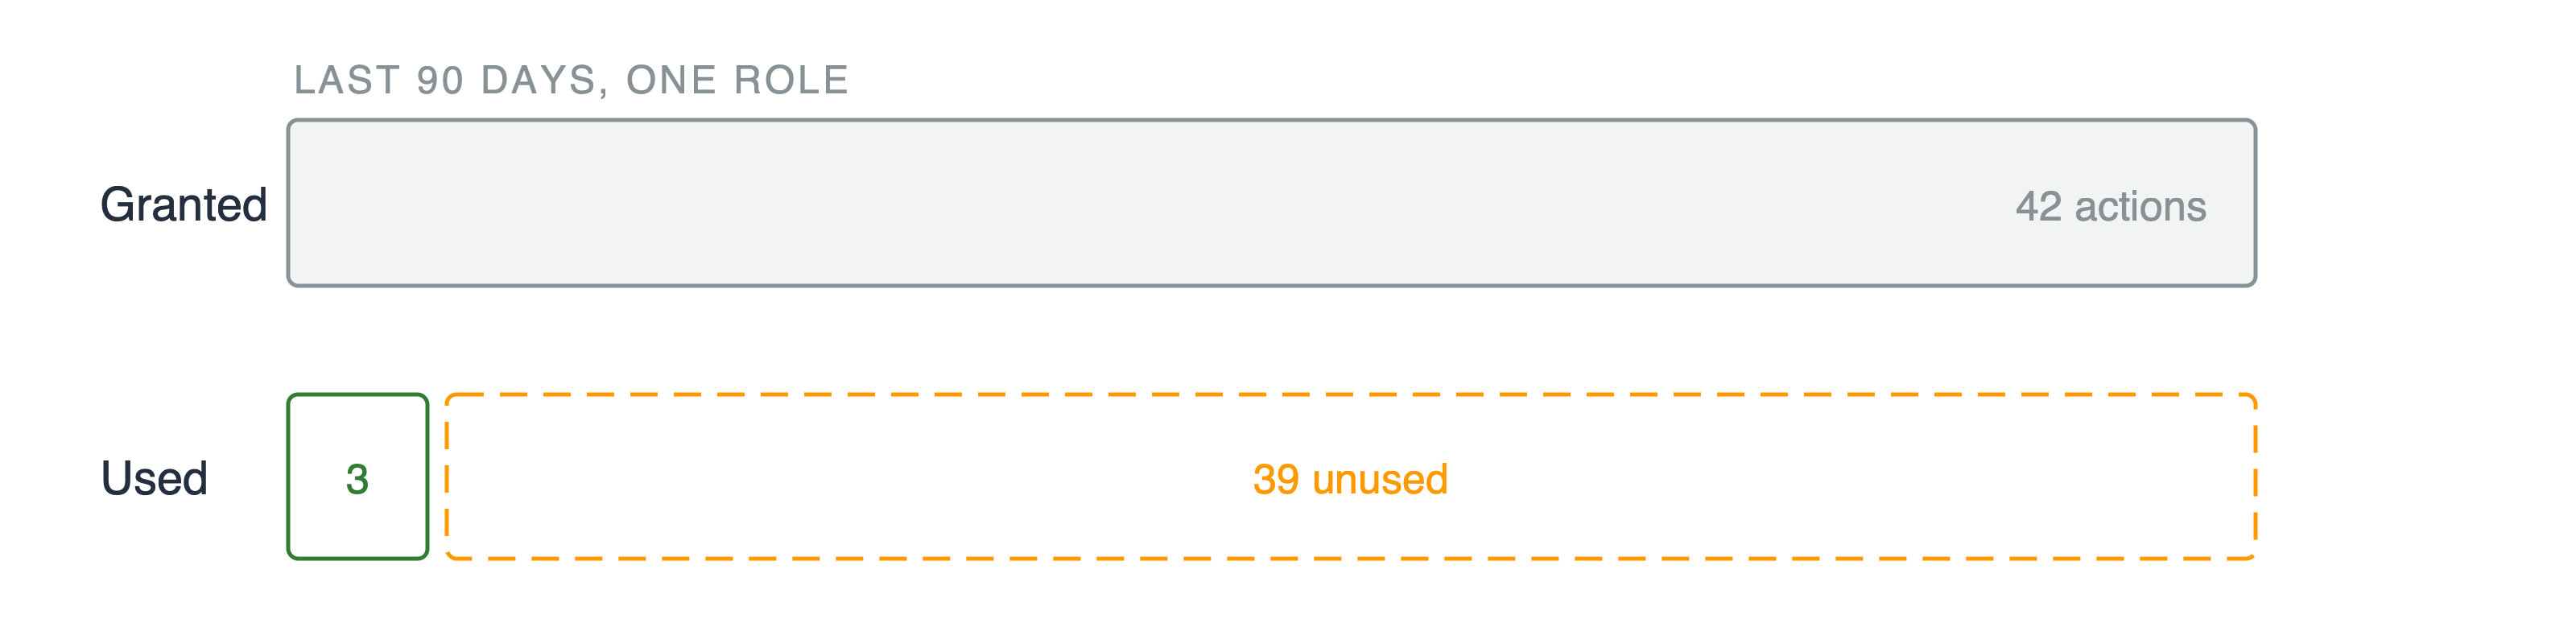
Dua batang. Batang atas menunjukkan empat puluh dua aksi yang diberikan. Batang bawah terbagi menjadi segmen hijau sempit berisi tiga aksi dan segmen putus-putus lebar berisi tiga puluh sembilan yang tidak digunakan.

Temuan akses tidak terpakai

  • Peran, kunci, dan aksi yang tidak pernah dipanggil siapa pun
Menggunakan Keamanan AWS untuk Developer

Diberikan, tapi tak pernah dipakai

Dua batang. Batang atas menunjukkan empat puluh dua aksi yang diberikan. Batang bawah terbagi menjadi segmen hijau sempit berisi tiga aksi dan segmen putus-putus lebar berisi tiga puluh sembilan yang tidak digunakan.

Temuan akses tidak terpakai

  • Peran, kunci, dan aksi yang tidak pernah dipanggil siapa pun

Dipakai bukan berarti diperlukan

Menggunakan Keamanan AWS untuk Developer

Diberikan, tapi tak pernah dipakai

Dua batang. Batang atas menunjukkan empat puluh dua aksi yang diberikan. Batang bawah terbagi menjadi segmen hijau sempit berisi tiga aksi dan segmen putus-putus lebar berisi tiga puluh sembilan yang tidak digunakan.

Temuan akses tidak terpakai

  • Peran, kunci, dan aksi yang tidak pernah dipanggil siapa pun

Dipakai bukan berarti diperlukan

Least privilege, terukur

  • Bukti masuk, kebijakan lebih ketat keluar
Menggunakan Keamanan AWS untuk Developer

Ayo berlatih!

Menggunakan Keamanan AWS untuk Developer

Preparing Video For Download...