Pengantar Keamanan AWS
Menggunakan Keamanan AWS untuk Developer

Rahul Singh
Technical Product Manager
Prasyarat kursus
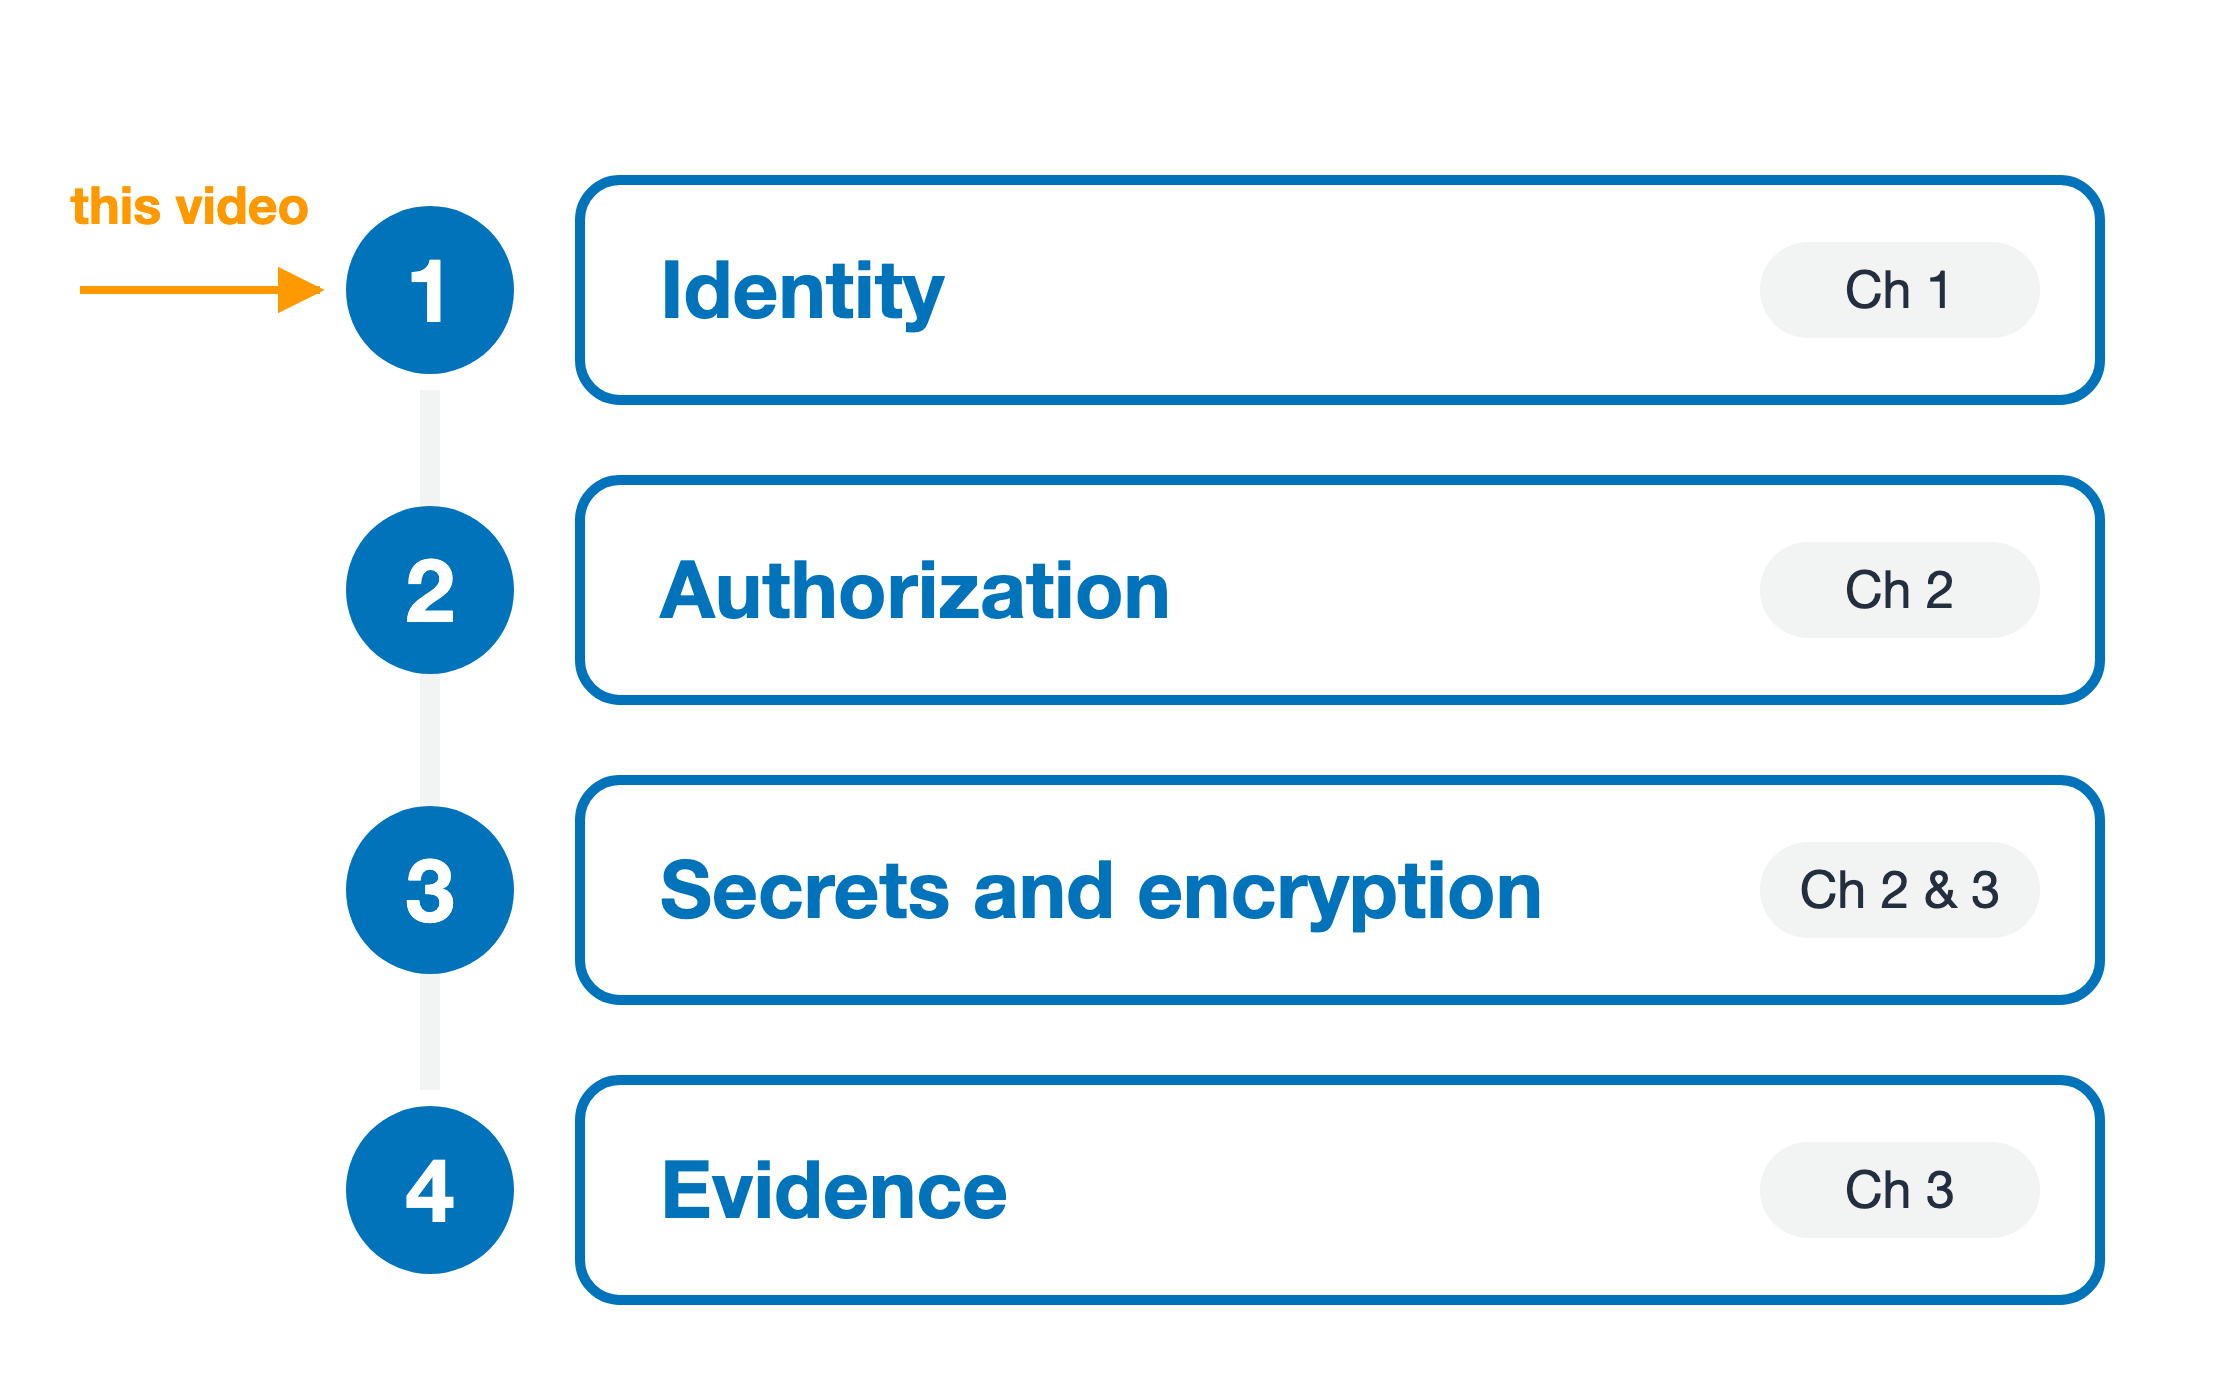
Tujuan kursus
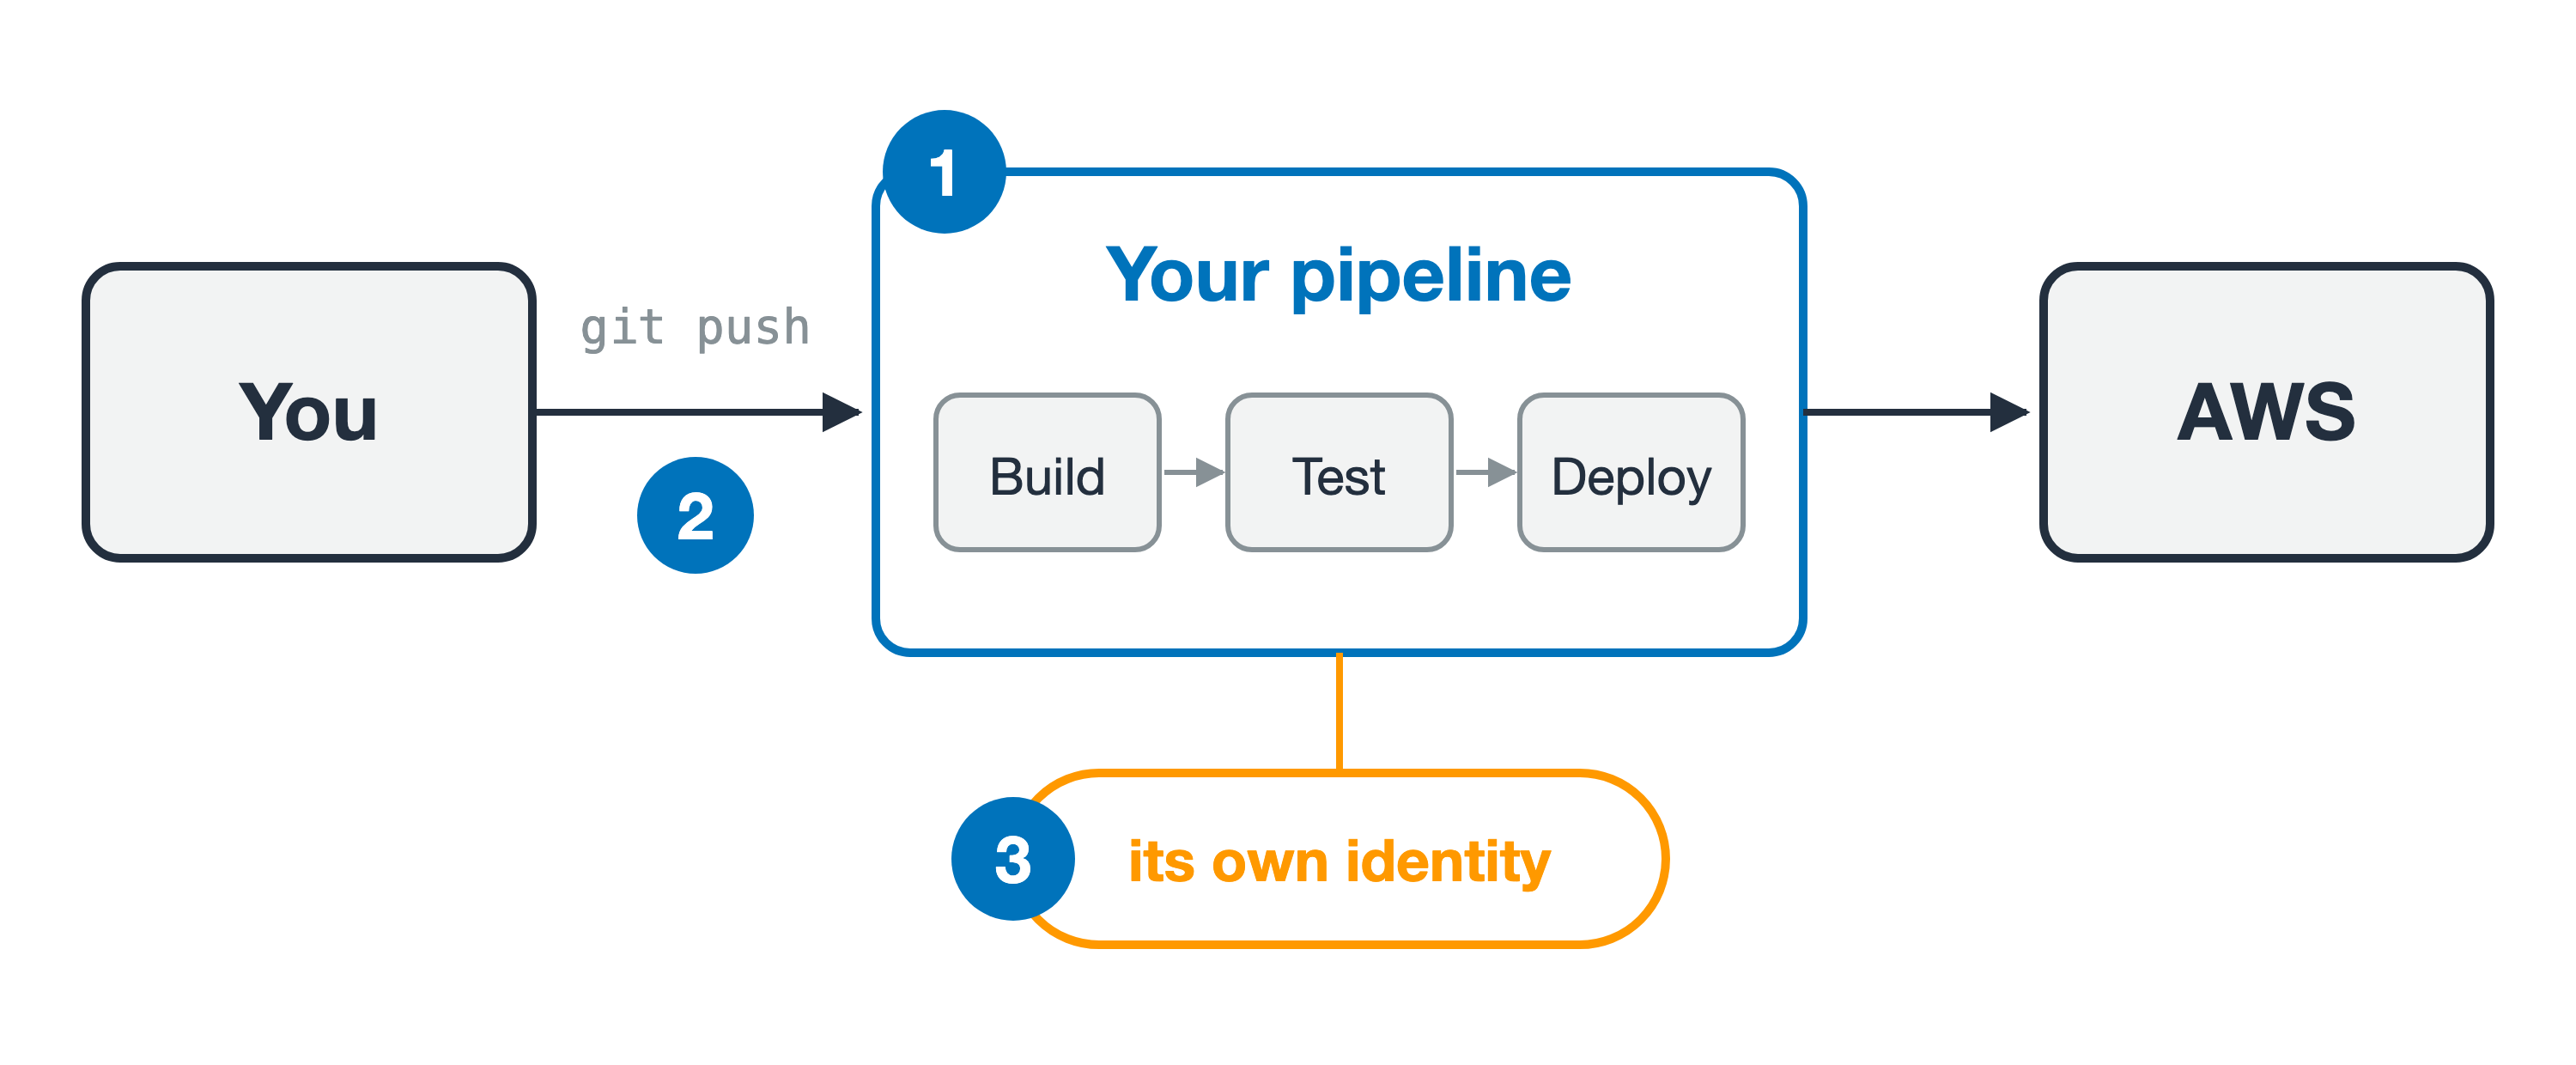
Kode Anda dikirim lewat pipeline
Deploy gagal karena alasan yang keliru
Deploy gagal karena alasan yang keliru
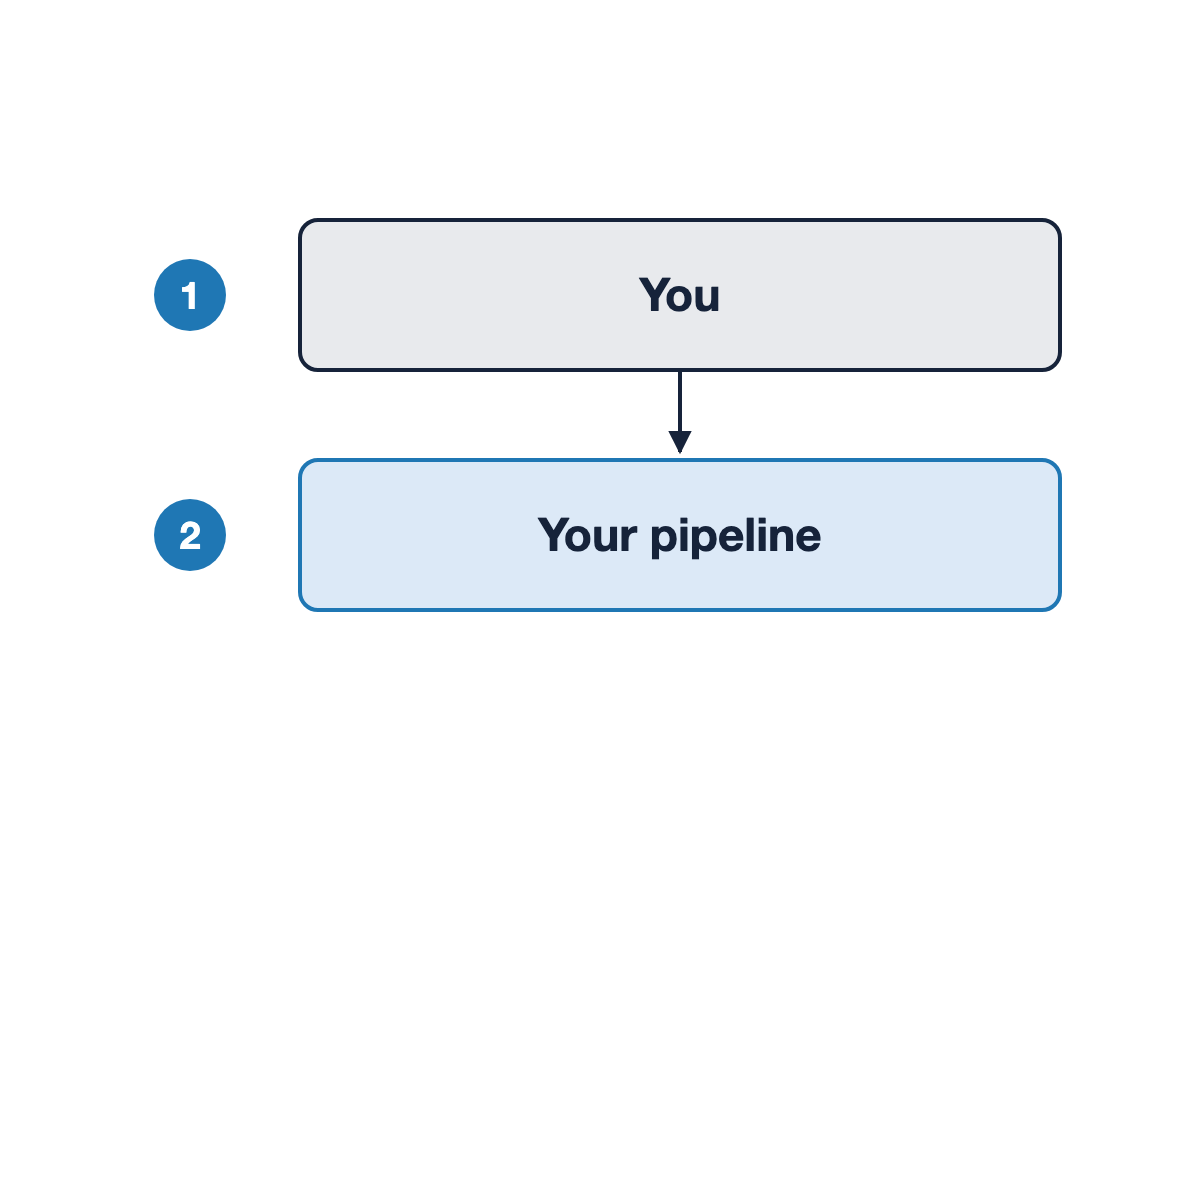
Deploy gagal karena alasan yang keliru
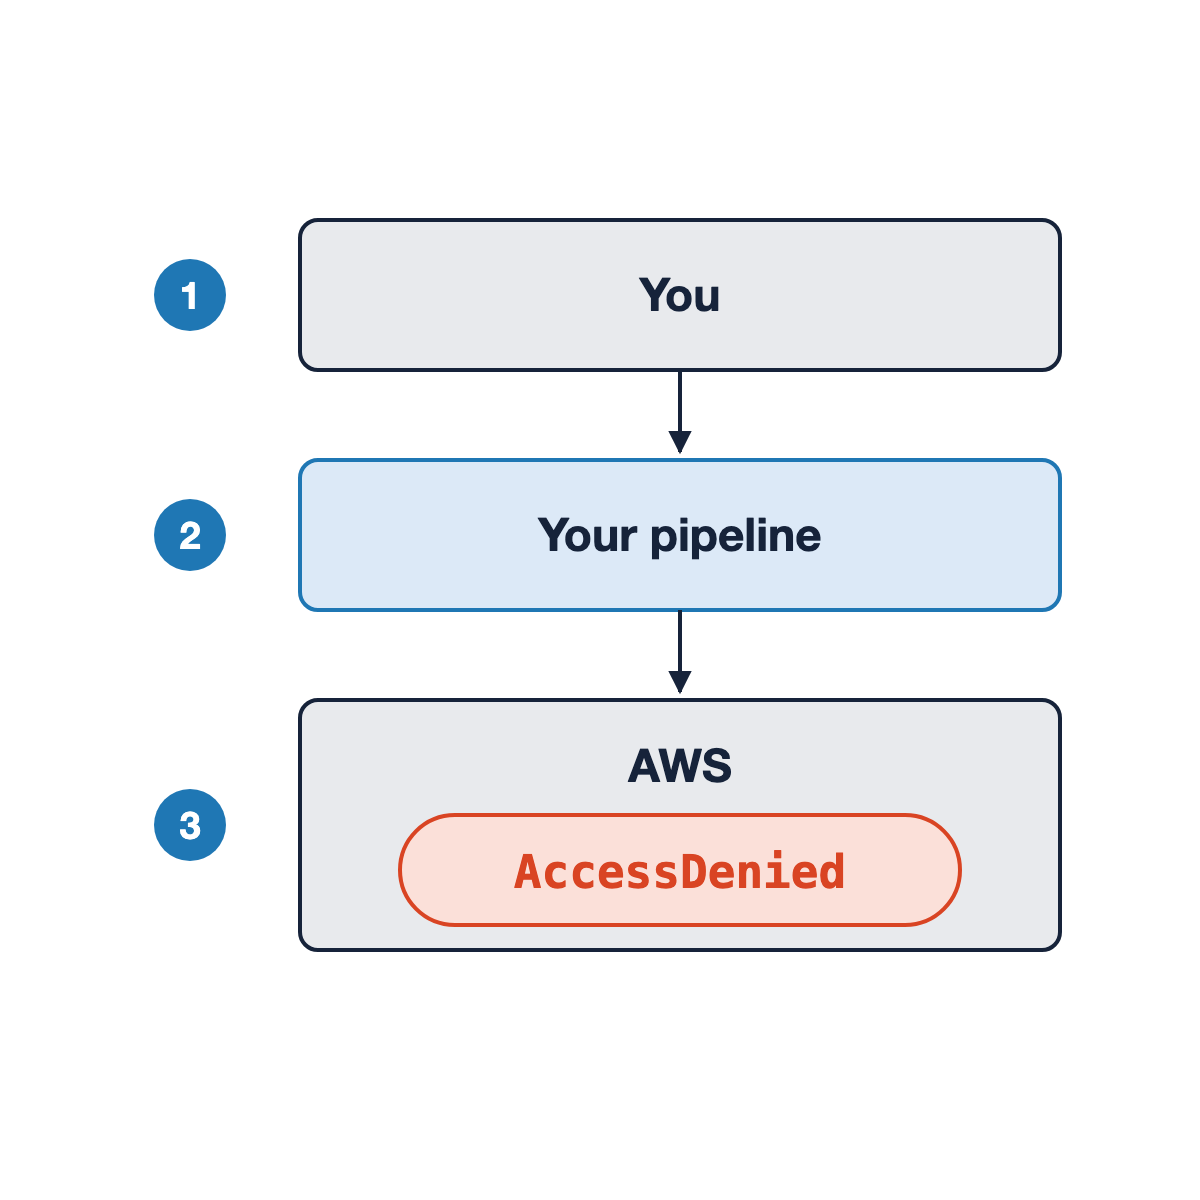
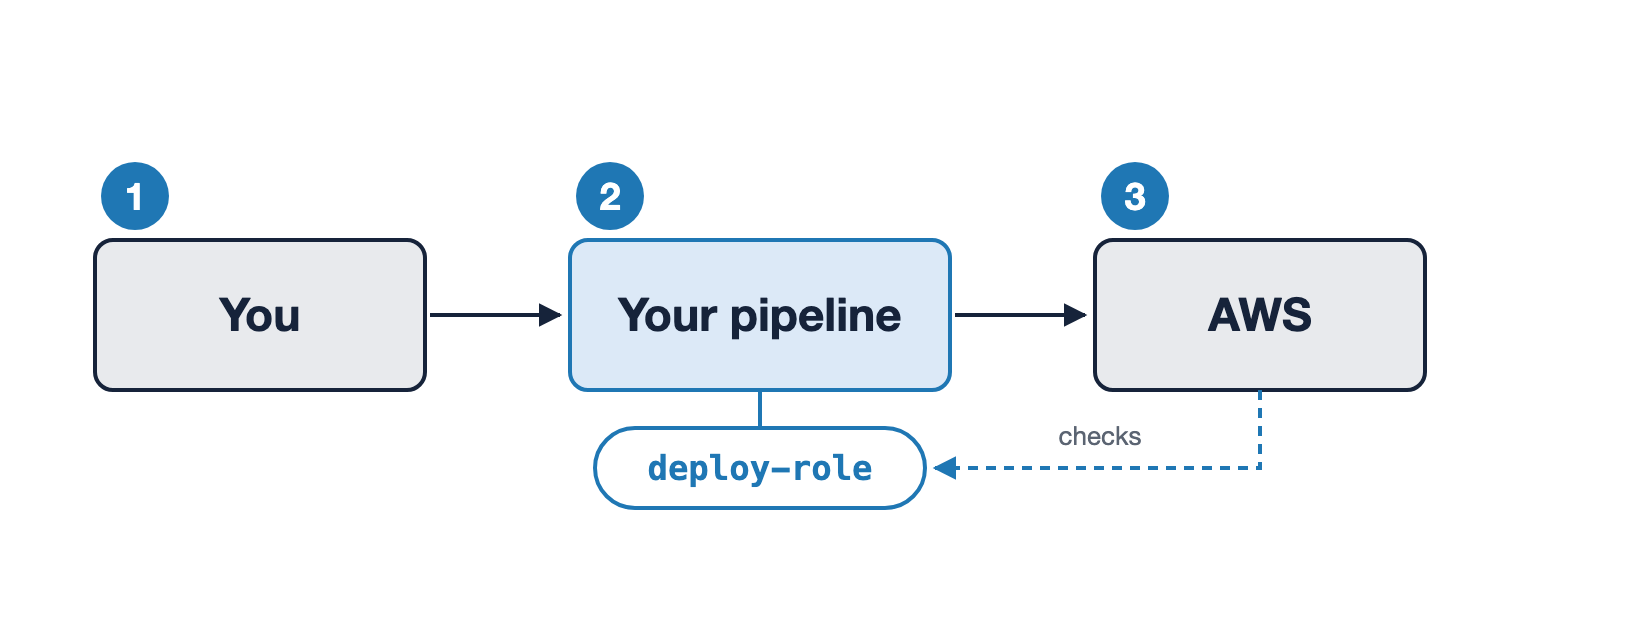
Apa yang sebenarnya terjadi
Apa yang sebenarnya terjadi
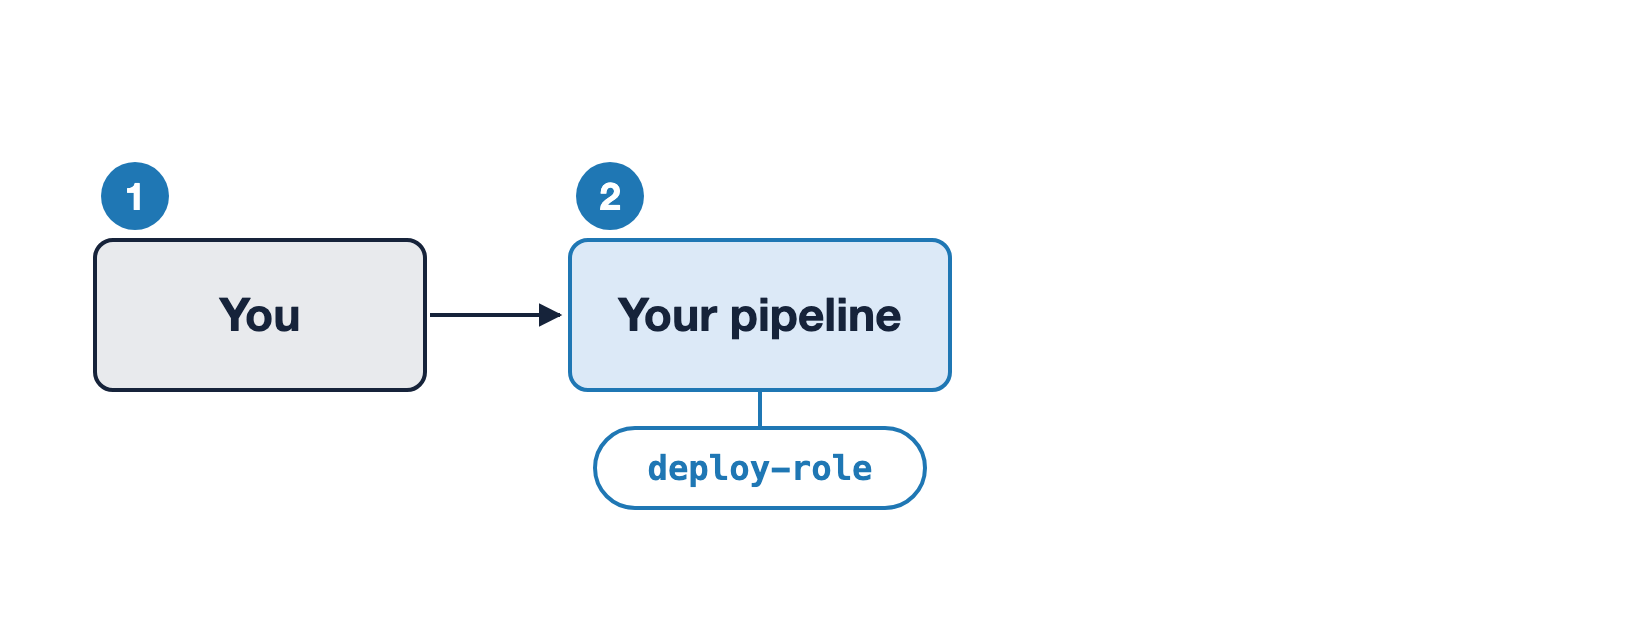
Apa yang sebenarnya terjadi
Aktor dan principal
Aktor dan principal
Aktor dan principal
Deploy sama, dua role
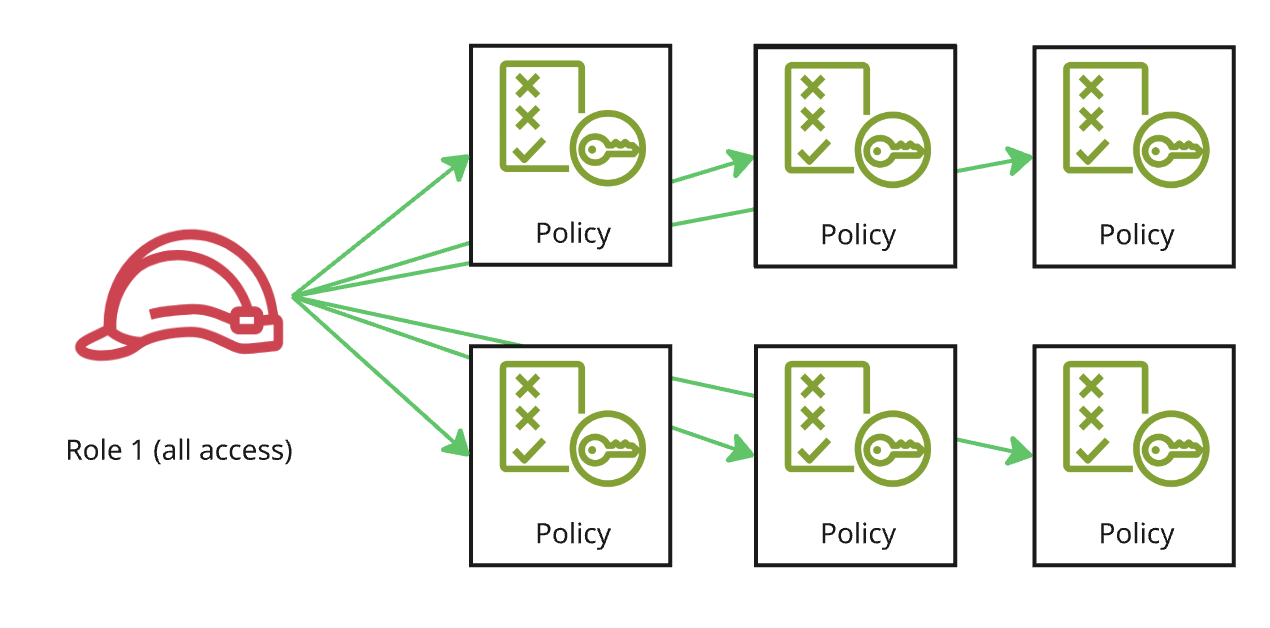
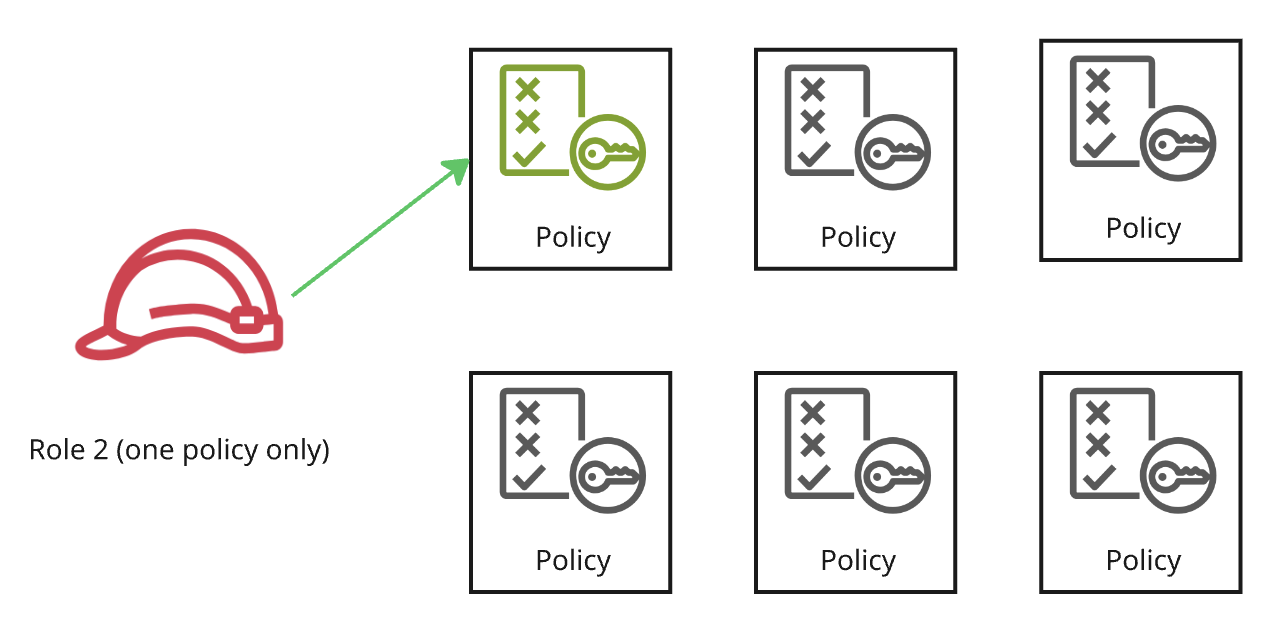
Radius dampak
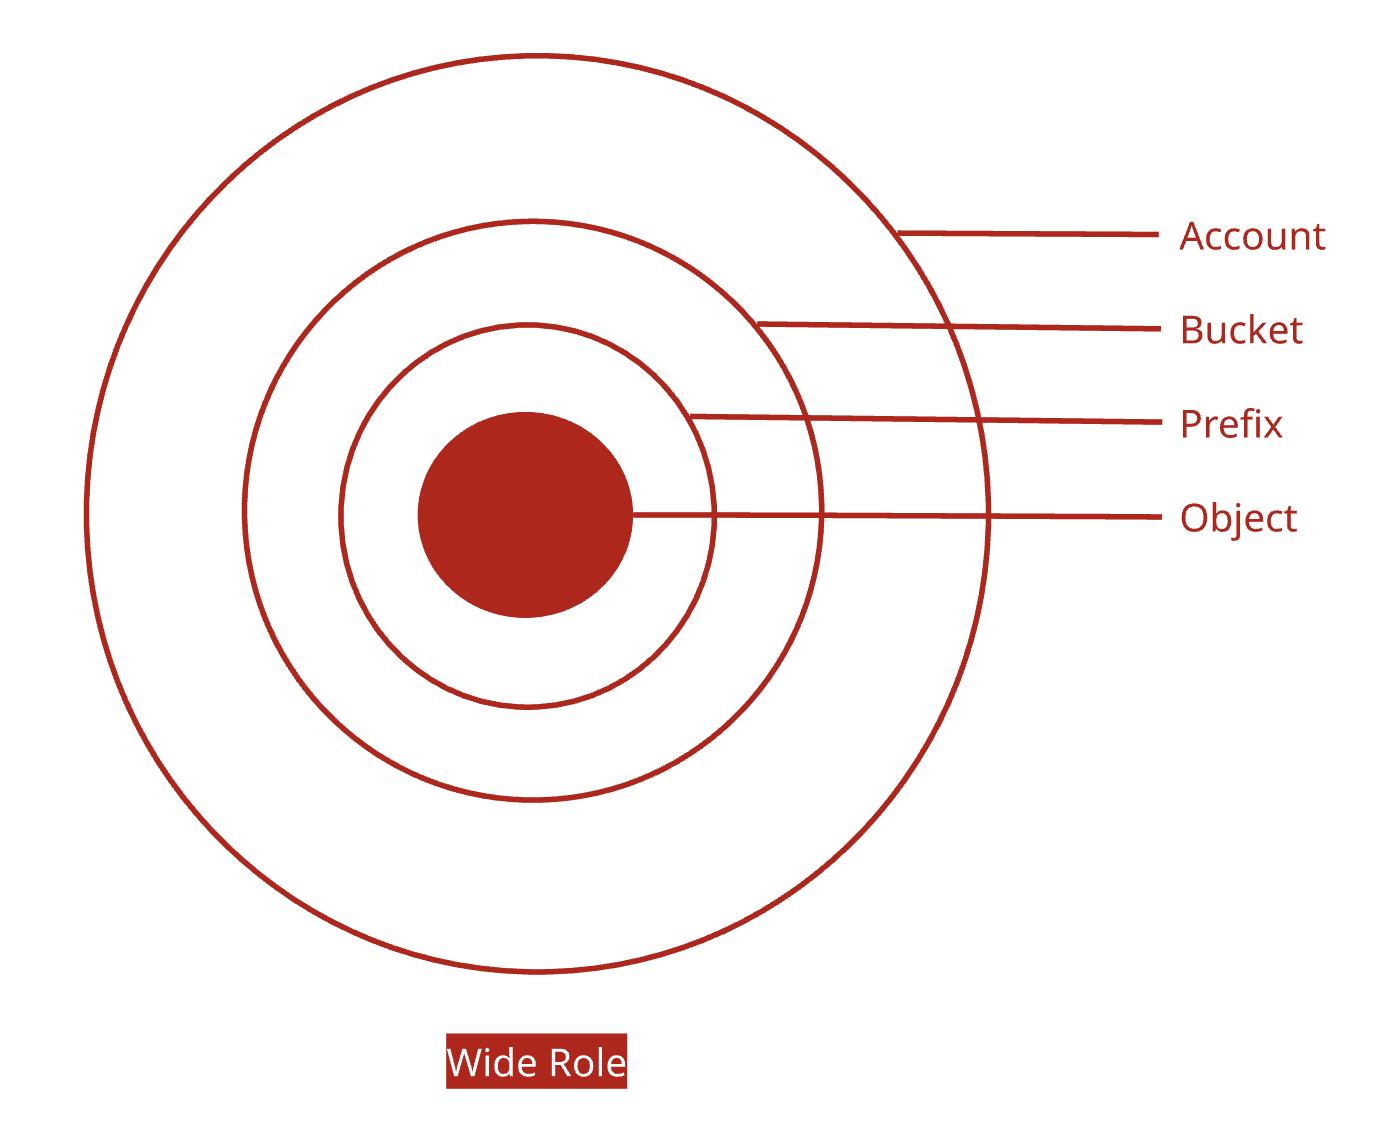
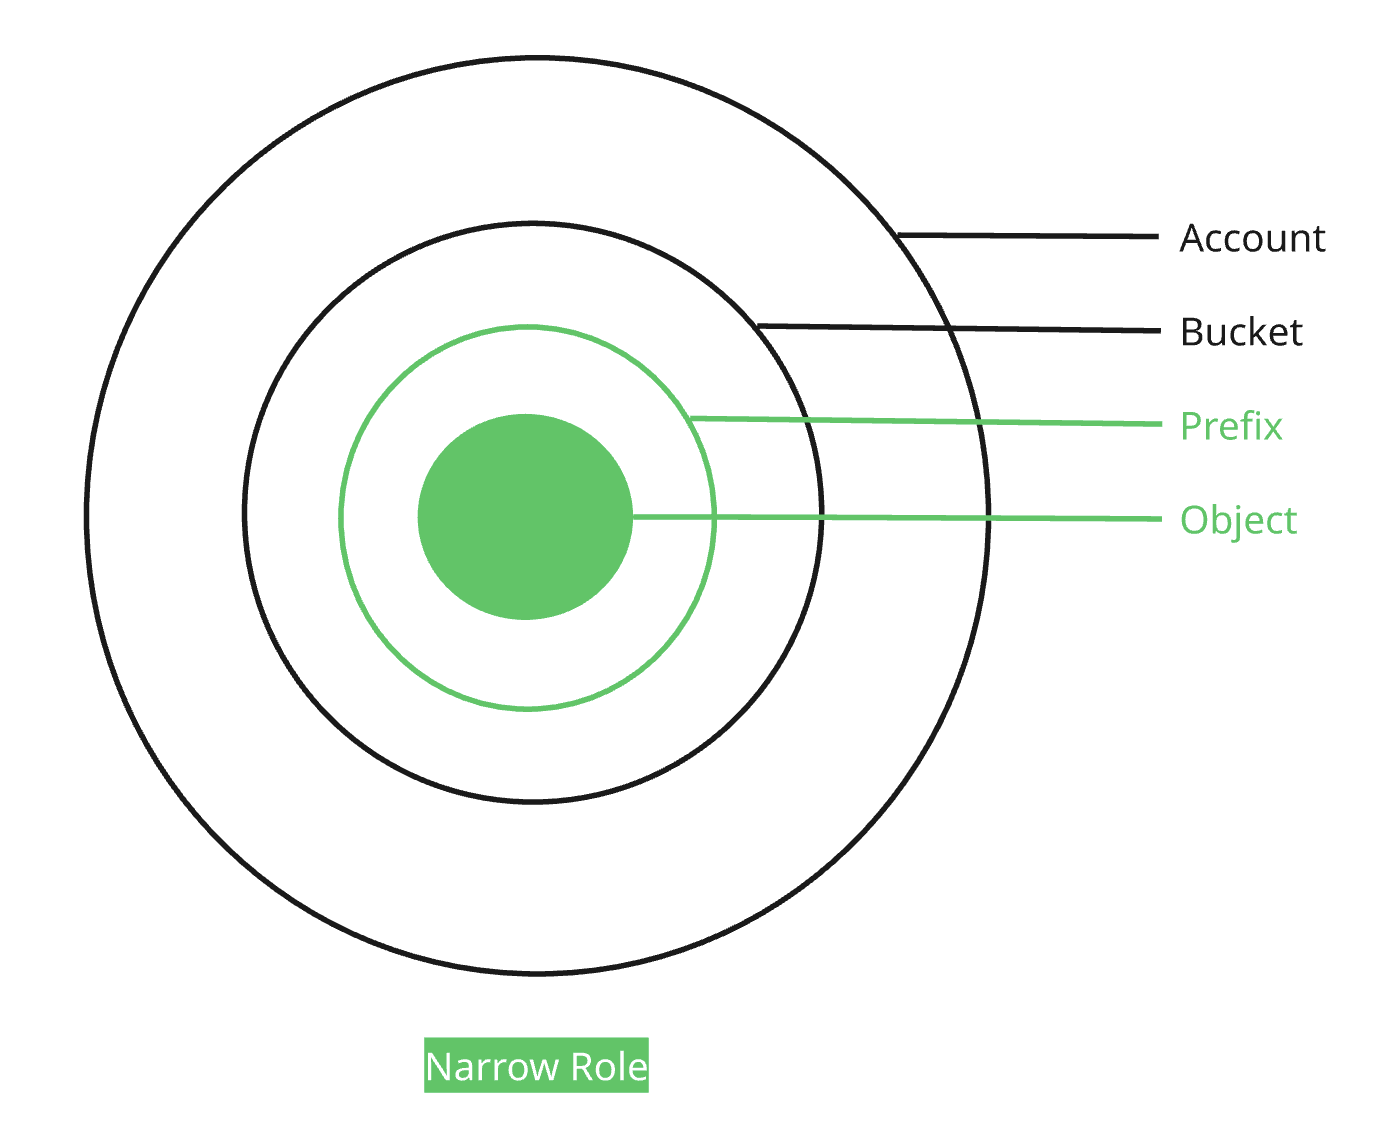
Hak minimum, dalam praktik
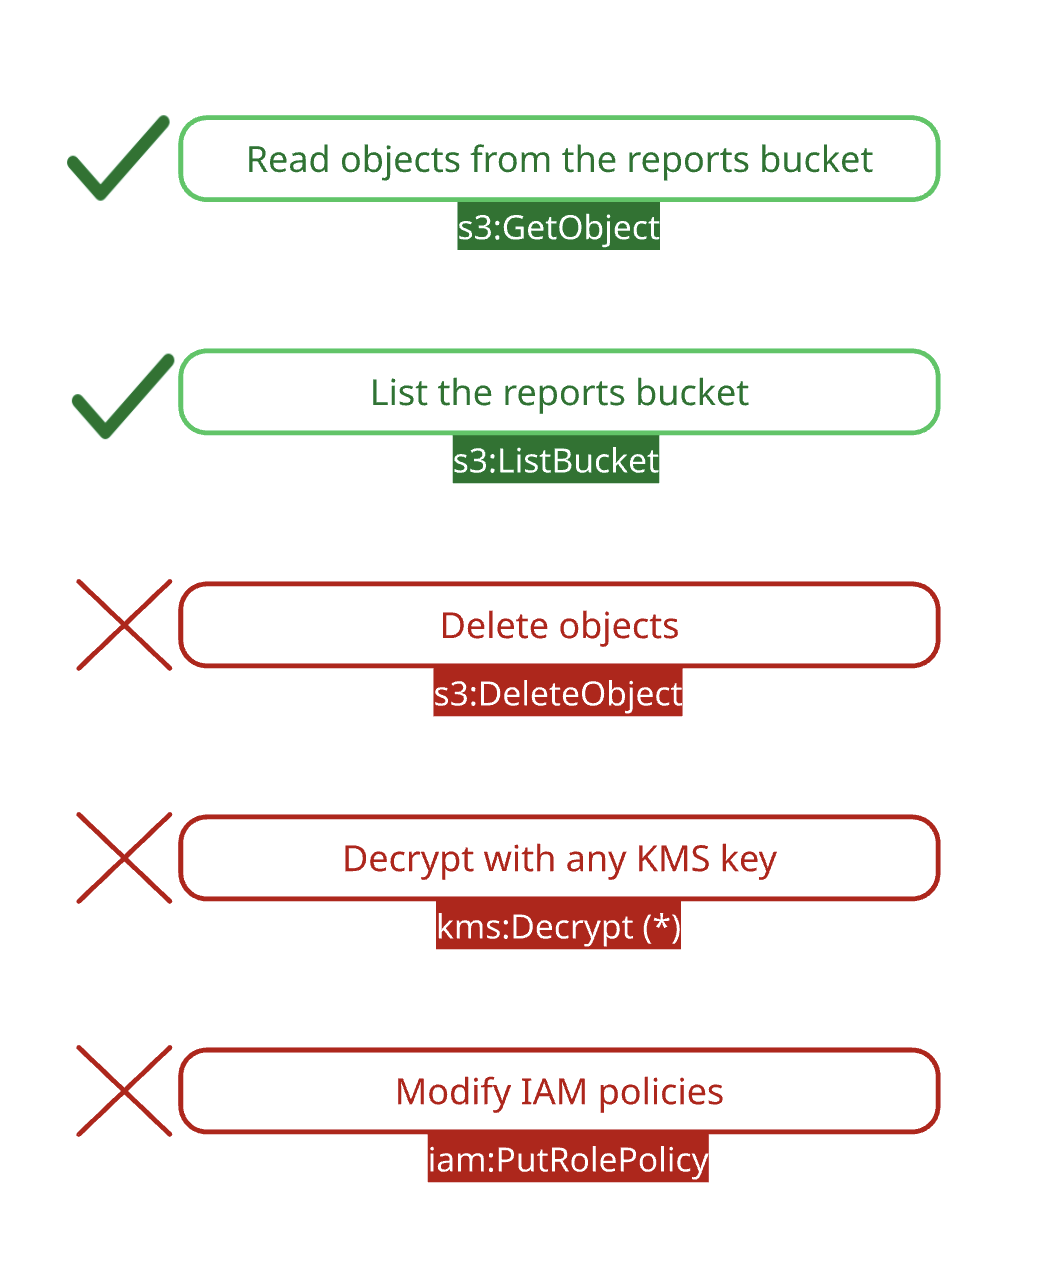
Contoh: role pembaca reports-bucket Dua allow. Tidak ada lainnya.
- Tidak ada pada IAM, layanan yang memutuskan siapa boleh melakukan apa