Selamat

Menggunakan Keamanan AWS untuk Developer

Rahul Singh

Technical Product Manager

Identitas mana yang diperiksa AWS
Yang sudah Anda tetapkan

  • Aktor dan principal: lencana siapa yang diperiksa AWS
  • Penolakan eksplisit paling dulu, dan tanpa kecocokan tetap ditolak

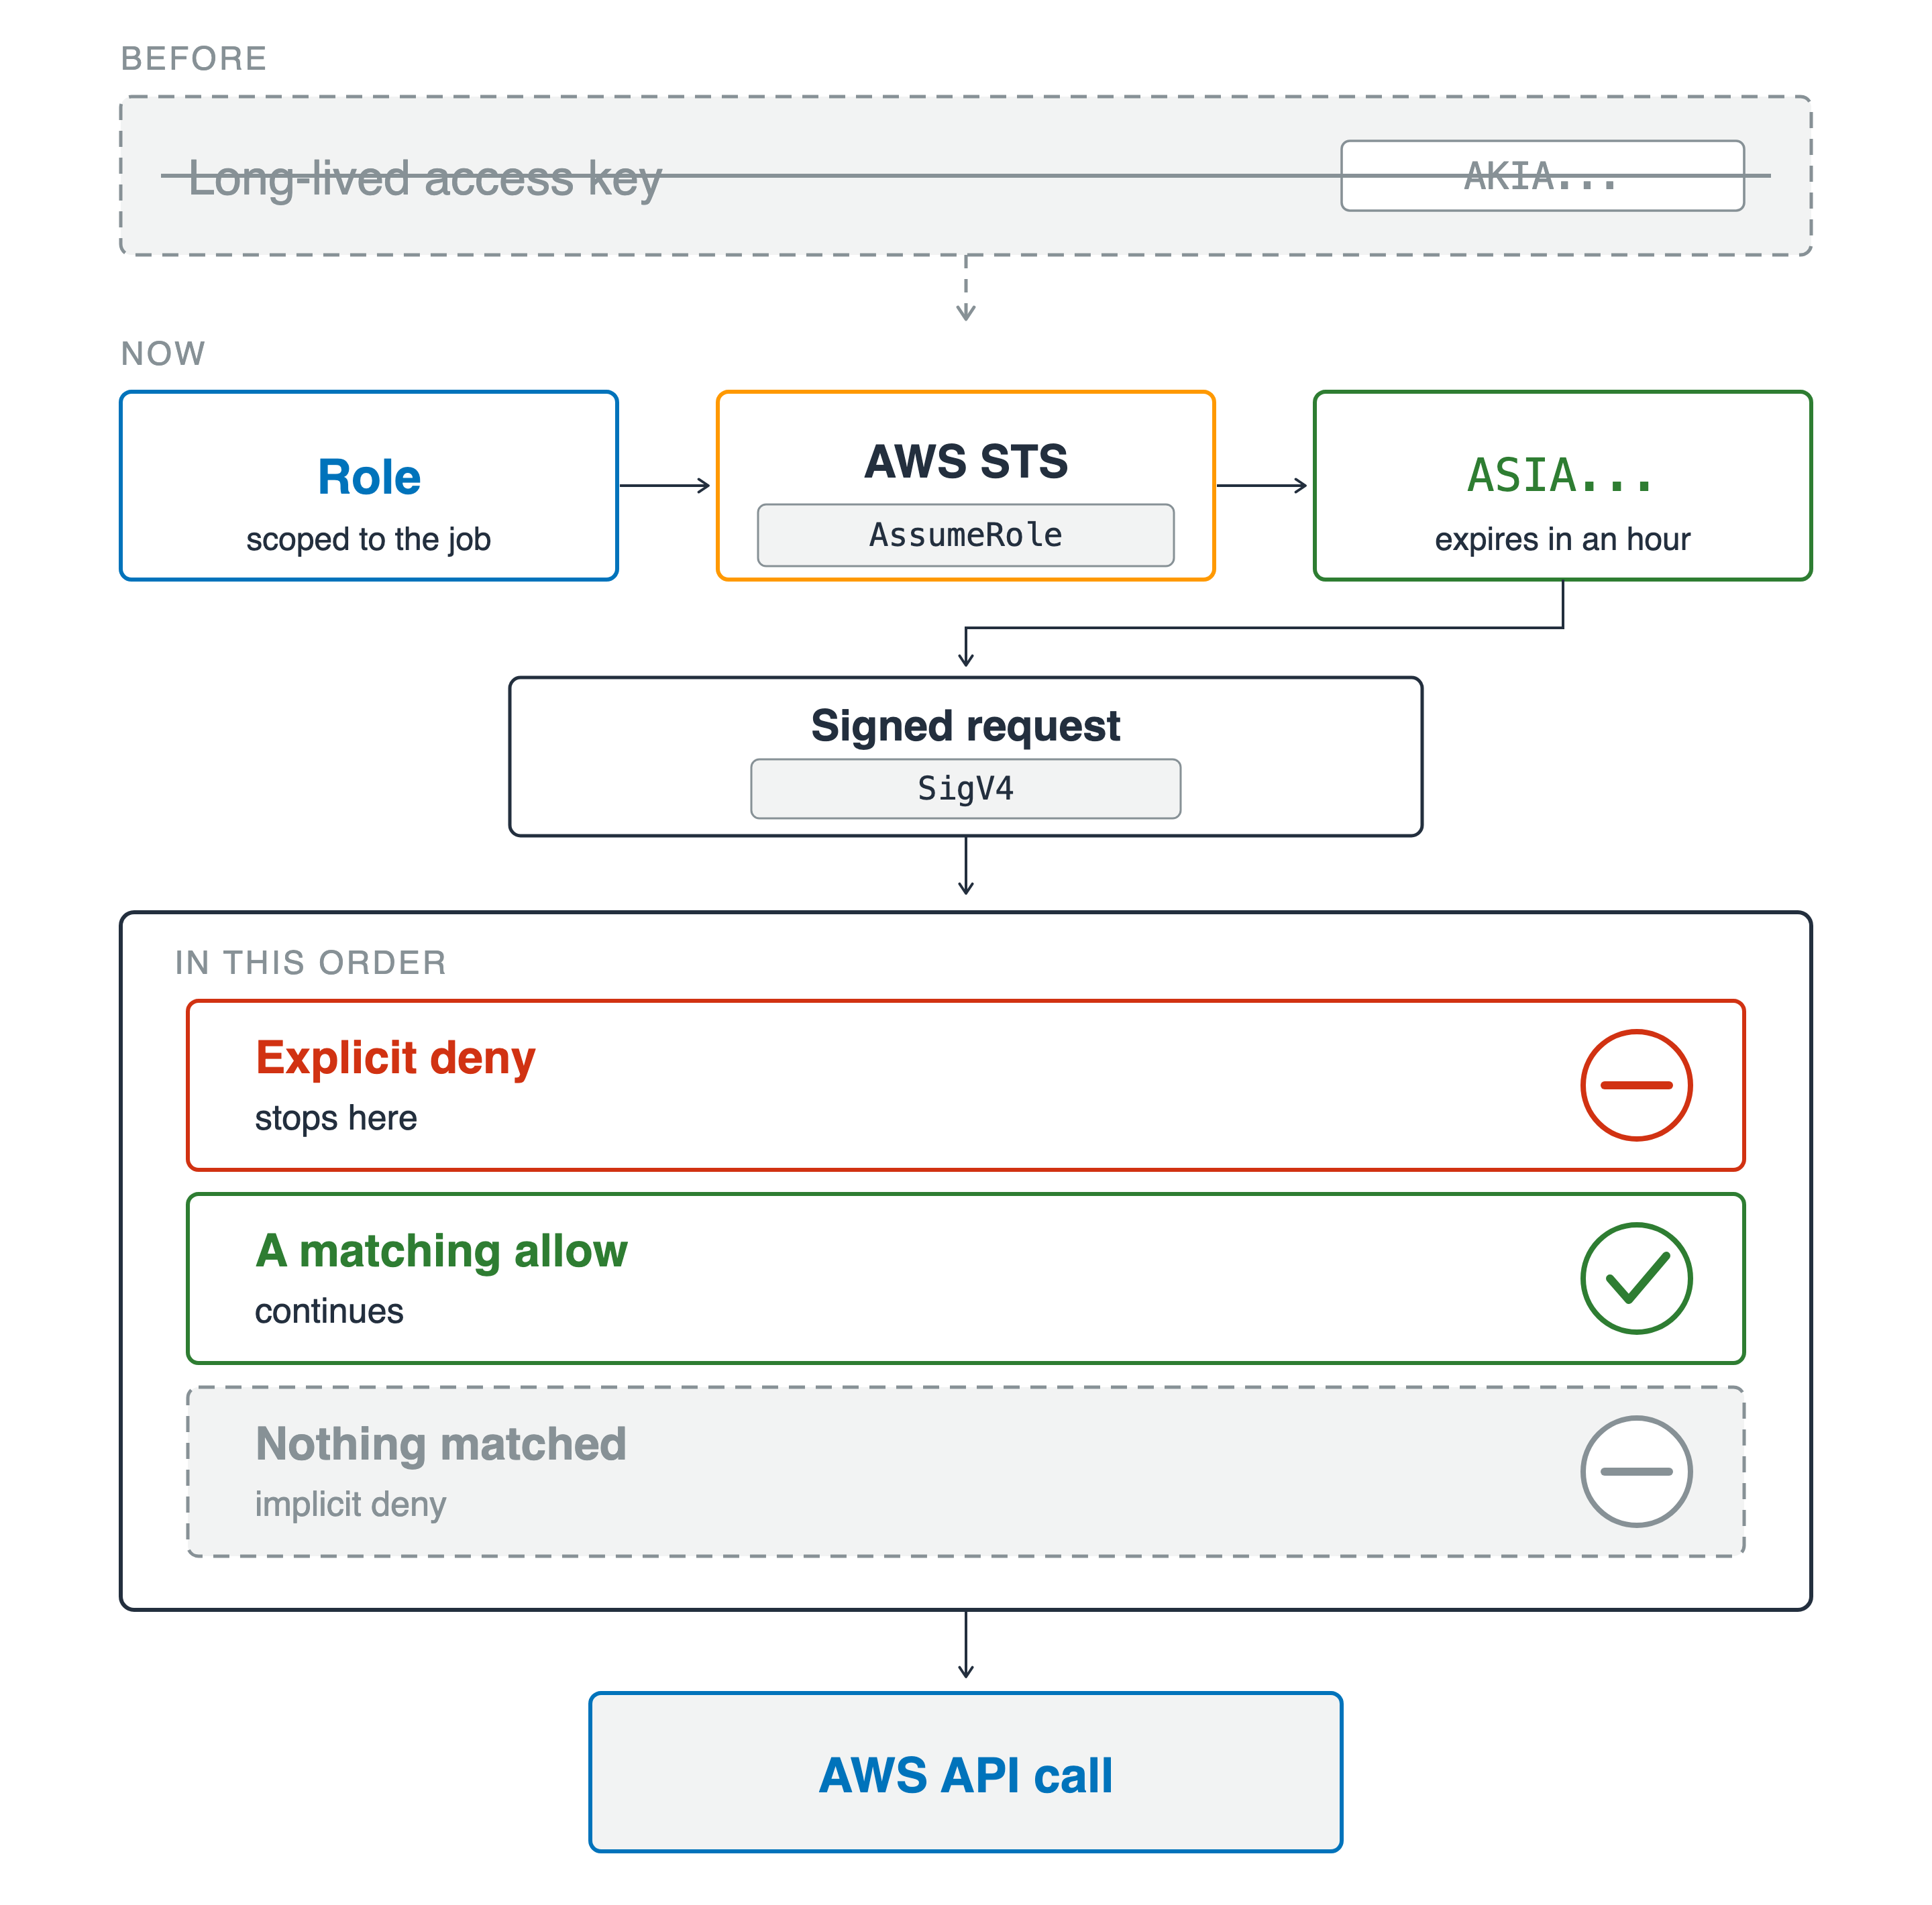
Satu permintaan digambar ujung ke ujung. Di bagian atas, sebuah kotak berwarna abu dan dicoret berisi access key jangka panjang berlabel AKIA. Di bawahnya, sebuah role yang sesuai pekerjaan melewati AWS STS ke kredensial sementara berlabel ASIA yang kedaluwarsa dalam satu jam, lalu menjadi permintaan bertanda tangan SigV4. Itu masuk ke gerbang yang diperiksa berurutan: penolakan eksplisit yang menghentikan permintaan, izin yang cocok yang mengizinkan lanjut, dan pita putus-putus saat tidak ada yang cocok, yaitu penolakan implisit. Permintaan yang lolos keluar sebagai panggilan AWS API.

Menggunakan Keamanan AWS untuk Developer

Identitas mana yang diperiksa AWS

Yang sudah Anda tetapkan

  • Aktor dan principal: lencana siapa yang diperiksa AWS
  • Penolakan eksplisit paling dulu, dan tanpa kecocokan tetap ditolak
  • Gunakan role satu jam, bukan key selamanya
  • SigV4 di setiap permintaan, pre-signed untuk satu

Satu permintaan digambar ujung ke ujung. Di bagian atas, sebuah kotak berwarna abu dan dicoret berisi access key jangka panjang berlabel AKIA. Di bawahnya, sebuah role yang sesuai pekerjaan melewati AWS STS ke kredensial sementara berlabel ASIA yang kedaluwarsa dalam satu jam, lalu menjadi permintaan bertanda tangan SigV4. Itu masuk ke gerbang yang diperiksa berurutan: penolakan eksplisit yang menghentikan permintaan, izin yang cocok yang mengizinkan lanjut, dan pita putus-putus saat tidak ada yang cocok, yaitu penolakan implisit. Permintaan yang lolos keluar sebagai panggilan AWS API.

Menggunakan Keamanan AWS untuk Developer

Siapa boleh mengakses apa

Yang sudah Anda tetapkan

  • User pool untuk masuk, identity pool membagikan kredensial
  • Verifikasi token, lalu curigai klaimnya

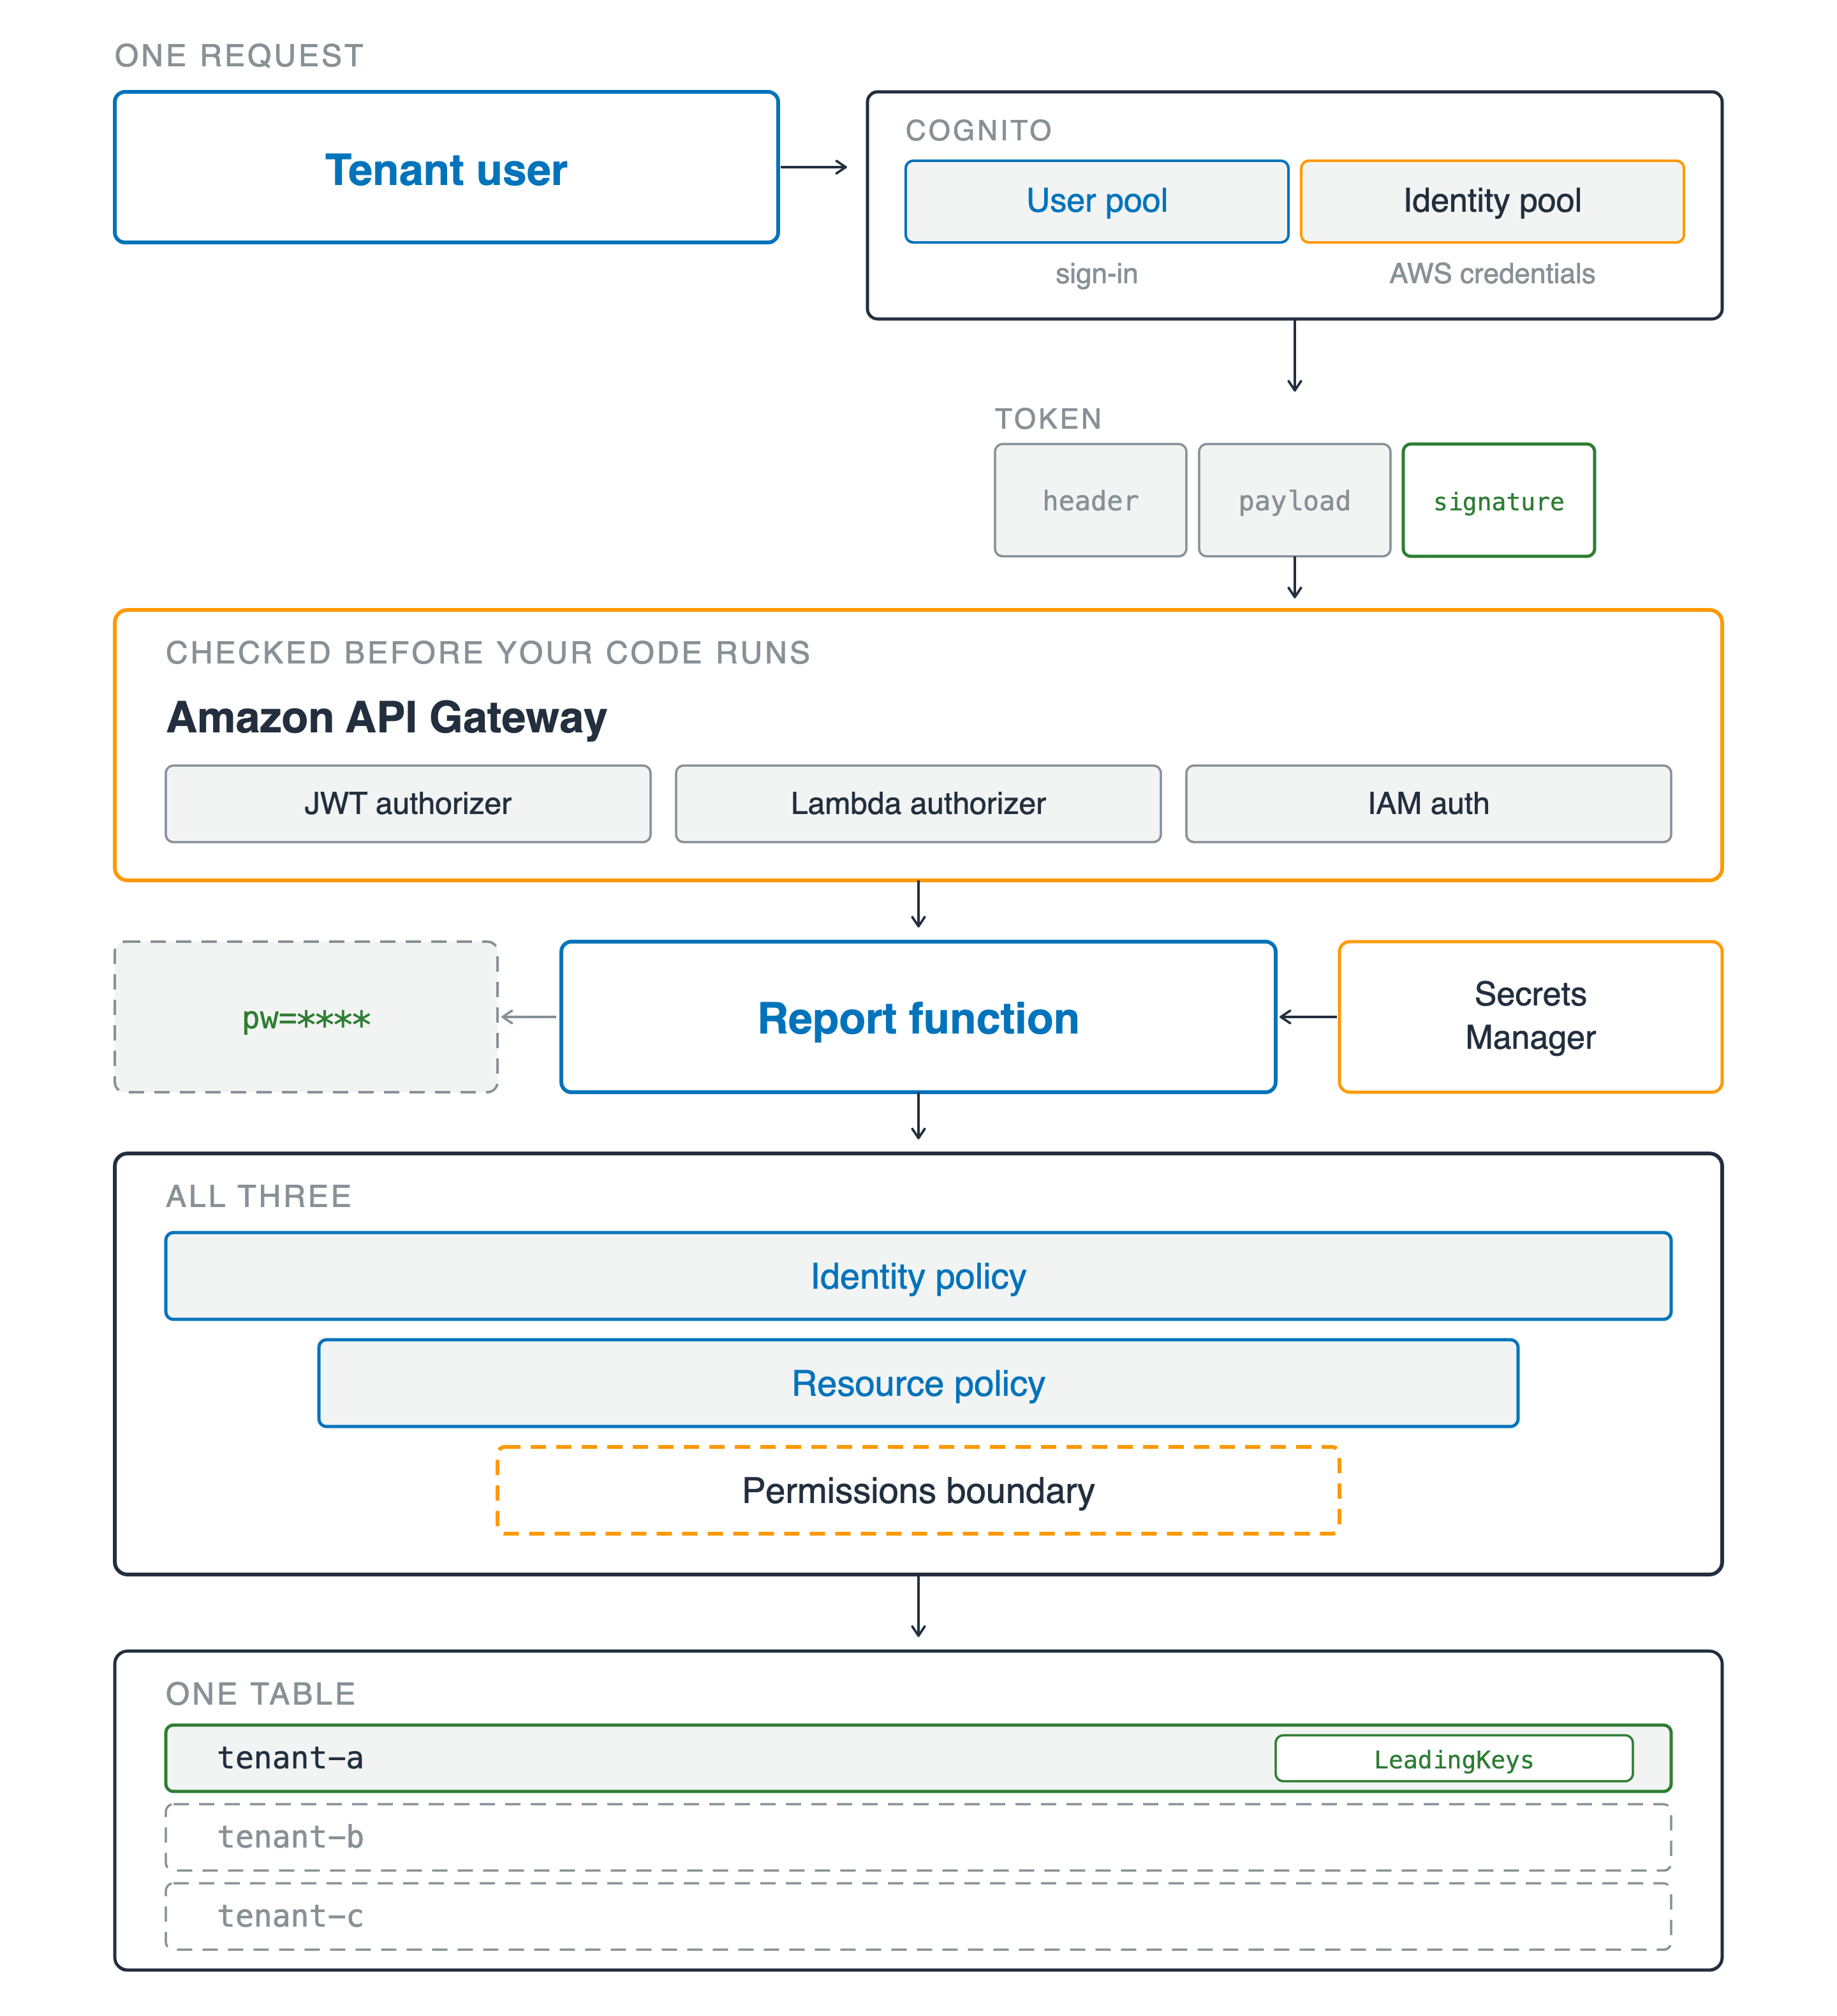
Satu permintaan melintasi setiap lapisan. Pengguna tenant mencapai Amazon Cognito, digambar sebagai dua kotak dalam satu bingkai: user pool yang membuat orang masuk dan identity pool yang membagikan kredensial AWS. Token di bawahnya tiga segmen, header, payload, dan signature, dengan hanya signature dibatasi garis hijau. Itu masuk ke Amazon API Gateway, ditandai diperiksa sebelum kode Anda berjalan, menawarkan JWT authorizer, Lambda authorizer, dan IAM auth. Di bawahnya fungsi report mengambil nilai dari Secrets Manager dan mengeluarkan baris tertutup bertuliskan pw sama dengan empat tanda bintang. Tiga lapisan izin menyempit di bawahnya: identity policy, resource policy, dan permissions boundary putus-putus. Di bagian bawah, satu baris dari tabel bersama menyala dan ditandai LeadingKeys sementara dua baris tenant lain tetap putus-putus dan abu-abu.

Menggunakan Keamanan AWS untuk Developer

Siapa boleh mengakses apa

Yang sudah Anda tetapkan

  • User pool untuk masuk, identity pool membagikan kredensial
  • Verifikasi token, lalu curigai klaimnya
  • Identity, resource, boundary: tiga lapisan, satu jawaban
  • Satu kondisi tenant, Scan yang melewatinya, dan kata sandi keluar dari log

Satu permintaan melintasi setiap lapisan. Pengguna tenant mencapai Amazon Cognito, digambar sebagai dua kotak dalam satu bingkai: user pool yang membuat orang masuk dan identity pool yang membagikan kredensial AWS. Token di bawahnya tiga segmen, header, payload, dan signature, dengan hanya signature dibatasi garis hijau. Itu masuk ke Amazon API Gateway, ditandai diperiksa sebelum kode Anda berjalan, menawarkan JWT authorizer, Lambda authorizer, dan IAM auth. Di bawahnya fungsi report mengambil nilai dari Secrets Manager dan mengeluarkan baris tertutup bertuliskan pw sama dengan empat tanda bintang. Tiga lapisan izin menyempit di bawahnya: identity policy, resource policy, dan permissions boundary putus-putus. Di bagian bawah, satu baris dari tabel bersama menyala dan ditandai LeadingKeys sementara dua baris tenant lain tetap putus-putus dan abu-abu.

Menggunakan Keamanan AWS untuk Developer

Buktikan, lalu rilis

Yang sudah Anda tetapkan

  • Terenkripsi secara default, tapi mode mana dan kunci siapa milik Anda
  • Dua gerbang pada kunci, dan keduanya harus terbuka

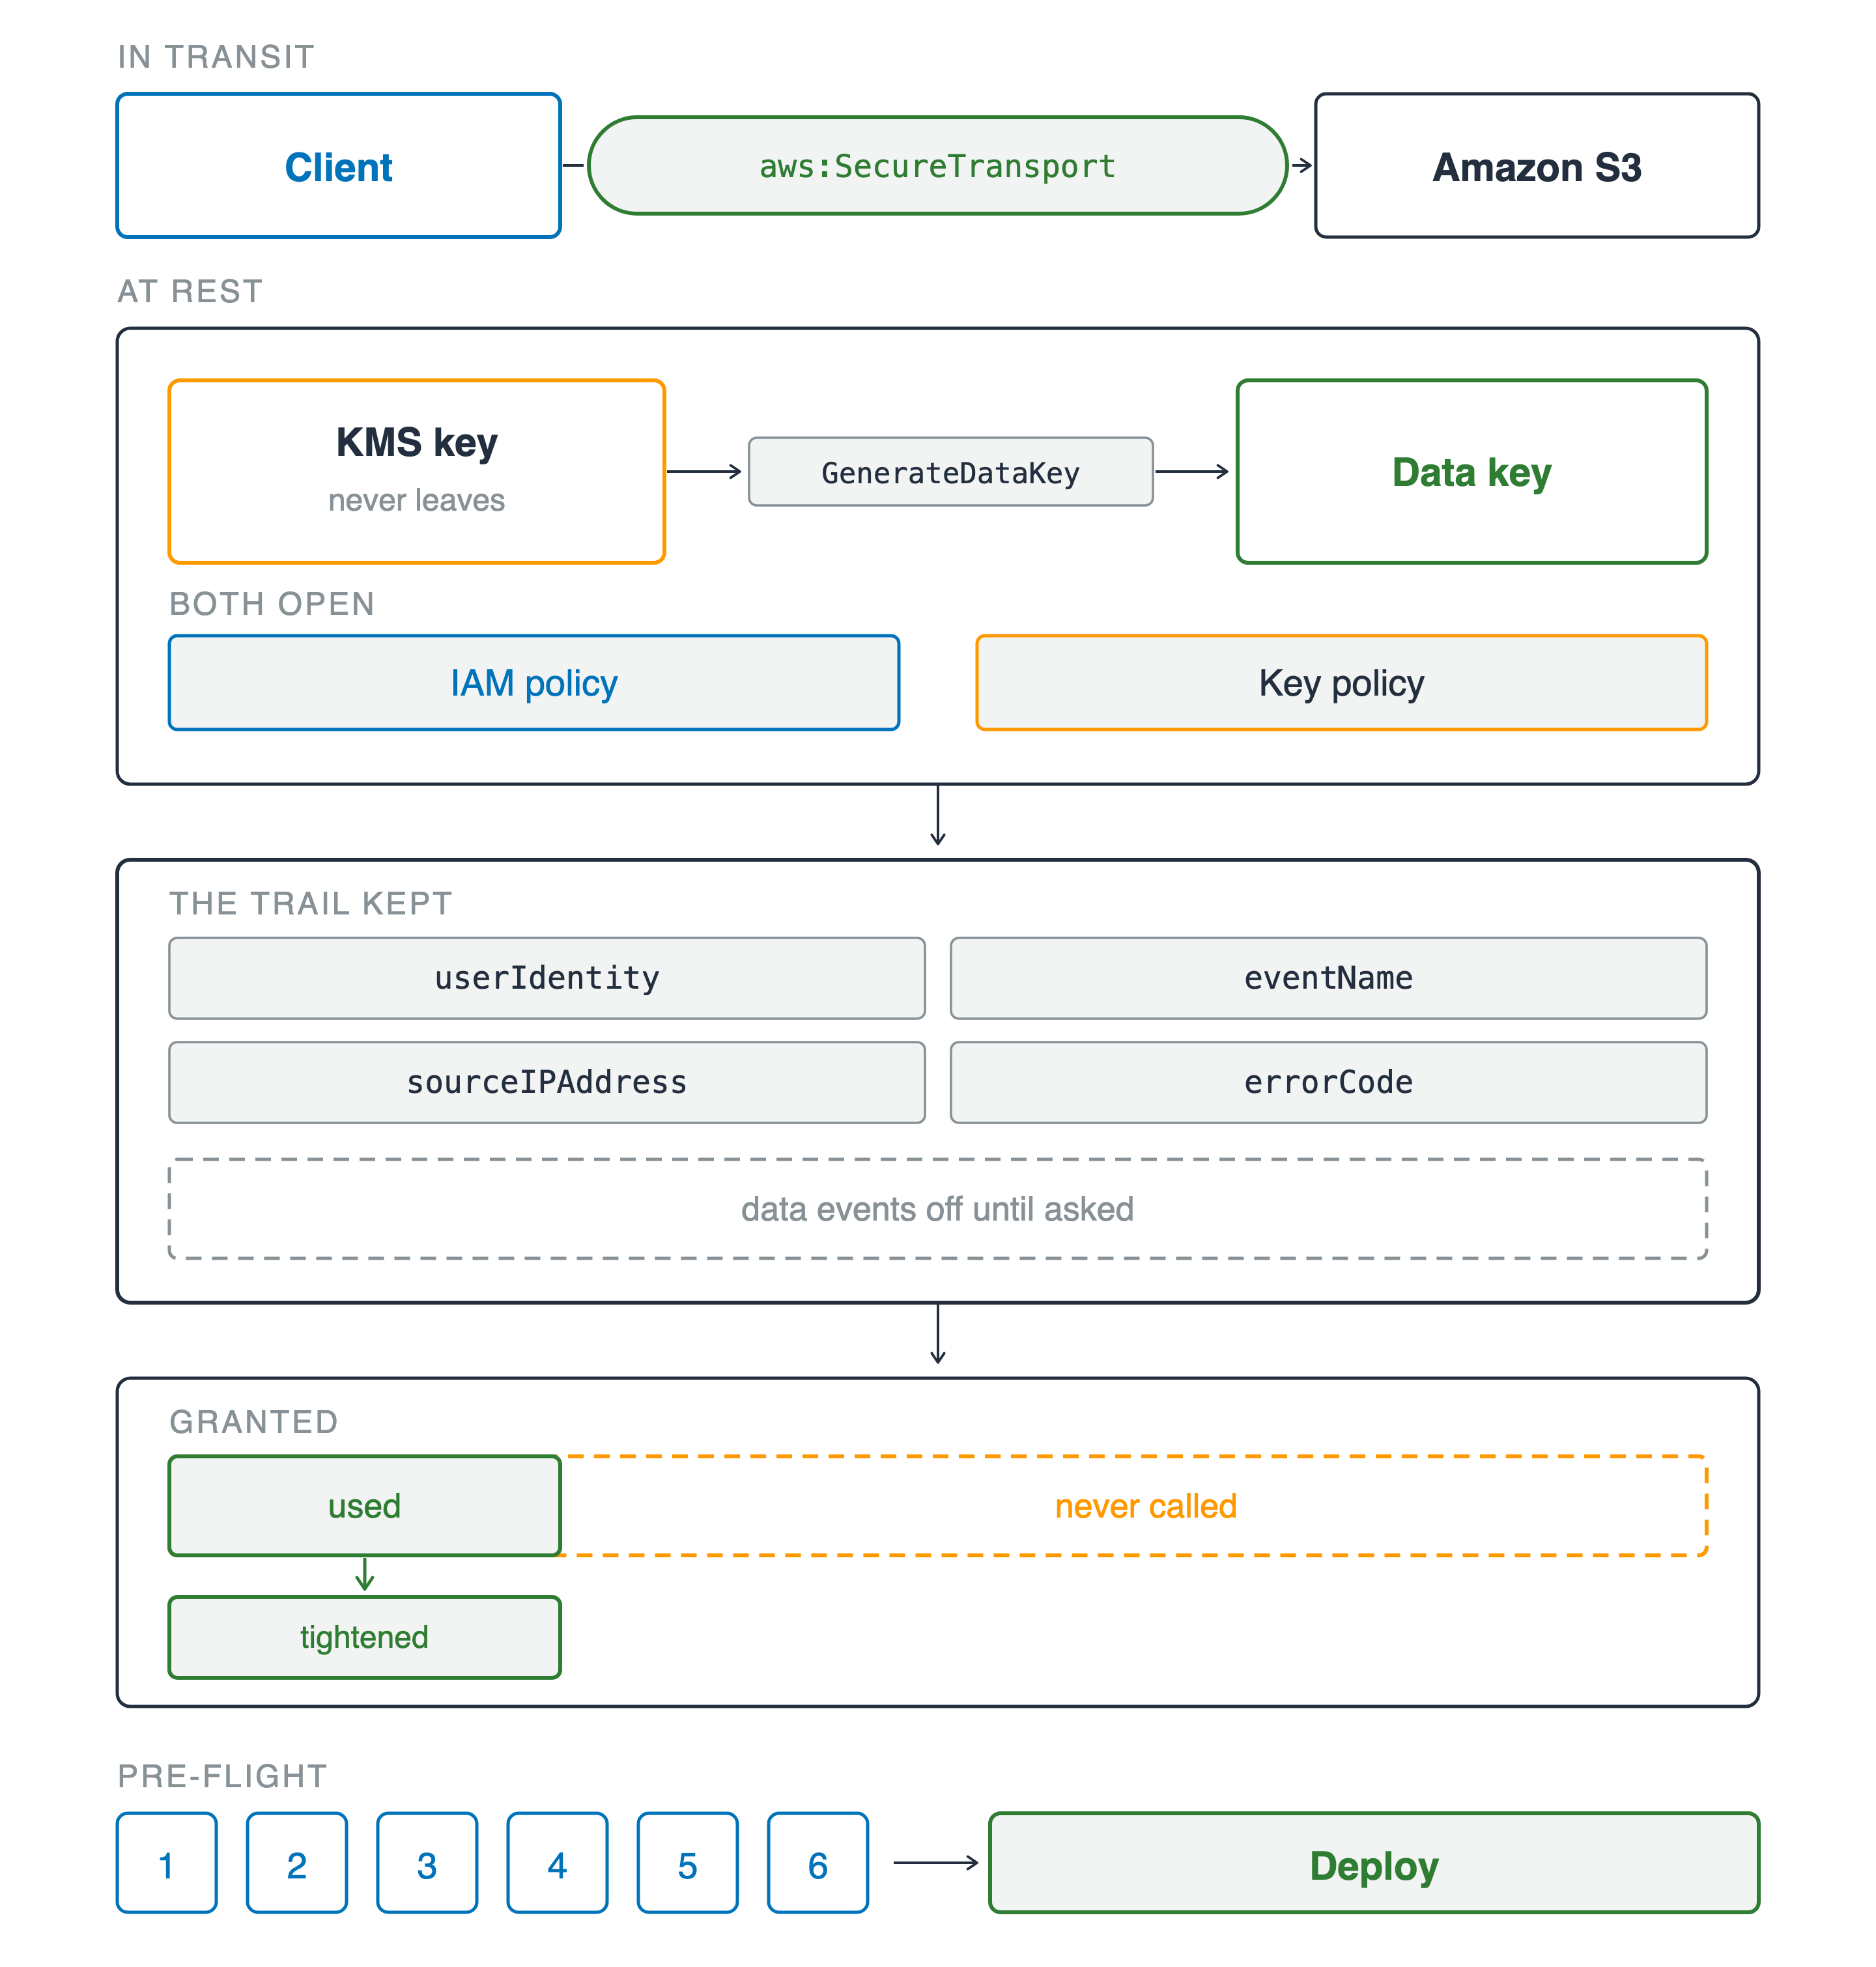
Empat pita. Saat transit, klien mencapai Amazon S3 melalui kanal berlabel aws:SecureTransport. Saat tersimpan, kunci KMS yang tak pernah keluar memanggil GenerateDataKey untuk membuat data key, di atas dua gerbang yang keduanya harus terbuka, IAM policy dan key policy. Di bawahnya, apa yang disimpan trail: userIdentity, eventName, sourceIPAddress, dan errorCode, dengan pita putus-putus bertuliskan data events mati hingga diminta. Lalu bilah granted digambar putus-putus dan lebar dengan segmen kecil used yang solid di dalamnya, menyempit menjadi kebijakan yang diperketat. Di bagian bawah, enam pertanyaan bernomor menuju langkah deploy.

Menggunakan Keamanan AWS untuk Developer

Buktikan, lalu rilis

Yang sudah Anda tetapkan

  • Terenkripsi secara default, tapi mode mana dan kunci siapa milik Anda
  • Dua gerbang pada kunci, dan keduanya harus terbuka
  • Trail menyebutkan principal, jika sedang merekam
  • Bandingkan granted vs used, lalu enam pertanyaan

Empat pita. Saat transit, klien mencapai Amazon S3 melalui kanal berlabel aws:SecureTransport. Saat tersimpan, kunci KMS yang tak pernah keluar memanggil GenerateDataKey untuk membuat data key, di atas dua gerbang yang keduanya harus terbuka, IAM policy dan key policy. Di bawahnya, apa yang disimpan trail: userIdentity, eventName, sourceIPAddress, dan errorCode, dengan pita putus-putus bertuliskan data events mati hingga diminta. Lalu bilah granted digambar putus-putus dan lebar dengan segmen kecil used yang solid di dalamnya, menyempit menjadi kebijakan yang diperketat. Di bagian bawah, enam pertanyaan bernomor menuju langkah deploy.

Menggunakan Keamanan AWS untuk Developer

Ke mana selanjutnya


  • Layanan berikutnya: enam pertanyaan yang sama
  • Penyedia mana pun: identitas, otorisasi, kunci, bukti

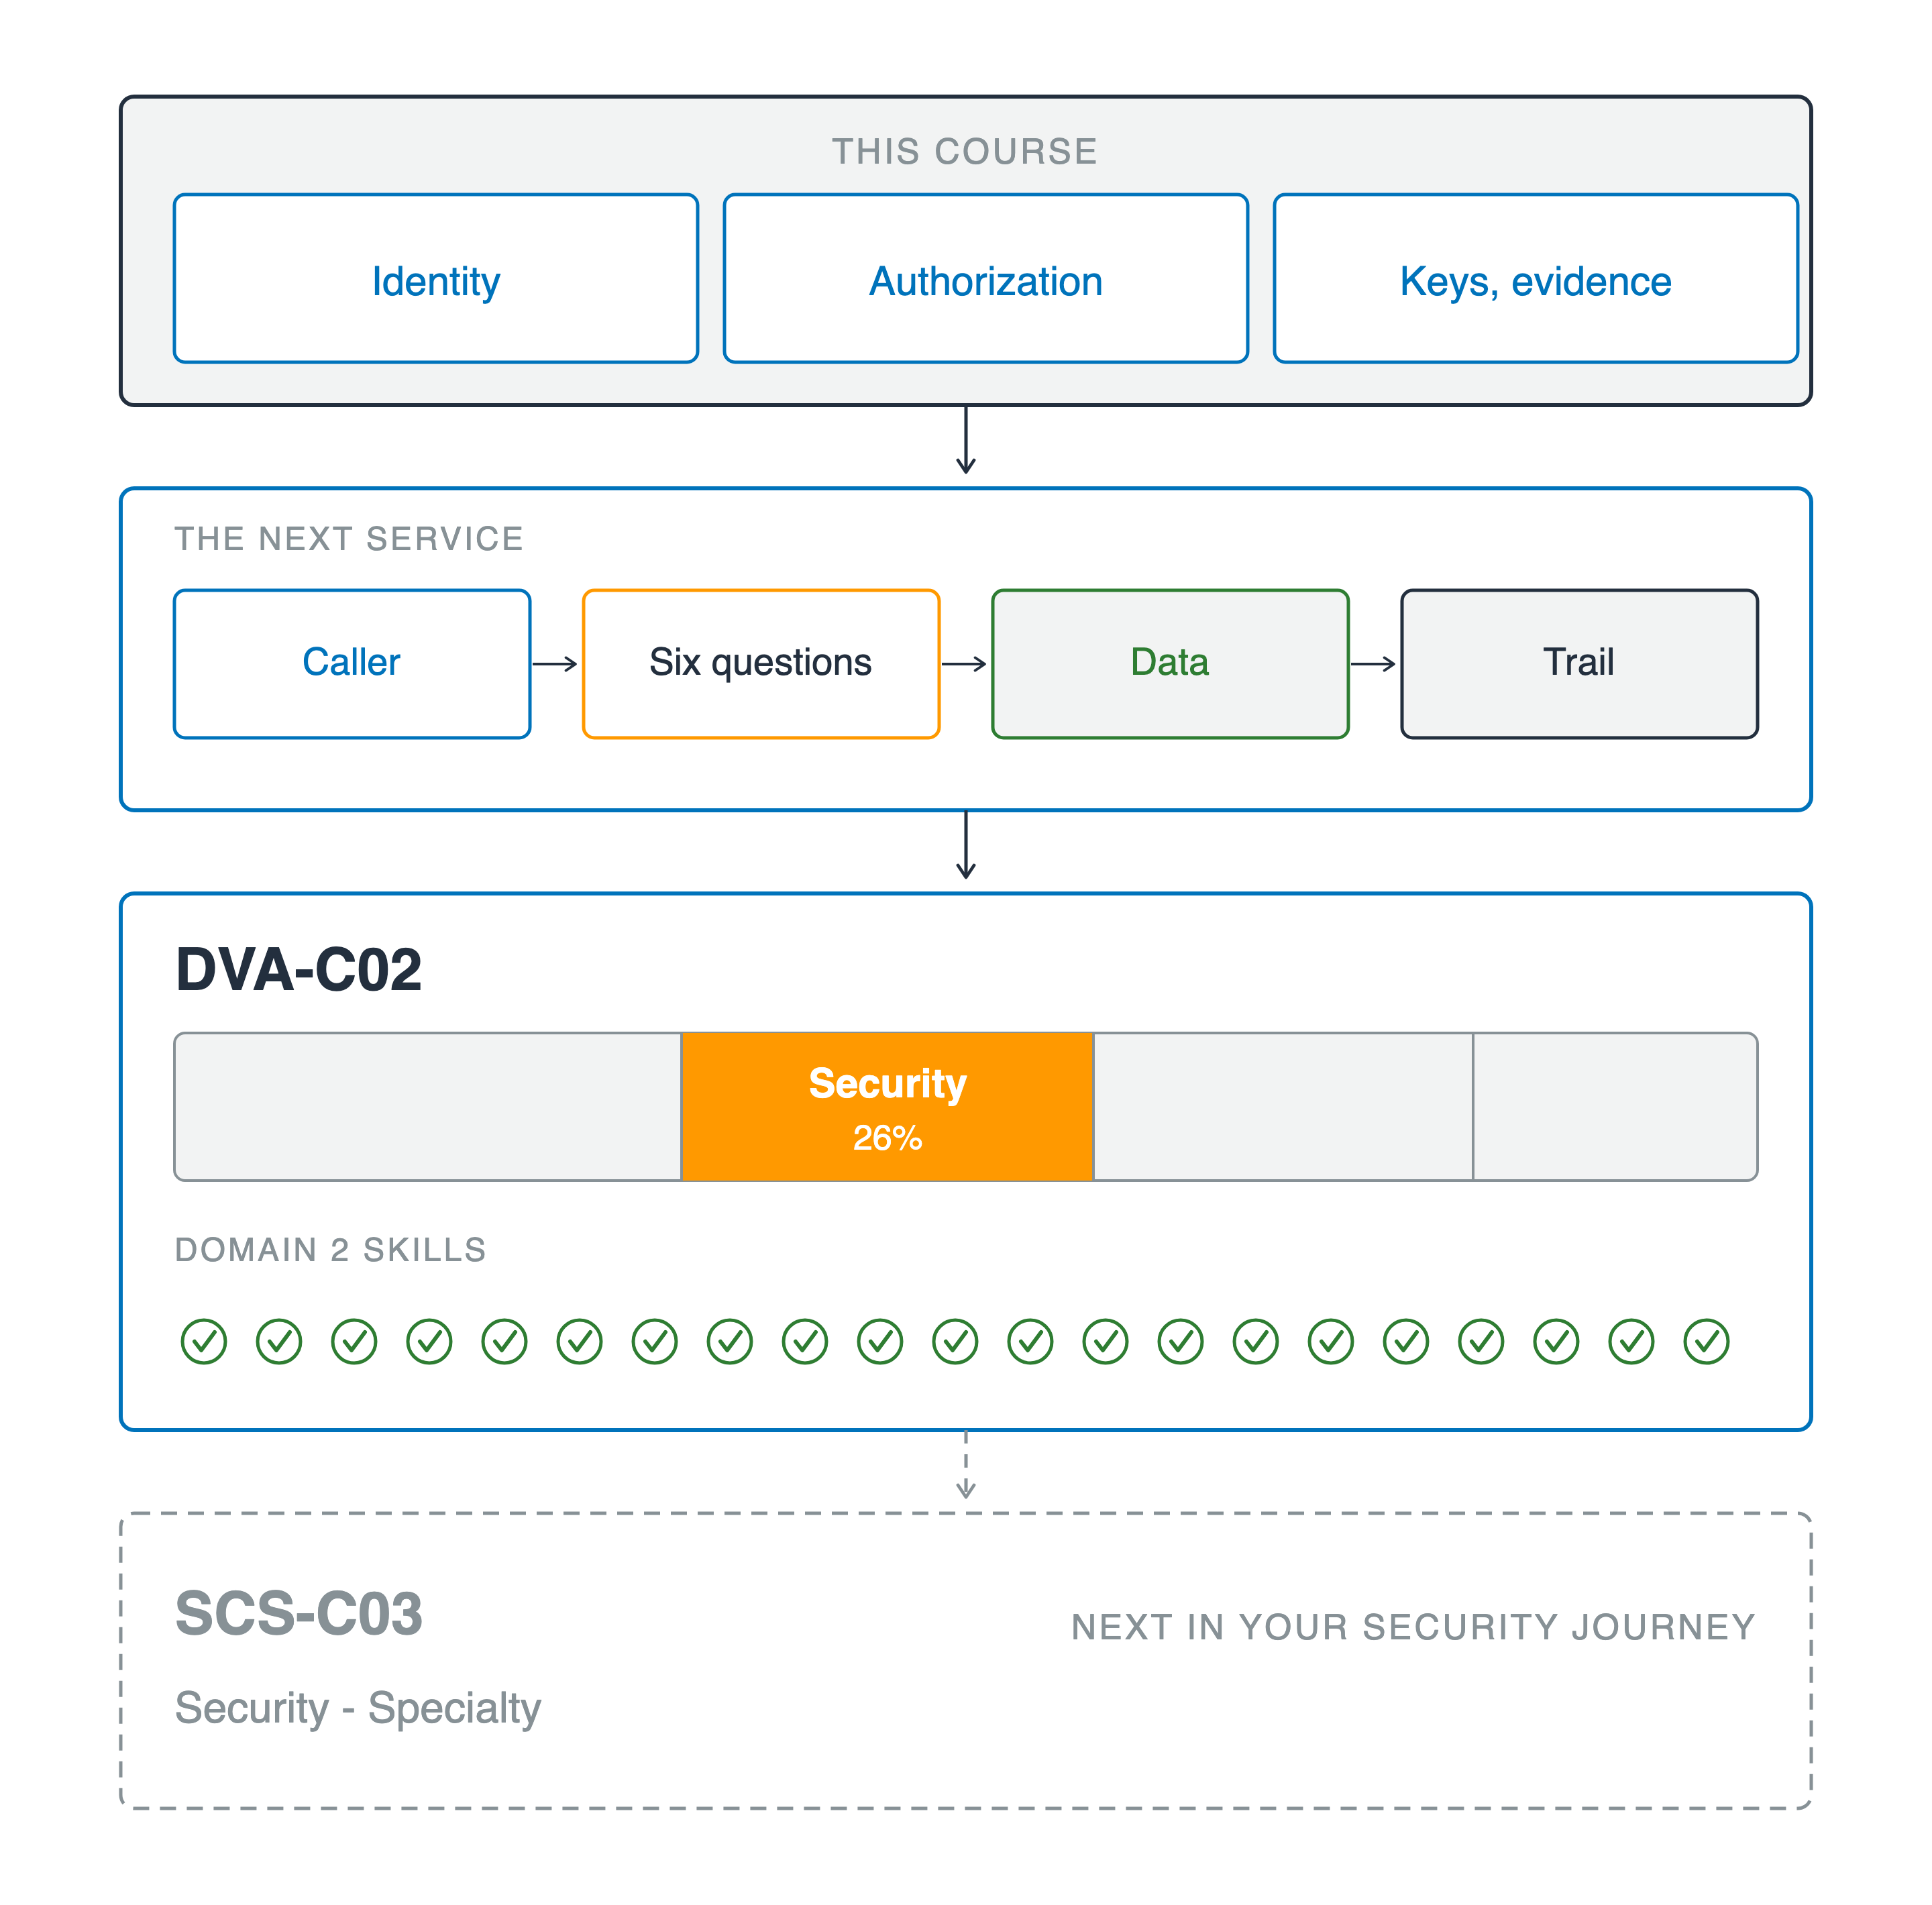
Satu kolom dibaca dari atas ke bawah. Sebuah blok berlabel kursus ini memuat identity, authorization, serta keys and evidence. Sebuah panah turun ke panel berlabel layanan berikutnya, tempat pemanggil melewati enam pertanyaan ke data lalu ke trail. Panah kedua turun ke panel berlabel DVA-C02, berisi bilah ujian empat segmen dengan segmen kedua berwarna oranye dan berlabel Security 26%, di atas deretan dua puluh satu tanda centang hijau bertajuk domain two skills. Sebuah panah putus-putus berlanjut ke panel putus-putus bertuliskan SCS-C03, Security - Specialty, ditandai tahap berikutnya dalam perjalanan keamanan Anda.

Menggunakan Keamanan AWS untuk Developer

Ke mana selanjutnya


  • Layanan berikutnya: enam pertanyaan yang sama
  • Penyedia mana pun: identitas, otorisasi, kunci, bukti
  • DVA-C02: Keamanan porsi besar ujian, dan kursus ini mencakup domain itu
  • Setelah itu: AWS Certified Security - Specialty, ujian khusus keamanan

Satu kolom dibaca dari atas ke bawah. Sebuah blok berlabel kursus ini memuat identity, authorization, serta keys and evidence. Sebuah panah turun ke panel berlabel layanan berikutnya, tempat pemanggil melewati enam pertanyaan ke data lalu ke trail. Panah kedua turun ke panel berlabel DVA-C02, berisi bilah ujian empat segmen dengan segmen kedua berwarna oranye dan berlabel Security 26%, di atas deretan dua puluh satu tanda centang hijau bertajuk domain two skills. Sebuah panah putus-putus berlanjut ke panel putus-putus bertuliskan SCS-C03, Security - Specialty, ditandai tahap berikutnya dalam perjalanan keamanan Anda.

Menggunakan Keamanan AWS untuk Developer

Langkah berikutnya

Menggunakan Keamanan AWS untuk Developer

Preparing Video For Download...