Читання квитанцій AWS

Використання AWS Security для розробників

Rahul Singh

Technical Product Manager

Що містить один запис
CloudTrail: один виклик API — один запис

  1. Що викликано: eventName
  2. Коли (UTC): eventTime
  3. Хто викликав: userIdentity
  4. Для якого ресурсу: requestParameters

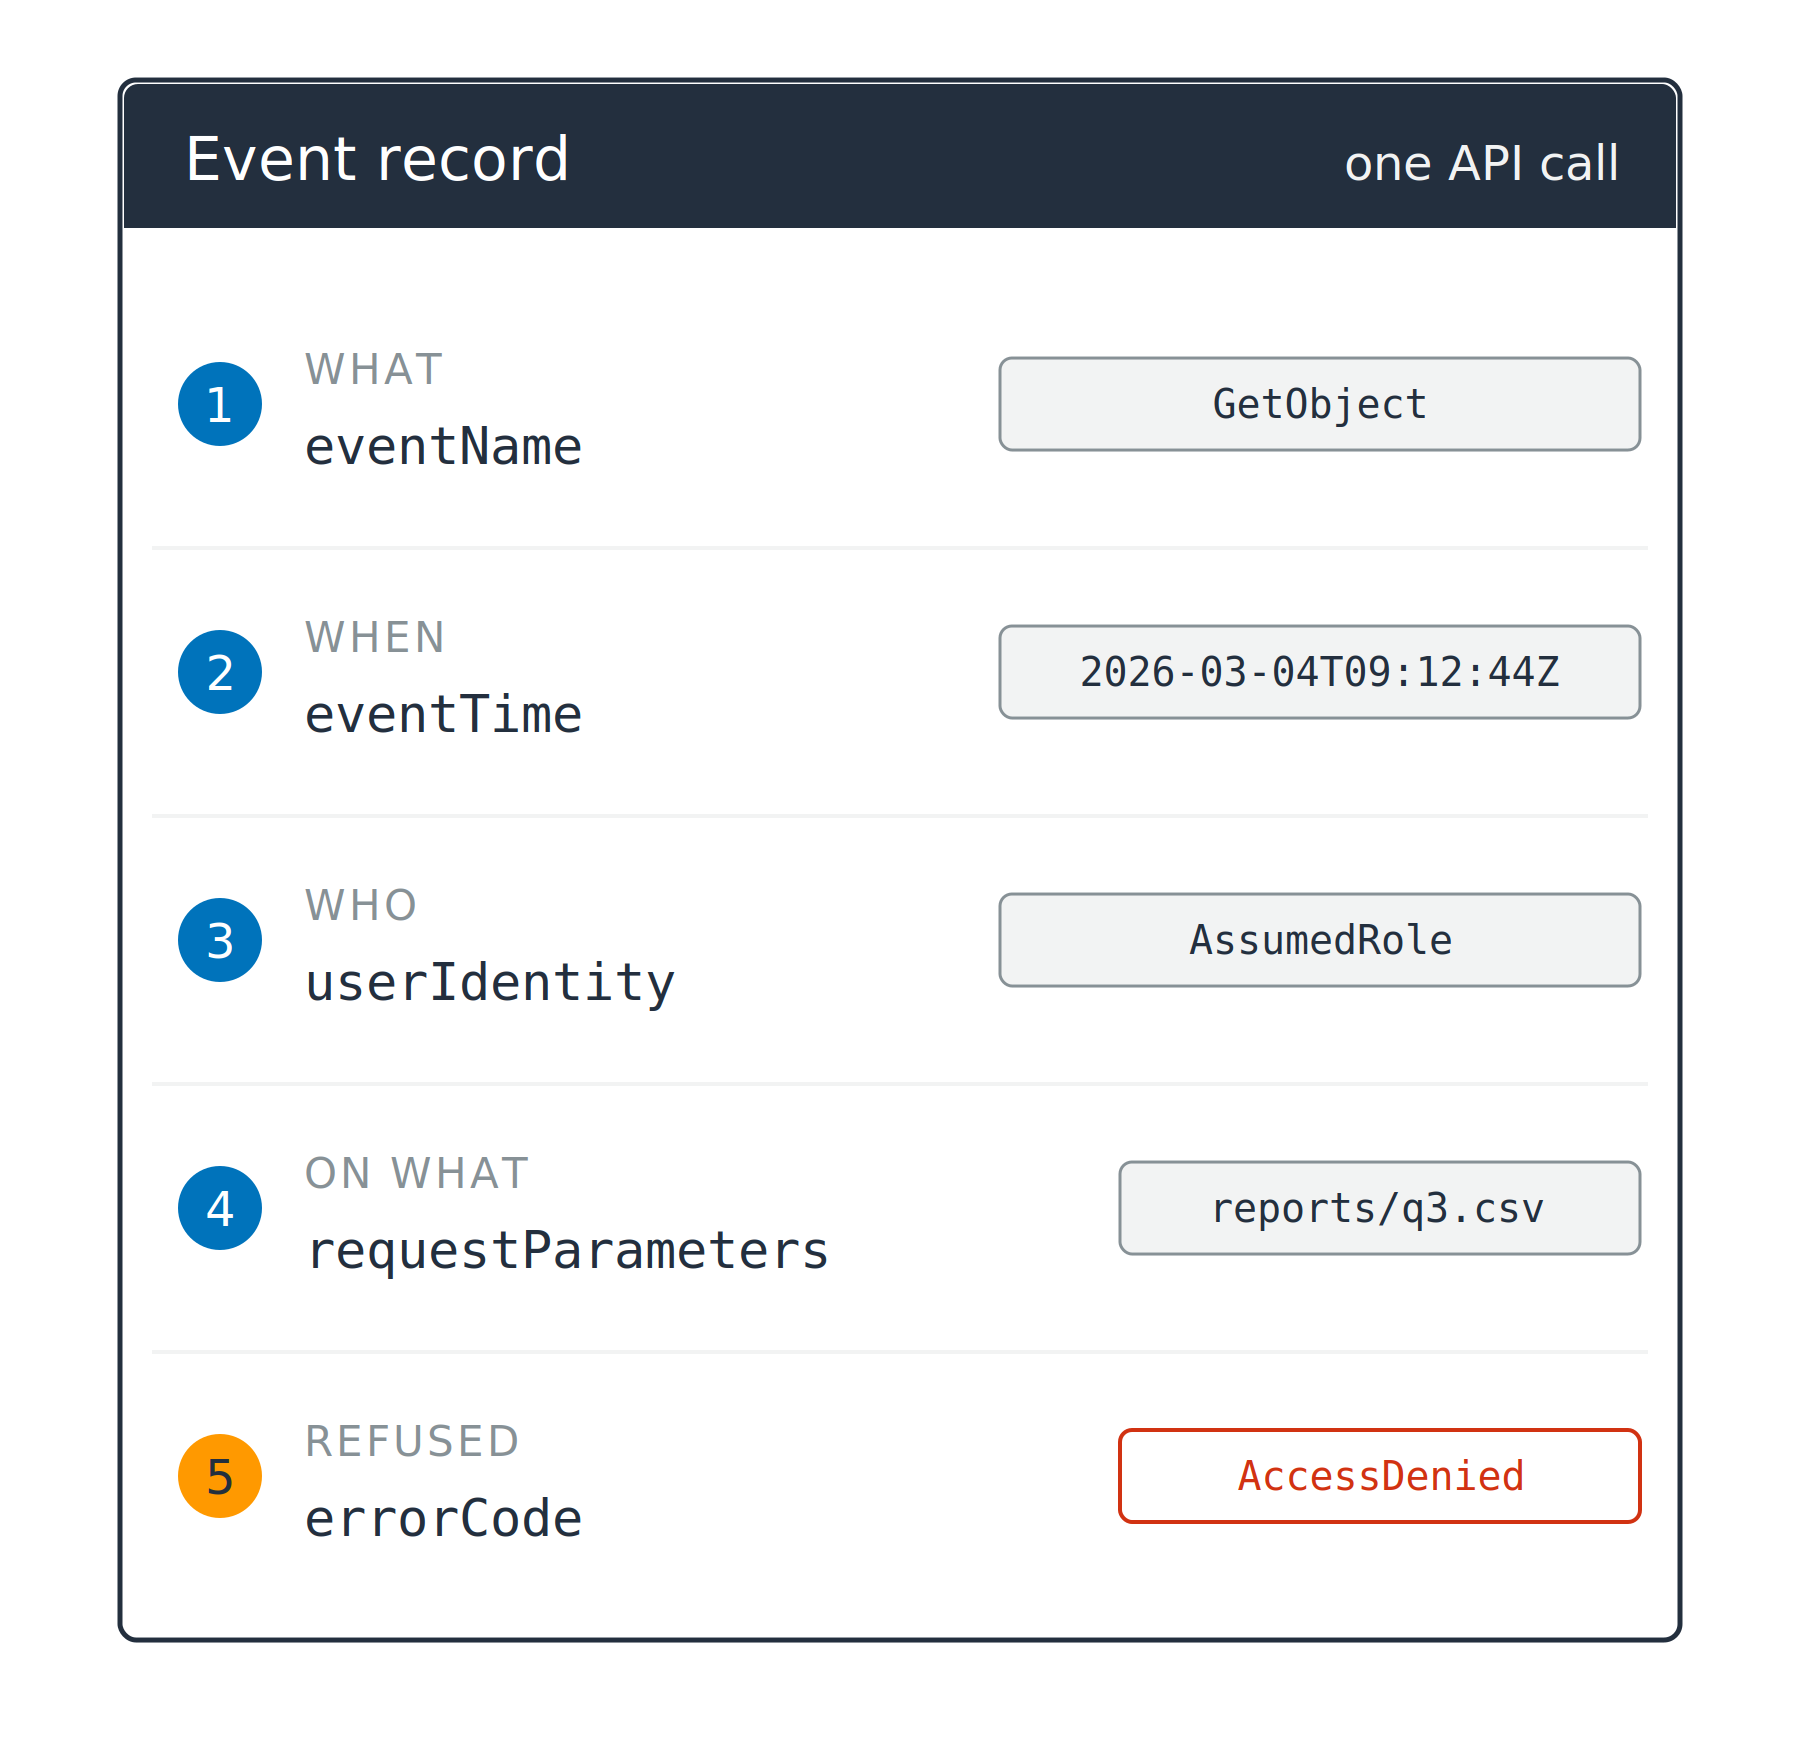
Картка запису з п'ятьма пронумерованими полями, біля кожного приклад значення: eventName, eventTime, userIdentity, requestParameters і errorCode. П'ятий маркер помаранчевий, значення — AccessDenied.

Використання AWS Security для розробників

Що містить один запис

CloudTrail: один виклик API — один запис

  1. Що викликано: eventName
  2. Коли (UTC): eventTime
  3. Хто викликав: userIdentity
  4. Для якого ресурсу: requestParameters
  5. Відхилено і чому: errorCode

Картка запису з п'ятьма пронумерованими полями, біля кожного приклад значення: eventName, eventTime, userIdentity, requestParameters і errorCode. П'ятий маркер помаранчевий, значення — AccessDenied.

Використання AWS Security для розробників

У журналі названо суб'єкта доступу

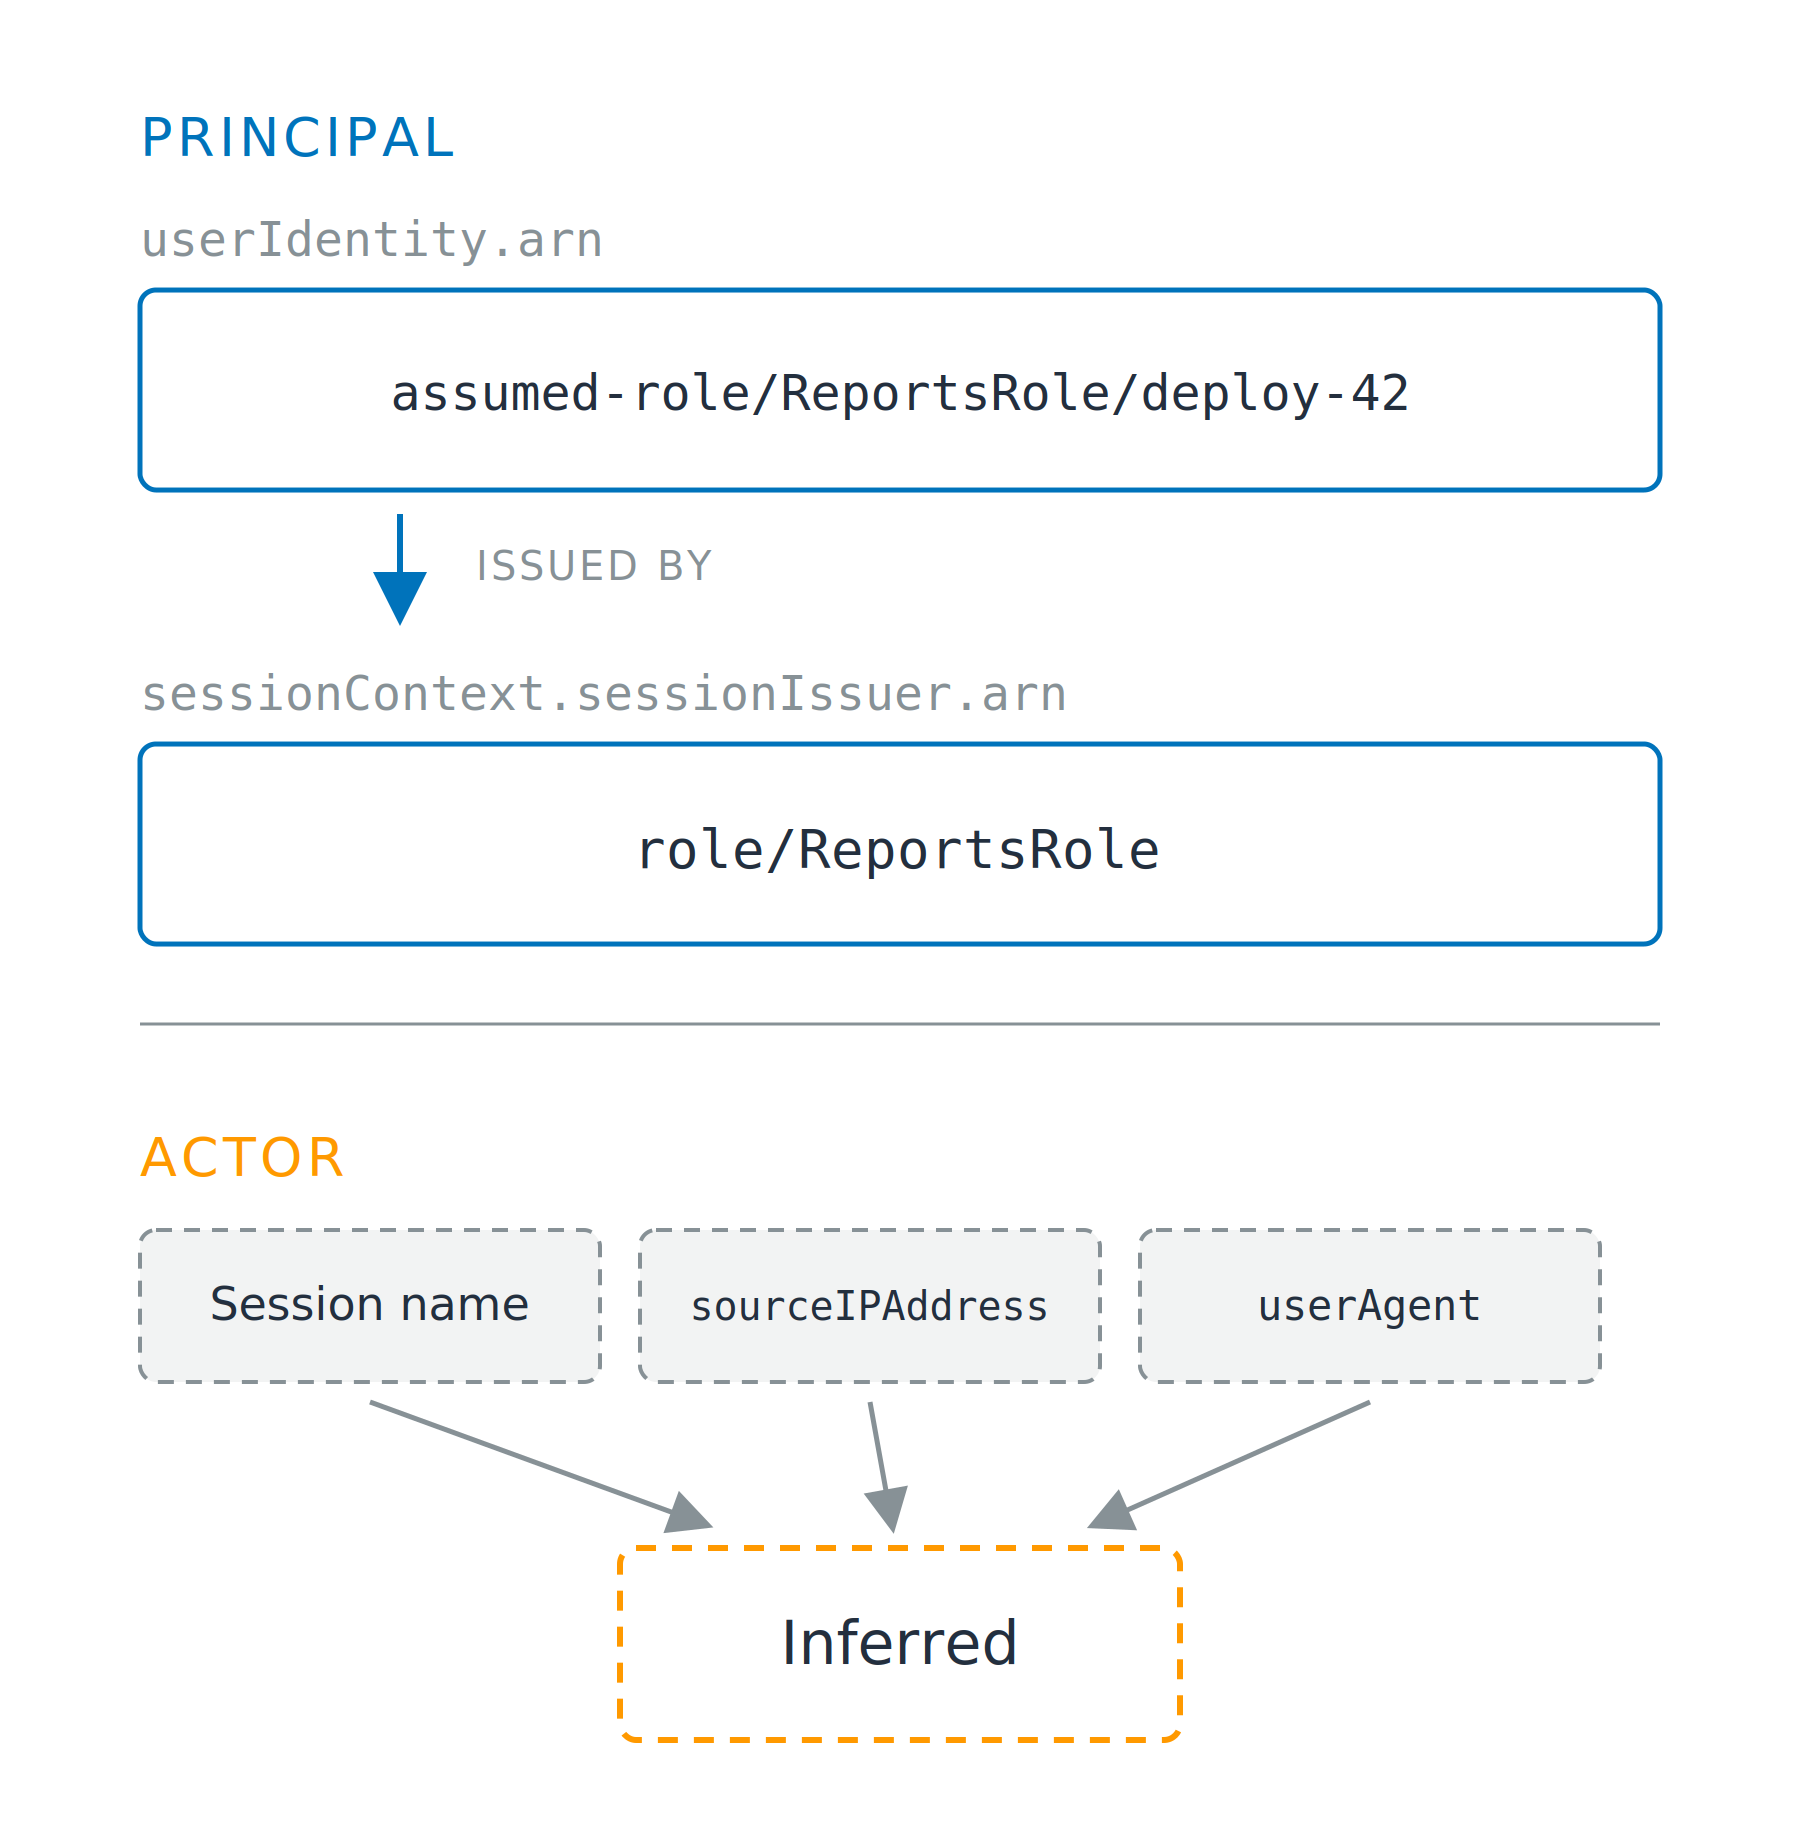
Два поля — одна тотожність

  • Сеанс: хто викликає, у arn, починається з arn:aws:sts:
  • Роль: чиї повноваження, у sessionIssuer, починається з arn:aws:iam:

Дві складені зони. Верхня, «Principal», показує ARN сеансу assumed-role/ReportsRole/deploy-42 зі стрілкою до ARN ролі role/ReportsRole, що його видала; обидва суцільні. Нижня, «Actor», має три пунктирні блоки: session name, sourceIPAddress і userAgent, що вказують на пунктирний блок «Inferred».

Використання AWS Security для розробників

У журналі названо суб'єкта доступу

Два поля — одна тотожність

  • Сеанс: хто викликає, у arn, починається з arn:aws:sts:
  • Роль: чиї повноваження, у sessionIssuer, починається з arn:aws:iam:

Виконавець — не окреме поле

  • Виводиться: ім'я сеансу, sourceIPAddress

Дві складені зони. Верхня, «Principal», показує ARN сеансу assumed-role/ReportsRole/deploy-42 зі стрілкою до ARN ролі role/ReportsRole, що його видала; обидва суцільні. Нижня, «Actor», має три пунктирні блоки: session name, sourceIPAddress і userAgent, що вказують на пунктирний блок «Inferred».

Використання AWS Security для розробників

Тримайте чотири поля, не сорок

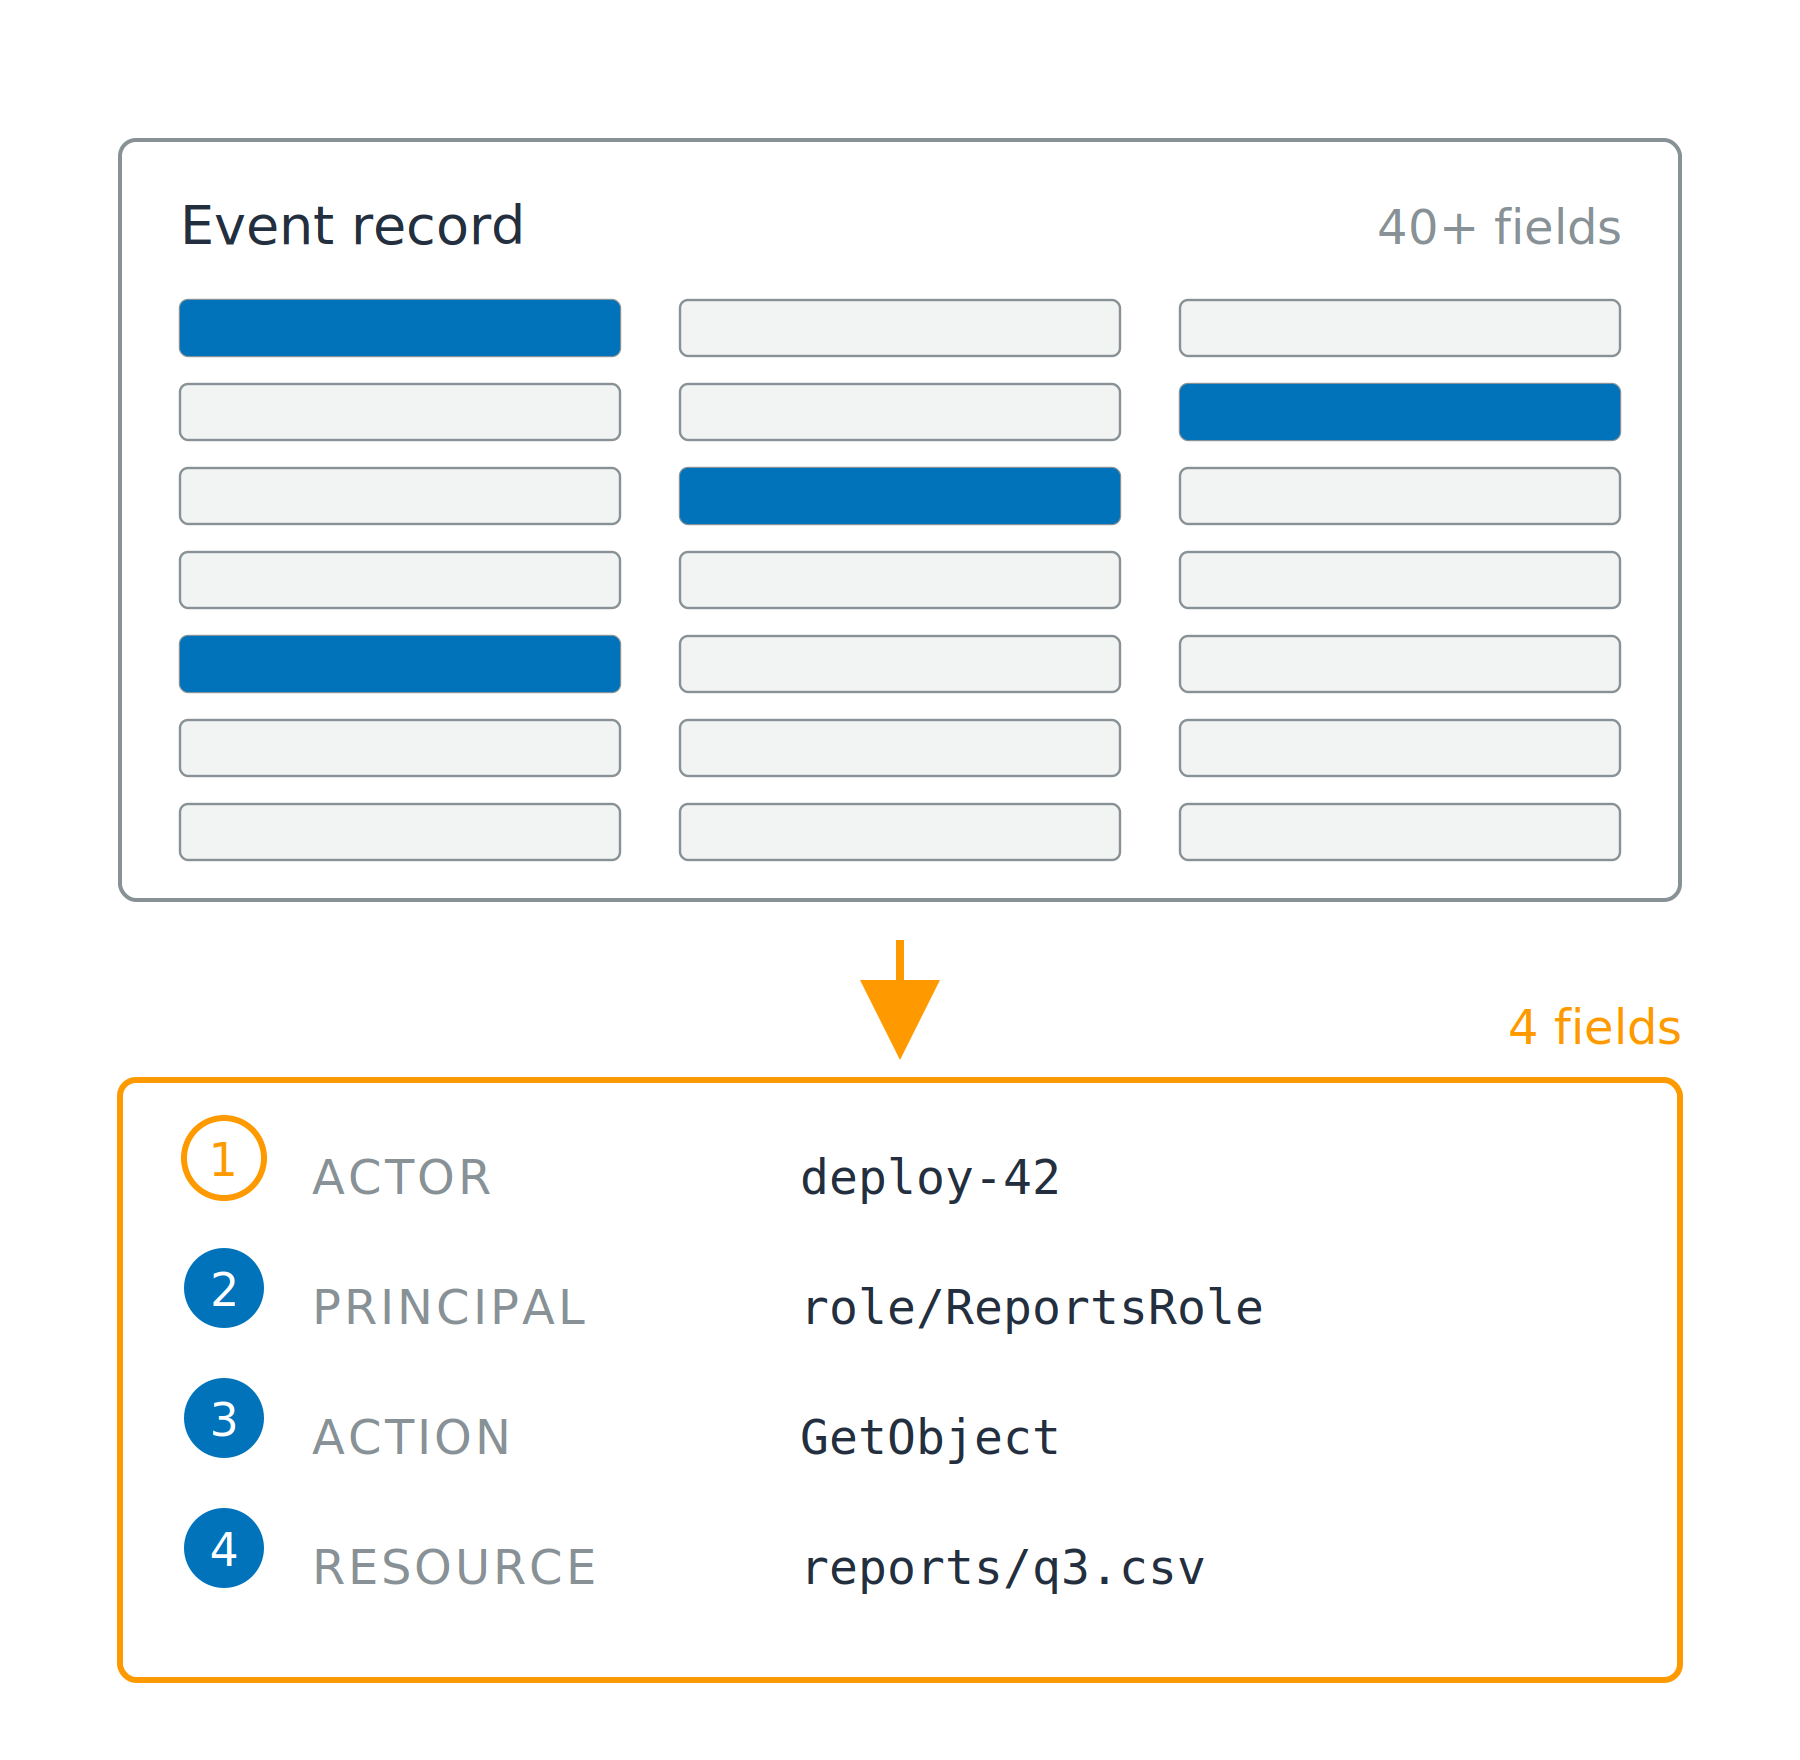
Сорок полів, а важливих — чотири

  • Виконавець: хто ініціював
  • Суб'єкт доступу: тотожність, яку перевірив AWS
  • Дія: що викликано
  • Ресурс: до чого звертались

Щільний запис події з багатьма сірими смугами полів; чотири виділено синім і стрілкою вниз до компактної картки з чотирма рядками: actor, principal, action і resource.

Використання AWS Security для розробників

Тримайте чотири поля, не сорок

Сорок полів, а важливих — чотири

  • Виконавець: хто ініціював
  • Суб'єкт доступу: тотожність, яку перевірив AWS
  • Дія: що викликано
  • Ресурс: до чого звертались

Звідки вони

  • Дія з eventName, ресурс з requestParameters
  • Суб'єкт із userIdentity, виконавець виводиться

Щільний запис події з багатьма сірими смугами полів; чотири виділено синім і стрілкою вниз до компактної картки з чотирма рядками: actor, principal, action і resource.

Використання AWS Security для розробників

Увімкнено типово чи вимкнено типово

Керувальні події (Management)

  • Виклики площини керування
  • Включає всі виклики KMS, тож Decrypt потрапляє сюди
  • Історія подій: безплатний перегляд у консолі за 90 днів


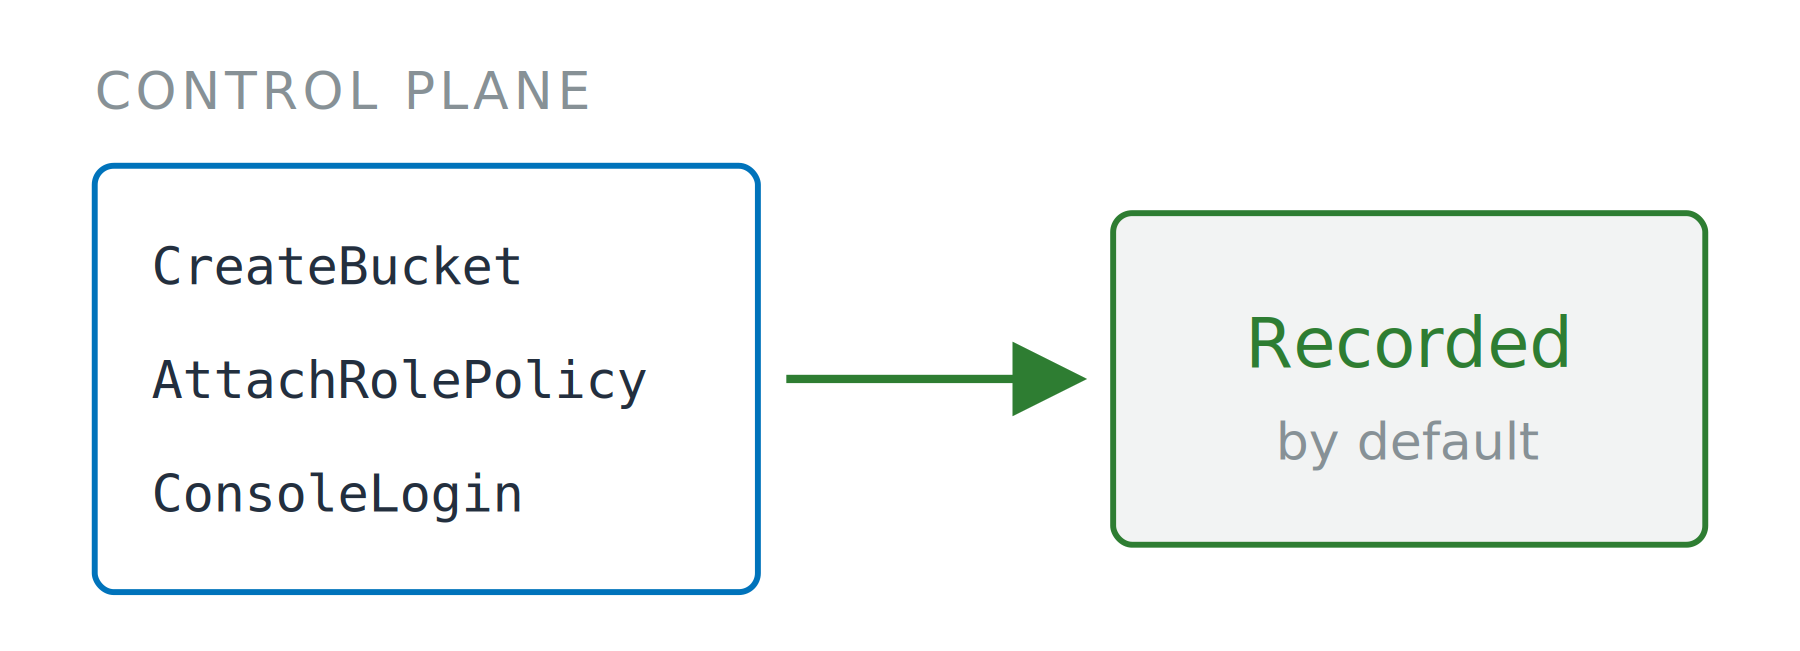
Три назви викликів площини керування в рамці зі стрілкою до блока «Recorded by default».


Використання AWS Security для розробників

Увімкнено типово чи вимкнено типово

Керувальні події (Management)

  • Виклики площини керування
  • Включає всі виклики KMS, тож Decrypt потрапляє сюди
  • Історія подій: безплатний перегляд у консолі за 90 днів

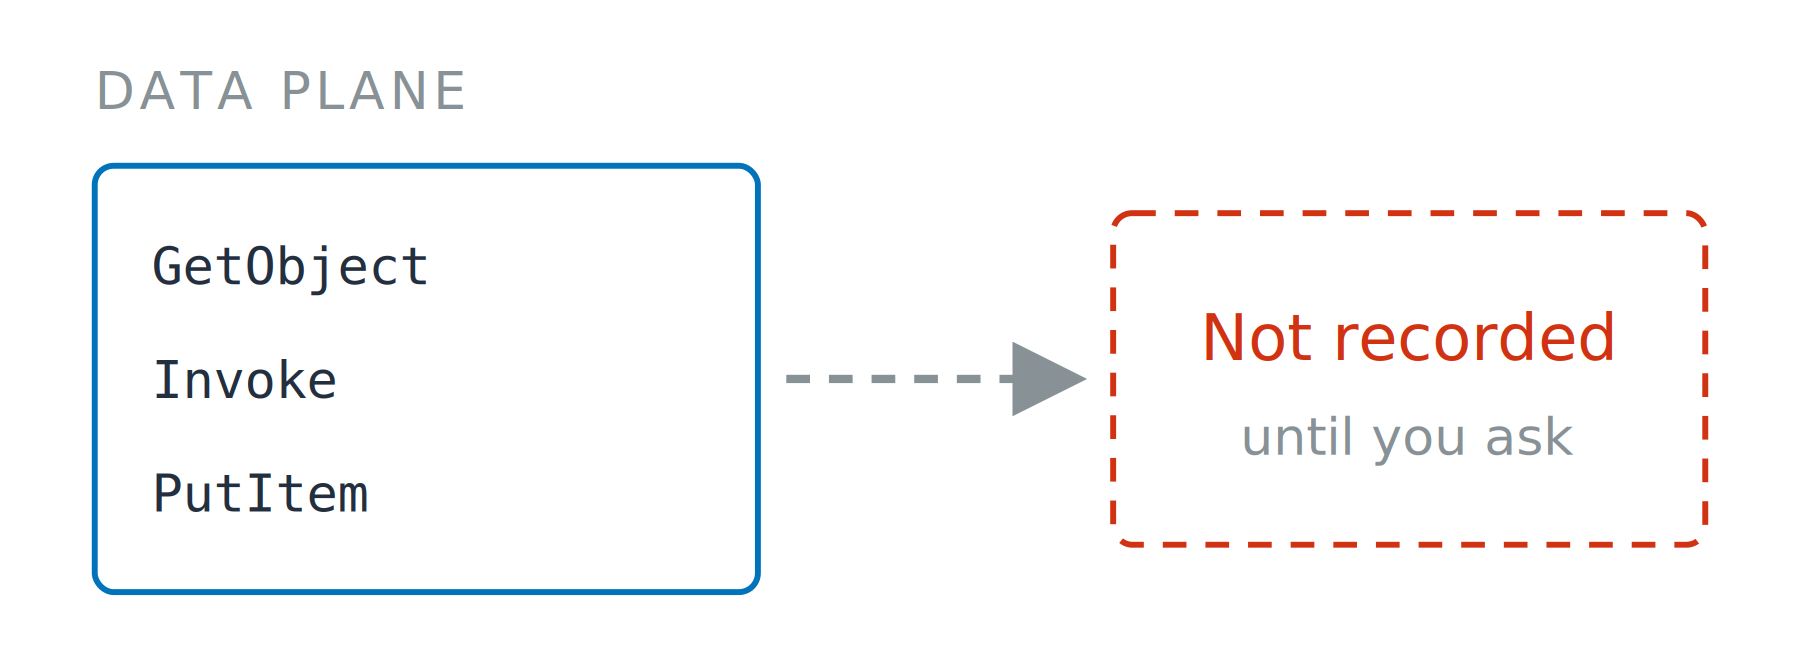
Події даних (Data)

  • Читання об'єктів, виклики функцій, запис елементів
  • Trail: безперервна доставка, оплачується окремо
  • Селектор задає тип ресурсу й читання, запис або обидва

Три назви викликів площини керування в рамці зі стрілкою до блока «Recorded by default».

Три назви викликів площини даних у рамці з пунктирною стрілкою до пунктирного блока «Not recorded until you ask».

Використання AWS Security для розробників

Ніхто це не записував

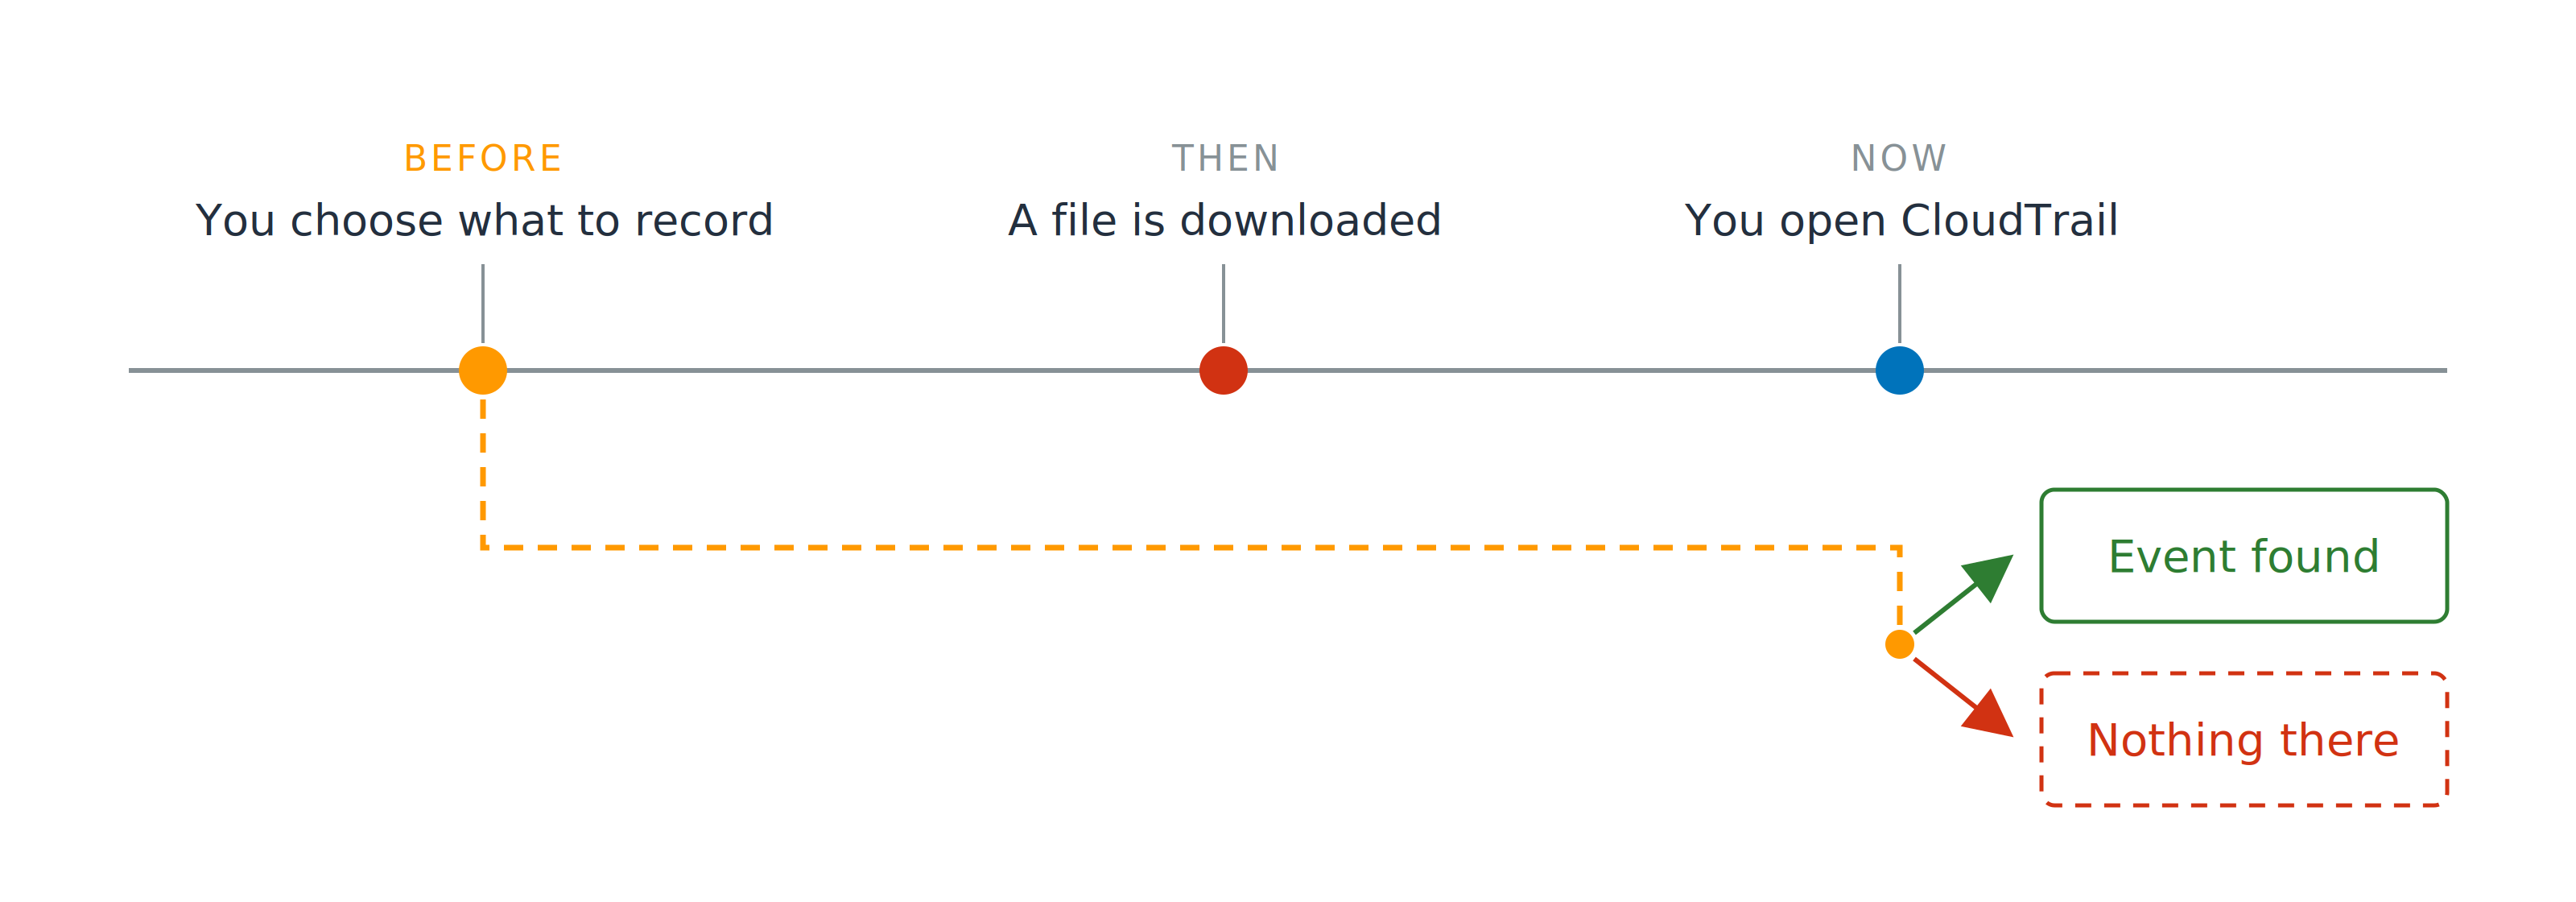
Шкала часу з трьома подіями: ви обираєте, що записувати; файл завантажено; ви відкриваєте CloudTrail. Пунктир відносить першу подію до останньої, де розгалужується на «подію знайдено» та «нічого немає».

Вирішили раніше, читаєте потім

  • Події даних увімкнено для даних клієнтів
  • Для решти — вимкнено
Використання AWS Security для розробників

Докази, спрямовані в майбутнє

IAM Access Analyzer

  • Перевірка політик: перевіряє політику, яку ви написали

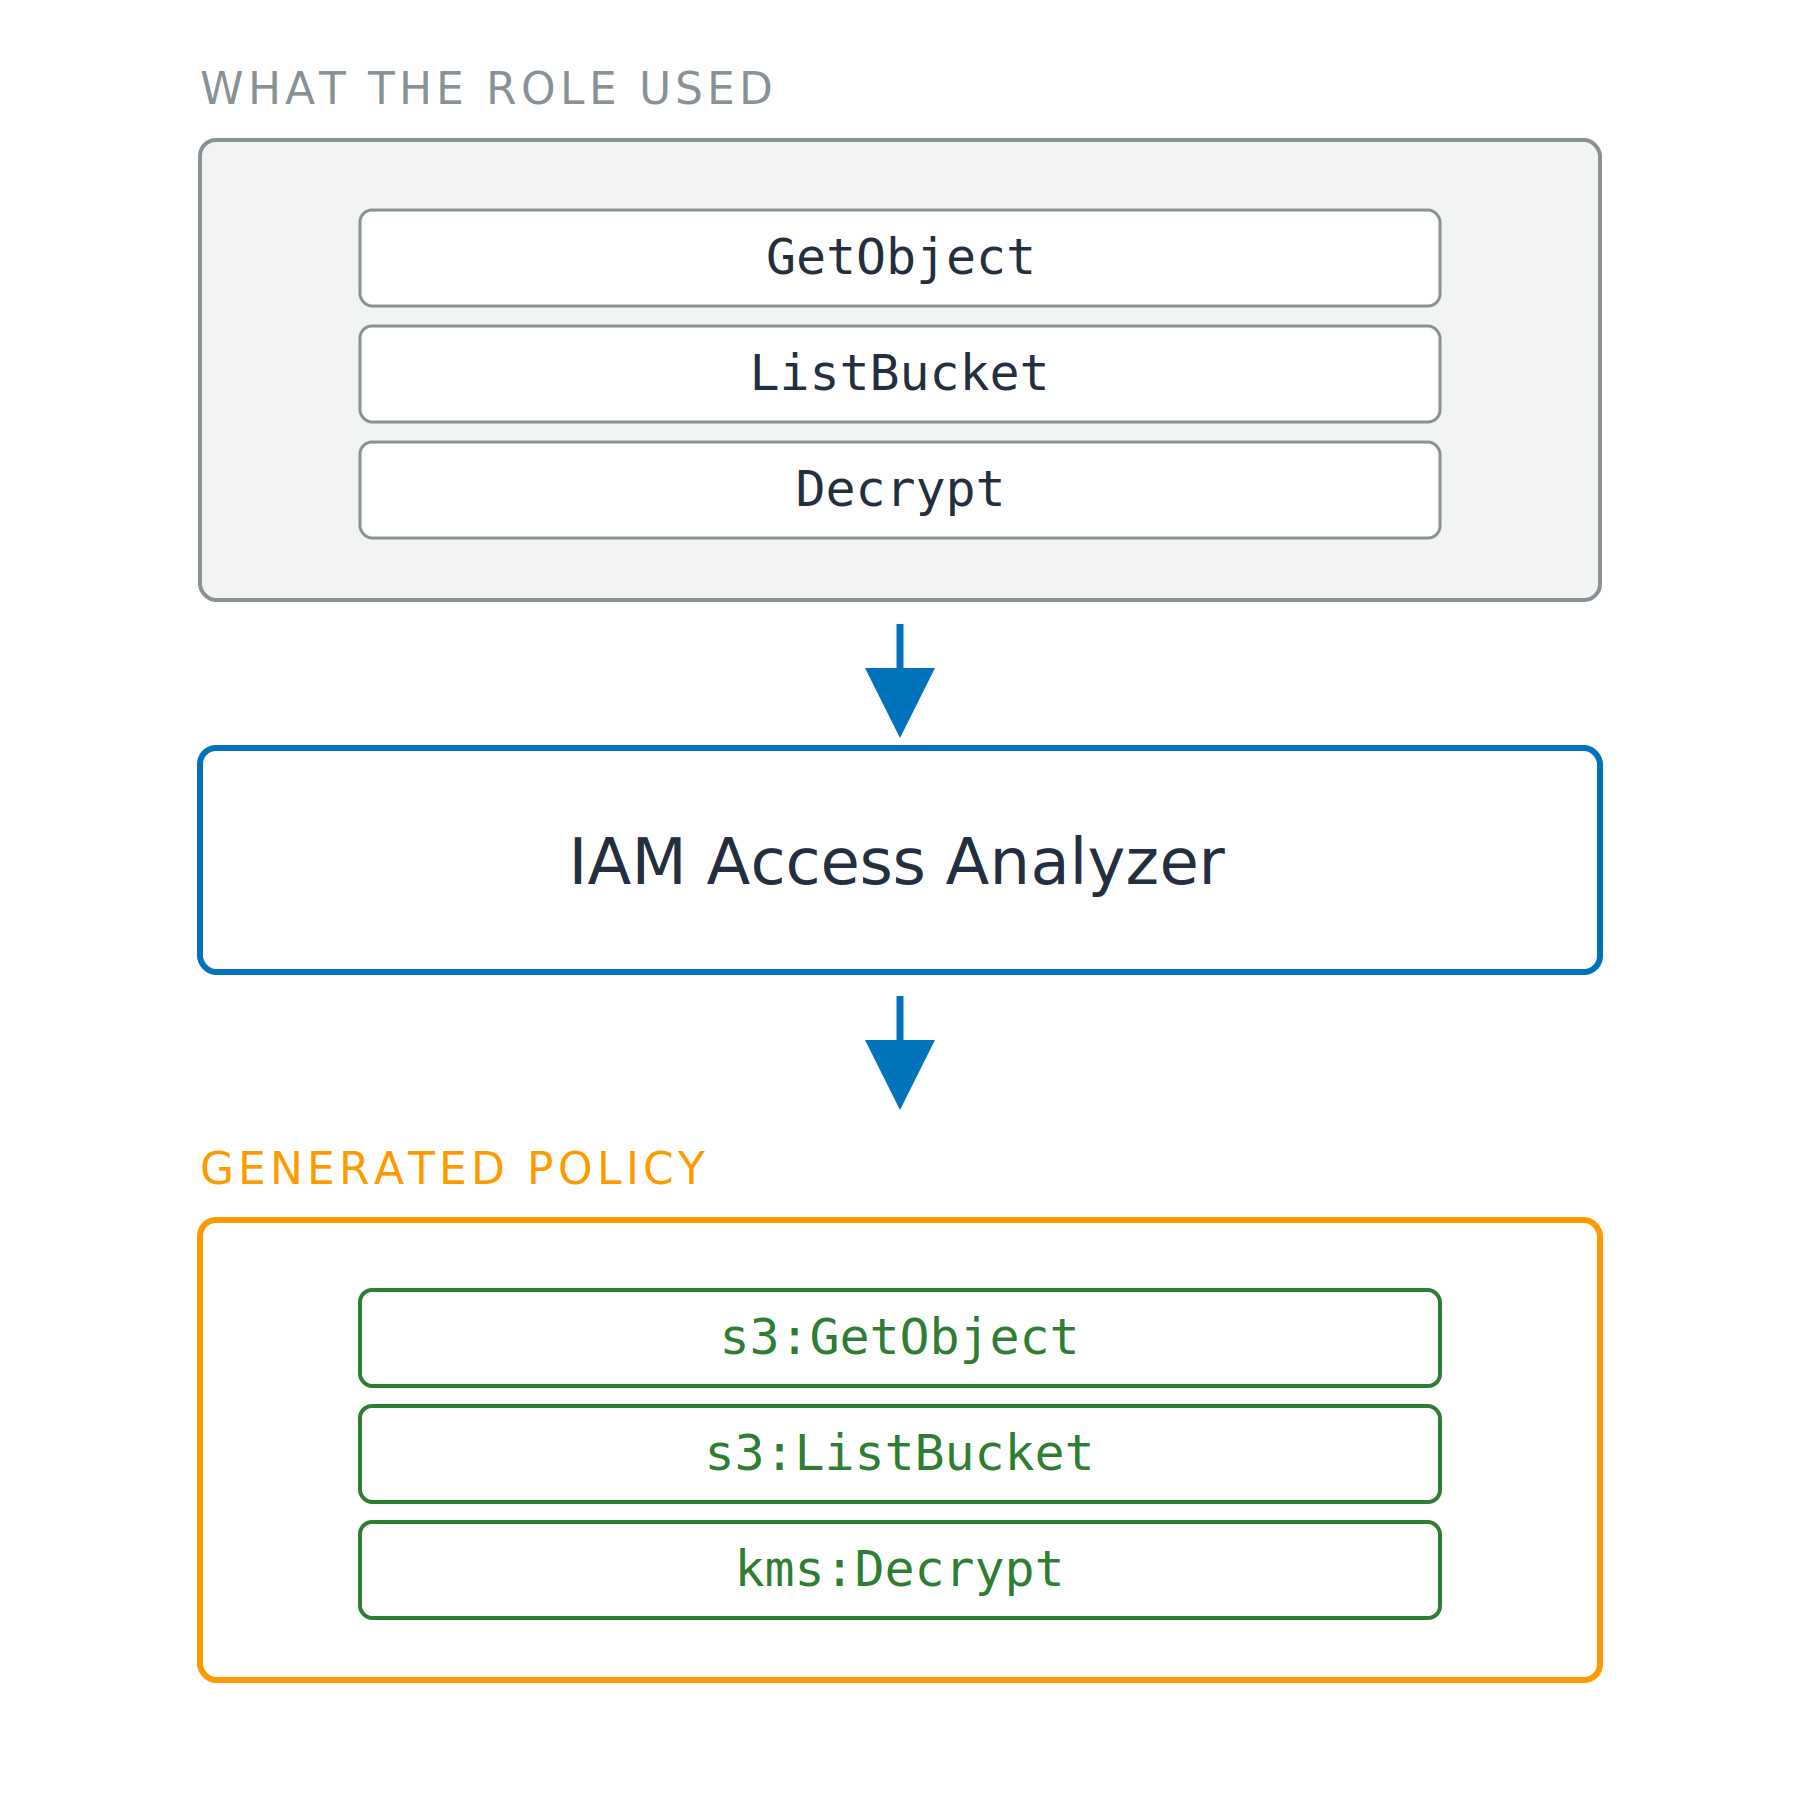
Три послідовні етапи. Блок подій із назвами використаних роллю GetObject, ListBucket і Decrypt переходить до IAM Access Analyzer, який видає згенеровану політику з іменованими діями IAM s3:GetObject, s3:ListBucket і kms:Decrypt.

Використання AWS Security для розробників

Докази, спрямовані в майбутнє

IAM Access Analyzer

  • Перевірка політик: перевіряє політику, яку ви написали
  • Генерація політик: до 90 днів вашого trail
  • Потрібен trail, не «Історія подій»

Три послідовні етапи. Блок подій із назвами використаних роллю GetObject, ListBucket і Decrypt переходить до IAM Access Analyzer, який видає згенеровану політику з іменованими діями IAM s3:GetObject, s3:ListBucket і kms:Decrypt.

Використання AWS Security для розробників

Надано, але ніколи не використано

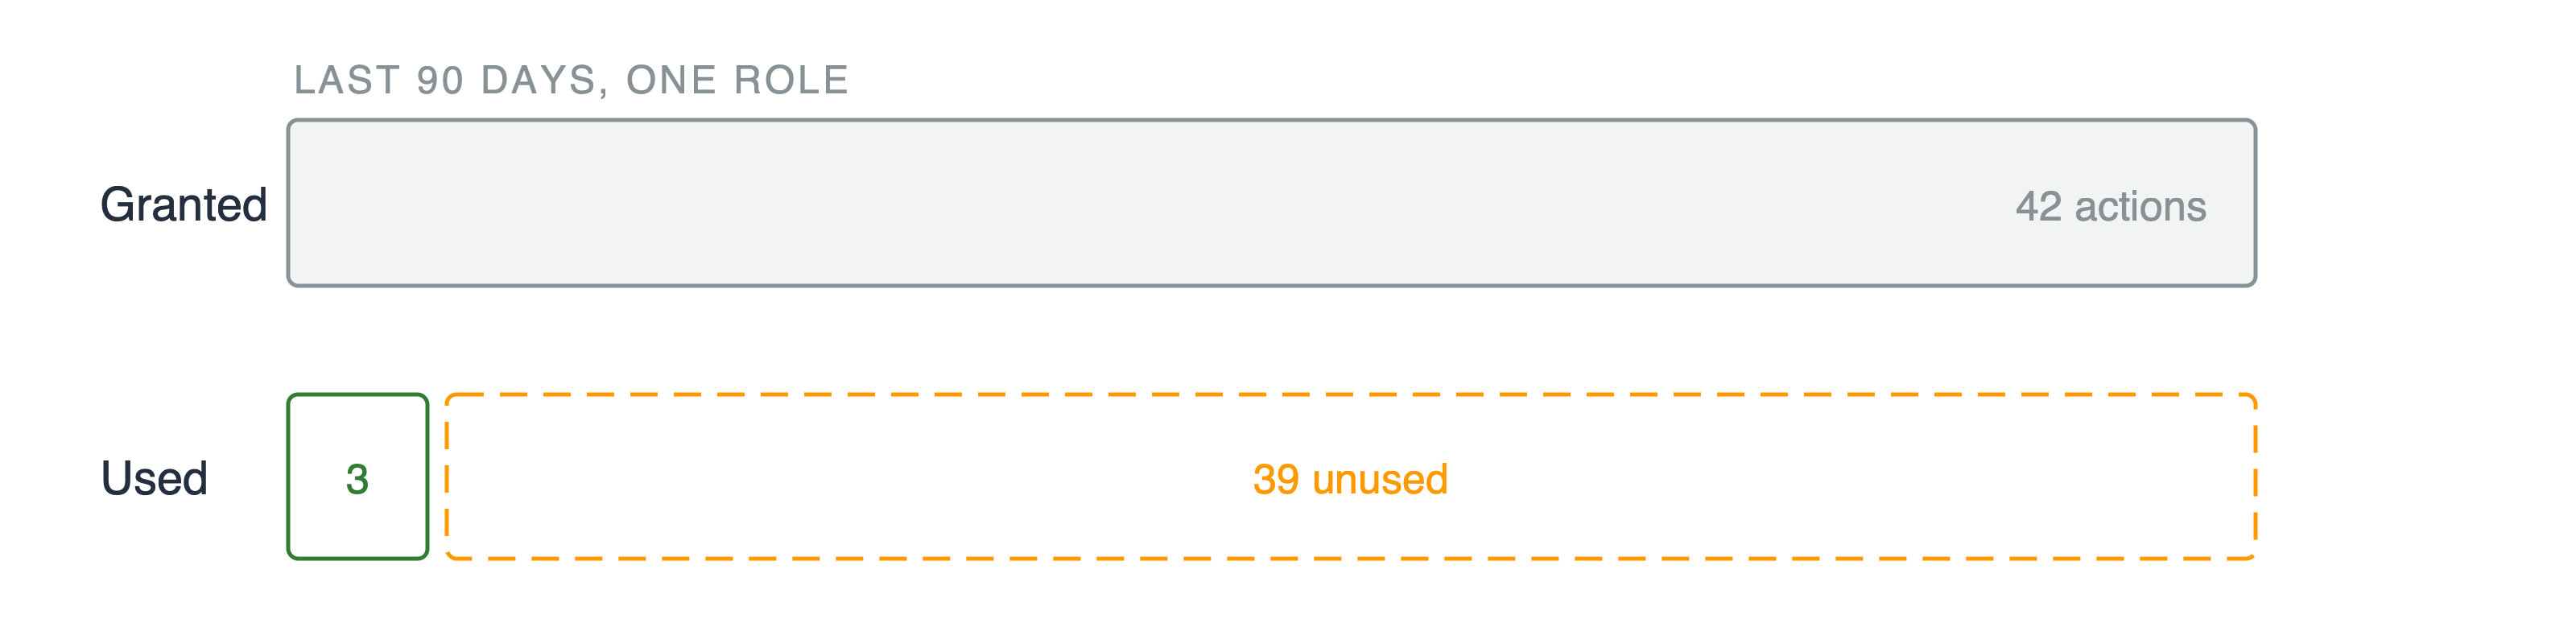
Дві смуги. Верхня показує сорок дві надані дії. Нижня ділиться на вузький зелений сегмент із трьох дій і широкий пунктирний сегмент із тридцяти дев'яти невикористаних.

Знахідки про невикористаний доступ

  • Ролі, ключі та дії, які ніхто не викликав

Використано ≠ потрібно

Мінімально необхідні привілеї — виміряно

  • На вході — докази, на виході — жорсткіша політика
Використання AWS Security для розробників

Давайте потренуємось!

Використання AWS Security для розробників

Preparing Video For Download...