Використання AWS Security для розробників
Rahul Singh
Technical Product Manager
Редагування, що нічого не змінює

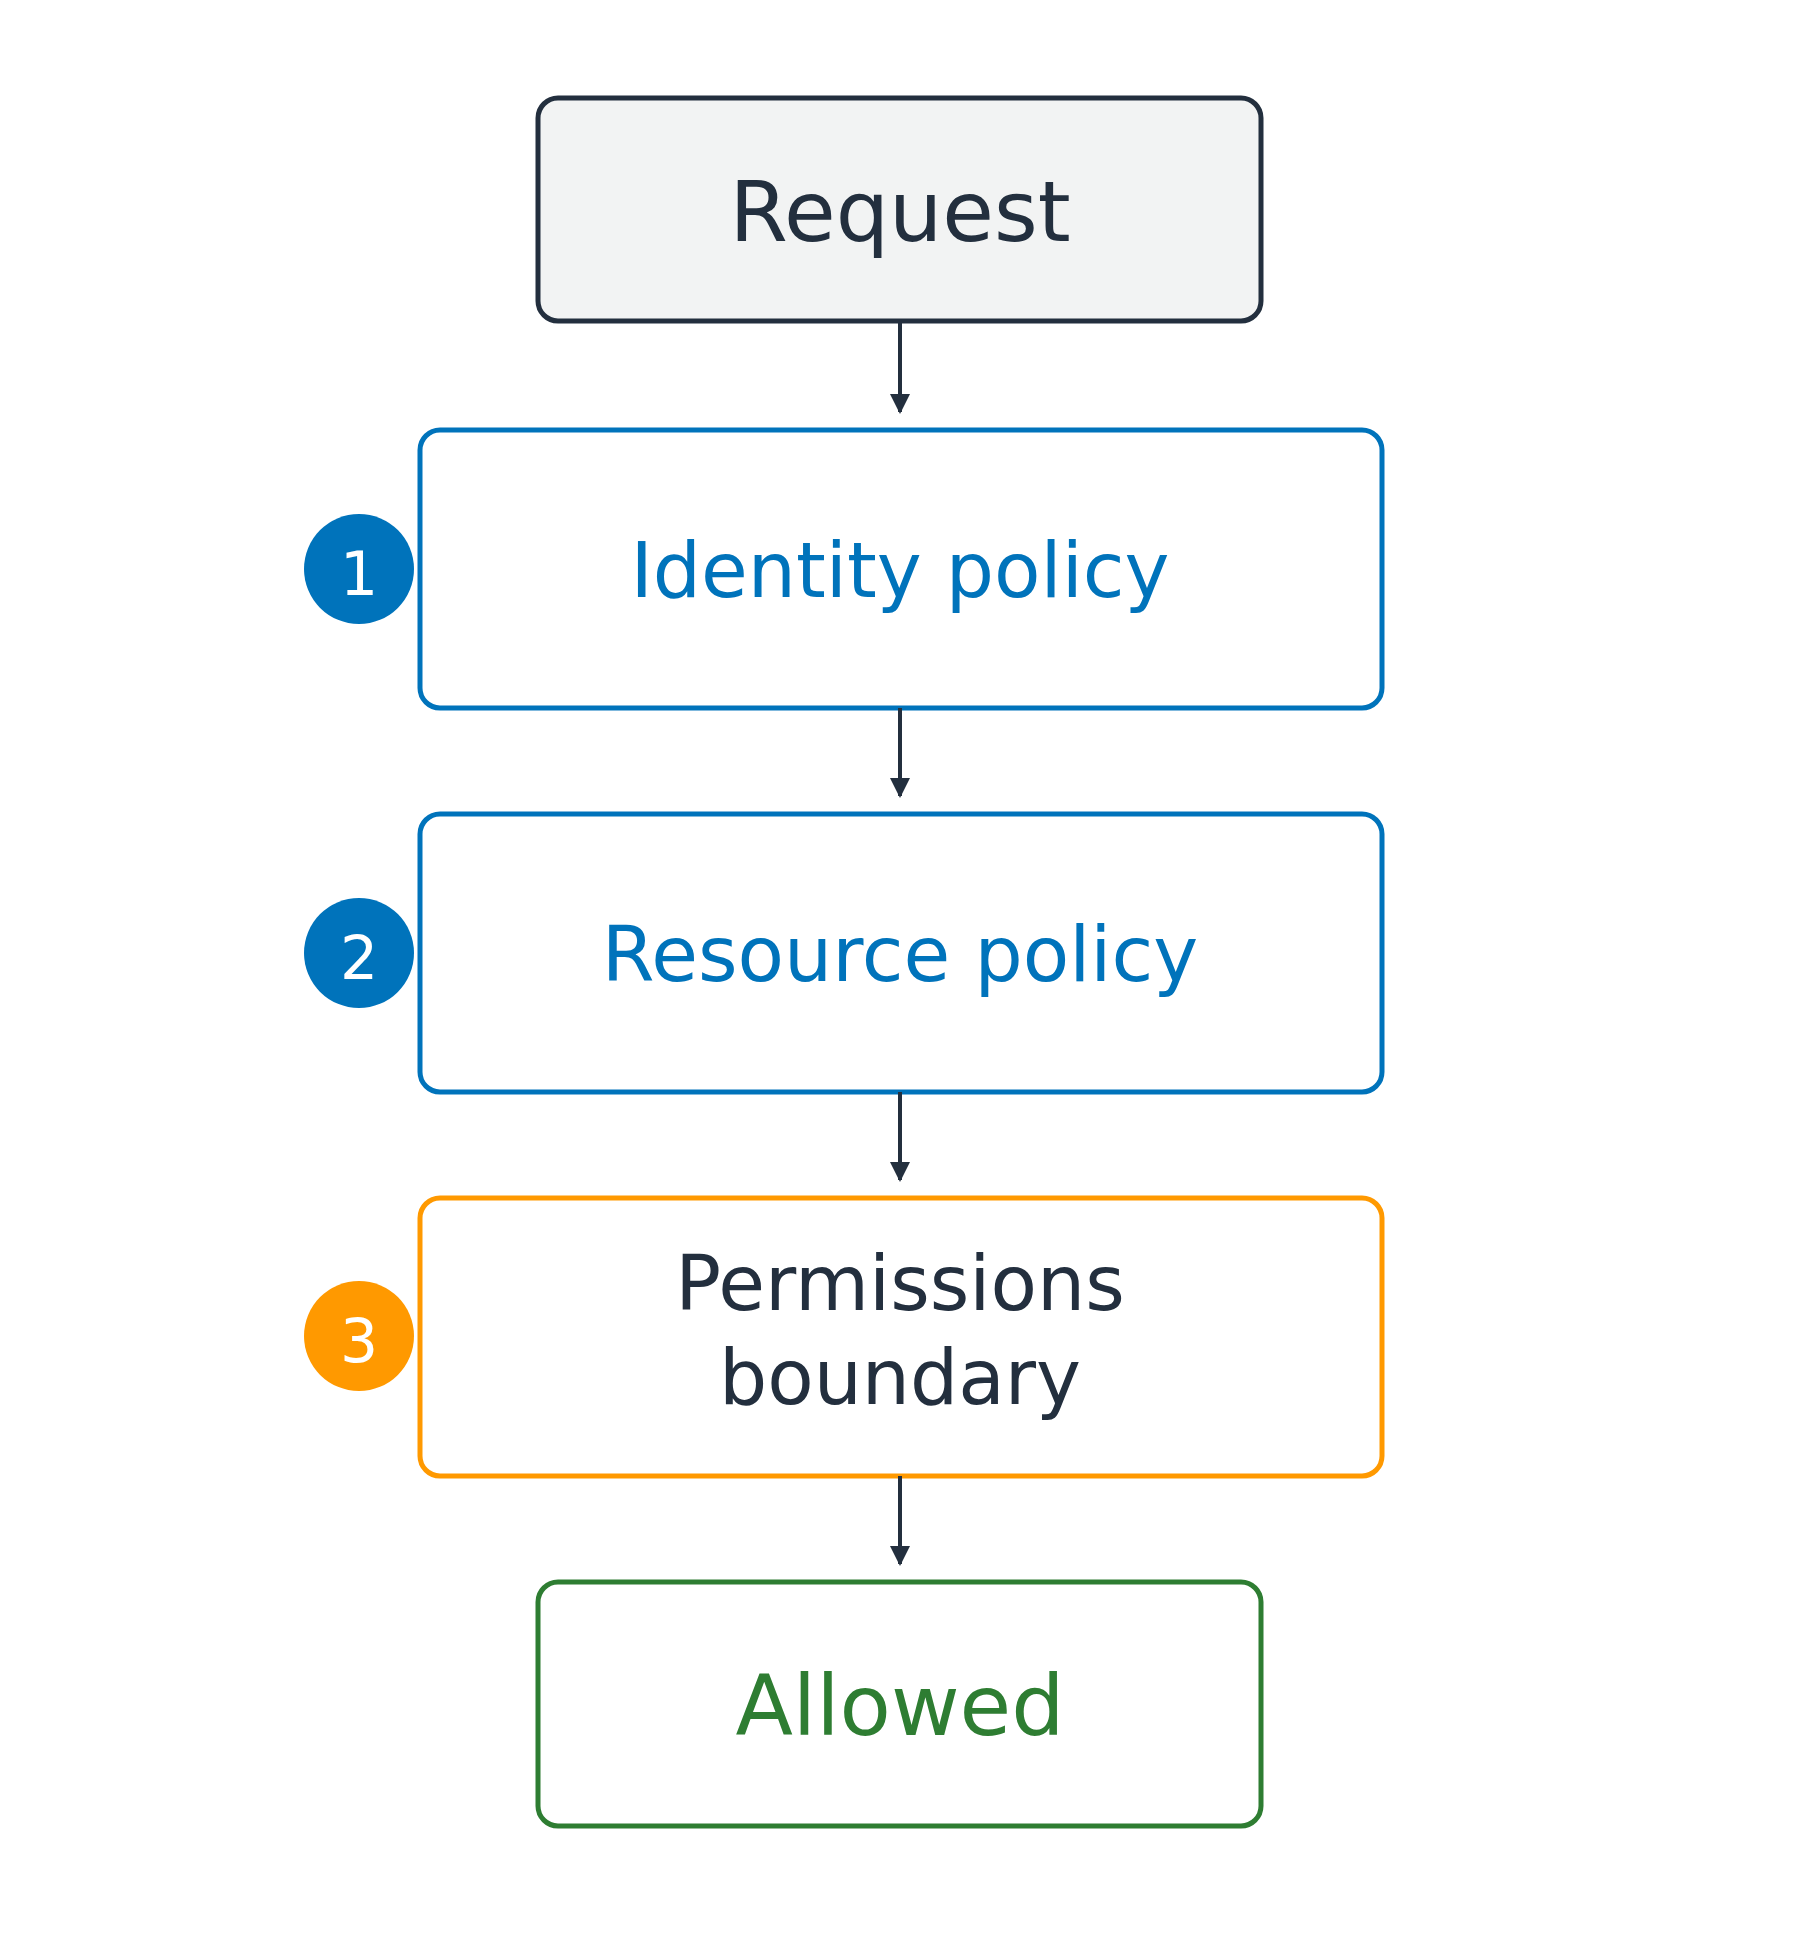
До трьох шарів
У вашому обліковому записі досить дозволу будь-якої з них
Відмова на будь-якому шарі блокує

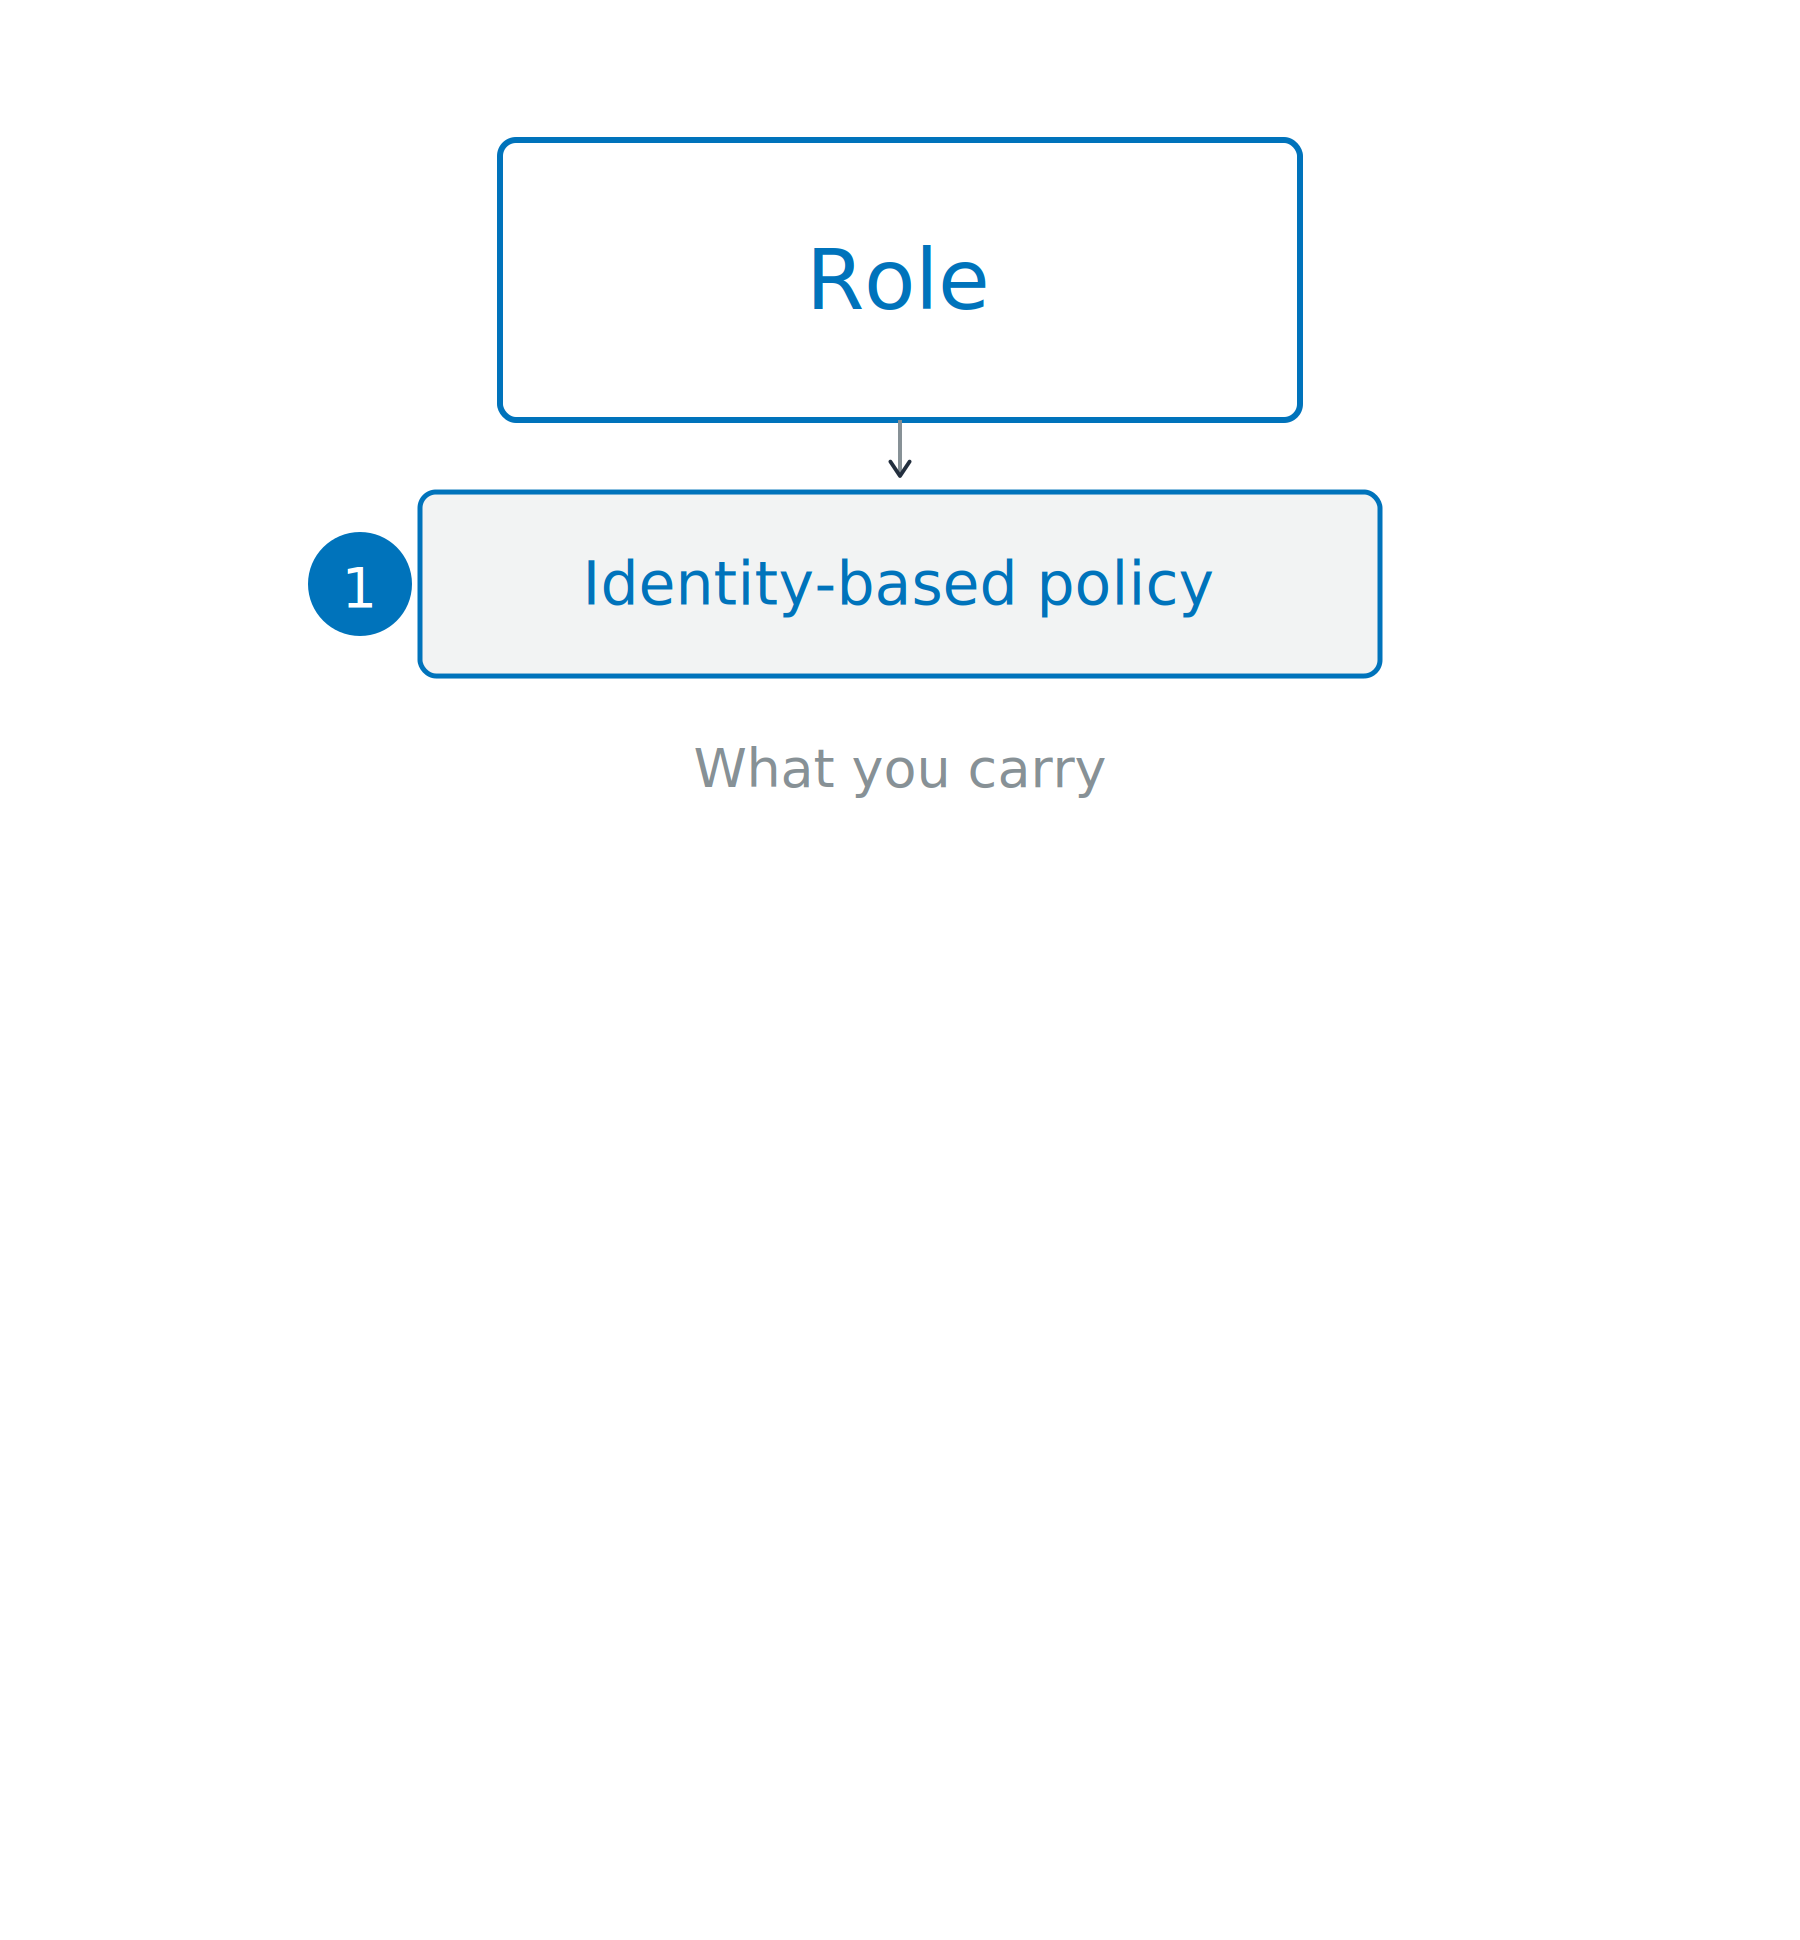
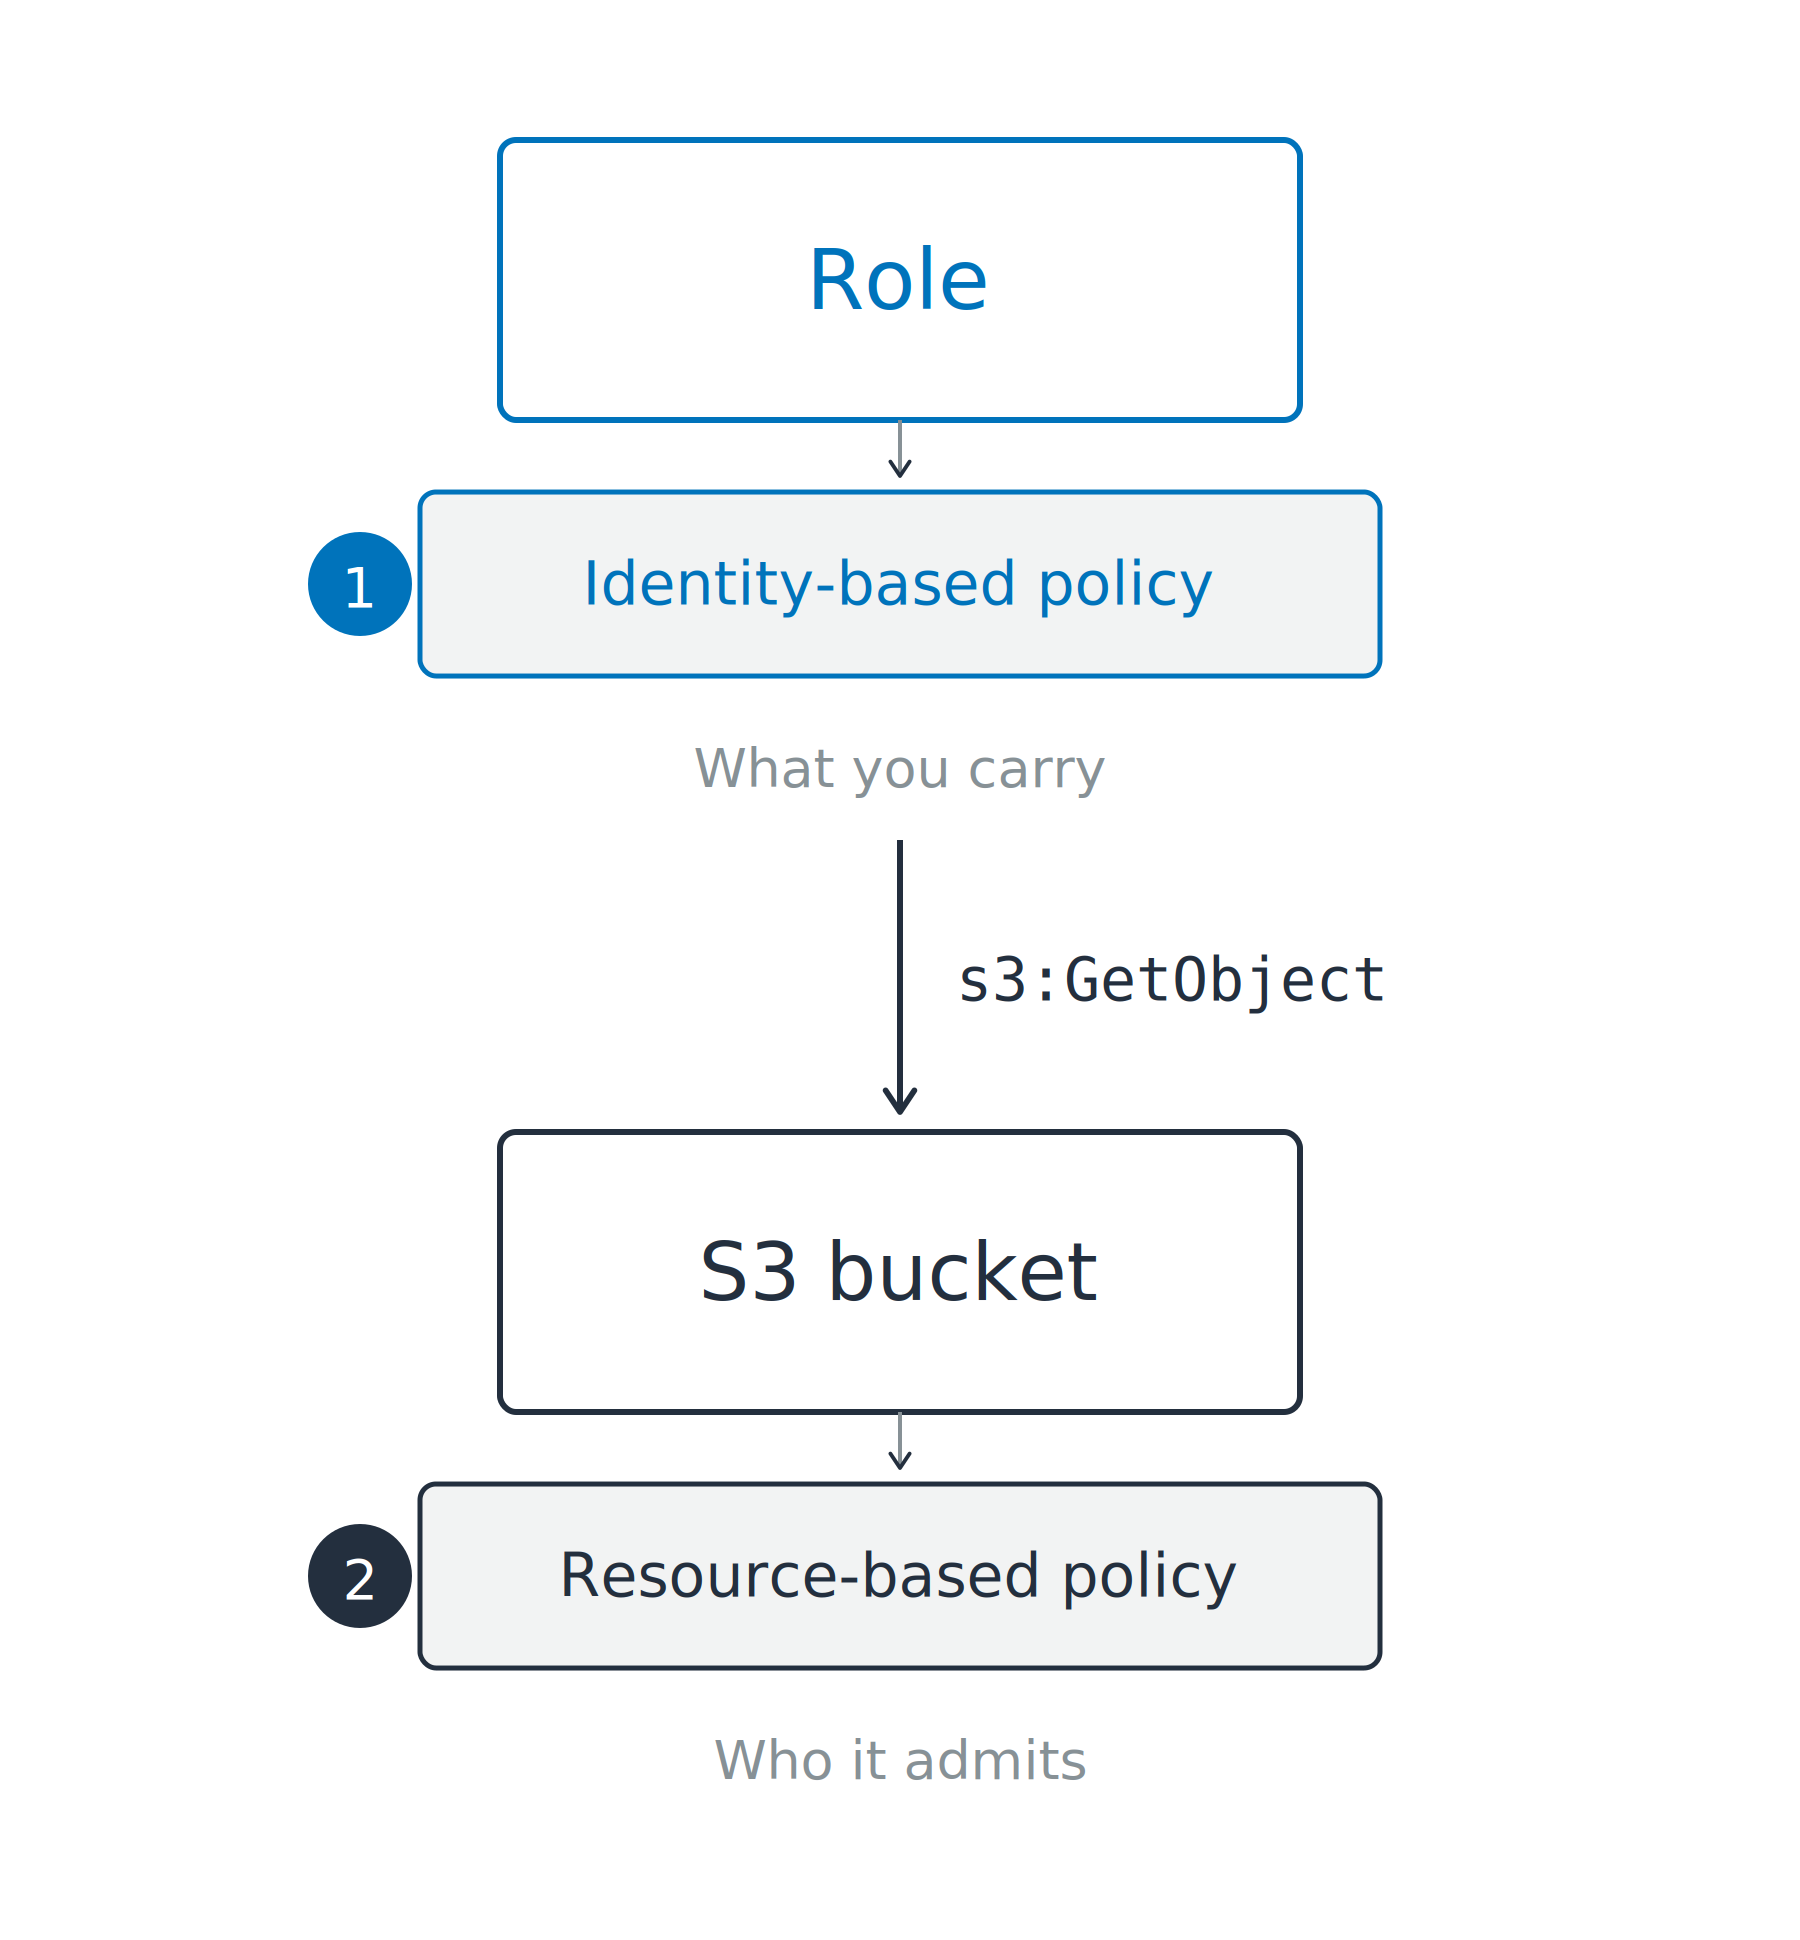
Політика на основі ідентичності

Політика на основі ідентичності
Політика на основі ресурсу

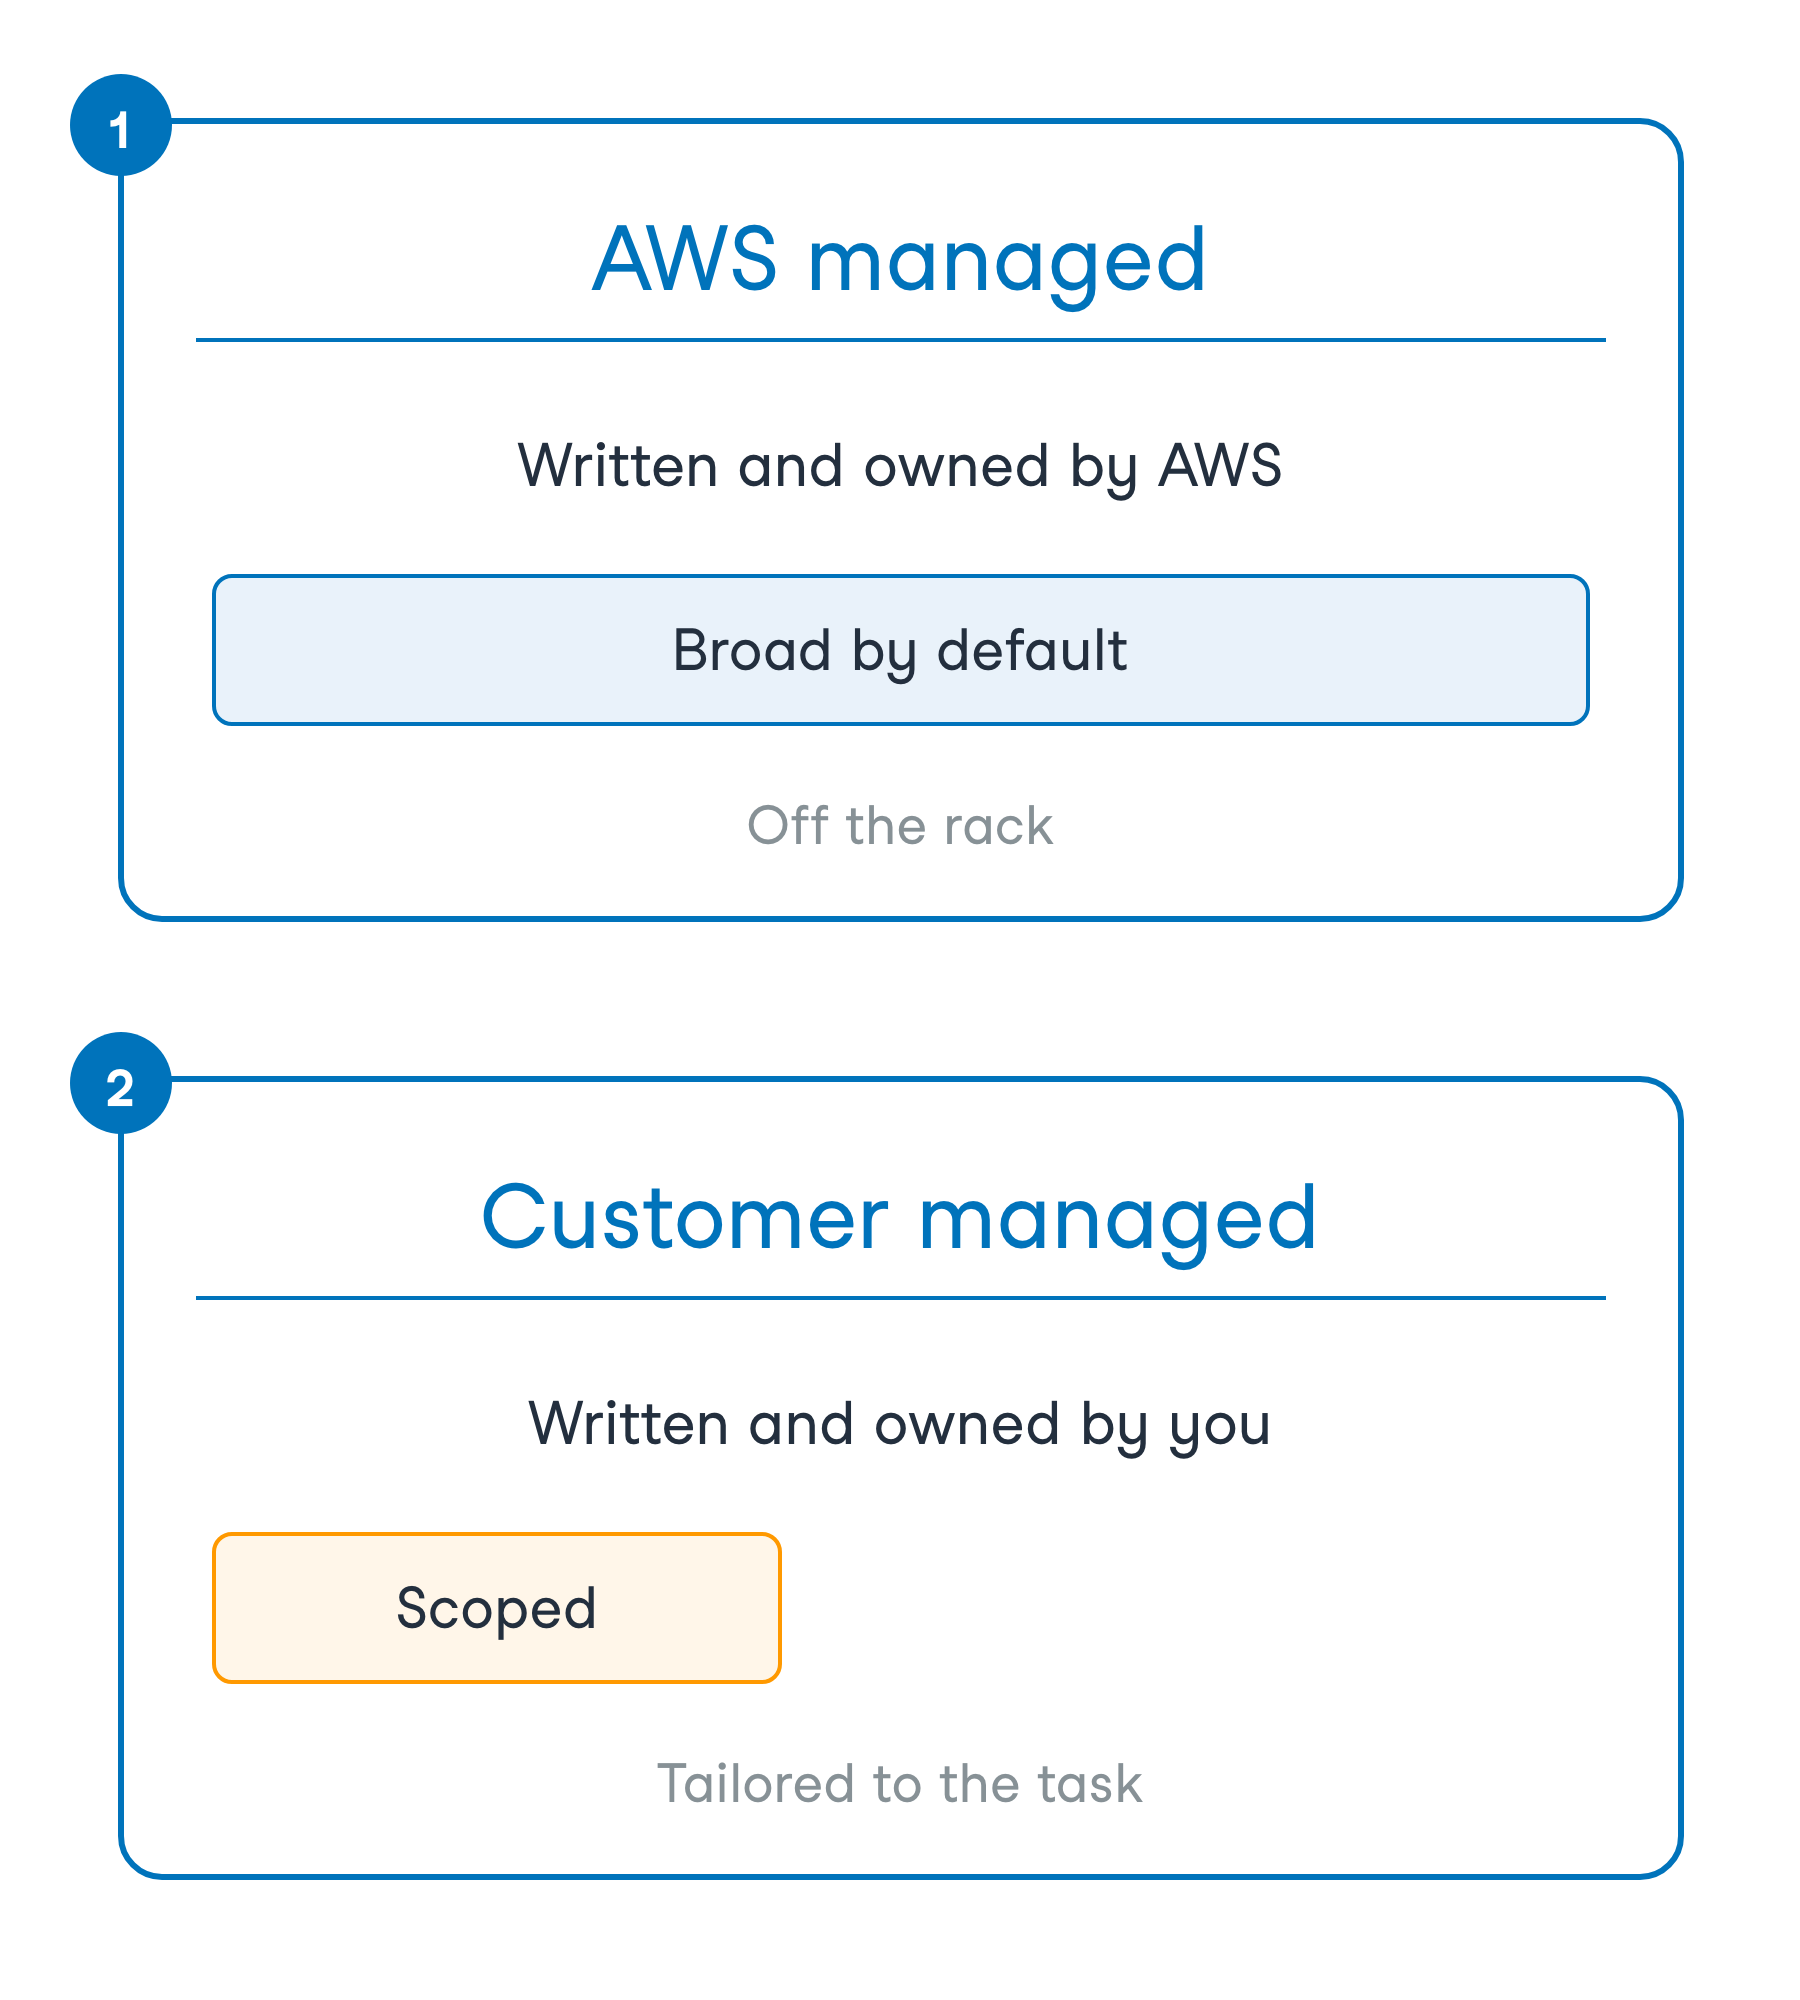
Два види політик ідентичності

Два види політик ідентичності
Зручність чи точність

Навіщо обліковий запис додає її
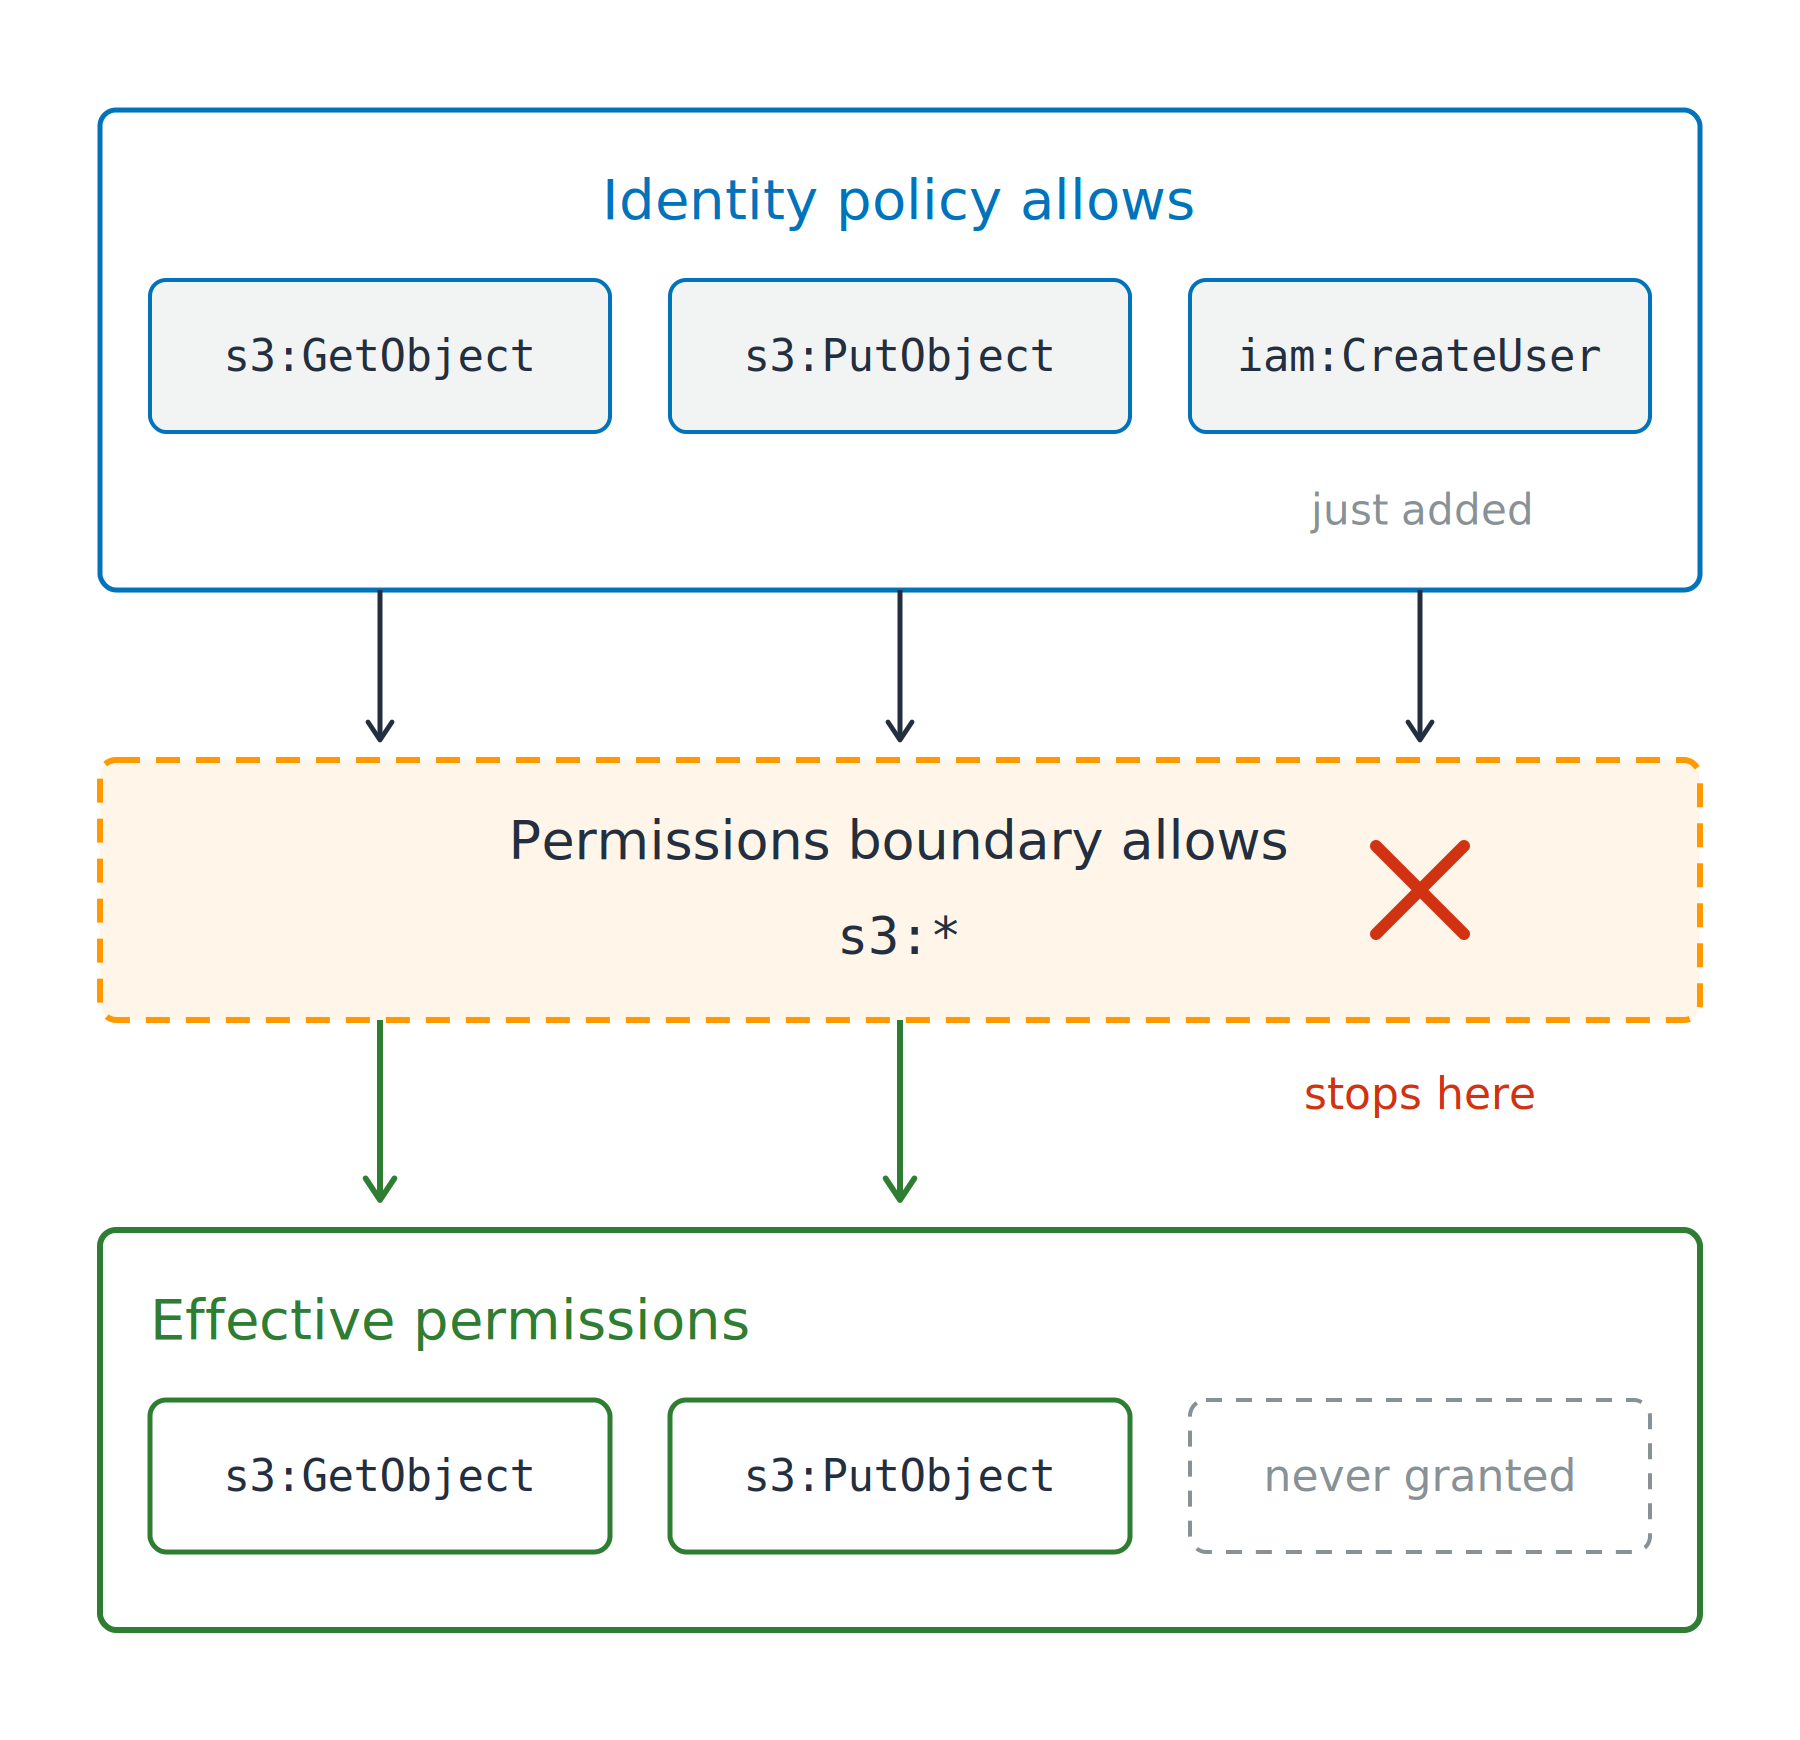
Межа дозволів

Навіщо обліковий запис додає її
Межа дозволів
Чому iam:CreateUser нічого не дав

Навіщо обліковий запис додає її
Межа дозволів
Чому iam:CreateUser нічого не дав
Політика сеансу: один сеанс AssumeRole

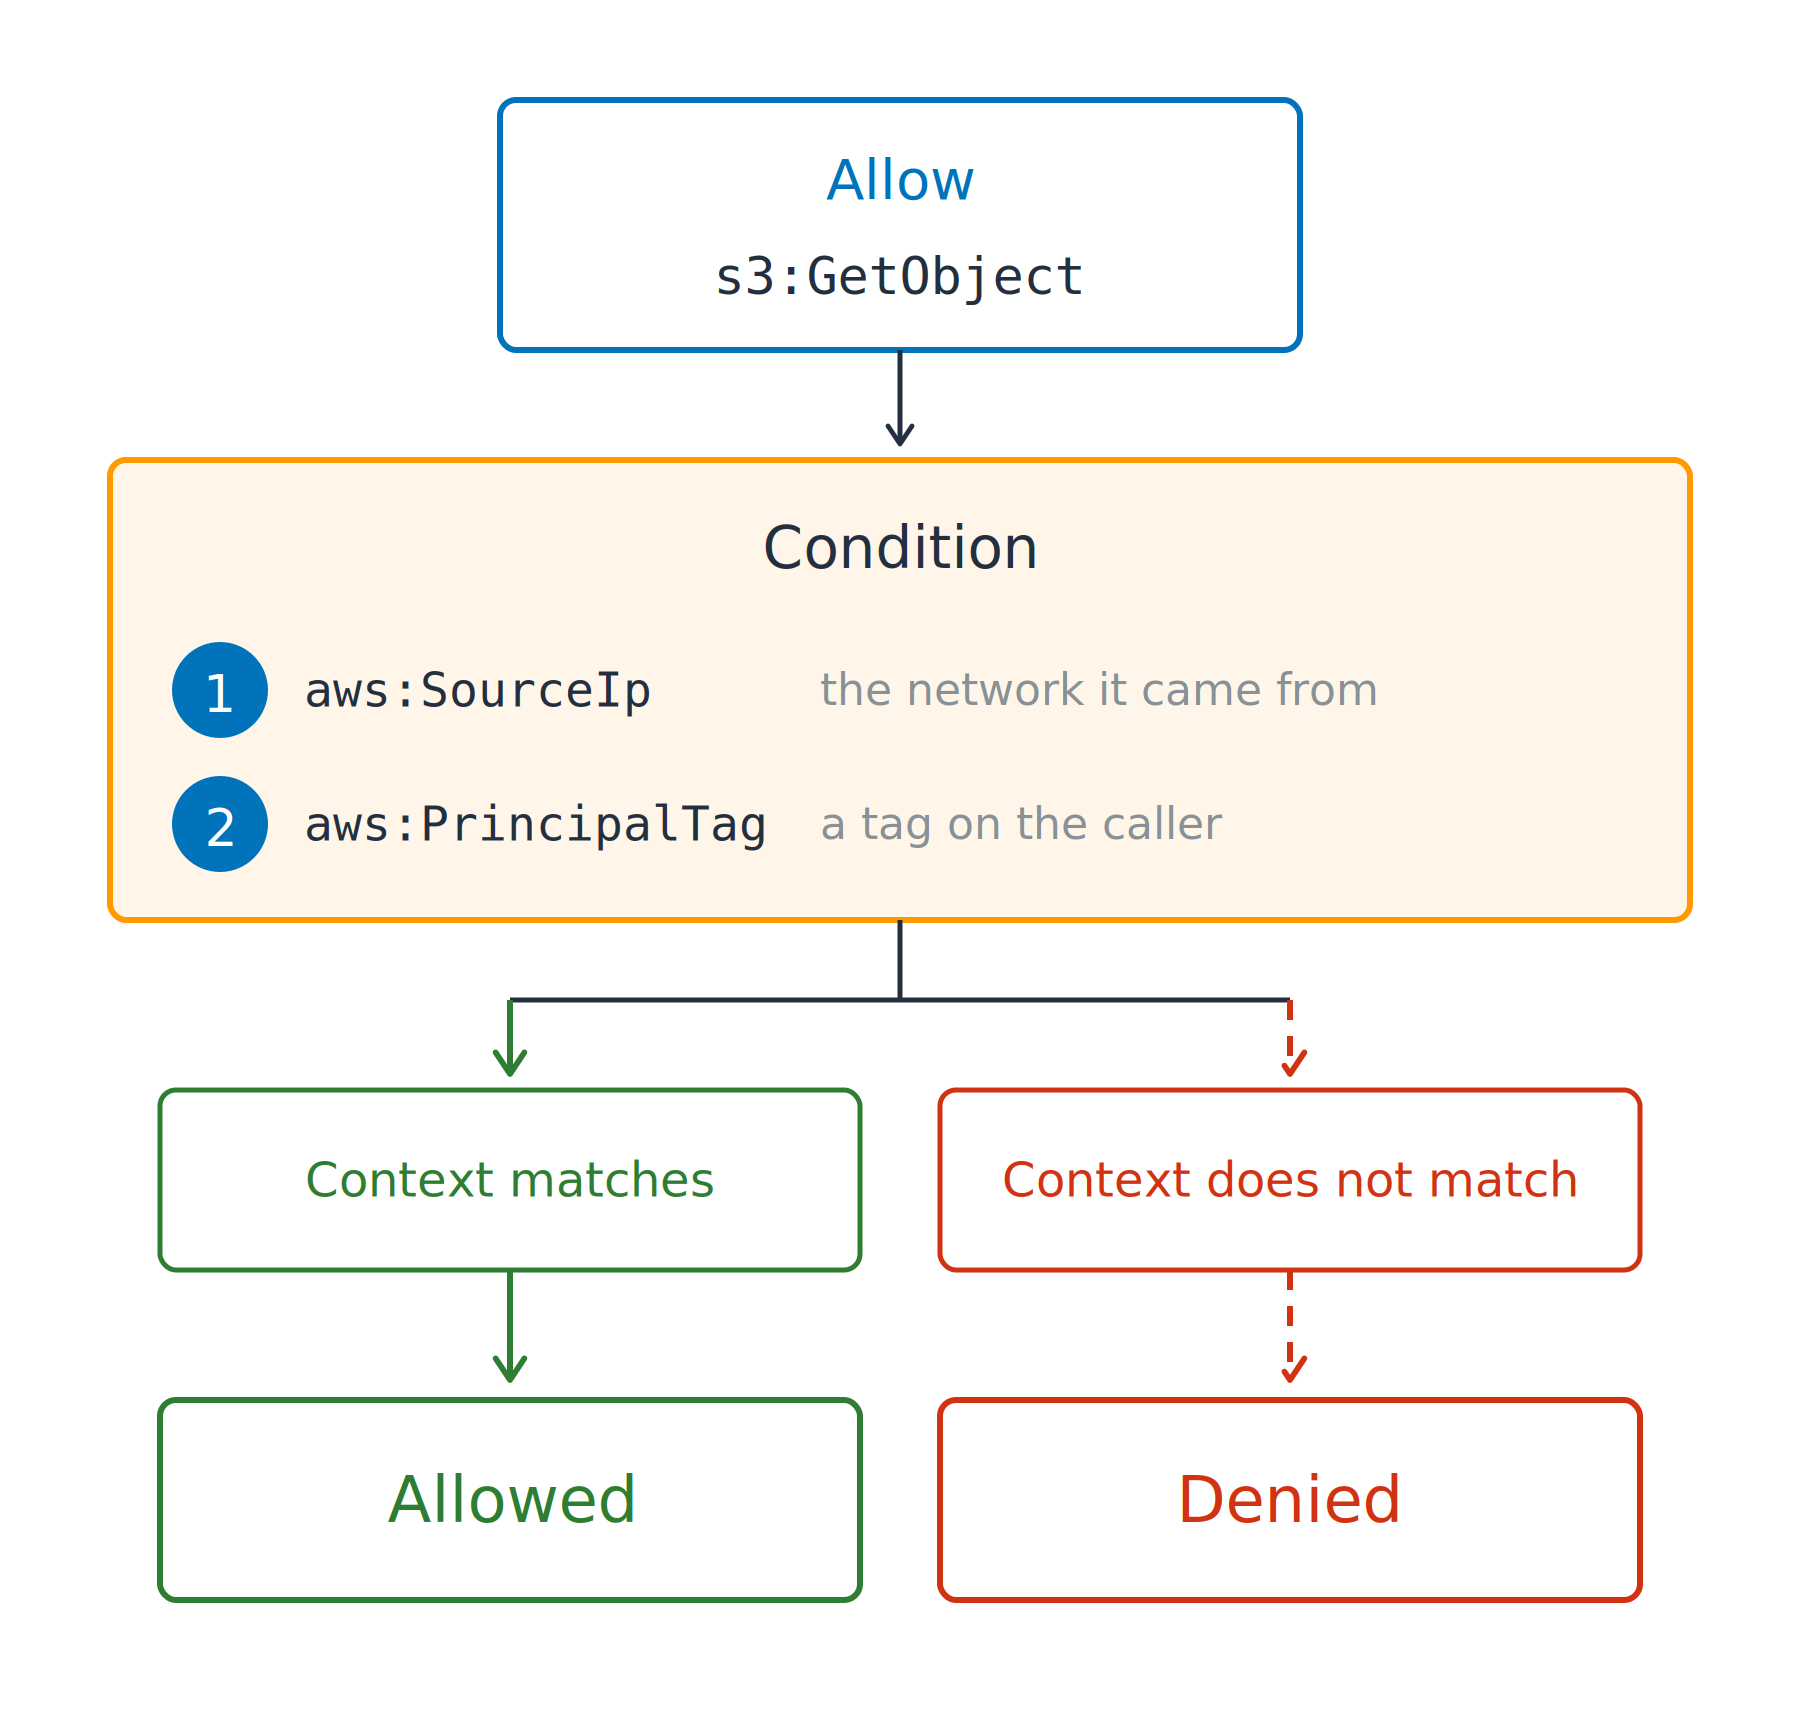
Ключ умови
Звужує дозвіл до контексту запиту
aws:SourceIp: мережа, звідки прийшов

Ключ умови
Звужує дозвіл до контексту запиту
aws:SourceIp: мережа, звідки прийшов
aws:PrincipalTag: тег на викликачуABAC: керування доступом за атрибутами

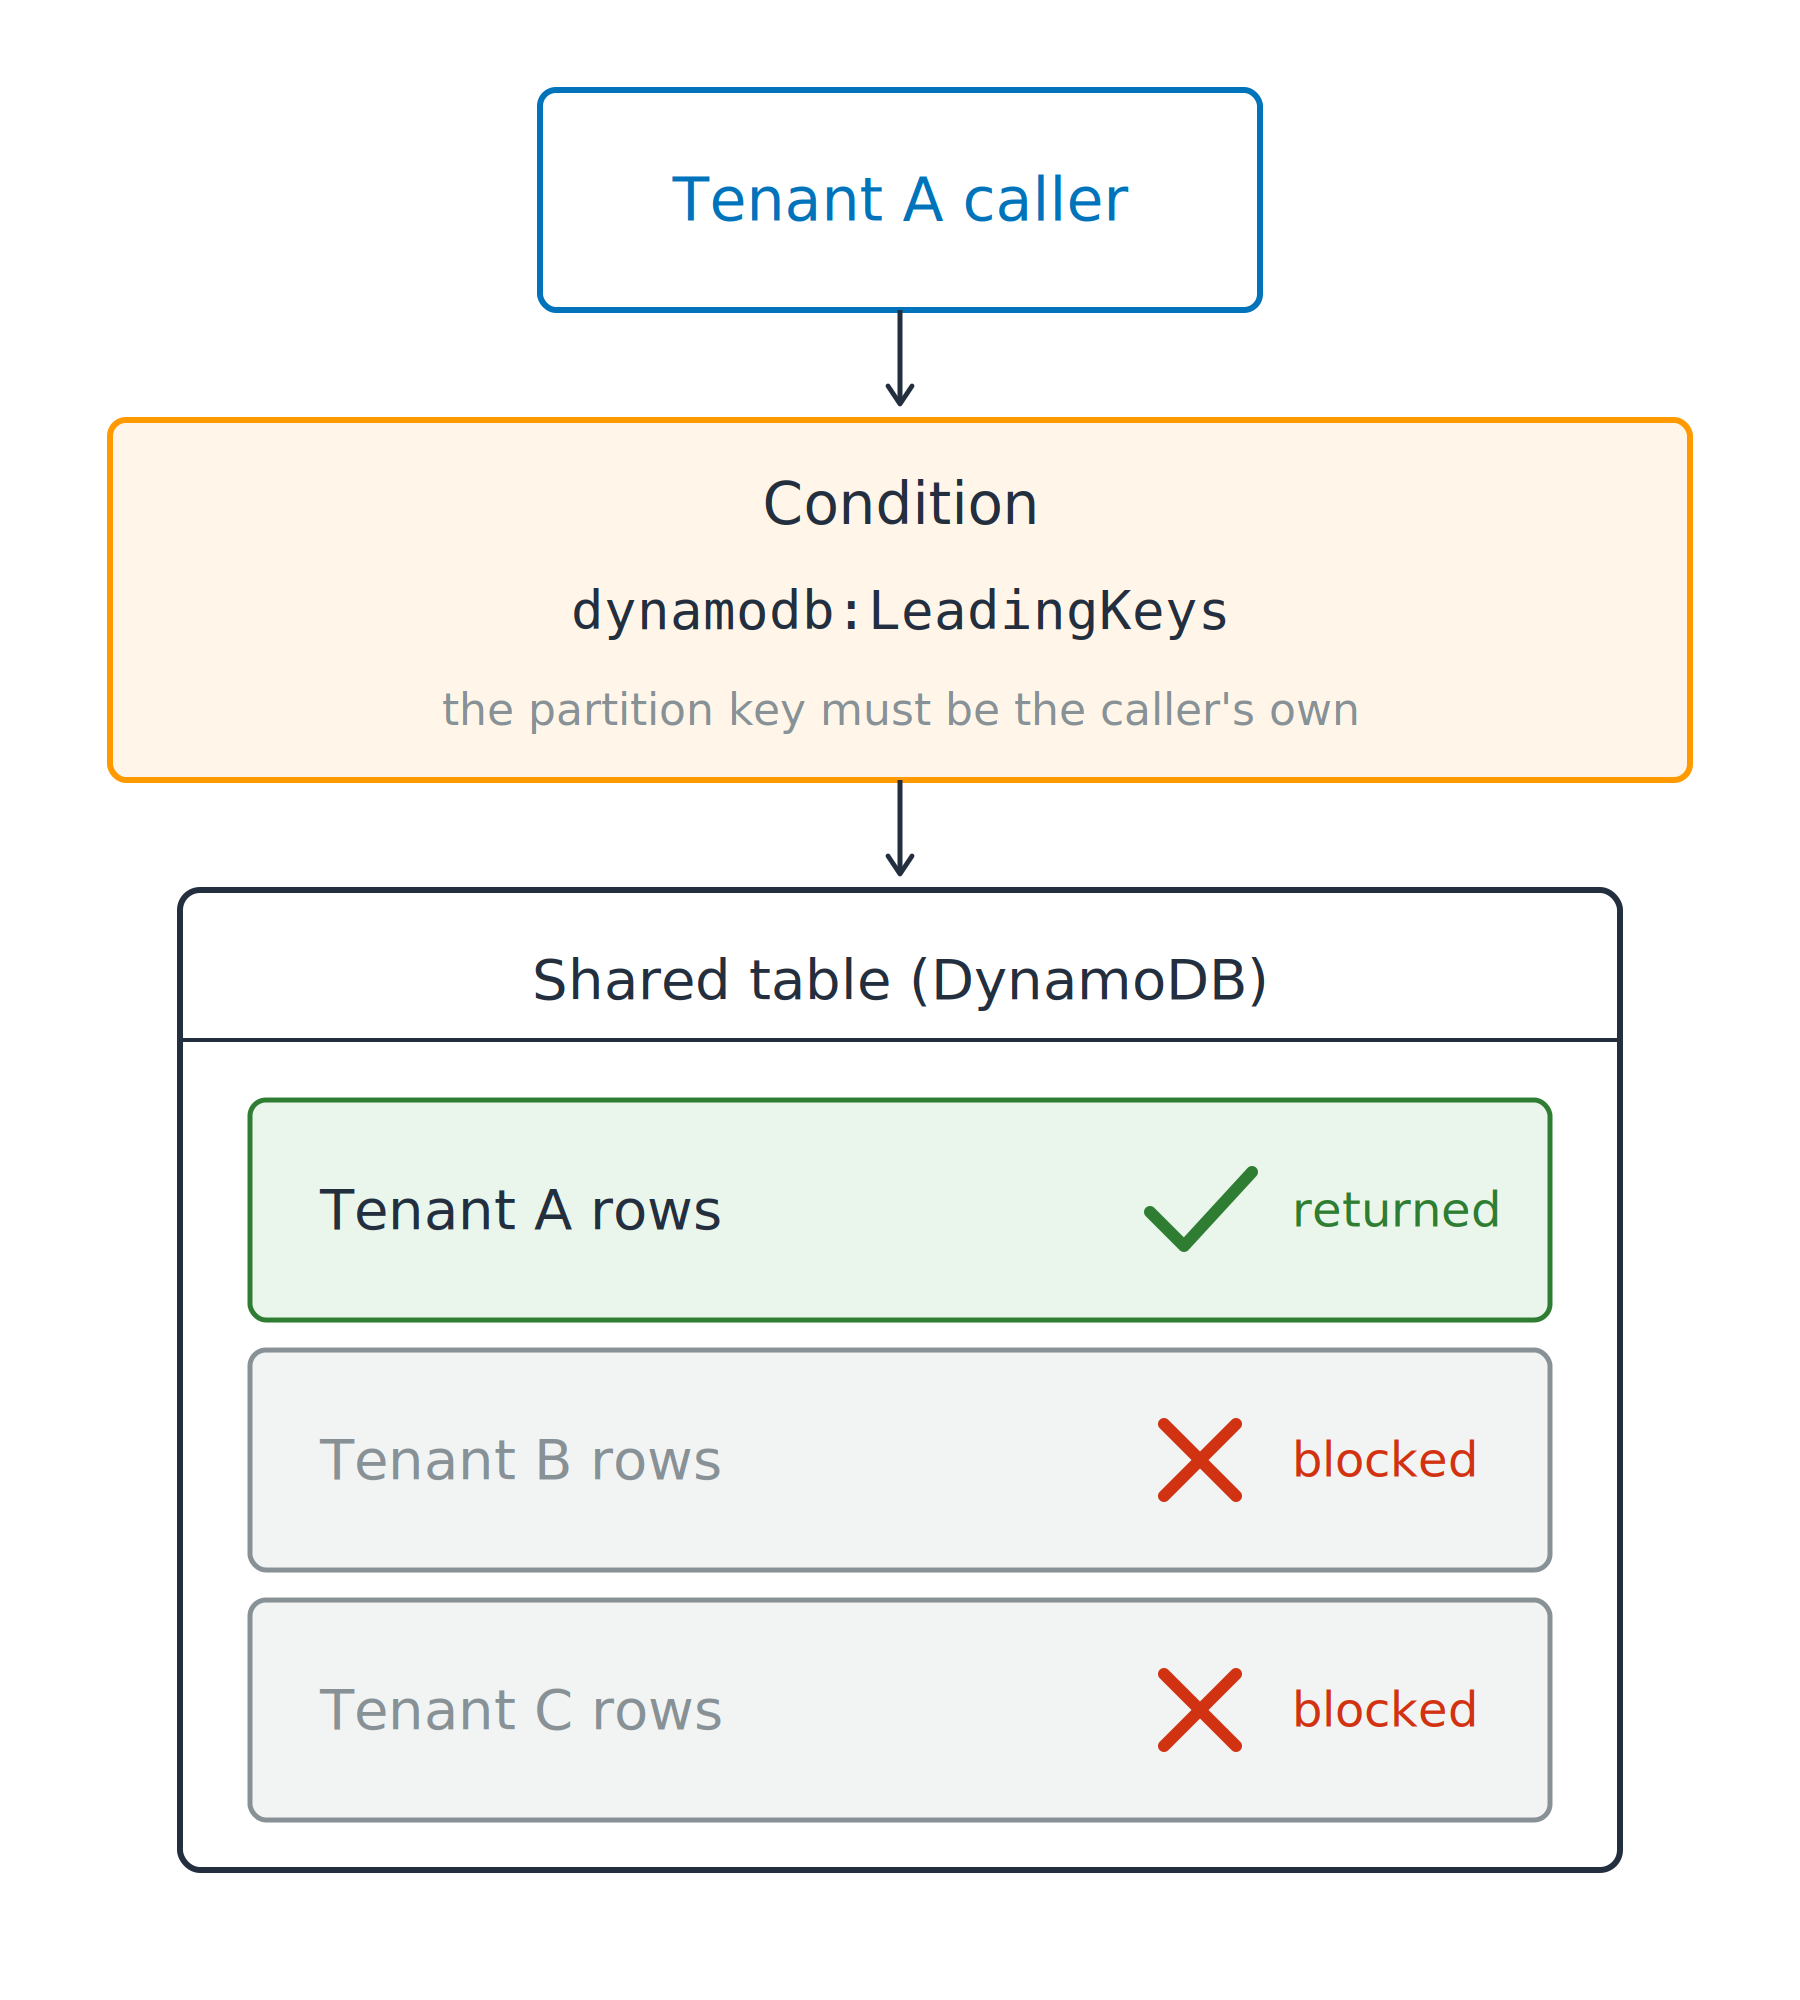
Одна спільна таблиця

"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
Одна спільна таблиця
Одна умова це звужує
ForAllValues: кожен наданий ключ має збігатися"Action": ["dynamodb:Query", "dynamodb:GetItem", "dynamodb:Scan"],
"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
Одна спільна таблиця
Одна умова це звужує
ForAllValues: кожен наданий ключ має збігатисяdynamodb:Scan не подає жодного, тож нема чому не збігтисяВикористання AWS Security для розробників