Використання AWS Security для розробників
Rahul Singh
Technical Product Manager
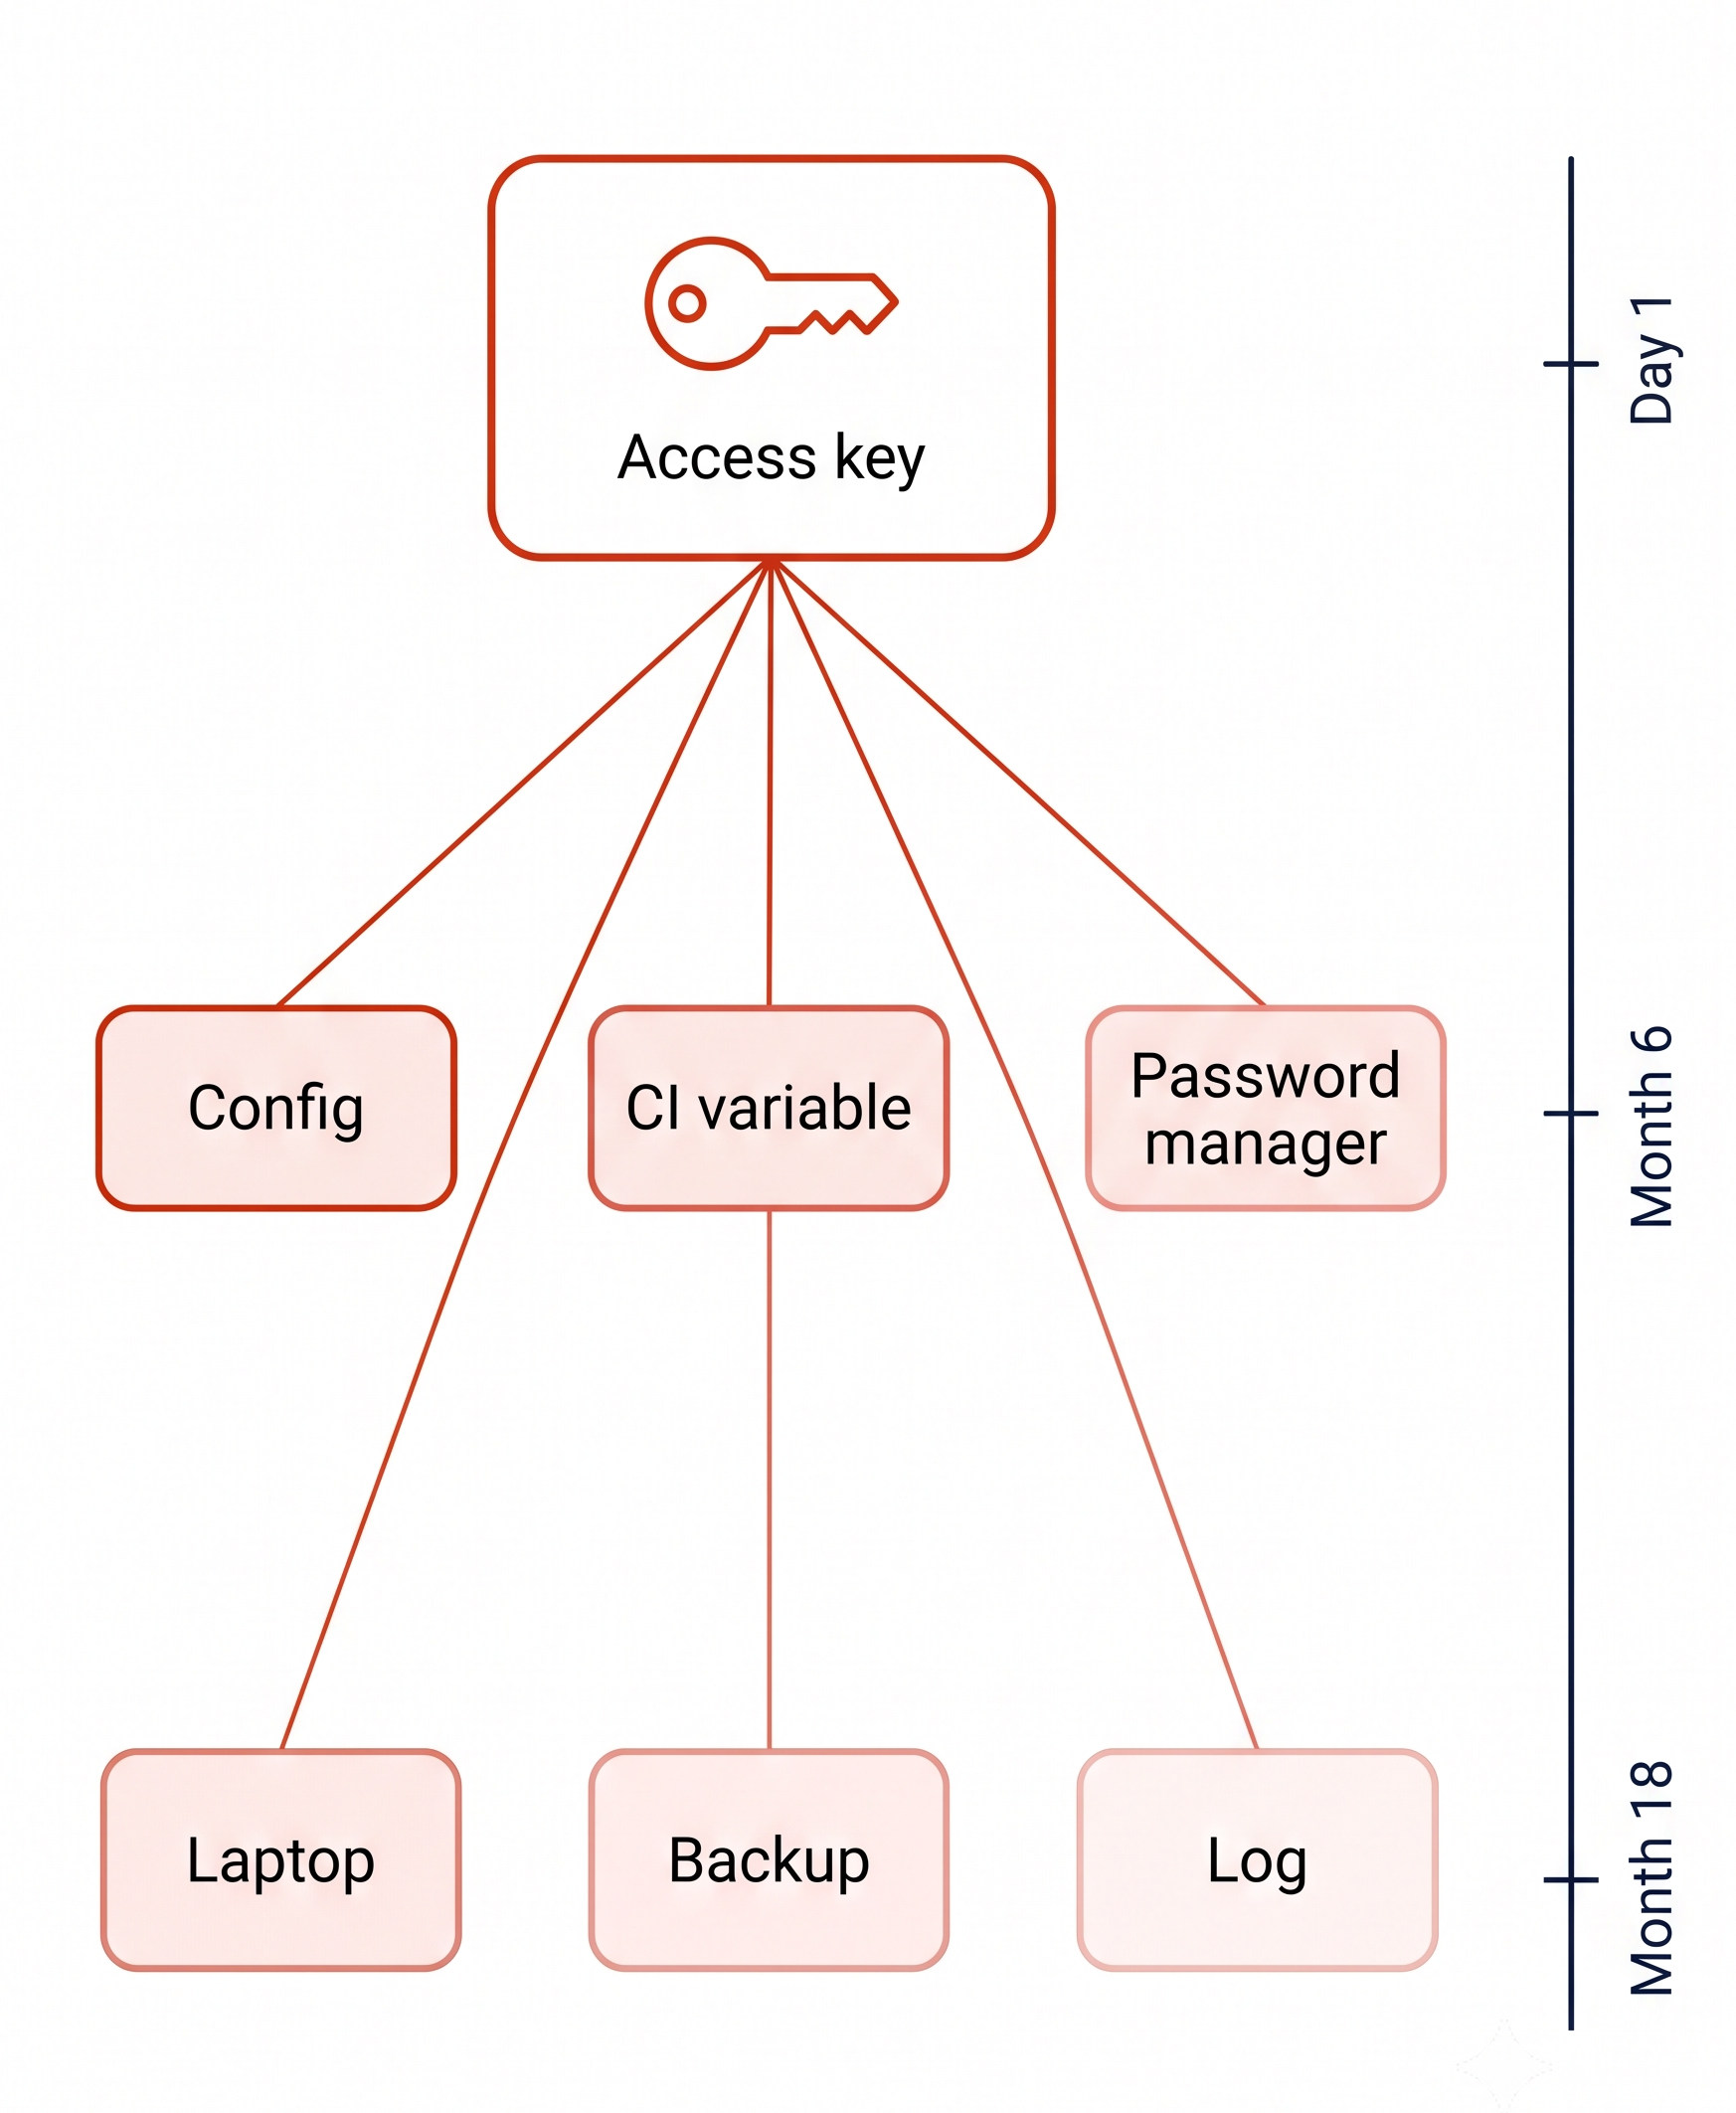
Щоб пришвидшити роботу, ключ створюють у скрипті й зберігають у файлі конфігурації.
У файлі він:

Щоб пришвидшити роботу, ключ створюють у скрипті й зберігають у файлі конфігурації.
У файлі він:
Минає 18 місяців — він досі чинний

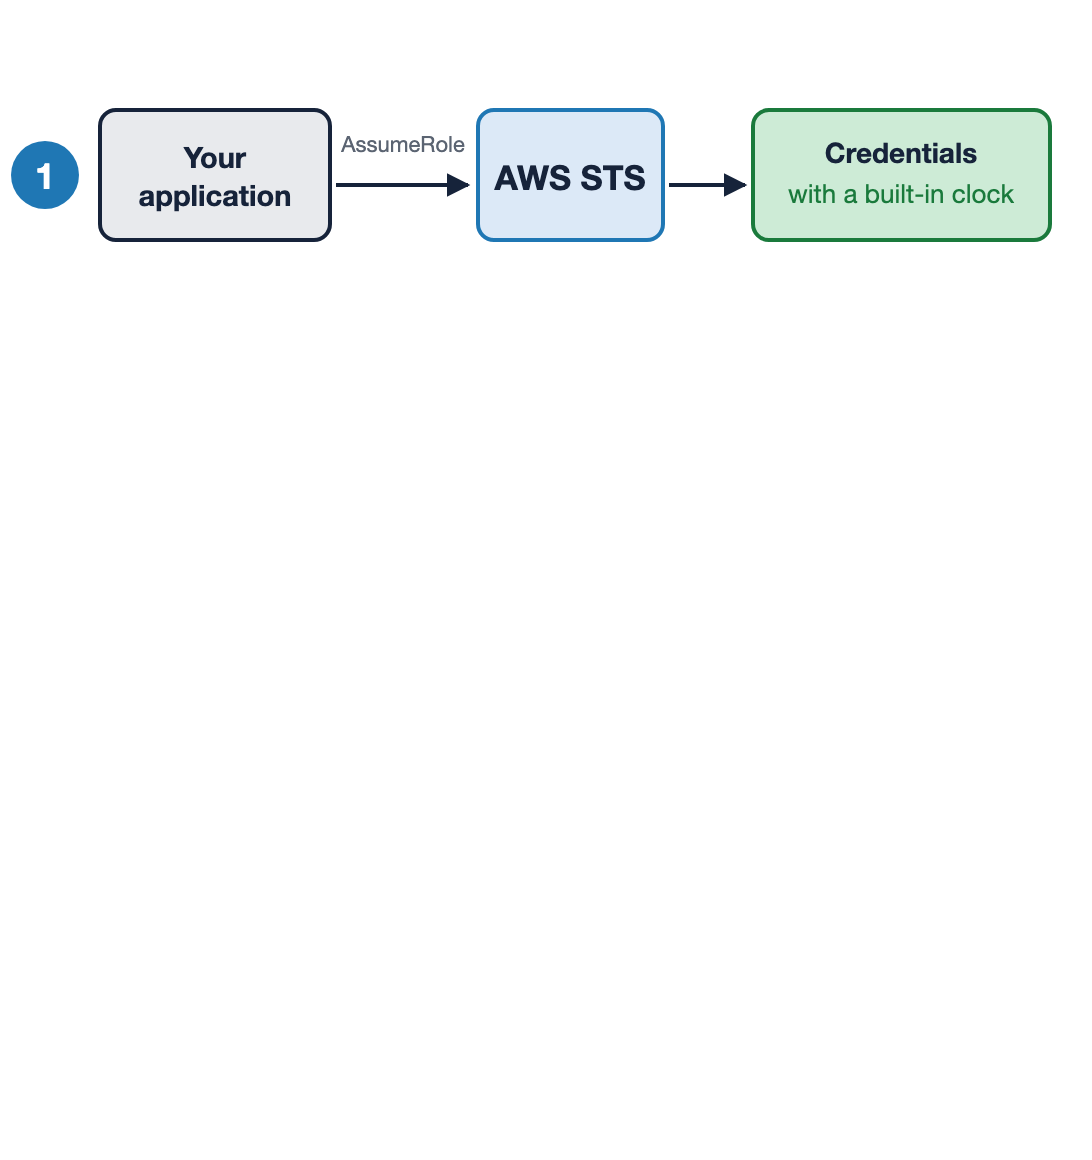
Зробіть строк дії типовим за допомогою AWS STS
Запросіть роль і отримайте облікові дані з вбудованим годинником
Security Token Service (STS): строк дії додано, типово одна година

Зробіть строк дії типовим за допомогою AWS STS
Запросіть роль і отримайте облікові дані з вбудованим годинником
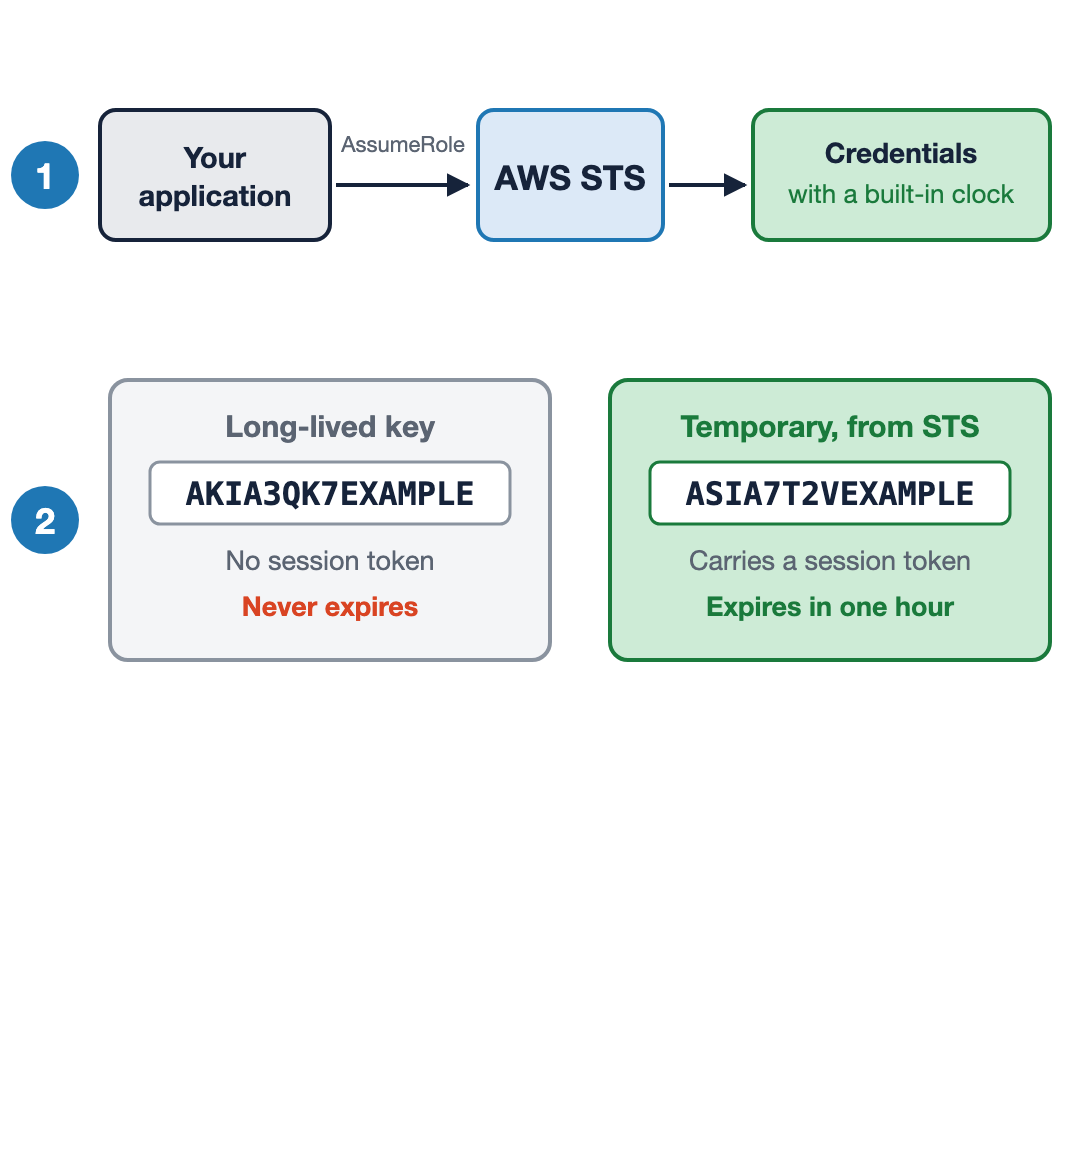
Тимчасові облікові дані починаються з ASIA і містять session token
Security Token Service (STS): строк дії додано, типово одна година

Зробіть строк дії типовим за допомогою AWS STS
Запросіть роль і отримайте облікові дані з вбудованим годинником
Тимчасові облікові дані починаються з ASIA і містять session token
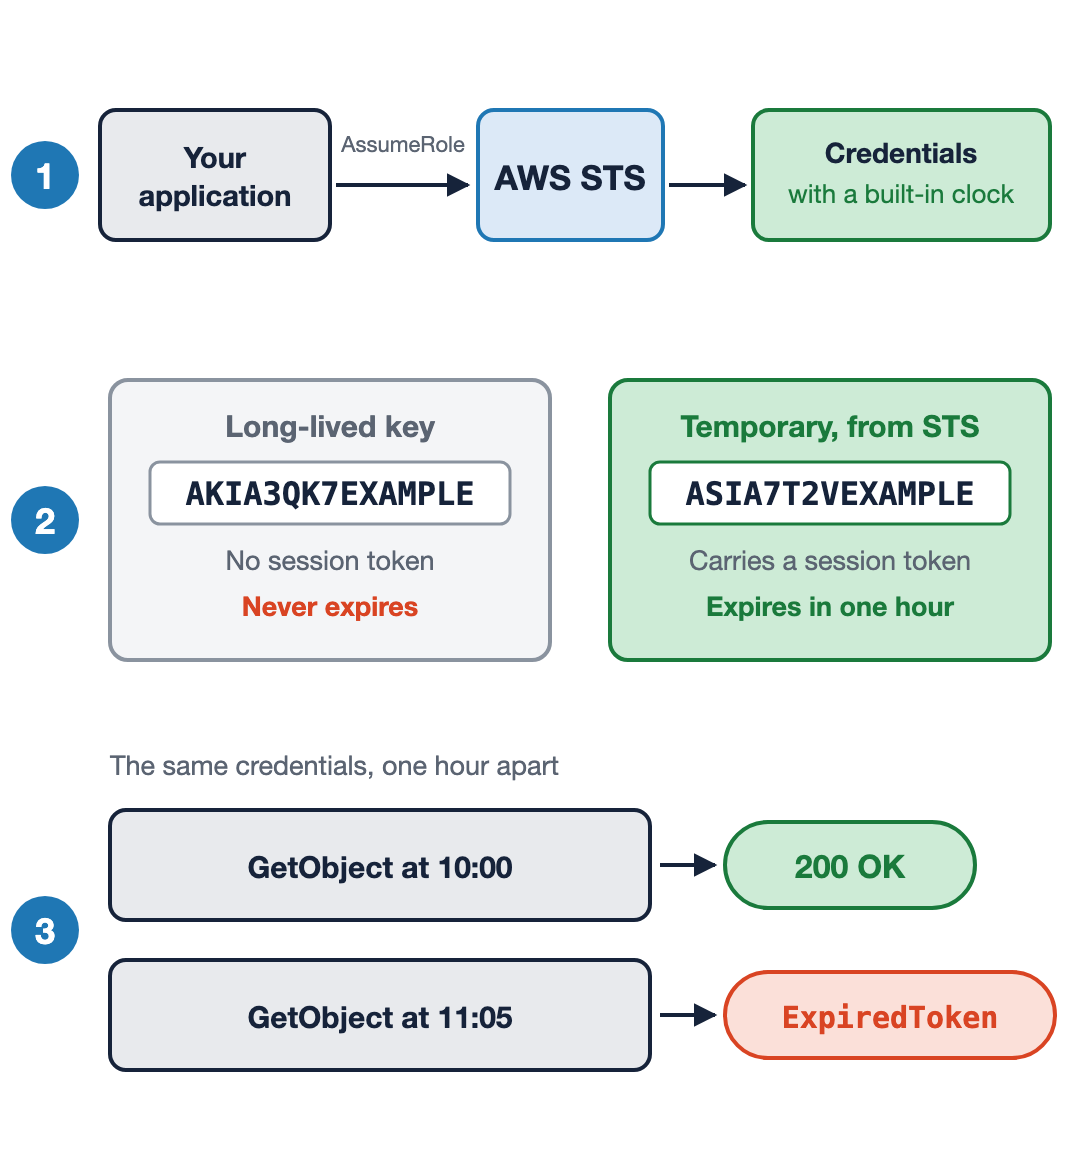
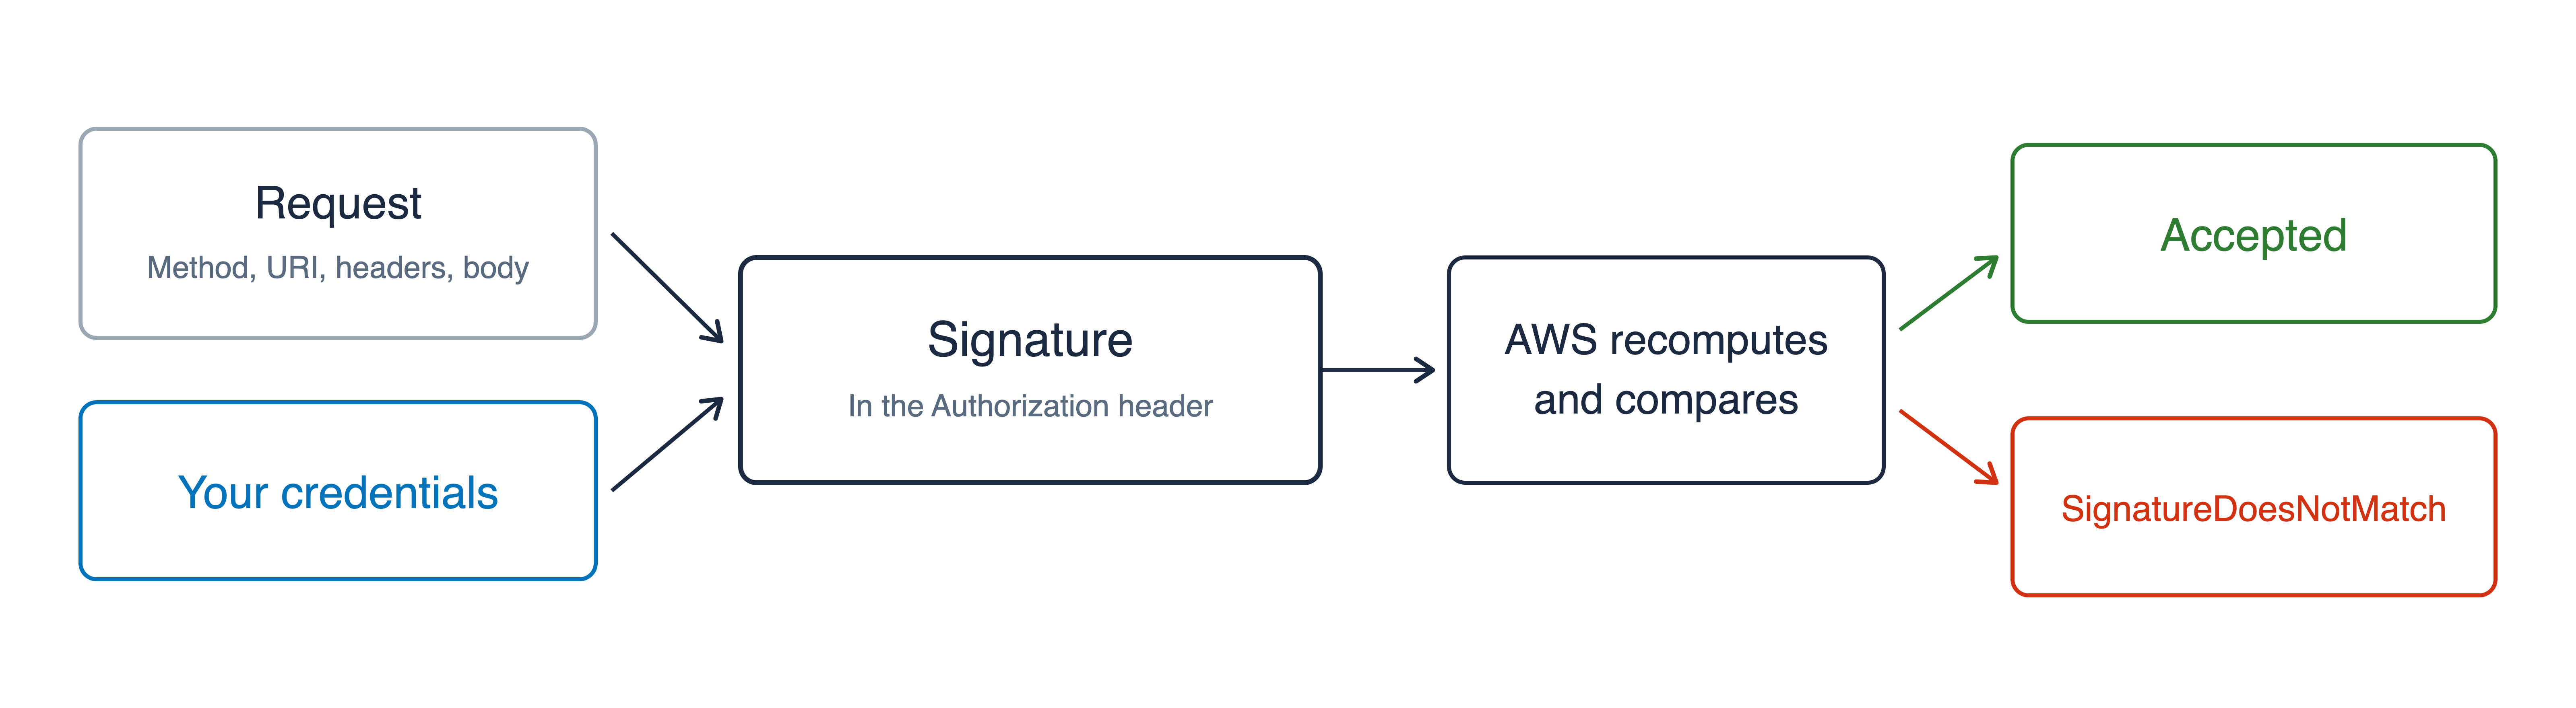
Той самий виклик спершу приймають, потім — ні
Security Token Service (STS): строк дії додано, типово одна година

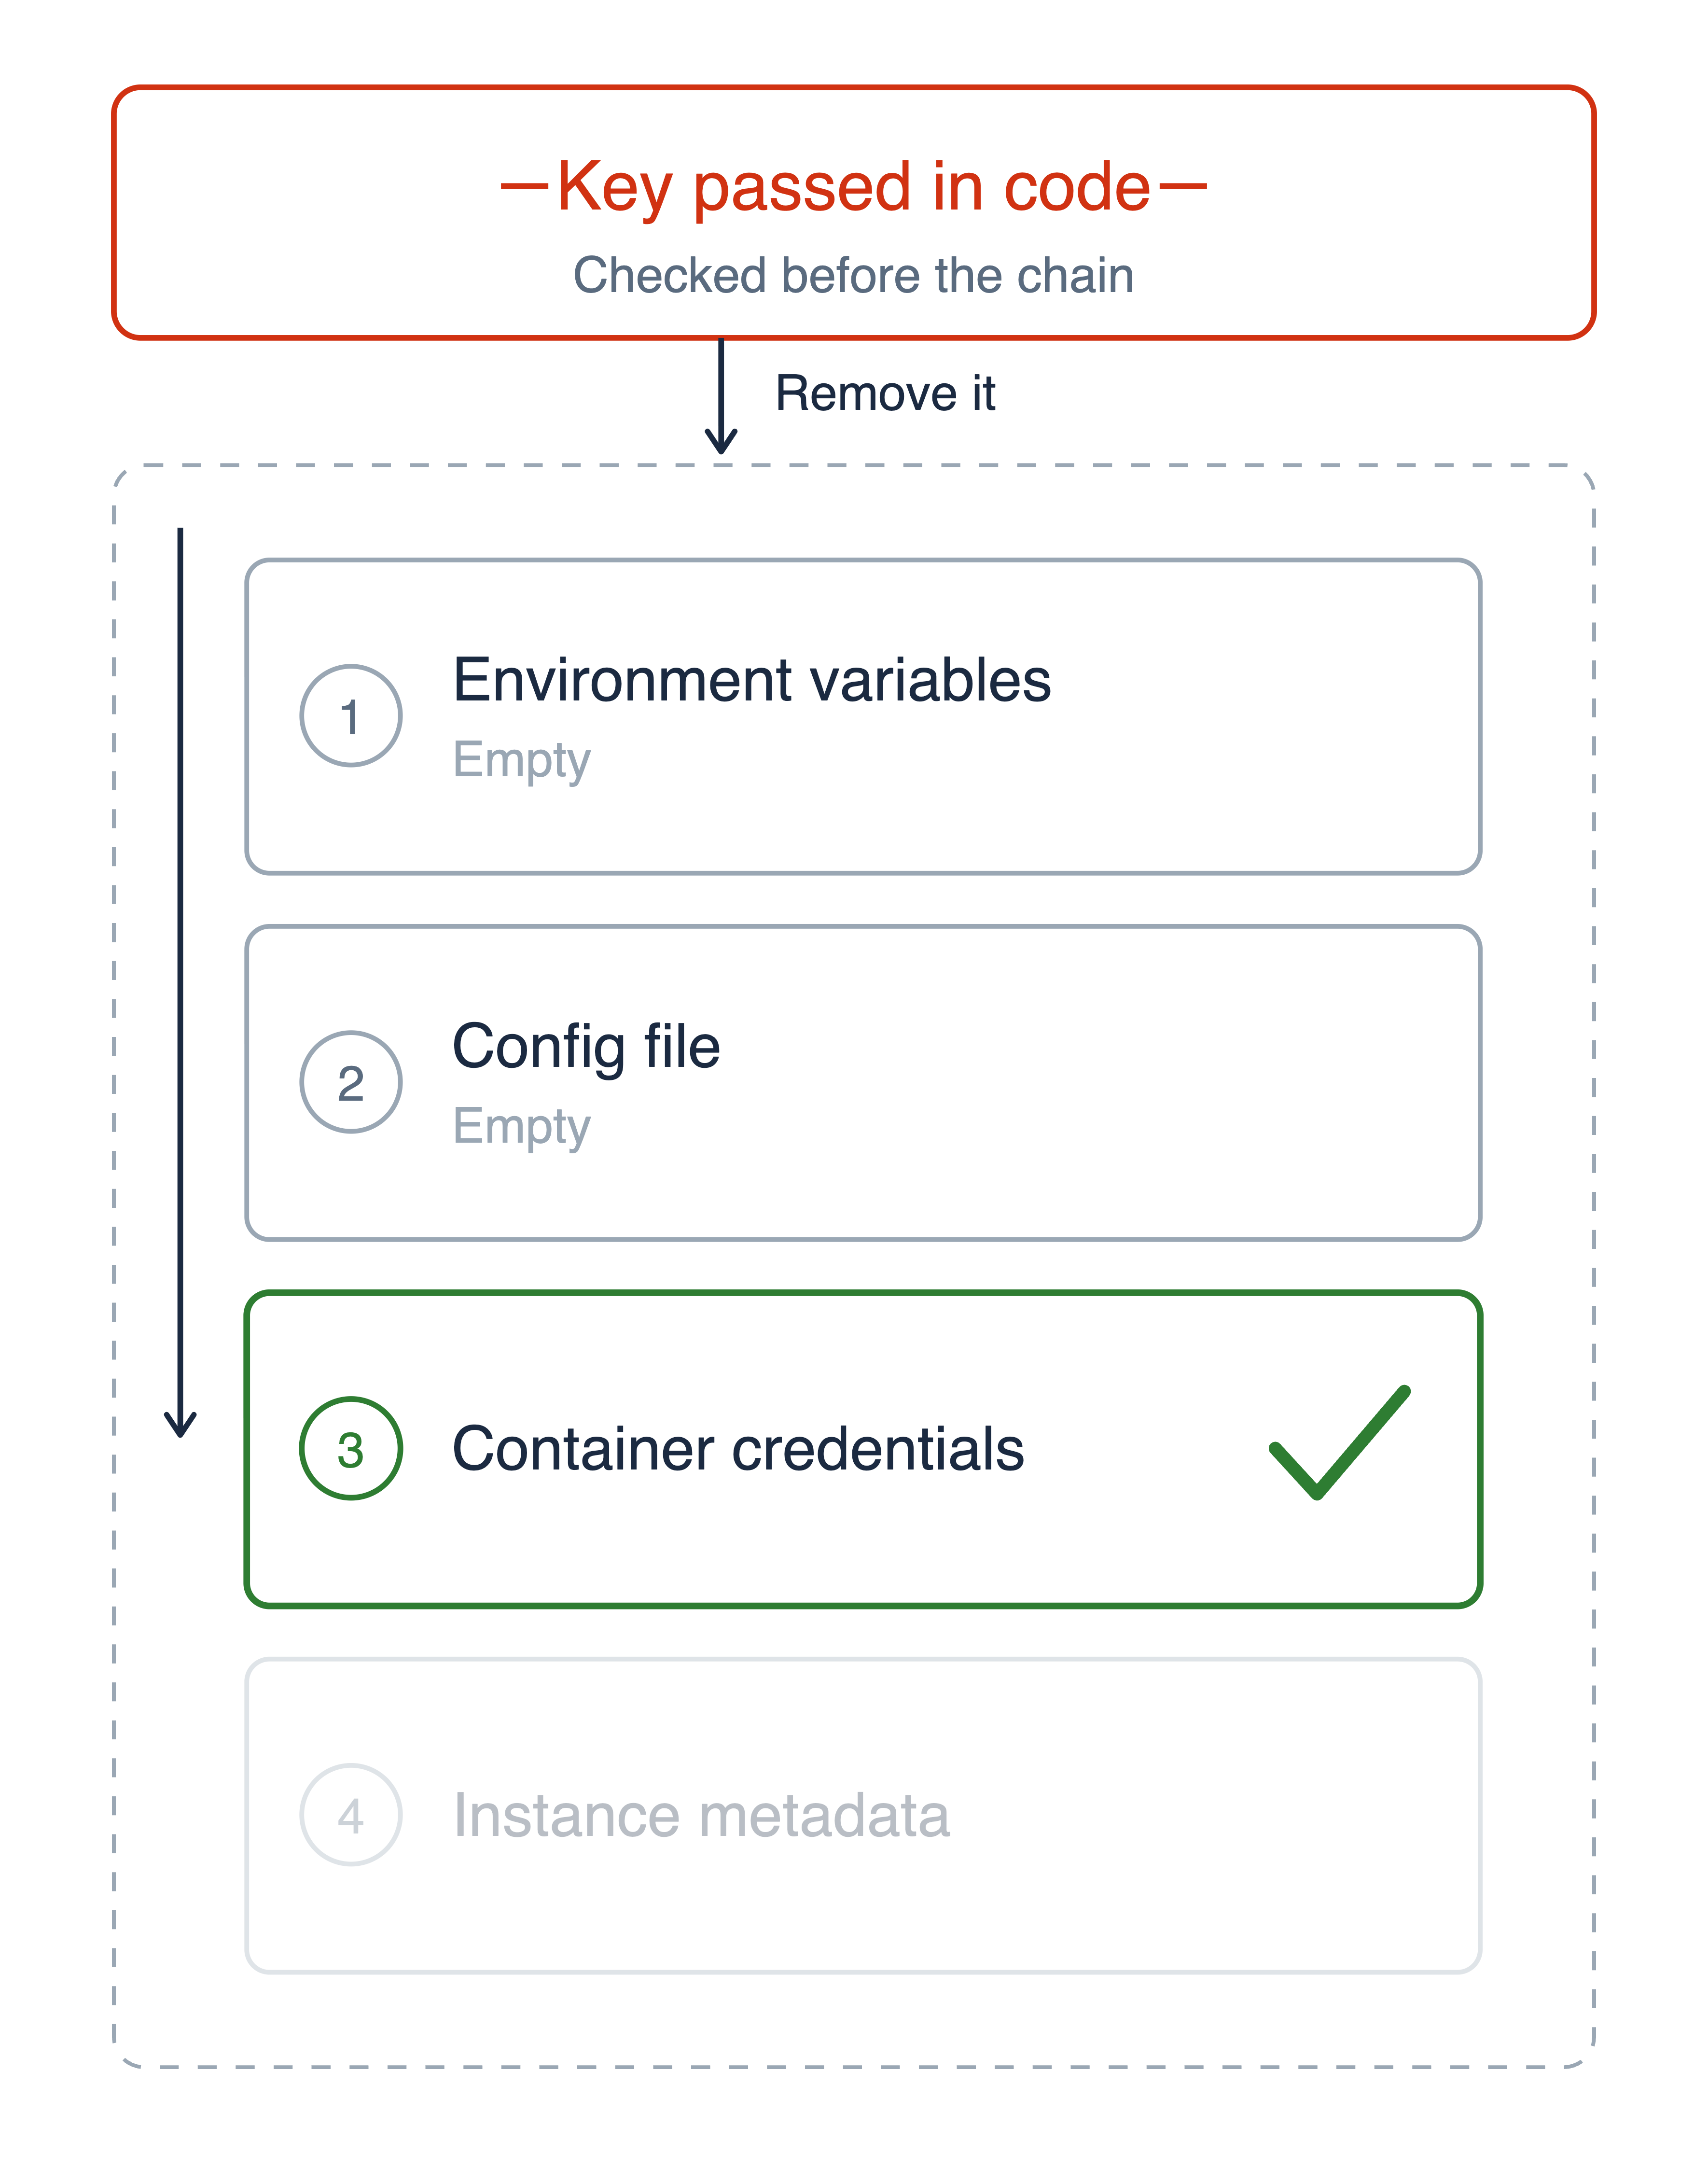
Перевірка ланцюжка постачальників облікових даних

Перевірка ланцюжка постачальників облікових даних
Жорстко прописані ключі перевіряються першими, тож їх треба видалити

1. explicit a key passed in your code
2. environment AWS_* variables, and on Lambda
that is the execution role
3. config file ~/.aws/credentials
4. container ECS or EKS task role
5. instance EC2 instance profile, via IMDS
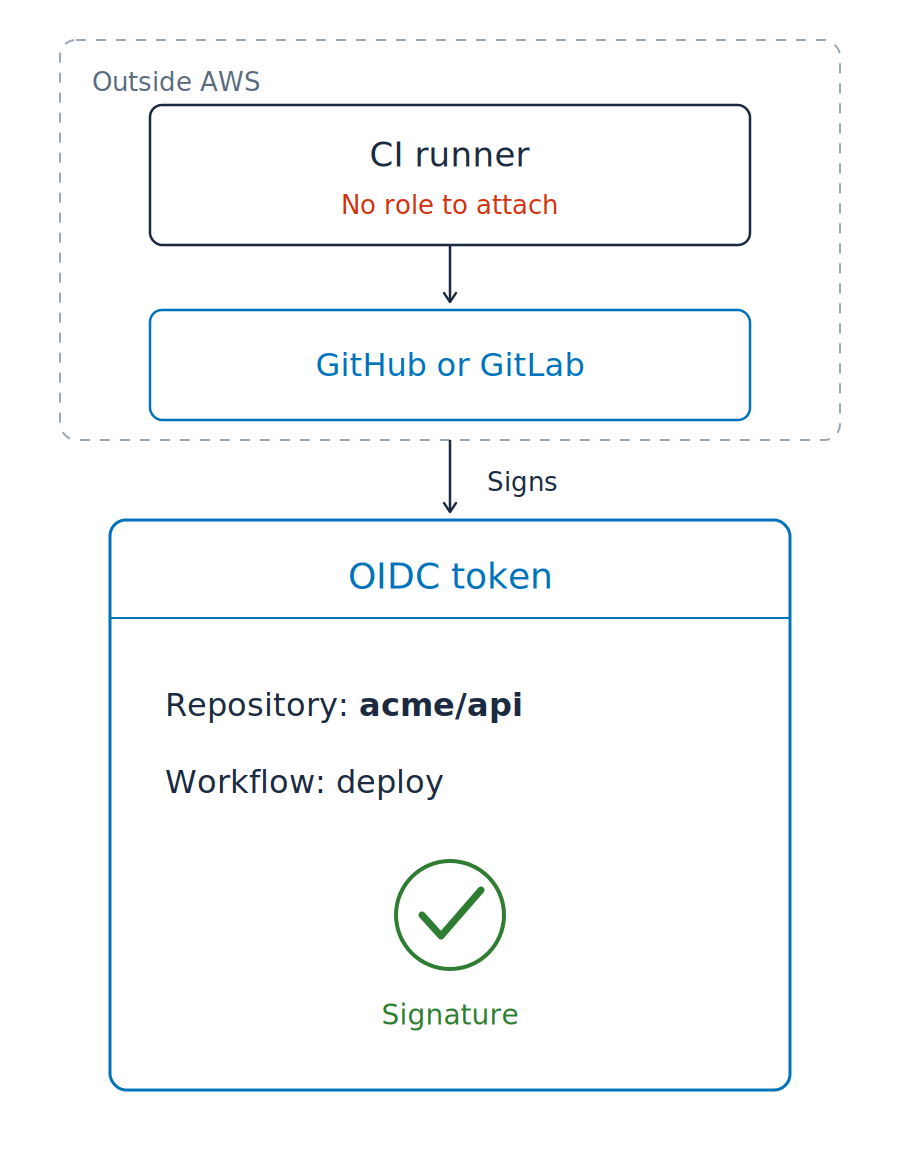
Конвеєри коду часто працюють поза AWS, тож ланцюжок облікових даних не можна приєднати

Конвеєри коду часто працюють поза AWS, тож ланцюжок облікових даних не можна приєднати
OIDC token (OpenID Connect)


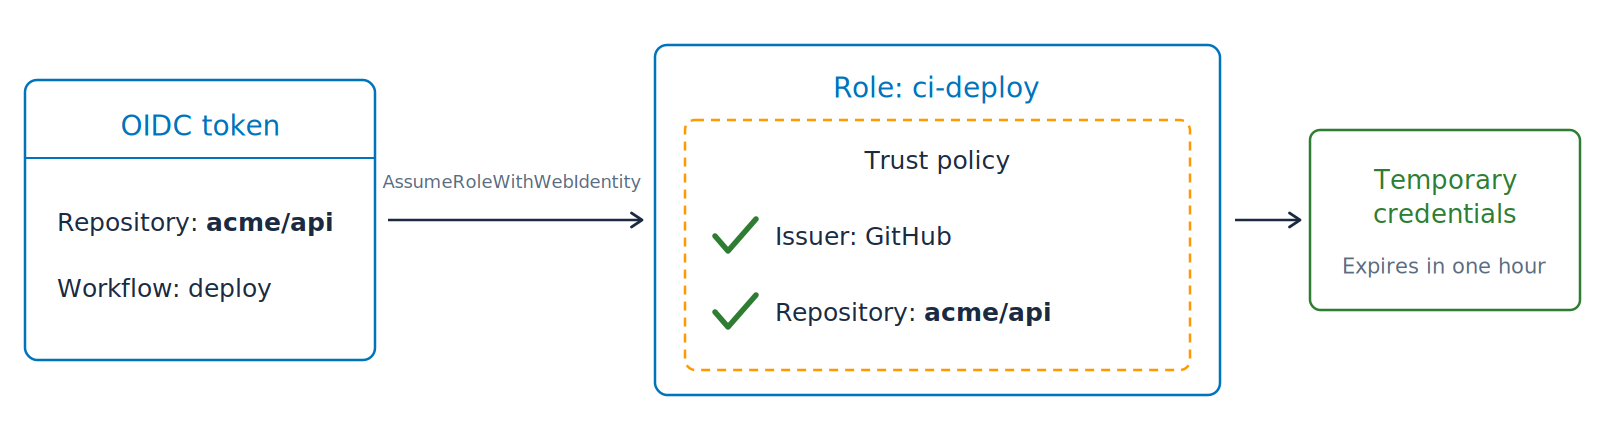
Обмінюємо токен на облікові дані

Обмінюємо токен на облікові дані
Секрети репозиторію: тепер порожньо
Signature Version 4, або SigV4

Тимчасові облікові дані

Тимчасові облікові дані
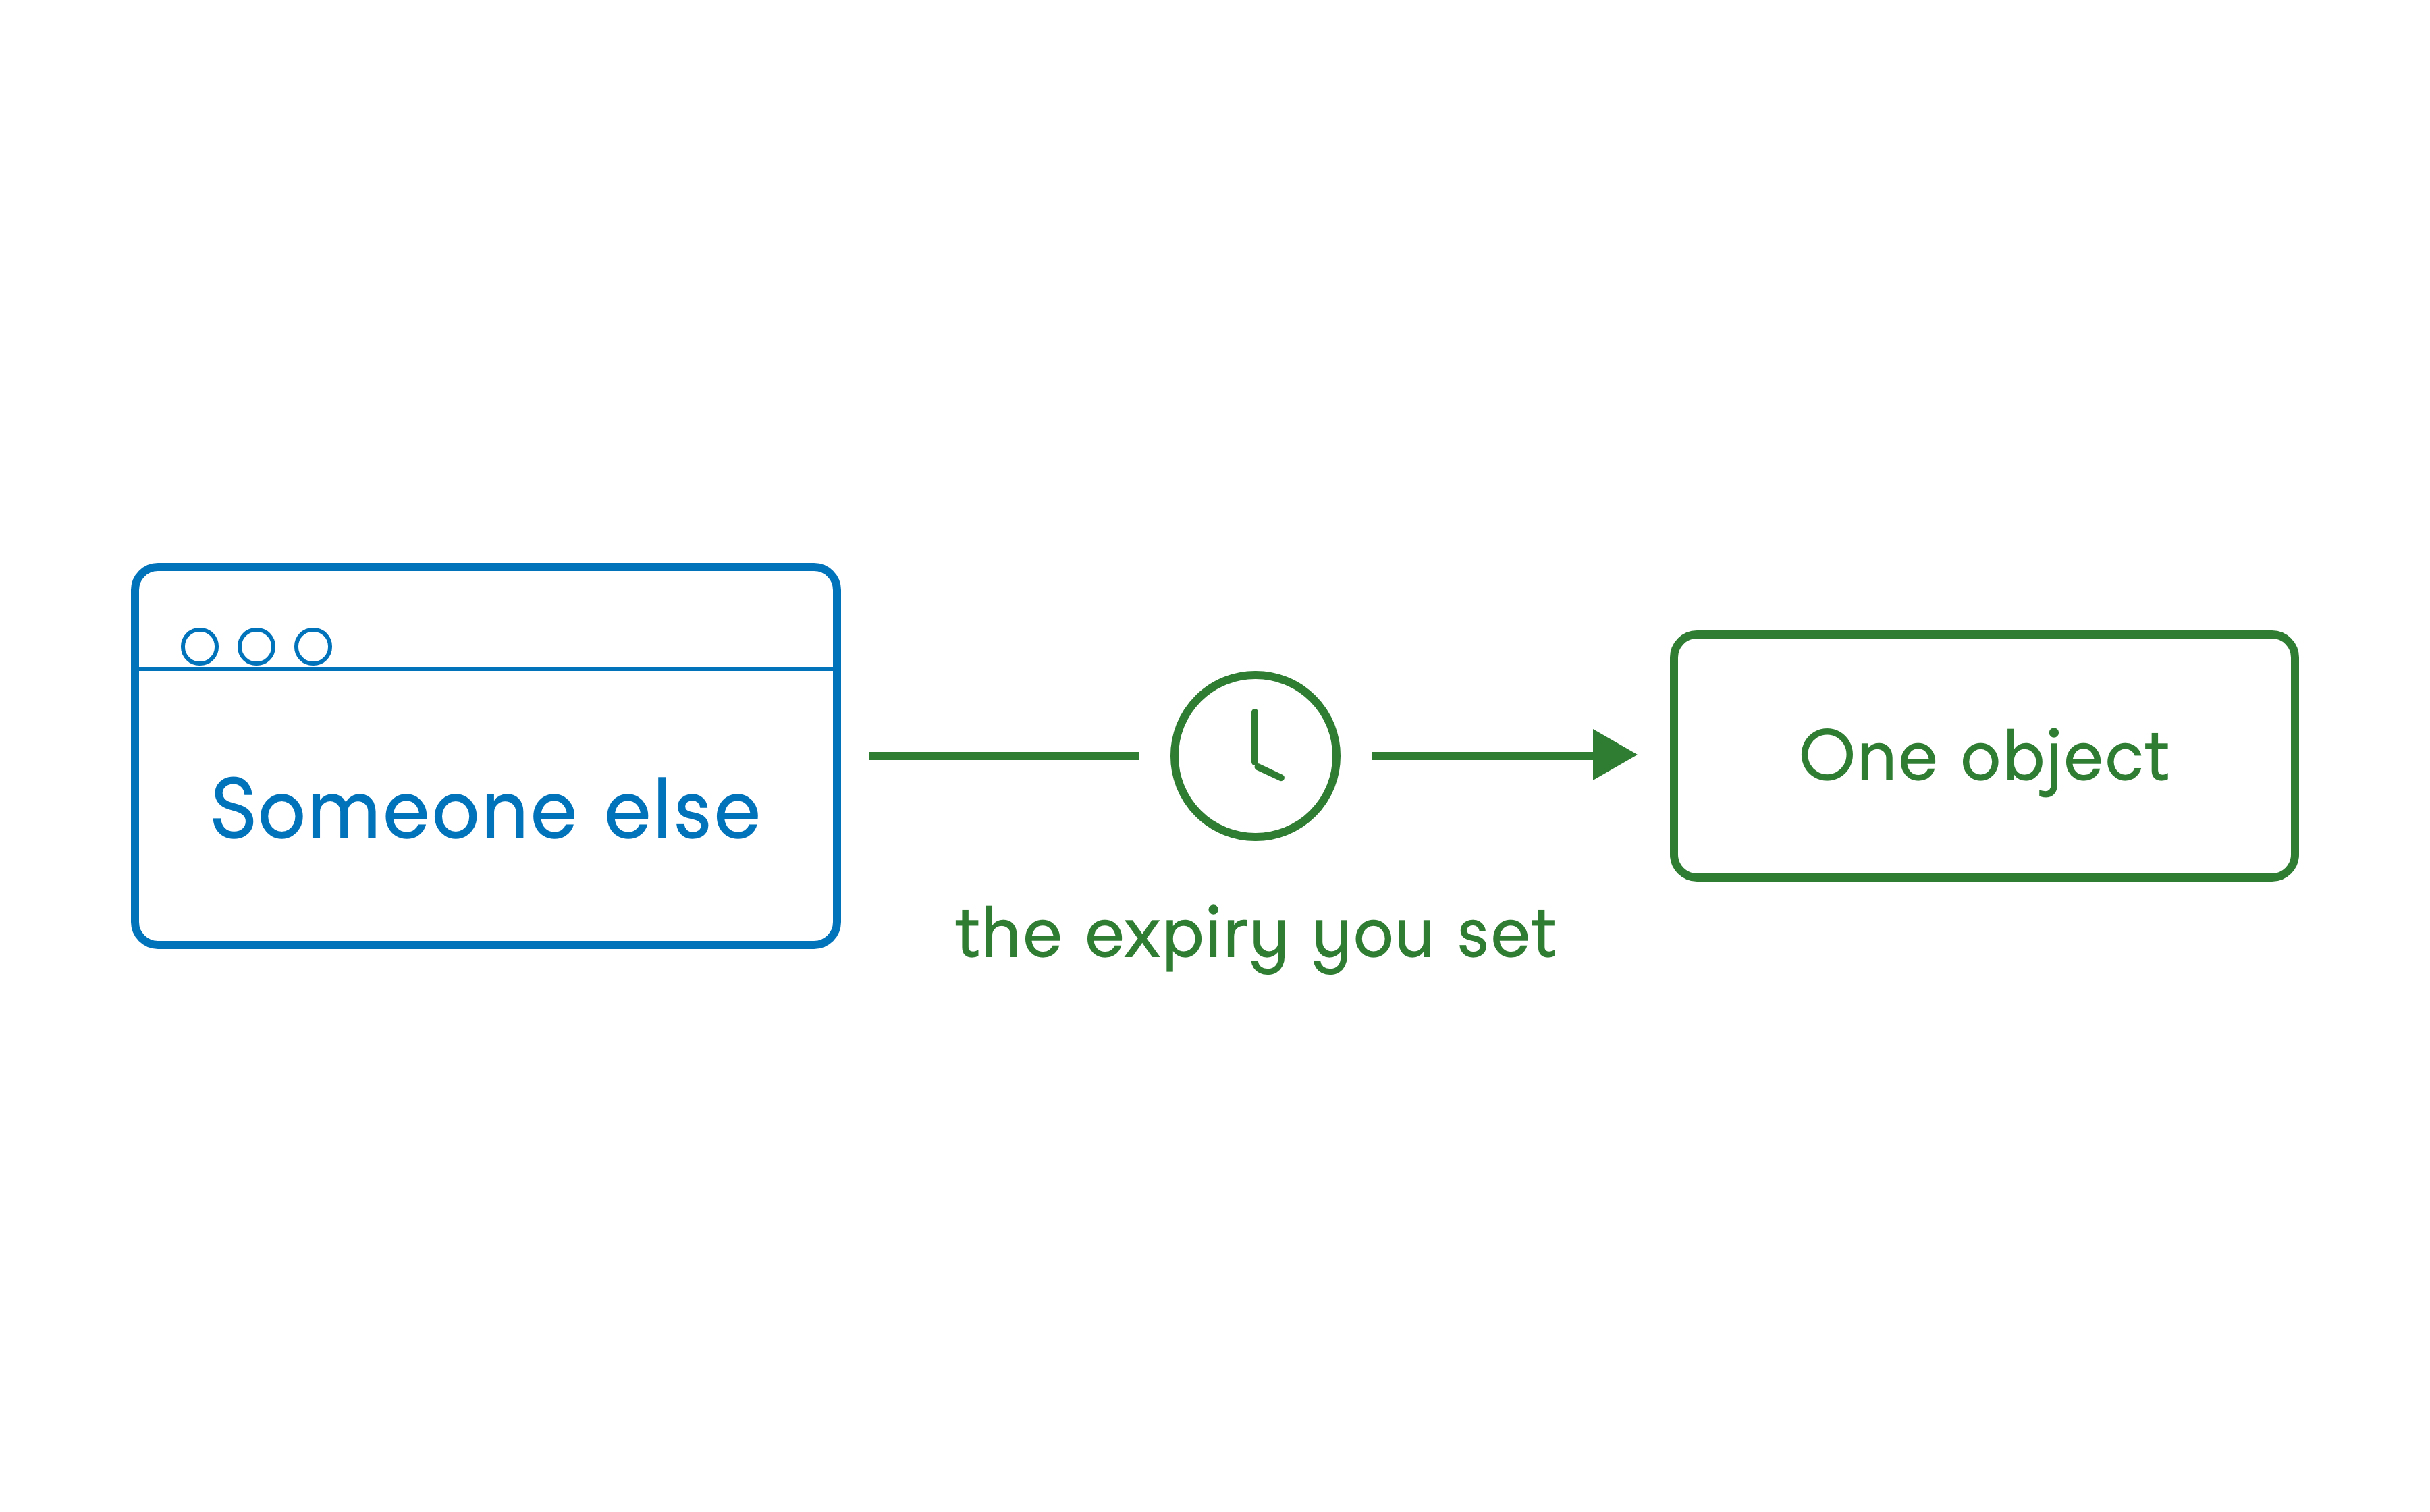
Pre-signed URL


Використання AWS Security для розробників