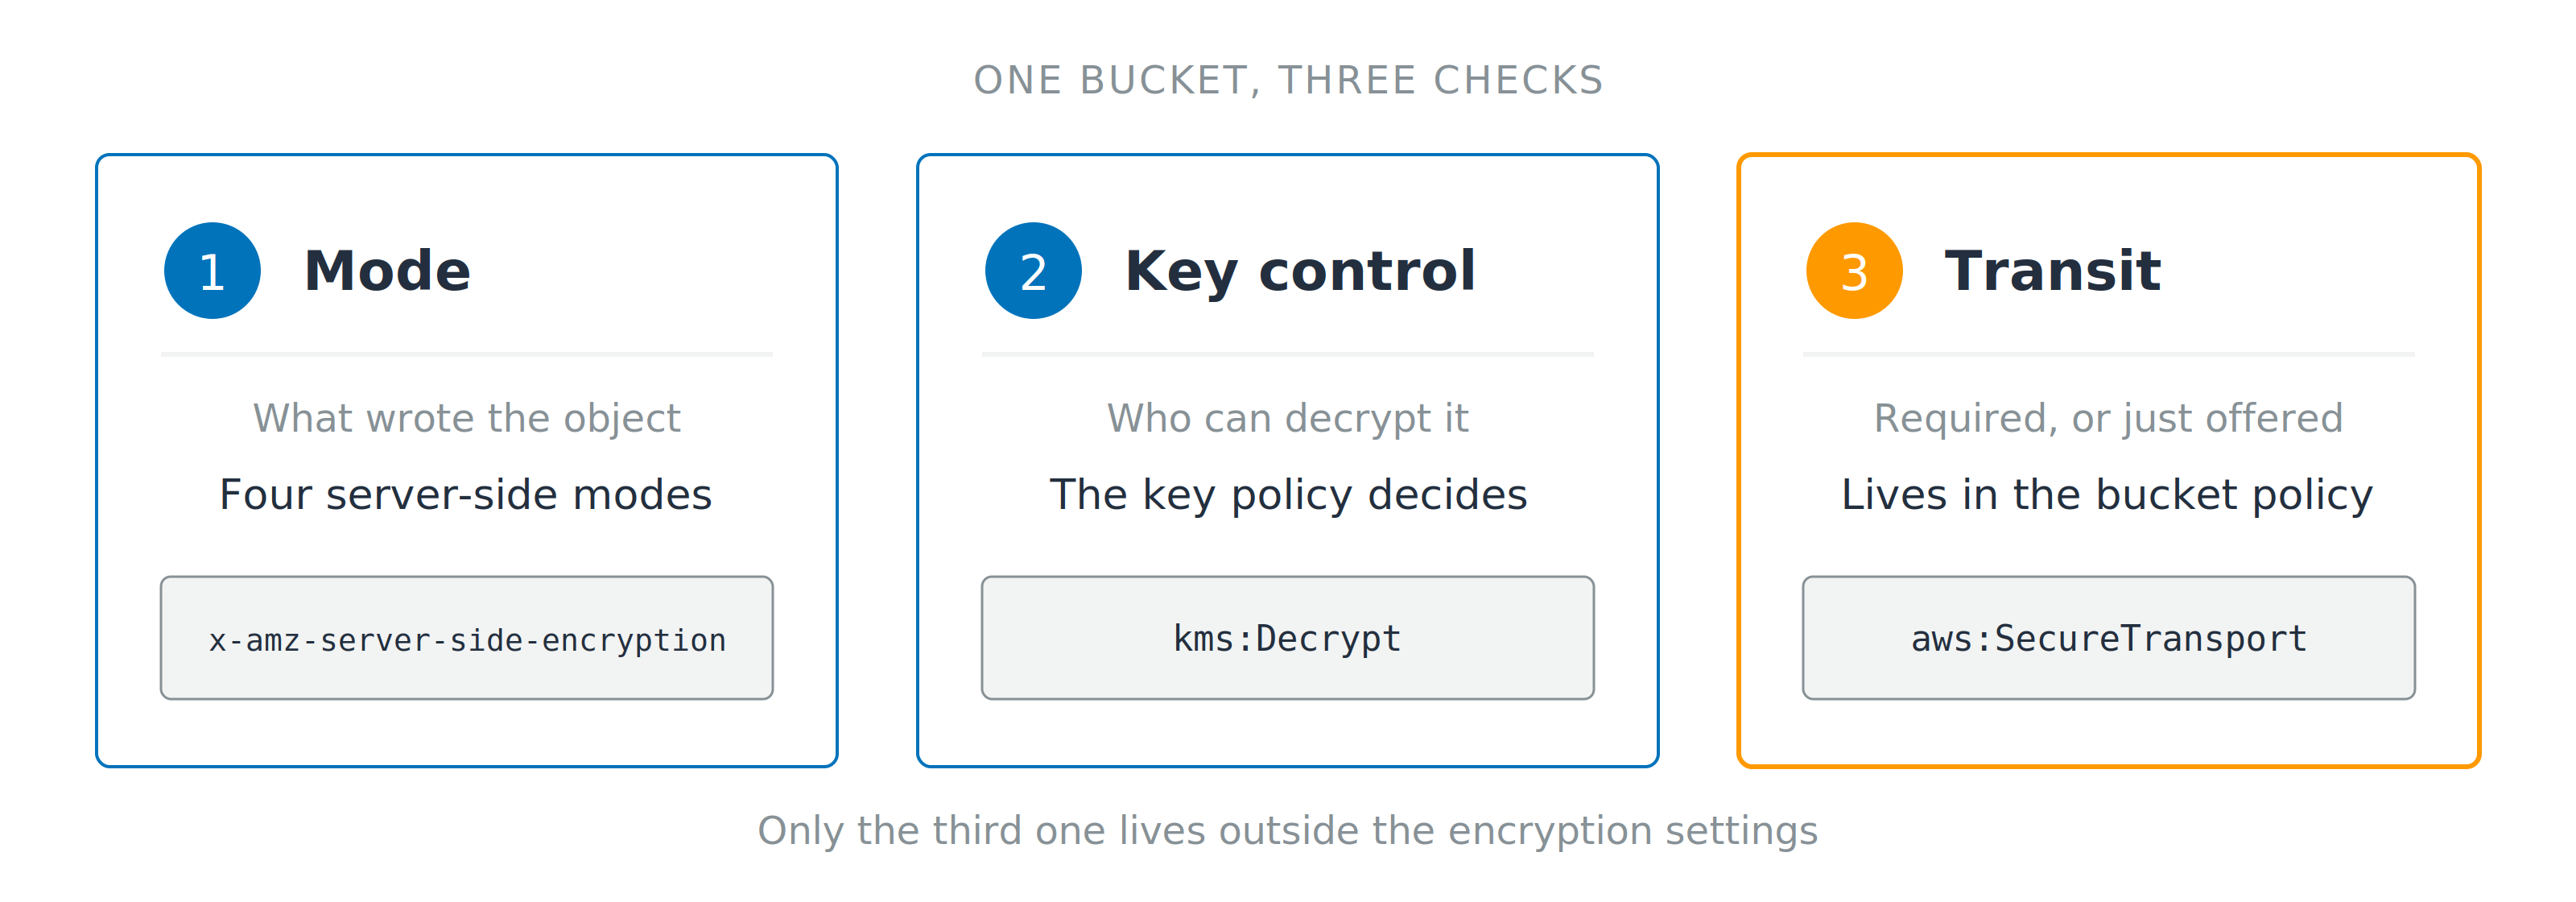
Режими шифрування та вимога захисту під час передавання
Використання AWS Security для розробників

Rahul Singh
Technical Product Manager
Дві гарантії, одна — типова
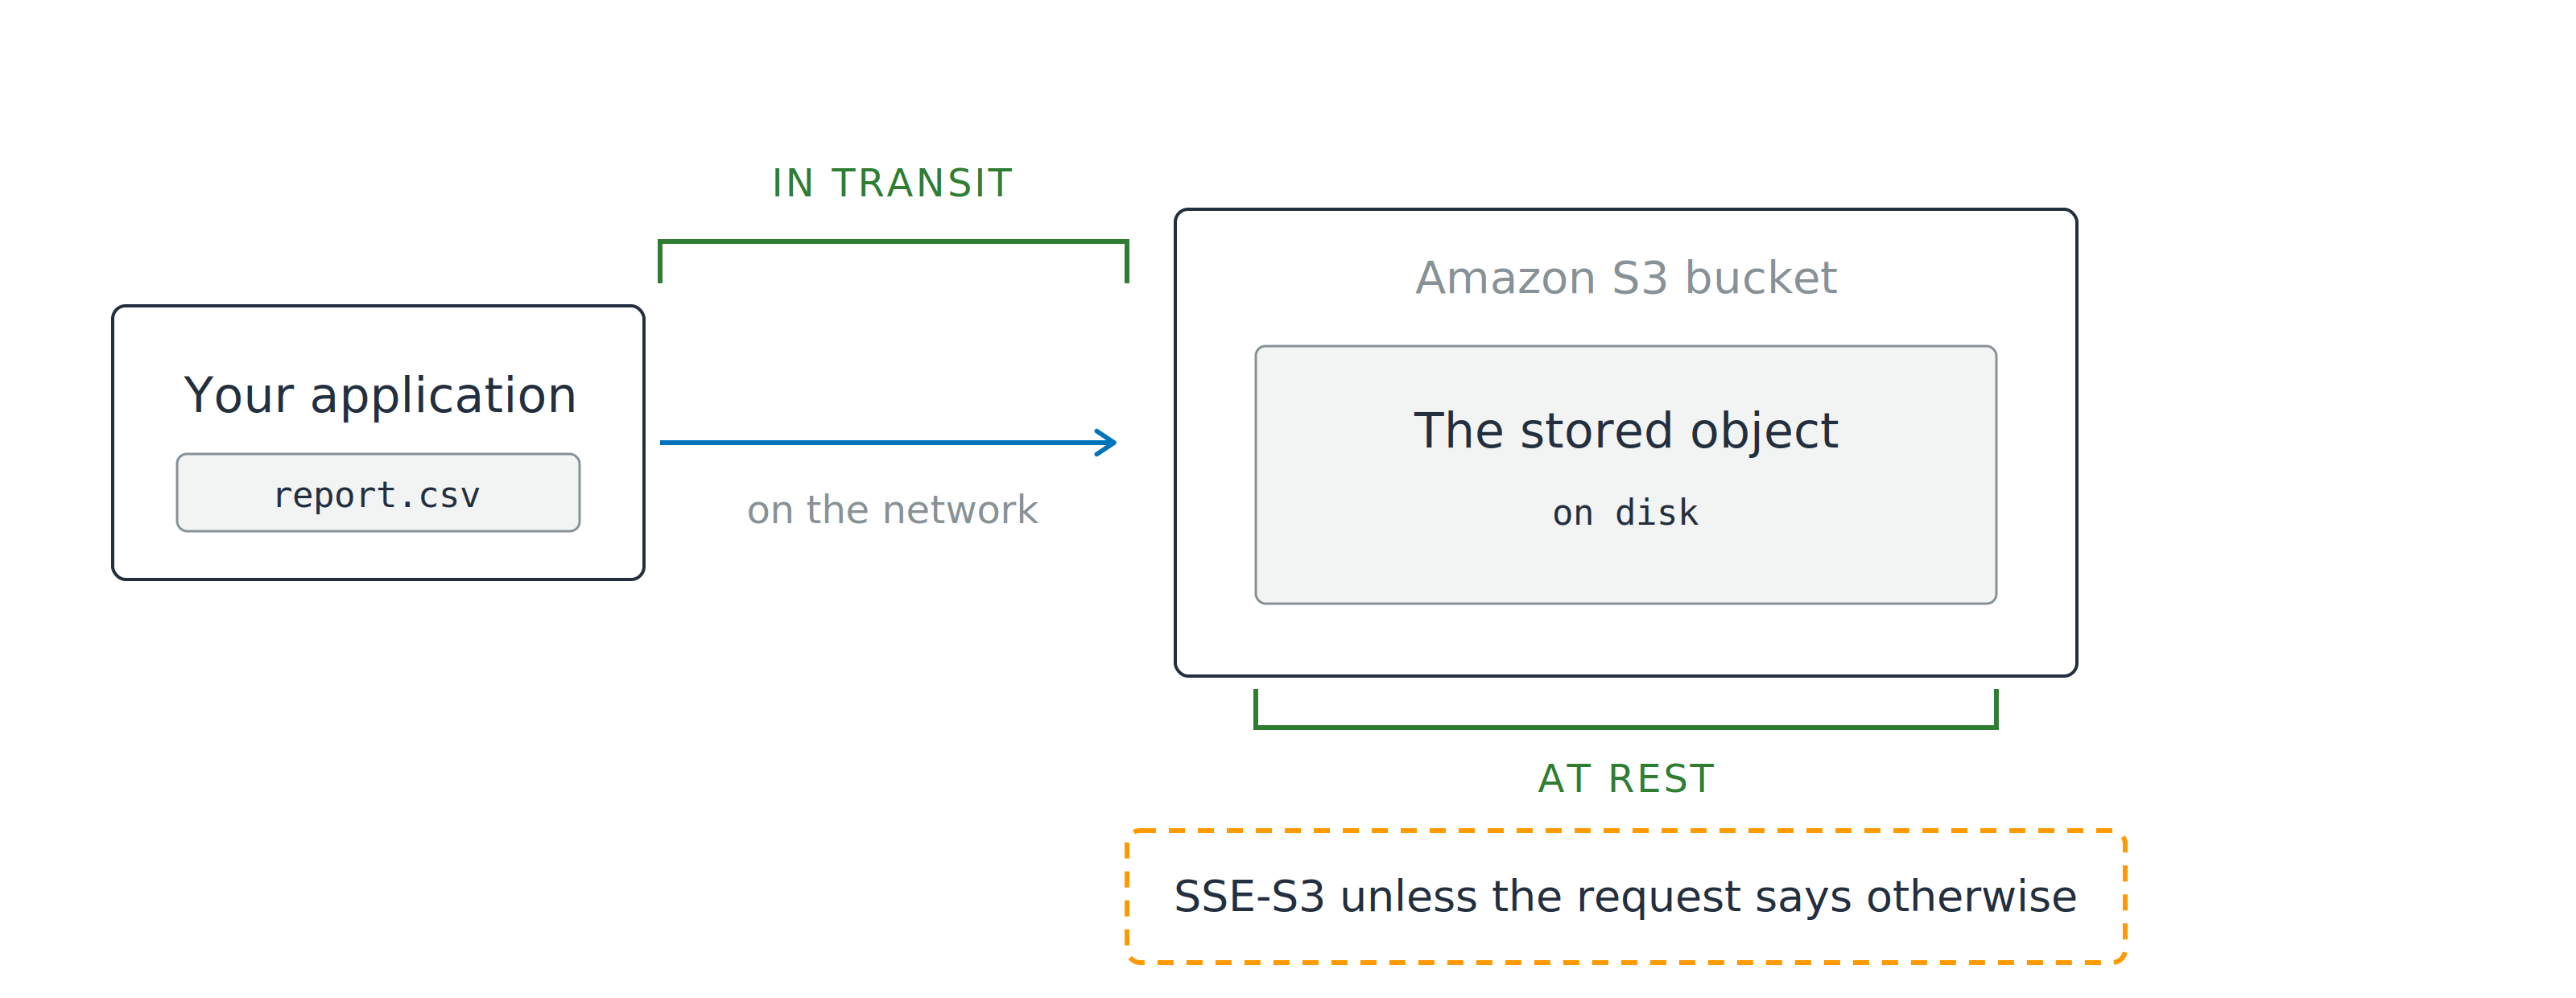
Дві гарантії, одна — типова
Де закінчується відкритий текст
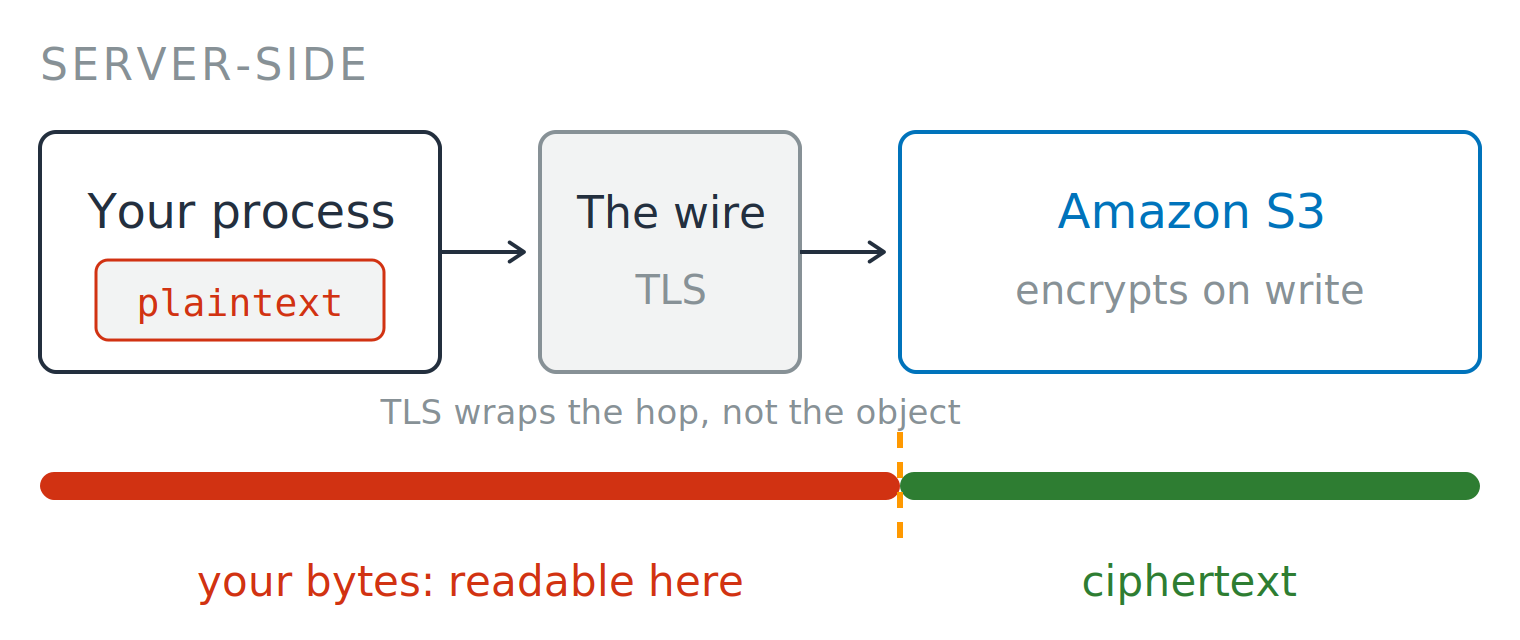
Де закінчується відкритий текст
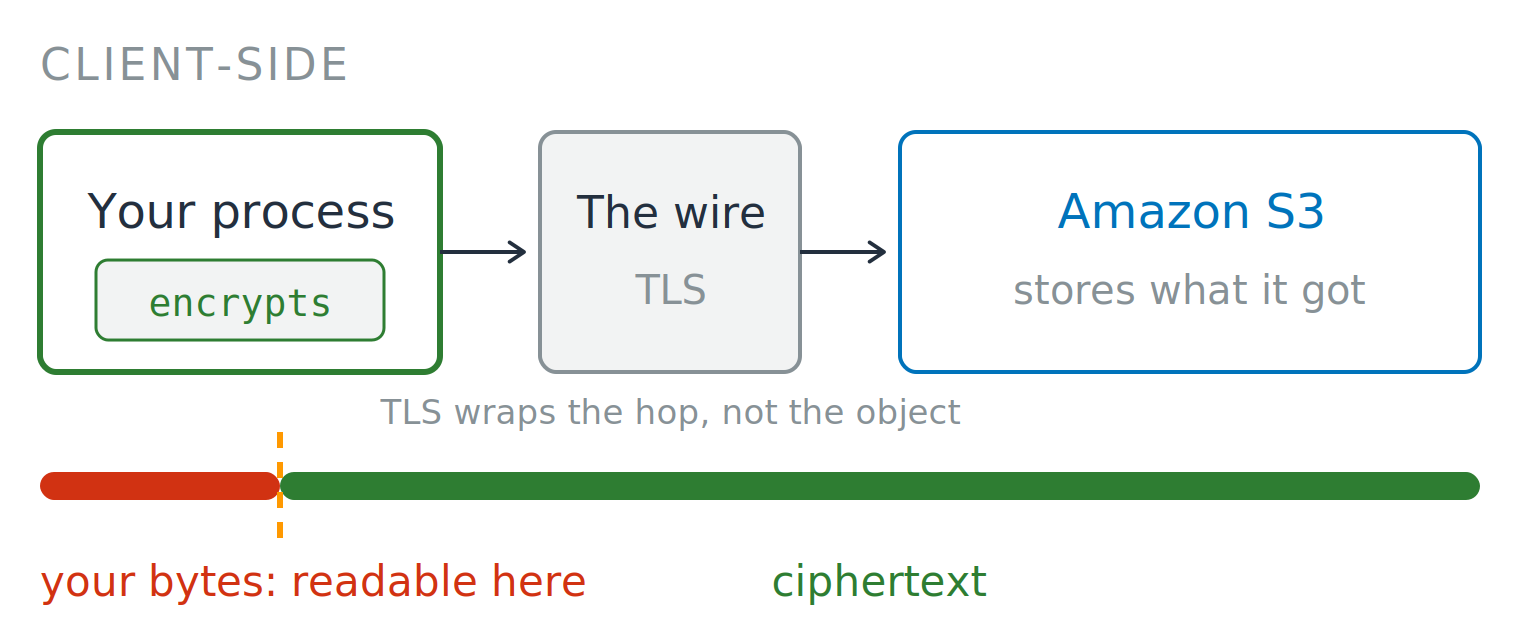
Чотири режими, одна відмінність
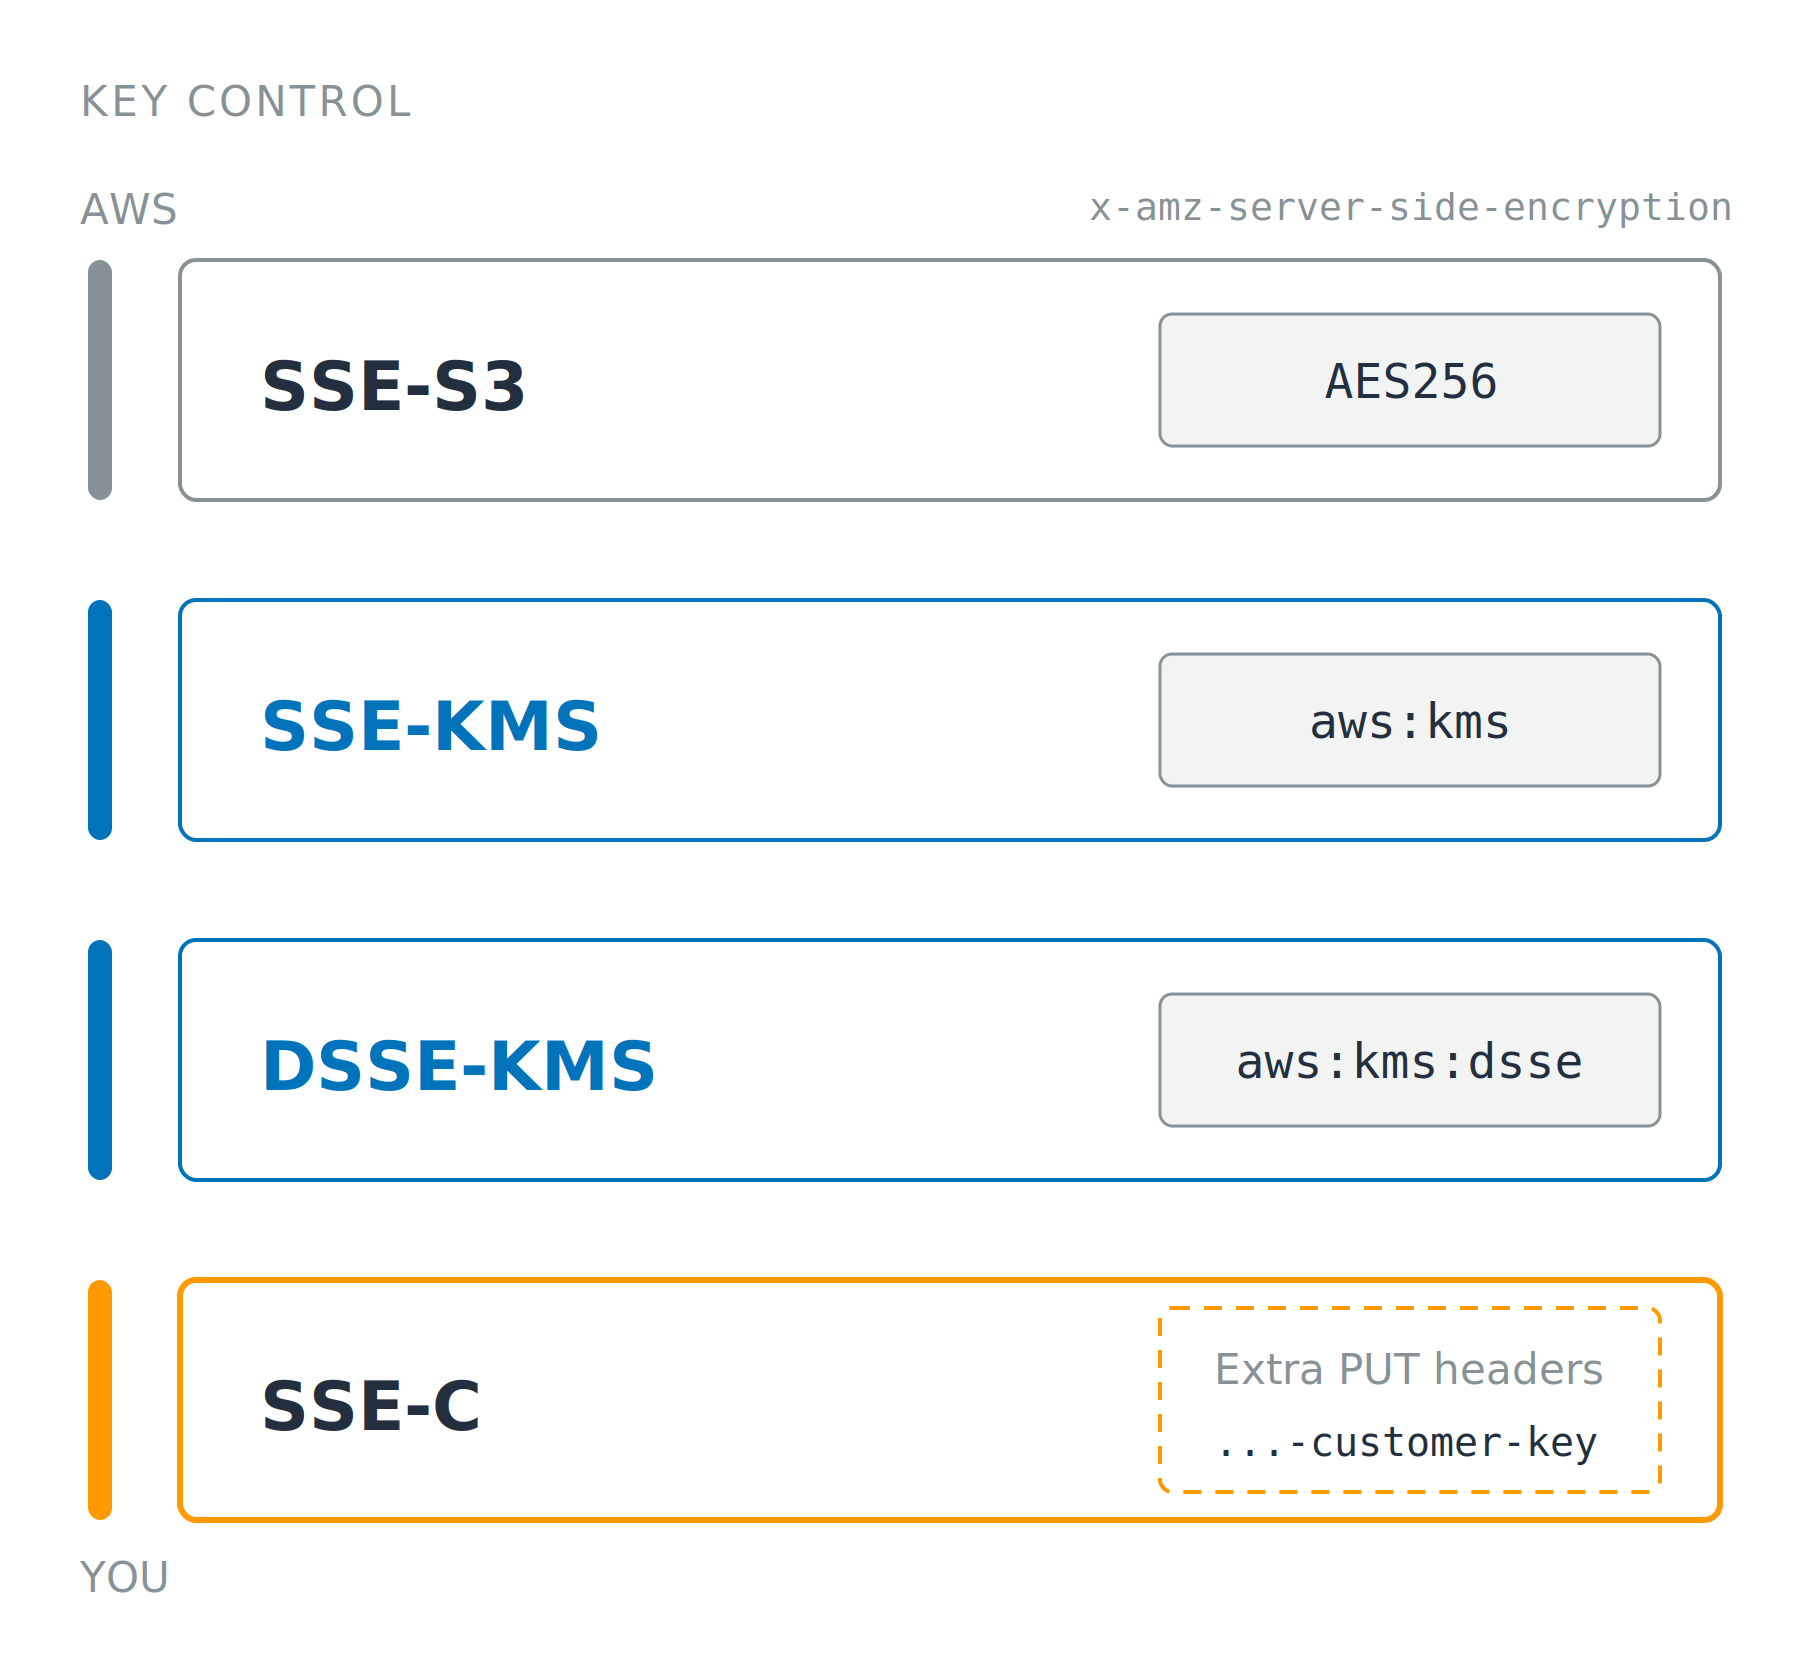
Чотири режими, одна відмінність
Заперечення щодо вартості SSE-KMS
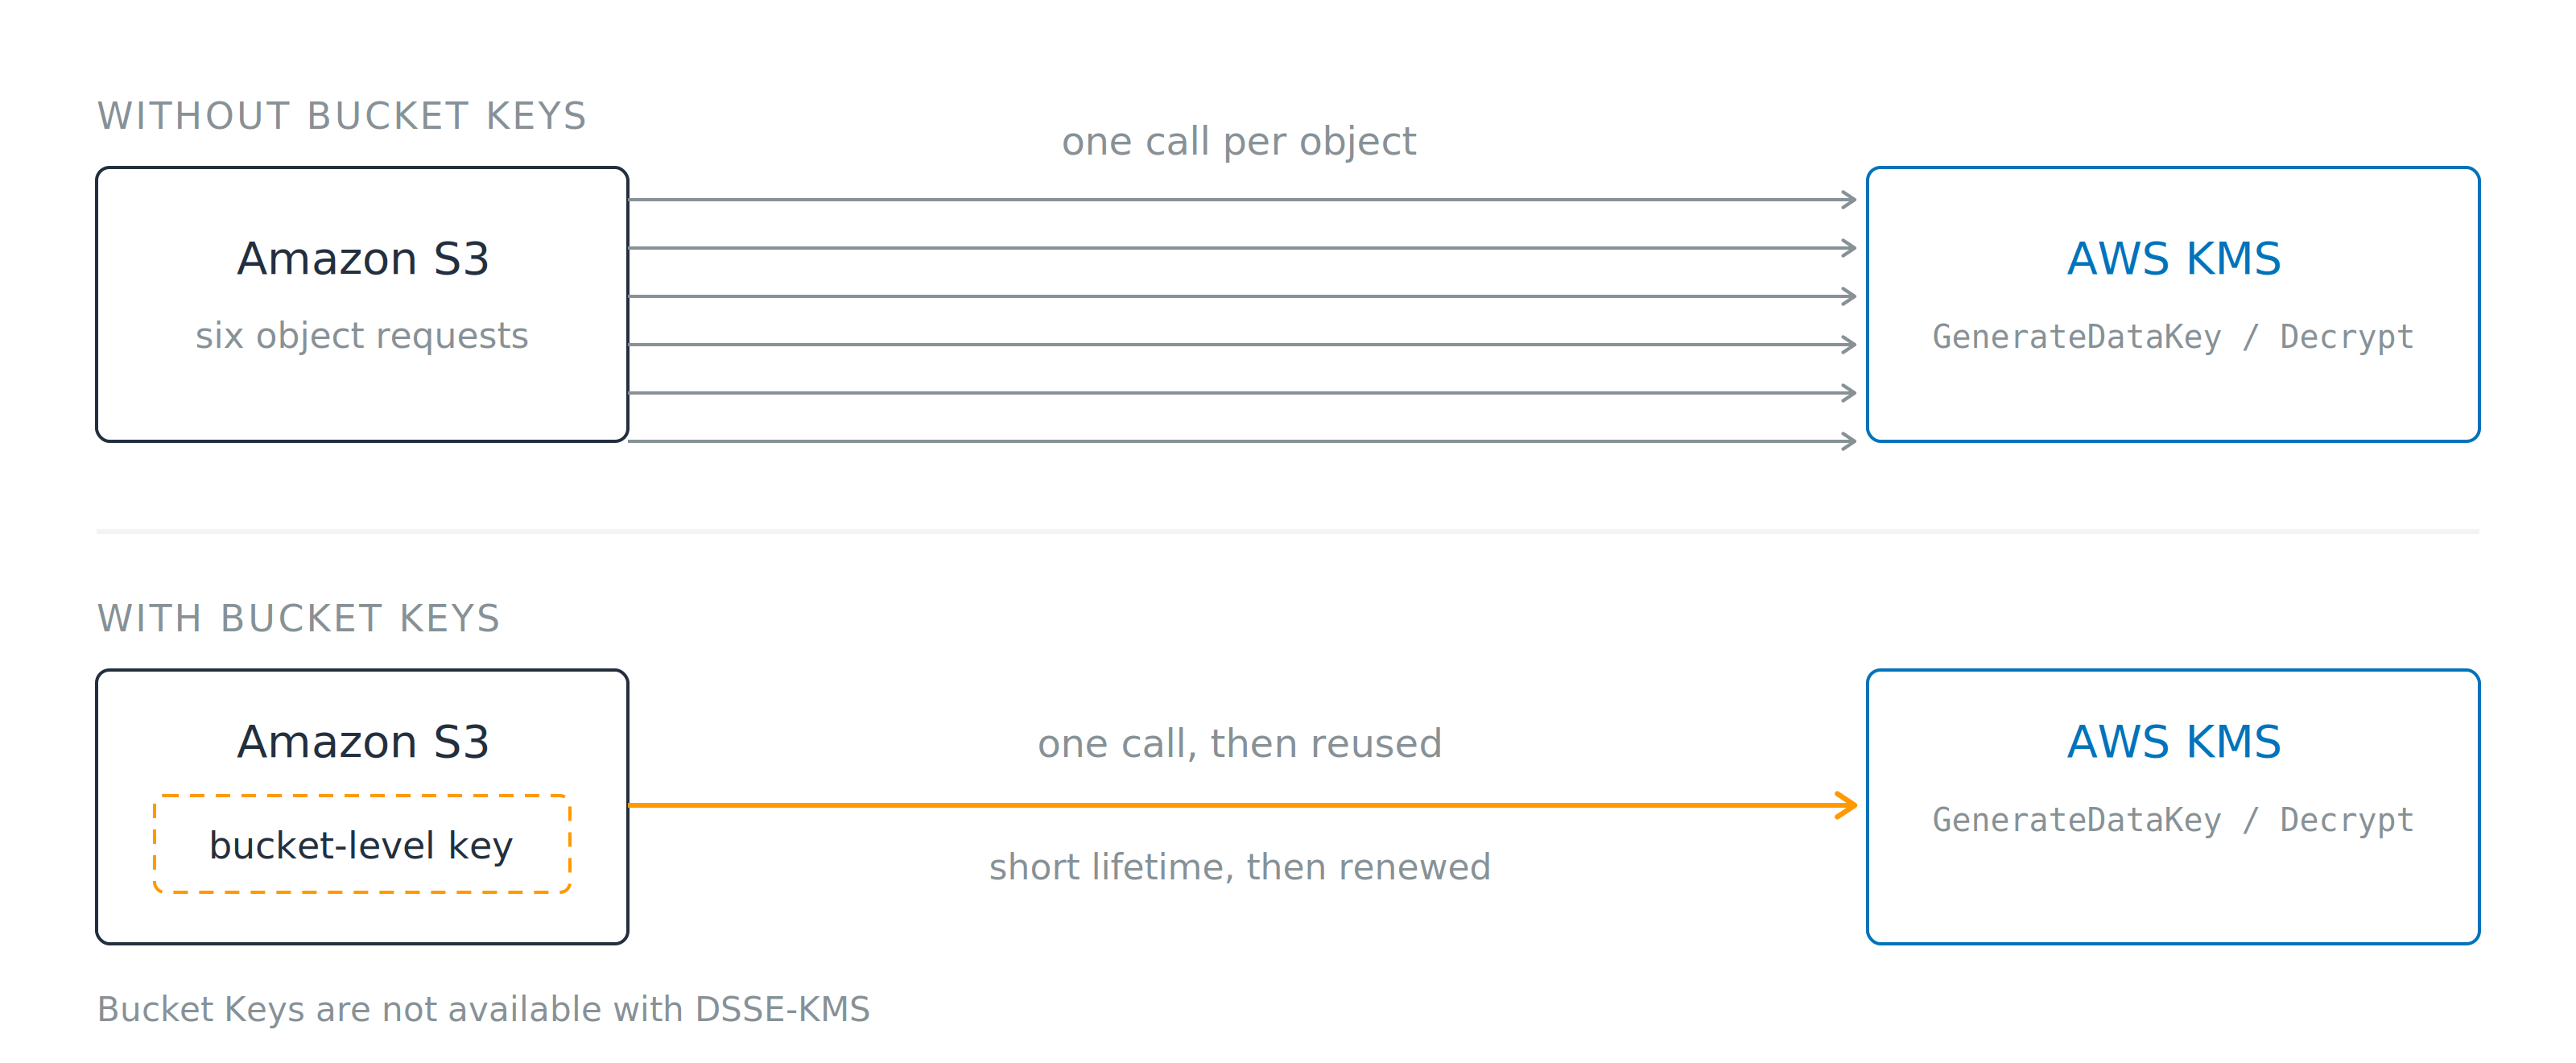
Шифруйте поле, а не таблицю
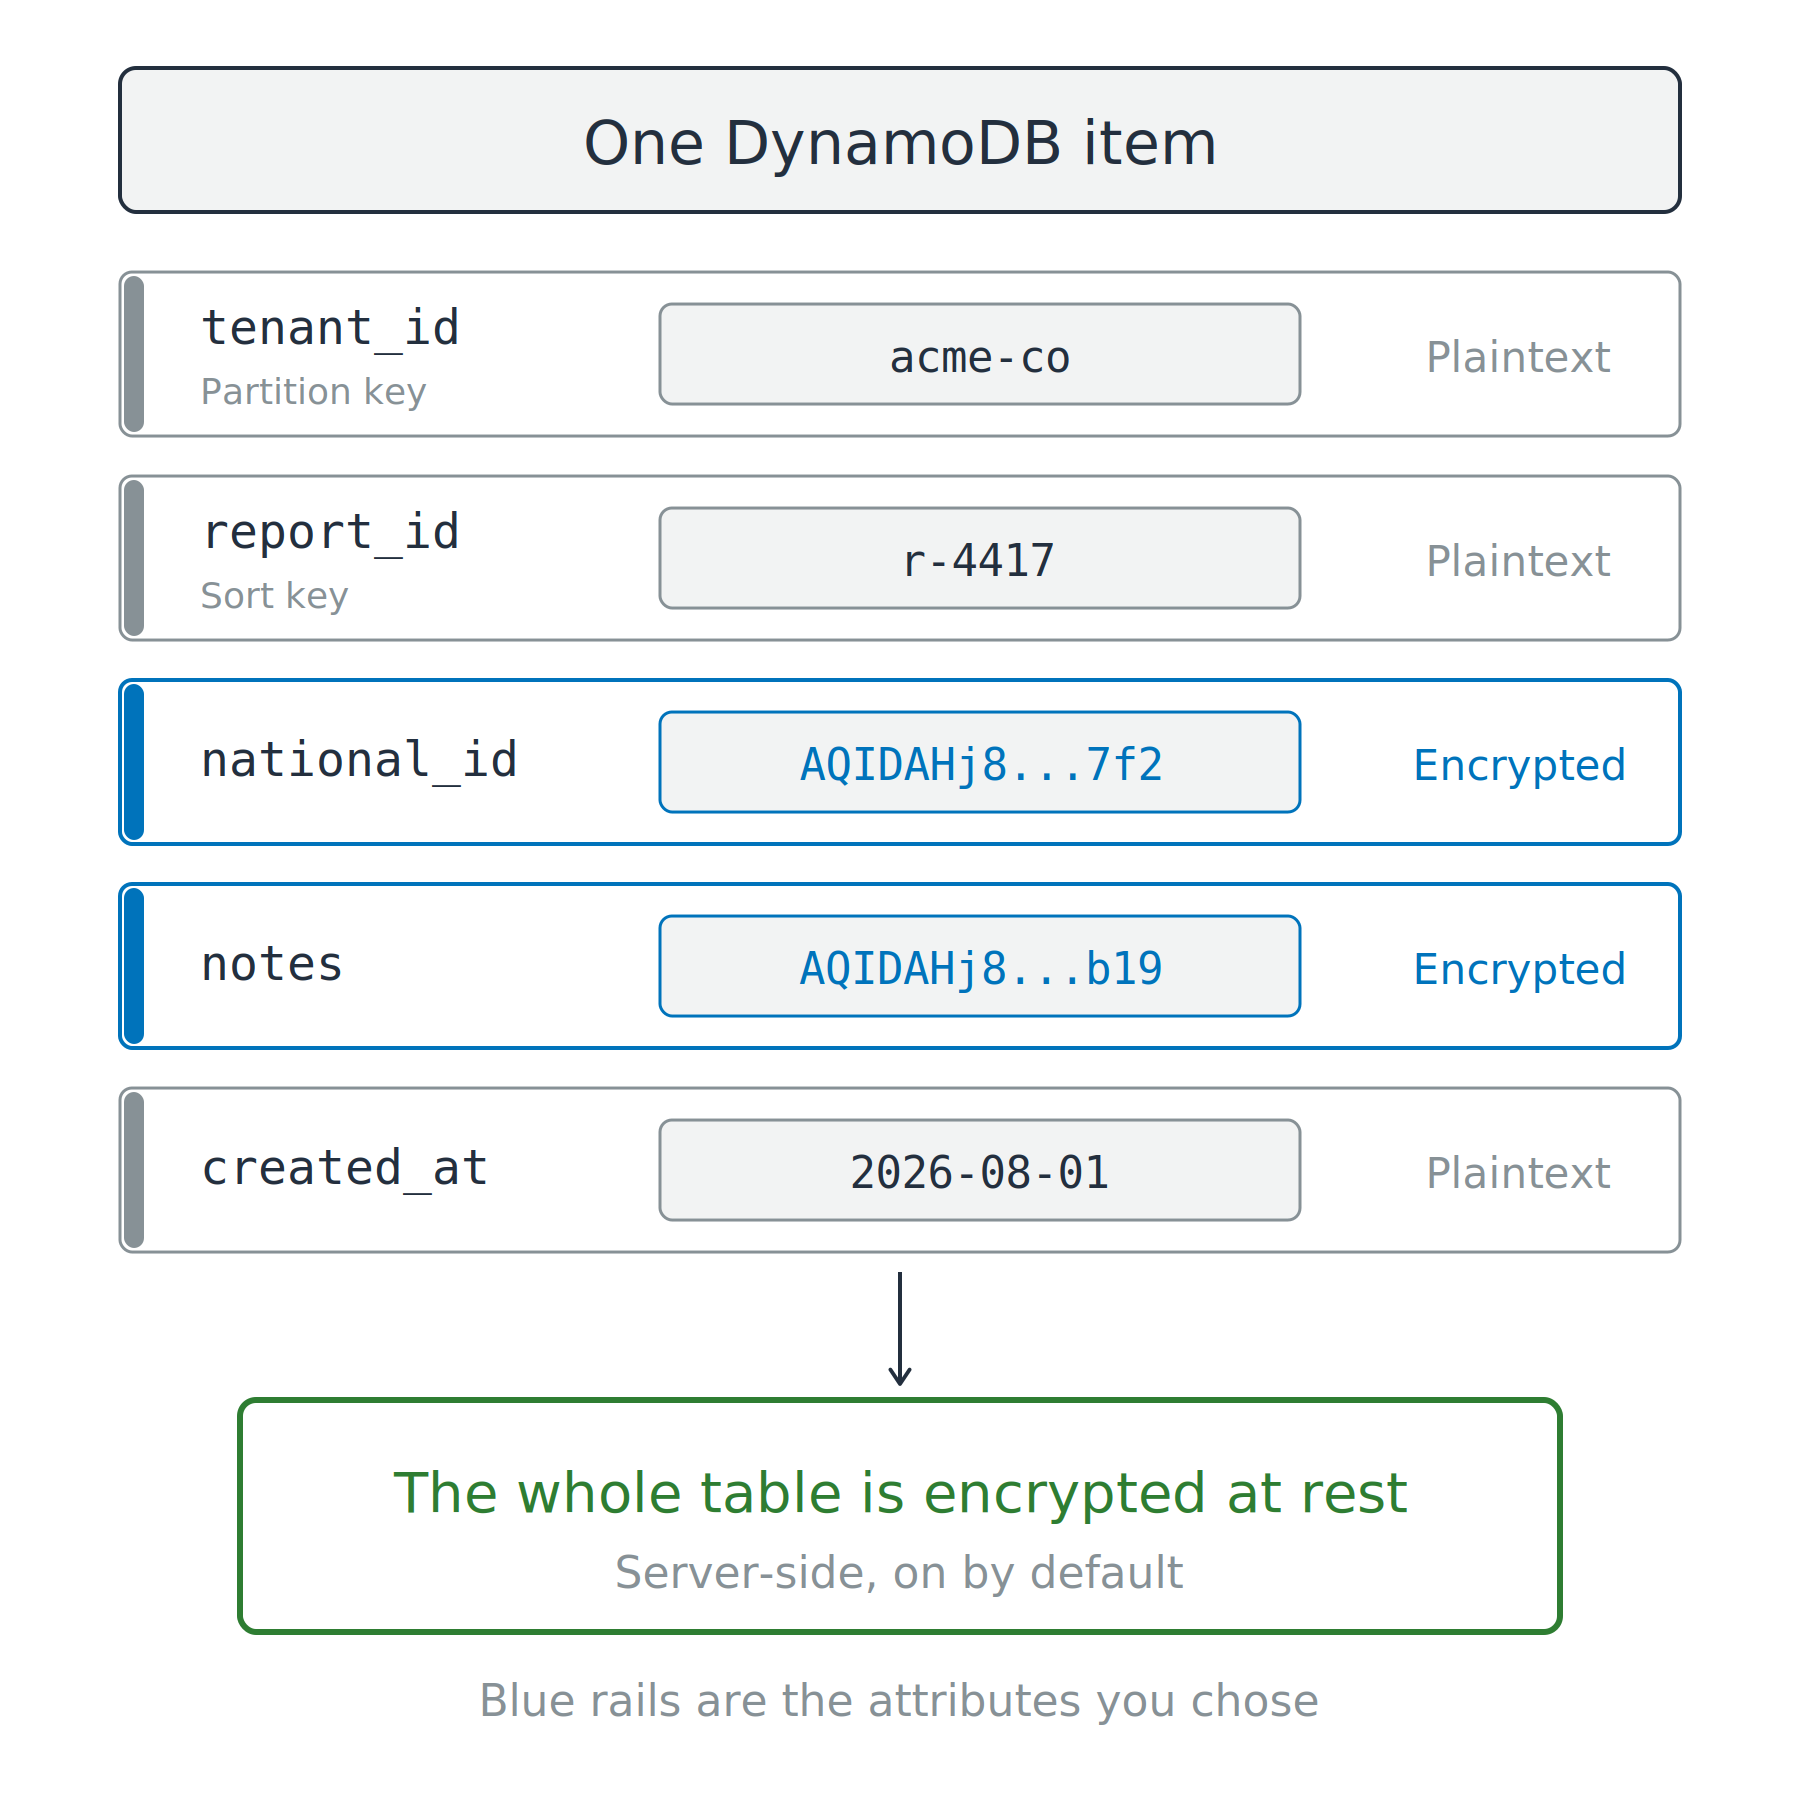
Шифруйте поле, а не таблицю
TLS пропонується, але не вимагається
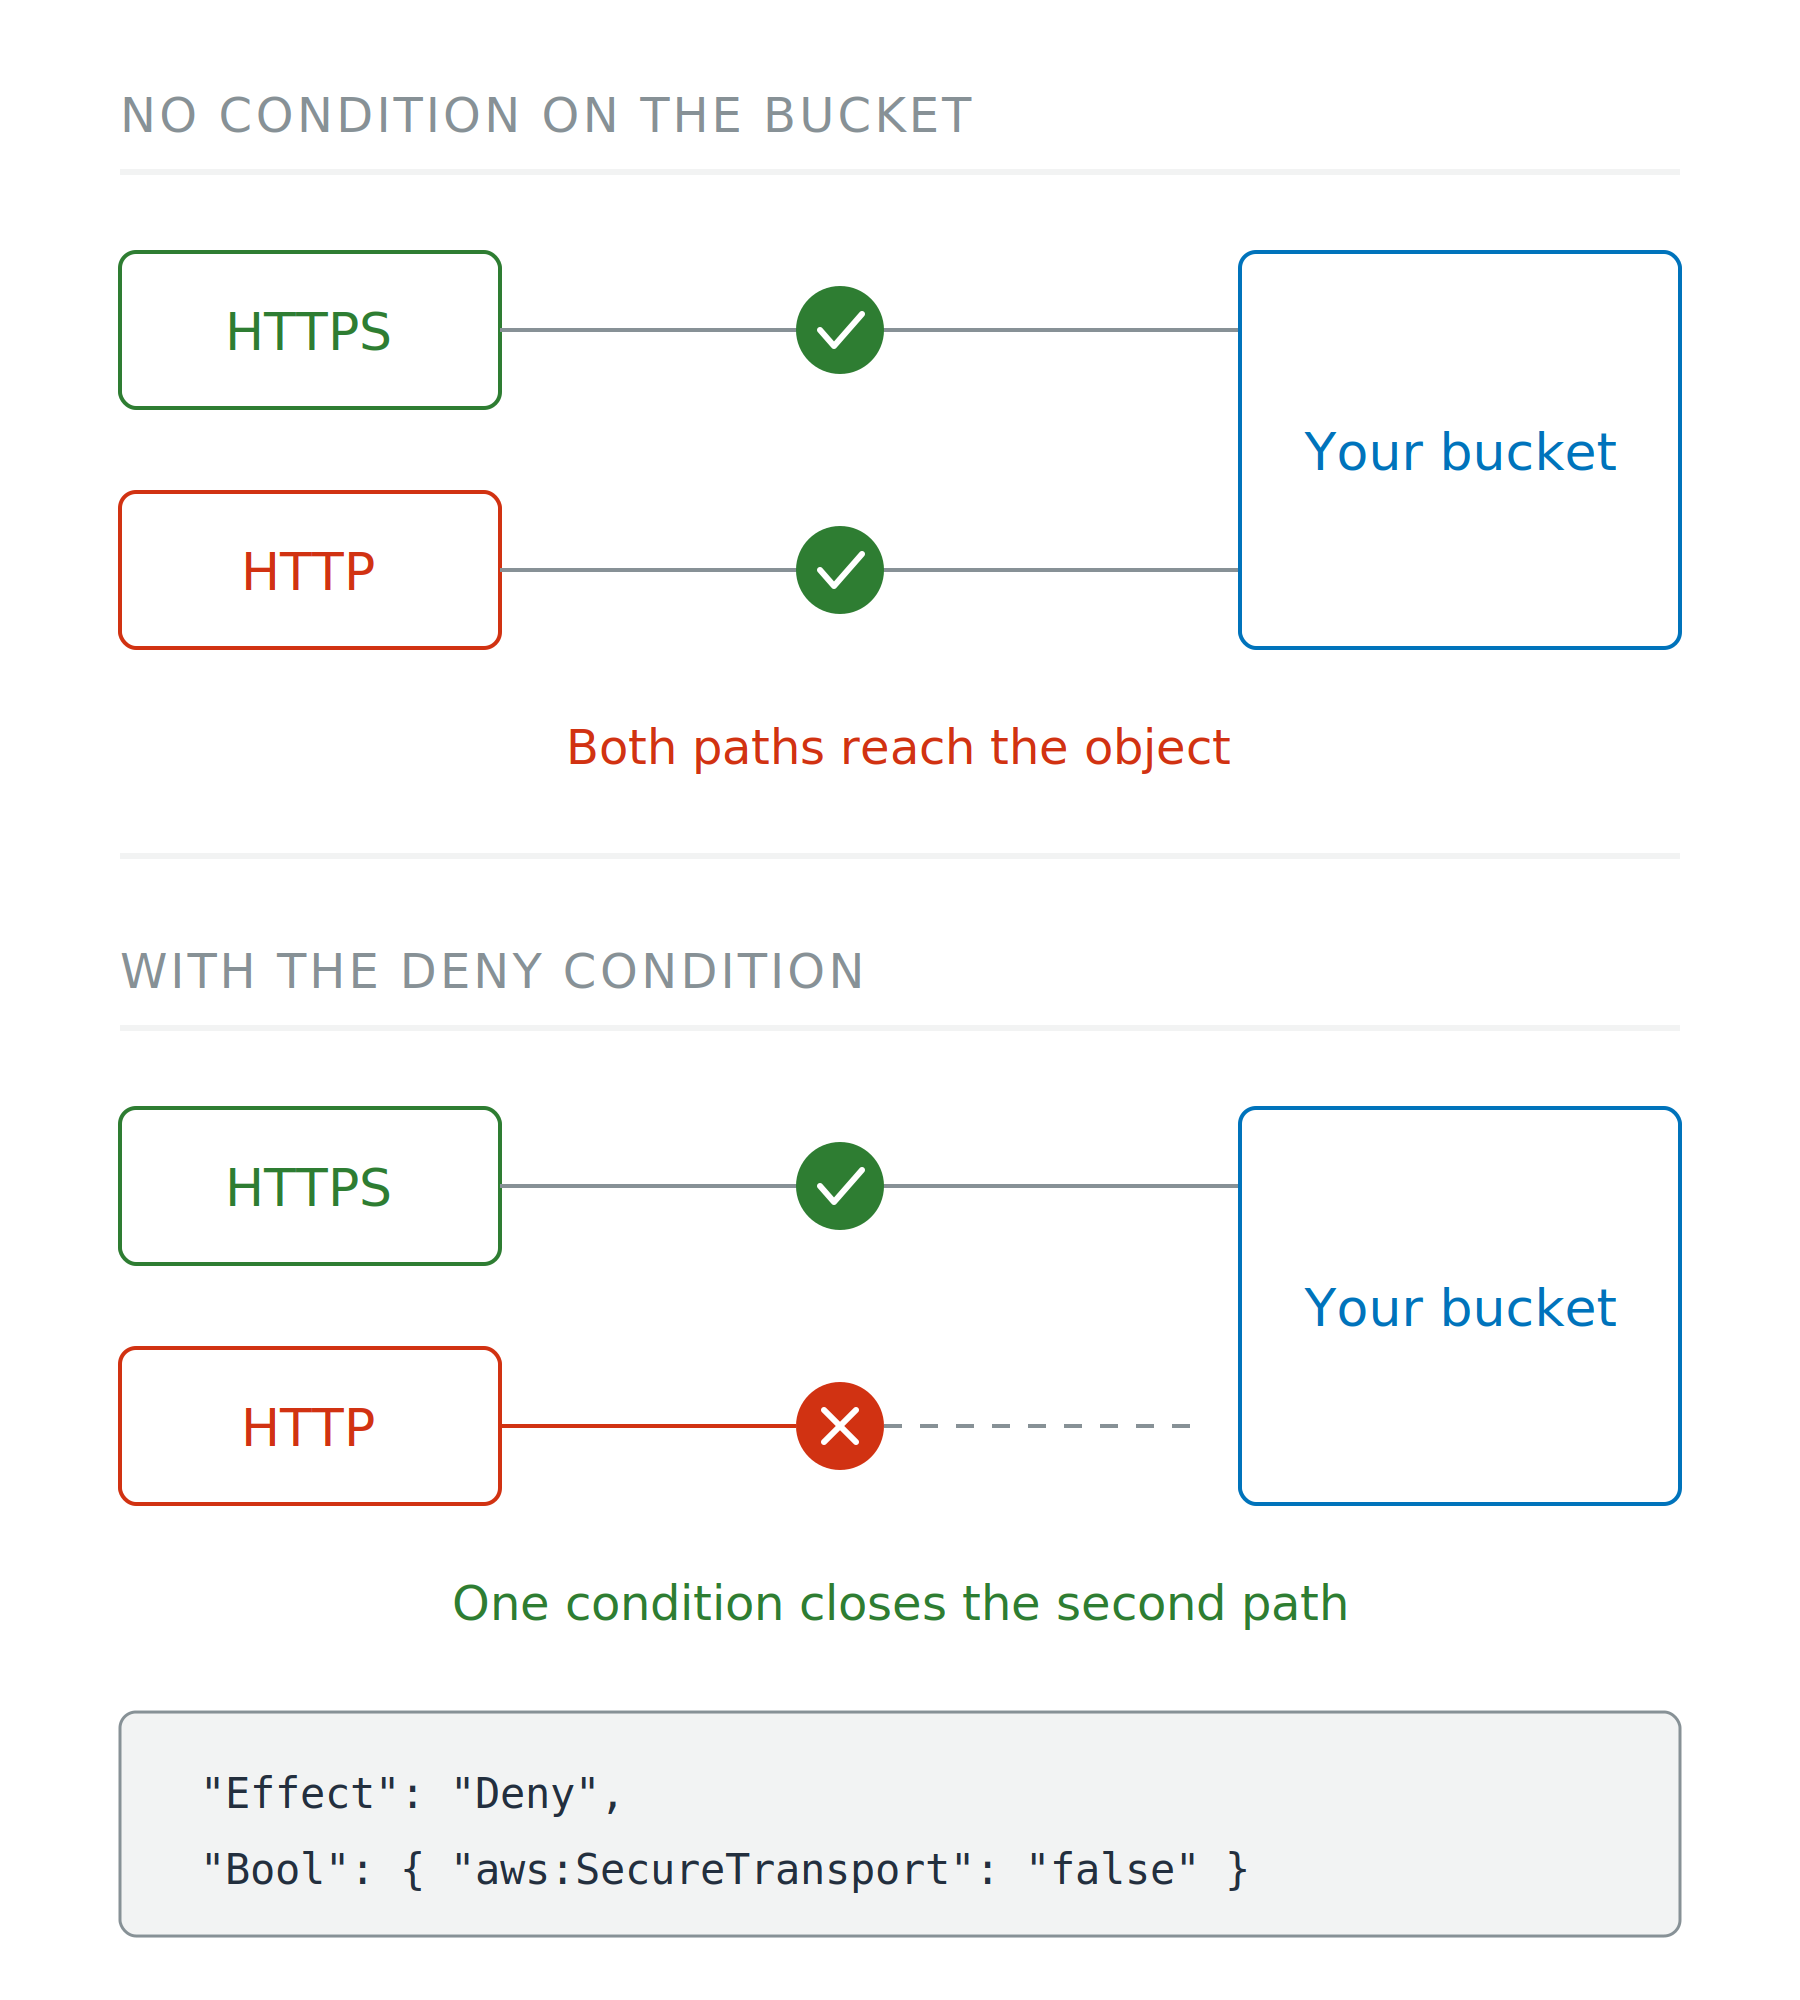
TLS пропонується, але не вимагається
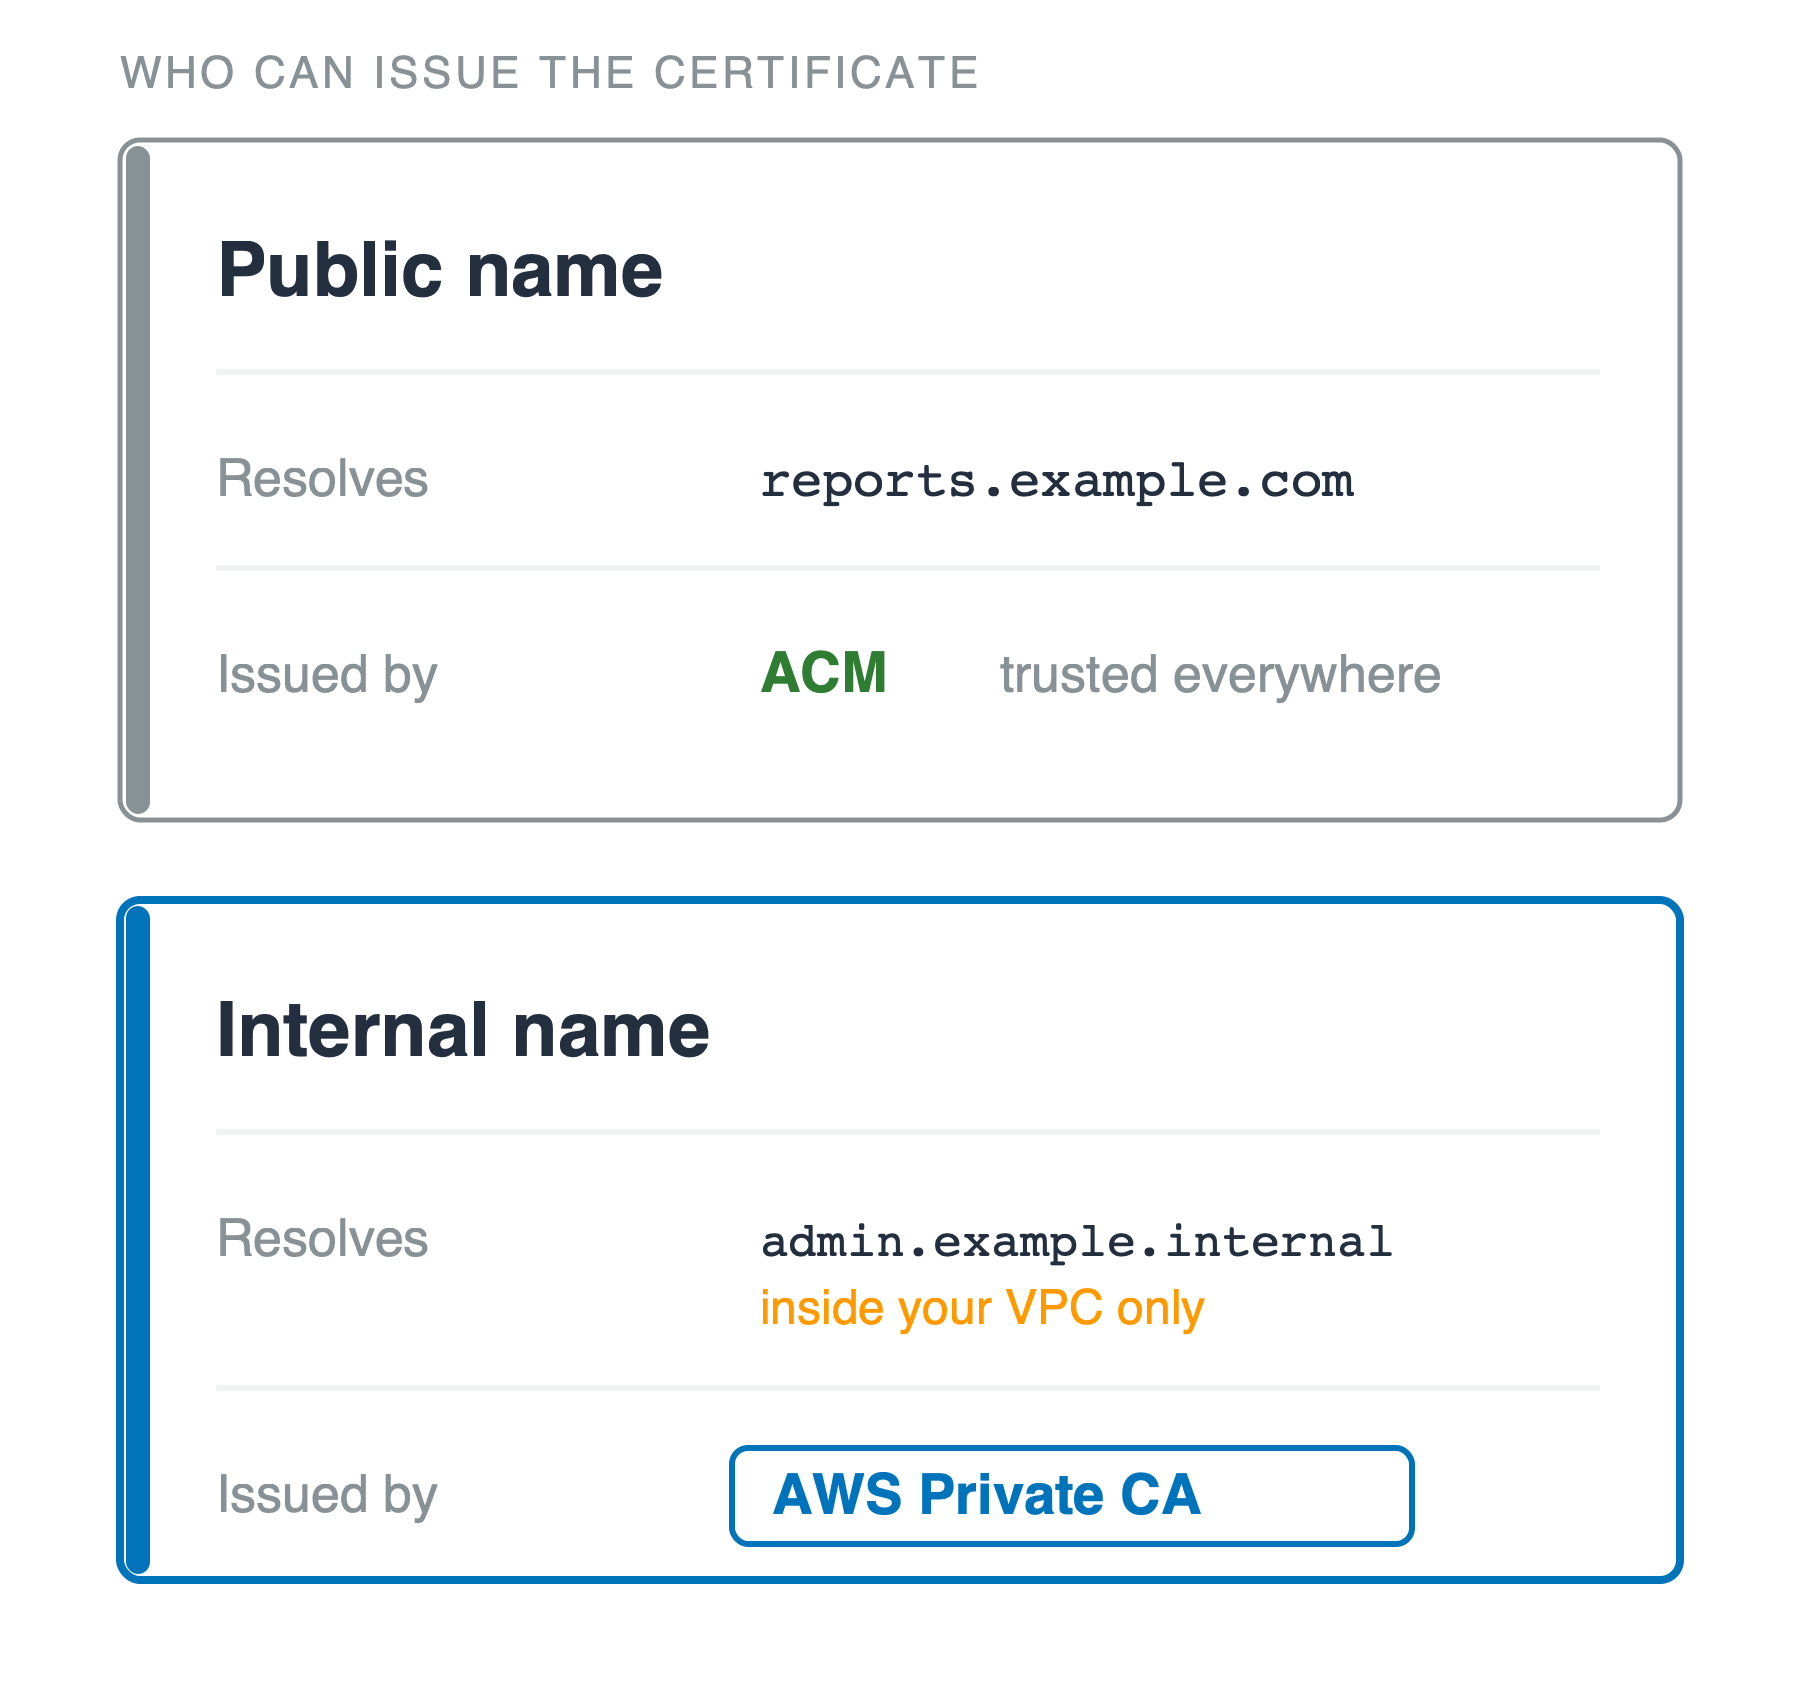
Який центр засвідчує ім'я
Приватна половина — втратите ви
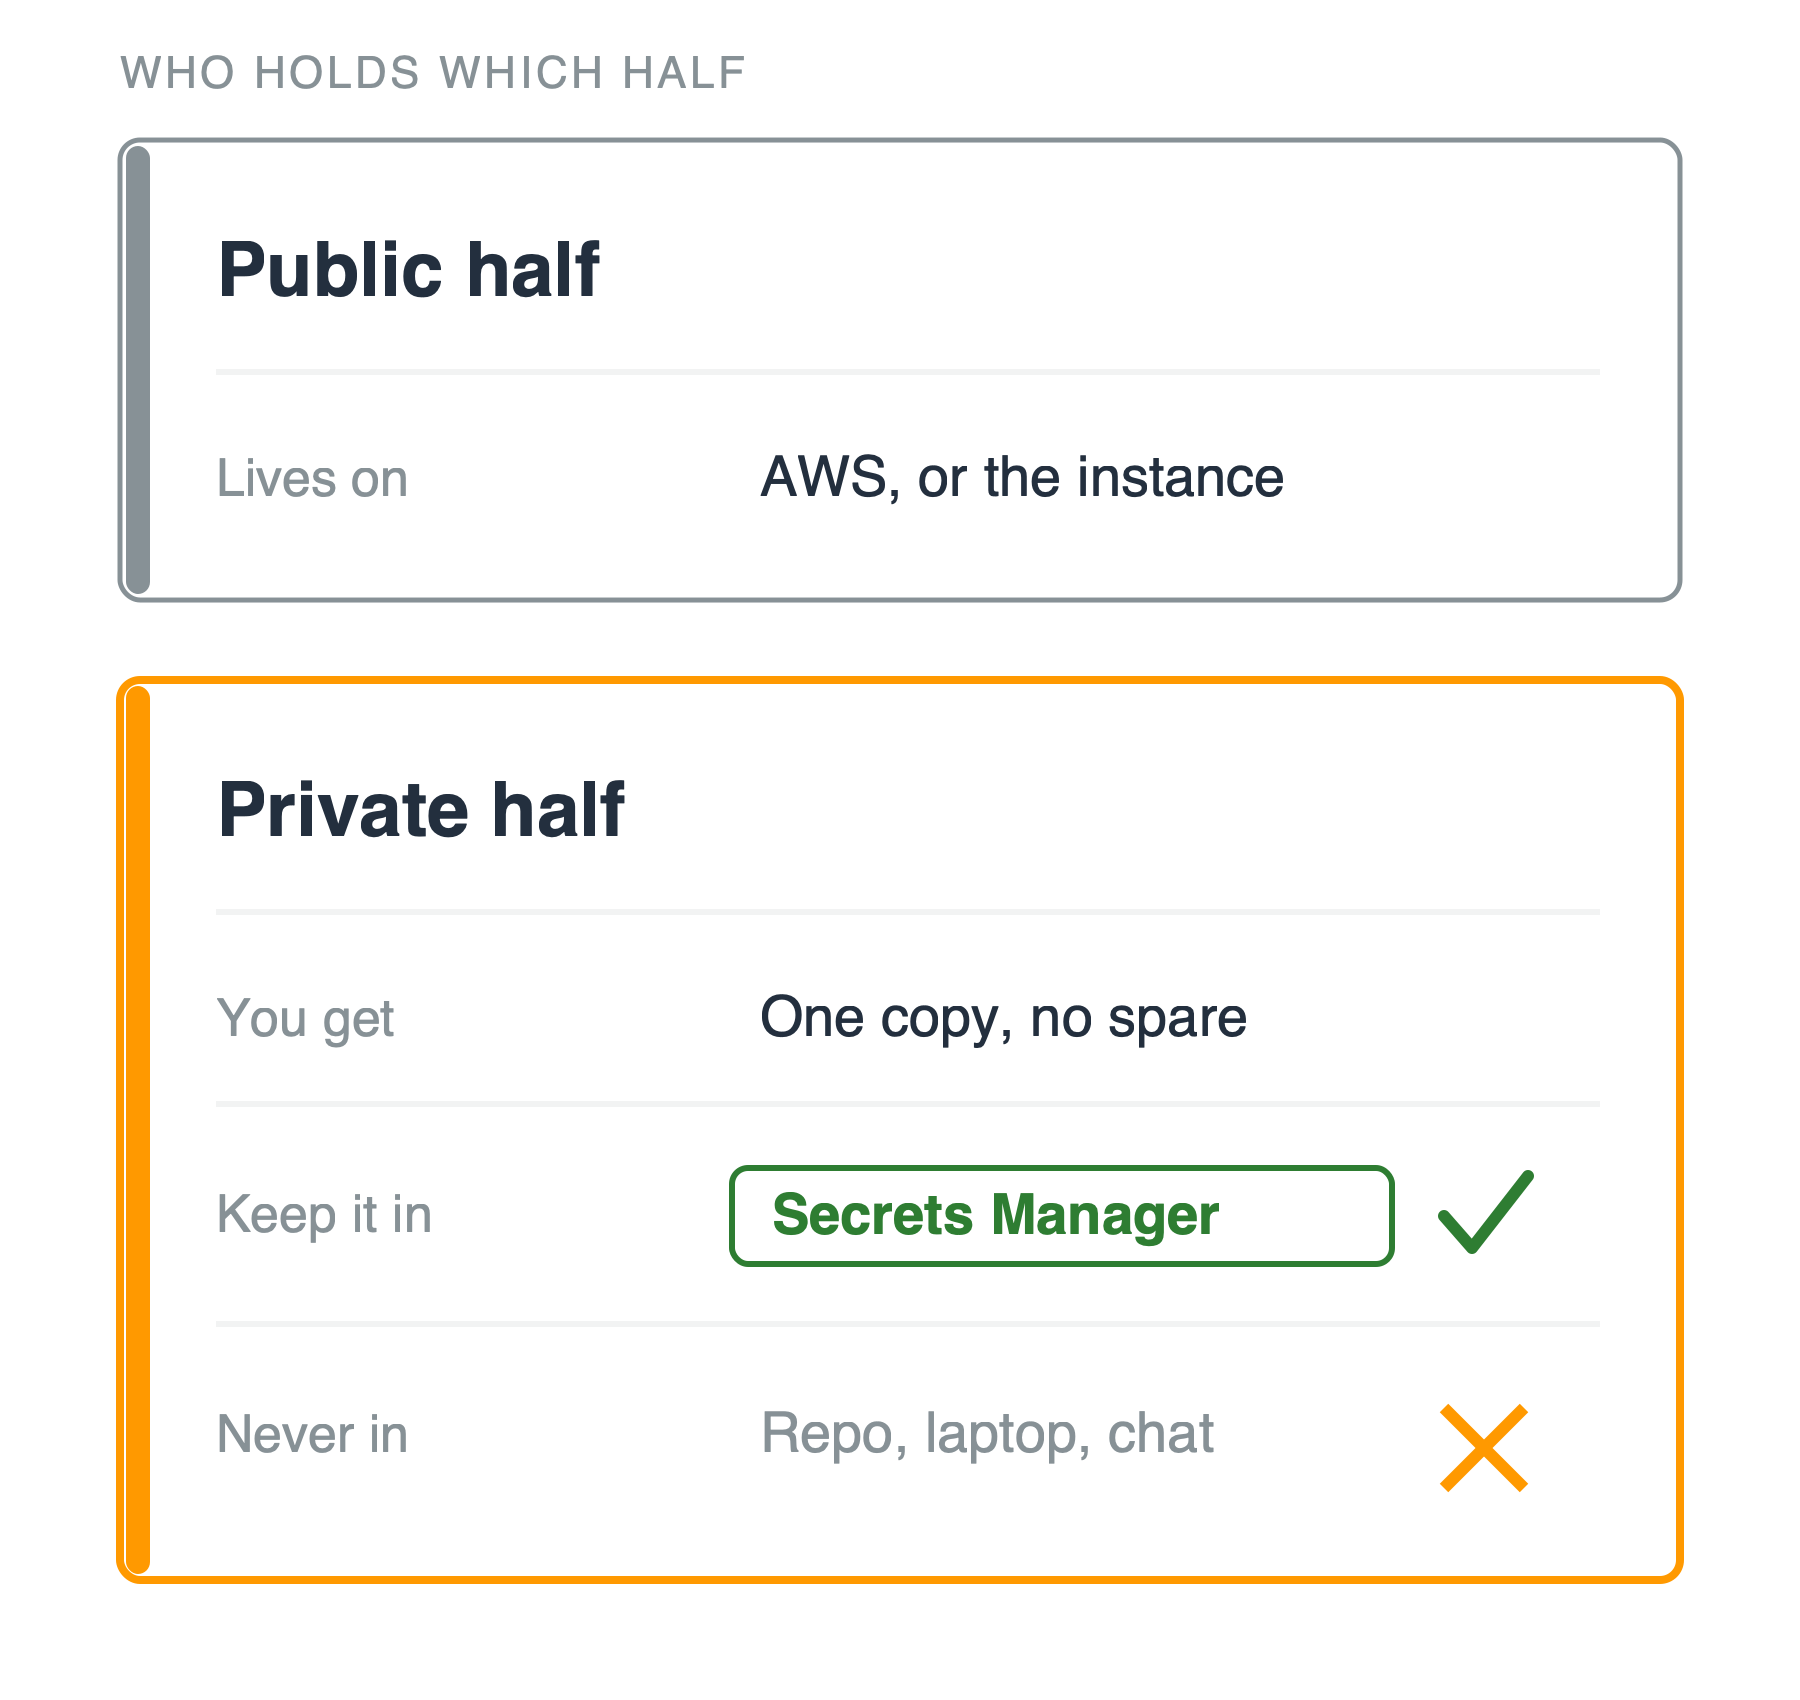
Приватна половина — втратите ви
Три відповіді, не одна