Вітаємо

Використання AWS Security для розробників

Rahul Singh

Technical Product Manager

Яку особу перевіряє AWS
Що ви з'ясували

  • Актор і principal: чий бейдж AWS перевіряє
  • Спочатку явна заборона, а відсутність збігу — теж заборона

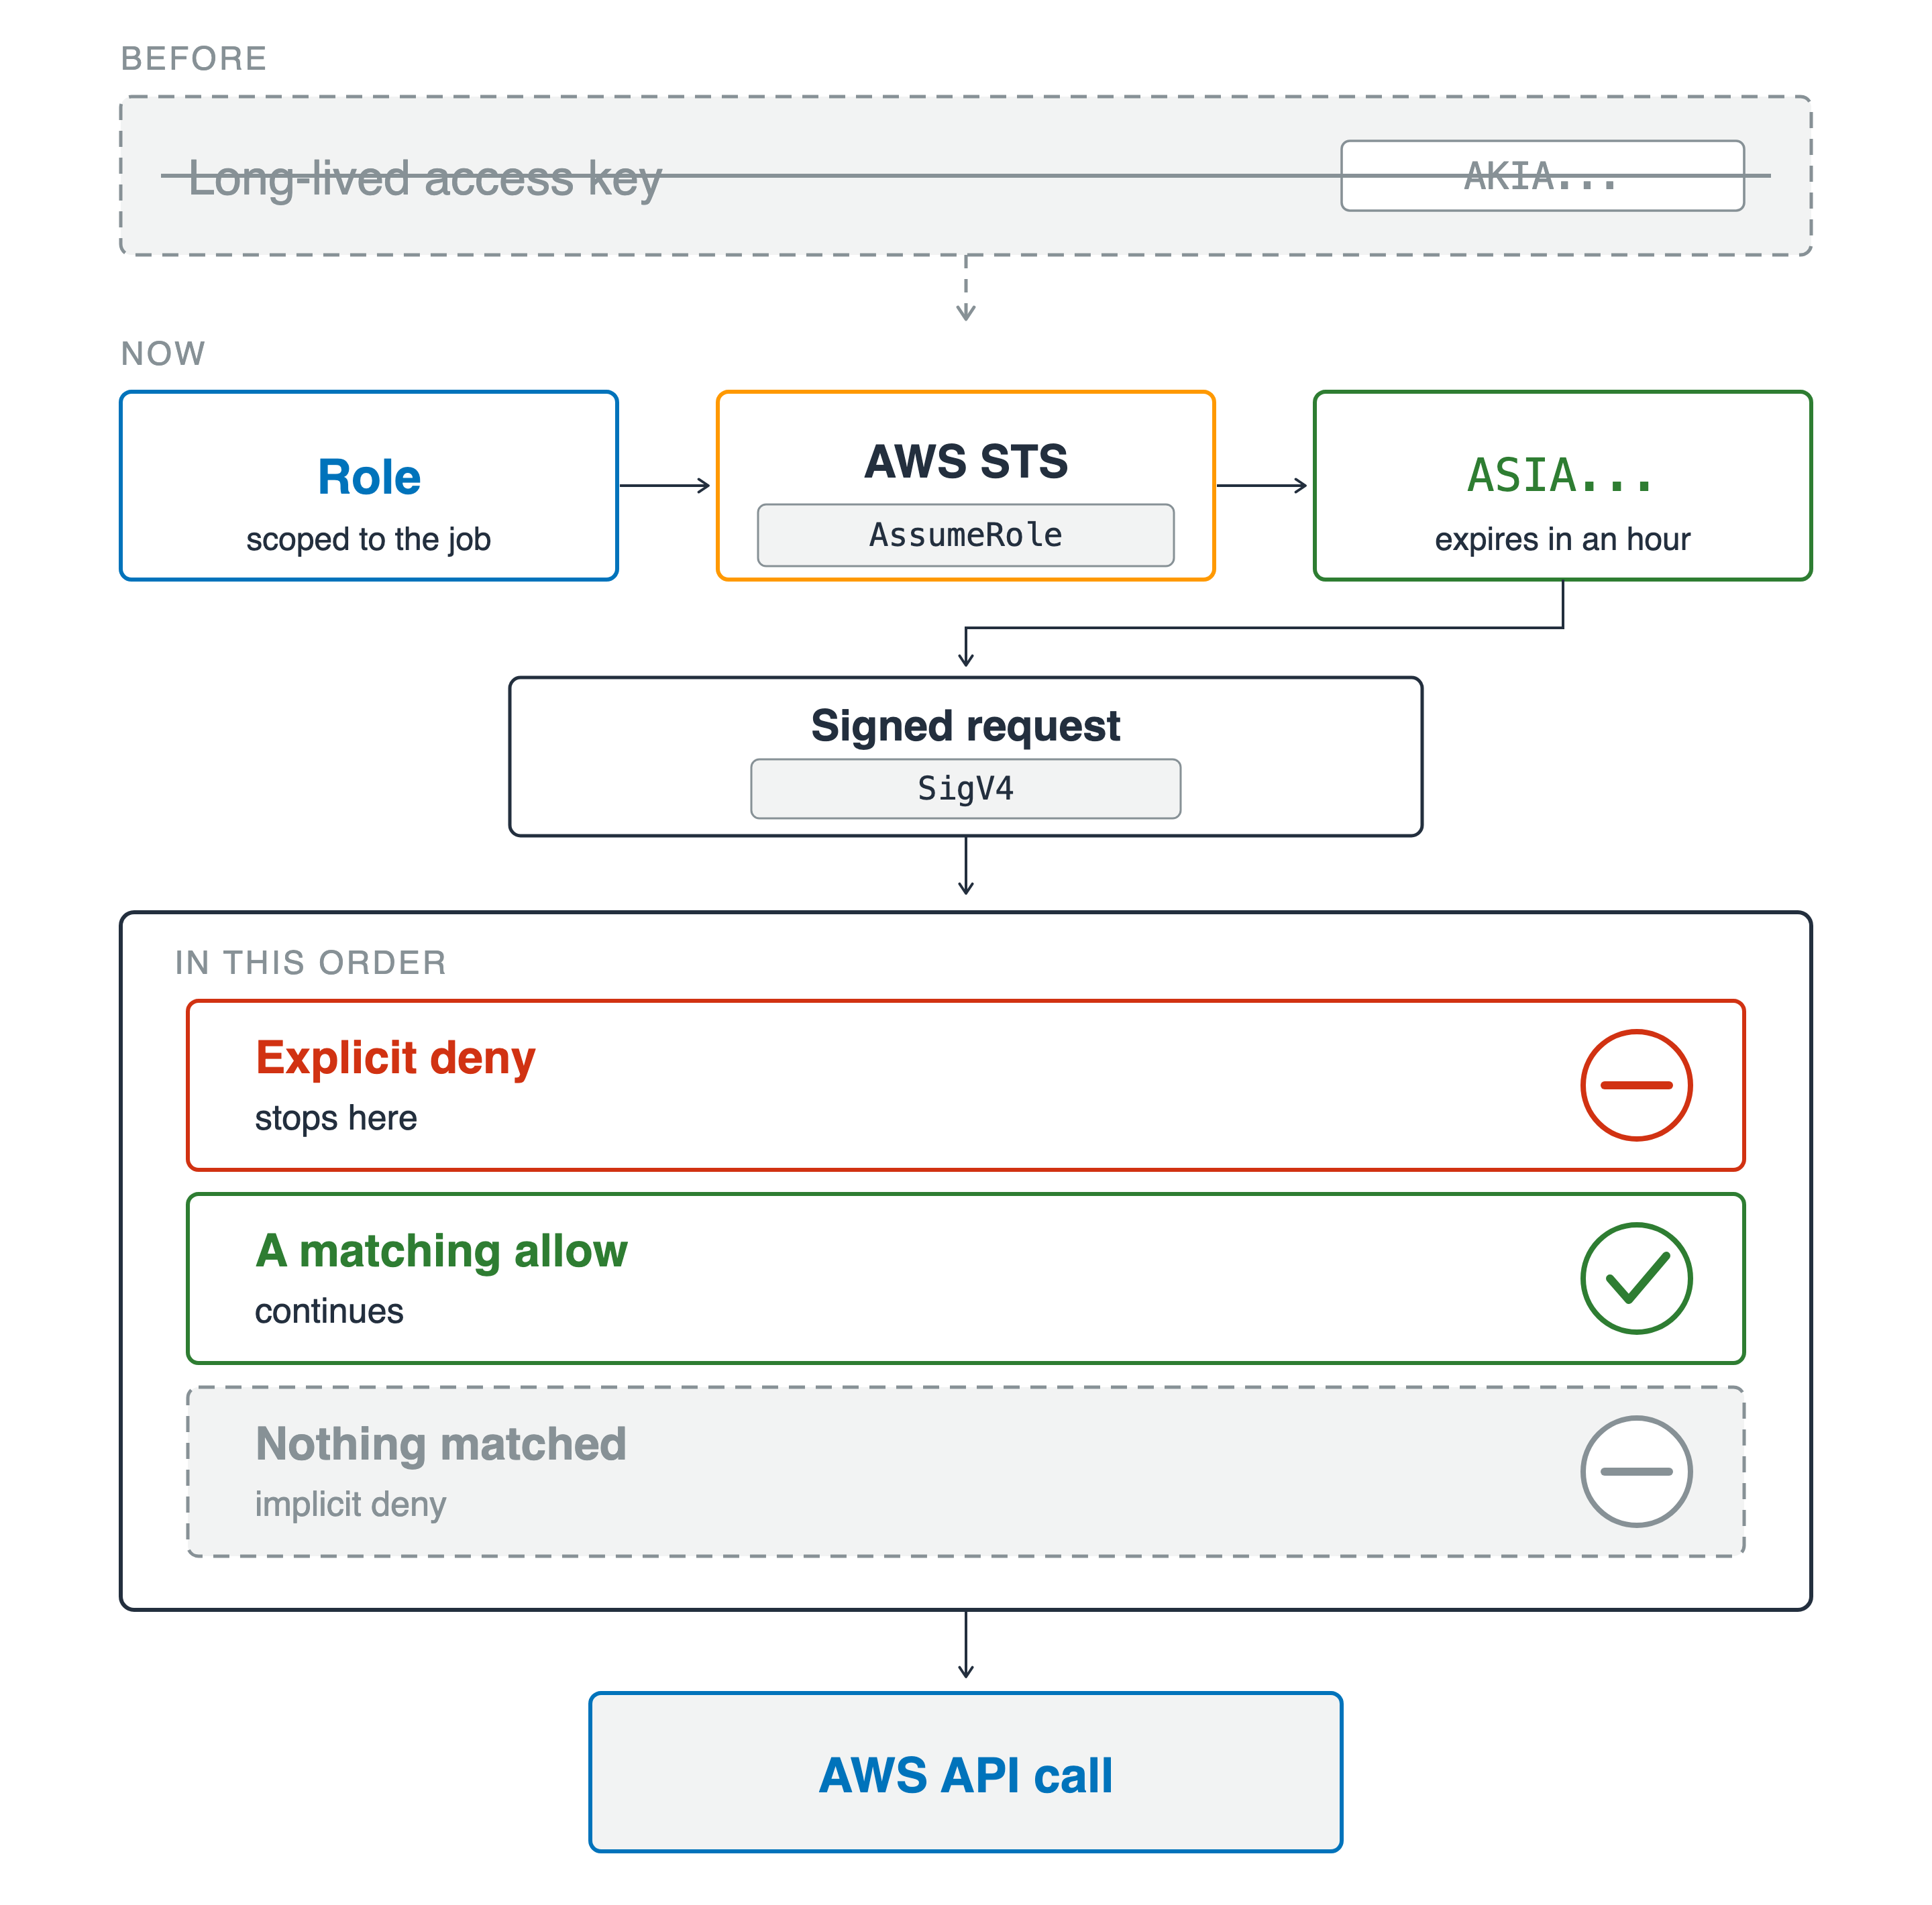
Запит, показаний від початку до кінця. Угорі сірий, закреслений блок містить довготривалий ключ доступу з міткою AKIA. Нижче роль, обмежена завданням, проходить через AWS STS до тимчасових облікових даних з міткою ASIA, що спливають за годину, далі переходять у підписаний запит SigV4. Це надходить до воріт, що перевіряються по черзі: явна заборона зупиняє запит, відповідний дозвіл пропускає, а пунктирна смуга без збігів означає неявну заборону. Запит, що вижив, виходить як виклик AWS API.

Використання AWS Security для розробників

Яку особу перевіряє AWS

Що ви з'ясували

  • Актор і principal: чий бейдж AWS перевіряє
  • Спочатку явна заборона, а відсутність збігу — теж заборона
  • Роль і година, а не ключ і назавжди
  • SigV4 на кожен запит, попередньо підписаний — на один

Запит, показаний від початку до кінця. Угорі сірий, закреслений блок містить довготривалий ключ доступу з міткою AKIA. Нижче роль, обмежена завданням, проходить через AWS STS до тимчасових облікових даних з міткою ASIA, що спливають за годину, далі переходять у підписаний запит SigV4. Це надходить до воріт, що перевіряються по черзі: явна заборона зупиняє запит, відповідний дозвіл пропускає, а пунктирна смуга без збігів означає неявну заборону. Запит, що вижив, виходить як виклик AWS API.

Використання AWS Security для розробників

Хто і до чого має доступ

Що ви з'ясували

  • User pool входить користувачів, identity pool видає облікові дані
  • Перевірте токен, а тоді сумнівайтеся в заявах

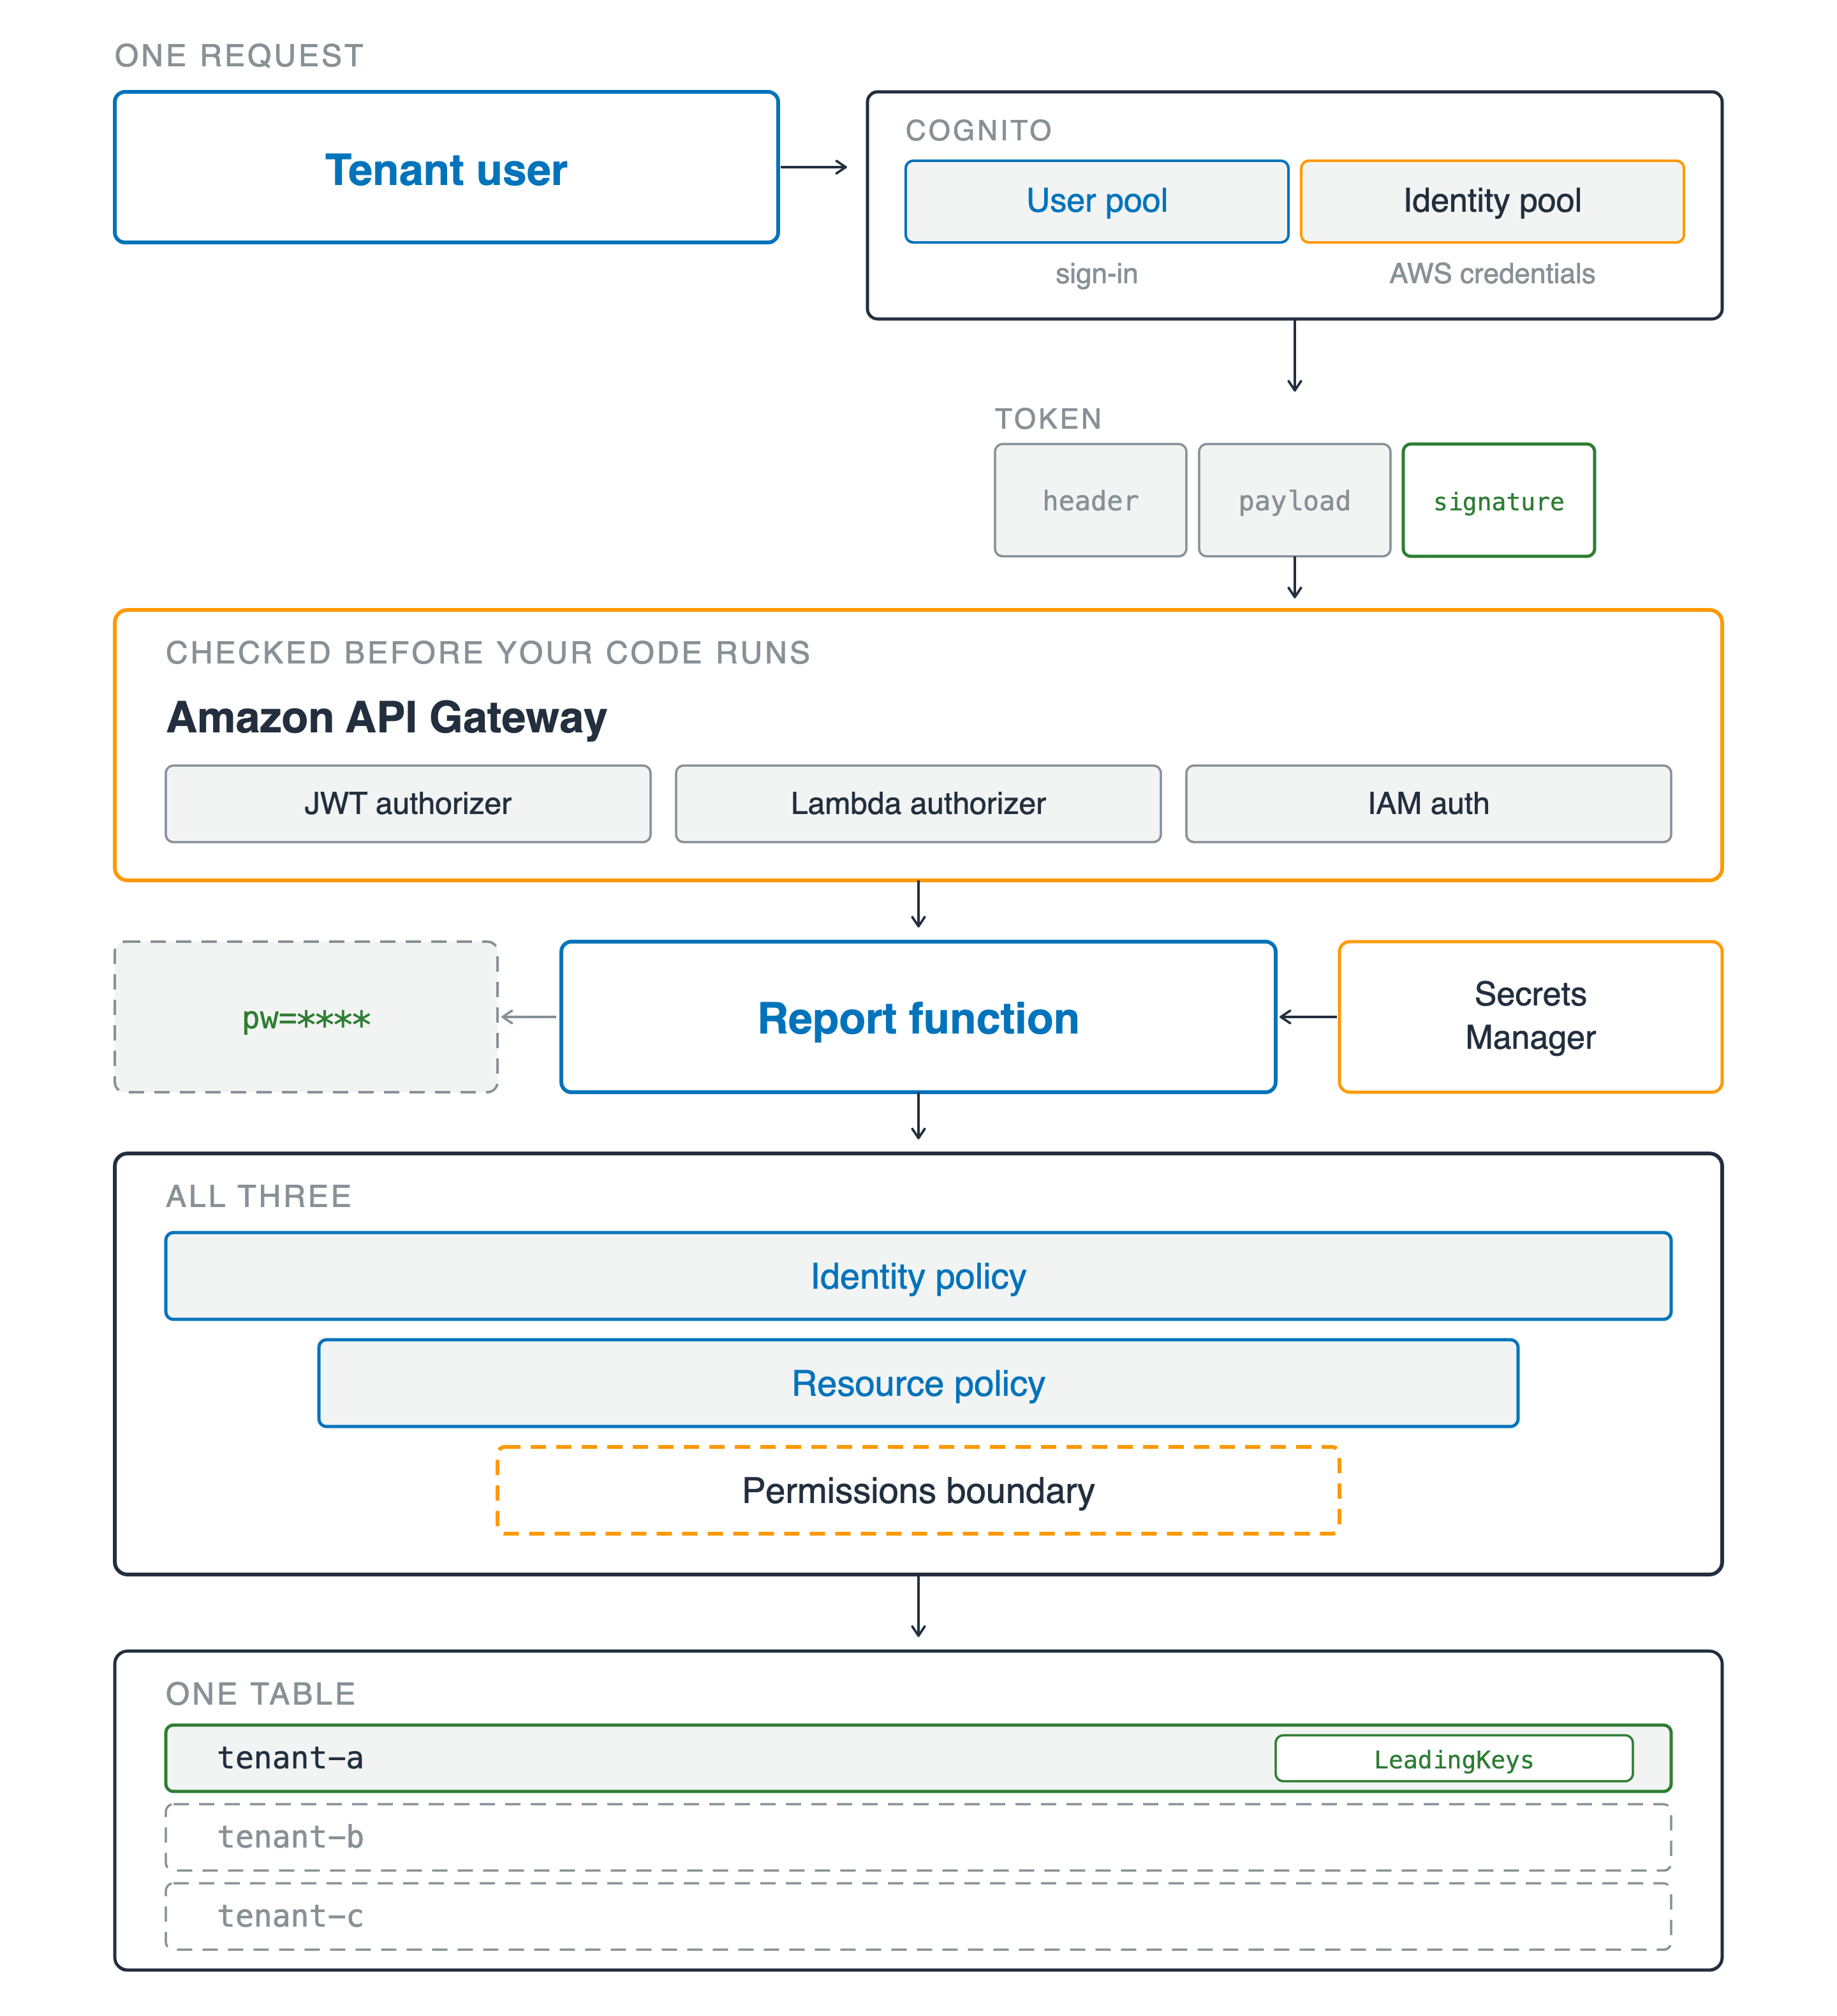
Один запит проходить усі рівні. Орендарський користувач іде до Amazon Cognito, показаного як два блоки в одній рамці: user pool, що входить користувачів, і identity pool, що видає облікові дані AWS. Нижче токен із трьох частин — заголовок, вміст і підпис — із зеленою рамкою лише навколо підпису. Далі він входить до Amazon API Gateway, де перевірка перед запуском вашого коду: JWT-авторизатор, Lambda-авторизатор і IAM-аутентифікація. Нижче функція report бере значення з Secrets Manager і виводить маскований рядок «pw = ****». Три шари дозволів звужуються: політика ідентичності, політика ресурсу та пунктирна межа дозволів. Внизу підсвічено один рядок спільної таблиці з міткою LeadingKeys, тоді як два інші рядки орендарів лишаються сірими пунктирними.

Використання AWS Security для розробників

Хто і до чого має доступ

Що ви з'ясували

  • User pool входить користувачів, identity pool видає облікові дані
  • Перевірте токен, а тоді сумнівайтеся в заявах
  • Identity, resource, boundary: три шари — одна відповідь
  • Одна умова орендаря, Scan, що її обходить, і пароль поза журналом

Один запит проходить усі рівні. Орендарський користувач іде до Amazon Cognito, показаного як два блоки в одній рамці: user pool, що входить користувачів, і identity pool, що видає облікові дані AWS. Нижче токен із трьох частин — заголовок, вміст і підпис — із зеленою рамкою лише навколо підпису. Далі він входить до Amazon API Gateway, де перевірка перед запуском вашого коду: JWT-авторизатор, Lambda-авторизатор і IAM-аутентифікація. Нижче функція report бере значення з Secrets Manager і виводить маскований рядок «pw = ****». Три шари дозволів звужуються: політика ідентичності, політика ресурсу та пунктирна межа дозволів. Внизу підсвічено один рядок спільної таблиці з міткою LeadingKeys, тоді як два інші рядки орендарів лишаються сірими пунктирними.

Використання AWS Security для розробників

Доведіть — і запускайте

Що ви з'ясували

  • Шифрування за замовчуванням, але який режим і чий ключ ваш
  • Двоє «воріт» на ключі, і обидва мають відчинитися

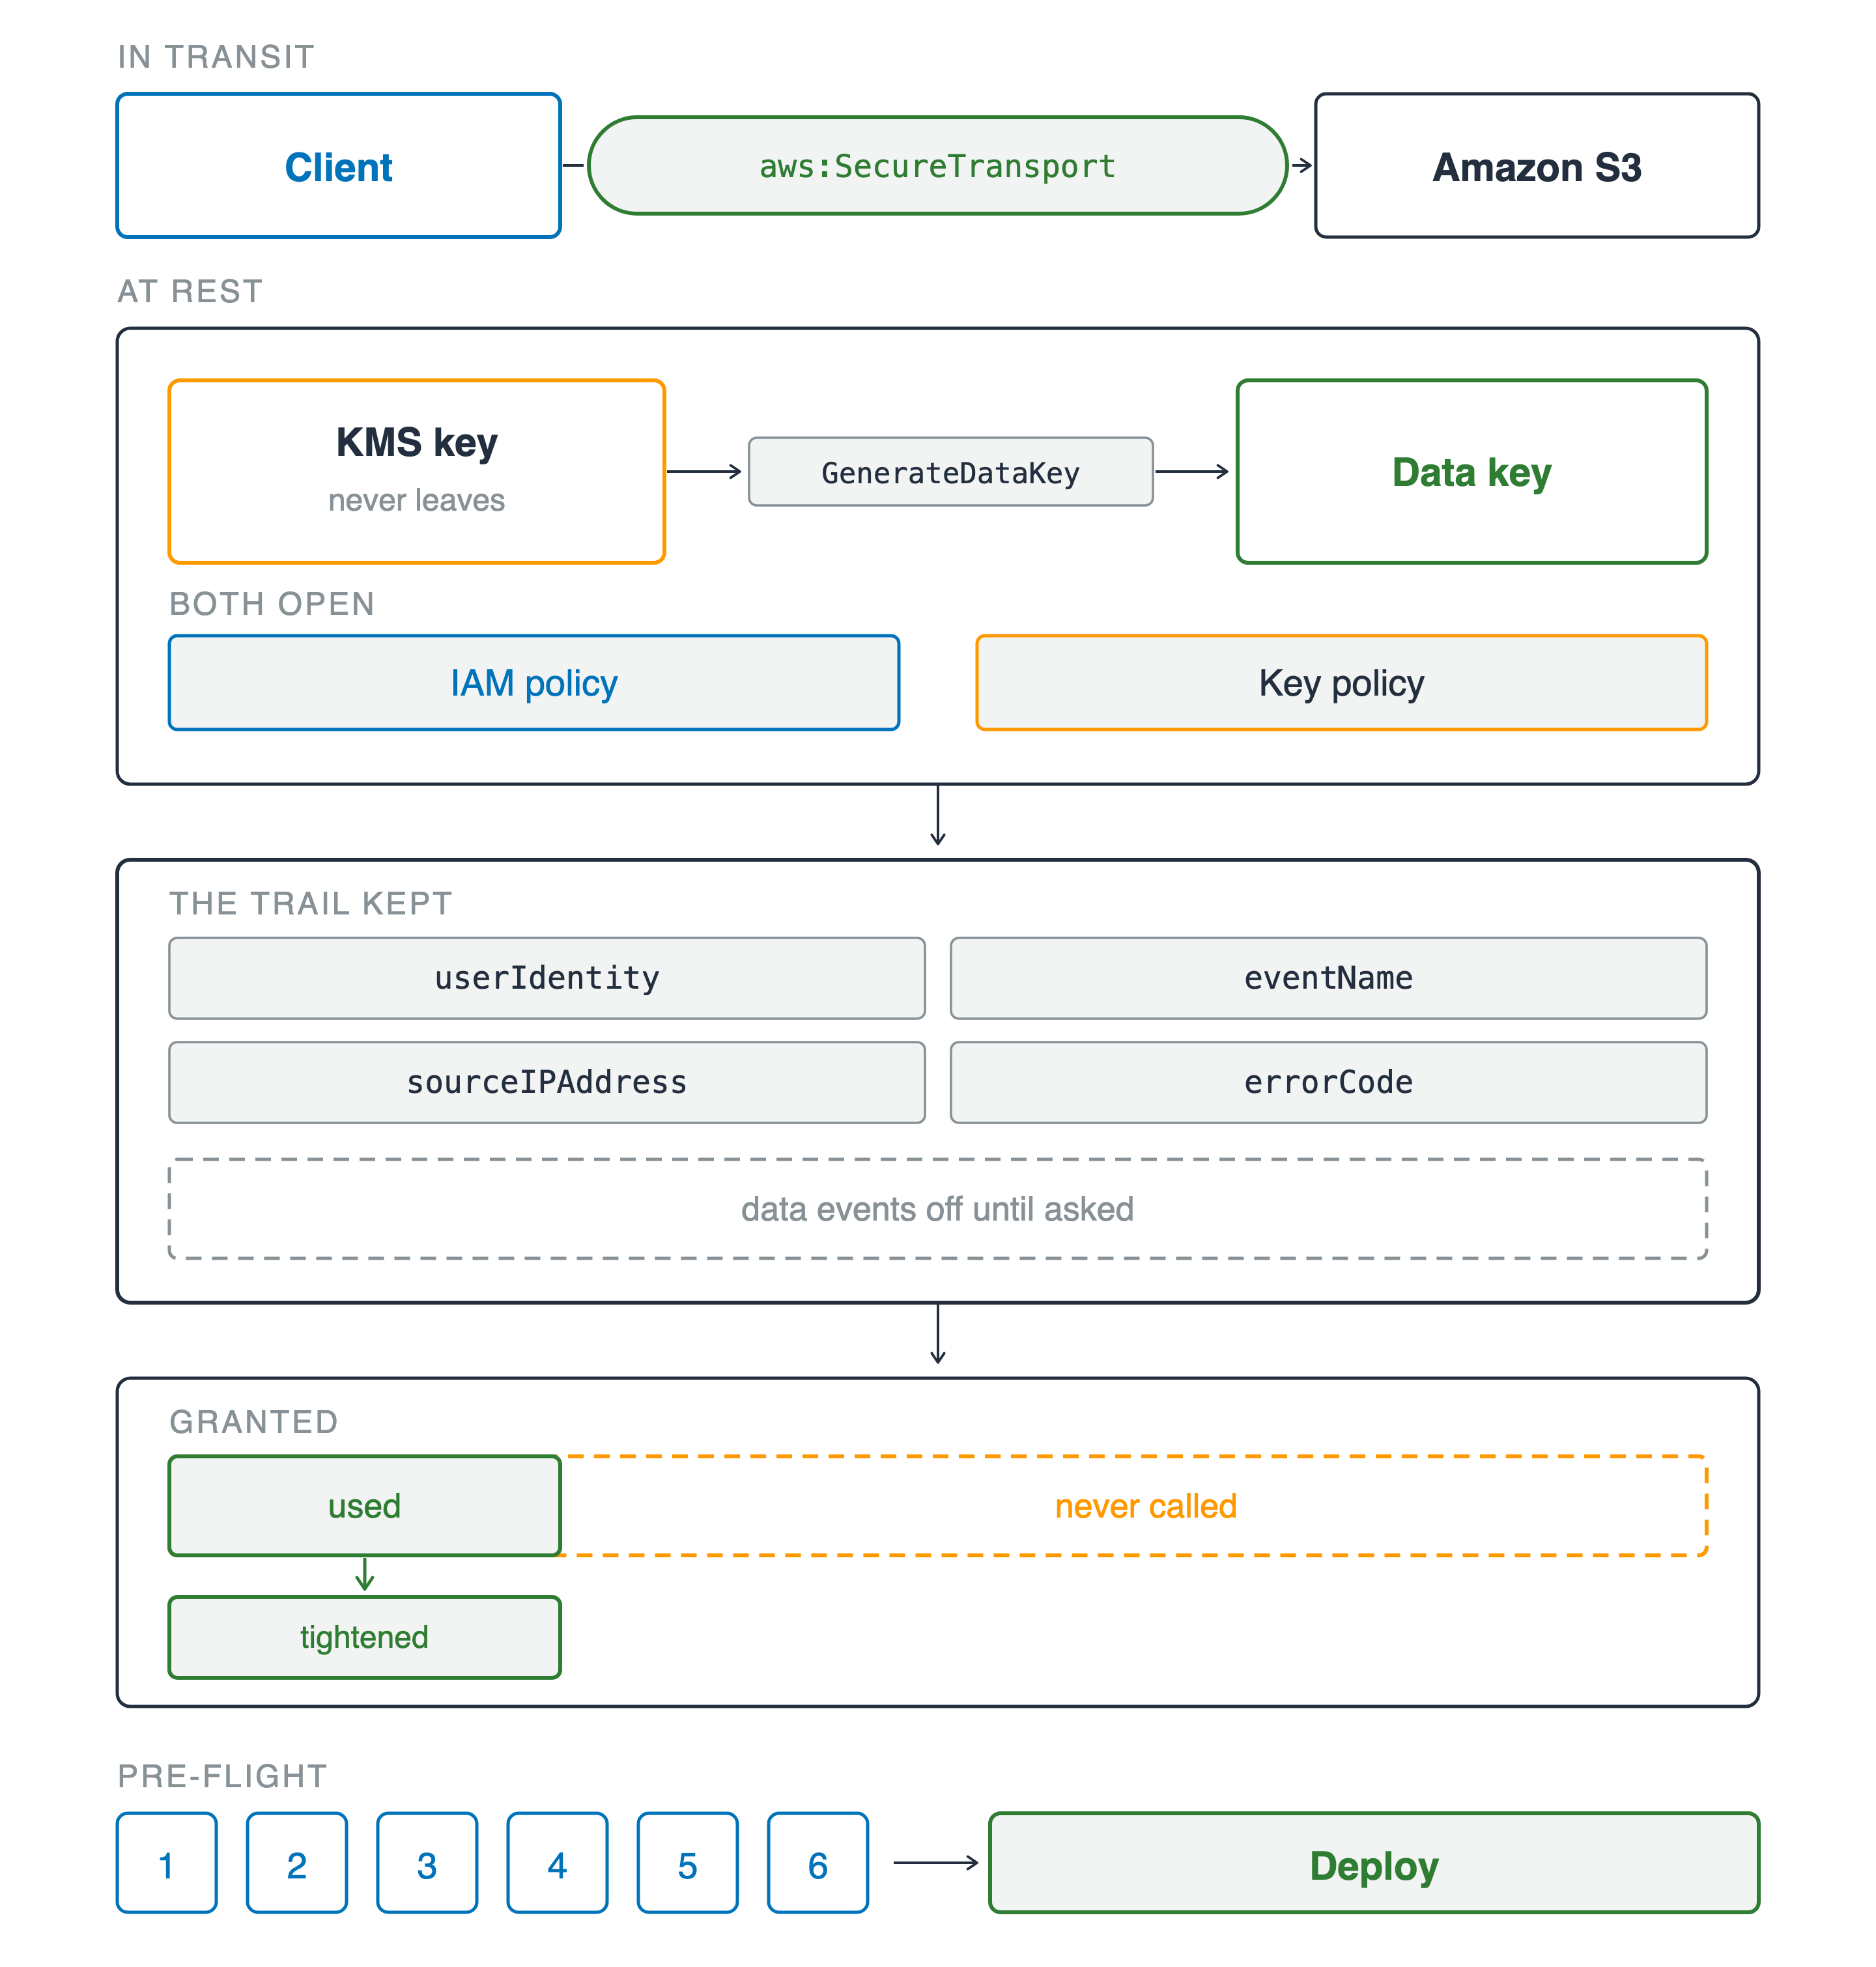
Чотири смуги. Під час передавання клієнт звертається до Amazon S3 через канал із міткою aws:SecureTransport. У стані спокою ключ KMS, що ніколи не залишає меж, викликає GenerateDataKey, щоб створити ключ даних, над двома «воротами», які мають відчинитися обидва: політика IAM і політика ключа. Нижче — що зберіг трек: userIdentity, eventName, sourceIPAddress і errorCode, із пунктирною смугою «data events off», доки не запитають. Далі — смуга granted, намальована пунктиром і широка, з невеликим суцільним фрагментом used усередині, що звужується до посиленої політики. Внизу шість нумерованих запитань ведуть до кроку розгортання.

Використання AWS Security для розробників

Доведіть — і запускайте

Що ви з'ясували

  • Шифрування за замовчуванням, але який режим і чий ключ ваш
  • Двоє «воріт» на ключі, і обидва мають відчинитися
  • Трек називає principal, якщо записував
  • Порівняння granted vs used, потім шість запитань

Чотири смуги. Під час передавання клієнт звертається до Amazon S3 через канал із міткою aws:SecureTransport. У стані спокою ключ KMS, що ніколи не залишає меж, викликає GenerateDataKey, щоб створити ключ даних, над двома «воротами», які мають відчинитися обидва: політика IAM і політика ключа. Нижче — що зберіг трек: userIdentity, eventName, sourceIPAddress і errorCode, із пунктирною смугою «data events off», доки не запитають. Далі — смуга granted, намальована пунктиром і широка, з невеликим суцільним фрагментом used усередині, що звужується до посиленої політики. Внизу шість нумерованих запитань ведуть до кроку розгортання.

Використання AWS Security для розробників

Куди це вас веде


  • Наступний сервіс: ті самі шість запитань
  • Будь-який провайдер: identity, authorization, keys, evidence

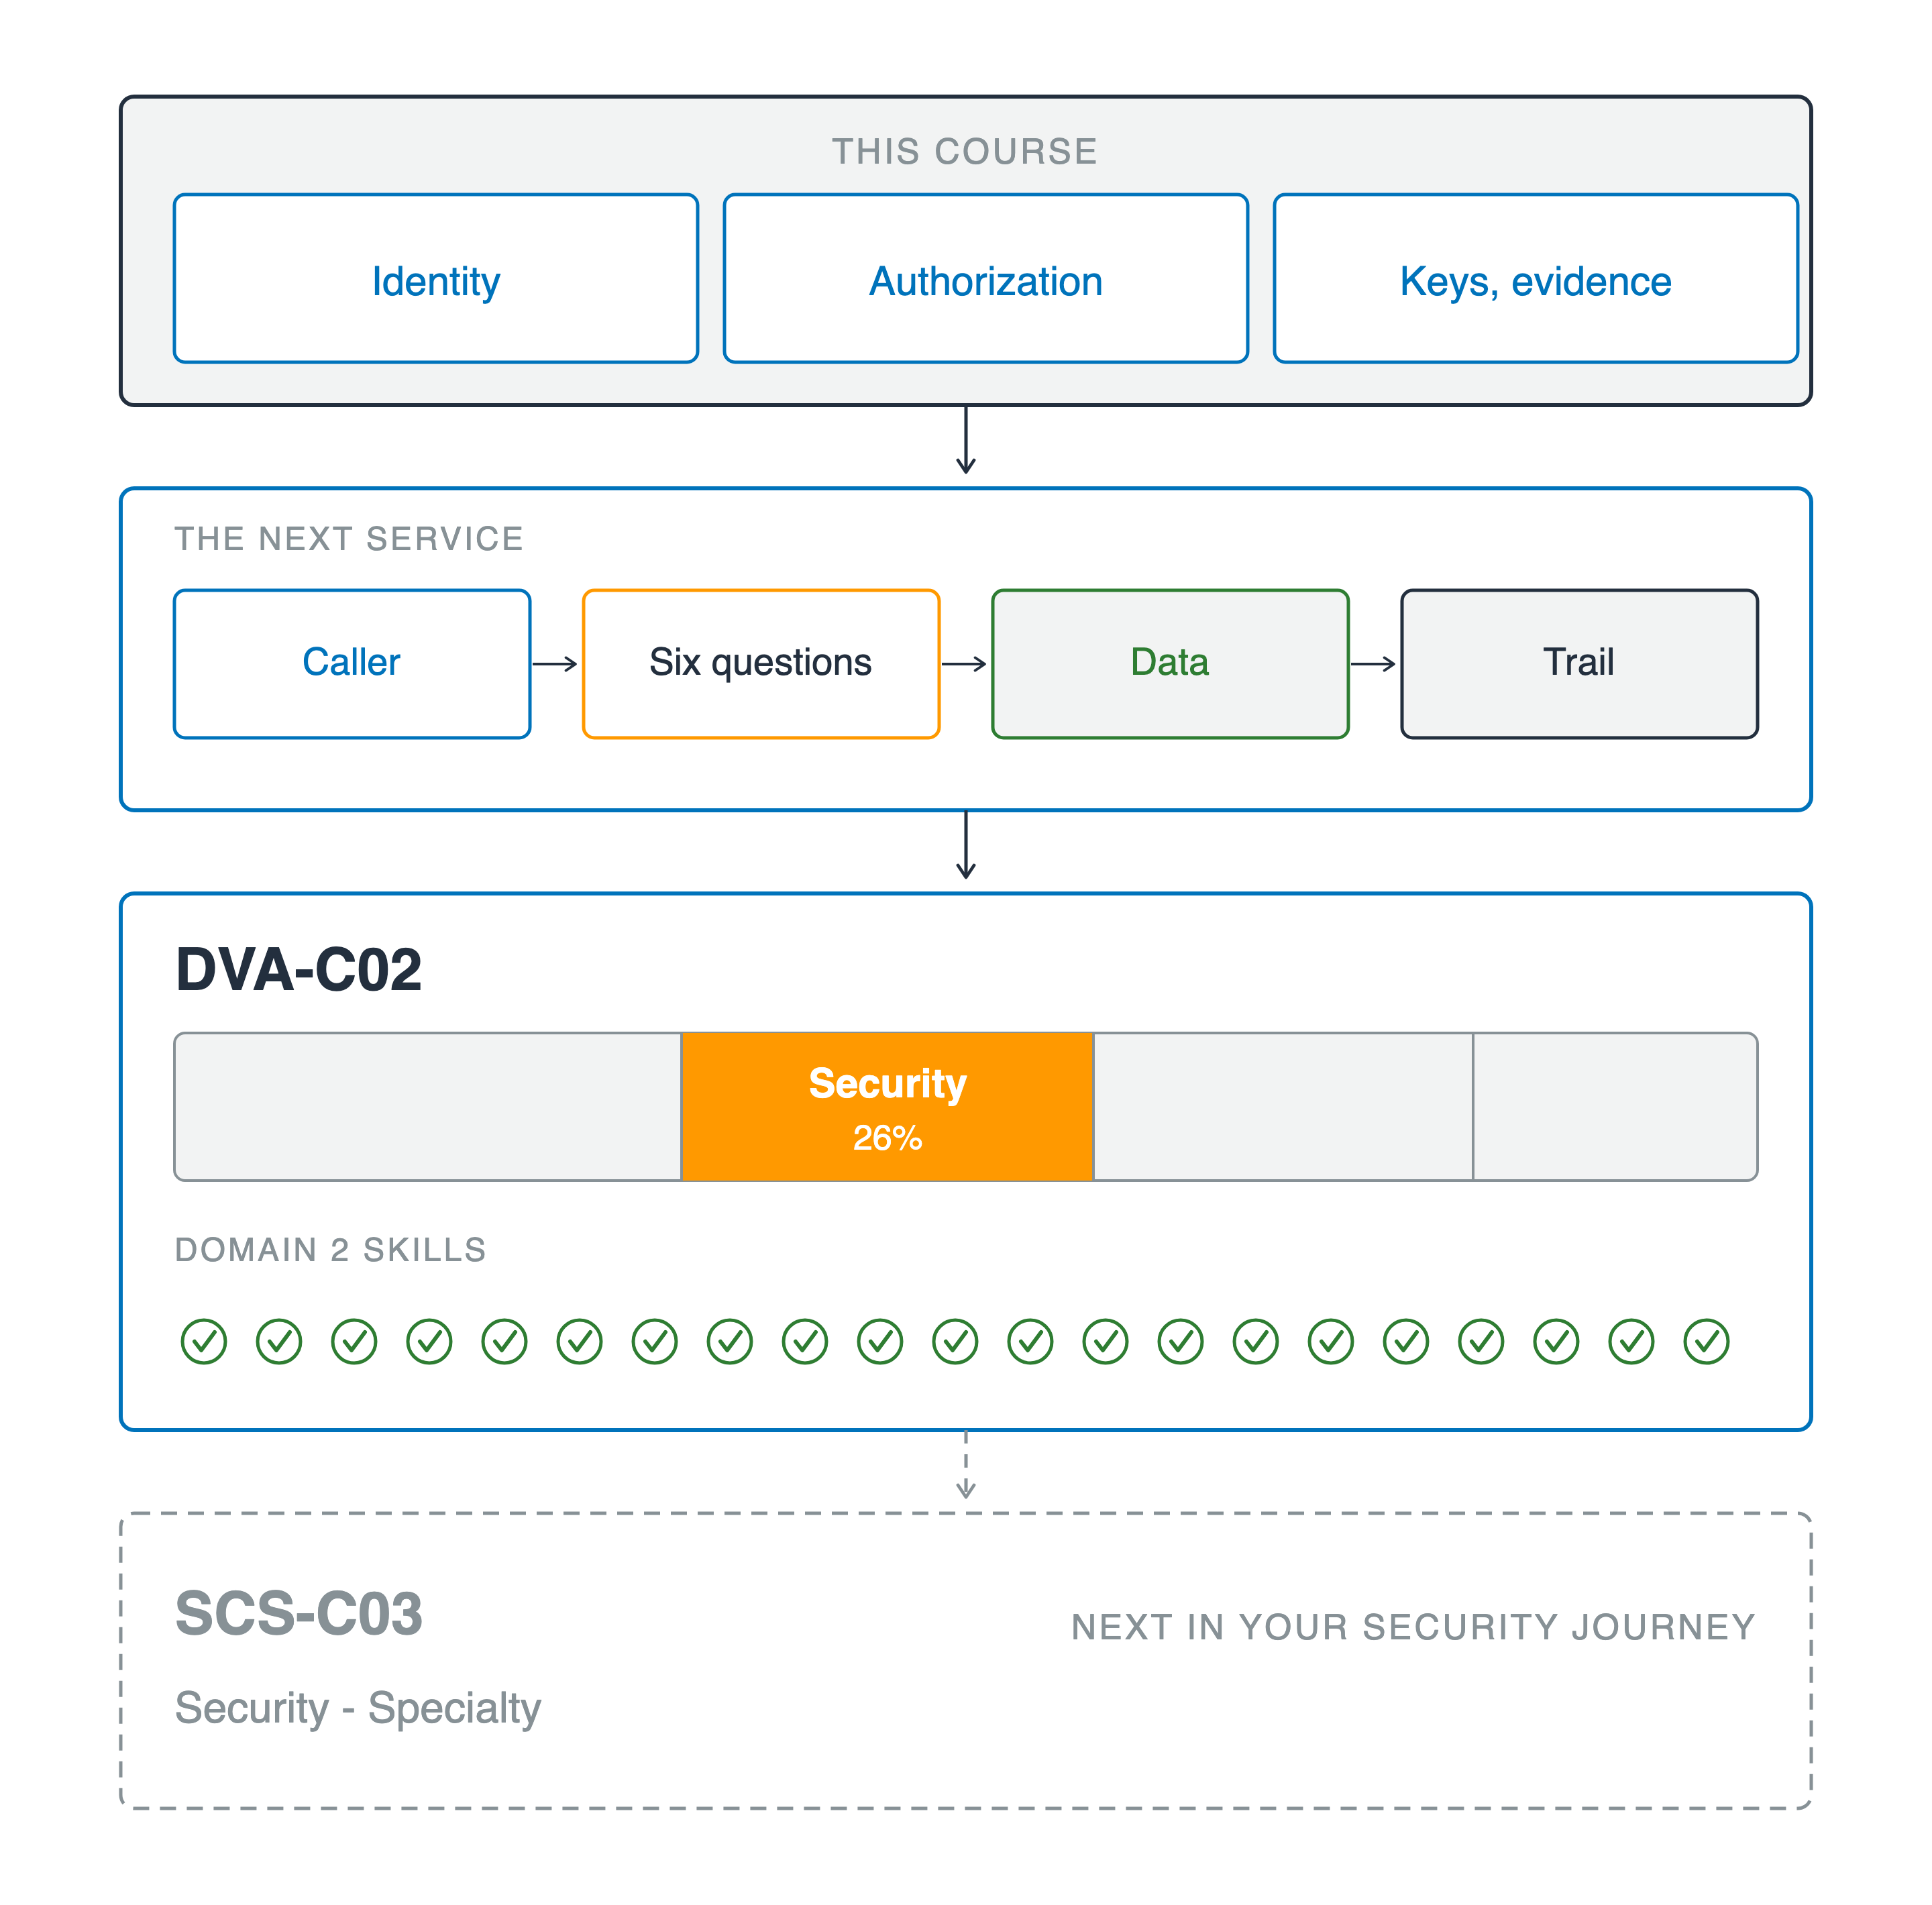
Одна колонка зверху донизу. Блок «цей курс» містить identity, authorization, keys and evidence. Стрілка веде до панелі «наступний сервіс», де викликач проходить шість запитань до даних і далі до треку. Друга стрілка веде до панелі DVA-C02 з індикатором іспиту з чотирьох сегментів, другий заповнений помаранчевим і підписаний Security 26%, під ним ряд із двадцяти однієї зеленої позначки з заголовком domain two skills. Пунктирна стрілка далі до панелі SCS-C03, Security - Specialty, позначено «up next» у вашому безпековому шляху.

Використання AWS Security для розробників

Куди це вас веде


  • Наступний сервіс: ті самі шість запитань
  • Будь-який провайдер: identity, authorization, keys, evidence
  • DVA-C02: Security — велика частина іспиту, і цей курс покриває цей домен
  • Потім: AWS Certified Security - Specialty, іспит лише з безпеки

Одна колонка зверху донизу. Блок «цей курс» містить identity, authorization, keys and evidence. Стрілка веде до панелі «наступний сервіс», де викликач проходить шість запитань до даних і далі до треку. Друга стрілка веде до панелі DVA-C02 з індикатором іспиту з чотирьох сегментів, другий заповнений помаранчевим і підписаний Security 26%, під ним ряд із двадцяти однієї зеленої позначки з заголовком domain two skills. Пунктирна стрілка далі до панелі SCS-C03, Security - Specialty, позначено «up next» у вашому безпековому шляху.

Використання AWS Security для розробників

Куди рухатися далі

Використання AWS Security для розробників

Preparing Video For Download...