Безпечне розгортання

Використання AWS Security для розробників

Rahul Singh

Technical Product Manager

Для чого потрібен чекліст
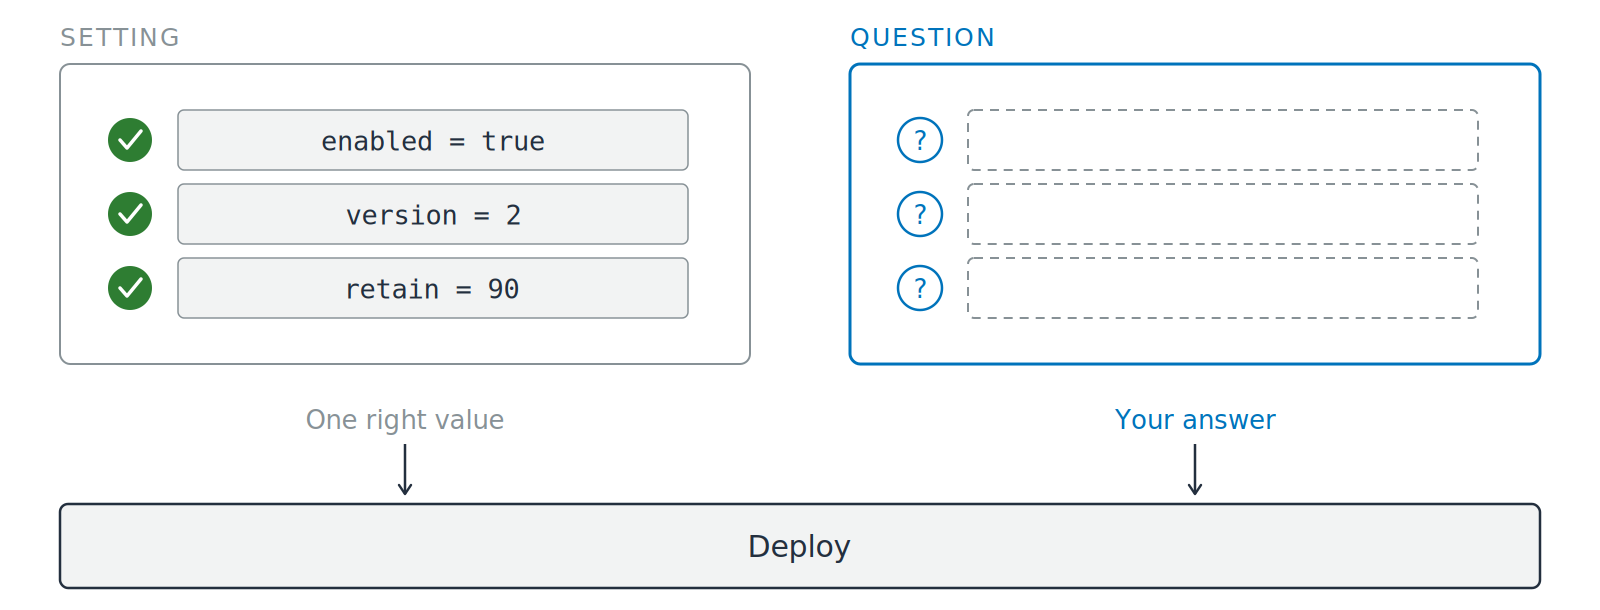
Дві картки поруч над панеллю розгортання на всю ширину. Ліва картка з міткою setting містить три значення конфігурації з зеленими позначками, підпис: one right value. Права картка з міткою question містить три знаки питання біля порожніх пунктирних полів відповіді, підпис: your answer. Від обох карток стрілки ведуть до панелі розгортання.

  • Шість запитань перед тим, як ви розгортаєте
  • Не шість налаштувань для вмикання
Використання AWS Security для розробників

Шість запитань у порядку запиту

Питайте в такому порядку

  1. Хто перевіряє токен викликувача?
  2. Чию особу перевіряє AWS?

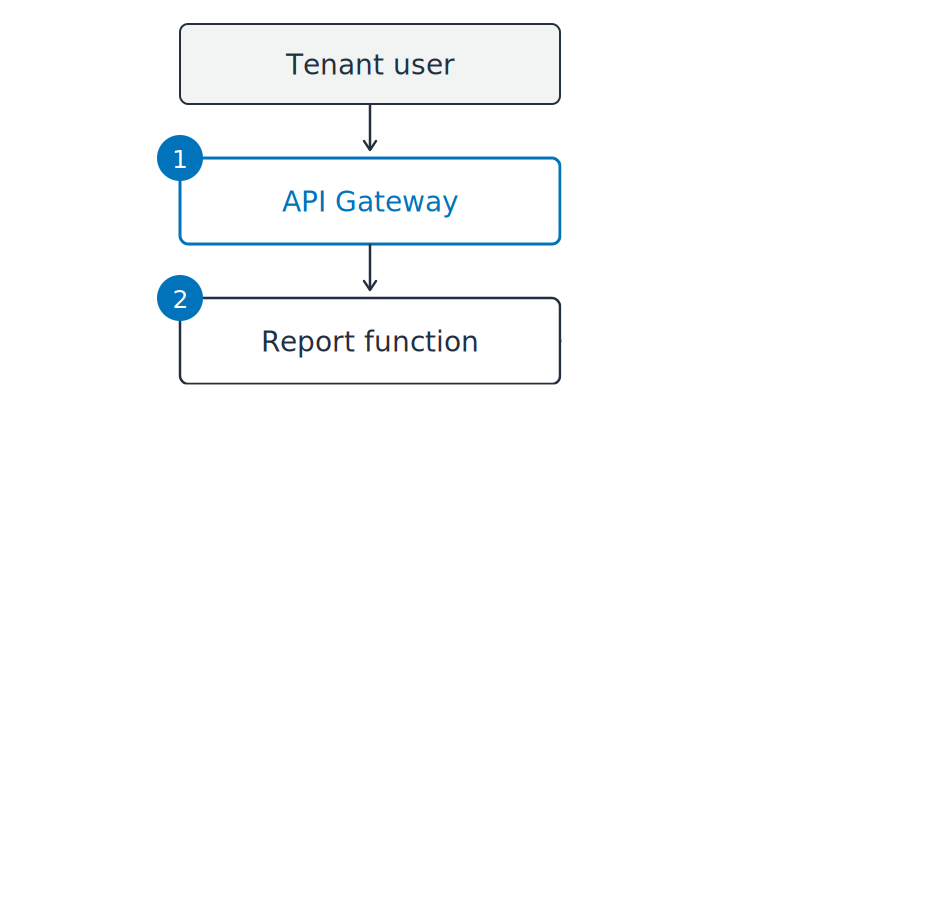
Сервіс звітів орендаря як вертикальний шлях: tenant user, далі API Gateway, потім функція звіту. Маркери 1 і 2 на місцях, де застосовуються запитання.

Використання AWS Security для розробників

Шість запитань у порядку запиту

Питайте в такому порядку

  1. Хто перевіряє токен викликувача?
  2. Чию особу перевіряє AWS?
  3. Що не дає одному орендарю читати рядки іншого?
  4. Де зберігається пароль до бази даних?

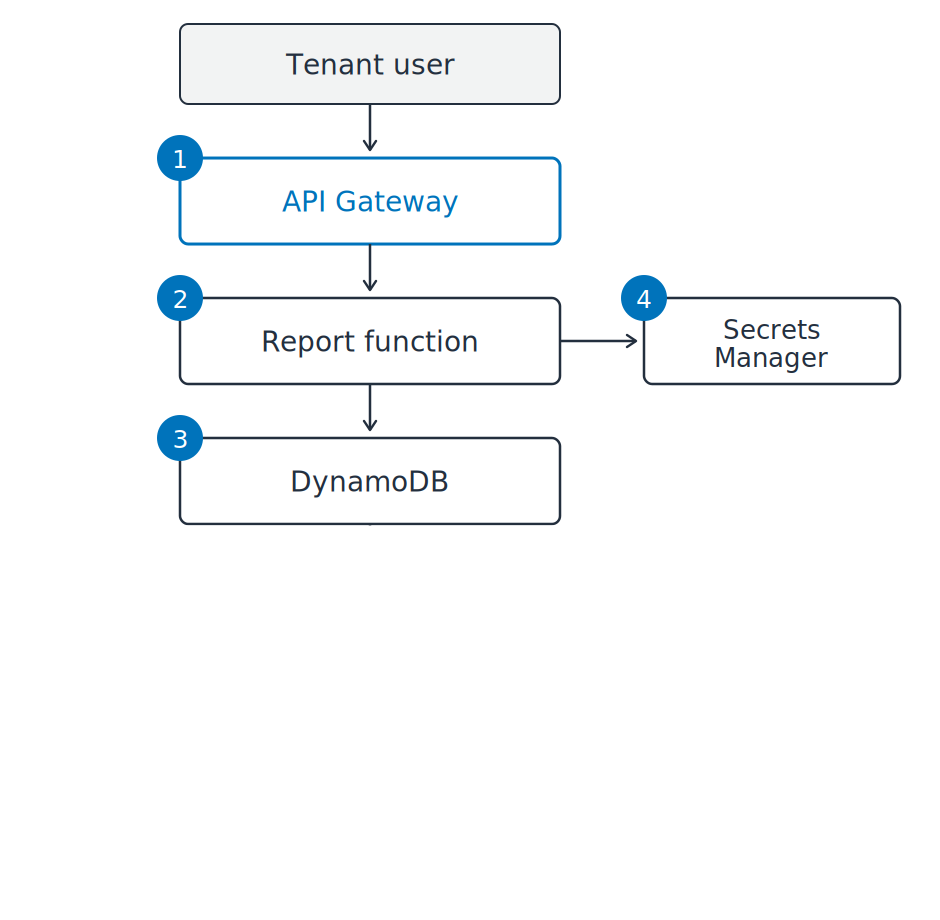
Сервіс звітів орендаря як вертикальний шлях: tenant user, API Gateway, функція звіту та DynamoDB, збоку відгалужується Secrets Manager. Маркери 1–4 на місцях, де застосовуються запитання.

Використання AWS Security для розробників

Шість запитань у порядку запиту

Питайте в такому порядку

  1. Хто перевіряє токен викликувача?
  2. Чию особу перевіряє AWS?
  3. Що не дає одному орендарю читати рядки іншого?
  4. Де зберігається пароль до бази даних?
  5. Хто тримає ключ і хто ним користувався?
  6. Чи завтрашнє завантаження залишить слід?

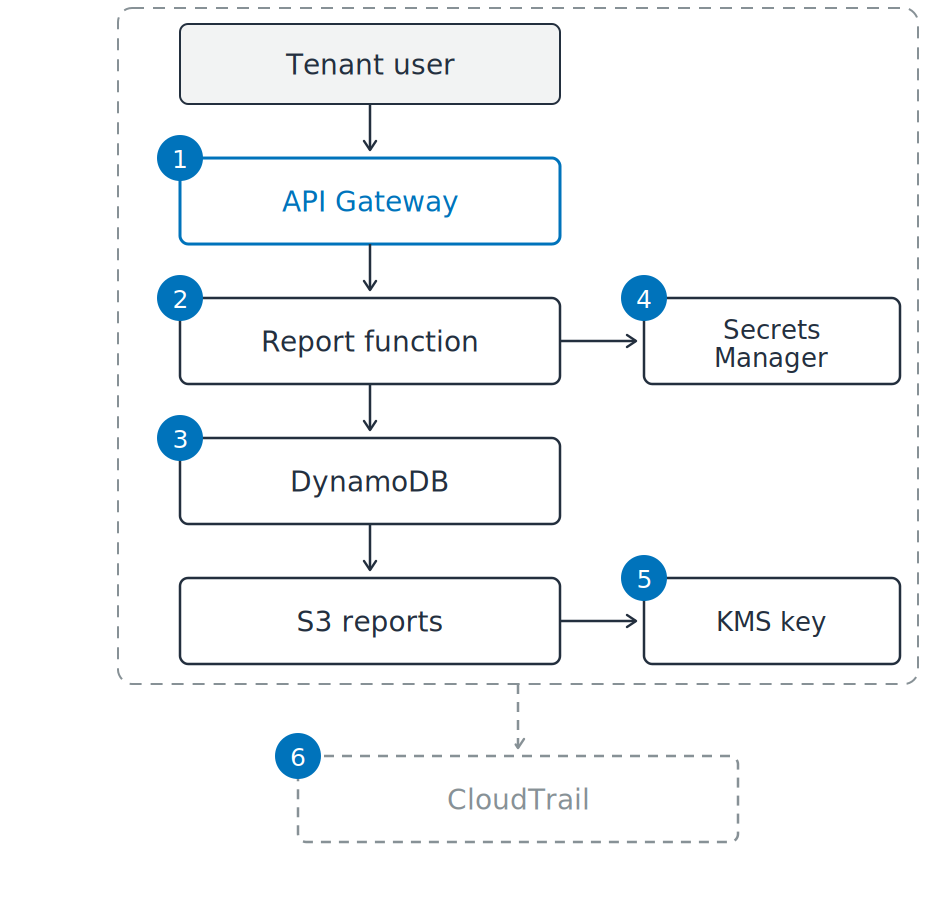
Сервіс звітів орендаря як вертикальний шлях: tenant user, API Gateway, функція звіту, DynamoDB та S3 reports; збоку — Secrets Manager і ключ KMS. Шість маркерів на місцях запитань. Пунктирна межа охоплює сервіс і веде до пунктирного CloudTrail унизу.

Використання AWS Security для розробників

Позначка ≠ безпека

Три з цього сервісу

  1. Роль, не ключ: читає всі об'єкти

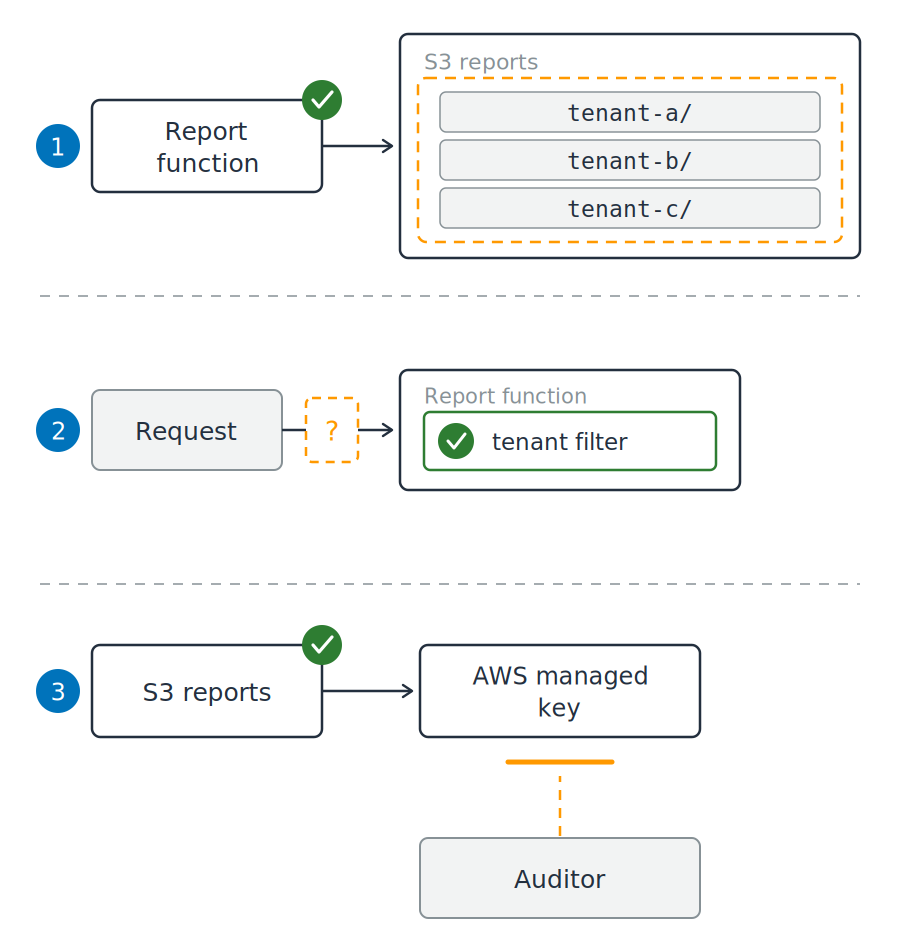
Три пронумеровані фрагменти сервісу звітів. 1) Функція звіту з зеленою позначкою, помаранчева пунктирна область охоплює всі три префікси орендарів у бакеті. 2) Усередині функції — зелений фільтр орендаря, а зовні на шляху запиту — порожня помаранчева брама. 3) На бакеті — зелена позначка, а помаранчевий пунктирний шлях від аудитора до керованого AWS ключа обривається перед ним.

Використання AWS Security для розробників

Позначка ≠ безпека

Три з цього сервісу

  1. Роль, не ключ: читає всі об'єкти
  2. Колонка орендаря: фільтр у вашому коді
  3. Шифрування увімкнено: ключ не можна спільно використовувати

Три пронумеровані фрагменти сервісу звітів. 1) Функція звіту з зеленою позначкою, помаранчева пунктирна область охоплює всі три префікси орендарів у бакеті. 2) Усередині функції — зелений фільтр орендаря, а зовні на шляху запиту — порожня помаранчева брама. 3) На бакеті — зелена позначка, а помаранчевий пунктирний шлях від аудитора до керованого AWS ключа обривається перед ним.

Використання AWS Security для розробників

Розрив, якого не видно в конфігурації

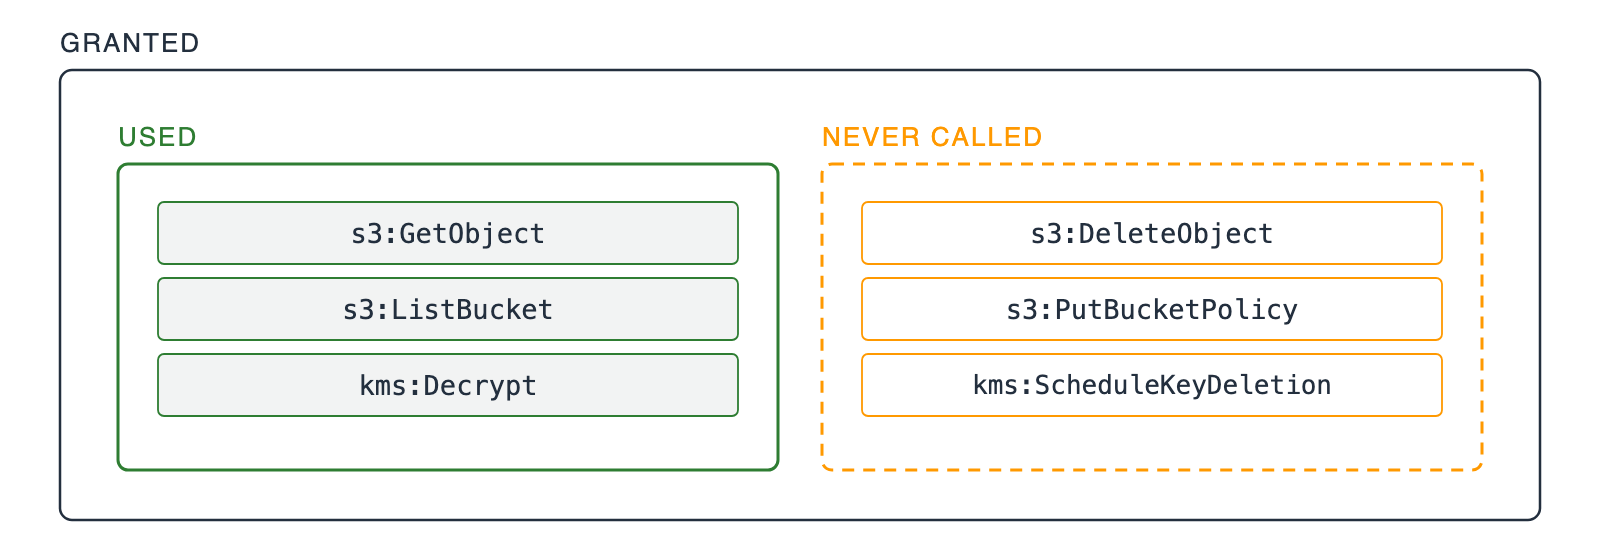
Зовнішня рамка з міткою granted містить дві невзаємні внутрішні: суцільну зелену used з трьома IAM-діями, які викликала роль, і пунктирну помаранчеву never called з трьома IAM-діями, які не викликались.

  • Було вірно в день написання: усі дії, які тоді викликав сервіс
  • Зараз надто широко: половину він перестав викликати
  • Виправлення: надайте те, що 90 днів трейлу показали у вжитку
Використання AWS Security для розробників

Пишіть причину, а не налаштування

Дві половини одного вибору

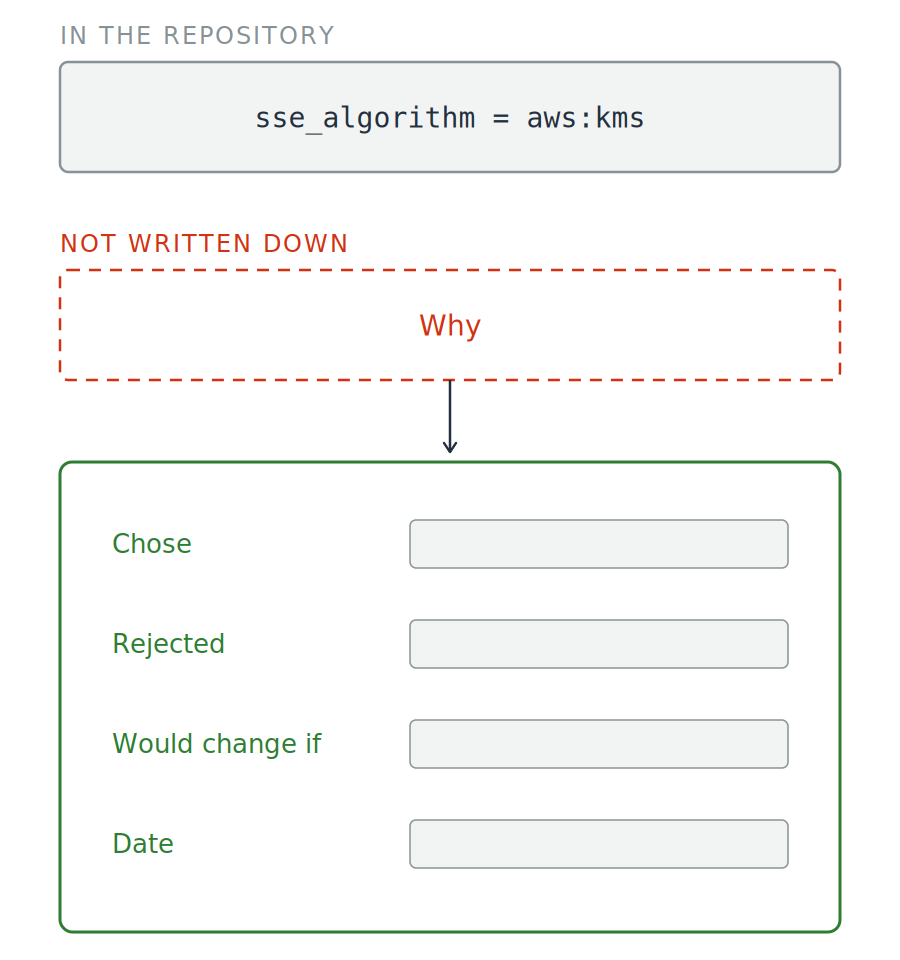
  • Значення, яке встановлює ваш код
  • Причина, чому ви його встановили

Рядок конфігурації з міткою в репозиторії над порожнім пунктирним блоком why із підписом not written down. Стрілка веде до зеленої картки рішення з чотирма полями: chose, rejected, would change if, date.

Використання AWS Security для розробників

Пишіть причину, а не налаштування

Дві половини одного вибору

  • Значення, яке встановлює ваш код
  • Причина, чому ви його встановили


  • Записано й погоджено: рішення
  • Залишено без документації: сюрприз

Рядок конфігурації з міткою в репозиторії над порожнім пунктирним блоком why із підписом not written down. Стрілка веде до зеленої картки рішення з чотирма полями: chose, rejected, would change if, date.

Використання AWS Security для розробників

Ті самі запитання, інші викликувачі

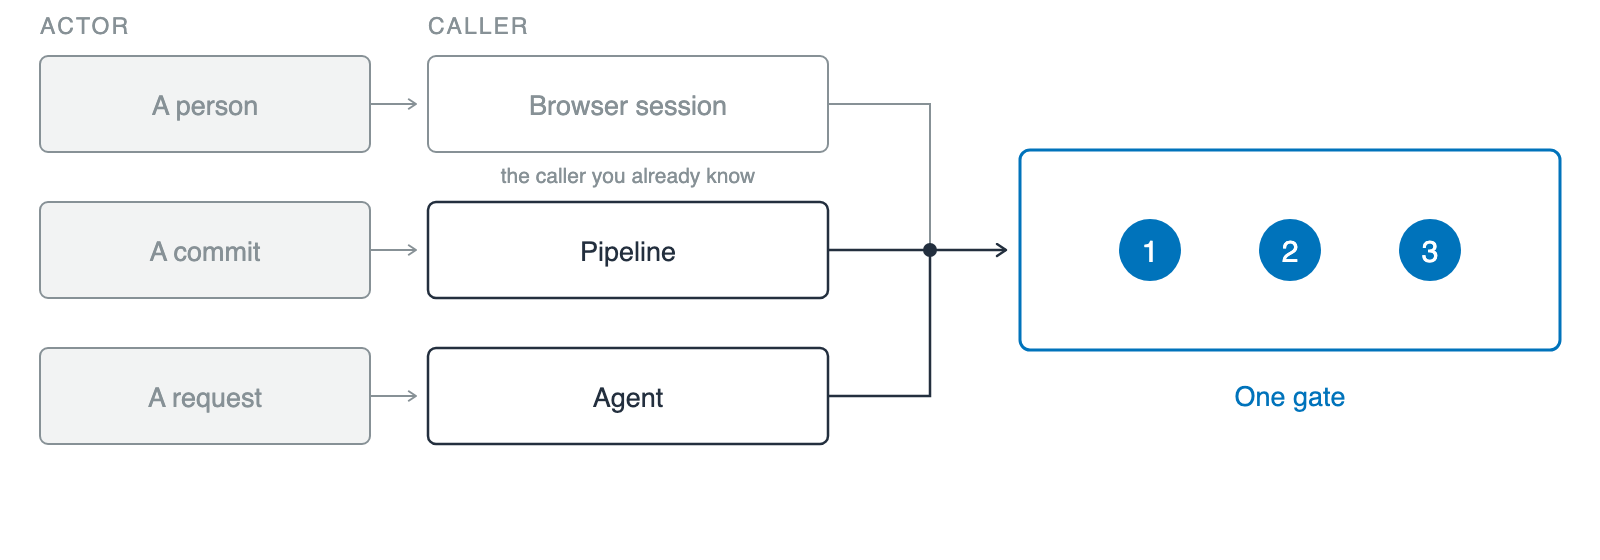
Три рядки під двома заголовками actor і caller, кожен поєднує діяча з викликувачем: людина з сеансом браузера (приглушено як звичний випадок), коміт з конвеєром, запит з агентом. Усі сходяться до однієї синьої брами з підписом one gate і трьома пронумерованими маркерами.

  • Workload identity: ідентичність викликувача, який не є людиною
  • Ті самі три запитання: ідентичність, яку AWS може перевірити, обсяг не ширший за роботу, запис того, що зроблено
  • Що змінилося: сам викликувач
Використання AWS Security для розробників

Куди рухатися далі

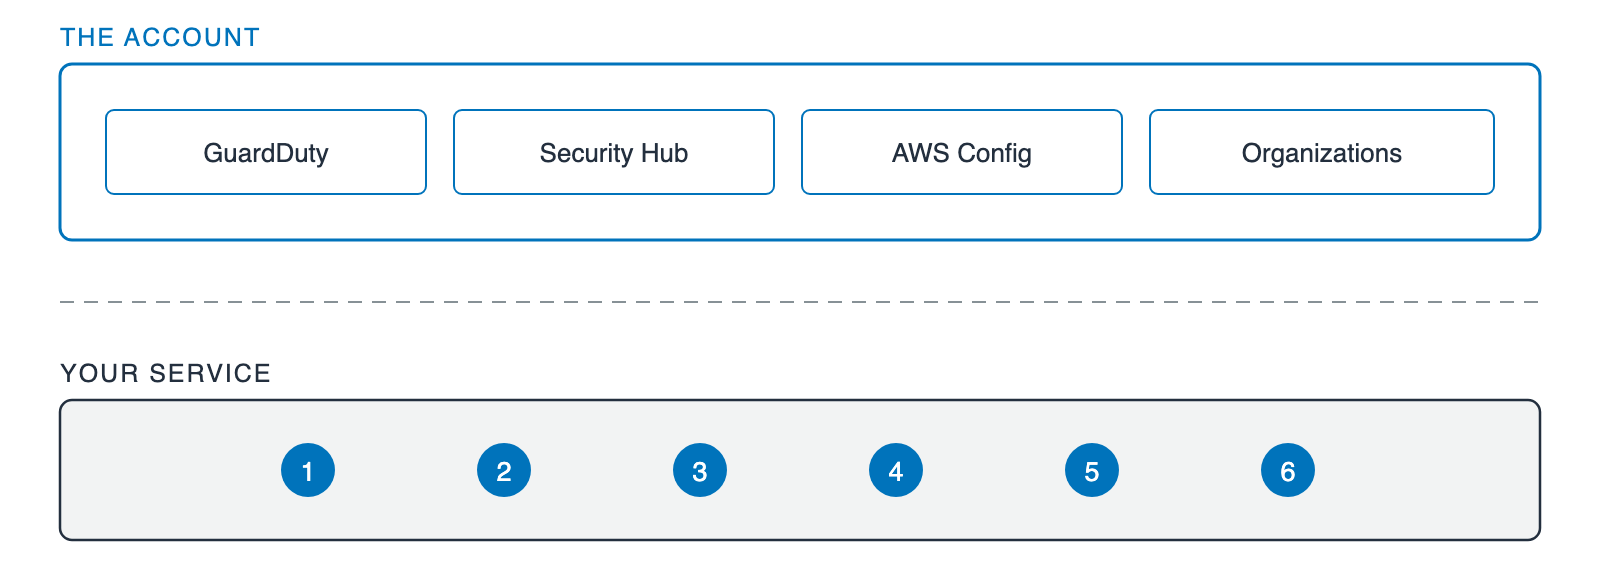
Дві смуги. Верхня — the account — має чотири рівні блоки: GuardDuty, Security Hub, AWS Config, Organizations. Нижче пунктирного розділювача — your service з тими самими шістьма маркерами, що й раніше.

  • Ваш сервіс: шість запитань
  • Акаунт над ним: GuardDuty, Security Hub, AWS Config, Organizations
Використання AWS Security для розробників

Давайте потренуємось!

Використання AWS Security для розробників

Preparing Video For Download...