Ai kiểm soát khóa

Sử dụng AWS Security dành cho Developer

Rahul Singh

Technical Product Manager

Hai loại khóa KMS
Do AWS quản lý

  • Dịch vụ tạo, bí danh aws/s3
  • Chính sách xem được, không chỉnh sửa được
  • Không tính phí hằng tháng

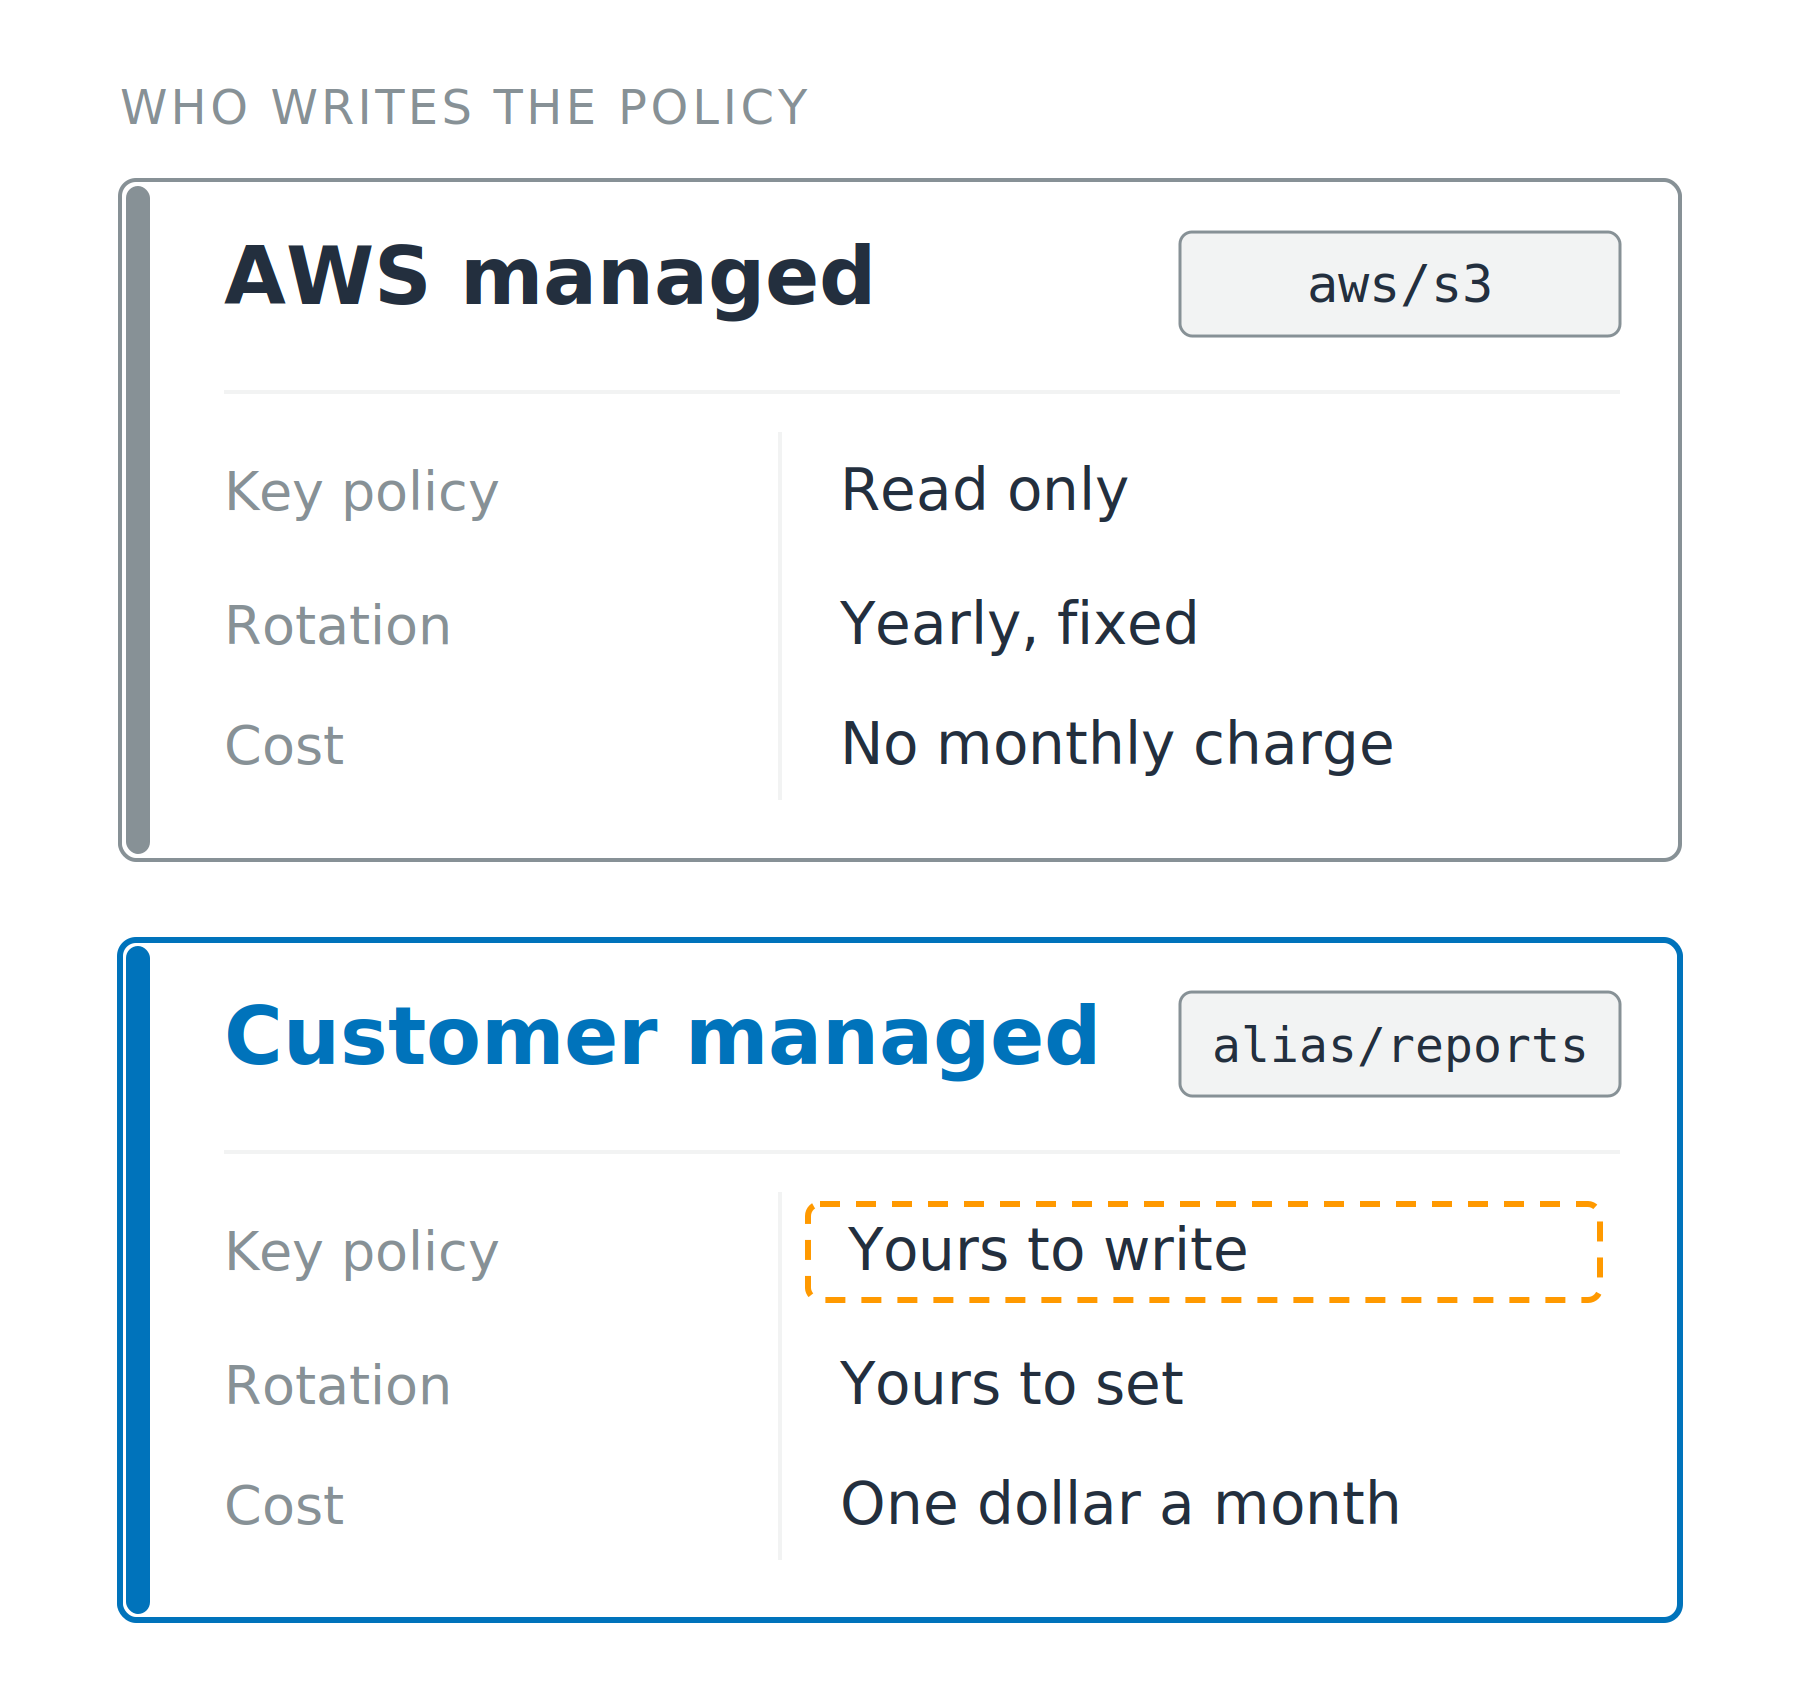
Hai thẻ xếp chồng so sánh một khóa do AWS quản lý với một khóa do khách hàng quản lý theo 3 hàng: chính sách khóa, xoay vòng và chi phí. Hàng chính sách khóa của thẻ khách hàng được tô sáng. Mỗi thẻ có bí danh: aws gạch chéo s3 và alias gạch chéo reports.

Sử dụng AWS Security dành cho Developer

Hai loại khóa KMS

Do AWS quản lý

  • Dịch vụ tạo, bí danh aws/s3
  • Chính sách xem được, không chỉnh sửa được
  • Không tính phí hằng tháng

Do khách hàng quản lý

  • Bạn tạo, bí danh alias/reports, chính sách do bạn viết
  • Kỳ xoay vòng do bạn đặt
  • Một đô mỗi tháng cho mỗi khóa

Hai thẻ xếp chồng so sánh một khóa do AWS quản lý với một khóa do khách hàng quản lý theo 3 hàng: chính sách khóa, xoay vòng và chi phí. Hàng chính sách khóa của thẻ khách hàng được tô sáng. Mỗi thẻ có bí danh: aws gạch chéo s3 và alias gạch chéo reports.

Sử dụng AWS Security dành cho Developer

Hai cổng, và cả hai phải mở

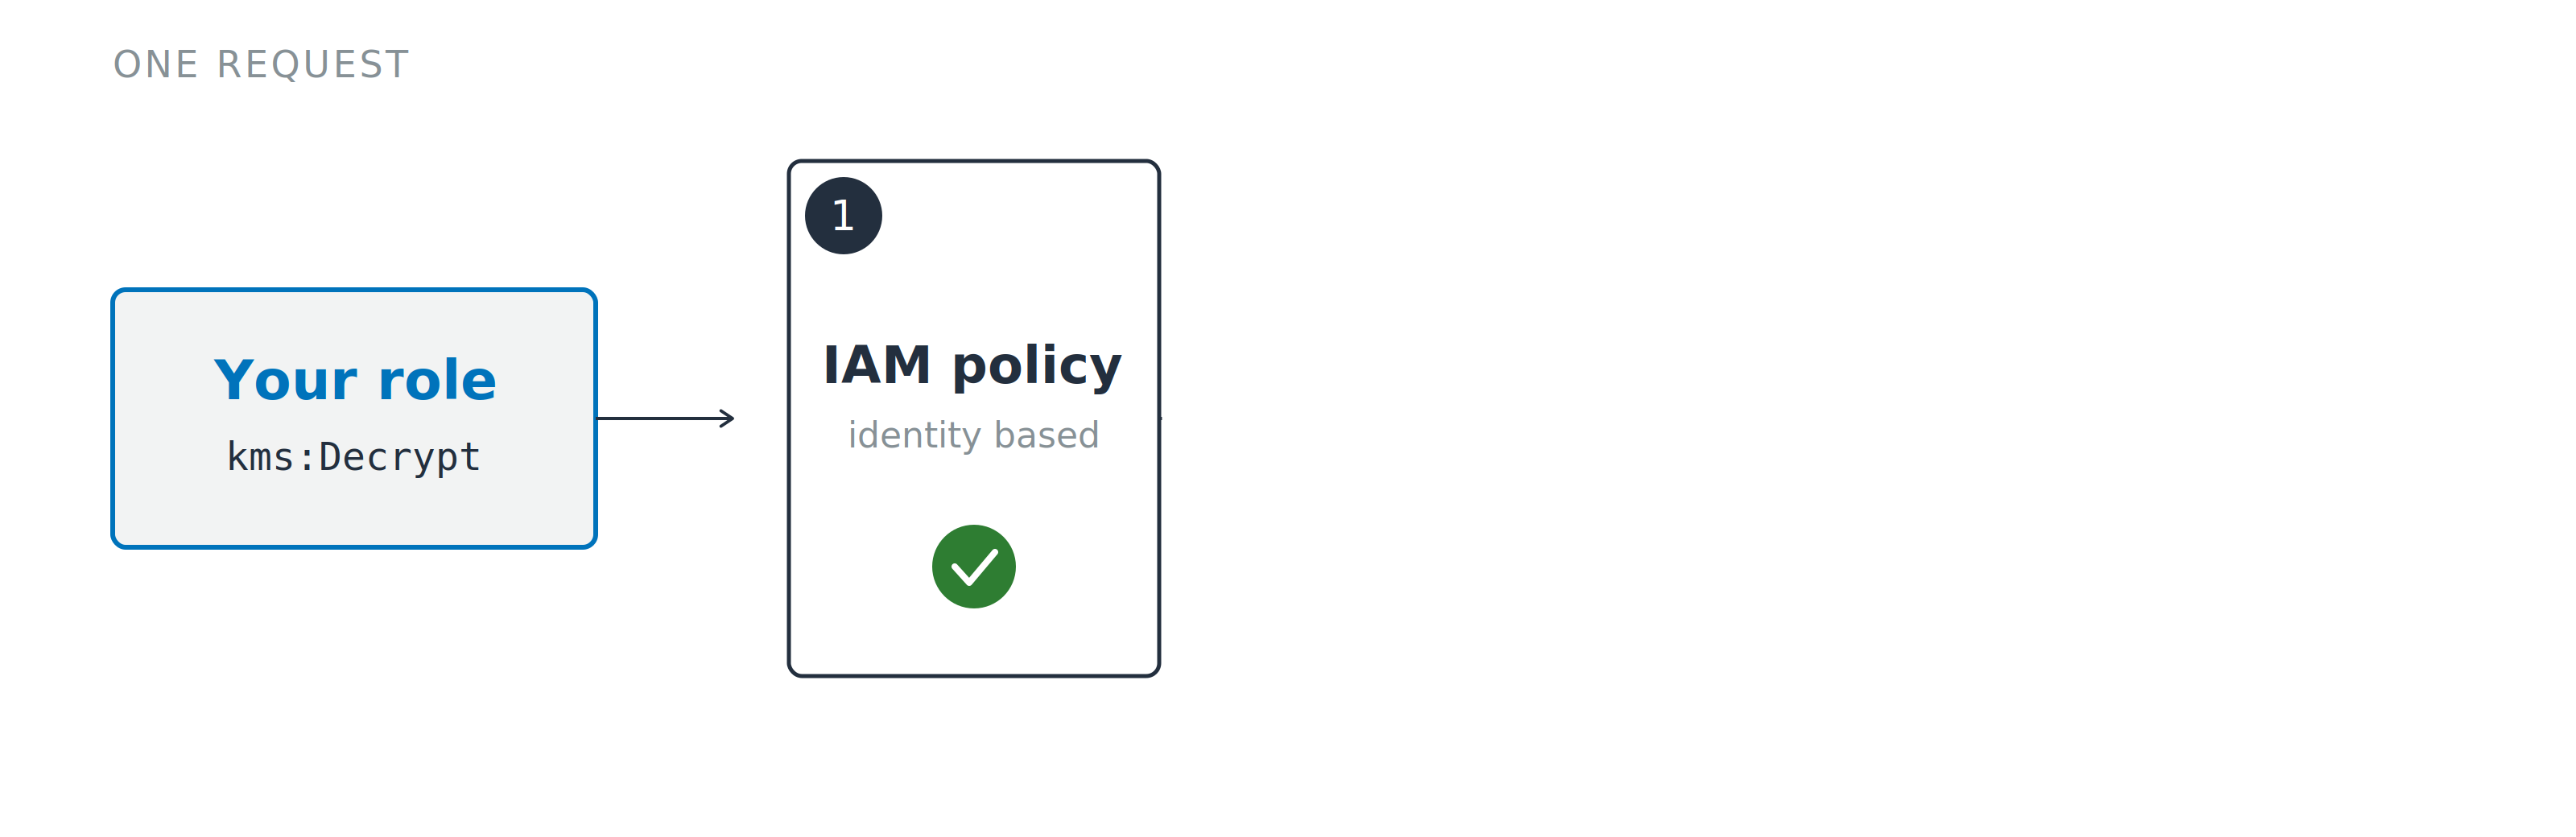
Một yêu cầu giải mã tiến đến cổng đầu trong hai cổng. Cổng chính sách IAM được vẽ nét liền và đánh số một, cổng chính sách khóa phía sau nét đứt xám, và cả hai chưa phản hồi.

  1. Chính sách IAM: người gọi được phép yêu cầu gì
Sử dụng AWS Security dành cho Developer

Hai cổng, và cả hai phải mở

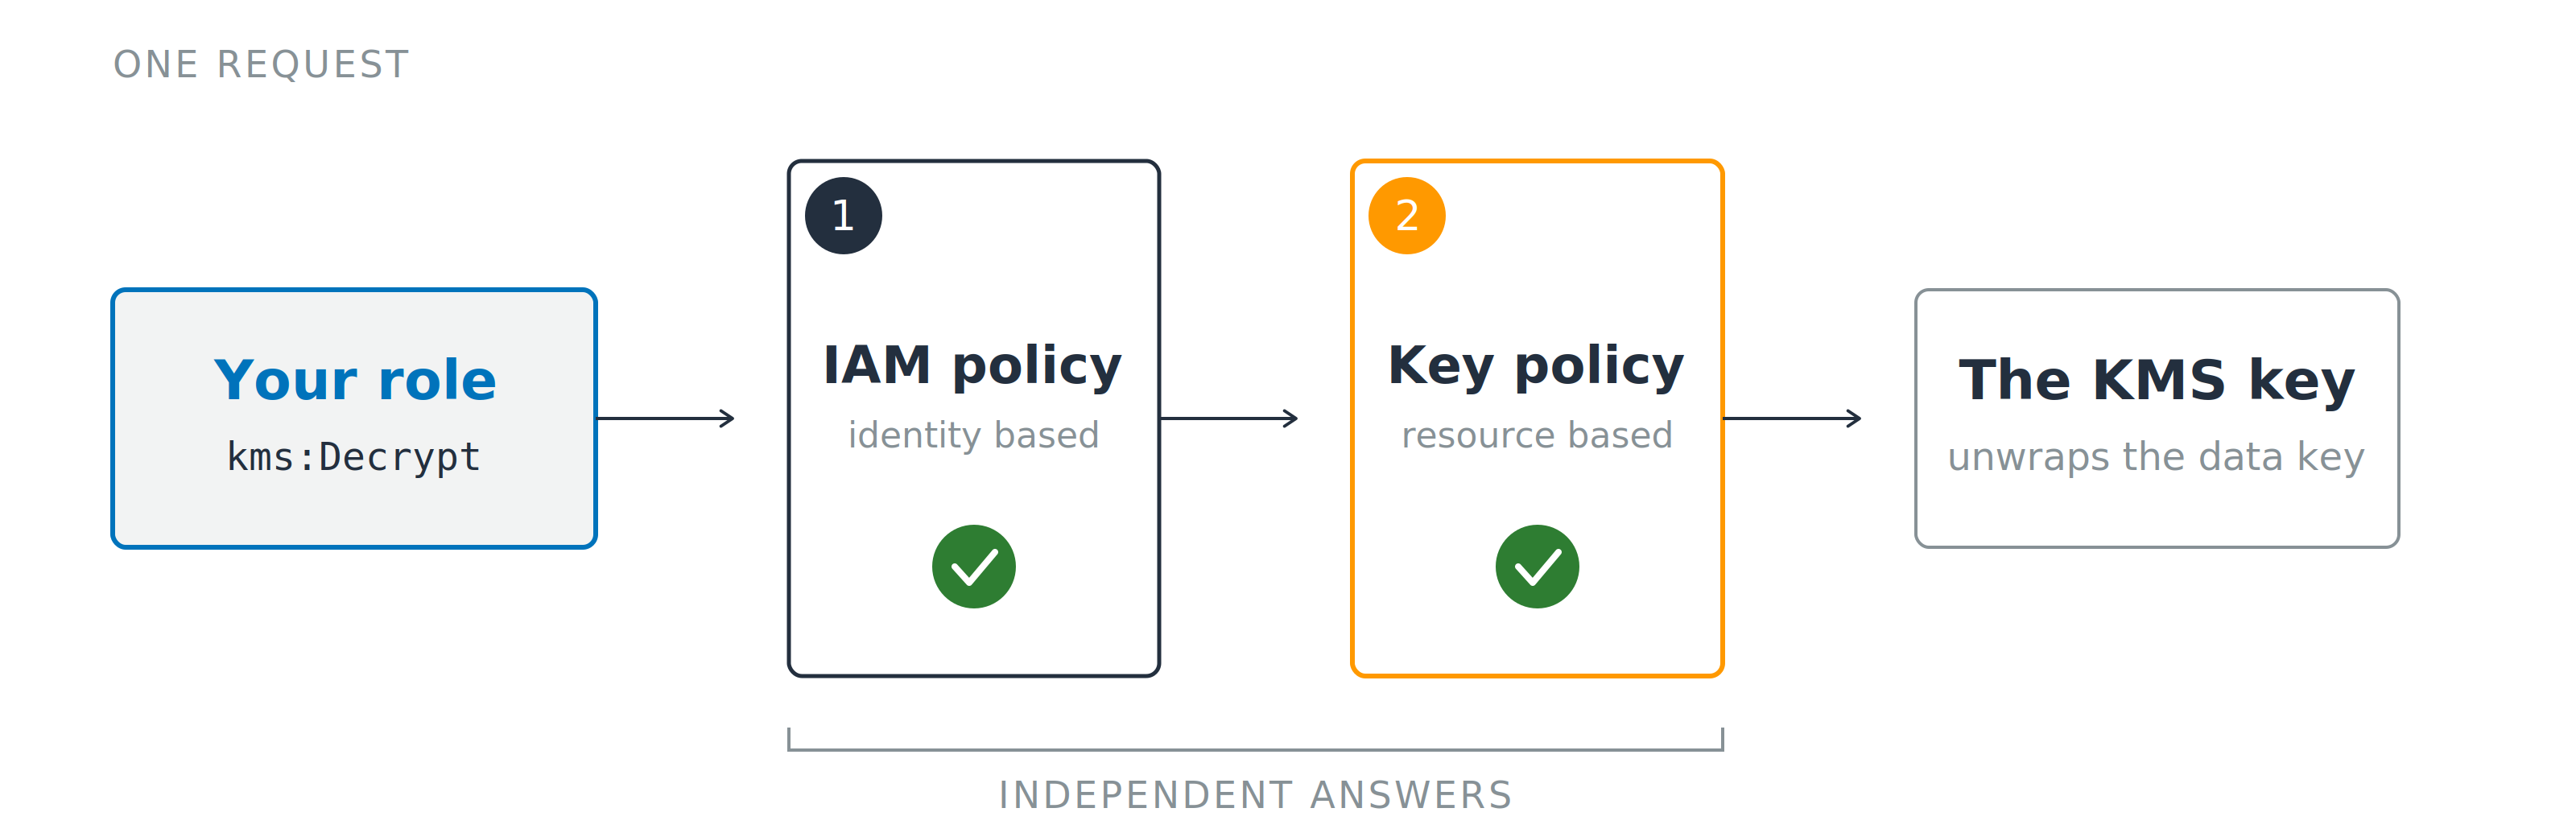
Một yêu cầu giải mã đi từ trái sang phải qua hai cổng được đánh số, mốc một là chính sách IAM và mốc hai là chính sách khóa, trước khi tới khóa KMS. Dấu ngoặc dưới hai cổng ghi chú: các câu trả lời độc lập.

  1. Chính sách IAM: người gọi được phép yêu cầu gì
  2. Chính sách khóa: khóa sẽ phản hồi cho ai

Chính sách khóa mặc định: ủy quyền cho IAM

Grant: chỉ định thao tác khóa cho một principal, tự thu hồi được

Sử dụng AWS Security dành cho Developer

Khóa không chạm vào dữ liệu của bạn

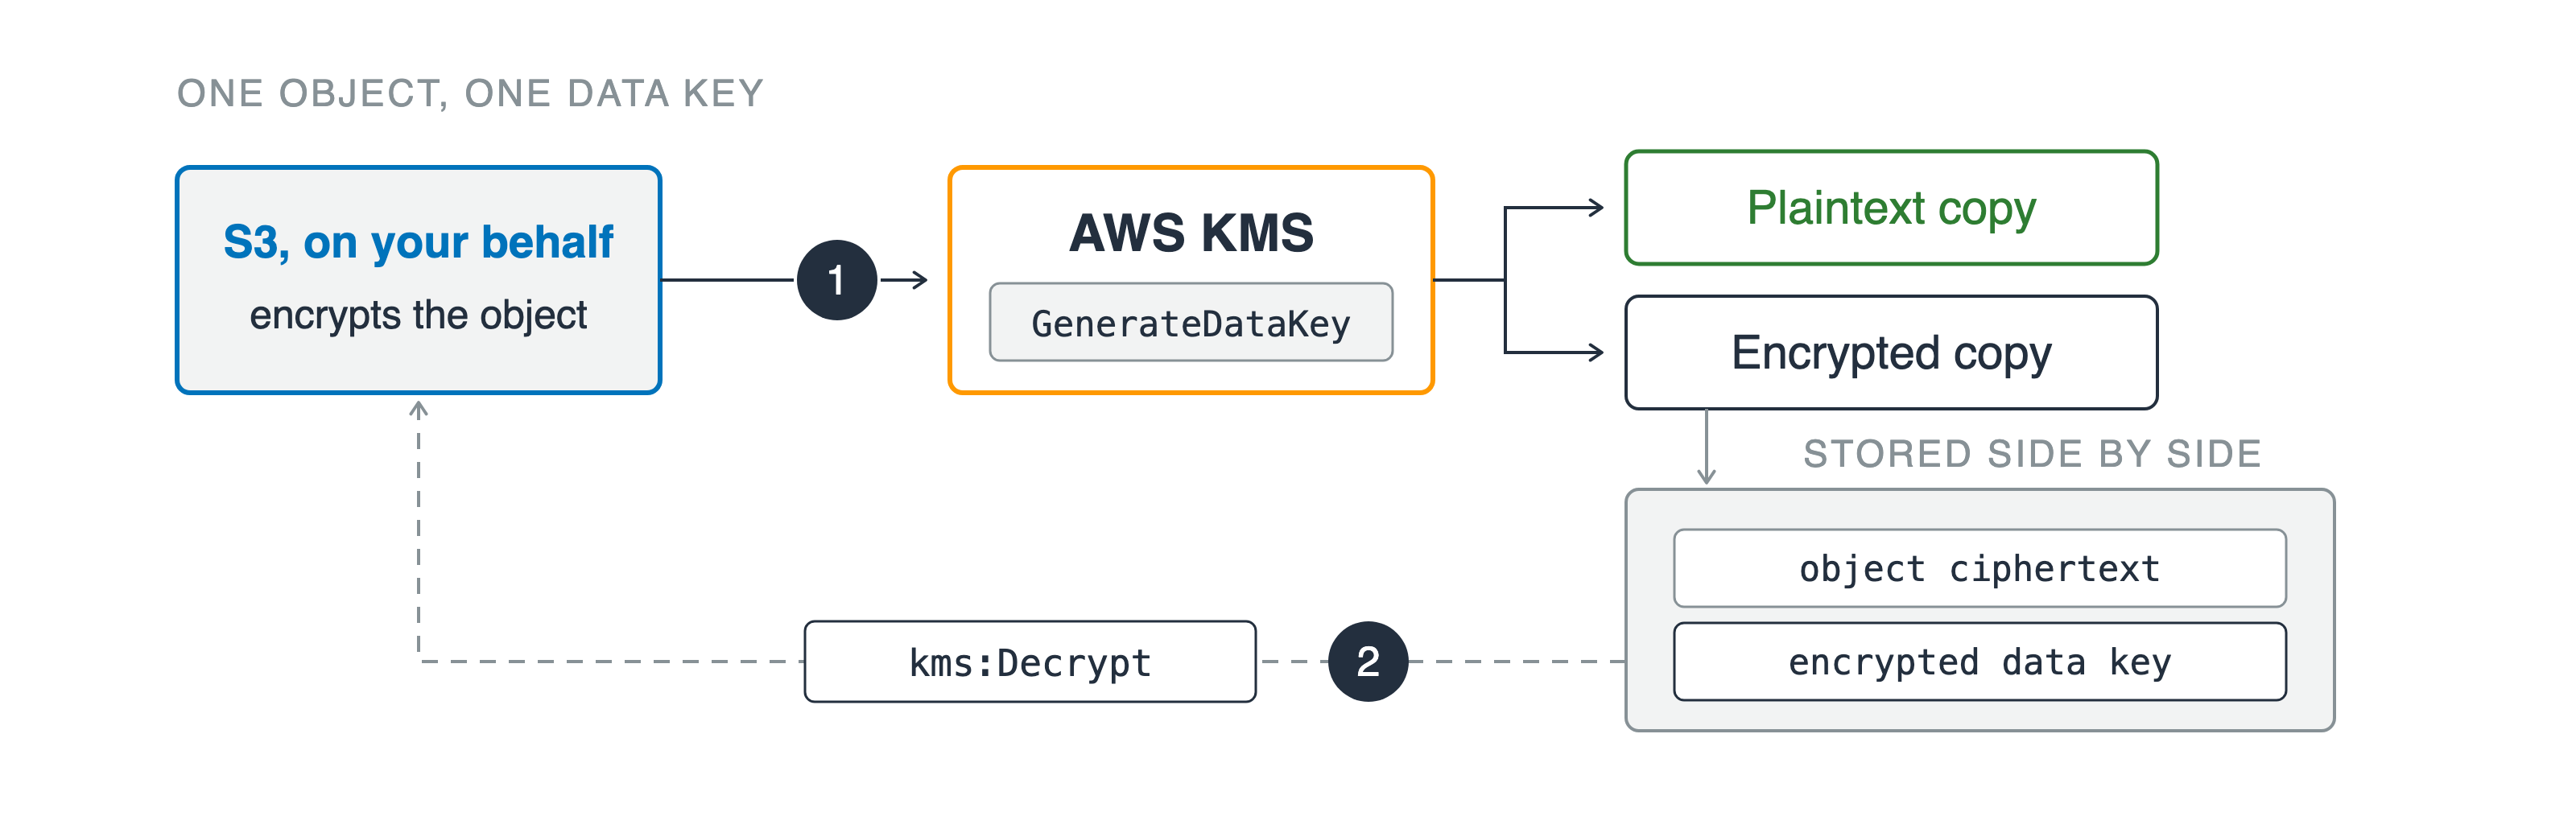
Amazon S3, thay bạn, gọi AWS KMS tại mốc một, và KMS trả về một data key gồm bản rõ và bản đã mã hóa. Bản mã hóa được lưu cạnh bản mã của đối tượng; một đường hồi mảnh tại mốc hai mang nó về qua cuộc gọi giải mã.

Mã hóa phong bì (Envelope encryption)

Mã hóa trực tiếp: trần 4 KB

  1. GenerateDataKey, trả về hai bản sao
  2. kms:Decrypt trên bản đã lưu
Sử dụng AWS Security dành cho Developer

Qua tài khoản, không ai thấy cả hai nửa
Tài khoản của người gọi

  • Hành động được phép trong IAM
  • Tài nguyên: ARN của khóa

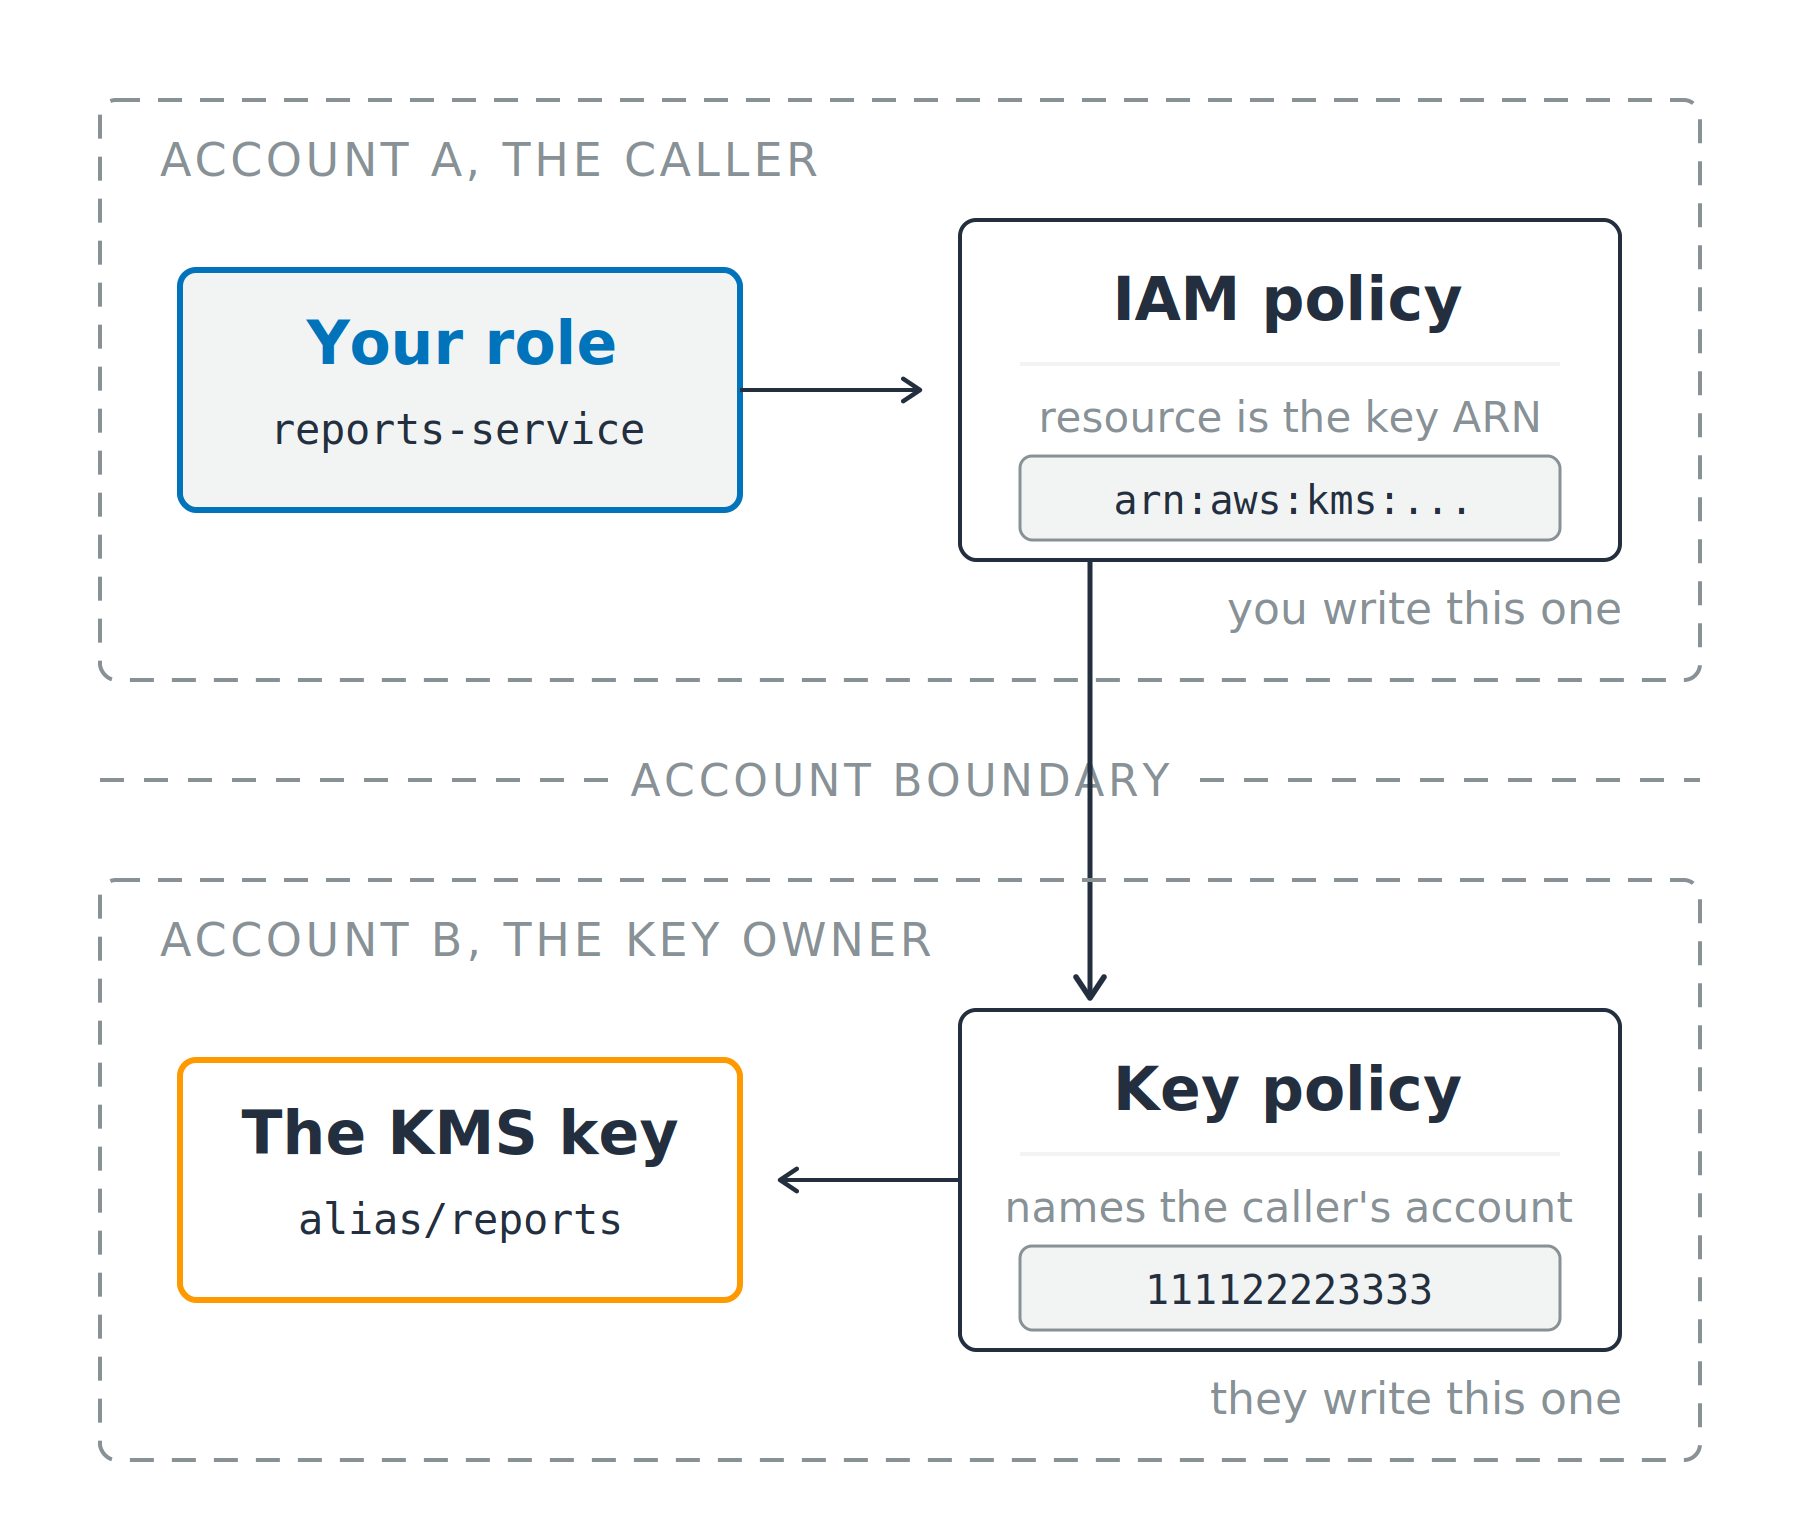
Hai khung tài khoản nét đứt, ngăn cách bởi ranh giới tài khoản. Vai trò người gọi và chính sách IAM ở khung trên; chính sách khóa và khóa KMS ở khung dưới; yêu cầu băng qua ranh giới giữa chúng.

Sử dụng AWS Security dành cho Developer

Qua tài khoản, không ai thấy cả hai nửa

Tài khoản của người gọi

  • Hành động được phép trong IAM
  • Tài nguyên: ARN của khóa

Tài khoản sở hữu khóa

  • Chính sách khóa nêu tên người gọi
  • Toàn bộ tài khoản, hoặc một vai trò trong đó

Hai khung tài khoản nét đứt, ngăn cách bởi ranh giới tài khoản. Vai trò người gọi và chính sách IAM ở khung trên; chính sách khóa và khóa KMS ở khung dưới; yêu cầu băng qua ranh giới giữa chúng.

Sử dụng AWS Security dành cho Developer

Đọc thông báo từ chối, đừng đoán

Dựa trên danh tính

  • AccessDeniedException, kèm mệnh đề nêu tên cổng

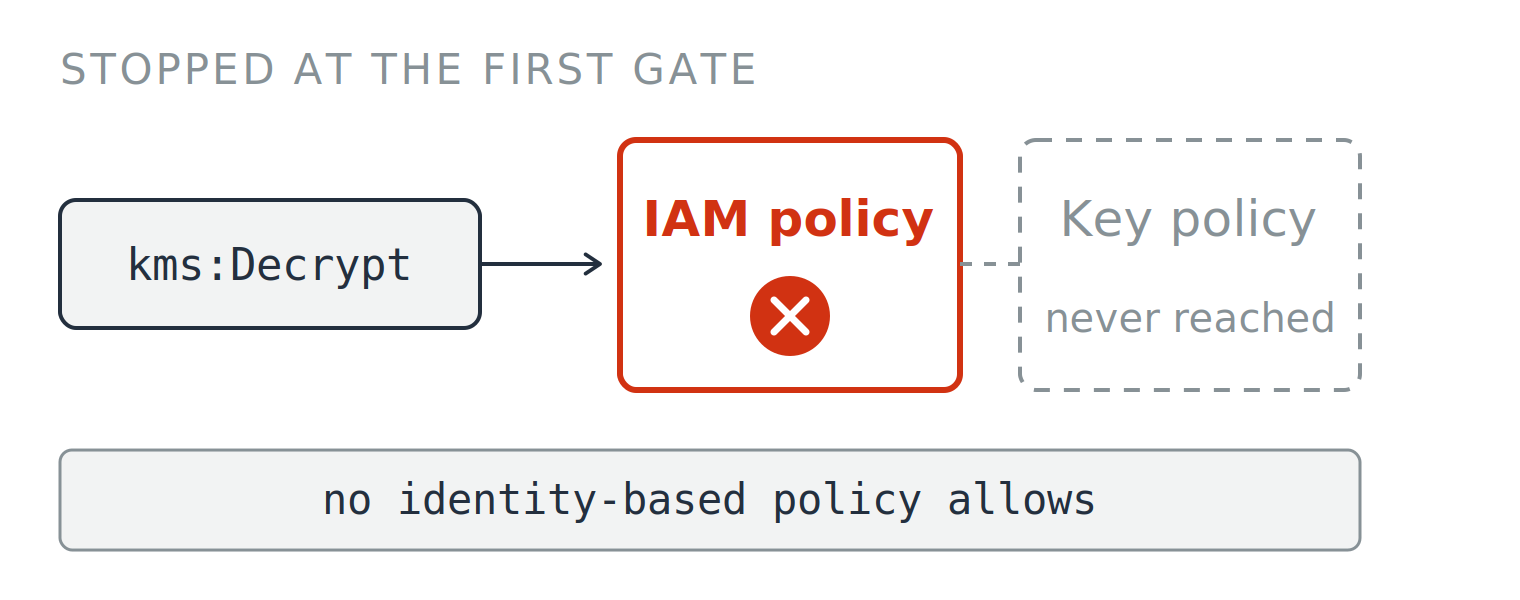
  • no identity-based policy allows

  • Sửa chính sách IAM của người gọi


Yêu cầu giải mã bị chặn ở cổng đầu; chính sách IAM có dấu X đỏ và chính sách khóa phía sau bị mờ đi, không được xét. Chú thích dưới sơ đồ: no identity-based policy allows.


Sử dụng AWS Security dành cho Developer

Đọc thông báo từ chối, đừng đoán

Dựa trên danh tính

  • AccessDeniedException, kèm mệnh đề nêu tên cổng

  • no identity-based policy allows

  • Sửa chính sách IAM của người gọi

Dựa trên tài nguyên

  • no resource-based policy allows
  • Sửa chính sách khóa

Yêu cầu giải mã bị chặn ở cổng đầu; chính sách IAM có dấu X đỏ và chính sách khóa phía sau bị mờ đi, không được xét. Chú thích dưới sơ đồ: no identity-based policy allows.

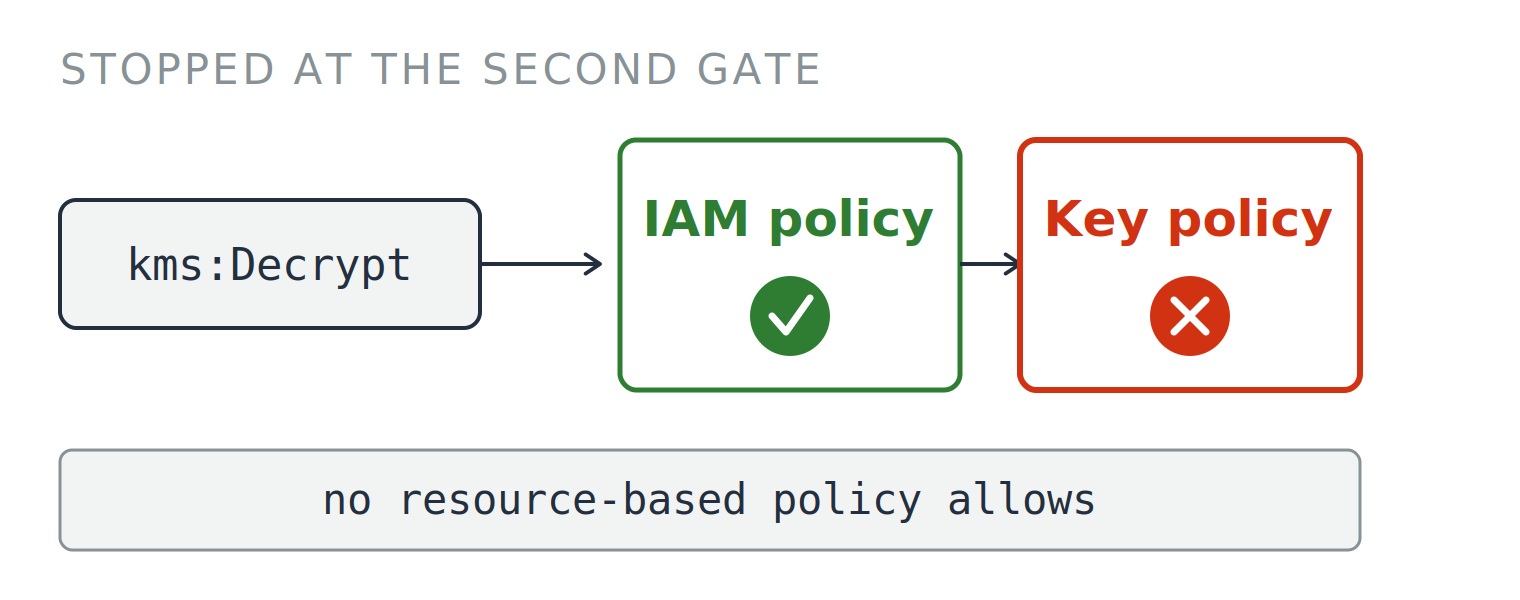
Một yêu cầu giải mã vượt qua chính sách IAM có dấu tick xanh rồi bị chặn ở cổng thứ hai, nơi chính sách khóa có dấu X đỏ. Chú thích dưới sơ đồ: no resource-based policy allows.

Sử dụng AWS Security dành cho Developer

Xoay vòng thực sự thay đổi gì

Xoay vòng tự động

  • Mặc định 365 ngày
  • Phạm vi 90 đến 2.560 ngày

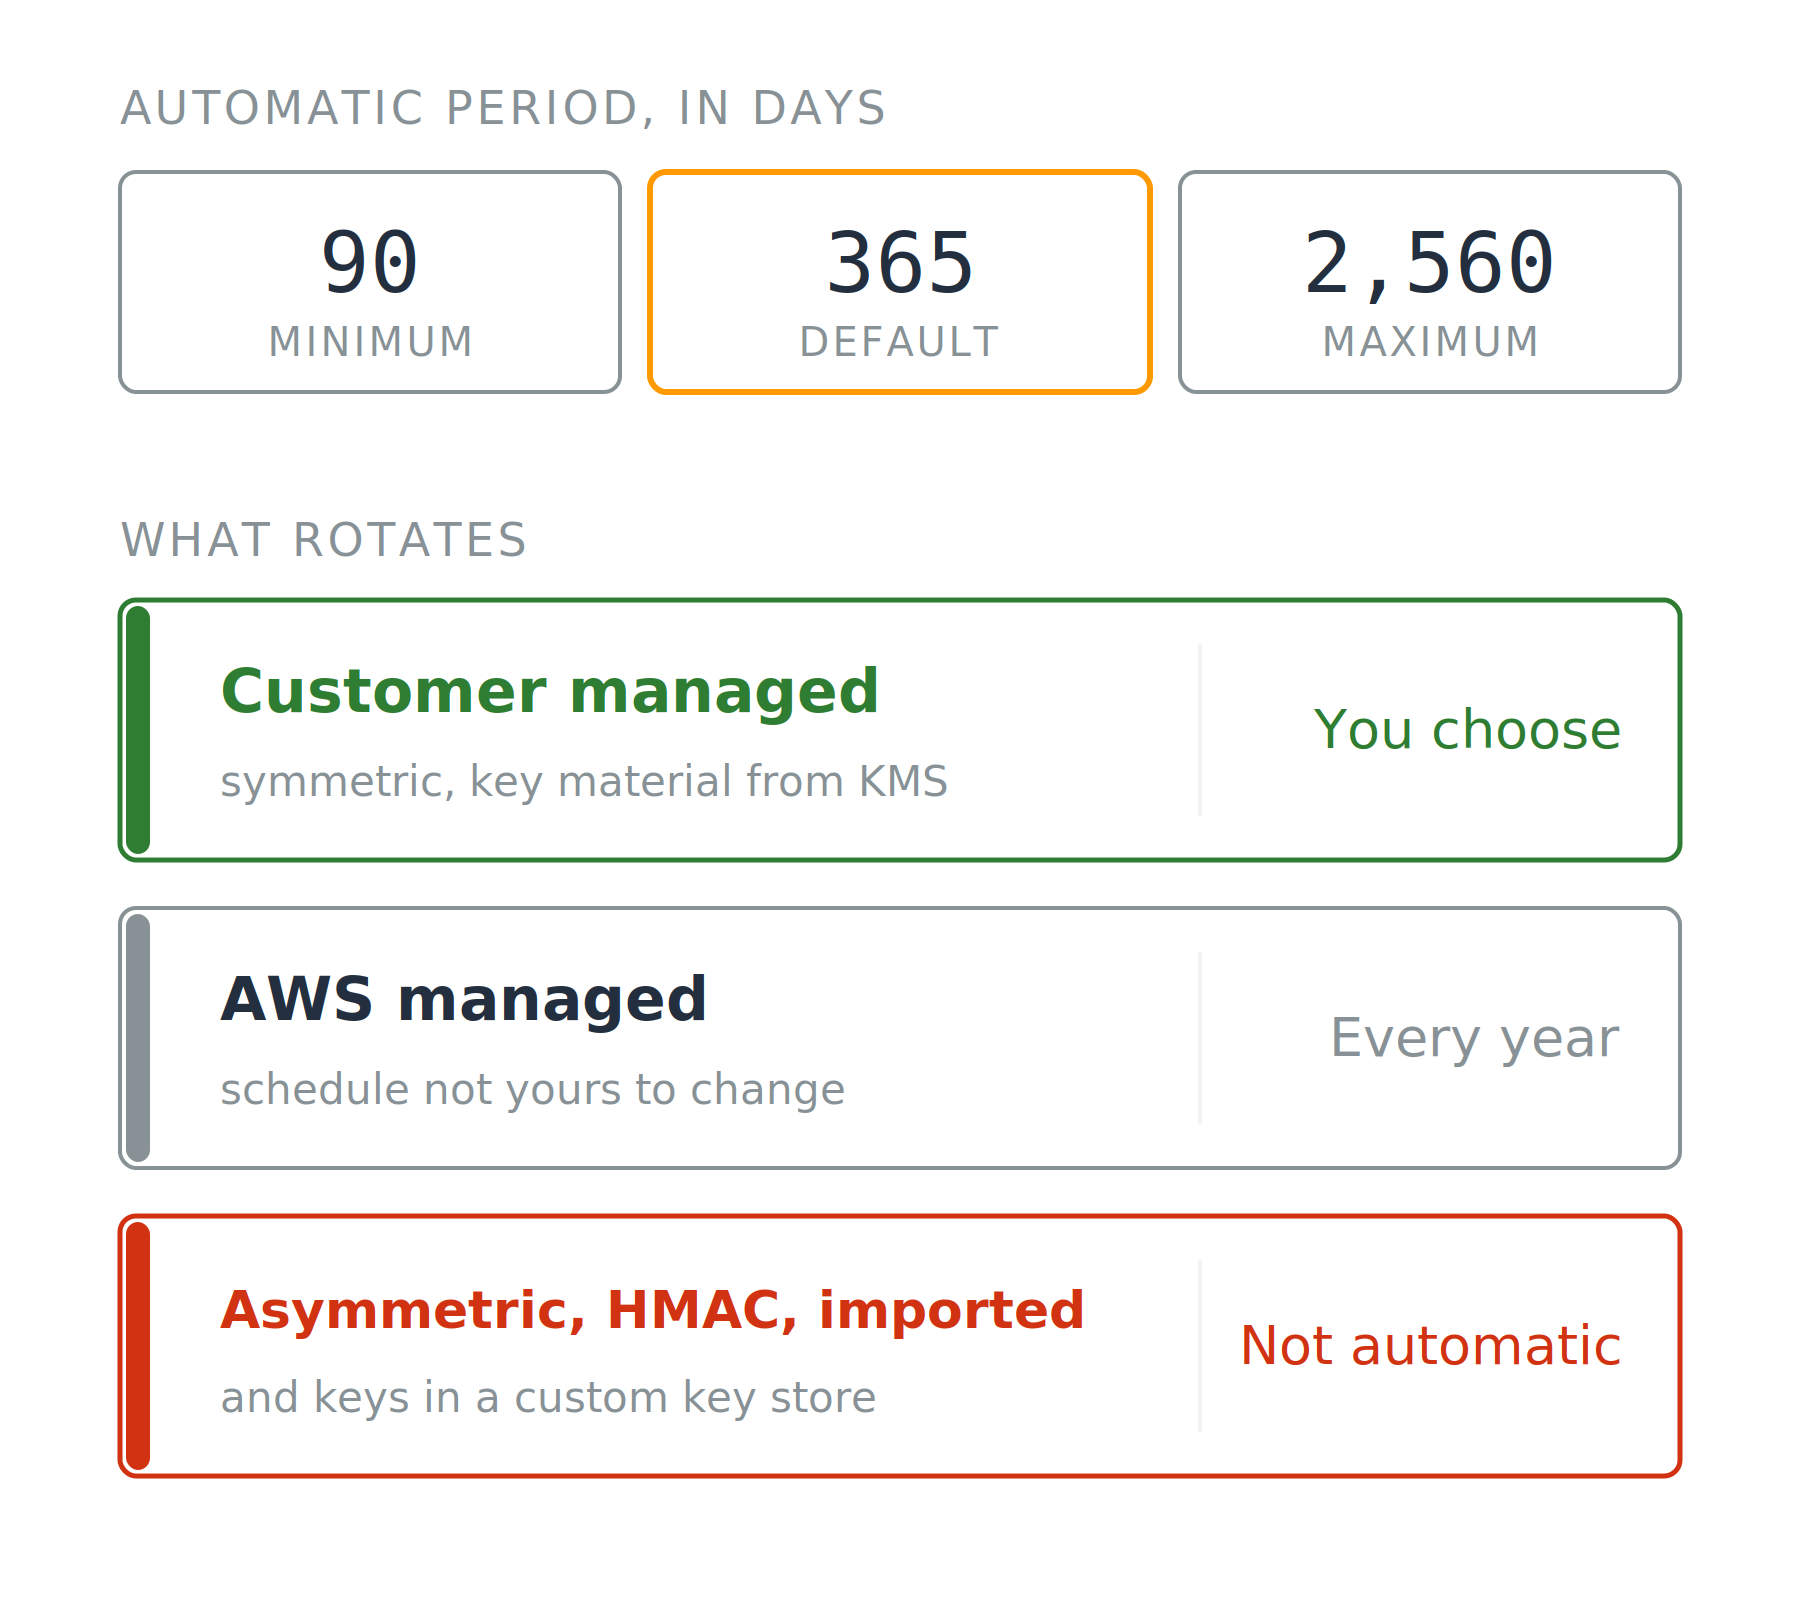
Ba thẻ cho biết kỳ xoay vòng tự động tối thiểu, mặc định và tối đa theo ngày, phía dưới là ba hàng cho loại khóa nào xoay và theo lịch của ai.

Sử dụng AWS Security dành cho Developer

Xoay vòng thực sự thay đổi gì

Xoay vòng tự động

  • Mặc định 365 ngày
  • Phạm vi 90 đến 2.560 ngày

Theo nhu cầu

  • RotateKeyOnDemand, tối đa 25 lần mỗi khóa

Hai giới hạn

  • Khóa do AWS quản lý, cố định theo năm
  • Xoay tự động: chỉ áp dụng cho khóa đối xứng với vật liệu do KMS tạo

Ba thẻ cho biết kỳ xoay vòng tự động tối thiểu, mặc định và tối đa theo ngày, phía dưới là ba hàng cho loại khóa nào xoay và theo lịch của ai.

Sử dụng AWS Security dành cho Developer

Những gì xoay vòng không khắc phục

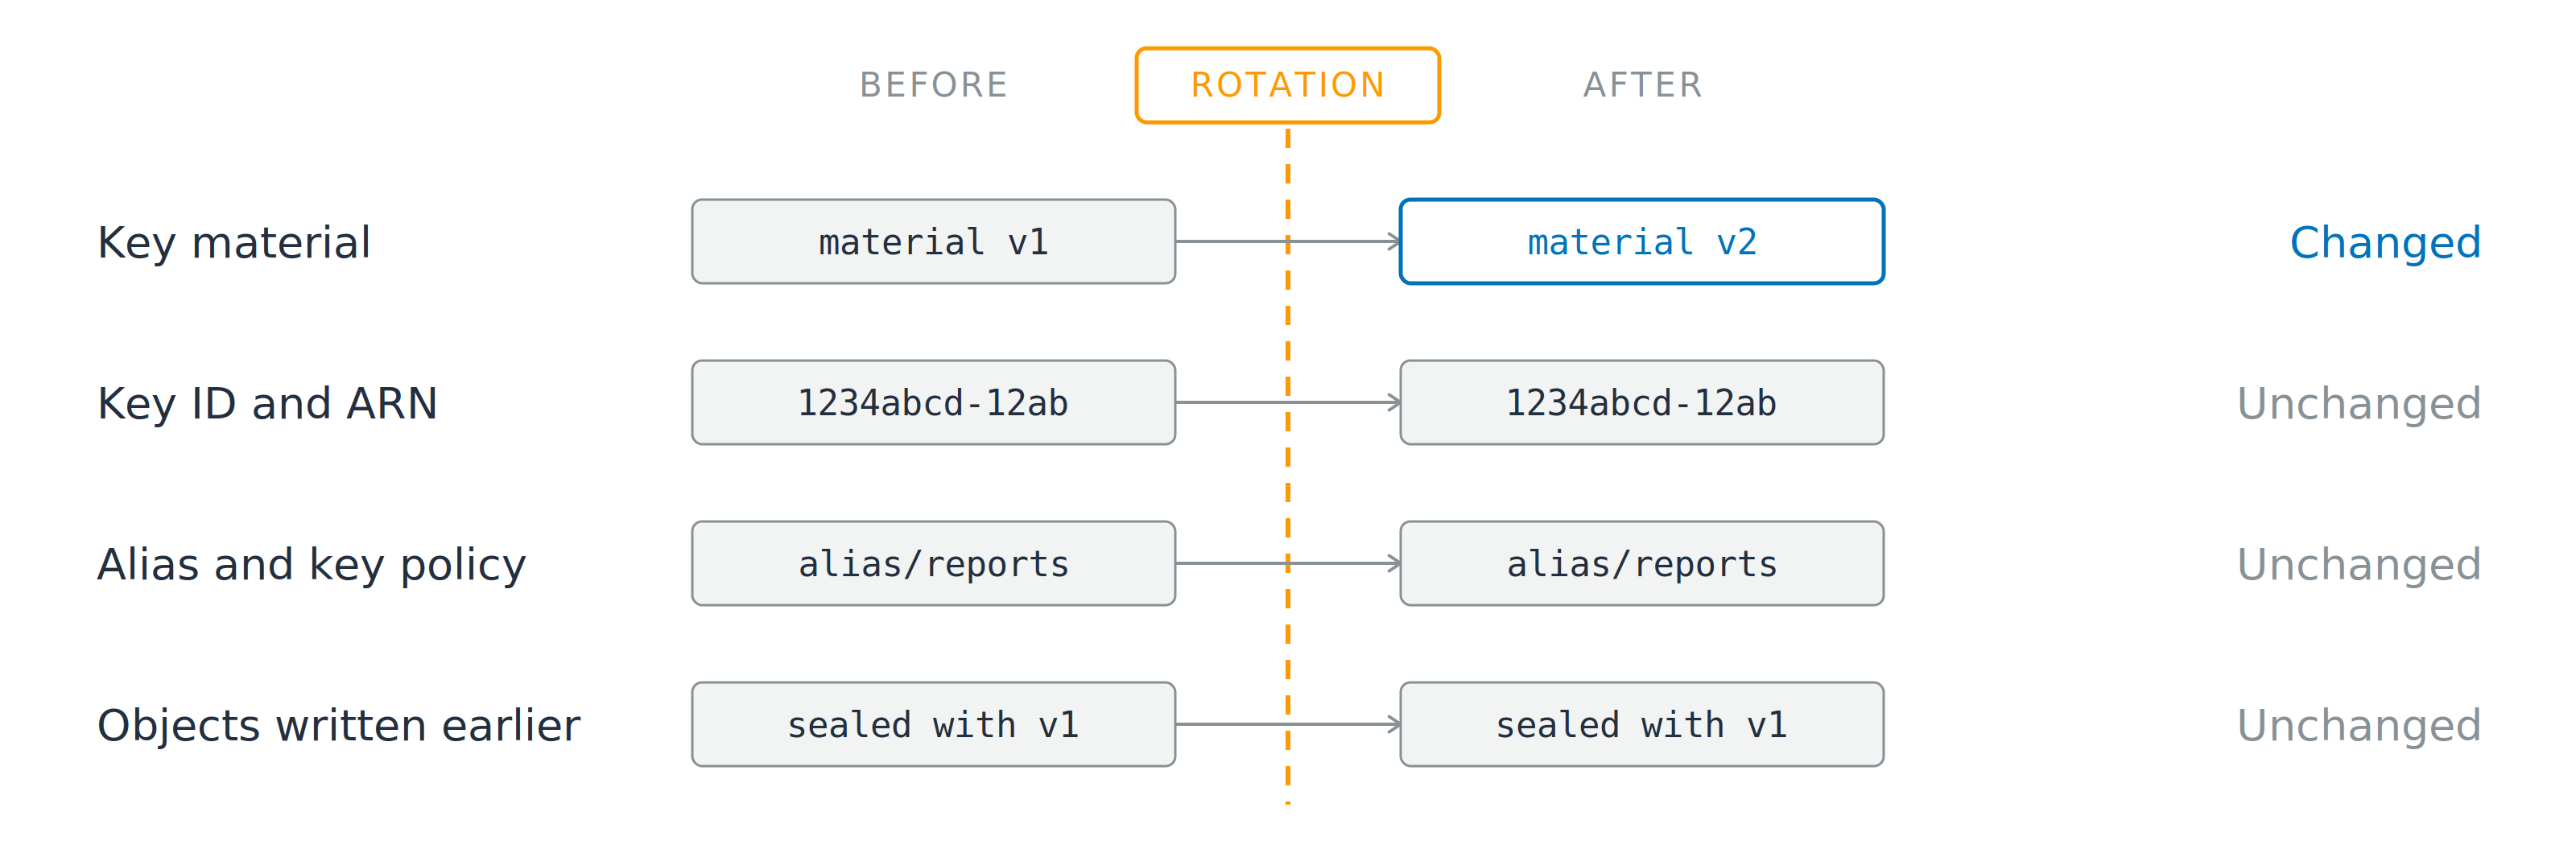
Bốn hàng so sánh hai phía của đường xoay vòng. Hàng vật liệu khóa đổi từ phiên bản 1 sang phiên bản 2, còn định danh khóa, bí danh và chính sách khóa, cùng các đối tượng đã ghi trước đó giữ nguyên ở cả hai phía.

Thay đổi: vật liệu khóa nền

Không đổi: ID khóa, ARN, bí danh, chính sách khóa

  • Không cần đổi gì trong mã của bạn
  • Đối tượng cũ và chính sách quá rộng: đều không đổi
Sử dụng AWS Security dành cho Developer

Vì sao nên bật

Lợi ích

  • Một phiên bản không bao giờ bao phủ hết dữ liệu của bạn
  • Tuân thủ và điều khoản hợp đồng yêu cầu xoay vòng

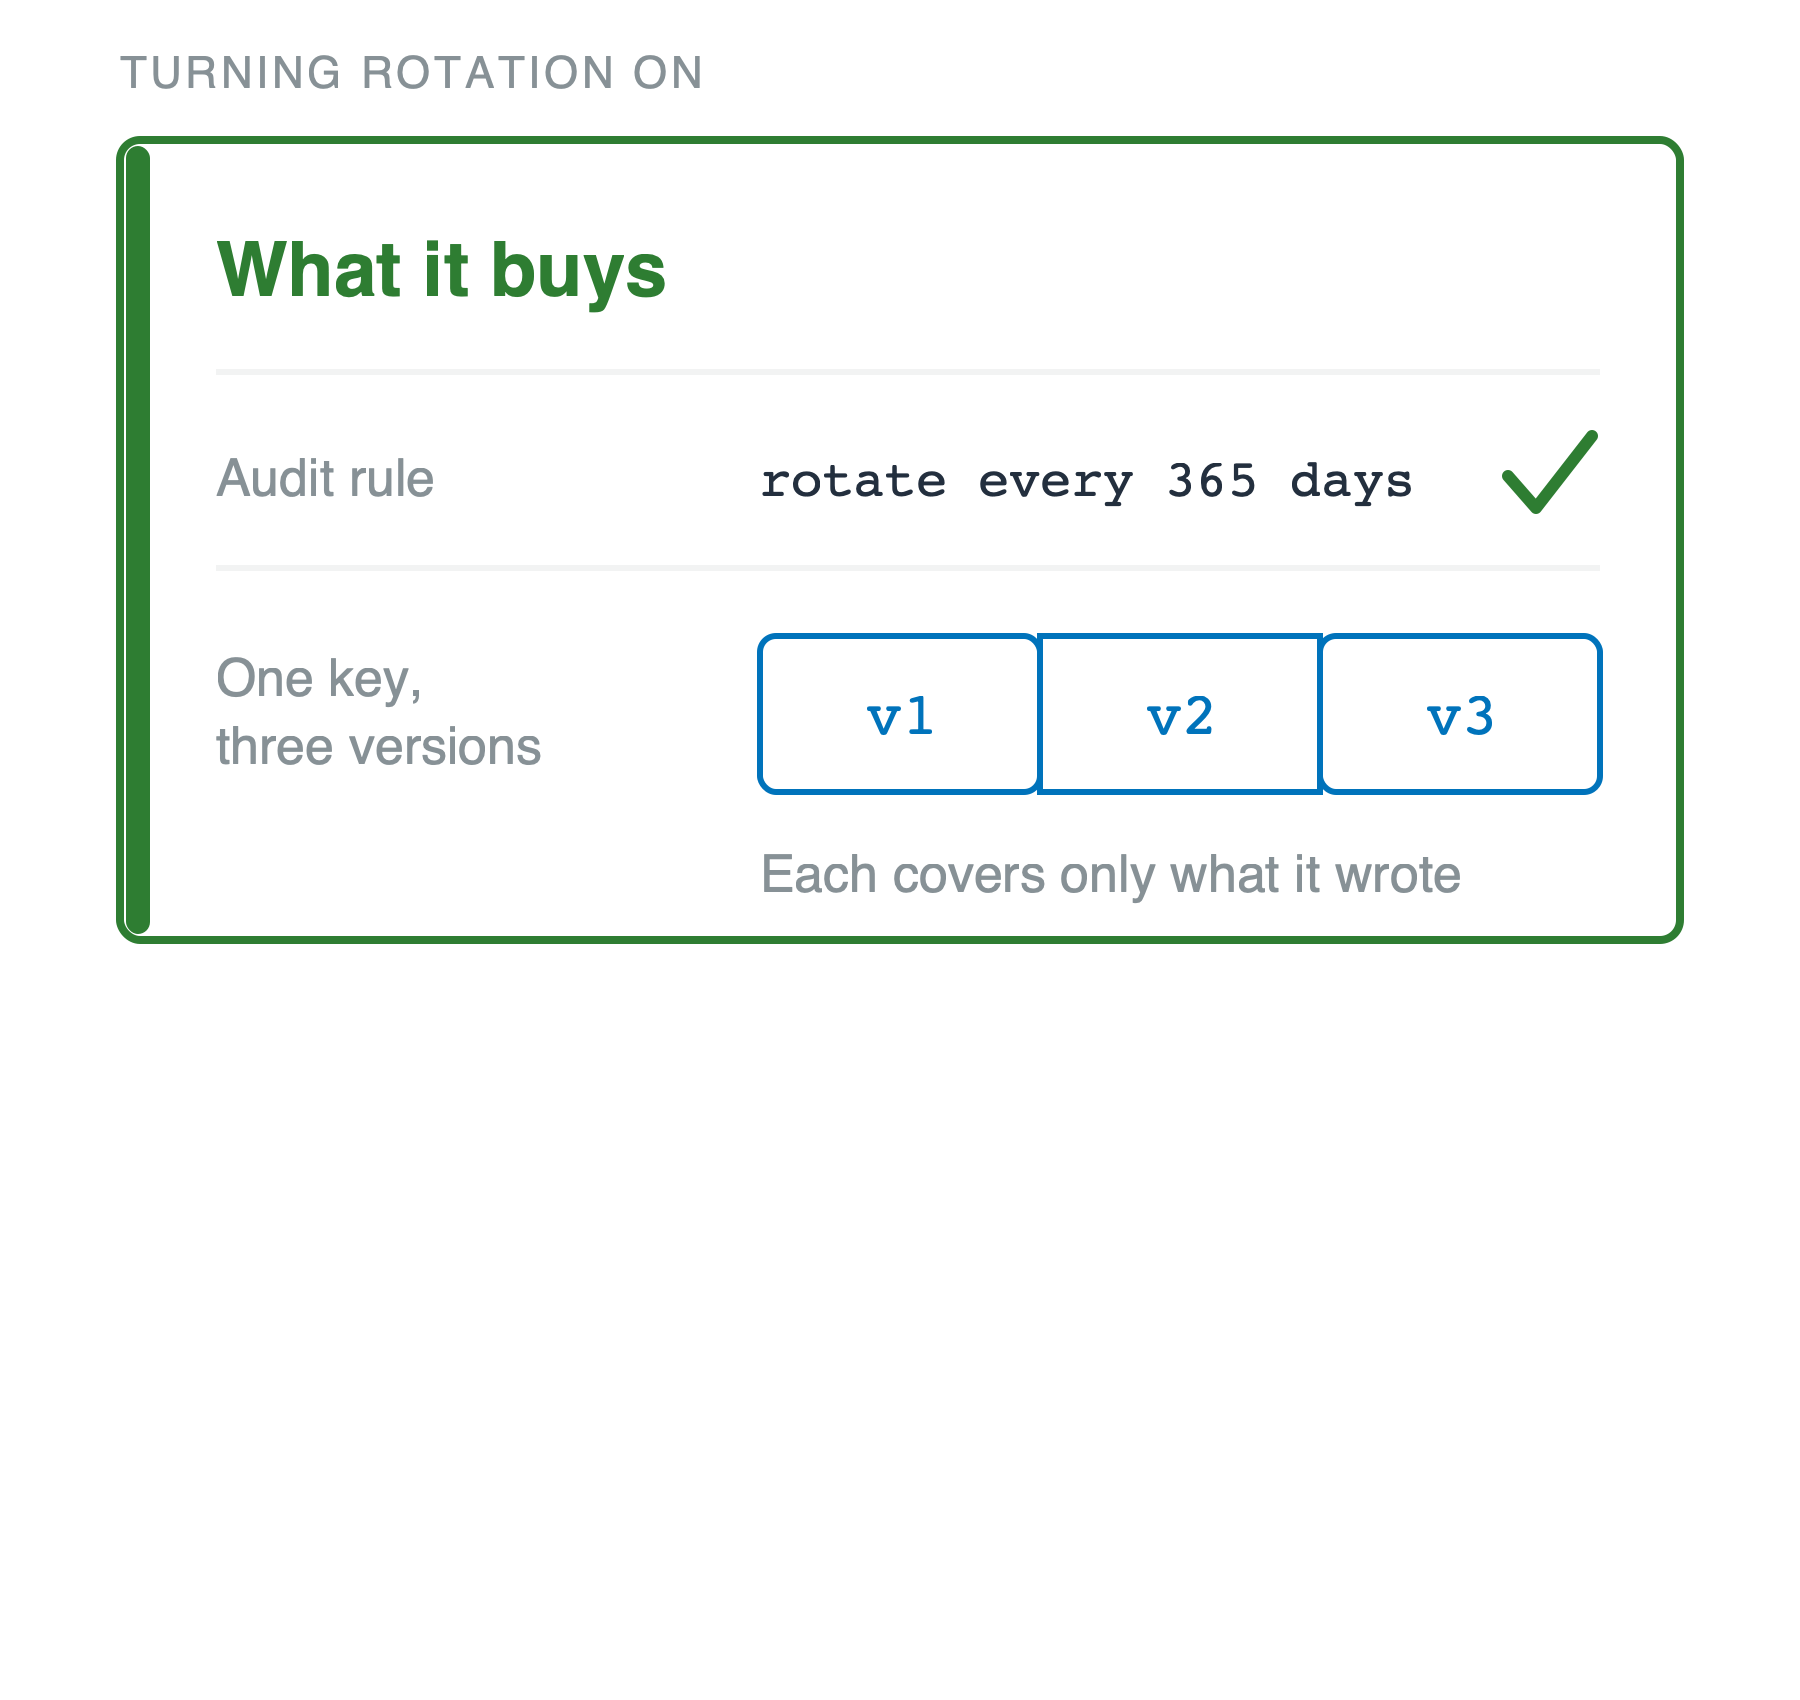
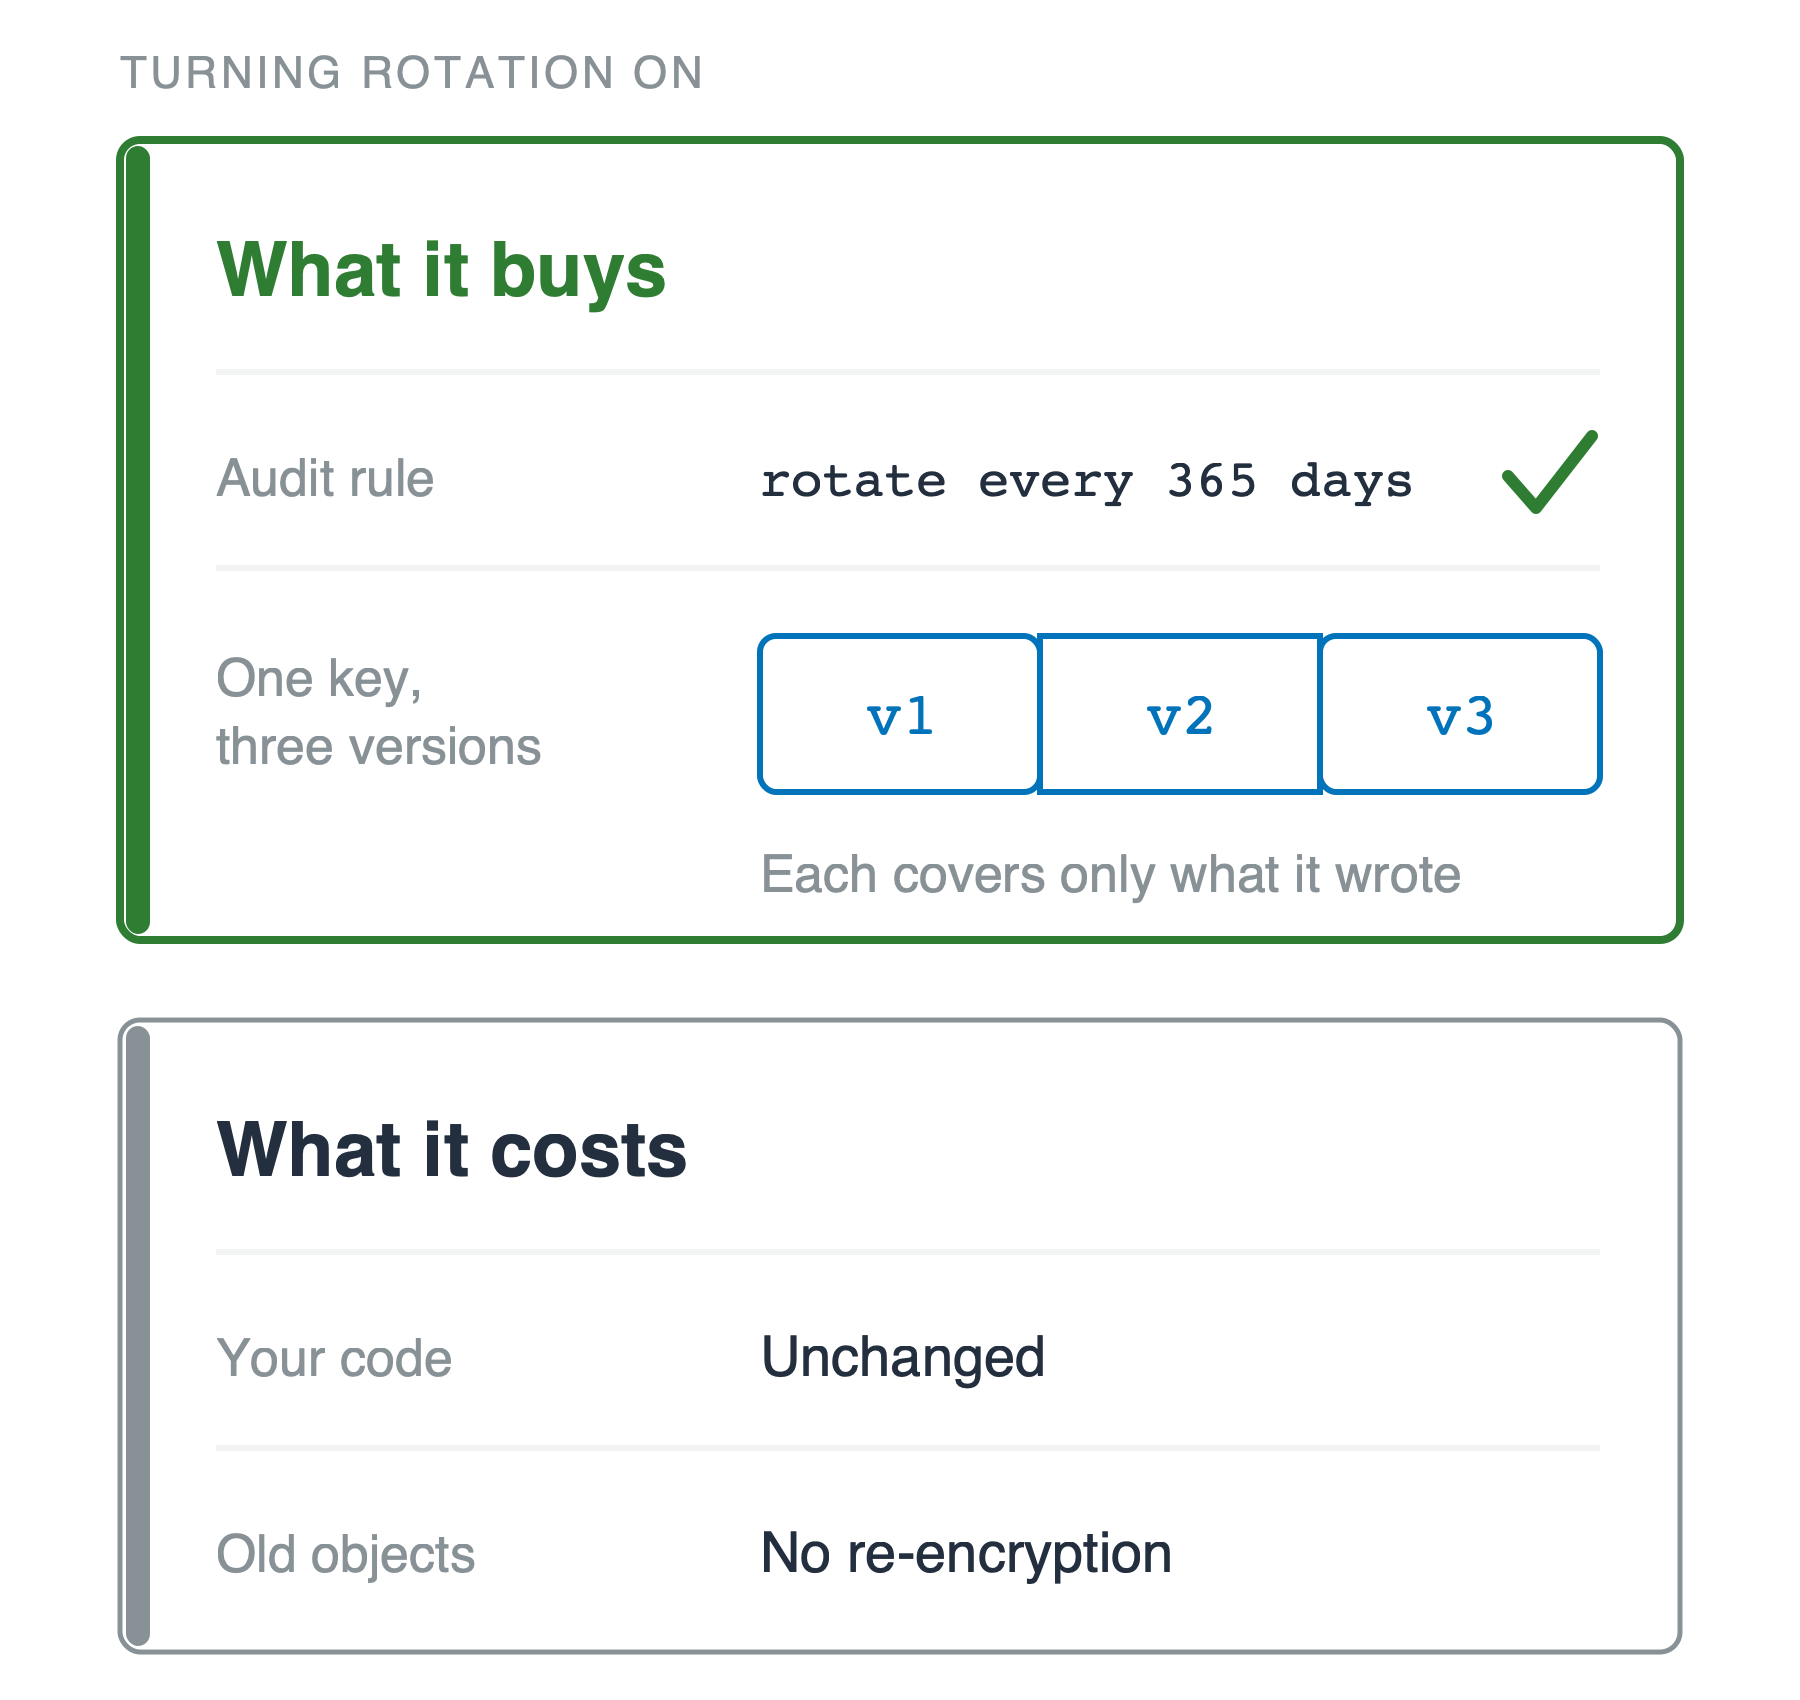
Một thẻ màu xanh có tiêu đề lợi ích khi bật xoay vòng. Nó cho quy tắc kiểm toán: xoay mỗi 365 ngày với dấu tick xanh, và một khóa vẽ thành ba phiên bản nối nhau v1, v2, v3, chú thích rằng mỗi phiên bản chỉ bao phủ những gì nó đã ghi.

Sử dụng AWS Security dành cho Developer

Vì sao nên bật

Lợi ích

  • Một phiên bản không bao giờ bao phủ hết dữ liệu của bạn
  • Tuân thủ và điều khoản hợp đồng yêu cầu xoay vòng


Chi phí

  • Không cần đổi mã, không cần mã hóa lại đối tượng cũ

Cùng thẻ lợi ích màu xanh, giờ có thêm thẻ thứ hai bên dưới ghi chi phí. Thẻ này có hai hàng: mã của bạn, không đổi; đối tượng cũ, không cần mã hóa lại.

Sử dụng AWS Security dành cho Developer

Cùng luyện tập nào!

Sử dụng AWS Security dành cho Developer

Preparing Video For Download...