Đọc biên nhận AWS

Sử dụng AWS Security dành cho Developer

Rahul Singh

Technical Product Manager

Một bản ghi chứa gì
CloudTrail: một lệnh API, một bản ghi

  1. Gọi gì: eventName
  2. Khi nào (UTC): eventTime
  3. Ai gọi: userIdentity
  4. Trên tài nguyên nào: requestParameters

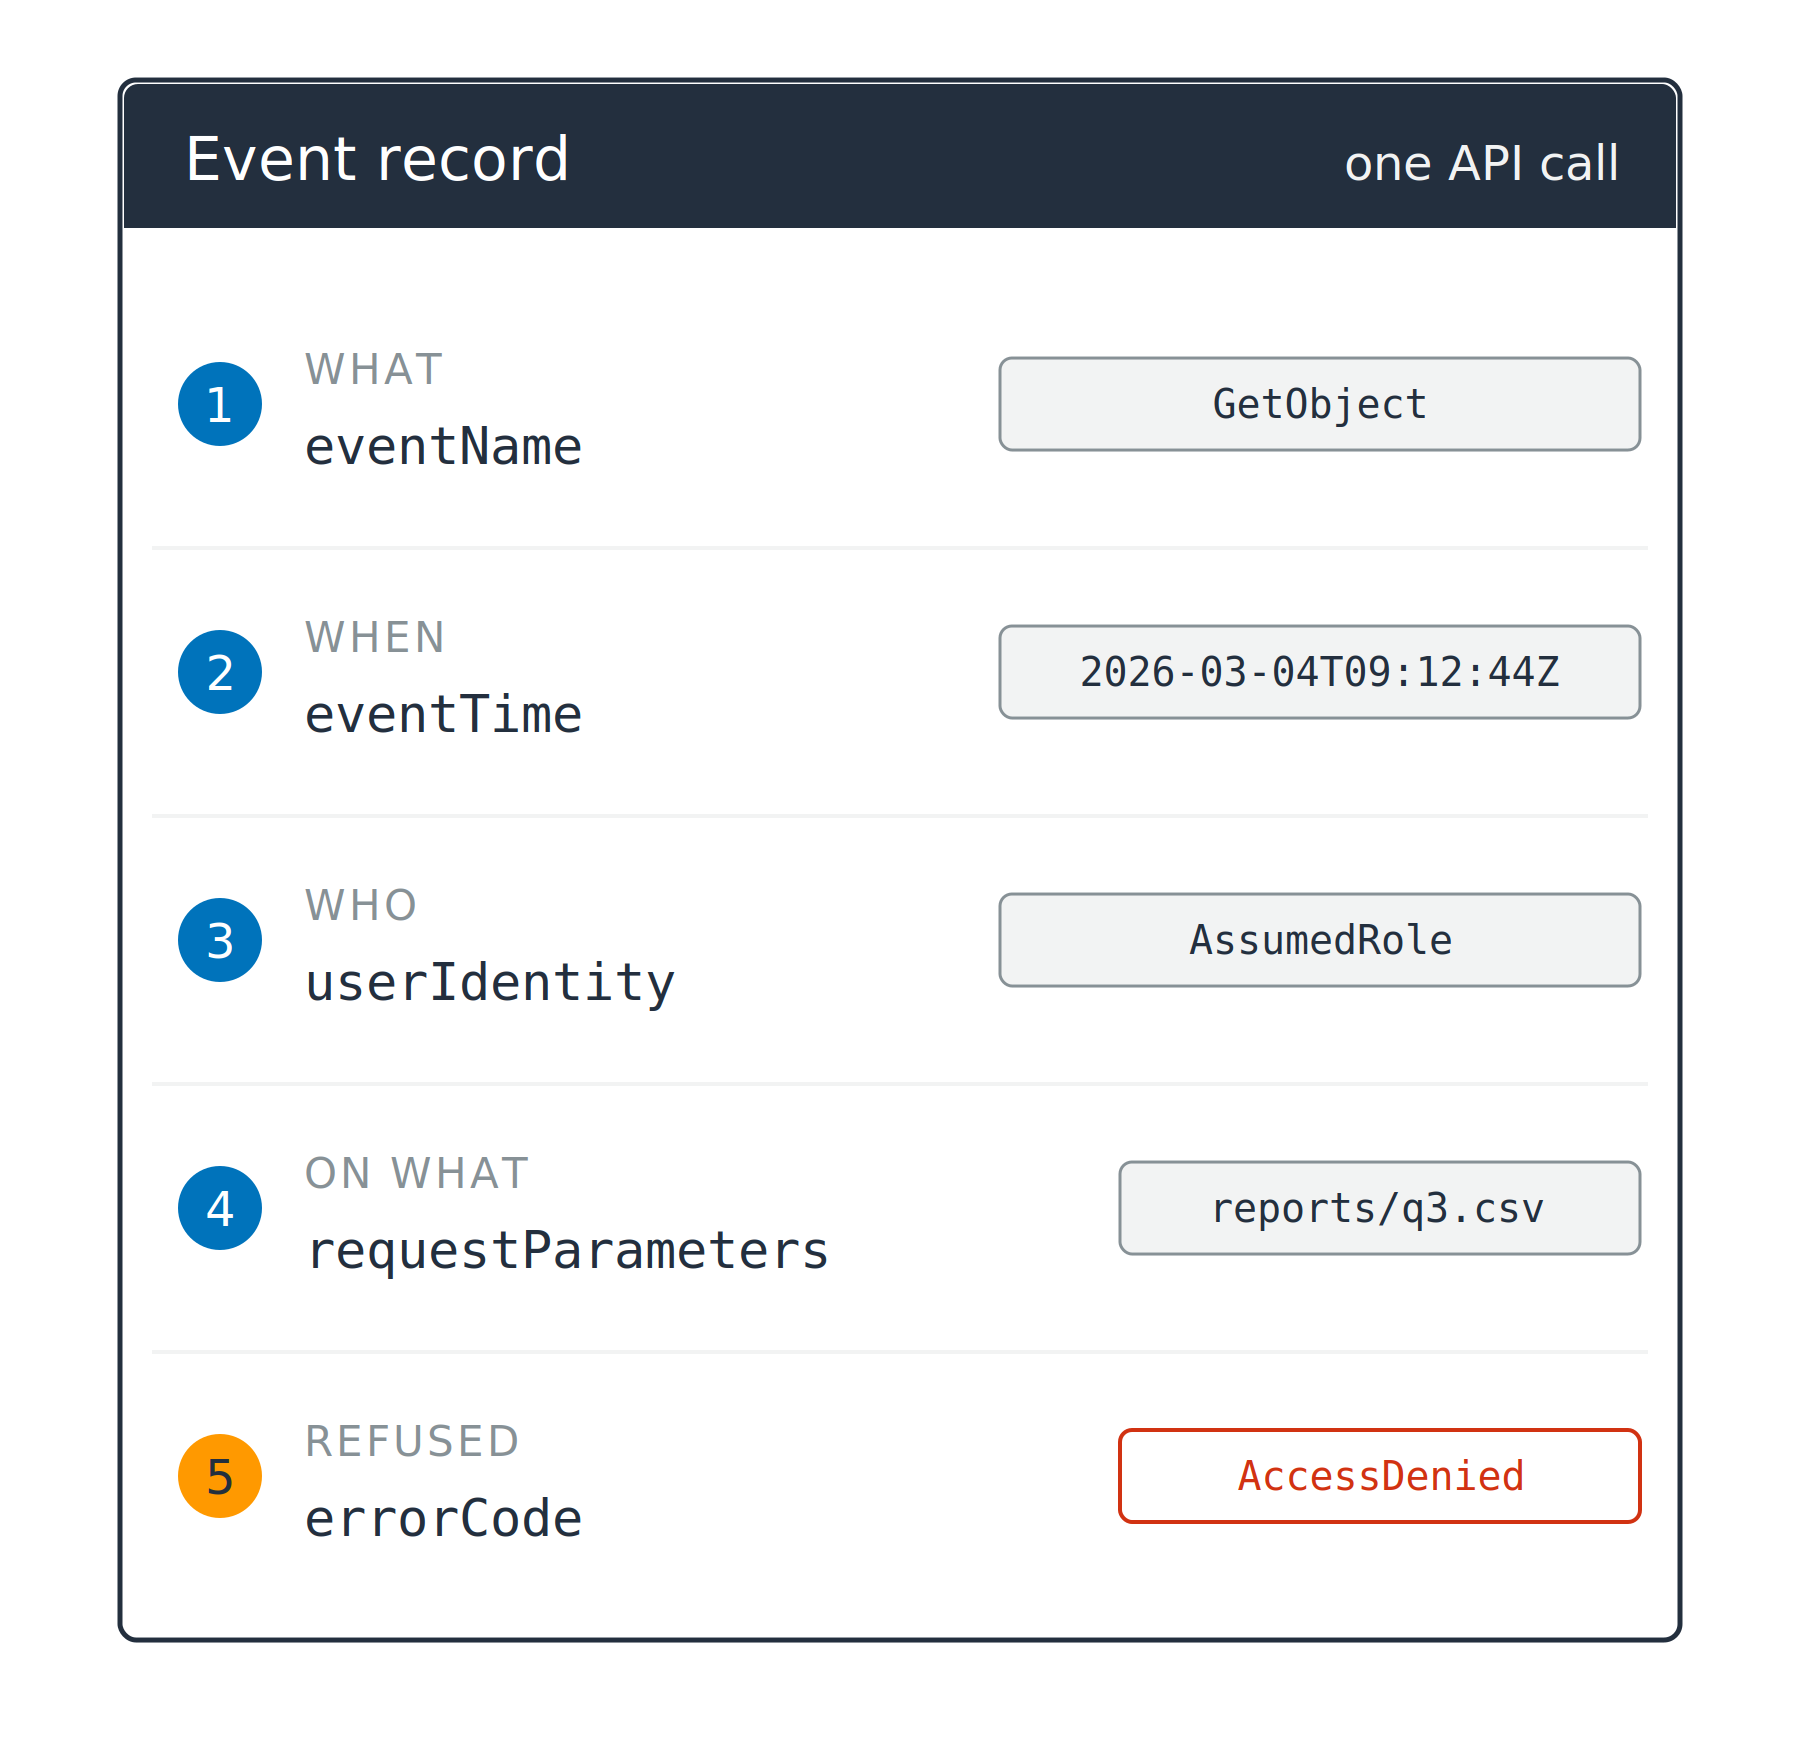
Một thẻ bản ghi liệt kê năm trường được đánh số, mỗi trường có ví dụ bên cạnh: eventName, eventTime, userIdentity, requestParameters và errorCode. Dấu thứ năm màu cam và giá trị là AccessDenied.

Sử dụng AWS Security dành cho Developer

Một bản ghi chứa gì

CloudTrail: một lệnh API, một bản ghi

  1. Gọi gì: eventName
  2. Khi nào (UTC): eventTime
  3. Ai gọi: userIdentity
  4. Trên tài nguyên nào: requestParameters
  5. Bị từ chối và lý do: errorCode

Một thẻ bản ghi liệt kê năm trường được đánh số, mỗi trường có ví dụ bên cạnh: eventName, eventTime, userIdentity, requestParameters và errorCode. Dấu thứ năm màu cam và giá trị là AccessDenied.

Sử dụng AWS Security dành cho Developer

Log nêu tên principal

Hai trường, một danh tính

  • Phiên: người gọi, trong arn, bắt đầu bằng arn:aws:sts:
  • Vai trò: thẩm quyền của nó, trong sessionIssuer, bắt đầu bằng arn:aws:iam:

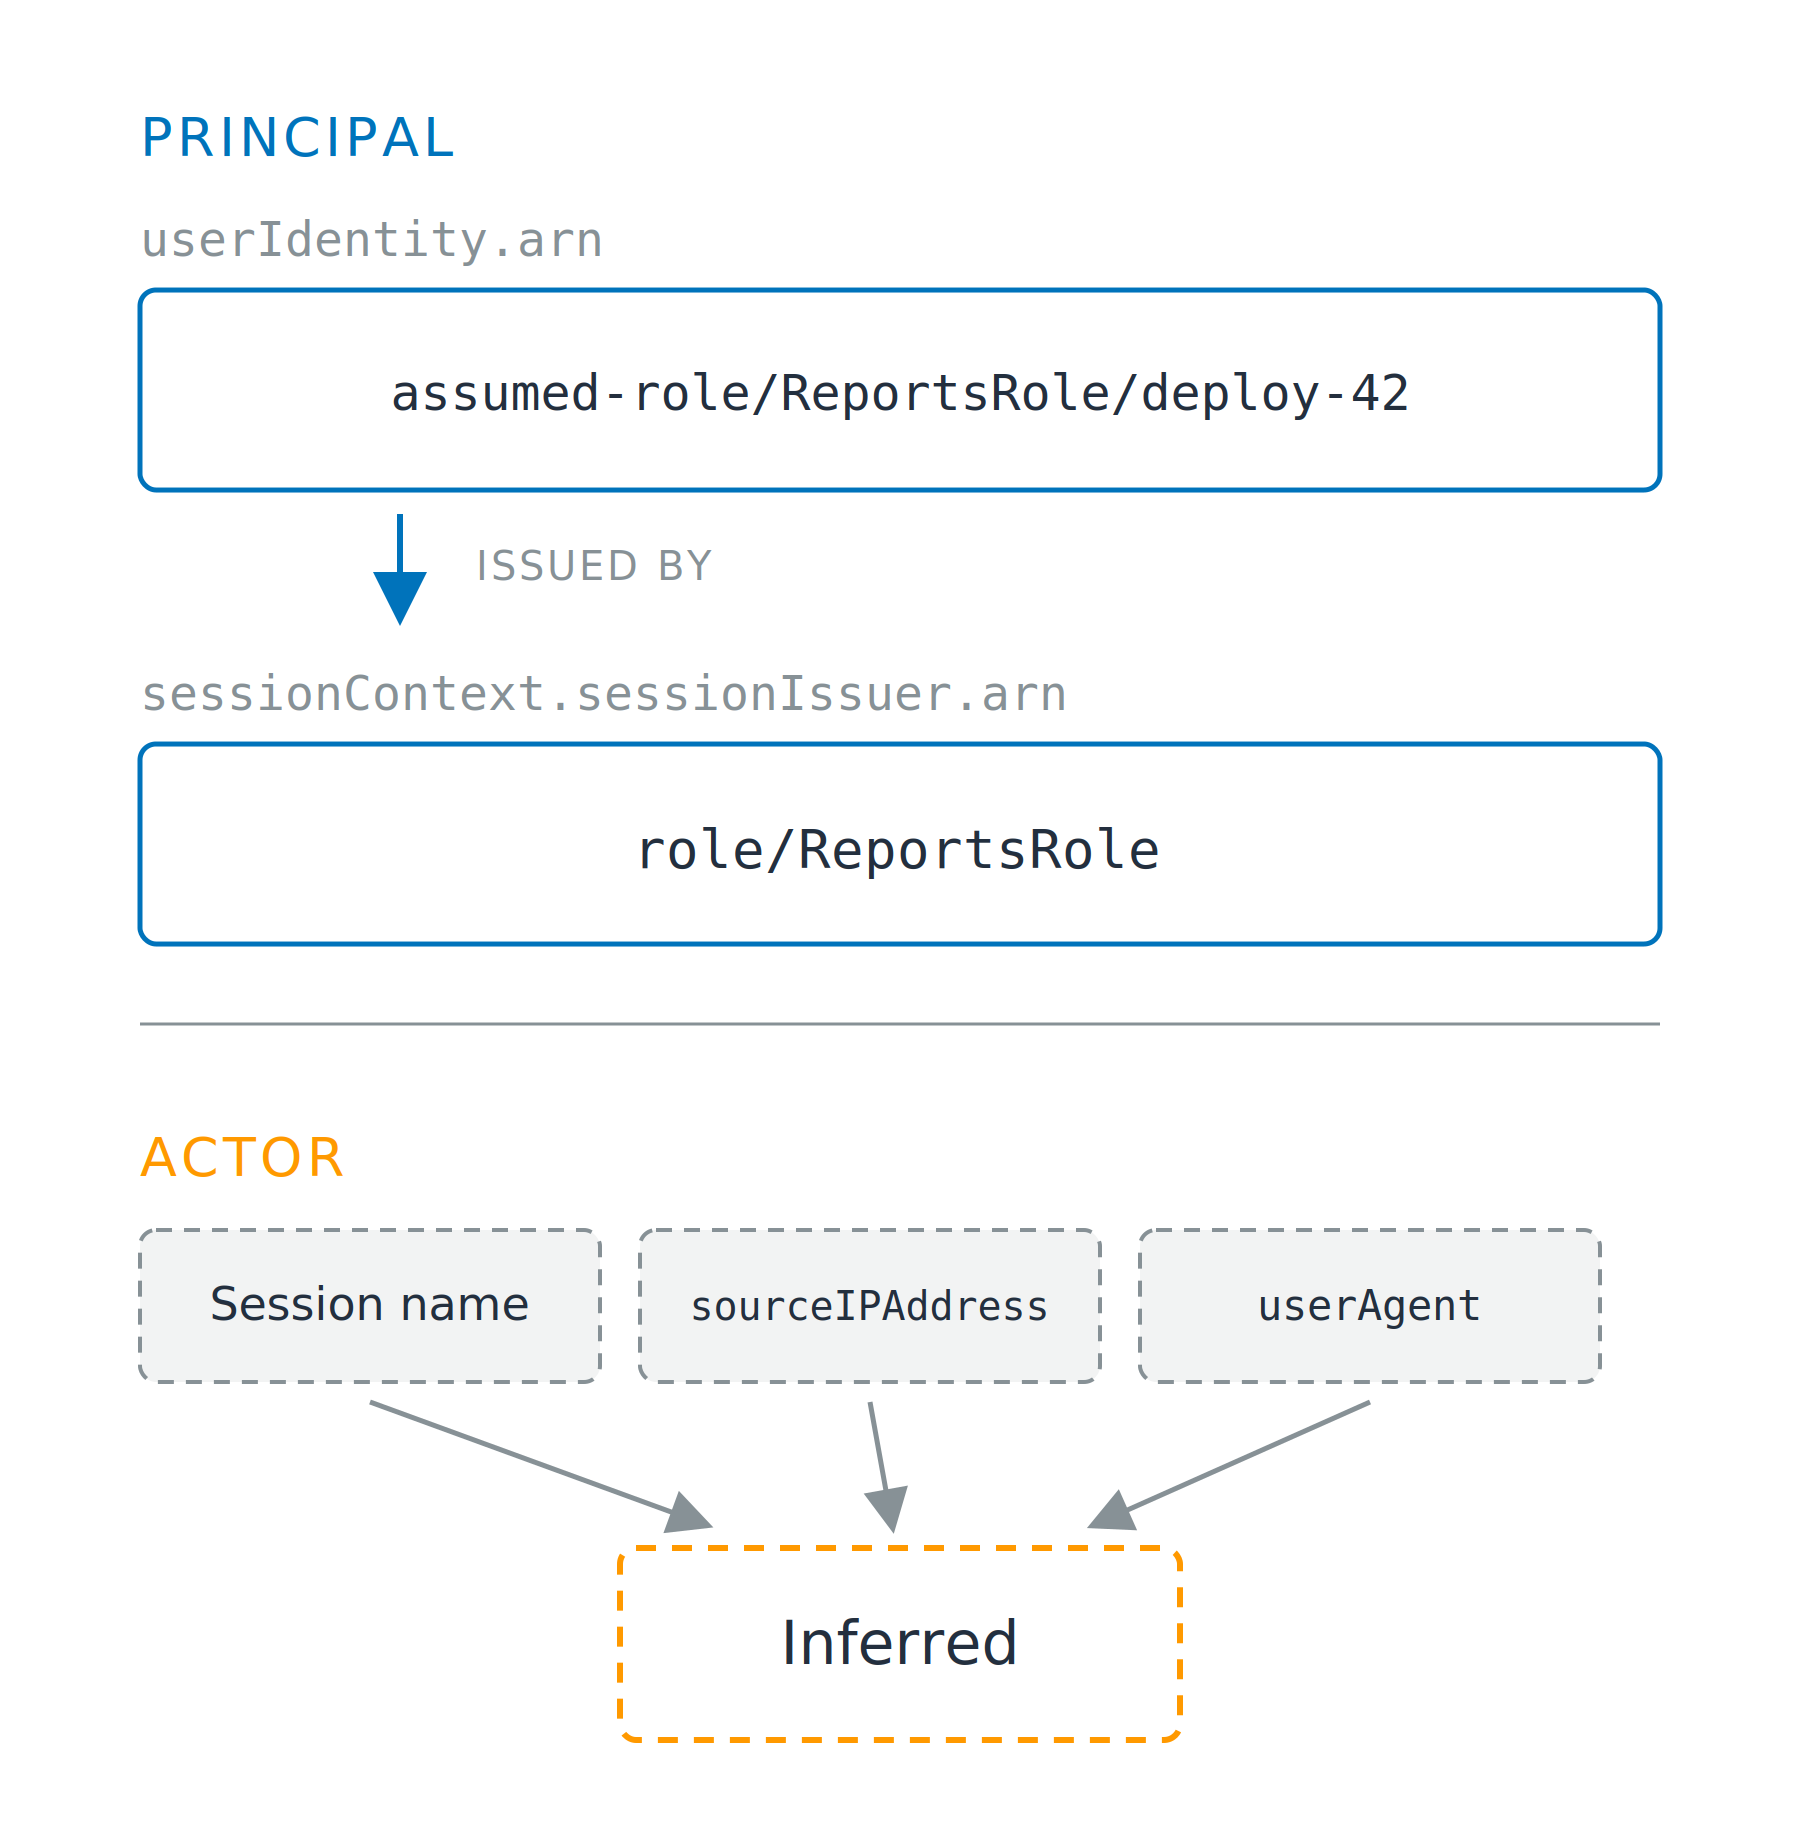
Hai vùng xếp chồng. Vùng trên, tiêu đề Principal, hiển thị session ARN assumed-role/ReportsRole/deploy-42 với mũi tên xuống ARN role/ReportsRole đã phát hành nó, cả hai vẽ nét liền. Vùng dưới, tiêu đề Actor, hiển thị ba hộp nét đứt cho session name, sourceIPAddress và userAgent, tất cả trỏ xuống một hộp nét đứt ghi Inferred.

Sử dụng AWS Security dành cho Developer

Log nêu tên principal

Hai trường, một danh tính

  • Phiên: người gọi, trong arn, bắt đầu bằng arn:aws:sts:
  • Vai trò: thẩm quyền của nó, trong sessionIssuer, bắt đầu bằng arn:aws:iam:

Actor không phải là một trường

  • Suy ra: tên phiên, sourceIPAddress

Hai vùng xếp chồng. Vùng trên, tiêu đề Principal, hiển thị session ARN assumed-role/ReportsRole/deploy-42 với mũi tên xuống ARN role/ReportsRole đã phát hành nó, cả hai vẽ nét liền. Vùng dưới, tiêu đề Actor, hiển thị ba hộp nét đứt cho session name, sourceIPAddress và userAgent, tất cả trỏ xuống một hộp nét đứt ghi Inferred.

Sử dụng AWS Security dành cho Developer

Giữ bốn trường, không phải bốn mươi

Bốn mươi trường, bốn trường quan trọng

  • Actor: ai bắt đầu hành động
  • Principal: danh tính AWS kiểm tra
  • Action: gọi gì
  • Resource: tác động lên đâu

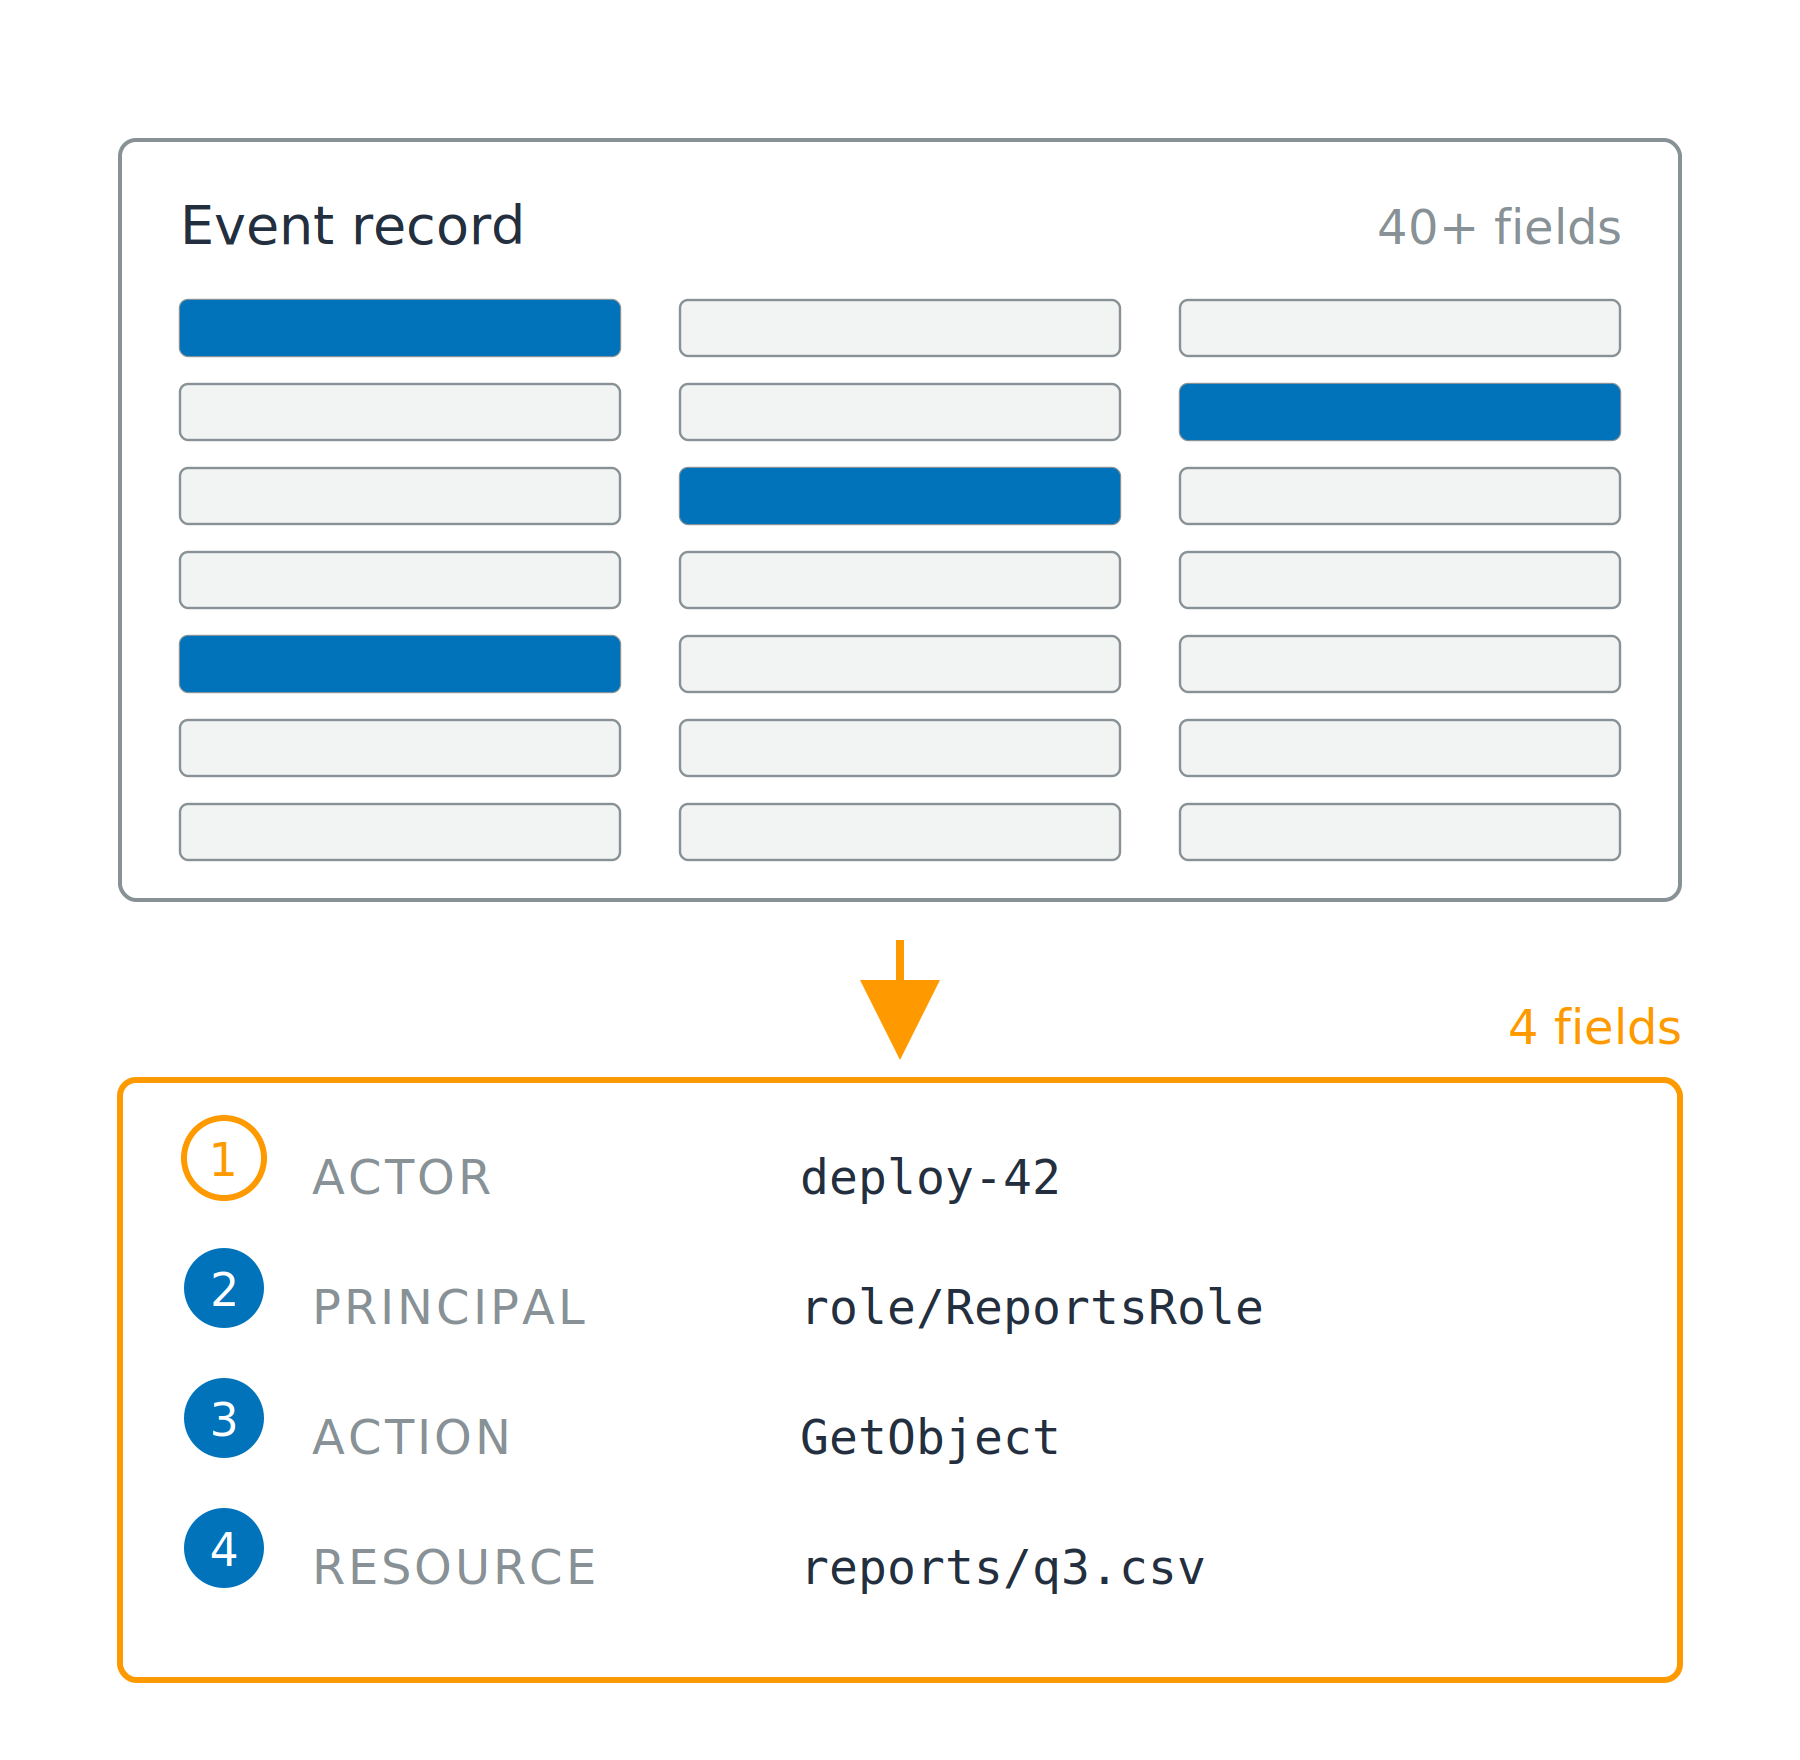
Một bản ghi sự kiện dày đặc với nhiều thanh trường màu xám, bốn thanh được tô xanh, và mũi tên trỏ xuống thẻ gọn có bốn dòng đánh số: actor, principal, action và resource.

Sử dụng AWS Security dành cho Developer

Giữ bốn trường, không phải bốn mươi

Bốn mươi trường, bốn trường quan trọng

  • Actor: ai bắt đầu hành động
  • Principal: danh tính AWS kiểm tra
  • Action: gọi gì
  • Resource: tác động lên đâu

Nguồn của chúng

  • Action từ eventName, resource từ requestParameters
  • Principal từ userIdentity, actor được suy ra

Một bản ghi sự kiện dày đặc với nhiều thanh trường màu xám, bốn thanh được tô xanh, và mũi tên trỏ xuống thẻ gọn có bốn dòng đánh số: actor, principal, action và resource.

Sử dụng AWS Security dành cho Developer

Bật mặc định hay tắt mặc định

Management events

  • Gọi control plane
  • Bao gồm mọi lệnh KMS, nên Decrypt ở đây
  • Event history: xem trên console miễn phí 90 ngày


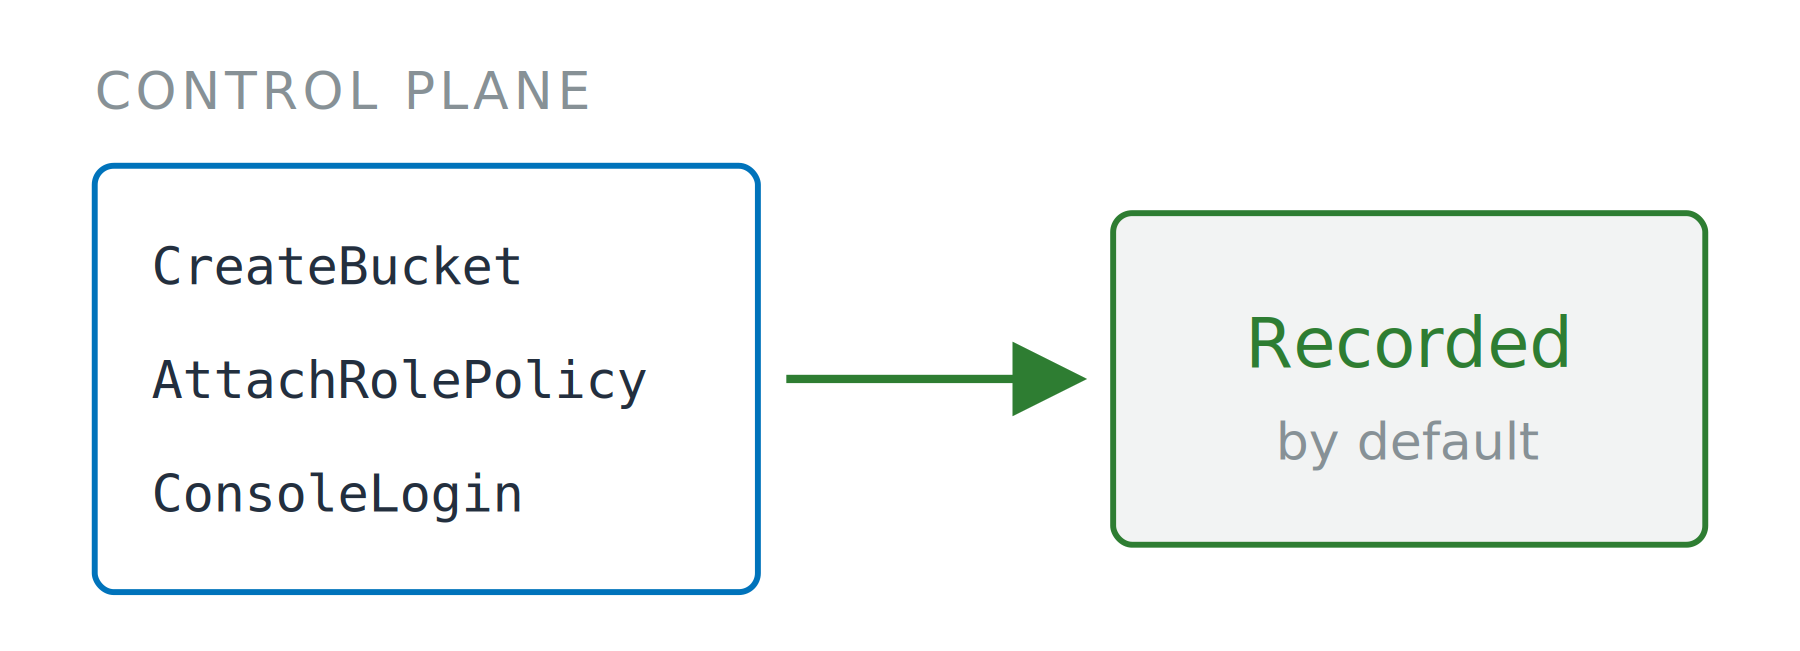
Ba tên gọi control plane trong một hộp, với mũi tên liền đến hộp ghi Recorded by default.


Sử dụng AWS Security dành cho Developer

Bật mặc định hay tắt mặc định

Management events

  • Gọi control plane
  • Bao gồm mọi lệnh KMS, nên Decrypt ở đây
  • Event history: xem trên console miễn phí 90 ngày

Data events

  • Đọc object, gọi function, ghi item
  • Trail: chuyển giao liên tục, tính phí riêng
  • Bộ chọn nêu loại tài nguyên, và đọc, ghi, hoặc cả hai

Ba tên gọi control plane trong một hộp, với mũi tên liền đến hộp ghi Recorded by default.

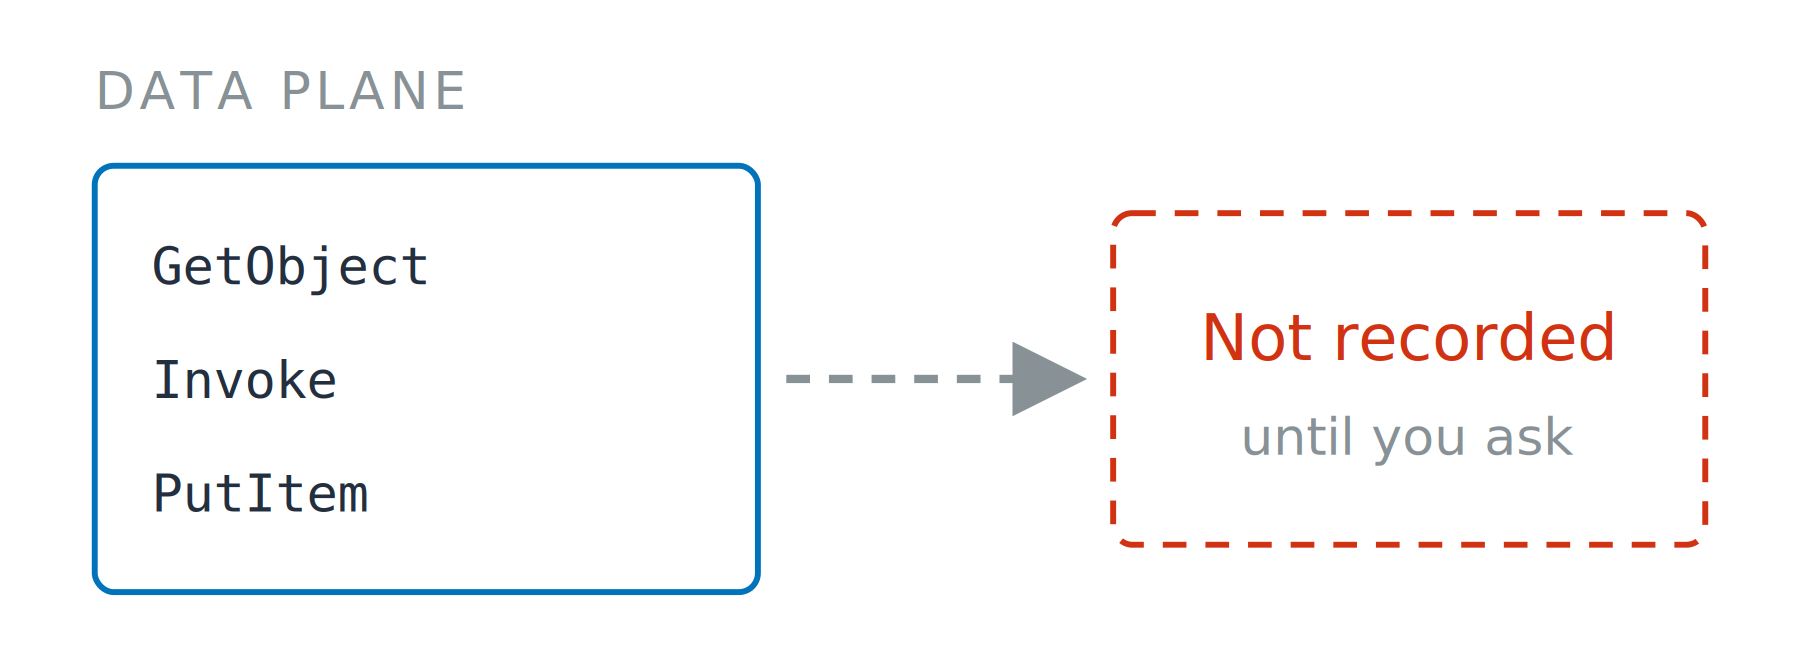
Ba tên gọi data plane trong một hộp, với mũi tên đứt đến hộp nét đứt ghi Not recorded until you ask.

Sử dụng AWS Security dành cho Developer

Không ai ghi lại điều đó

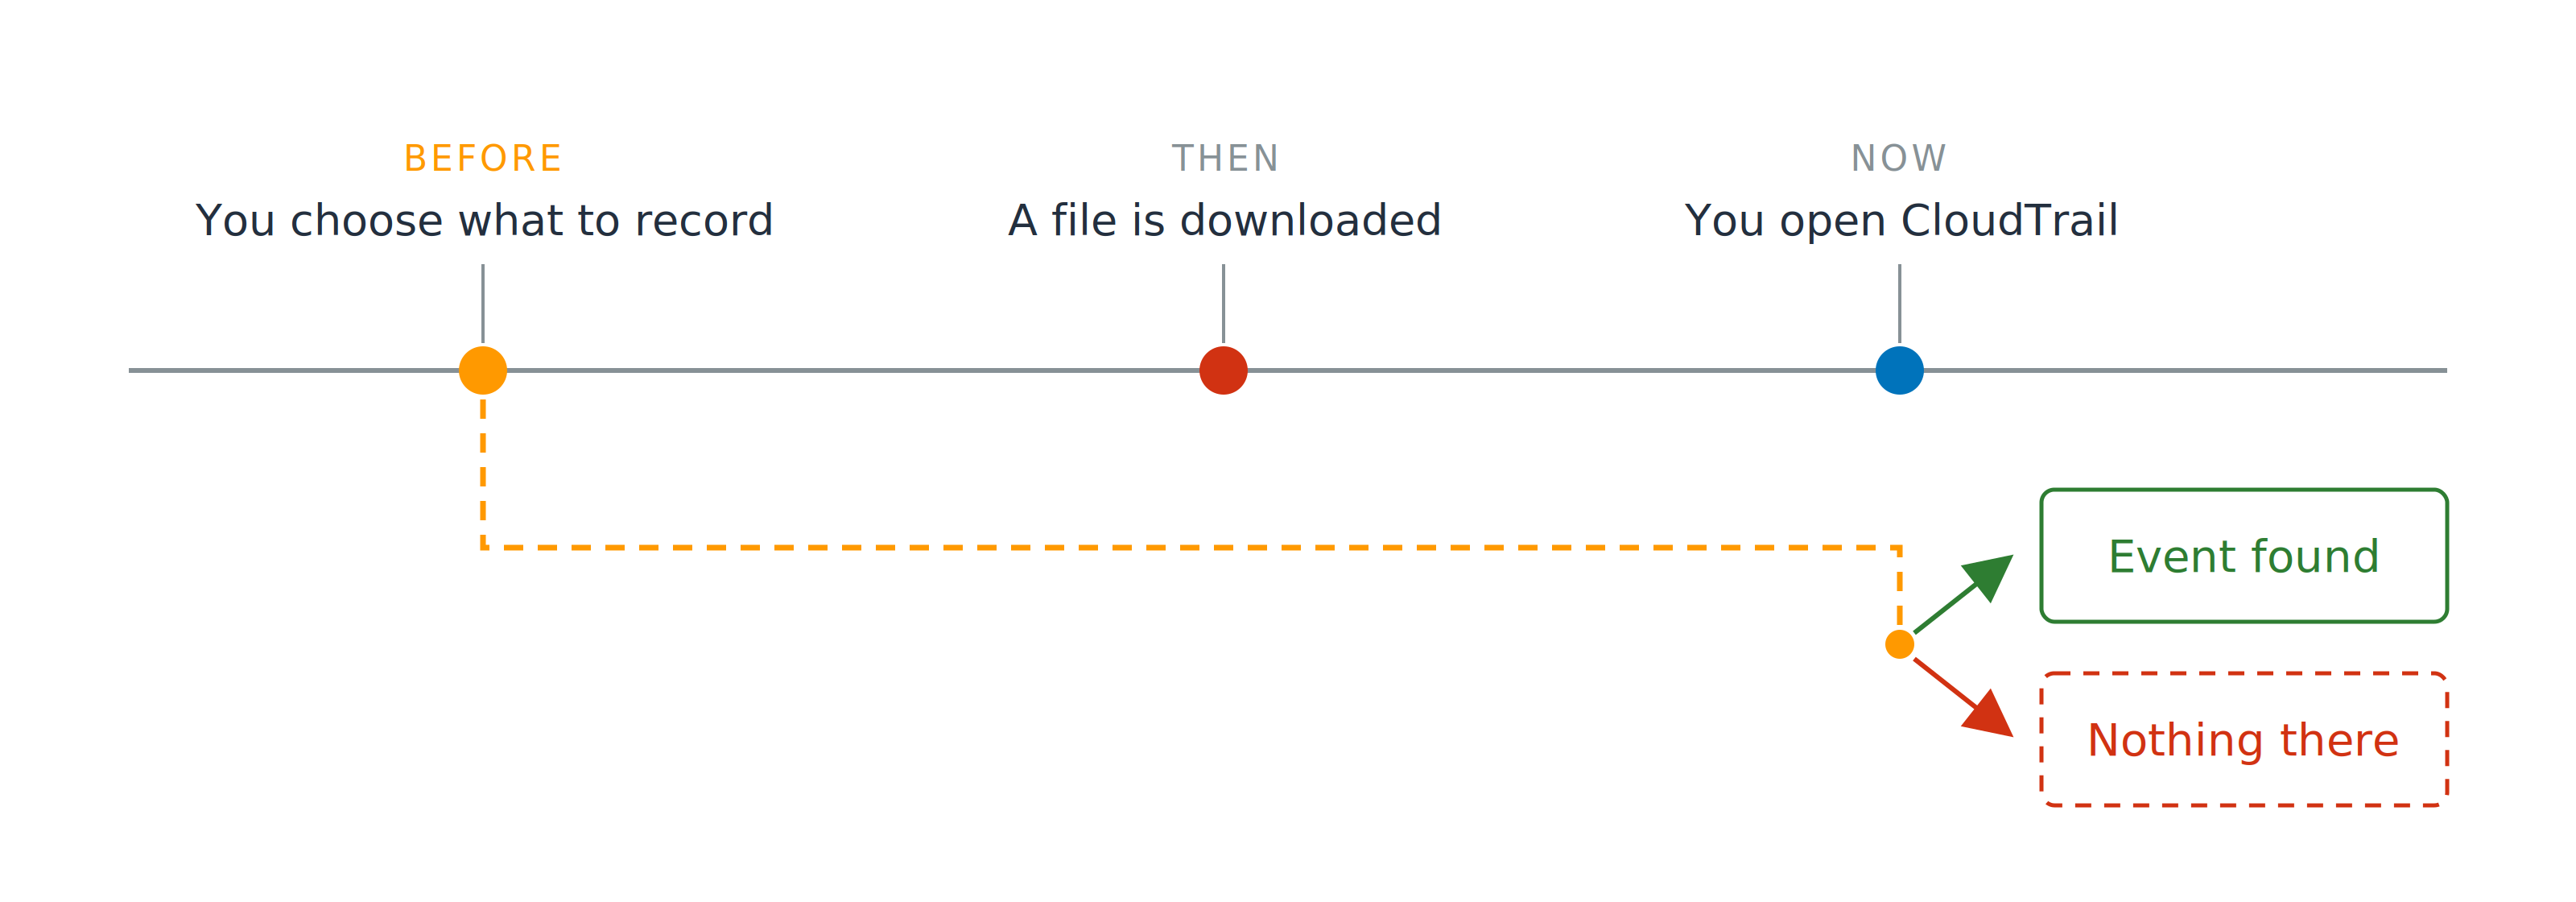
Một dòng thời gian với ba điểm: bạn chọn ghi gì, một tệp được tải xuống, và bạn mở CloudTrail. Một đường đứt mang điểm đầu đến điểm cuối, nơi nó rẽ nhánh thành hộp event found và hộp nothing there.

Quyết trước, đọc sau

Sử dụng AWS Security dành cho Developer

Không ai ghi lại điều đó

Một dòng thời gian với ba điểm: bạn chọn ghi gì, một tệp được tải xuống, và bạn mở CloudTrail. Một đường đứt mang điểm đầu đến điểm cuối, nơi nó rẽ nhánh thành hộp event found và hộp nothing there.

Quyết trước, đọc sau

  • Bật data events cho dữ liệu khách hàng
  • Tắt cho phần còn lại
Sử dụng AWS Security dành cho Developer

Bằng chứng, hướng tới tương lai

IAM Access Analyzer

  • Policy validation: kiểm tra policy bạn viết

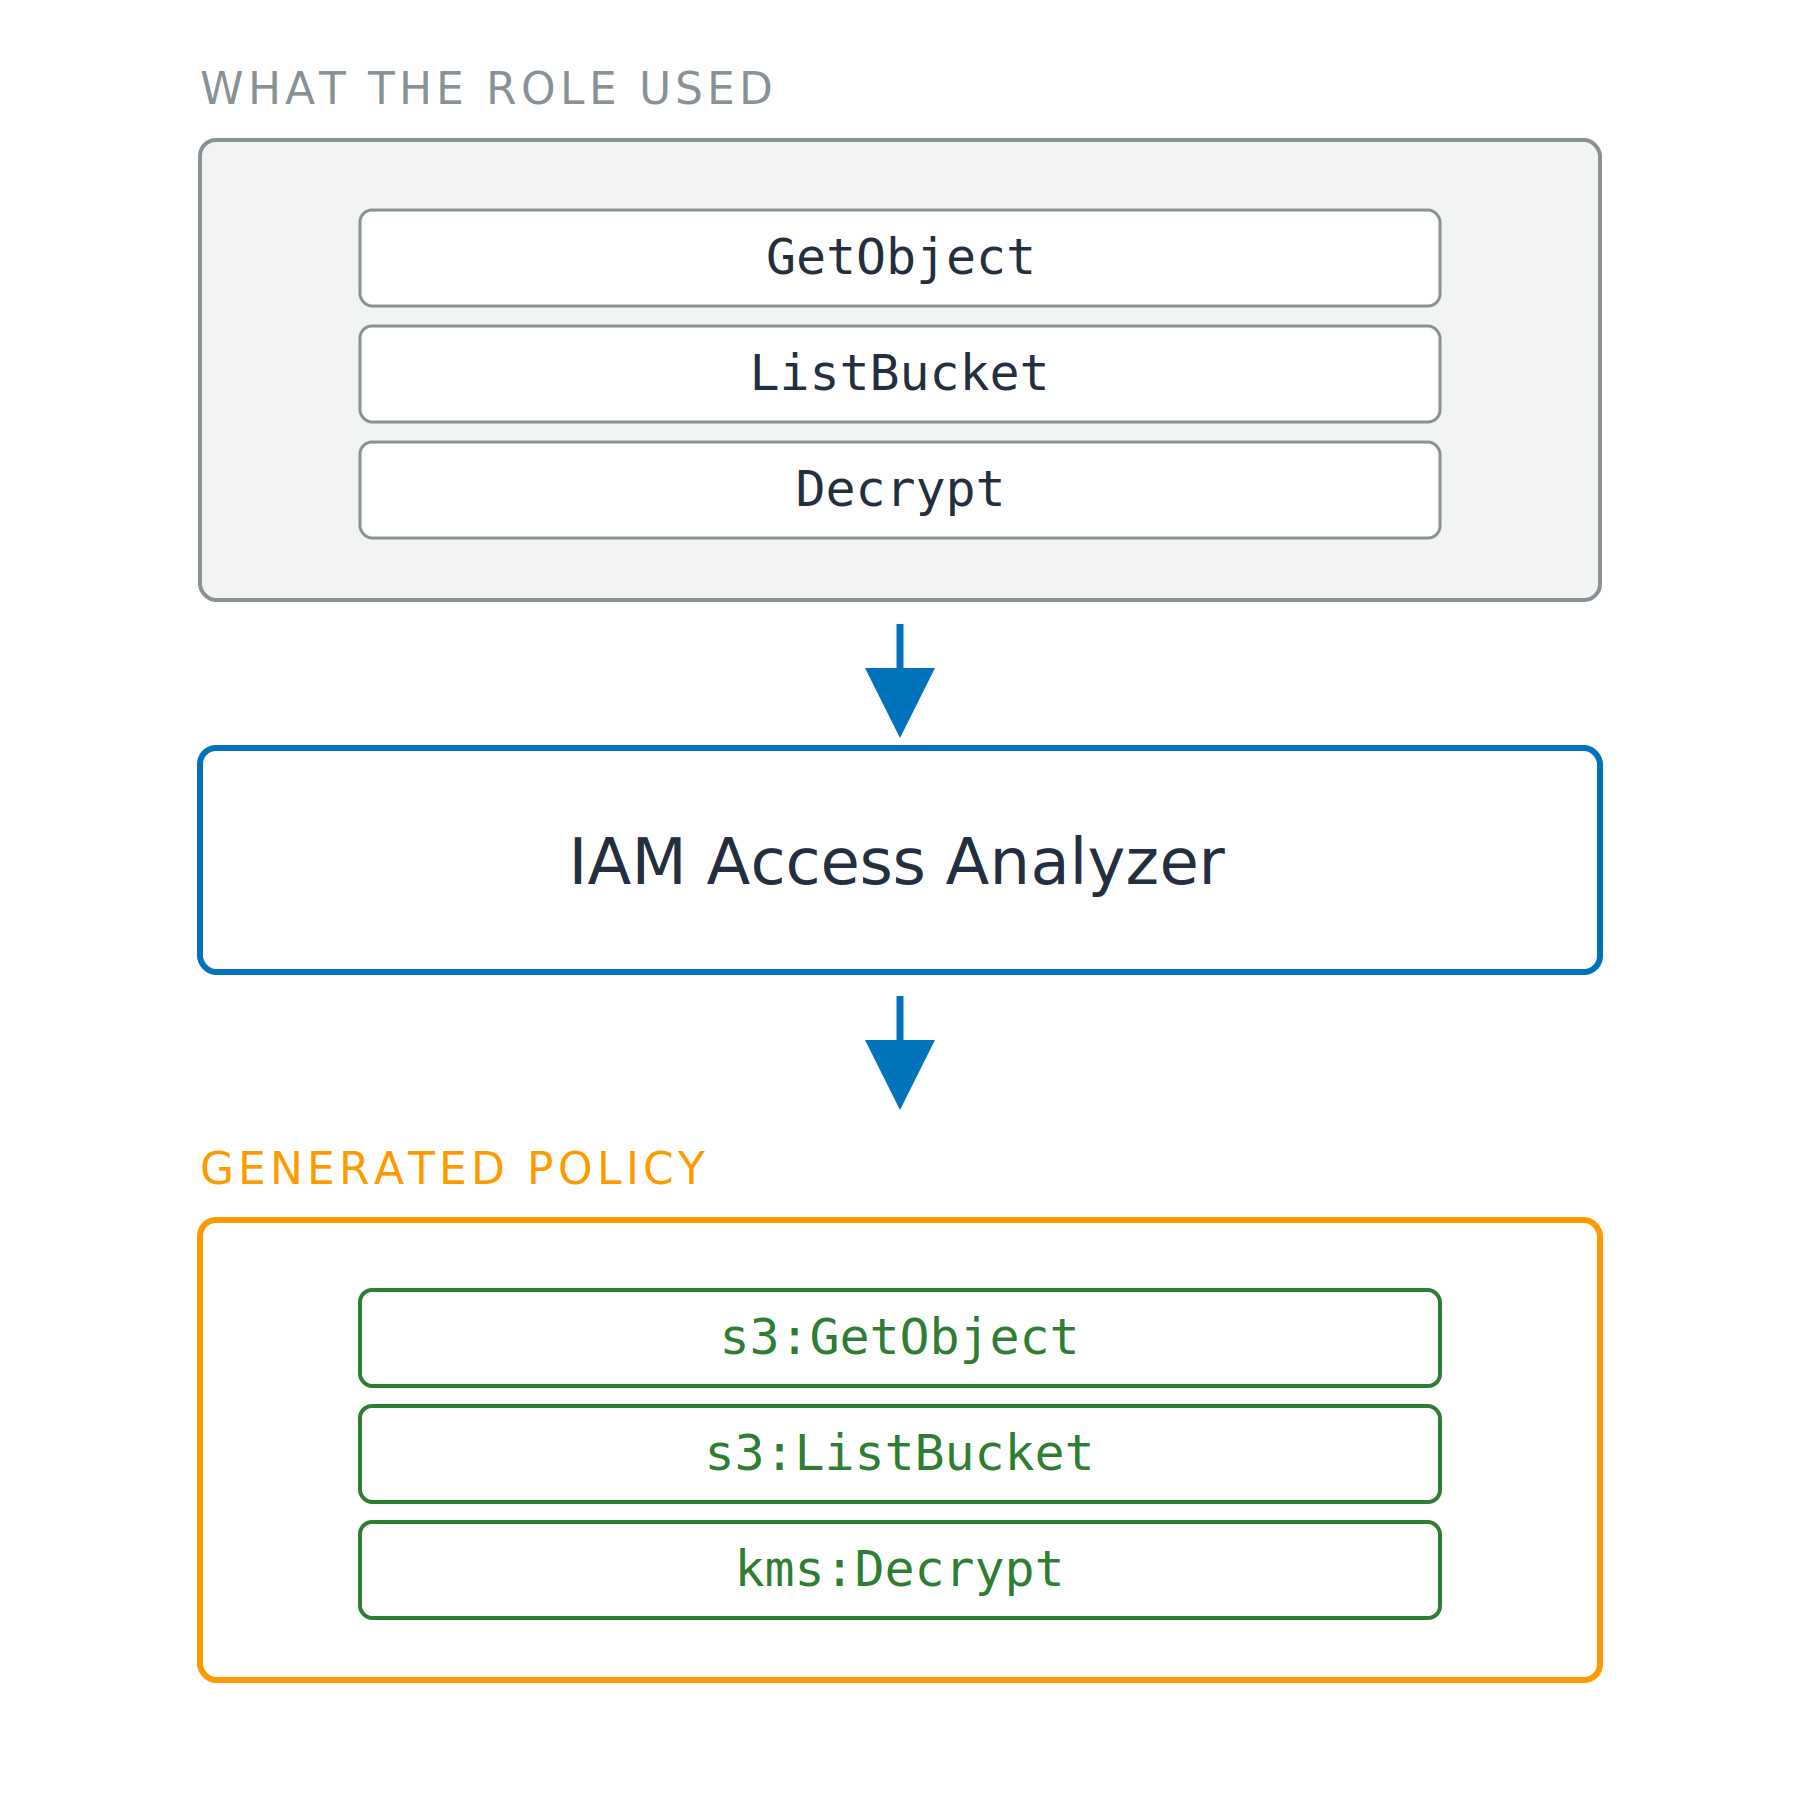
Ba giai đoạn xếp chồng. Một hộp sự kiện nêu role đã dùng, GetObject, ListBucket và Decrypt, chảy vào IAM Access Analyzer, rồi chảy ra một policy được tạo chứa các hành động IAM có namespace s3:GetObject, s3:ListBucket và kms:Decrypt.

Sử dụng AWS Security dành cho Developer

Bằng chứng, hướng tới tương lai

IAM Access Analyzer

  • Policy validation: kiểm tra policy bạn viết
  • Policy generation: tối đa 90 ngày dữ liệu trail của bạn
  • Cần trail, không dùng Event history

Ba giai đoạn xếp chồng. Một hộp sự kiện nêu role đã dùng, GetObject, ListBucket và Decrypt, chảy vào IAM Access Analyzer, rồi chảy ra một policy được tạo chứa các hành động IAM có namespace s3:GetObject, s3:ListBucket và kms:Decrypt.

Sử dụng AWS Security dành cho Developer

Được cấp nhưng chưa bao giờ dùng

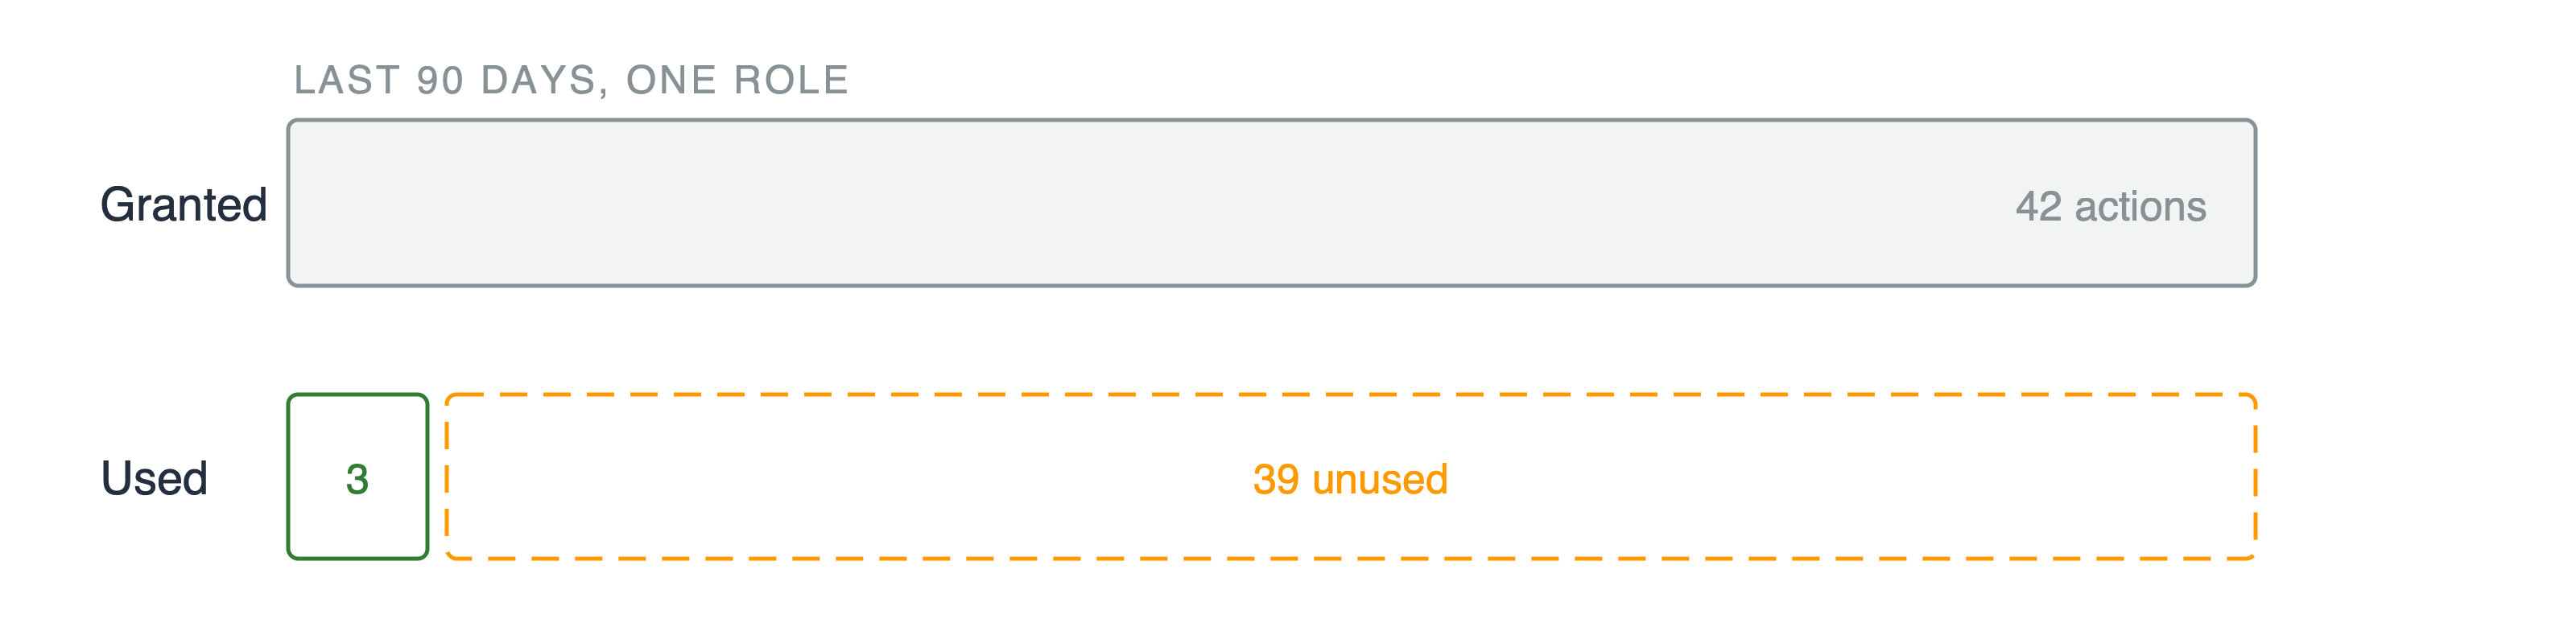
Hai thanh. Thanh trên hiển thị 42 hành động được cấp. Thanh dưới chia thành đoạn xanh hẹp gồm 3 hành động và đoạn nét đứt rộng gồm 39 hành động không dùng.

Phát hiện quyền không dùng

  • Vai trò, khóa, và hành động không ai gọi

Đã dùng không đồng nghĩa là cần thiết

Đặc quyền tối thiểu, có đo lường

  • Bằng chứng đưa vào, policy chặt hơn đưa ra
Sử dụng AWS Security dành cho Developer

Cùng luyện tập nào!

Sử dụng AWS Security dành cho Developer

Preparing Video For Download...