Sử dụng AWS Security dành cho Developer
Rahul Singh
Technical Product Manager
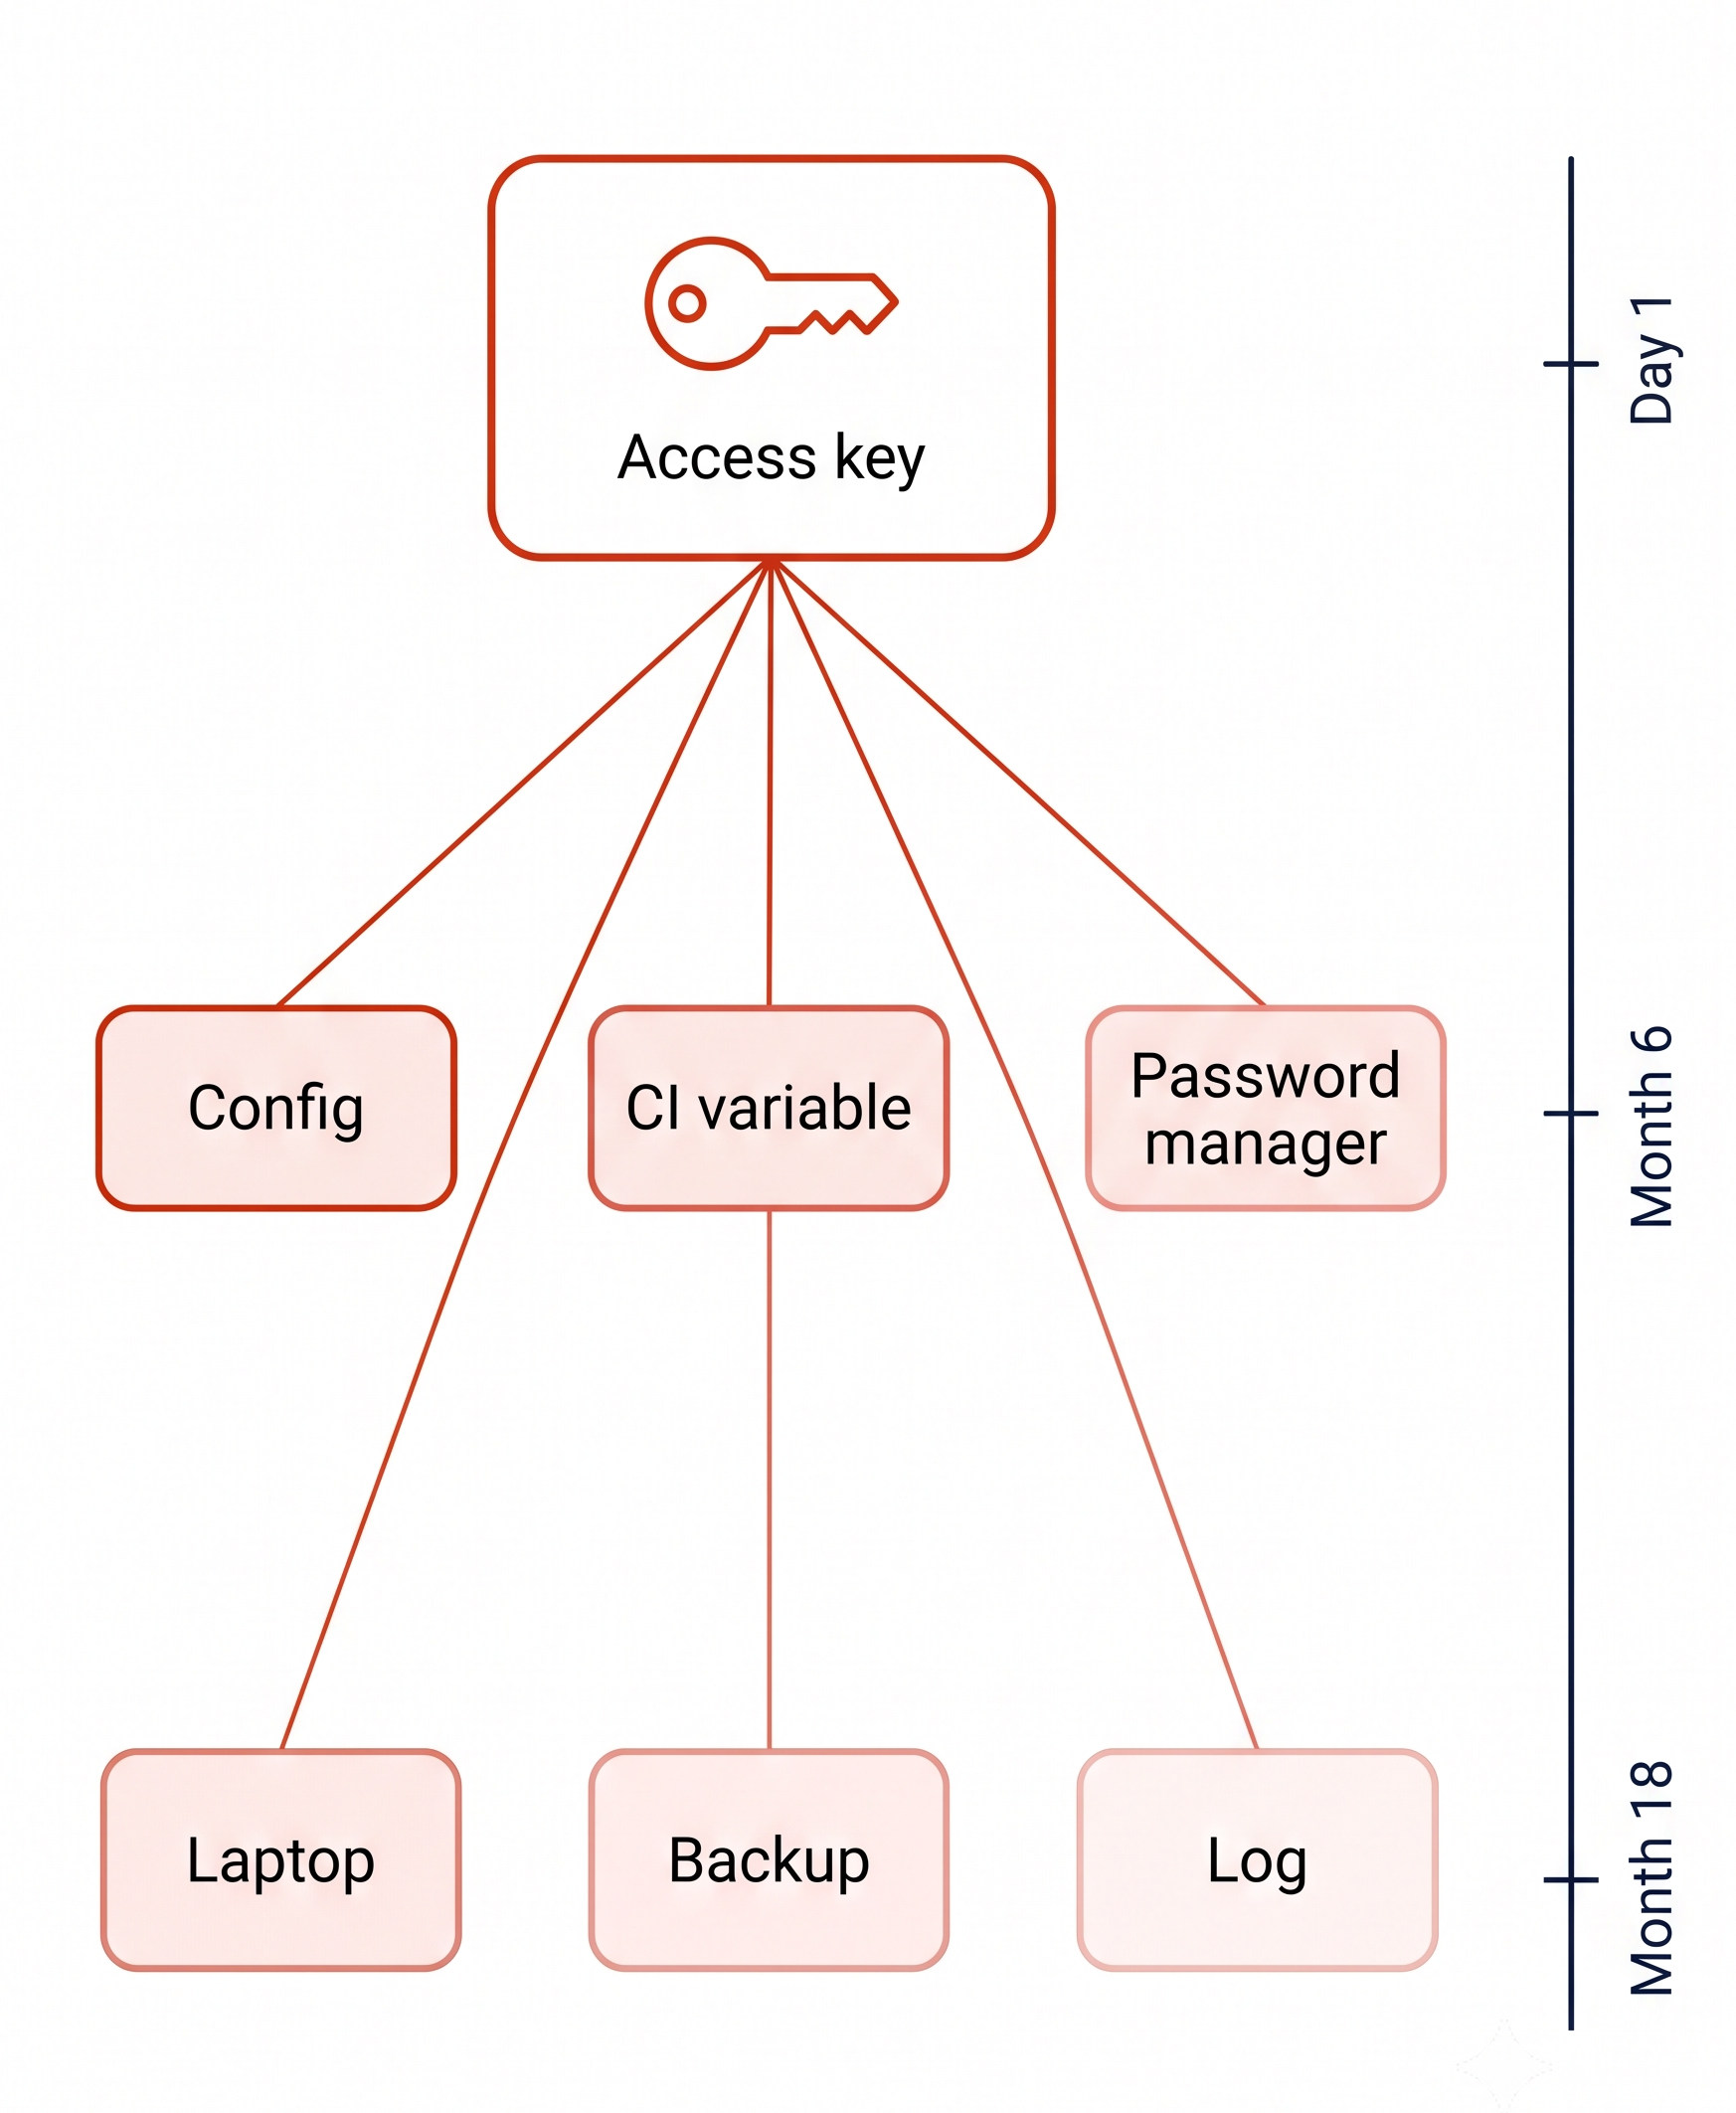
Để làm việc nhanh hơn, một key được tạo trong script và lưu trong tệp cấu hình.
Trong tệp, nó:

Để làm việc nhanh hơn, một key được tạo trong script và lưu trong tệp cấu hình.
Trong tệp, nó:
Sau 18 tháng, nó vẫn còn hiệu lực

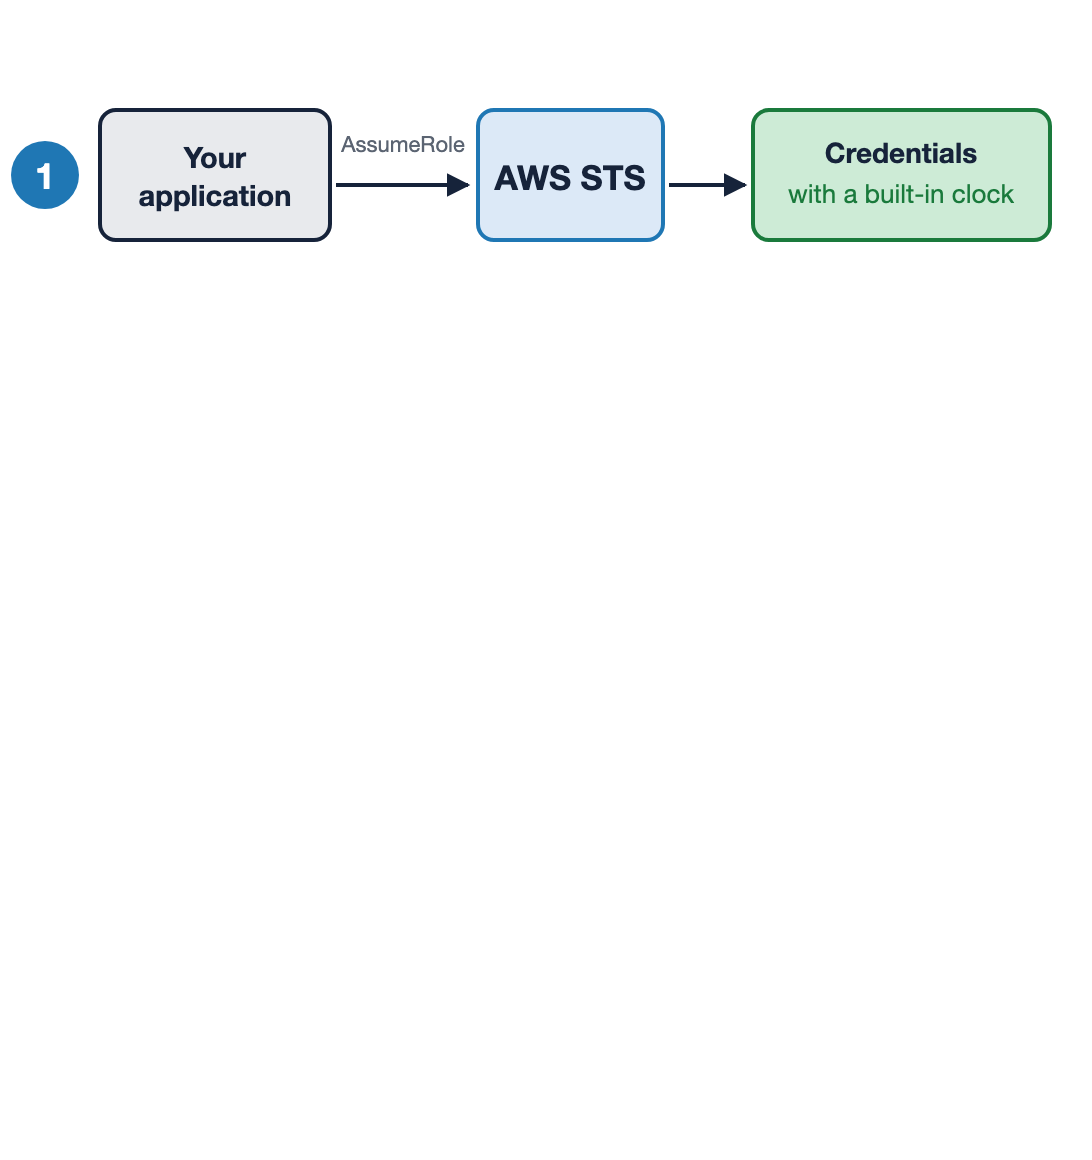
Đặt mặc định là có hạn dùng với AWS STS
Yêu cầu một role, nhận thông tin xác thực có đồng hồ tích hợp
Security Token Service (STS): có hạn dùng kèm, mặc định một giờ

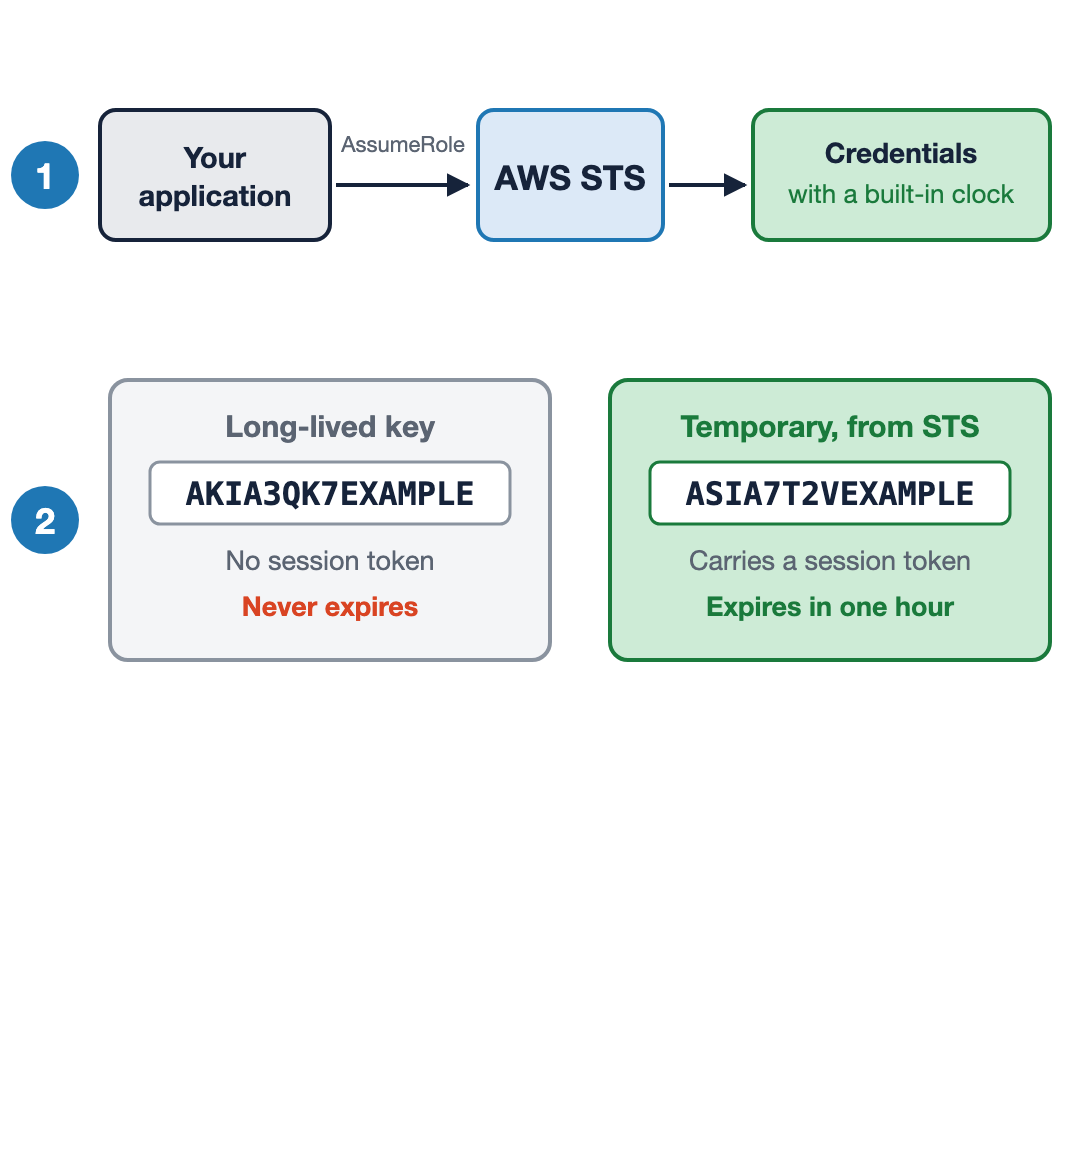
Đặt mặc định là có hạn dùng với AWS STS
Yêu cầu một role, nhận thông tin xác thực có đồng hồ tích hợp
Thông tin xác thực tạm thời bắt đầu bằng ASIA và kèm session token
Security Token Service (STS): có hạn dùng kèm, mặc định một giờ

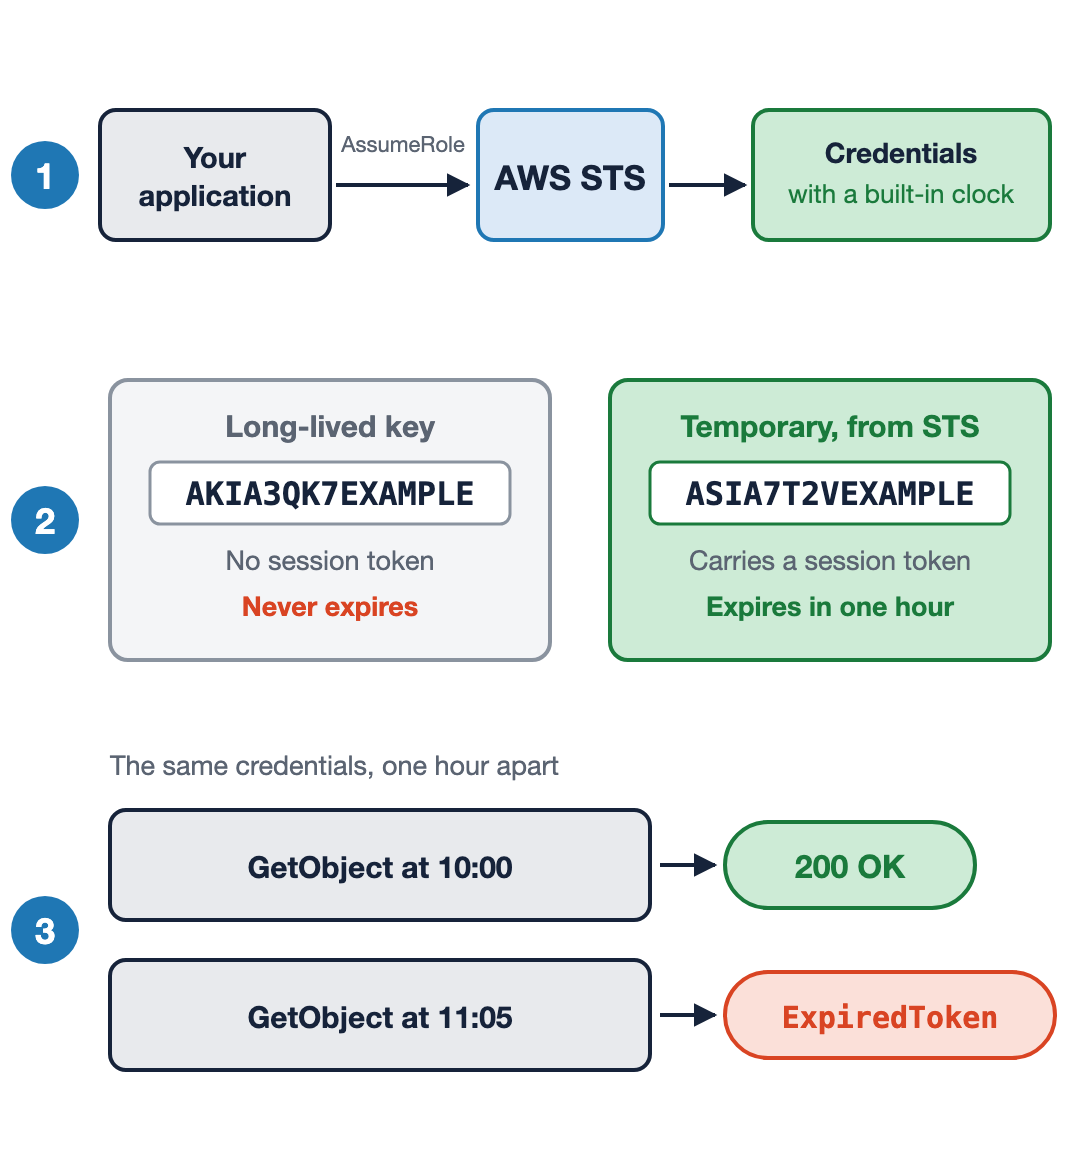
Đặt mặc định là có hạn dùng với AWS STS
Yêu cầu một role, nhận thông tin xác thực có đồng hồ tích hợp
Thông tin xác thực tạm thời bắt đầu bằng ASIA và kèm session token
Cùng lời gọi đó lúc đầu được chấp nhận, rồi không còn nữa
Security Token Service (STS): có hạn dùng kèm, mặc định một giờ

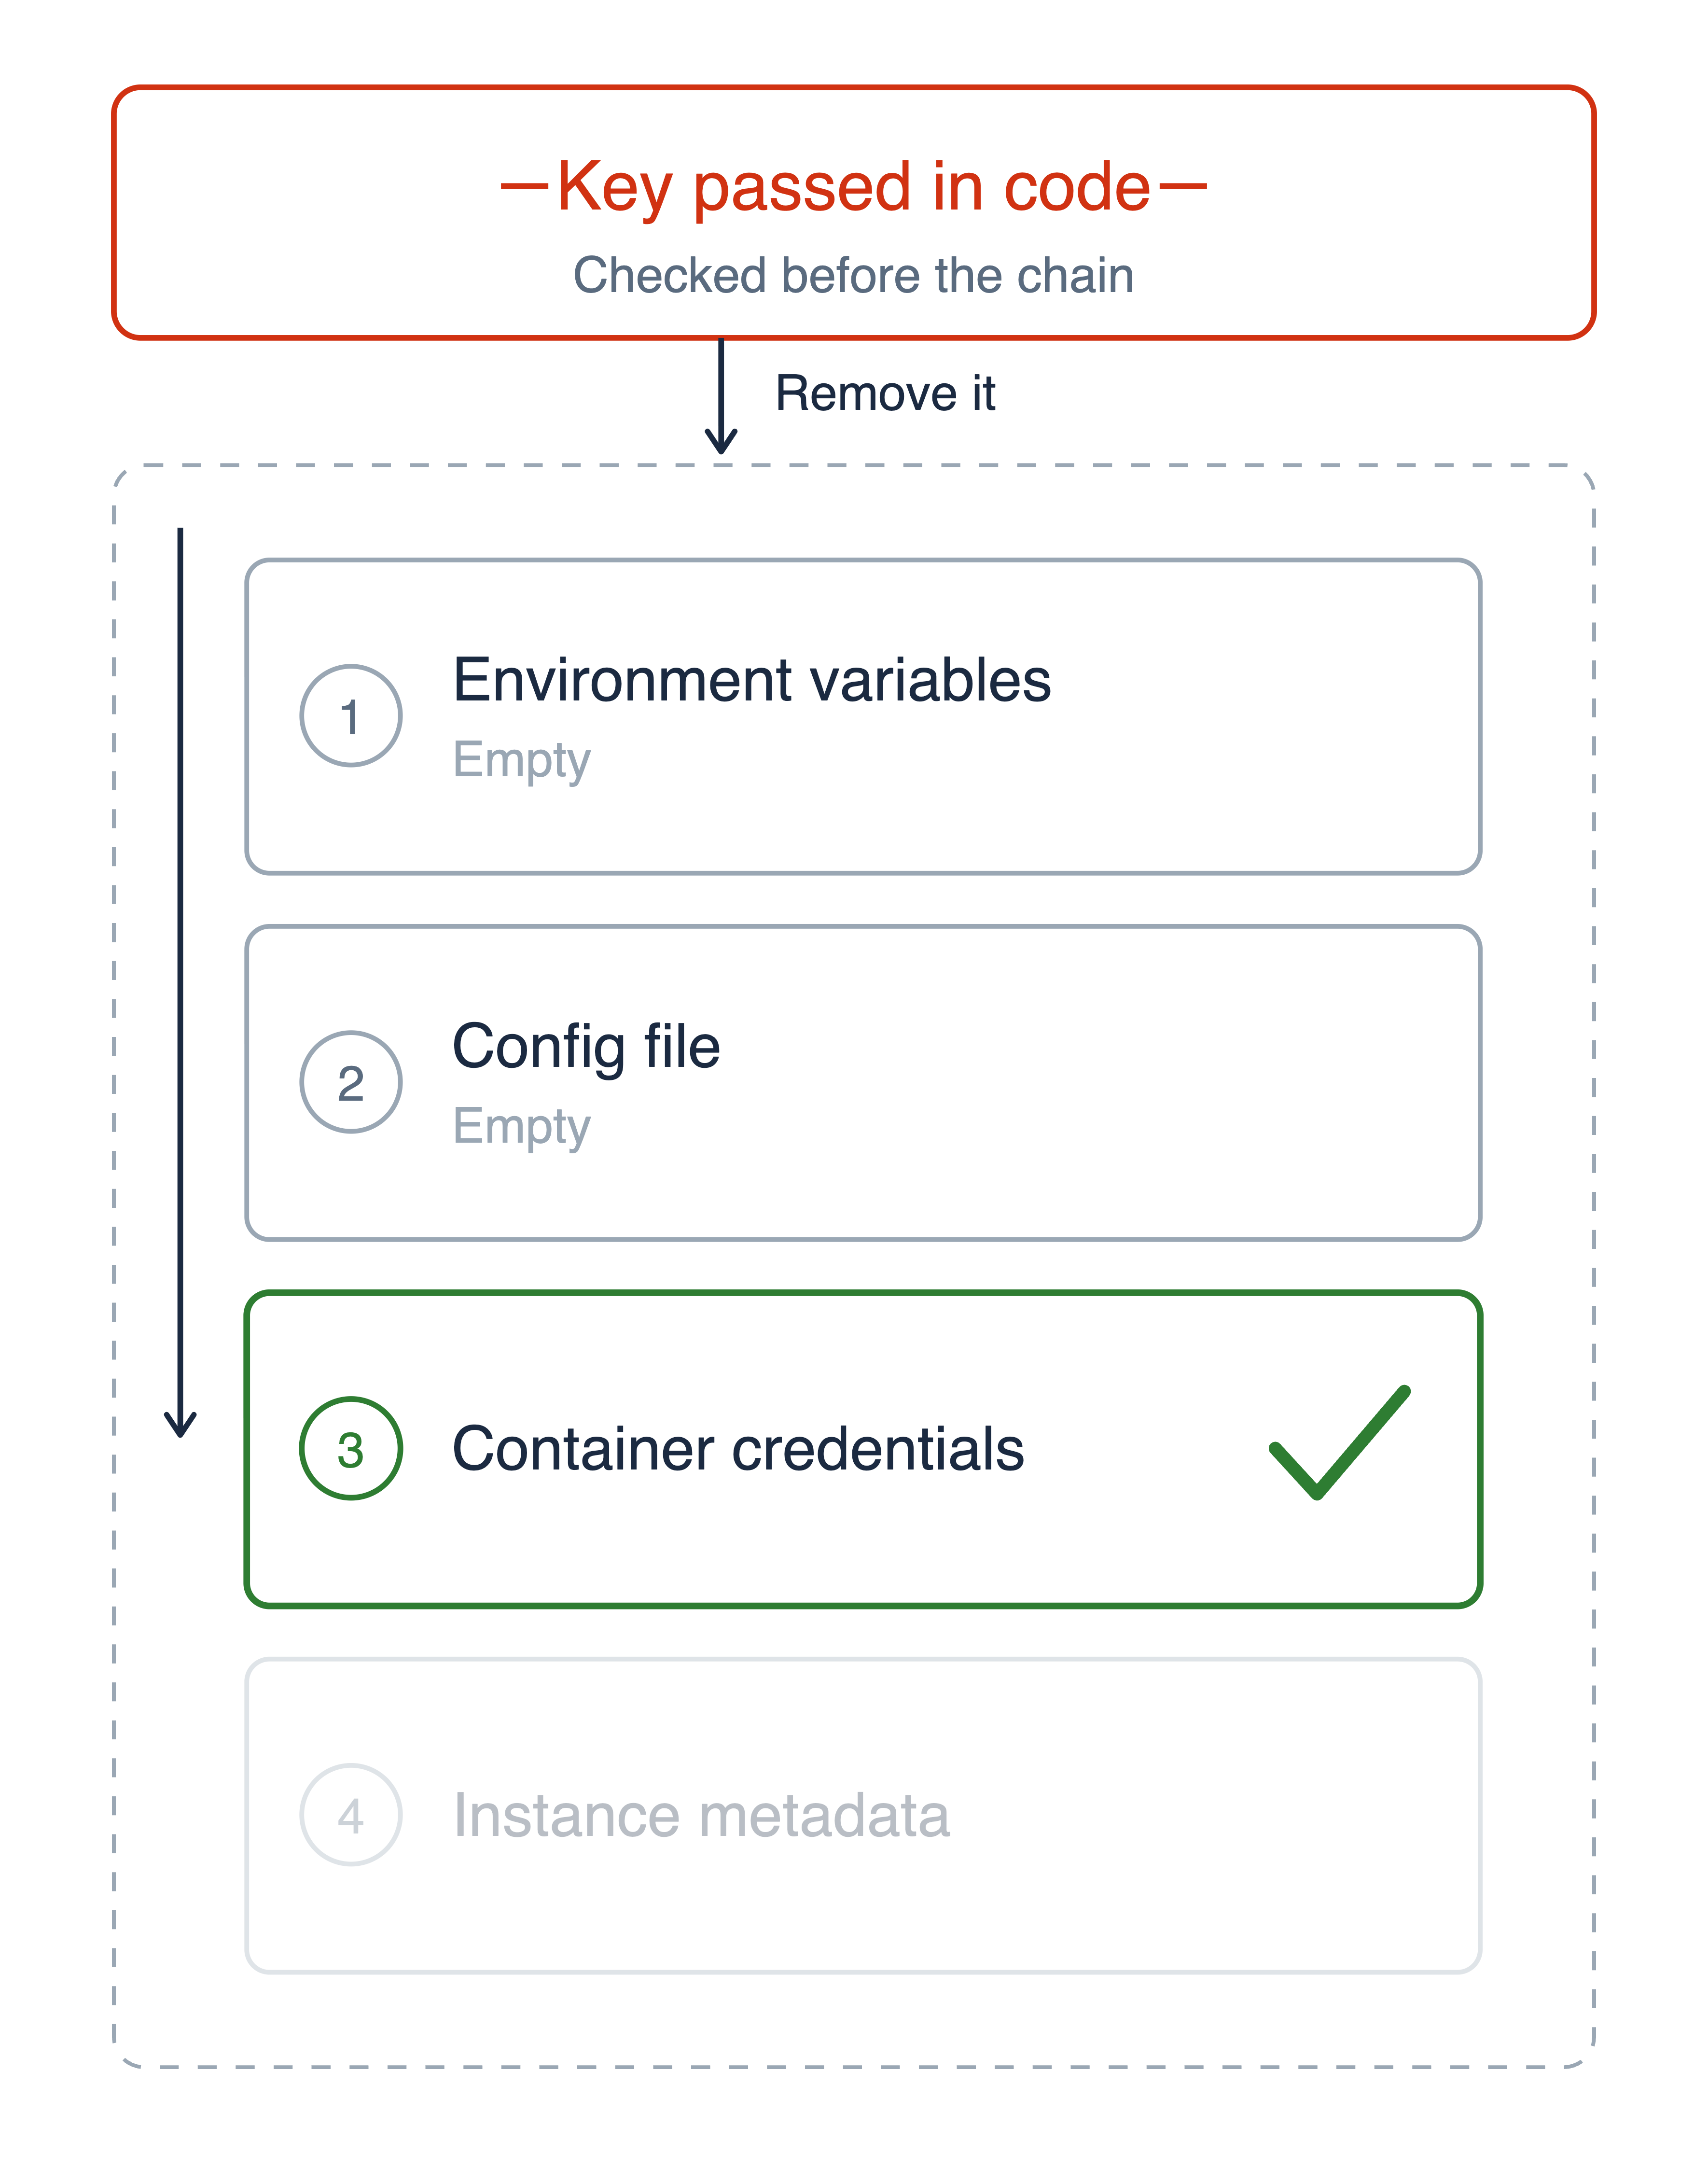
Kiểm tra chuỗi nhà cung cấp thông tin xác thực

Kiểm tra chuỗi nhà cung cấp thông tin xác thực
Các key hard-code được kiểm tra trước, vì vậy cần xóa chúng

1. explicit a key passed in your code
2. environment AWS_* variables, and on Lambda
that is the execution role
3. config file ~/.aws/credentials
4. container ECS or EKS task role
5. instance EC2 instance profile, via IMDS
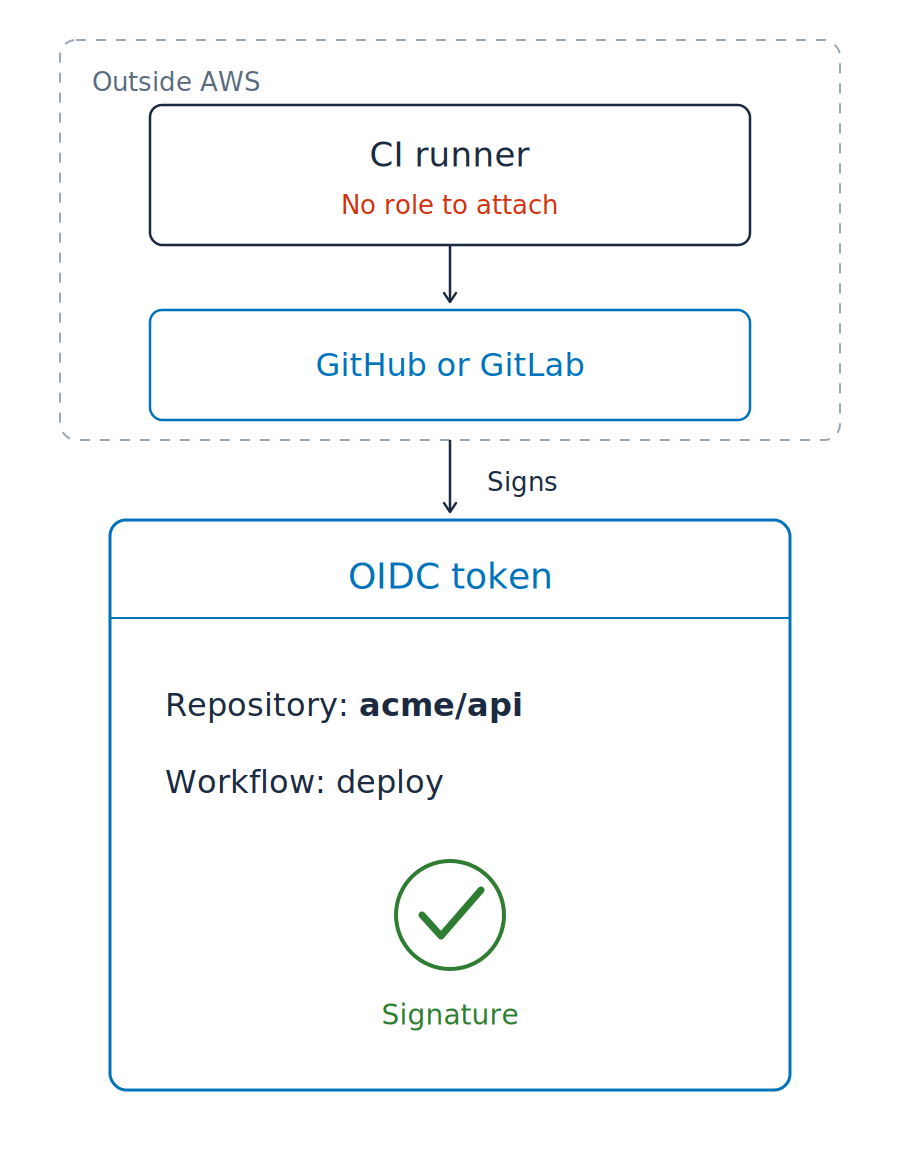
Pipeline code thường chạy ngoài AWS, nên không gắn được chuỗi thông tin xác thực

Pipeline code thường chạy ngoài AWS, nên không gắn được chuỗi thông tin xác thực
OIDC token (OpenID Connect)


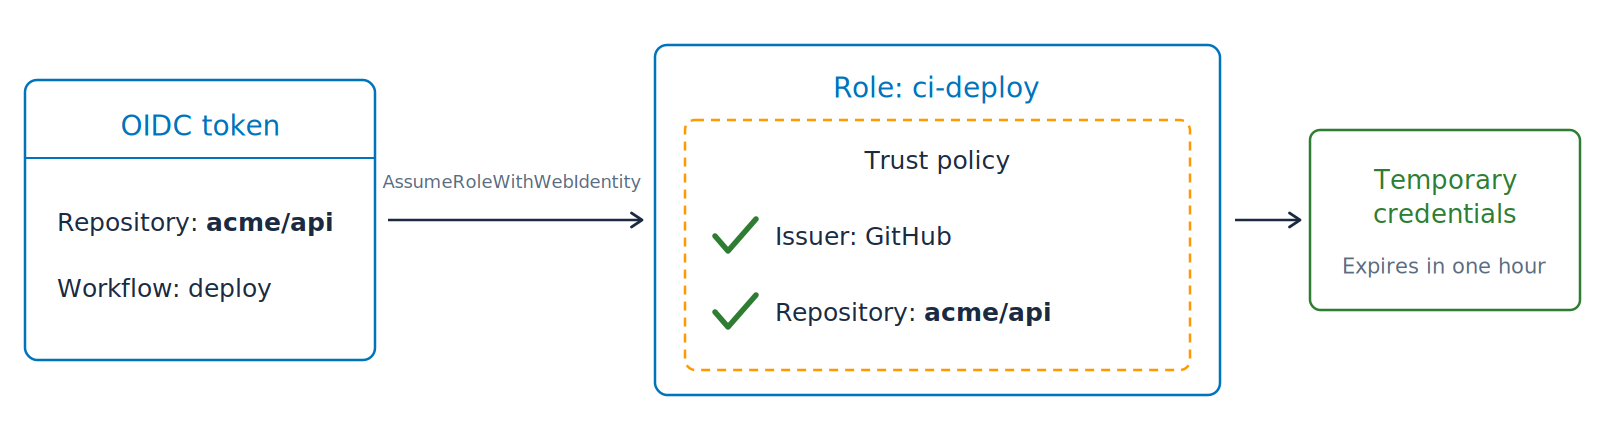
Đổi token lấy thông tin xác thực

Đổi token lấy thông tin xác thực
Repository secrets: giờ trống
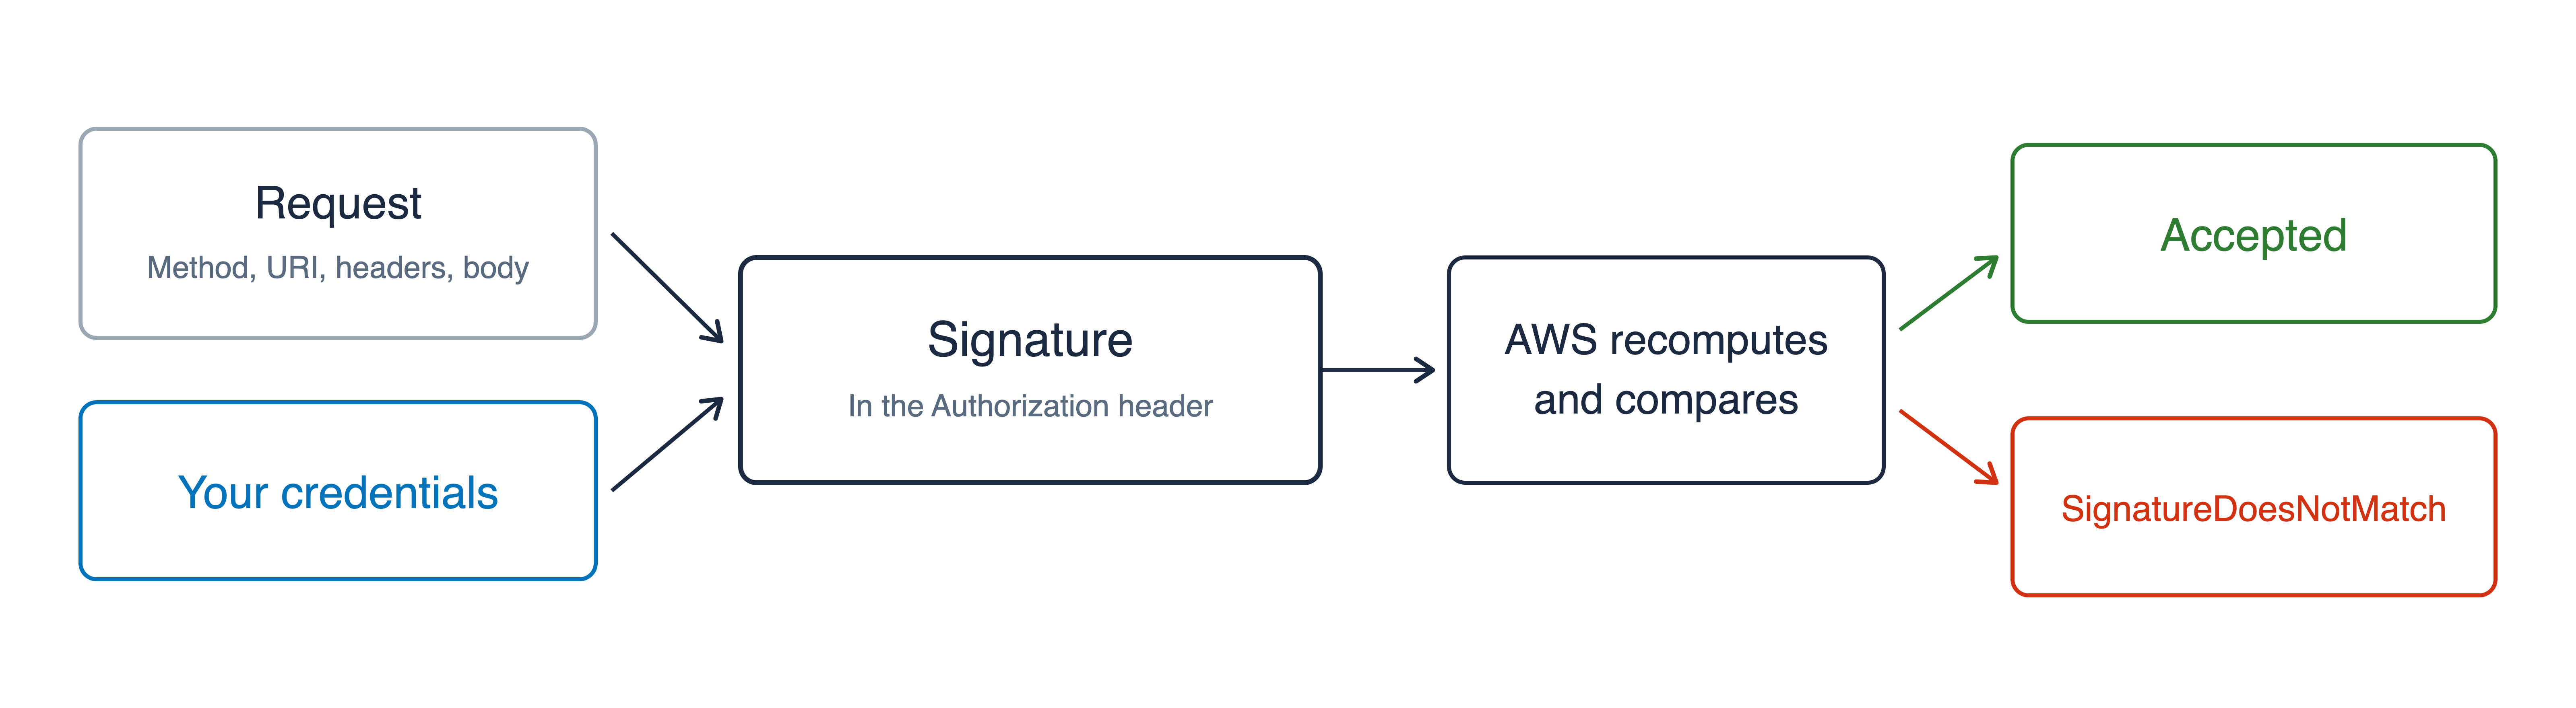
Signature Version 4, hay SigV4

Thông tin xác thực tạm thời

Thông tin xác thực tạm thời
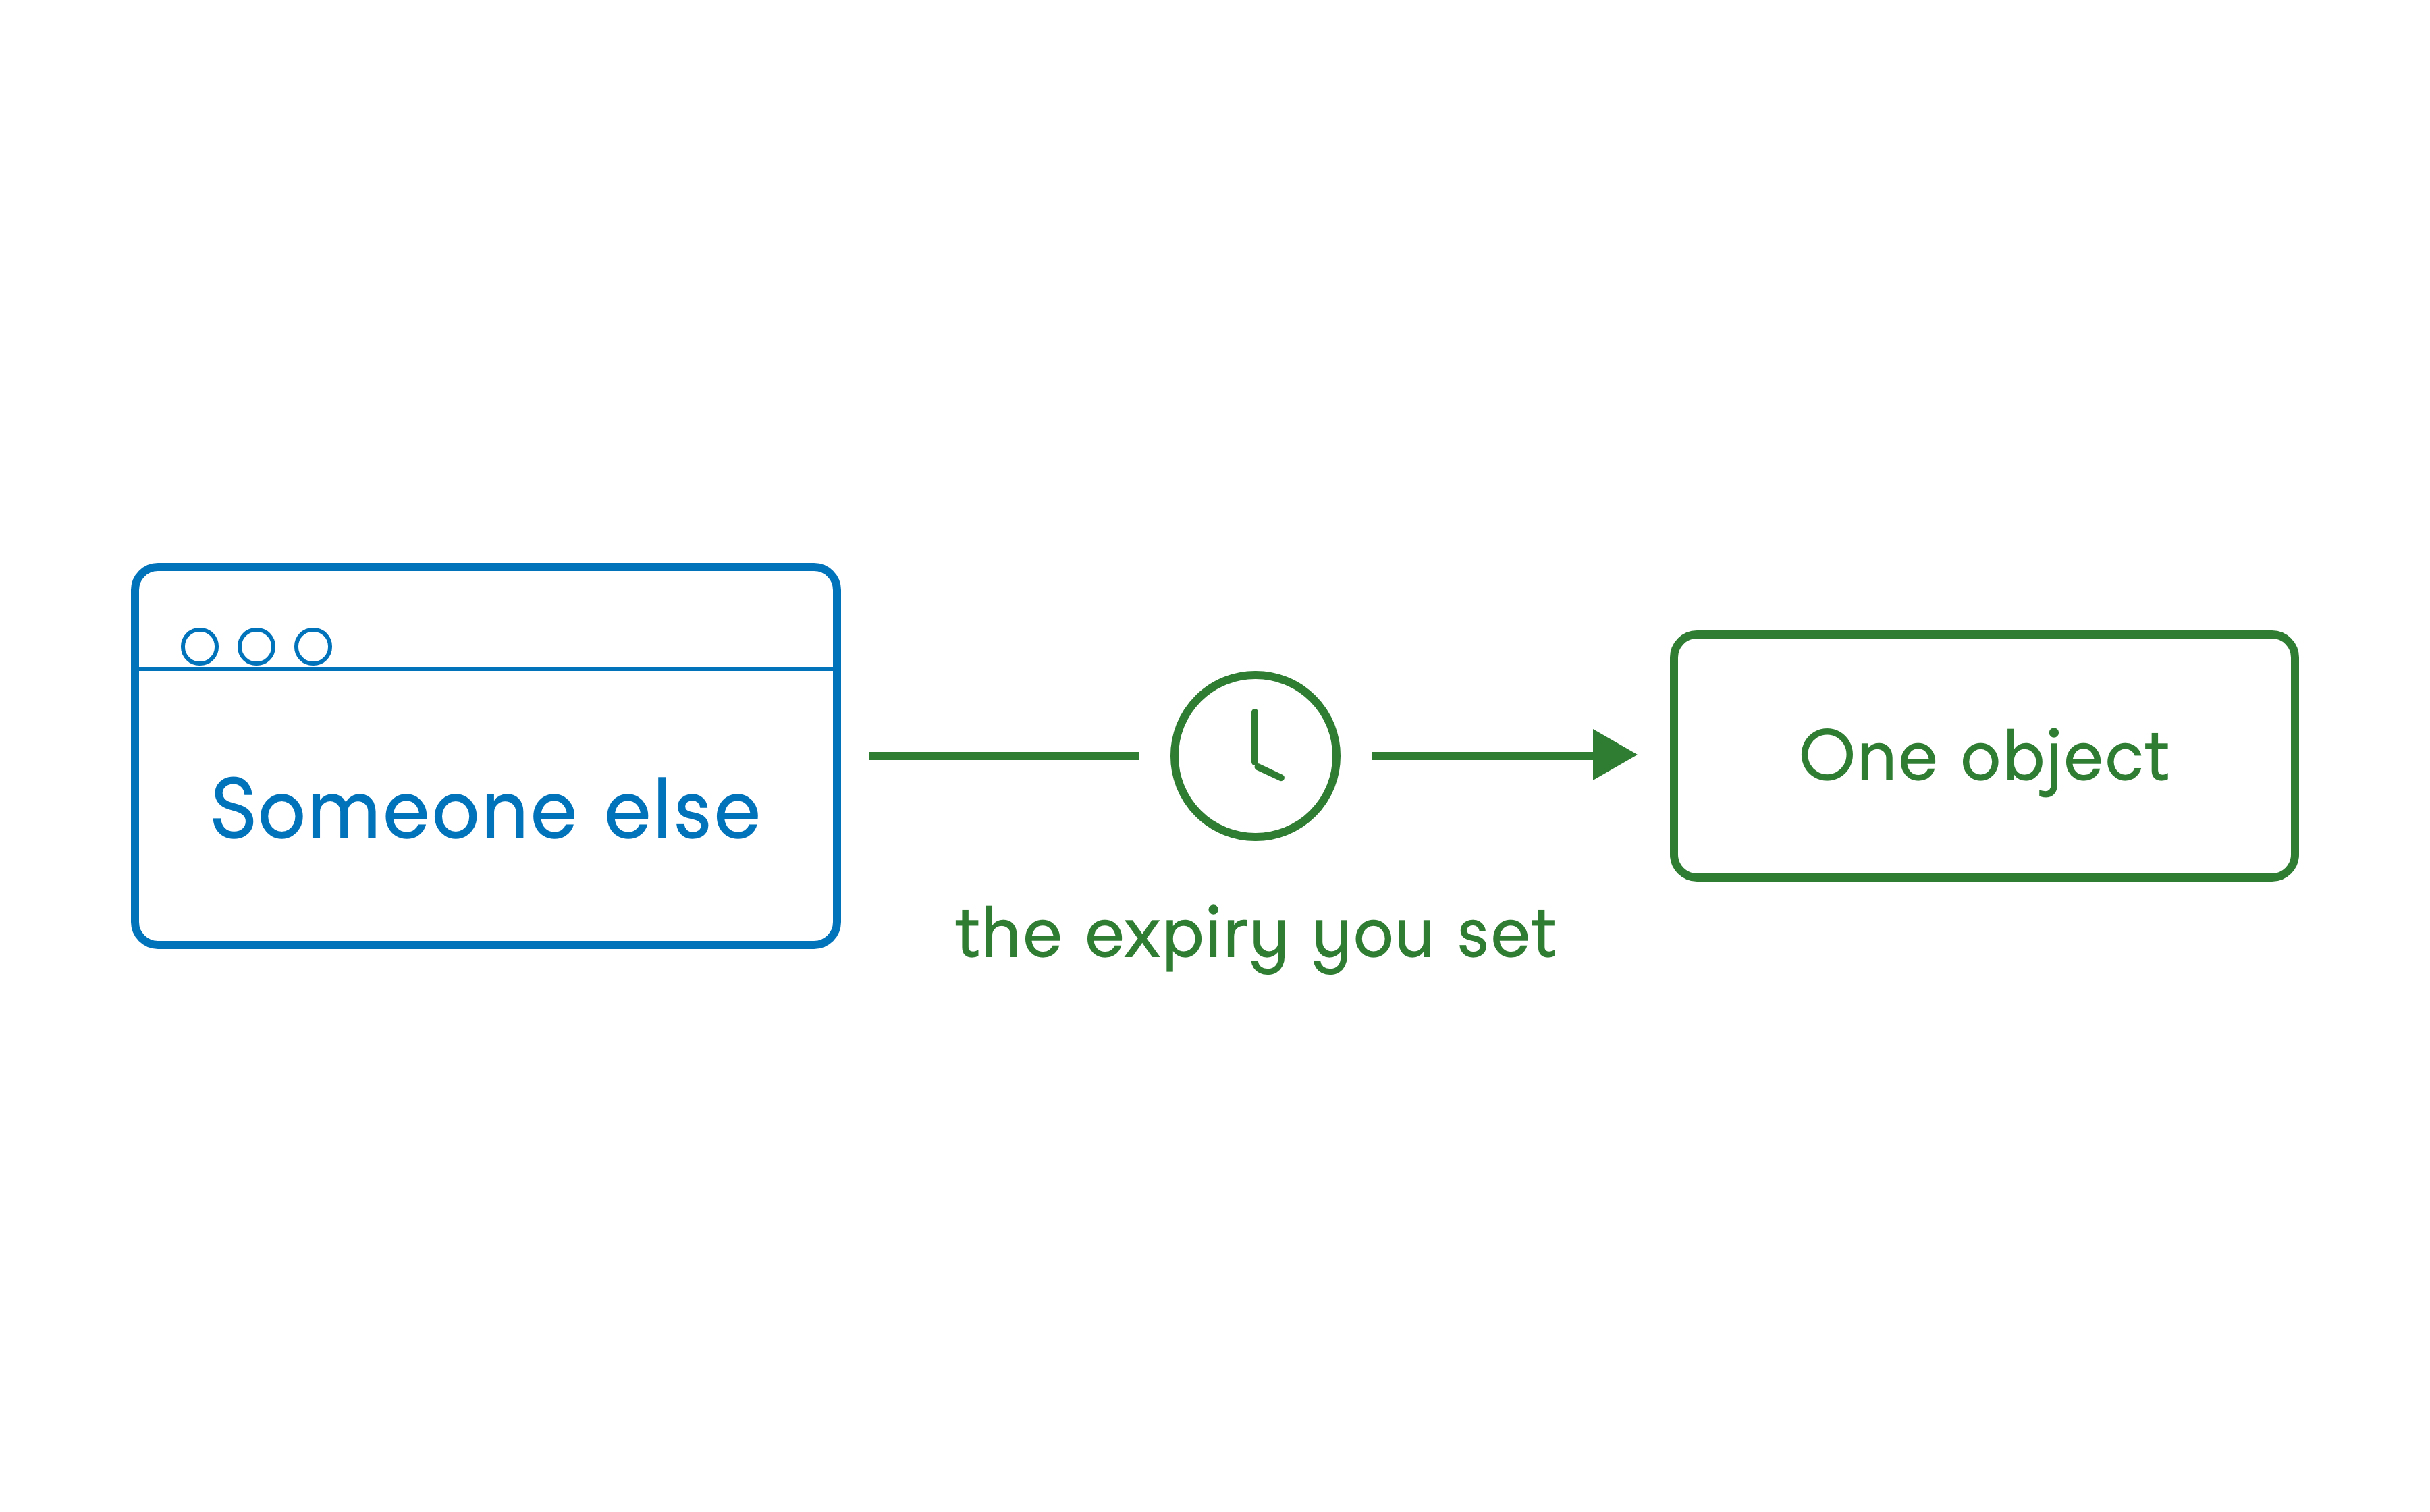
Pre-signed URL


Sử dụng AWS Security dành cho Developer