Chúc mừng

Sử dụng AWS Security dành cho Developer

Rahul Singh

Technical Product Manager

AWS kiểm tra danh tính nào
Bạn đã chốt lại

  • Actor và principal: AWS kiểm tra phù hiệu của ai
  • Luôn ưu tiên deny tường minh; không khớp vẫn là deny

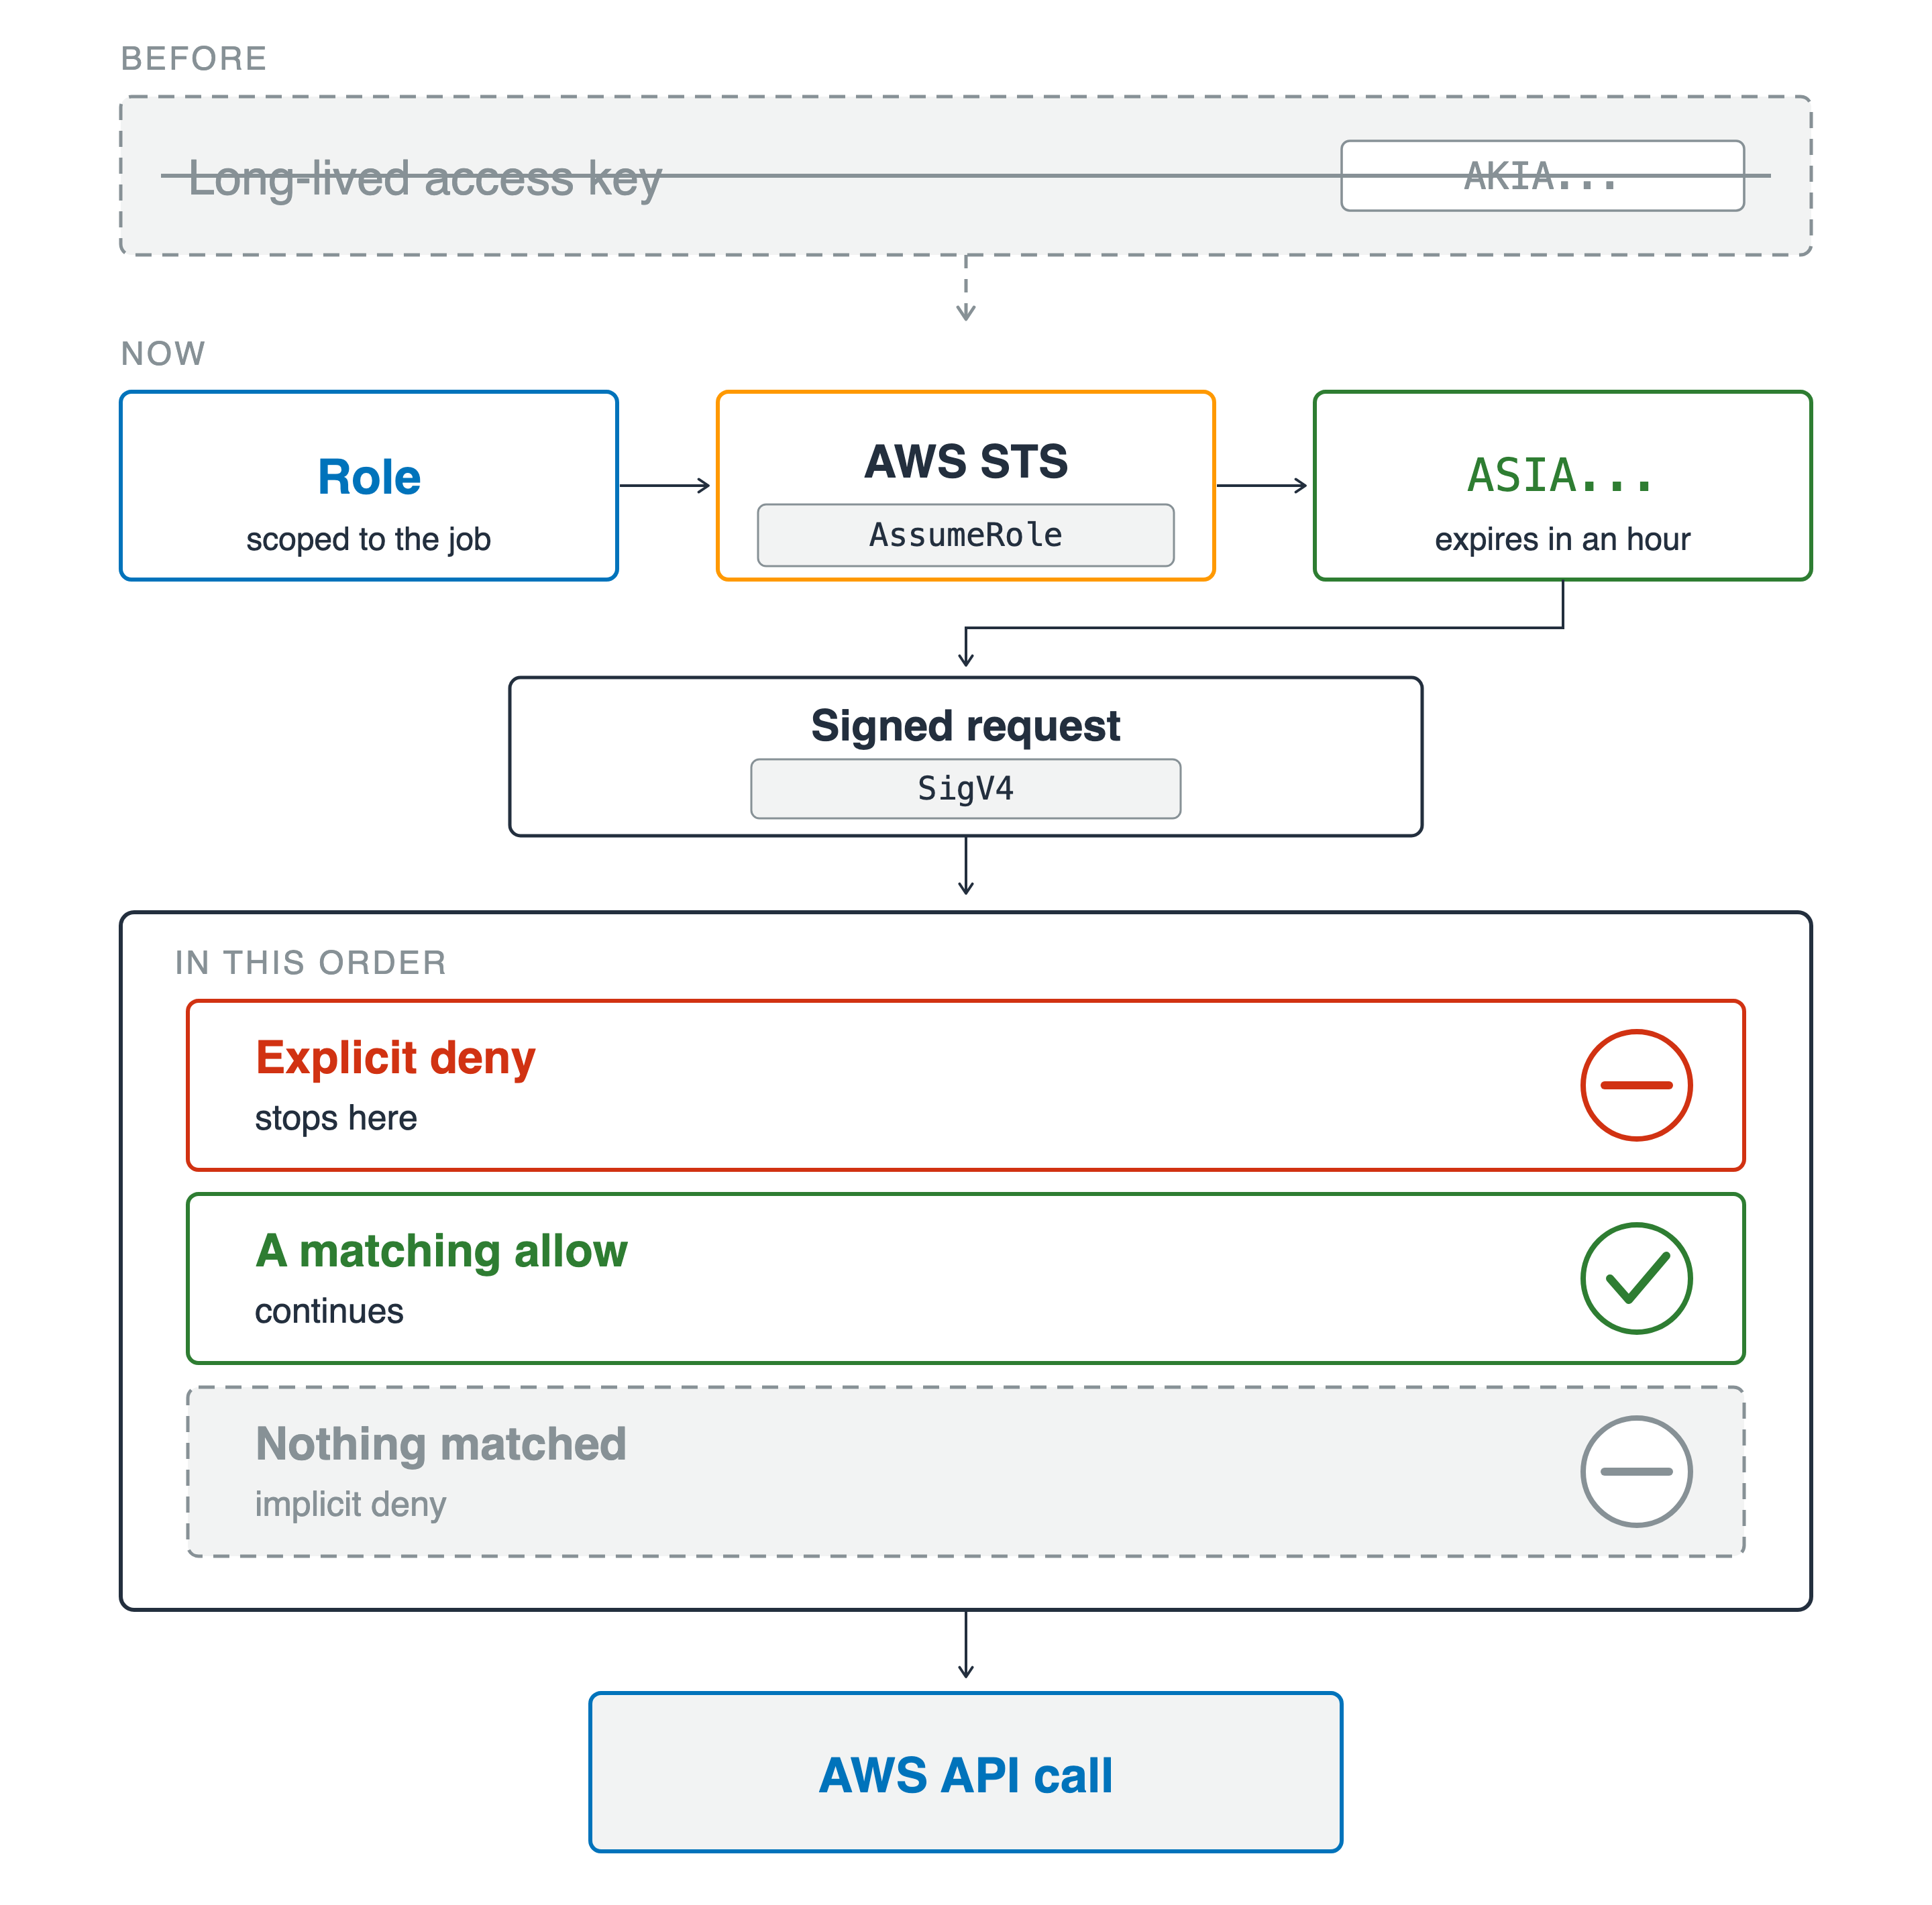
Một yêu cầu được vẽ từ đầu đến cuối. Trên cùng là hộp xám, gạch bỏ chứa access key sống lâu nhãn AKIA. Bên dưới, một role theo phạm vi công việc đi qua AWS STS để lấy temporary credential nhãn ASIA hết hạn sau một giờ, rồi thành yêu cầu đã ký nhãn SigV4. Yêu cầu đi qua cổng kiểm tra theo thứ tự: deny tường minh chặn lại, allow khớp cho đi tiếp, và dải nét đứt khi không khớp gì, tức deny ngầm. Yêu cầu còn lại rời đi dưới dạng lời gọi AWS API.

Sử dụng AWS Security dành cho Developer

AWS kiểm tra danh tính nào

Bạn đã chốt lại

  • Actor và principal: AWS kiểm tra phù hiệu của ai
  • Luôn ưu tiên deny tường minh; không khớp vẫn là deny
  • Dùng role trong một giờ, không phải key vĩnh viễn
  • SigV4 cho mọi yêu cầu; pre-signed cho một yêu cầu

Một yêu cầu được vẽ từ đầu đến cuối. Trên cùng là hộp xám, gạch bỏ chứa access key sống lâu nhãn AKIA. Bên dưới, một role theo phạm vi công việc đi qua AWS STS để lấy temporary credential nhãn ASIA hết hạn sau một giờ, rồi thành yêu cầu đã ký nhãn SigV4. Yêu cầu đi qua cổng kiểm tra theo thứ tự: deny tường minh chặn lại, allow khớp cho đi tiếp, và dải nét đứt khi không khớp gì, tức deny ngầm. Yêu cầu còn lại rời đi dưới dạng lời gọi AWS API.

Sử dụng AWS Security dành cho Developer

Ai được truy cập cái gì

Bạn đã chốt lại

  • User pool dùng để đăng nhập, identity pool cấp credentials
  • Xác minh token, rồi nghi ngờ các claims

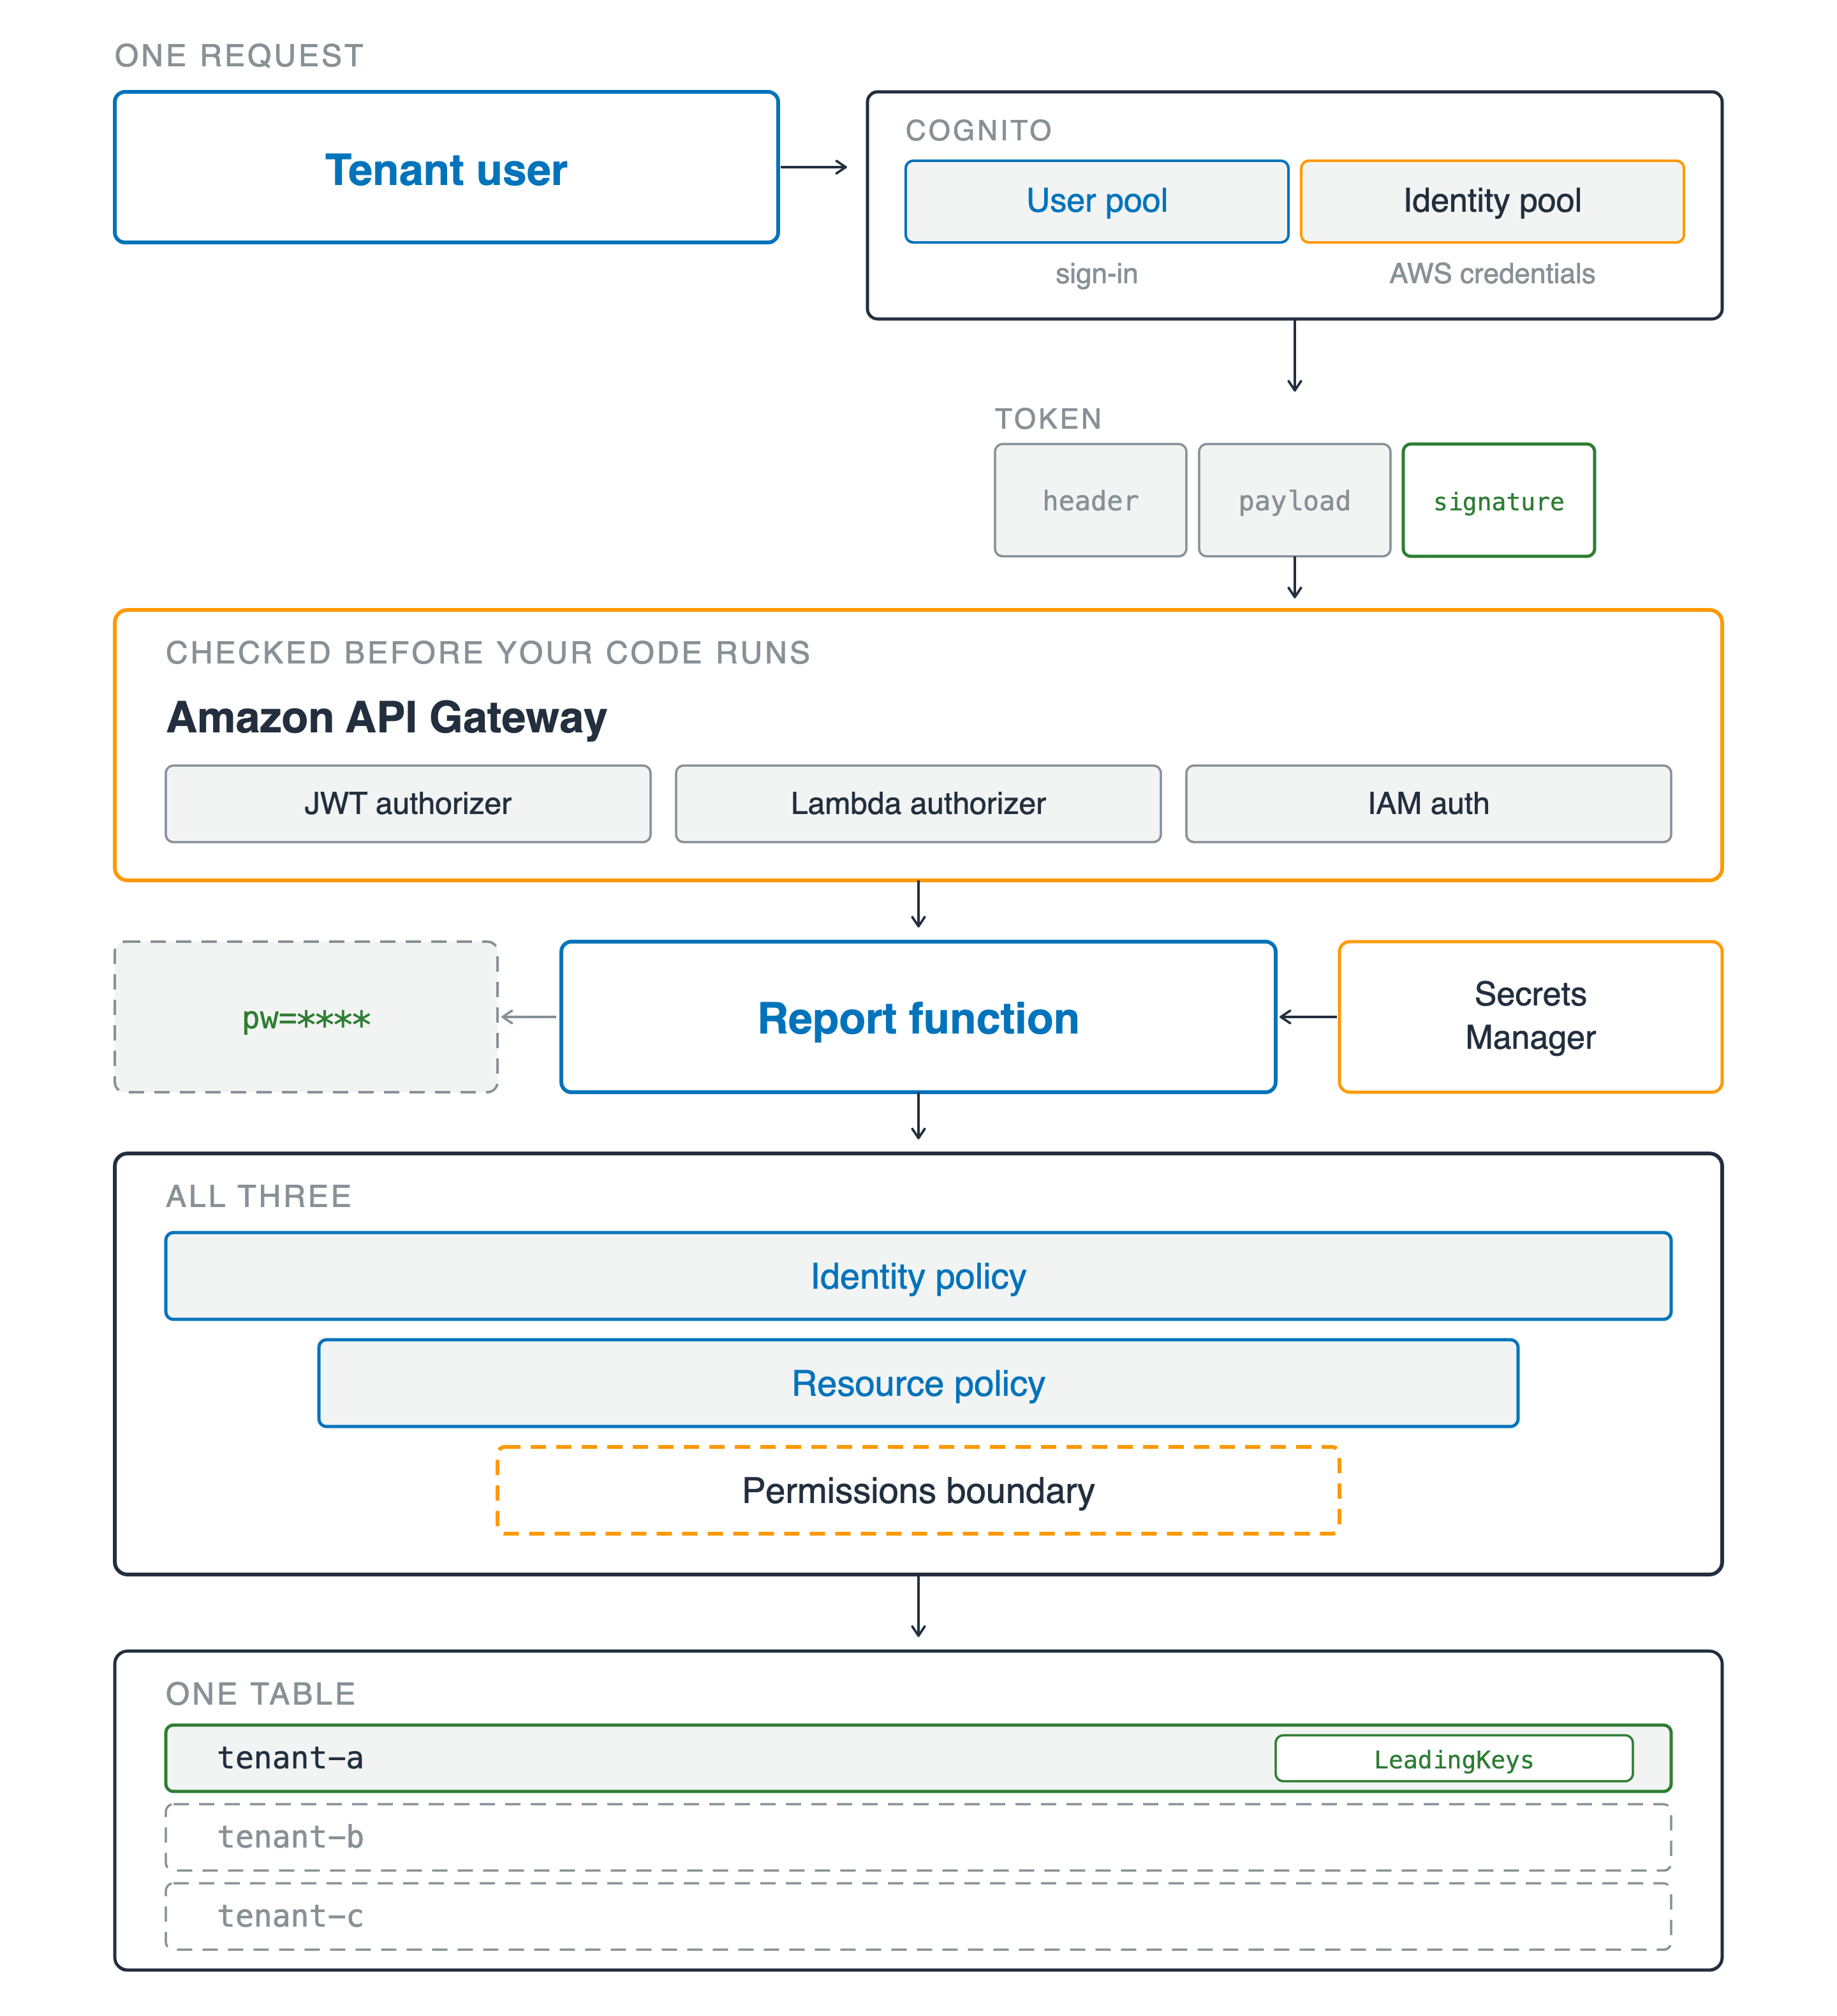
Một yêu cầu đi qua mọi lớp. Người dùng tenant đến Amazon Cognito, vẽ như hai hộp trong một khung: user pool để đăng nhập và identity pool để cấp AWS credentials. Token bên dưới có ba phần: header, payload, signature, chỉ signature viền xanh lá. Nó vào Amazon API Gateway, được đánh dấu kiểm tra trước khi code chạy, cung cấp JWT authorizer, Lambda authorizer và IAM auth. Bên dưới, hàm report lấy giá trị từ Secrets Manager và xuất dòng che mờ "pw bằng" bốn dấu hoa thị. Ba lớp quyền thu hẹp phía dưới: identity policy, resource policy và permissions boundary nét đứt. Ở cuối, một hàng của bảng dùng chung sáng và gắn thẻ LeadingKeys, còn hai hàng tenant khác nét đứt xám.

Sử dụng AWS Security dành cho Developer

Ai được truy cập cái gì

Bạn đã chốt lại

  • User pool dùng để đăng nhập, identity pool cấp credentials
  • Xác minh token, rồi nghi ngờ các claims
  • Identity, resource, boundary: ba lớp, một kết quả
  • Một điều kiện tenant, Scan vượt qua nó, và mật khẩu ra khỏi log

Một yêu cầu đi qua mọi lớp. Người dùng tenant đến Amazon Cognito, vẽ như hai hộp trong một khung: user pool để đăng nhập và identity pool để cấp AWS credentials. Token bên dưới có ba phần: header, payload, signature, chỉ signature viền xanh lá. Nó vào Amazon API Gateway, được đánh dấu kiểm tra trước khi code chạy, cung cấp JWT authorizer, Lambda authorizer và IAM auth. Bên dưới, hàm report lấy giá trị từ Secrets Manager và xuất dòng che mờ "pw bằng" bốn dấu hoa thị. Ba lớp quyền thu hẹp phía dưới: identity policy, resource policy và permissions boundary nét đứt. Ở cuối, một hàng của bảng dùng chung sáng và gắn thẻ LeadingKeys, còn hai hàng tenant khác nét đứt xám.

Sử dụng AWS Security dành cho Developer

Chứng minh rồi triển khai

Bạn đã chốt lại

  • Mặc định được mã hóa, nhưng chế độ nào và khóa của ai là của bạn
  • Hai cổng trên khóa, và cả hai phải mở

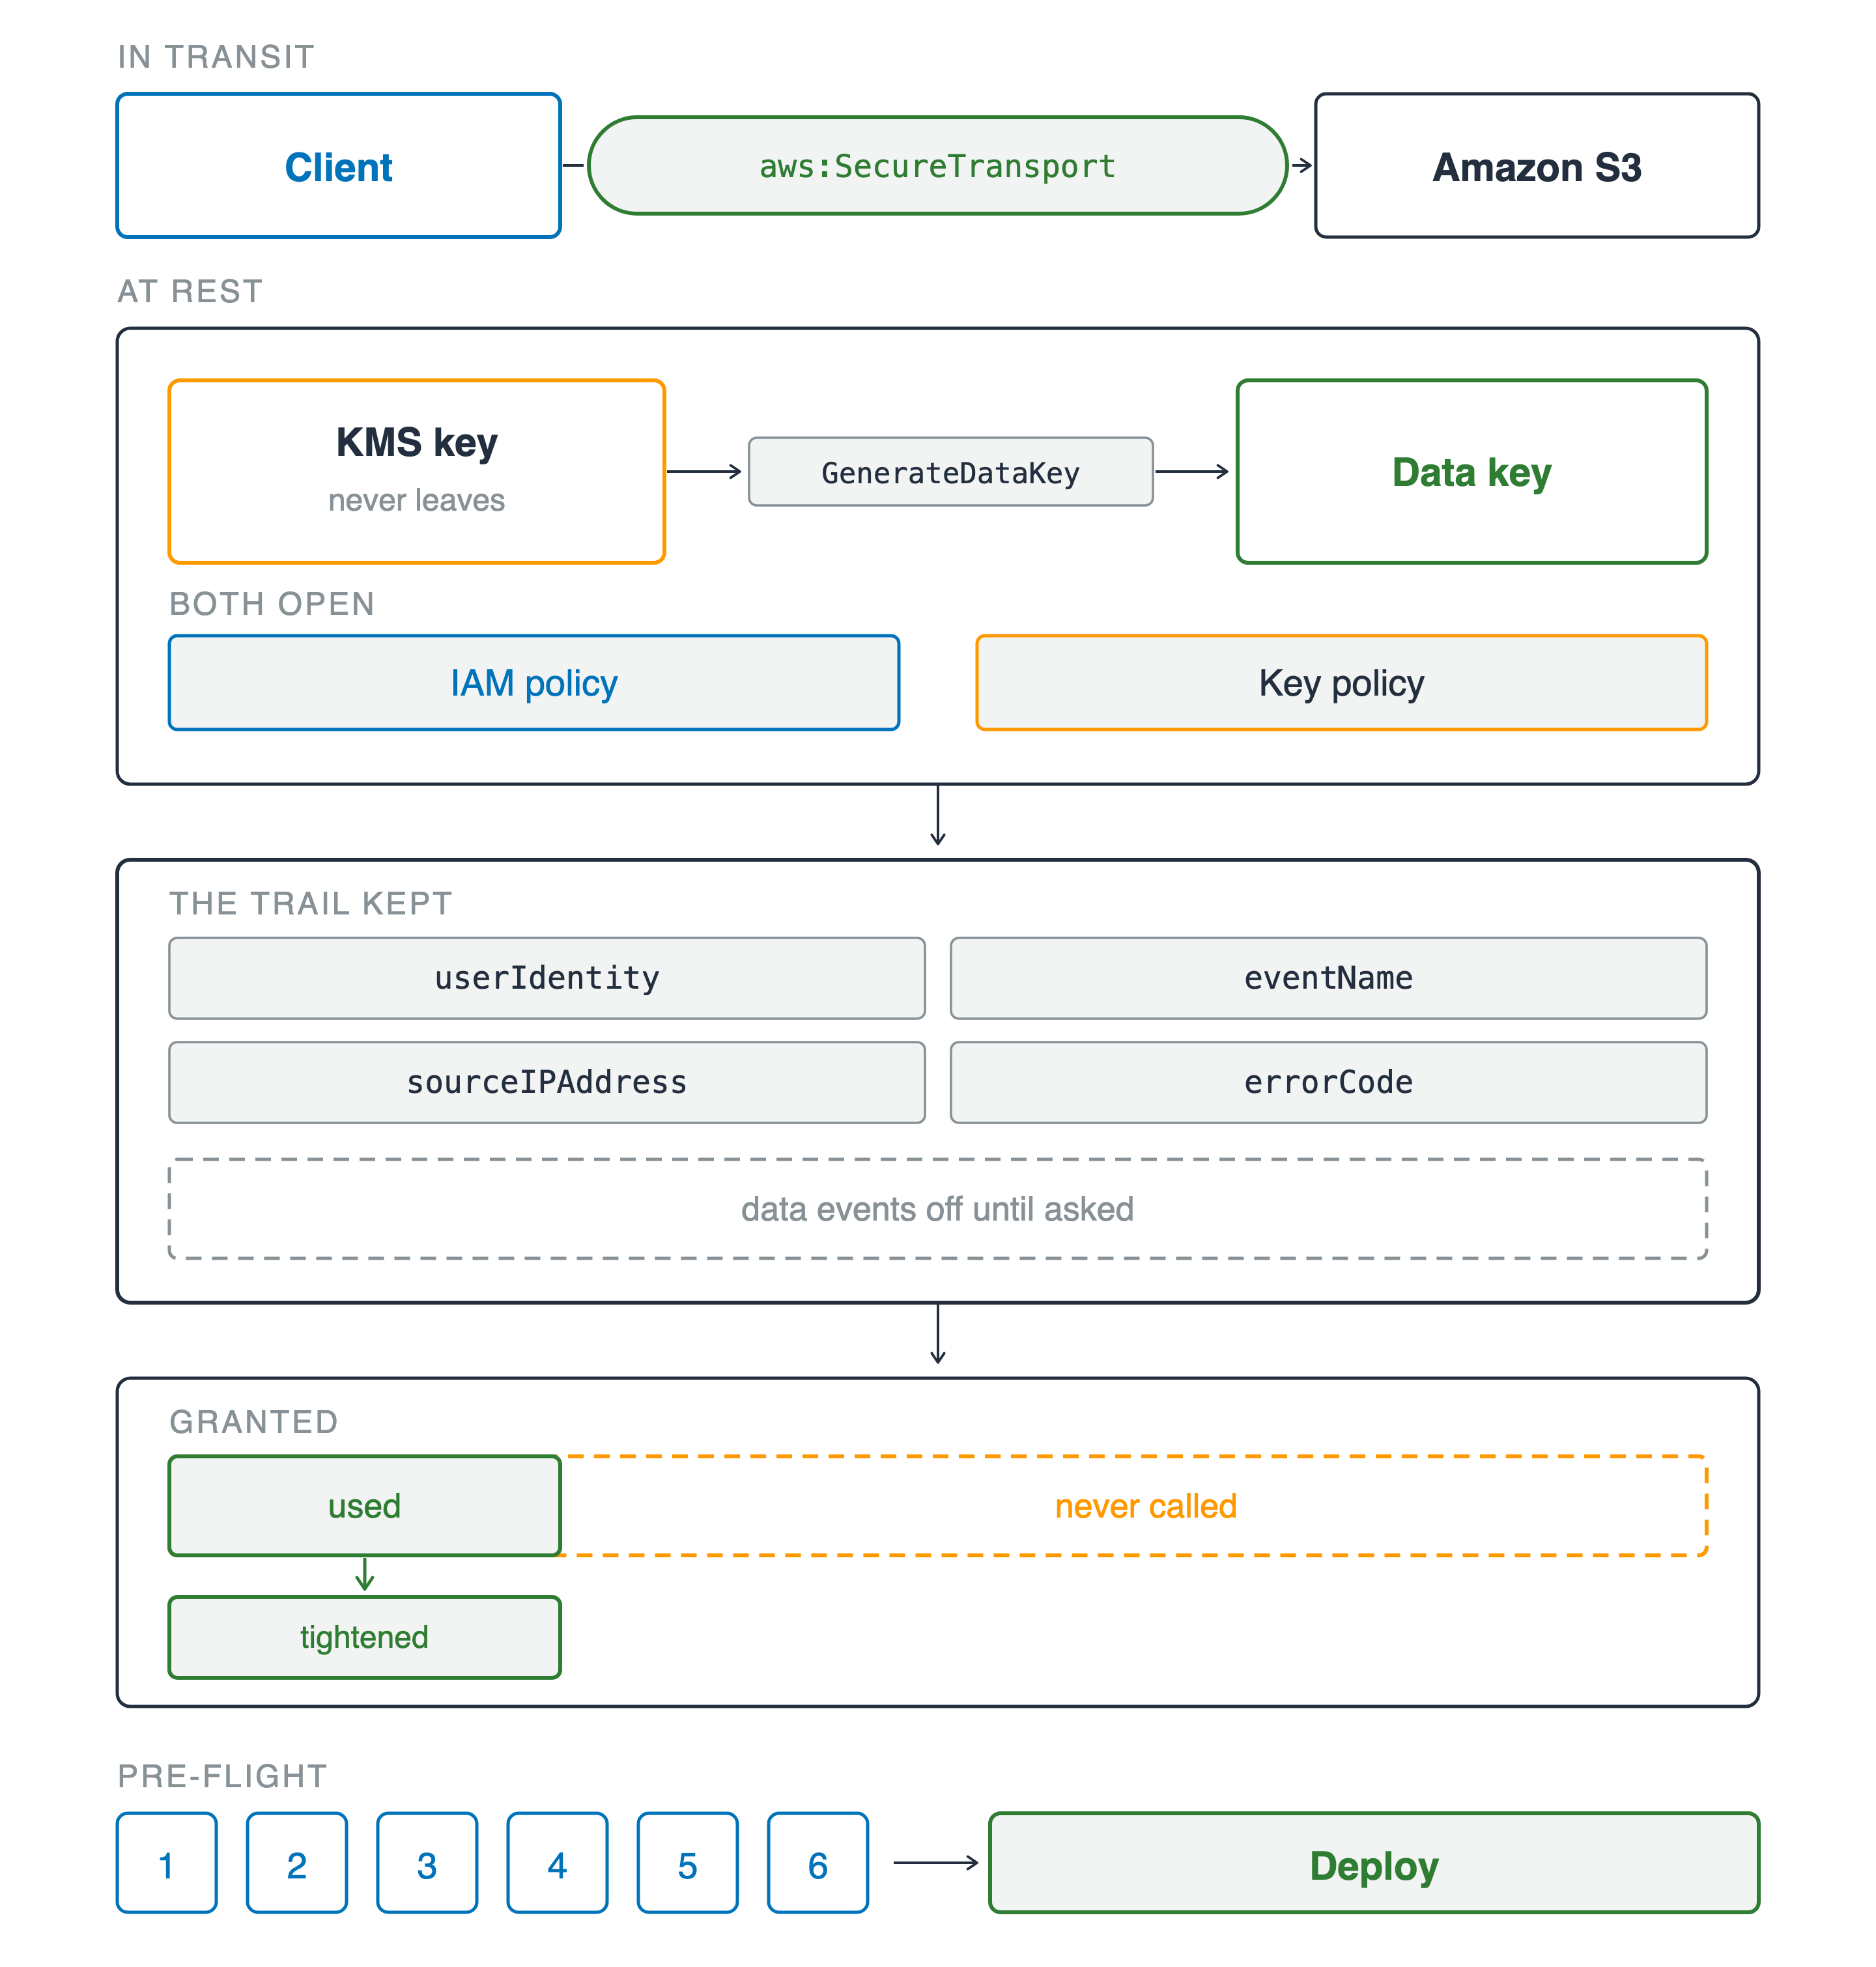
Bốn dải. Khi truyền, client đến Amazon S3 qua kênh nhãn aws:SecureTransport. Khi lưu trữ, một khóa KMS không bao giờ rời gọi GenerateDataKey để tạo data key, phía trên hai cổng phải cùng mở: IAM policy và key policy. Bên dưới là những gì trail giữ lại: userIdentity, eventName, sourceIPAddress và errorCode, với dải nét đứt ghi data events tắt trừ khi bật. Sau đó là thanh granted vẽ nét đứt rộng với đoạn used nhỏ đặc bên trong, thu hẹp thành policy chặt hơn. Dưới cùng, sáu câu hỏi được đánh số dẫn đến bước deploy.

Sử dụng AWS Security dành cho Developer

Chứng minh rồi triển khai

Bạn đã chốt lại

  • Mặc định được mã hóa, nhưng chế độ nào và khóa của ai là của bạn
  • Hai cổng trên khóa, và cả hai phải mở
  • Trail nêu tên principal, nếu nó đã ghi
  • So sánh granted với used, rồi sáu câu hỏi

Bốn dải. Khi truyền, client đến Amazon S3 qua kênh nhãn aws:SecureTransport. Khi lưu trữ, một khóa KMS không bao giờ rời gọi GenerateDataKey để tạo data key, phía trên hai cổng phải cùng mở: IAM policy và key policy. Bên dưới là những gì trail giữ lại: userIdentity, eventName, sourceIPAddress và errorCode, với dải nét đứt ghi data events tắt trừ khi bật. Sau đó là thanh granted vẽ nét đứt rộng với đoạn used nhỏ đặc bên trong, thu hẹp thành policy chặt hơn. Dưới cùng, sáu câu hỏi được đánh số dẫn đến bước deploy.

Sử dụng AWS Security dành cho Developer

Điều này dẫn bạn đến đâu


  • Dịch vụ tiếp theo: vẫn là sáu câu hỏi đó
  • Dù nhà cung cấp nào: danh tính, ủy quyền, khóa, bằng chứng

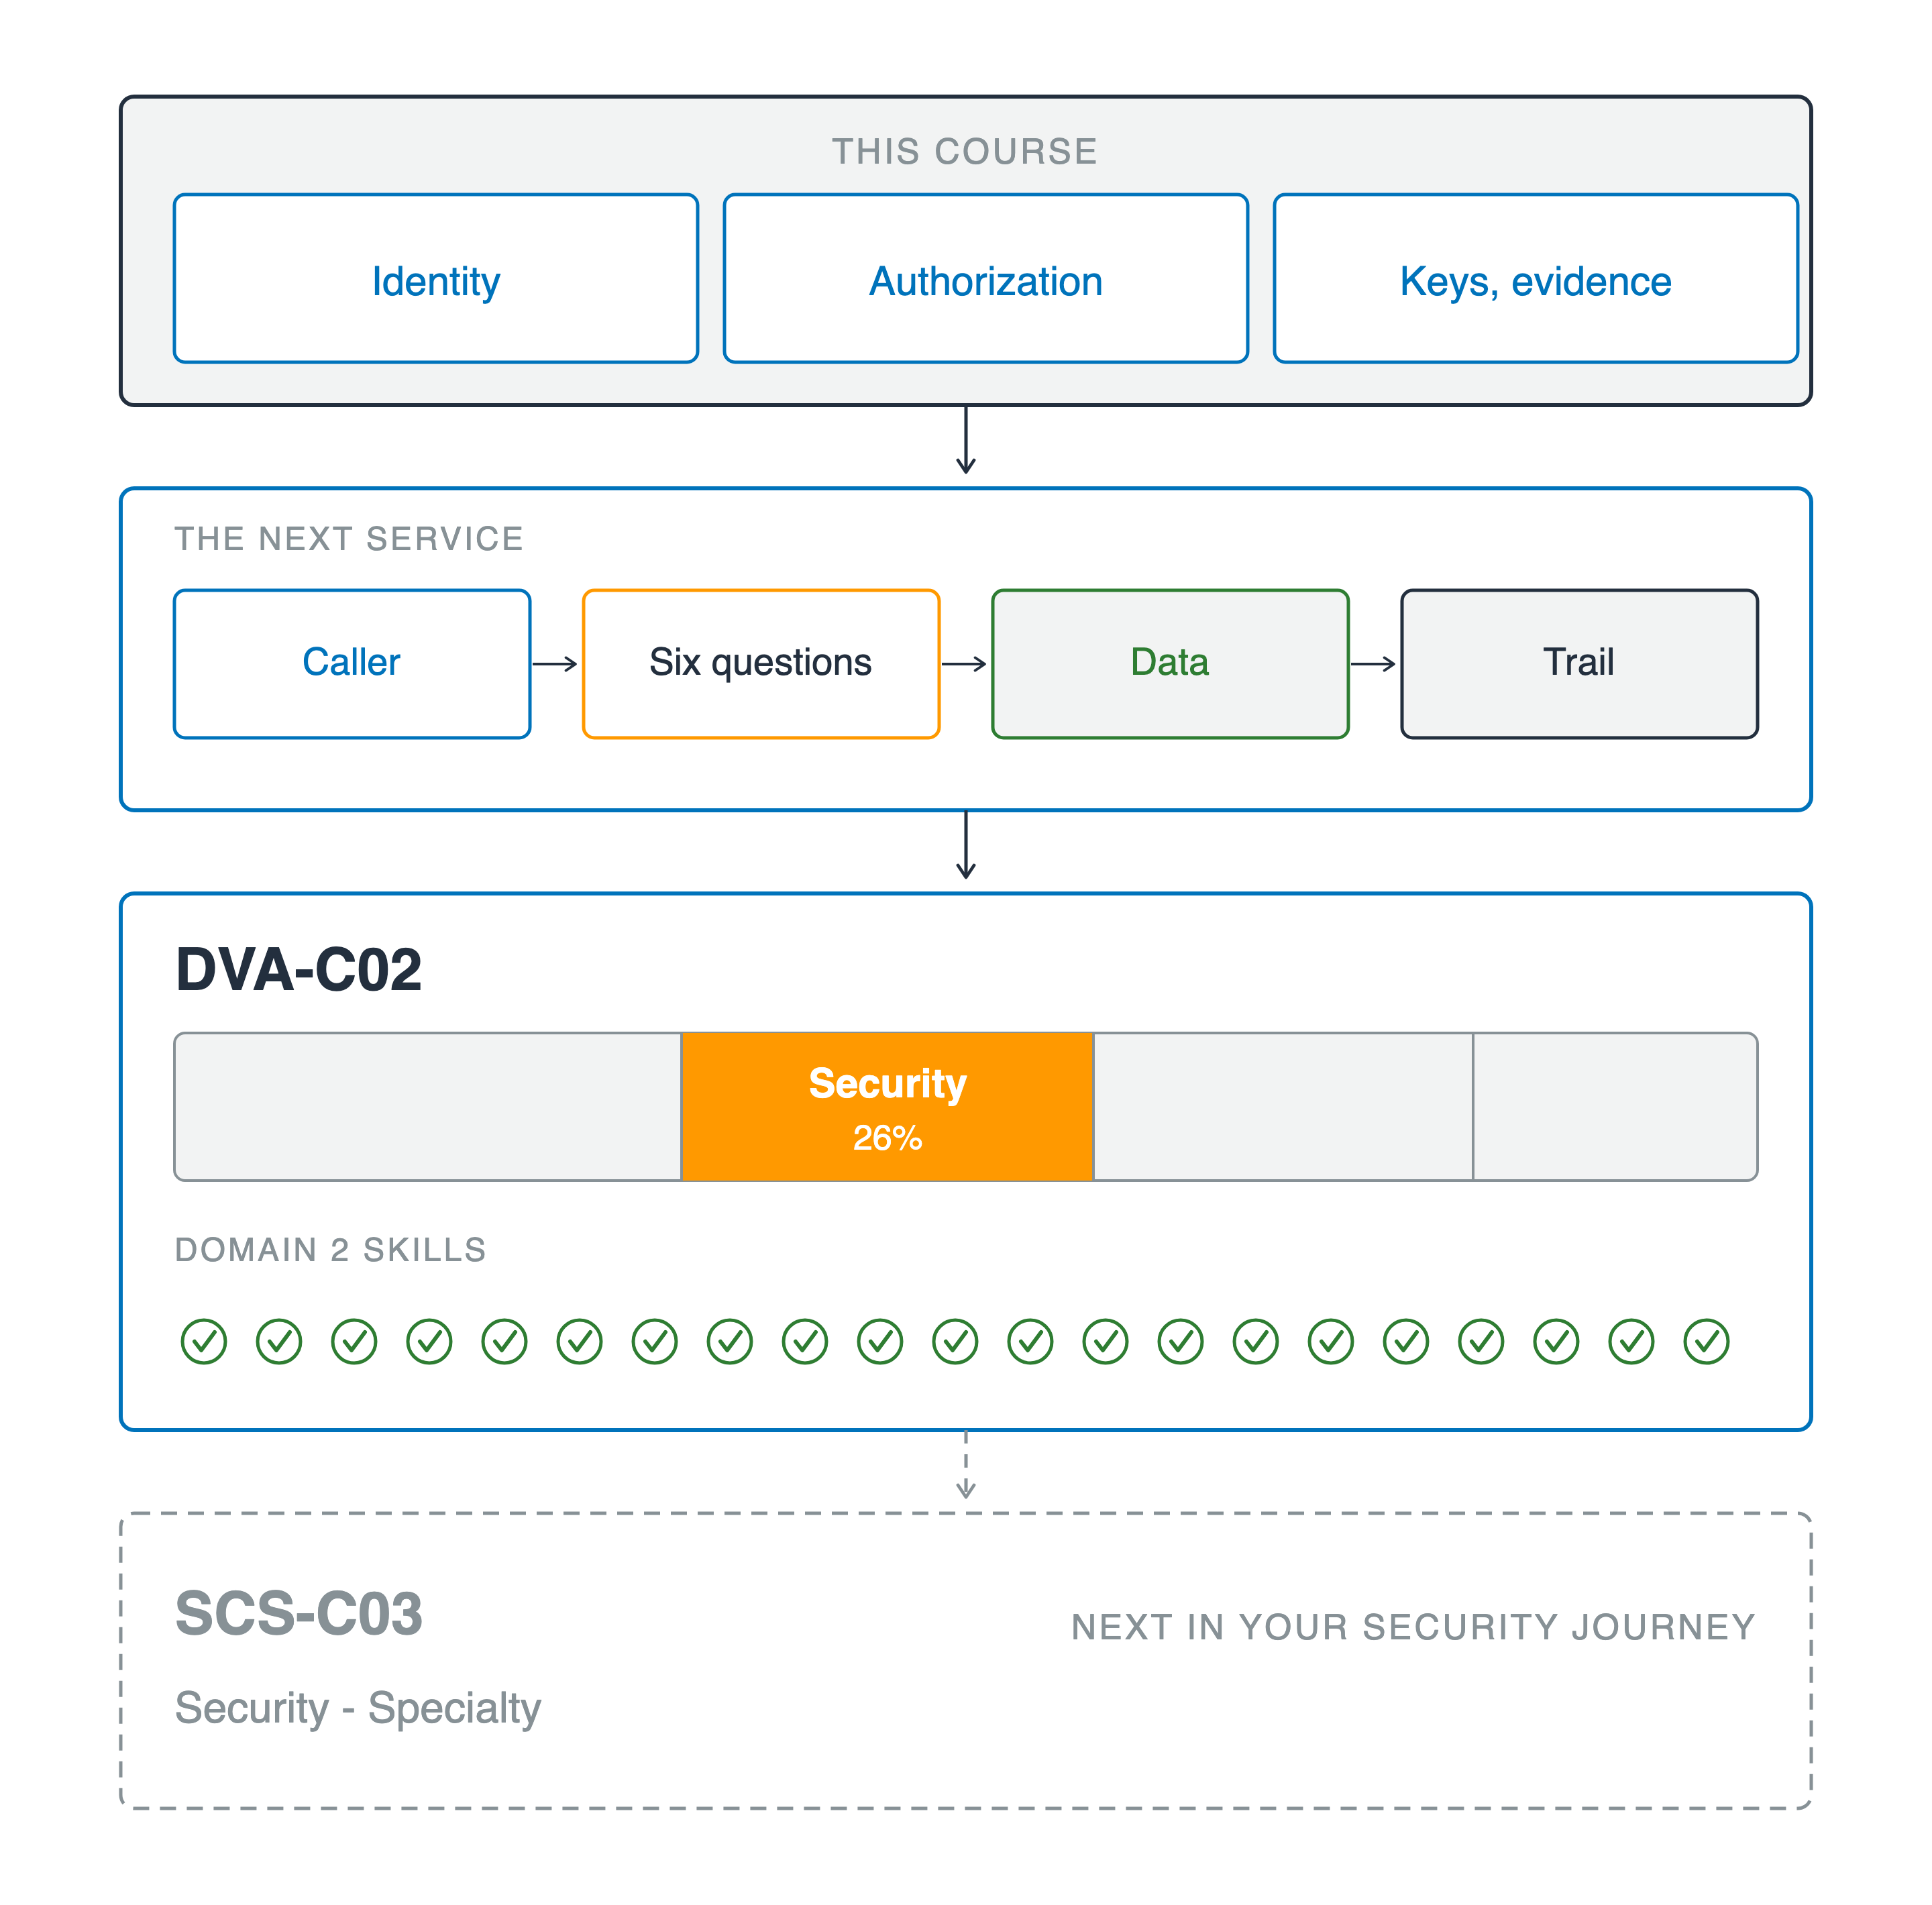
Một cột đơn đọc từ trên xuống. Khối nhãn this course chứa identity, authorization, và keys and evidence. Mũi tên dẫn xuống bảng nhãn the next service, nơi caller đi qua sáu câu hỏi tới dữ liệu rồi đến trail. Mũi tên thứ hai dẫn xuống bảng nhãn DVA-C02, có thanh kỳ thi bốn đoạn với đoạn thứ hai tô cam nhãn Security 26%, phía trên một hàng hai mươi mốt dấu tích xanh tiêu đề domain two skills. Mũi tên nét đứt tiếp xuống bảng nét đứt ghi SCS-C03, Security - Specialty, đánh dấu bước tiếp theo trong hành trình bảo mật của bạn.

Sử dụng AWS Security dành cho Developer

Điều này dẫn bạn đến đâu


  • Dịch vụ tiếp theo: vẫn là sáu câu hỏi đó
  • Dù nhà cung cấp nào: danh tính, ủy quyền, khóa, bằng chứng
  • DVA-C02: Bảo mật chiếm tỷ trọng lớn trong kỳ thi, và khóa học này bao quát miền đó
  • Sau đó: AWS Certified Security - Specialty, kỳ thi chỉ về bảo mật

Một cột đơn đọc từ trên xuống. Khối nhãn this course chứa identity, authorization, và keys and evidence. Mũi tên dẫn xuống bảng nhãn the next service, nơi caller đi qua sáu câu hỏi tới dữ liệu rồi đến trail. Mũi tên thứ hai dẫn xuống bảng nhãn DVA-C02, có thanh kỳ thi bốn đoạn với đoạn thứ hai tô cam nhãn Security 26%, phía trên một hàng hai mươi mốt dấu tích xanh tiêu đề domain two skills. Mũi tên nét đứt tiếp xuống bảng nét đứt ghi SCS-C03, Security - Specialty, đánh dấu bước tiếp theo trong hành trình bảo mật của bạn.

Sử dụng AWS Security dành cho Developer

Bước tiếp theo

Sử dụng AWS Security dành cho Developer

Preparing Video For Download...