Kdo má klíč pod kontrolou

Zabezpečení AWS pro vývojáře

Rahul Singh

Technical Product Manager

Dva typy klíčů KMS
Spravovaný AWS

  • Vytvořený službou, alias aws/s3
  • Zásady lze číst, ne upravovat
  • Bez měsíčního poplatku

Dvě karty pod sebou porovnávající klíč spravovaný AWS s klíčem spravovaným zákazníkem ve stejných třech řádcích: zásady klíče, rotace a cena. Řádek zásad klíče u karty spravované zákazníkem je zvýrazněný. Každá karta má svůj alias: aws/s3 a alias/reports.

Zabezpečení AWS pro vývojáře

Dva typy klíčů KMS

Spravovaný AWS

  • Vytvořený službou, alias aws/s3
  • Zásady lze číst, ne upravovat
  • Bez měsíčního poplatku

Spravovaný zákazníkem

  • Vytvoříš ho ty, alias alias/reports, zásady určuješ ty
  • Dobu rotace určuješ ty
  • Jeden dolar měsíčně za klíč

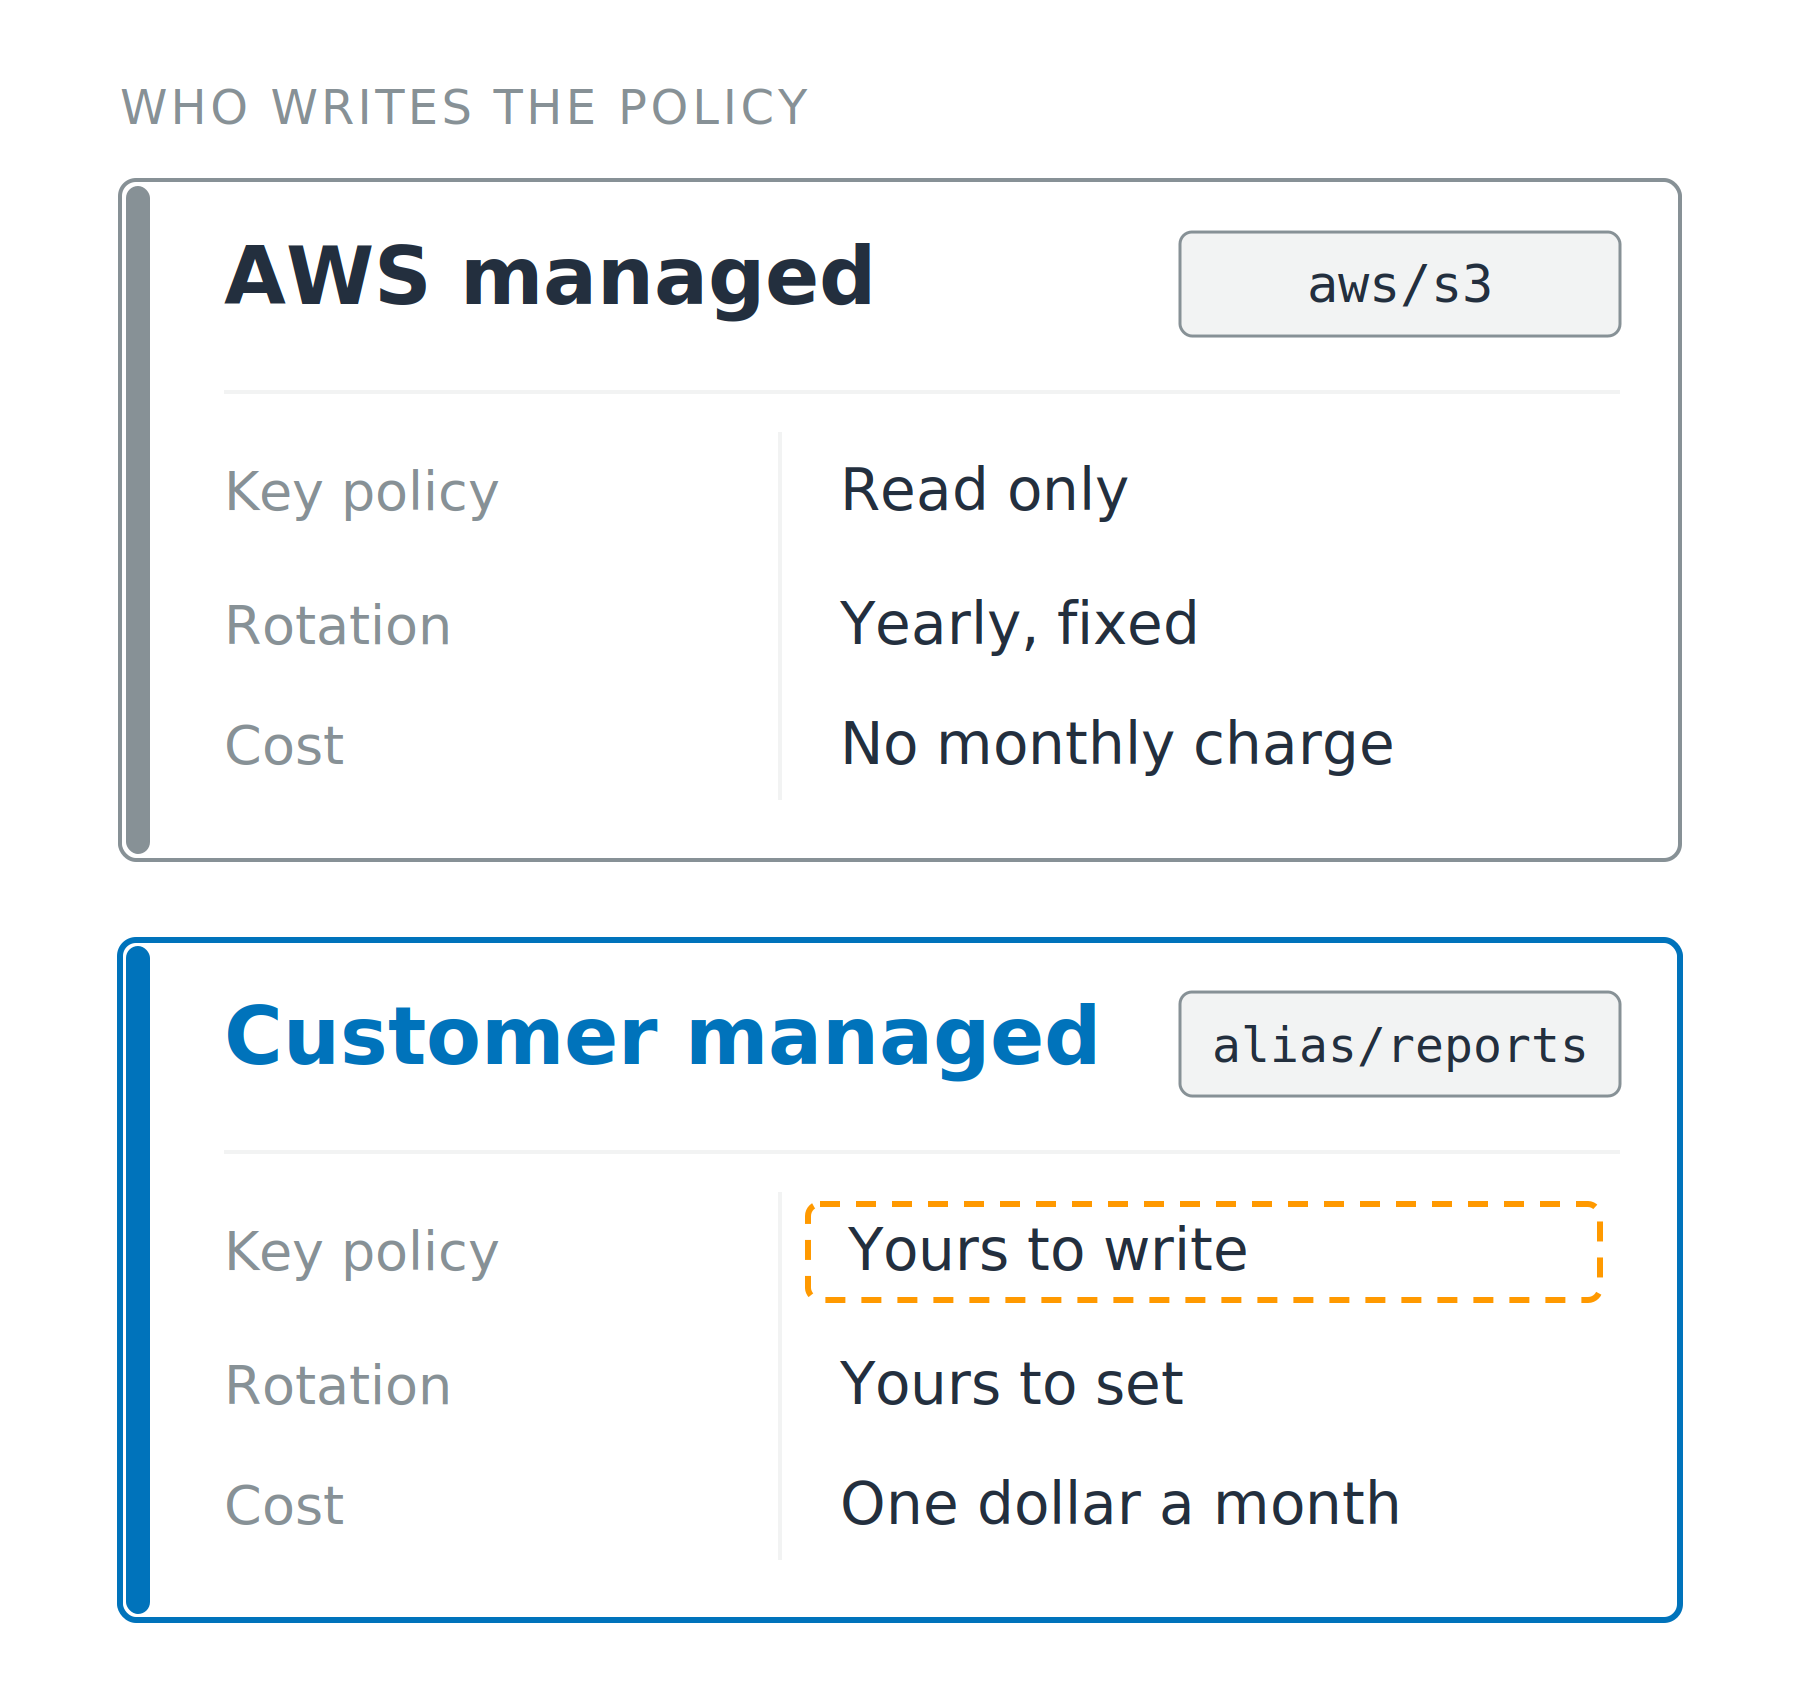
Dvě karty pod sebou porovnávající klíč spravovaný AWS s klíčem spravovaným zákazníkem ve stejných třech řádcích: zásady klíče, rotace a cena. Řádek zásad klíče u karty spravované zákazníkem je zvýrazněný. Každá karta má svůj alias: aws/s3 a alias/reports.

Zabezpečení AWS pro vývojáře

Dvě brány, a obě se musí otevřít

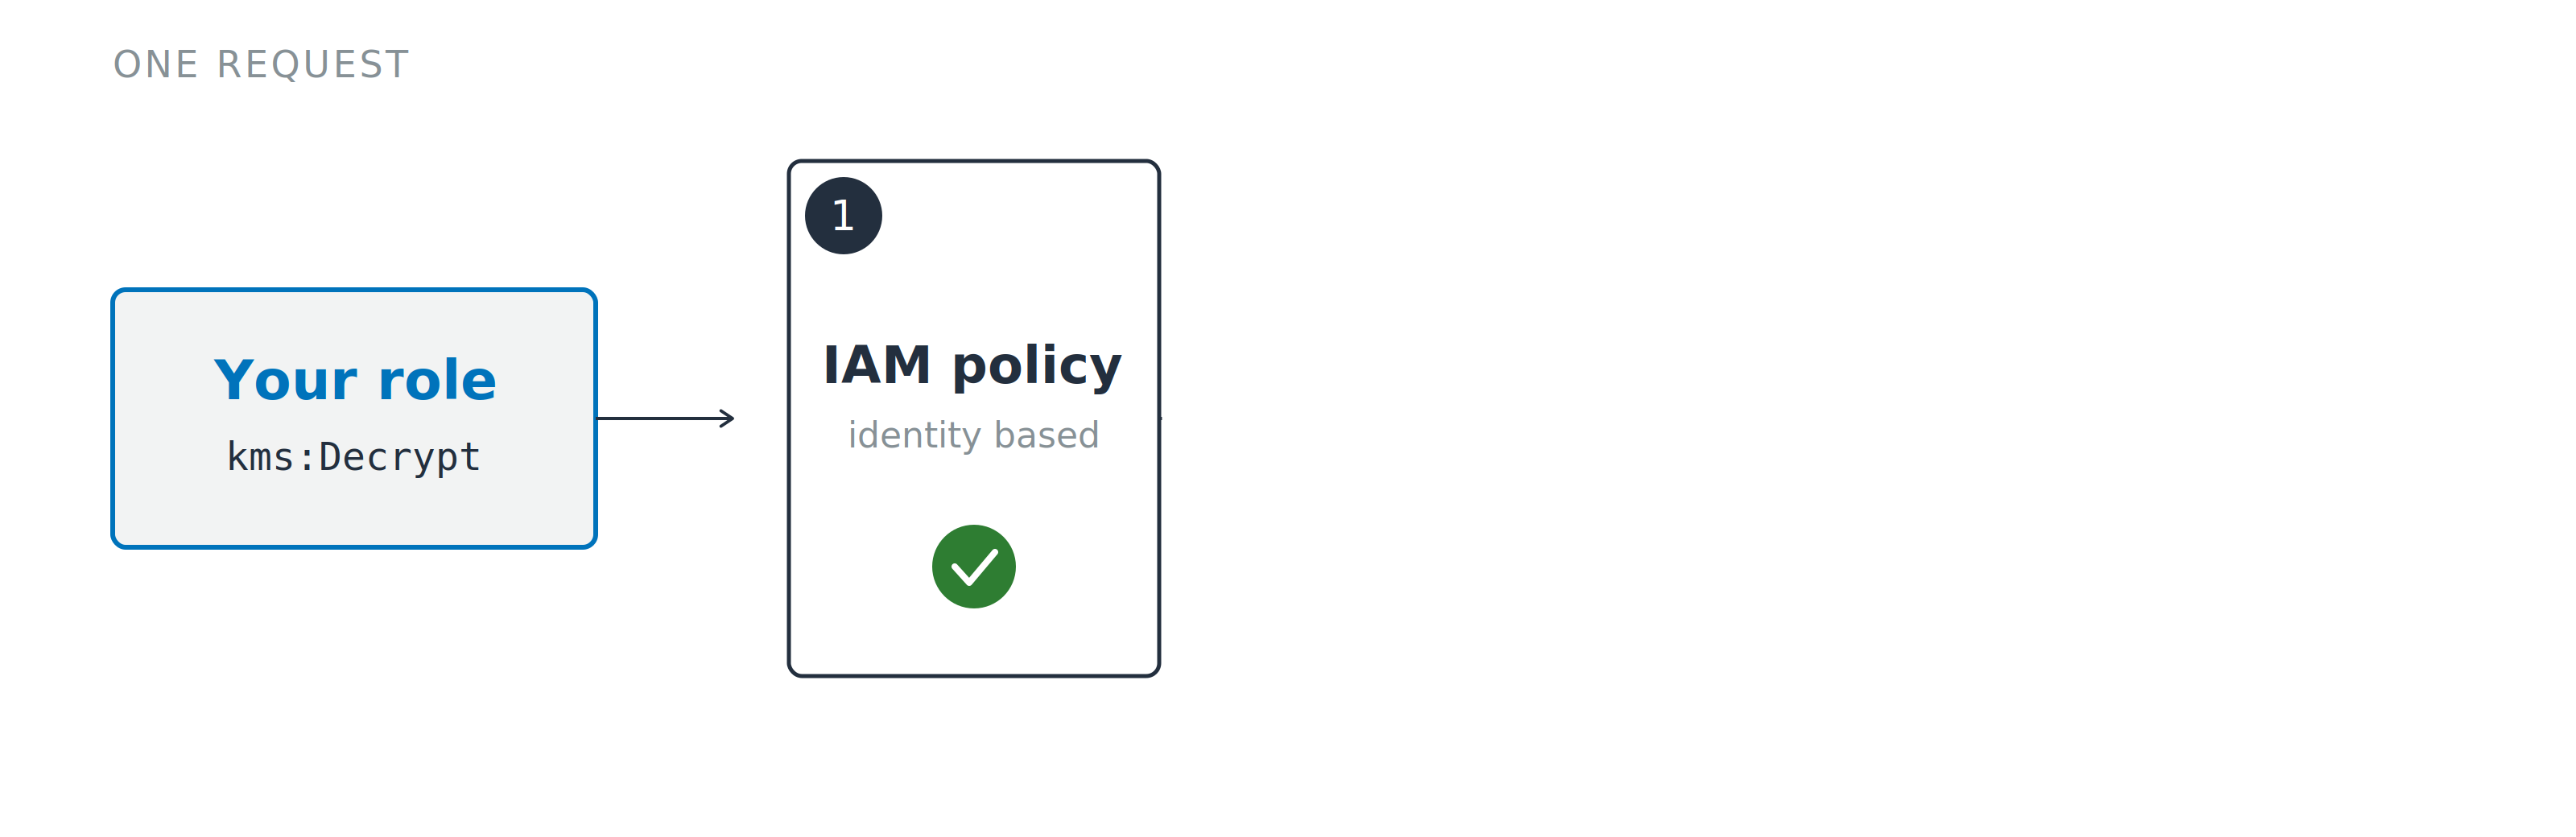
Jeden požadavek na dešifrování se blíží k první ze dvou bran. Brána zásad IAM je nakreslená plnou čarou a označená jedničkou, brána zásad klíče za ní je přerušovaná a šedá a žádná z nich zatím neodpověděla.

  1. Zásady IAM: o co může volající žádat
Zabezpečení AWS pro vývojáře

Dvě brány, a obě se musí otevřít

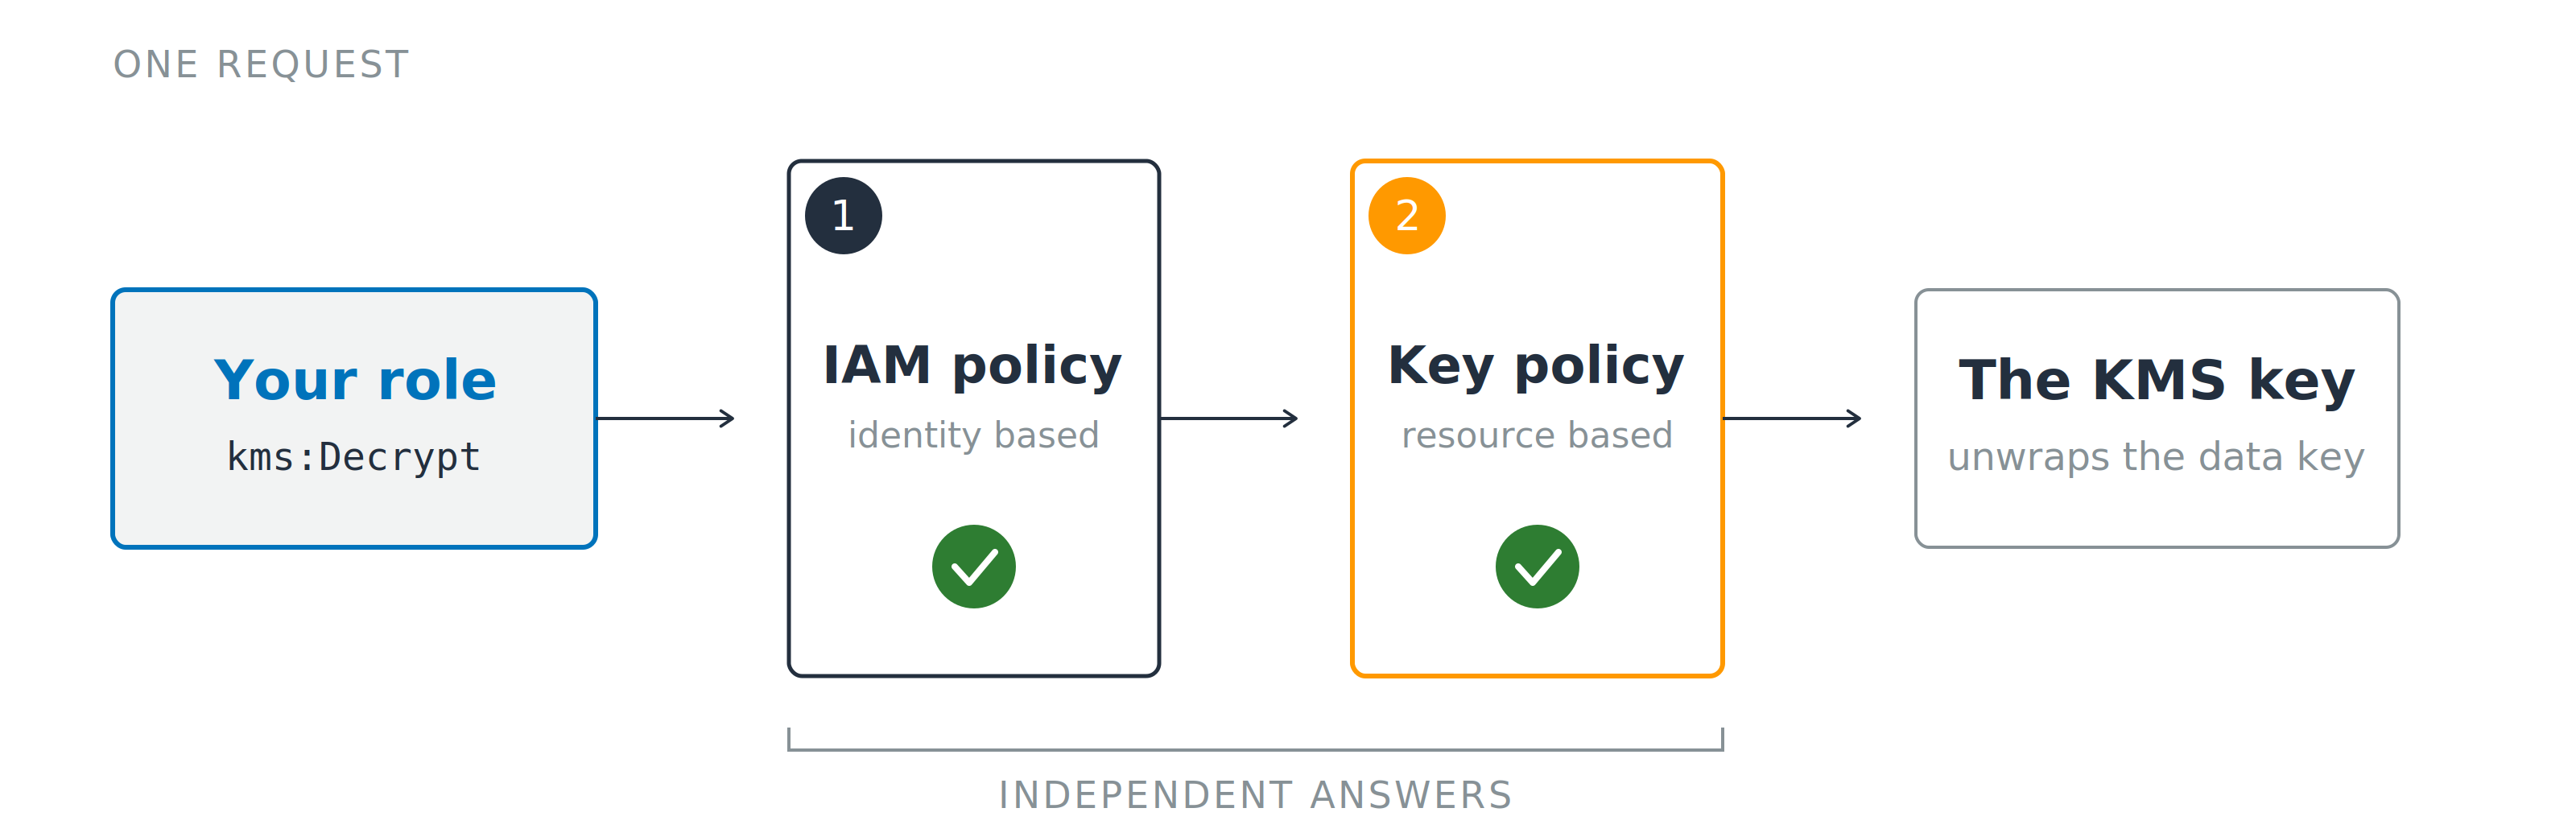
Jeden požadavek na dešifrování prochází zleva doprava dvěma očíslovanými branami, značka jedna je zásady IAM a značka dva zásady klíče, než dosáhne klíče KMS. Závorka pod oběma branami je označuje jako nezávislé odpovědi.

  1. Zásady IAM: o co může volající žádat
  2. Zásady klíče: komu klíč odpoví

Výchozí zásady klíče: delegují na IAM

Grants: konkrétní operace s klíčem pro jednoho příjemce, odvolatelné samostatně

Zabezpečení AWS pro vývojáře

Klíč se nikdy nedotkne tvých dat

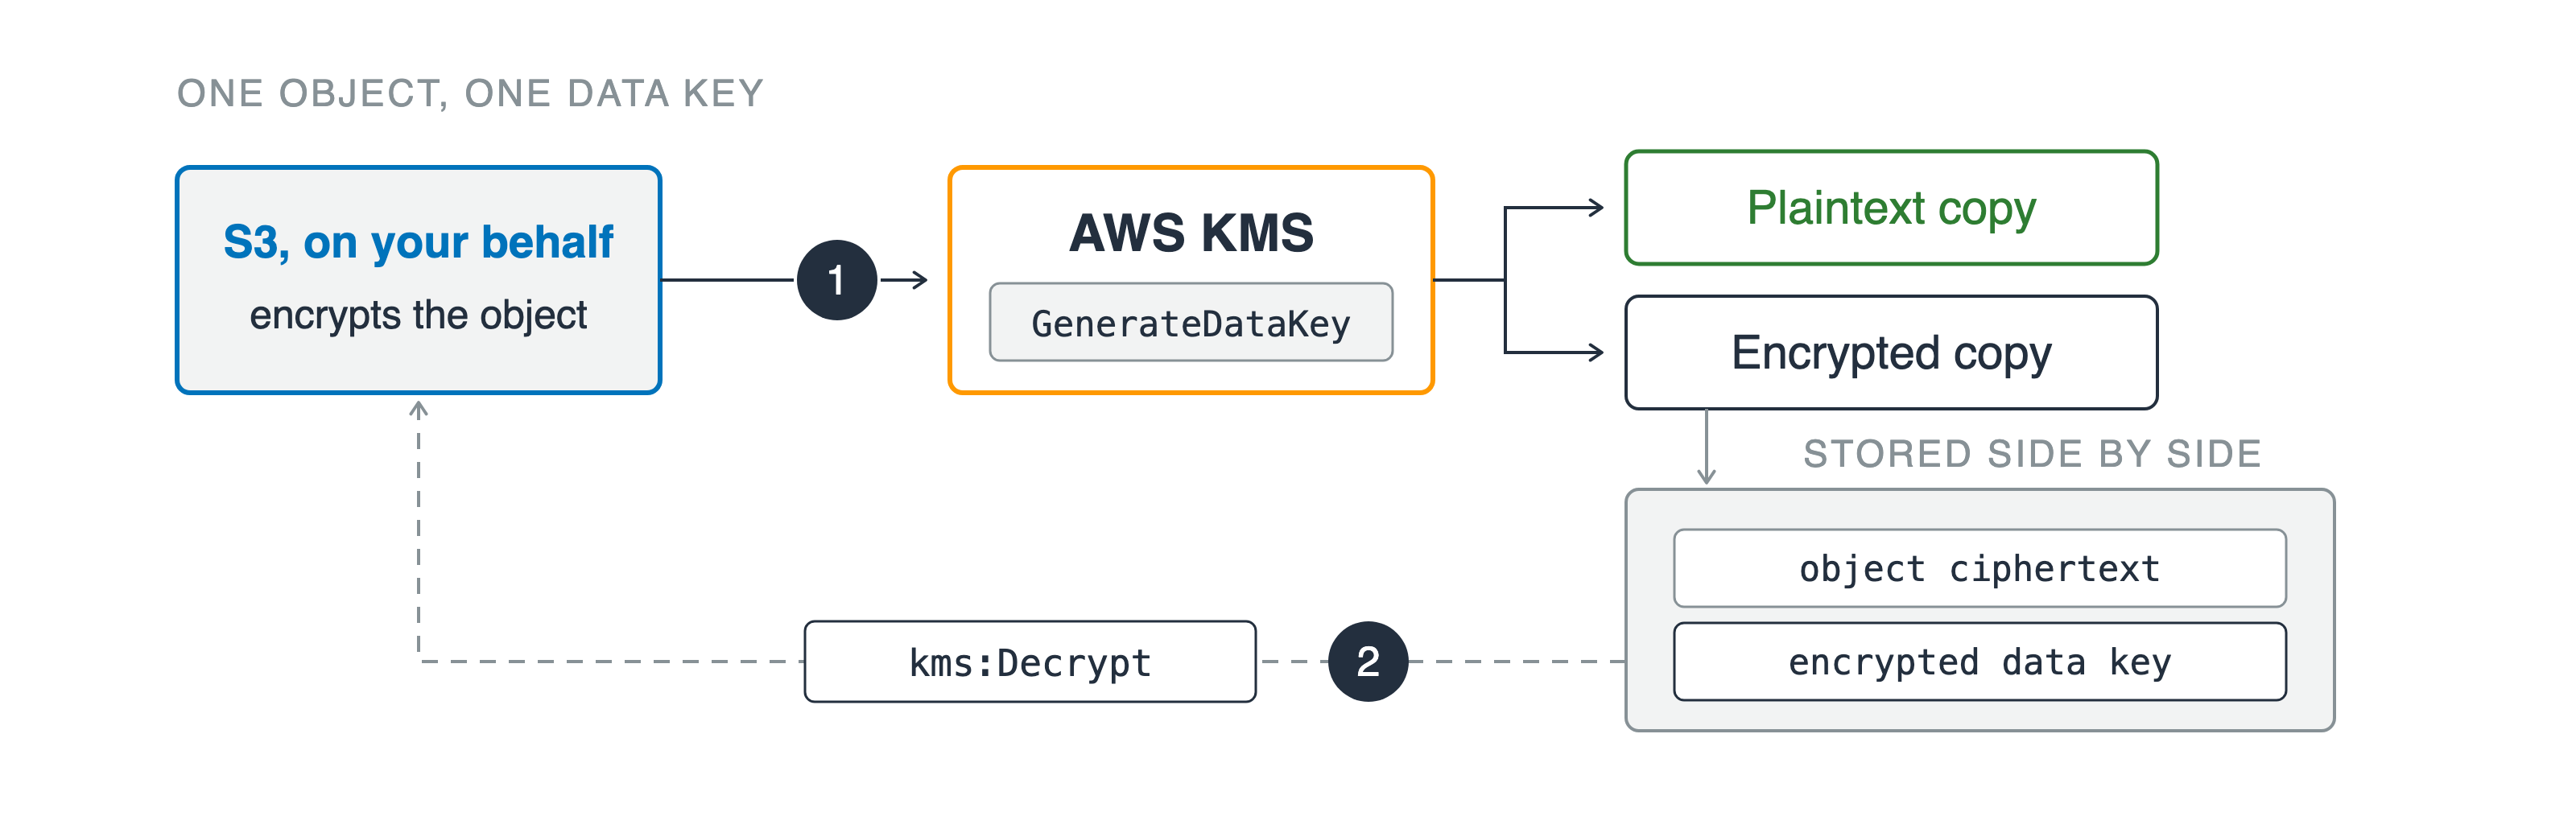
Amazon S3 tvým jménem volá AWS KMS u značky jedna a KMS vrátí jeden datový klíč jako nešifrovanou kopii a šifrovanou kopii. Šifrovaná kopie se uloží vedle šifrovaného textu objektu a přerušovaná návratová cesta u značky dva ji vrací zpět přes volání dešifrování.

Obálkové šifrování

Přímé šifrování: limit 4 KB

  1. GenerateDataKey vrátí dvě kopie
  2. kms:Decrypt na uloženou kopii
Zabezpečení AWS pro vývojáře

Mezi účty nikdo nevidí obě poloviny

Účet volajícího

  • Akce povolená v IAM
  • Prostředek: ARN klíče

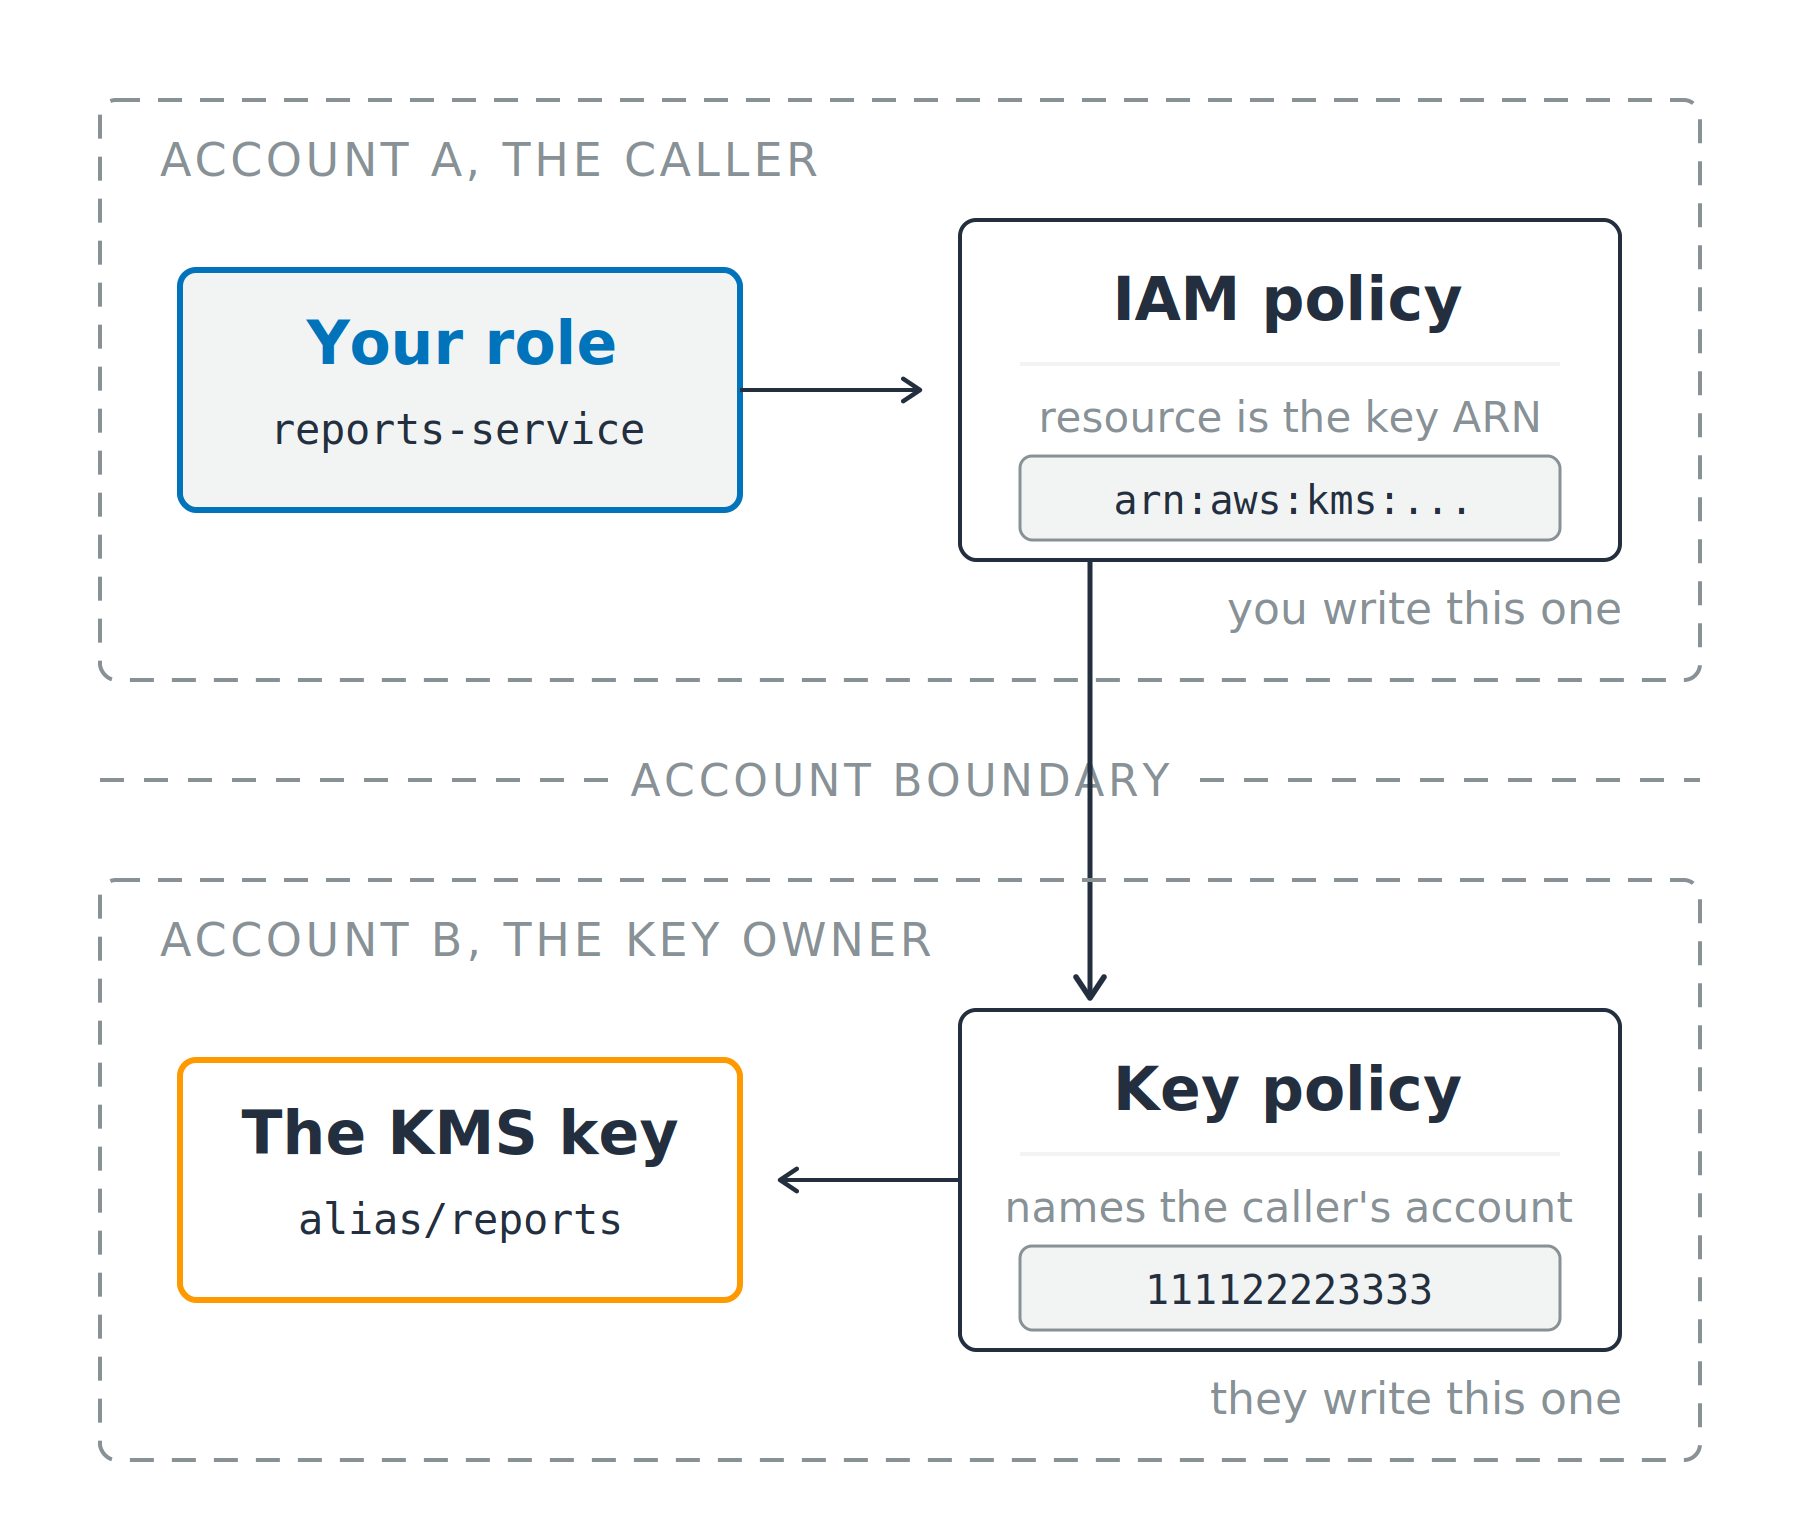
Dva přerušovaně ohraničené panely účtů oddělené hranicí účtu. Role volajícího a zásady IAM jsou v horním panelu, zásady klíče a klíč KMS jsou v dolním panelu a požadavek překračuje hranici mezi nimi.

Zabezpečení AWS pro vývojáře

Mezi účty nikdo nevidí obě poloviny

Účet volajícího

  • Akce povolená v IAM
  • Prostředek: ARN klíče

Účet vlastníka klíče

  • Zásady klíče jmenující volajícího
  • Účet, nebo role v něm

Dva přerušovaně ohraničené panely účtů oddělené hranicí účtu. Role volajícího a zásady IAM jsou v horním panelu, zásady klíče a klíč KMS jsou v dolním panelu a požadavek překračuje hranici mezi nimi.

Zabezpečení AWS pro vývojáře

Čti odmítnutí, nehádej

Na základě identity

  • AccessDeniedException, poté věta, která pojmenuje bránu

  • no identity-based policy allows

  • Oprav zásady IAM volajícího


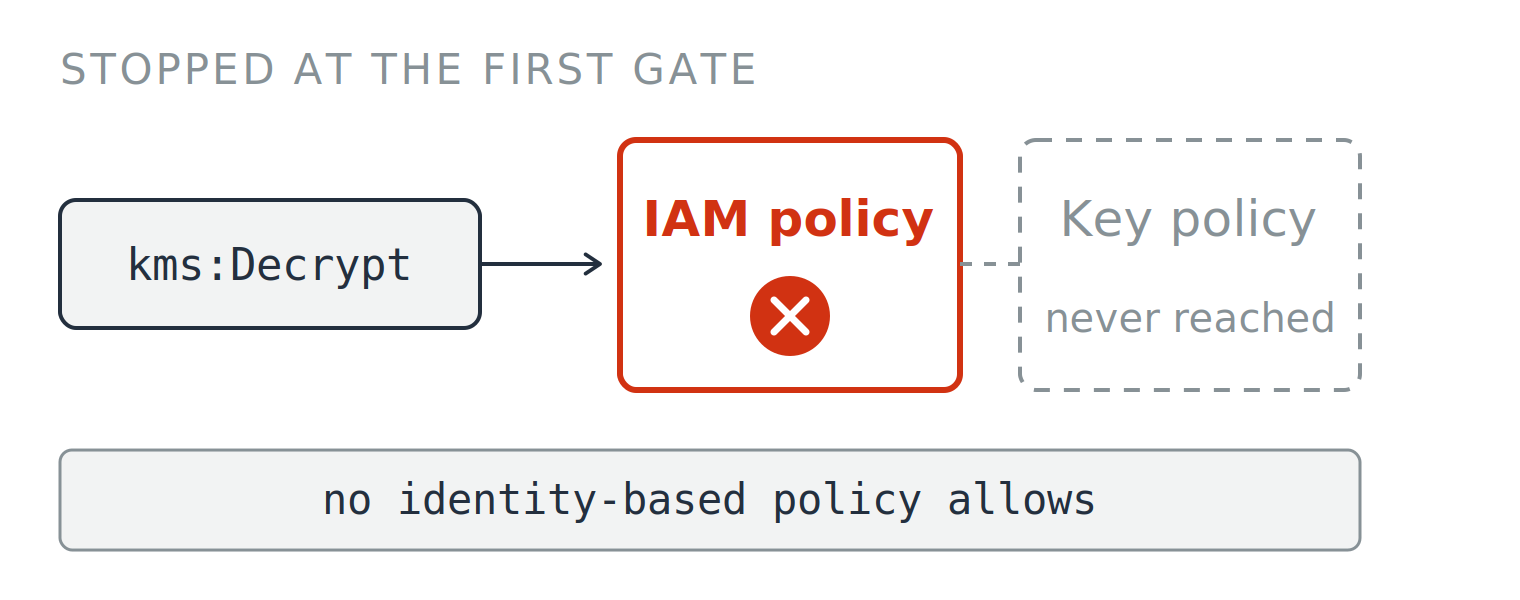
Požadavek na dešifrování zastavený u první brány, kde zásady IAM mají červený křížek a zásady klíče za ní jsou zešedlé a nikdy nejsou dosaženy. Popisek pod diagramem říká: no identity-based policy allows.


Zabezpečení AWS pro vývojáře

Čti odmítnutí, nehádej

Na základě identity

  • AccessDeniedException, poté věta, která pojmenuje bránu

  • no identity-based policy allows

  • Oprav zásady IAM volajícího

Na základě prostředku

  • no resource-based policy allows
  • Oprav zásady klíče

Požadavek na dešifrování zastavený u první brány, kde zásady IAM mají červený křížek a zásady klíče za ní jsou zešedlé a nikdy nejsou dosaženy. Popisek pod diagramem říká: no identity-based policy allows.

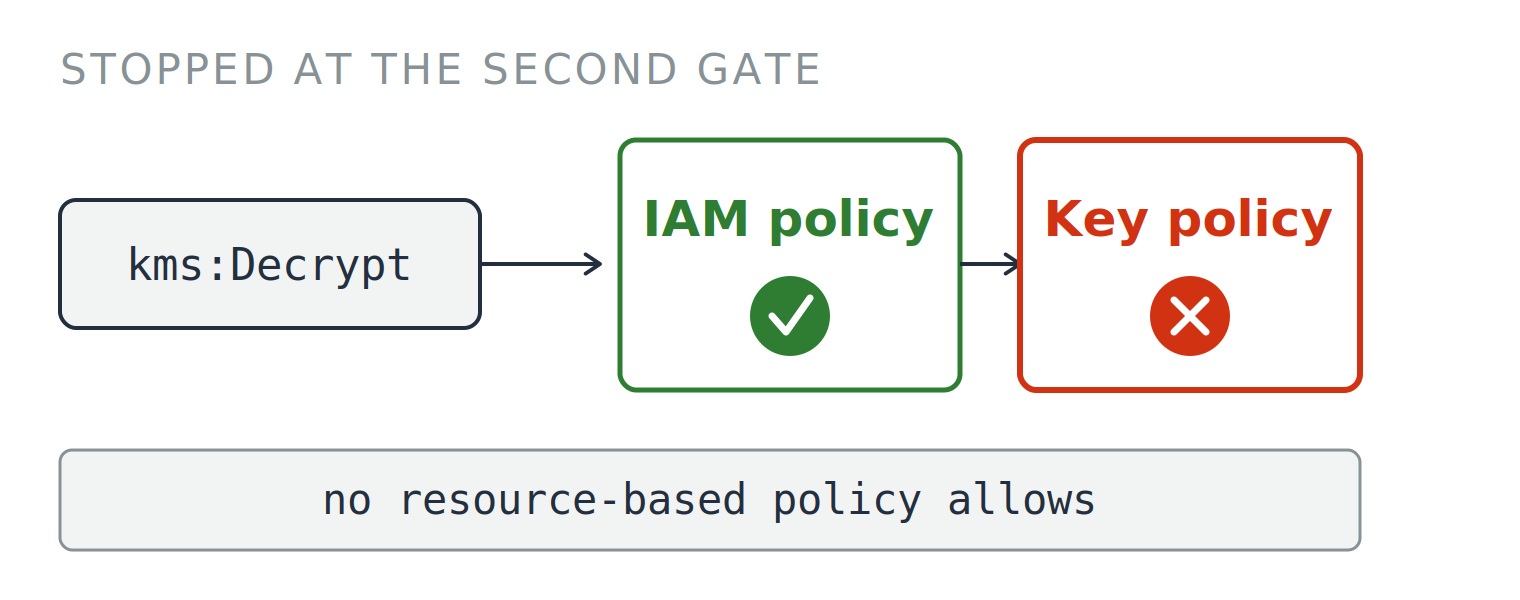
Požadavek na dešifrování prochází zeleně odškrtnutými zásadami IAM a poté je zastavený u druhé brány, kde zásady klíče mají červený křížek. Popisek pod diagramem říká: no resource-based policy allows.

Zabezpečení AWS pro vývojáře

Co rotace skutečně mění

Automatická rotace

  • Výchozí 365 dní
  • Rozsah 90 až 2,560 dní

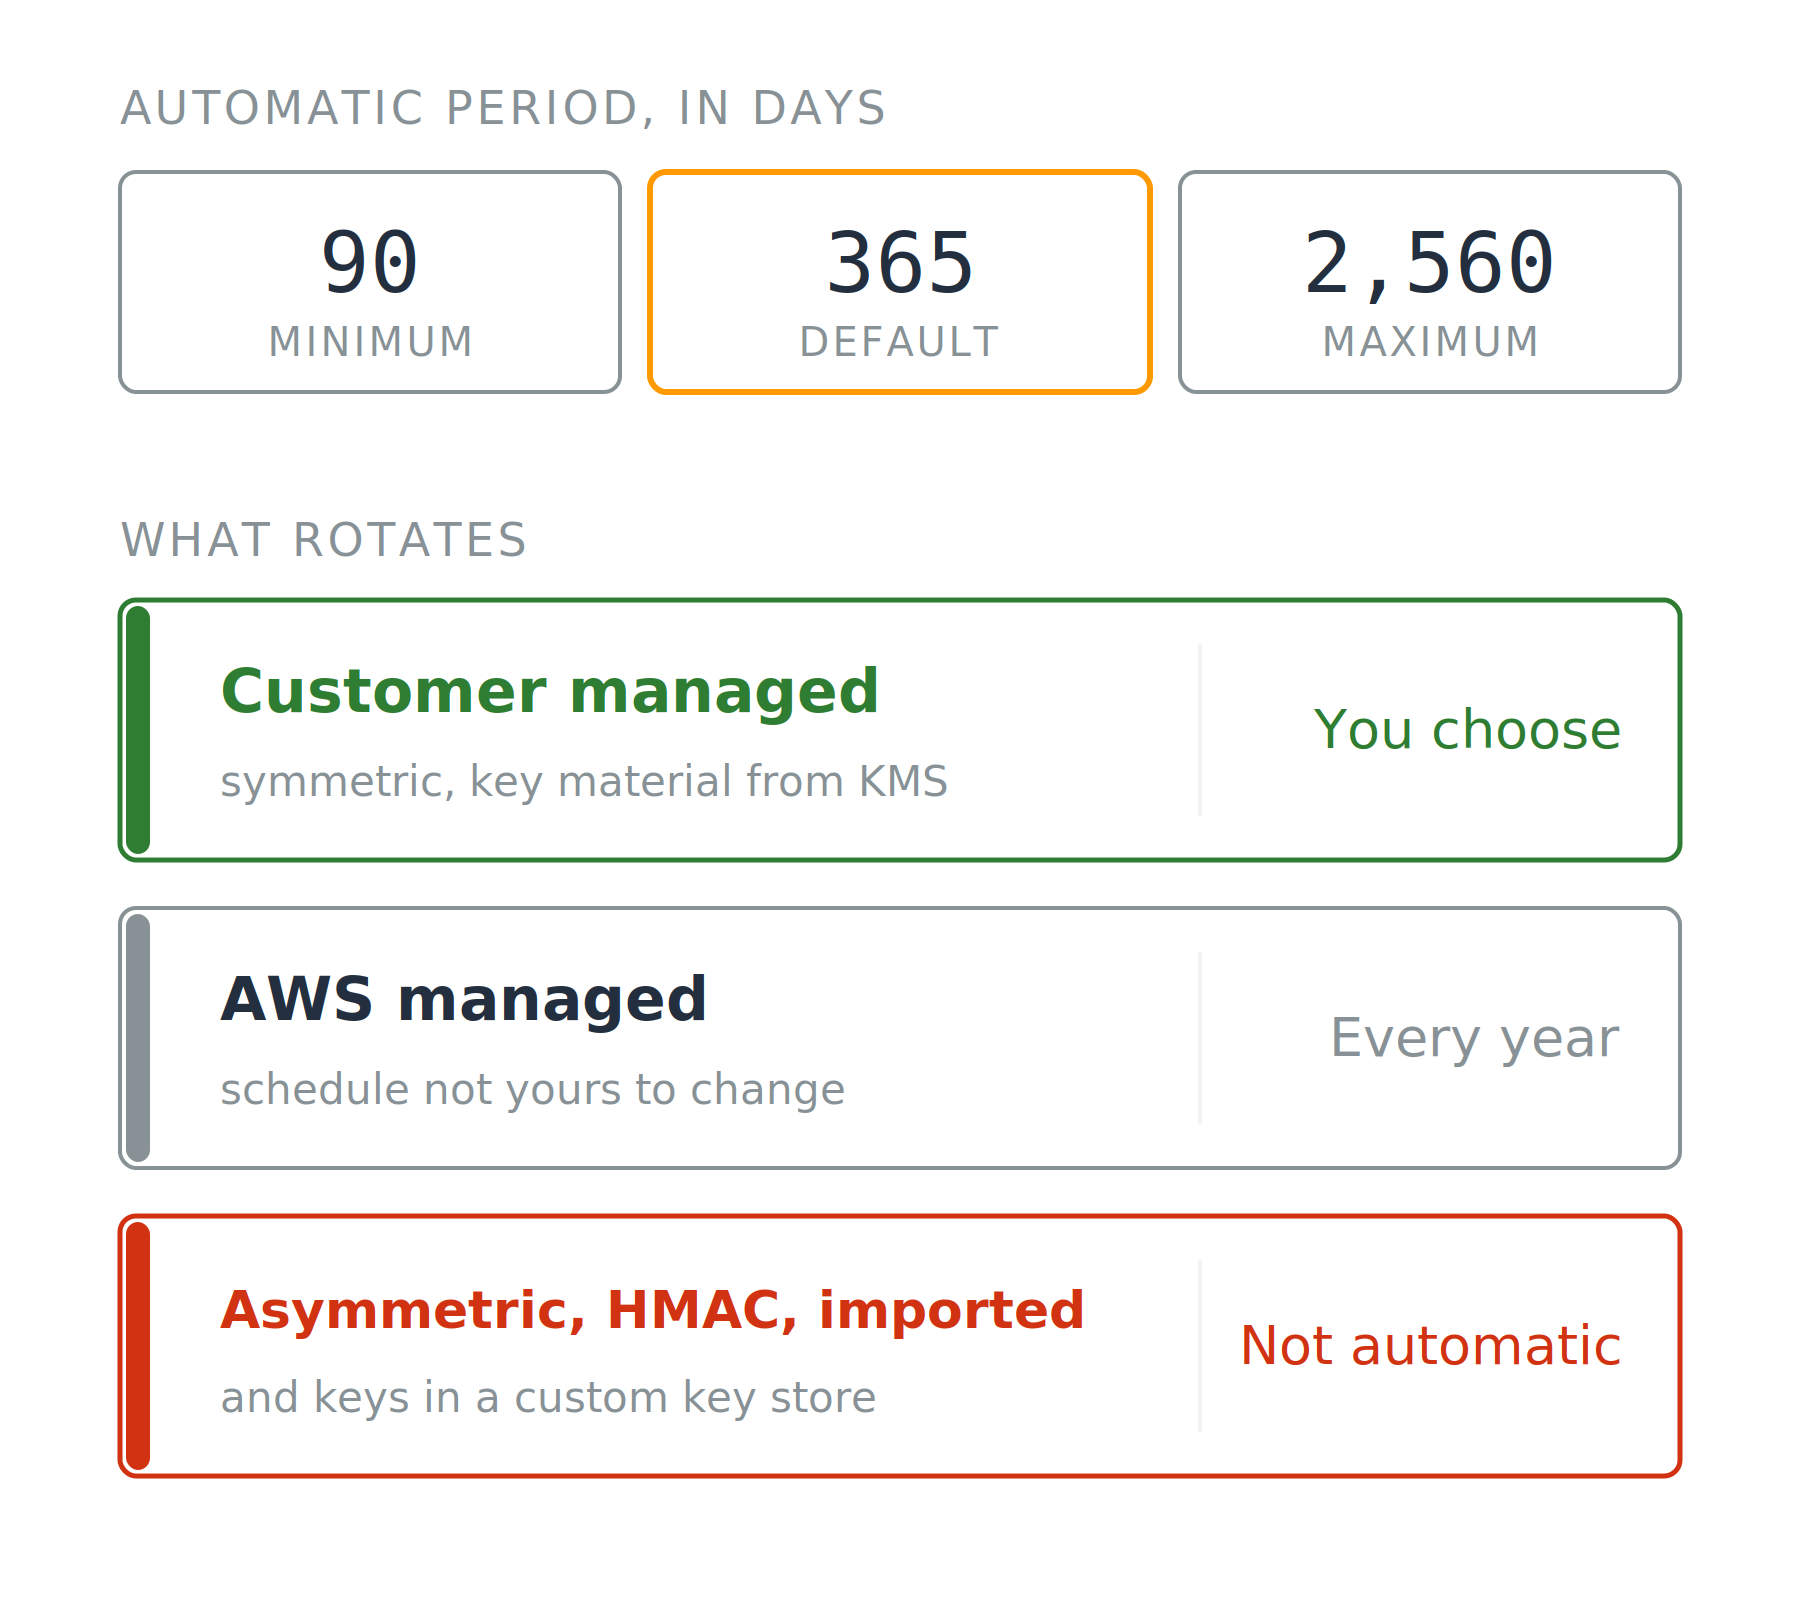
Tři karty udávající minimální, výchozí a maximální dobu automatické rotace ve dnech, nad třemi řádky ukazujícími, které typy klíčů rotují a podle jakého plánu.

Zabezpečení AWS pro vývojáře

Co rotace skutečně mění

Automatická rotace

  • Výchozí 365 dní
  • Rozsah 90 až 2,560 dní

Na vyžádání

  • RotateKeyOnDemand, až 25krát za klíč

Dvě omezení

  • Klíče spravované AWS: pevně jednou ročně
  • Automatická rotace: pouze symetrický materiál generovaný KMS

Tři karty udávající minimální, výchozí a maximální dobu automatické rotace ve dnech, nad třemi řádky ukazujícími, které typy klíčů rotují a podle jakého plánu.

Zabezpečení AWS pro vývojáře

Co rotace nevyřeší

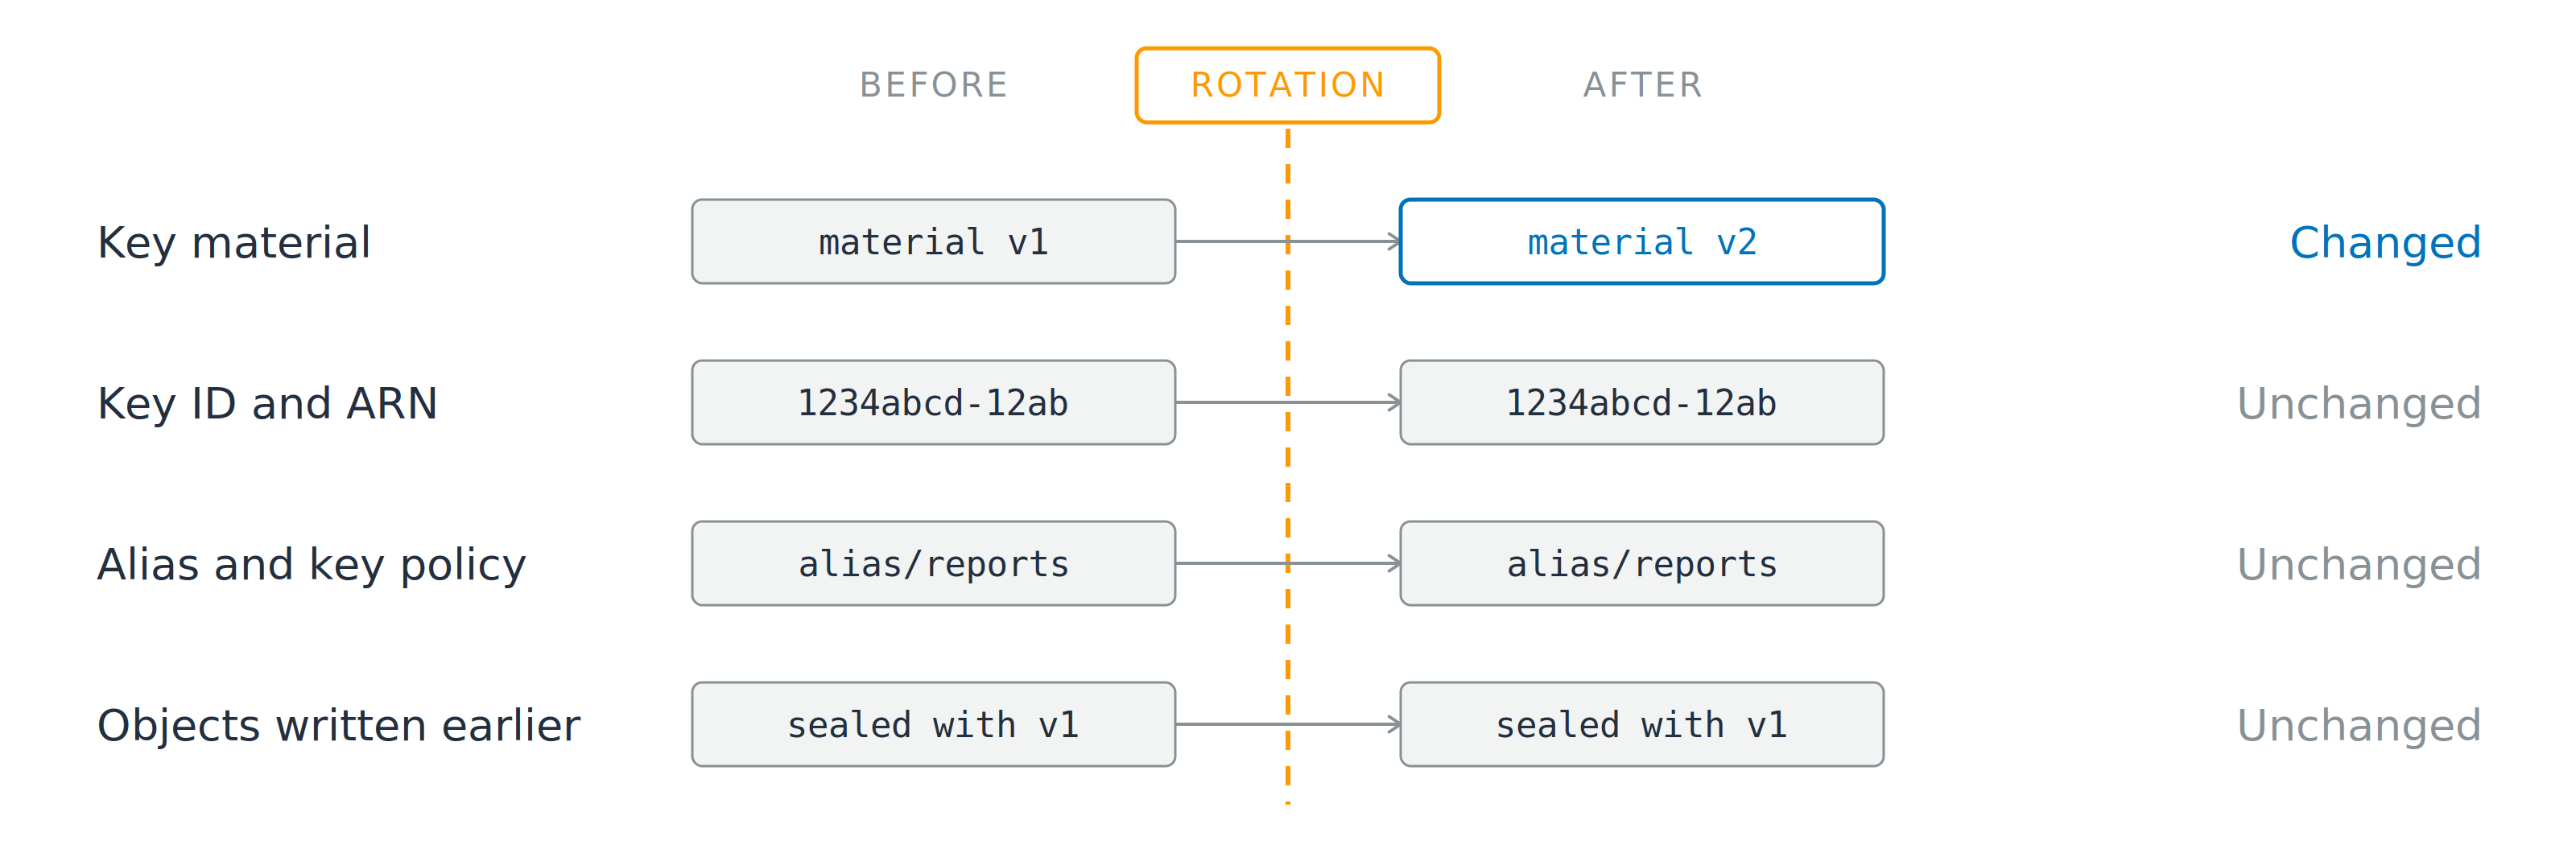
Čtyři řádky porovnávané na obou stranách čáry rotace. Řádek s materiálem klíče se mění z verze jedna na verzi dva, zatímco identifikátor klíče, alias a zásady klíče a dříve zapsané objekty jsou na obou stranách stejné.

Mění se: podkladový materiál klíče

Zůstává stejné: ID klíče, ARN, aliasy, zásady klíče

  • V kódu nemusíš nic měnit
  • Staré objekty i příliš benevolentní zásady zůstávají beze změny
Zabezpečení AWS pro vývojáře

Tak proč ji zapnout

Co ti rotace přinese

  • Jedna verze nikdy nepokryje všechna tvoje data
  • Pravidla souladu a smluv, která rotaci vyžadují

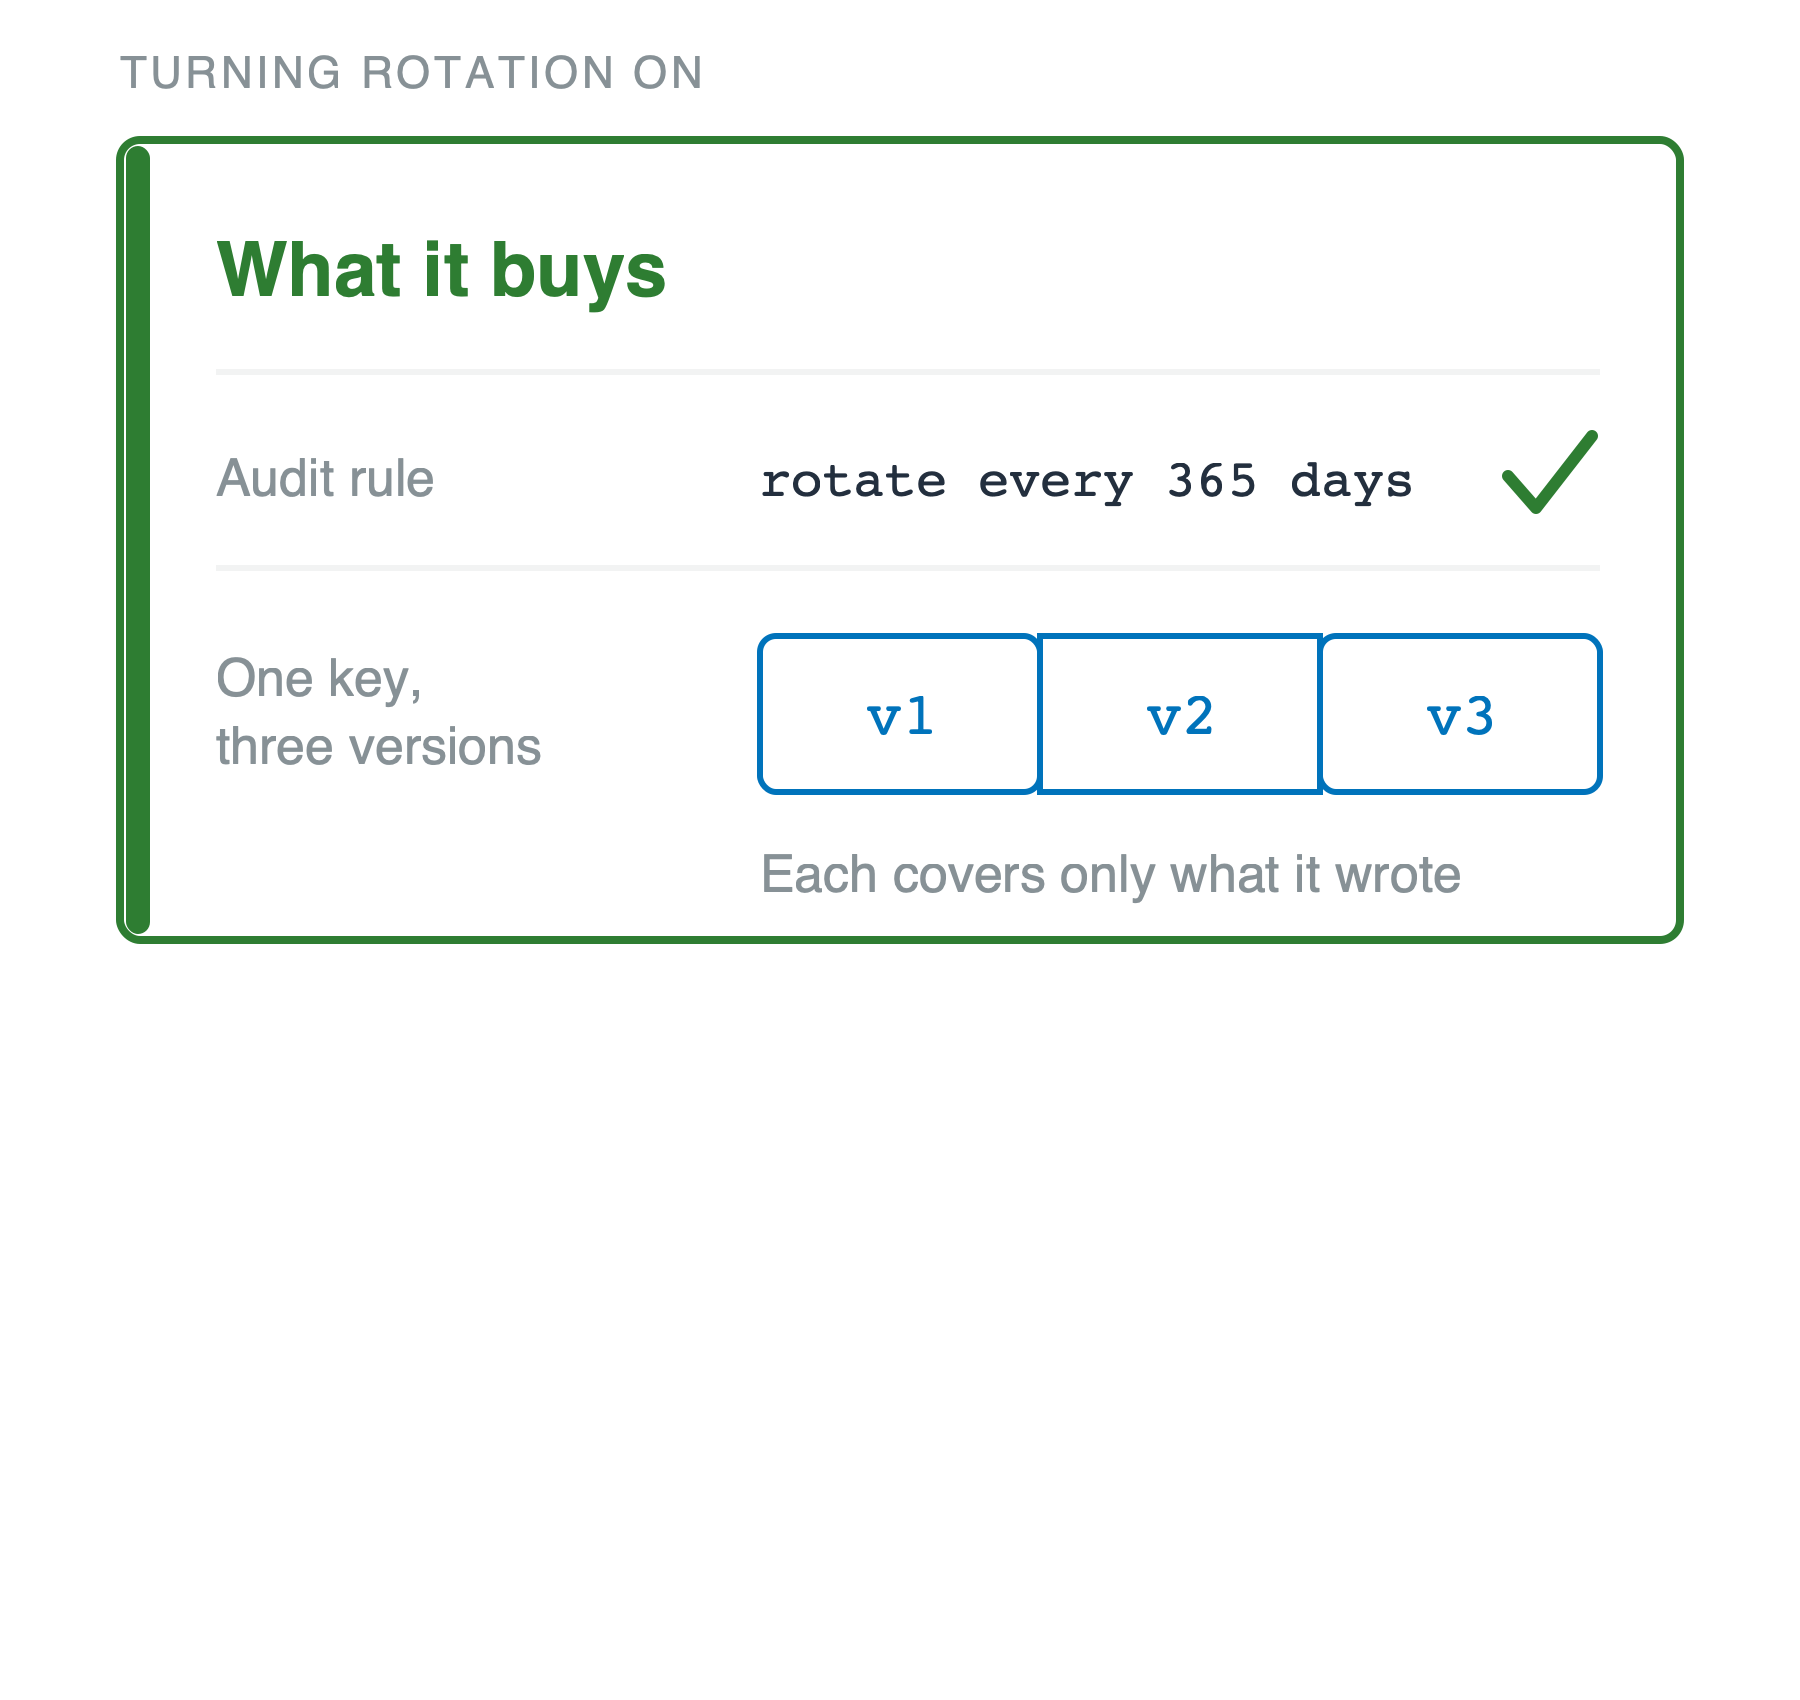
Zelená karta s nadpisem co ti to přinese, pod štítkem zapnutí rotace. Obsahuje auditní pravidlo rotuj každých 365 dní se zelenou fajfkou a jeden klíč znázorněný jako tři propojené verze, v1, v2 a v3, s popiskem, že každá pokrývá jen to, co zapsala.

Zabezpečení AWS pro vývojáře

Tak proč ji zapnout

Co ti rotace přinese

  • Jedna verze nikdy nepokryje všechna tvoje data
  • Pravidla souladu a smluv, která rotaci vyžadují


Co tě to stojí

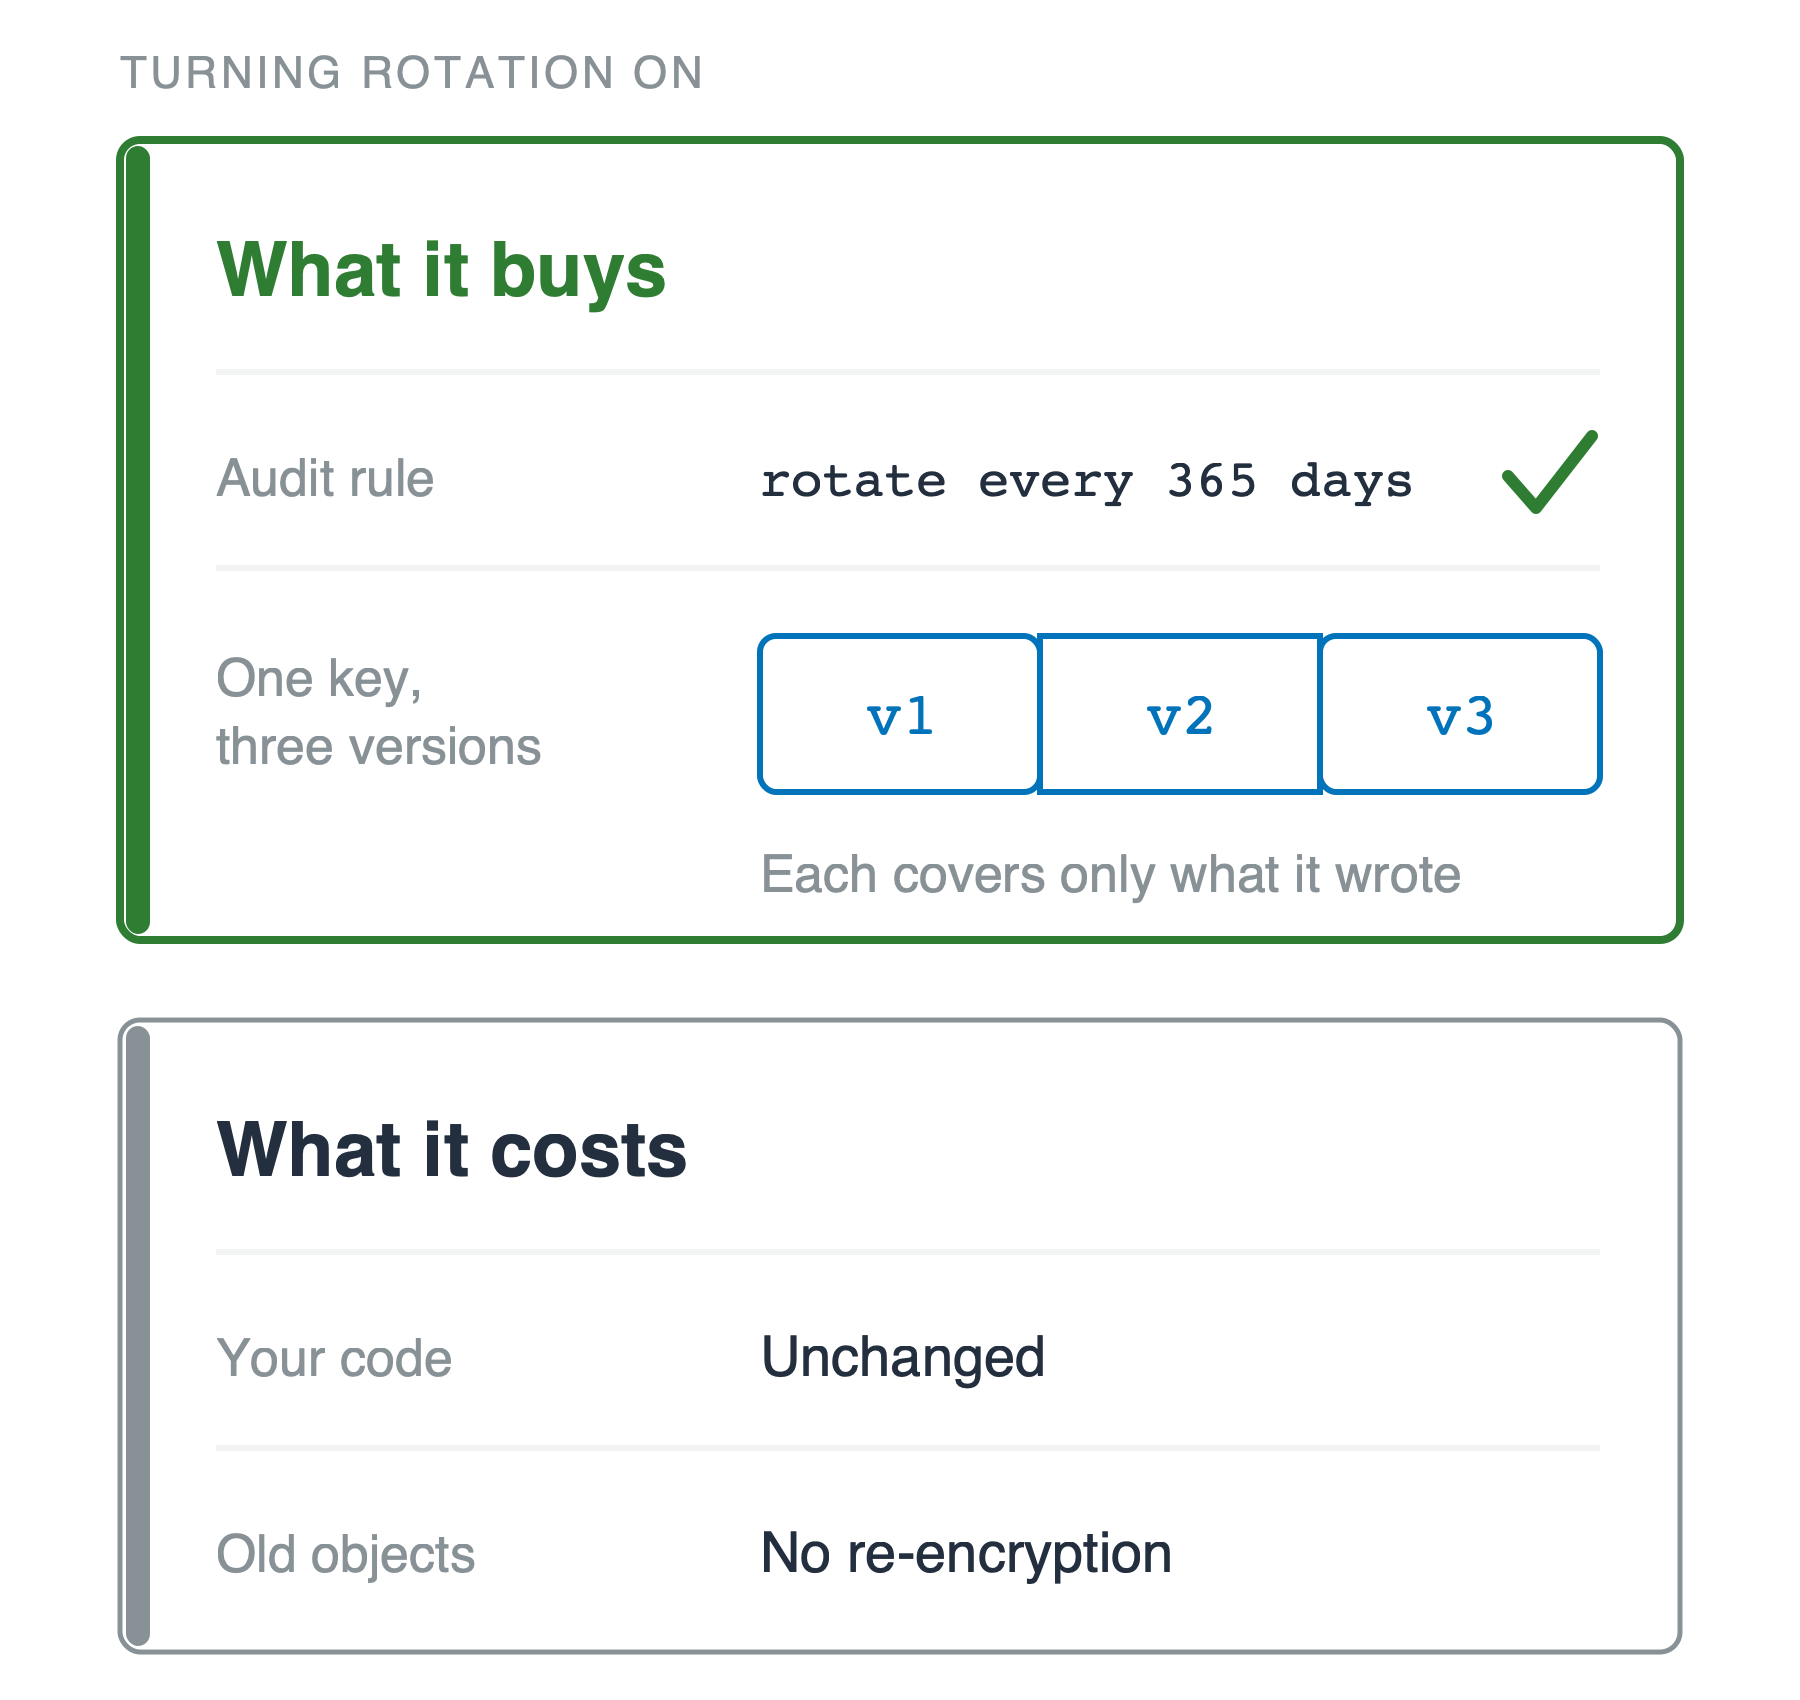
  • Žádná změna kódu, nic k přešifrování

Stejná zelená karta co ti to přinese, nyní s druhou kartou pod ní nazvanou co tě to stojí. Ta karta obsahuje dva řádky: tvůj kód beze změny a staré objekty bez přešifrování.

Zabezpečení AWS pro vývojáře

Pojďme cvičit!

Zabezpečení AWS pro vývojáře

Preparing Video For Download...