User pooly, identity pooly a JWT
Zabezpečení AWS pro vývojáře

Rahul Singh
Technical Product Manager
Cognito je dvě služby pod jedním názvem
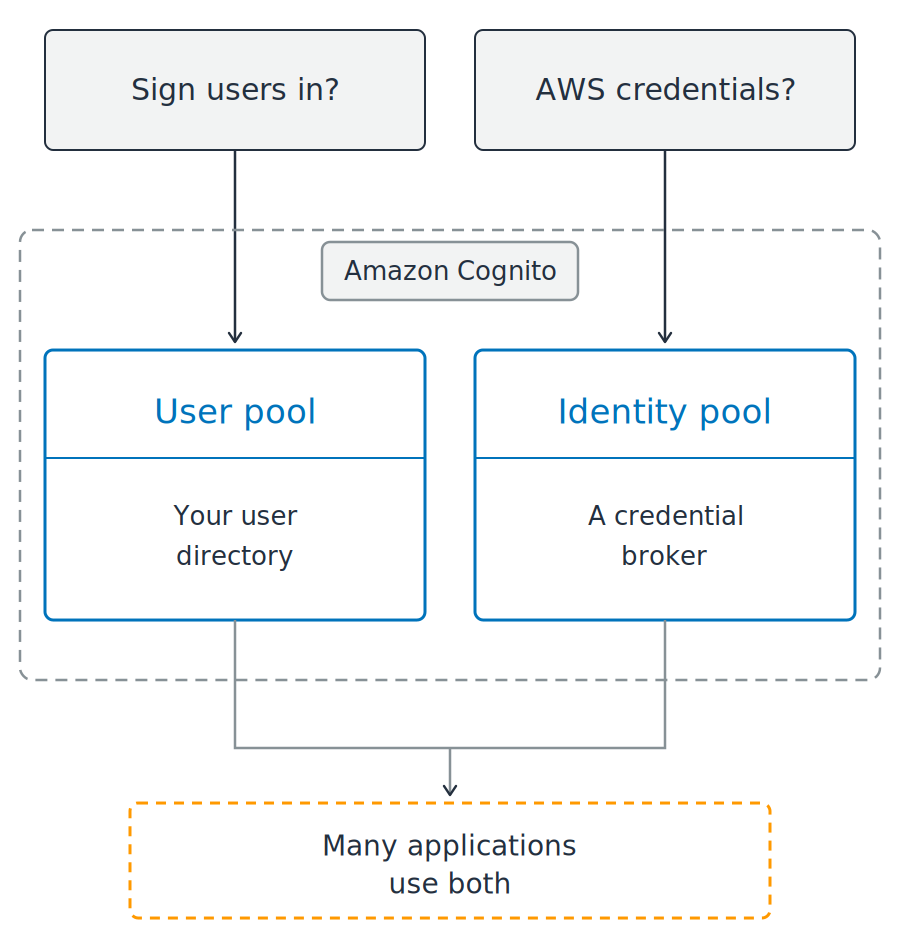
Cognito je dvě služby pod jedním názvem
User pool přihlašuje uživatele
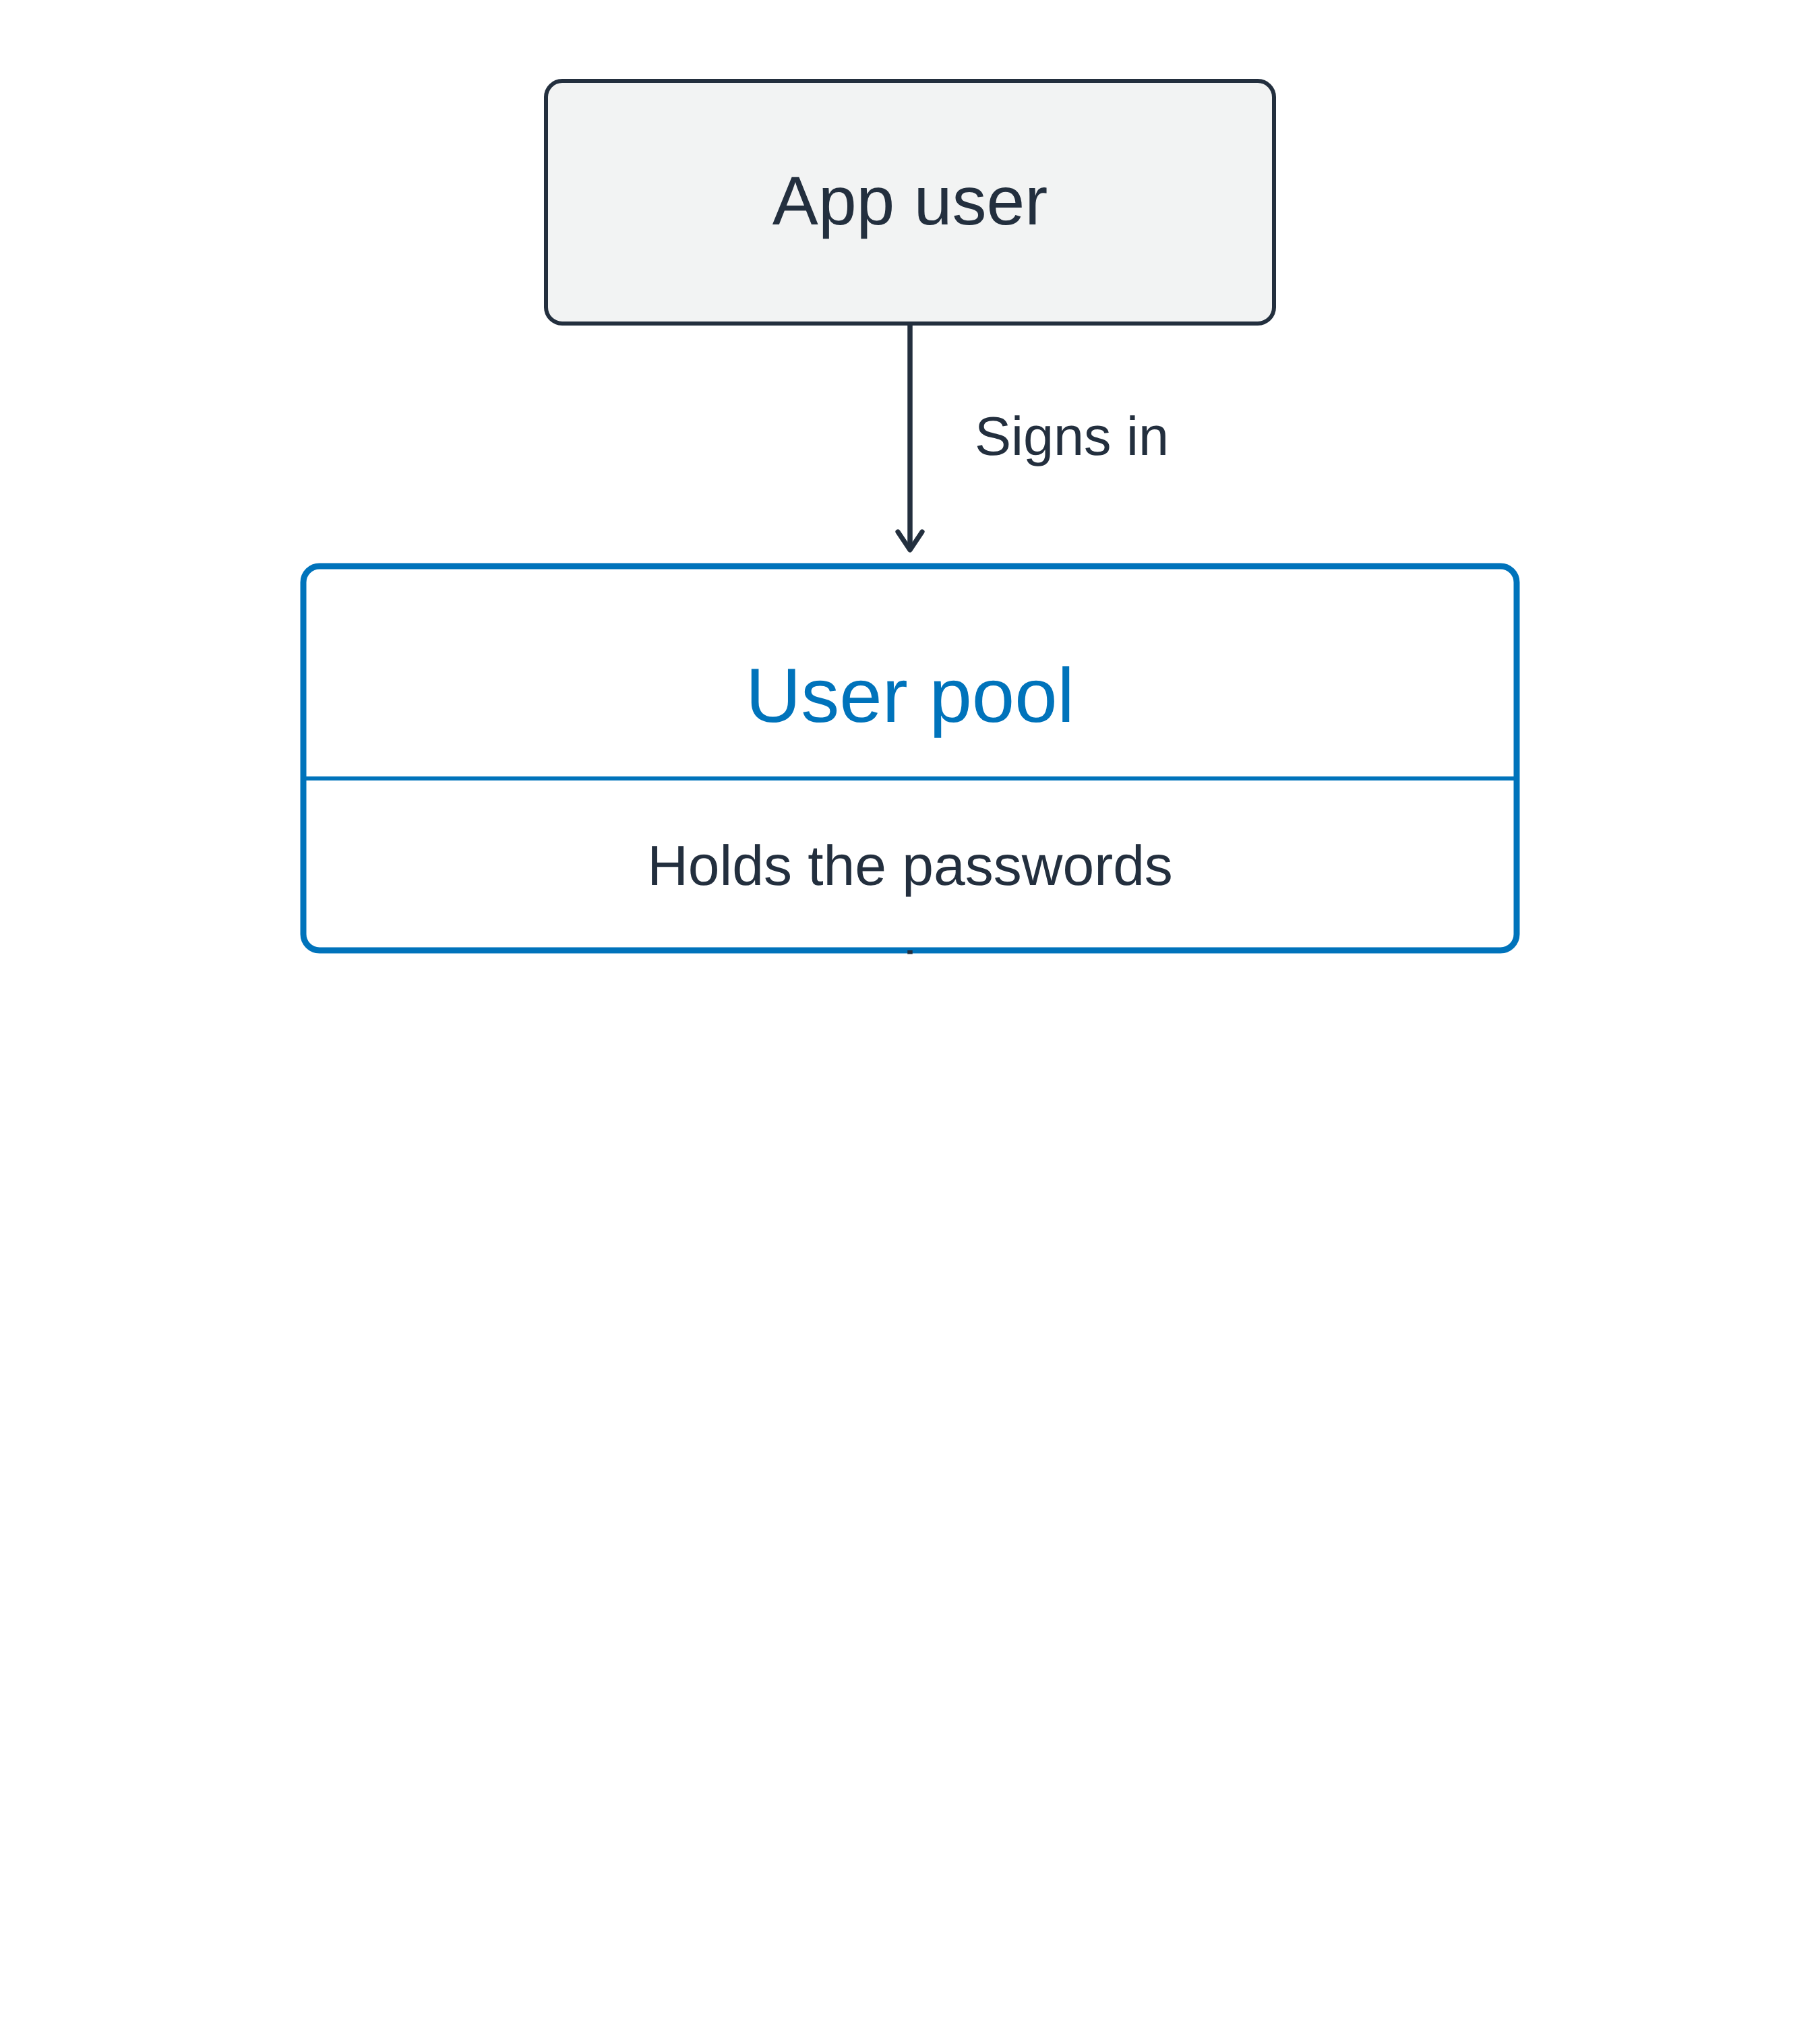
User pool přihlašuje uživatele
User pool přihlašuje uživatele
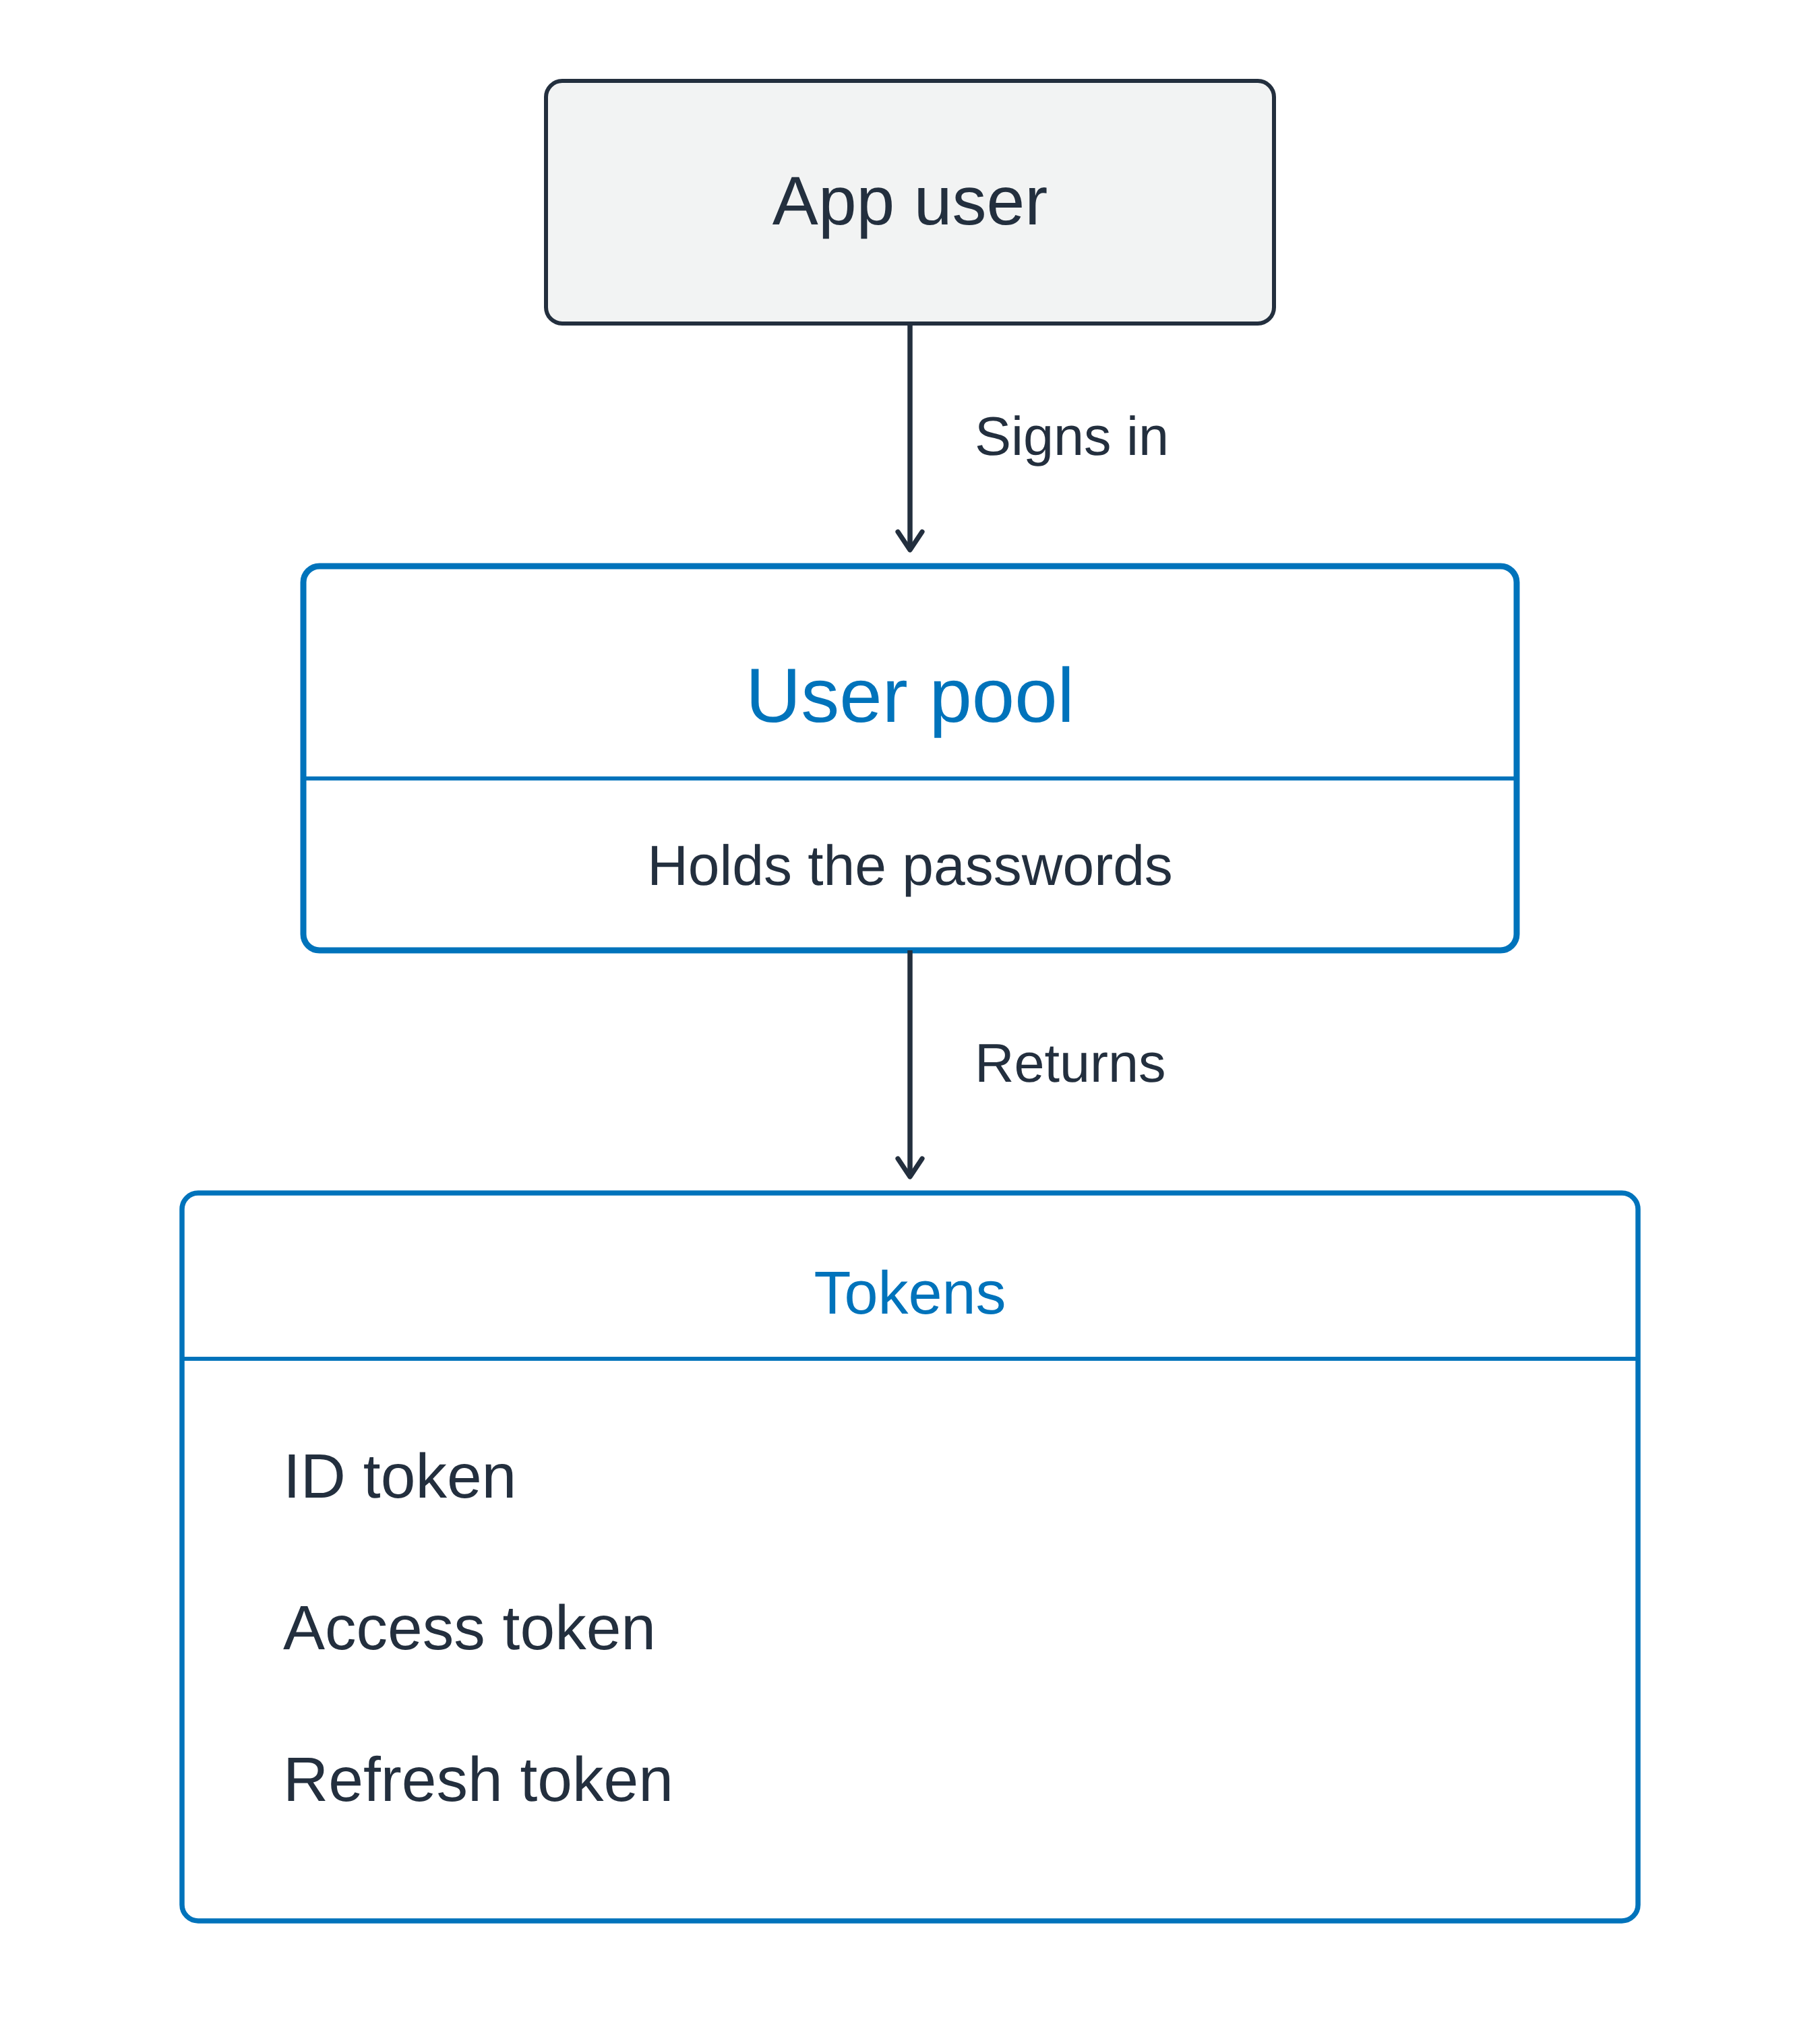
Identity pool vydává přihlašovací údaje AWS
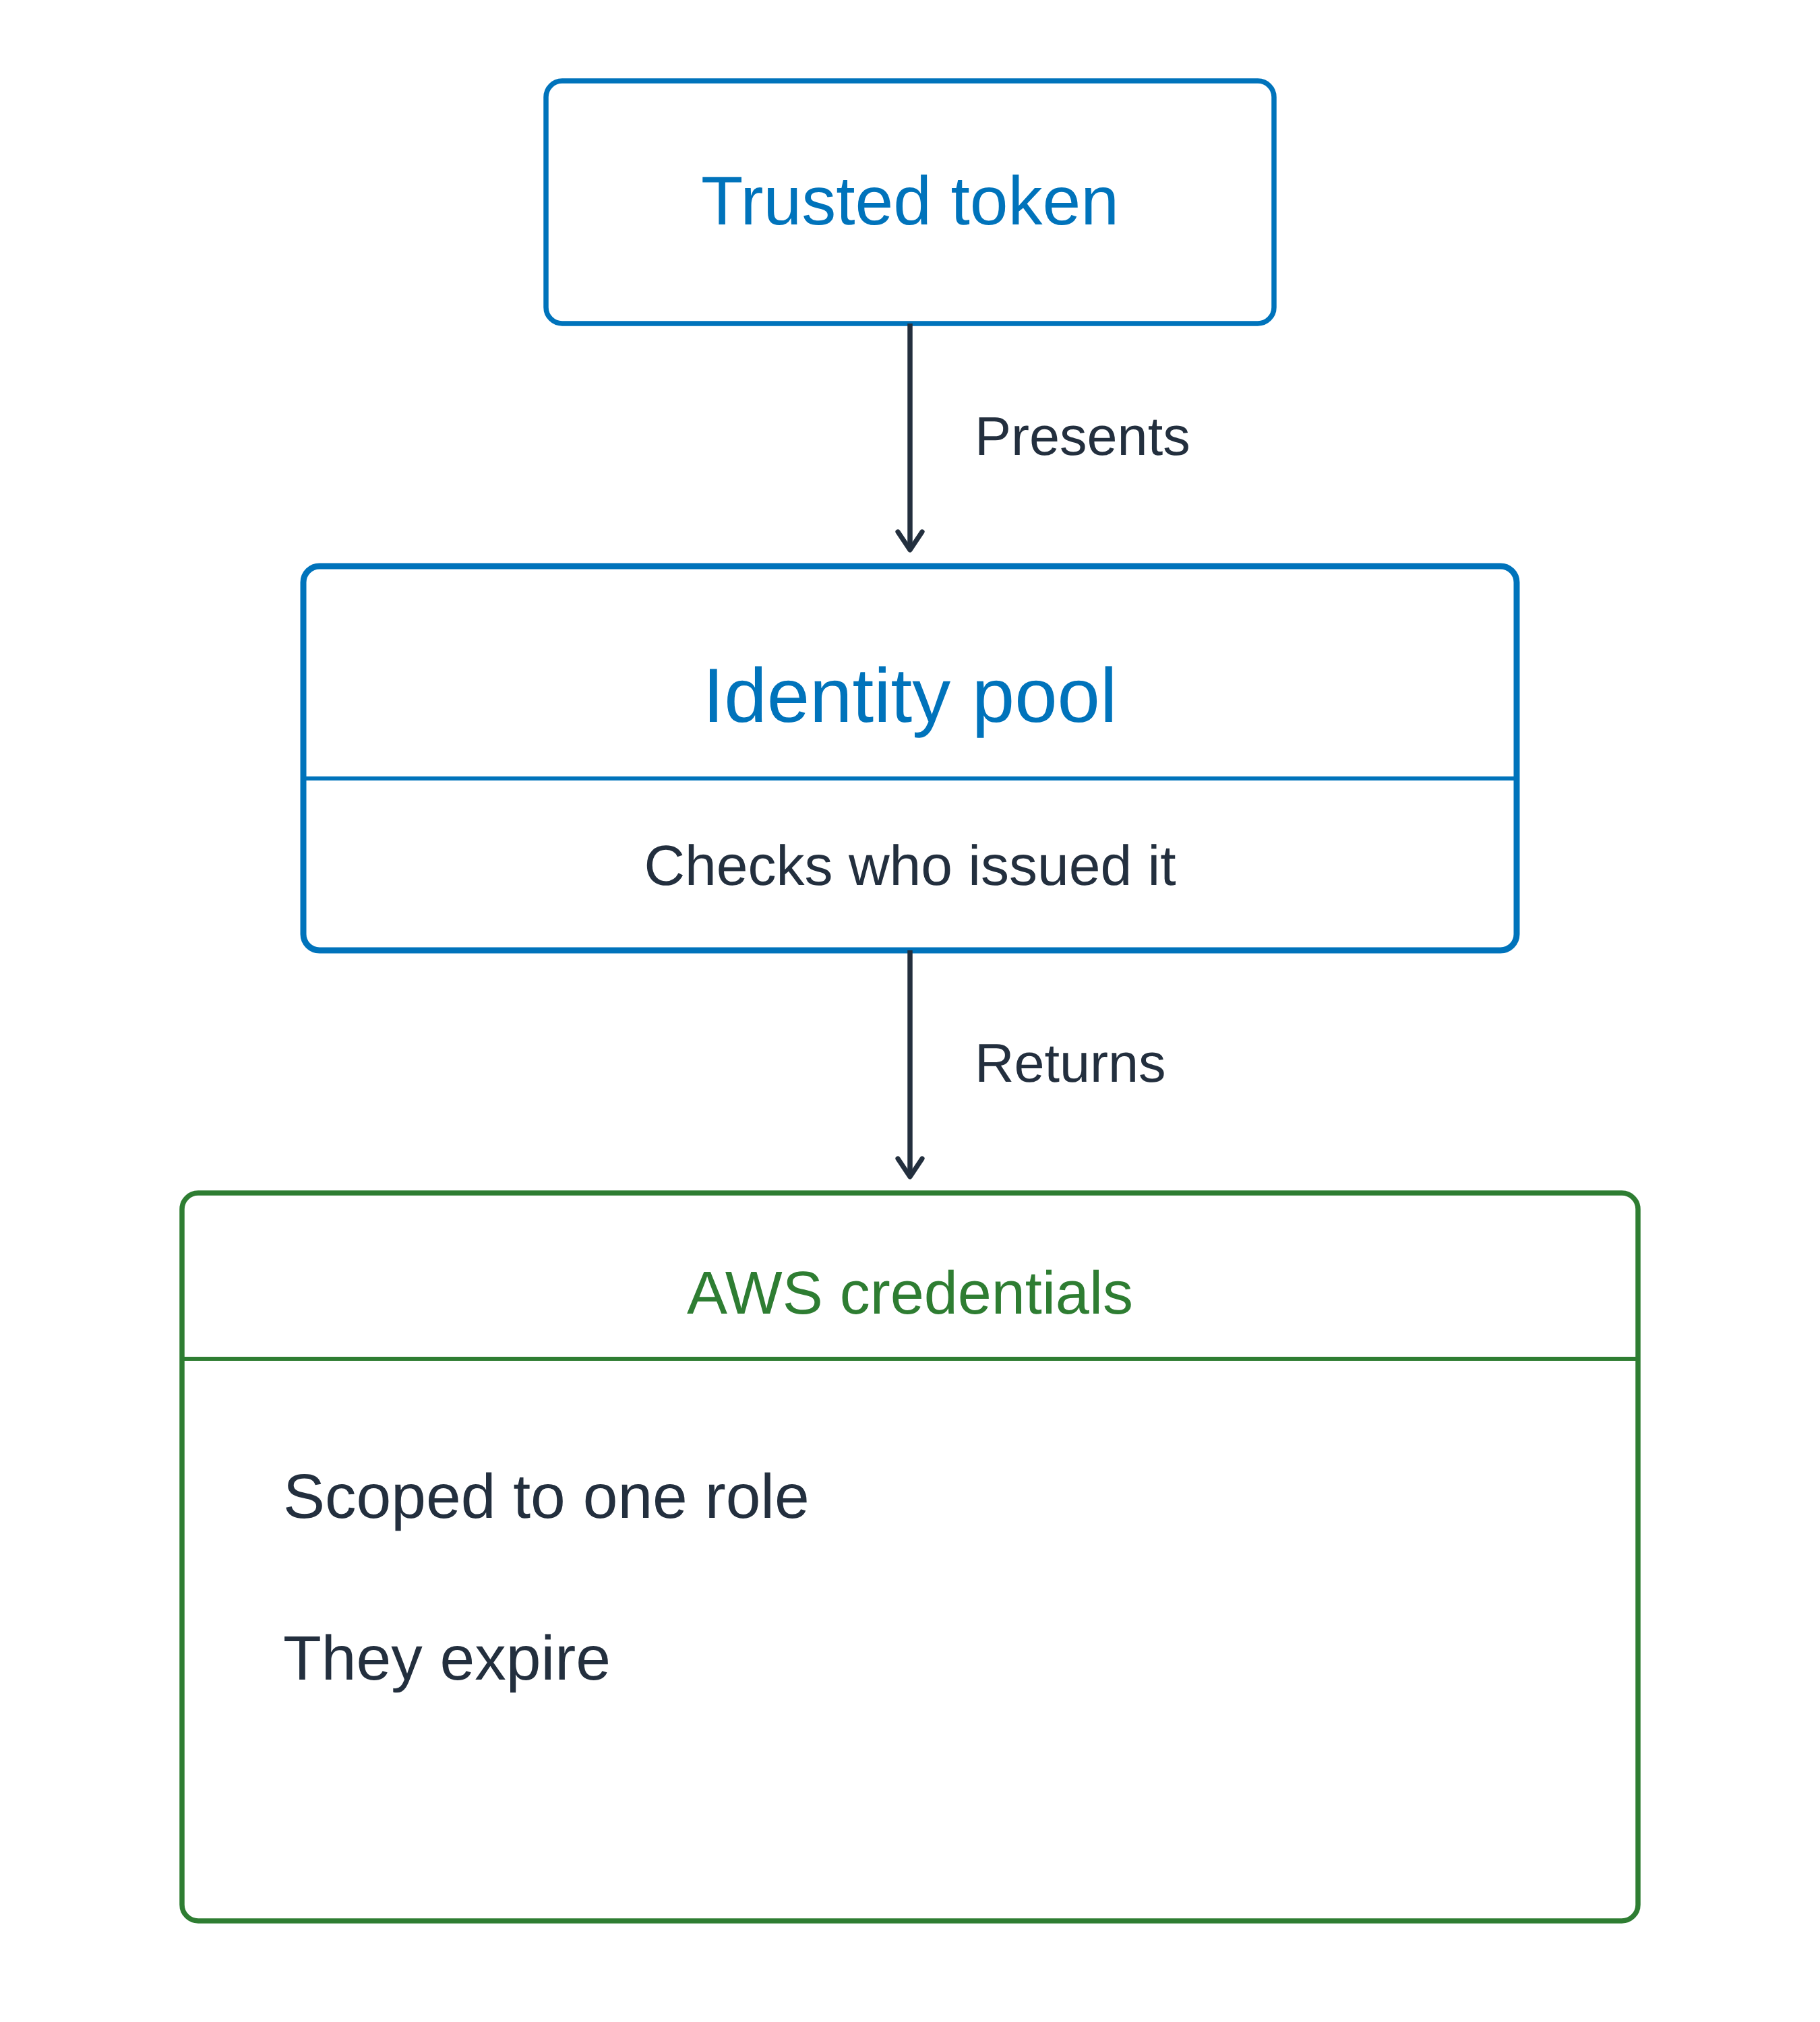
Identity pool vydává přihlašovací údaje AWS
Jedna aplikace, obě části
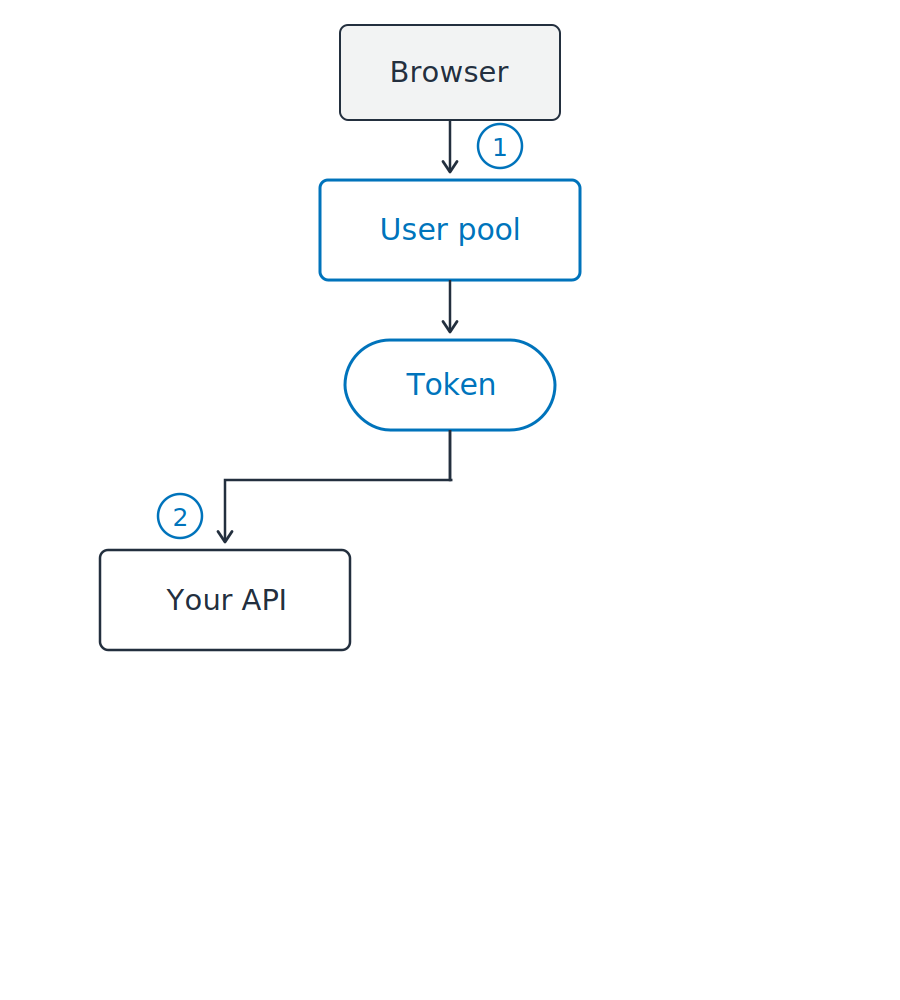
Jedna aplikace, obě části
Jedna aplikace, obě části
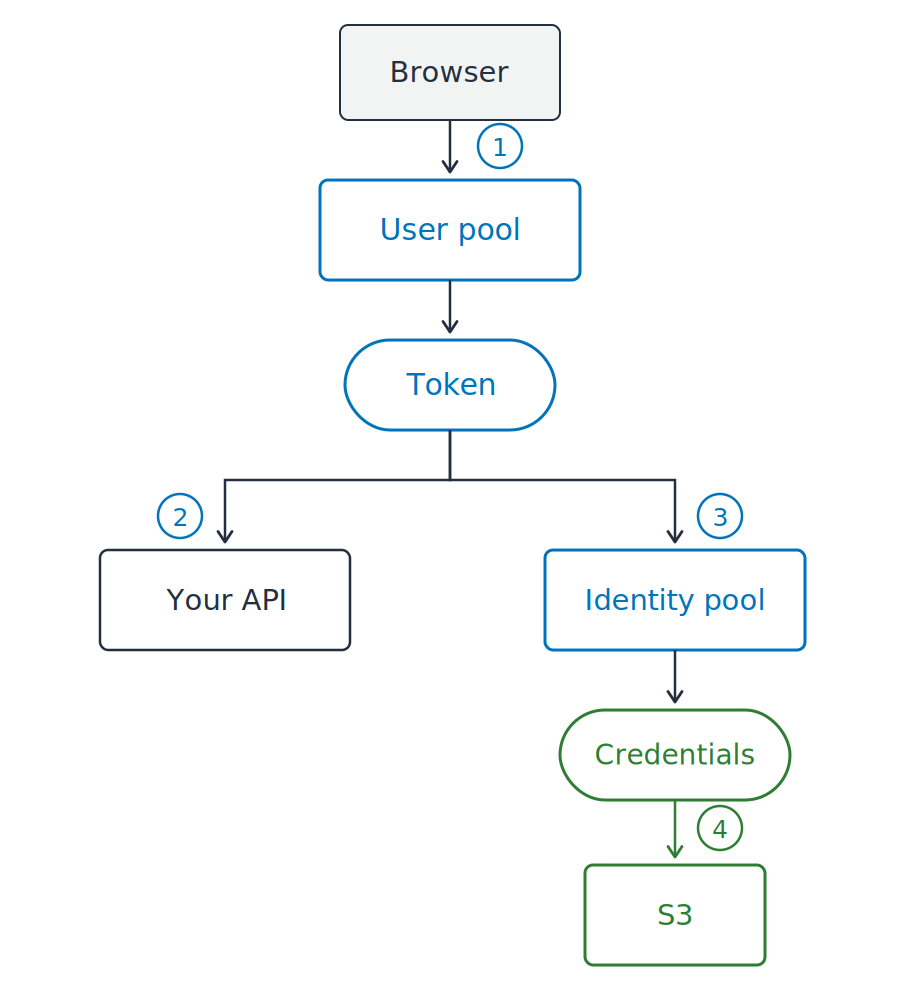
Token je text s podpisem
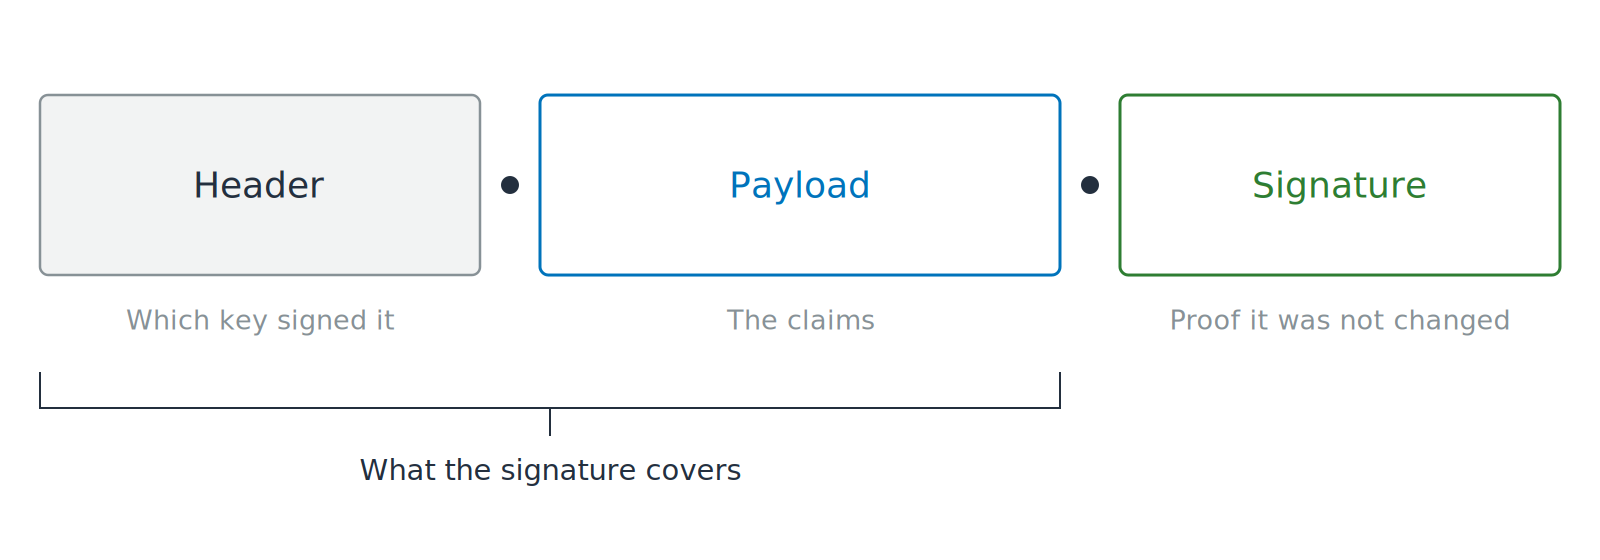
Token je text s podpisem
Nejdřív ověř, pak čti
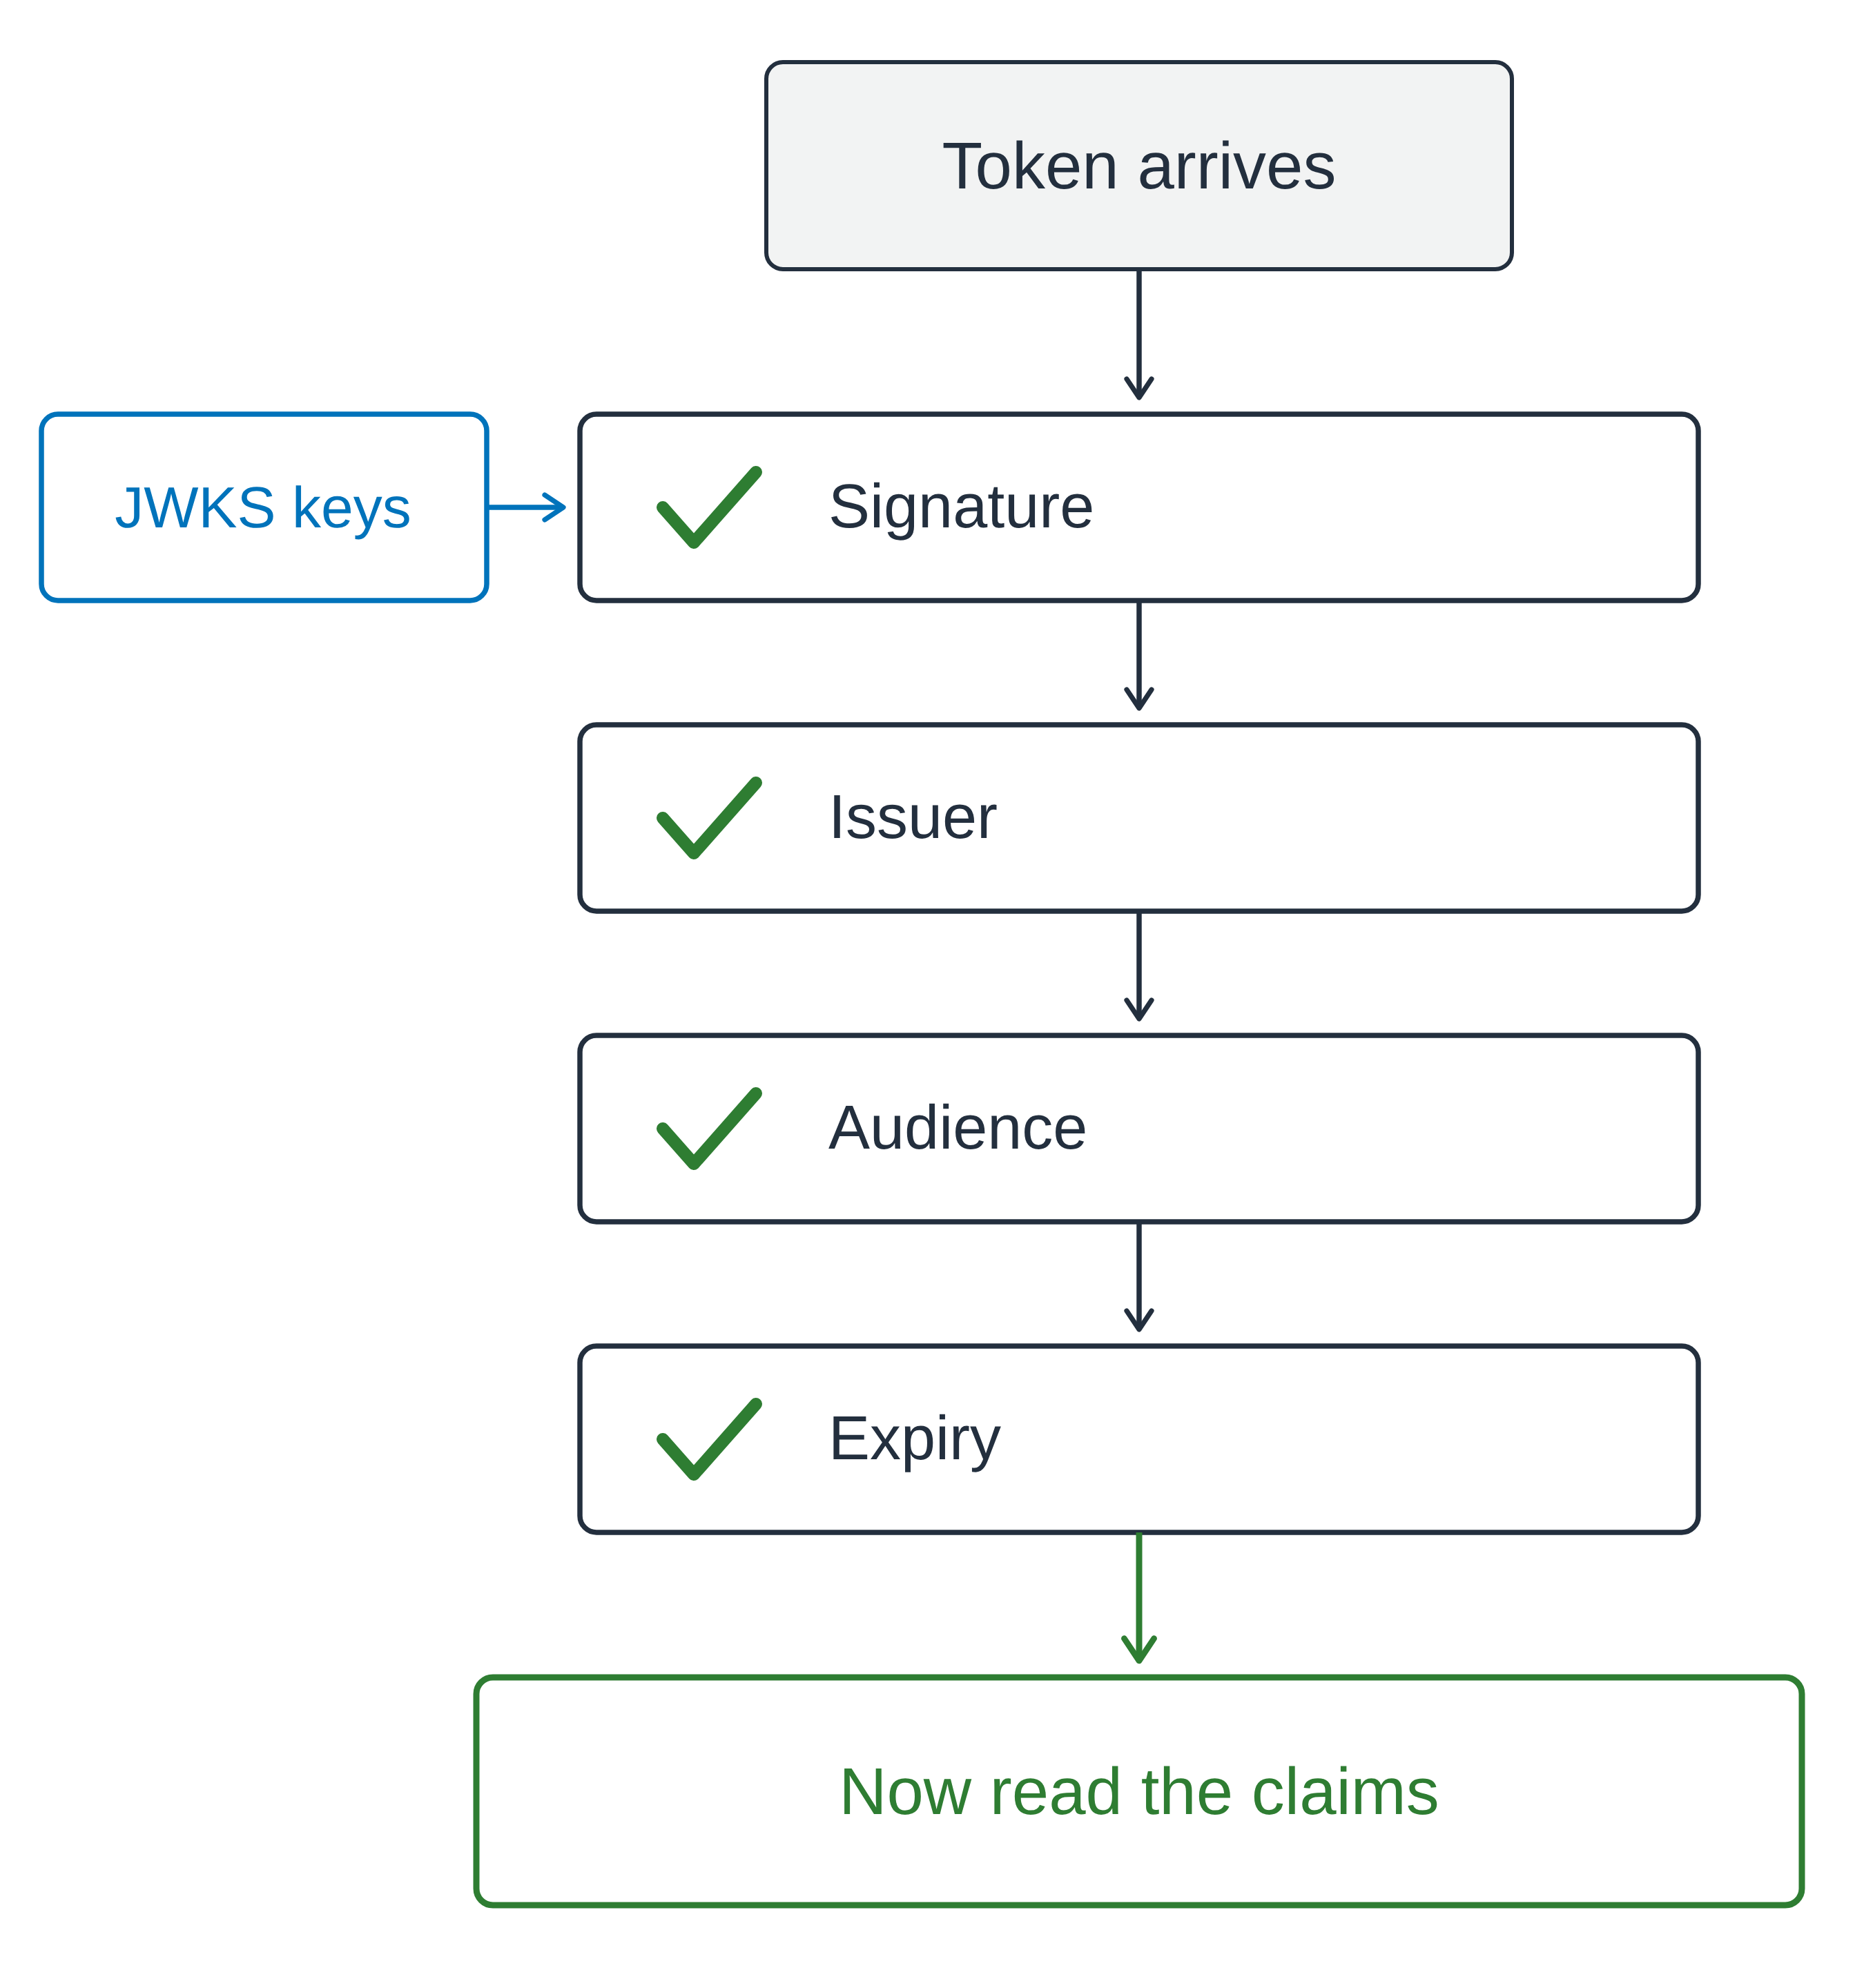
Nejdřív ověř, pak čti
Ověřený token může být přesto špatný
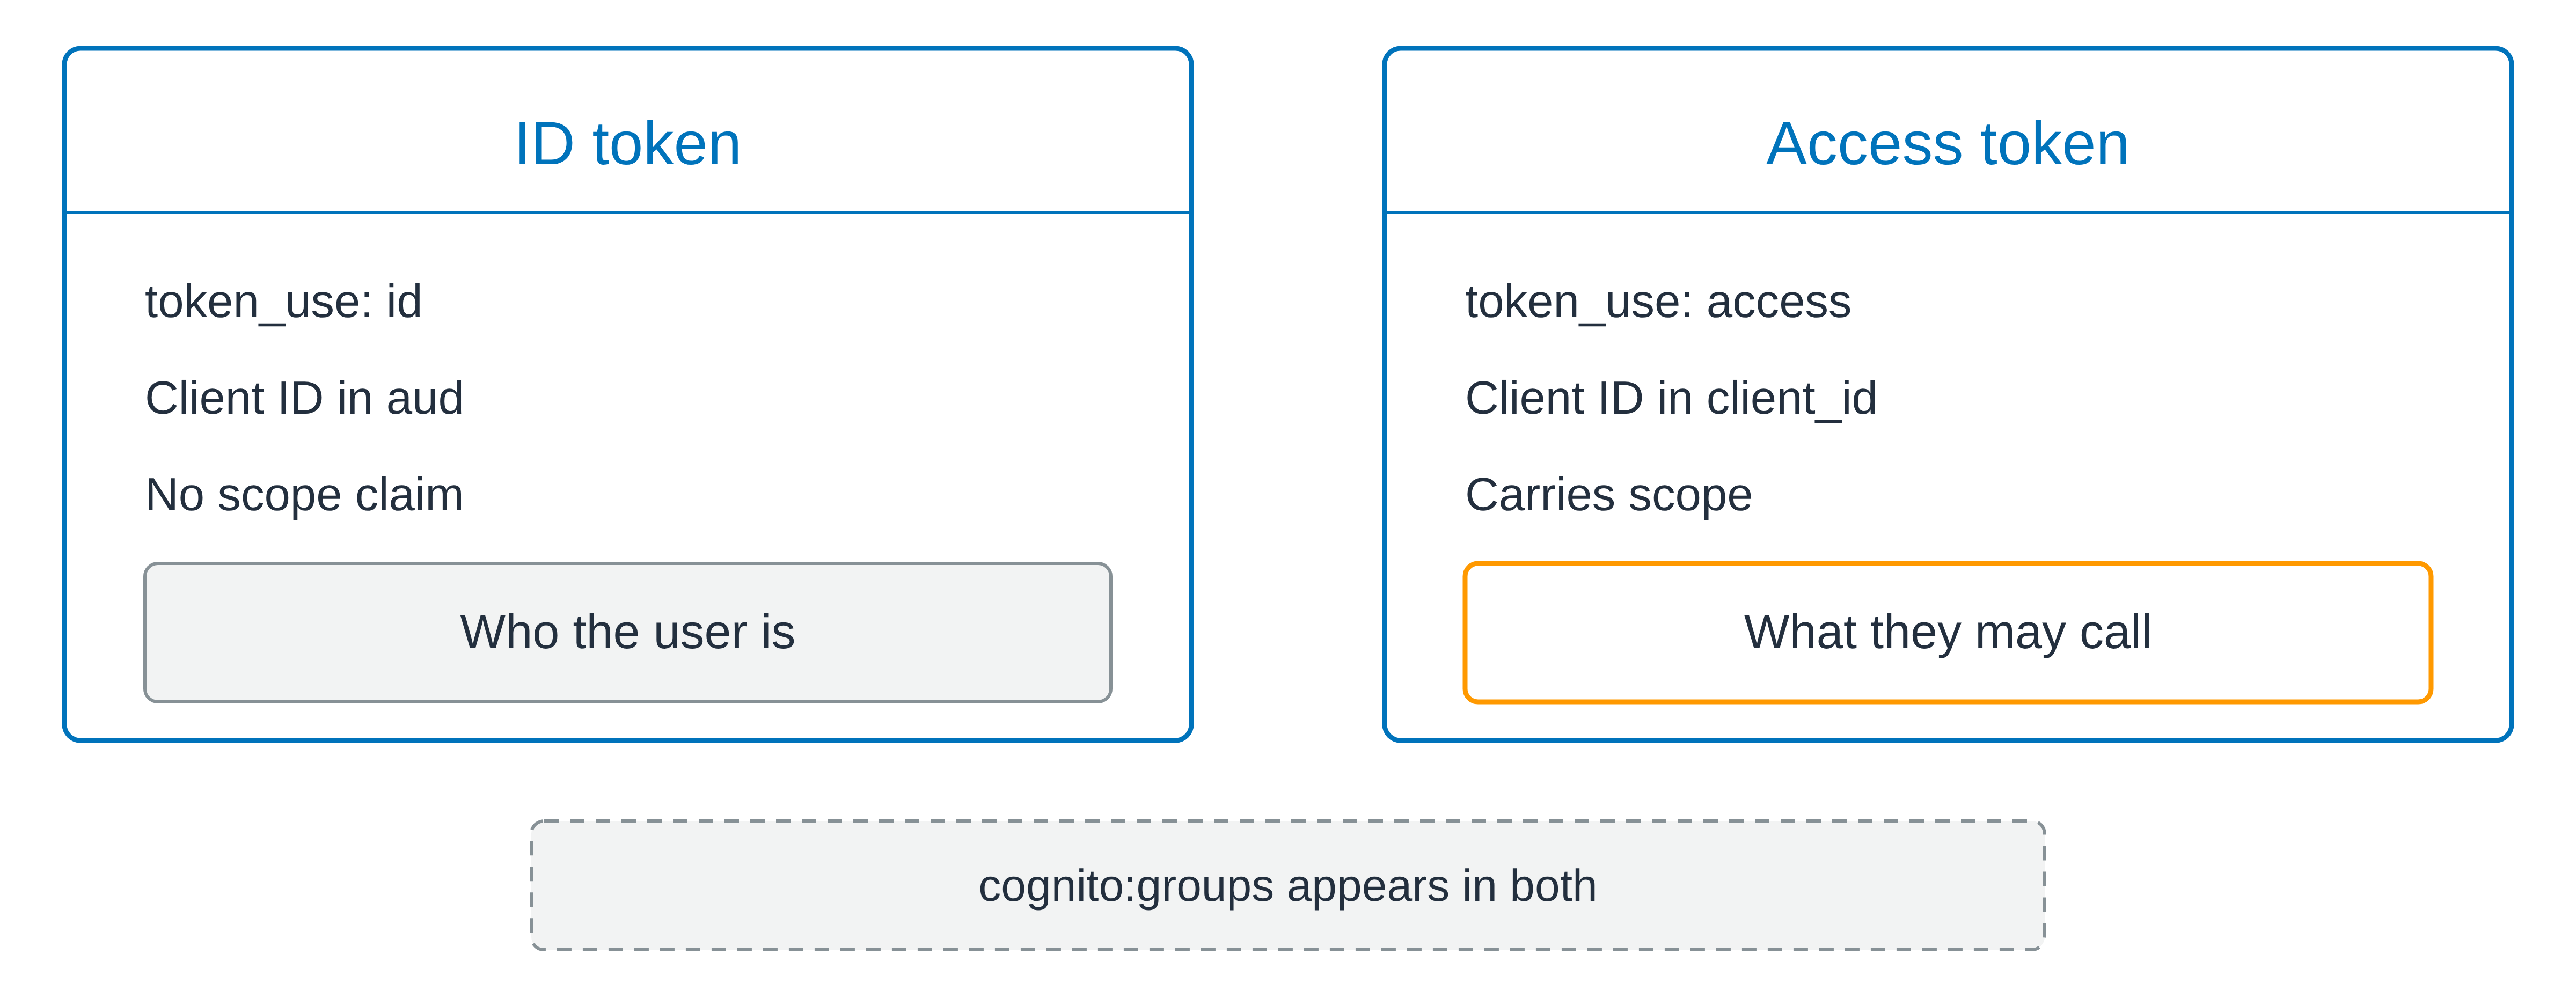
Ověřený token může být přesto špatný

