Úvod do zabezpečení AWS
Zabezpečení AWS pro vývojáře

Rahul Singh
Technical Product Manager
Předpoklady kurzu
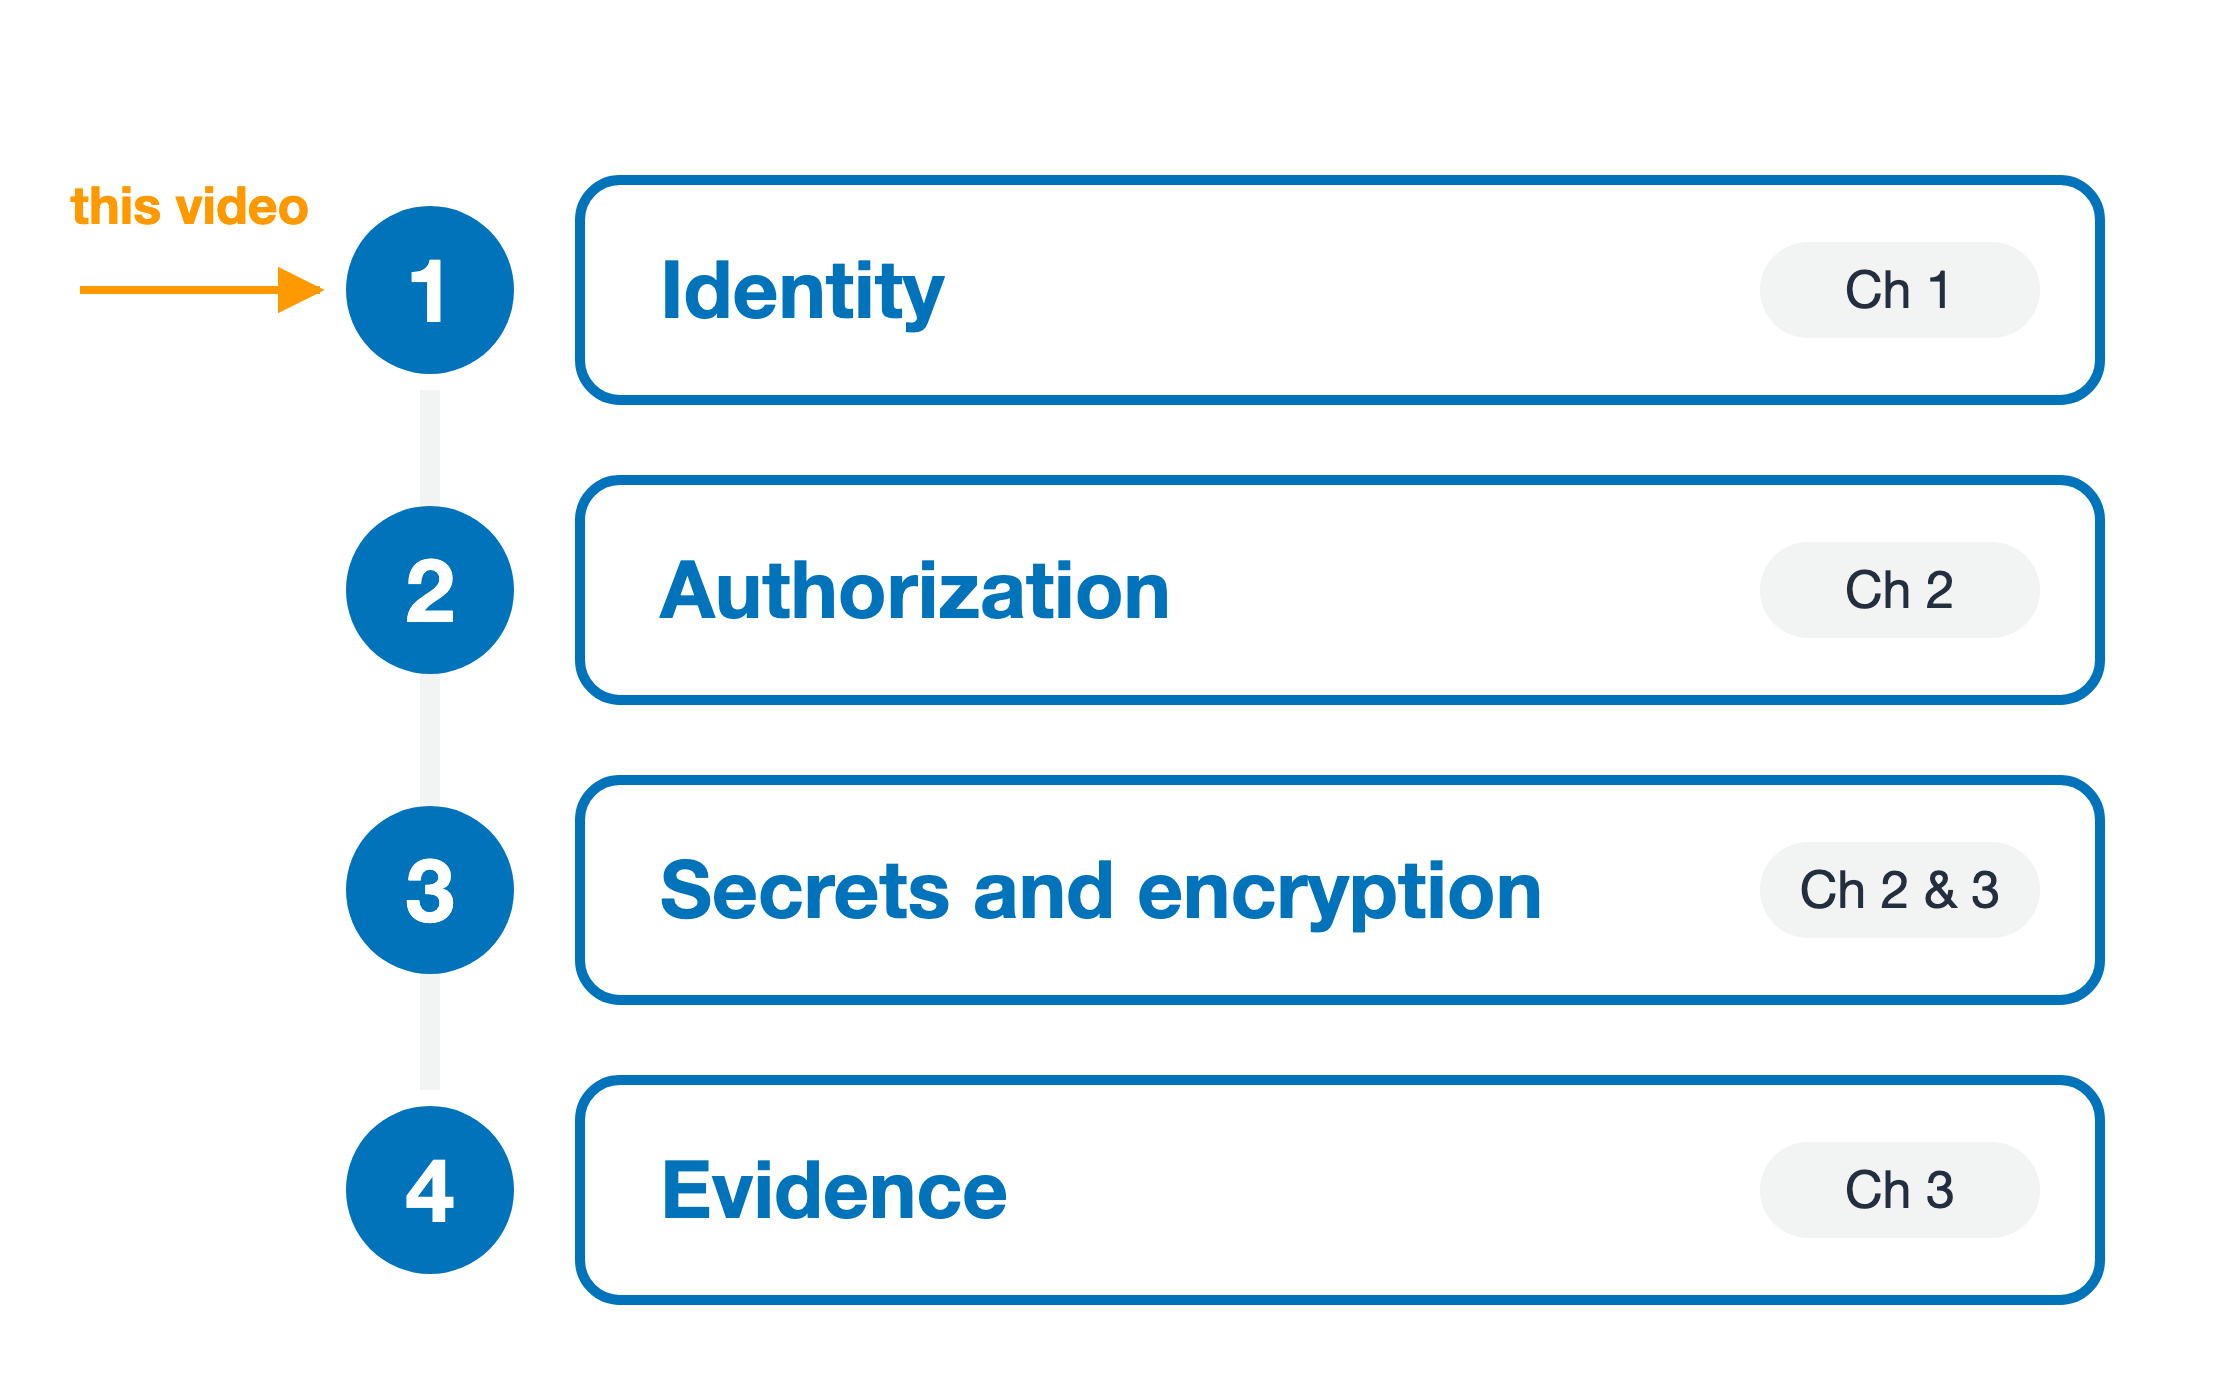
Cíle kurzu
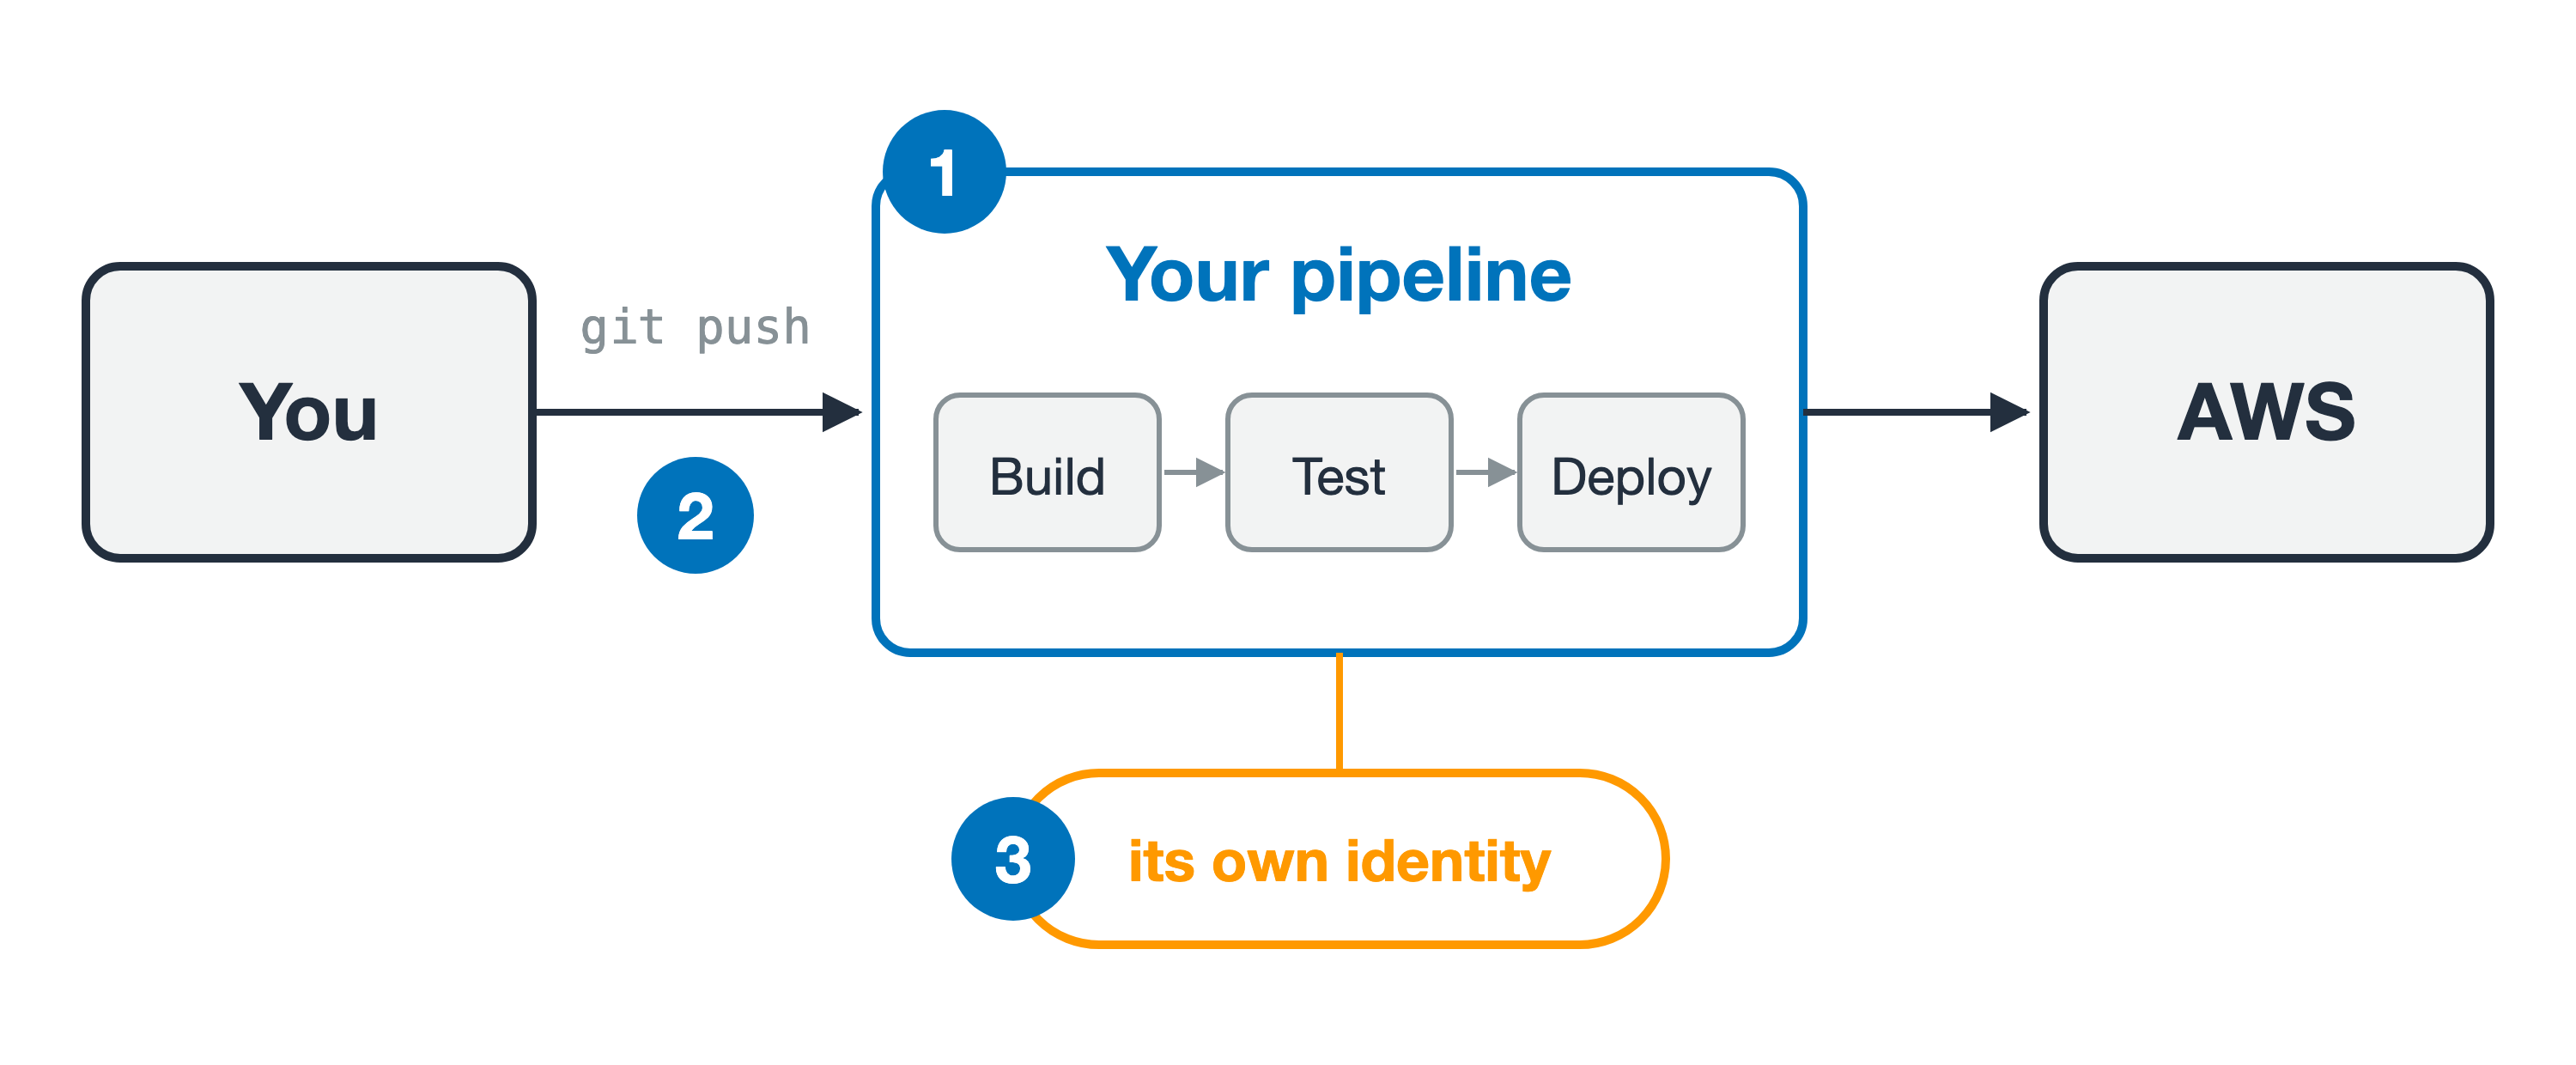
Tvůj kód putuje přes pipeline
Nasazení, které selže ze špatného důvodu
Nasazení, které selže ze špatného důvodu
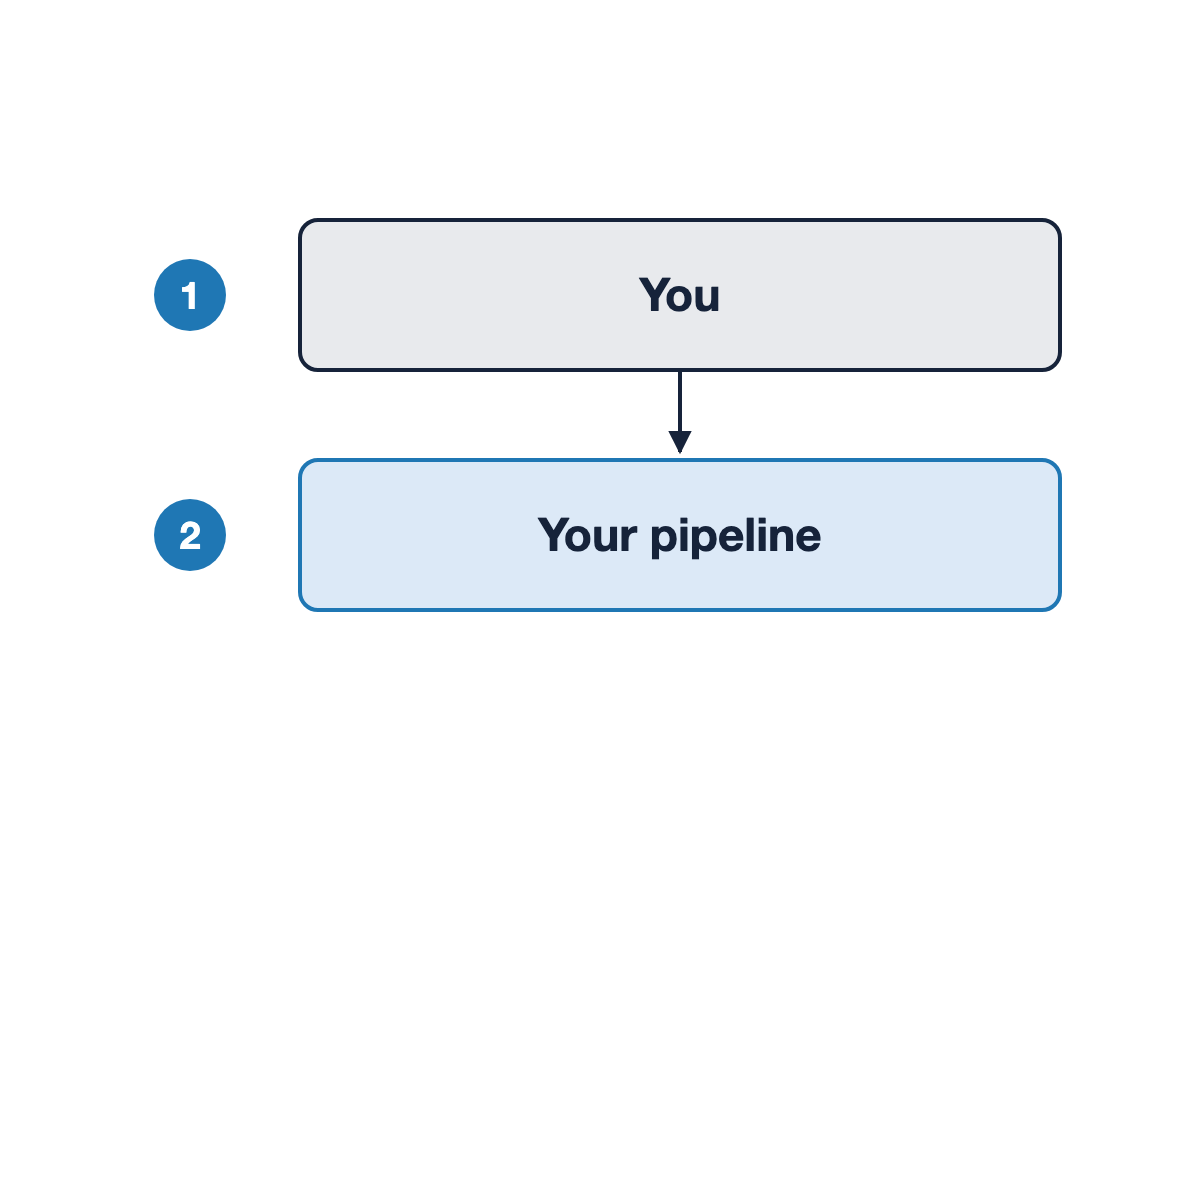
Nasazení, které selže ze špatného důvodu
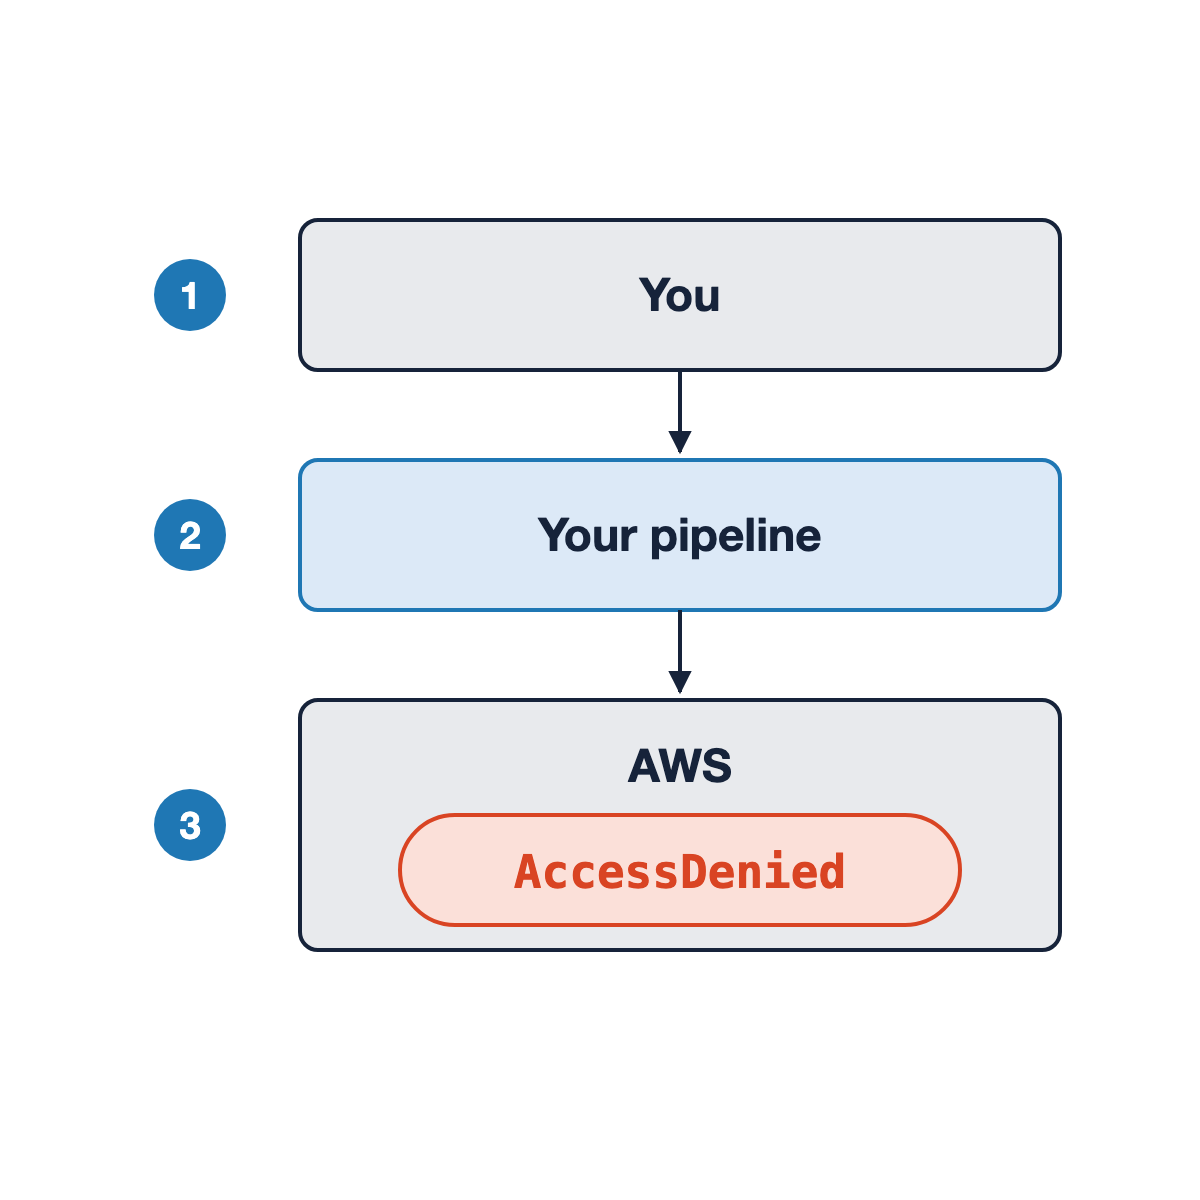
Co se vlastně stalo
Co se vlastně stalo
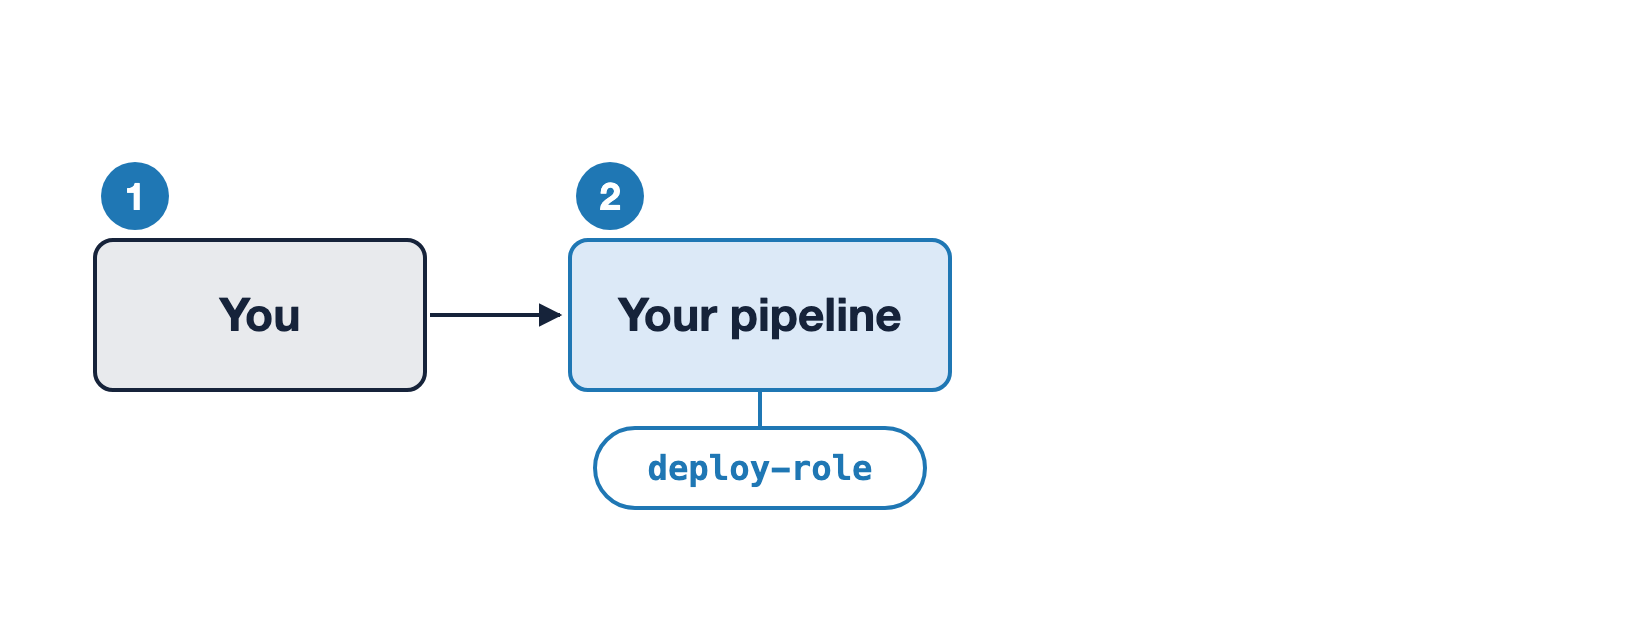
Co se vlastně stalo
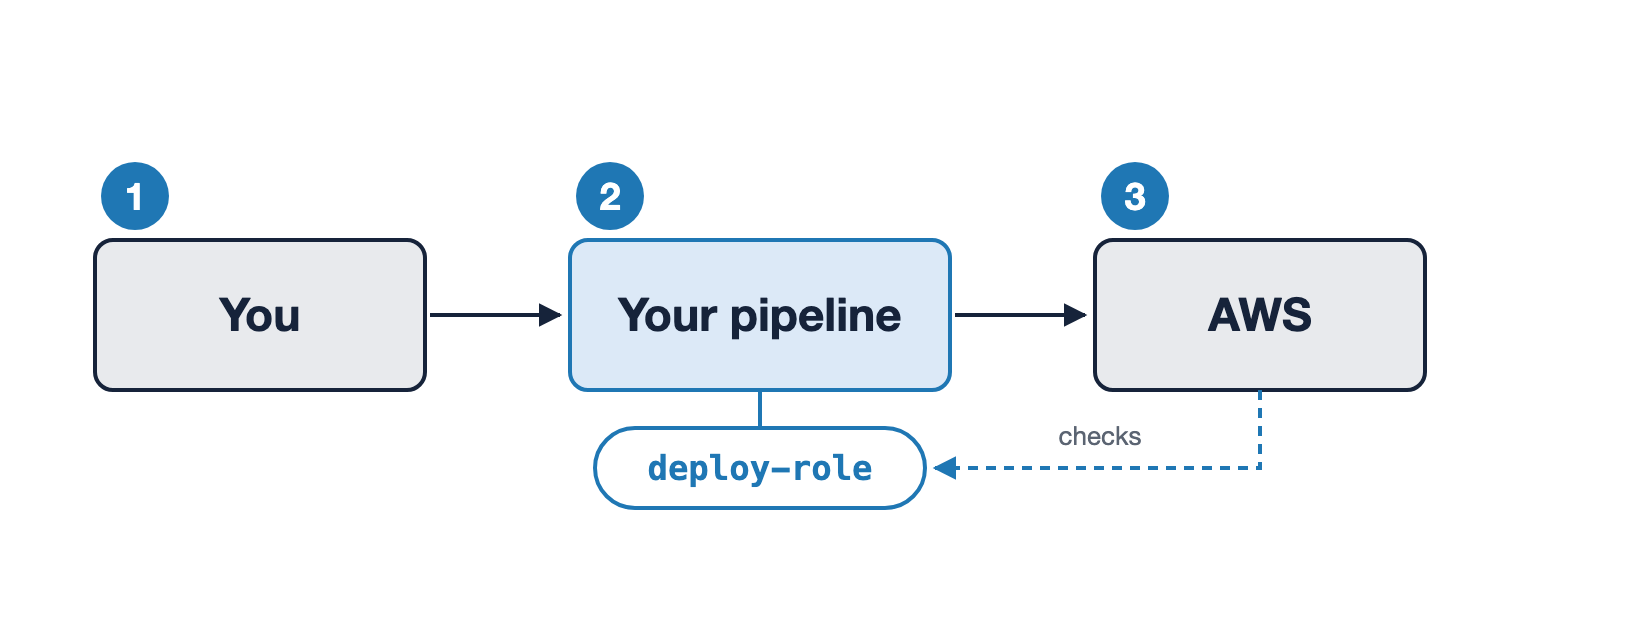
Aktér a principal
Aktér a principal
Aktér a principal
Stejné nasazení, dvě role
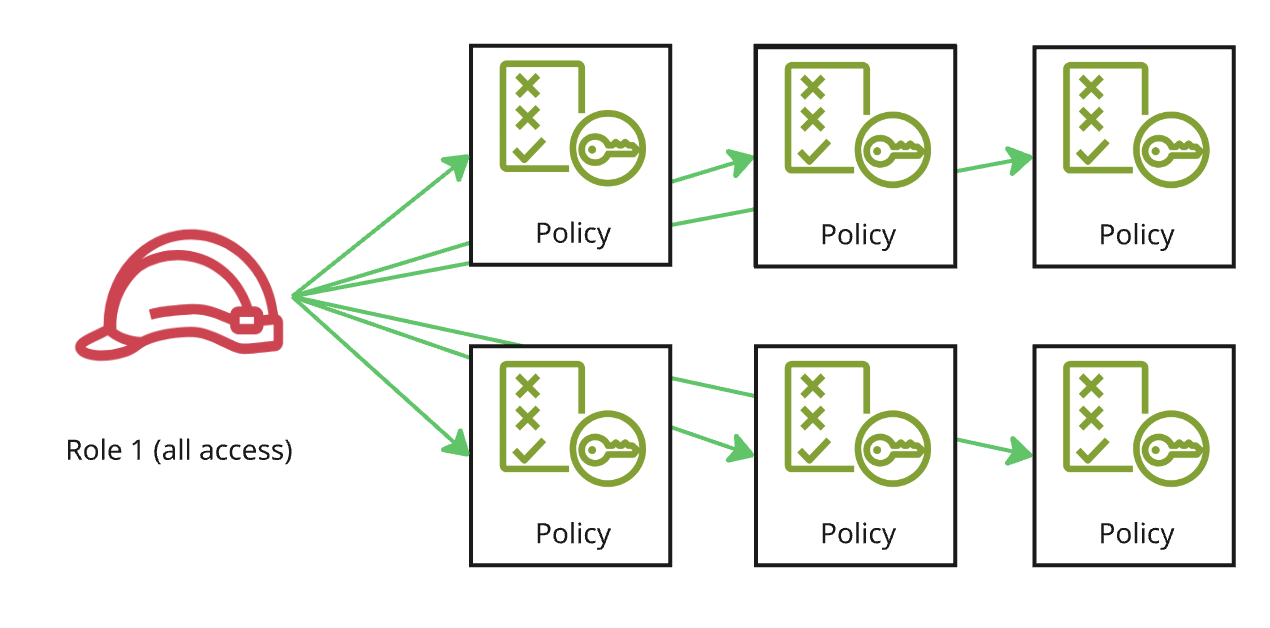
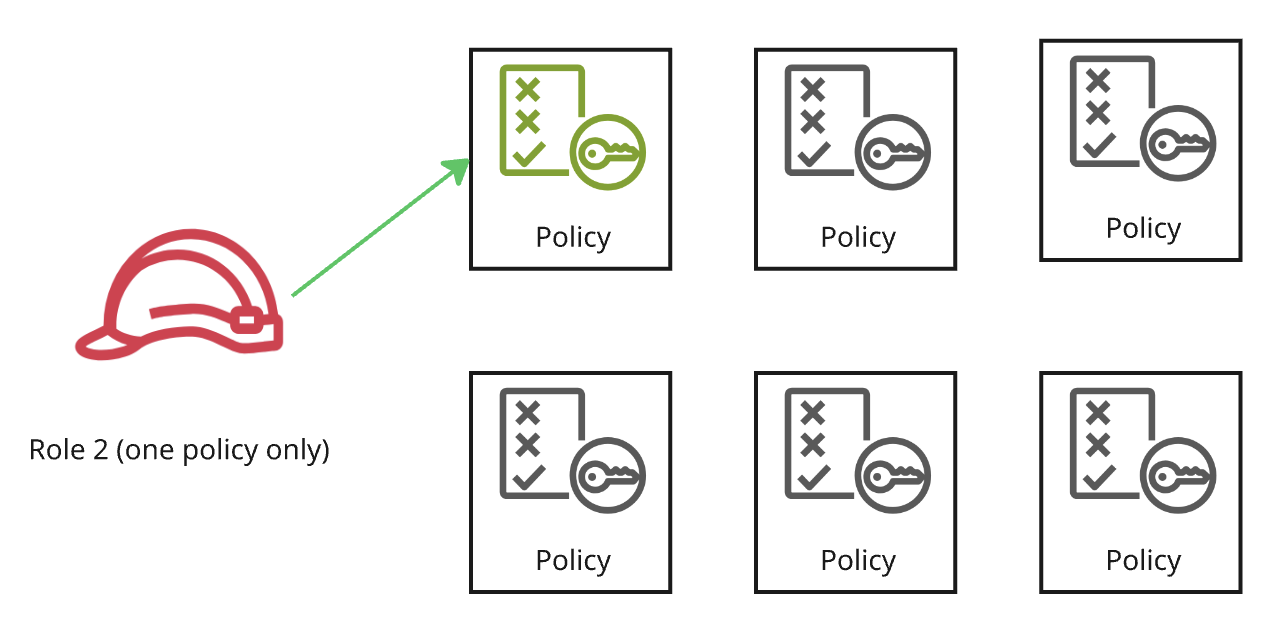
Dosah dopadu
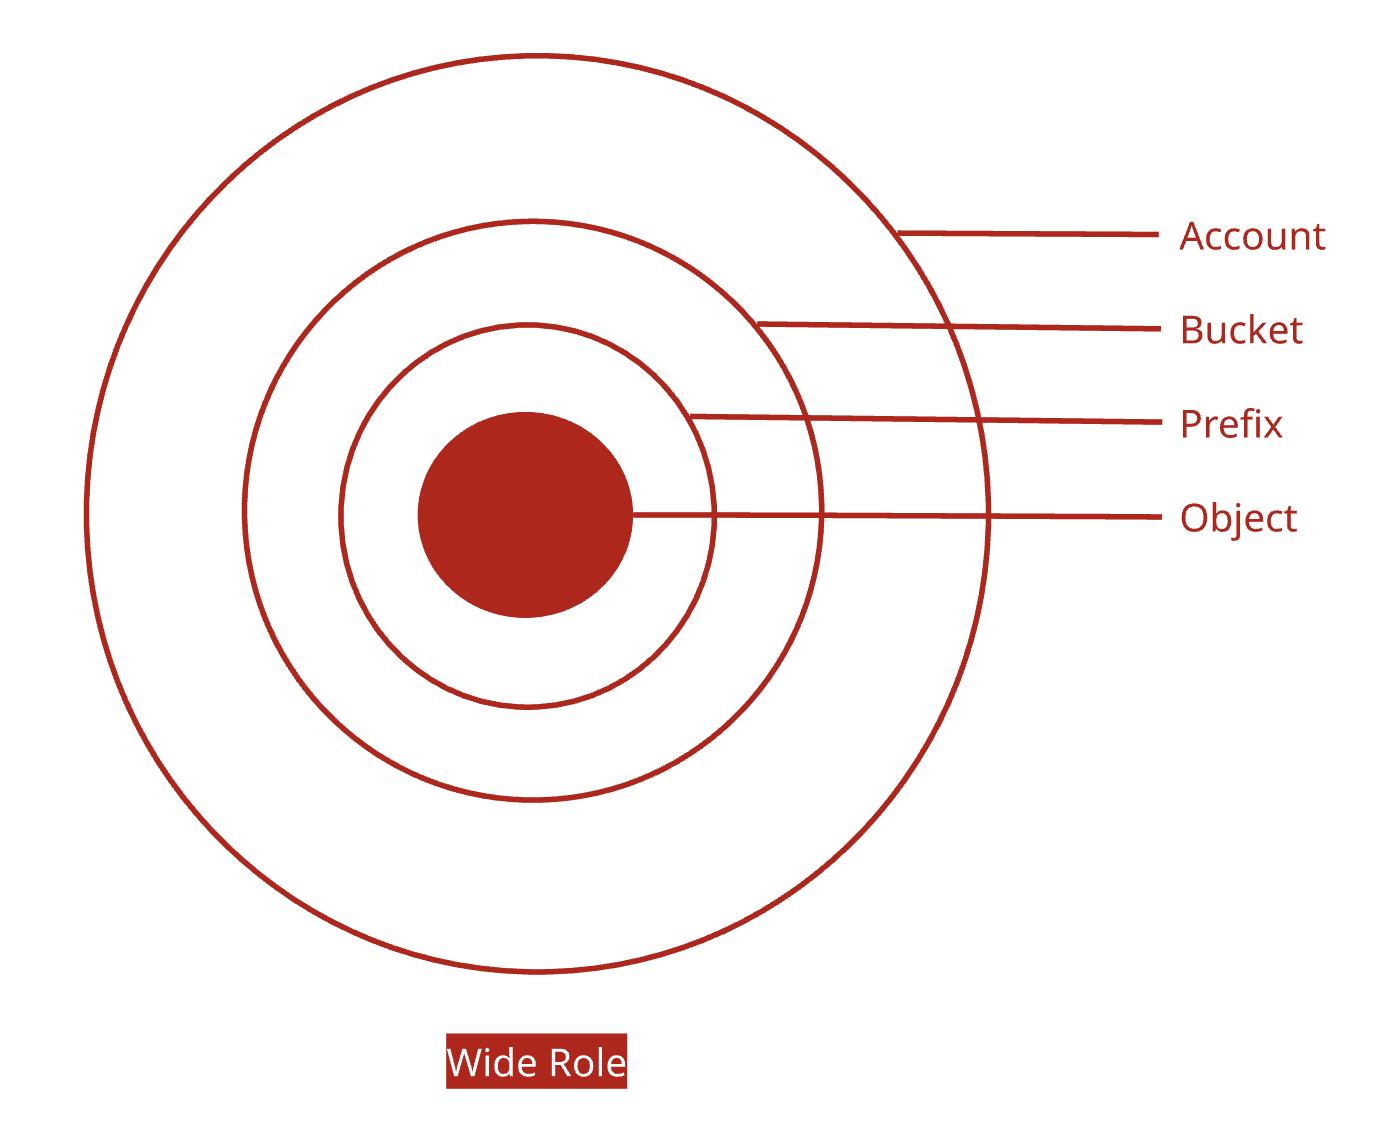
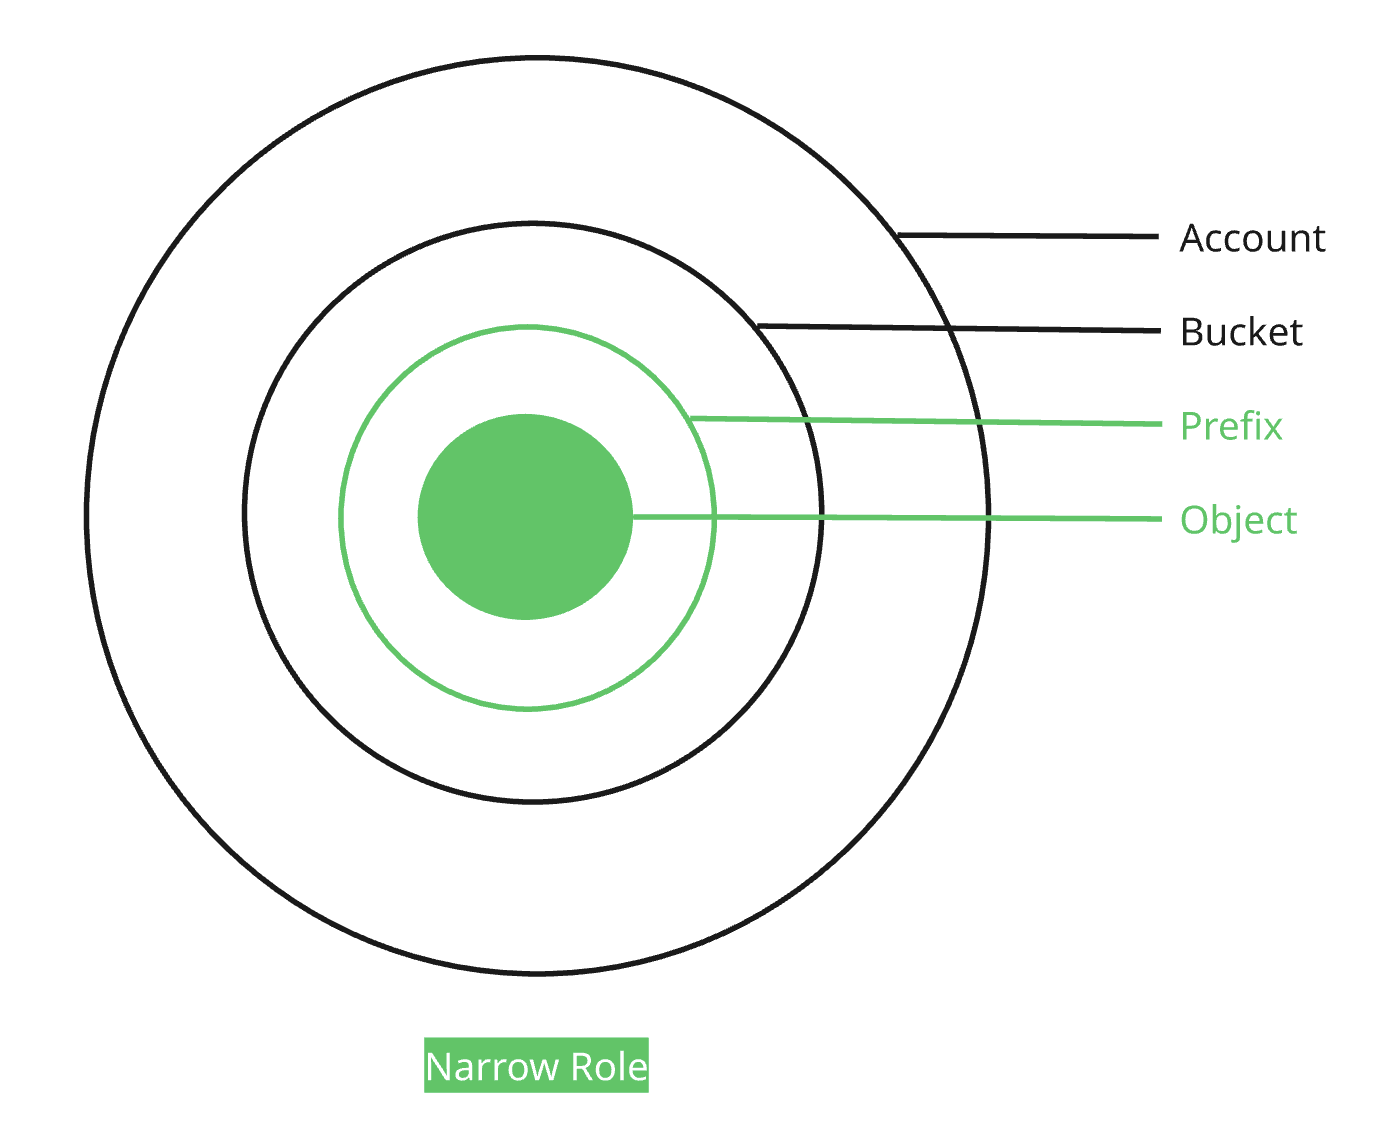
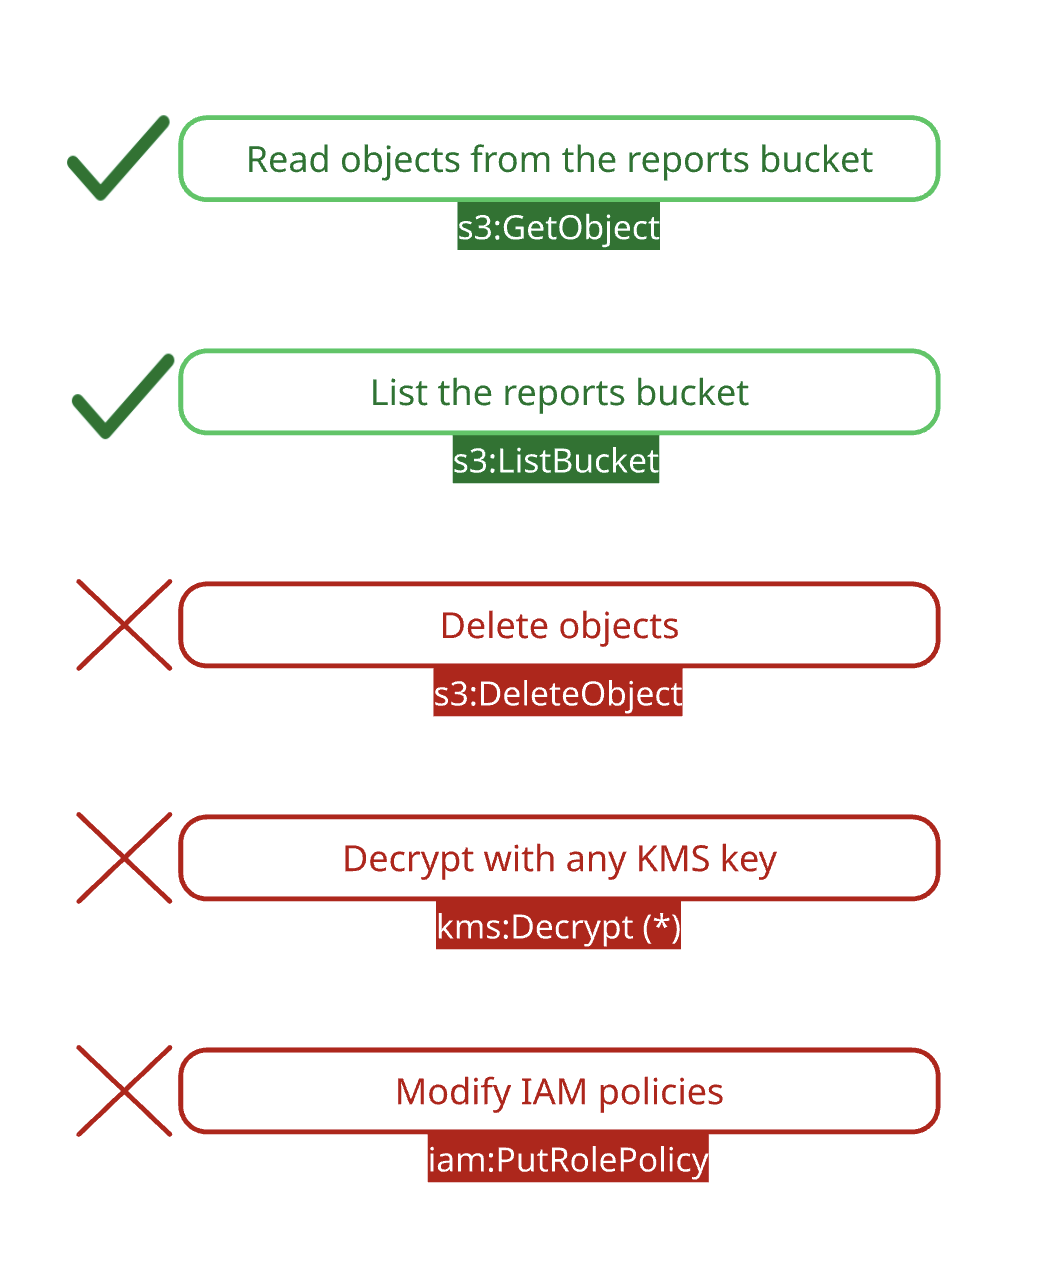
Princip minimálních oprávnění v praxi
Příklad: role pro čtení z reports-bucketu Dvě povolení. Nic dalšího uděleno není.
- Nic v IAM, službě, která rozhoduje, kdo co smí dělat