Zabezpečení AWS pro vývojáře
Rahul Singh
Technical Product Manager
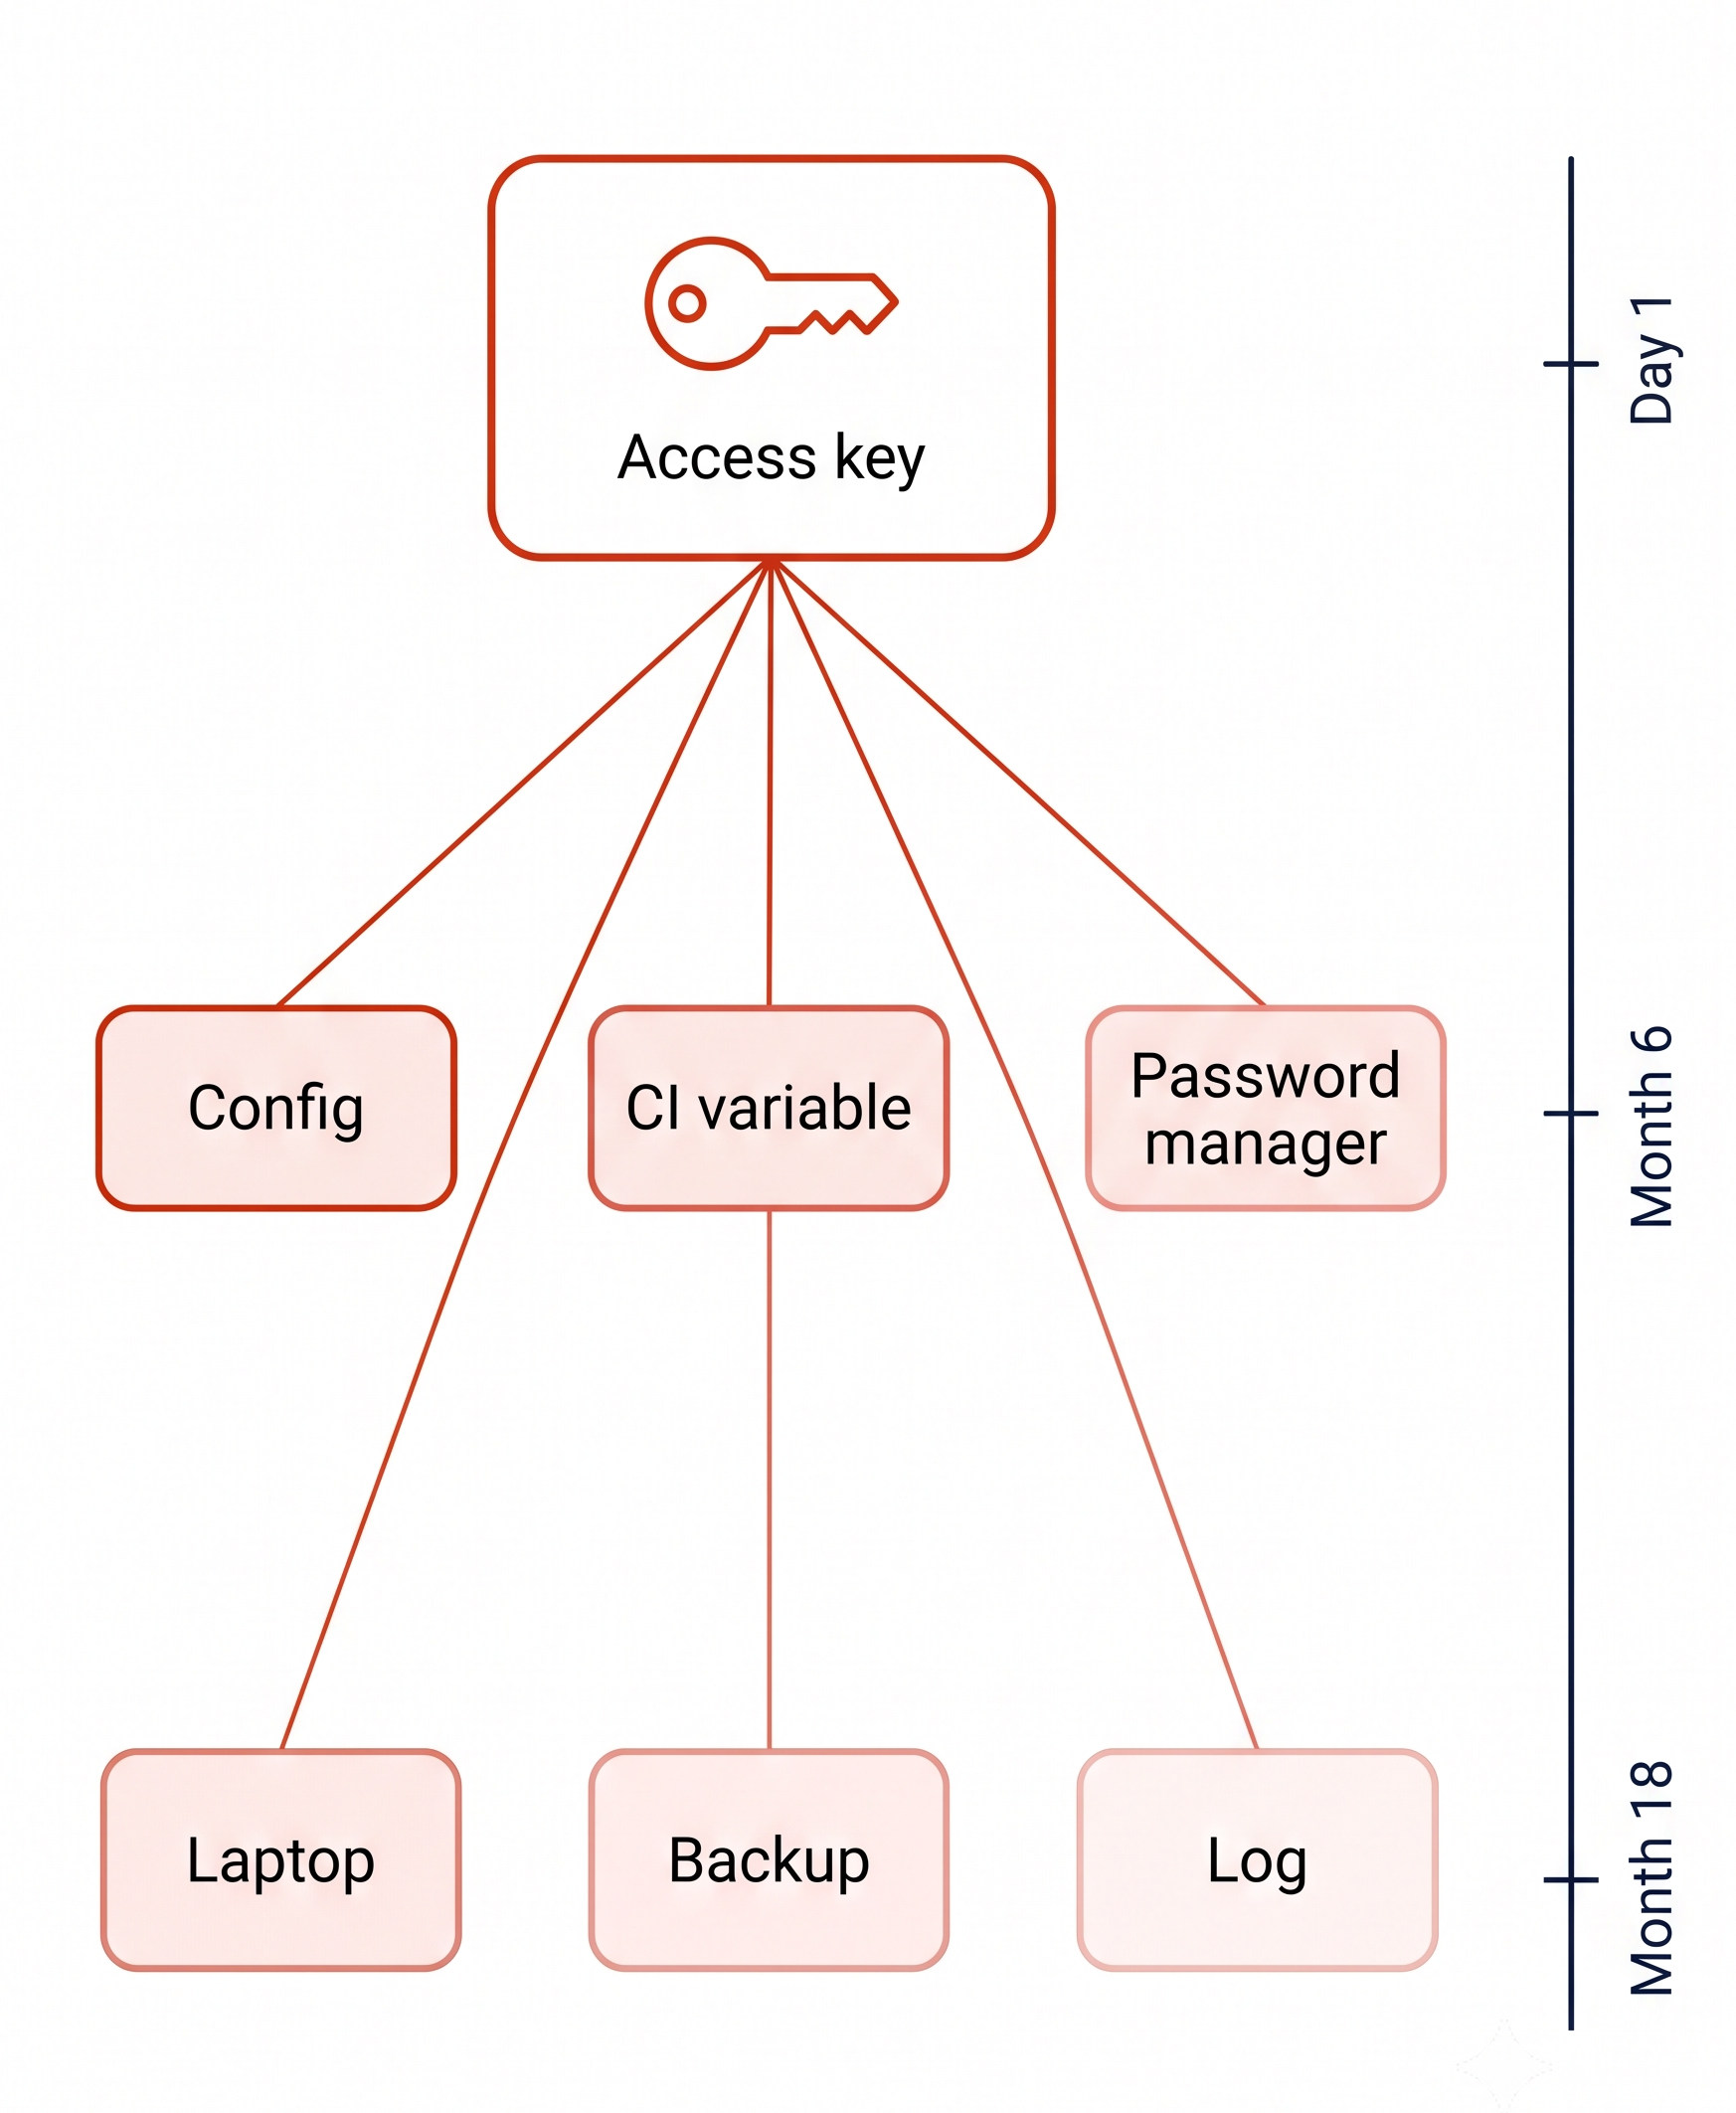
Pro zrychlení práce se ve skriptu vytvoří klíč a uloží se do konfiguračního souboru.
V souboru zůstává:

Pro zrychlení práce se ve skriptu vytvoří klíč a uloží se do konfiguračního souboru.
V souboru zůstává:
O 18 měsíců později je stále platný

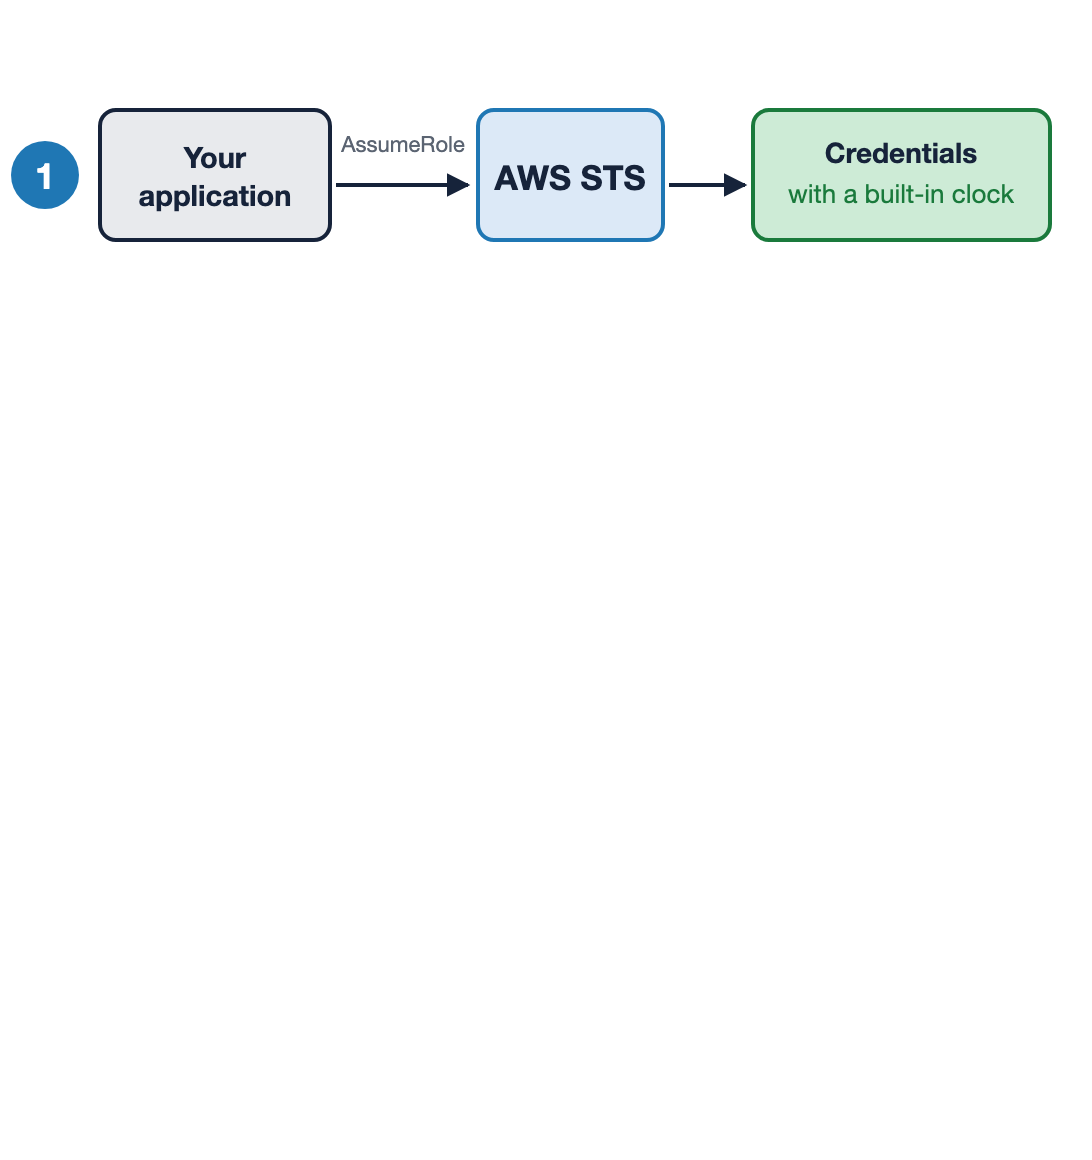
Nastav expiraci jako výchozí pomocí AWS STS
Požádej o roli a získej přihlašovací údaje se zabudovaným časovačem
Security Token Service (STS): expirace je součástí, výchozí je jedna hodina

Nastav expiraci jako výchozí pomocí AWS STS
Požádej o roli a získej přihlašovací údaje se zabudovaným časovačem
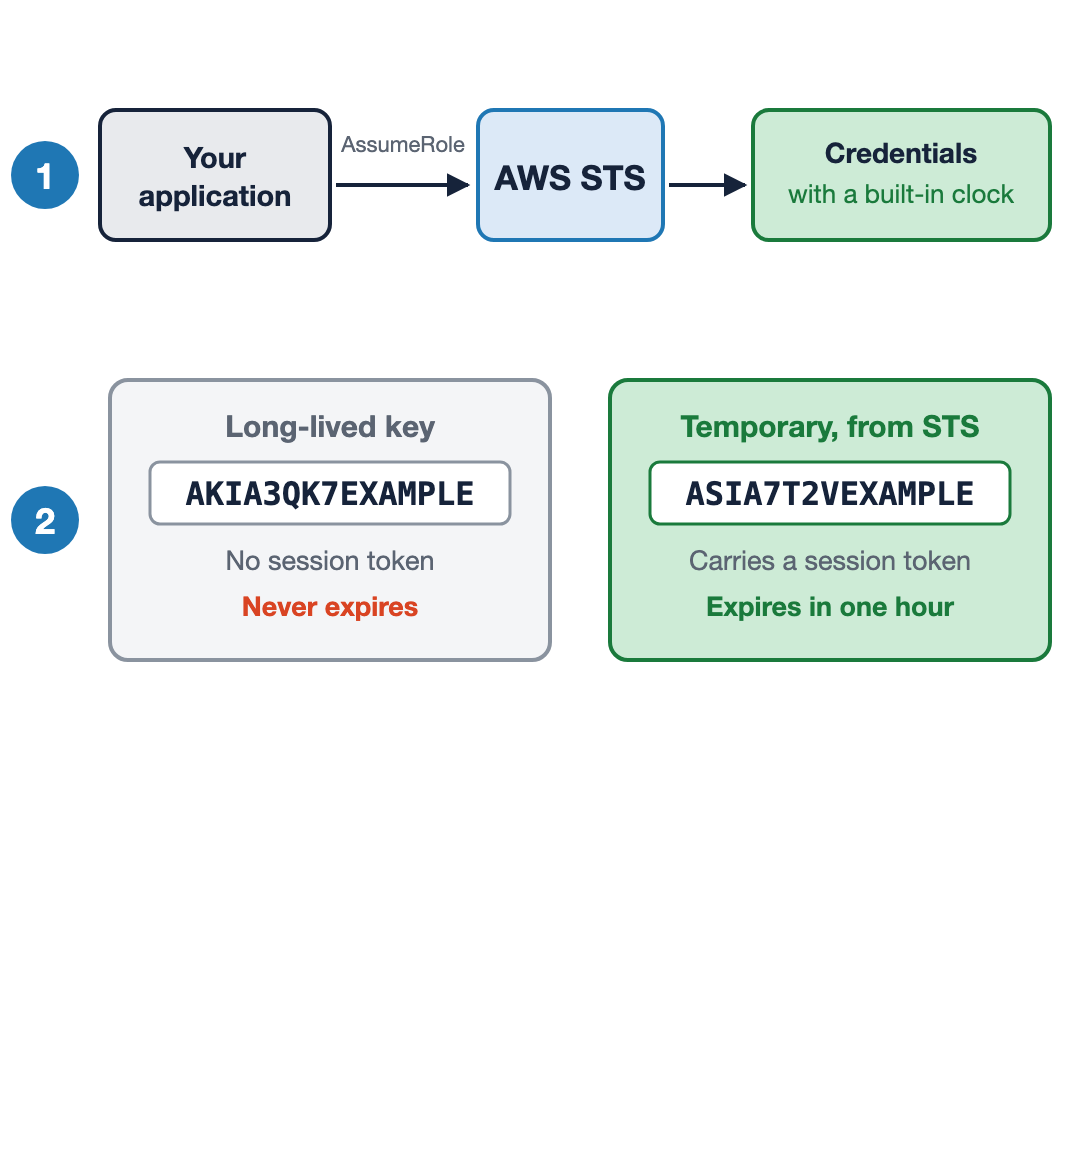
Dočasné přihlašovací údaje začínají na ASIA a obsahují session token
Security Token Service (STS): expirace je součástí, výchozí je jedna hodina

Nastav expiraci jako výchozí pomocí AWS STS
Požádej o roli a získej přihlašovací údaje se zabudovaným časovačem
Dočasné přihlašovací údaje začínají na ASIA a obsahují session token
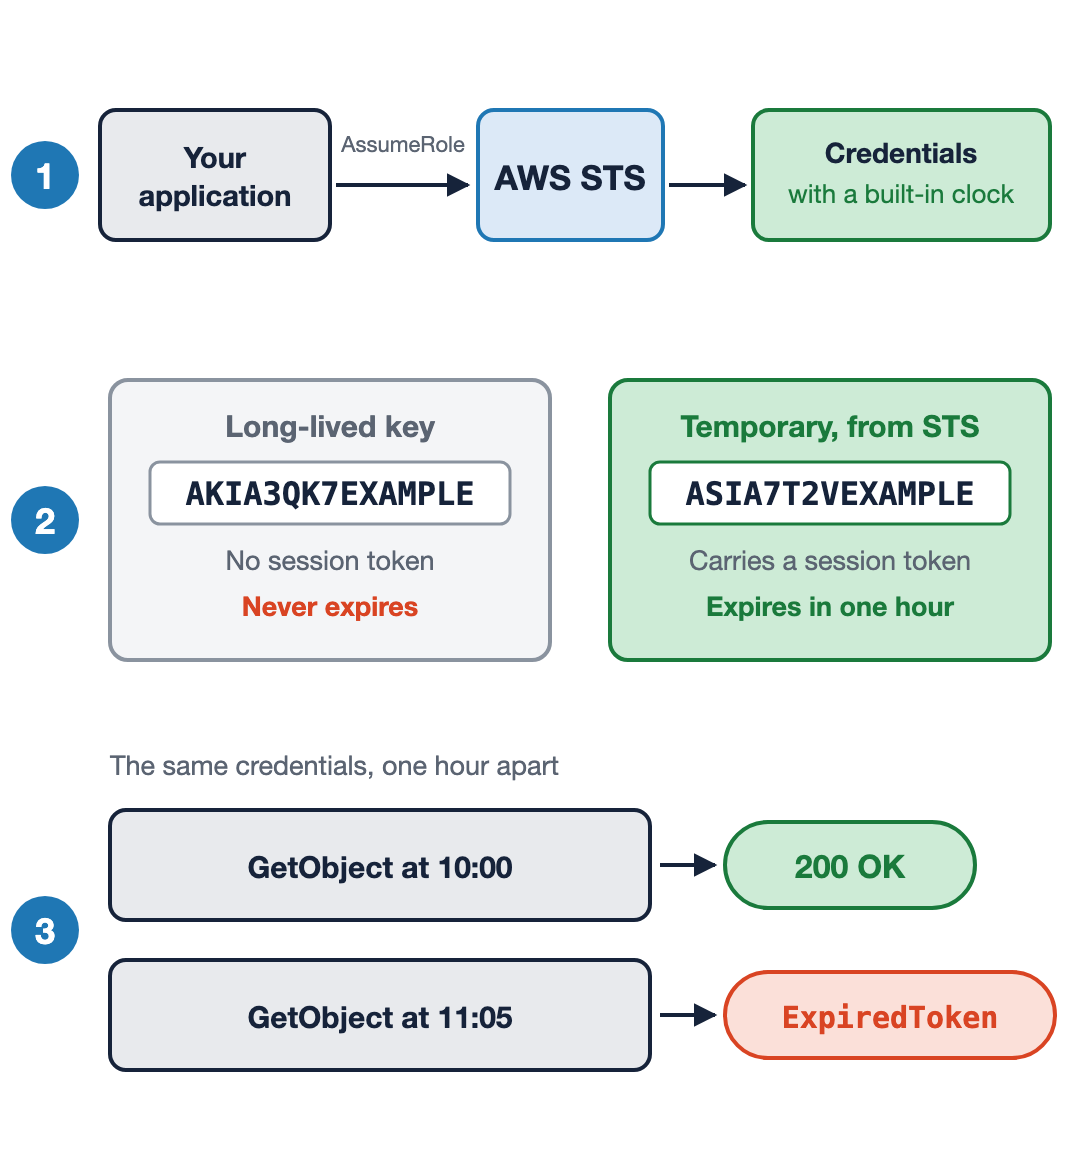
Stejné volání je nejprve přijato, pak už ne
Security Token Service (STS): expirace je součástí, výchozí je jedna hodina

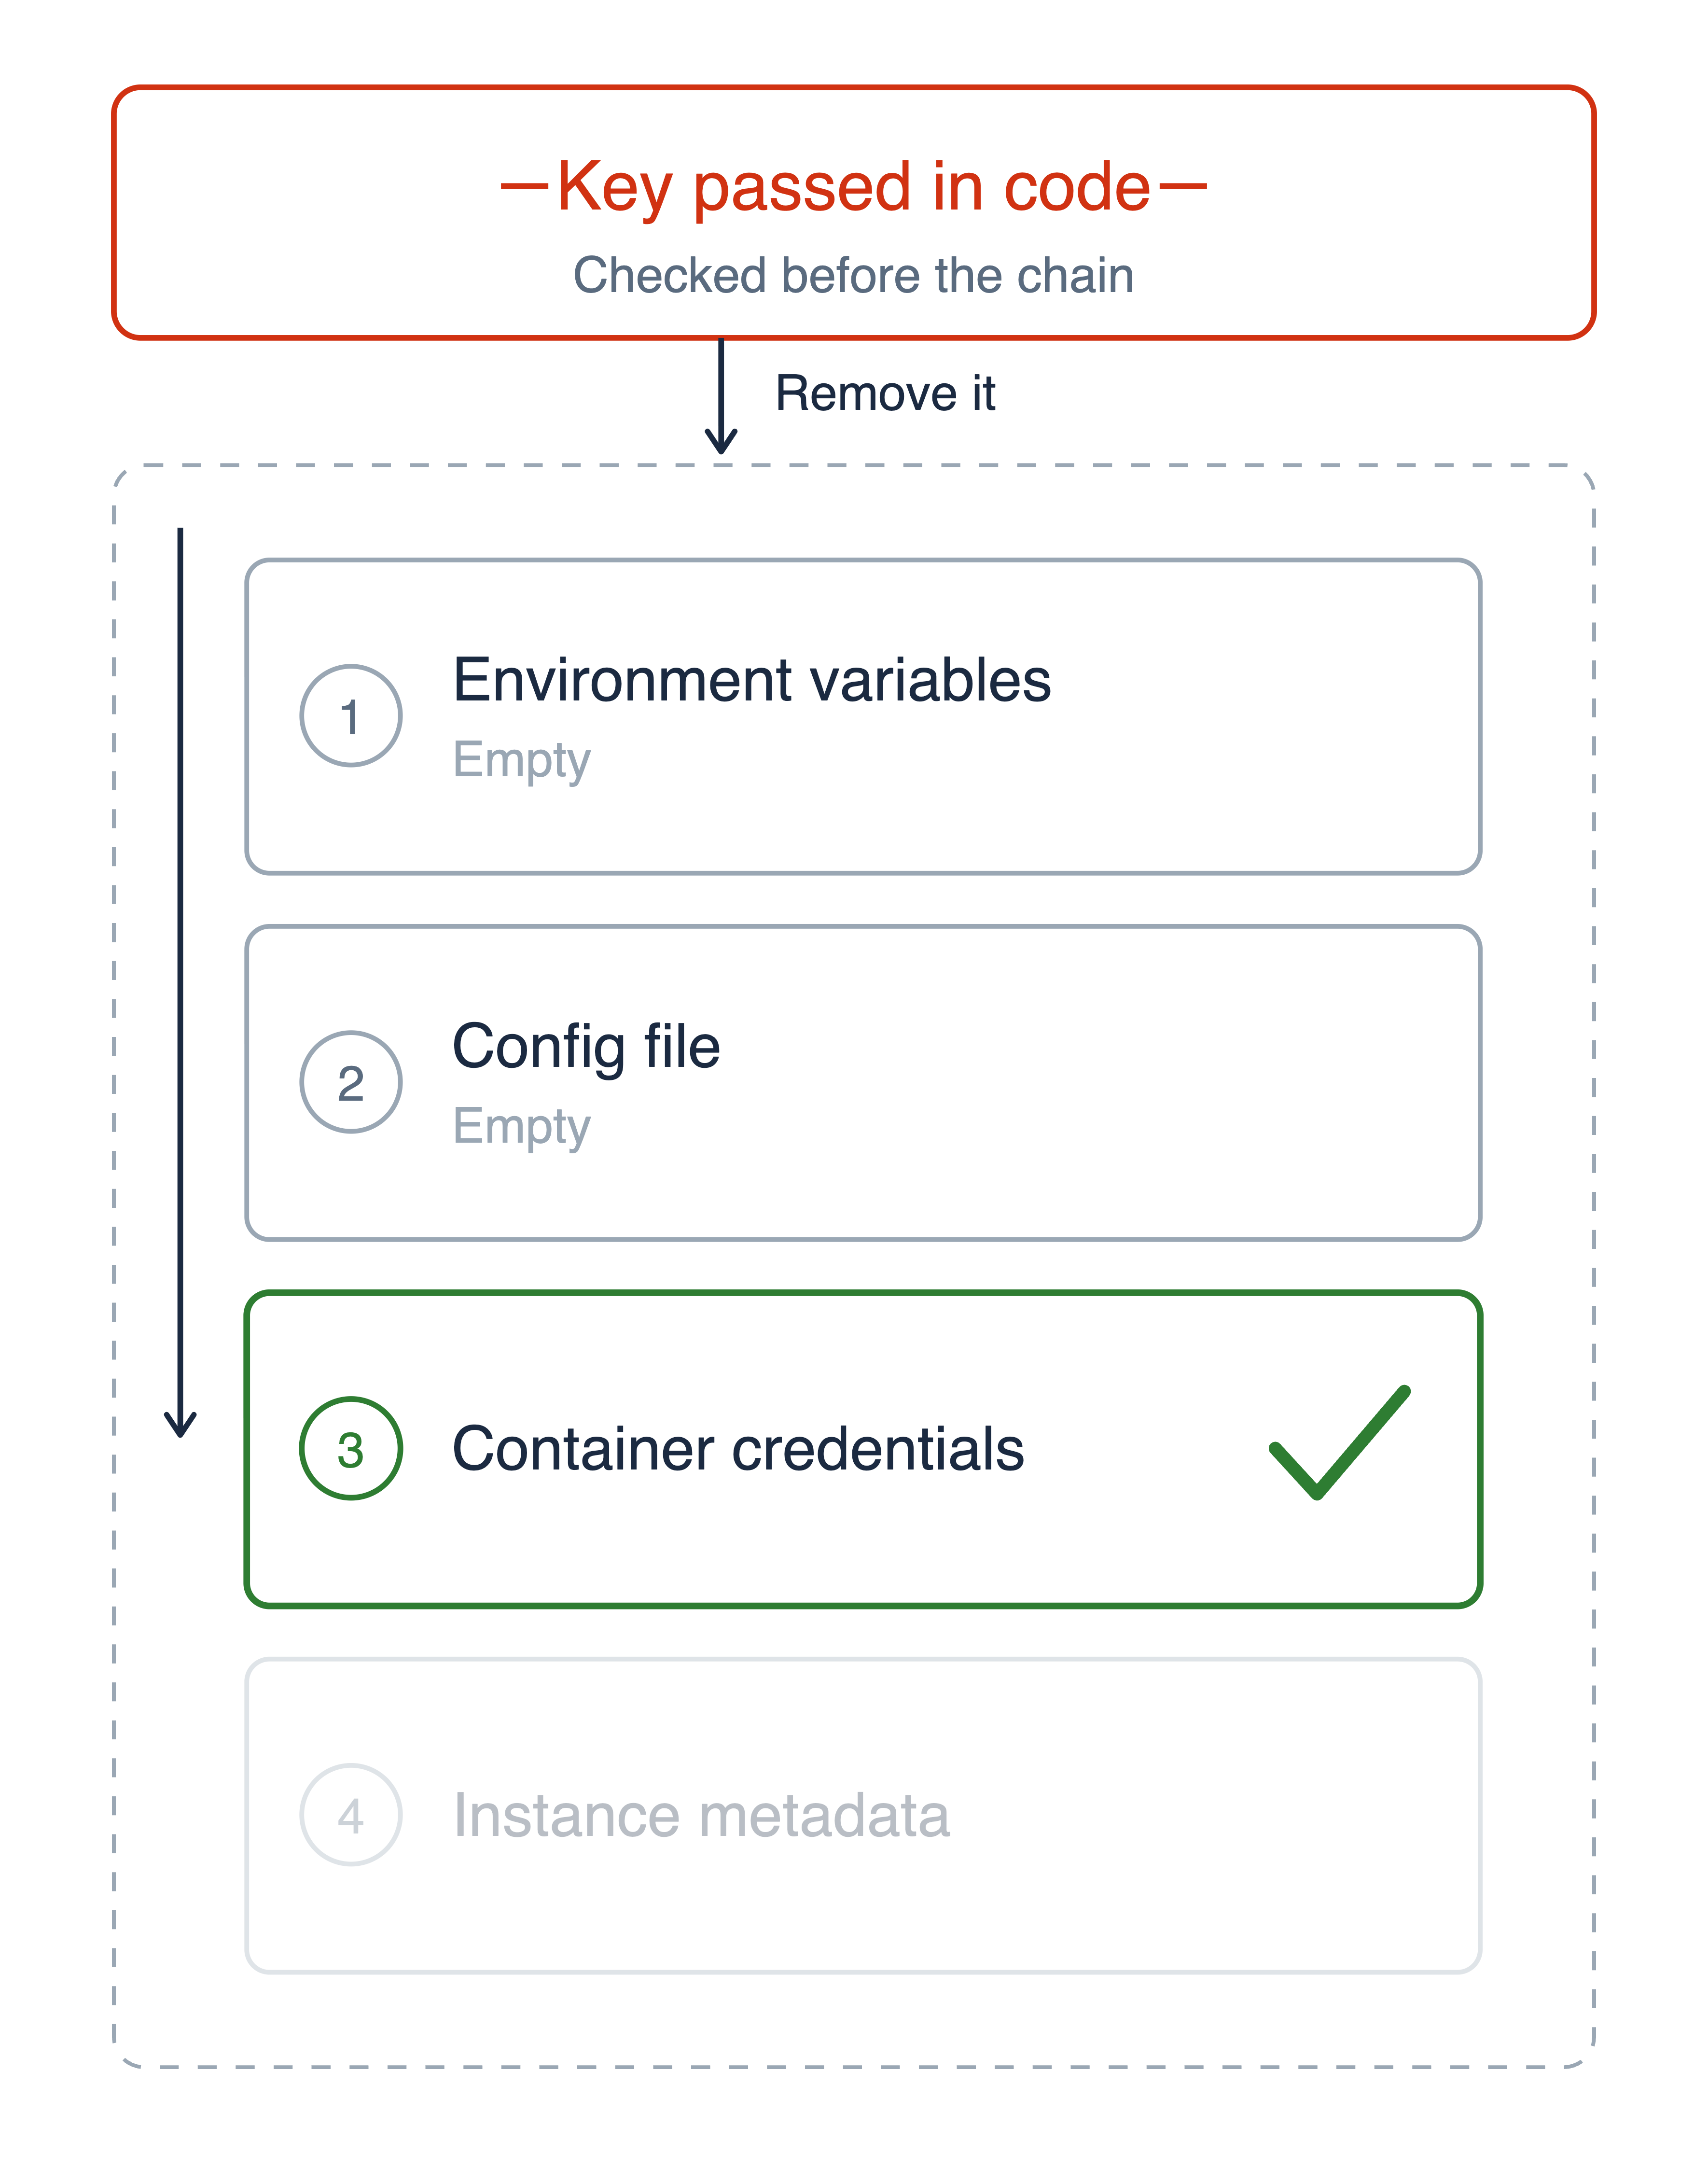
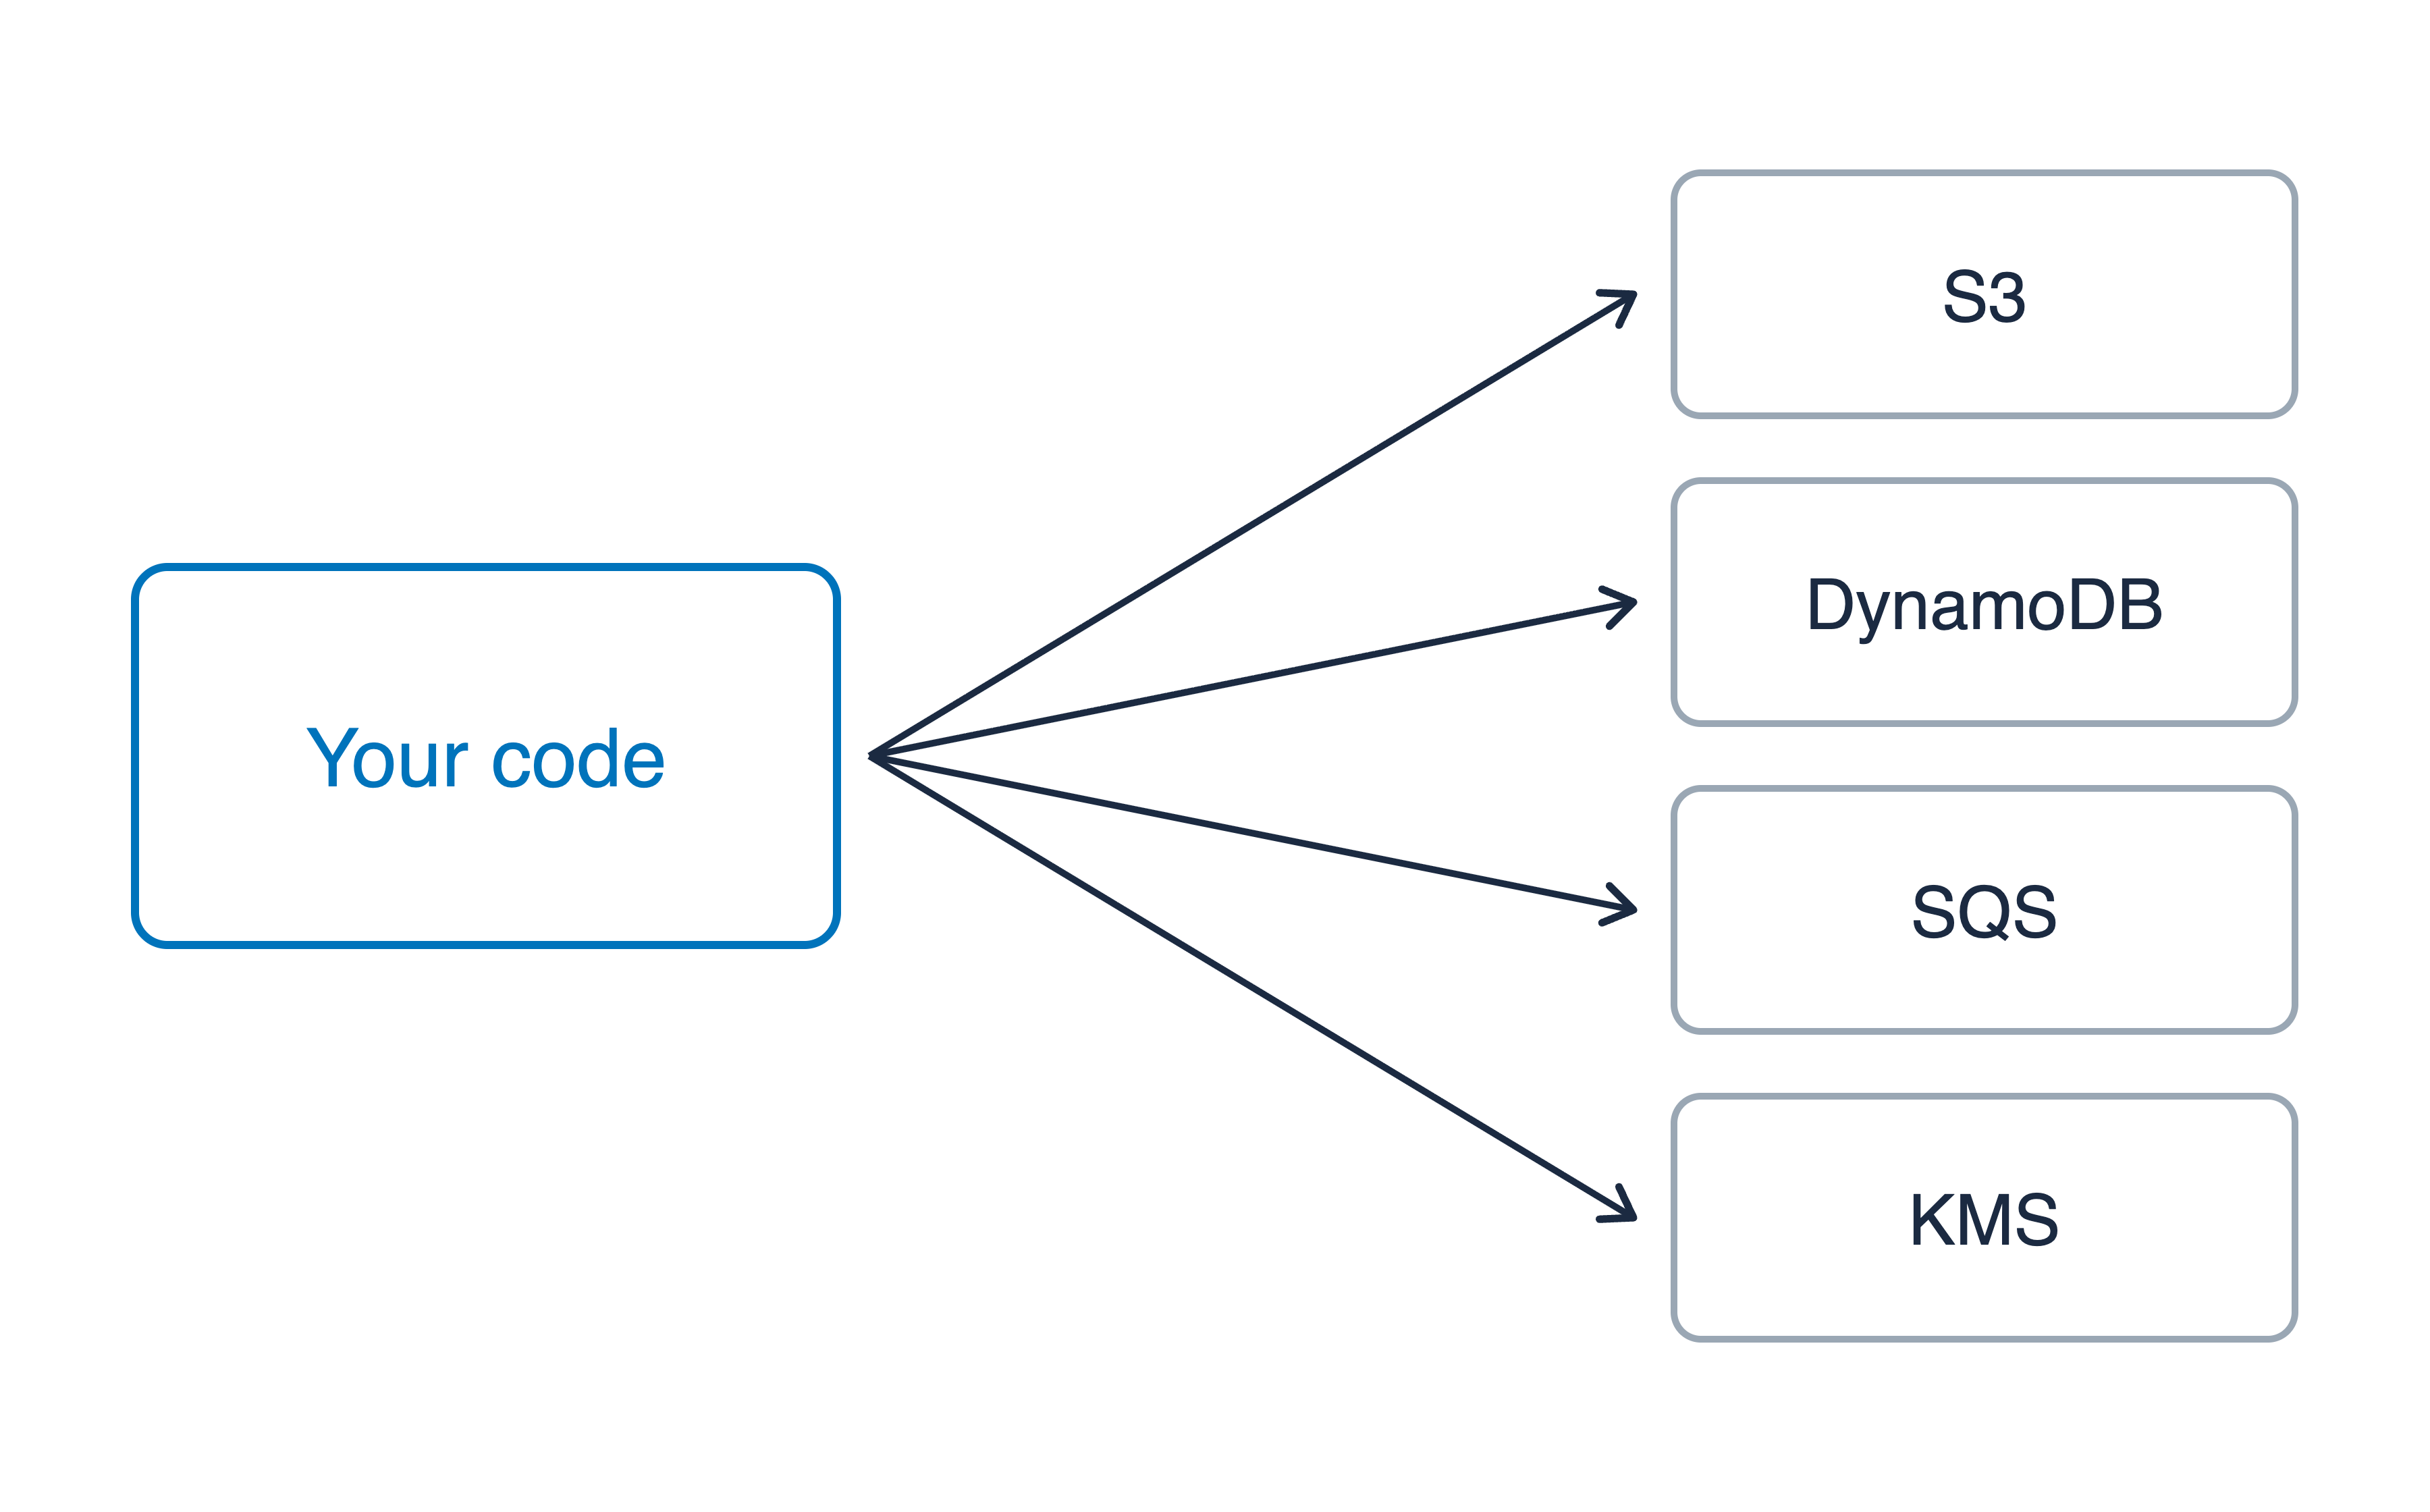
Kontrola řetězce poskytovatelů přihlašovacích údajů

Kontrola řetězce poskytovatelů přihlašovacích údajů
Napevno zapsané klíče se kontrolují jako první, proto je potřeba je smazat

1. explicit a key passed in your code
2. environment AWS_* variables, and on Lambda
that is the execution role
3. config file ~/.aws/credentials
4. container ECS or EKS task role
5. instance EC2 instance profile, via IMDS
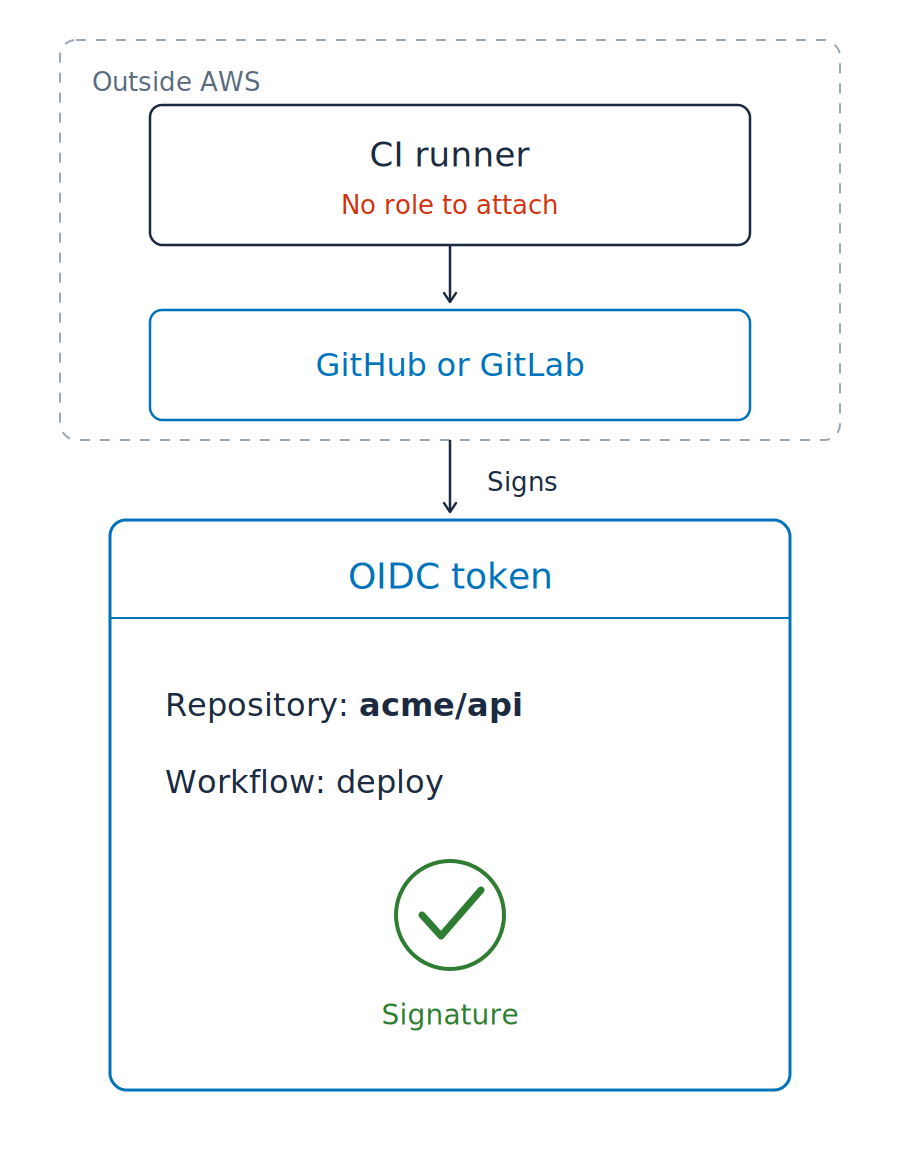
Pipeline kódu často běží mimo AWS, takže k nim nelze připojit řetězec přihlašovacích údajů

Pipeline kódu často běží mimo AWS, takže k nim nelze připojit řetězec přihlašovacích údajů
OIDC token (OpenID Connect)


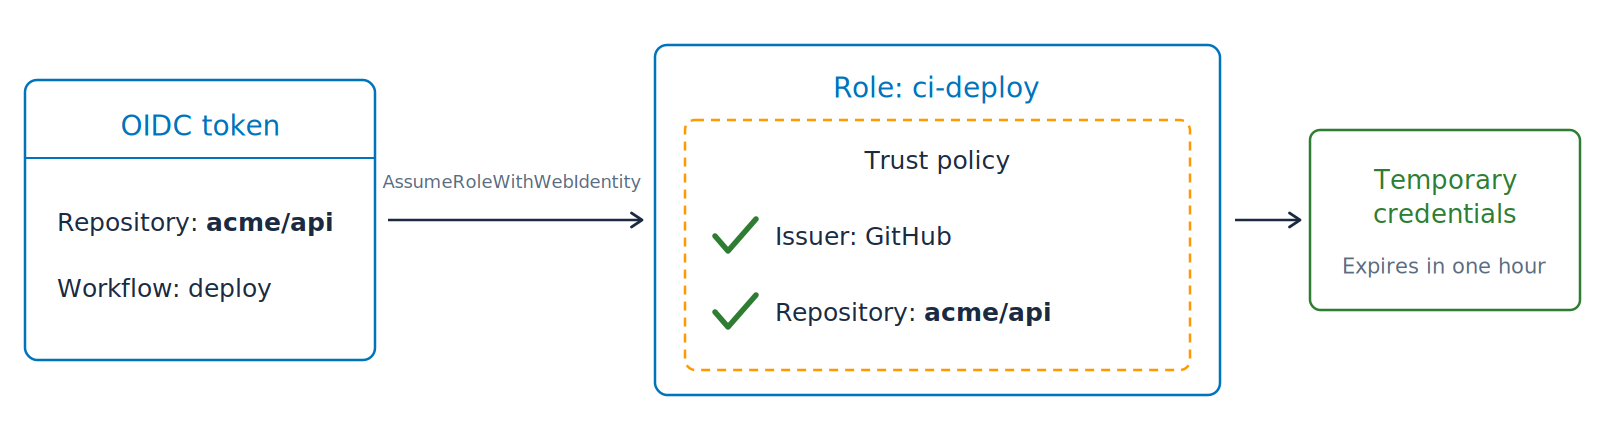
Výměna tokenu za přihlašovací údaje

Výměna tokenu za přihlašovací údaje
Tajné klíče v repozitáři: teď prázdné
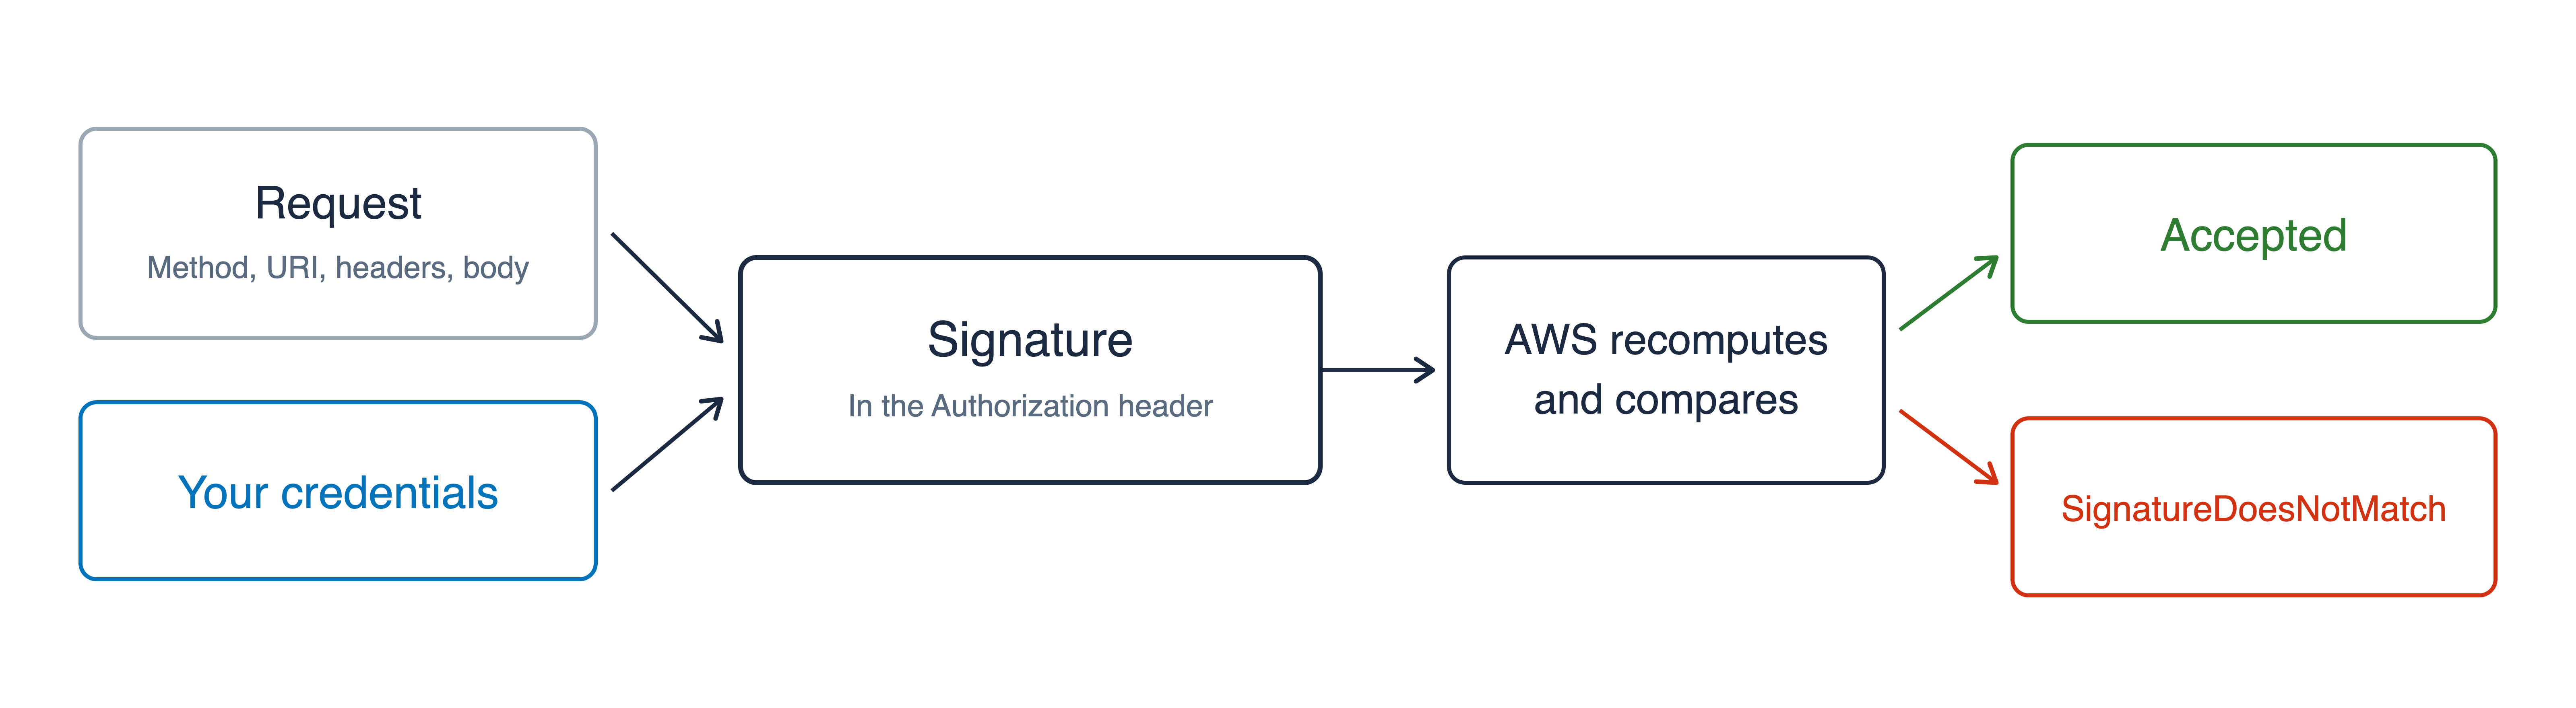
Signature Version 4, neboli SigV4

Dočasné přihlašovací údaje

Dočasné přihlašovací údaje
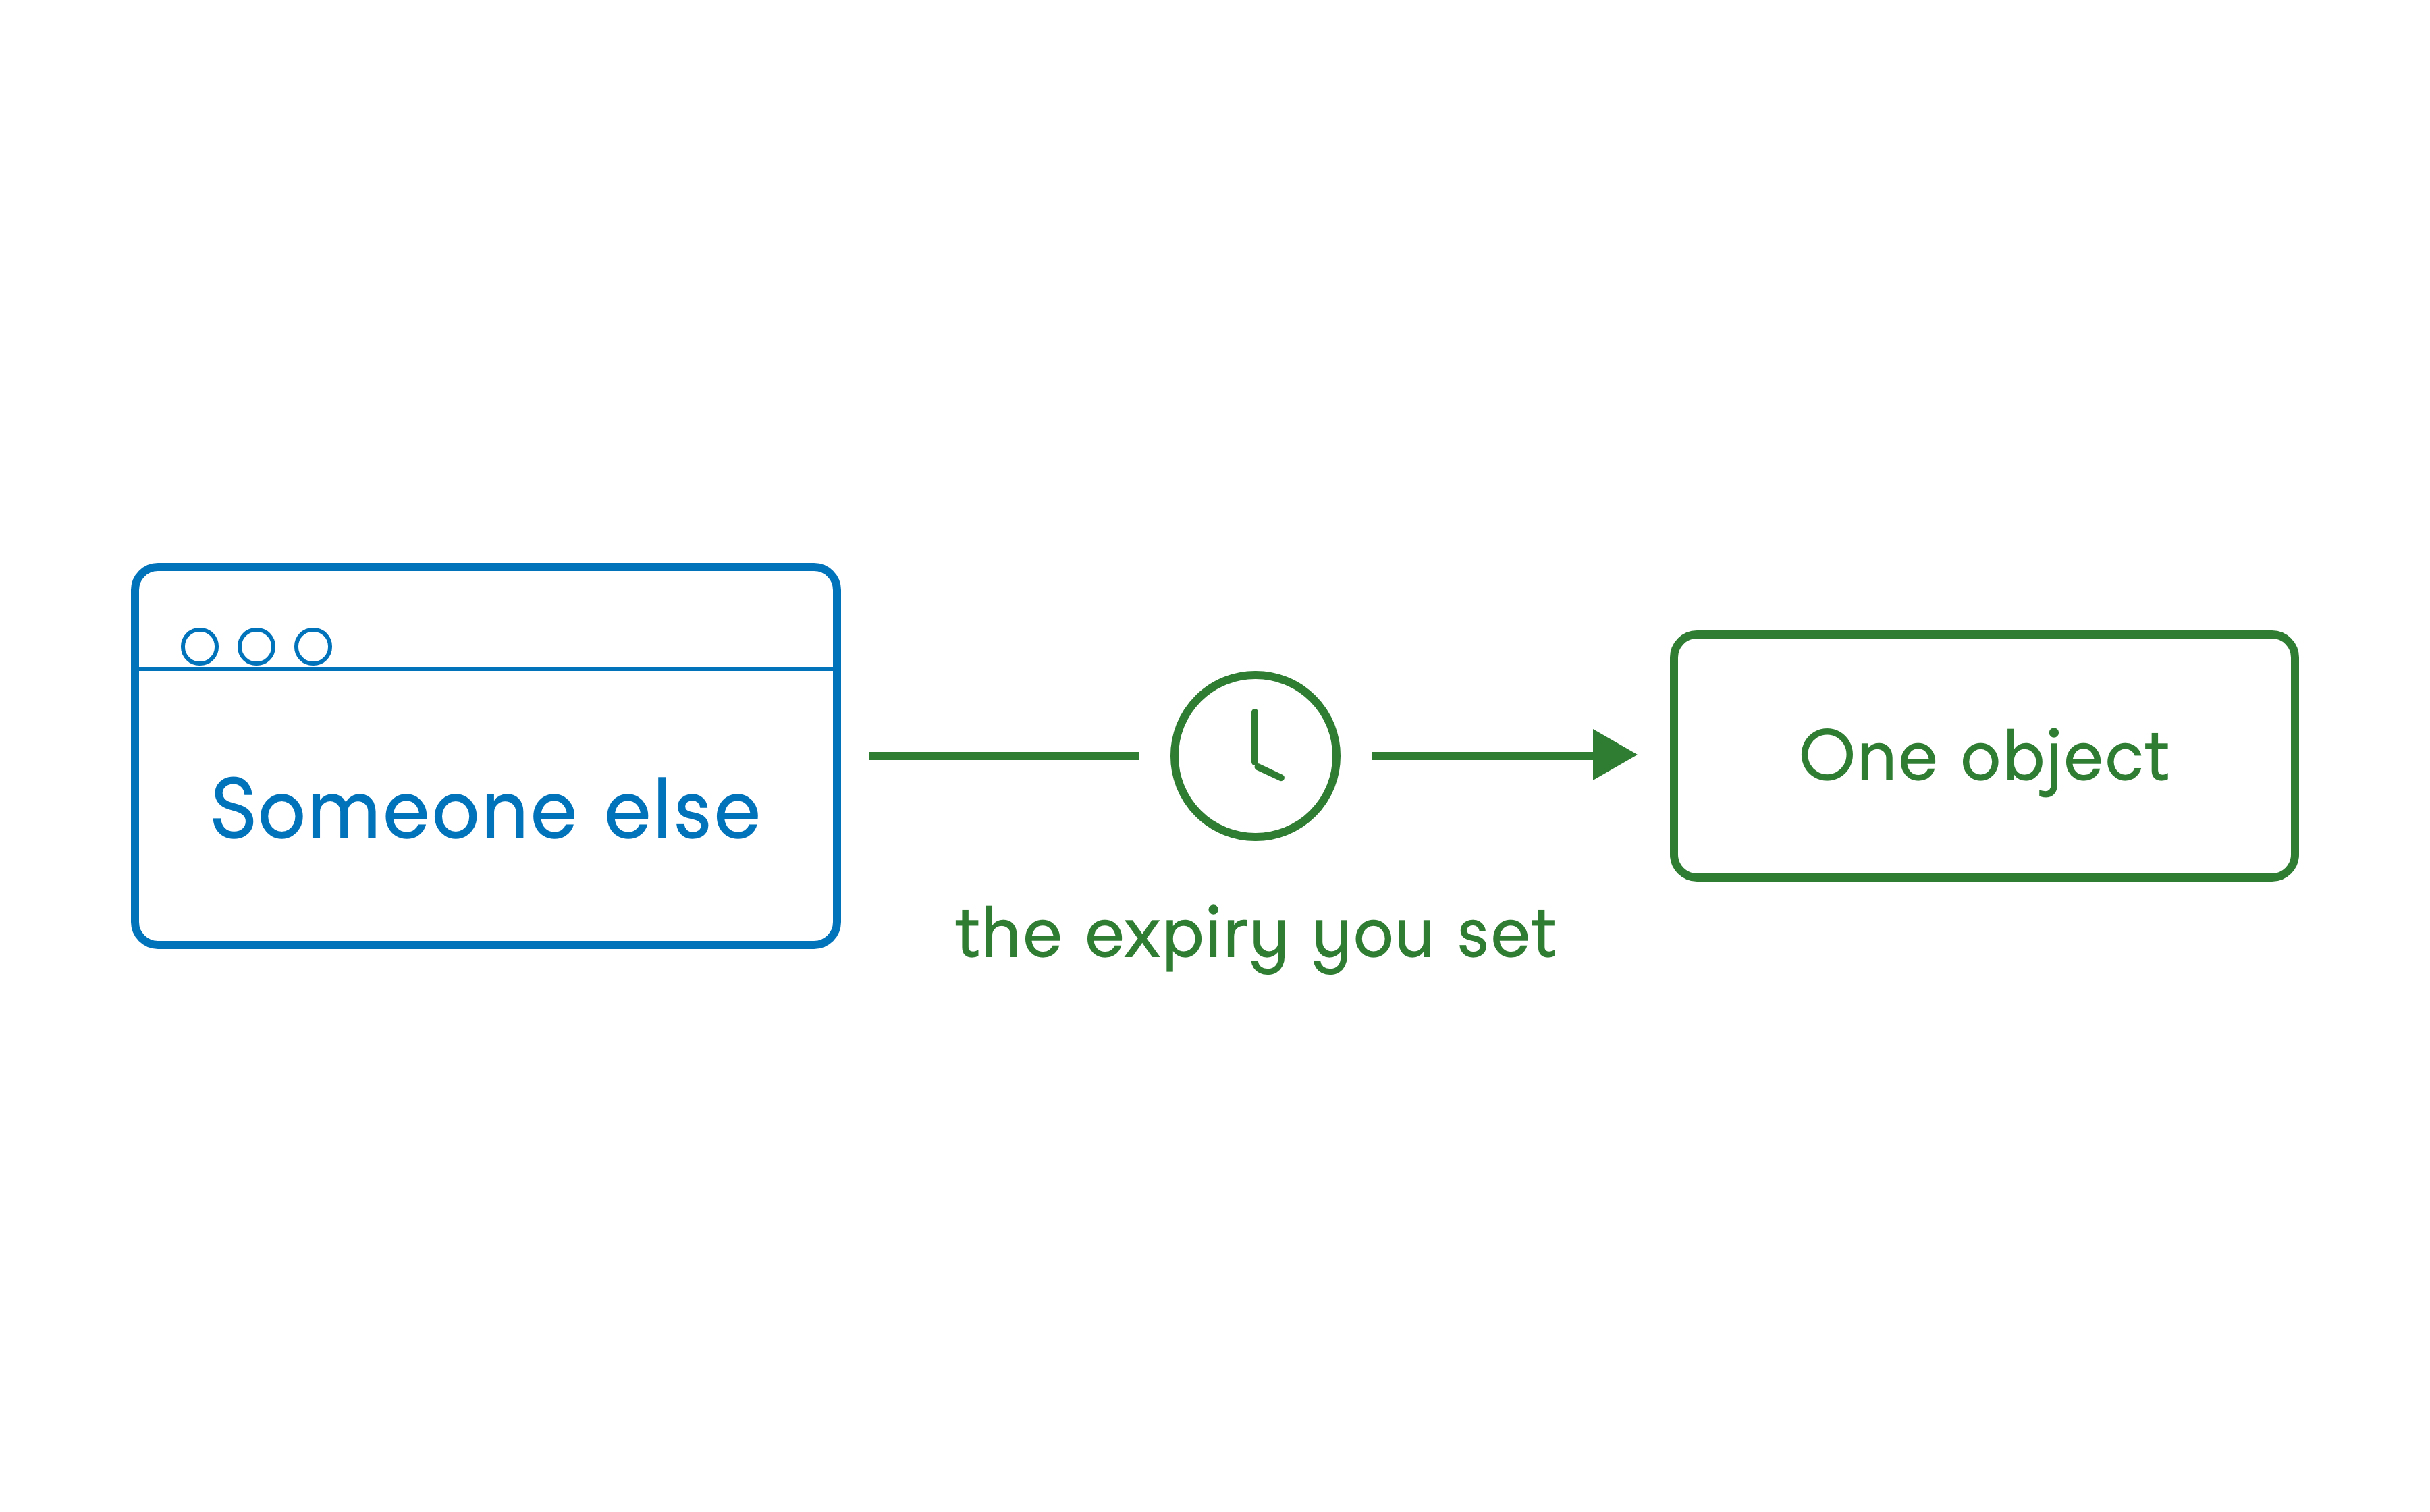
Předpodepsaná URL


Zabezpečení AWS pro vývojáře