Gratulujeme

Zabezpečení AWS pro vývojáře

Rahul Singh

Technical Product Manager

Kterou identitu AWS kontroluje
Co už víš

  • Aktér a principal: čí odznak AWS kontroluje
  • Explicitní zákaz má přednost, žádná shoda znamená zákaz

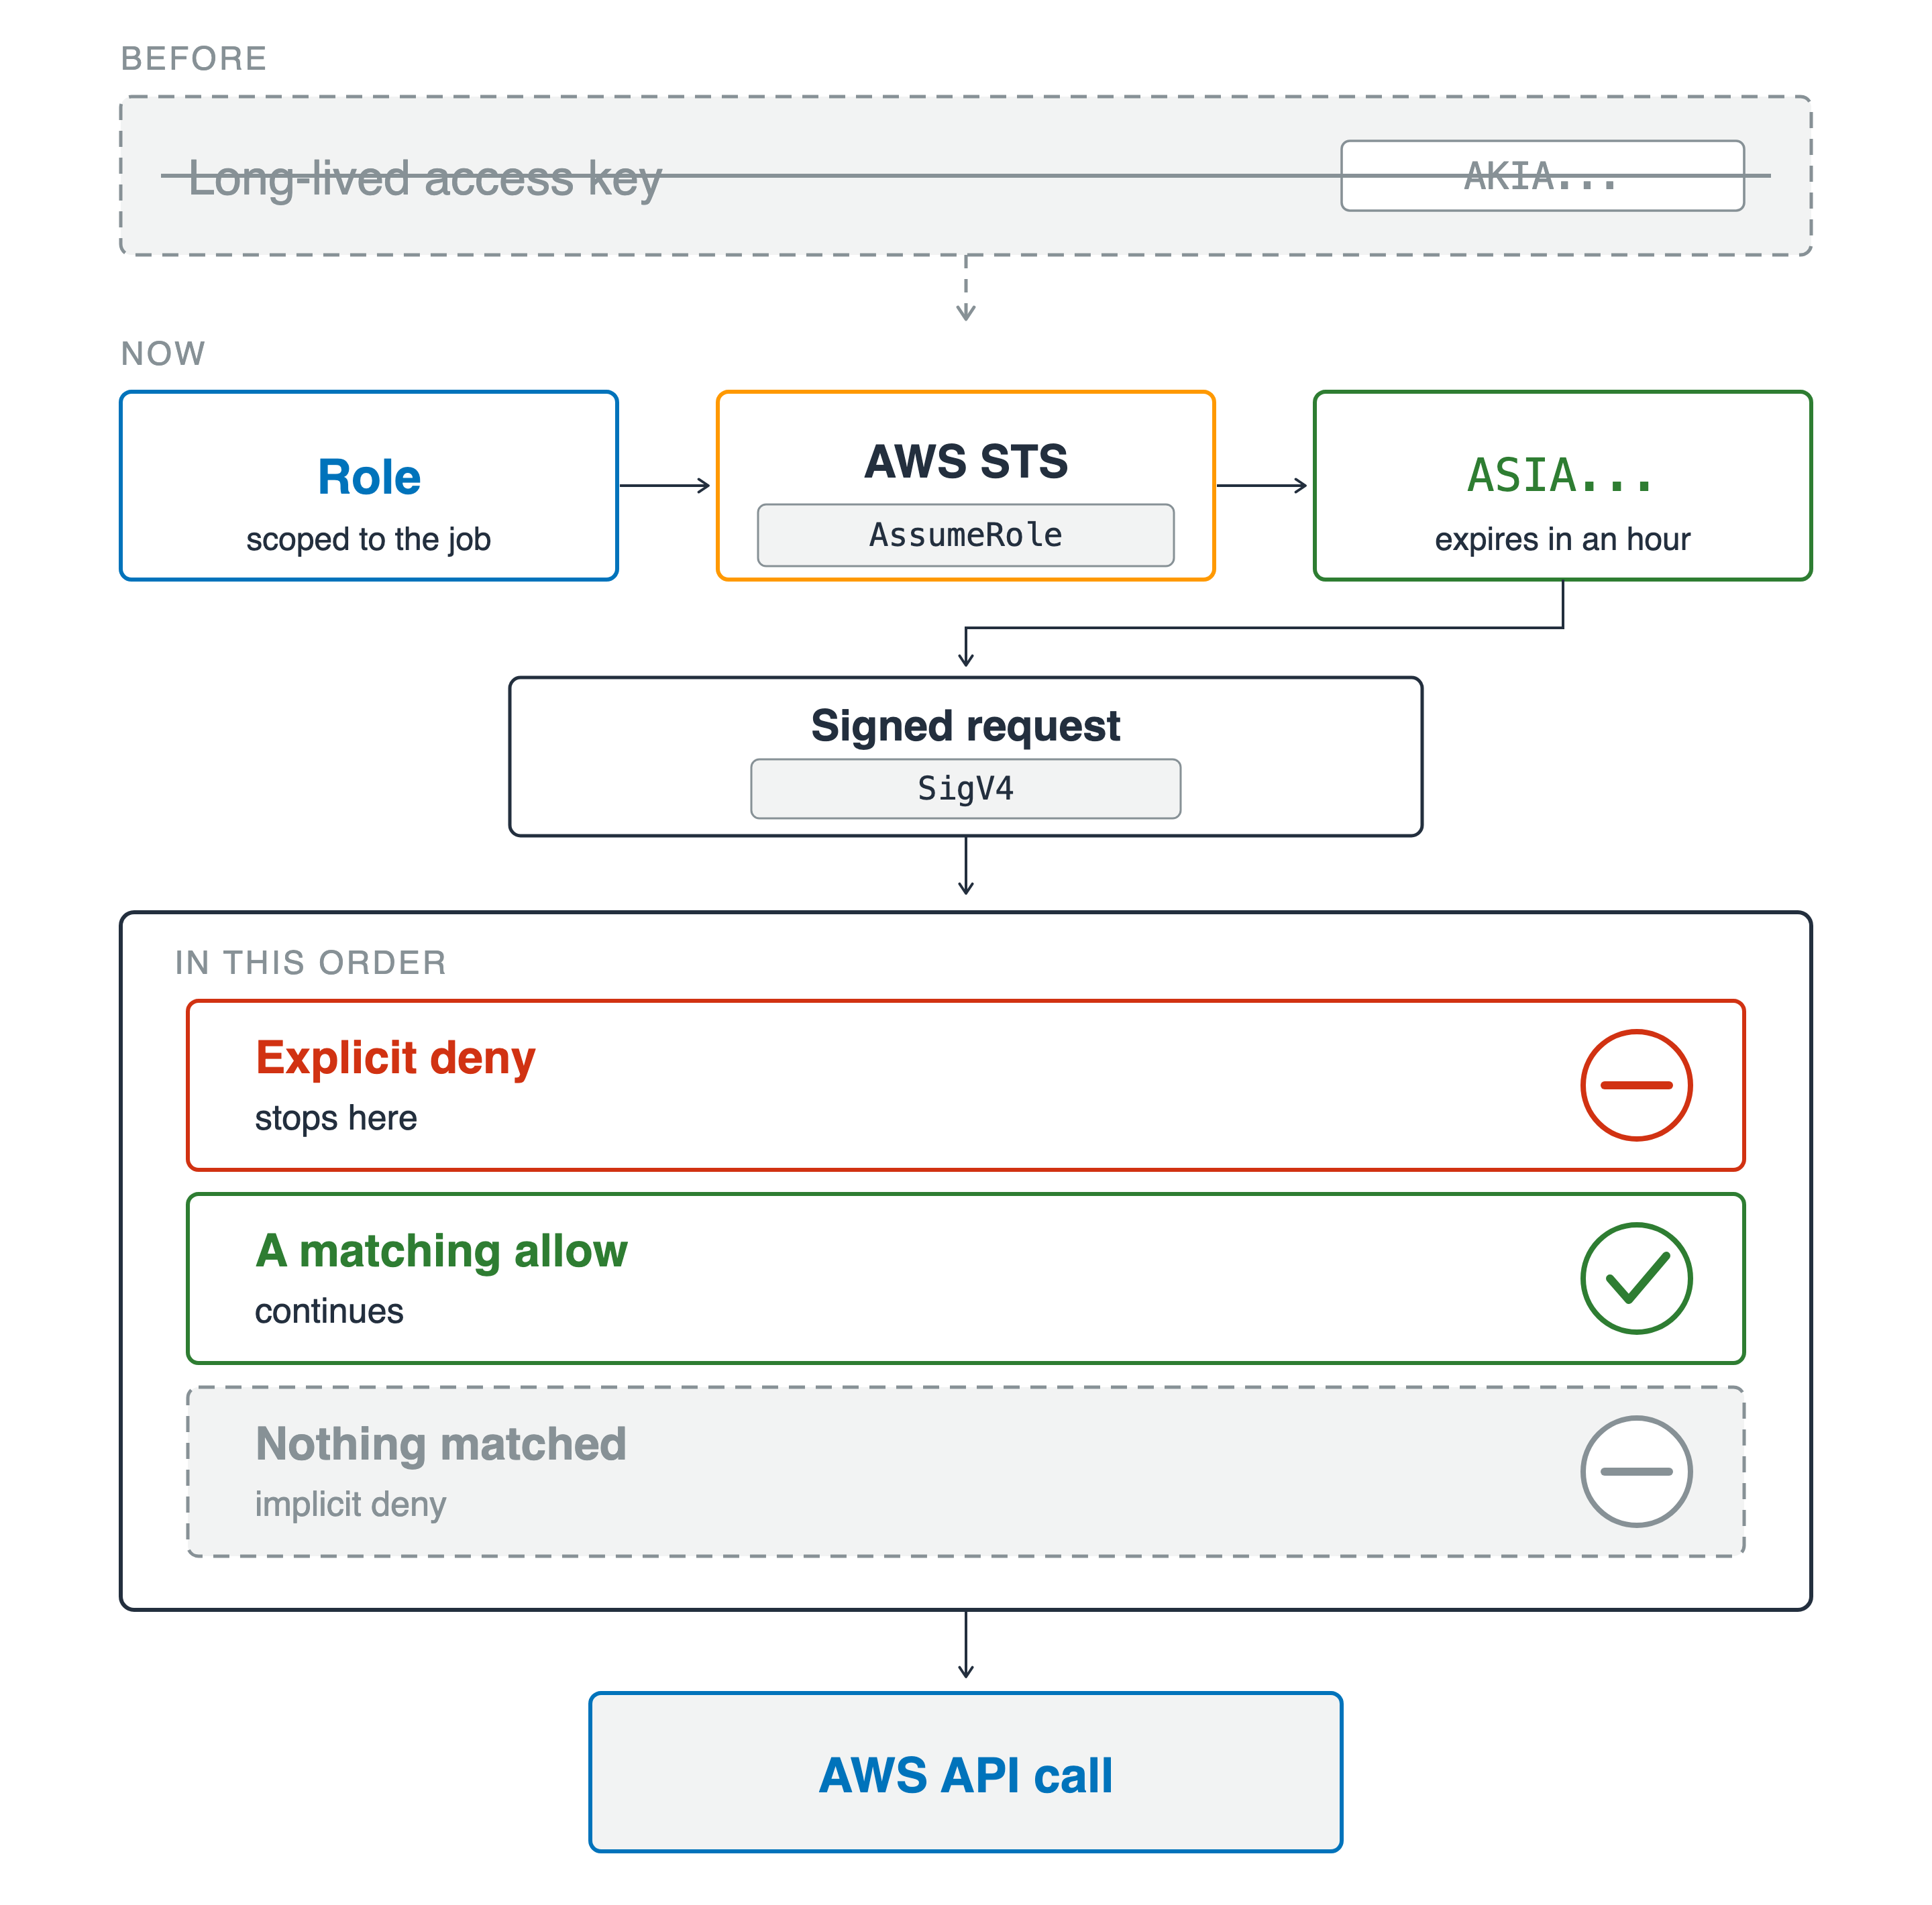
Požadavek zobrazený od začátku do konce. Nahoře je šedý, přeškrtnutý rámeček s dlouhodobě platným přístupovým klíčem AKIA. Pod ním role omezená na danou úlohu prochází přes AWS STS k dočasným přihlašovacím údajům ASIA platným hodinu, které pak vstupují do podepsaného požadavku SigV4. Ten prochází bránou kontrolovanou v pořadí: explicitní zákaz požadavek zastaví, odpovídající povolení ho pustí dál, a přerušovaná oblast bez shody znamená implicitní zákaz. Požadavek, který projde, odchází jako volání AWS API.

Zabezpečení AWS pro vývojáře

Kterou identitu AWS kontroluje

Co už víš

  • Aktér a principal: čí odznak AWS kontroluje
  • Explicitní zákaz má přednost, žádná shoda znamená zákaz
  • Role na hodinu, ne klíč napořád
  • SigV4 u každého požadavku, předpodepsáno jen pro jeden

Požadavek zobrazený od začátku do konce. Nahoře je šedý, přeškrtnutý rámeček s dlouhodobě platným přístupovým klíčem AKIA. Pod ním role omezená na danou úlohu prochází přes AWS STS k dočasným přihlašovacím údajům ASIA platným hodinu, které pak vstupují do podepsaného požadavku SigV4. Ten prochází bránou kontrolovanou v pořadí: explicitní zákaz požadavek zastaví, odpovídající povolení ho pustí dál, a přerušovaná oblast bez shody znamená implicitní zákaz. Požadavek, který projde, odchází jako volání AWS API.

Zabezpečení AWS pro vývojáře

Kdo smí k čemu

Co už víš

  • User pool přihlašuje uživatele, identity pool vydává přihlašovací údaje
  • Ověř token, ale tvrzením v něm nevěř

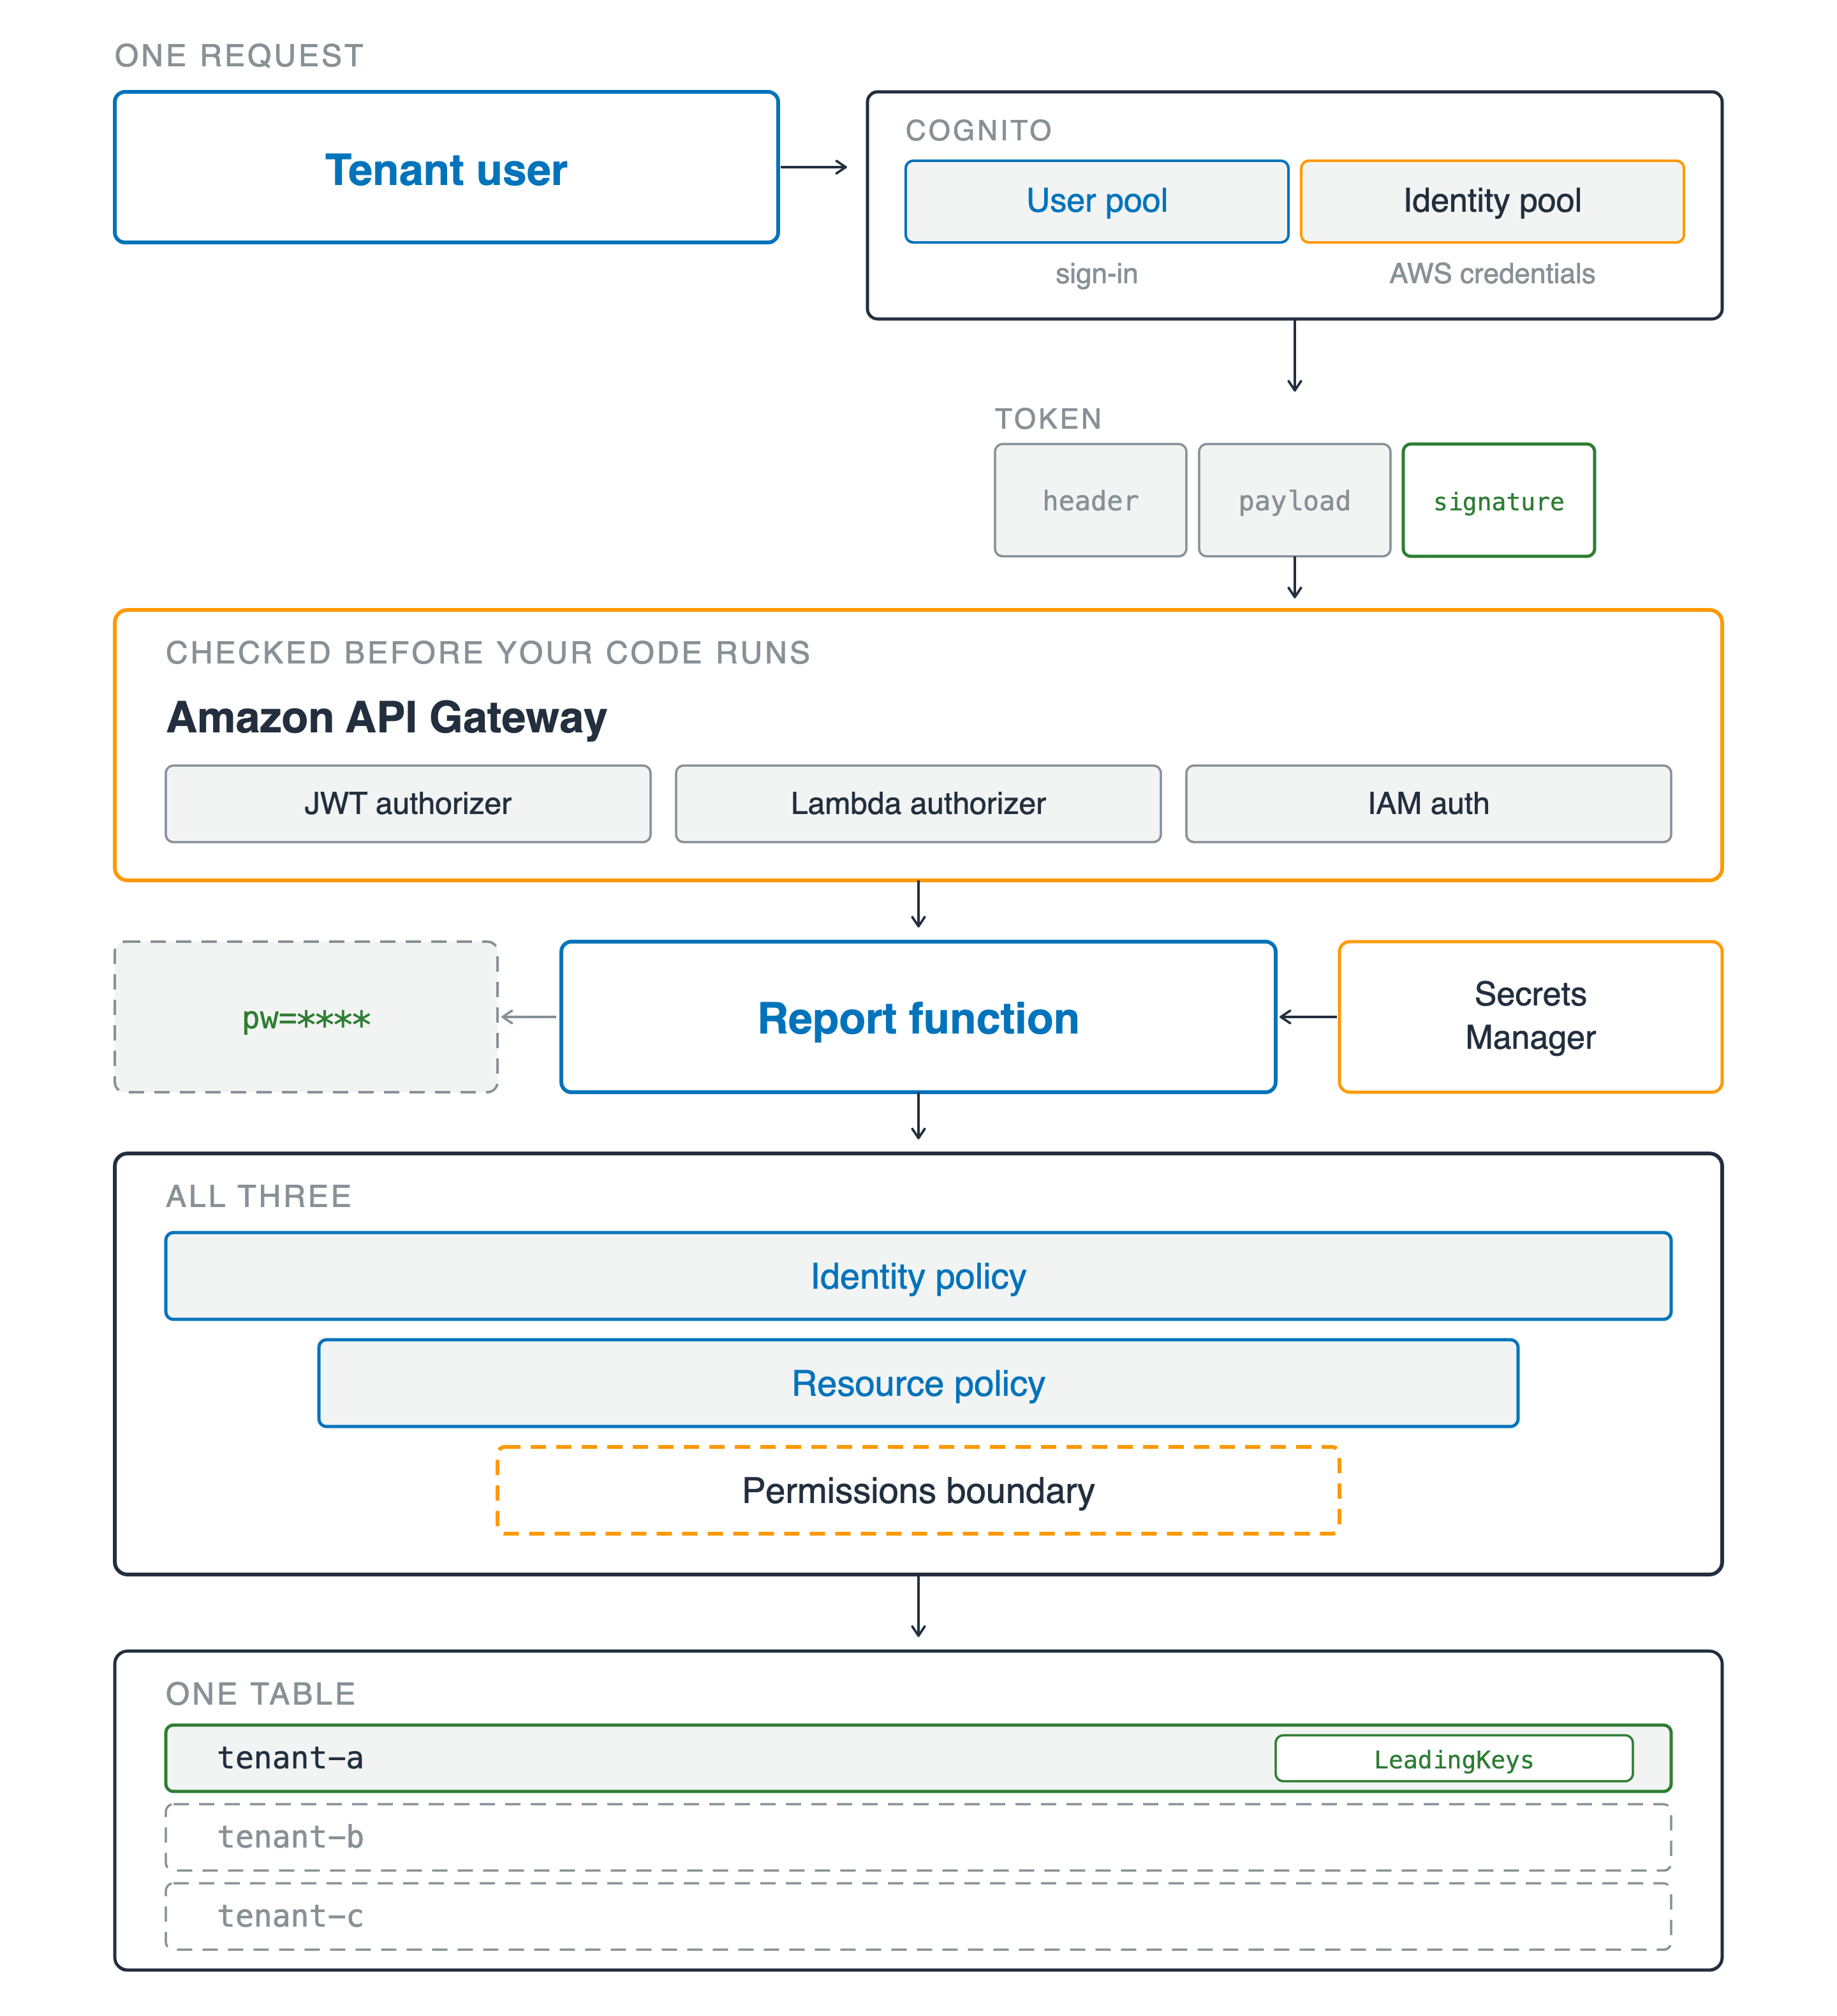
Jeden požadavek procházející všemi vrstvami. Uživatel tenanta se přihlašuje přes Amazon Cognito, zobrazený jako dva rámečky v jednom celku: user pool, který přihlašuje uživatele, a identity pool, který vydává přihlašovací údaje AWS. Token pod ním má tři části — hlavičku, payload a podpis, přičemž zeleně je zvýrazněný jen podpis. Ten vstupuje do Amazon API Gateway, označeného jako kontrolovaný ještě před spuštěním tvého kódu, s možnostmi JWT autorizátoru, Lambda autorizátoru a IAM autentizace. Pod tím funkce report bere hodnotu ze Secrets Manager a vypisuje maskovaný řádek pw = čtyři hvězdičky. Pod ní se zužují tři vrstvy oprávnění: identity policy, resource policy a přerušovaně znázorněná permissions boundary. Dole svítí jeden řádek sdílené tabulky označený jako LeadingKeys, zatímco dva další řádky jiných tenantů zůstávají přerušované a šedé.

Zabezpečení AWS pro vývojáře

Kdo smí k čemu

Co už víš

  • User pool přihlašuje uživatele, identity pool vydává přihlašovací údaje
  • Ověř token, ale tvrzením v něm nevěř
  • Identity, resource, boundary: tři vrstvy, jedna odpověď
  • Jedna podmínka pro tenant, Scan, který ji obchází, a heslo skryté z logu

Jeden požadavek procházející všemi vrstvami. Uživatel tenanta se přihlašuje přes Amazon Cognito, zobrazený jako dva rámečky v jednom celku: user pool, který přihlašuje uživatele, a identity pool, který vydává přihlašovací údaje AWS. Token pod ním má tři části — hlavičku, payload a podpis, přičemž zeleně je zvýrazněný jen podpis. Ten vstupuje do Amazon API Gateway, označeného jako kontrolovaný ještě před spuštěním tvého kódu, s možnostmi JWT autorizátoru, Lambda autorizátoru a IAM autentizace. Pod tím funkce report bere hodnotu ze Secrets Manager a vypisuje maskovaný řádek pw = čtyři hvězdičky. Pod ní se zužují tři vrstvy oprávnění: identity policy, resource policy a přerušovaně znázorněná permissions boundary. Dole svítí jeden řádek sdílené tabulky označený jako LeadingKeys, zatímco dva další řádky jiných tenantů zůstávají přerušované a šedé.

Zabezpečení AWS pro vývojáře

Dokaž to, pak to nasaď

Co už víš

  • Šifrování je výchozí, ale režim a klíč volíš ty
  • Dvě brány u klíče, obě musí být otevřené

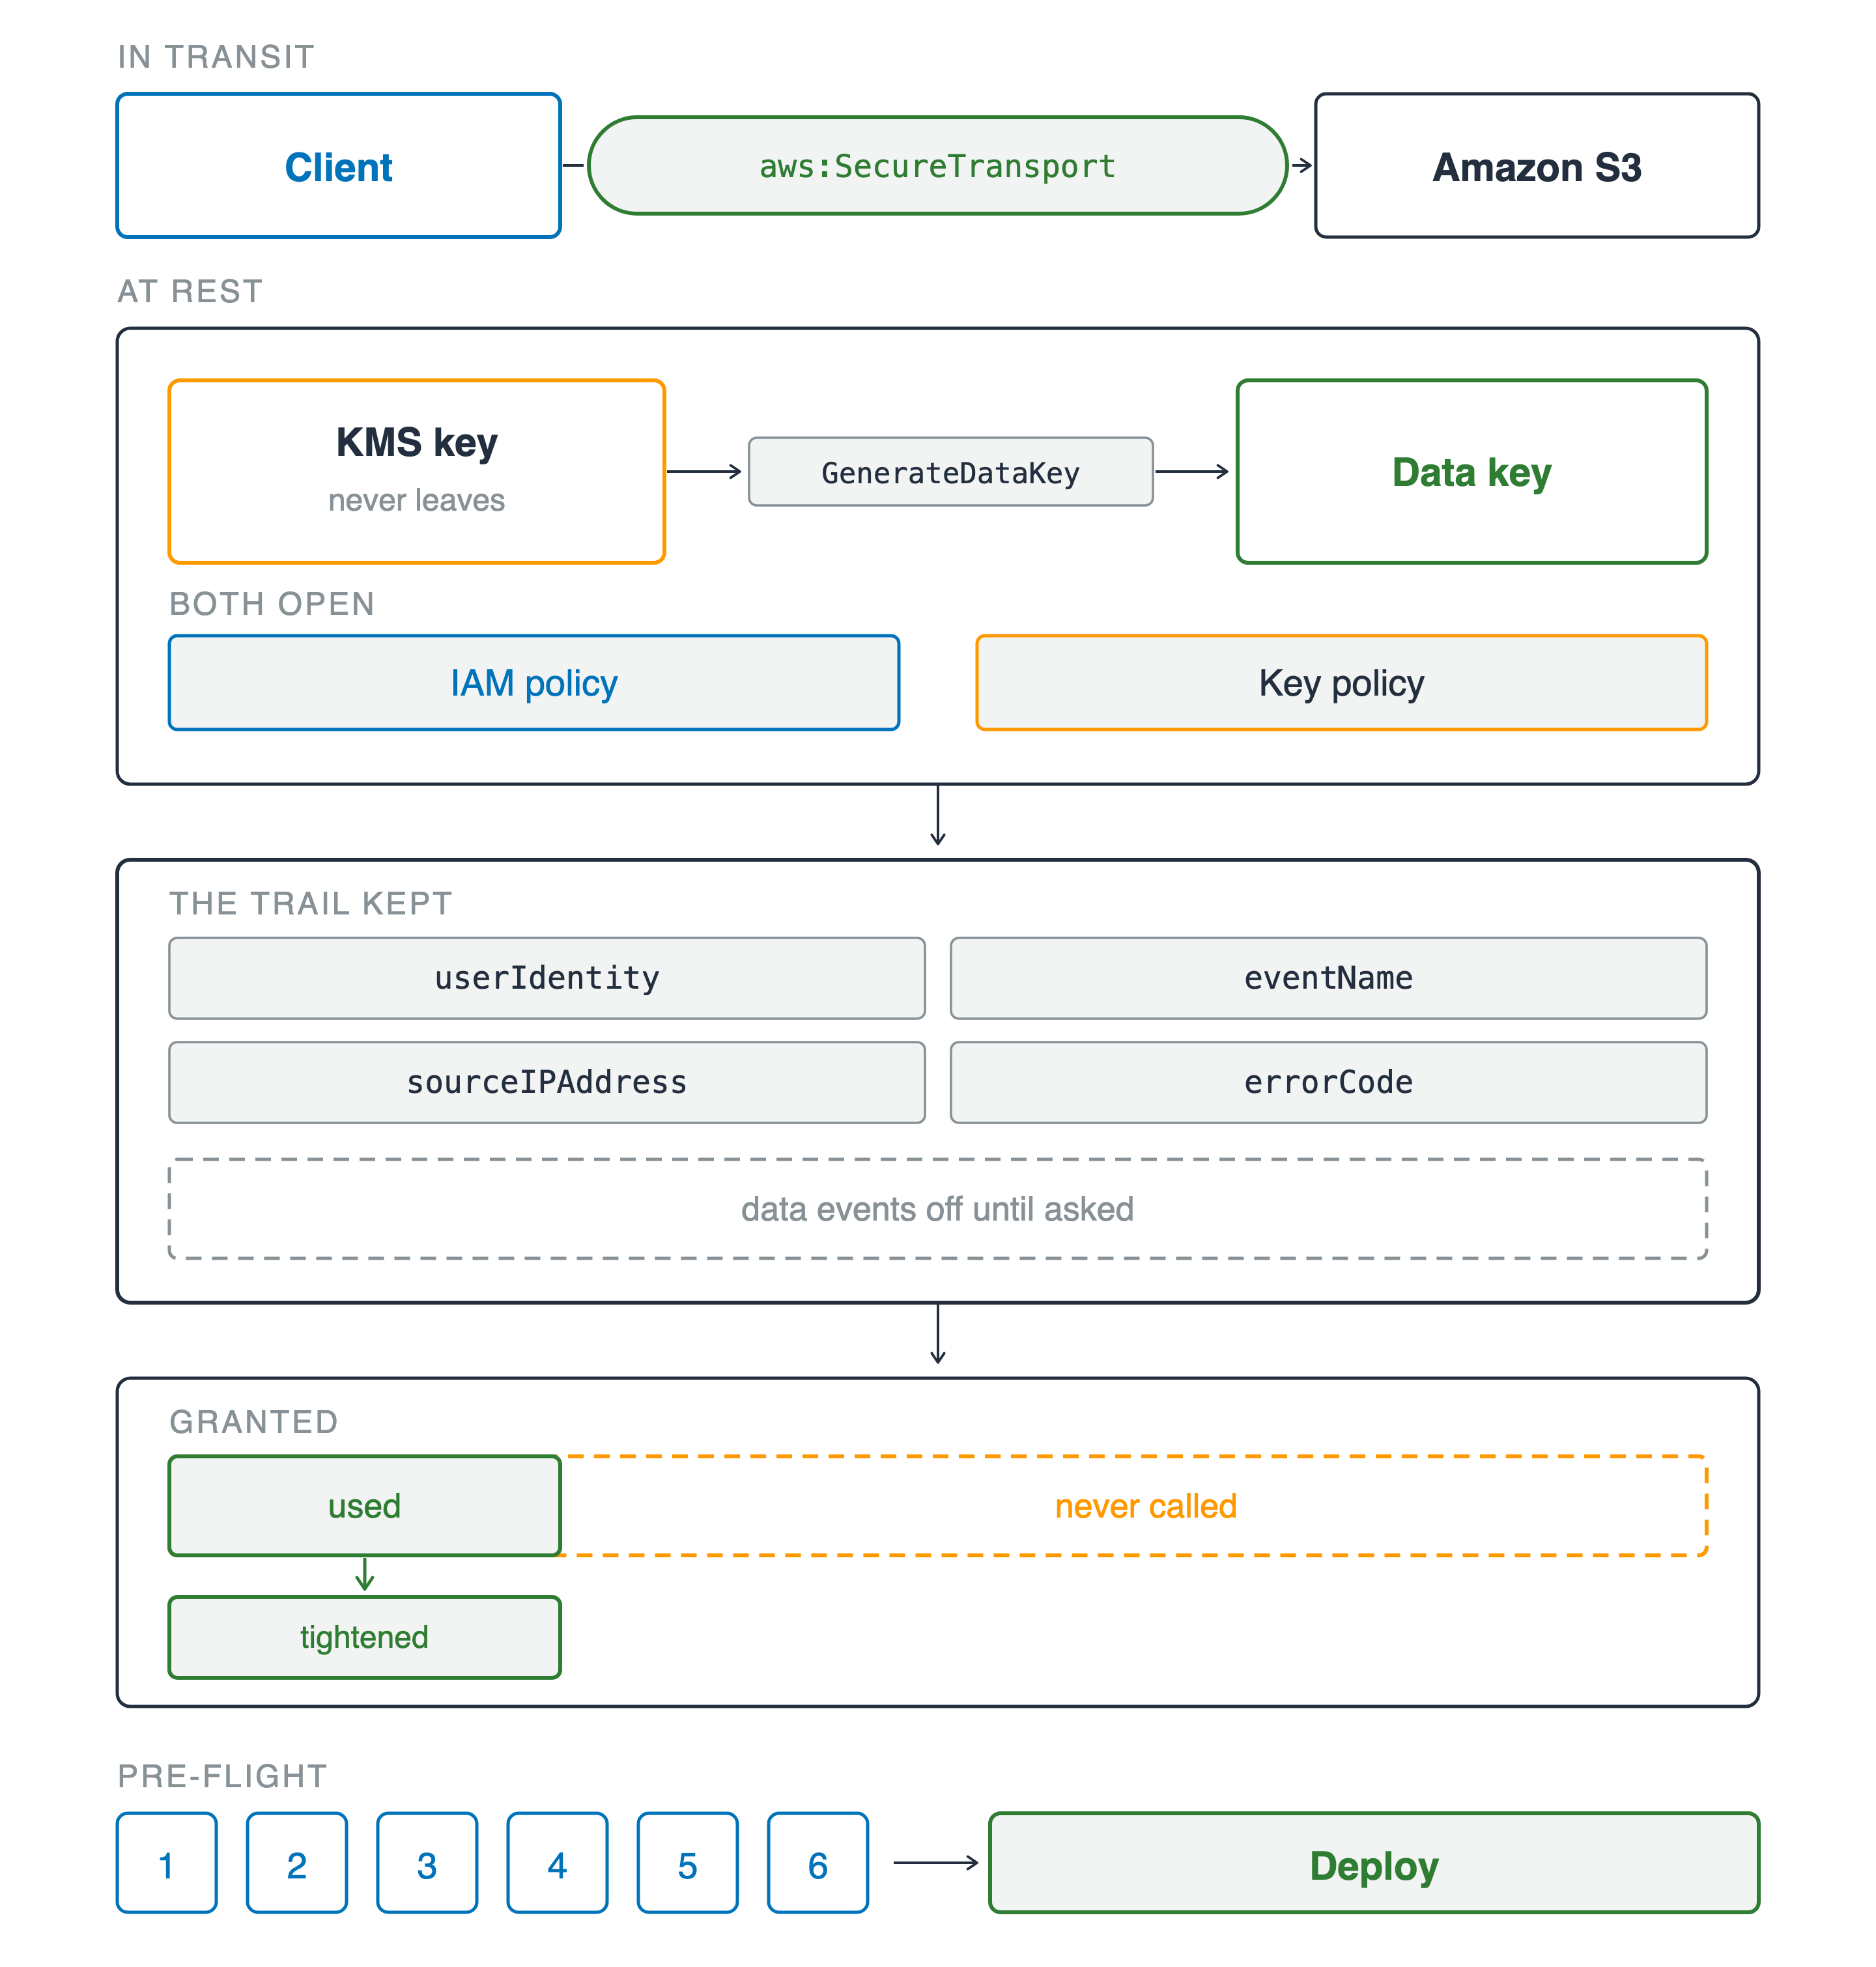
Čtyři pásma. Při přenosu se klient připojuje k Amazon S3 kanálem označeným aws:SecureTransport. V klidovém stavu klíč KMS, který nikdy neopouští službu, volá GenerateDataKey a vytváří datový klíč nad dvěma branami, které se musí otevřít obě: IAM policy a key policy. Pod tím je zaznamenáno, co trail uchovává: userIdentity, eventName, sourceIPAddress a errorCode, s přerušovaným pásmem označeným „data events vypnuty, dokud nejsou potřeba". Dál je znázorněn přerušovaný a široký pruh granted s malým plným segmentem used uvnitř, který se zužuje do upravené policy. Dole vede šest očíslovaných otázek k nasazení (deploy).

Zabezpečení AWS pro vývojáře

Dokaž to, pak to nasaď

Co už víš

  • Šifrování je výchozí, ale režim a klíč volíš ty
  • Dvě brány u klíče, obě musí být otevřené
  • Trail uvádí principal, pokud zrovna zaznamenával
  • Granted proti used, pak šest otázek

Čtyři pásma. Při přenosu se klient připojuje k Amazon S3 kanálem označeným aws:SecureTransport. V klidovém stavu klíč KMS, který nikdy neopouští službu, volá GenerateDataKey a vytváří datový klíč nad dvěma branami, které se musí otevřít obě: IAM policy a key policy. Pod tím je zaznamenáno, co trail uchovává: userIdentity, eventName, sourceIPAddress a errorCode, s přerušovaným pásmem označeným „data events vypnuty, dokud nejsou potřeba". Dál je znázorněn přerušovaný a široký pruh granted s malým plným segmentem used uvnitř, který se zužuje do upravené policy. Dole vede šest očíslovaných otázek k nasazení (deploy).

Zabezpečení AWS pro vývojáře

Kam tě to vede


  • Další služba: stejných šest otázek
  • Bez ohledu na poskytovatele: identita, autorizace, klíče, důkazy

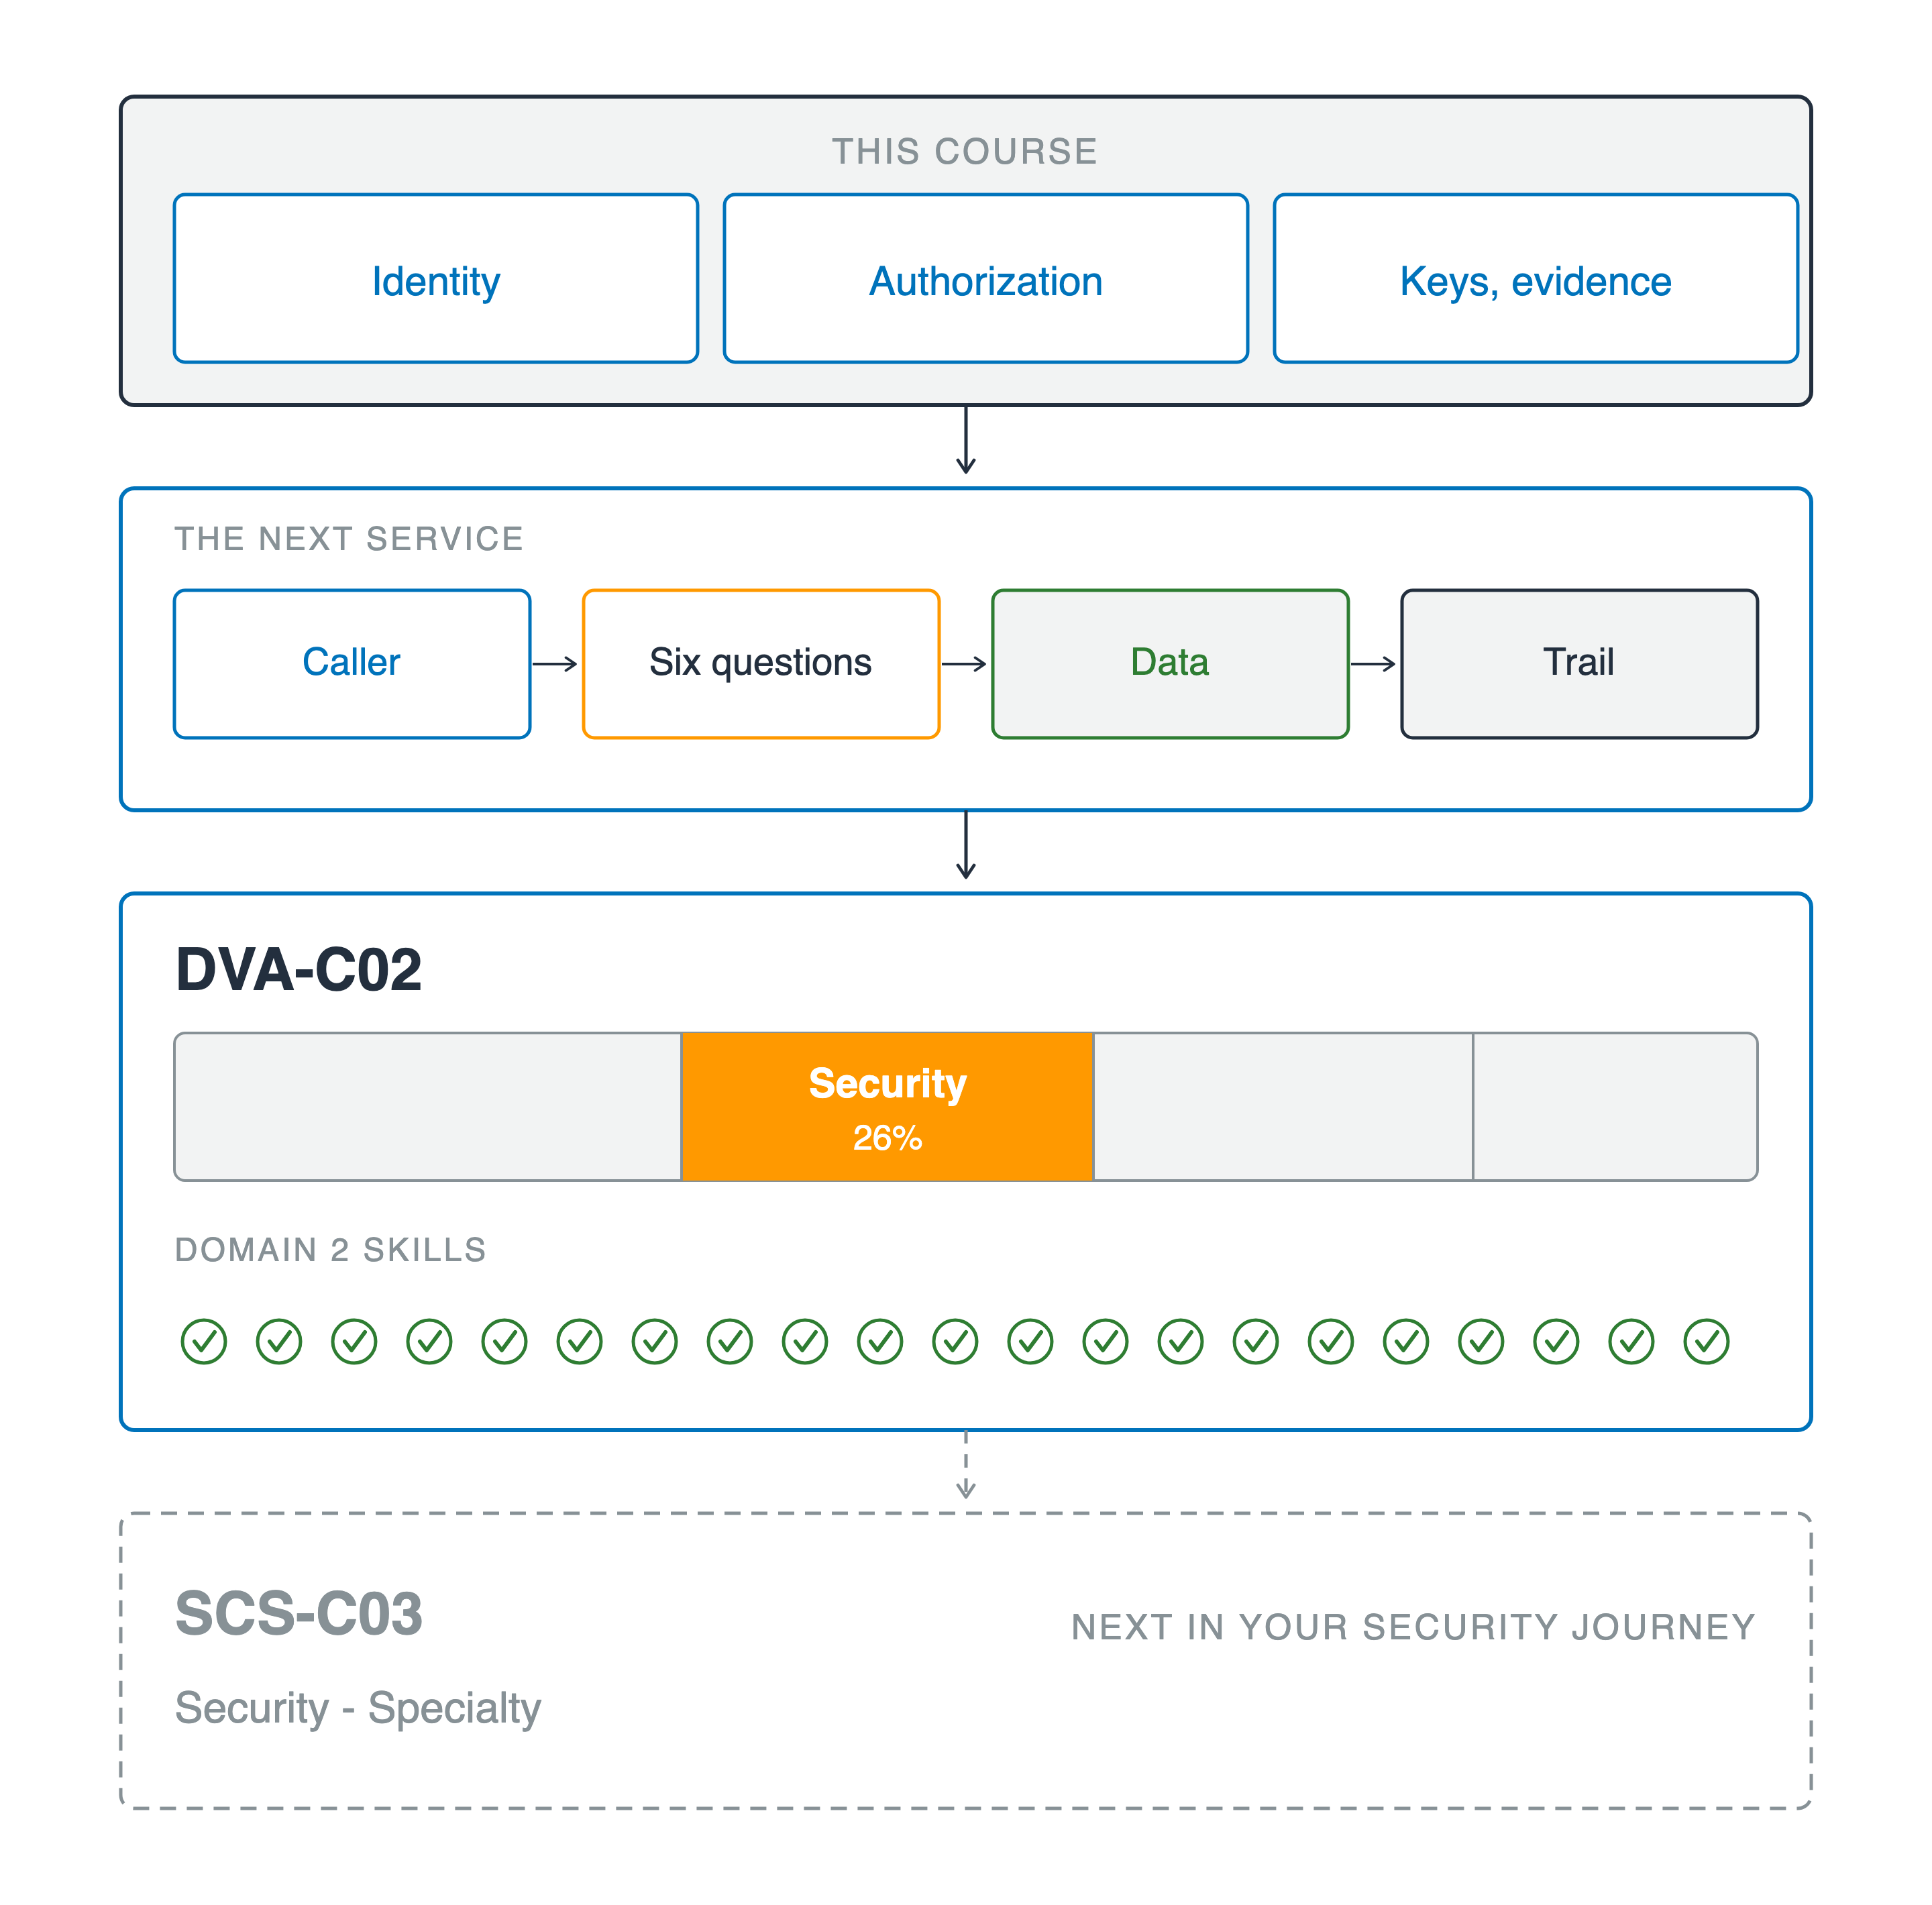
Jeden sloupec čtený shora dolů. Blok označený tento kurz obsahuje identitu, autorizaci a klíče a důkazy. Šipka vede dolů k panelu označenému další služba, kde volající prochází šesti otázkami k datům a pak k trailu. Druhá šipka vede dolů k panelu DVA-C02 se čtyřsegmentovým pruhem zkoušky, jehož druhý segment je vyplněný oranžově a označený Security 26 %, nad řádkem jednadvaceti zelených zaškrtnutí nadepsaných dovednosti domény dvě. Přerušovaná šipka pokračuje dolů k přerušovanému panelu se štítkem SCS-C03, Security - Specialty, označenému jako další krok ve tvé cestě bezpečností.

Zabezpečení AWS pro vývojáře

Kam tě to vede


  • Další služba: stejných šest otázek
  • Bez ohledu na poskytovatele: identita, autorizace, klíče, důkazy
  • DVA-C02: Bezpečnost tvoří velkou část zkoušky a tento kurz tuto oblast pokrývá
  • Pak: AWS Certified Security - Specialty, zkouška zaměřená jen na bezpečnost

Jeden sloupec čtený shora dolů. Blok označený tento kurz obsahuje identitu, autorizaci a klíče a důkazy. Šipka vede dolů k panelu označenému další služba, kde volající prochází šesti otázkami k datům a pak k trailu. Druhá šipka vede dolů k panelu DVA-C02 se čtyřsegmentovým pruhem zkoušky, jehož druhý segment je vyplněný oranžově a označený Security 26 %, nad řádkem jednadvaceti zelených zaškrtnutí nadepsaných dovednosti domény dvě. Přerušovaná šipka pokračuje dolů k přerušovanému panelu se štítkem SCS-C03, Security - Specialty, označenému jako další krok ve tvé cestě bezpečností.

Zabezpečení AWS pro vývojáře

Kam dál

Zabezpečení AWS pro vývojáře

Preparing Video For Download...