Чтение чеков AWS

Использование AWS Security для разработчиков

Rahul Singh

Technical Product Manager

Что содержит одна запись
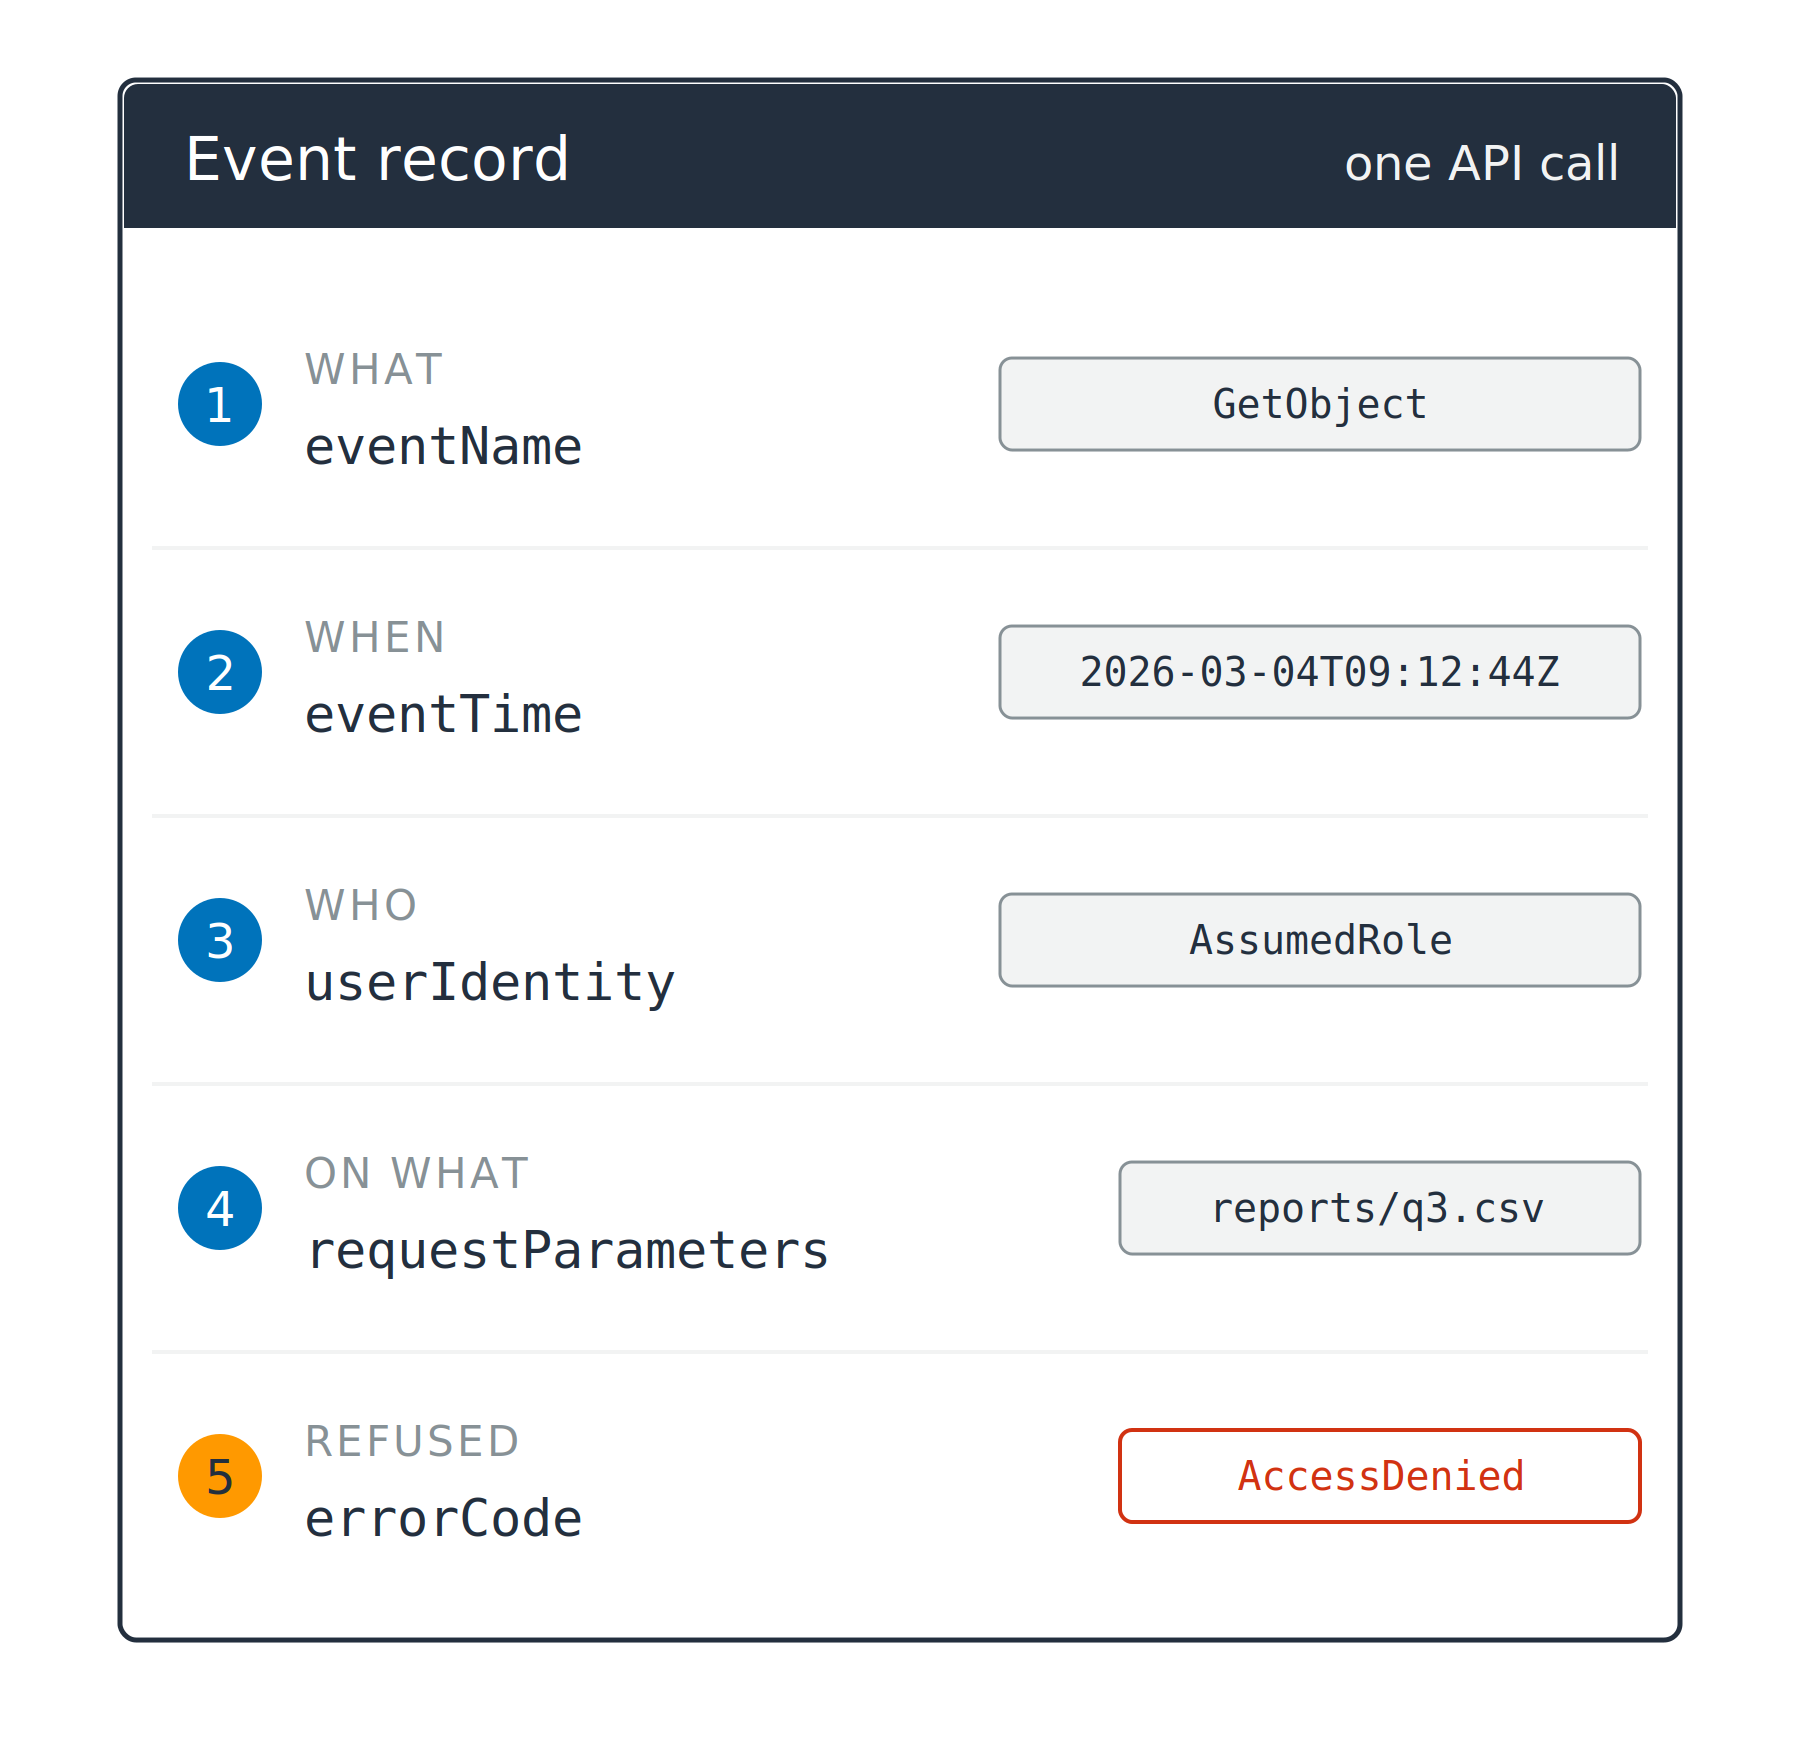
CloudTrail: один вызов API — одна запись

  1. Что было вызвано: eventName
  2. Когда, по UTC: eventTime
  3. Кто вызвал: userIdentity
  4. К какому ресурсу: requestParameters

Карточка записи с пятью пронумерованными полями и примерами значений: eventName, eventTime, userIdentity, requestParameters и errorCode. Пятый маркер оранжевый, его значение — AccessDenied.

Использование AWS Security для разработчиков

Что содержит одна запись

CloudTrail: один вызов API — одна запись

  1. Что было вызвано: eventName
  2. Когда, по UTC: eventTime
  3. Кто вызвал: userIdentity
  4. К какому ресурсу: requestParameters
  5. Отказано, и почему: errorCode

Карточка записи с пятью пронумерованными полями и примерами значений: eventName, eventTime, userIdentity, requestParameters и errorCode. Пятый маркер оранжевый, его значение — AccessDenied.

Использование AWS Security для разработчиков

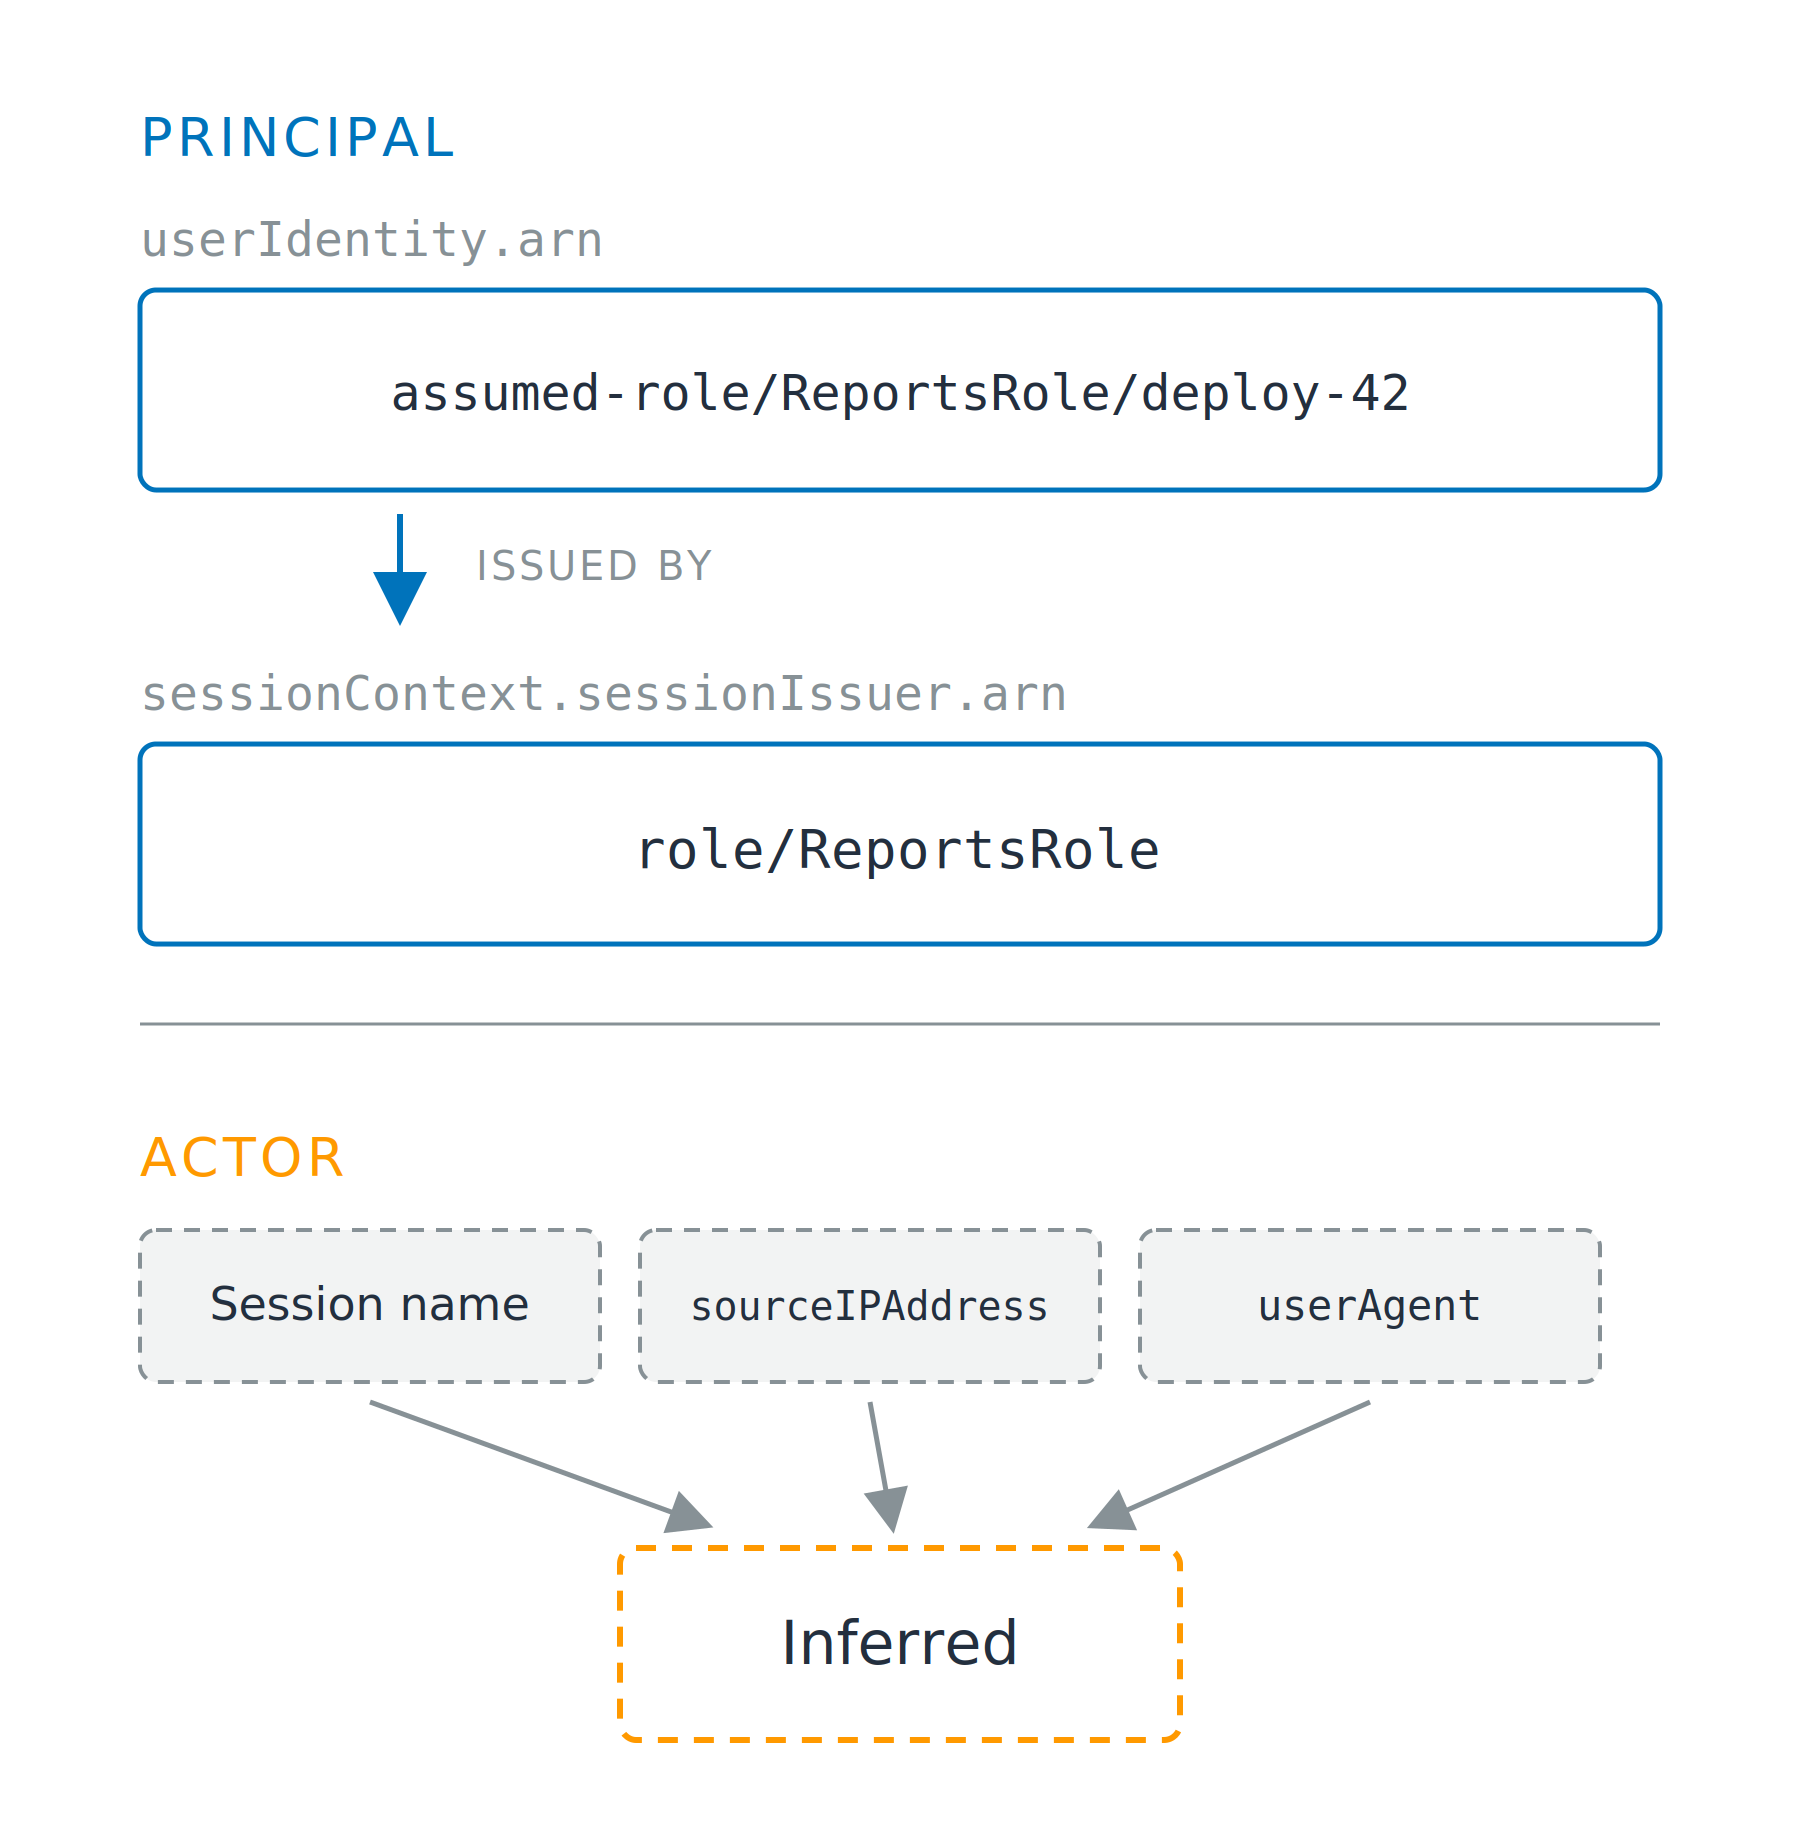
Запись называет принципала

Два поля, одна личность

  • Сессия: вызывающая сторона, в arn, начинается с arn:aws:sts:
  • Роль: её полномочия, в sessionIssuer, начинается с arn:aws:iam:

Две зоны одна над другой. Верхняя зона, с заголовком «Принципал», показывает ARN сессии assumed-role/ReportsRole/deploy-42 со стрелкой вниз к ARN роли role/ReportsRole, которая её выдала; обе линии сплошные. Нижняя зона, с заголовком «Актор», показывает три пунктирных блока: имя сессии, sourceIPAddress и userAgent — все они указывают вниз на пунктирный блок с надписью «Предполагается».

Использование AWS Security для разработчиков

Запись называет принципала

Два поля, одна личность

  • Сессия: вызывающая сторона, в arn, начинается с arn:aws:sts:
  • Роль: её полномочия, в sessionIssuer, начинается с arn:aws:iam:

Актор — это не поле

  • Предполагается: имя сессии, sourceIPAddress

Две зоны одна над другой. Верхняя зона, с заголовком «Принципал», показывает ARN сессии assumed-role/ReportsRole/deploy-42 со стрелкой вниз к ARN роли role/ReportsRole, которая её выдала; обе линии сплошные. Нижняя зона, с заголовком «Актор», показывает три пунктирных блока: имя сессии, sourceIPAddress и userAgent — все они указывают вниз на пунктирный блок с надписью «Предполагается».

Использование AWS Security для разработчиков

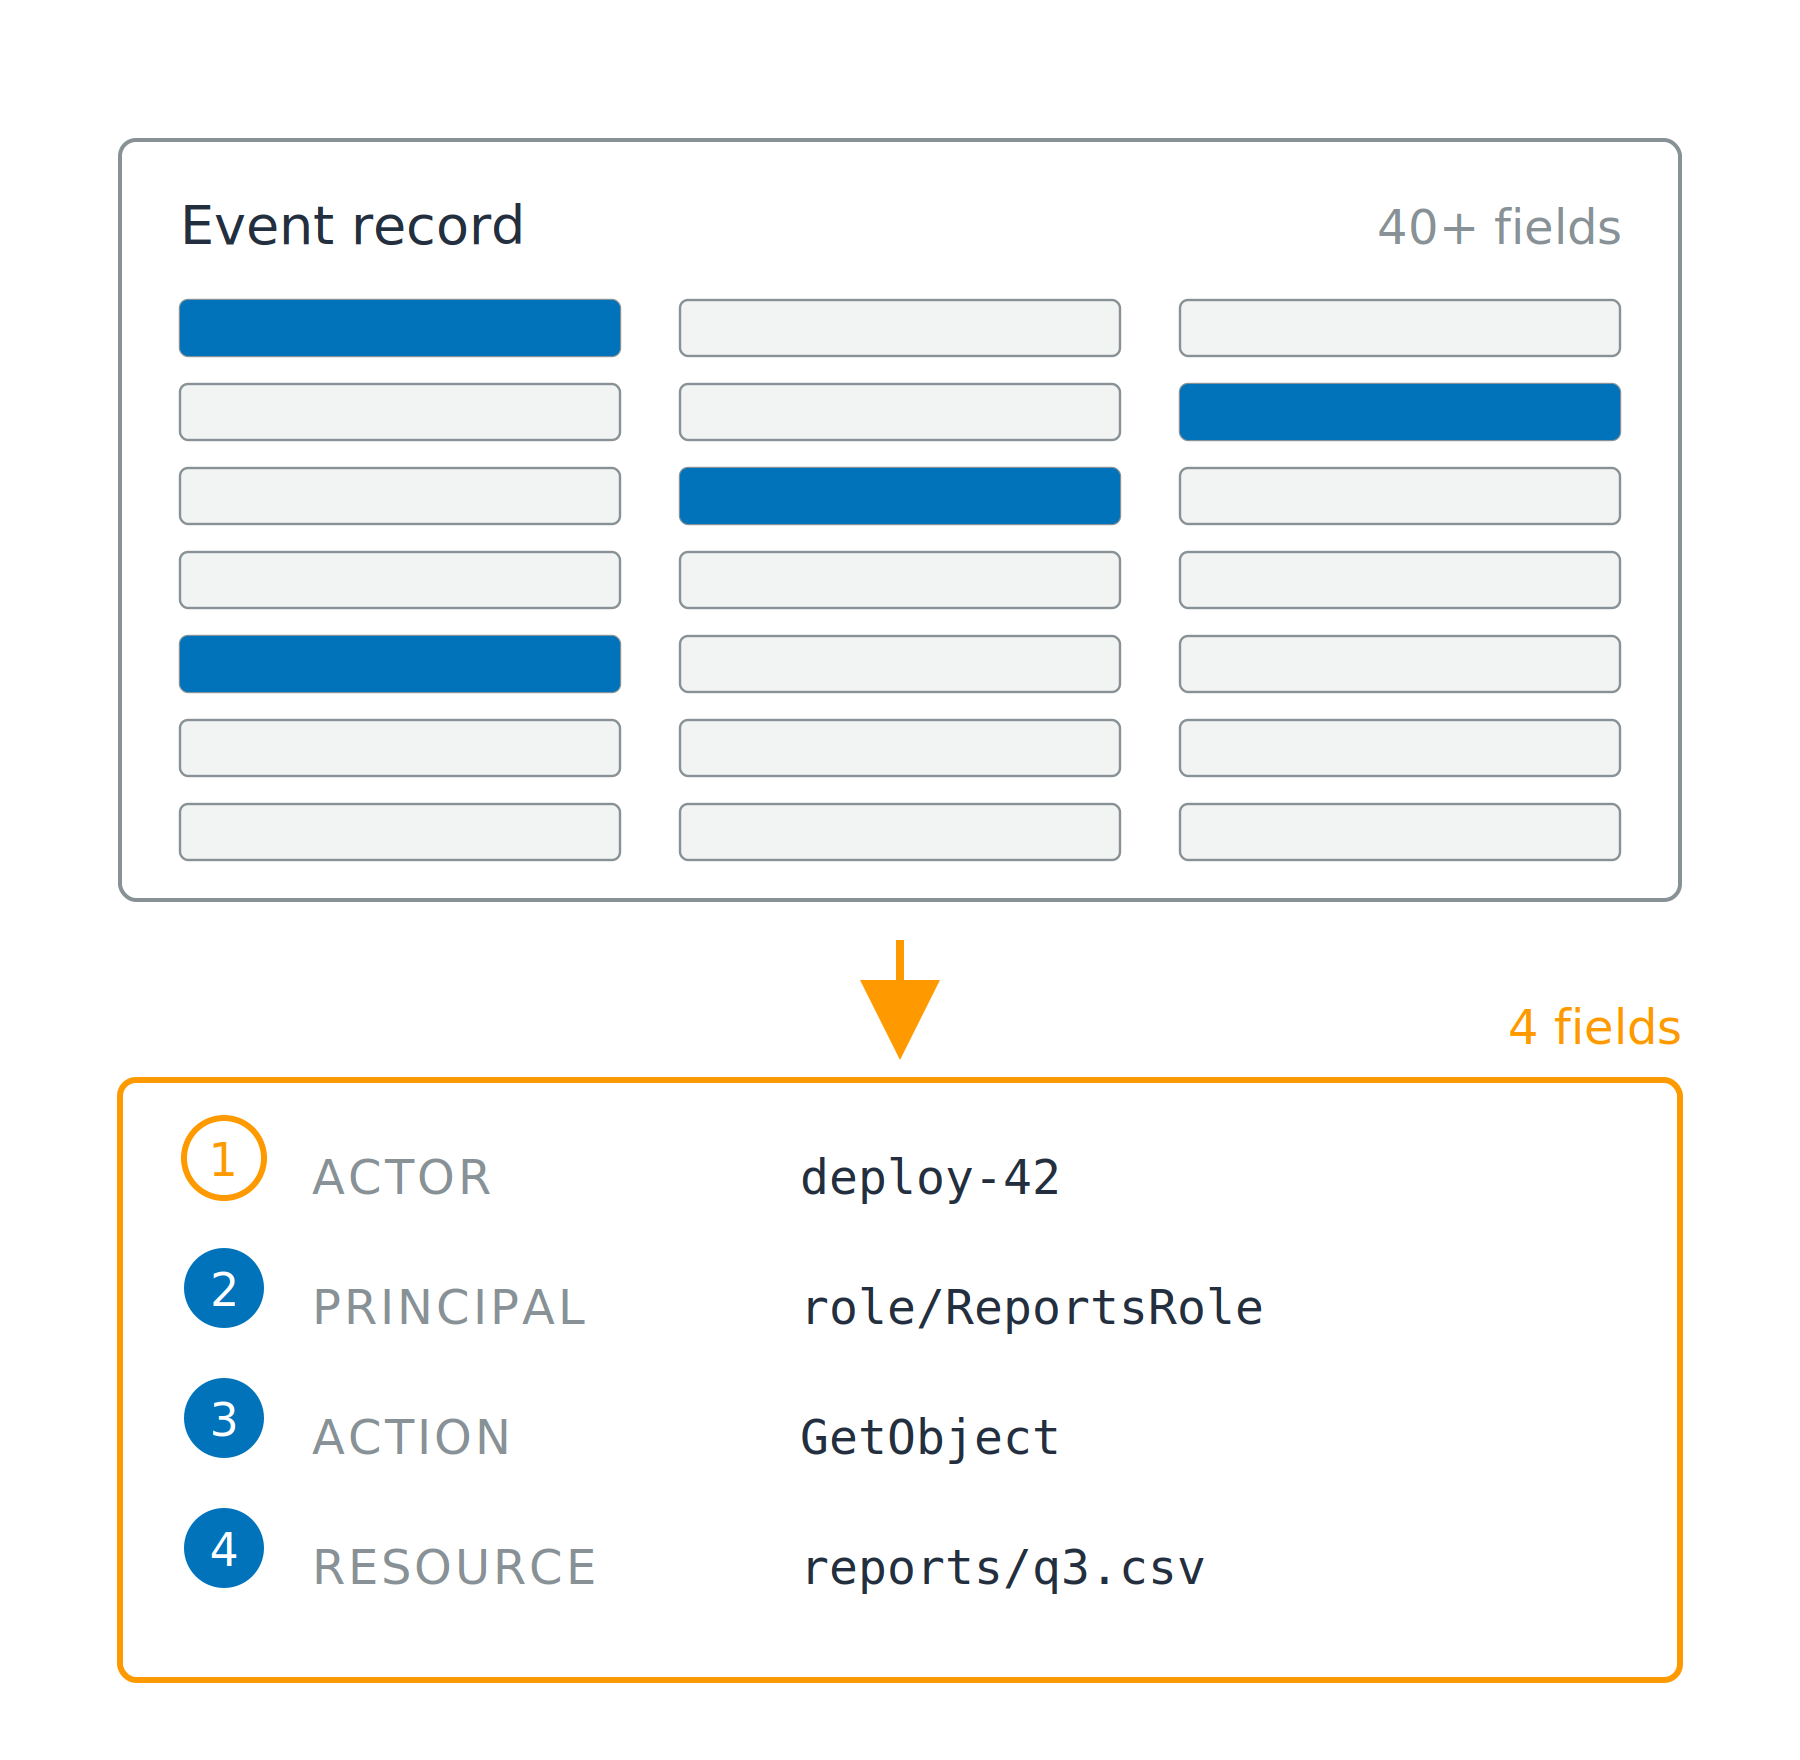
Четыре поля вместо сорока

Сорок полей, важны только четыре

  • Актор: кто это запустил
  • Принципал: личность, которую проверил AWS
  • Действие: что было вызвано
  • Ресурс: что было затронуто

Плотная запись события из множества серых полей-полос, четыре из которых выделены синим, со стрелкой вниз к компактной карточке с четырьмя пронумерованными строками: актор, принципал, действие и ресурс.

Использование AWS Security для разработчиков

Четыре поля вместо сорока

Сорок полей, важны только четыре

  • Актор: кто это запустил
  • Принципал: личность, которую проверил AWS
  • Действие: что было вызвано
  • Ресурс: что было затронуто

Откуда они берутся

  • Действие из eventName, ресурс из requestParameters
  • Принципал из userIdentity, актор — по выводу

Плотная запись события из множества серых полей-полос, четыре из которых выделены синим, со стрелкой вниз к компактной карточке с четырьмя пронумерованными строками: актор, принципал, действие и ресурс.

Использование AWS Security для разработчиков

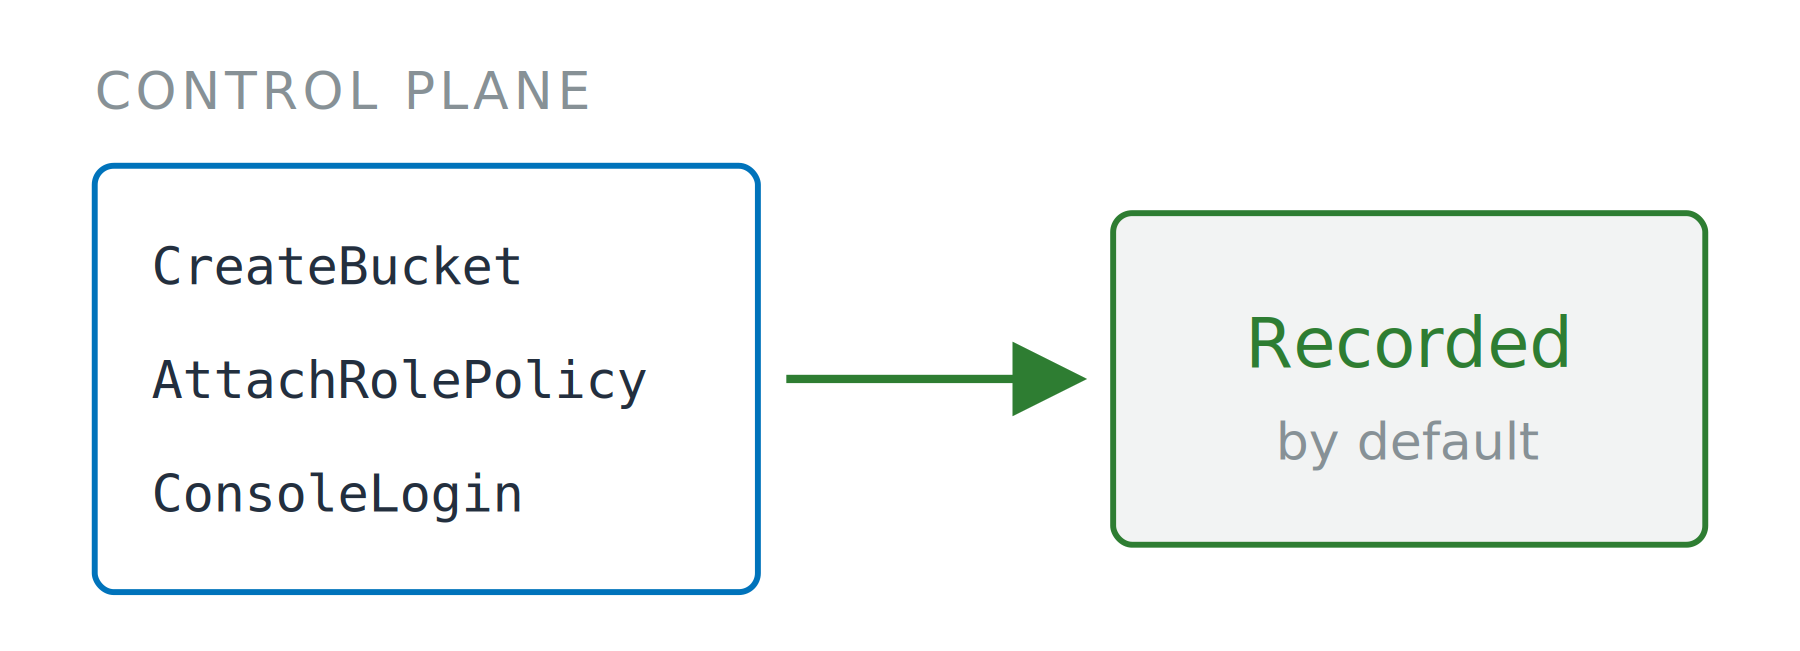
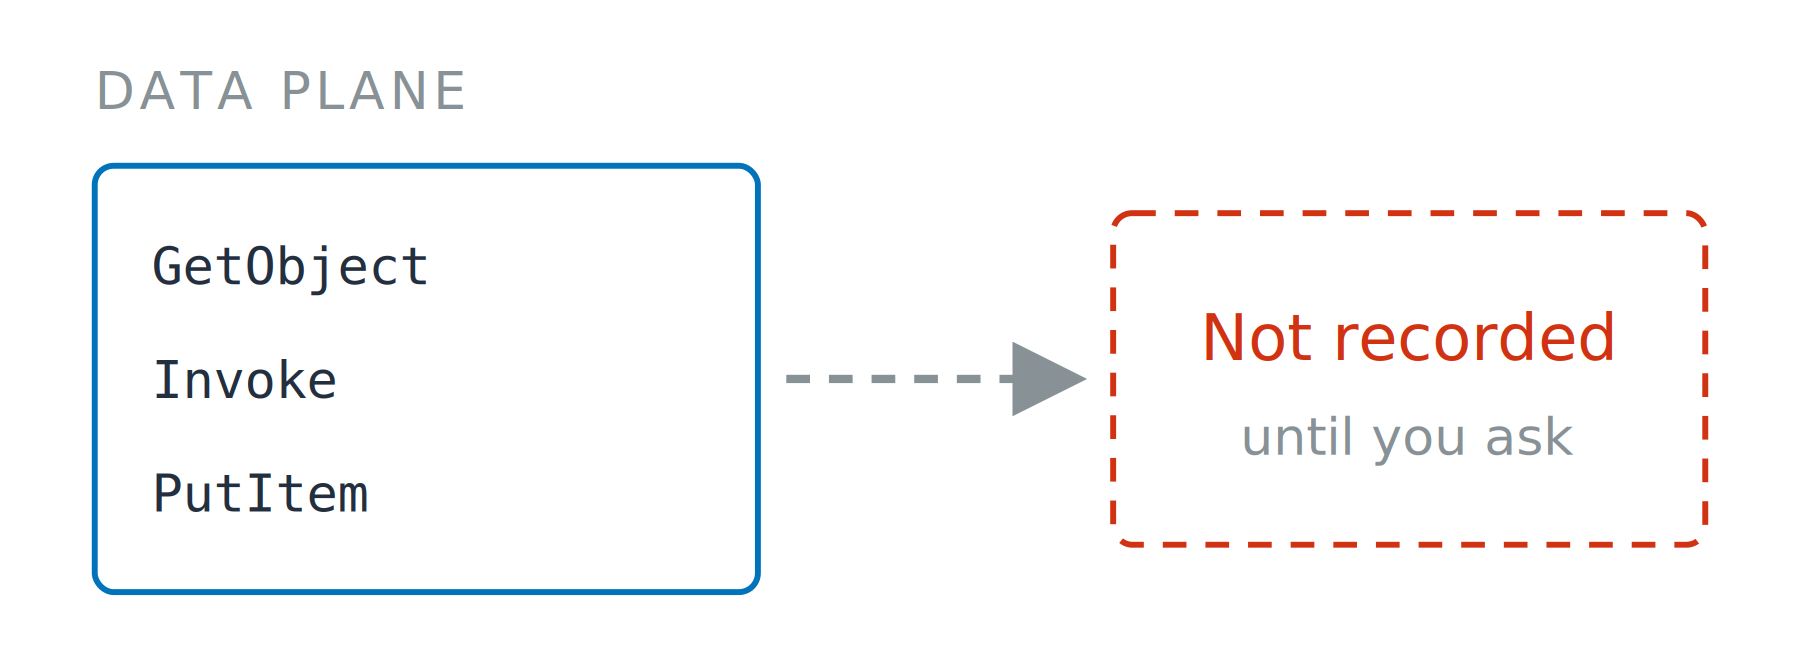
По умолчанию: включено или выключено

События управления

  • Вызовы плоскости управления
  • Включает все вызовы KMS, поэтому Decrypt попадает сюда
  • История событий: бесплатный просмотр в консоли за 90 дней


Три названия вызовов плоскости управления в блоке со сплошной стрелкой к блоку с надписью «Записывается по умолчанию».


Использование AWS Security для разработчиков

По умолчанию: включено или выключено

События управления

  • Вызовы плоскости управления
  • Включает все вызовы KMS, поэтому Decrypt попадает сюда
  • История событий: бесплатный просмотр в консоли за 90 дней

События данных

  • Чтение объектов, вызовы функций, запись элементов
  • Trail: постоянная доставка, оплачивается отдельно
  • Селектор задаёт тип ресурса и действия: чтение, запись или оба

Три названия вызовов плоскости управления в блоке со сплошной стрелкой к блоку с надписью «Записывается по умолчанию».

Три названия вызовов плоскости данных в блоке с пунктирной стрелкой к пунктирному блоку с надписью «Не записывается, пока вы не запросите».

Использование AWS Security для разработчиков

Никто это не записывал

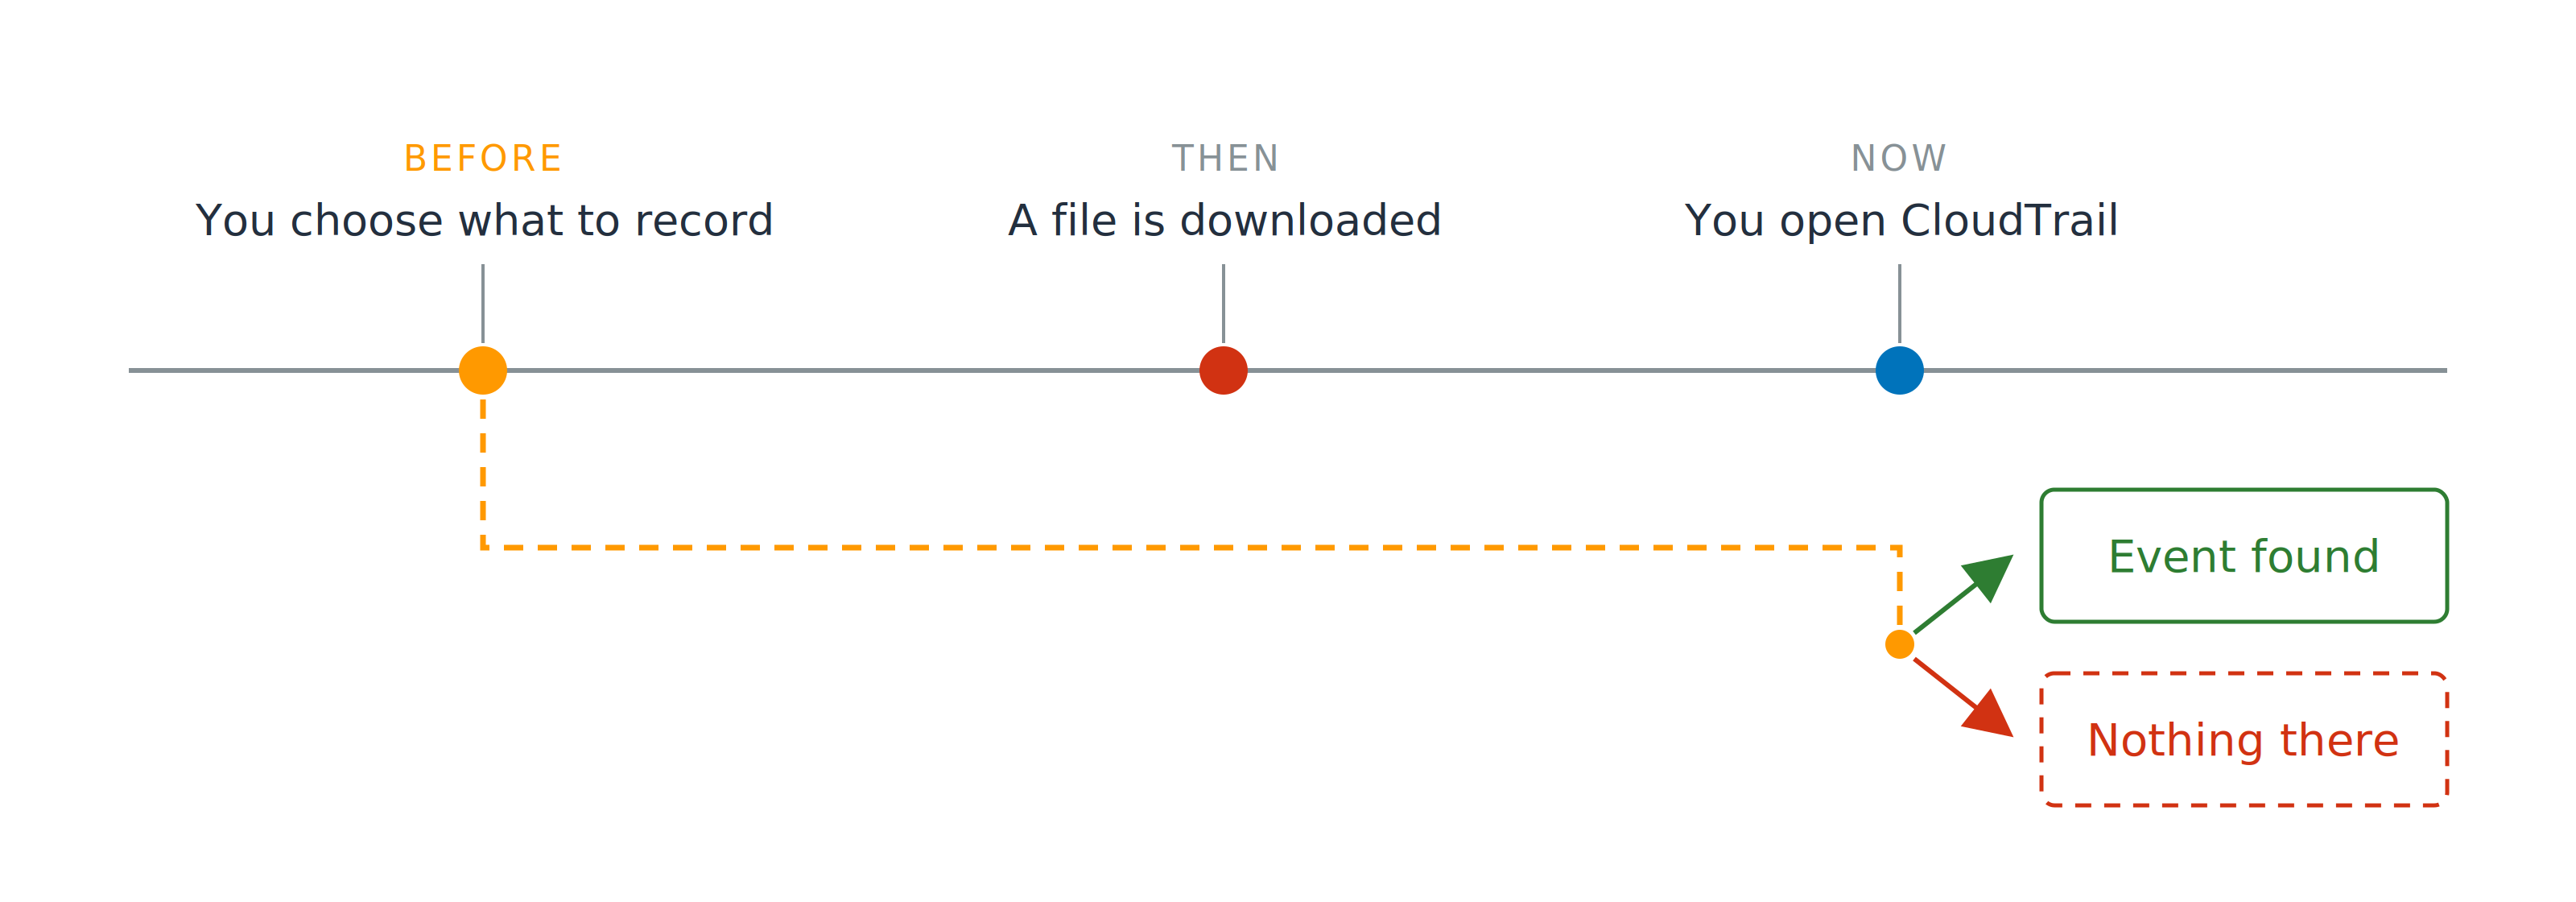
Временная шкала с тремя точками: вы выбираете, что записывать; скачивается файл; вы открываете CloudTrail. Пунктирная линия ведёт от первой точки к последней, где она разветвляется на блок «событие найдено» и блок «ничего нет».

Решение — заранее, чтение — потом

Использование AWS Security для разработчиков

Никто это не записывал

Временная шкала с тремя точками: вы выбираете, что записывать; скачивается файл; вы открываете CloudTrail. Пунктирная линия ведёт от первой точки к последней, где она разветвляется на блок «событие найдено» и блок «ничего нет».

Решение — заранее, чтение — потом

  • События данных включены для клиентских данных
  • Для остального — выключены
Использование AWS Security для разработчиков

Доказательства, направленные в будущее
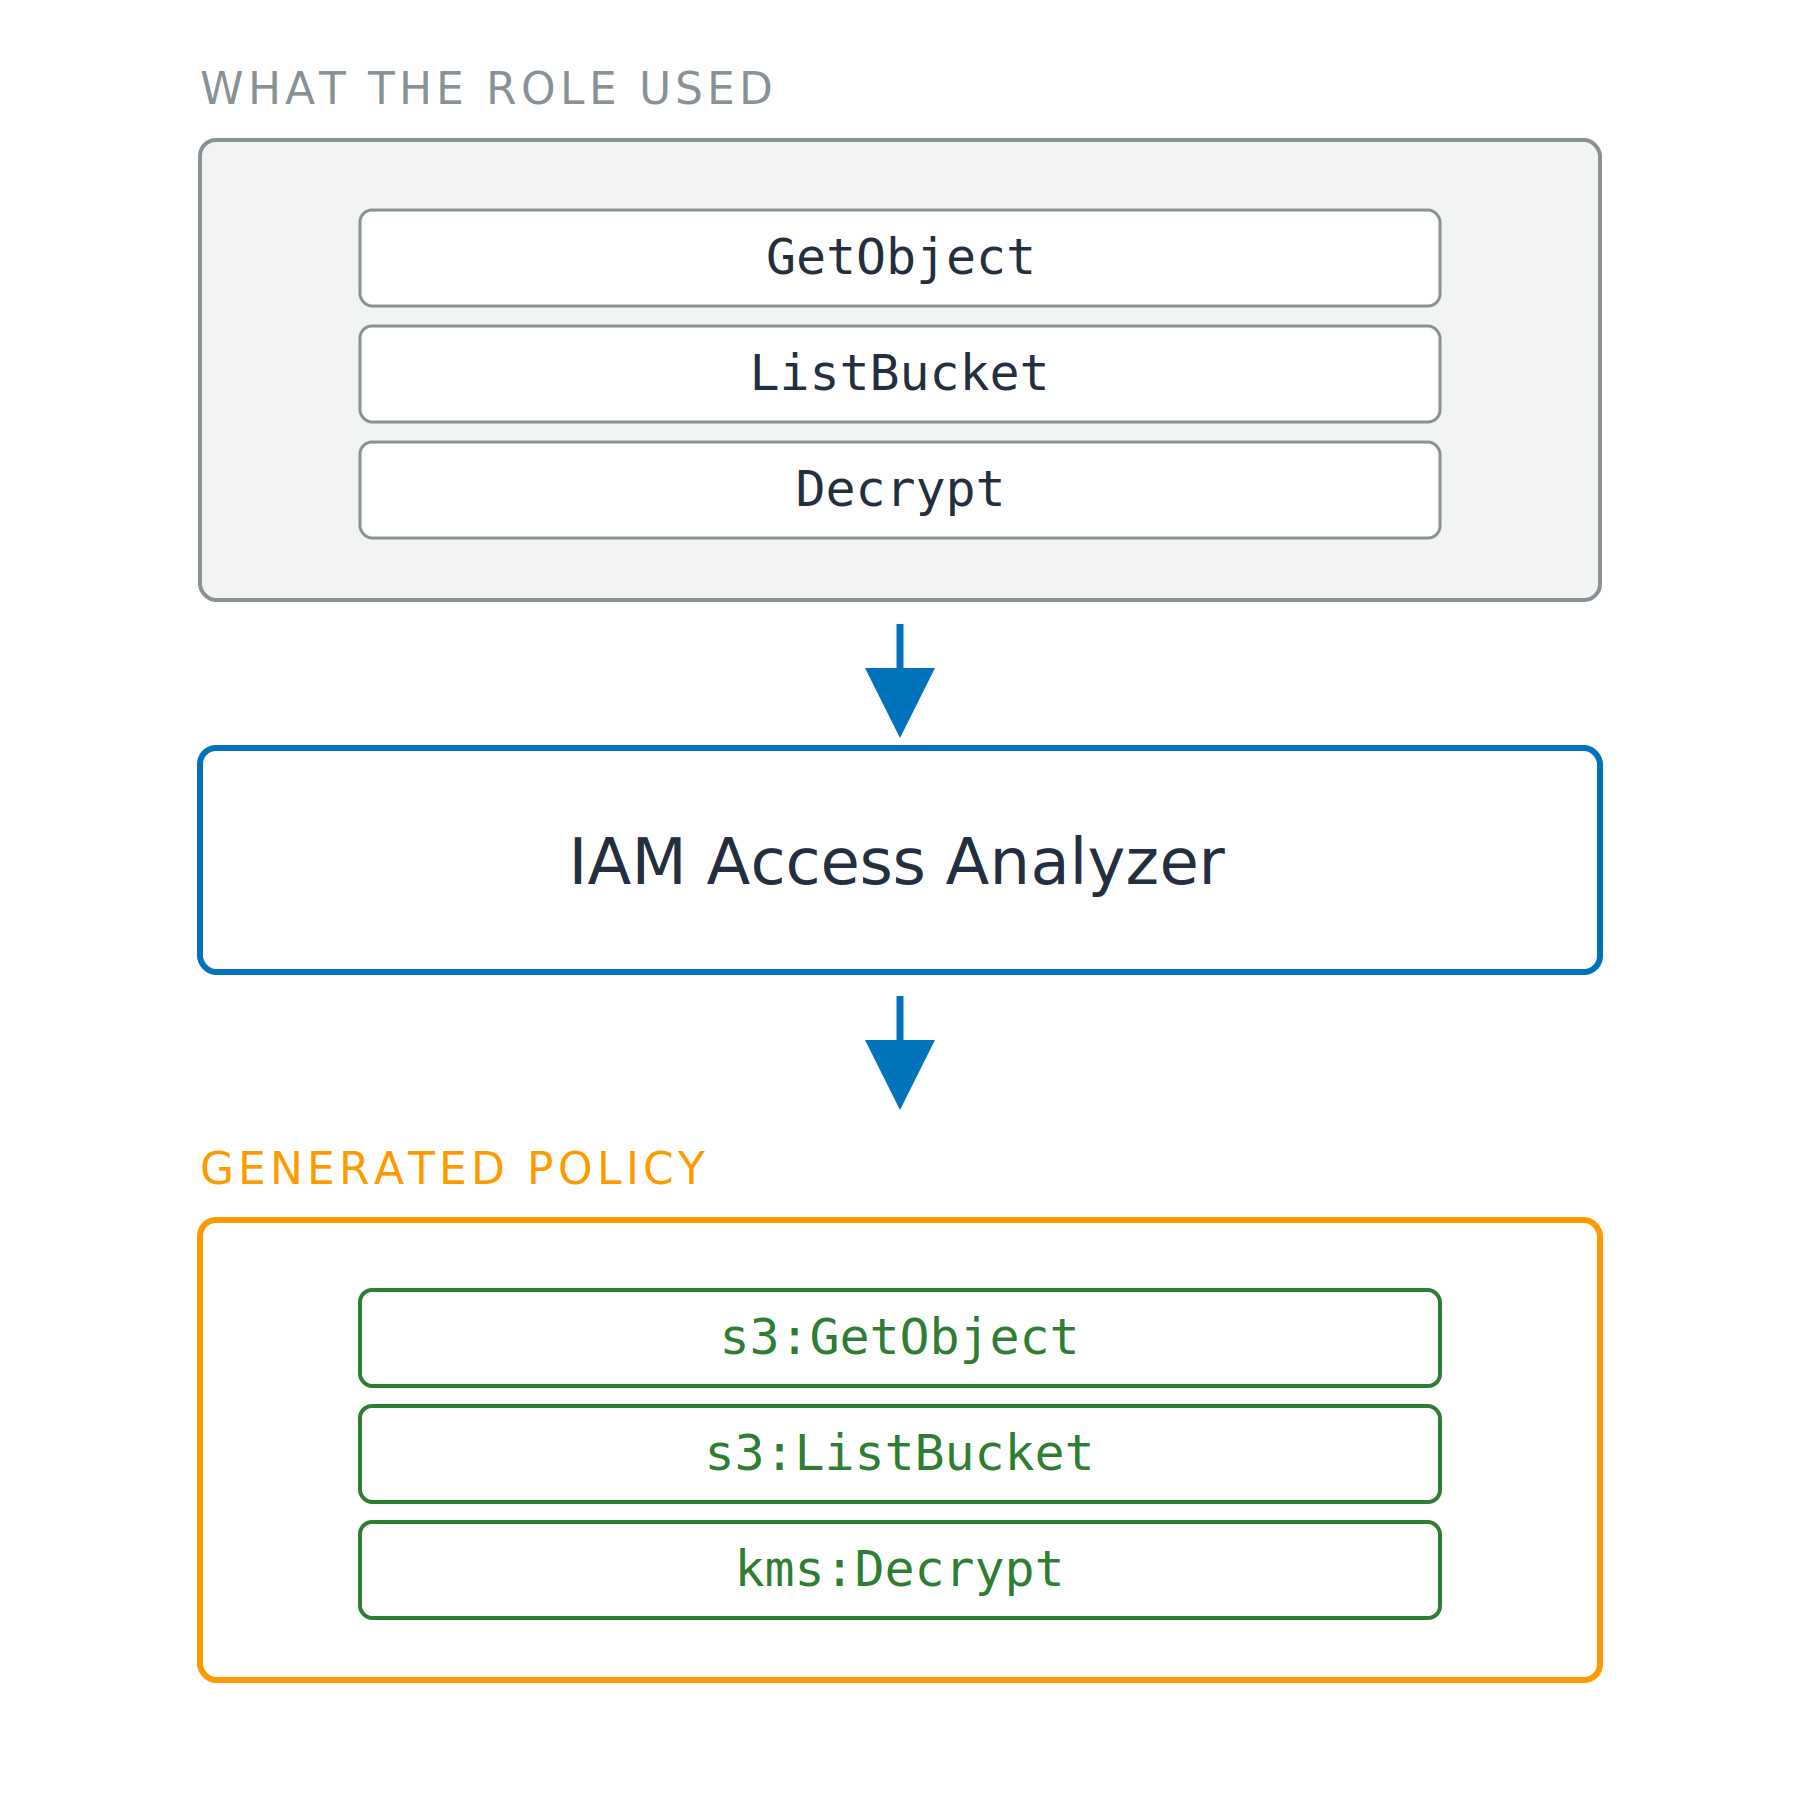
IAM Access Analyzer

  • Проверка политик: проверяет написанную вами политику

Три последовательных этапа. Блок с названиями событий — использованная роль, GetObject, ListBucket и Decrypt — переходит в IAM Access Analyzer, а тот — в сгенерированную политику с IAM-действиями, снабжёнными пространством имён: s3:GetObject, s3:ListBucket и kms:Decrypt.

Использование AWS Security для разработчиков

Доказательства, направленные в будущее

IAM Access Analyzer

  • Проверка политик: проверяет написанную вами политику
  • Генерация политик: до 90 дней данных вашего trail
  • Требуется trail, а не история событий

Три последовательных этапа. Блок с названиями событий — использованная роль, GetObject, ListBucket и Decrypt — переходит в IAM Access Analyzer, а тот — в сгенерированную политику с IAM-действиями, снабжёнными пространством имён: s3:GetObject, s3:ListBucket и kms:Decrypt.

Использование AWS Security для разработчиков

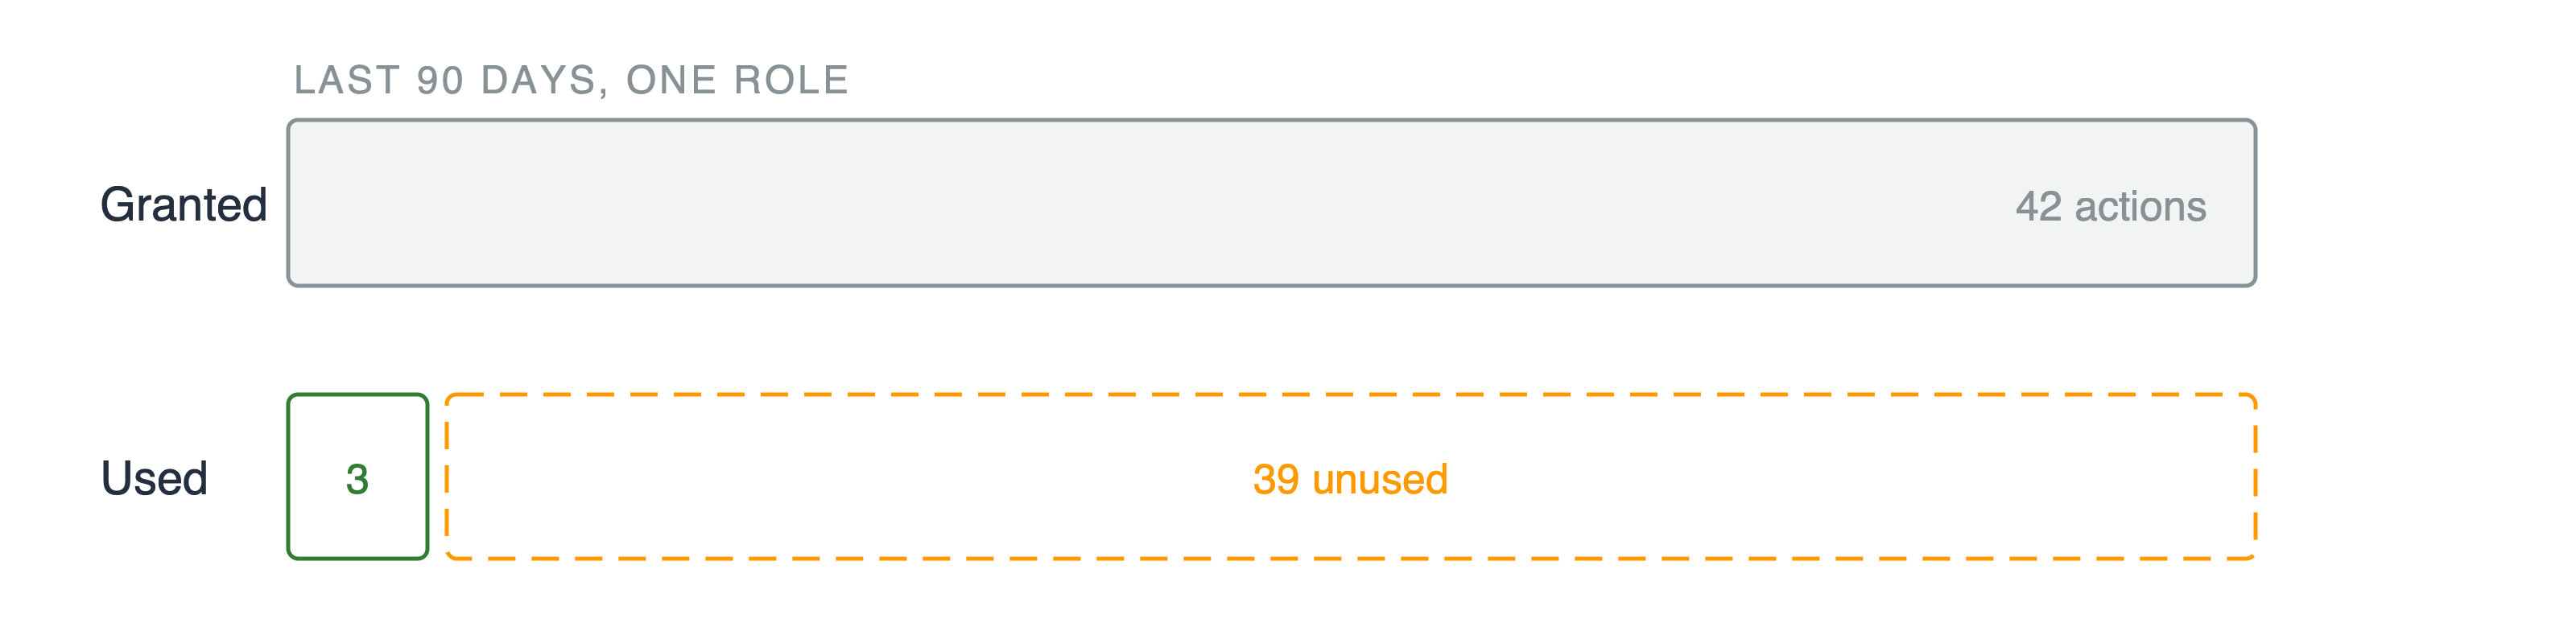
Предоставлено, но не использовано

Два столбца. Верхний столбец показывает сорок два предоставленных действия. Нижний столбец делится на узкий зелёный сегмент из трёх действий и широкий пунктирный сегмент из тридцати девяти неиспользуемых.

Результаты анализа неиспользуемого доступа

  • Роли, ключи и действия, которые никто не вызывал
Использование AWS Security для разработчиков

Предоставлено, но не использовано

Два столбца. Верхний столбец показывает сорок два предоставленных действия. Нижний столбец делится на узкий зелёный сегмент из трёх действий и широкий пунктирный сегмент из тридцати девяти неиспользуемых.

Результаты анализа неиспользуемого доступа

  • Роли, ключи и действия, которые никто не вызывал

Использовано — не значит необходимо

Использование AWS Security для разработчиков

Предоставлено, но не использовано

Два столбца. Верхний столбец показывает сорок два предоставленных действия. Нижний столбец делится на узкий зелёный сегмент из трёх действий и широкий пунктирный сегмент из тридцати девяти неиспользуемых.

Результаты анализа неиспользуемого доступа

  • Роли, ключи и действия, которые никто не вызывал

Использовано — не значит необходимо

Минимальные привилегии, измеримо

  • Данные на входе — политика строже на выходе
Использование AWS Security для разработчиков

Давайте потренируемся!

Использование AWS Security для разработчиков

Preparing Video For Download...