Использование AWS Security для разработчиков
Rahul Singh
Technical Product Manager
{
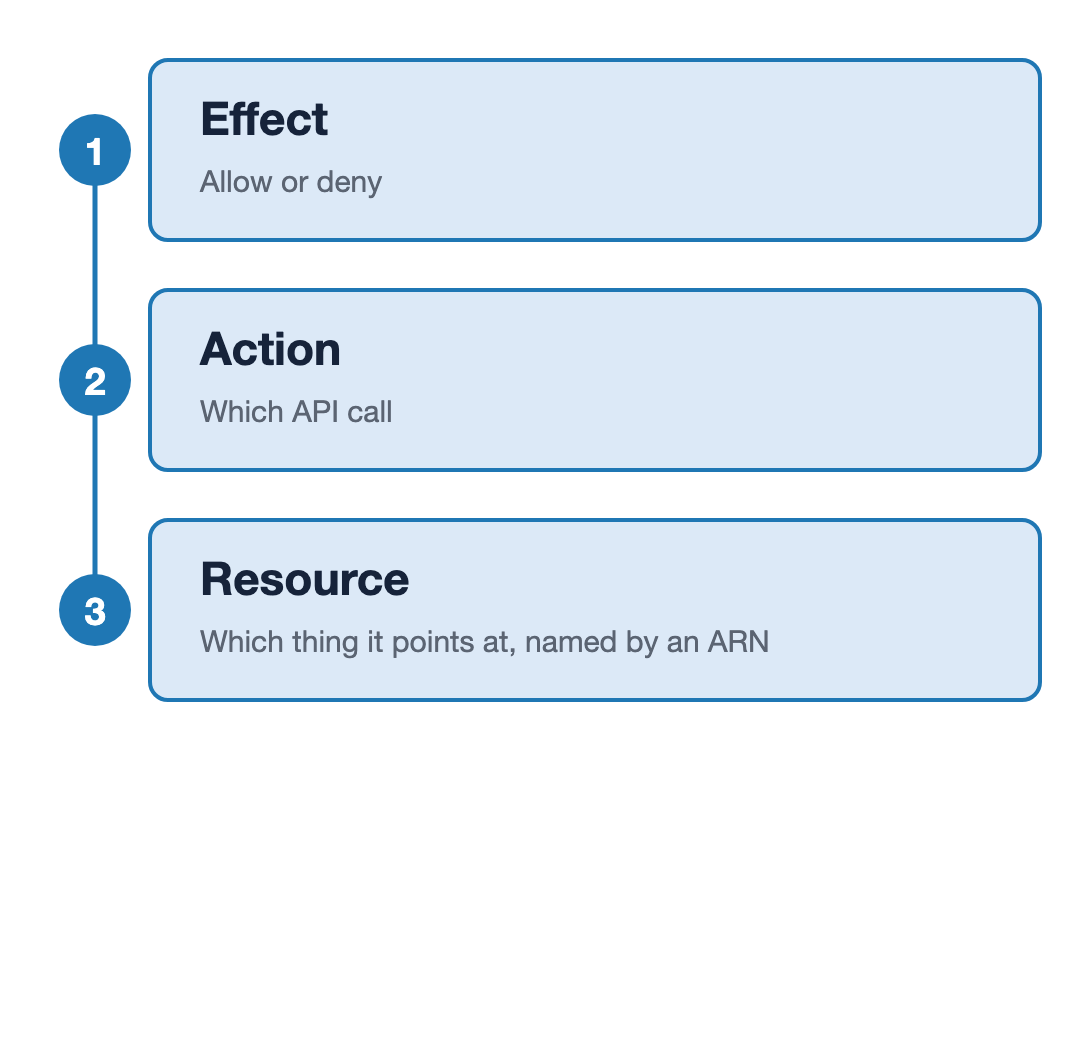
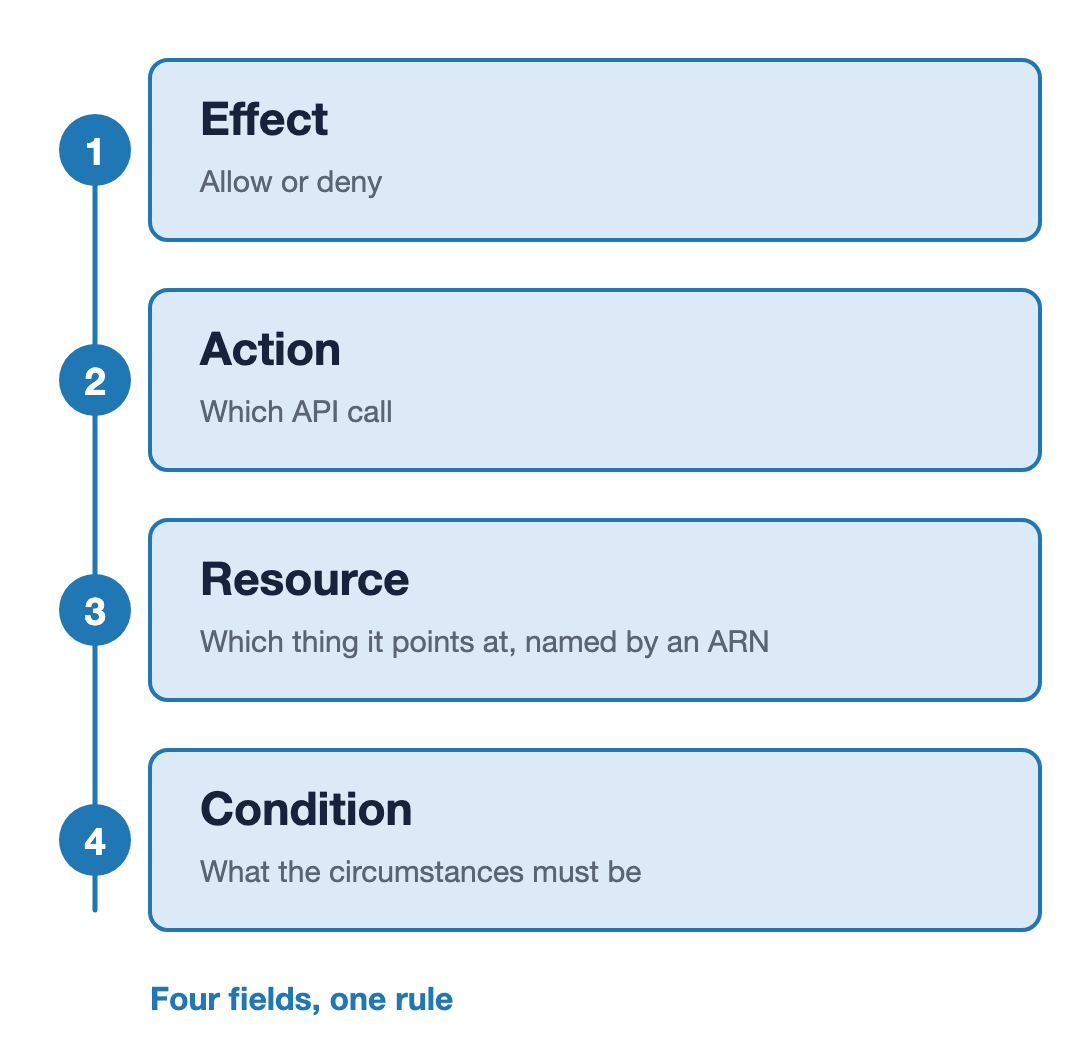
"Effect": "Allow",
"Action": "s3:GetObject",
"Resource": "arn:aws:s3:::reports/*",
"Condition": {
"Bool": {
"aws:SecureTransport": "true"
},
"IpAddress": {
"aws:SourceIp": "203.0.113.0/24"
}
}
}

{
"Effect": "Allow",
"Action": "s3:GetObject",
"Resource": "arn:aws:s3:::reports/*",
"Condition": {
"Bool": {
"aws:SecureTransport": "true"
},
"IpAddress": {
"aws:SourceIp": "203.0.113.0/24"
}
}
}

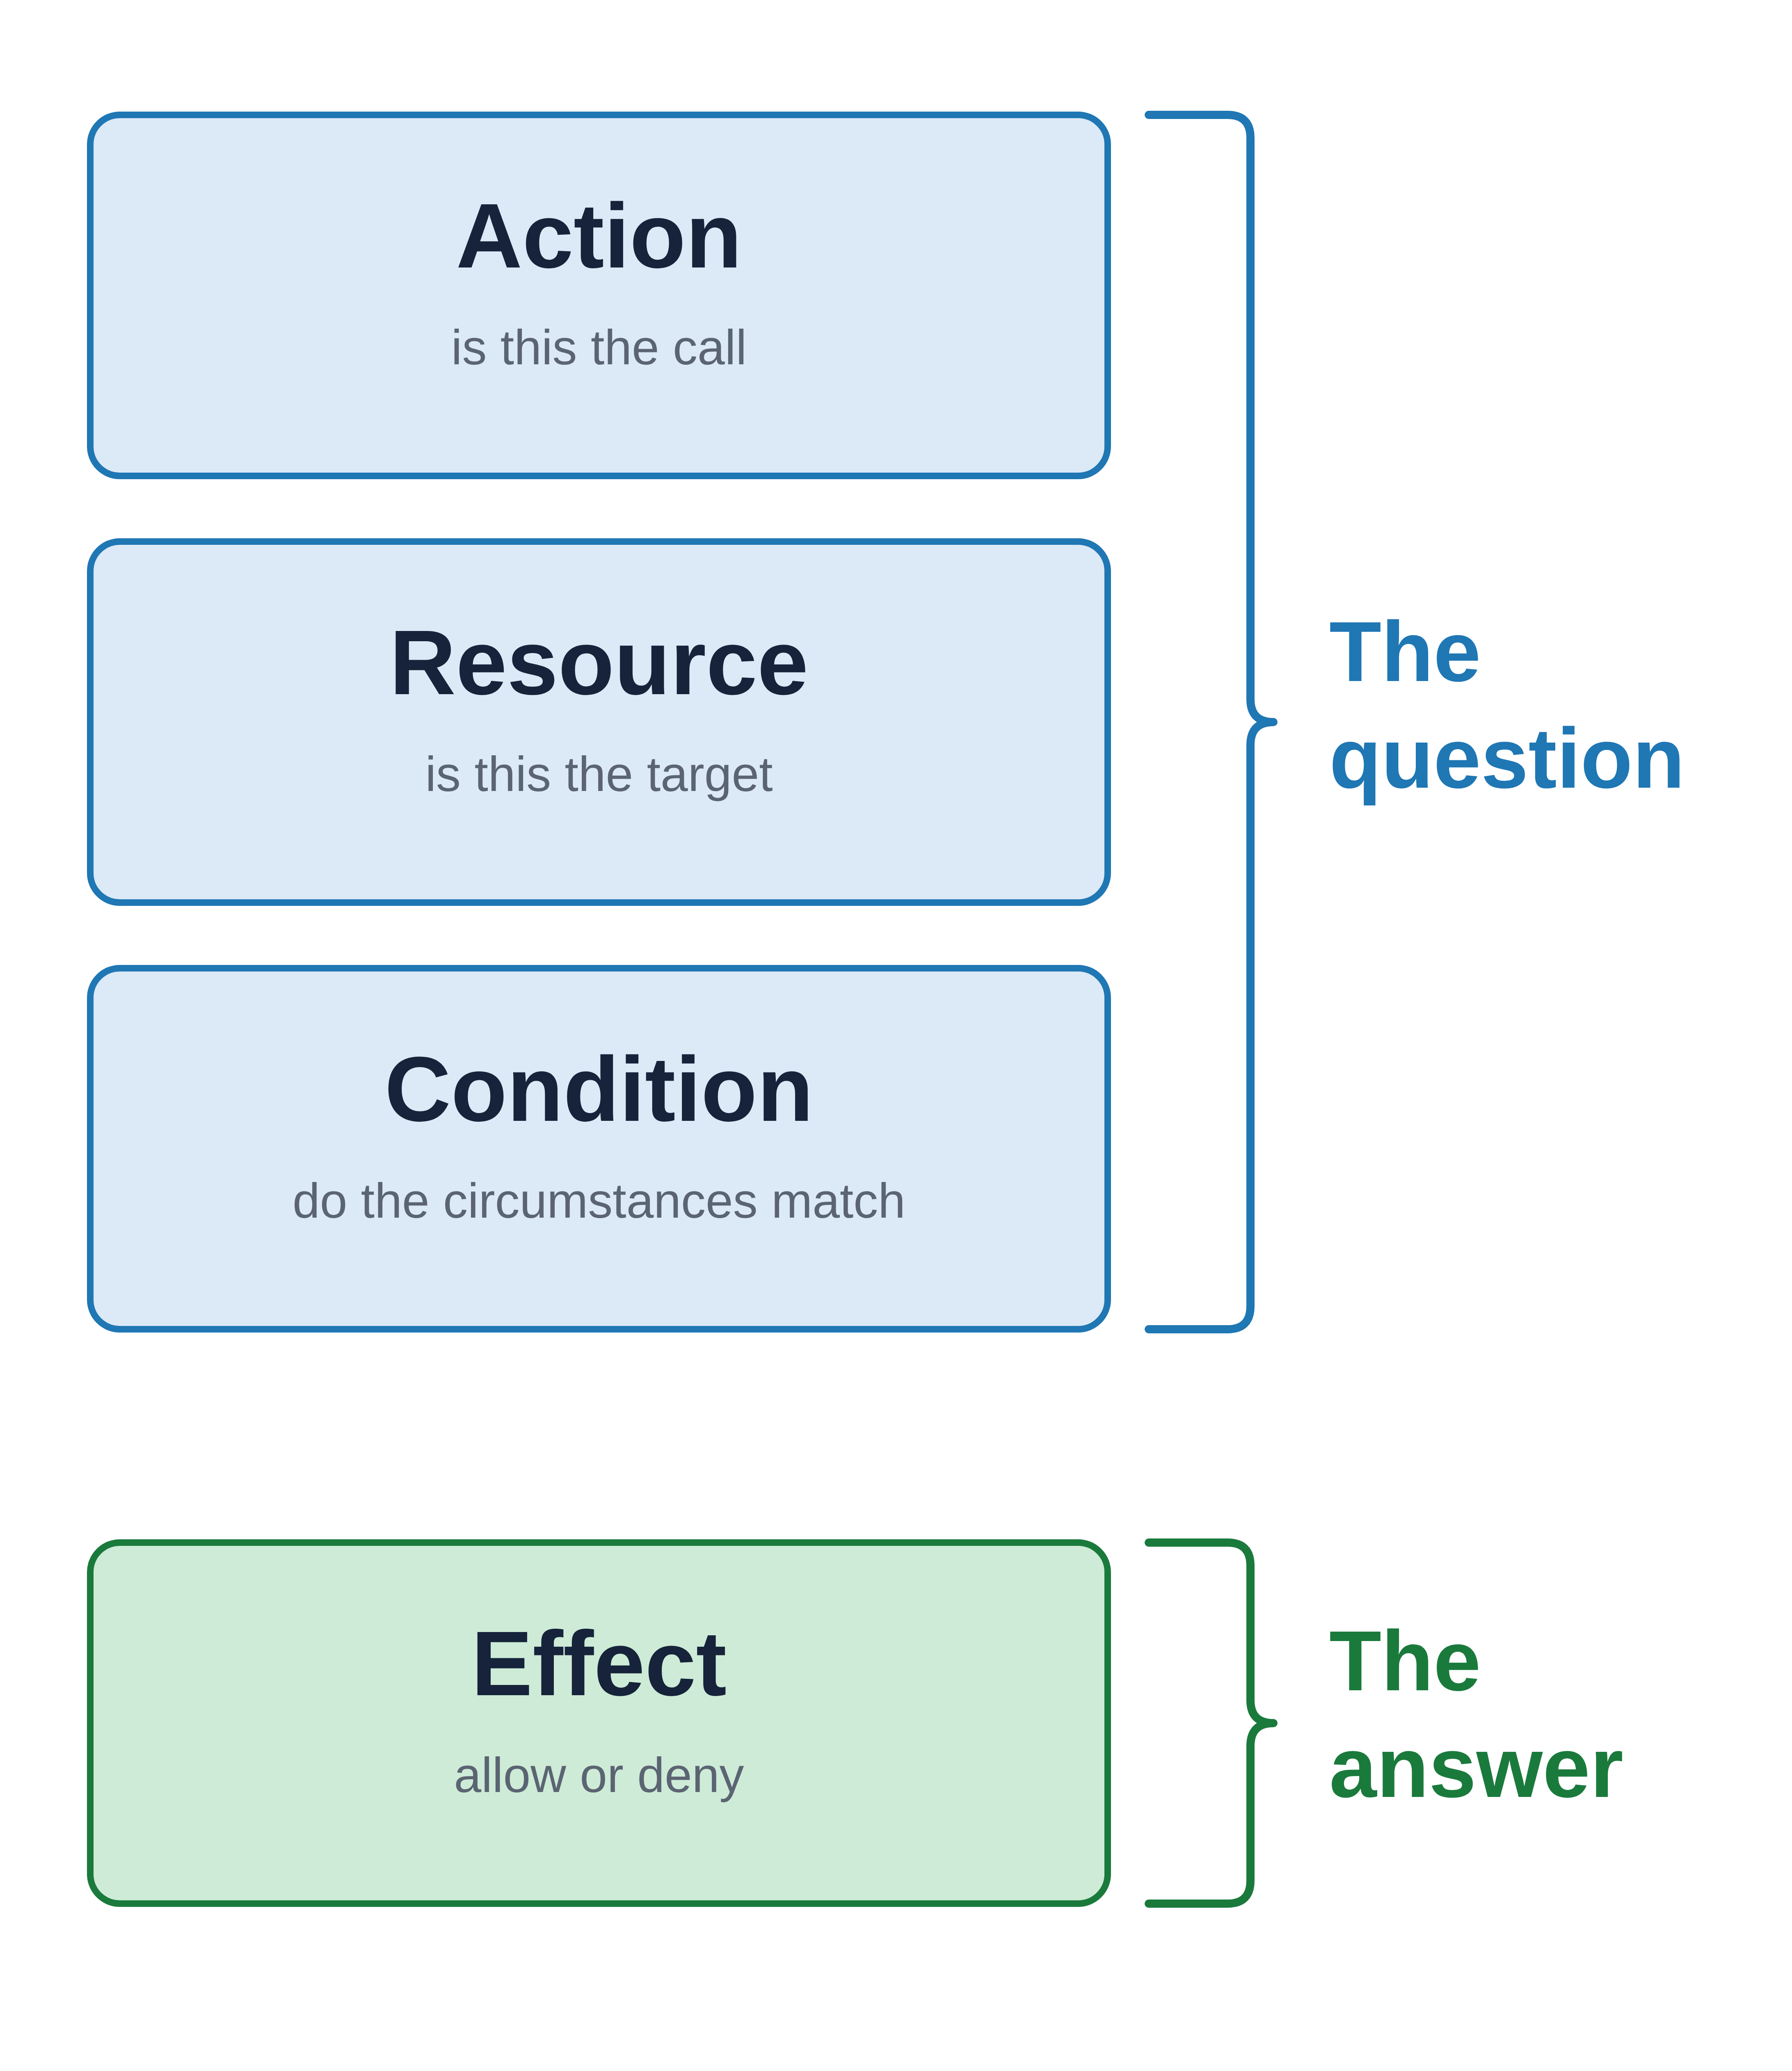
Вопрос
Ответ


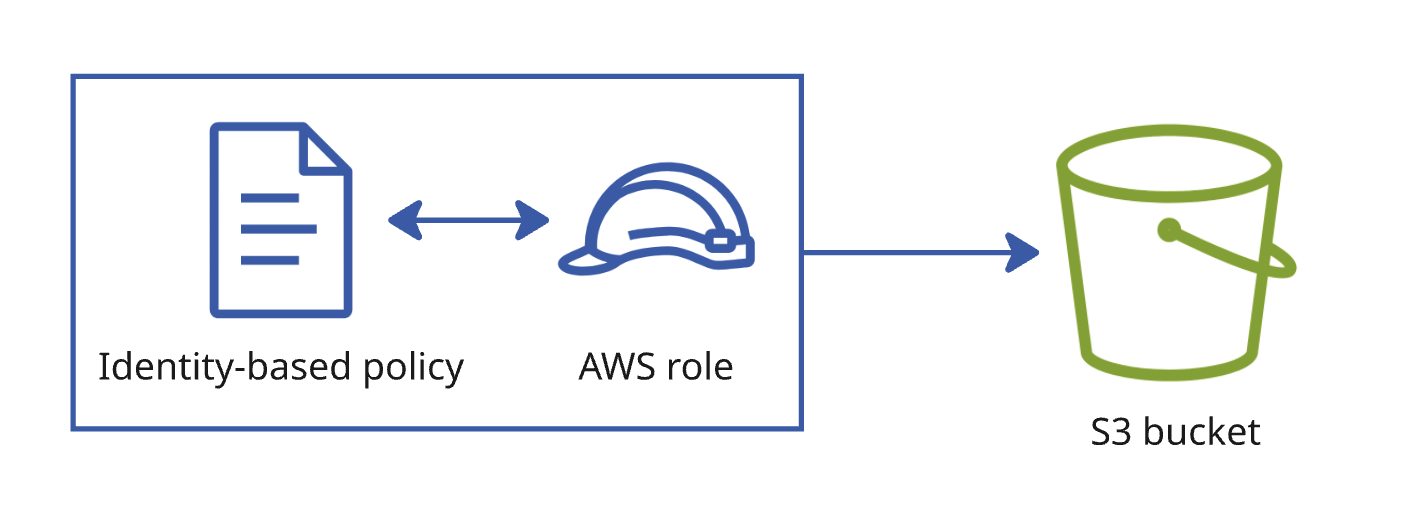
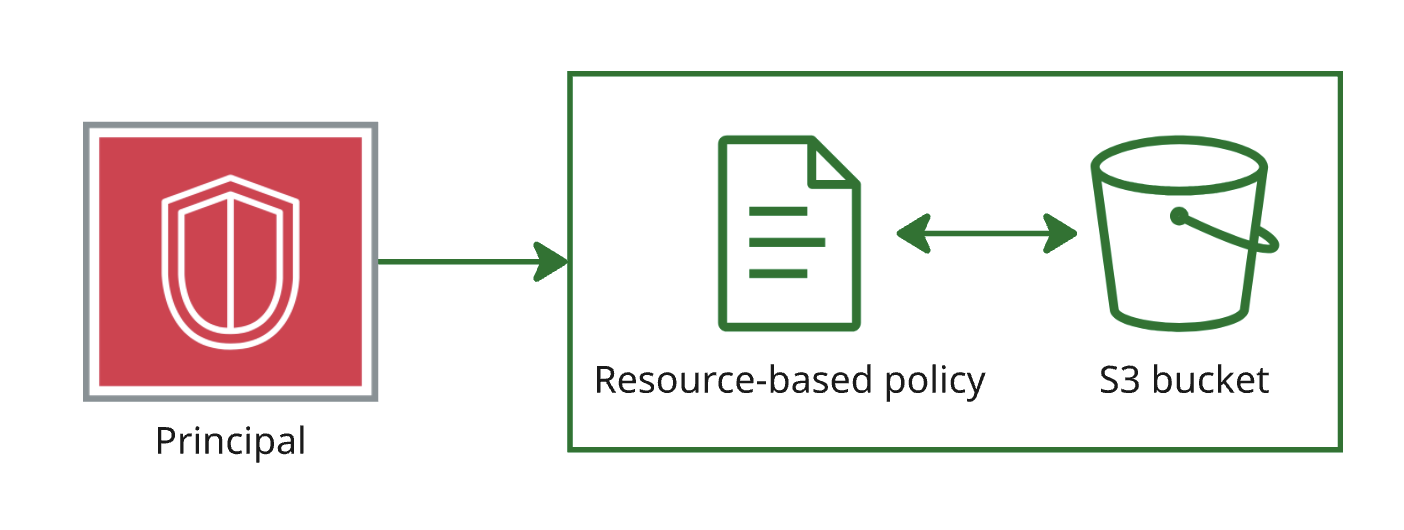
На основе удостоверения


На основе удостоверения
На основе ресурса
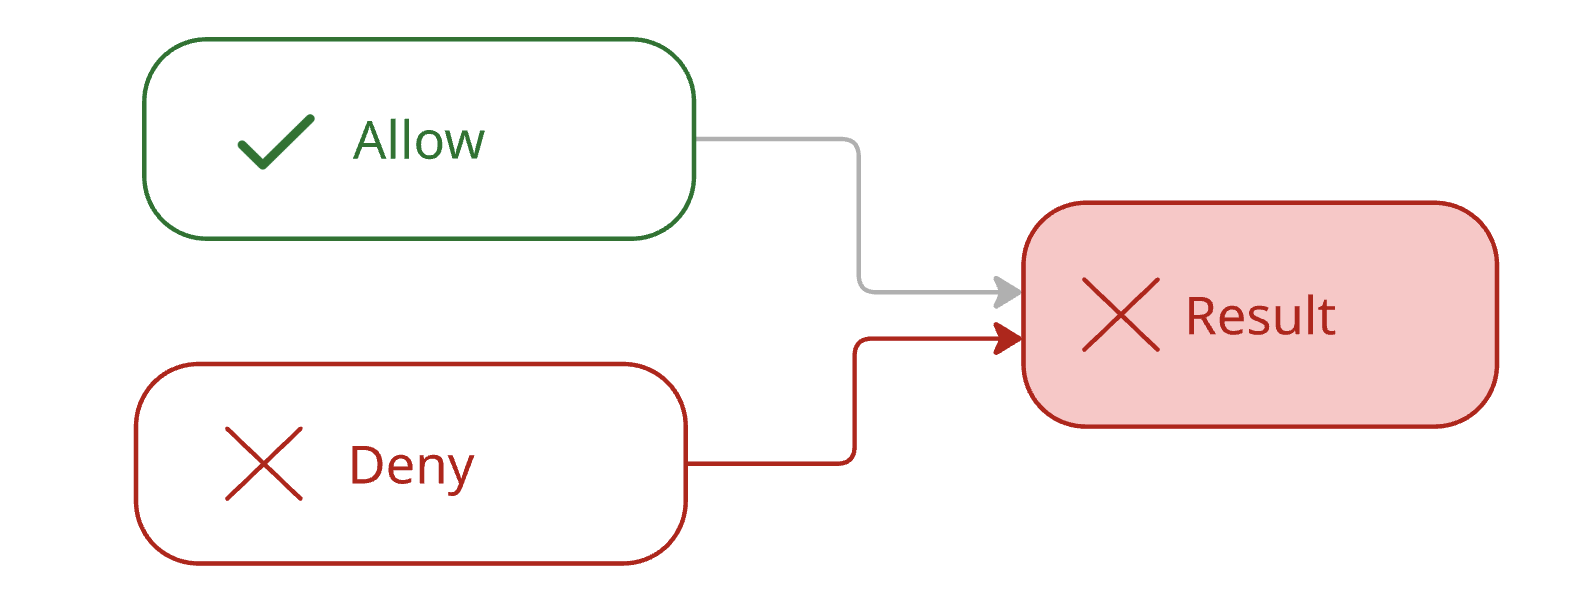
{"Effect": "Allow", "Action": "s3:*", "Resource": "*"}
{"Effect": "Deny", "Action": "s3:DeleteObject", "Resource": "*"}
{"Effect": "Allow", "Action": "s3:*", "Resource": "*"}
{"Effect": "Deny", "Action": "s3:DeleteObject", "Resource": "*"}
Запрос: s3:DeleteObject — результат: отказано.
Явный запрет побеждает любое разрешение, каким бы широким оно ни было


{"Effect": "Allow", "Action": "s3:*",
"Resource": "*"}
{"Effect": "Deny", "Action": "s3:DeleteObject",
"Resource": "*"}
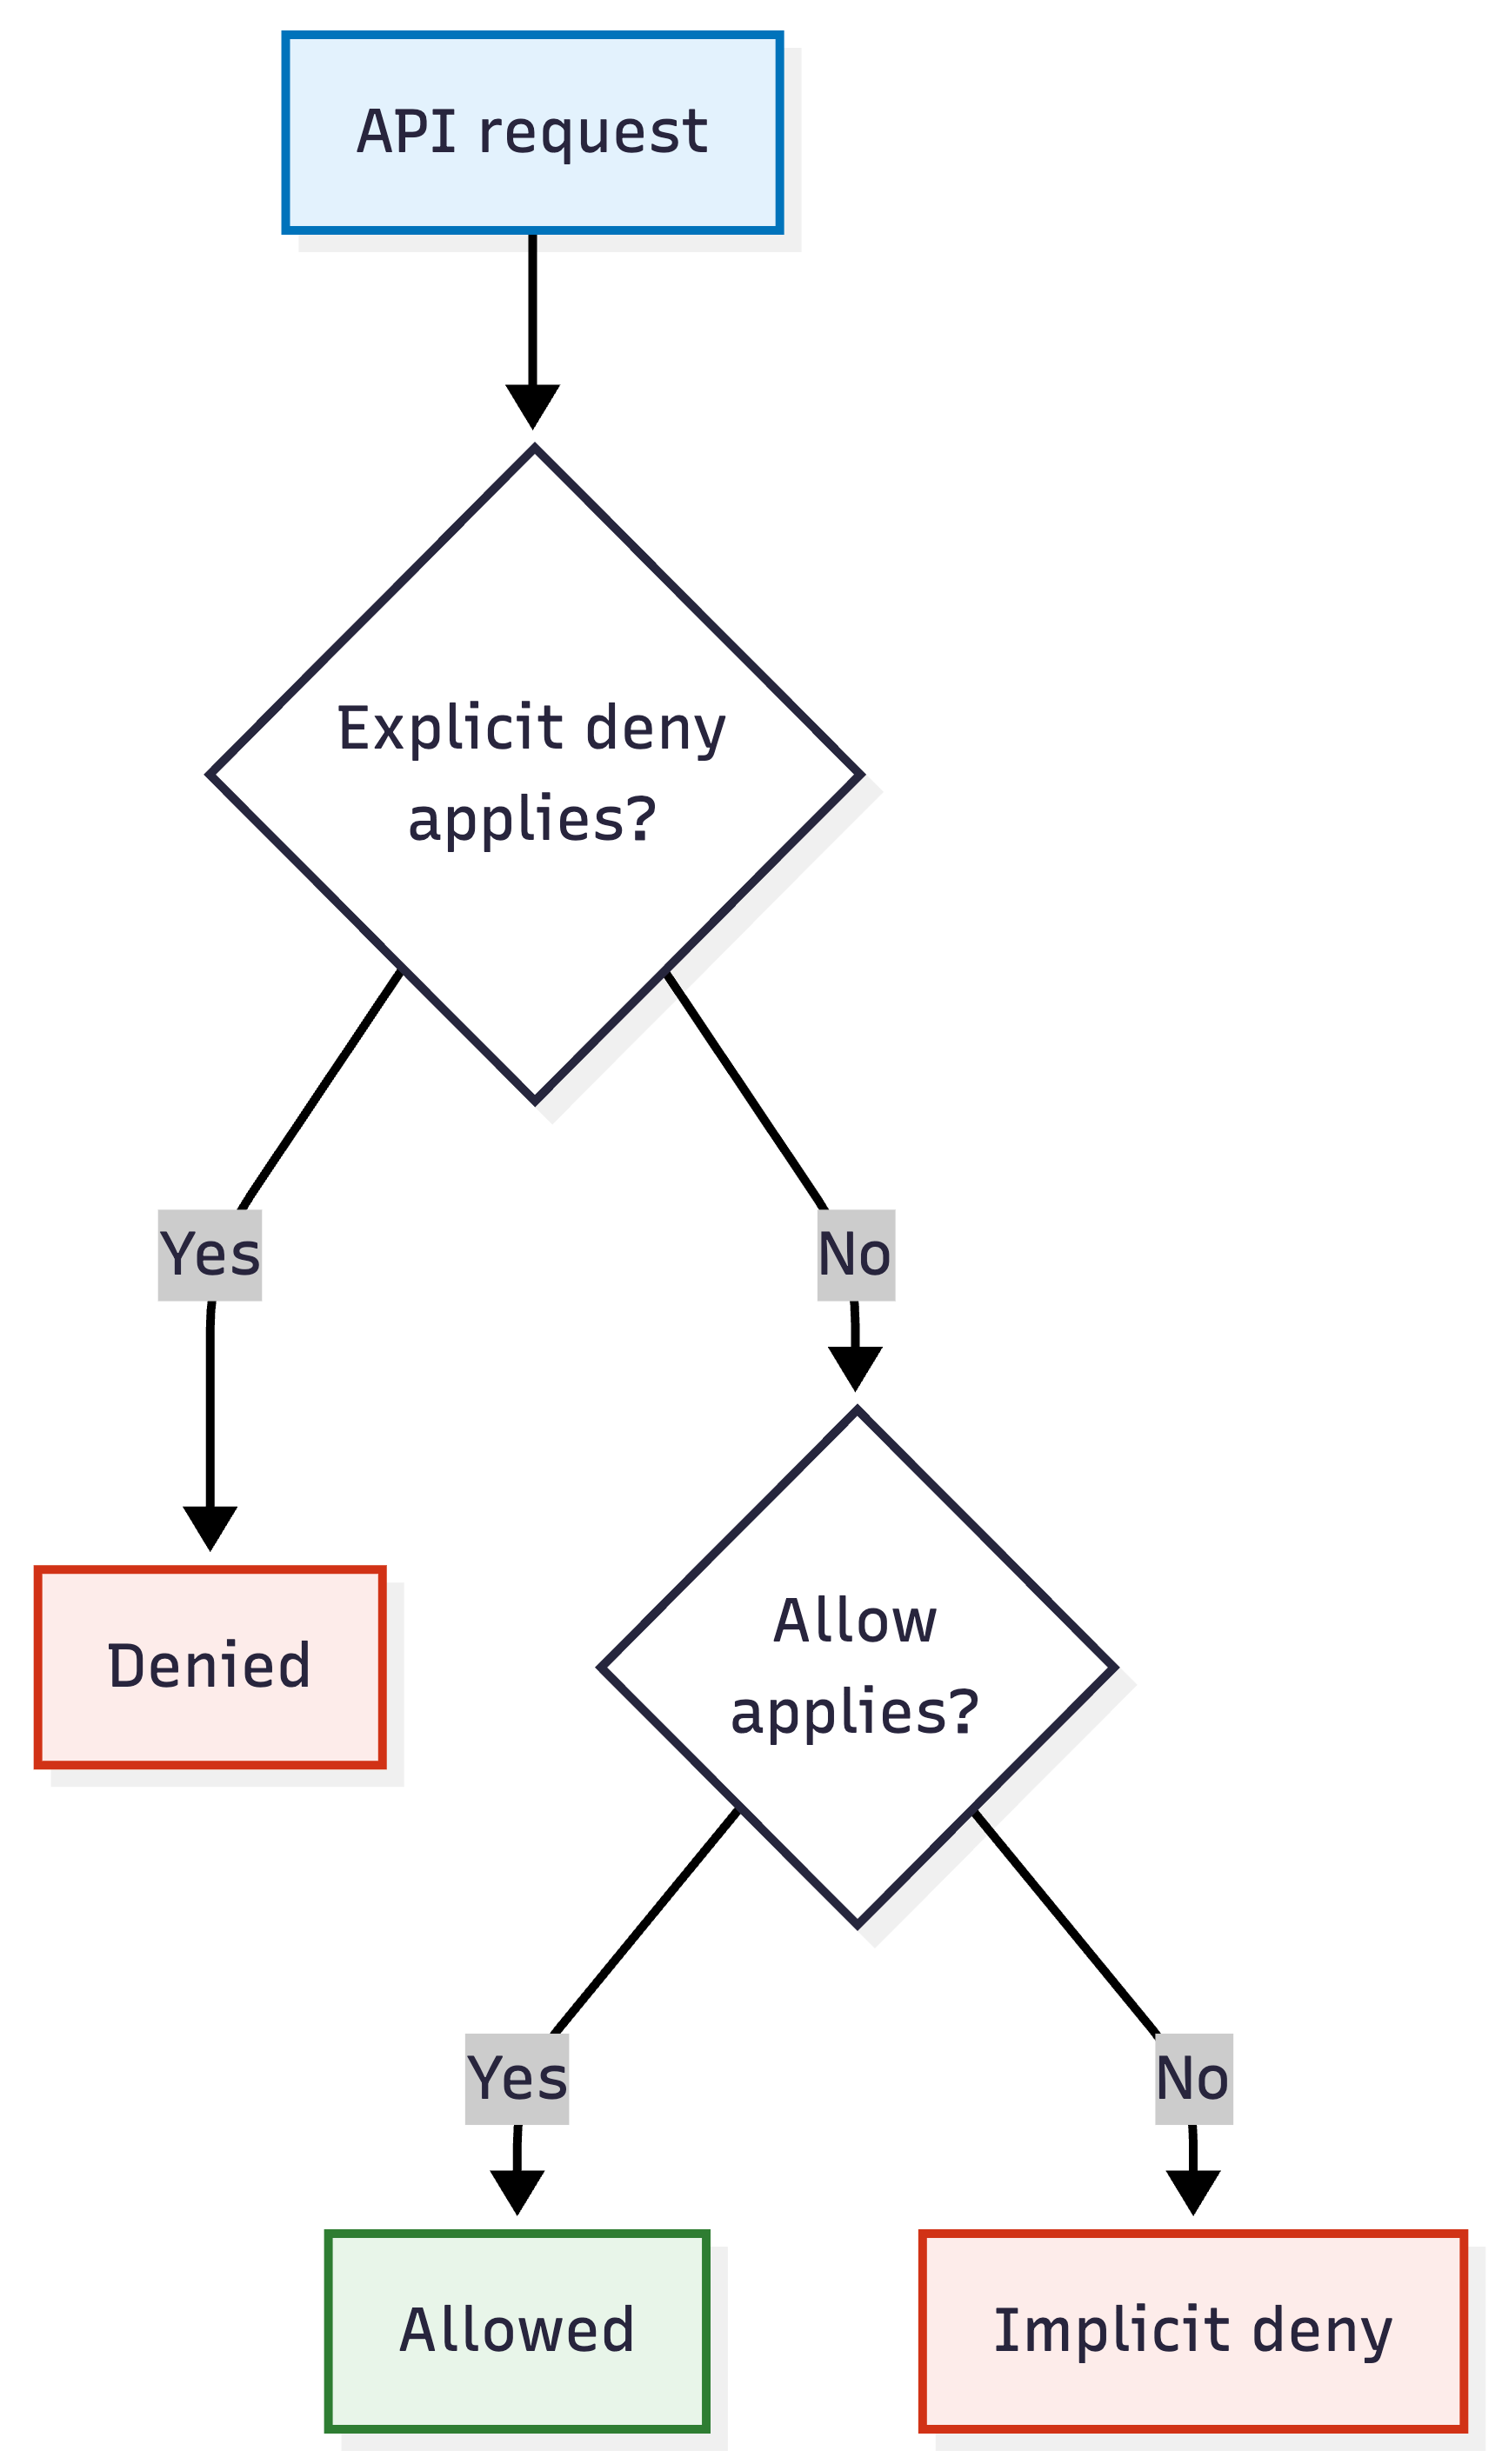
s3:GetObject → разрешено: широкое разрешение покрывает этоs3:DeleteObject → явный запрет: инструкция говорит «нет»kms:Decrypt, dynamodb:GetItem → неявный запрет: эта политика вообще не упоминает эти сервисыОдна ошибка, две причины
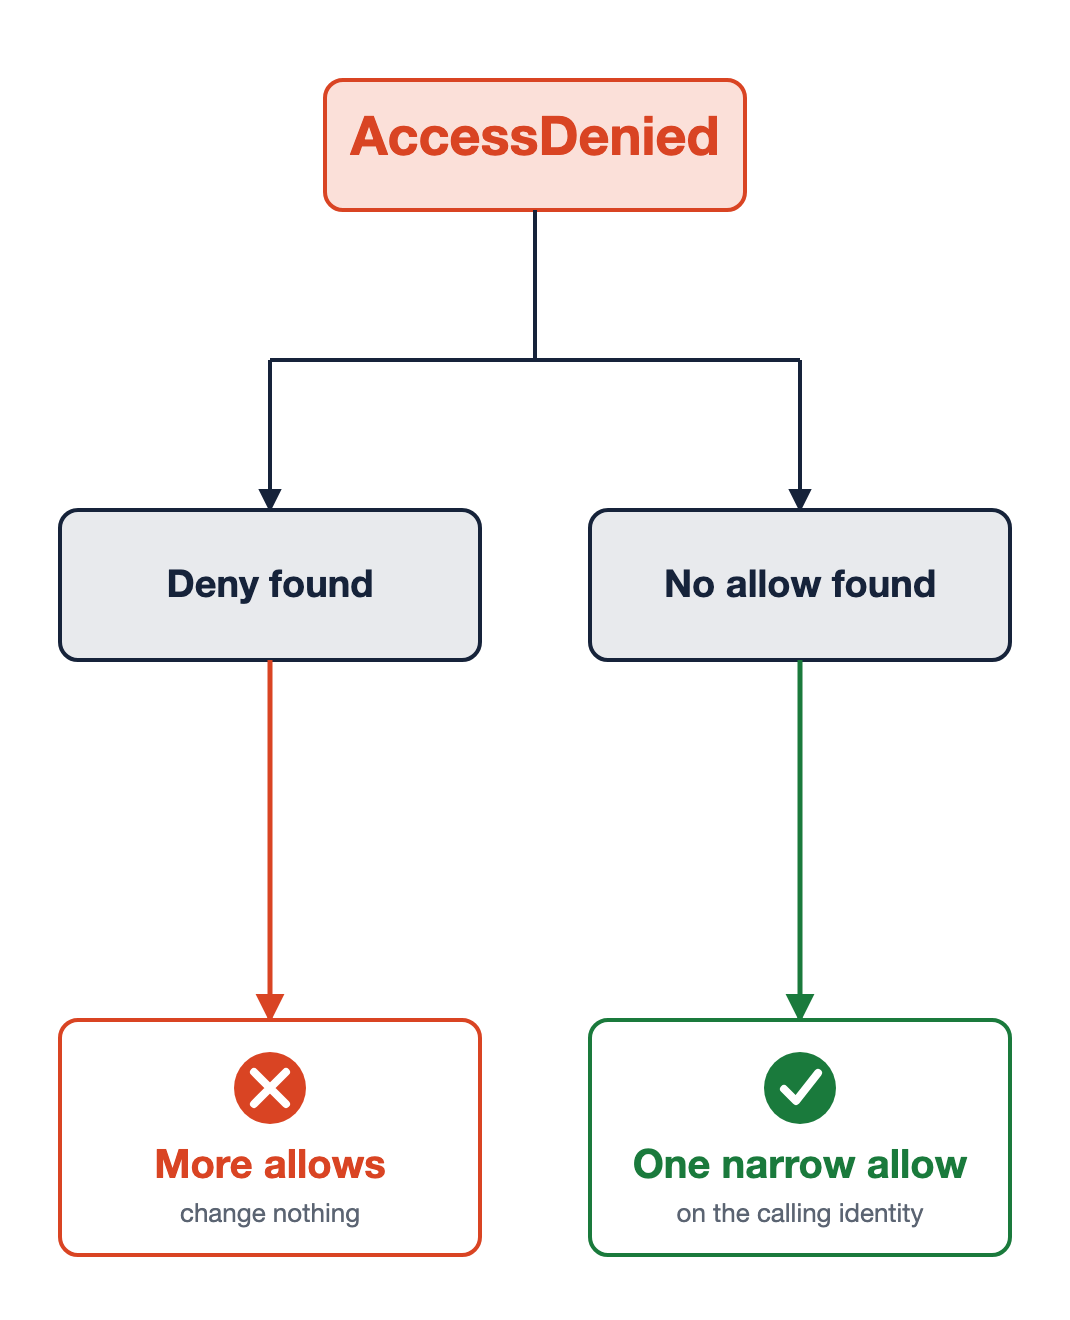
Явный запрет
Неявный запрет

Использование AWS Security для разработчиков