Использование AWS Security для разработчиков
Rahul Singh
Technical Product Manager
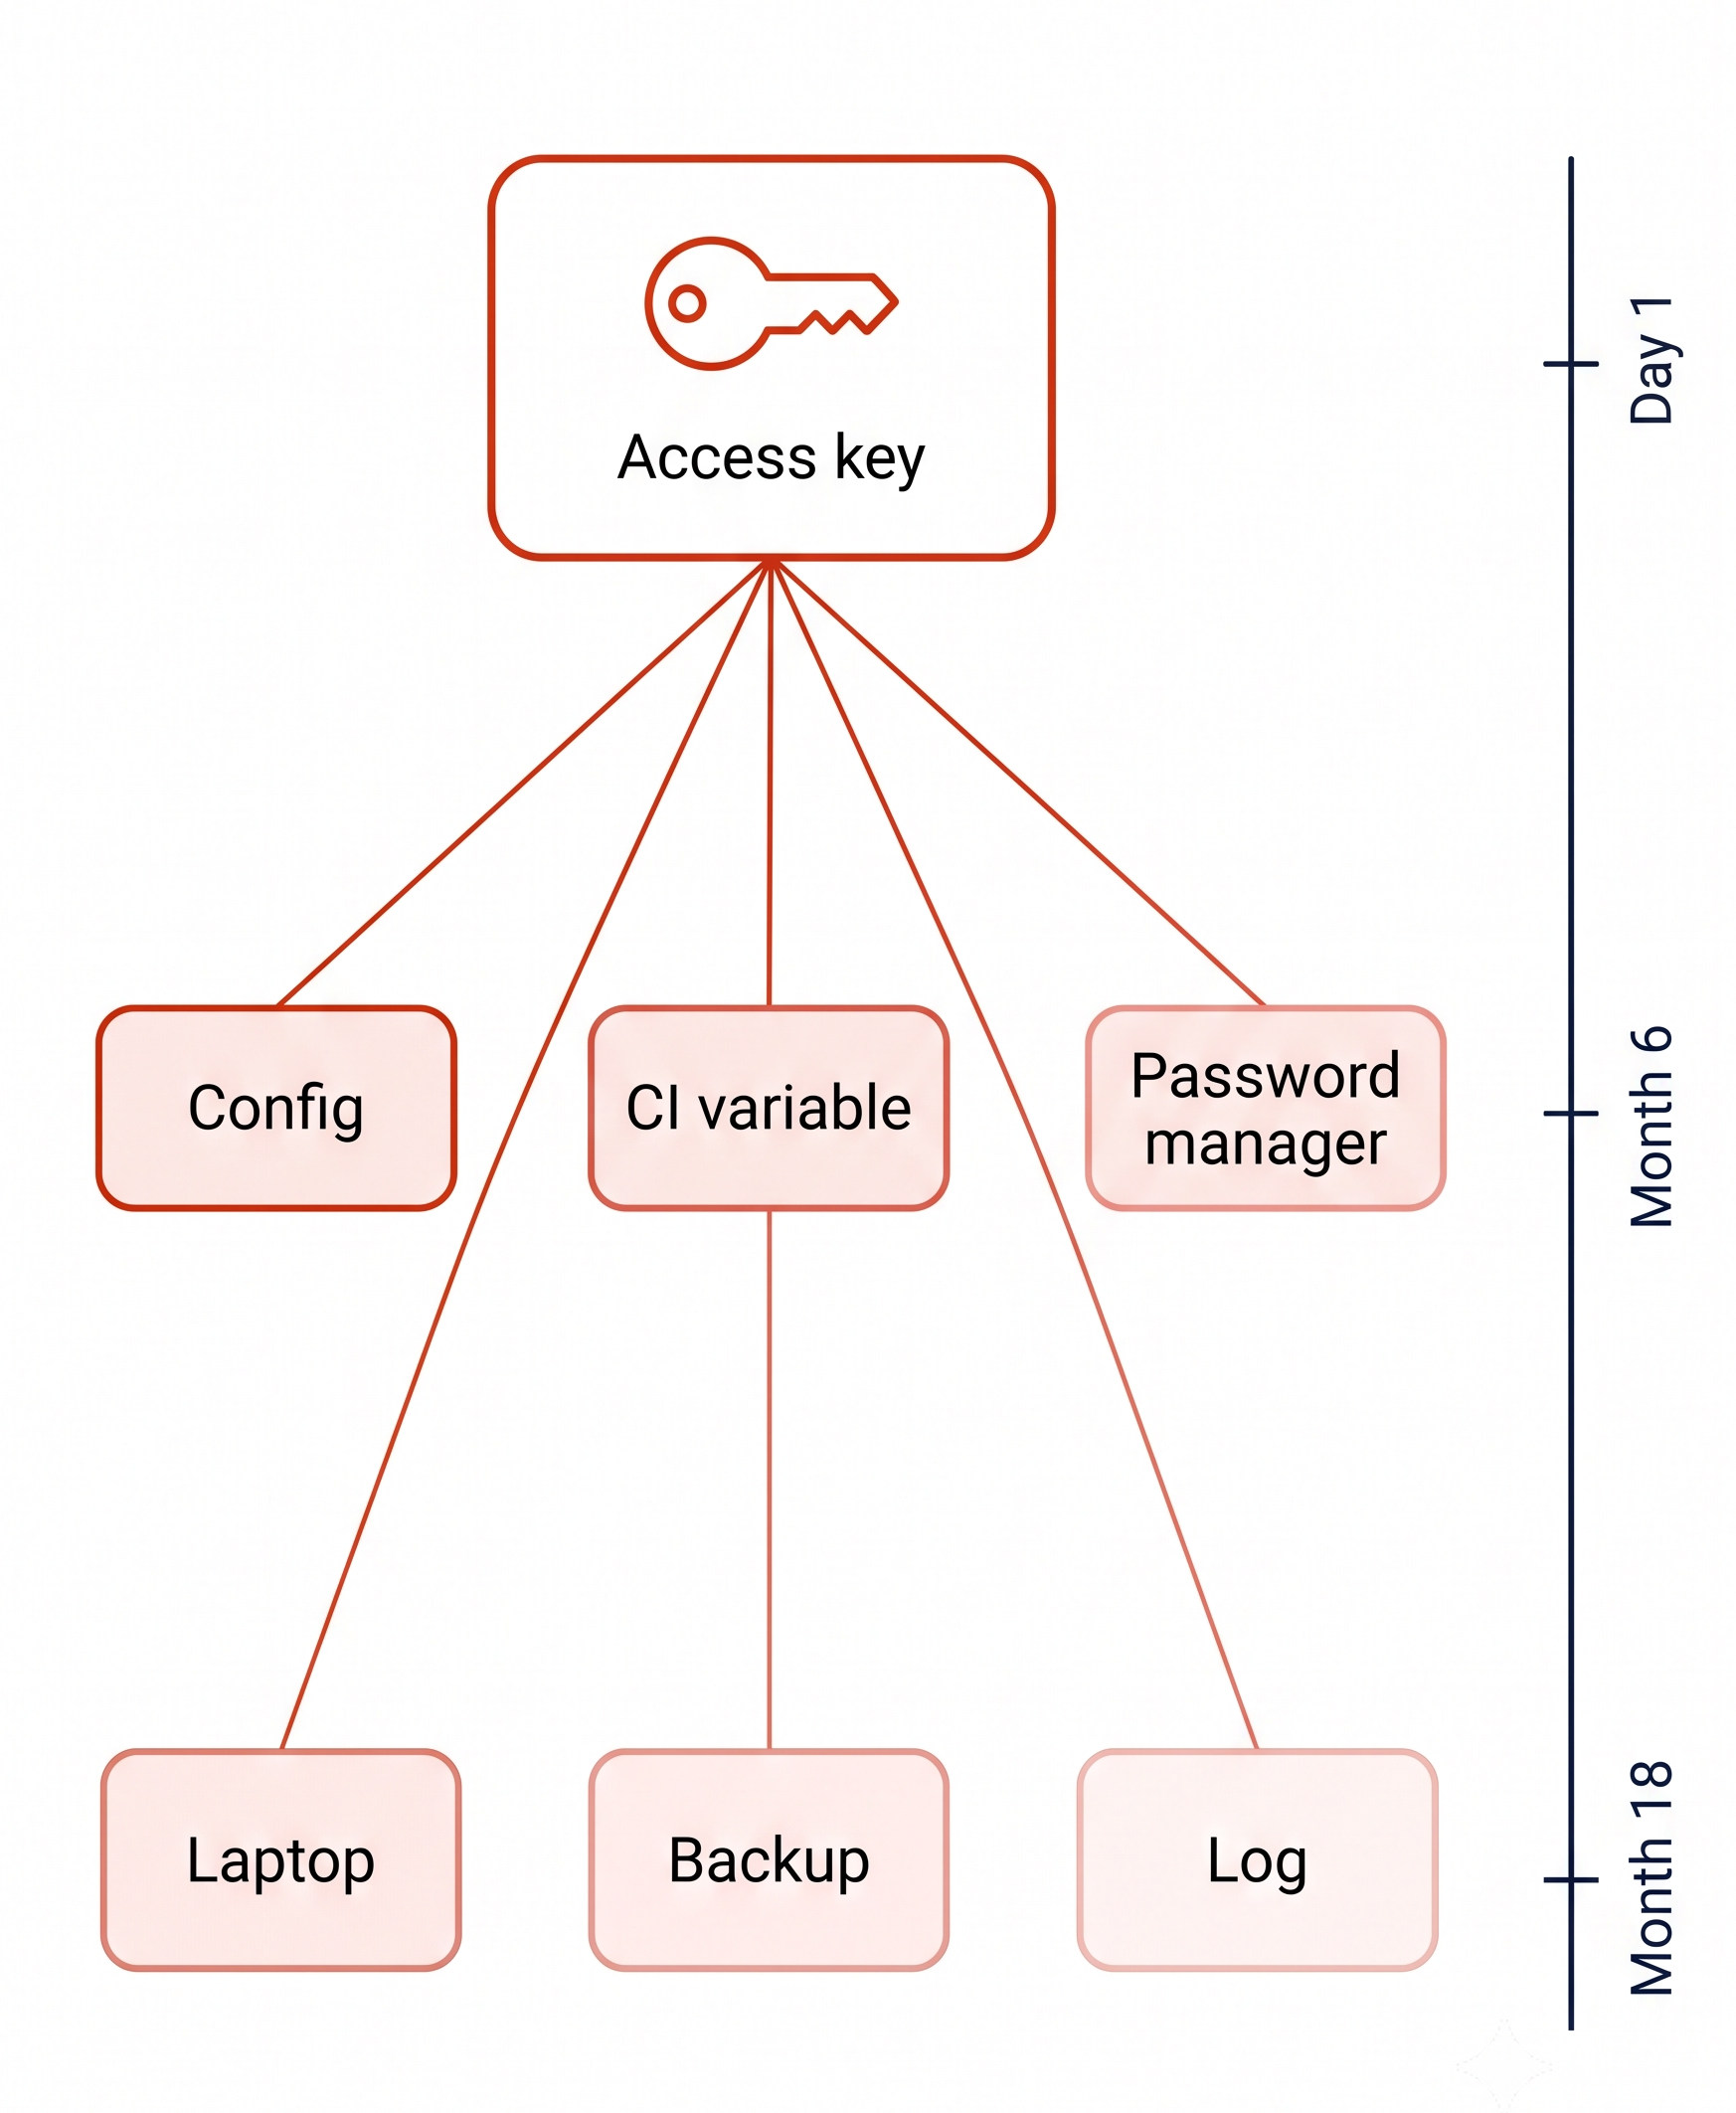
Чтобы ускорить работу, в скрипте создаётся ключ и сохраняется в конфигурационном файле.
В файле он:

Чтобы ускорить работу, в скрипте создаётся ключ и сохраняется в конфигурационном файле.
В файле он:
Спустя 18 месяцев он всё ещё действителен

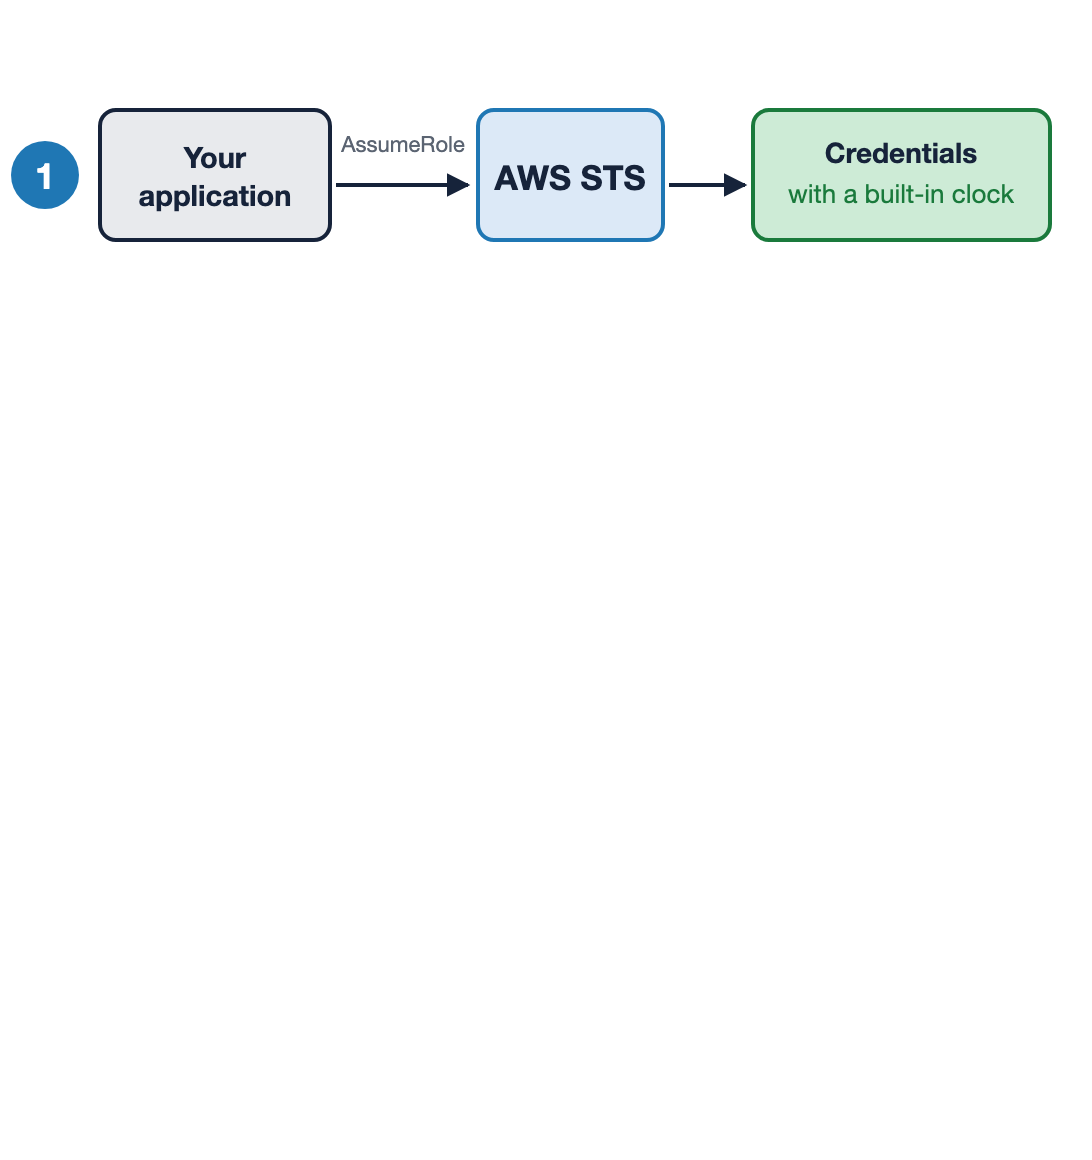
Сделайте срок действия нормой с помощью AWS STS
Запросите роль и получите учётные данные со встроенным таймером
Security Token Service (STS): срок действия задан, по умолчанию один час

Сделайте срок действия нормой с помощью AWS STS
Запросите роль и получите учётные данные со встроенным таймером
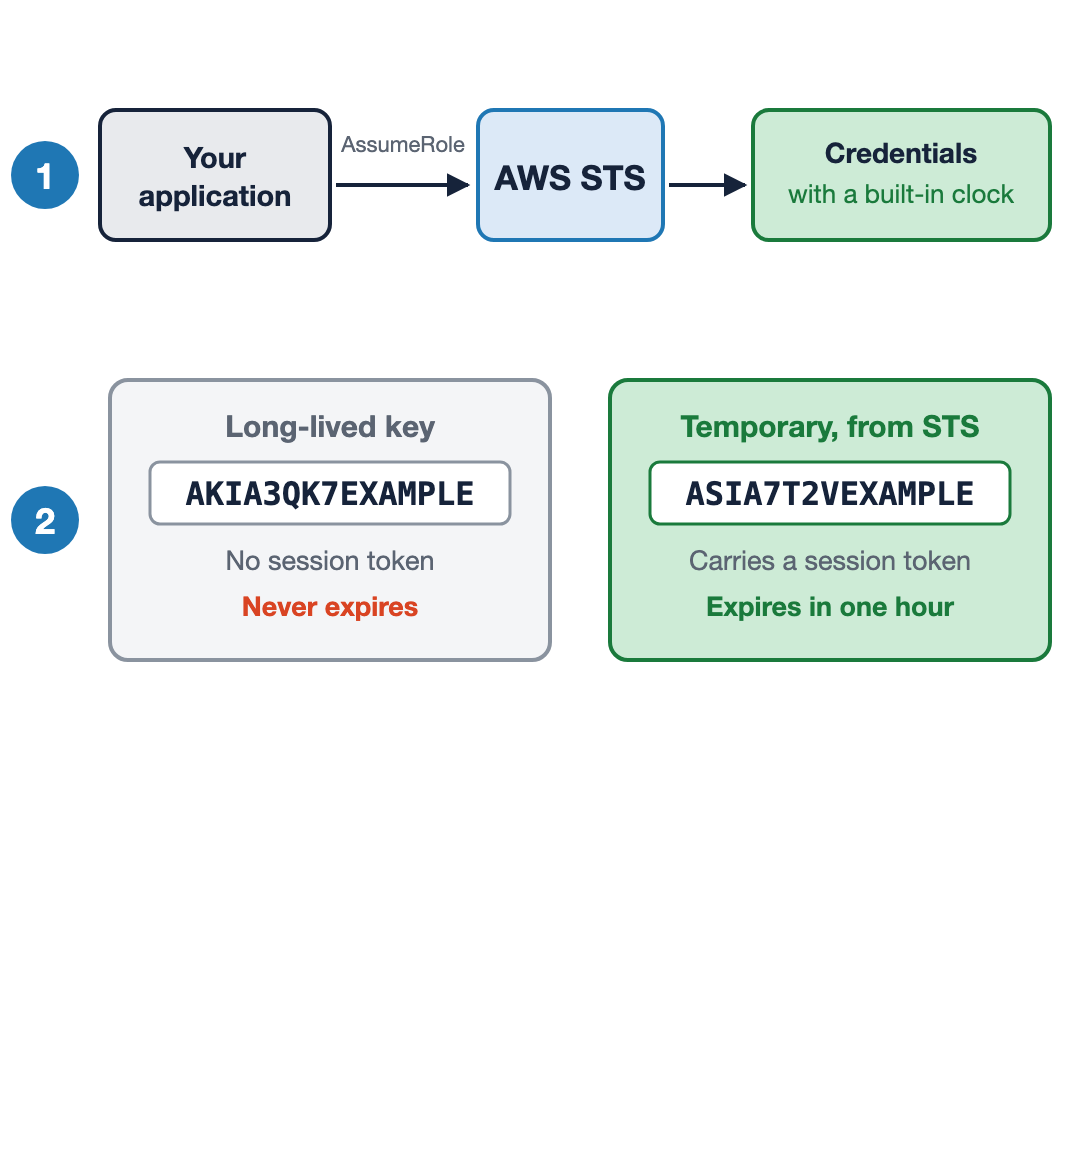
Временные учётные данные начинаются с ASIA и содержат токен сессии
Security Token Service (STS): срок действия задан, по умолчанию один час

Сделайте срок действия нормой с помощью AWS STS
Запросите роль и получите учётные данные со встроенным таймером
Временные учётные данные начинаются с ASIA и содержат токен сессии
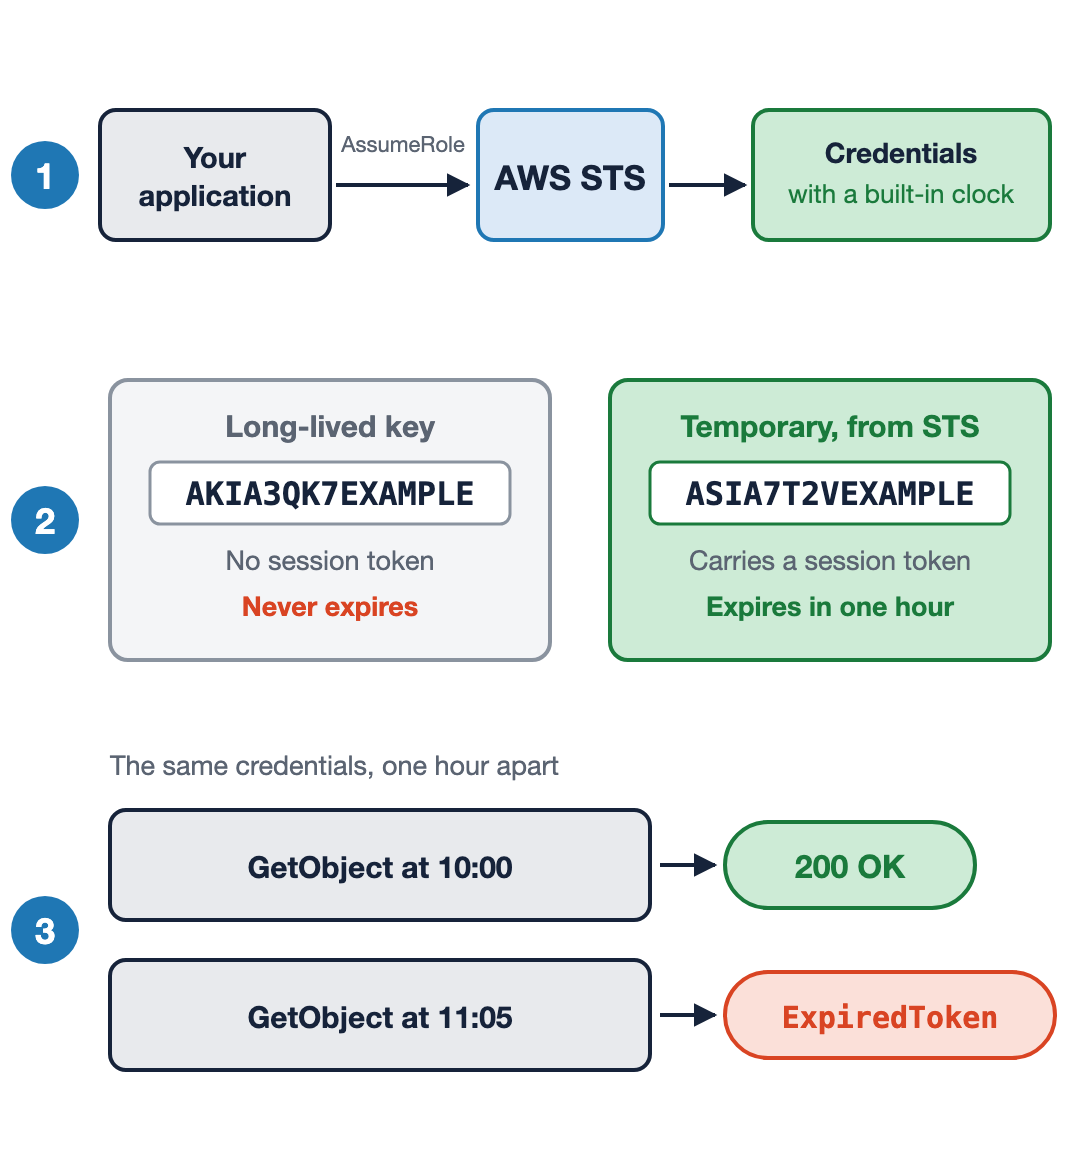
Один и тот же вызов сначала принимается, а потом — нет
Security Token Service (STS): срок действия задан, по умолчанию один час

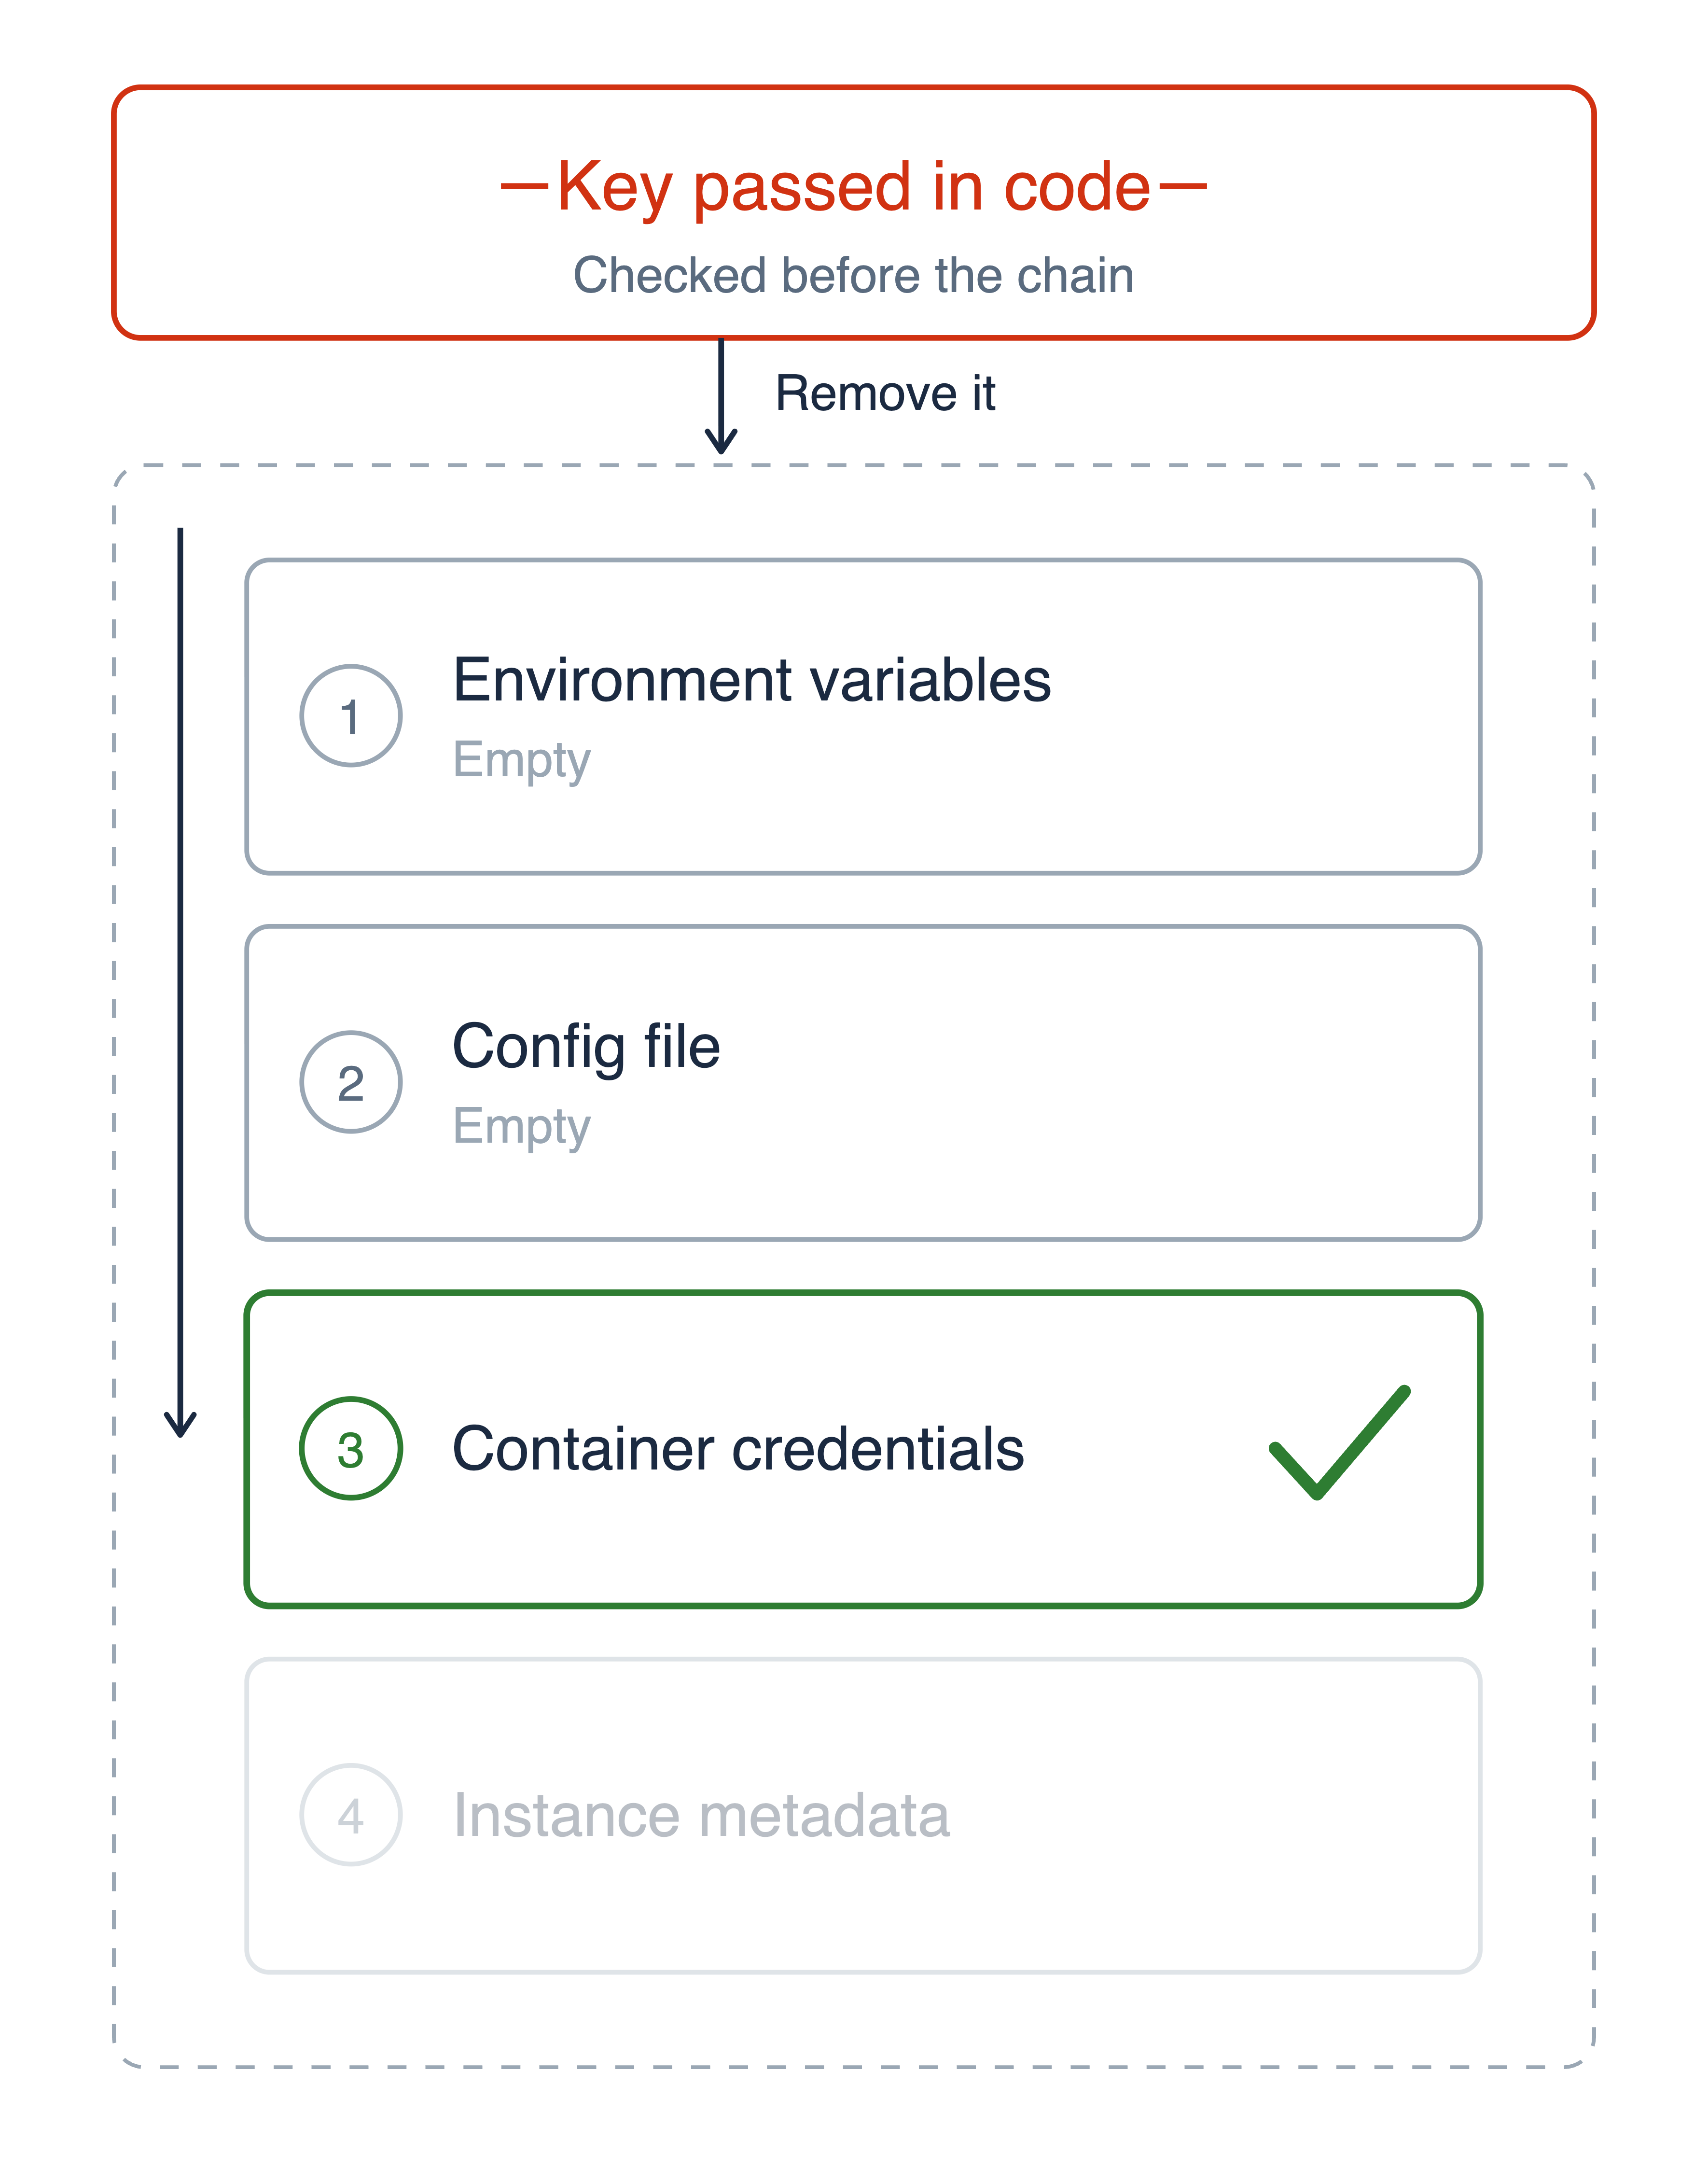
Проверка цепочки поставщиков учётных данных

Проверка цепочки поставщиков учётных данных
Жёстко прописанные ключи проверяются первыми, поэтому их нужно удалить

1. explicit a key passed in your code
2. environment AWS_* variables, and on Lambda
that is the execution role
3. config file ~/.aws/credentials
4. container ECS or EKS task role
5. instance EC2 instance profile, via IMDS
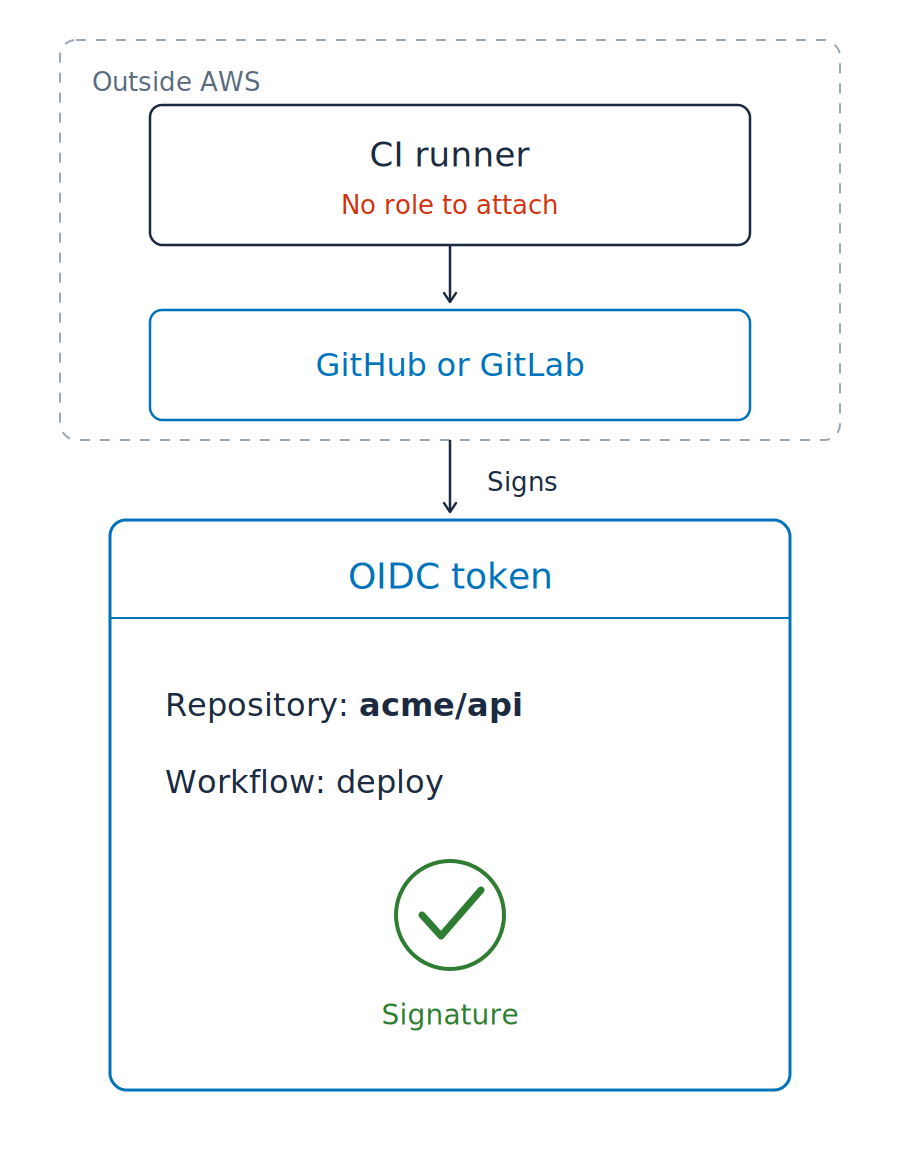
Конвейеры кода часто выполняются вне AWS, поэтому цепочку учётных данных подключить нельзя

Конвейеры кода часто выполняются вне AWS, поэтому цепочку учётных данных подключить нельзя
OIDC-токен (OpenID Connect)


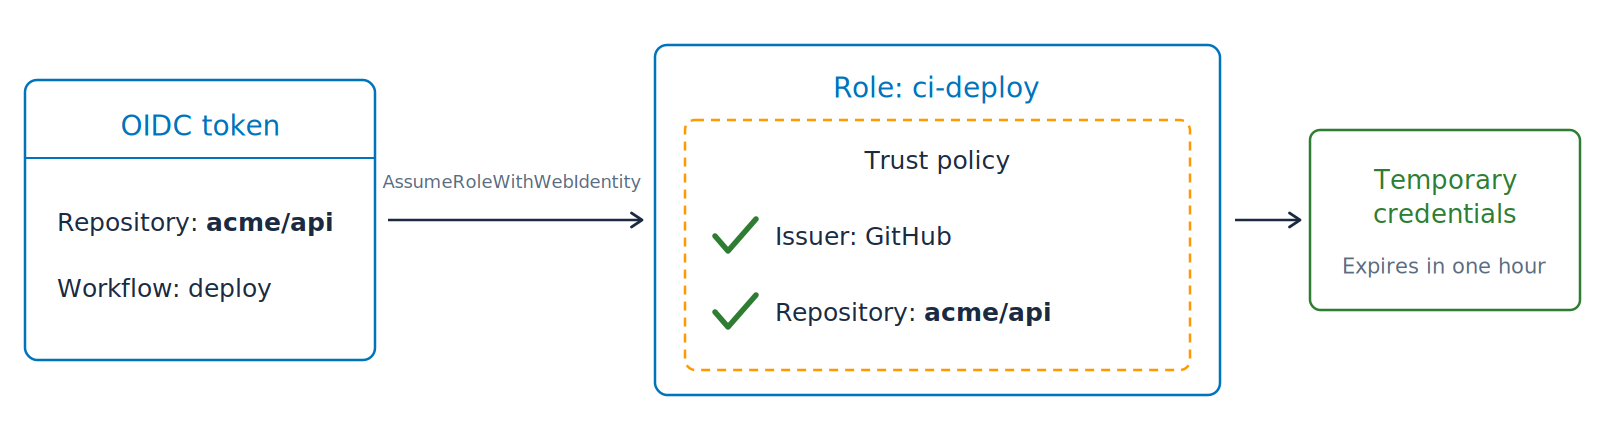
Обмен токена на учётные данные

Обмен токена на учётные данные
Секреты репозитория: теперь пусты
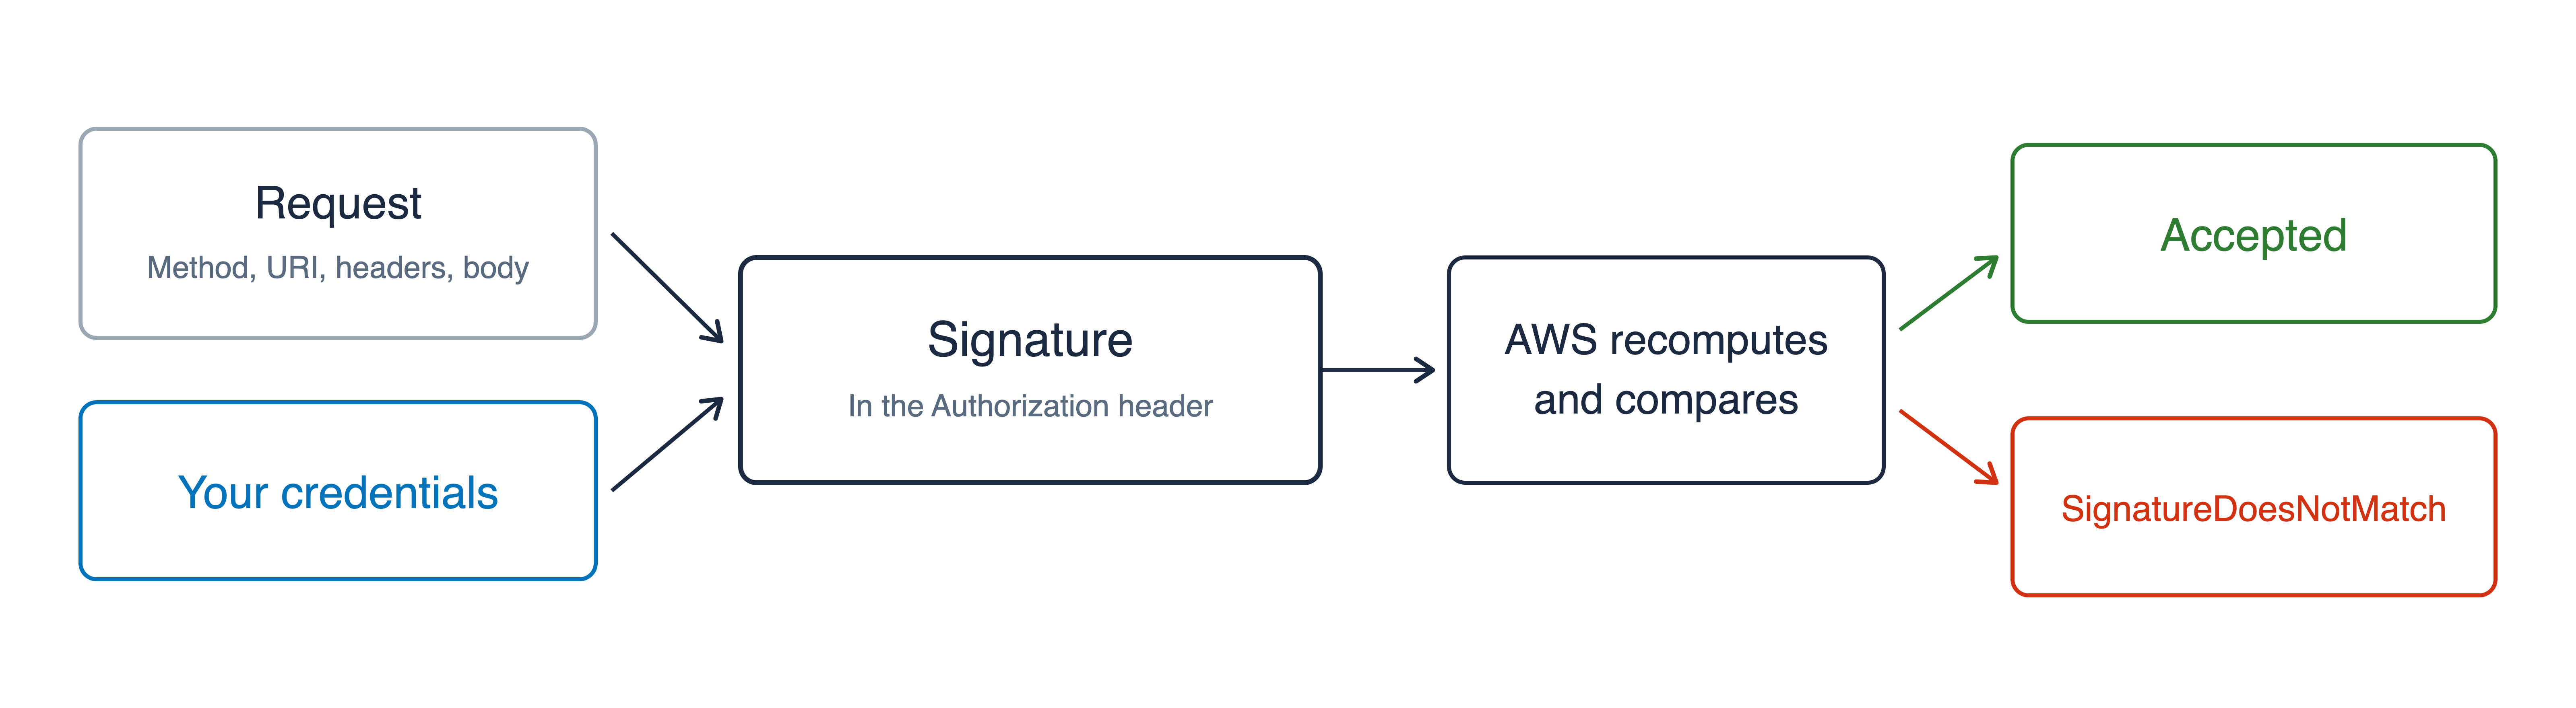
Signature Version 4, или SigV4

Временные учётные данные

Временные учётные данные
Предварительно подписанный URL


Использование AWS Security для разработчиков