Поздравляем

Использование AWS Security для разработчиков

Rahul Singh

Technical Product Manager

Чью личность проверяет AWS
Что вы разобрали

  • Субъект и принципал: чьё удостоверение проверяет AWS
  • Явный запрет важнее всего, и отсутствие совпадения — тоже запрет

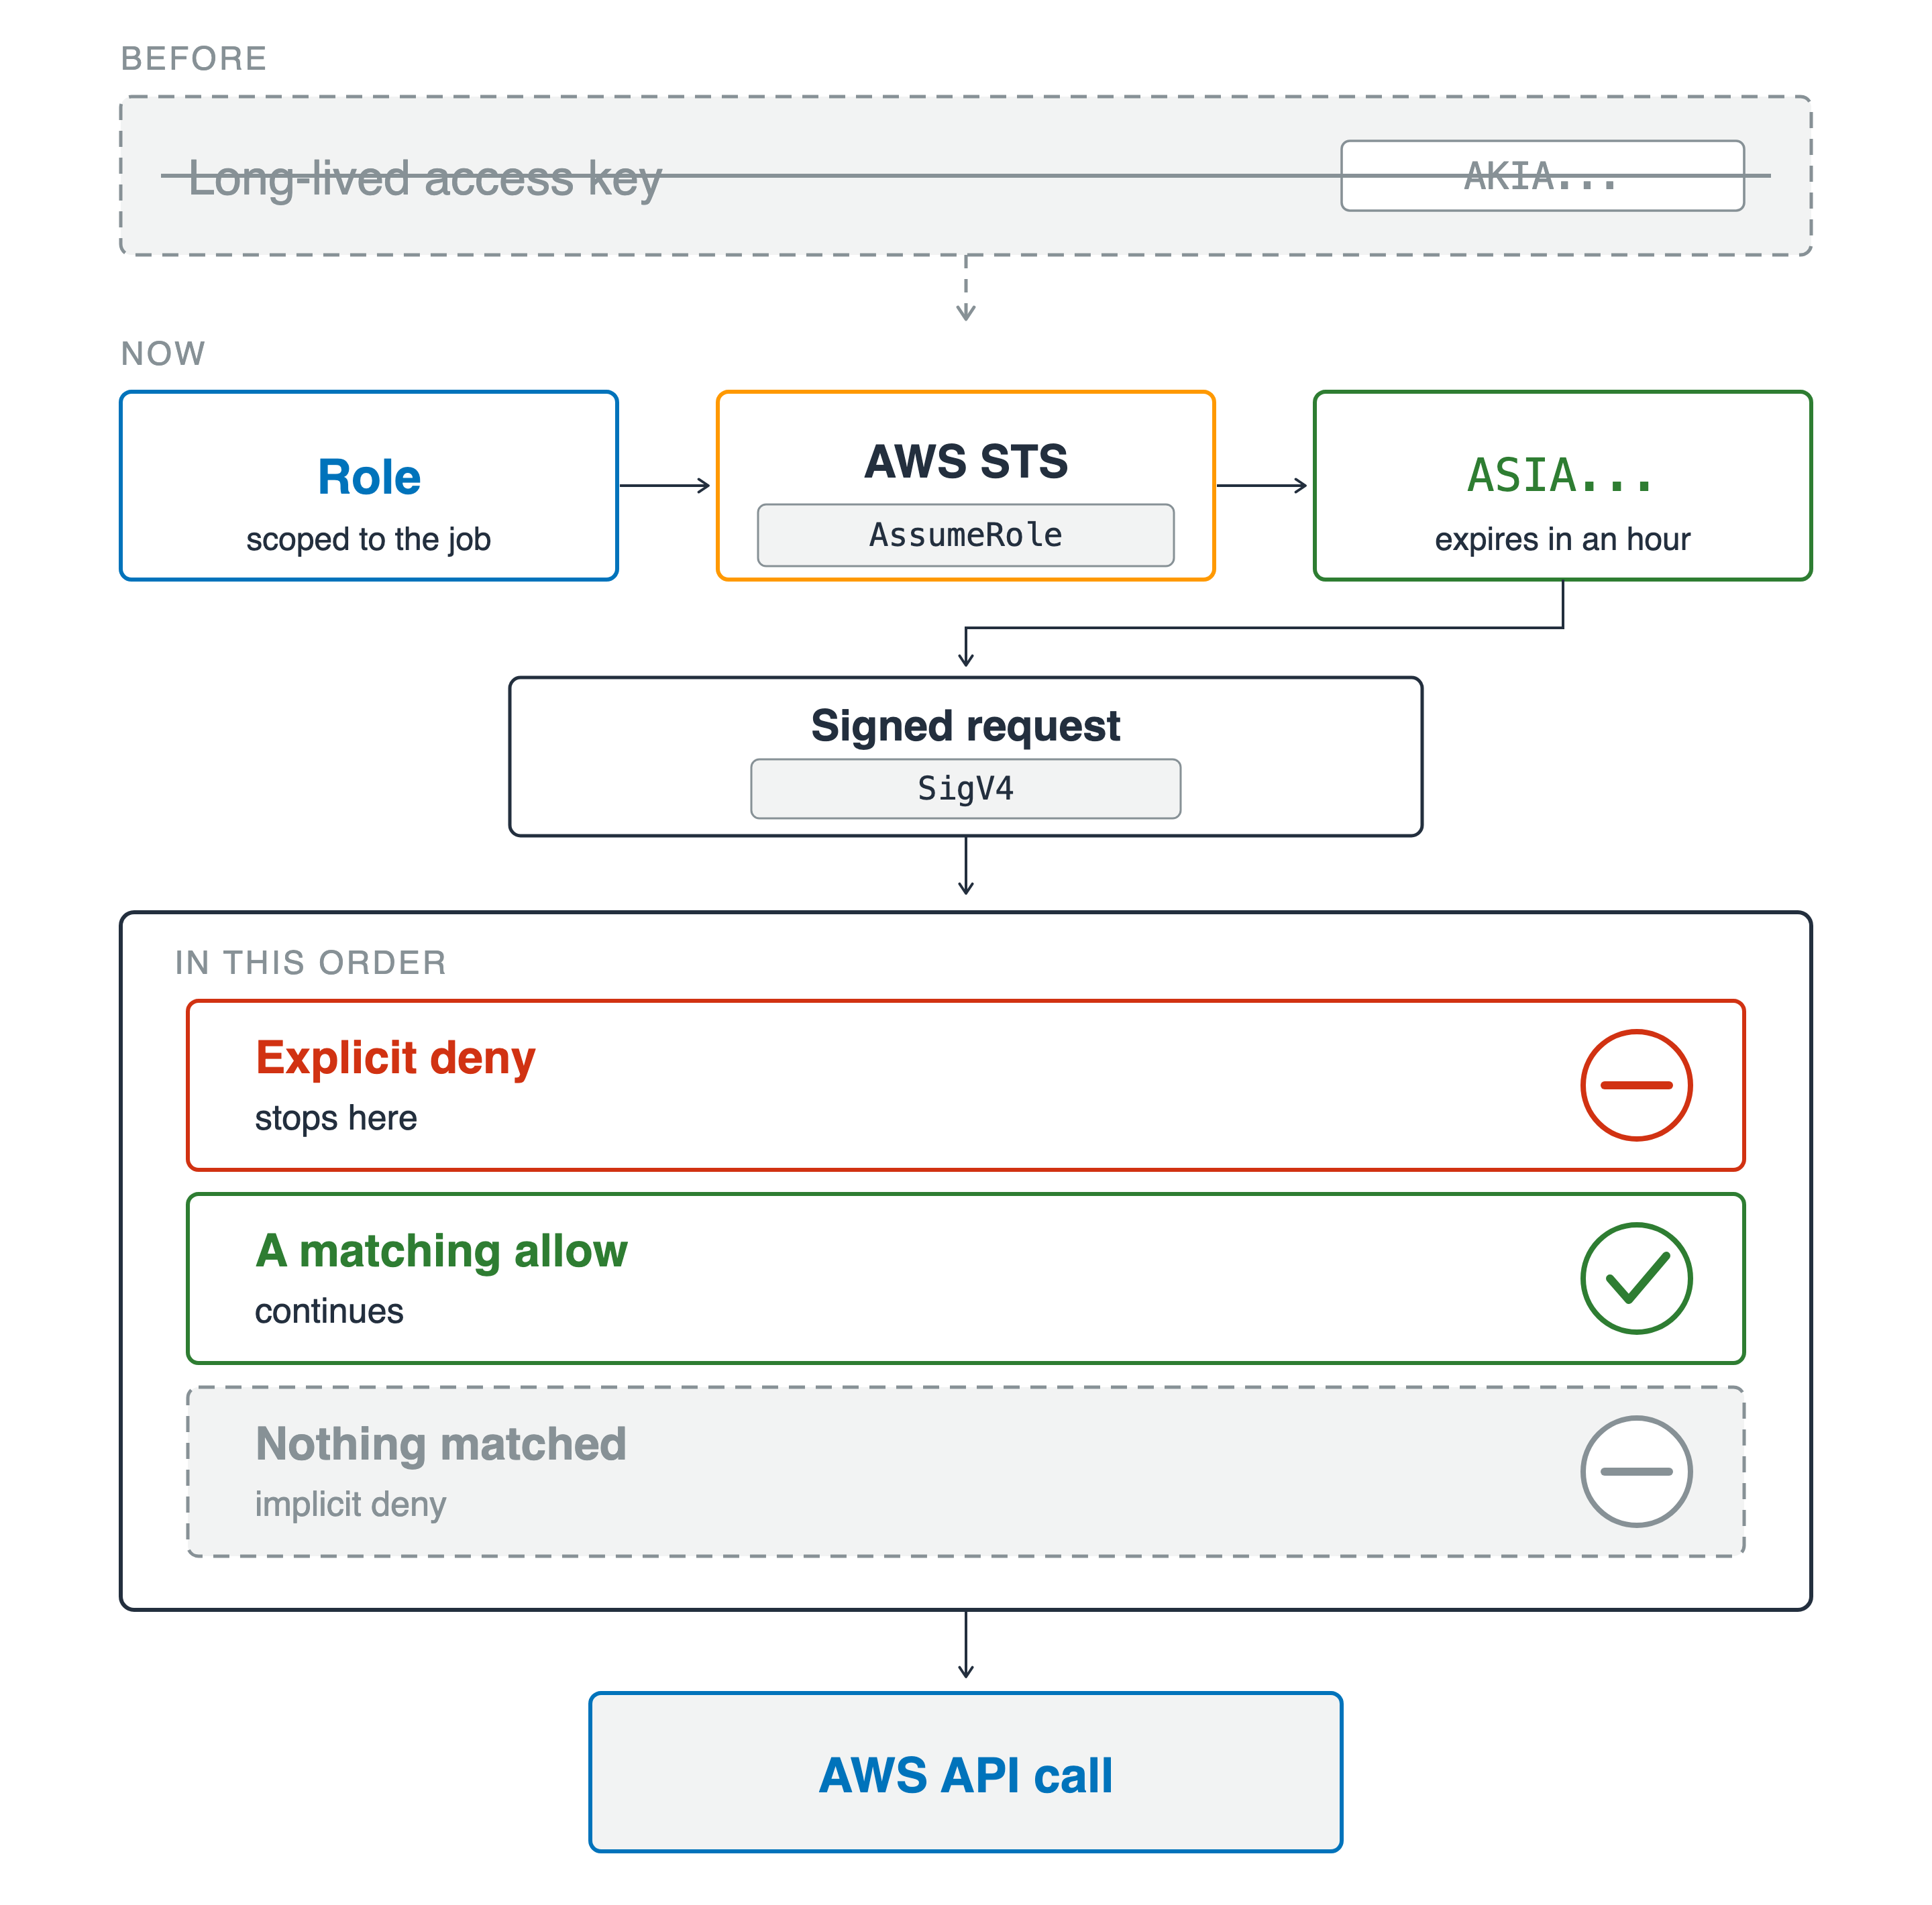
Схема запроса от начала до конца. Сверху — серый перечёркнутый блок с долгоживущим ключом доступа AKIA. Ниже — роль, ограниченная задачей, проходит через AWS STS и получает временные учётные данные ASIA, которые истекают через час, затем попадает в подписанный запрос SigV4. Дальше идёт проверка по порядку: явный запрет останавливает запрос, подходящее разрешение пропускает его дальше, а пунктирная зона без совпадений означает неявный запрет. Прошедший проверку запрос становится вызовом AWS API.

Использование AWS Security для разработчиков

Чью личность проверяет AWS

Что вы разобрали

  • Субъект и принципал: чьё удостоверение проверяет AWS
  • Явный запрет важнее всего, и отсутствие совпадения — тоже запрет
  • Роль и час вместо ключа навсегда
  • SigV4 на каждый запрос, предварительная подпись — для одного

Схема запроса от начала до конца. Сверху — серый перечёркнутый блок с долгоживущим ключом доступа AKIA. Ниже — роль, ограниченная задачей, проходит через AWS STS и получает временные учётные данные ASIA, которые истекают через час, затем попадает в подписанный запрос SigV4. Дальше идёт проверка по порядку: явный запрет останавливает запрос, подходящее разрешение пропускает его дальше, а пунктирная зона без совпадений означает неявный запрет. Прошедший проверку запрос становится вызовом AWS API.

Использование AWS Security для разработчиков

Кто может получить доступ к чему

Что вы разобрали

  • Пул пользователей выполняет вход, пул идентификации выдаёт учётные данные
  • Проверяйте токен, но заявлениям не доверяйте

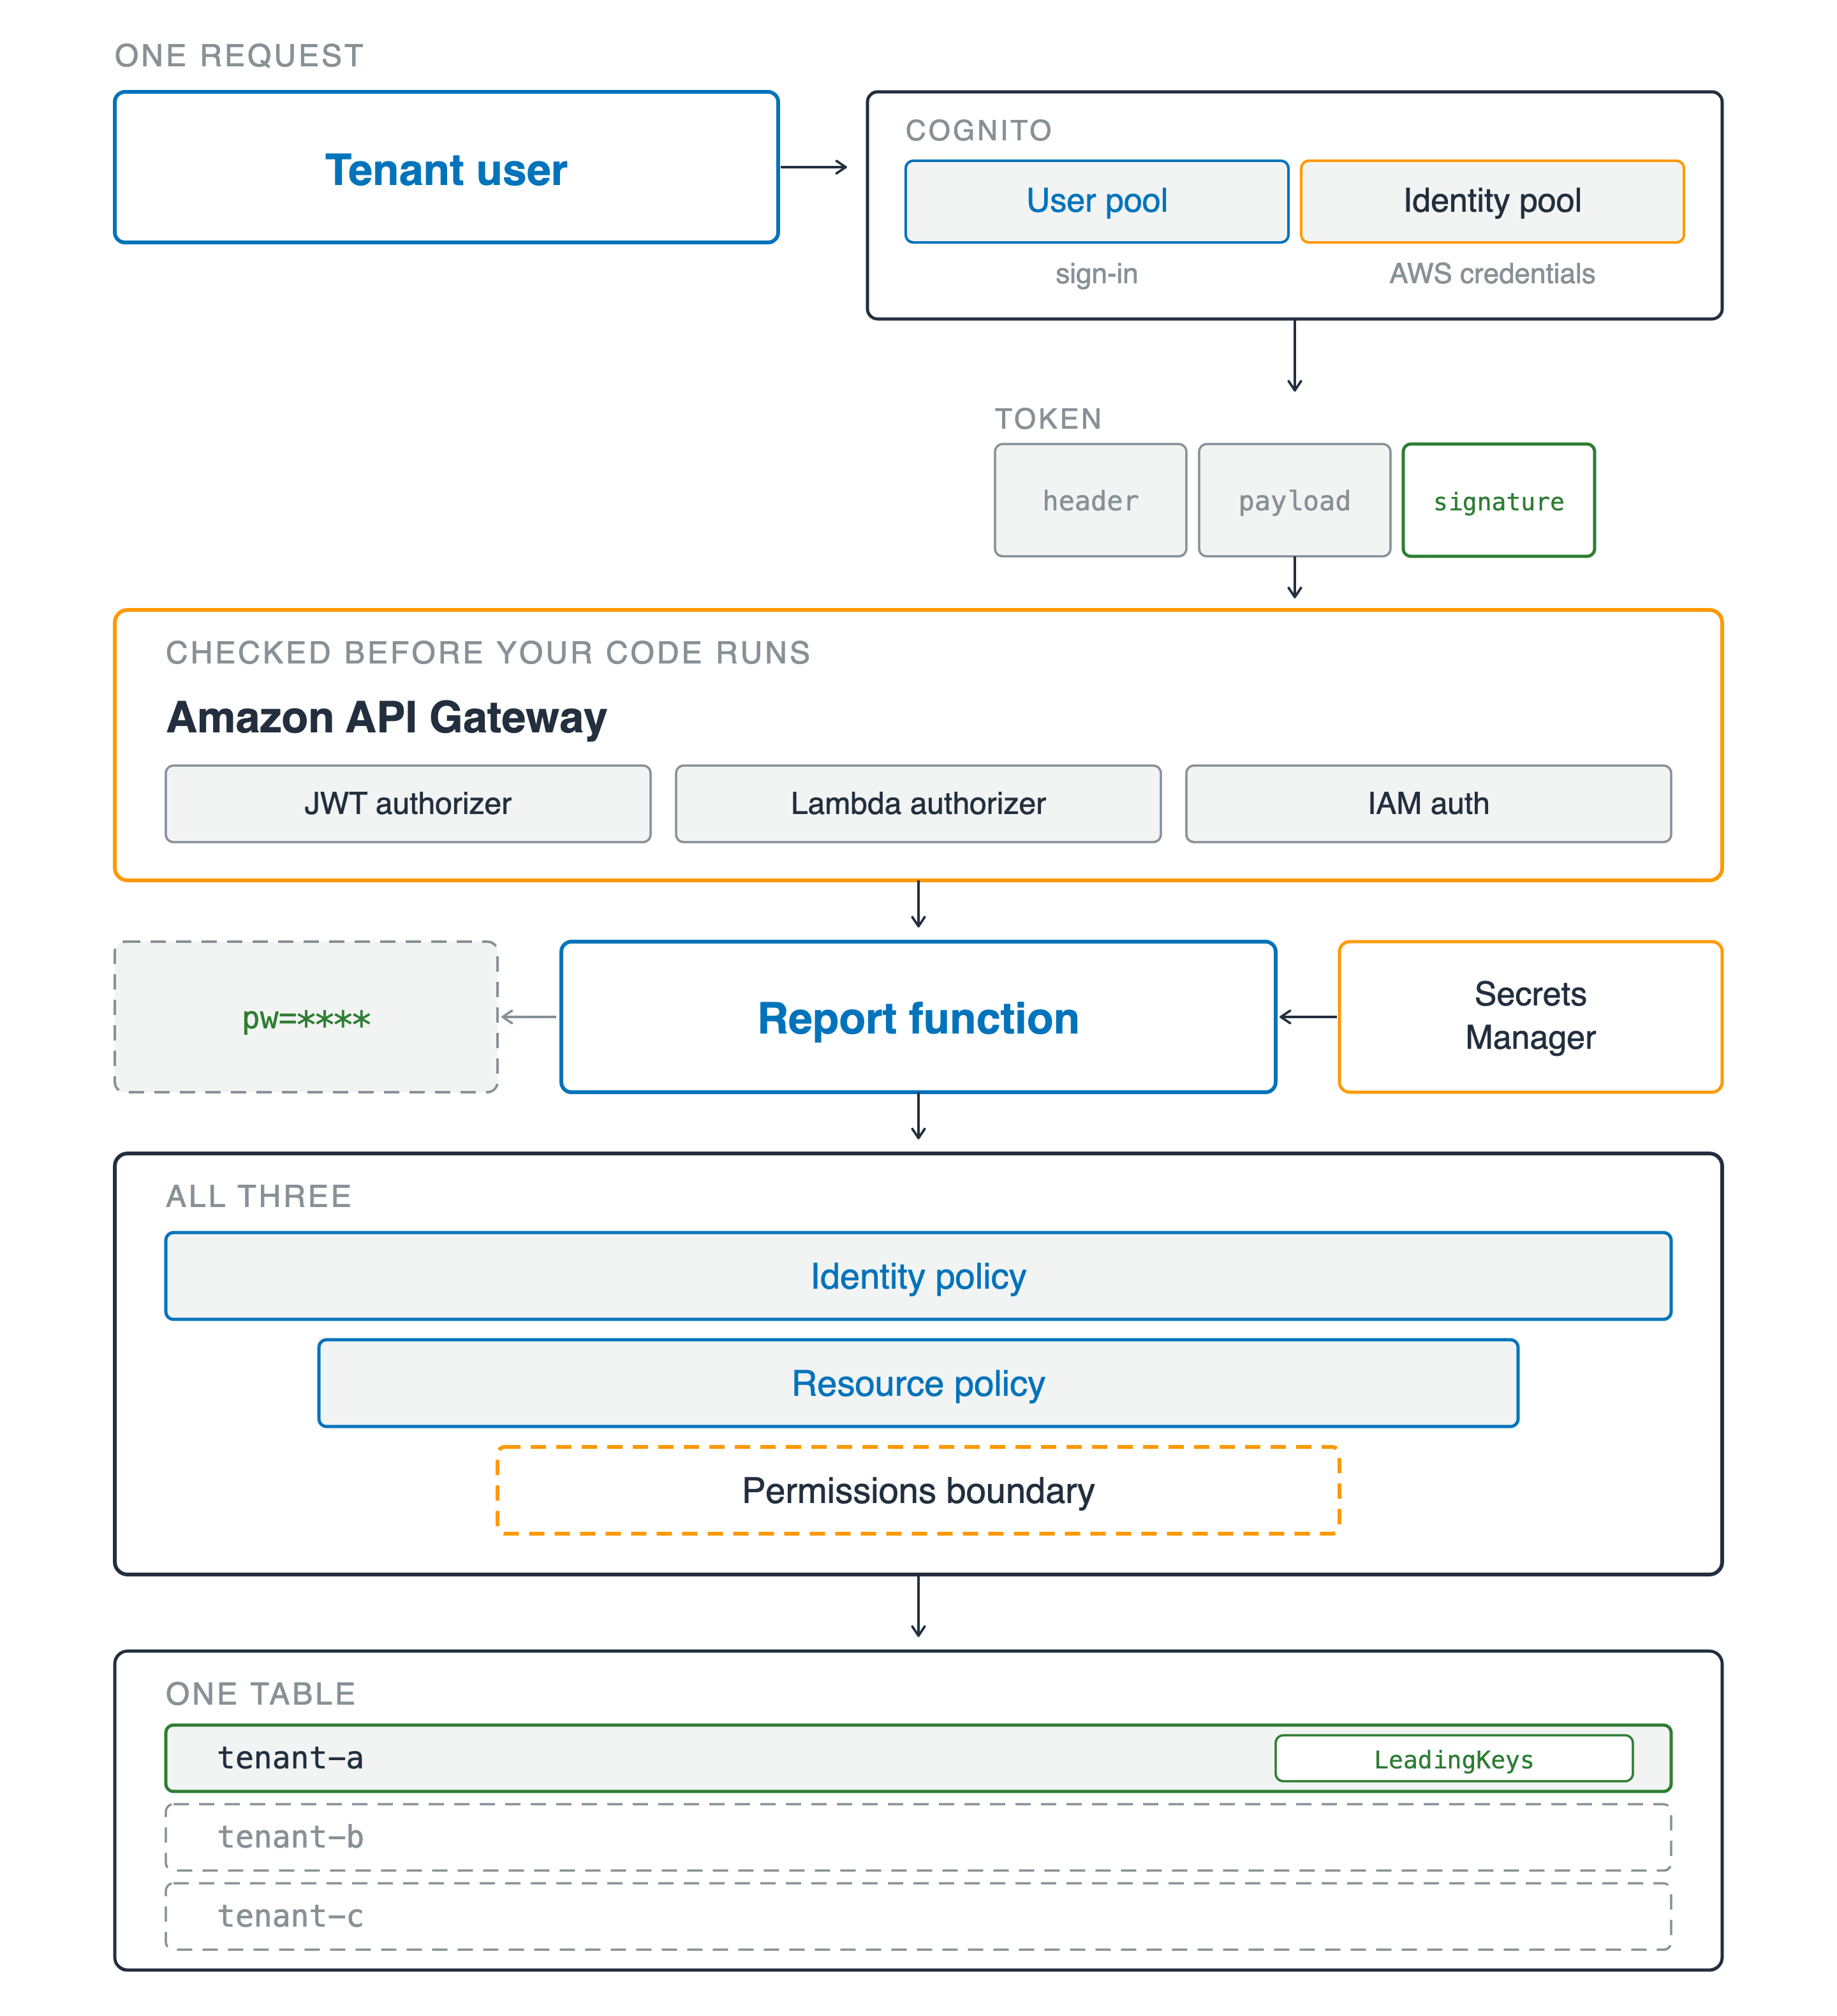
Один запрос проходит через все уровни. Пользователь арендатора обращается к Amazon Cognito, показанному как два блока в одной рамке: пул пользователей выполняет вход, а пул идентификации выдаёт учётные данные AWS. Токен под ним состоит из трёх частей — заголовка, полезной нагрузки и подписи, причём зелёной рамкой выделена только подпись. Запрос поступает в Amazon API Gateway с пометкой «проверяется до запуска вашего кода» и может использовать авторизатор JWT, авторизатор Lambda или IAM-аутентификацию. Ниже функция отчёта берёт значение из Secrets Manager и выводит замаскированную строку «pw равно четыре звёздочки». Под ней сужаются три уровня разрешений: политика идентичности, политика ресурса и пунктирная граница разрешений. Внизу одна строка общей таблицы подсвечена и помечена тегом LeadingKeys, а две другие строки арендаторов остаются пунктирными и серыми.

Использование AWS Security для разработчиков

Кто может получить доступ к чему

Что вы разобрали

  • Пул пользователей выполняет вход, пул идентификации выдаёт учётные данные
  • Проверяйте токен, но заявлениям не доверяйте
  • Идентичность, ресурс, граница: три уровня, один ответ
  • Одно условие для арендатора, Scan, который его обходит, и пароль вне логов

Один запрос проходит через все уровни. Пользователь арендатора обращается к Amazon Cognito, показанному как два блока в одной рамке: пул пользователей выполняет вход, а пул идентификации выдаёт учётные данные AWS. Токен под ним состоит из трёх частей — заголовка, полезной нагрузки и подписи, причём зелёной рамкой выделена только подпись. Запрос поступает в Amazon API Gateway с пометкой «проверяется до запуска вашего кода» и может использовать авторизатор JWT, авторизатор Lambda или IAM-аутентификацию. Ниже функция отчёта берёт значение из Secrets Manager и выводит замаскированную строку «pw равно четыре звёздочки». Под ней сужаются три уровня разрешений: политика идентичности, политика ресурса и пунктирная граница разрешений. Внизу одна строка общей таблицы подсвечена и помечена тегом LeadingKeys, а две другие строки арендаторов остаются пунктирными и серыми.

Использование AWS Security для разработчиков

Докажите — и внедряйте

Что вы разобрали

  • Шифрование по умолчанию, но режим и ключ выбираете вы
  • Два барьера для ключа, и оба должны быть открыты

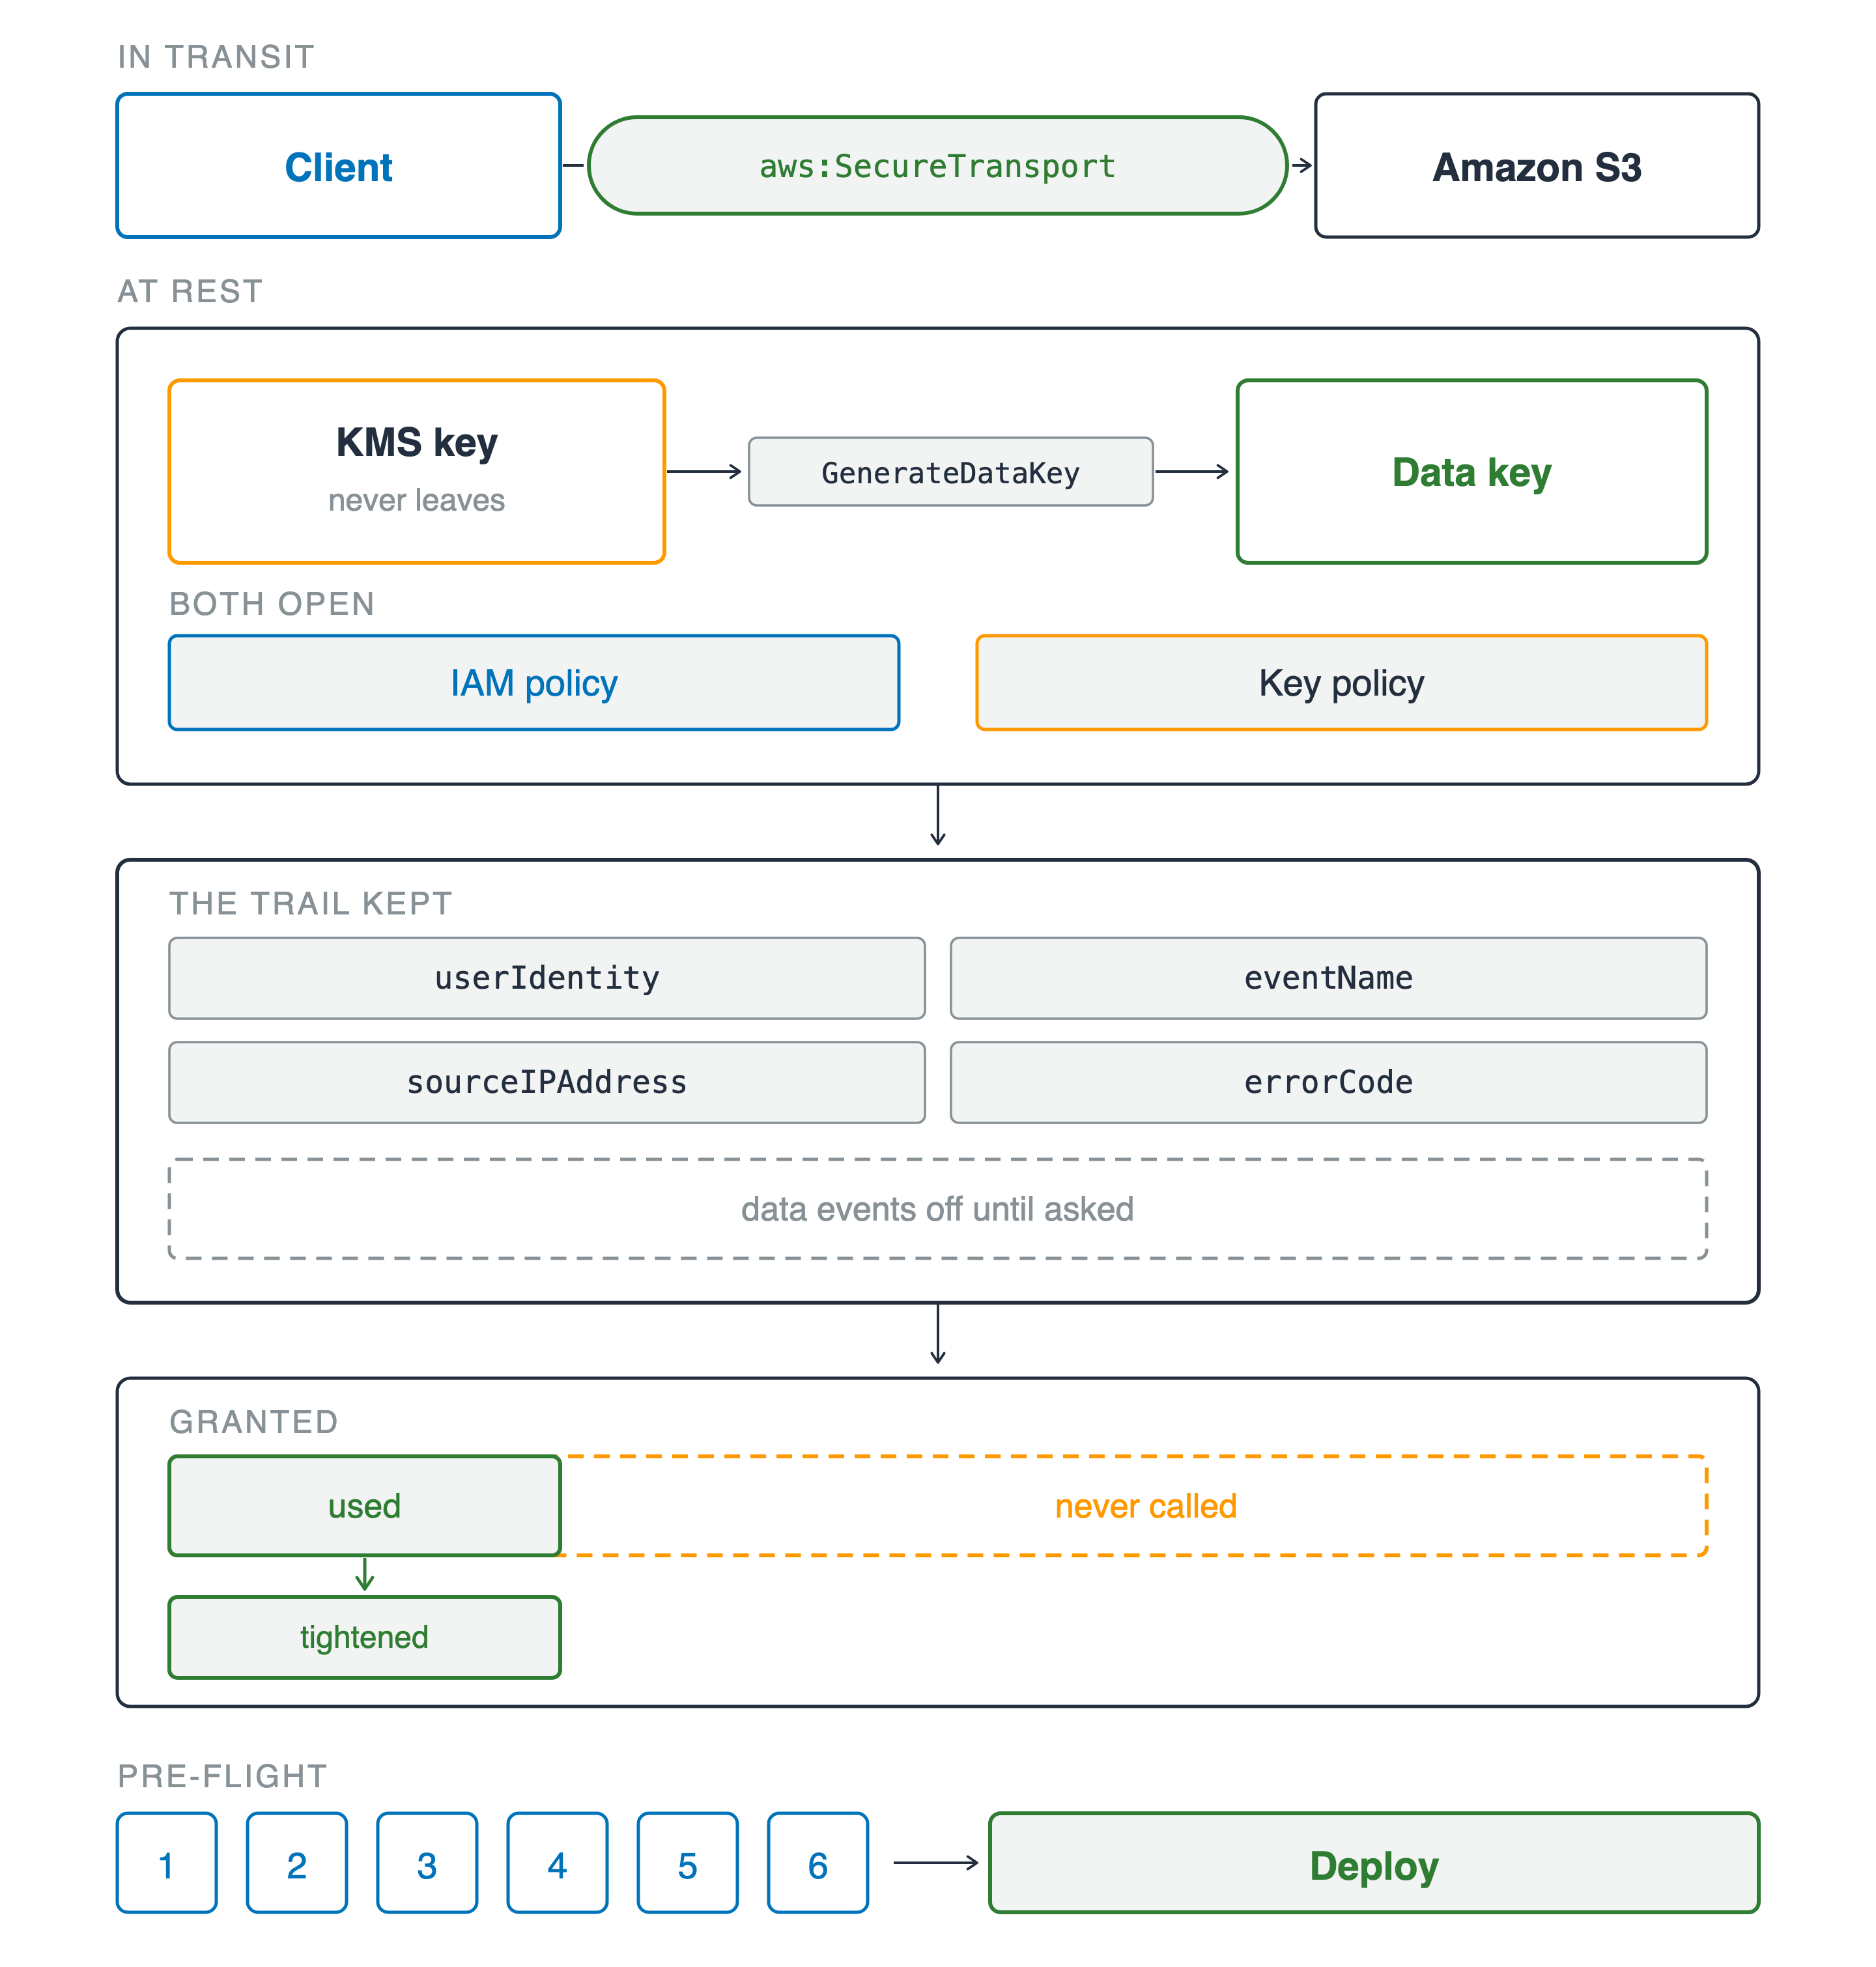
Четыре уровня. При передаче клиент обращается к Amazon S3 через канал с пометкой aws:SecureTransport. При хранении ключ KMS, который никогда не покидает сервис, вызывает GenerateDataKey для создания ключа данных — над ним два барьера, которые оба должны быть открыты: политика IAM и политика ключа. Ниже — что сохраняет журнал: userIdentity, eventName, sourceIPAddress и errorCode, с пунктирной полосой «события данных выключены, пока не запрошены». Далее идёт широкая пунктирная полоса «выдано» с небольшим сплошным сегментом «использовано» внутри неё, сужающаяся до ужесточённой политики. Внизу шесть пронумерованных вопросов ведут к этапу развёртывания.

Использование AWS Security для разработчиков

Докажите — и внедряйте

Что вы разобрали

  • Шифрование по умолчанию, но режим и ключ выбираете вы
  • Два барьера для ключа, и оба должны быть открыты
  • Журнал называет принципала, если велась запись
  • Выдано против использовано, затем шесть вопросов

Четыре уровня. При передаче клиент обращается к Amazon S3 через канал с пометкой aws:SecureTransport. При хранении ключ KMS, который никогда не покидает сервис, вызывает GenerateDataKey для создания ключа данных — над ним два барьера, которые оба должны быть открыты: политика IAM и политика ключа. Ниже — что сохраняет журнал: userIdentity, eventName, sourceIPAddress и errorCode, с пунктирной полосой «события данных выключены, пока не запрошены». Далее идёт широкая пунктирная полоса «выдано» с небольшим сплошным сегментом «использовано» внутри неё, сужающаяся до ужесточённой политики. Внизу шесть пронумерованных вопросов ведут к этапу развёртывания.

Использование AWS Security для разработчиков

Куда это вас приведёт


  • Следующий сервис: те же шесть вопросов
  • Независимо от провайдера: идентичность, авторизация, ключи, доказательства

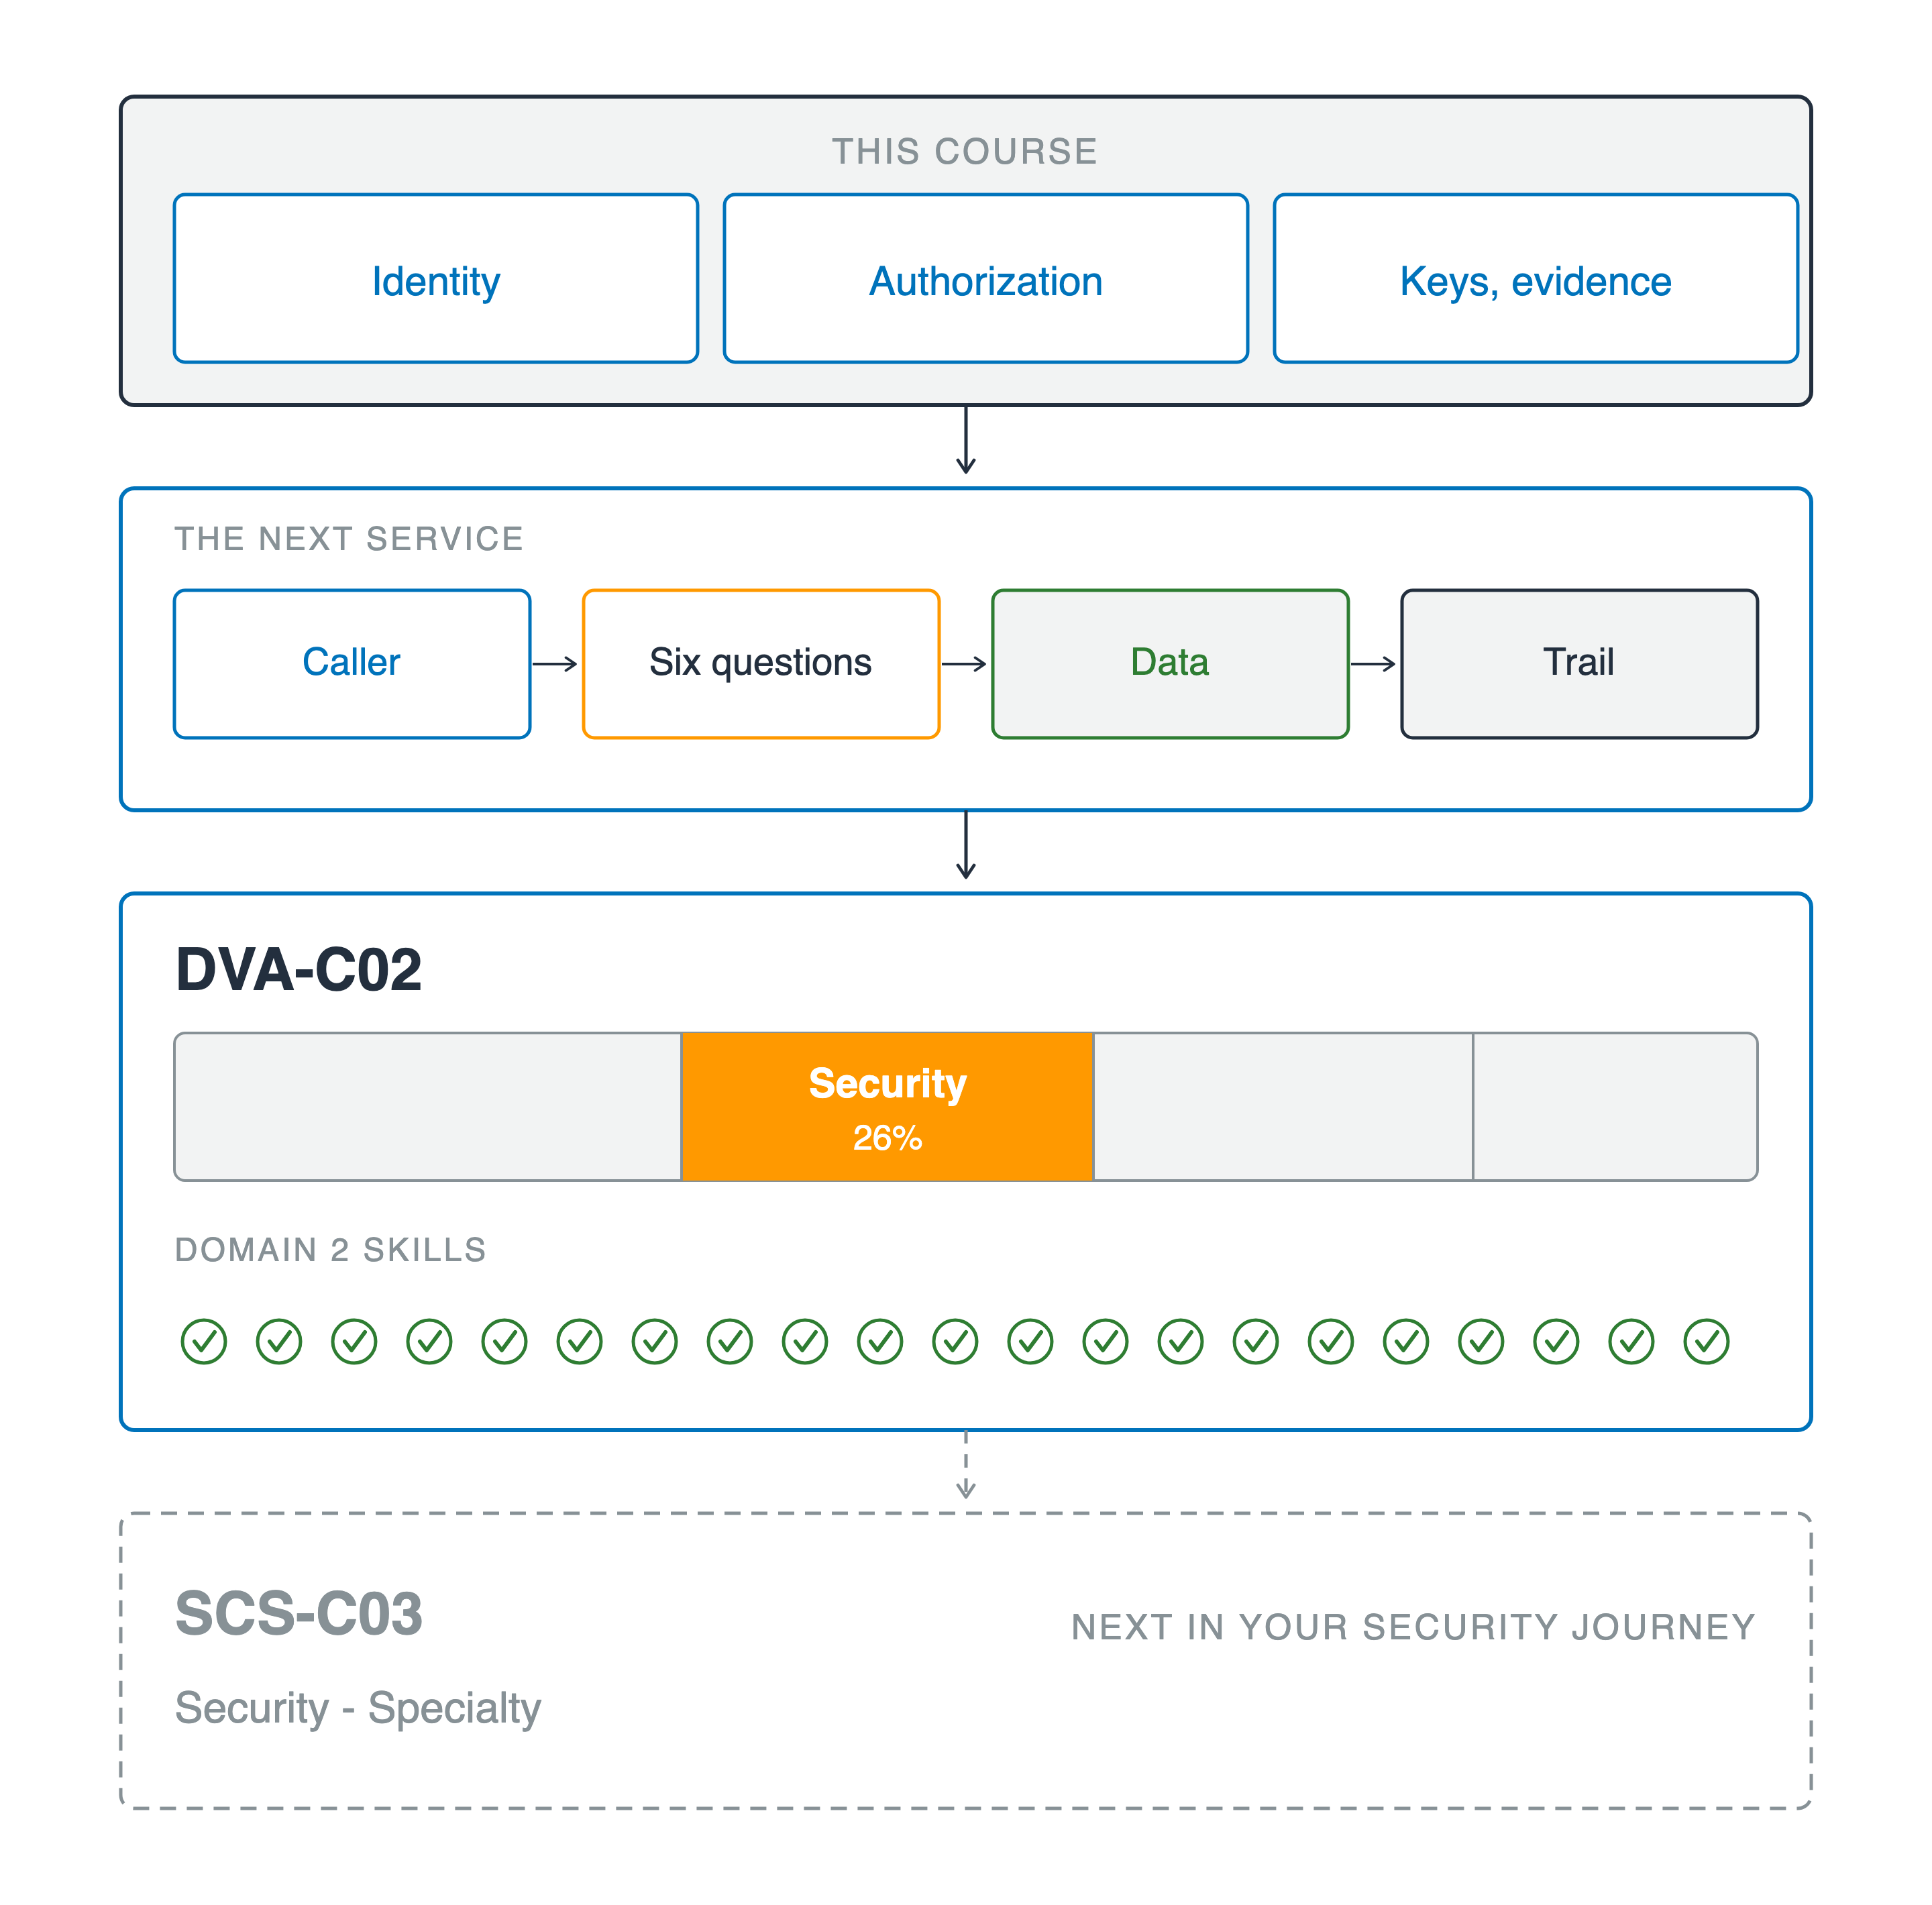
Единая колонка читается сверху вниз. Блок с пометкой «этот курс» включает идентичность, авторизацию, а также ключи и доказательства. Стрелка ведёт вниз к панели «следующий сервис», где вызывающая сторона проходит через шесть вопросов к данным, а затем к журналу. Вторая стрелка ведёт вниз к панели DVA-C02 с четырёхсегментной полосой экзамена, где второй сегмент закрашен оранжевым и подписан «Security 26%», а над ней — ряд из двадцати одной зелёной галочки с заголовком «навыки домена 2». Пунктирная стрелка продолжается вниз к пунктирной панели SCS-C03, Security - Specialty, отмеченной как следующий шаг в вашем пути по безопасности.

Использование AWS Security для разработчиков

Куда это вас приведёт


  • Следующий сервис: те же шесть вопросов
  • Независимо от провайдера: идентичность, авторизация, ключи, доказательства
  • DVA-C02: безопасность занимает значительную часть экзамена, и этот курс охватывает этот домен
  • Дальше: AWS Certified Security - Specialty — экзамен только по безопасности

Единая колонка читается сверху вниз. Блок с пометкой «этот курс» включает идентичность, авторизацию, а также ключи и доказательства. Стрелка ведёт вниз к панели «следующий сервис», где вызывающая сторона проходит через шесть вопросов к данным, а затем к журналу. Вторая стрелка ведёт вниз к панели DVA-C02 с четырёхсегментной полосой экзамена, где второй сегмент закрашен оранжевым и подписан «Security 26%», а над ней — ряд из двадцати одной зелёной галочки с заголовком «навыки домена 2». Пунктирная стрелка продолжается вниз к пунктирной панели SCS-C03, Security - Specialty, отмеченной как следующий шаг в вашем пути по безопасности.

Использование AWS Security для разработчиков

Куда двигаться дальше

Использование AWS Security для разработчиков

Preparing Video For Download...