AWS Security เบื้องต้น
การใช้ AWS Security สำหรับนักพัฒนา

Rahul Singh
Technical Product Manager
ข้อกำหนดเบื้องต้นของคอร์ส
วัตถุประสงค์ของคอร์ส
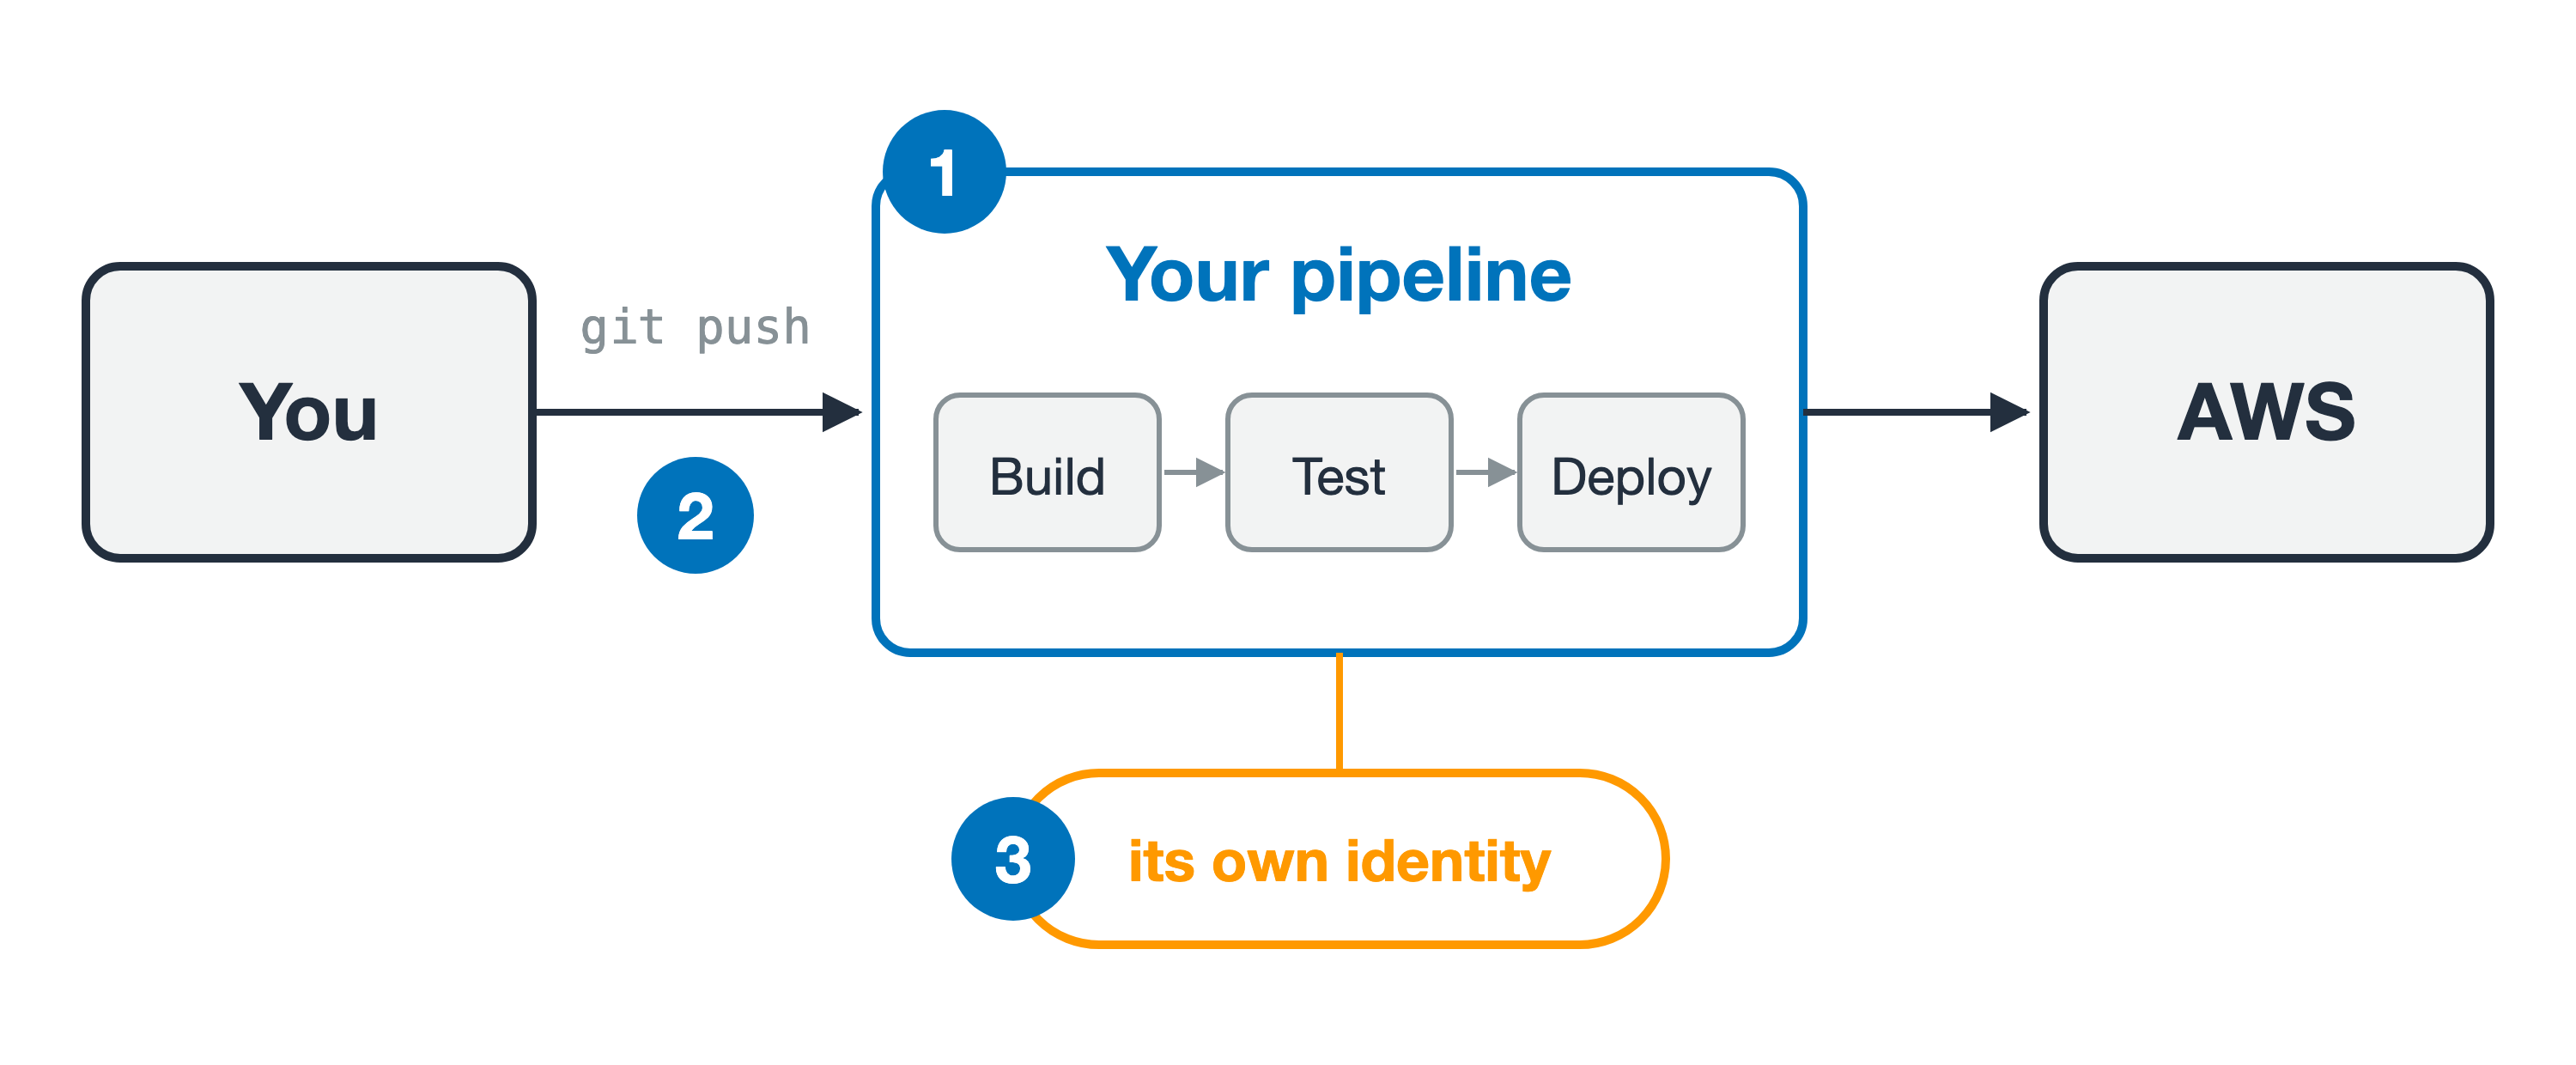
โค้ดของคุณถูกส่งผ่าน pipeline
Deploy ที่ล้มเหลวด้วยเหตุผลที่ผิด
Deploy ที่ล้มเหลวด้วยเหตุผลที่ผิด
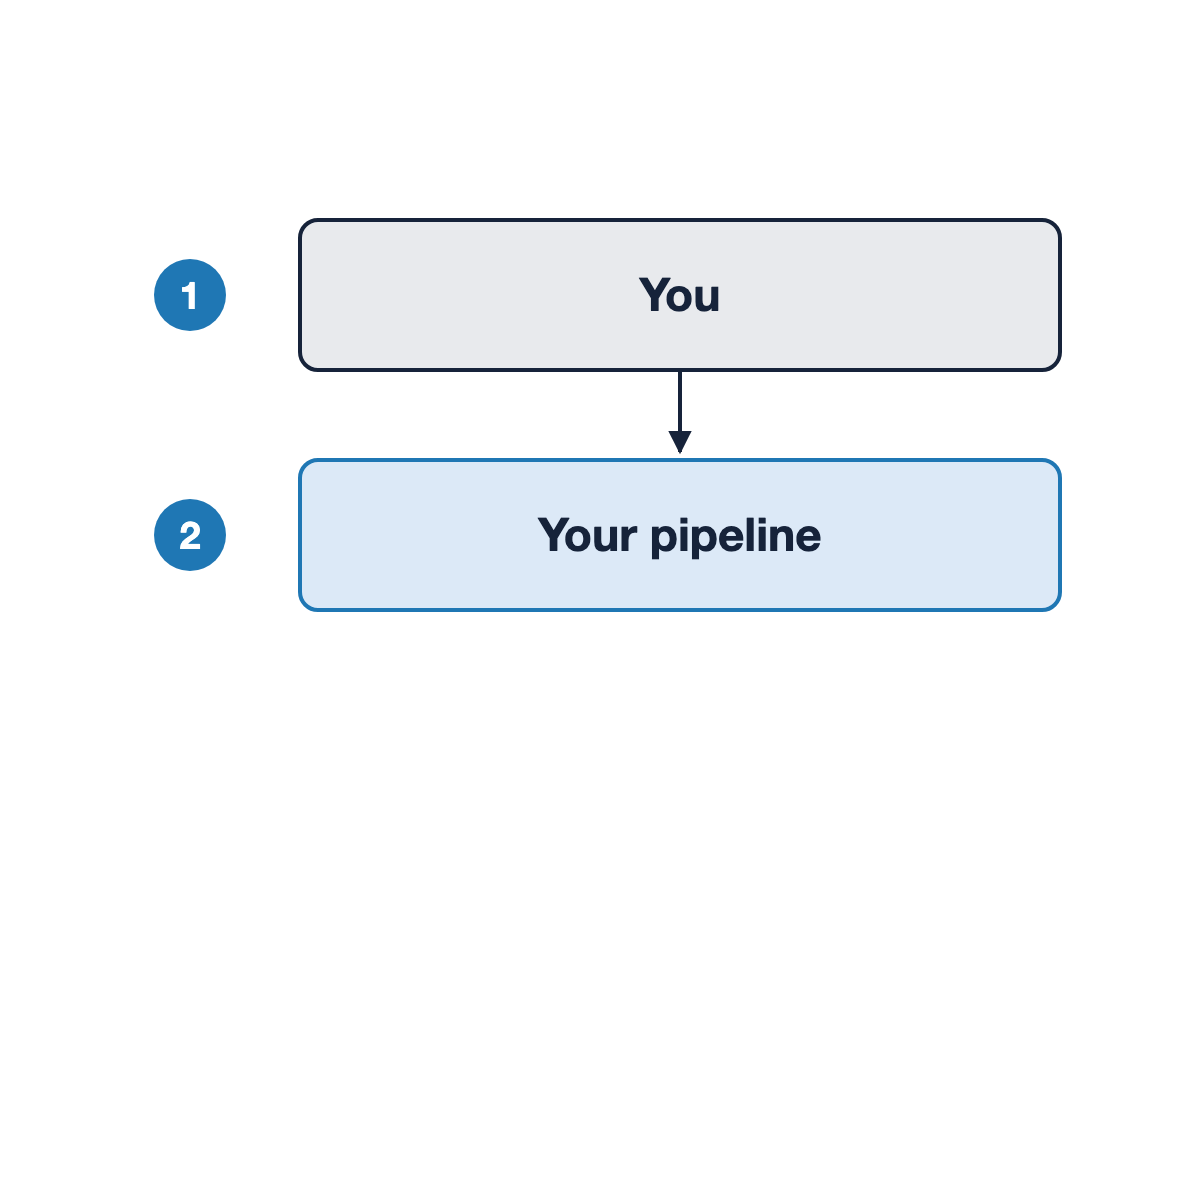
Deploy ที่ล้มเหลวด้วยเหตุผลที่ผิด
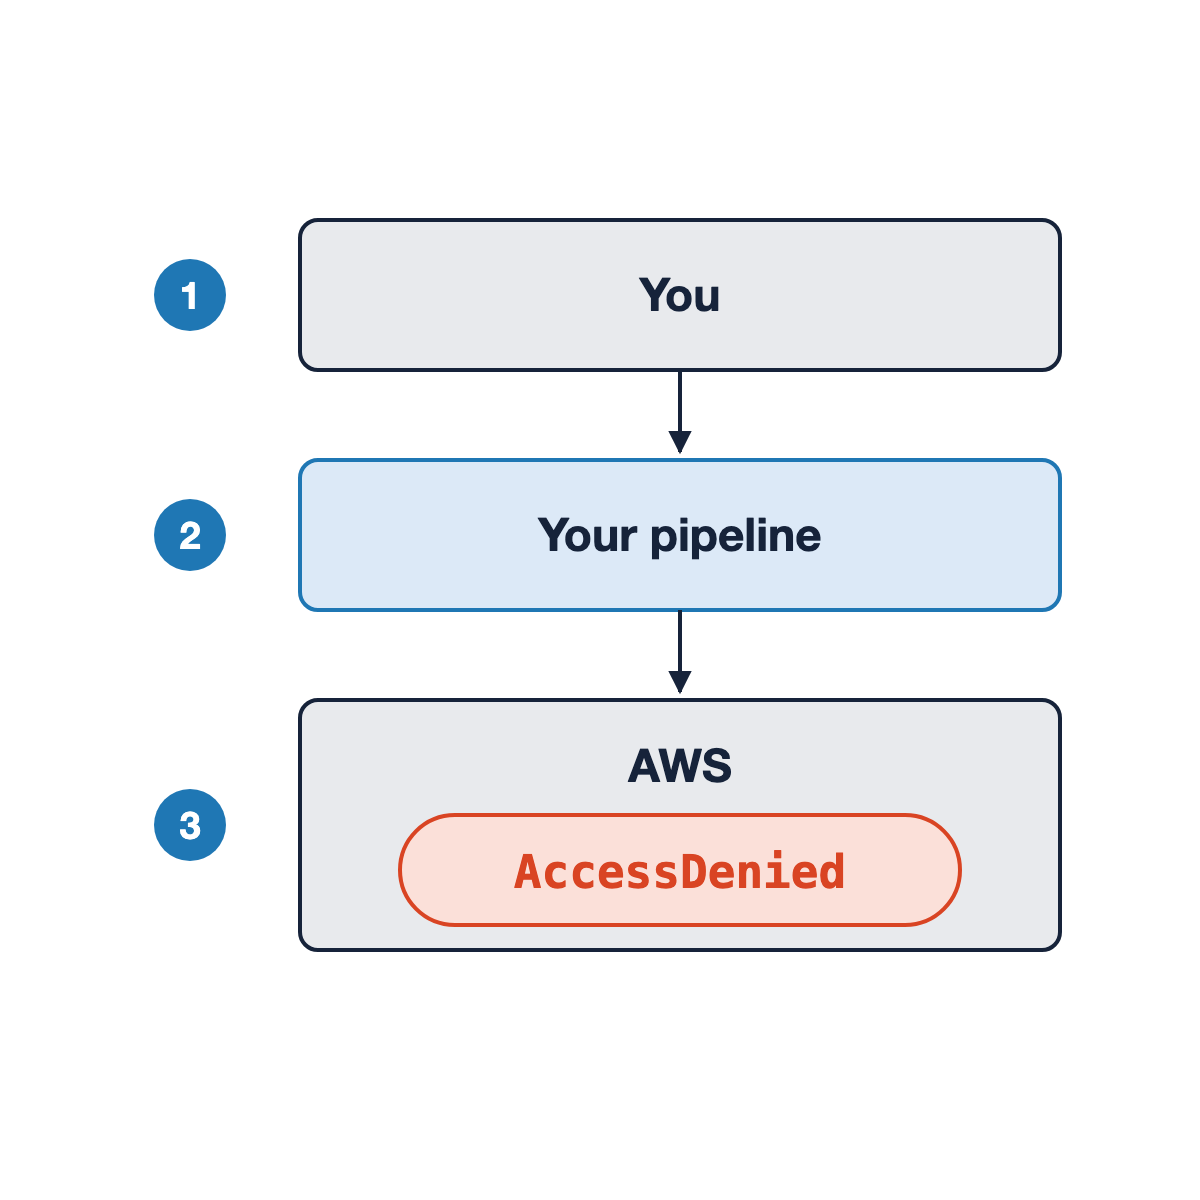
สิ่งที่เกิดขึ้นจริง
สิ่งที่เกิดขึ้นจริง
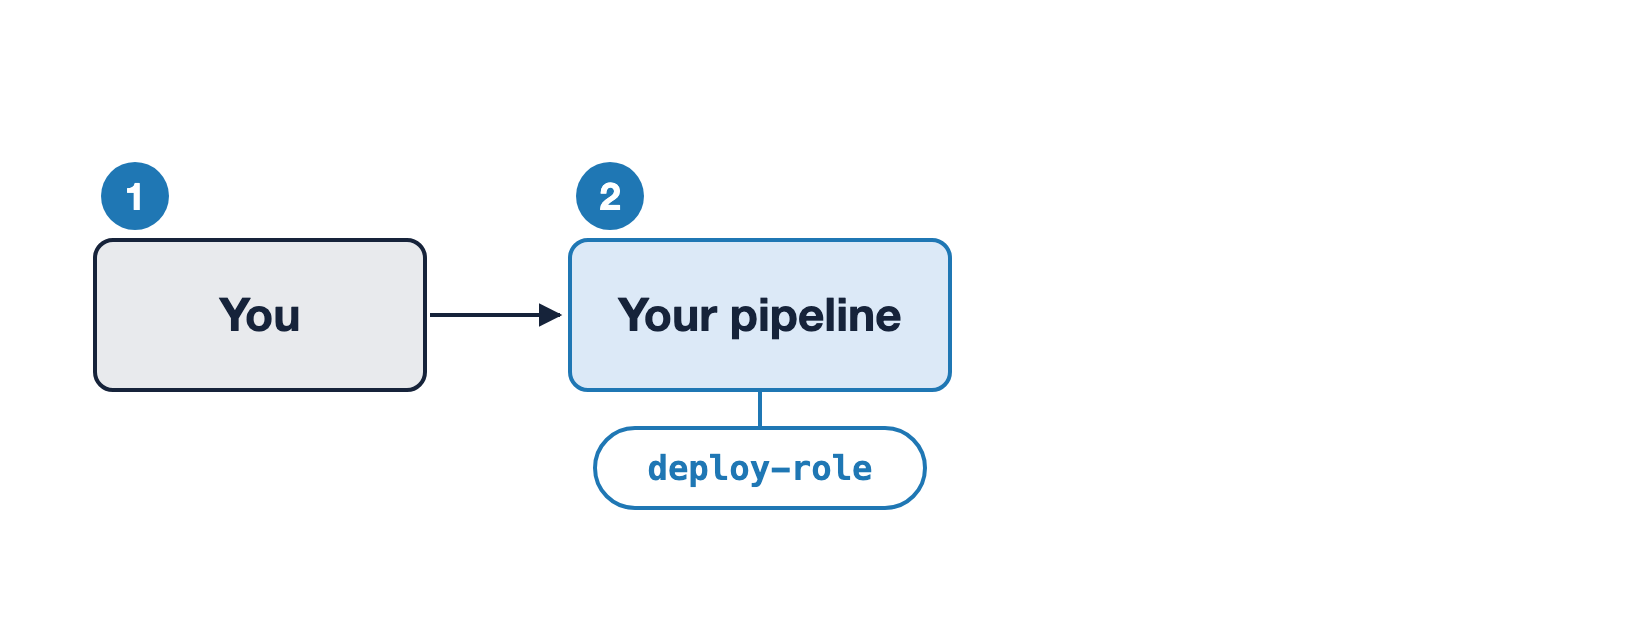
สิ่งที่เกิดขึ้นจริง
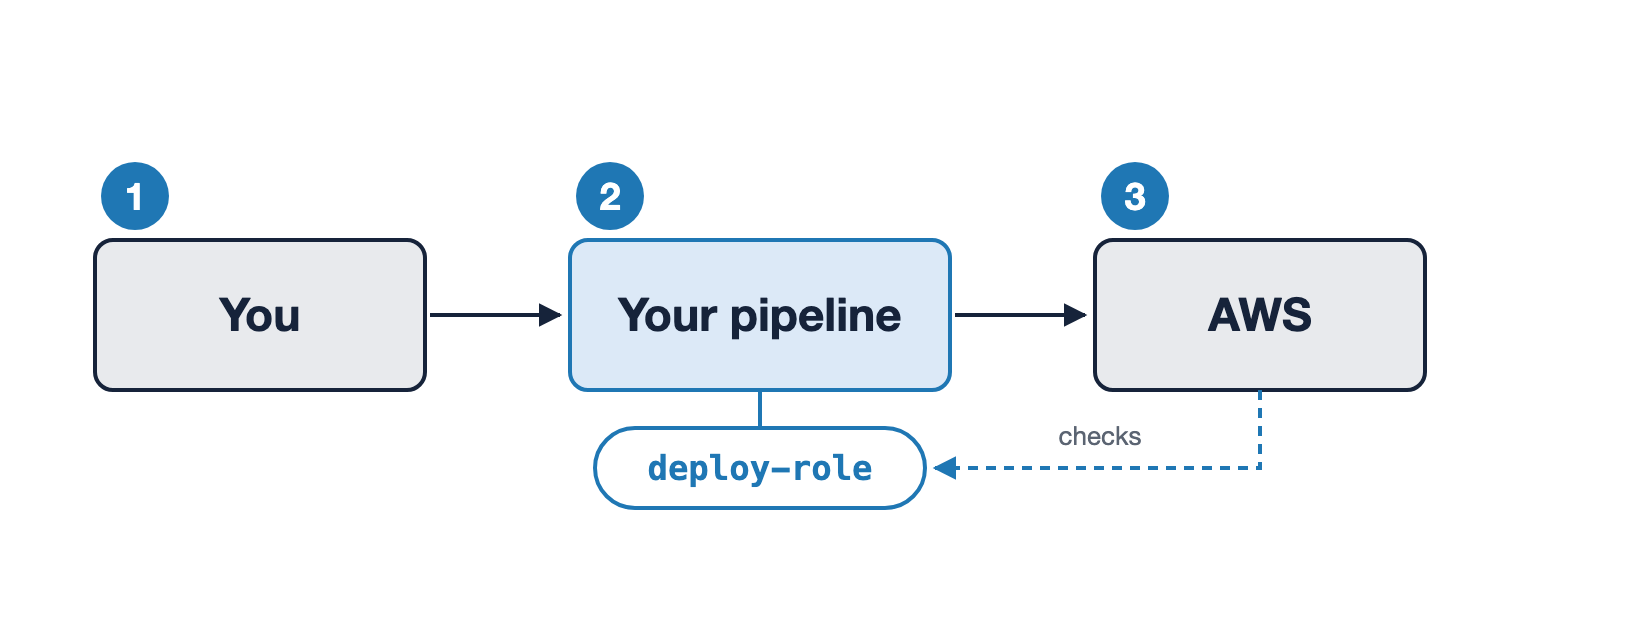
Actor และ Principal
Actor และ Principal
Actor และ Principal
Deploy เดียวกัน สอง role
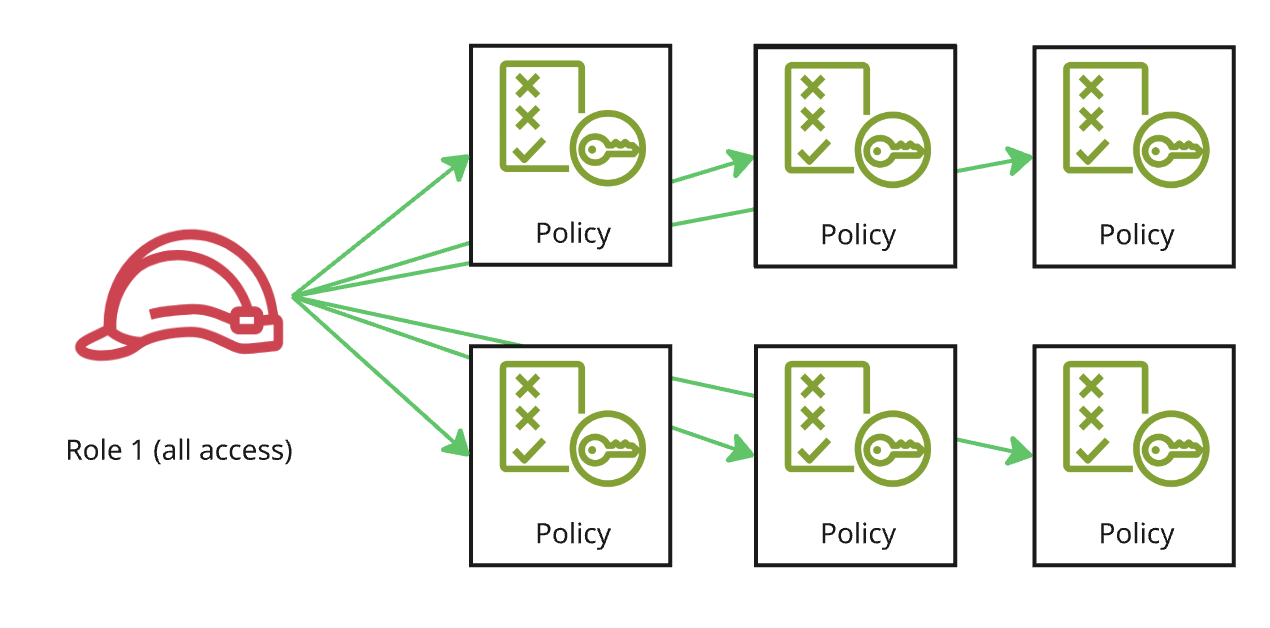
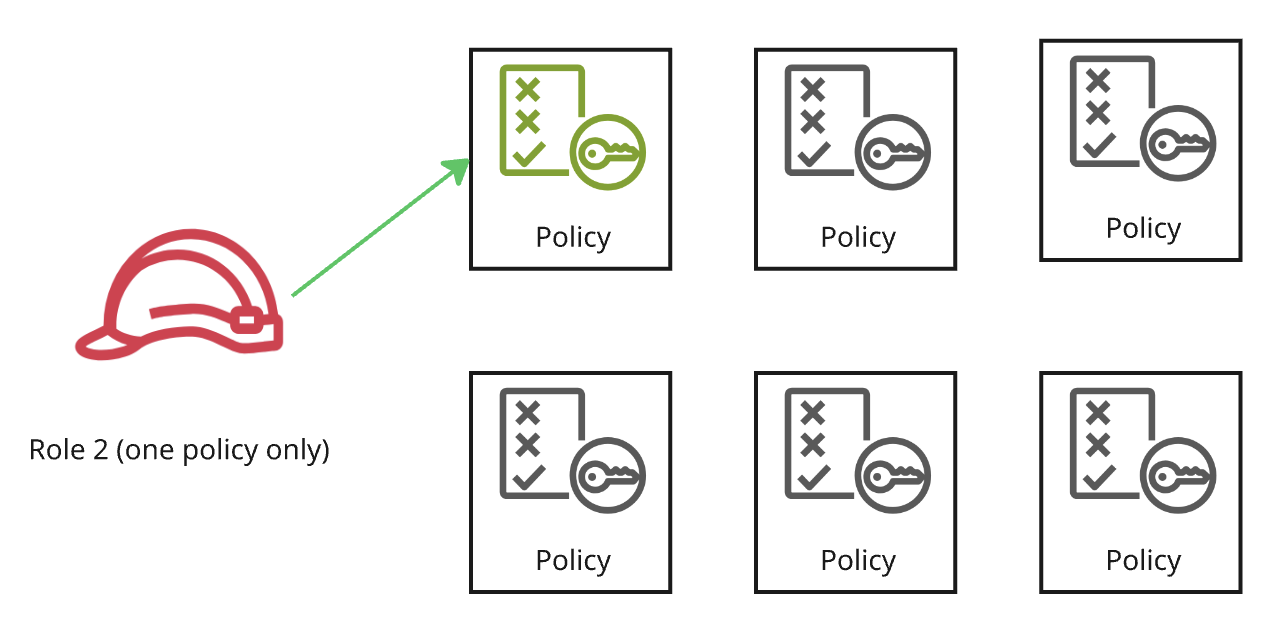
รัศมีความเสียหาย
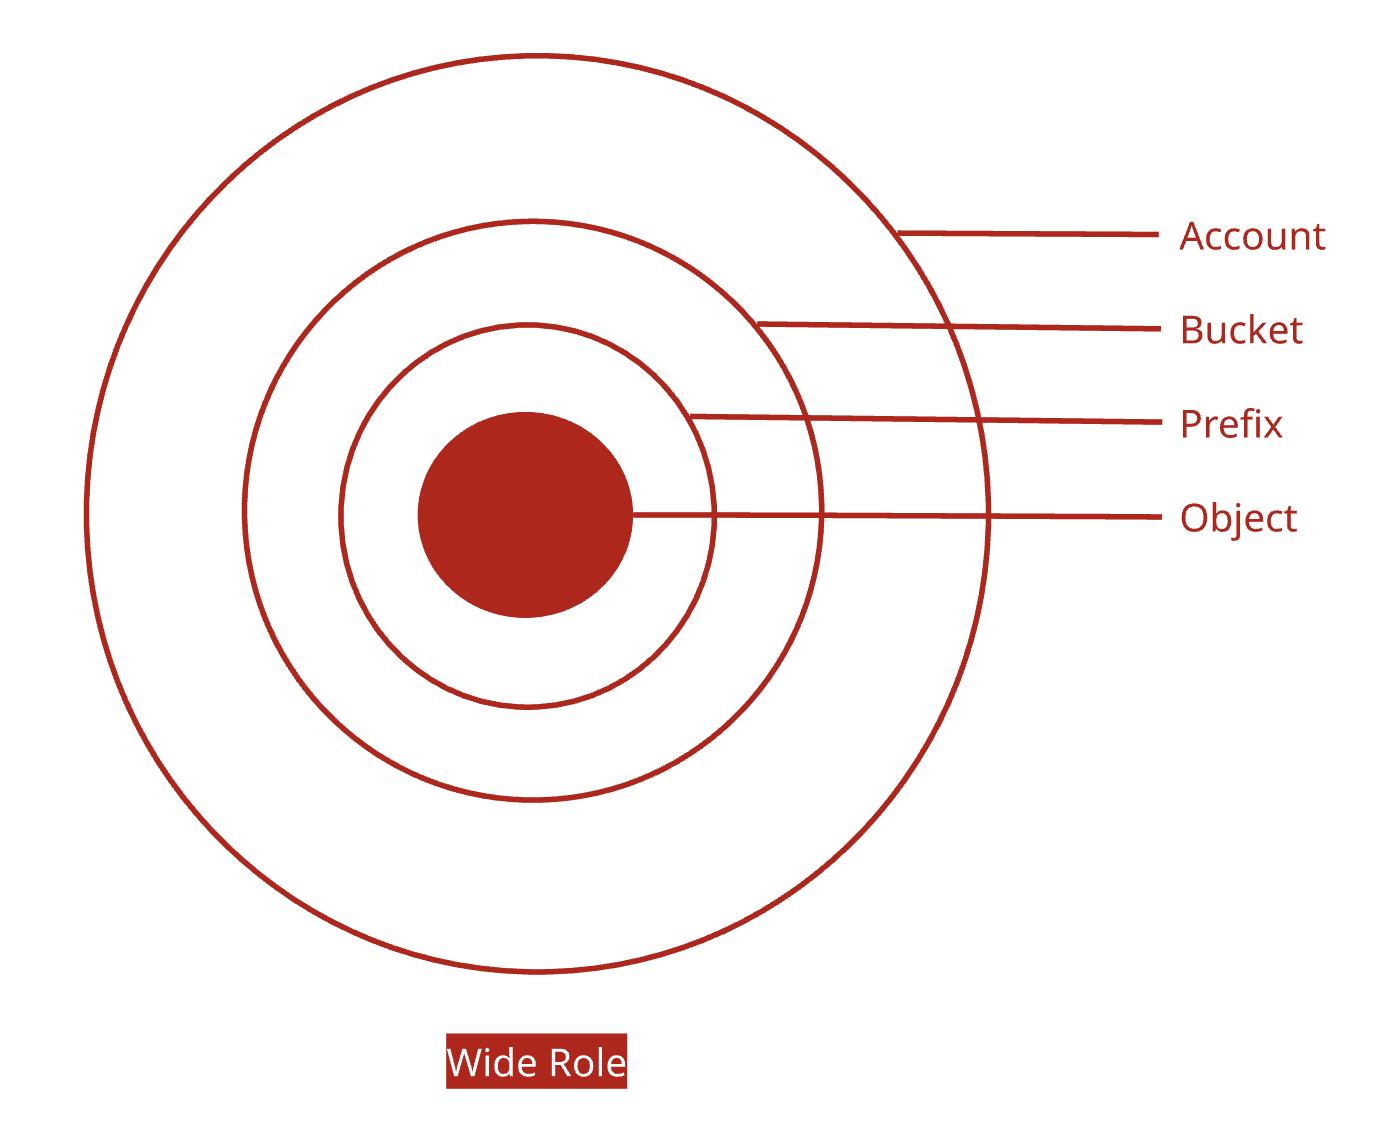
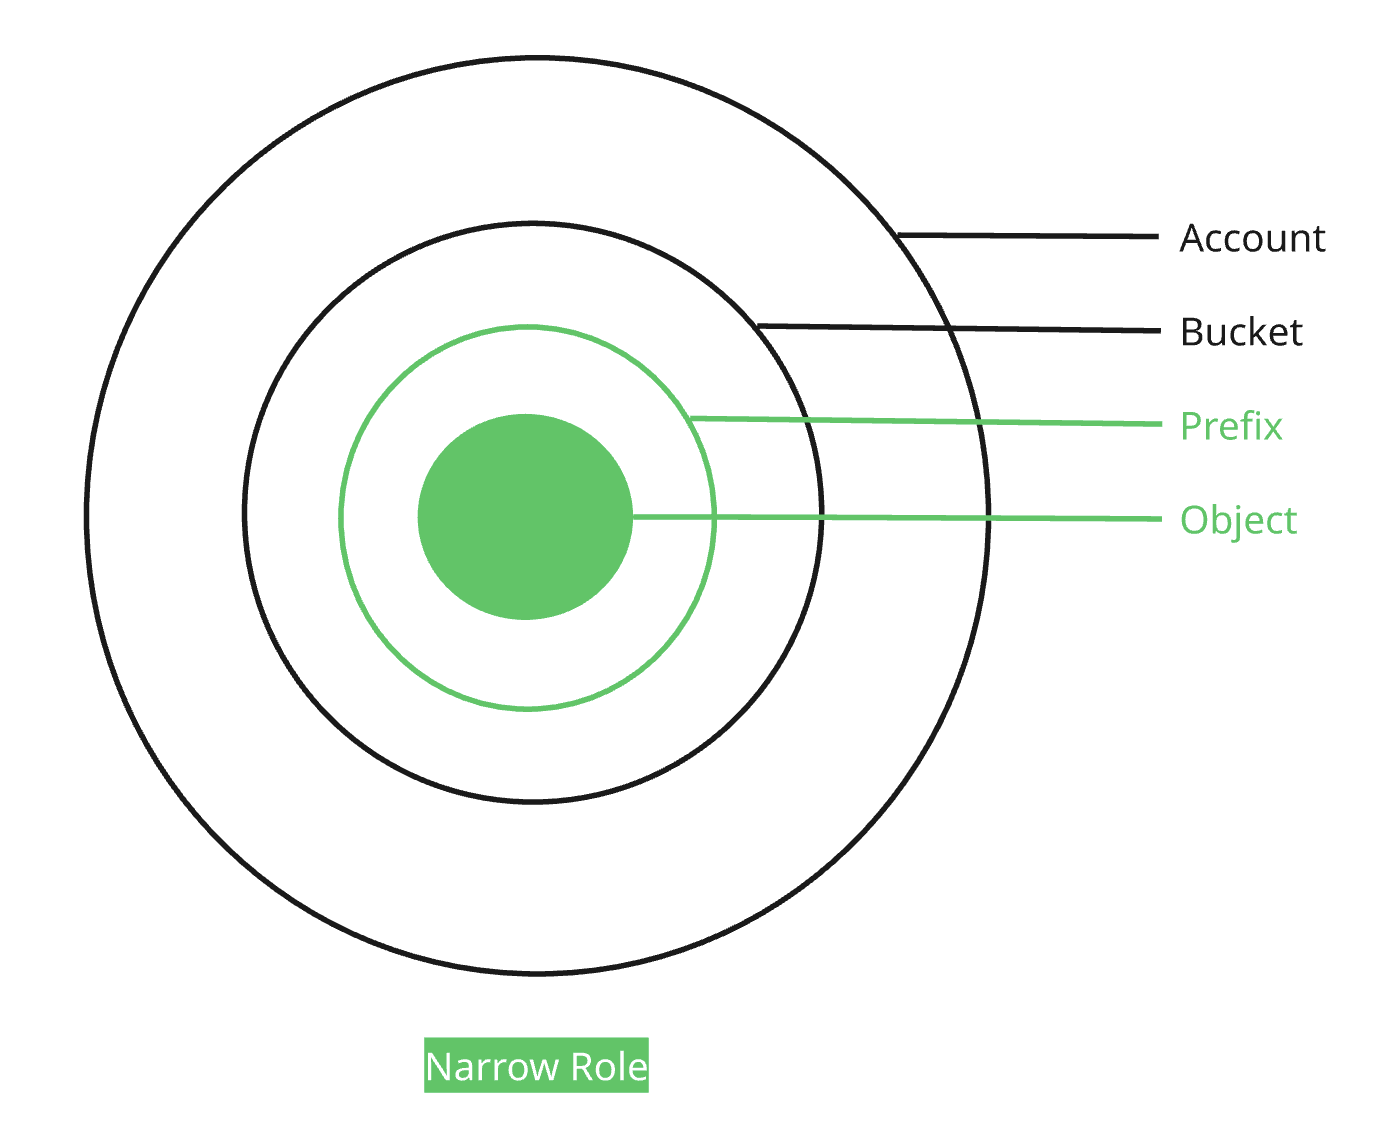
Least Privilege ในทางปฏิบัติ
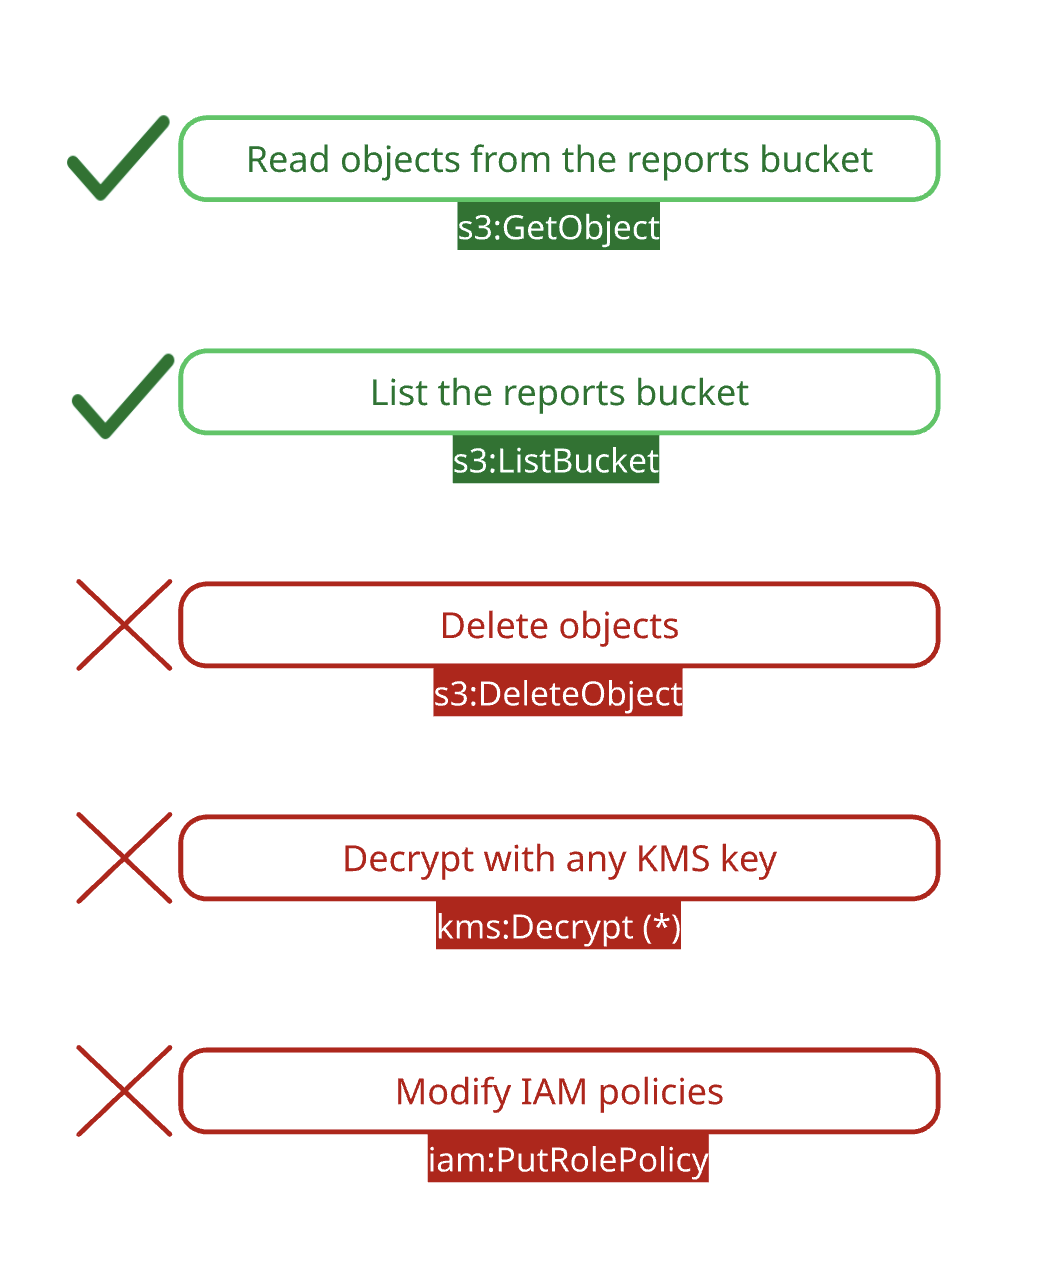
ตัวอย่าง: role สำหรับอ่าน reports-bucket อนุญาตสองรายการ ไม่มีสิ่งอื่นที่ได้รับอนุญาต
- ไม่มีสิทธิ์ใด ๆ บน IAM ซึ่งเป็นบริการที่กำหนดว่าใครทำอะไรได้บ้าง