Bezpieczeństwo AWS dla deweloperów
Rahul Singh
Technical Product Manager
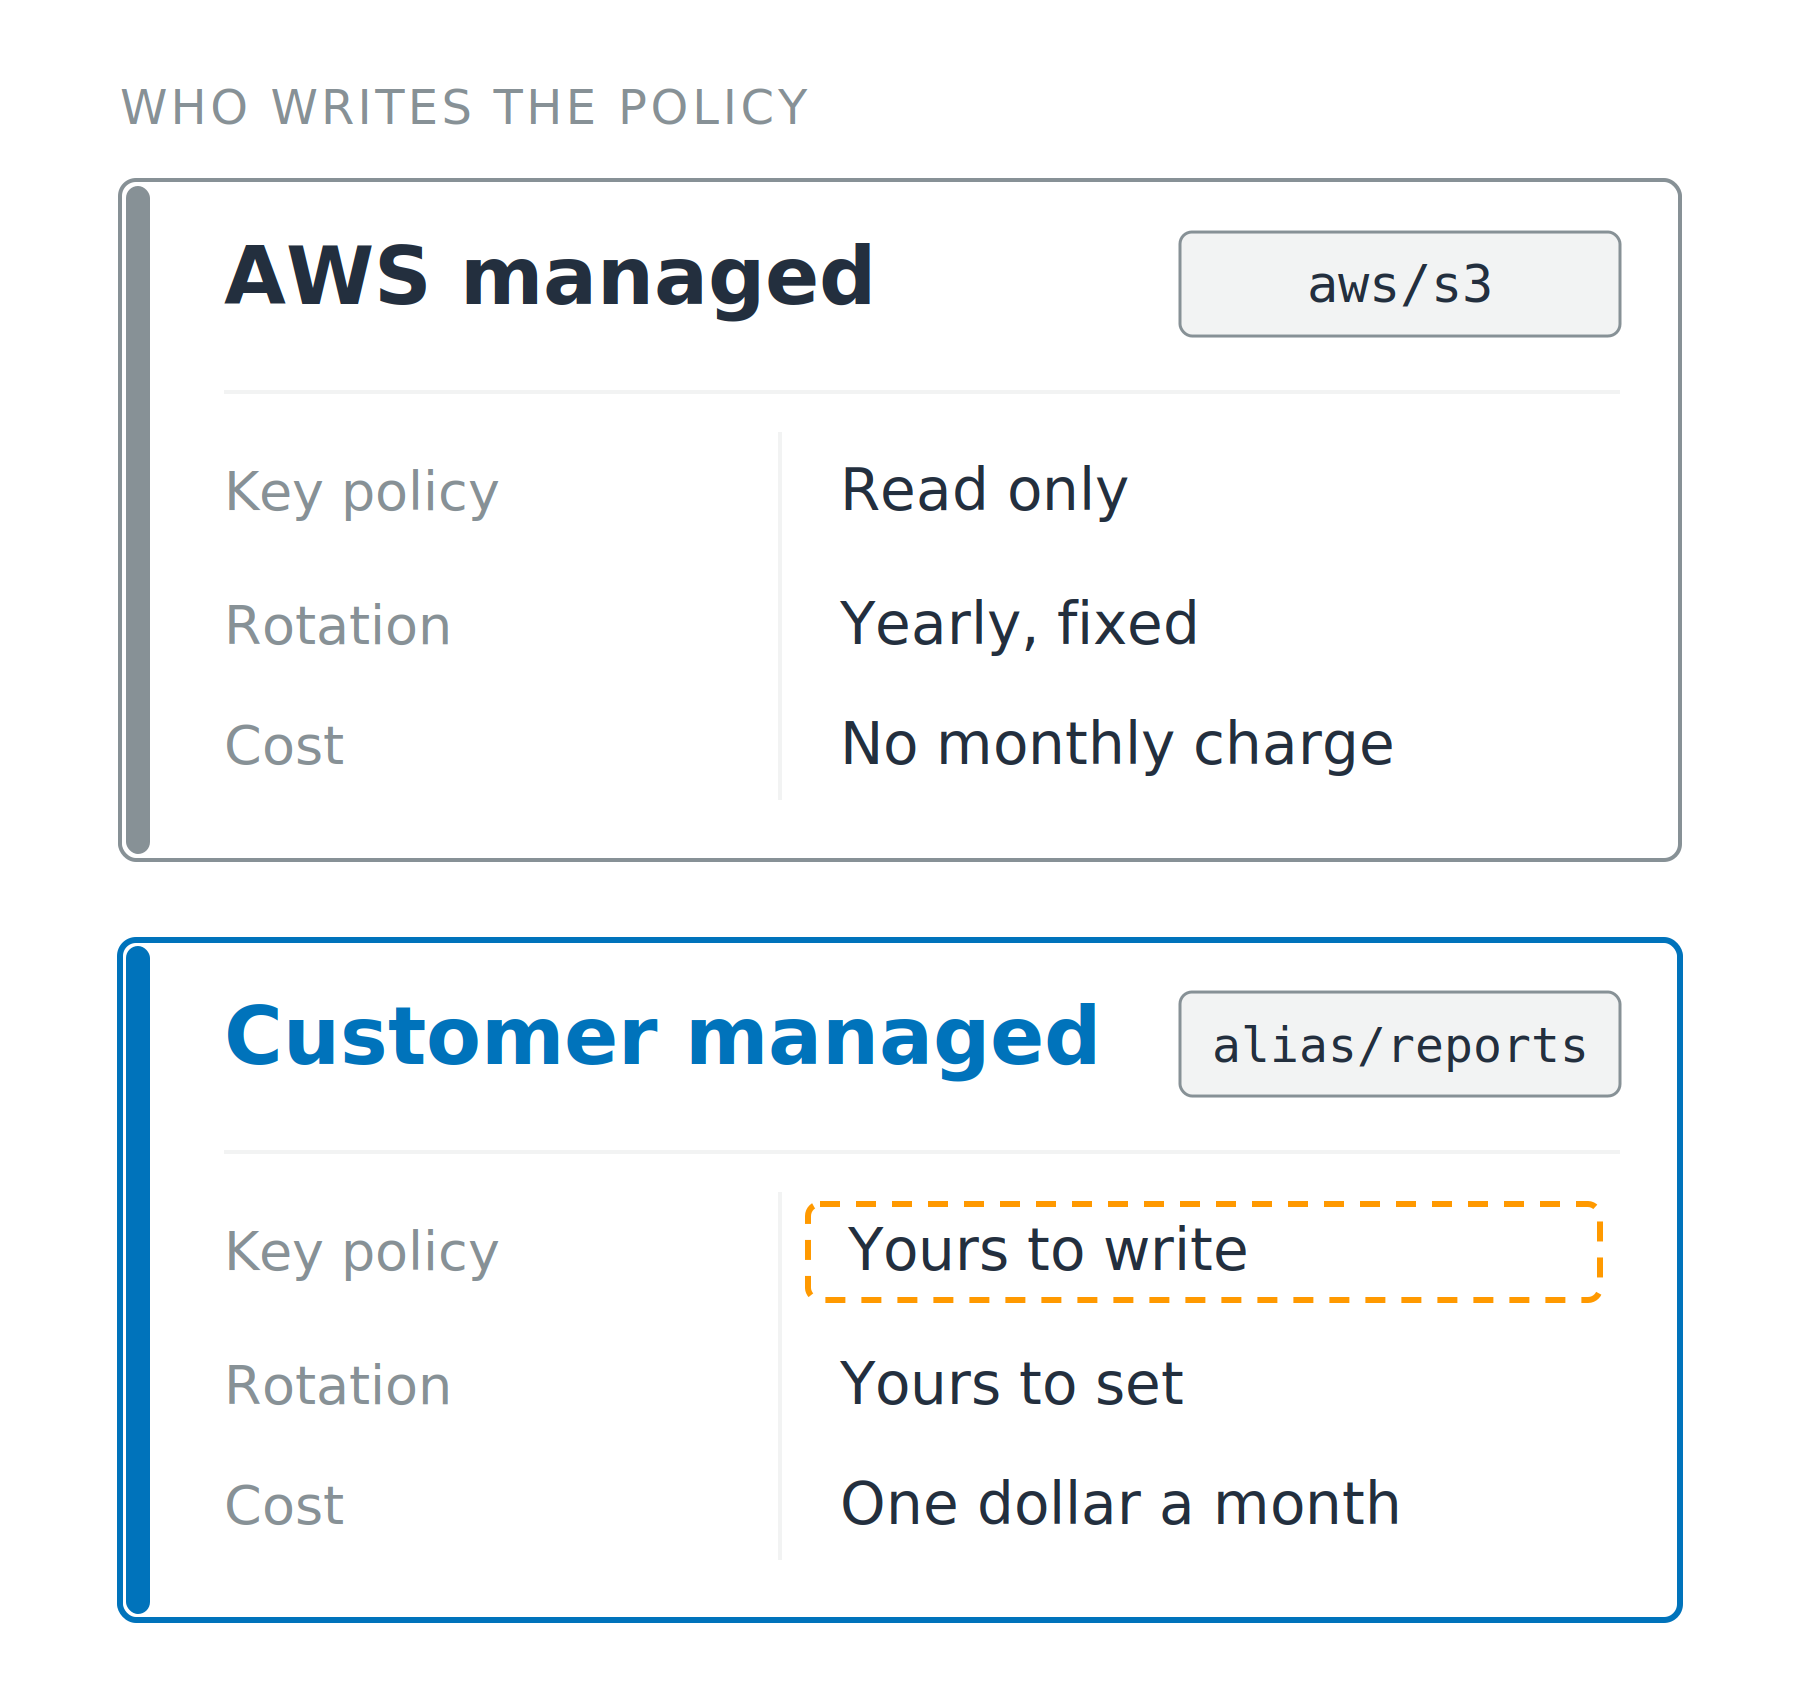
Klucz zarządzany przez AWS
aws/s3
Klucz zarządzany przez AWS
aws/s3Klucz zarządzany przez klienta
alias/reports, zasady piszesz sam


Domyślne zasady klucza: przekazują kontrolę do IAM
Granty: konkretne operacje na kluczu dla jednego podmiotu, odwoływalne niezależnie

Szyfrowanie kopertowe
Szyfrowanie bezpośrednie: limit 4 KB

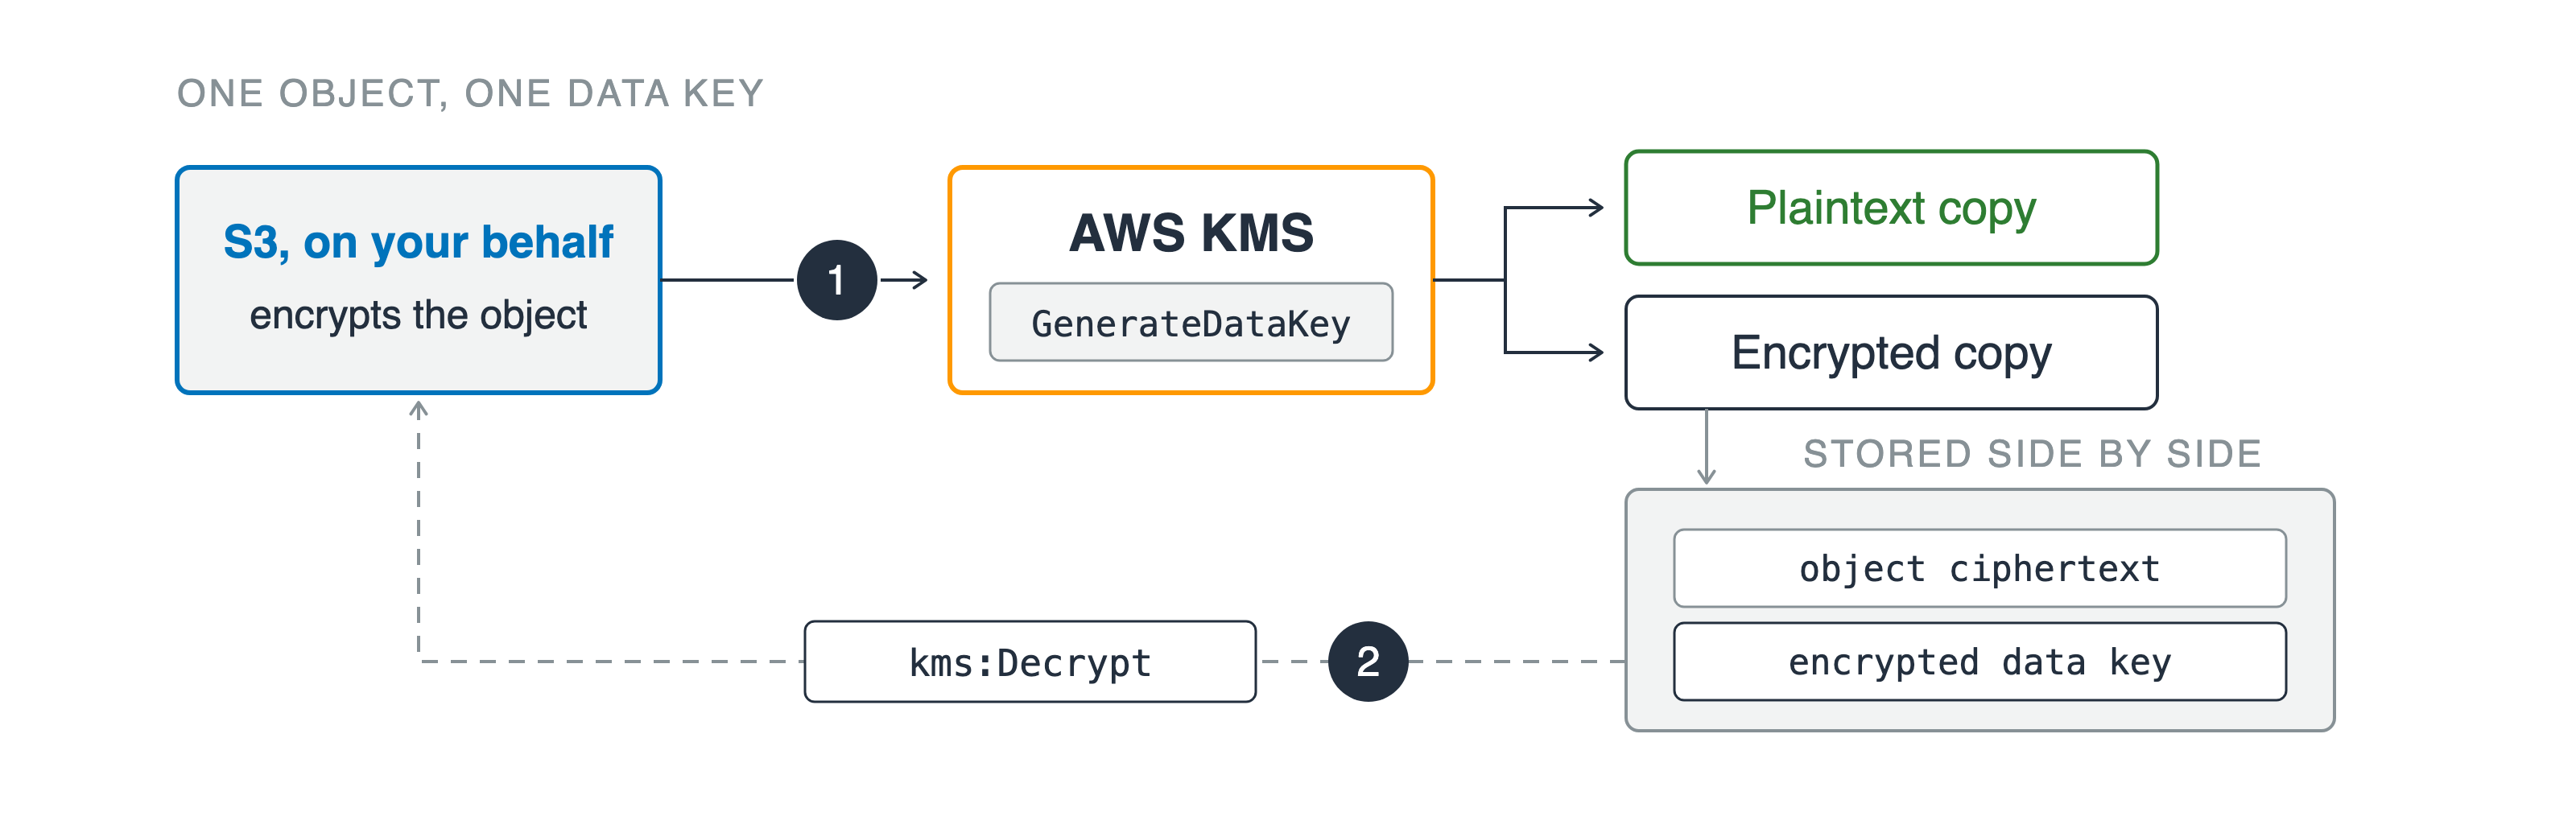
Szyfrowanie kopertowe
Szyfrowanie bezpośrednie: limit 4 KB
GenerateDataKey zwraca dwie kopiekms:Decrypt na zapisanej kopiiKonto wywołującego

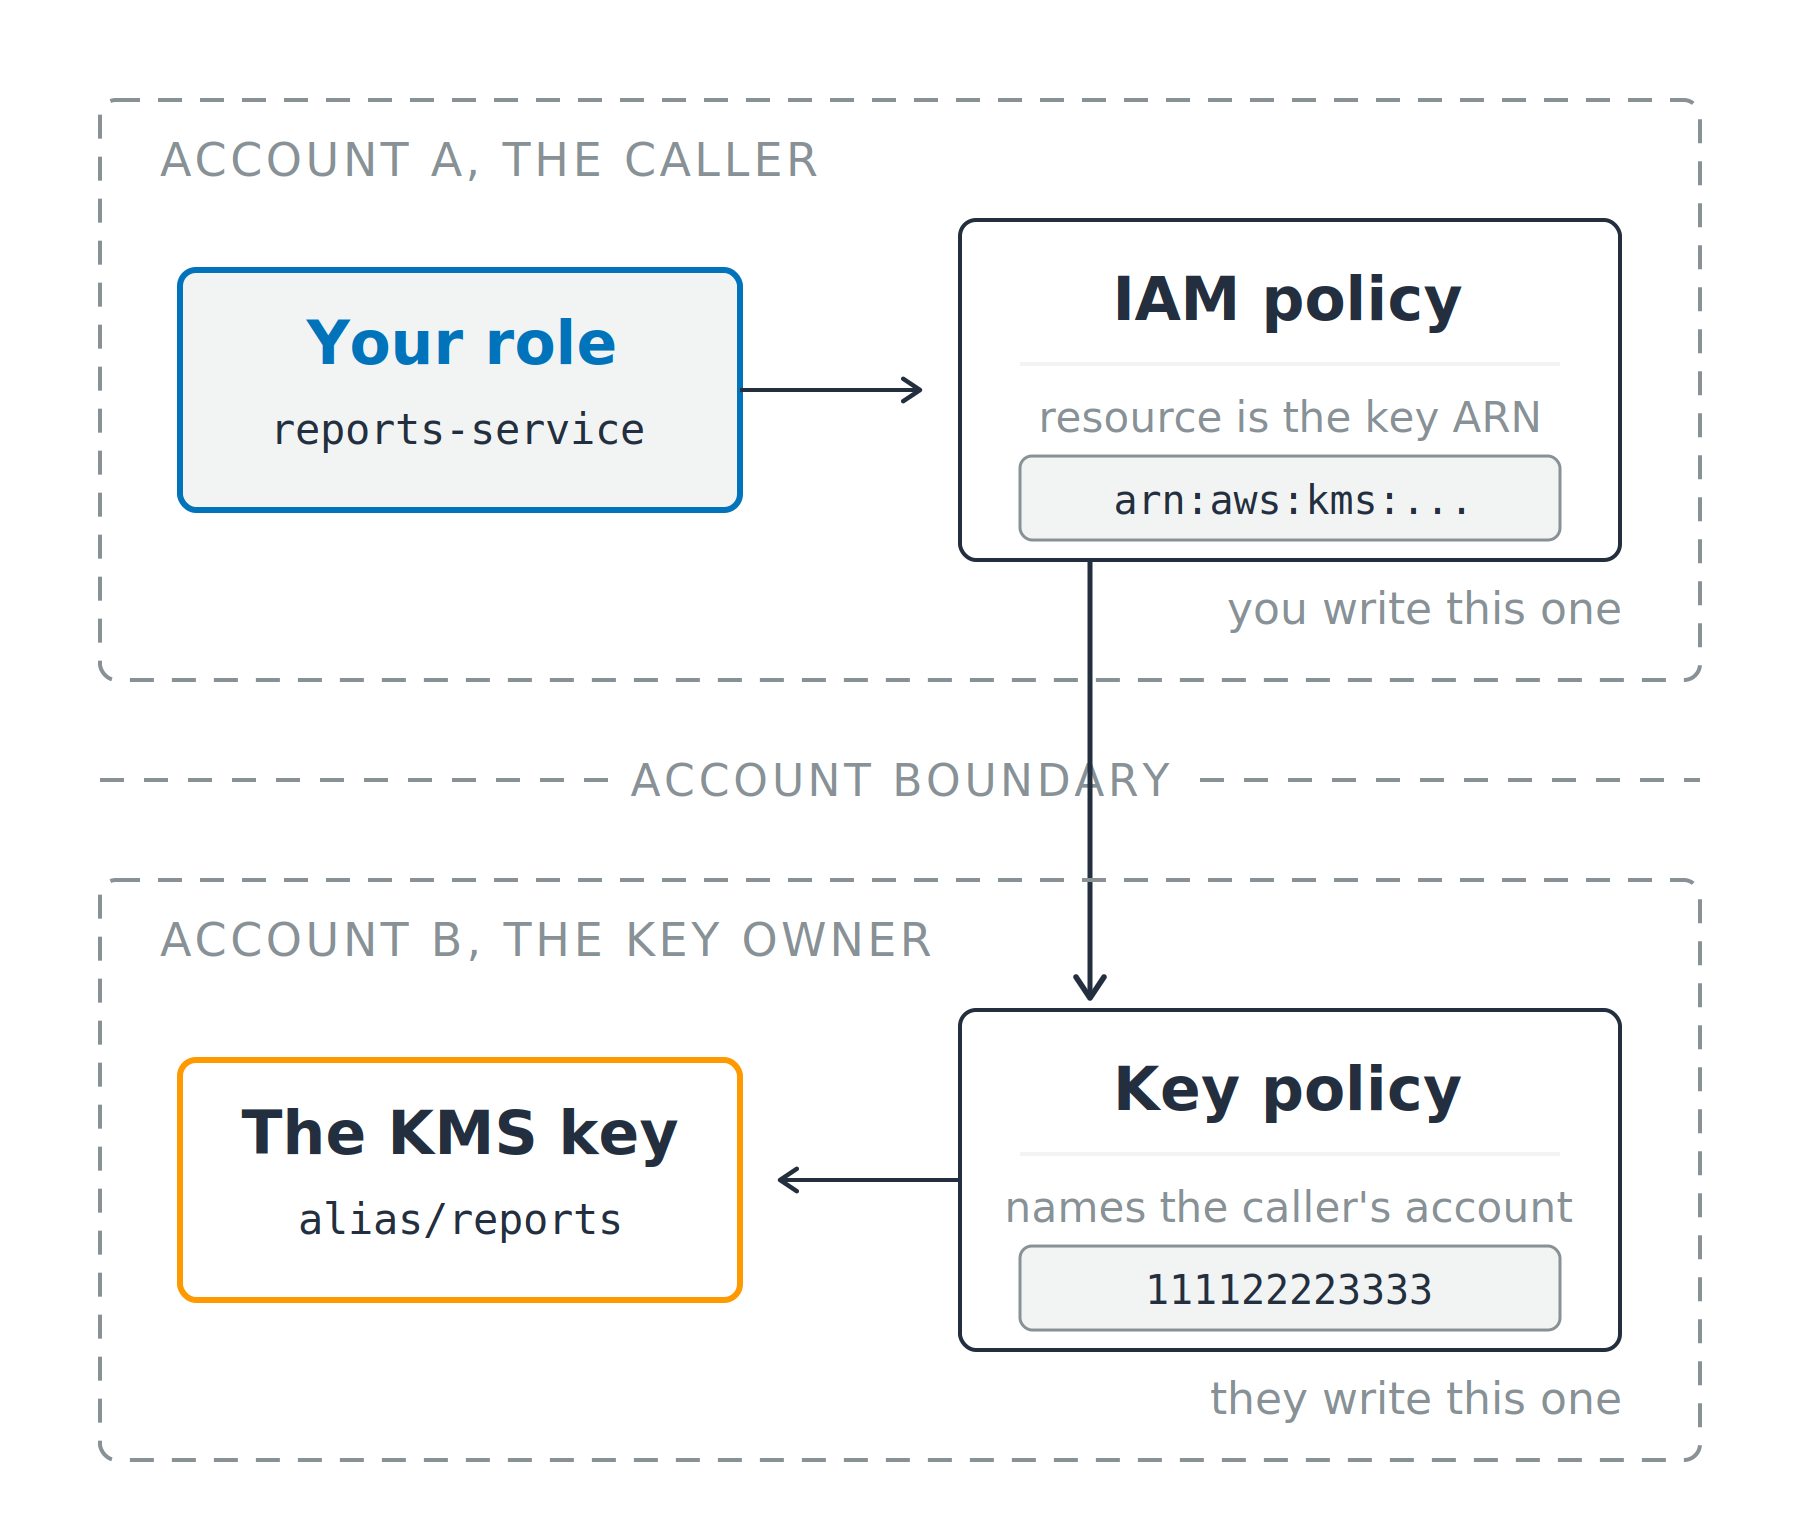
Konto wywołującego
Konto właściciela klucza

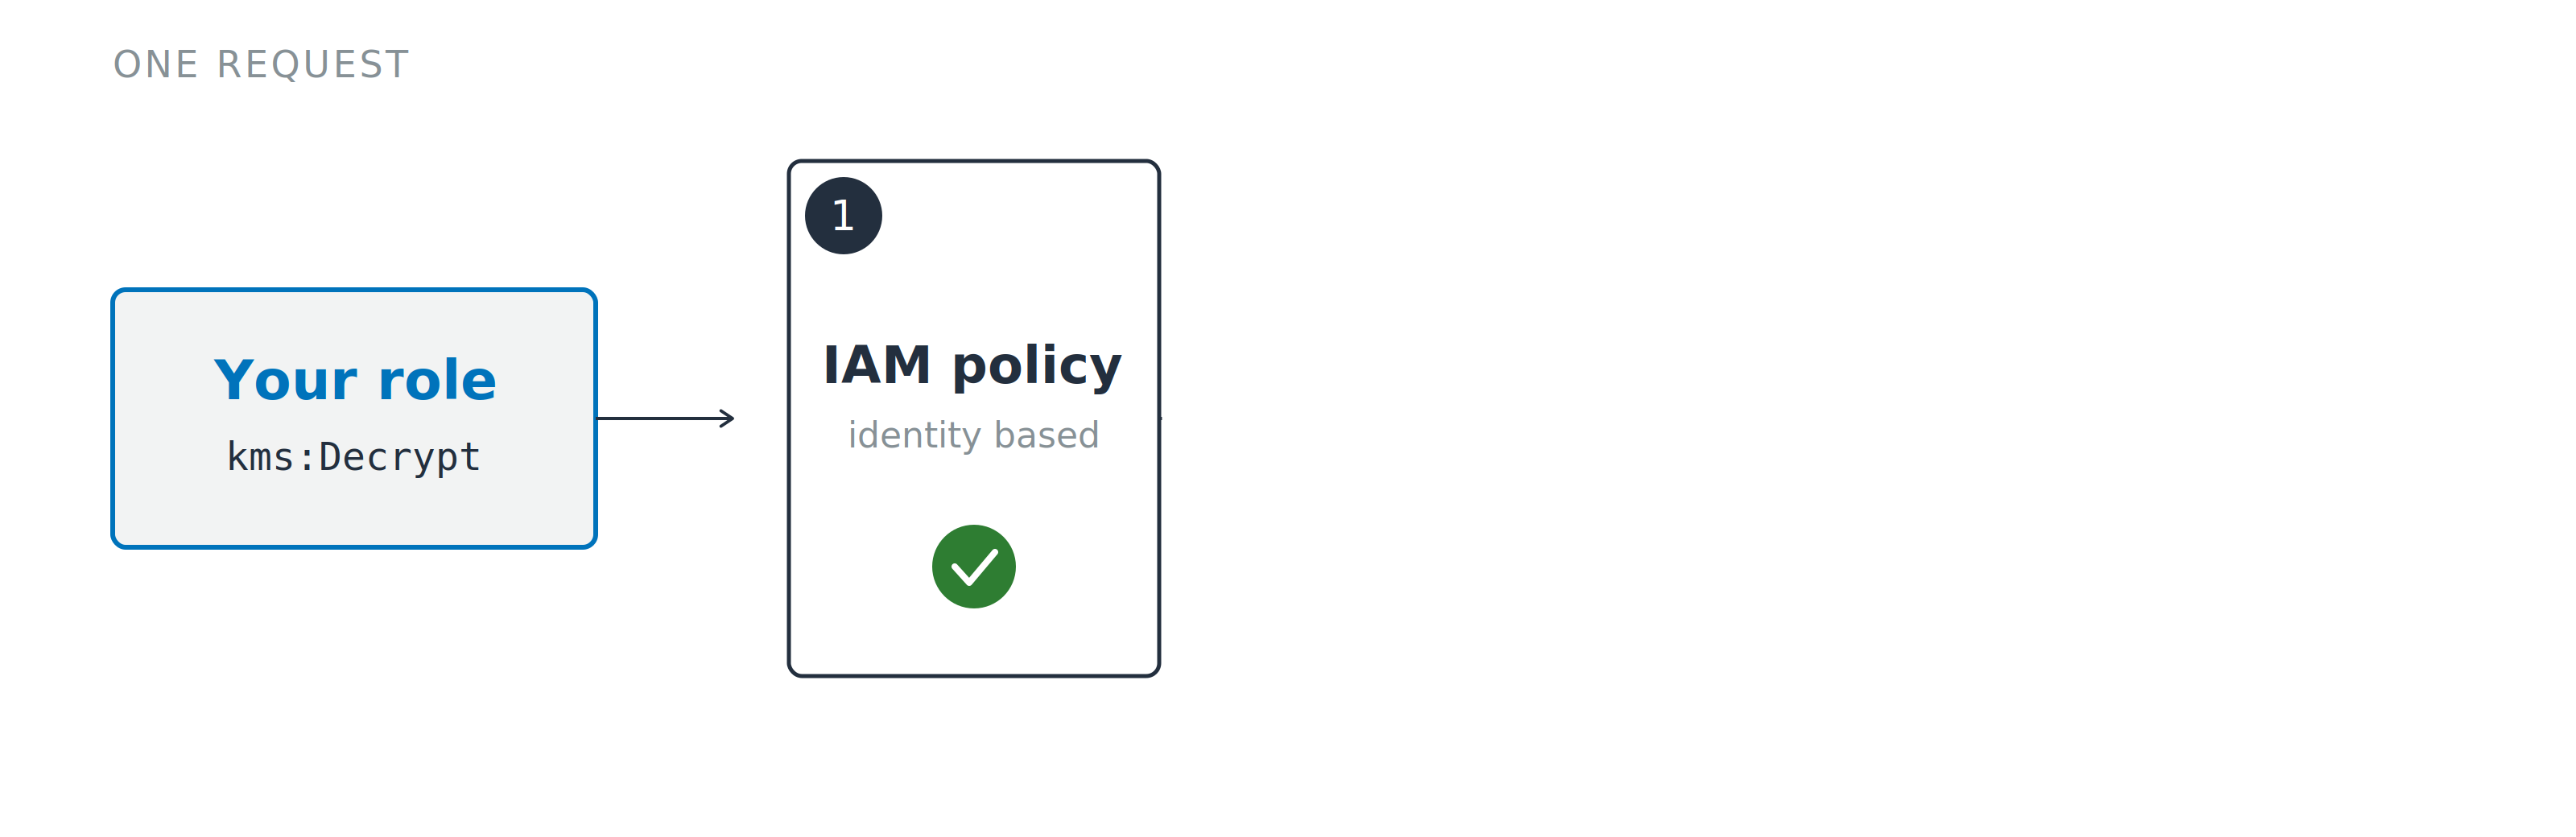
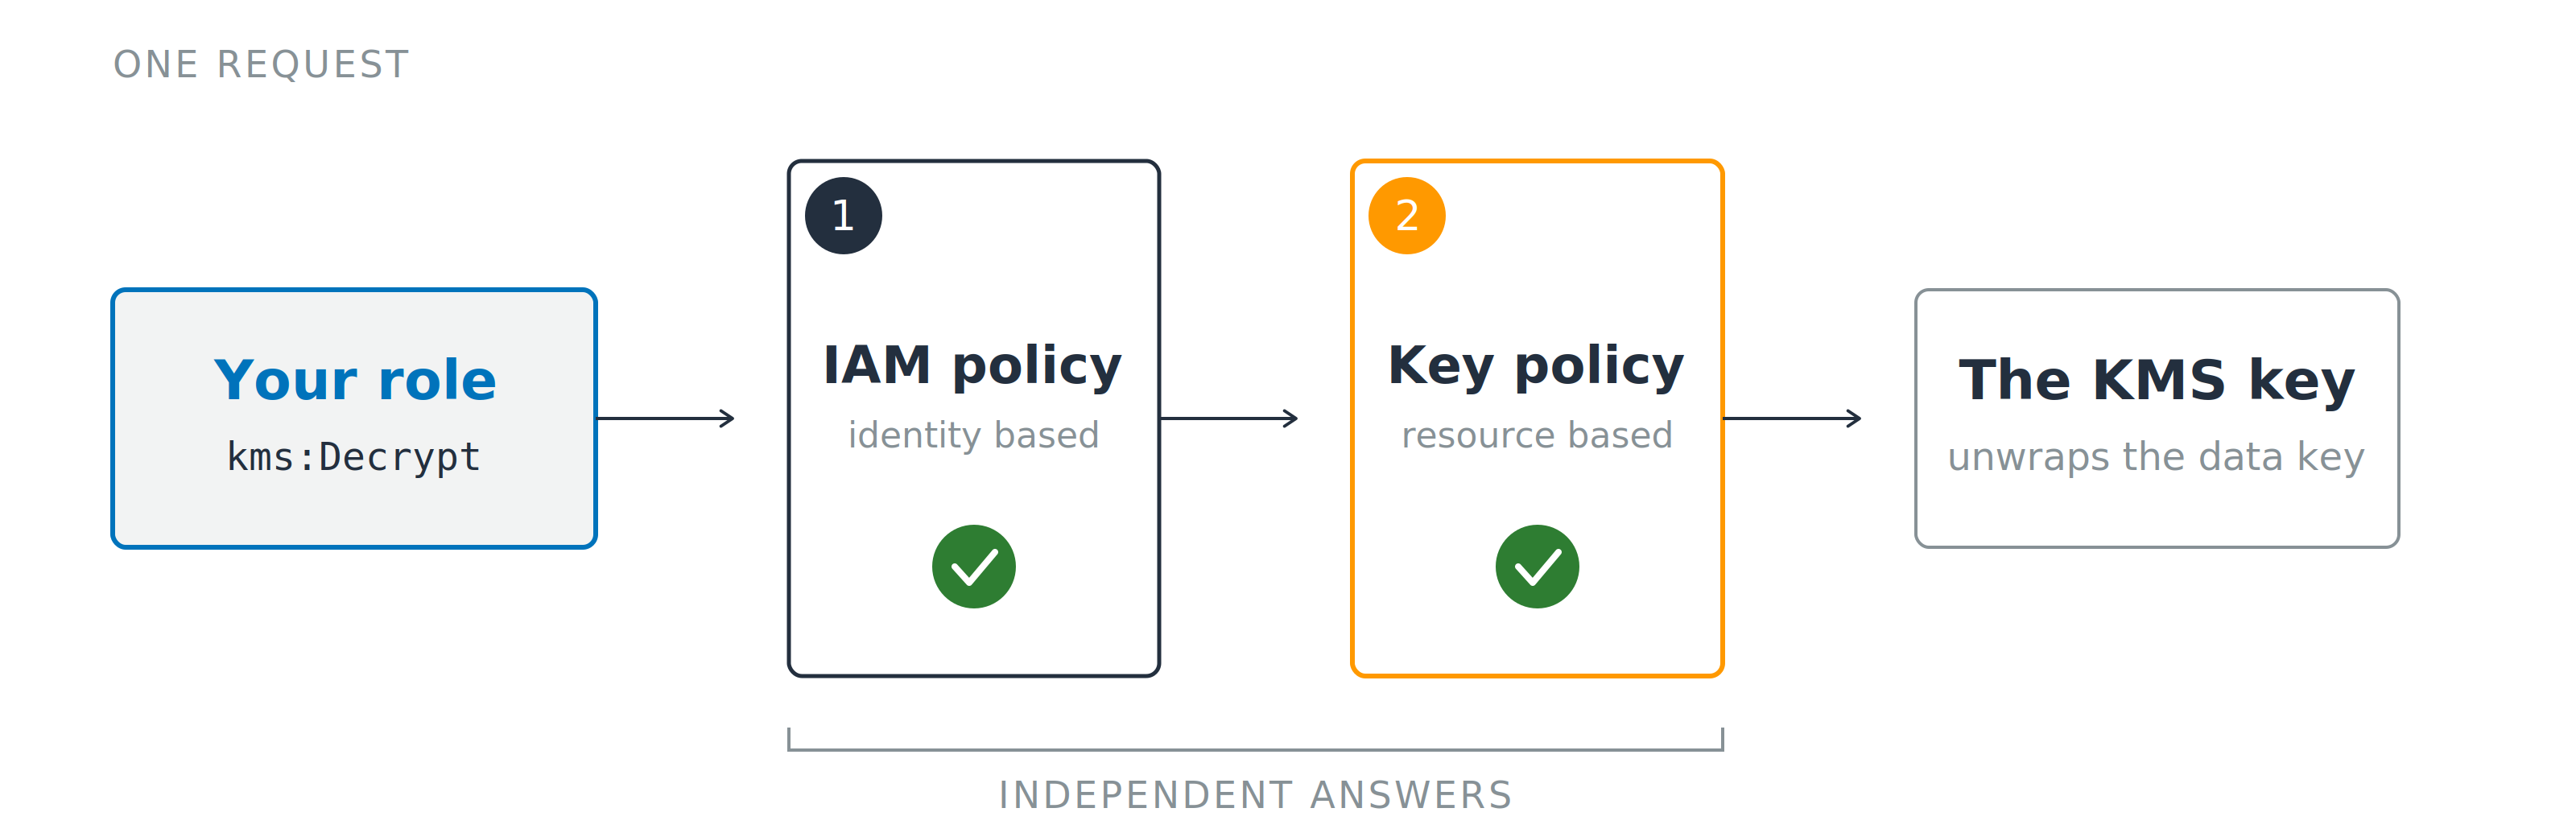
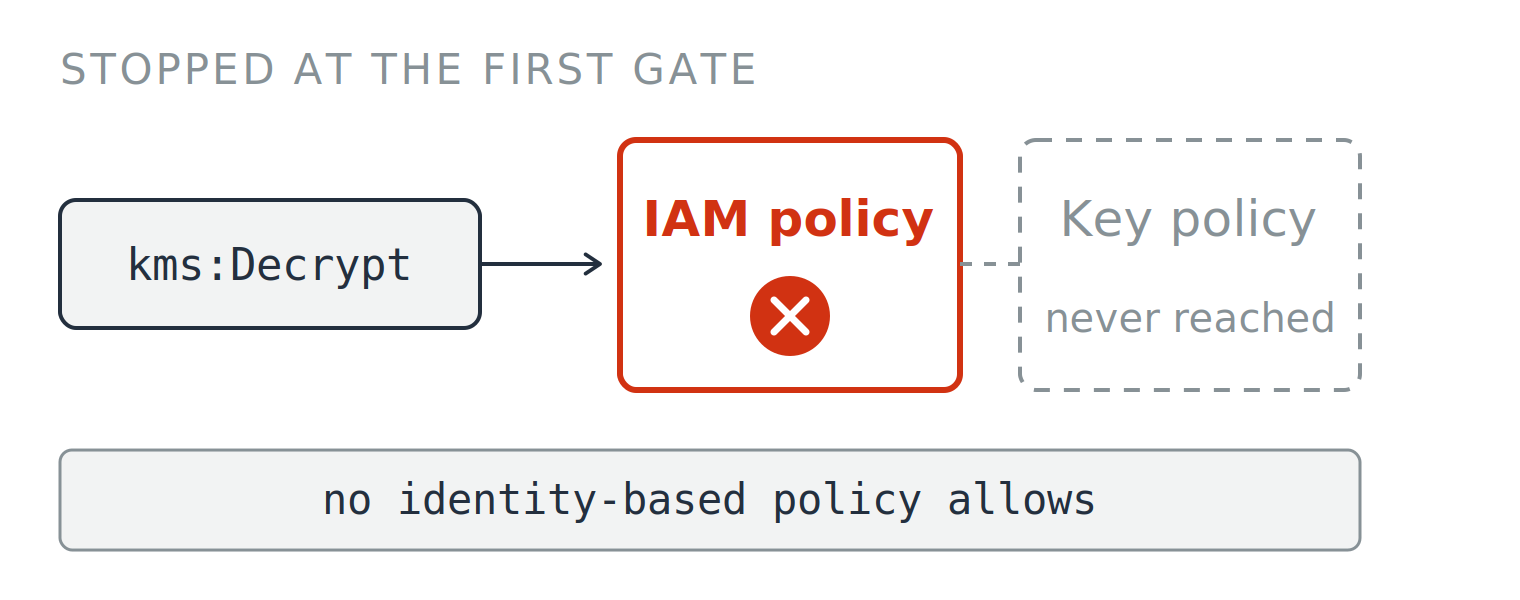
Oparte na tożsamości
AccessDeniedException, a potem klauzula wskazująca bramę
no identity-based policy allows

Oparte na tożsamości
AccessDeniedException, a potem klauzula wskazująca bramę
no identity-based policy allows
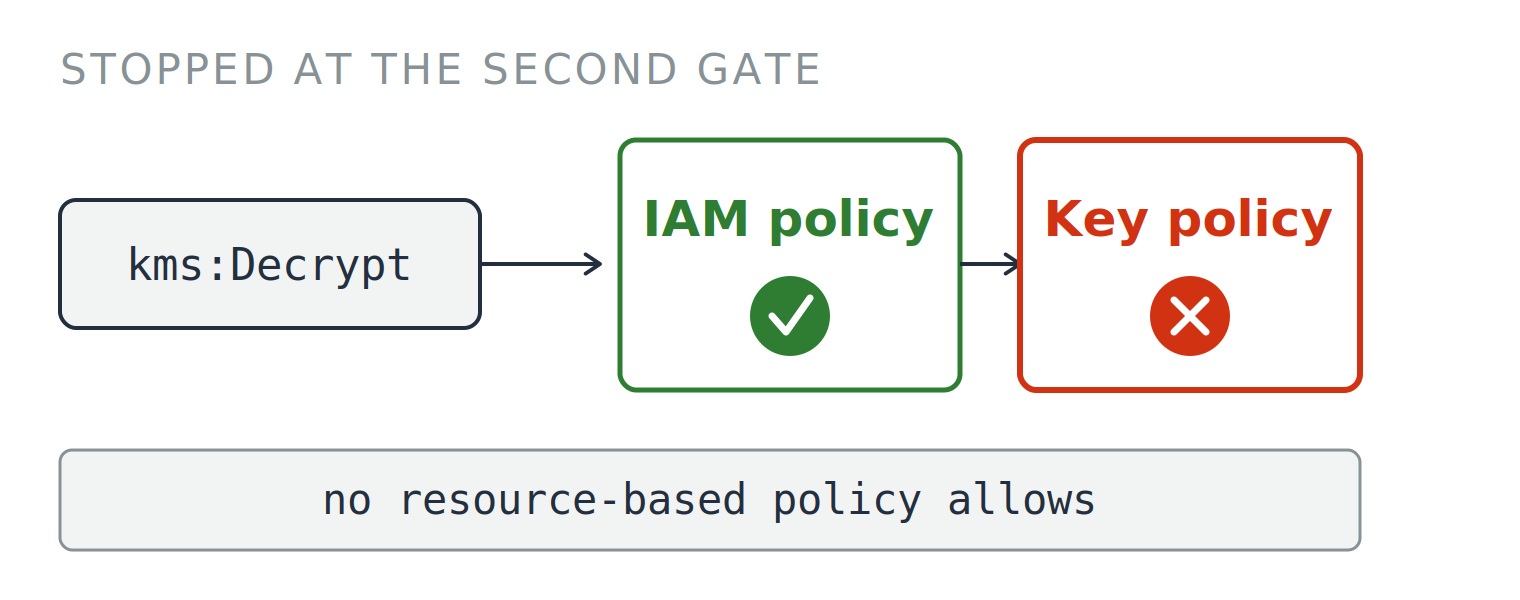
Oparte na zasobach
no resource-based policy allows

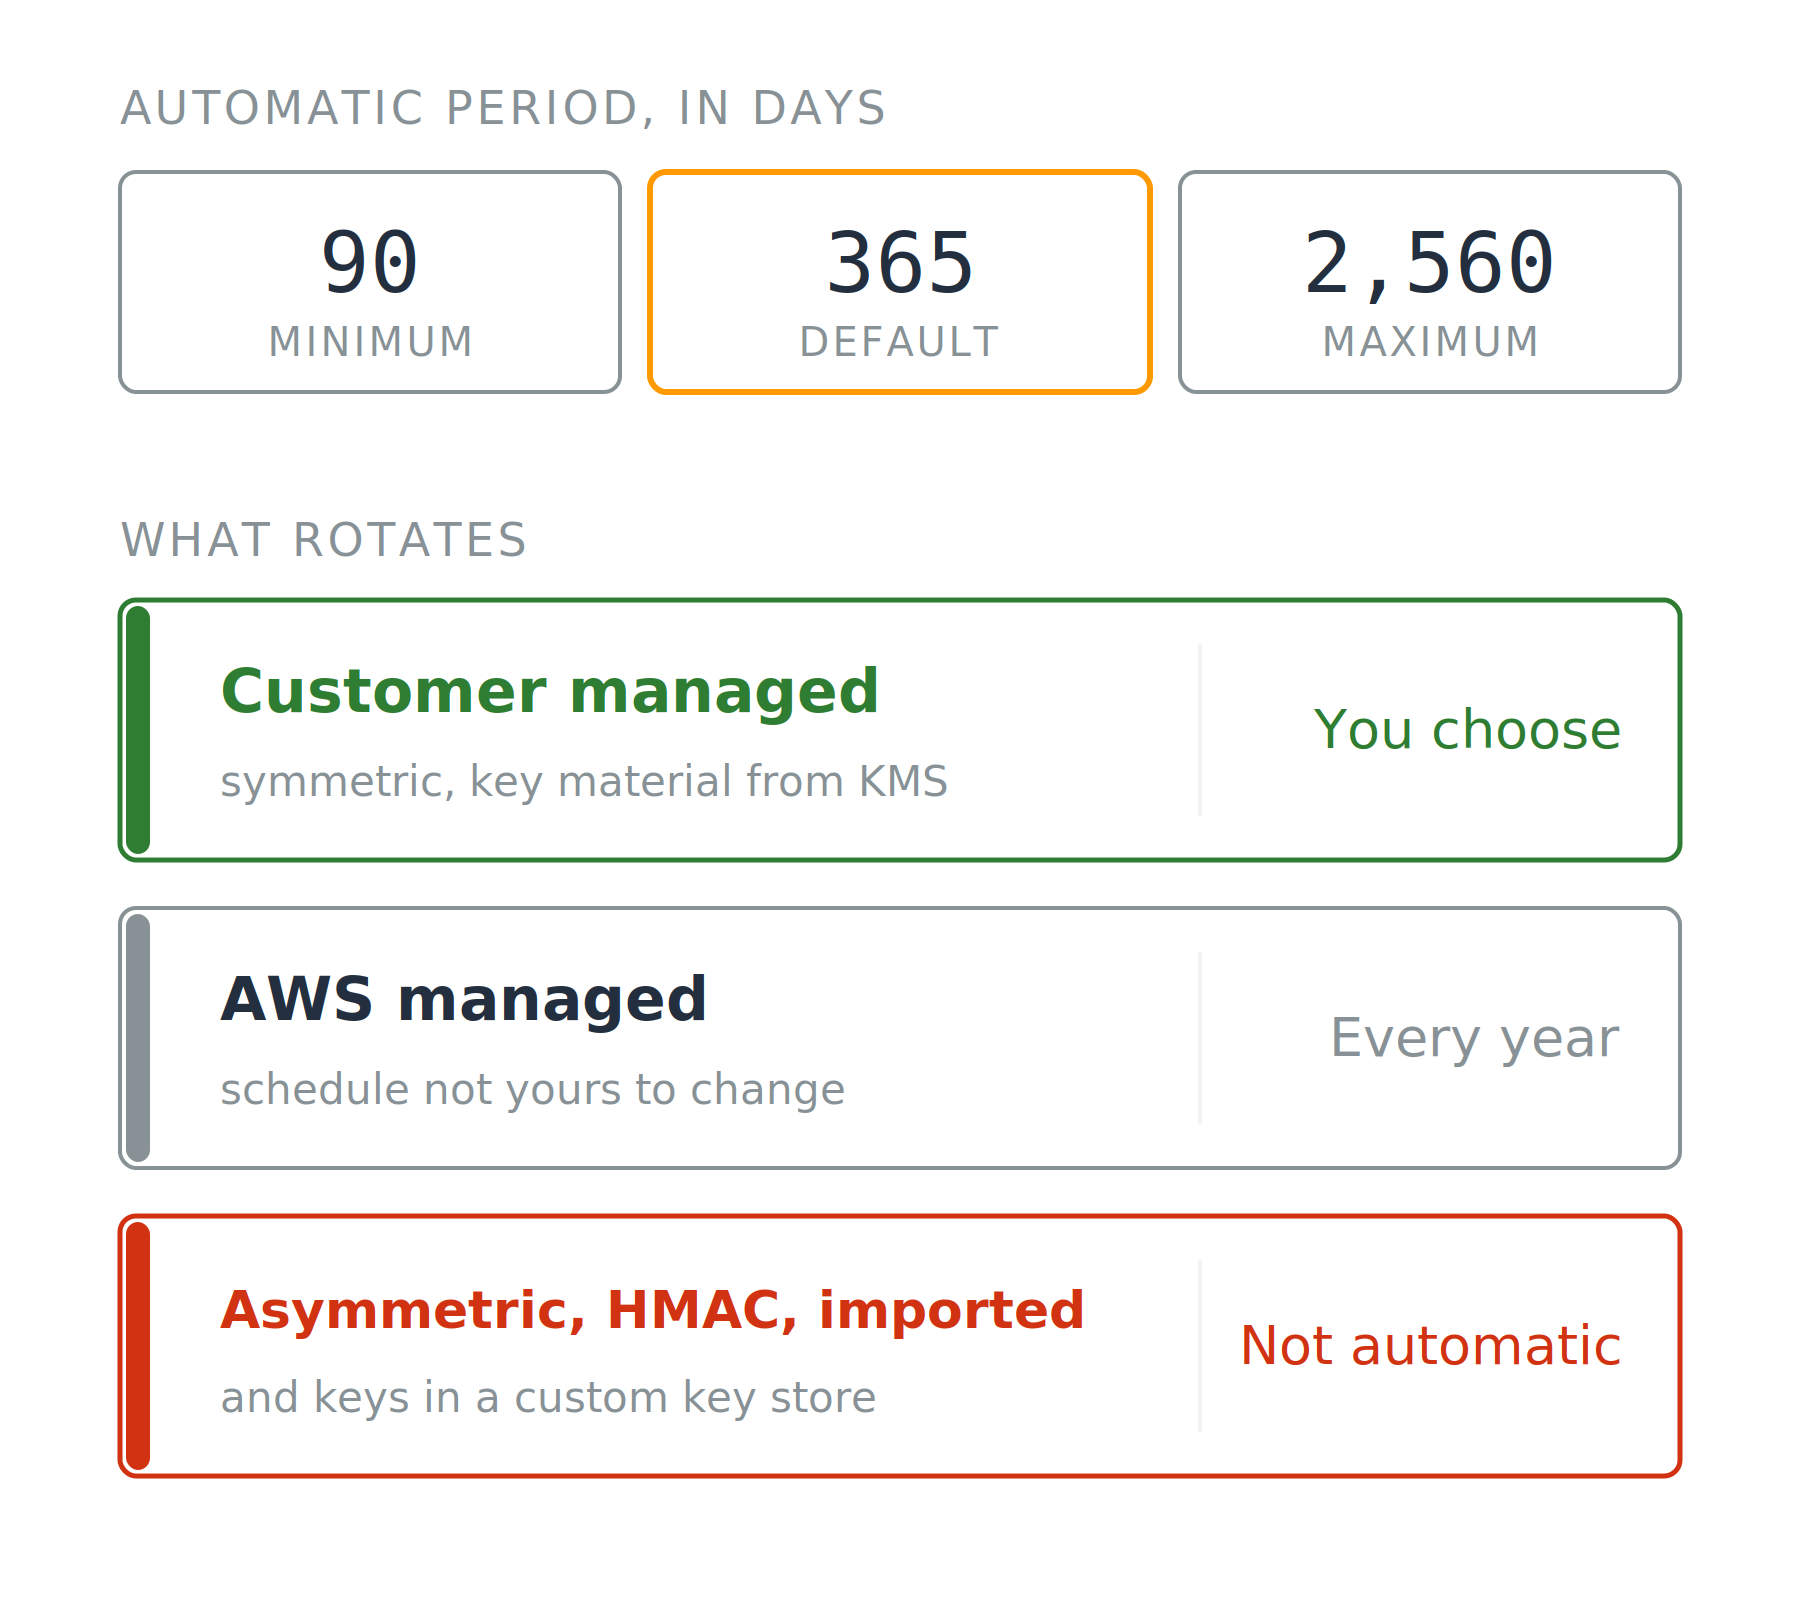
Automatyczna rotacja
365 dni90 do 2,560 dni
Automatyczna rotacja
365 dni90 do 2,560 dniNa żądanie
RotateKeyOnDemand, do 25 razy na kluczDwa ograniczenia


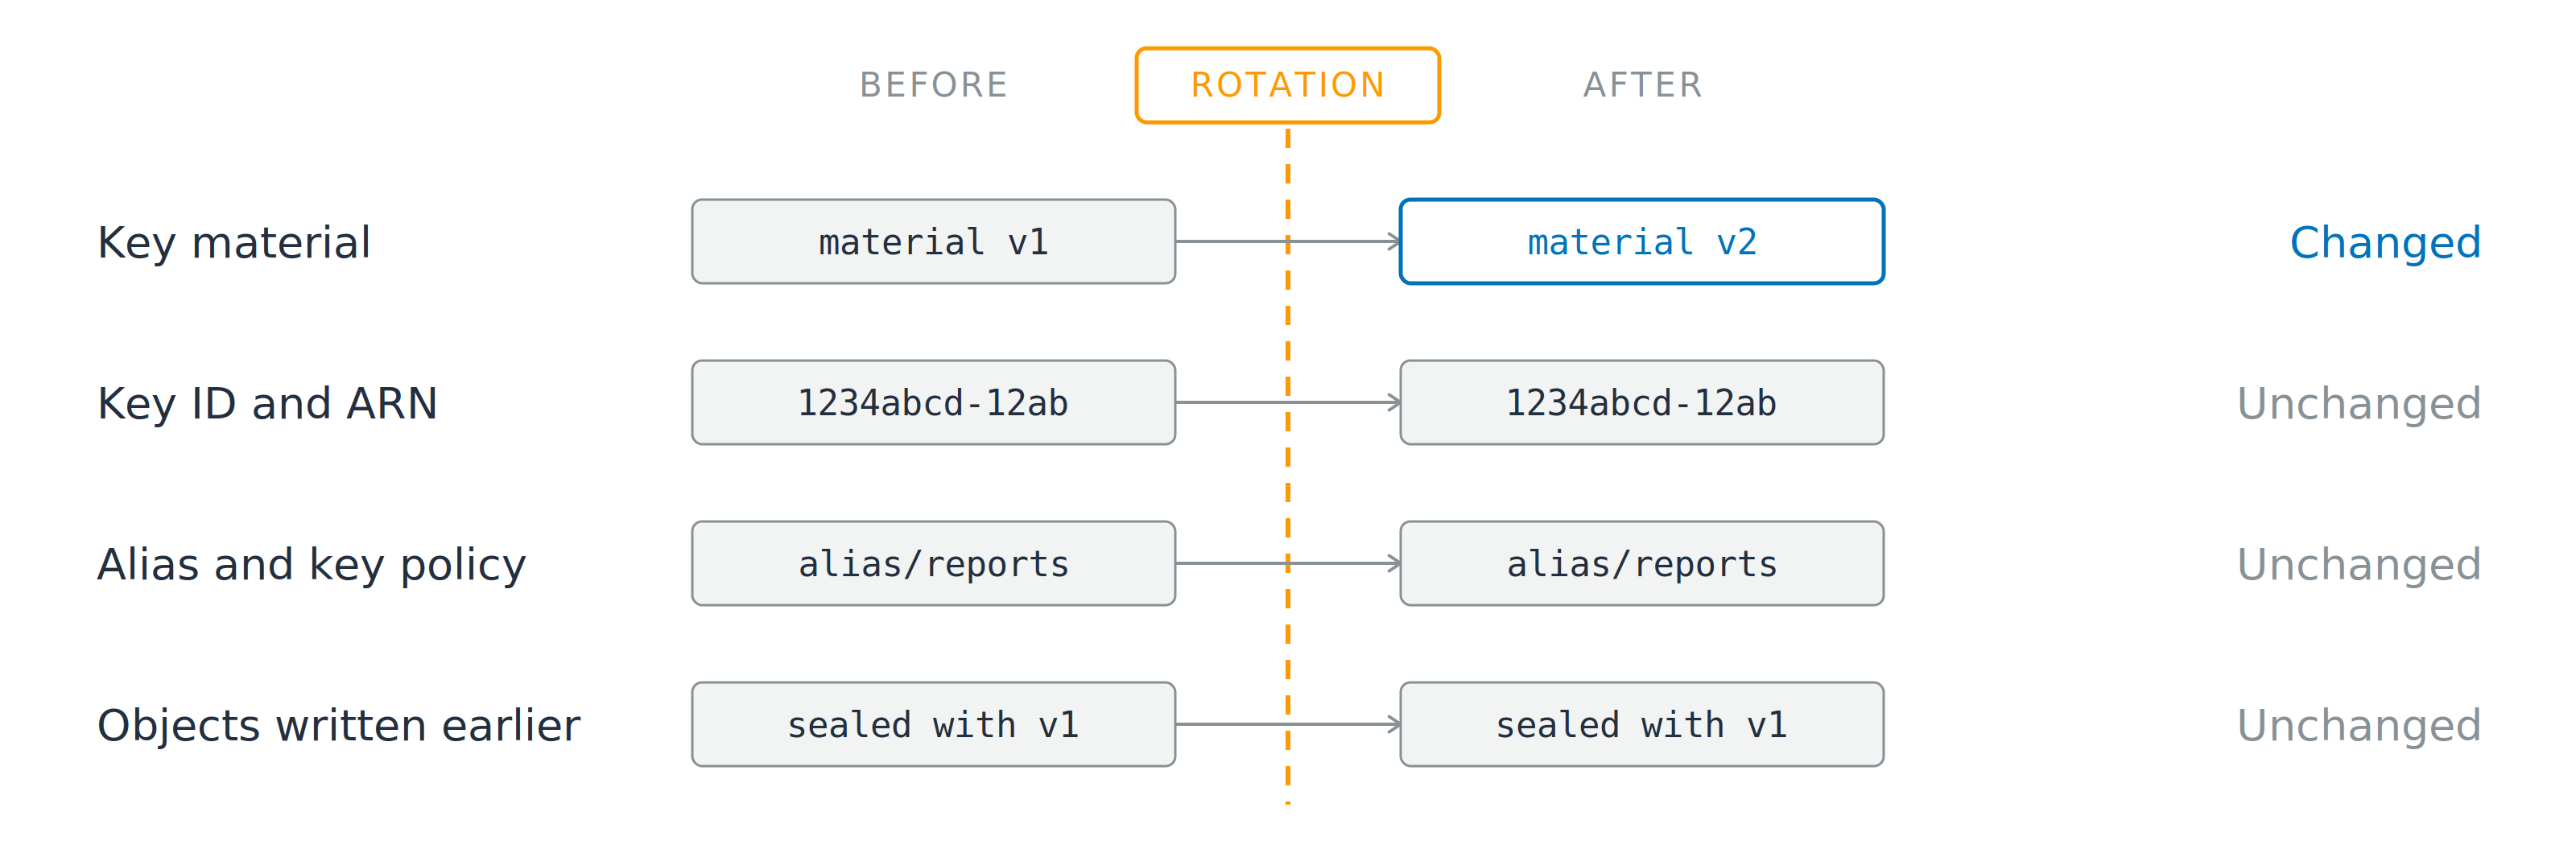
Zmienia się: materiał klucza
Bez zmian: ID klucza, ARN, aliasy, zasady klucza

Zmienia się: materiał klucza
Bez zmian: ID klucza, ARN, aliasy, zasady klucza
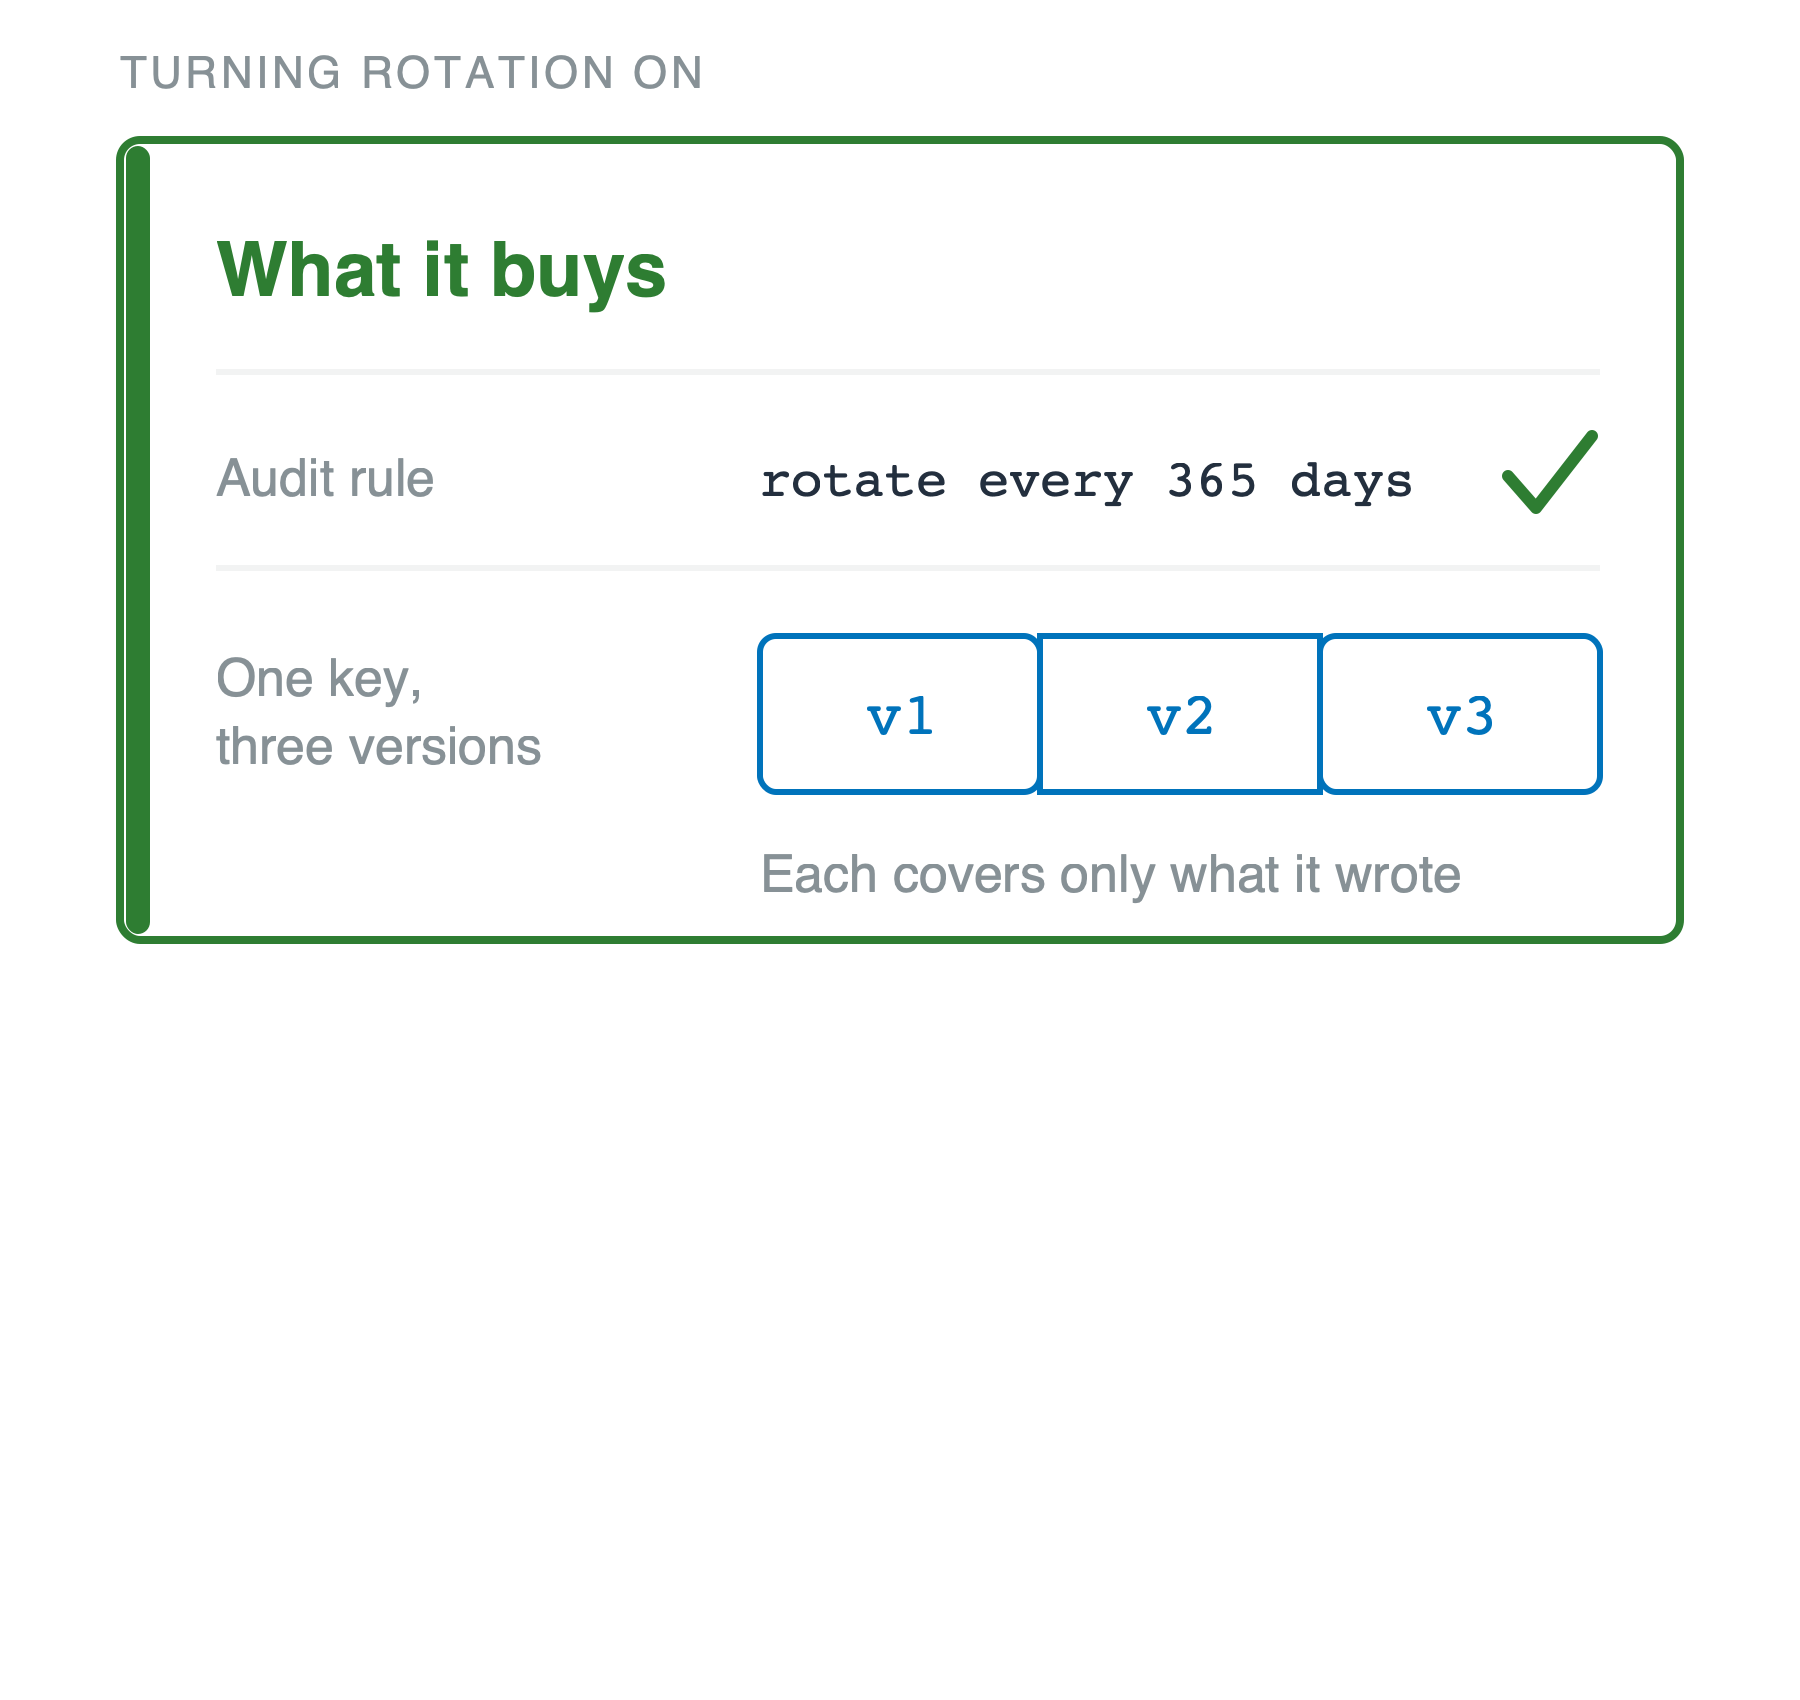
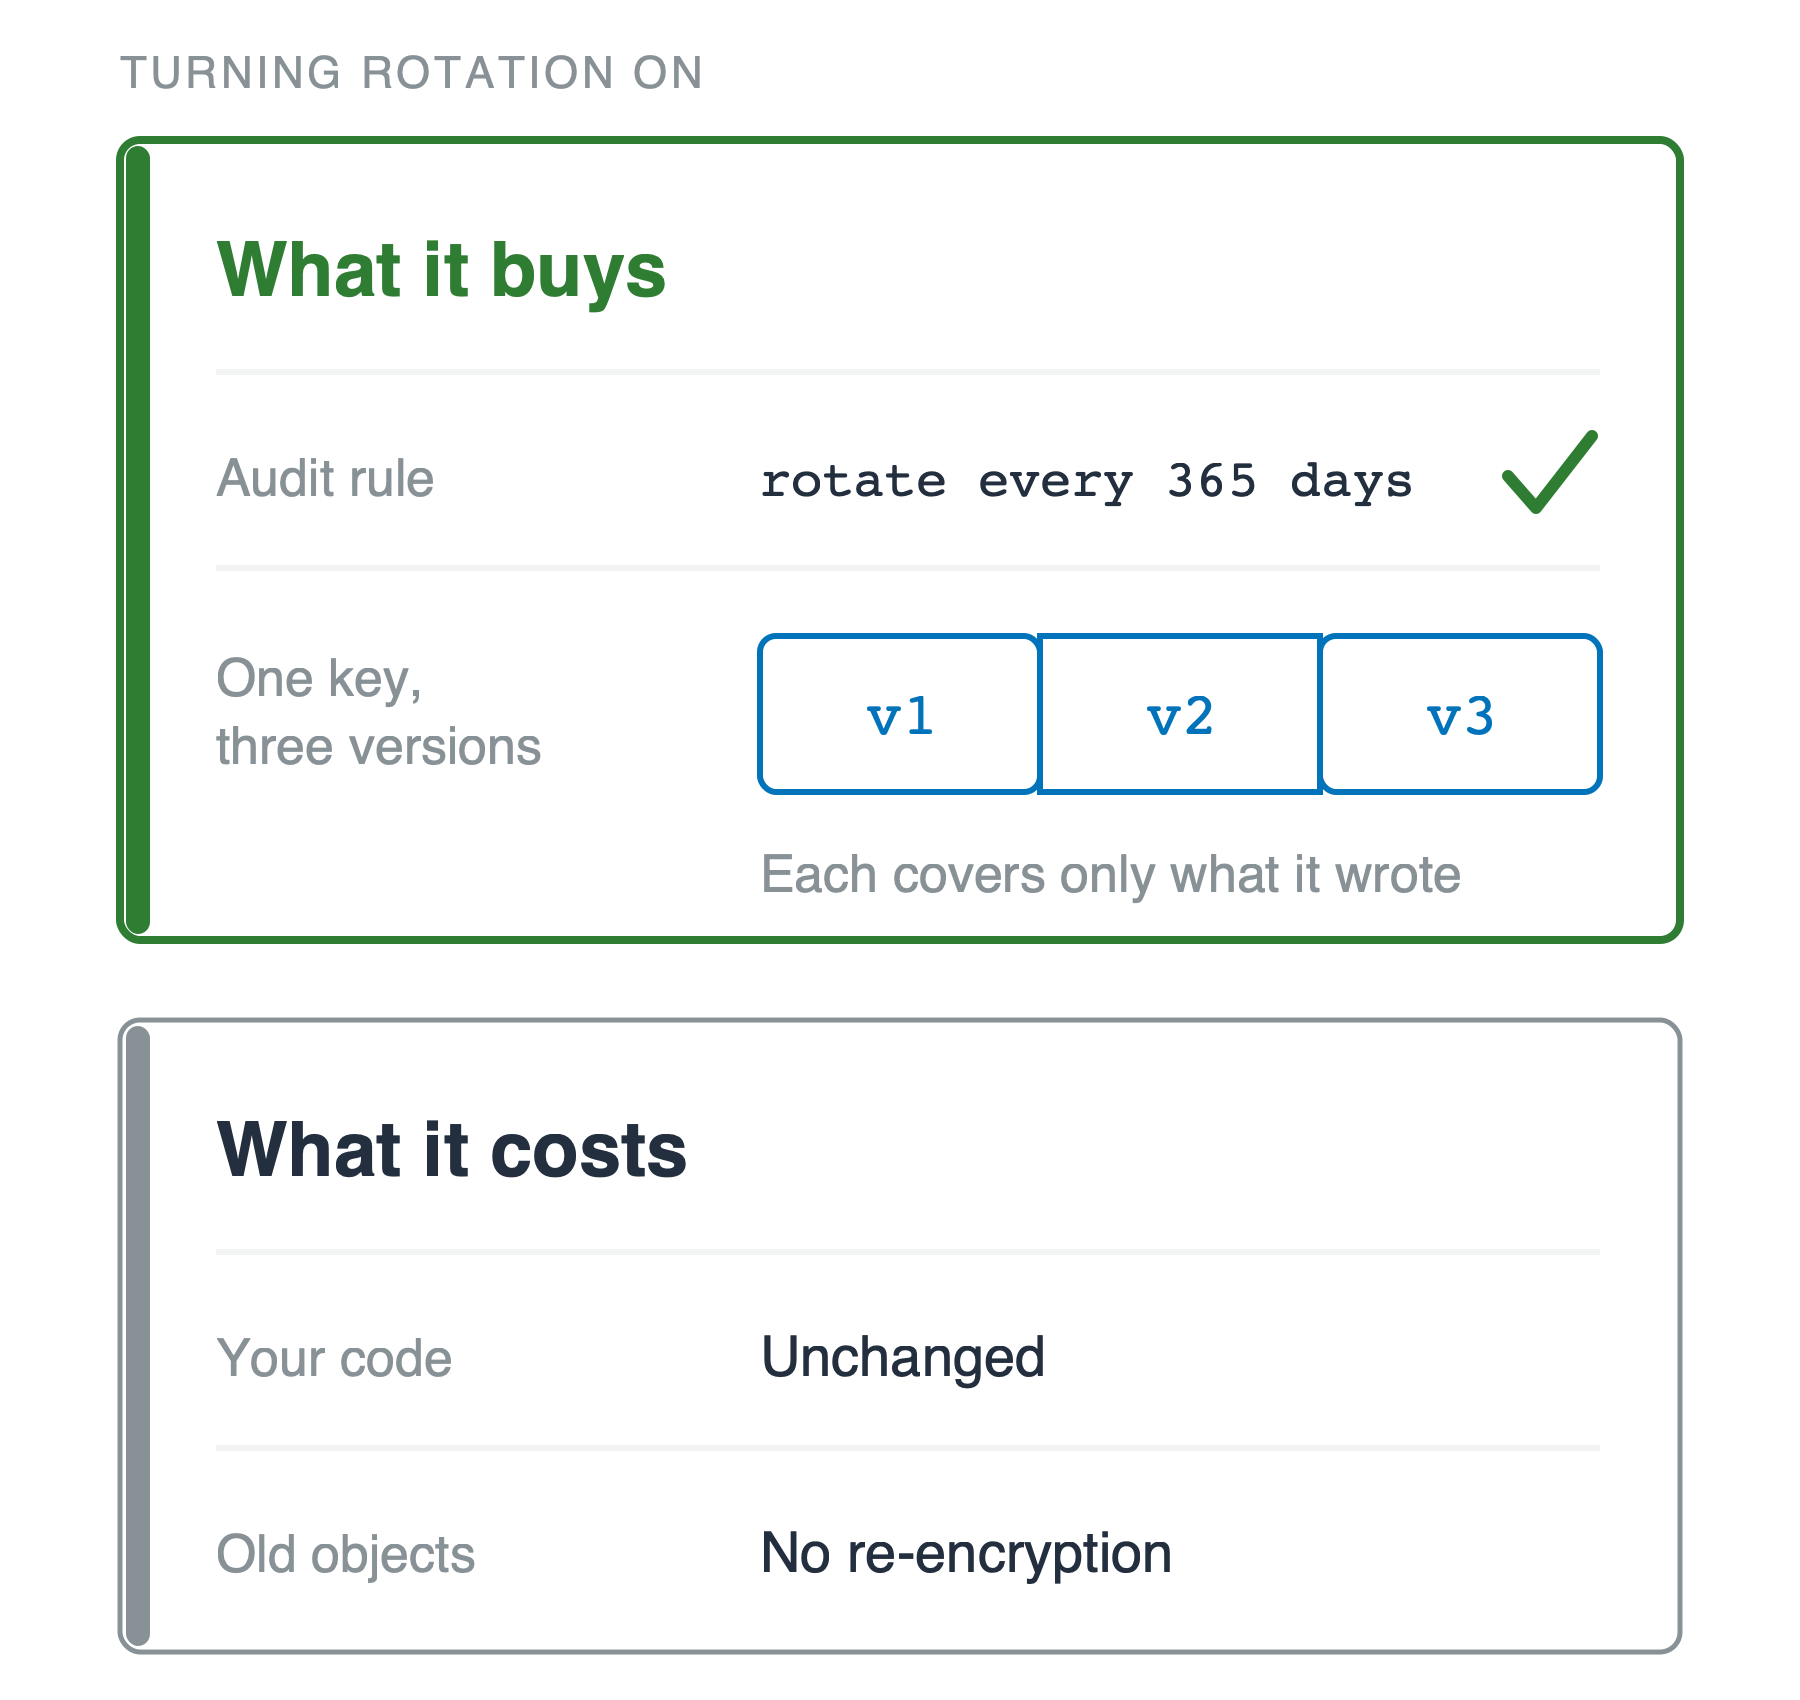
Co zyskujesz

Co zyskujesz
Co to kosztuje

Bezpieczeństwo AWS dla deweloperów