Odczytywanie zapisów AWS

Bezpieczeństwo AWS dla deweloperów

Rahul Singh

Technical Product Manager

Co zawiera jeden zapis
CloudTrail: jedno wywołanie API, jeden zapis

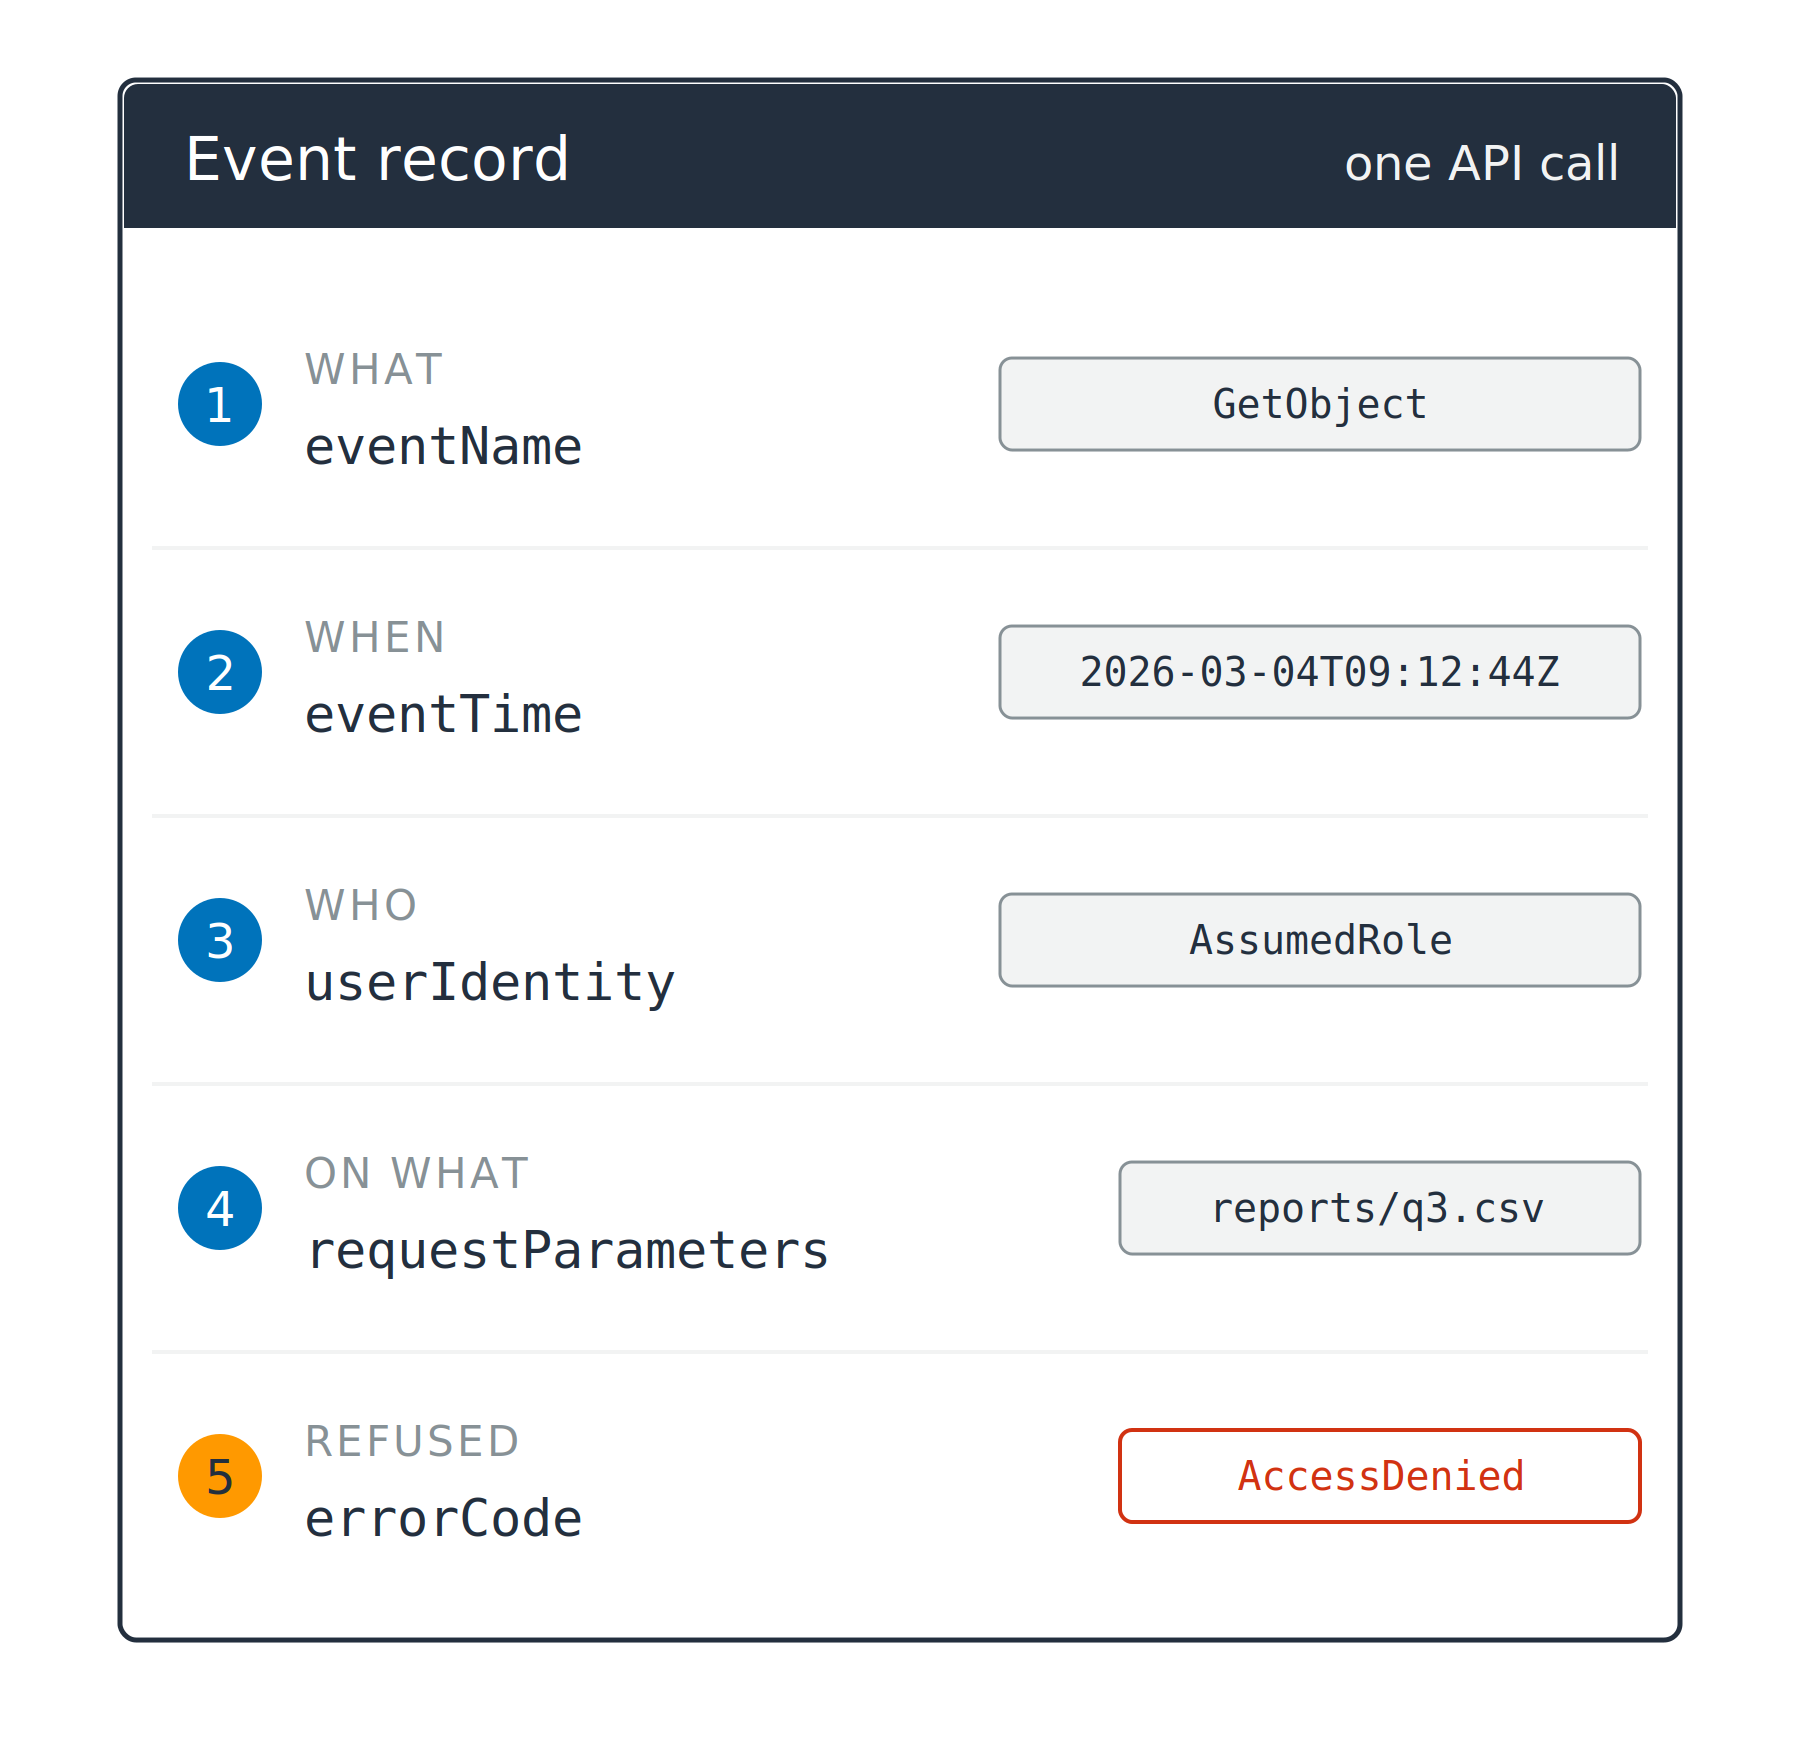
  1. Co wywołano: eventName
  2. Kiedy, w UTC: eventTime
  3. Kto to wywołał: userIdentity
  4. Na jakim zasobie: requestParameters

Karta zapisu z pięcioma ponumerowanymi polami, każde z przykładową wartością obok: eventName, eventTime, userIdentity, requestParameters i errorCode. Piąty znacznik jest pomarańczowy, a jego wartość to AccessDenied.

Bezpieczeństwo AWS dla deweloperów

Co zawiera jeden zapis

CloudTrail: jedno wywołanie API, jeden zapis

  1. Co wywołano: eventName
  2. Kiedy, w UTC: eventTime
  3. Kto to wywołał: userIdentity
  4. Na jakim zasobie: requestParameters
  5. Odrzucono i dlaczego: errorCode

Karta zapisu z pięcioma ponumerowanymi polami, każde z przykładową wartością obok: eventName, eventTime, userIdentity, requestParameters i errorCode. Piąty znacznik jest pomarańczowy, a jego wartość to AccessDenied.

Bezpieczeństwo AWS dla deweloperów

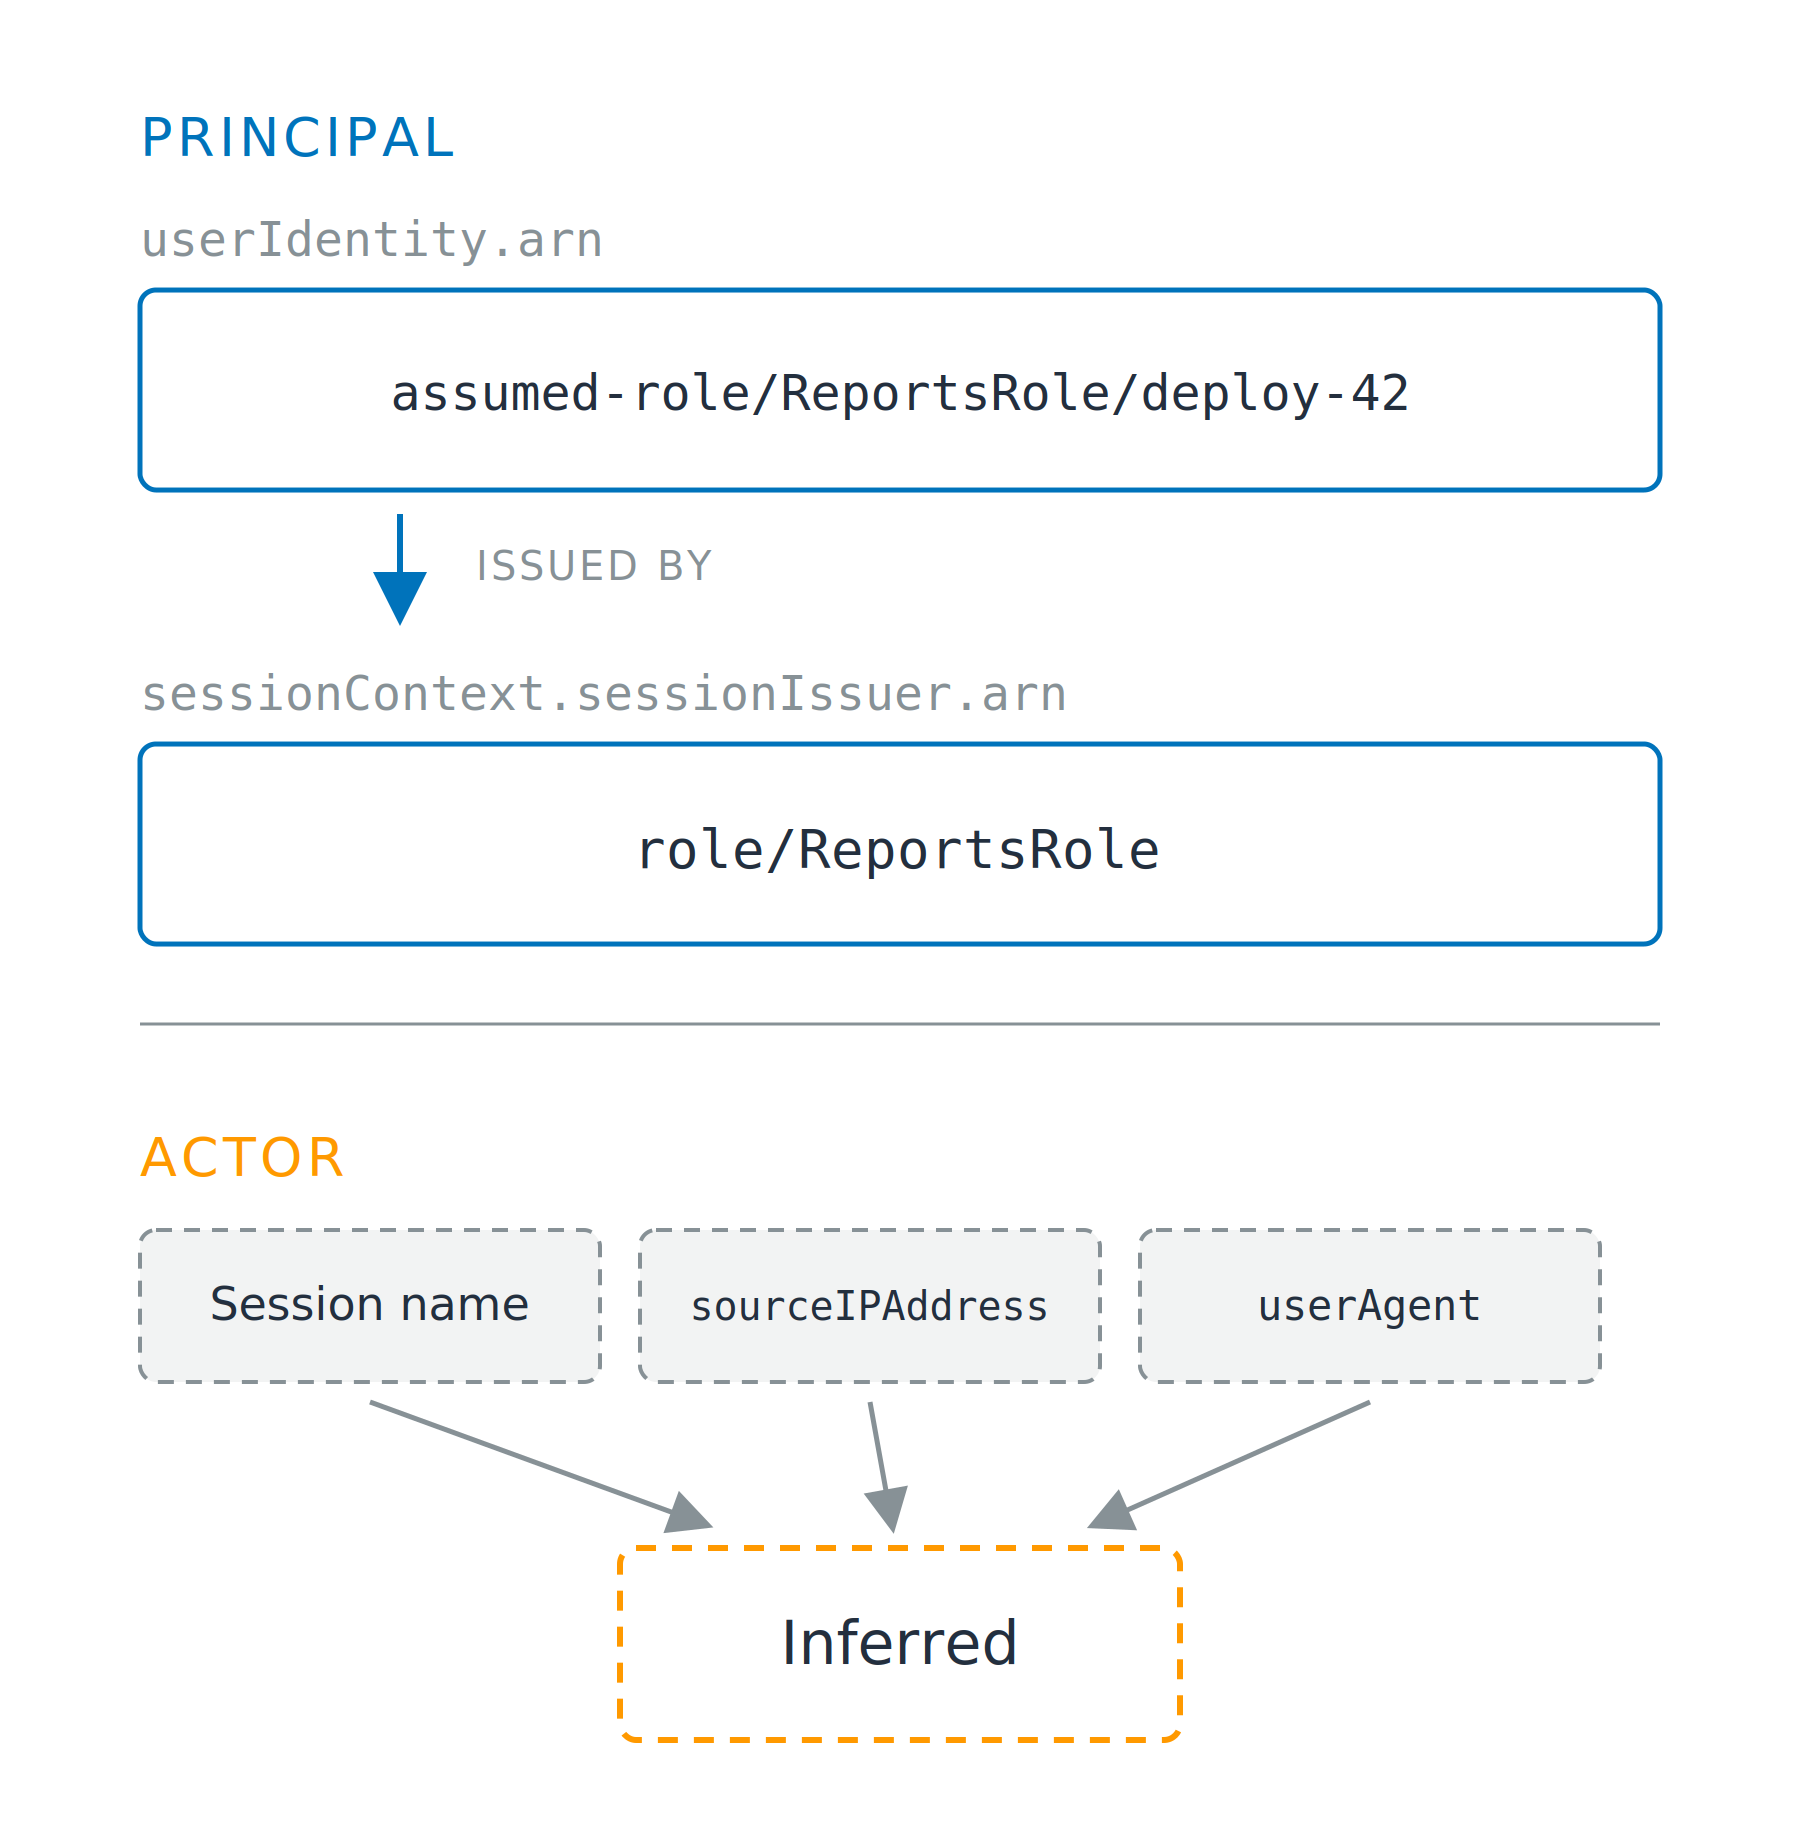
Dziennik wskazuje principal

Dwa pola, jedna tożsamość

  • Sesja: osoba wywołująca, w polu arn, zaczynającym się od arn:aws:sts:
  • Rola: jej uprawnienia, w polu sessionIssuer, zaczynającym się od arn:aws:iam:

Dwie strefy ułożone jedna nad drugą. Górna strefa, oznaczona jako Principal, pokazuje ARN sesji assumed-role/ReportsRole/deploy-42 ze strzałką w dół do ARN roli role/ReportsRole, która go wydała — oba elementy narysowane linią ciągłą. Dolna strefa, oznaczona jako Actor, pokazuje trzy przerywane pola: nazwę sesji, sourceIPAddress i userAgent, wszystkie wskazujące w dół na przerywane pole z napisem Wywnioskowane.

Bezpieczeństwo AWS dla deweloperów

Dziennik wskazuje principal

Dwa pola, jedna tożsamość

  • Sesja: osoba wywołująca, w polu arn, zaczynającym się od arn:aws:sts:
  • Rola: jej uprawnienia, w polu sessionIssuer, zaczynającym się od arn:aws:iam:

Actor to nie pole

  • Wywnioskowane: nazwa sesji, sourceIPAddress

Dwie strefy ułożone jedna nad drugą. Górna strefa, oznaczona jako Principal, pokazuje ARN sesji assumed-role/ReportsRole/deploy-42 ze strzałką w dół do ARN roli role/ReportsRole, która go wydała — oba elementy narysowane linią ciągłą. Dolna strefa, oznaczona jako Actor, pokazuje trzy przerywane pola: nazwę sesji, sourceIPAddress i userAgent, wszystkie wskazujące w dół na przerywane pole z napisem Wywnioskowane.

Bezpieczeństwo AWS dla deweloperów

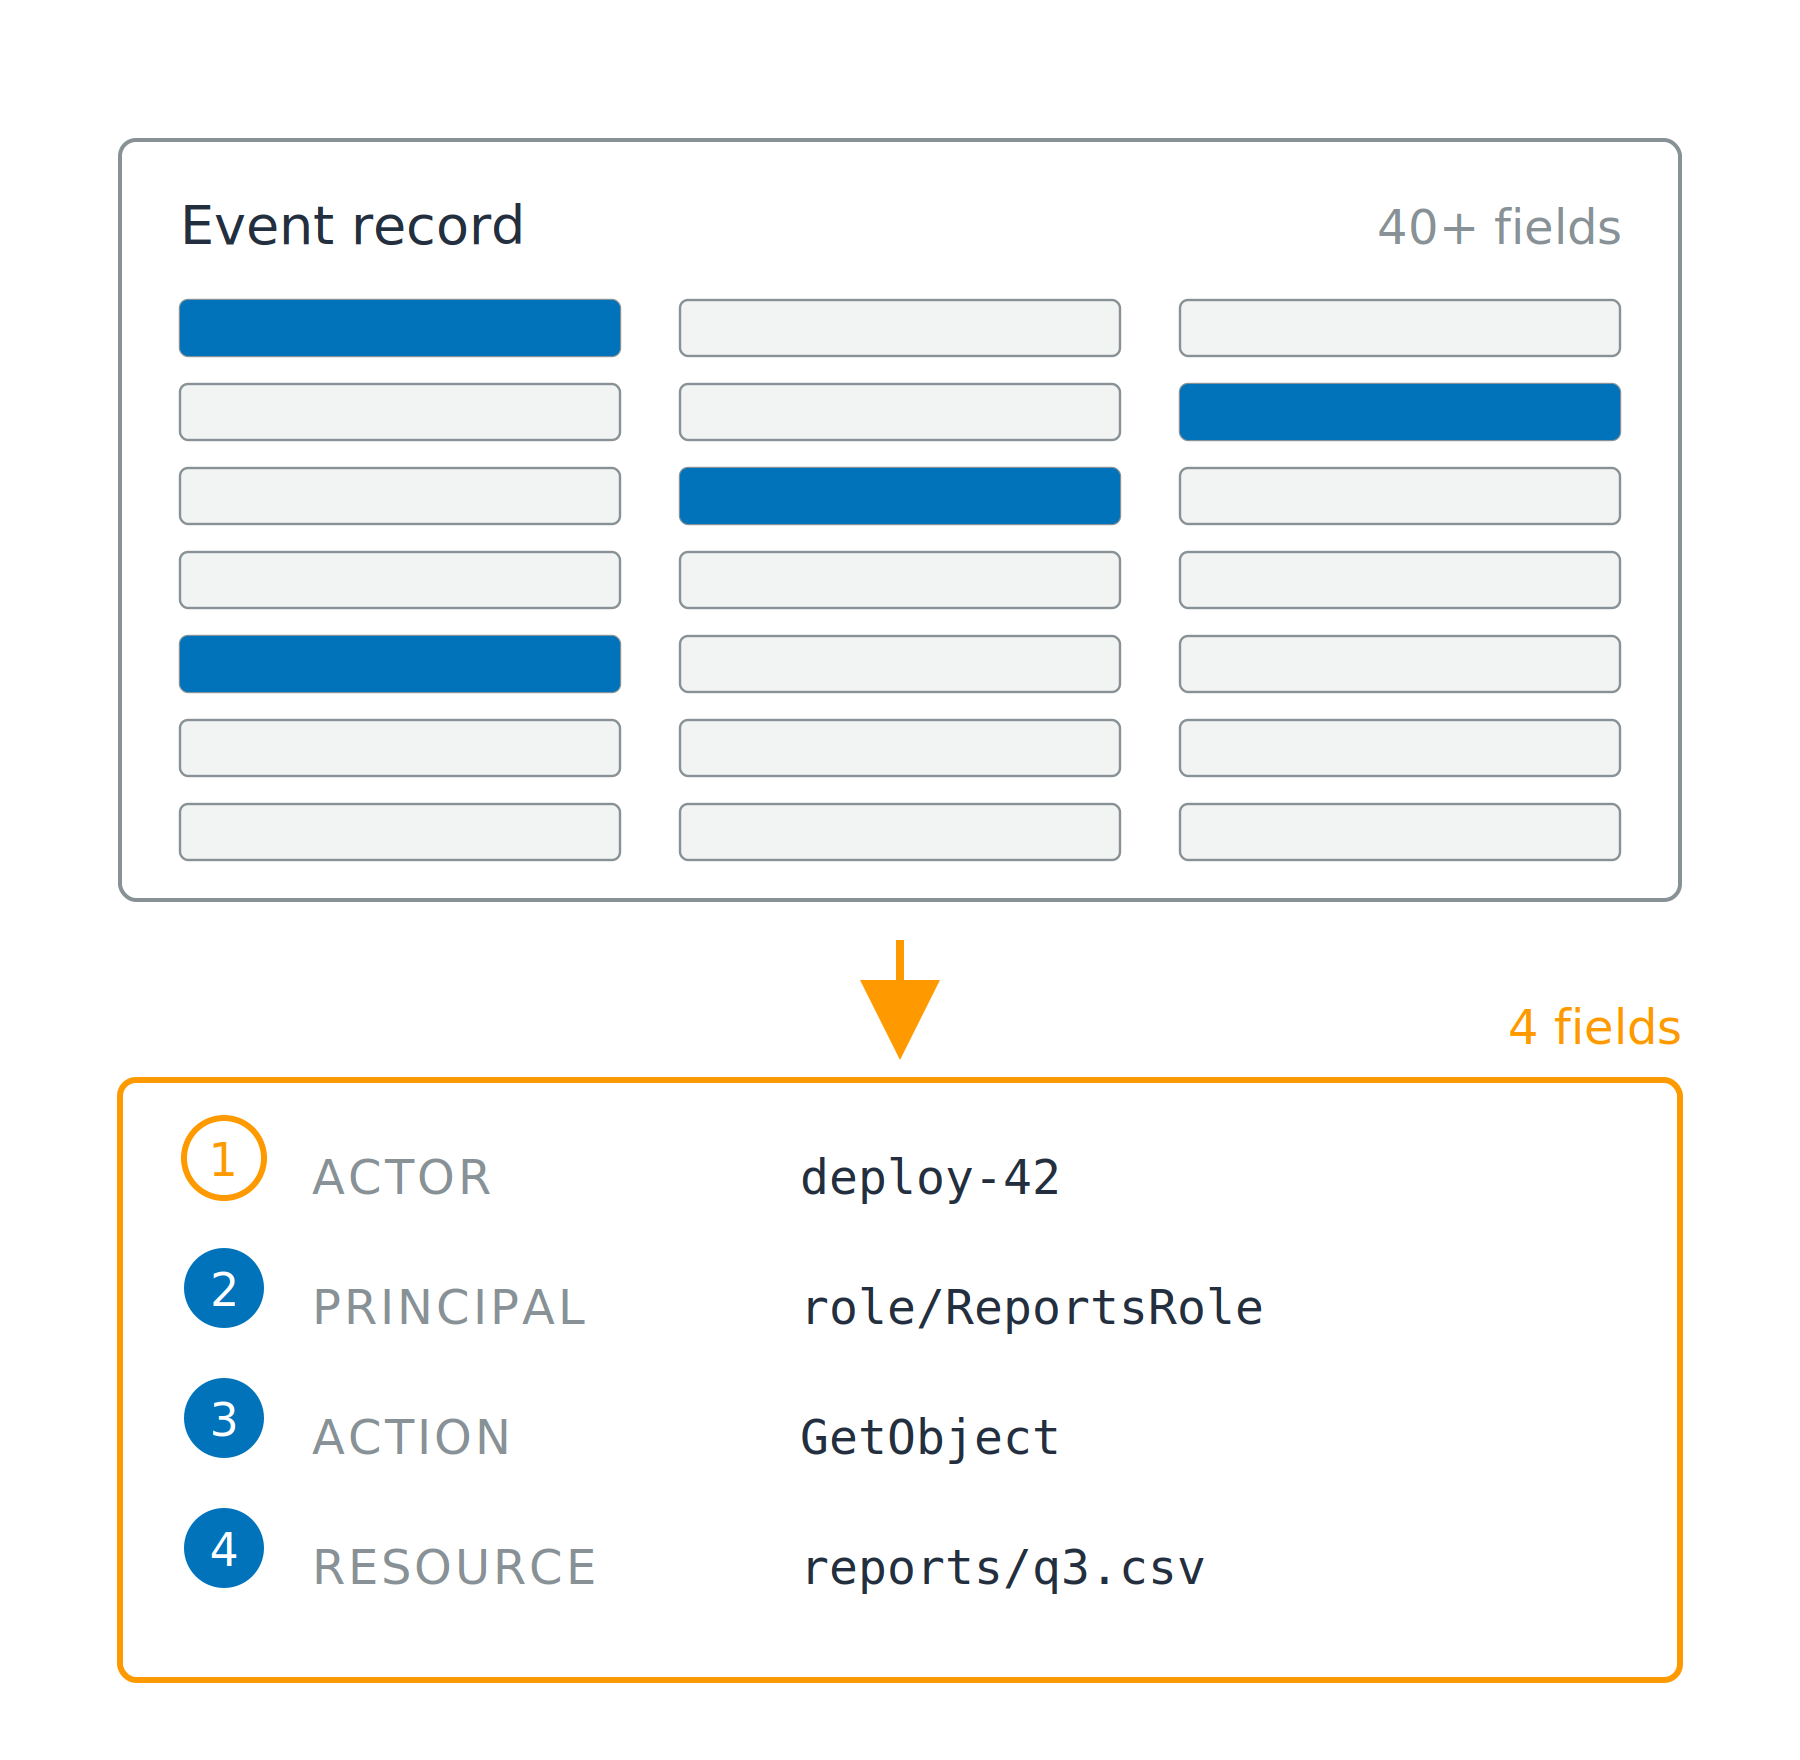
Cztery pola zamiast czterdziestu

Czterdzieści pól, cztery się liczą

  • Actor: kto zainicjował działanie
  • Principal: tożsamość sprawdzona przez AWS
  • Action: co wywołano
  • Resource: czego to dotyczyło

Gęsty zapis zdarzenia z wieloma szarymi polami, z których cztery wyróżniono na niebiesko, oraz strzałka w dół do kompaktowej karty z czterema ponumerowanymi liniami: actor, principal, action i resource.

Bezpieczeństwo AWS dla deweloperów

Cztery pola zamiast czterdziestu

Czterdzieści pól, cztery się liczą

  • Actor: kto zainicjował działanie
  • Principal: tożsamość sprawdzona przez AWS
  • Action: co wywołano
  • Resource: czego to dotyczyło

Skąd pochodzą

  • Action z eventName, resource z requestParameters
  • Principal z userIdentity, actor wywnioskowany

Gęsty zapis zdarzenia z wieloma szarymi polami, z których cztery wyróżniono na niebiesko, oraz strzałka w dół do kompaktowej karty z czterema ponumerowanymi liniami: actor, principal, action i resource.

Bezpieczeństwo AWS dla deweloperów

Domyślnie włączone czy wyłączone

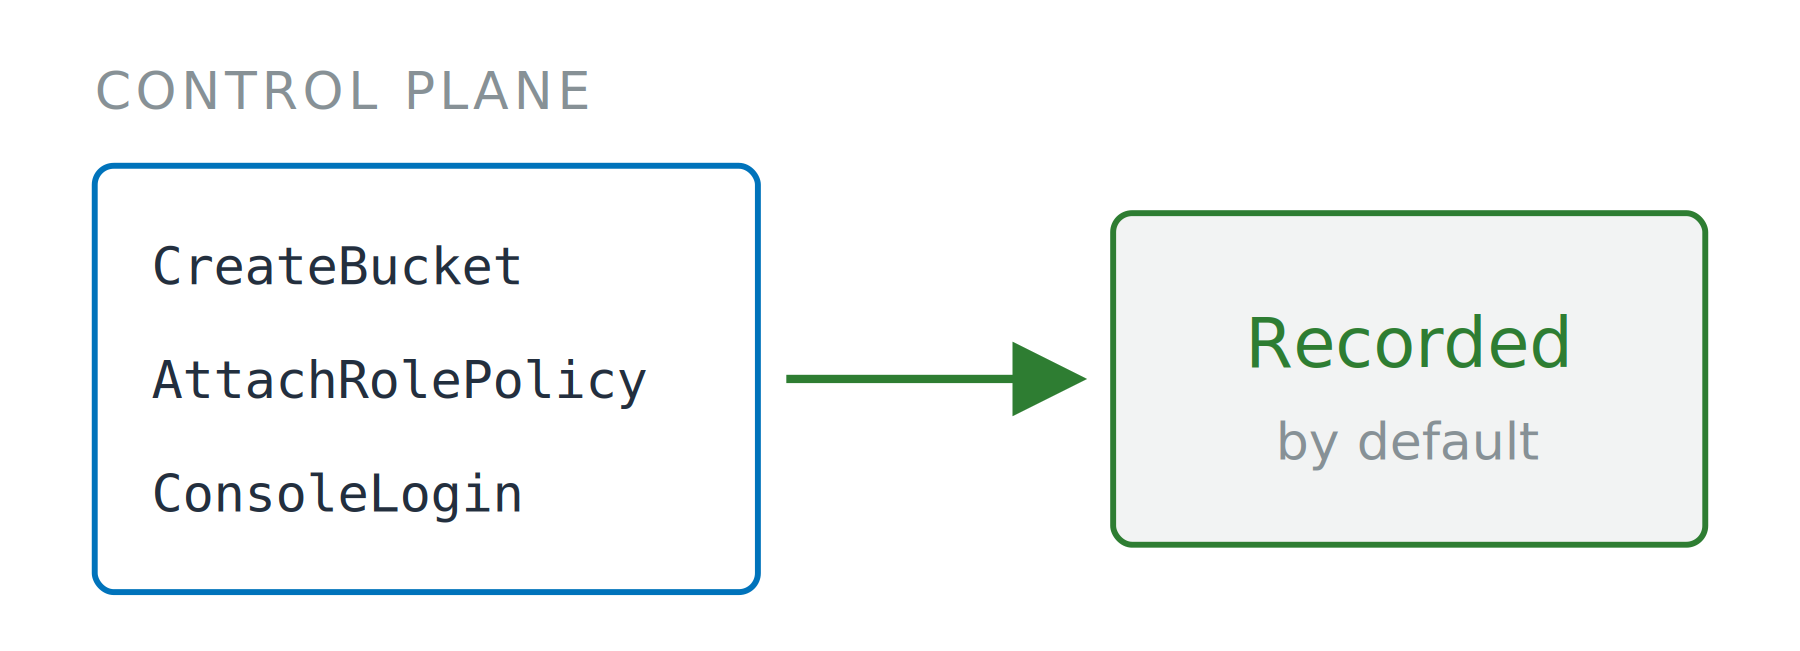
Zdarzenia zarządzania

  • Wywołania płaszczyzny sterowania
  • Obejmuje każde wywołanie KMS, więc Decrypt też się tu znajdzie
  • Historia zdarzeń: bezpłatny podgląd w konsoli przez 90 dni


Trzy nazwy wywołań płaszczyzny sterowania w ramce, z pełną strzałką do ramki z napisem Rejestrowane domyślnie.


Bezpieczeństwo AWS dla deweloperów

Domyślnie włączone czy wyłączone

Zdarzenia zarządzania

  • Wywołania płaszczyzny sterowania
  • Obejmuje każde wywołanie KMS, więc Decrypt też się tu znajdzie
  • Historia zdarzeń: bezpłatny podgląd w konsoli przez 90 dni

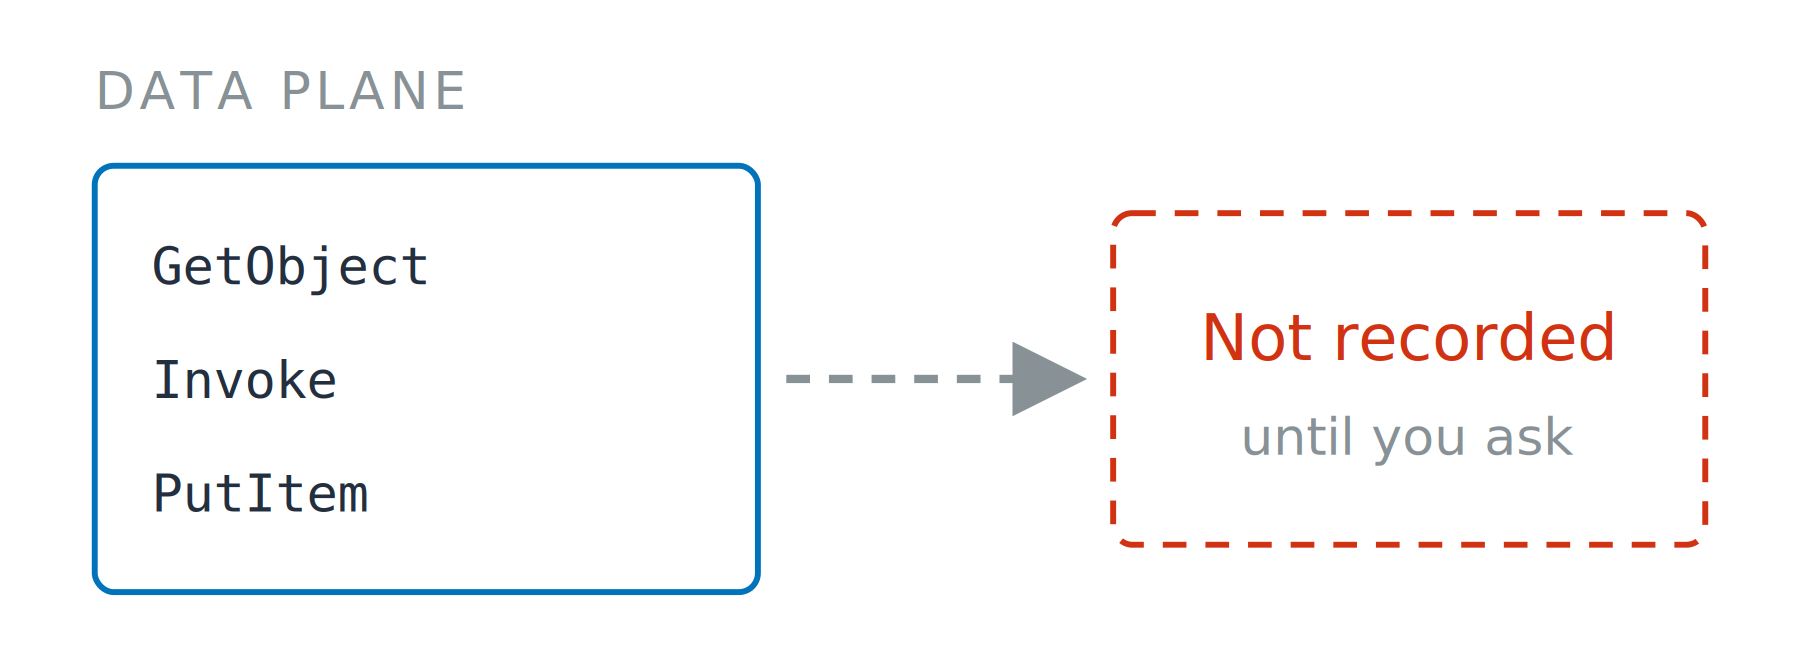
Zdarzenia danych

  • Odczyty obiektów, wywołania funkcji, zapisy elementów
  • Trail: ciągłe dostarczanie, rozliczane osobno
  • Selektor określa typ zasobu oraz odczyty, zapisy lub oba

Trzy nazwy wywołań płaszczyzny sterowania w ramce, z pełną strzałką do ramki z napisem Rejestrowane domyślnie.

Trzy nazwy wywołań płaszczyzny danych w ramce, z przerywaną strzałką do przerywanej ramki z napisem Nie rejestrowane, dopóki nie poprosisz.

Bezpieczeństwo AWS dla deweloperów

Nikt tego nie rejestrował

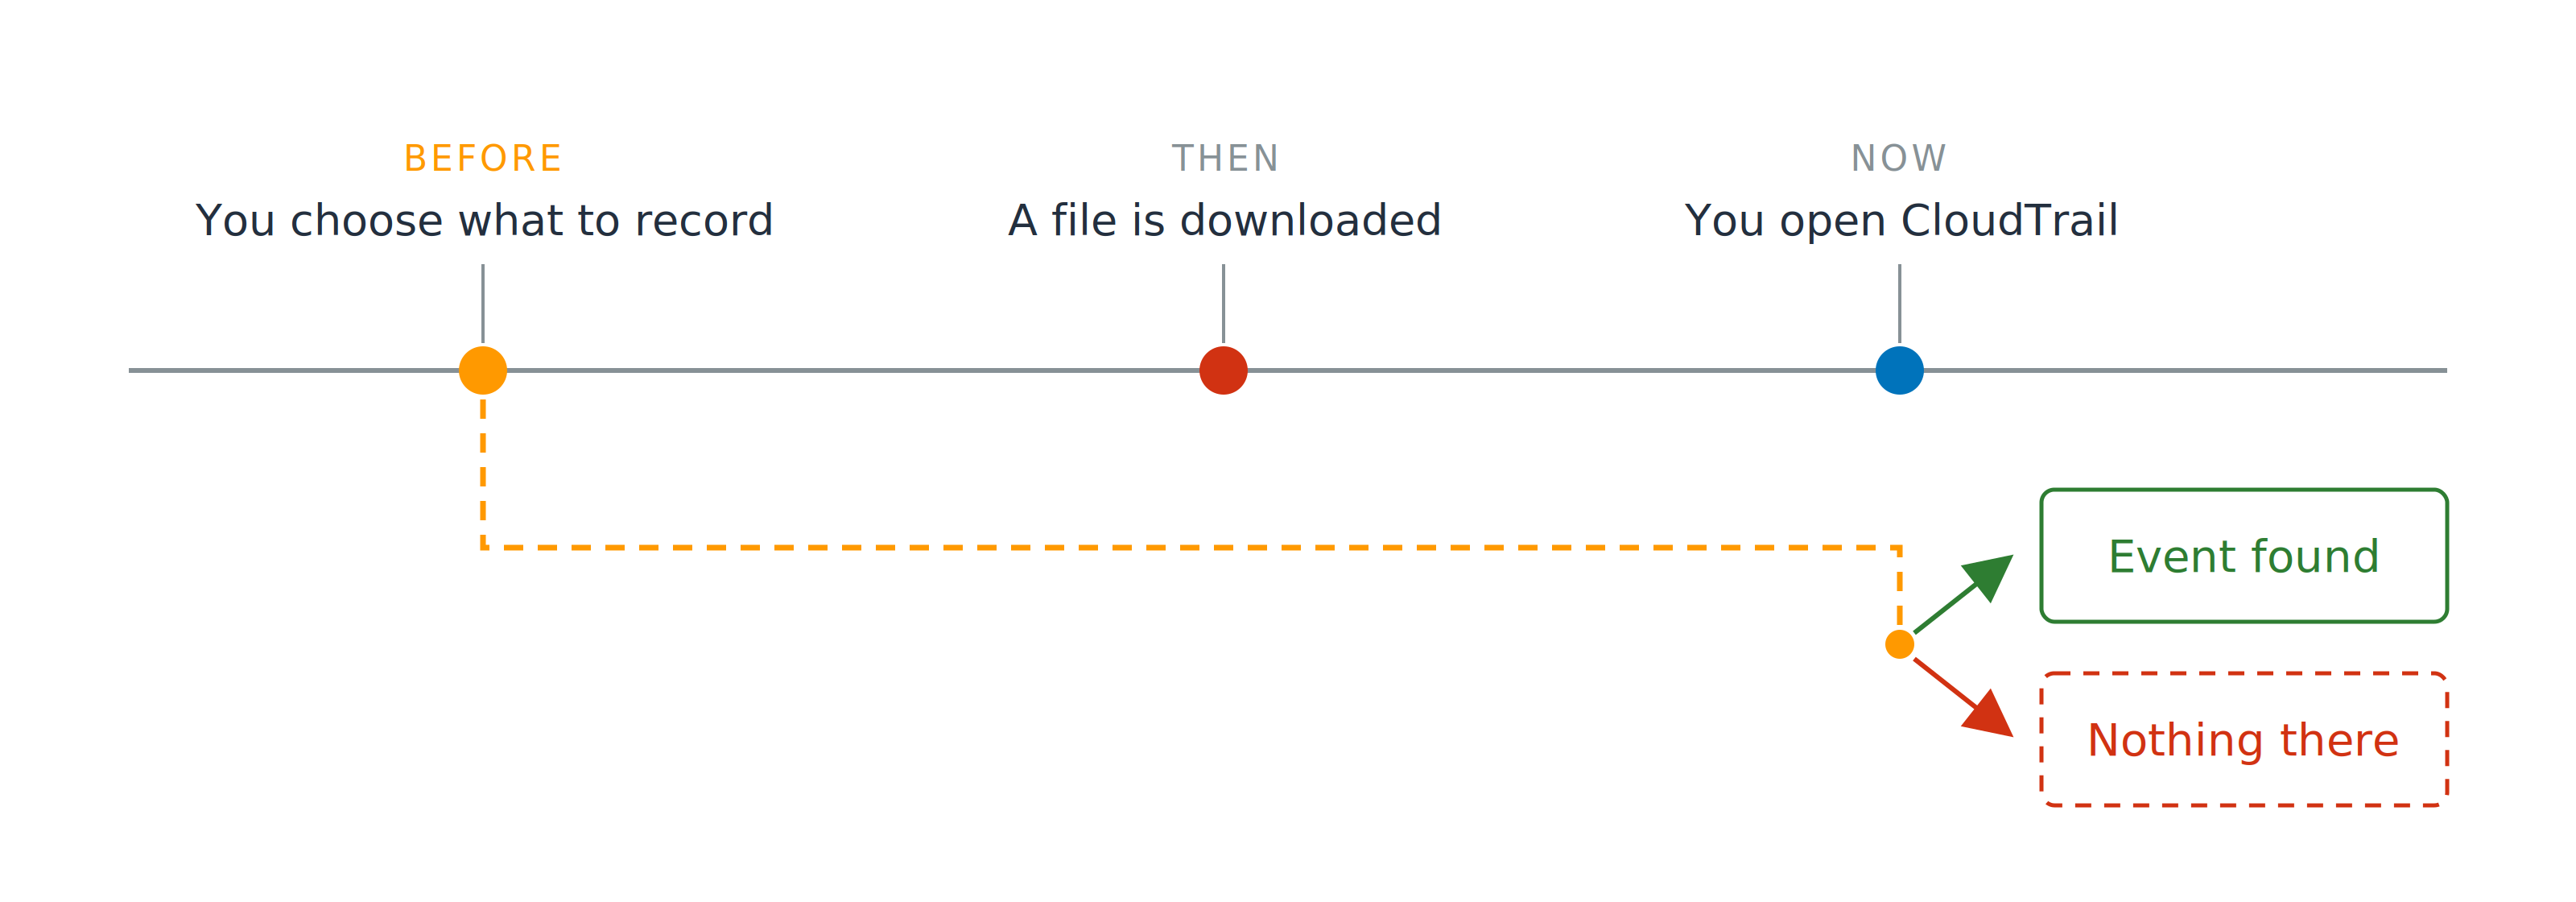
Oś czasu z trzema punktami: wybierasz, co rejestrować, plik zostaje pobrany, a ty otwierasz CloudTrail. Przerywana linia prowadzi od pierwszego punktu do ostatniego, gdzie rozdziela się na dwa pola: „znaleziono zdarzenie" i „nic tu nie ma".

Zdecydowane wcześniej, odczytane później

Bezpieczeństwo AWS dla deweloperów

Nikt tego nie rejestrował

Oś czasu z trzema punktami: wybierasz, co rejestrować, plik zostaje pobrany, a ty otwierasz CloudTrail. Przerywana linia prowadzi od pierwszego punktu do ostatniego, gdzie rozdziela się na dwa pola: „znaleziono zdarzenie" i „nic tu nie ma".

Zdecydowane wcześniej, odczytane później

  • Zdarzenia danych włączone dla danych klientów
  • Wyłączone dla reszty
Bezpieczeństwo AWS dla deweloperów

Dowody skierowane w przyszłość

IAM Access Analyzer

  • Walidacja zasad: sprawdza napisaną przez ciebie zasadę

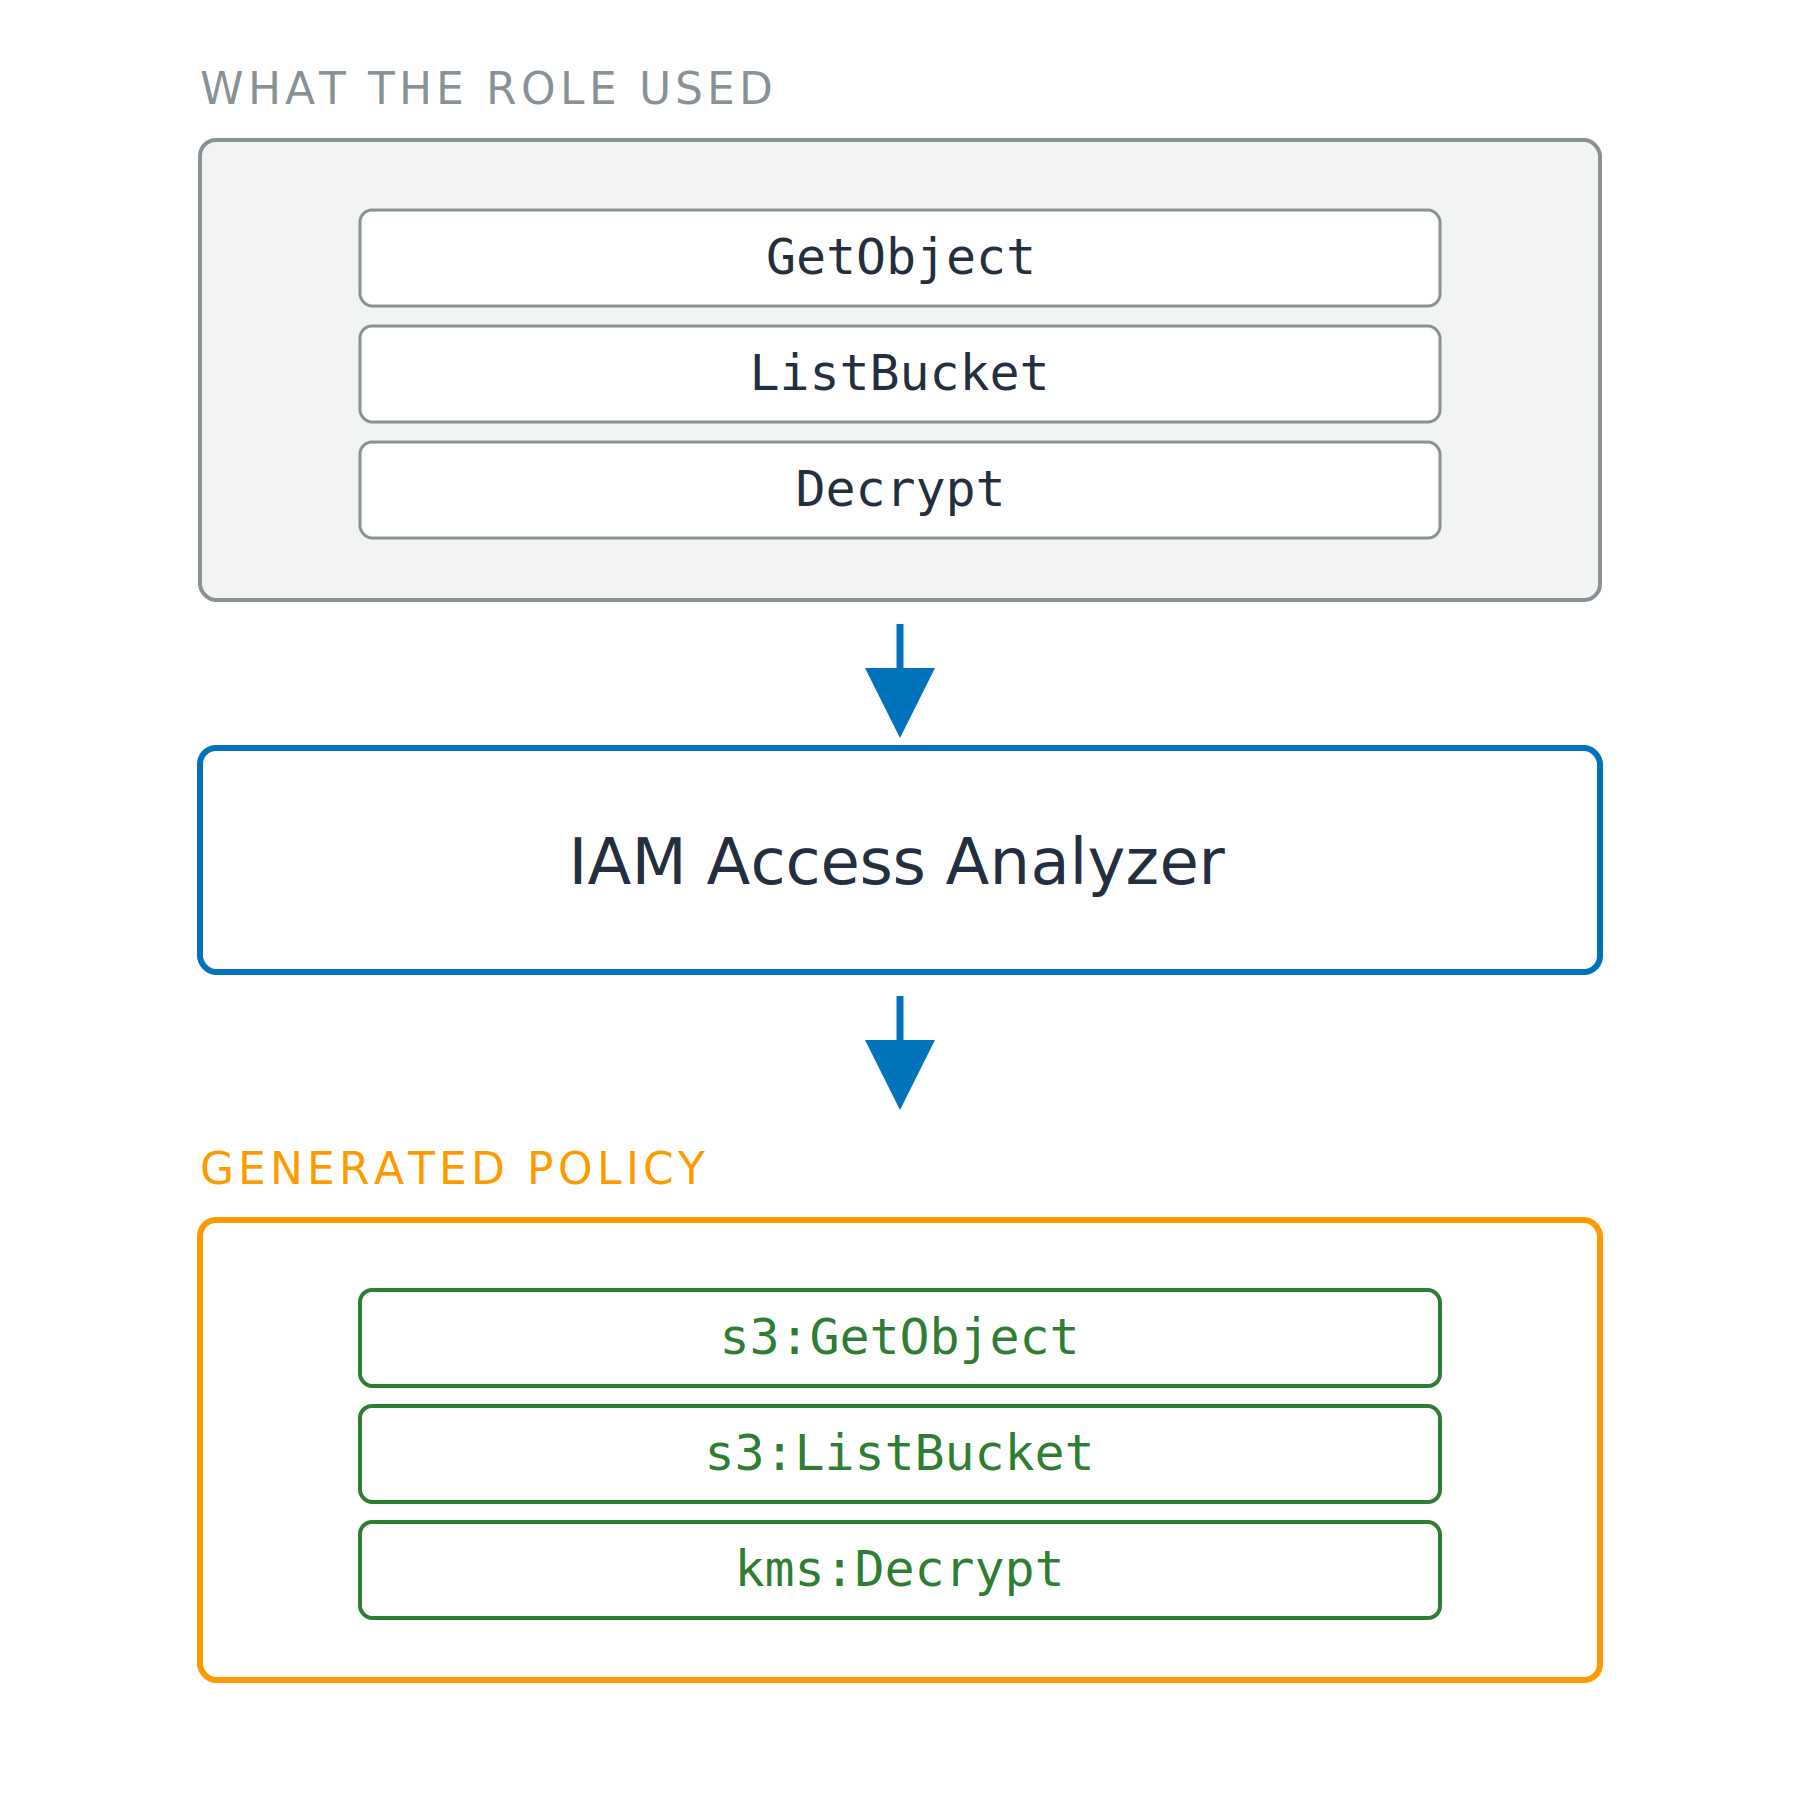
Trzy etapy ułożone jeden pod drugim. Ramka ze zdarzeniami nazywa użytą rolę, GetObject, ListBucket i Decrypt, prowadzi do IAM Access Analyzer, który prowadzi do wygenerowanej zasady zawierającej akcje IAM z przestrzeniami nazw: s3:GetObject, s3:ListBucket i kms:Decrypt.

Bezpieczeństwo AWS dla deweloperów

Dowody skierowane w przyszłość

IAM Access Analyzer

  • Walidacja zasad: sprawdza napisaną przez ciebie zasadę
  • Generowanie zasad: do 90 dni danych z twojego trail
  • Wymaga trail, nie Event history

Trzy etapy ułożone jeden pod drugim. Ramka ze zdarzeniami nazywa użytą rolę, GetObject, ListBucket i Decrypt, prowadzi do IAM Access Analyzer, który prowadzi do wygenerowanej zasady zawierającej akcje IAM z przestrzeniami nazw: s3:GetObject, s3:ListBucket i kms:Decrypt.

Bezpieczeństwo AWS dla deweloperów

Przyznane, ale nigdy nieużyte

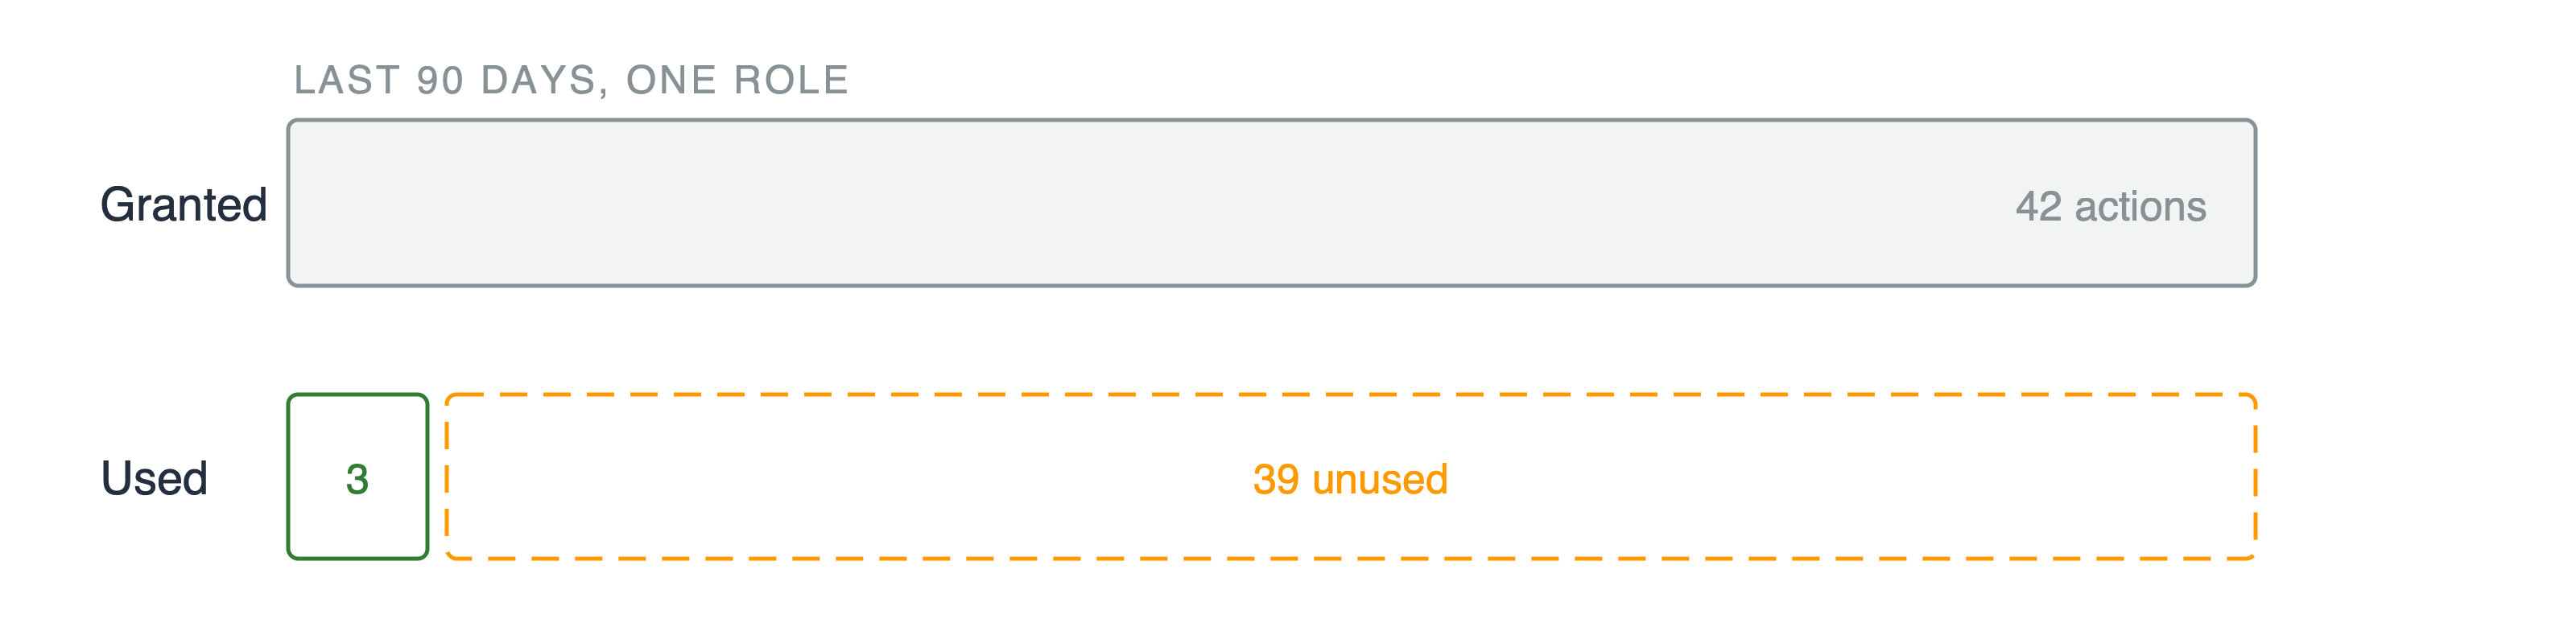
Dwa paski. Górny pokazuje czterdzieści dwa przyznane działania. Dolny dzieli się na wąski zielony segment trzech użytych działań i szeroki przerywany segment trzydziestu dziewięciu nieużywanych.

Wyniki dotyczące nieużywanego dostępu

  • Role, klucze i działania, których nikt nie wywołał
Bezpieczeństwo AWS dla deweloperów

Przyznane, ale nigdy nieużyte

Dwa paski. Górny pokazuje czterdzieści dwa przyznane działania. Dolny dzieli się na wąski zielony segment trzech użytych działań i szeroki przerywany segment trzydziestu dziewięciu nieużywanych.

Wyniki dotyczące nieużywanego dostępu

  • Role, klucze i działania, których nikt nie wywołał

Użyte to nie to samo co potrzebne

Bezpieczeństwo AWS dla deweloperów

Przyznane, ale nigdy nieużyte

Dwa paski. Górny pokazuje czterdzieści dwa przyznane działania. Dolny dzieli się na wąski zielony segment trzech użytych działań i szeroki przerywany segment trzydziestu dziewięciu nieużywanych.

Wyniki dotyczące nieużywanego dostępu

  • Role, klucze i działania, których nikt nie wywołał

Użyte to nie to samo co potrzebne

Najmniejsze uprawnienia, zmierzone

  • Dowody na wejściu, ściślejsza zasada na wyjściu
Bezpieczeństwo AWS dla deweloperów

Czas na praktykę!

Bezpieczeństwo AWS dla deweloperów

Preparing Video For Download...