Gratulacje

Bezpieczeństwo AWS dla deweloperów

Rahul Singh

Technical Product Manager

Jaką tożsamość sprawdza AWS
Co już ustaliliśmy

  • Aktor i principal: czyją tożsamość sprawdza AWS
  • Najpierw jawna odmowa, a brak dopasowania to też odmowa

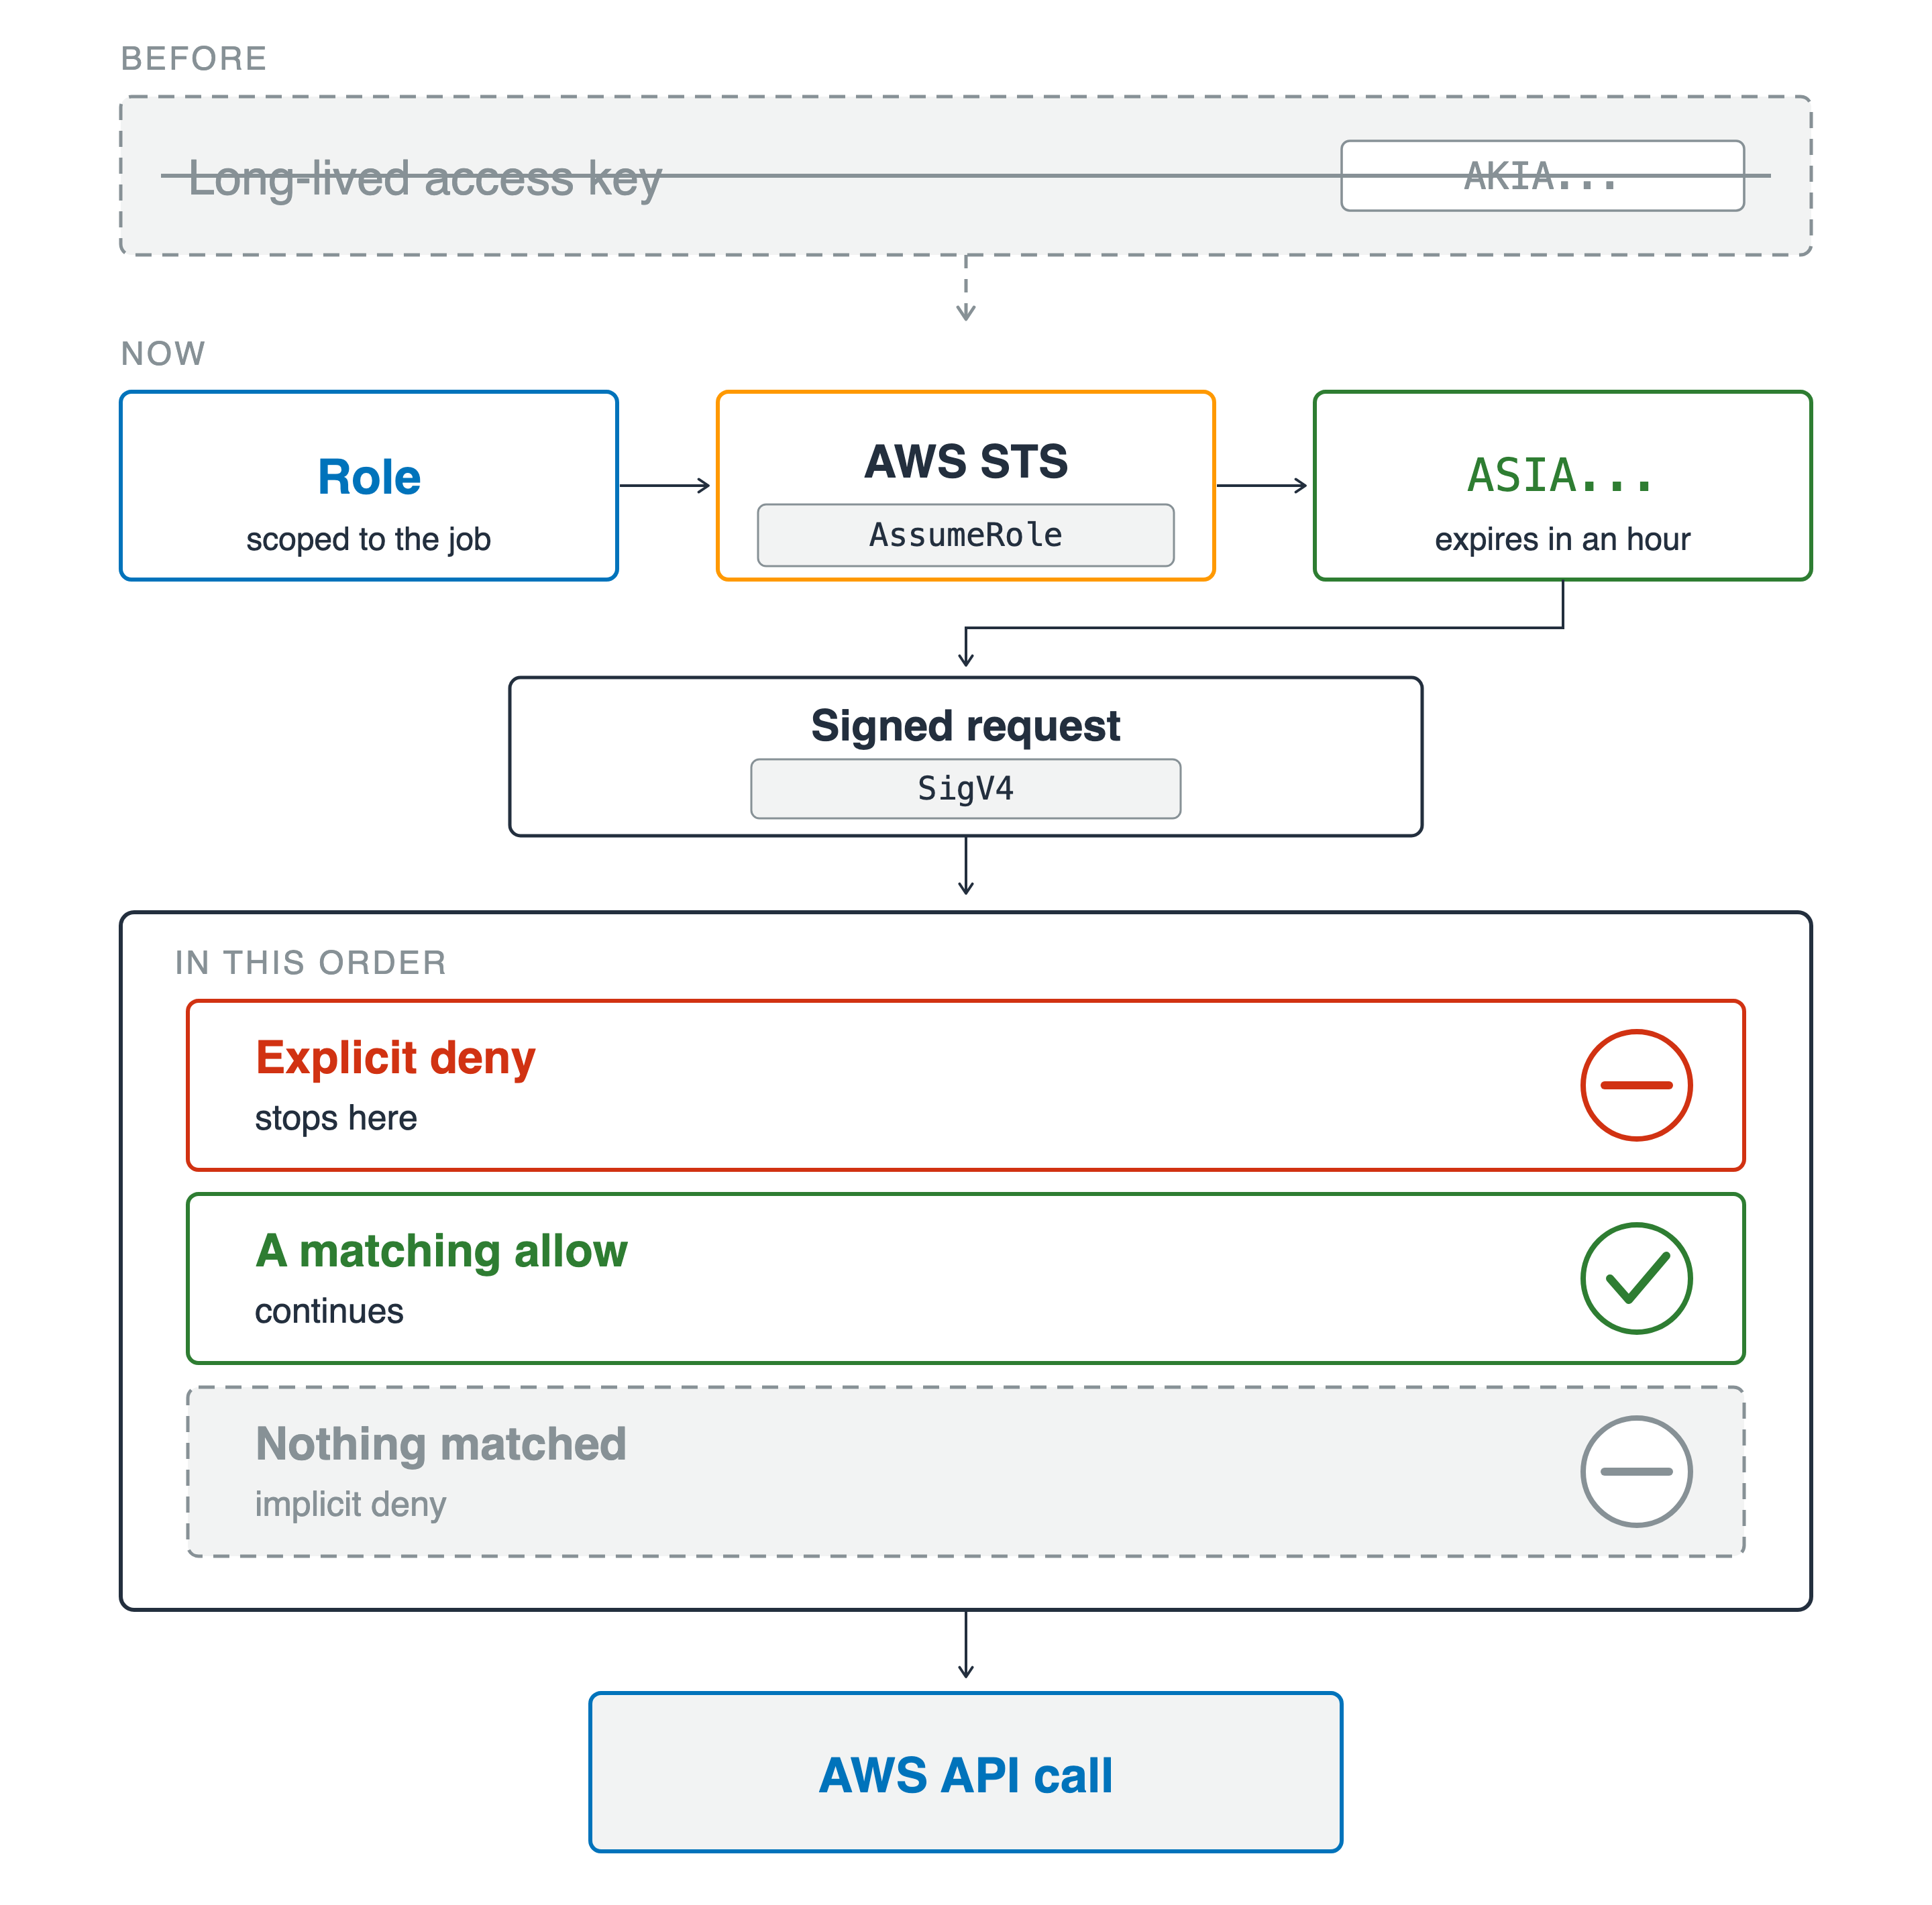
Żądanie przedstawione od początku do końca. Na górze wyszarzone, przekreślone pole z długoterminowym kluczem dostępu oznaczonym AKIA. Poniżej rola przypisana do zadania przechodzi przez AWS STS do tymczasowych danych uwierzytelniających oznaczonych ASIA, ważnych godzinę, a następnie trafia do podpisanego żądania oznaczonego SigV4. To zasila bramkę sprawdzaną w kolejności: jawna odmowa zatrzymuje żądanie, pasujące zezwolenie pozwala mu przejść dalej, a przerywany pas oznacza brak dopasowania, czyli domyślną odmowę. Żądanie, które przejdzie, opuszcza system jako wywołanie AWS API.

Bezpieczeństwo AWS dla deweloperów

Jaką tożsamość sprawdza AWS

Co już ustaliliśmy

  • Aktor i principal: czyją tożsamość sprawdza AWS
  • Najpierw jawna odmowa, a brak dopasowania to też odmowa
  • Rola i godzina, nie klucz na zawsze
  • SigV4 przy każdym żądaniu, a wstępnie podpisany URL — tylko na jedno

Żądanie przedstawione od początku do końca. Na górze wyszarzone, przekreślone pole z długoterminowym kluczem dostępu oznaczonym AKIA. Poniżej rola przypisana do zadania przechodzi przez AWS STS do tymczasowych danych uwierzytelniających oznaczonych ASIA, ważnych godzinę, a następnie trafia do podpisanego żądania oznaczonego SigV4. To zasila bramkę sprawdzaną w kolejności: jawna odmowa zatrzymuje żądanie, pasujące zezwolenie pozwala mu przejść dalej, a przerywany pas oznacza brak dopasowania, czyli domyślną odmowę. Żądanie, które przejdzie, opuszcza system jako wywołanie AWS API.

Bezpieczeństwo AWS dla deweloperów

Kto ma dostęp do czego

Co już ustaliliśmy

  • Pula użytkowników loguje ludzi, pula tożsamości rozdaje dane uwierzytelniające
  • Zweryfikuj token, ale podchodź nieufnie do jego claims

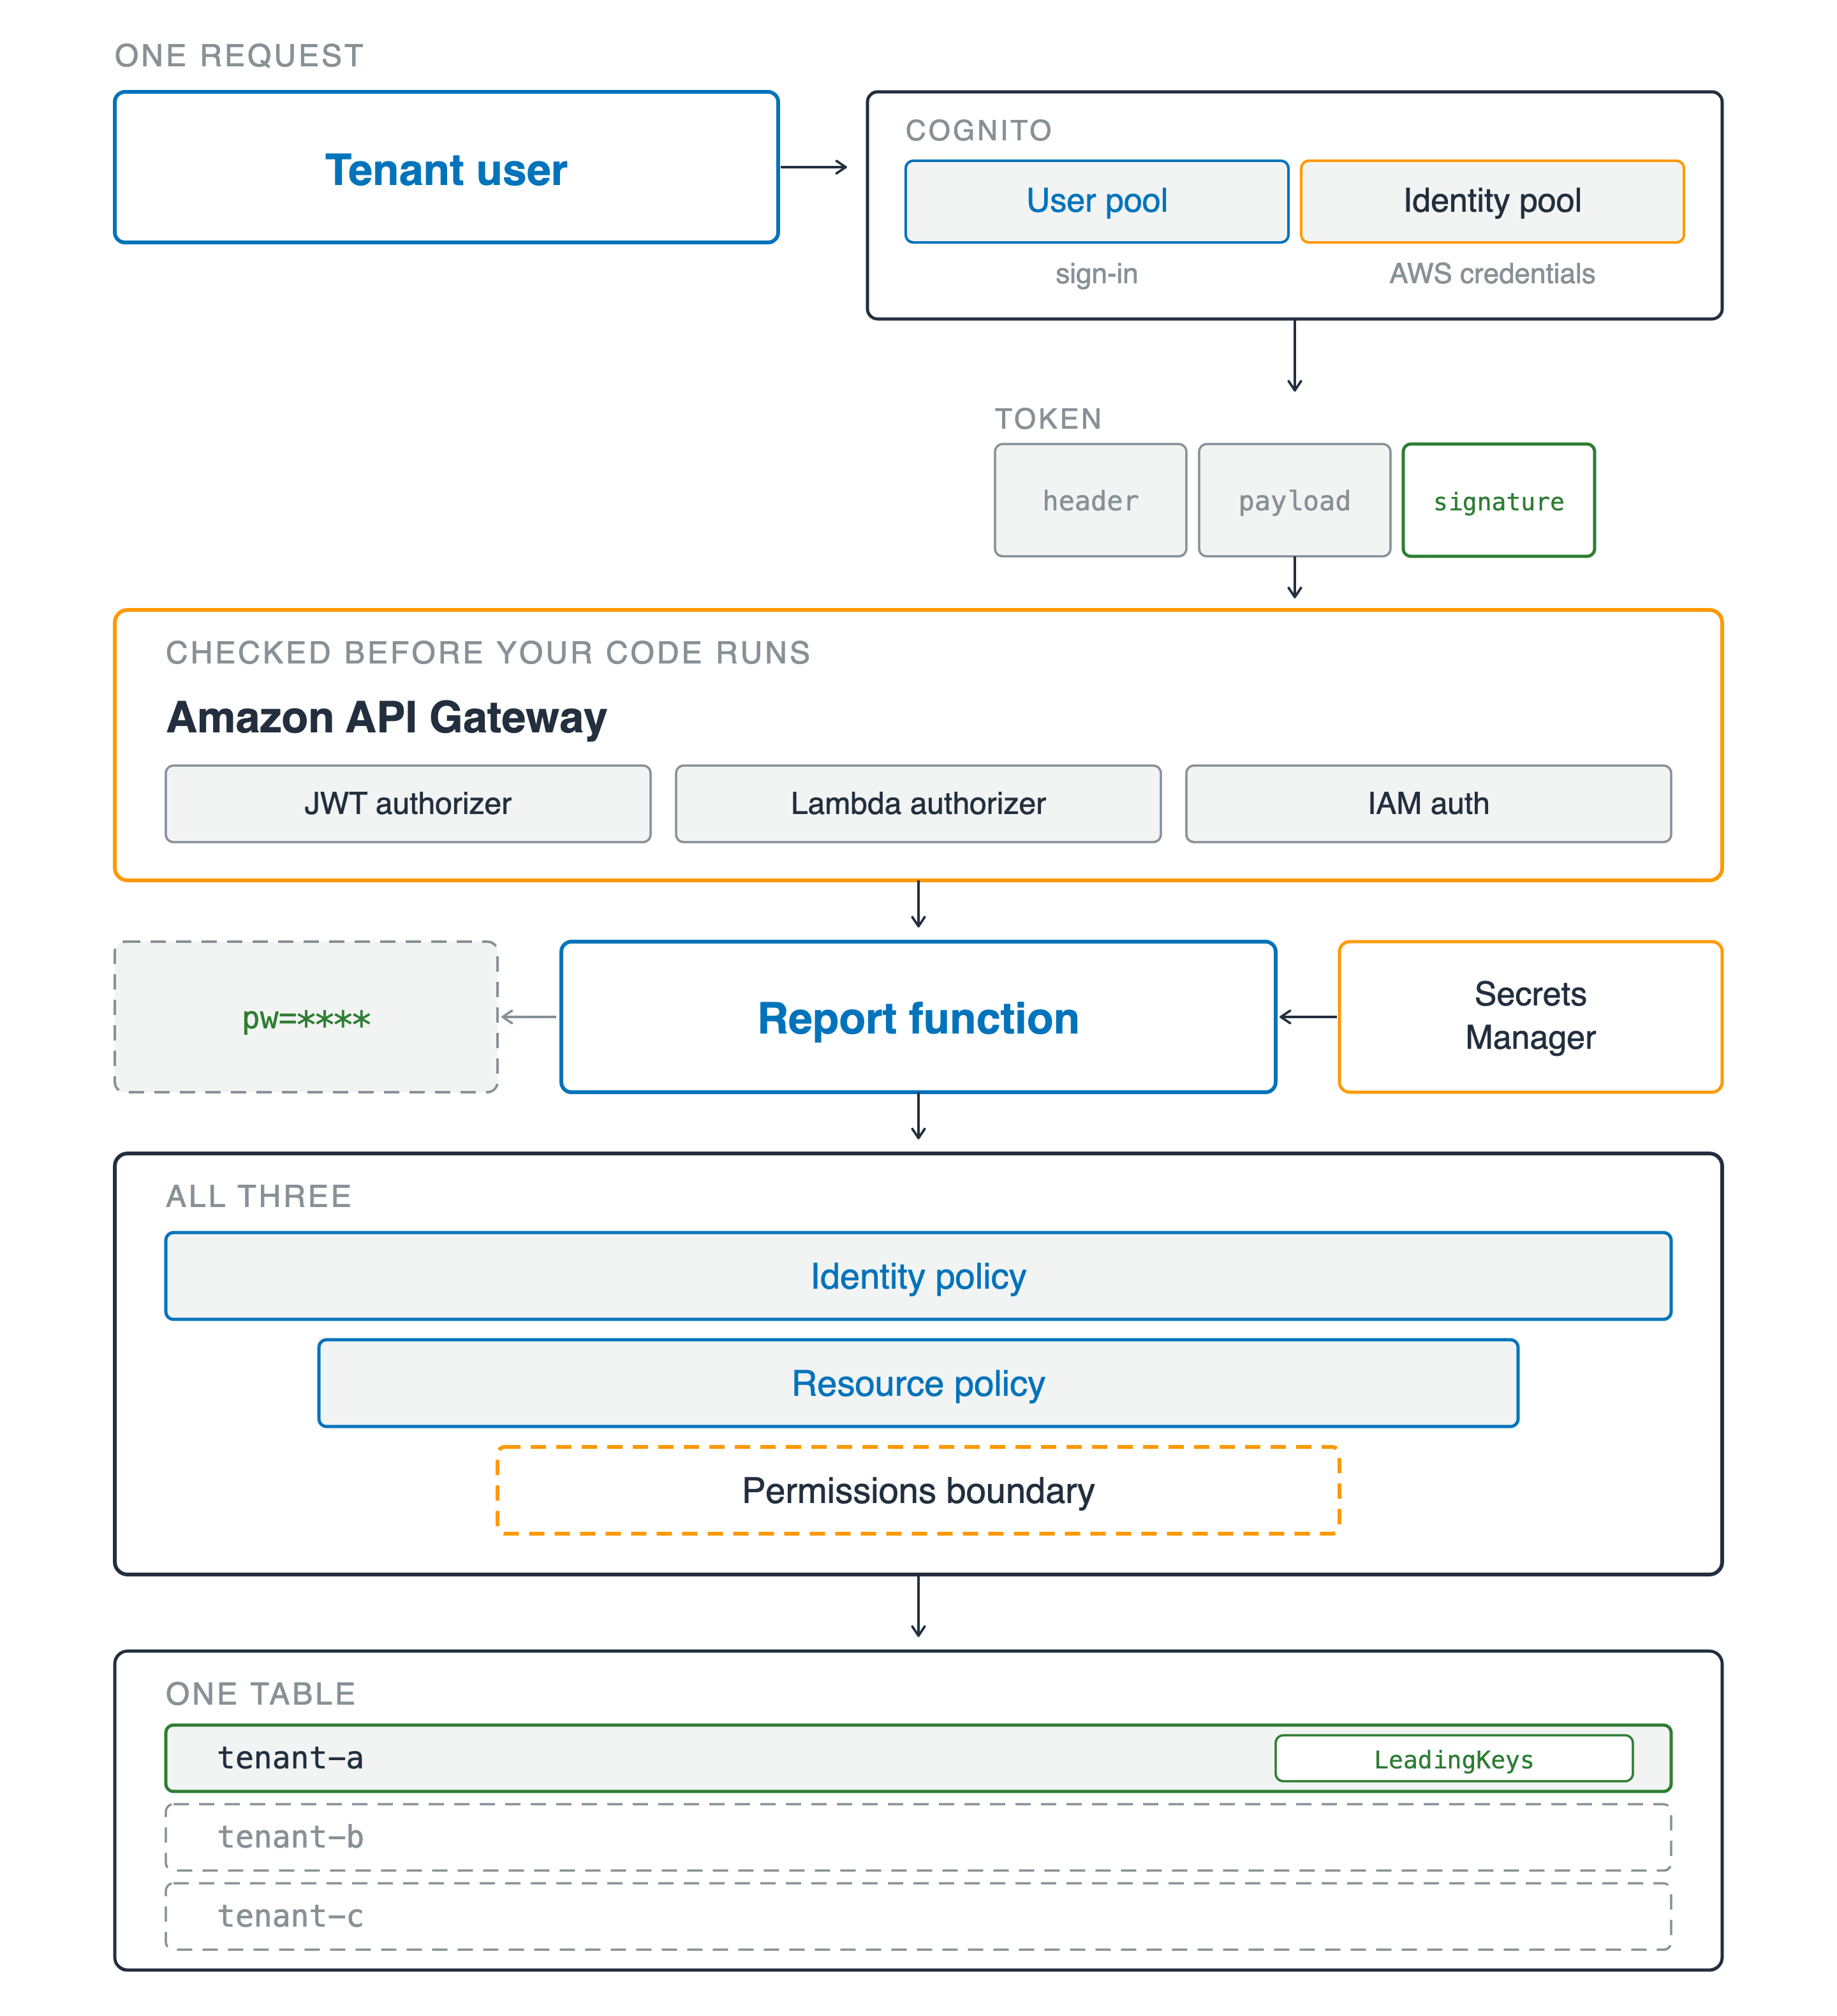
Jedno żądanie przechodzące przez wszystkie warstwy. Użytkownik dzierżawcy trafia do Amazon Cognito, przedstawionego jako dwa pola w jednej ramce: pula użytkowników, która loguje ludzi, i pula tożsamości, która rozdaje dane uwierzytelniające AWS. Token poniżej składa się z trzech segmentów: nagłówka, ładunku i podpisu, przy czym tylko podpis jest zaznaczony na zielono. Żądanie wchodzi do Amazon API Gateway, oznaczonego jako sprawdzany przed uruchomieniem twojego kodu, oferującego autoryzator JWT, autoryzator Lambda i uwierzytelnianie IAM. Poniżej funkcja raportująca pobiera wartość z Secrets Manager i wypisuje zamaskowaną linię: pw = ****. Pod spodem zwężają się trzy warstwy uprawnień: polityka tożsamości, polityka zasobu i przerywana granica uprawnień. Na dole jeden wiersz współdzielonej tabeli jest podświetlony i oznaczony LeadingKeys, podczas gdy dwa pozostałe wiersze innych dzierżawców pozostają przerywane i szare.

Bezpieczeństwo AWS dla deweloperów

Kto ma dostęp do czego

Co już ustaliliśmy

  • Pula użytkowników loguje ludzi, pula tożsamości rozdaje dane uwierzytelniające
  • Zweryfikuj token, ale podchodź nieufnie do jego claims
  • Tożsamość, zasób, granica: trzy warstwy, jedna odpowiedź
  • Jeden warunek dzierżawcy, Scan, który go omija, i hasło usunięte z logów

Jedno żądanie przechodzące przez wszystkie warstwy. Użytkownik dzierżawcy trafia do Amazon Cognito, przedstawionego jako dwa pola w jednej ramce: pula użytkowników, która loguje ludzi, i pula tożsamości, która rozdaje dane uwierzytelniające AWS. Token poniżej składa się z trzech segmentów: nagłówka, ładunku i podpisu, przy czym tylko podpis jest zaznaczony na zielono. Żądanie wchodzi do Amazon API Gateway, oznaczonego jako sprawdzany przed uruchomieniem twojego kodu, oferującego autoryzator JWT, autoryzator Lambda i uwierzytelnianie IAM. Poniżej funkcja raportująca pobiera wartość z Secrets Manager i wypisuje zamaskowaną linię: pw = ****. Pod spodem zwężają się trzy warstwy uprawnień: polityka tożsamości, polityka zasobu i przerywana granica uprawnień. Na dole jeden wiersz współdzielonej tabeli jest podświetlony i oznaczony LeadingKeys, podczas gdy dwa pozostałe wiersze innych dzierżawców pozostają przerywane i szare.

Bezpieczeństwo AWS dla deweloperów

Najpierw dowód, potem wdrożenie

Co już ustaliliśmy

  • Szyfrowanie domyślnie włączone, ale pytanie brzmi: w jakim trybie i czyim kluczem
  • Dwie bramki na kluczu, obie muszą się otworzyć

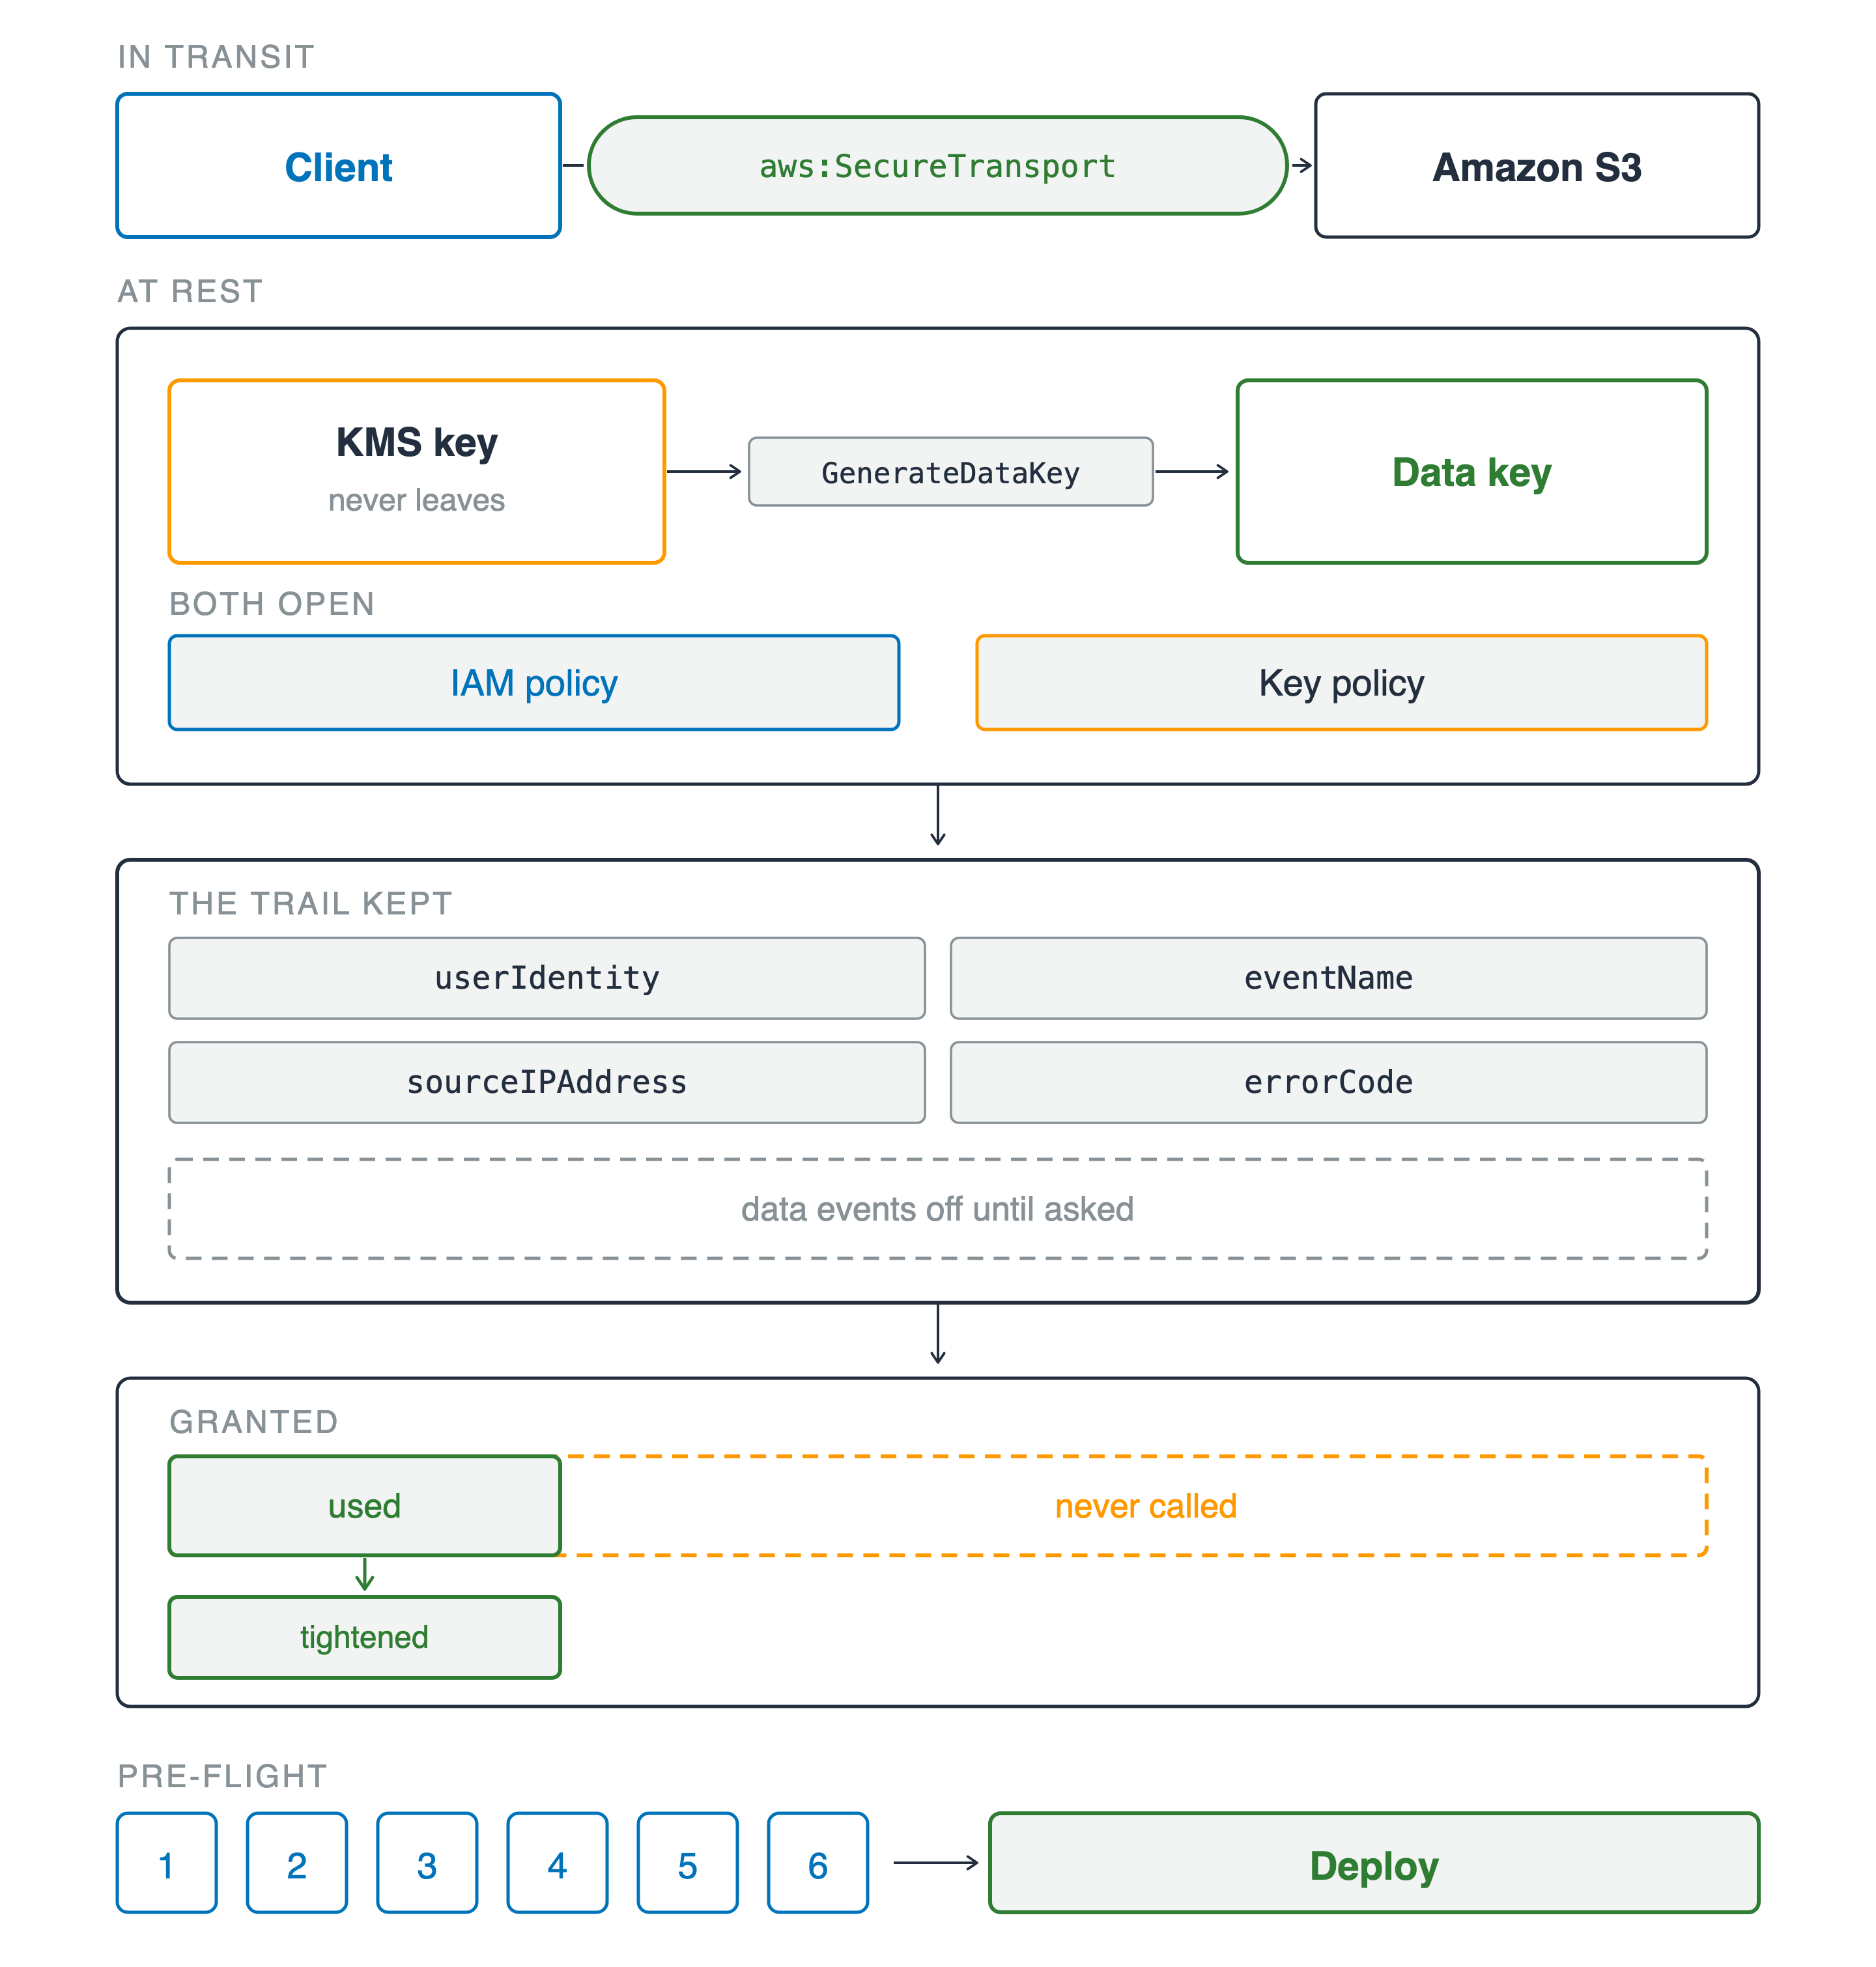
Cztery pasma. W trakcie przesyłania klient łączy się z Amazon S3 przez kanał oznaczony aws:SecureTransport. W spoczynku klucz KMS, który nigdy nie opuszcza usługi, wywołuje GenerateDataKey, by utworzyć klucz danych, nad dwiema bramkami, które muszą się otworzyć obie naraz: polityką IAM i polityką klucza. Poniżej to, co zachował ślad audytowy: userIdentity, eventName, sourceIPAddress i errorCode, z przerywanym pasmem oznaczającym zdarzenia danych wyłączone do czasu, aż zostaną potrzebne. Następnie pasek przyznanych uprawnień narysowany jako szeroki i przerywany, z małym pełnym segmentem użycia w środku, zwężający się do zaostrzonej polityki. Na dole sześć ponumerowanych pytań prowadzi do etapu wdrożenia.

Bezpieczeństwo AWS dla deweloperów

Najpierw dowód, potem wdrożenie

Co już ustaliliśmy

  • Szyfrowanie domyślnie włączone, ale pytanie brzmi: w jakim trybie i czyim kluczem
  • Dwie bramki na kluczu, obie muszą się otworzyć
  • Ślad audytowy wskazuje principal — o ile rejestrował zdarzenia
  • Przyznane uprawnienia kontra wykorzystane, a potem sześć pytań

Cztery pasma. W trakcie przesyłania klient łączy się z Amazon S3 przez kanał oznaczony aws:SecureTransport. W spoczynku klucz KMS, który nigdy nie opuszcza usługi, wywołuje GenerateDataKey, by utworzyć klucz danych, nad dwiema bramkami, które muszą się otworzyć obie naraz: polityką IAM i polityką klucza. Poniżej to, co zachował ślad audytowy: userIdentity, eventName, sourceIPAddress i errorCode, z przerywanym pasmem oznaczającym zdarzenia danych wyłączone do czasu, aż zostaną potrzebne. Następnie pasek przyznanych uprawnień narysowany jako szeroki i przerywany, z małym pełnym segmentem użycia w środku, zwężający się do zaostrzonej polityki. Na dole sześć ponumerowanych pytań prowadzi do etapu wdrożenia.

Bezpieczeństwo AWS dla deweloperów

Dokąd to prowadzi


  • Kolejna usługa: te same sześć pytań
  • Niezależnie od dostawcy: tożsamość, autoryzacja, klucze, dowody

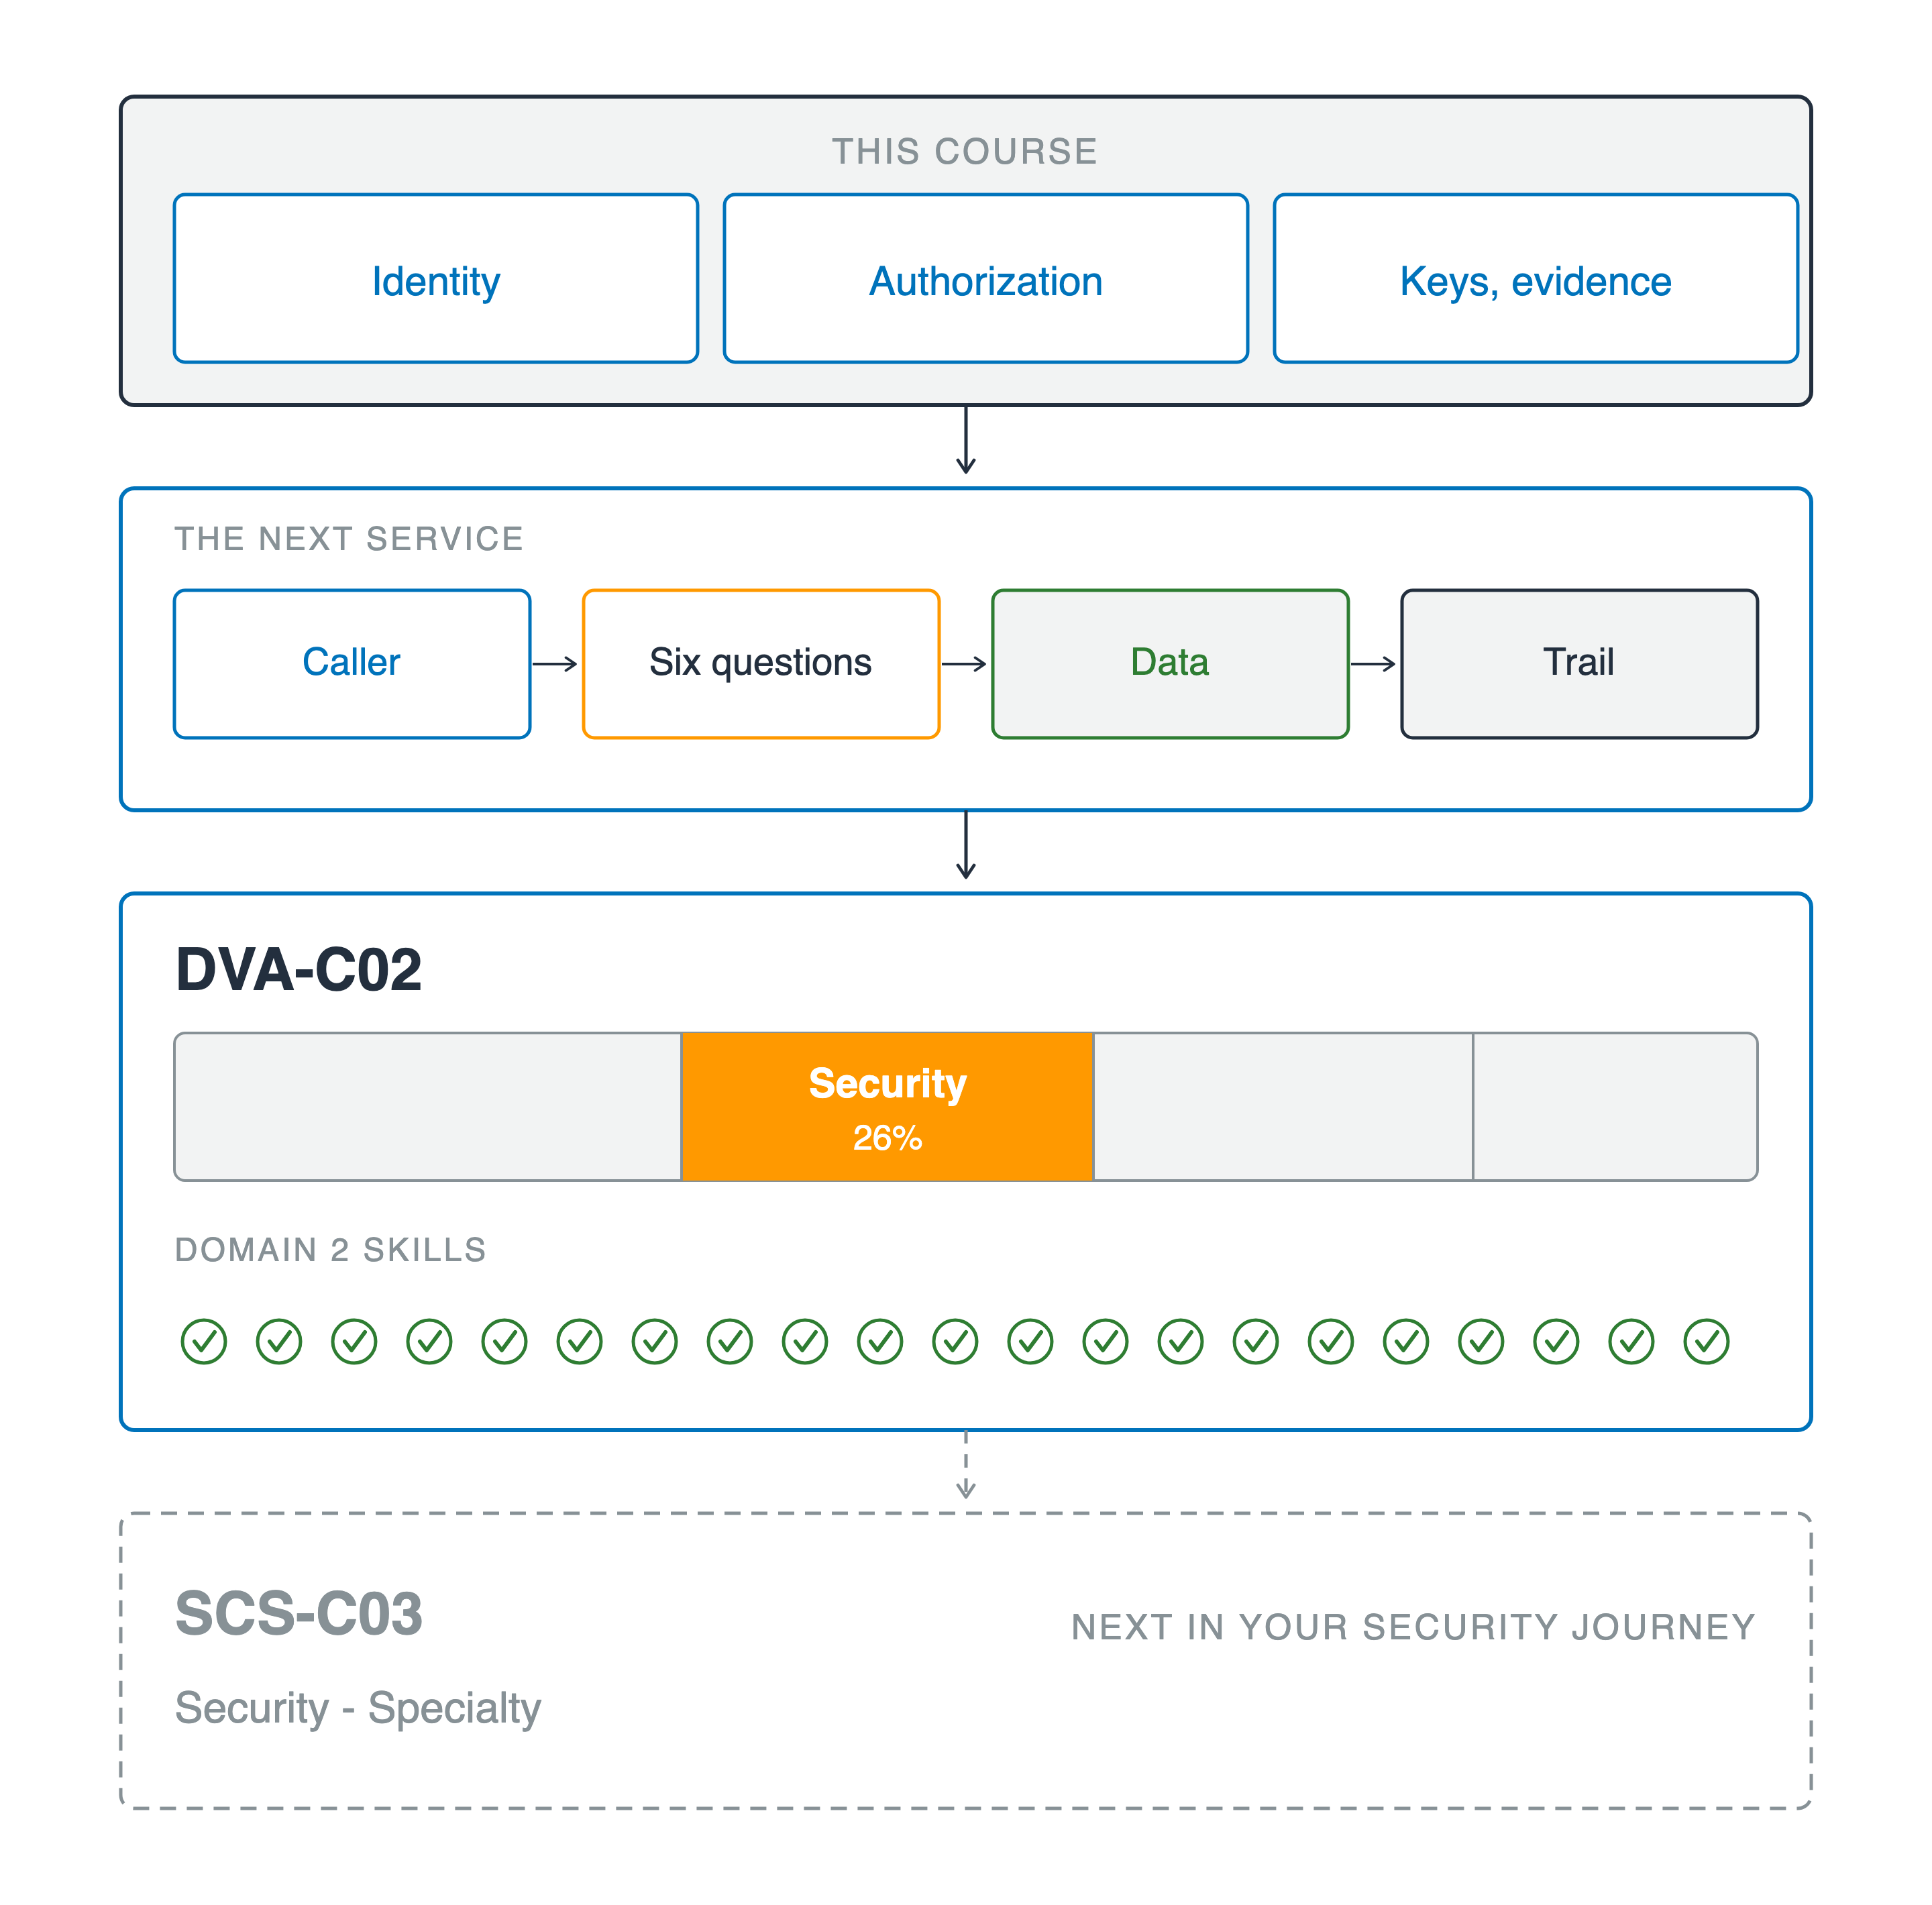
Jedna kolumna czytana od góry do dołu. Blok oznaczony ten kurs zawiera tożsamość, autoryzację oraz klucze i dowody. Strzałka prowadzi w dół do panelu oznaczonego kolejna usługa, gdzie wywołujący przechodzi przez sześć pytań do danych, a następnie do śladu audytowego. Druga strzałka prowadzi w dół do panelu oznaczonego DVA-C02, zawierającego czterosegmentowy pasek egzaminu z drugim segmentem wypełnionym na pomarańczowo i oznaczonym Security 26%, nad rzędem dwudziestu jeden zielonych ptaszków opisanych jako umiejętności z domeny drugiej. Przerywana strzałka prowadzi dalej w dół do przerywanego panelu z napisem SCS-C03, Security - Specialty, oznaczonego jako kolejny krok w twojej ścieżce bezpieczeństwa.

Bezpieczeństwo AWS dla deweloperów

Dokąd to prowadzi


  • Kolejna usługa: te same sześć pytań
  • Niezależnie od dostawcy: tożsamość, autoryzacja, klucze, dowody
  • DVA-C02: bezpieczeństwo to duża część egzaminu, a ten kurs obejmuje tę domenę
  • Później: AWS Certified Security - Specialty — egzamin poświęcony wyłącznie bezpieczeństwu

Jedna kolumna czytana od góry do dołu. Blok oznaczony ten kurs zawiera tożsamość, autoryzację oraz klucze i dowody. Strzałka prowadzi w dół do panelu oznaczonego kolejna usługa, gdzie wywołujący przechodzi przez sześć pytań do danych, a następnie do śladu audytowego. Druga strzałka prowadzi w dół do panelu oznaczonego DVA-C02, zawierającego czterosegmentowy pasek egzaminu z drugim segmentem wypełnionym na pomarańczowo i oznaczonym Security 26%, nad rzędem dwudziestu jeden zielonych ptaszków opisanych jako umiejętności z domeny drugiej. Przerywana strzałka prowadzi dalej w dół do przerywanego panelu z napisem SCS-C03, Security - Specialty, oznaczonego jako kolejny krok w twojej ścieżce bezpieczeństwa.

Bezpieczeństwo AWS dla deweloperów

Co dalej

Bezpieczeństwo AWS dla deweloperów

Preparing Video For Download...