Bezpieczne wdrażanie

Bezpieczeństwo AWS dla deweloperów

Rahul Singh

Technical Product Manager

Po co ta lista kontrolna?
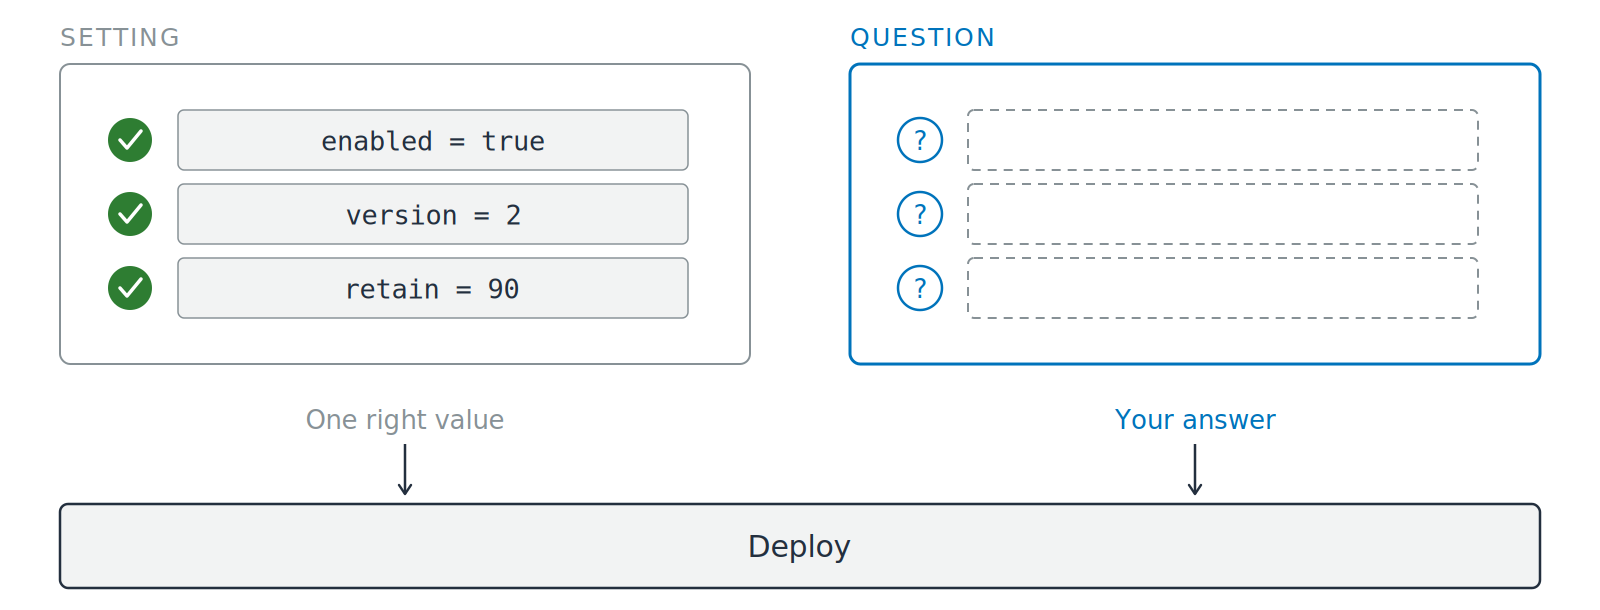
Dwie karty obok siebie nad pełnej szerokości paskiem wdrożenia. Lewa karta, oznaczona jako ustawienie, zawiera trzy wartości konfiguracji, każda z zielonym znacznikiem, podpisana jako jedna prawidłowa wartość. Prawa karta, oznaczona jako pytanie, zawiera trzy znaki zapytania obok pustych, przerywanych pól odpowiedzi, podpisana jako twoja odpowiedź. Strzałki prowadzą z obu kart w dół, do paska wdrożenia.

  • Sześć pytań, które zadajesz przed wdrożeniem
  • Nie sześć ustawień do włączenia
Bezpieczeństwo AWS dla deweloperów

Sześć pytań, w kolejności żądania

Pytaj w tej kolejności

  1. Kto weryfikuje token wywołującego?
  2. Którą tożsamość sprawdza AWS?

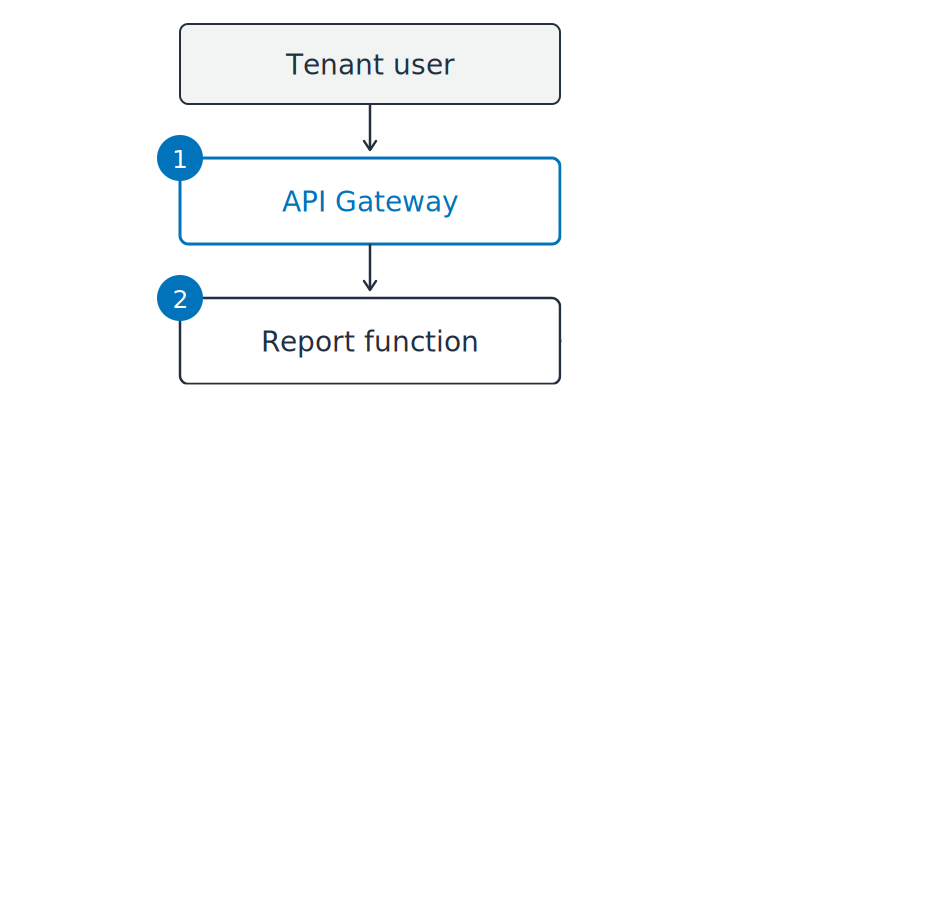
Usługa raportowania najemcy zaczyna być przedstawiana jako pionowa ścieżka: użytkownik najemcy, potem API Gateway, potem funkcja raportu. Numerowane znaczniki jeden i dwa znajdują się w dwóch miejscach, których dotyczy pytanie.

Bezpieczeństwo AWS dla deweloperów

Sześć pytań, w kolejności żądania

Pytaj w tej kolejności

  1. Kto weryfikuje token wywołującego?
  2. Którą tożsamość sprawdza AWS?
  3. Co uniemożliwia jednemu najemcy odczyt wierszy innego?
  4. Gdzie przechowywane jest hasło do bazy danych?

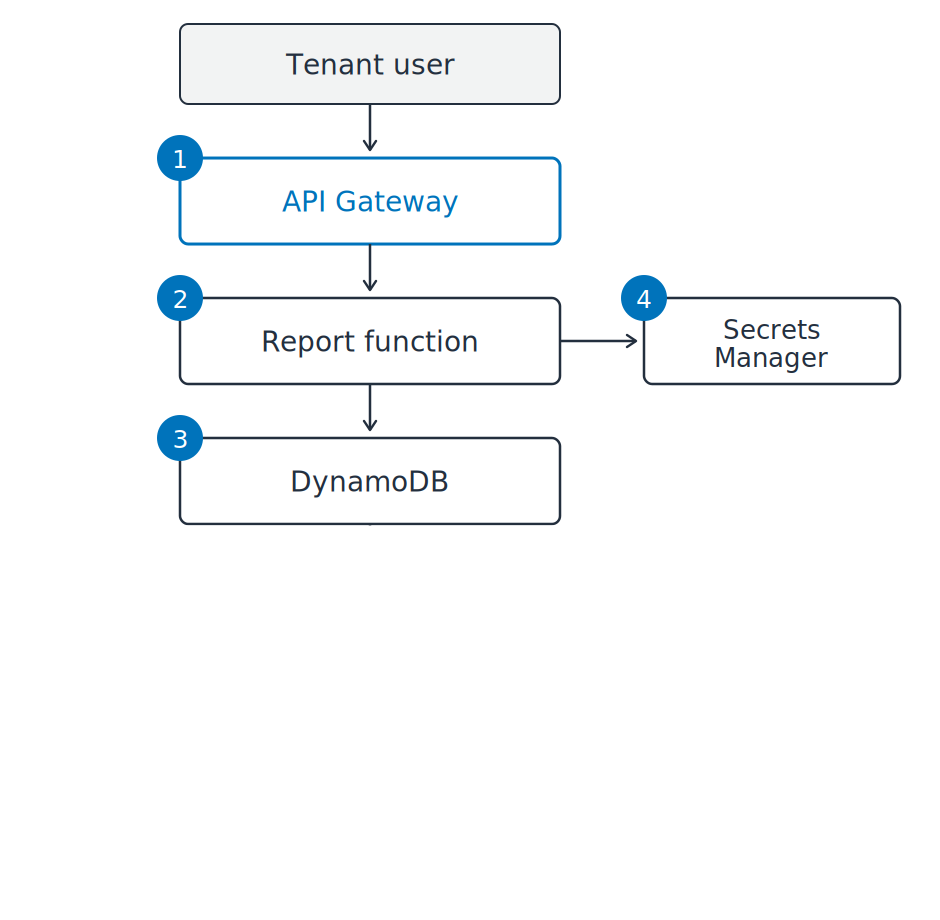
Usługa raportowania najemcy przedstawiona jako pionowa ścieżka: użytkownik najemcy, API Gateway, funkcja raportu i DynamoDB, z Secrets Manager odchodzącym na bok. Numerowane znaczniki od jednego do czterech znajdują się w czterech miejscach, których dotyczy pytanie.

Bezpieczeństwo AWS dla deweloperów

Sześć pytań, w kolejności żądania

Pytaj w tej kolejności

  1. Kto weryfikuje token wywołującego?
  2. Którą tożsamość sprawdza AWS?
  3. Co uniemożliwia jednemu najemcy odczyt wierszy innego?
  4. Gdzie przechowywane jest hasło do bazy danych?
  5. Kto ma klucz i kto go użył?
  6. Czy jutrzejsze pobranie zostawi ślad?

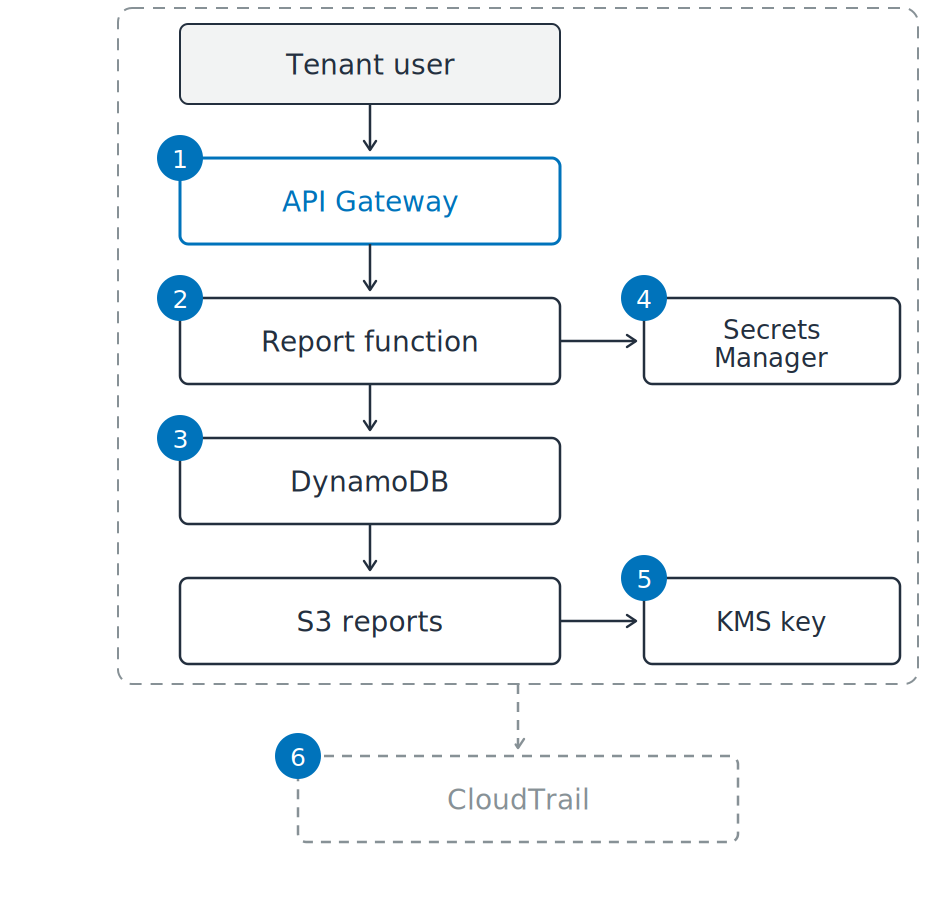
Usługa raportowania najemcy przedstawiona jako pionowa ścieżka: użytkownik najemcy, API Gateway, funkcja raportu, DynamoDB i raporty S3, z Secrets Manager i kluczem KMS odchodzącymi na bok. Sześć numerowanych znaczników znajduje się w sześciu miejscach, których dotyczy pytanie. Przerywana granica obejmuje całą usługę i prowadzi do przerywanego pola CloudTrail poniżej.

Bezpieczeństwo AWS dla deweloperów

Zaznaczone nie znaczy bezpieczne

Trzy z tej usługi

  1. Rola, nie klucz: odczytuje każdy obiekt

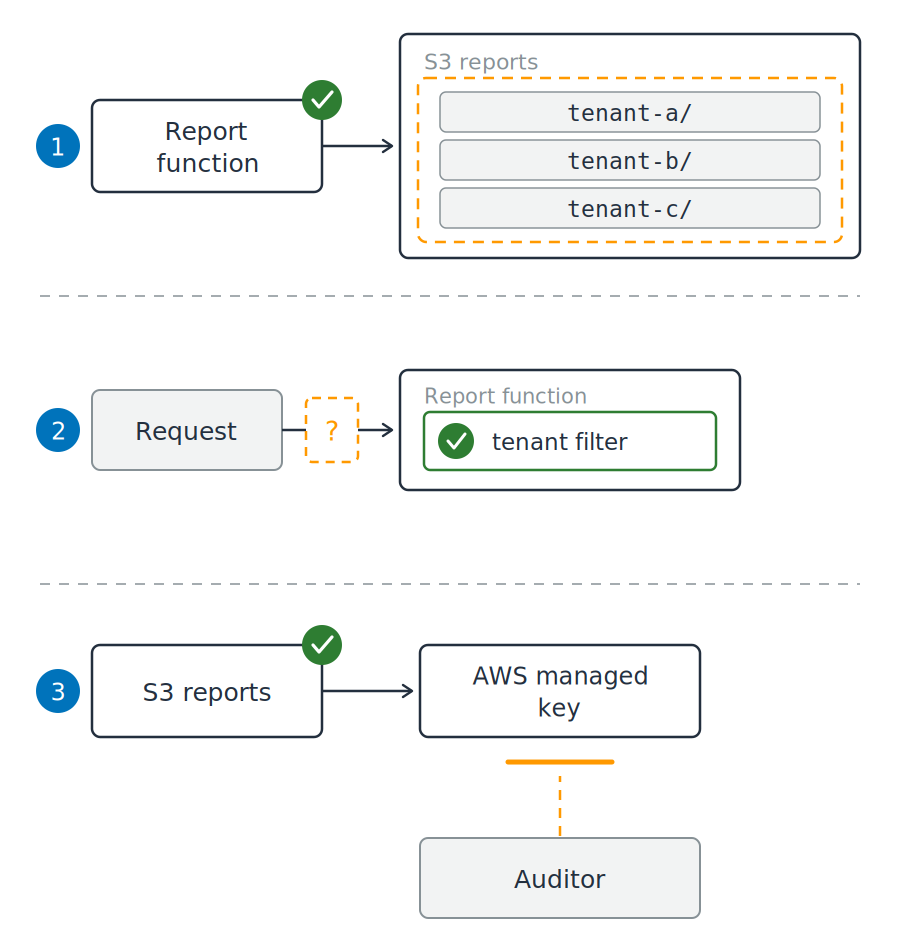
Trzy numerowane fragmenty usługi raportu. W pierwszym funkcja raportu ma zielony znacznik, a pomarańczowy przerywany kontur obejmuje wszystkie trzy prefiksy najemców w zasobniku. W drugim zielony filtr najemcy znajduje się wewnątrz funkcji, a pusta pomarańczowa brama znajduje się na ścieżce żądania na zewnątrz niej. W trzecim zasobnik ma zielony znacznik, a pomarańczowa przerywana ścieżka od audytora do zarządzanego przez AWS klucza zatrzymuje się tuż przed nim.

Bezpieczeństwo AWS dla deweloperów

Zaznaczone nie znaczy bezpieczne

Trzy z tej usługi

  1. Rola, nie klucz: odczytuje każdy obiekt
  2. Kolumna najemcy: filtr znajduje się w twoim kodzie
  3. Szyfrowanie włączone: klucza nie można udostępnić

Trzy numerowane fragmenty usługi raportu. W pierwszym funkcja raportu ma zielony znacznik, a pomarańczowy przerywany kontur obejmuje wszystkie trzy prefiksy najemców w zasobniku. W drugim zielony filtr najemcy znajduje się wewnątrz funkcji, a pusta pomarańczowa brama znajduje się na ścieżce żądania na zewnątrz niej. W trzecim zasobnik ma zielony znacznik, a pomarańczowa przerywana ścieżka od audytora do zarządzanego przez AWS klucza zatrzymuje się tuż przed nim.

Bezpieczeństwo AWS dla deweloperów

Luka, której konfiguracja nie pokaże

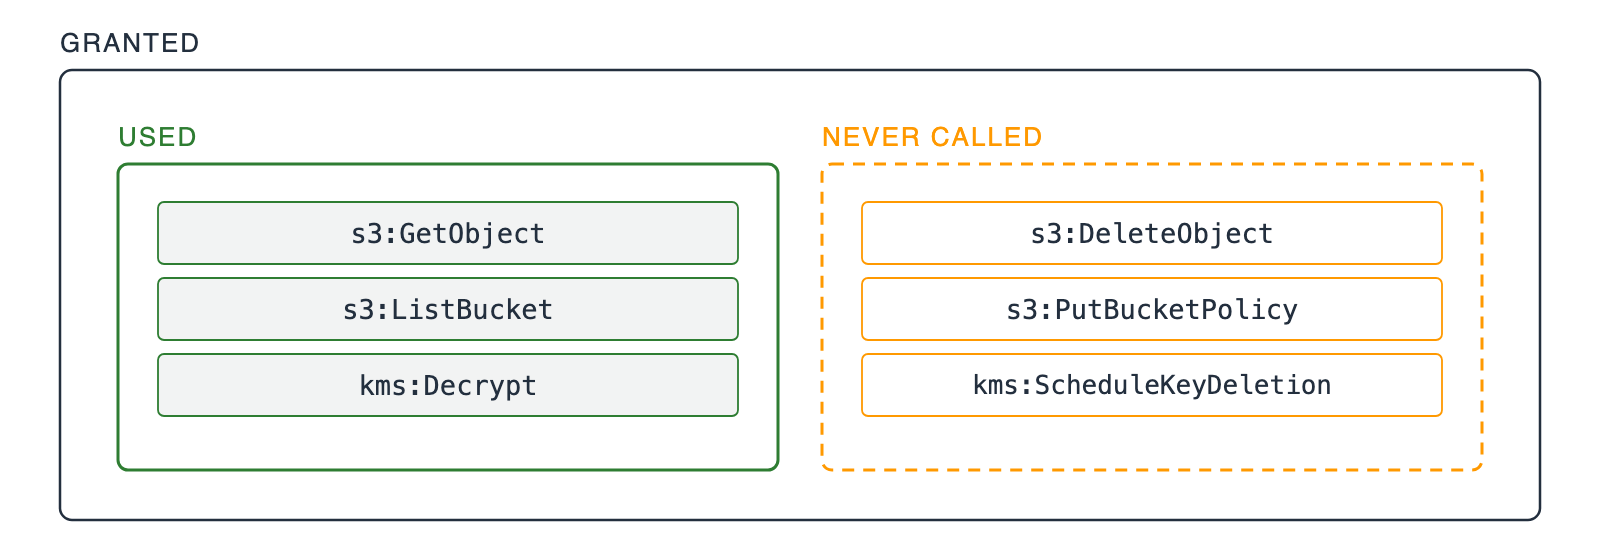
Jedno zewnętrzne pole oznaczone jako przyznane, zawierające dwa wewnętrzne pola, które się nie nakładają. Pełne zielone pole oznaczone jako użyte zawiera trzy akcje IAM wywołane przez rolę. Przerywane pomarańczowe pole oznaczone jako nigdy niewywołane zawiera trzy akcje IAM, których rola nigdy nie wywołała.

  • Słuszne w dniu, w którym to napisałeś: każda akcja, którą usługa wtedy wywoływała
Bezpieczeństwo AWS dla deweloperów

Luka, której konfiguracja nie pokaże

Jedno zewnętrzne pole oznaczone jako przyznane, zawierające dwa wewnętrzne pola, które się nie nakładają. Pełne zielone pole oznaczone jako użyte zawiera trzy akcje IAM wywołane przez rolę. Przerywane pomarańczowe pole oznaczone jako nigdy niewywołane zawiera trzy akcje IAM, których rola nigdy nie wywołała.

  • Słuszne w dniu, w którym to napisałeś: każda akcja, którą usługa wtedy wywoływała
  • Dziś zbyt szerokie: połowa, której już nie wywołuje
  • Rozwiązanie: przyznaj to, co dziewięćdziesiąt dni śladu pokazuje jako używane
Bezpieczeństwo AWS dla deweloperów

Zapisz powód, nie samo ustawienie

Dwie połowy jednej decyzji

  • Wartość, którą ustawia twój kod
  • Powód, dla którego ją ustawiłeś

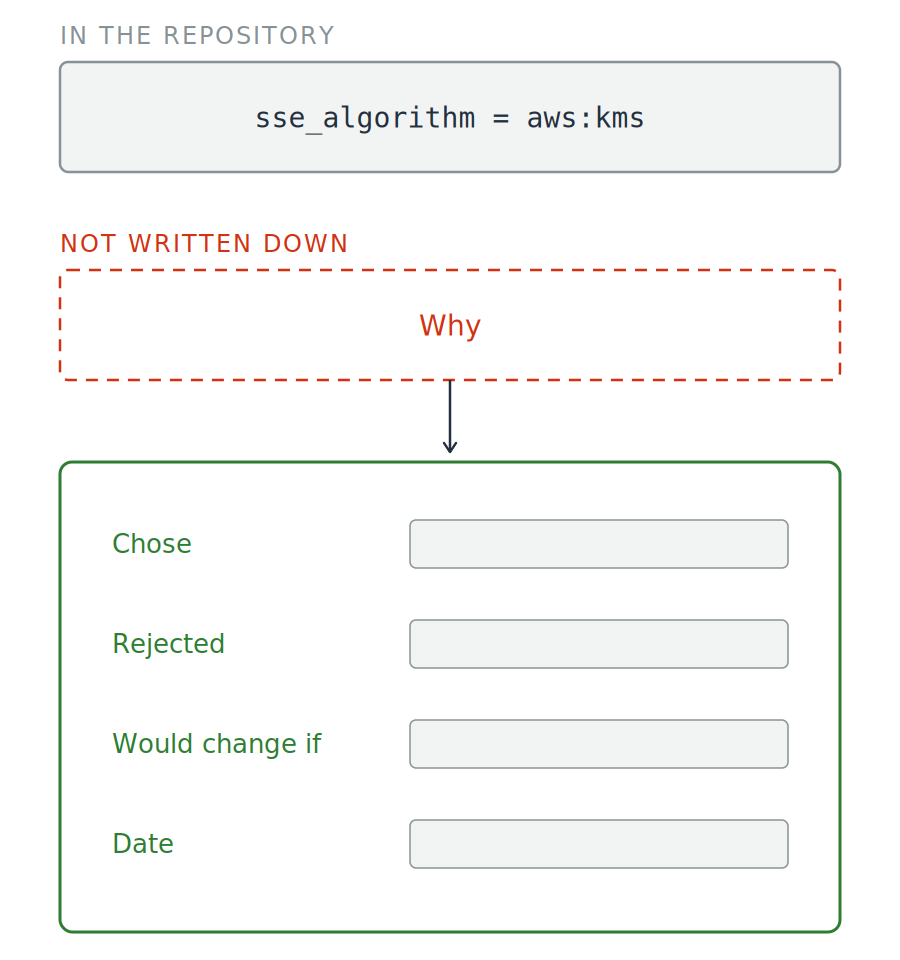
Linia konfiguracji, oznaczona jako w repozytorium, znajduje się nad pustym, przerywanym polem oznaczonym jako dlaczego i podpisanym jako niezapisane. Strzałka prowadzi z niej w dół do zielonej karty zapisu z czterema oznaczonymi polami: wybrano, odrzucono, zmieniłbym jeśli oraz data.

Bezpieczeństwo AWS dla deweloperów

Zapisz powód, nie samo ustawienie

Dwie połowy jednej decyzji

  • Wartość, którą ustawia twój kod
  • Powód, dla którego ją ustawiłeś


  • Zapisane i zaakceptowane: decyzja
  • Niezapisane: niespodzianka

Linia konfiguracji, oznaczona jako w repozytorium, znajduje się nad pustym, przerywanym polem oznaczonym jako dlaczego i podpisanym jako niezapisane. Strzałka prowadzi z niej w dół do zielonej karty zapisu z czterema oznaczonymi polami: wybrano, odrzucono, zmieniłbym jeśli oraz data.

Bezpieczeństwo AWS dla deweloperów

Te same pytania, nowi wywołujący

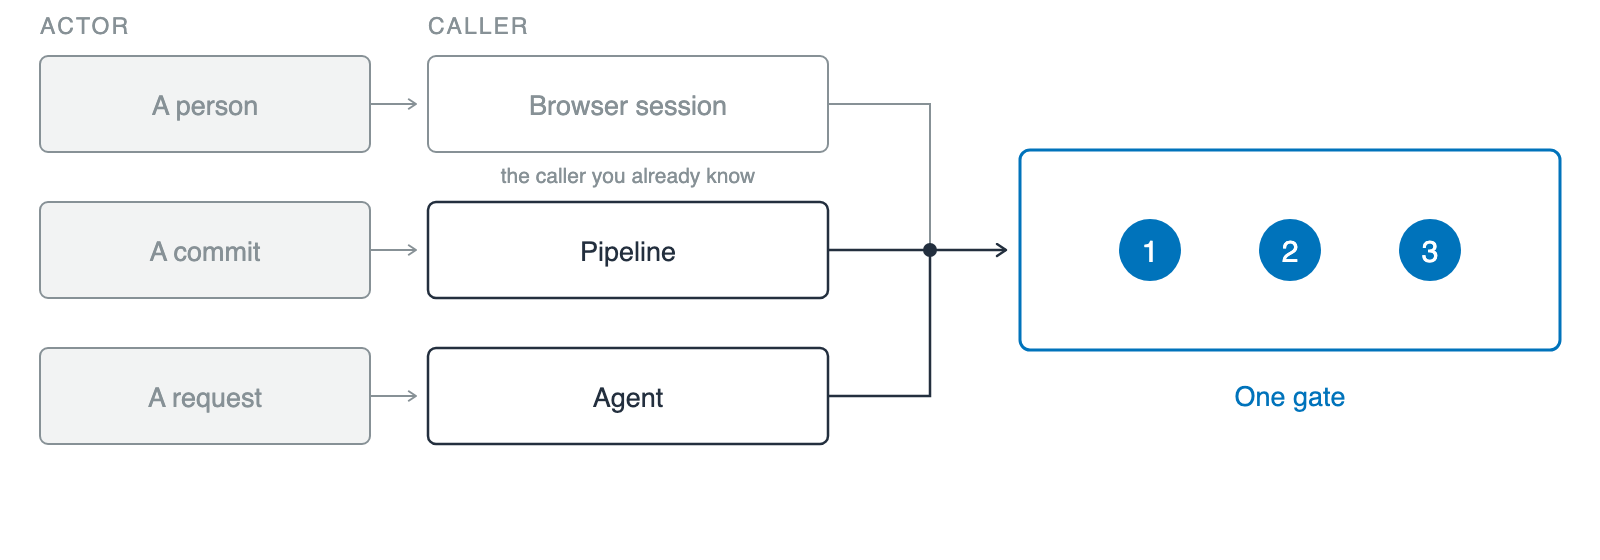
Trzy wiersze pod dwoma nagłówkami, aktor i wywołujący, każdy łączy aktora z wywołującym, którego uruchamia: osoba z sesją przeglądarki, pokazana przygaszona jako znajomy przypadek, commit z potokiem oraz żądanie z agentem. Wszystkie trzy zbiegają się w jednej niebieskiej bramie, podpisanej jako jedna brama, zawierającej trzy numerowane znaczniki.

  • Tożsamość obciążenia roboczego: tożsamość dla wywołującego, który nie jest człowiekiem
Bezpieczeństwo AWS dla deweloperów

Te same pytania, nowi wywołujący

Trzy wiersze pod dwoma nagłówkami, aktor i wywołujący, każdy łączy aktora z wywołującym, którego uruchamia: osoba z sesją przeglądarki, pokazana przygaszona jako znajomy przypadek, commit z potokiem oraz żądanie z agentem. Wszystkie trzy zbiegają się w jednej niebieskiej bramie, podpisanej jako jedna brama, zawierającej trzy numerowane znaczniki.

  • Tożsamość obciążenia roboczego: tożsamość dla wywołującego, który nie jest człowiekiem
  • Te same trzy pytania: tożsamość, którą AWS może sprawdzić, zakres nie szerszy niż zadanie, zapis tego, co zrobiła
  • Co się zmieniło: wywołujący
Bezpieczeństwo AWS dla deweloperów

Co dalej?

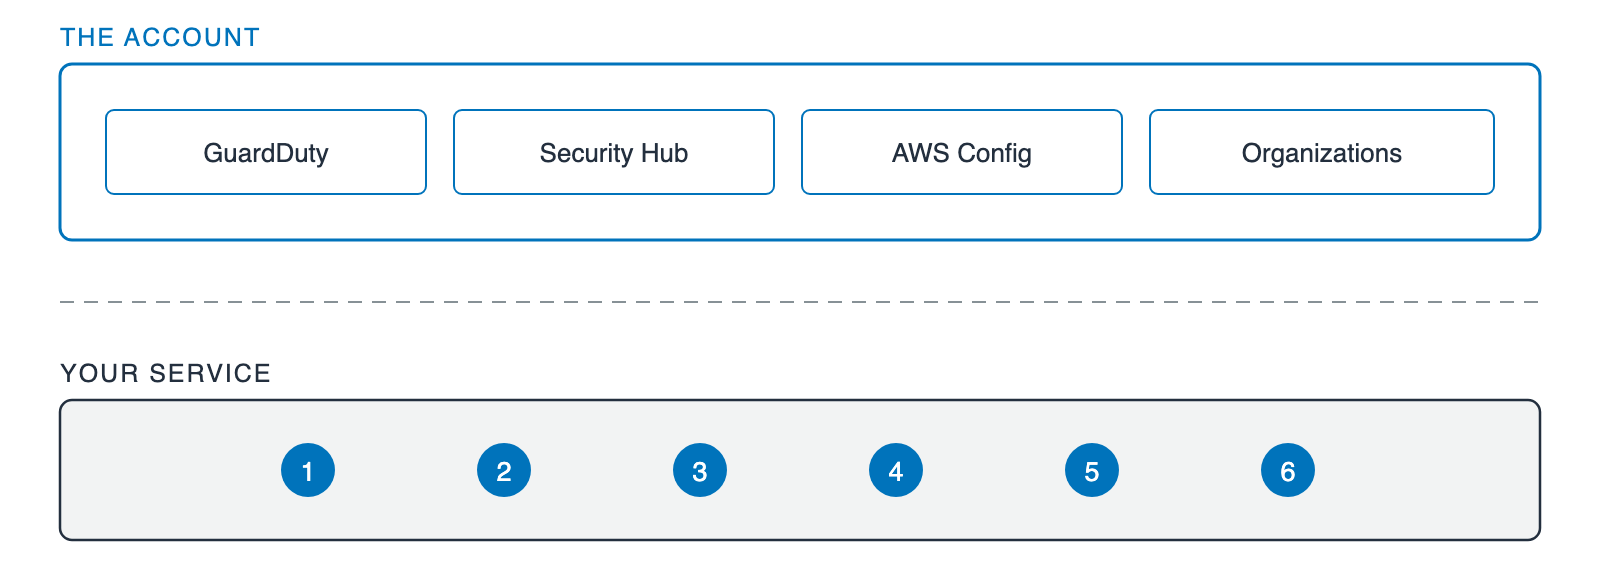
Dwa ułożone pasma. Górne pasmo, oznaczone jako konto, zawiera cztery równe pola: GuardDuty, Security Hub, AWS Config i Organizations. Pod przerywaną linią podziału dolne pasmo, oznaczone jako twoja usługa, zawiera te same sześć numerowanych znaczników użytych wcześniej w nagraniu.

  • Twoja usługa: sześć pytań
  • Konto nad nią: GuardDuty, Security Hub, AWS Config, Organizations
Bezpieczeństwo AWS dla deweloperów

Czas na praktykę!

Bezpieczeństwo AWS dla deweloperów

Preparing Video For Download...