開発者のための AWS セキュリティ活用
Rahul Singh
Technical Product Manager
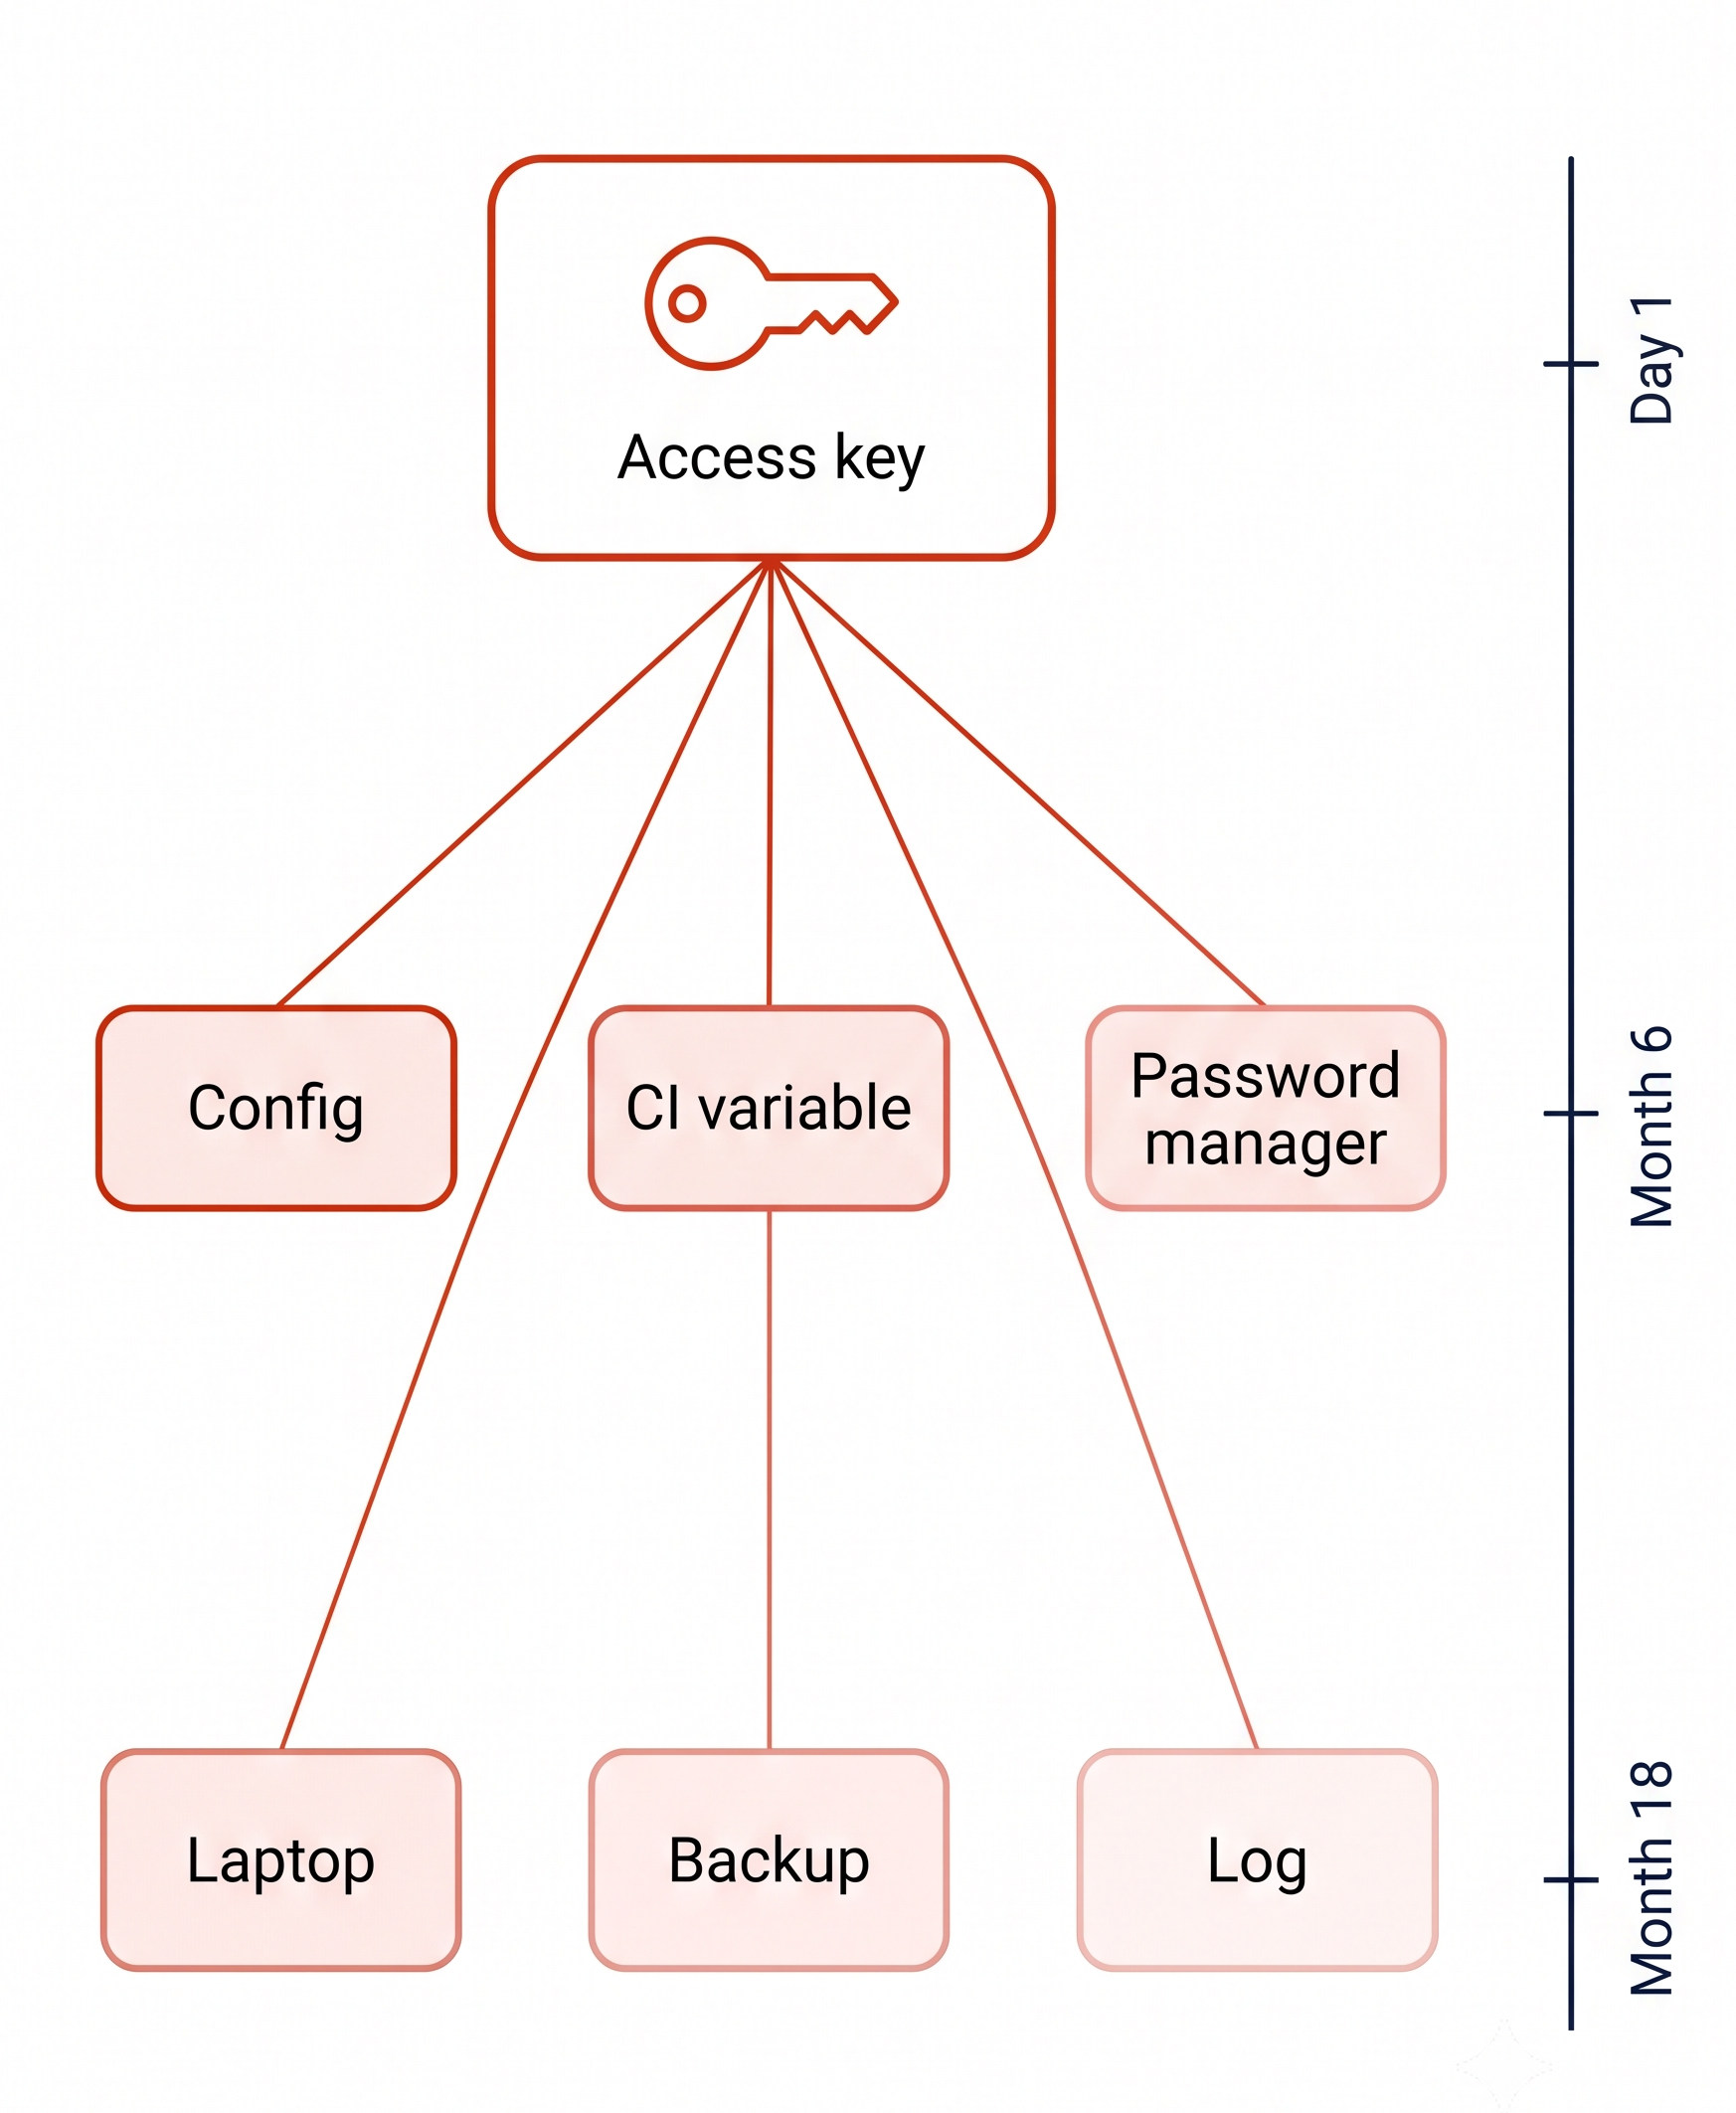
作業を効率化するため、スクリプト内でキーを作成し、設定ファイルに保存します。
そのファイルの中では:

作業を効率化するため、スクリプト内でキーを作成し、設定ファイルに保存します。
そのファイルの中では:
18か月後も、まだ有効です

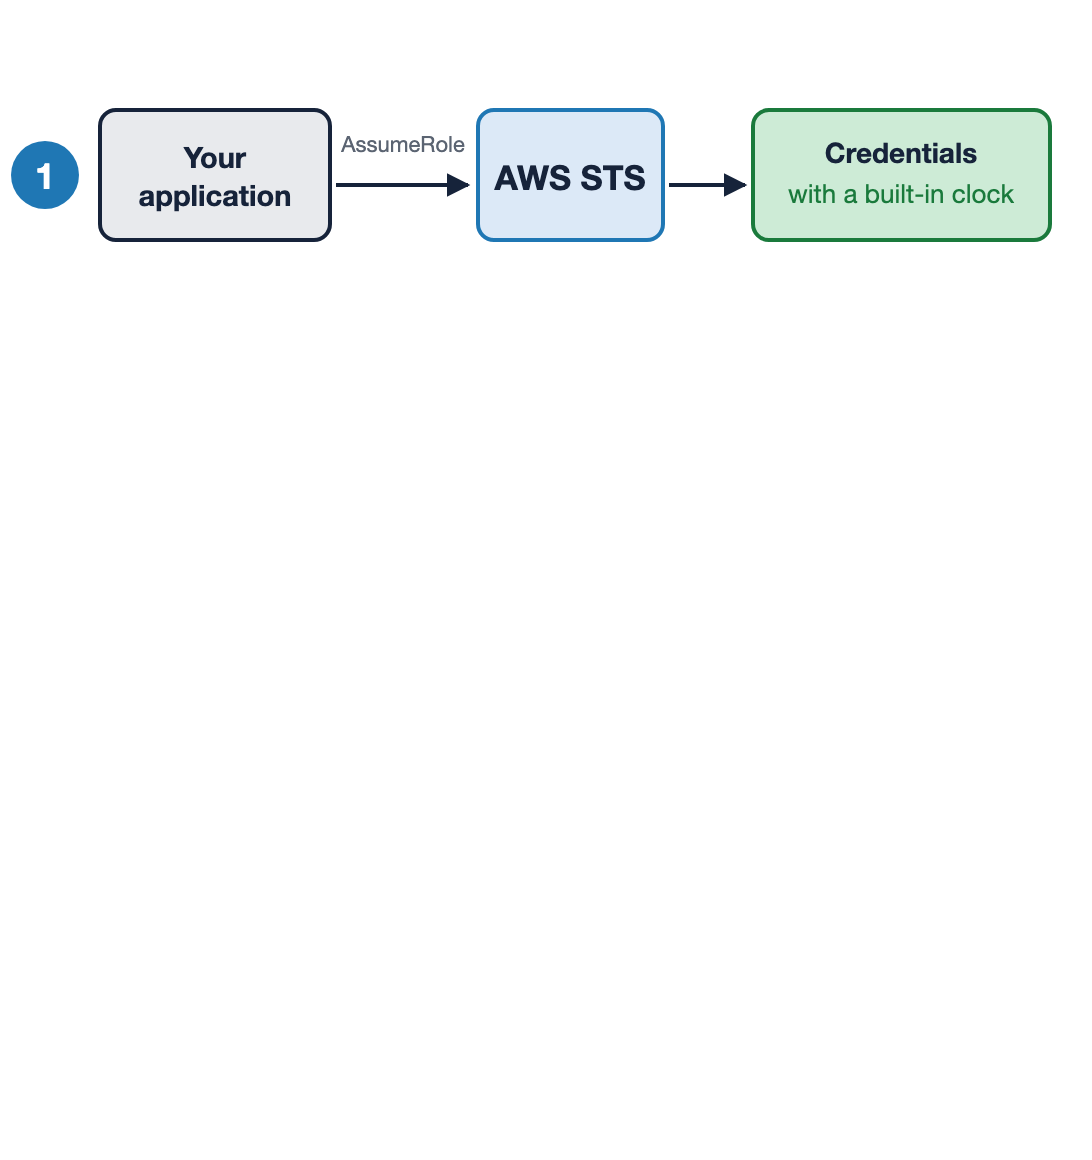
AWS STSで失効をデフォルトにする
ロールをリクエストし、内蔵の時計を持つ認証情報を取得します
Security Token Service (STS): 失効時刻が付与され、デフォルトは1時間

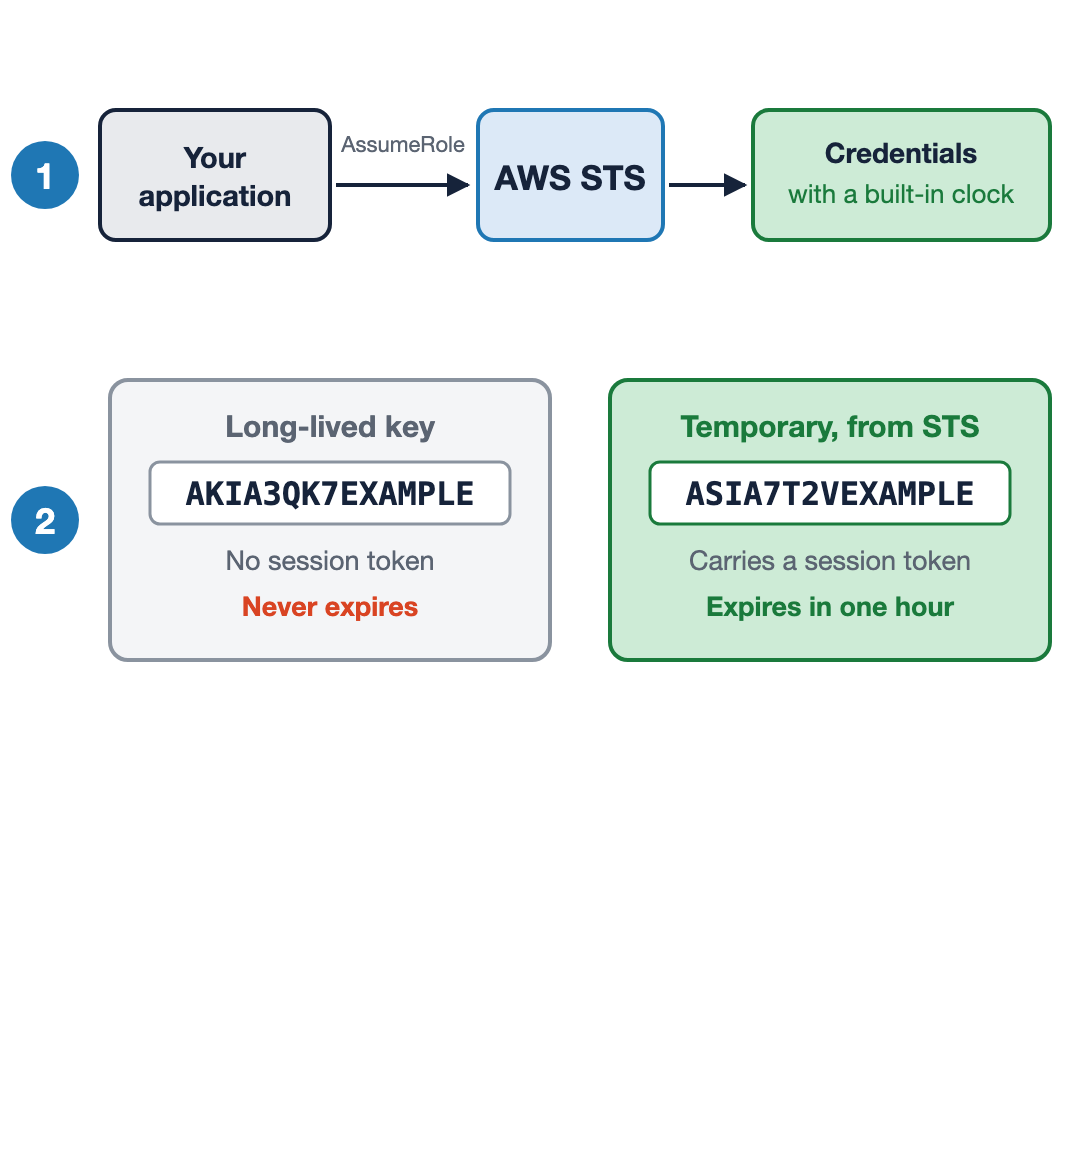
AWS STSで失効をデフォルトにする
ロールをリクエストし、内蔵の時計を持つ認証情報を取得します
一時的な認証情報はASIAで始まり、セッショントークンを伴います
Security Token Service (STS): 失効時刻が付与され、デフォルトは1時間

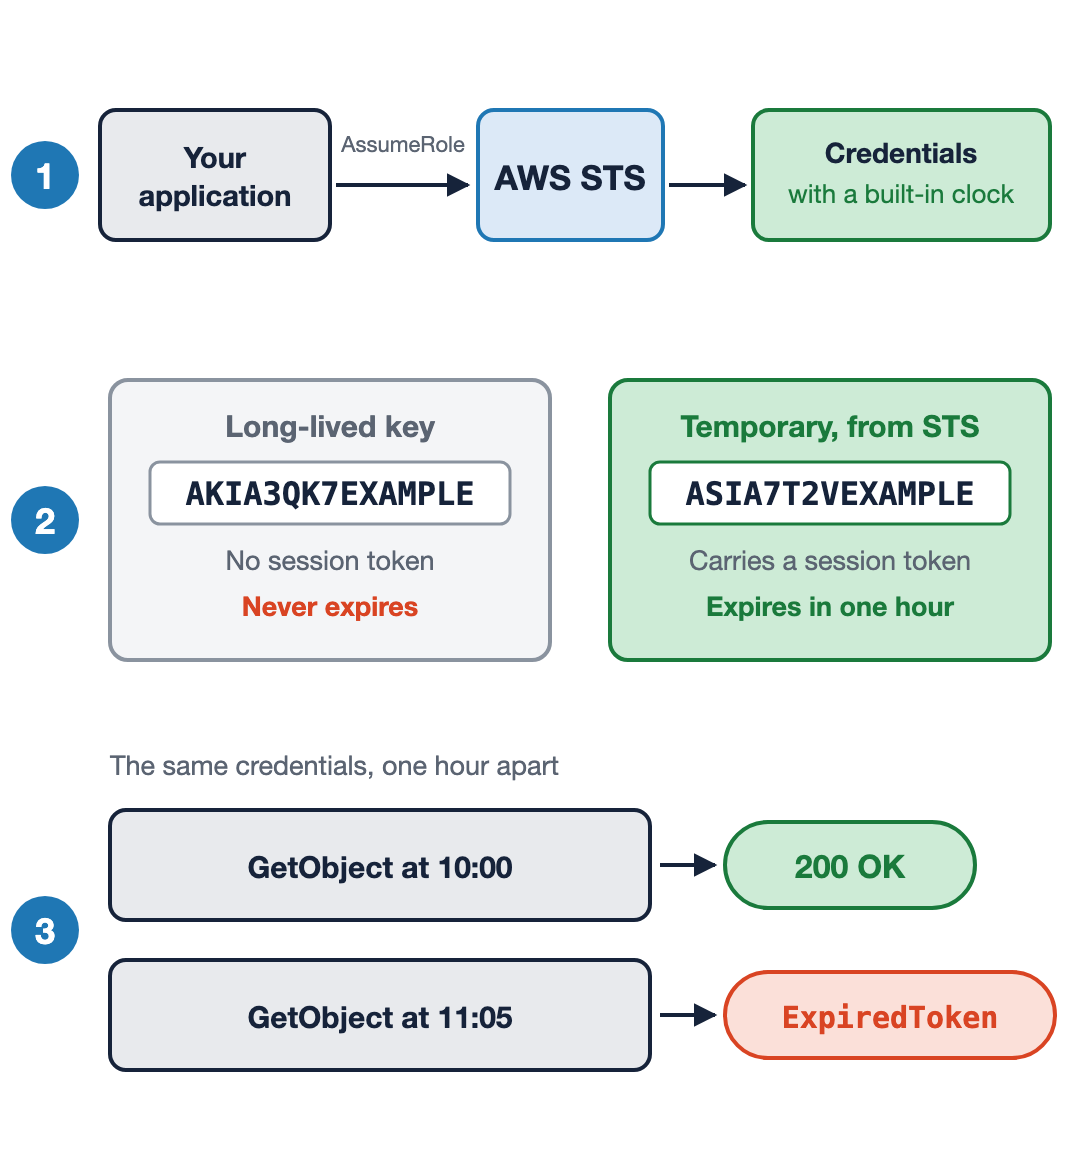
AWS STSで失効をデフォルトにする
ロールをリクエストし、内蔵の時計を持つ認証情報を取得します
一時的な認証情報はASIAで始まり、セッショントークンを伴います
同じ呼び出しが、受け入れられる場合とそうでない場合がある
Security Token Service (STS): 失効時刻が付与され、デフォルトは1時間

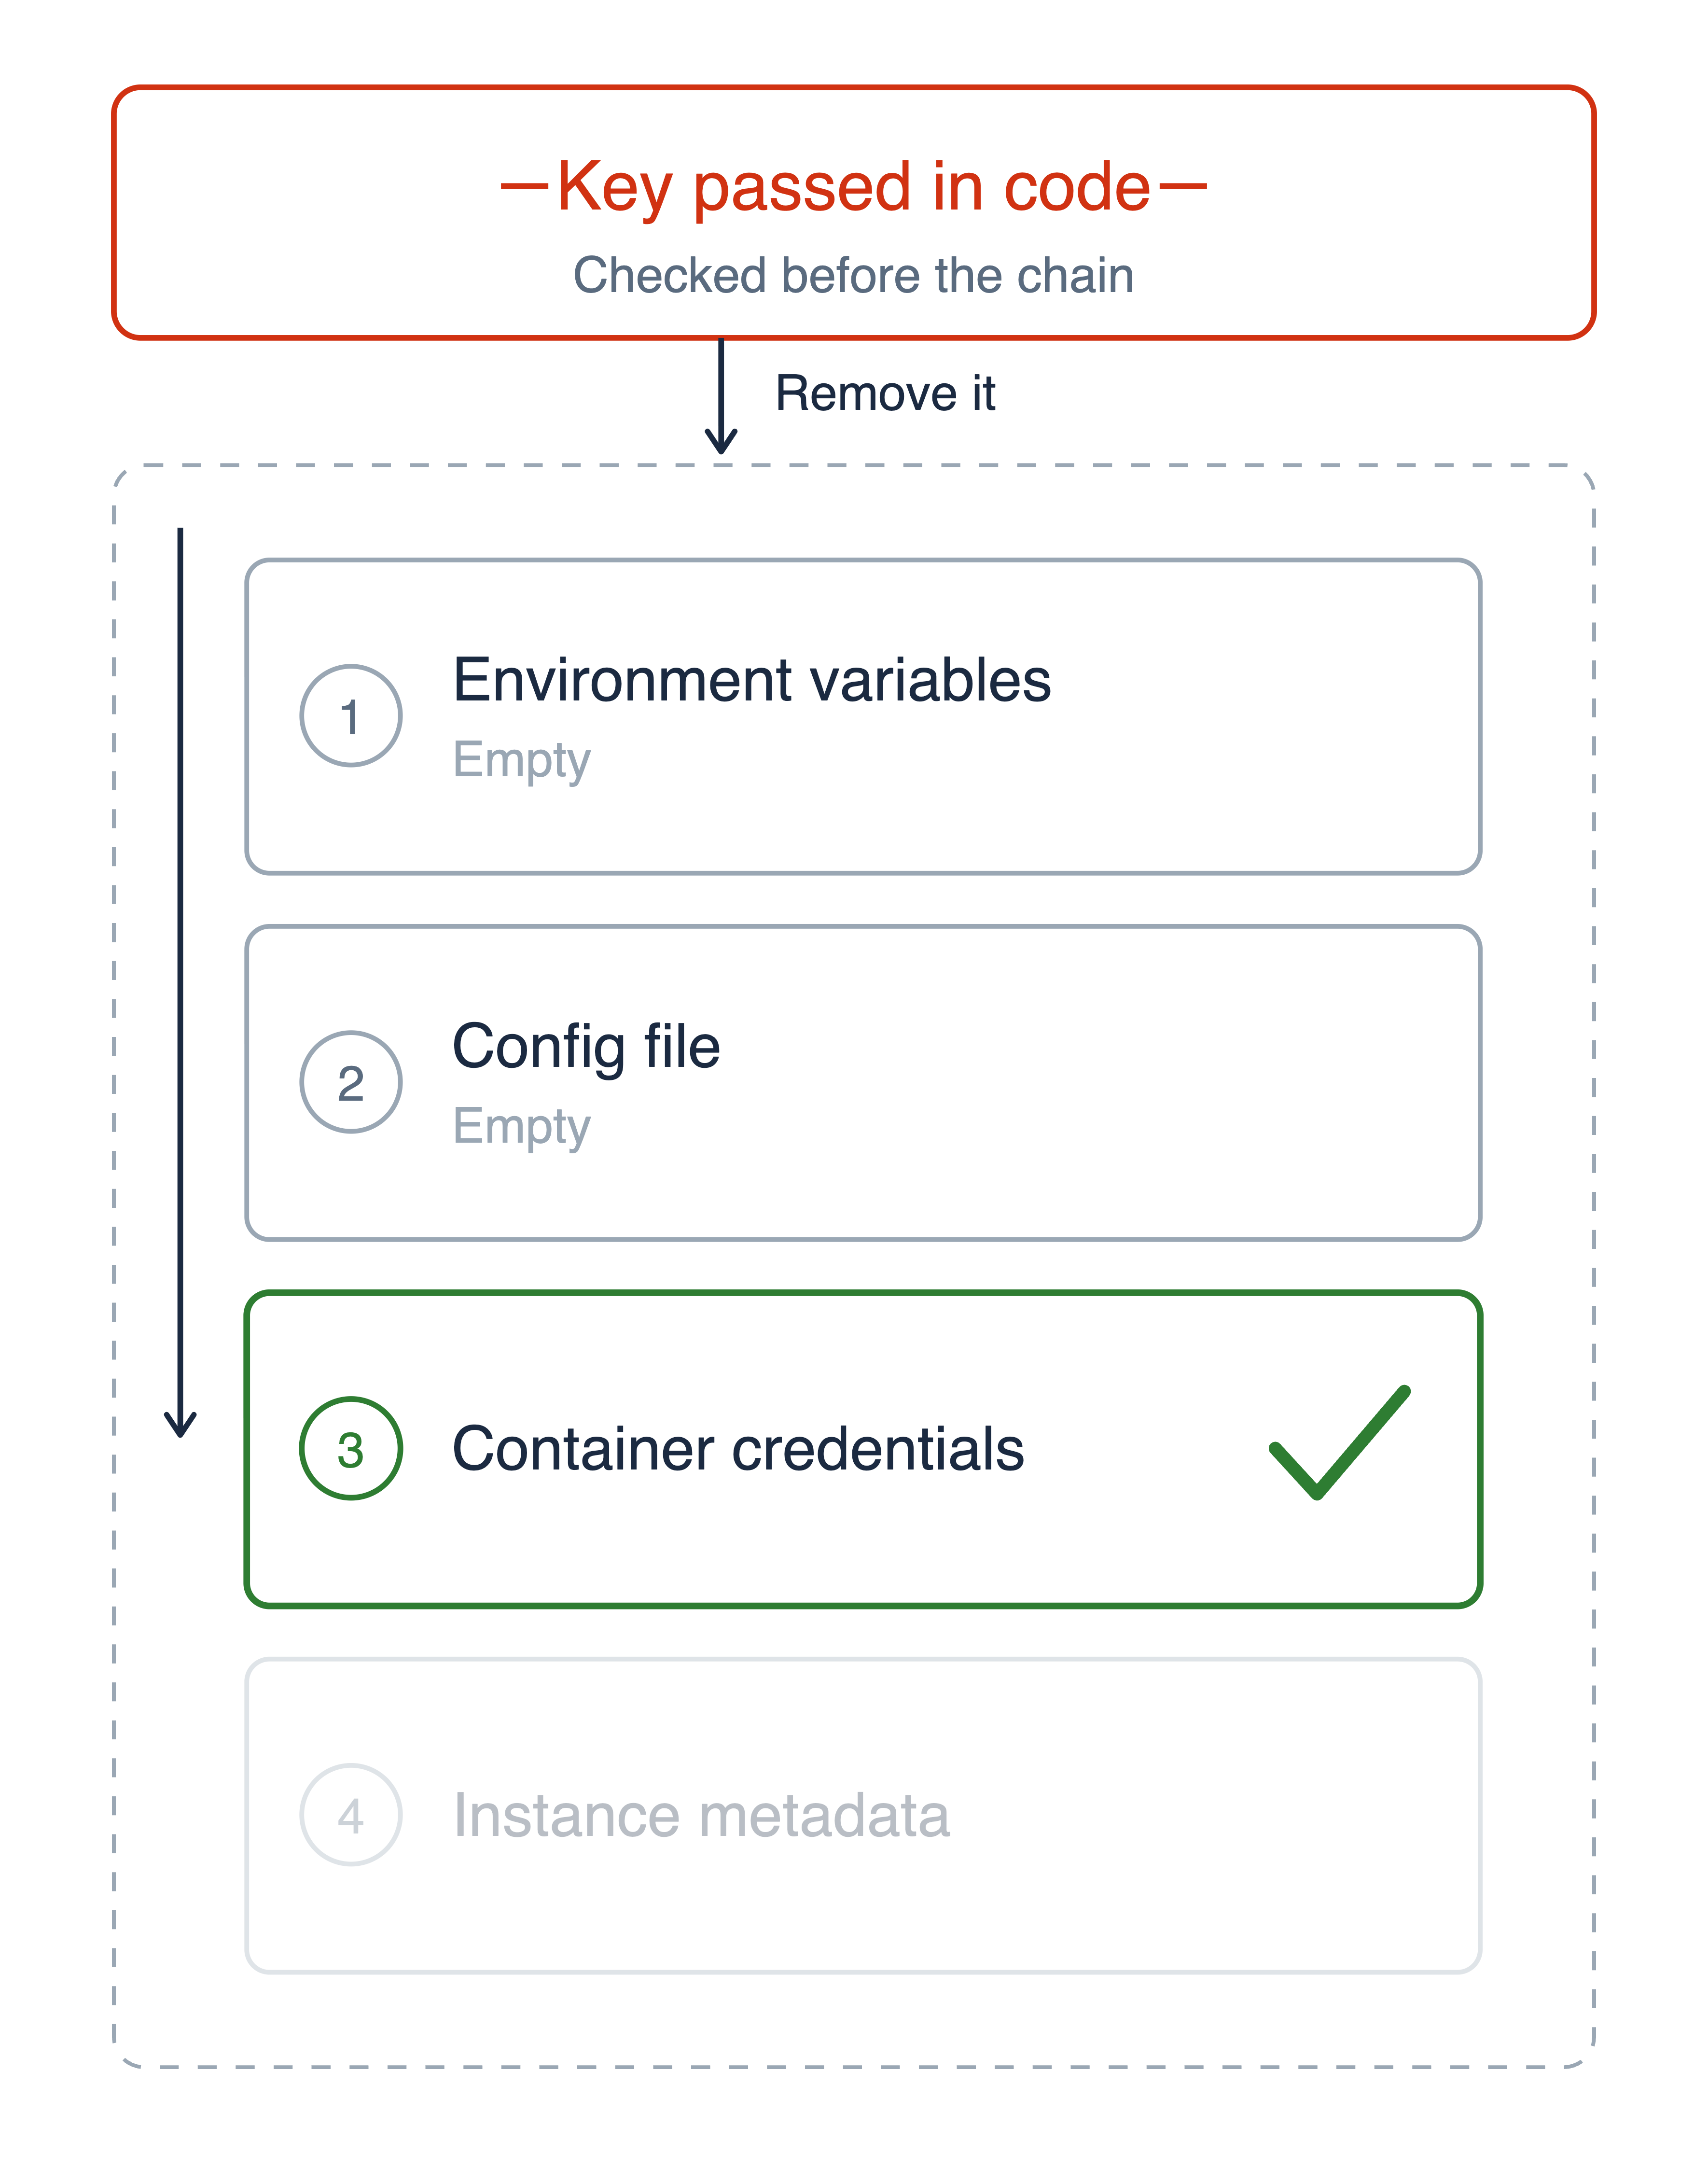
認証情報プロバイダーチェーンを確認する

認証情報プロバイダーチェーンを確認する
ハードコードされたキーが最初にチェックされるため、削除する必要があります

1. explicit a key passed in your code
2. environment AWS_* variables, and on Lambda
that is the execution role
3. config file ~/.aws/credentials
4. container ECS or EKS task role
5. instance EC2 instance profile, via IMDS
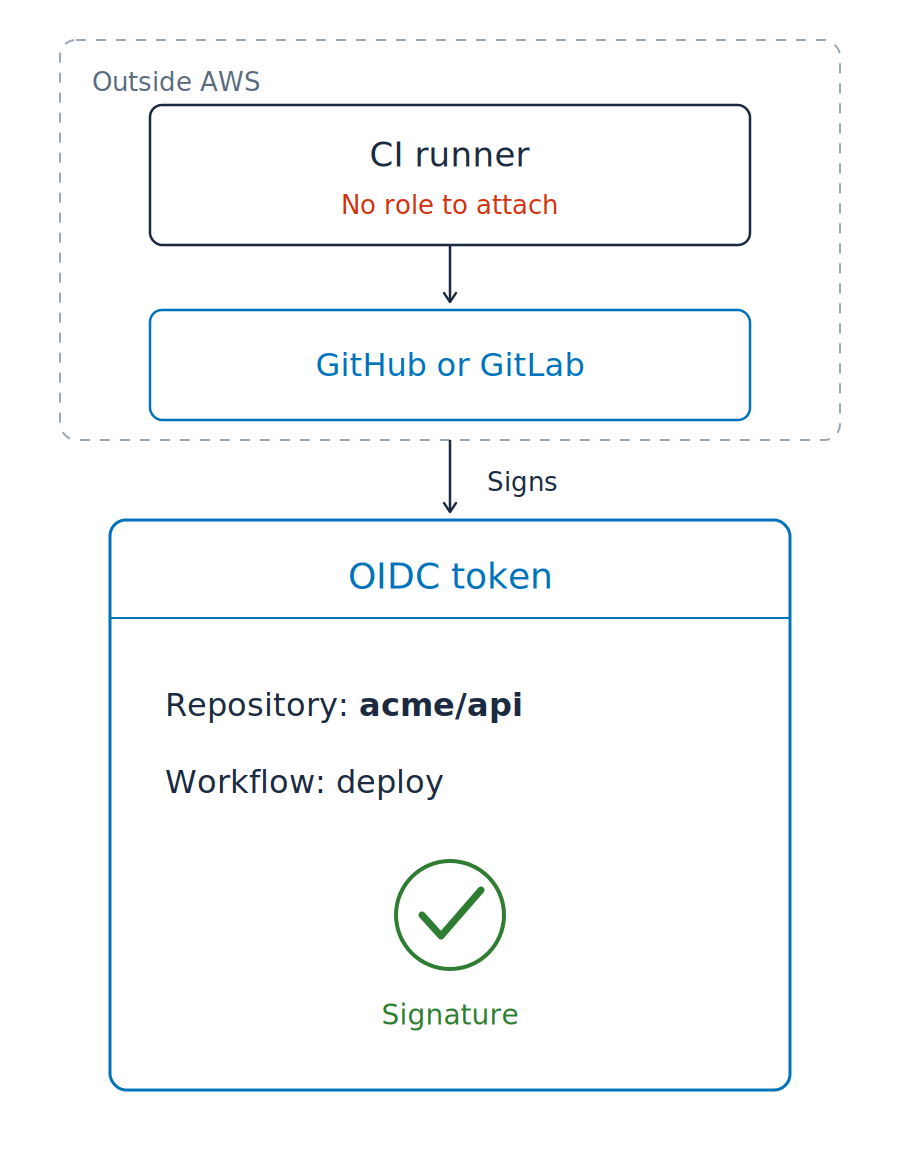
コードパイプラインはAWSの外で実行されることが多く、認証情報チェーンを紐づけられません

コードパイプラインはAWSの外で実行されることが多く、認証情報チェーンを紐づけられません
OIDCトークン(OpenID Connect)


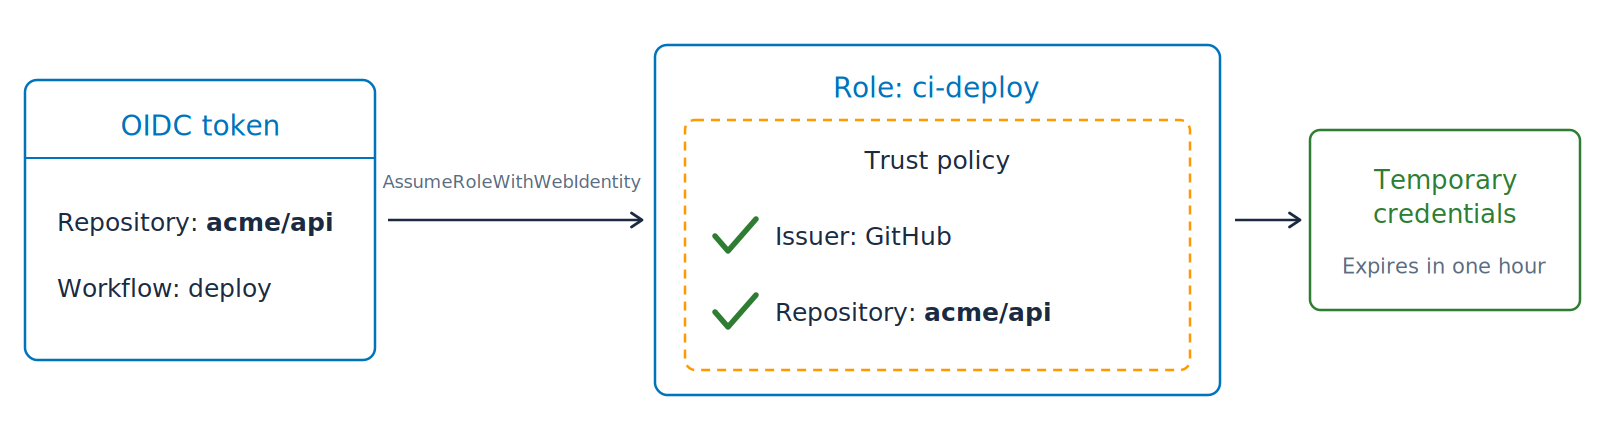
トークンを認証情報と交換する

トークンを認証情報と交換する
リポジトリのシークレットは、これで空になります
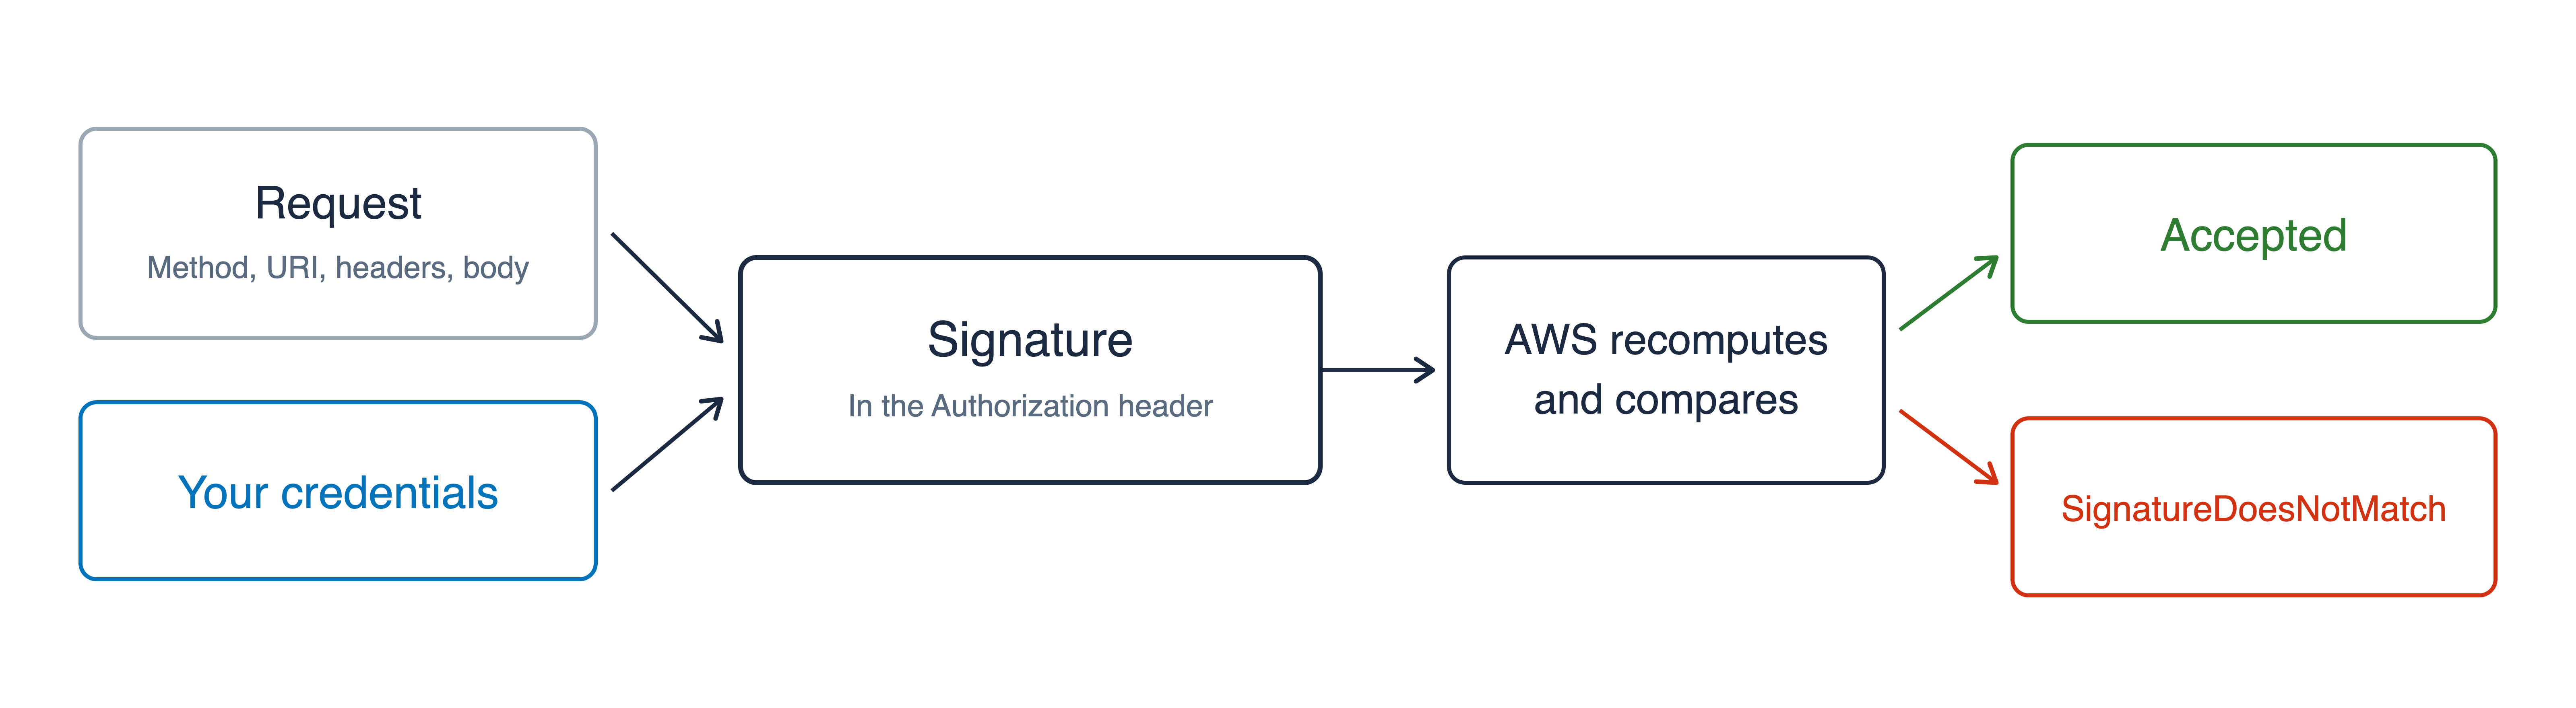
署名バージョン4(SigV4)

一時的な認証情報

一時的な認証情報
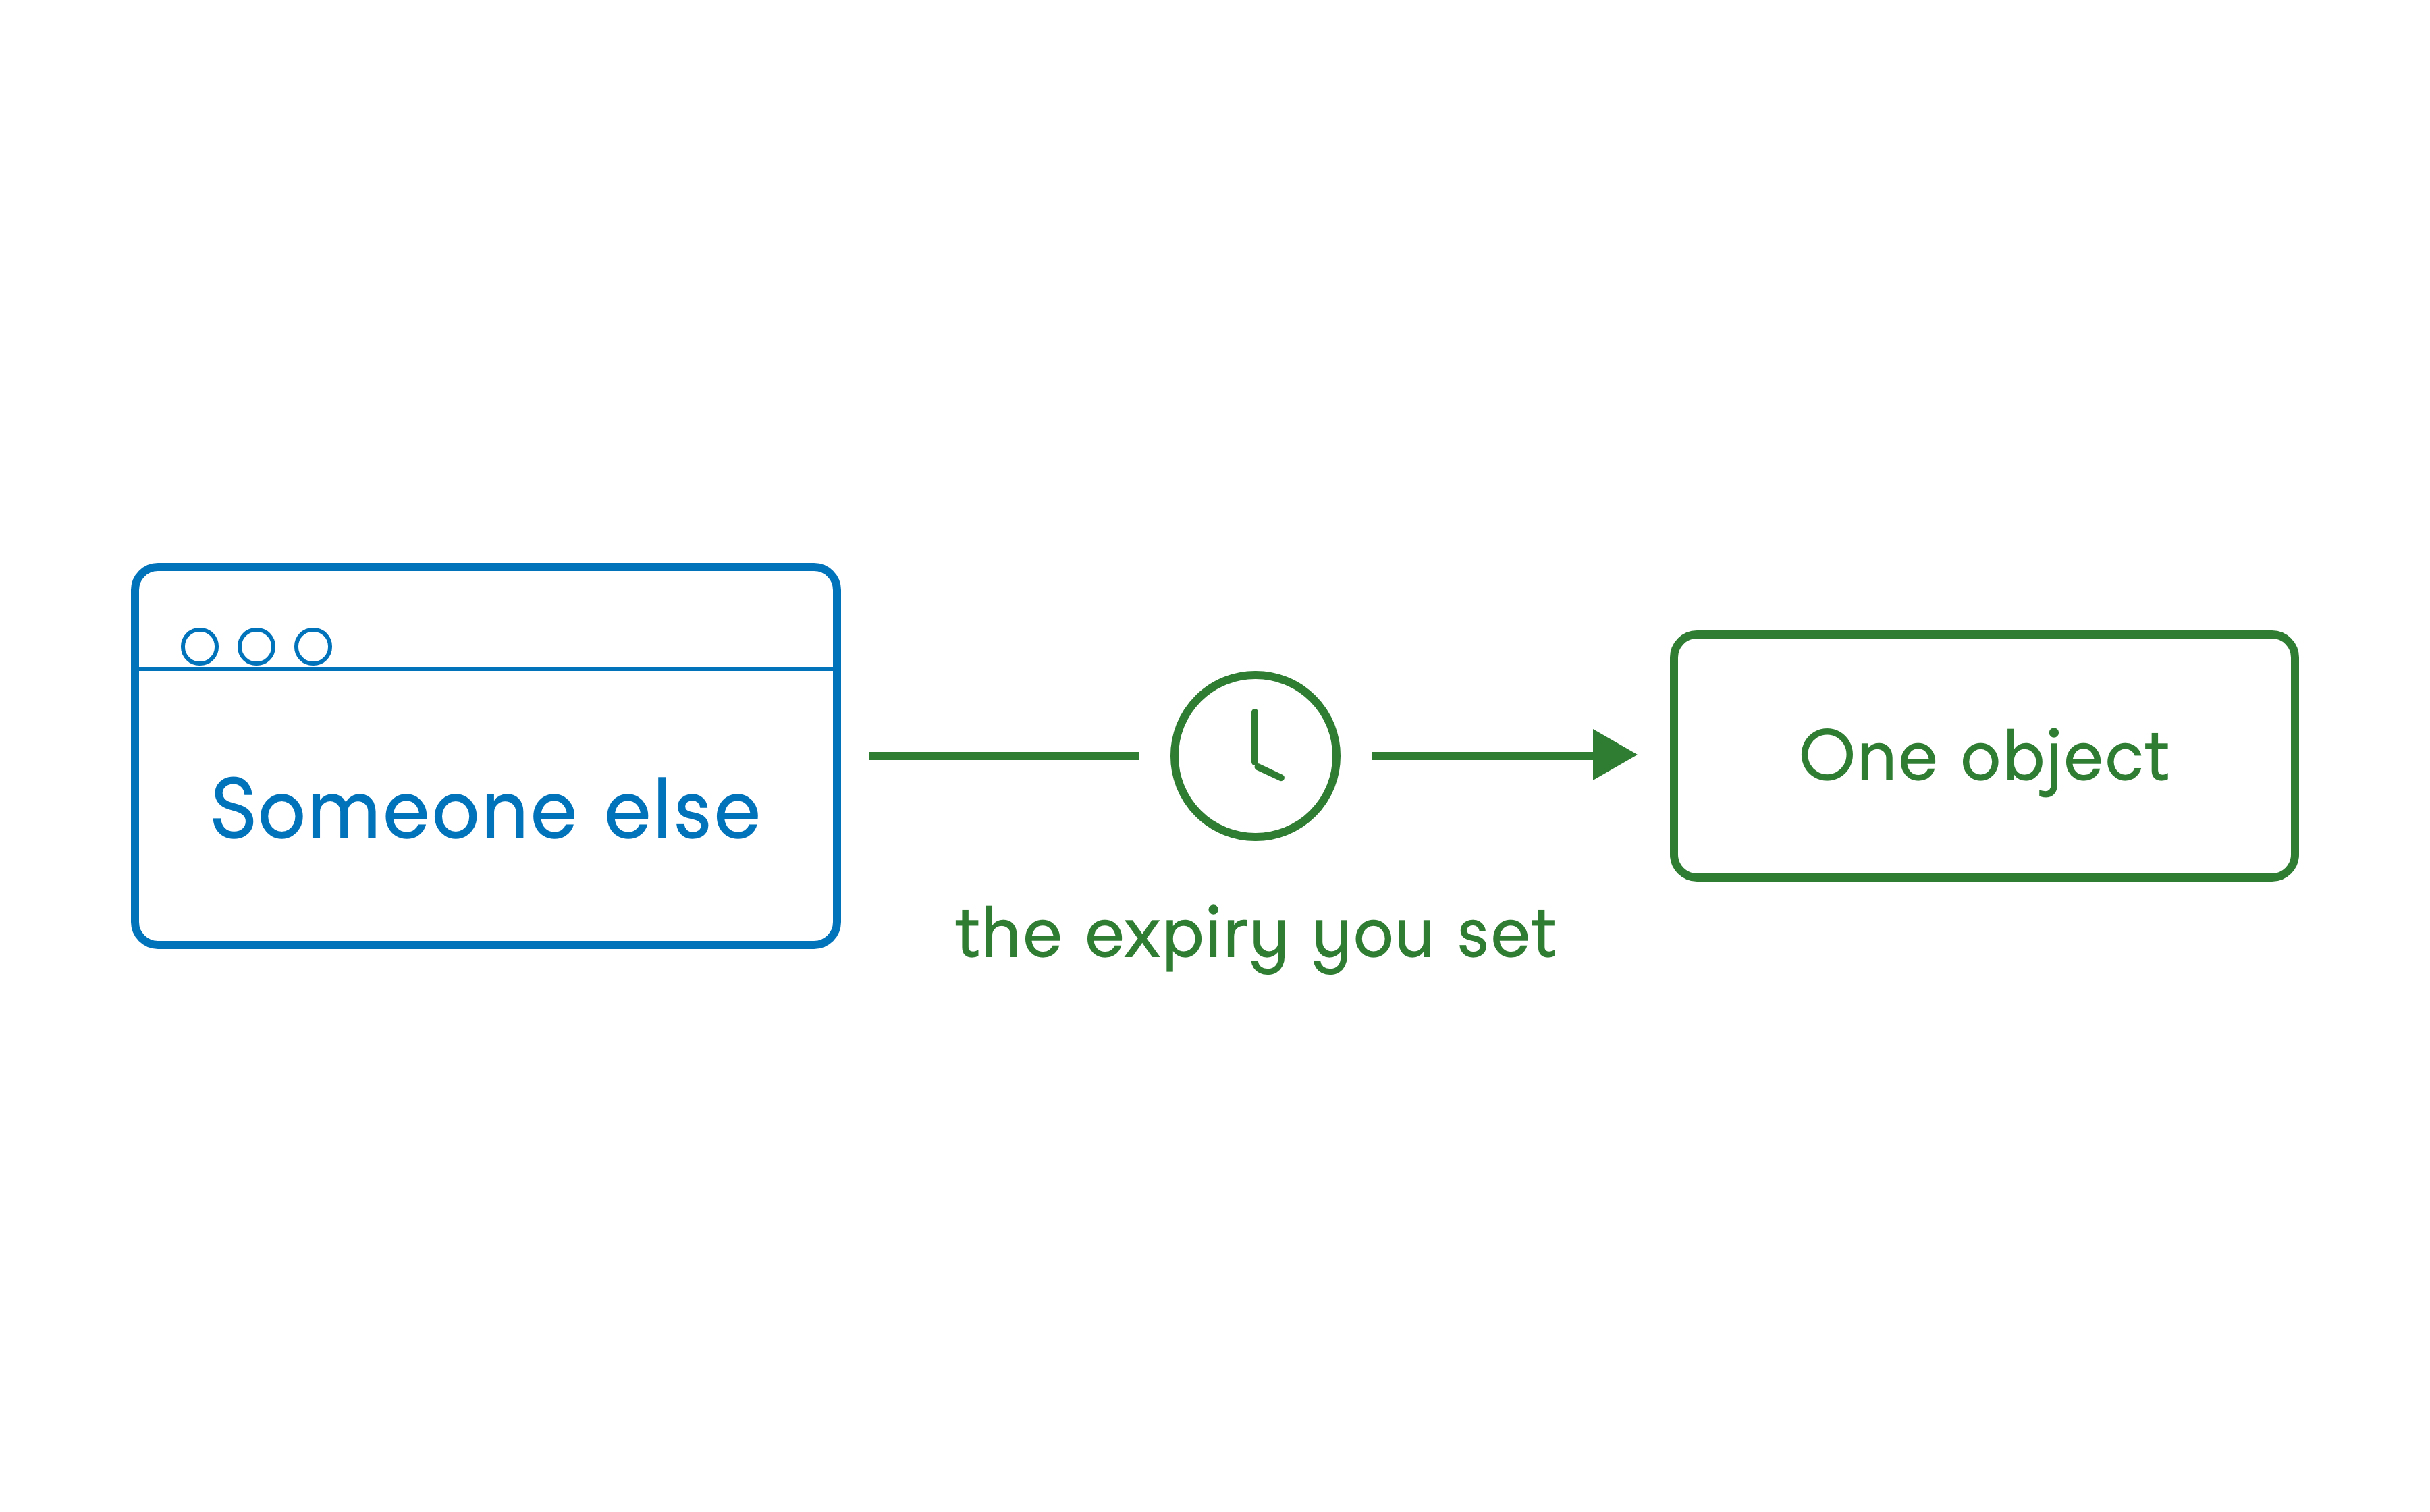
署名付きURL


開発者のための AWS セキュリティ活用