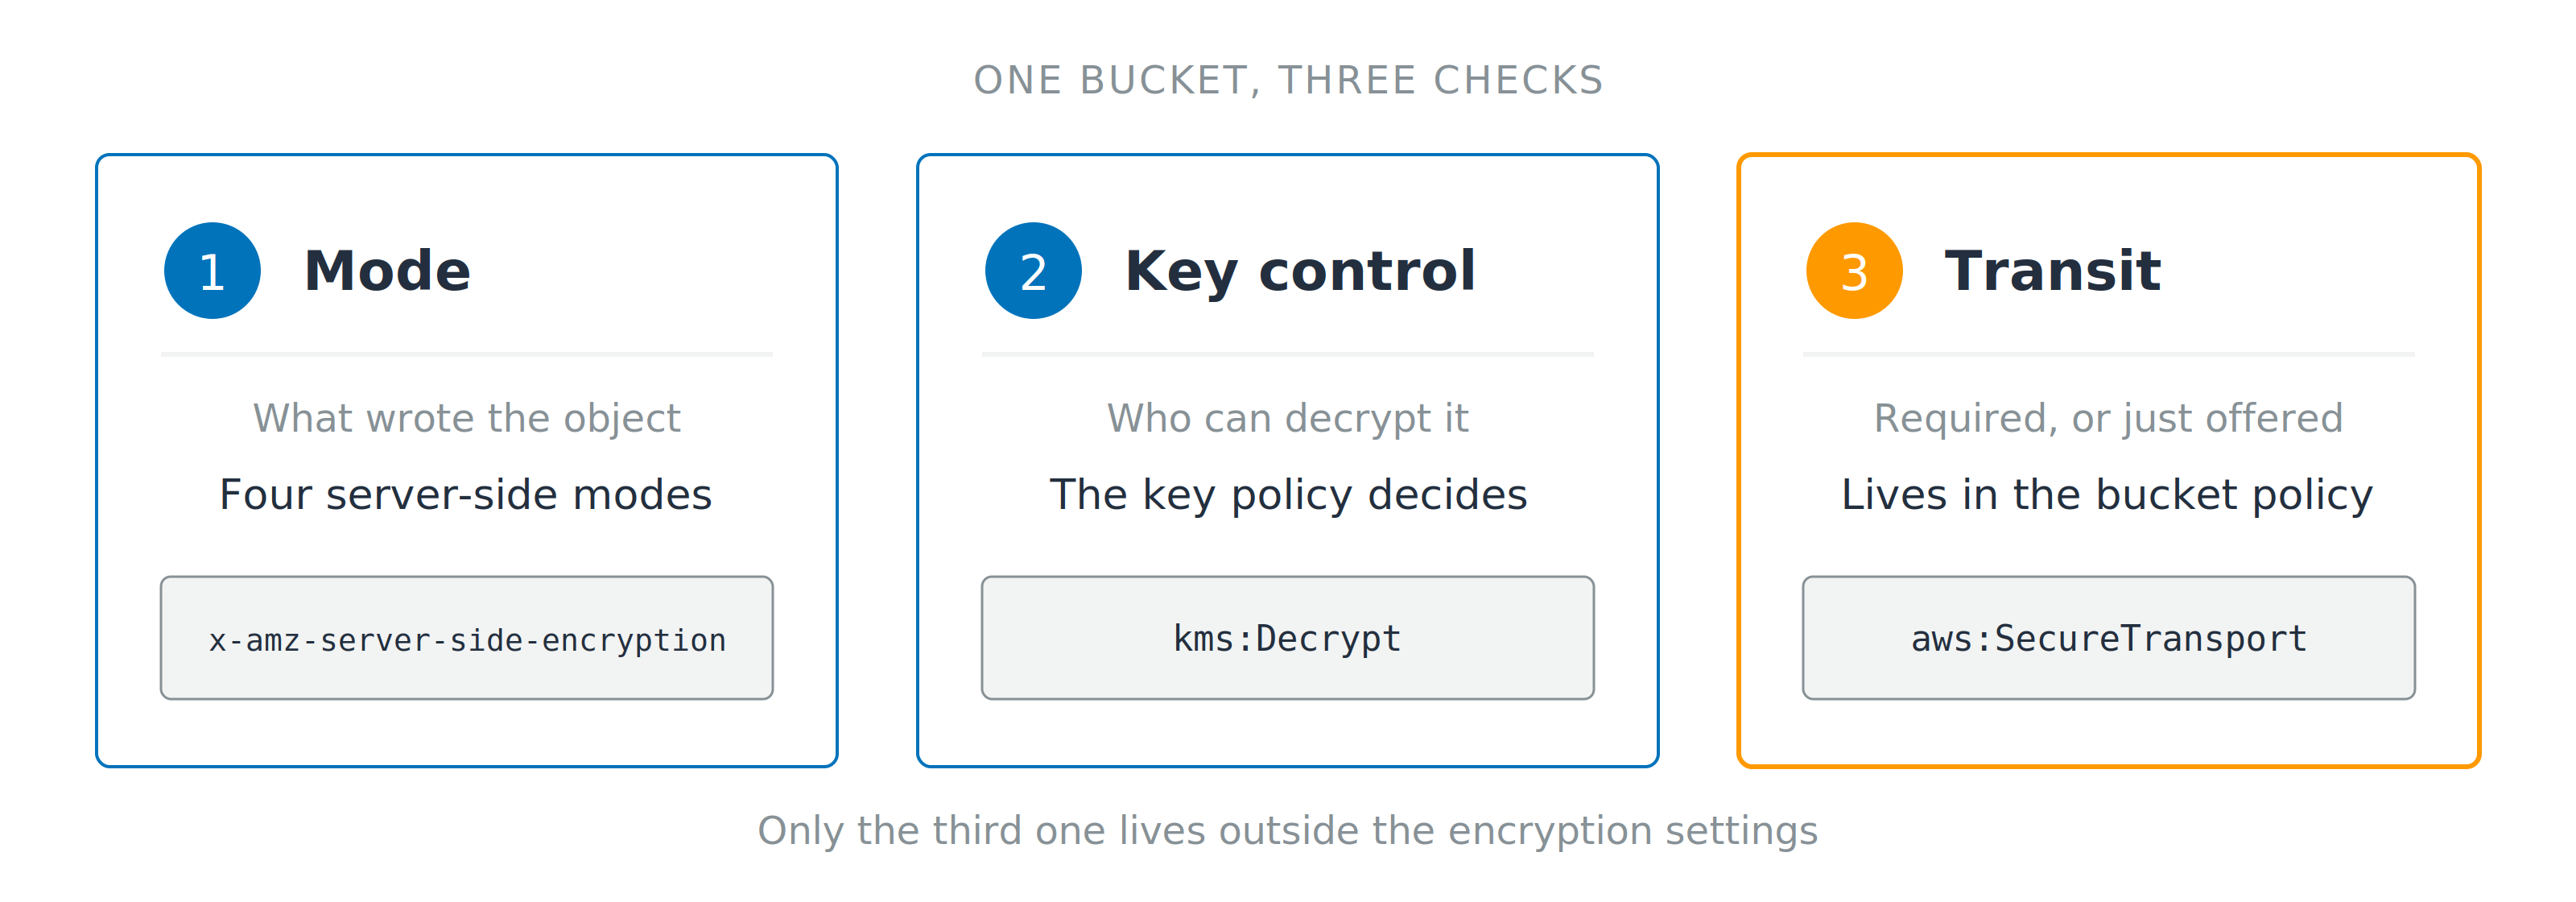
暗号化モードと転送時の強制
開発者のための AWS セキュリティ活用

Rahul Singh
Technical Product Manager
2つの保証、1つのデフォルト
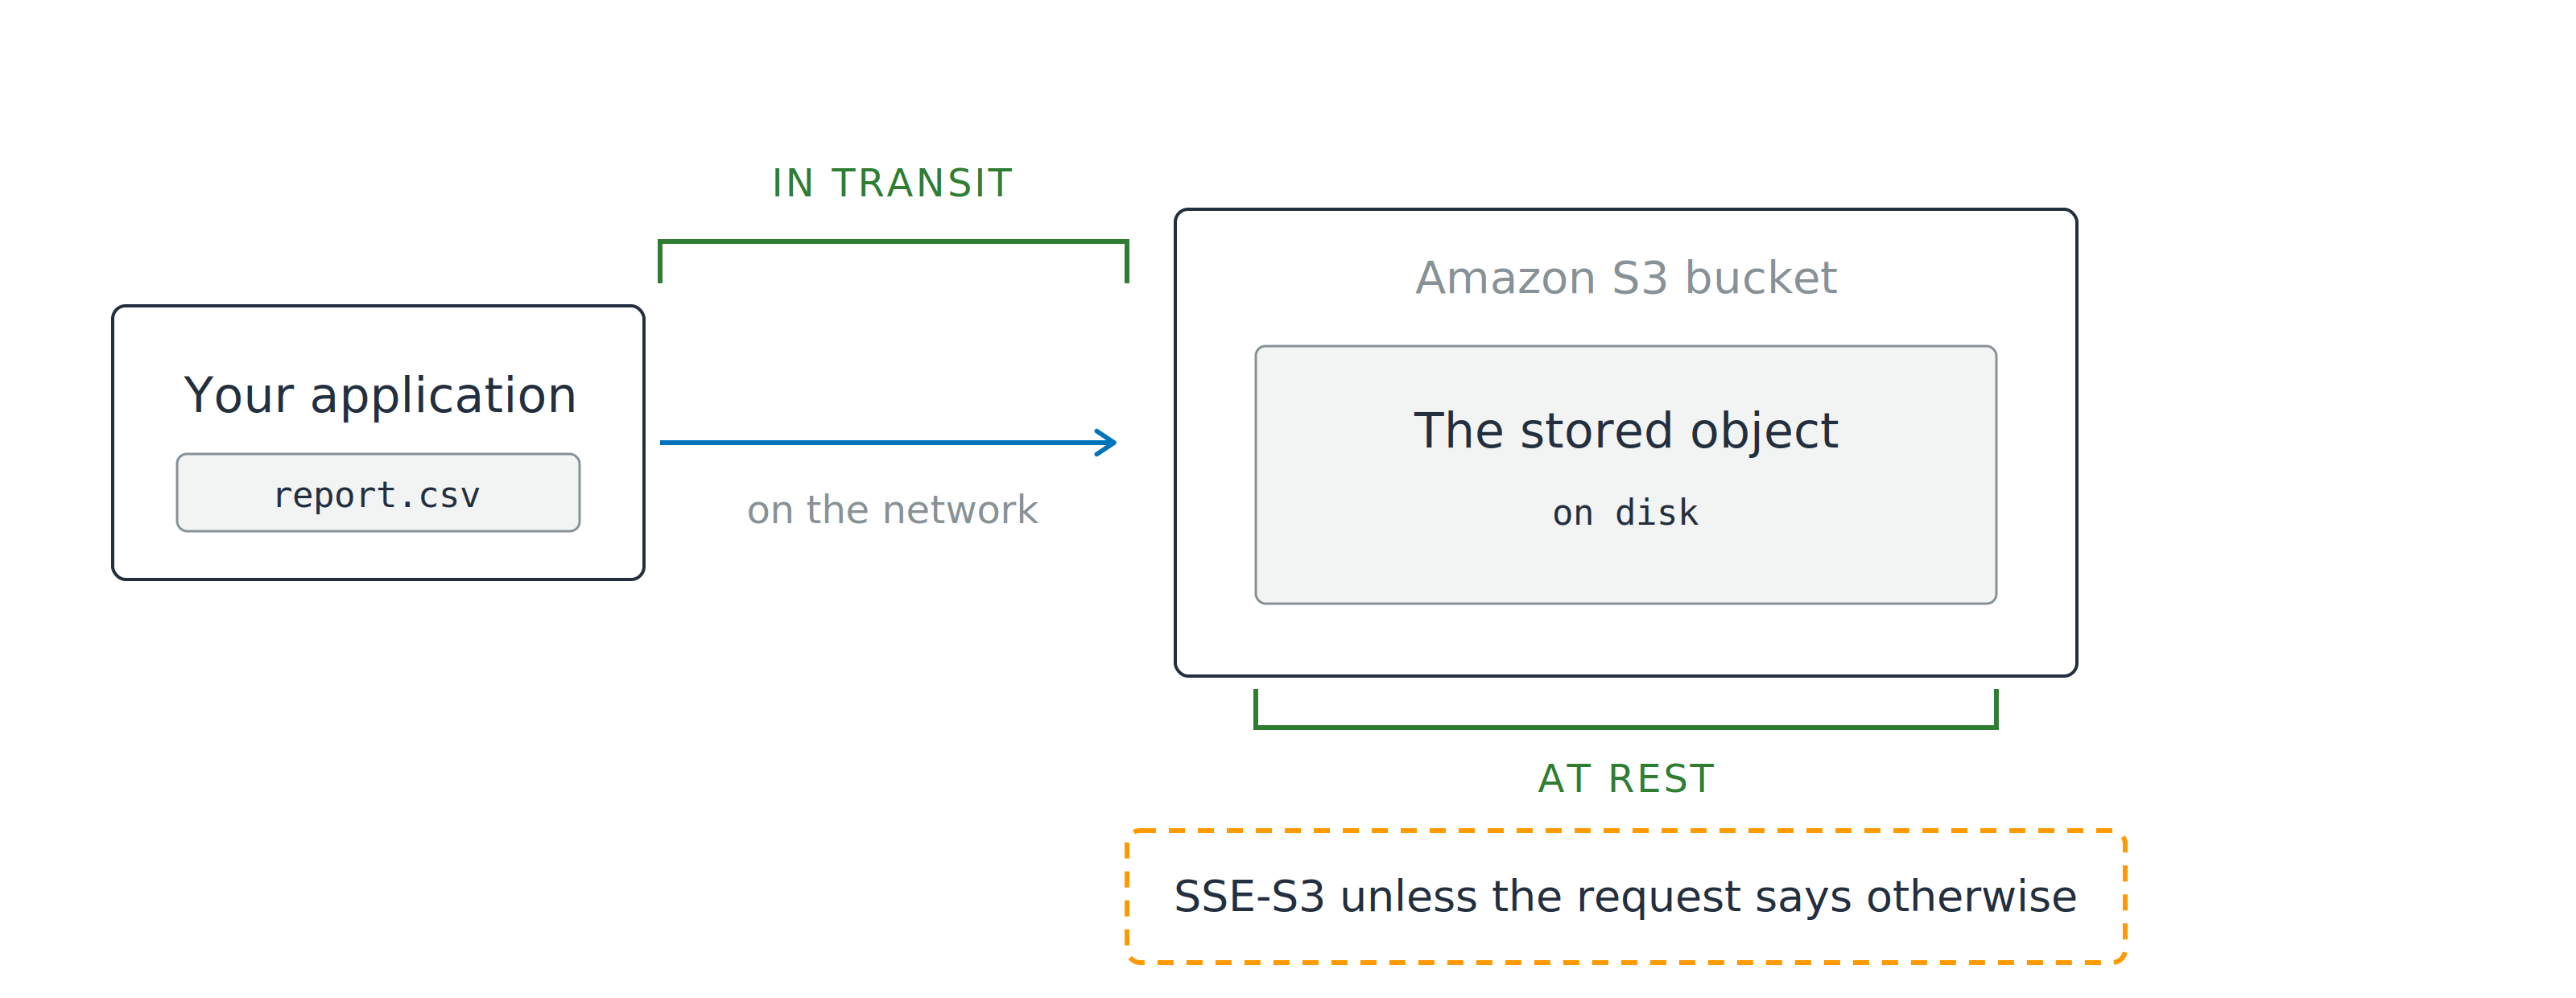
2つの保証、1つのデフォルト
平文はどこで終わるか
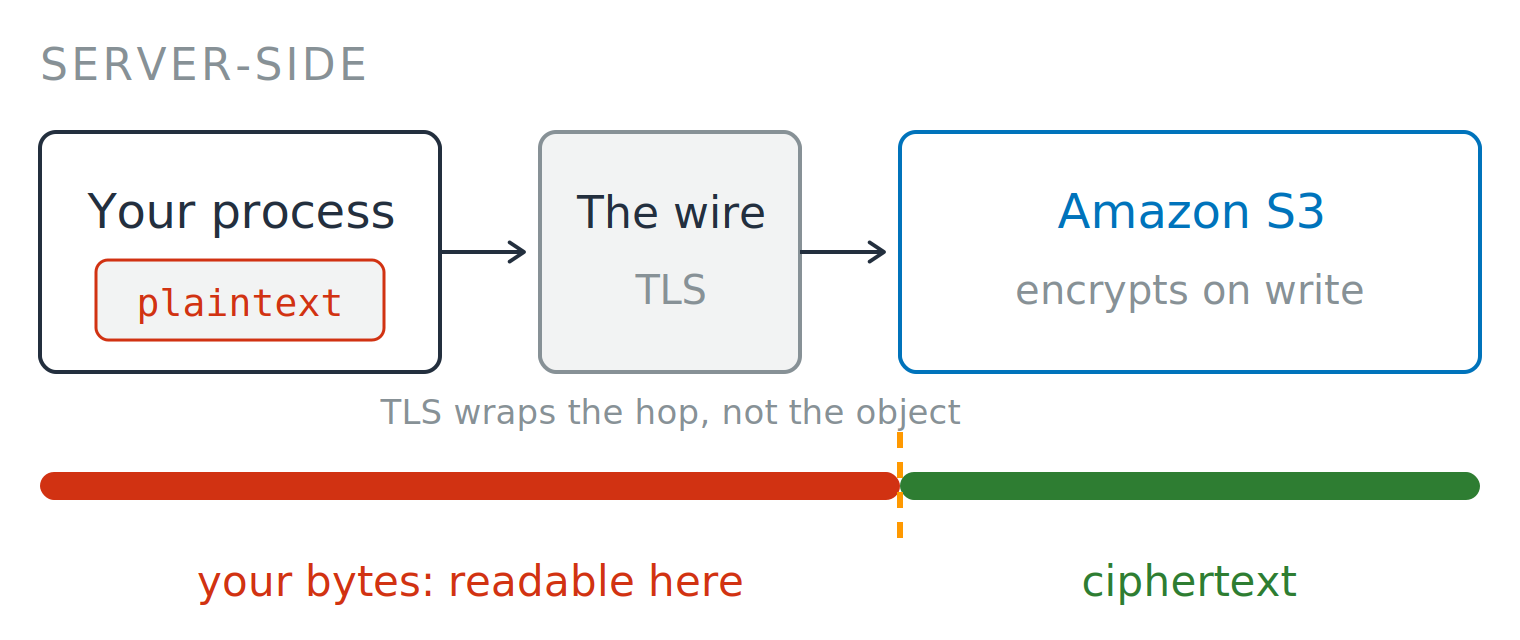
平文はどこで終わるか
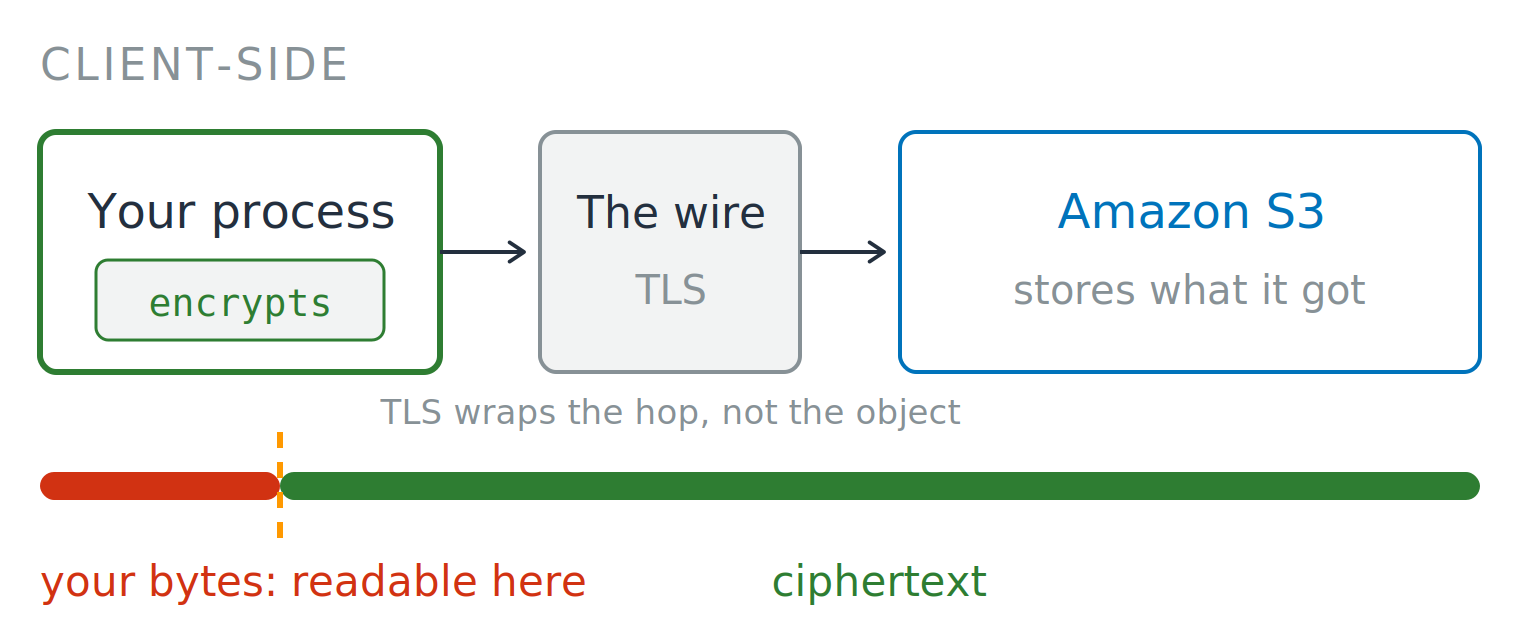
4つのモード、1つの違い
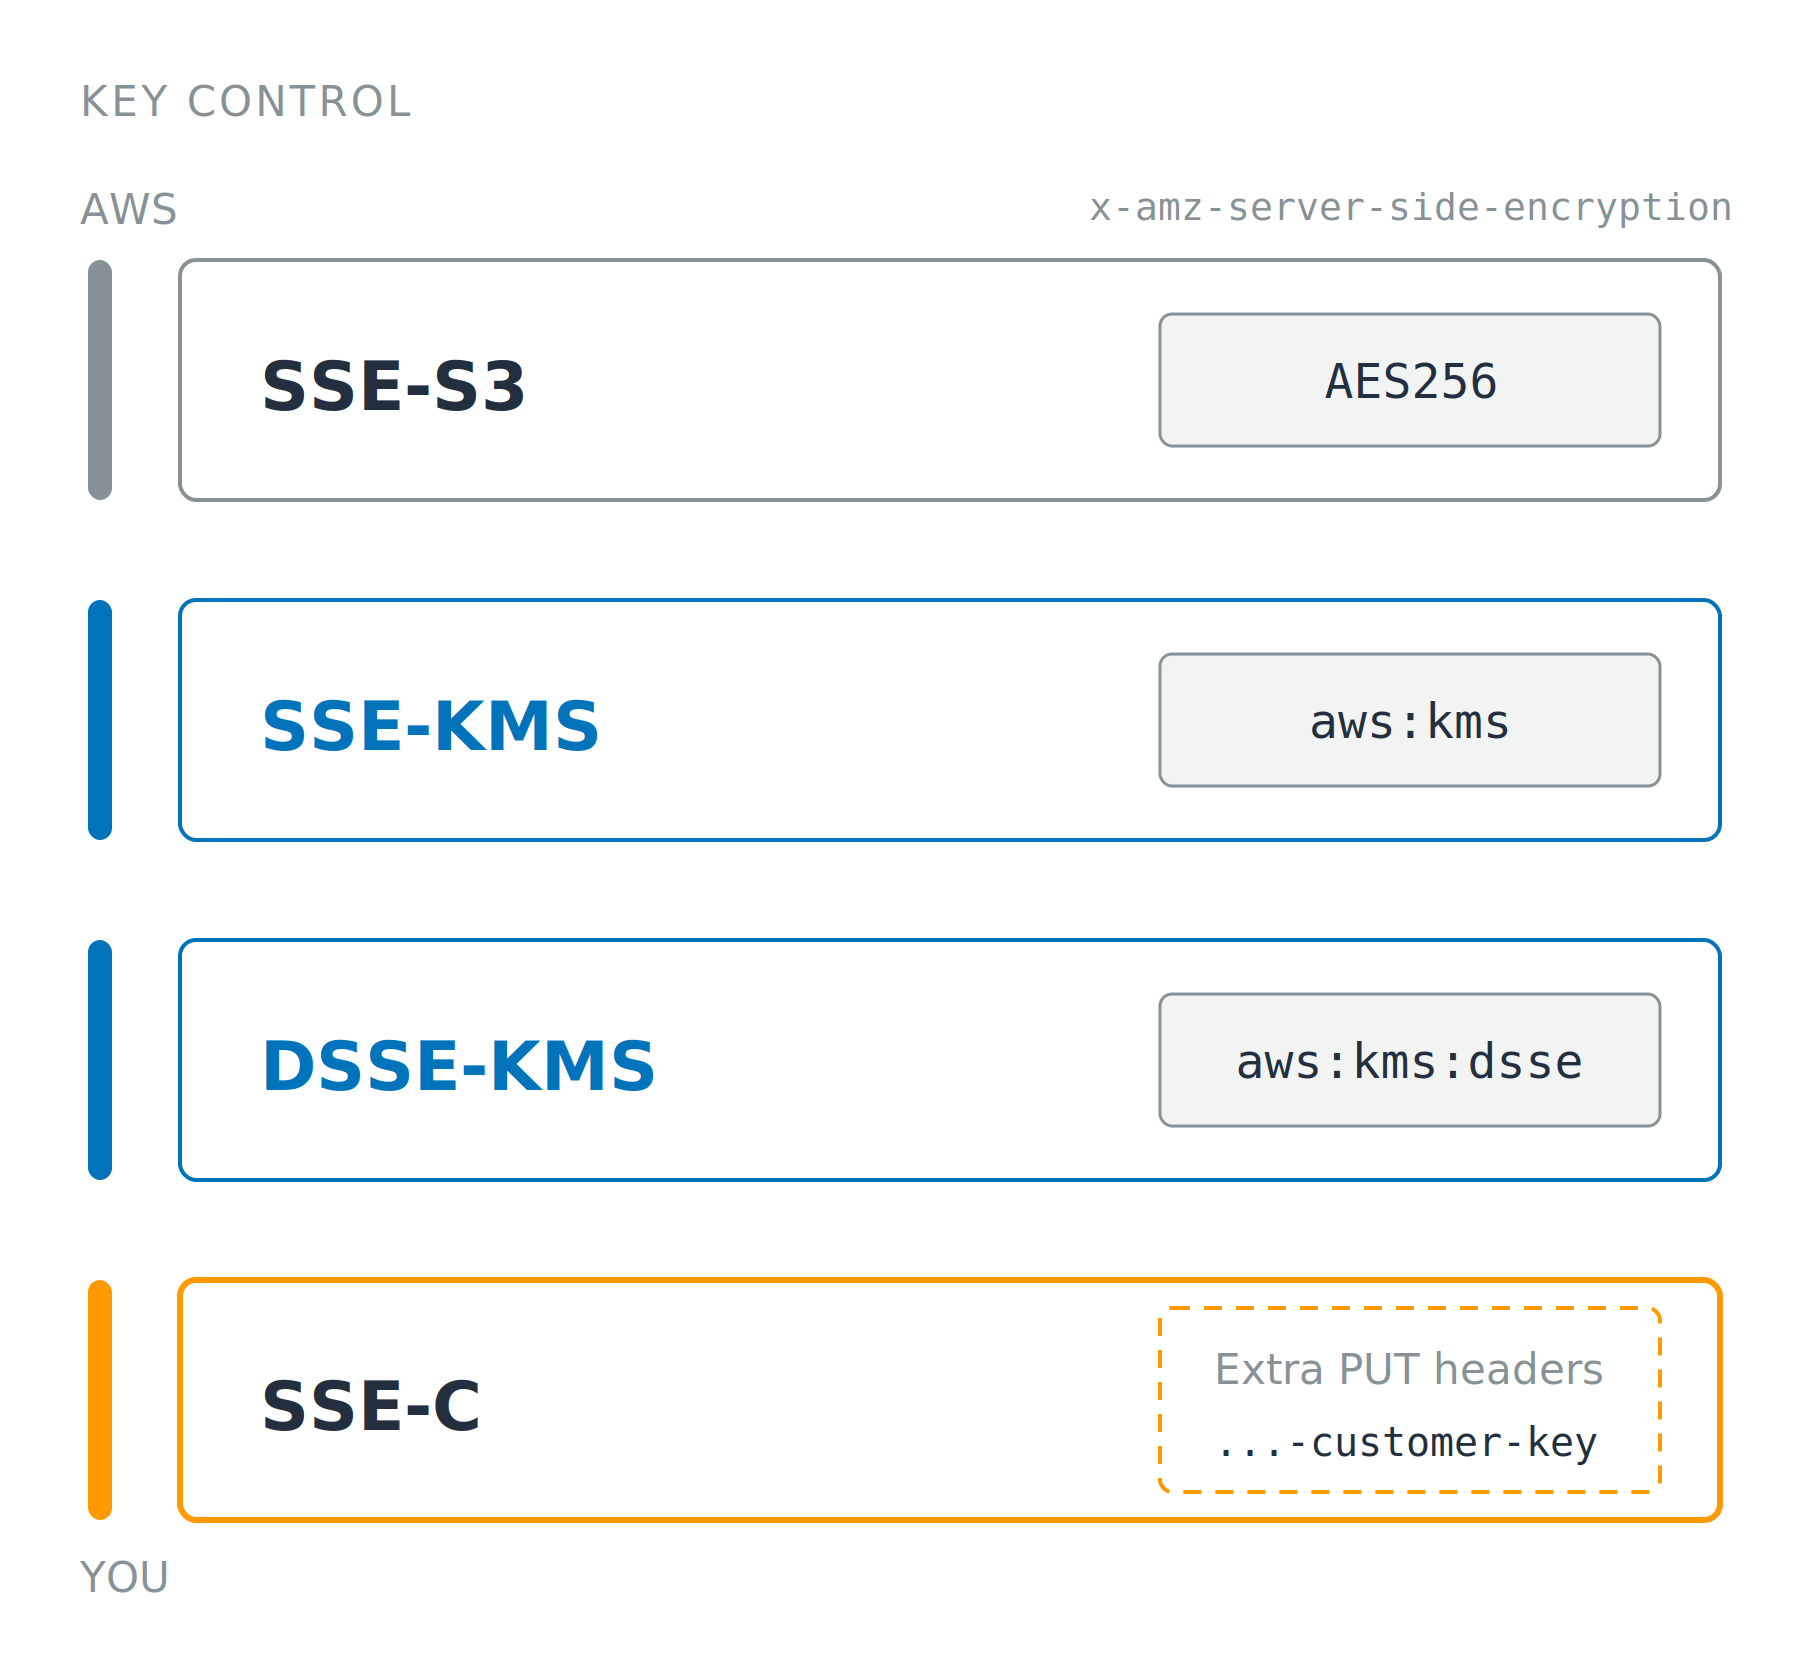
4つのモード、1つの違い
SSE-KMS のコストへの懸念
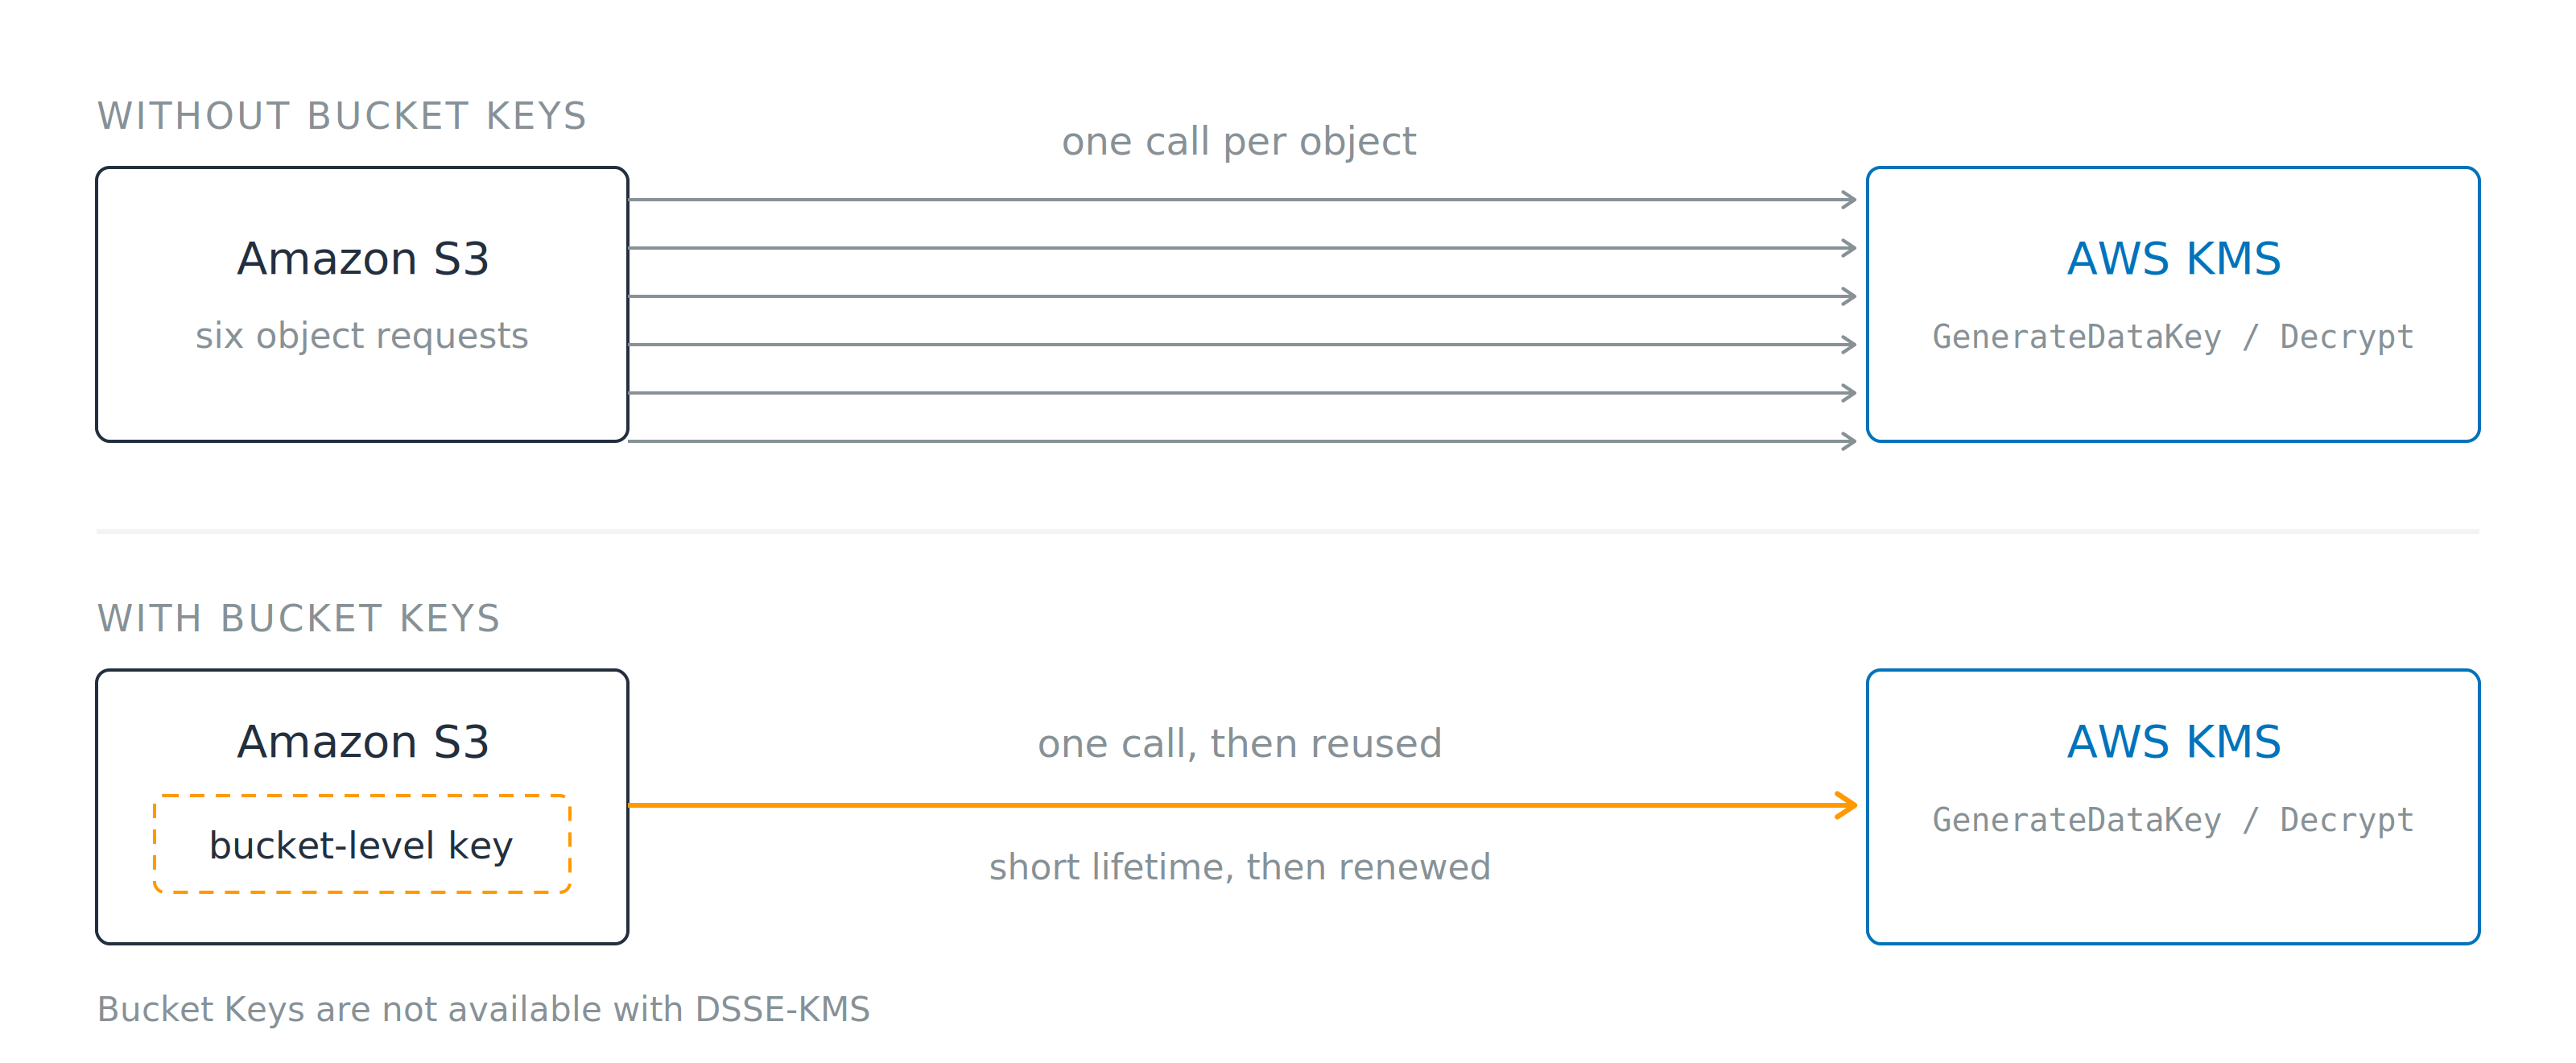
テーブルではなくフィールドを暗号化する
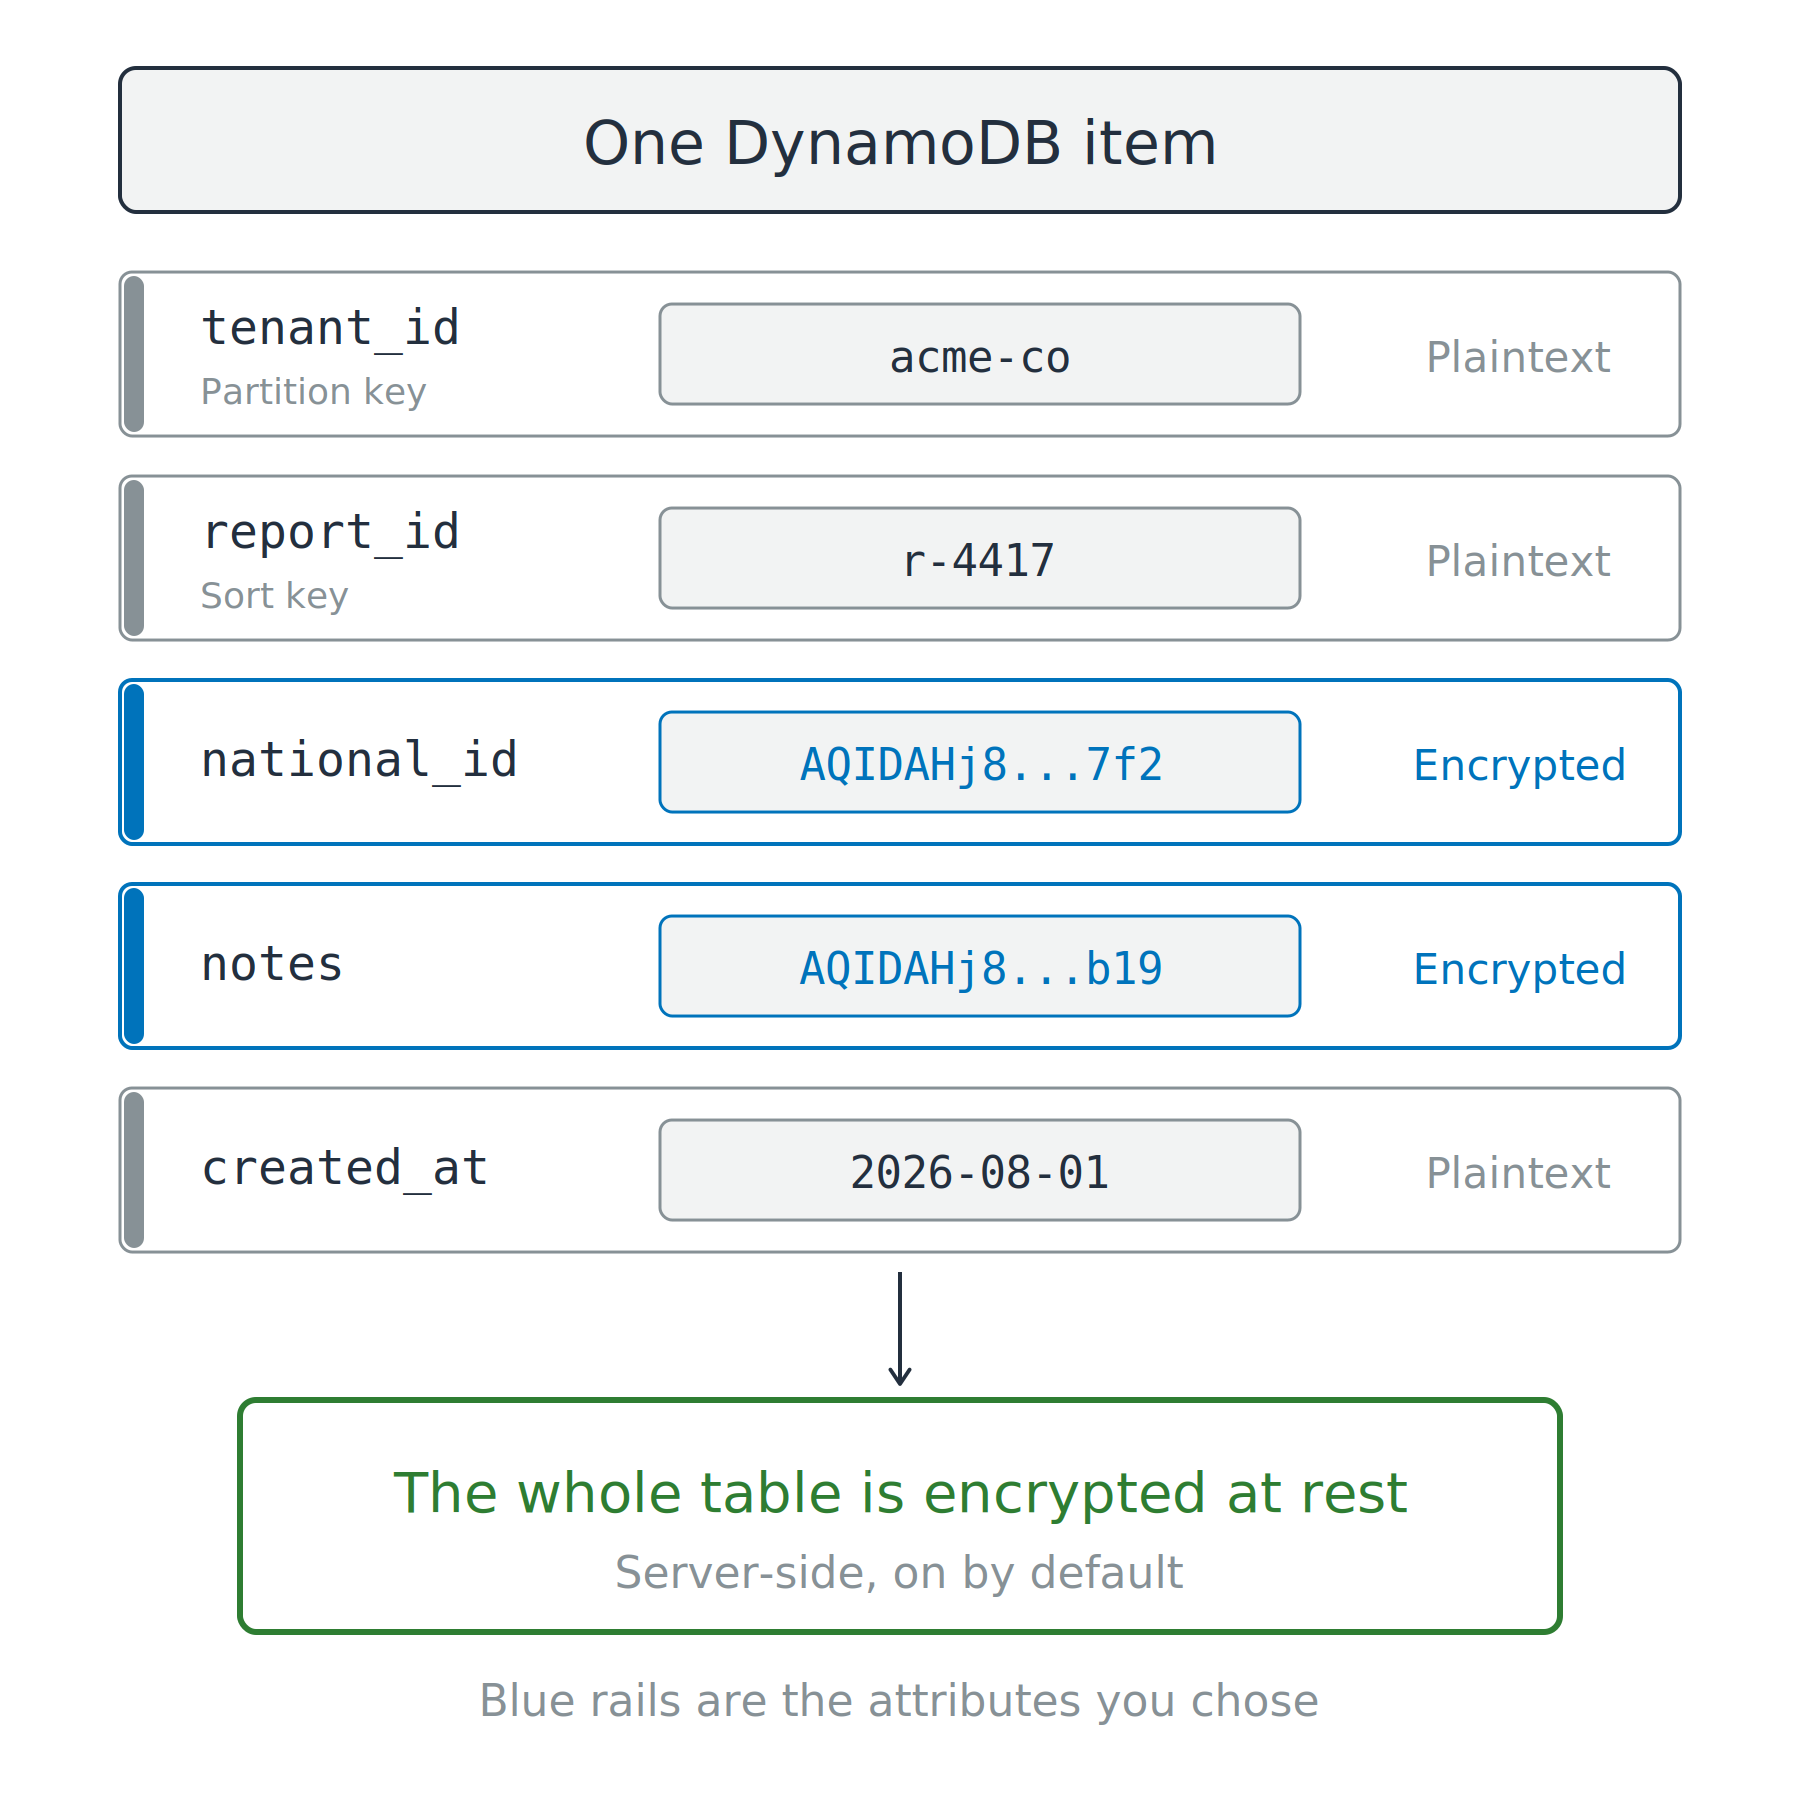
テーブルではなくフィールドを暗号化する
TLS は提供されるが必須ではない
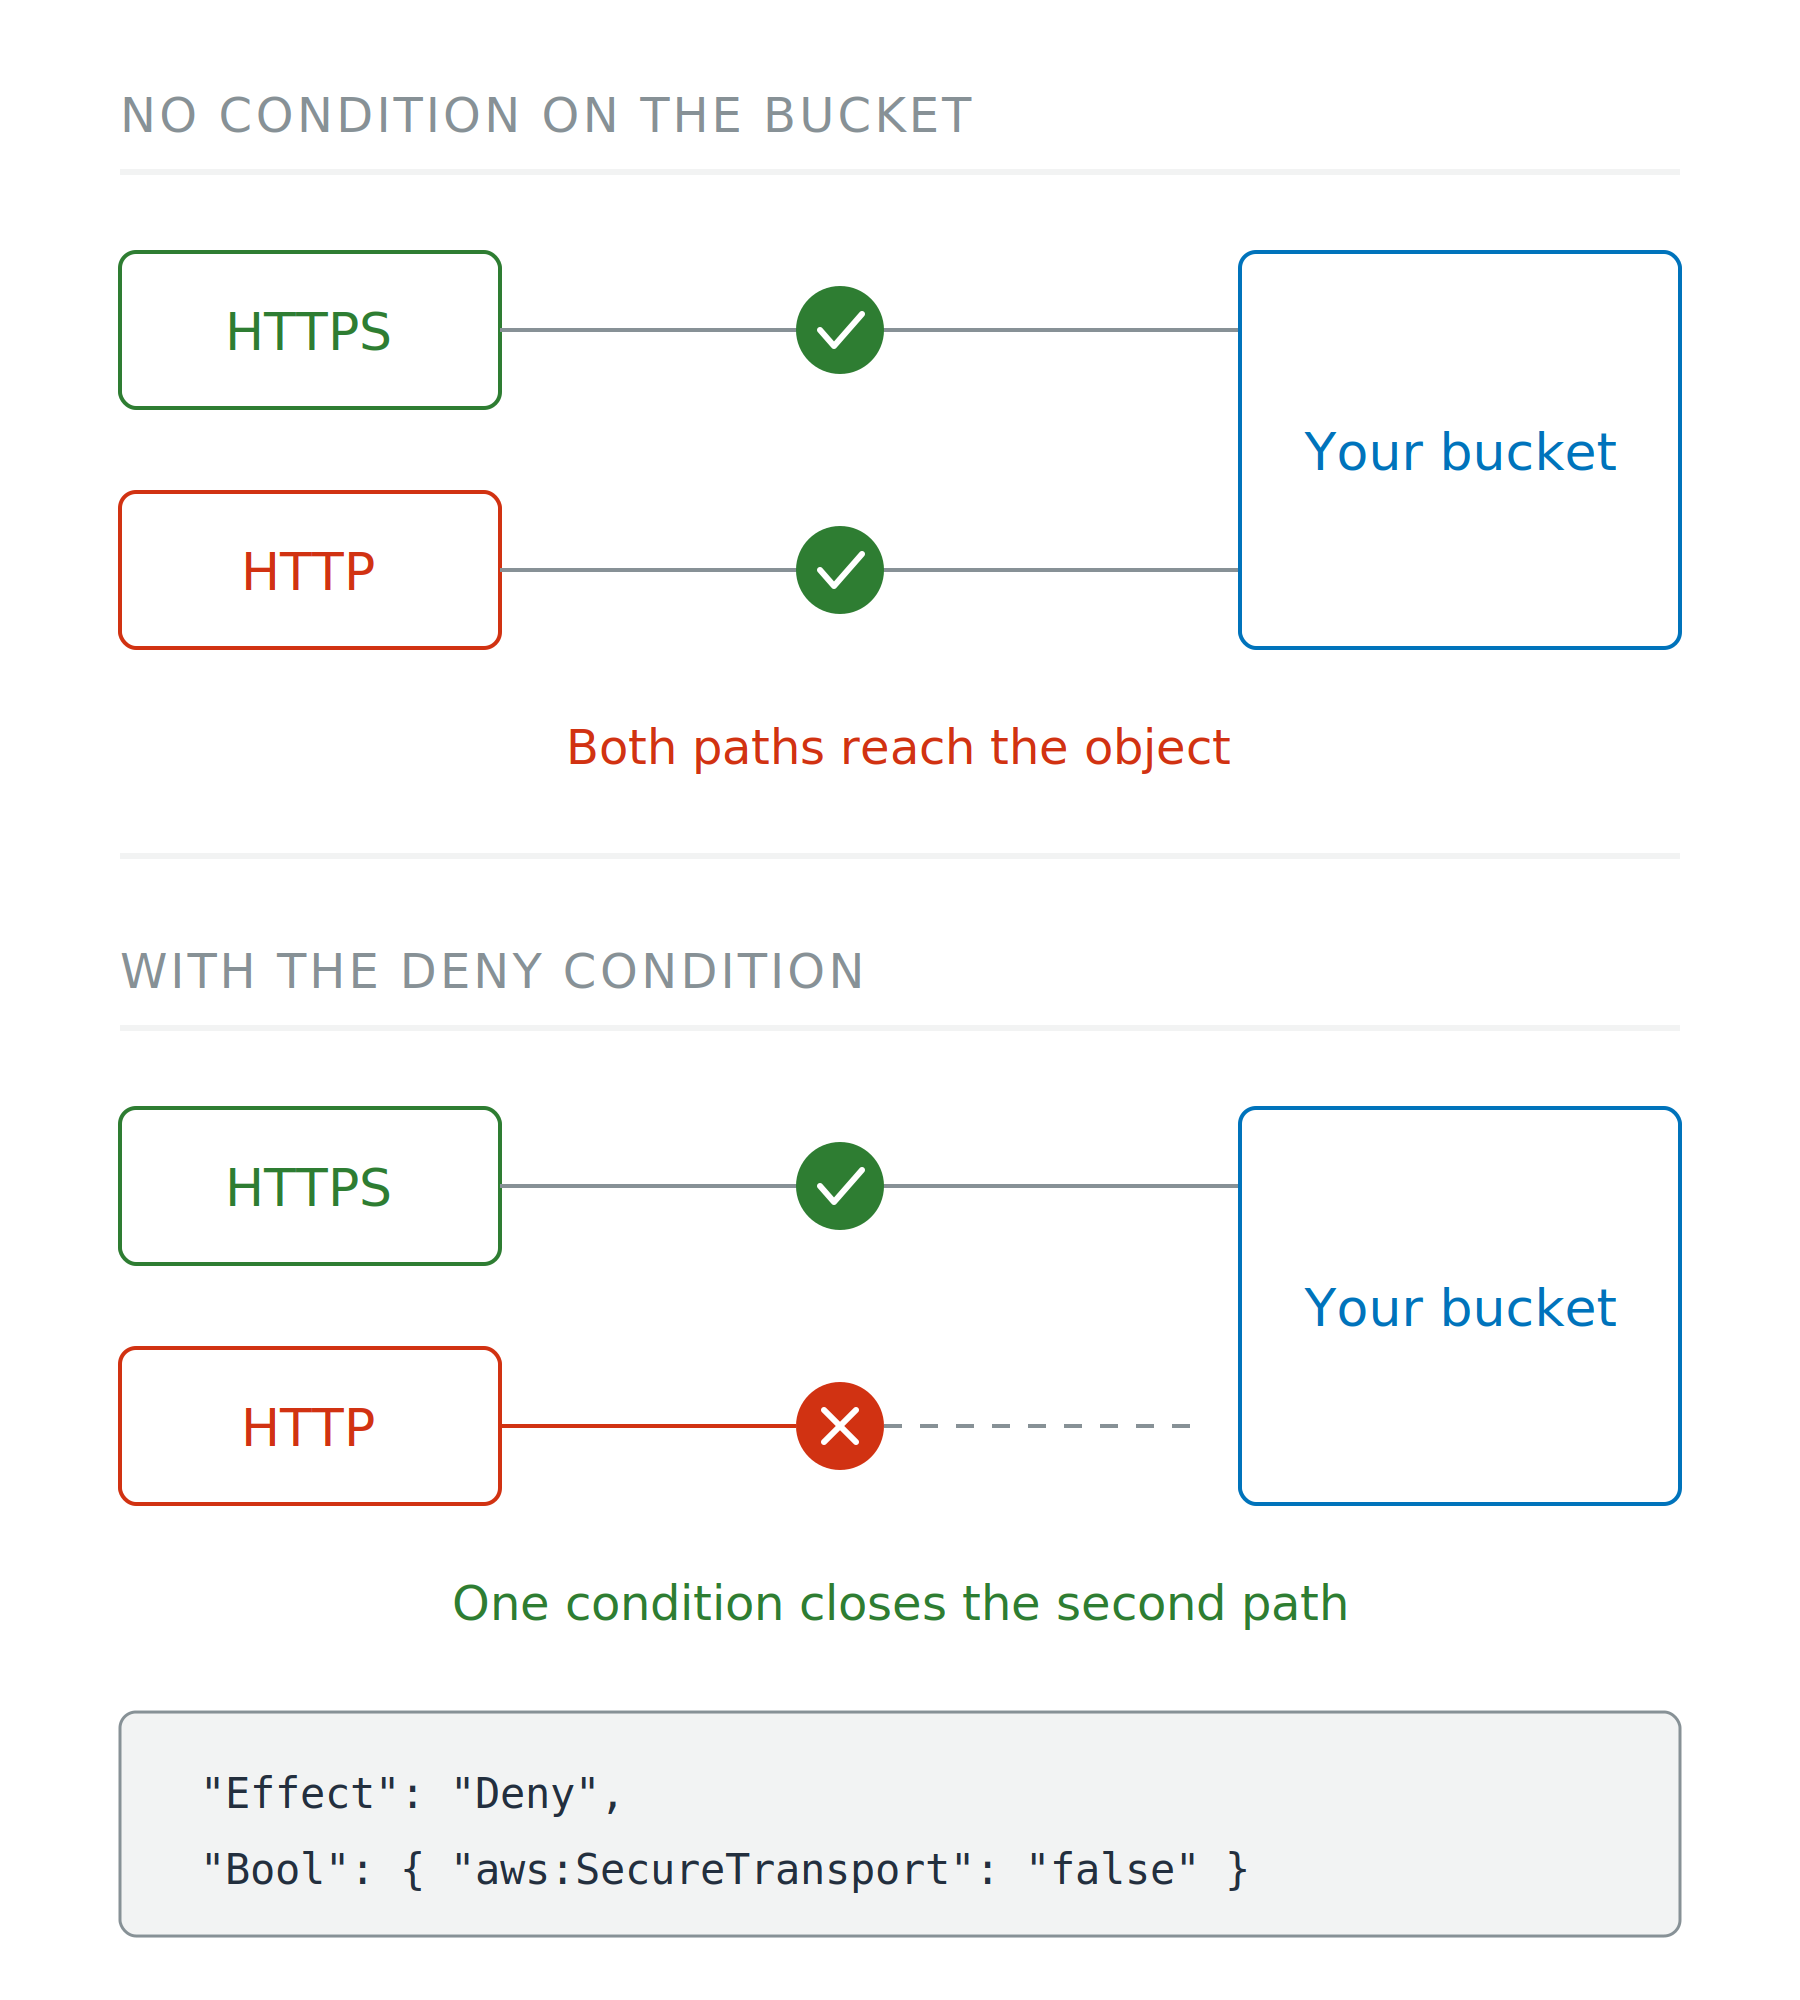
TLS は提供されるが必須ではない
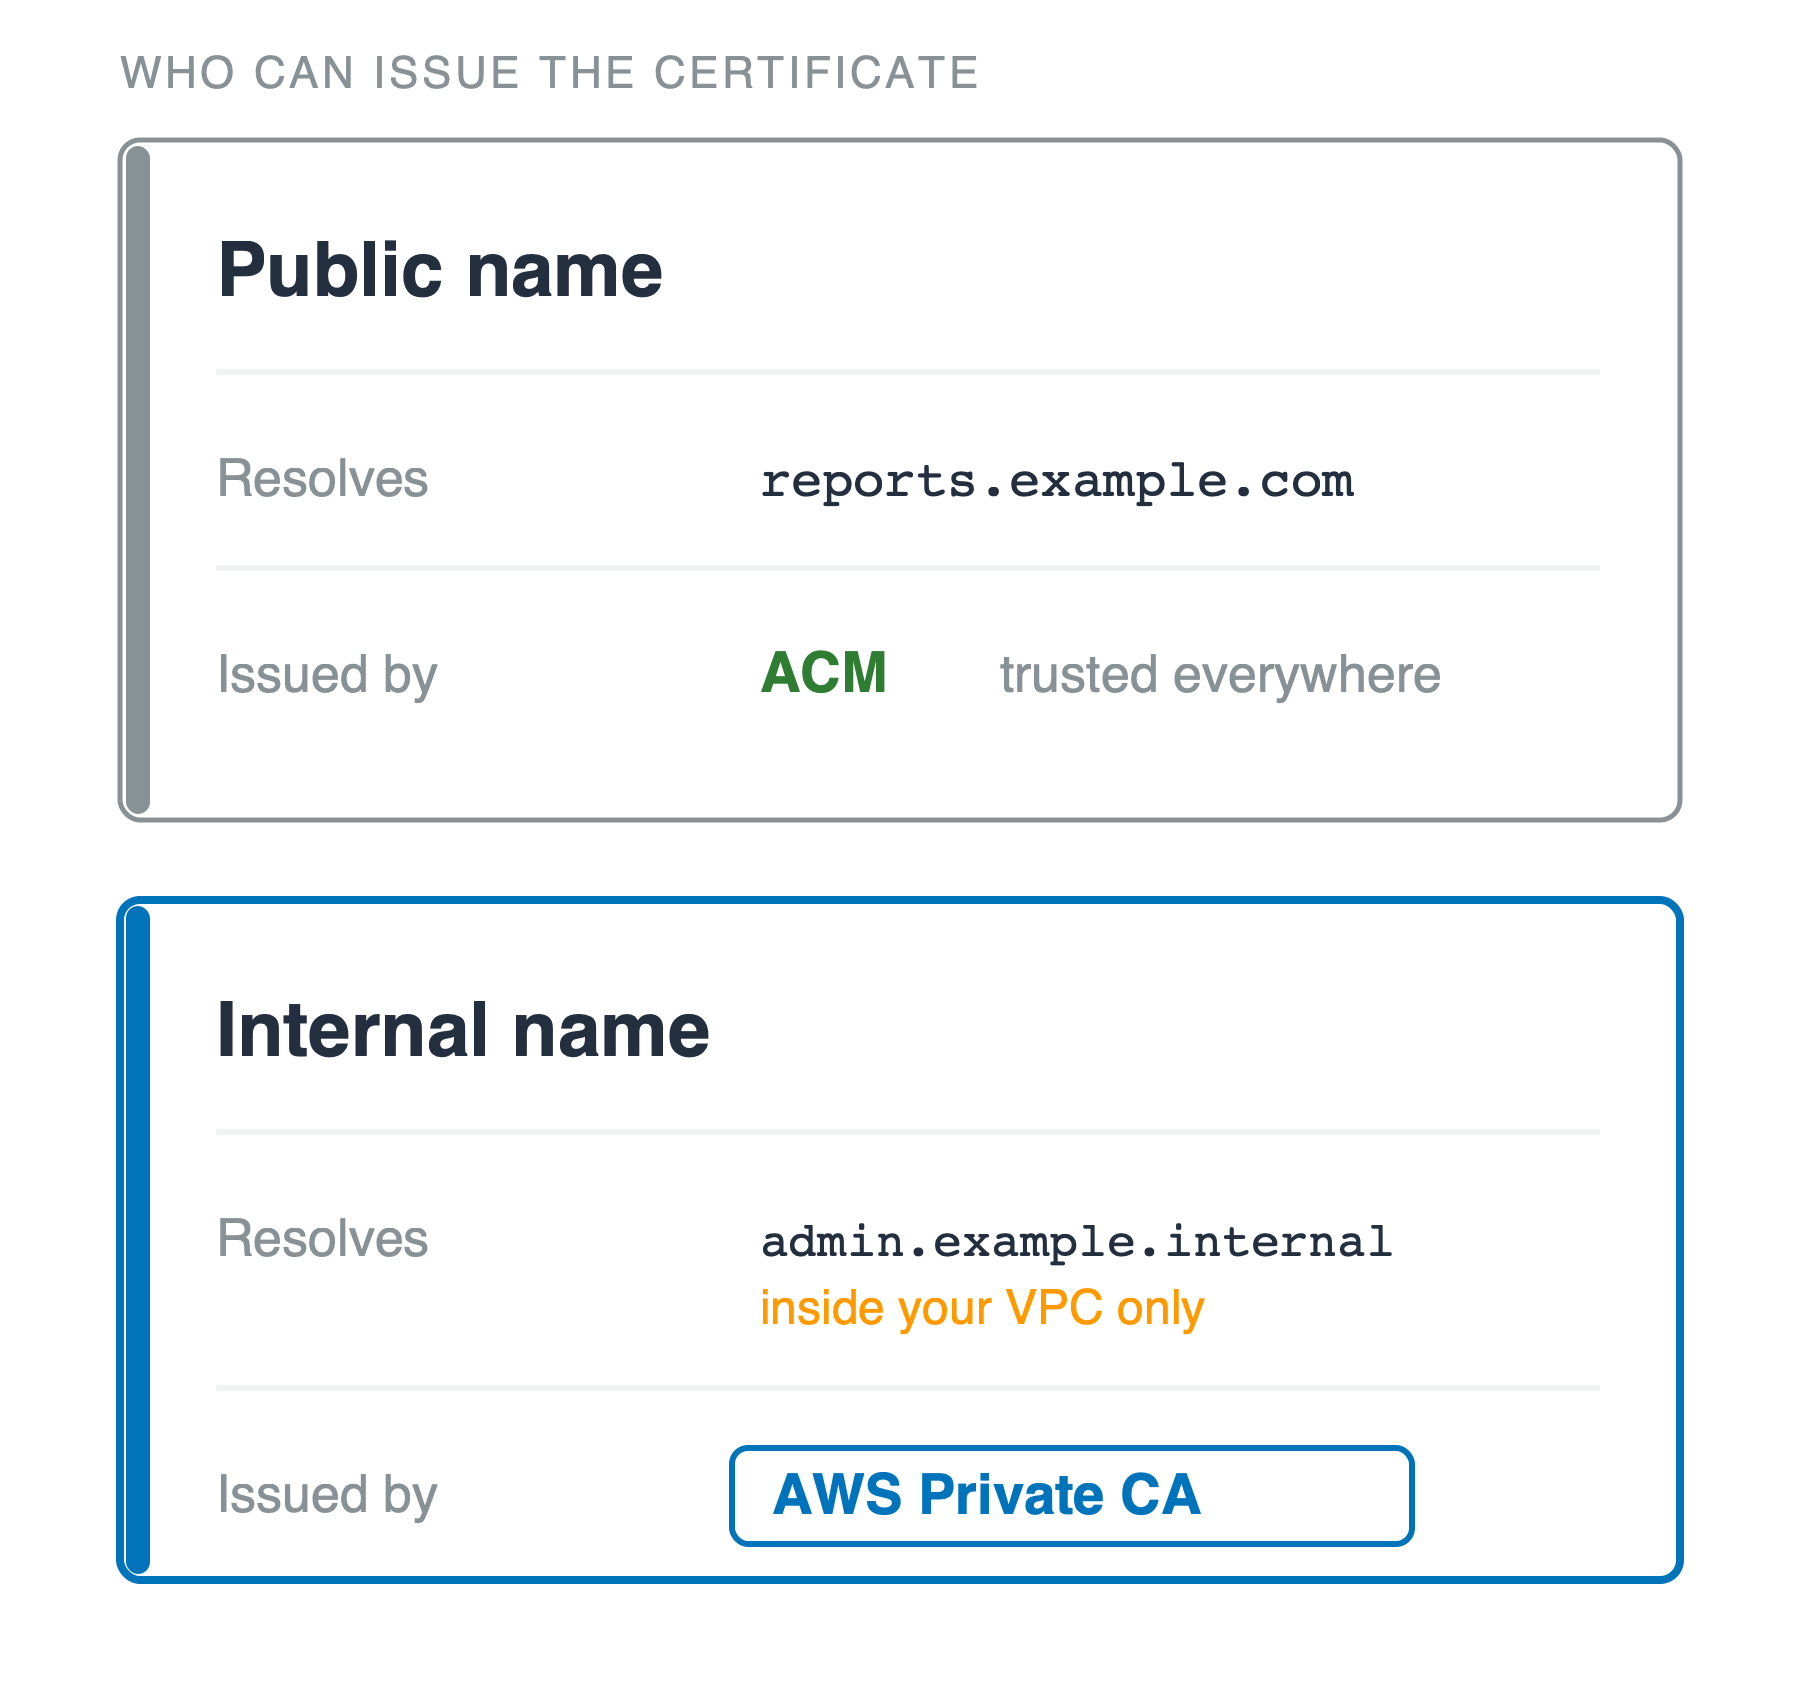
名前を保証するのはどの認証局か
秘密鍵の管理責任は自分にある
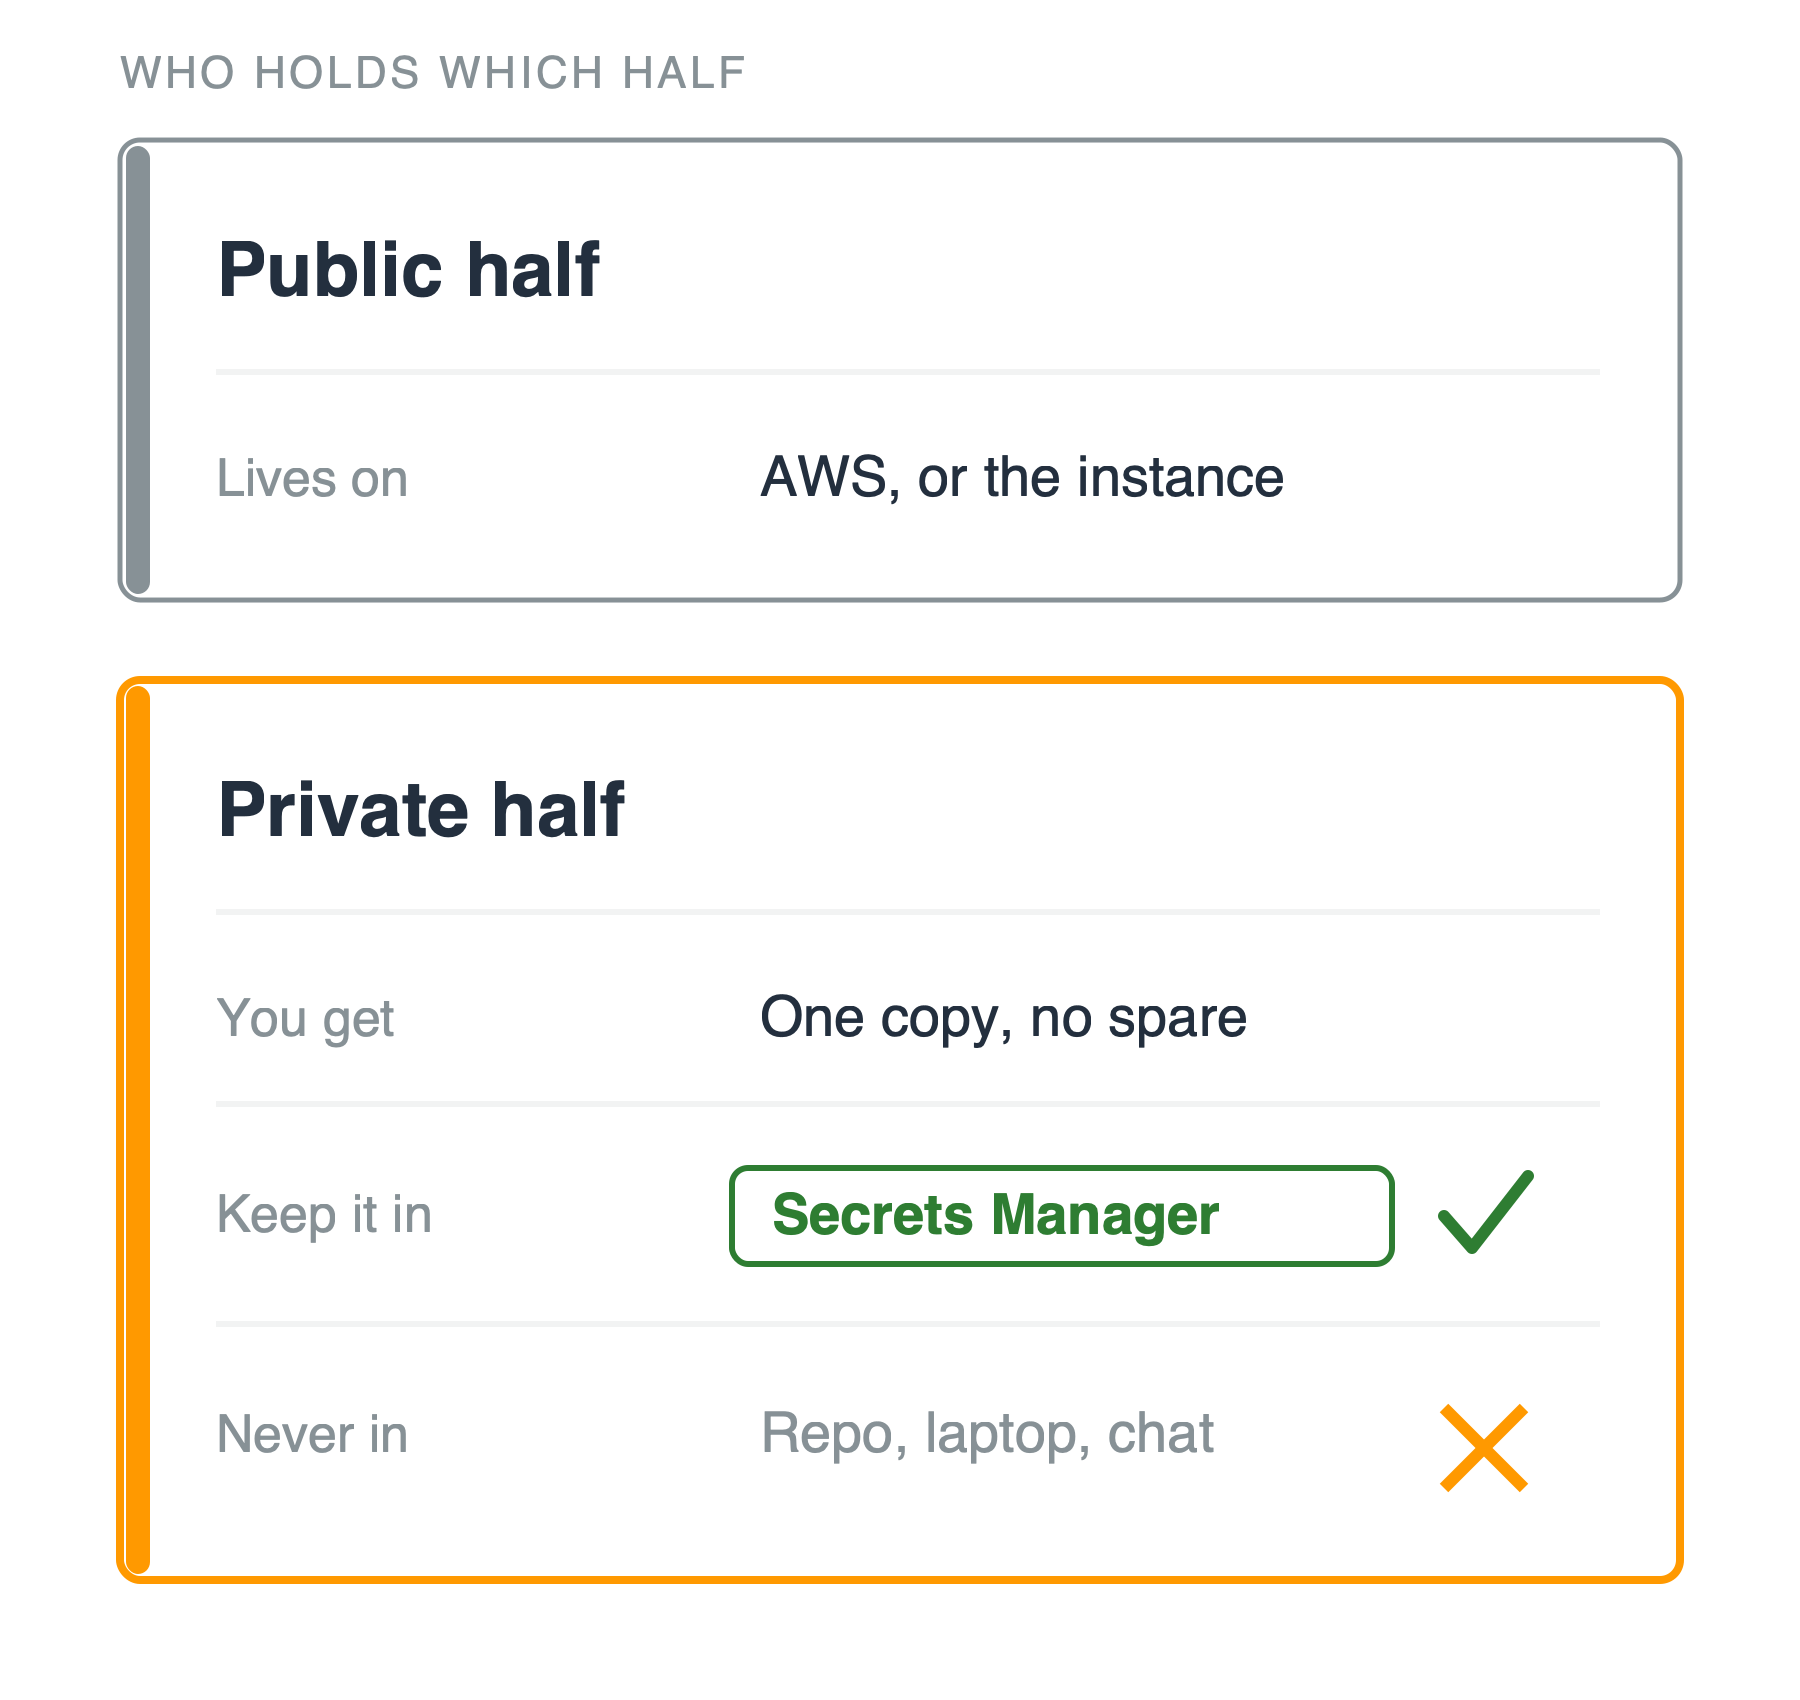
秘密鍵の管理責任は自分にある
答えは1つではなく3つ