おめでとうございます

開発者のための AWS セキュリティ活用

Rahul Singh

Technical Product Manager

AWS がチェックする ID

確認したこと

  • アクターとプリンシパル: AWS がチェックするのは誰の身分証か
  • 明示的な拒否が最優先、一致しなければ暗黙的な拒否

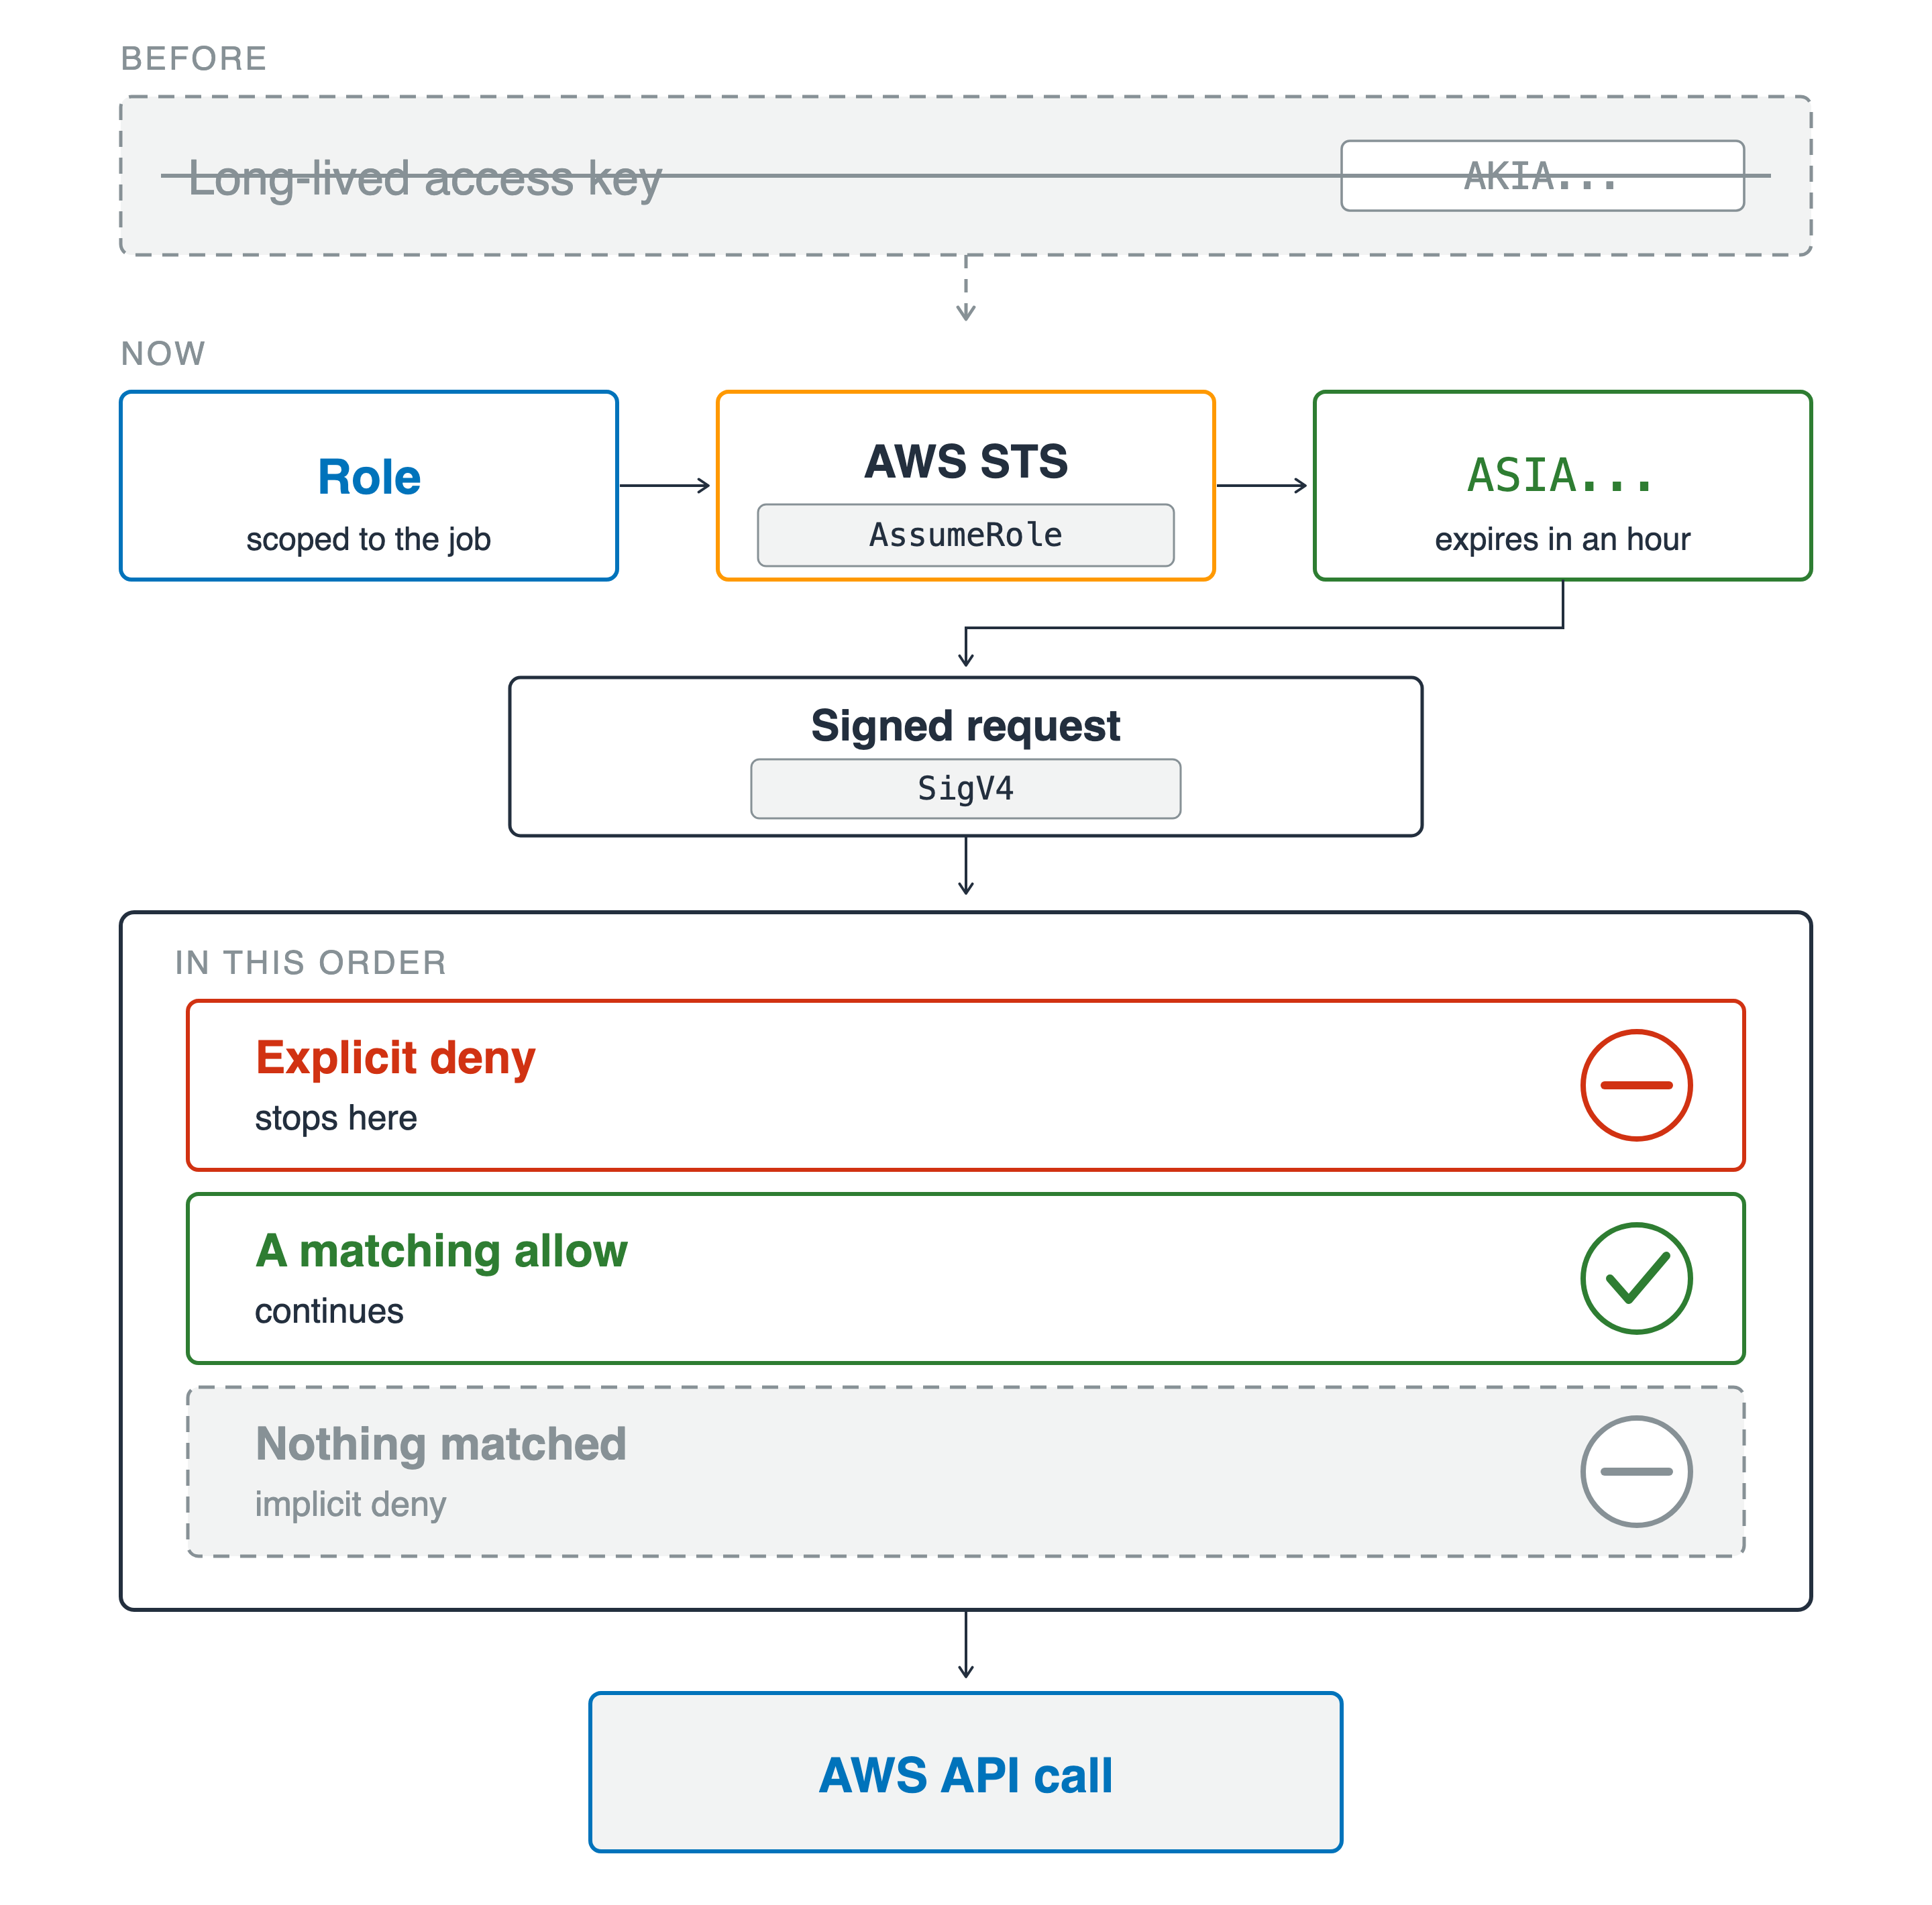
リクエストの流れを最初から最後まで図示しています。上部には、取り消し線が引かれたグレーのボックスがあり、AKIA から始まる長期有効なアクセスキーを表しています。その下には、ジョブの範囲に限定されたロールが AWS STS を通じて、1時間で失効する ASIA から始まる一時的な認証情報に変換され、SigV4 で署名されたリクエストになります。このリクエストは順番にチェックされるゲートを通過します: リクエストを止める明示的な拒否、通過を許可する一致した許可、そしてどれにも一致しない場合は暗黙的な拒否となるダッシュ帯です。これを通過したリクエストは AWS API 呼び出しとして送信されます。

開発者のための AWS セキュリティ活用

AWS がチェックする ID

確認したこと

  • アクターとプリンシパル: AWS がチェックするのは誰の身分証か
  • 明示的な拒否が最優先、一致しなければ暗黙的な拒否
  • 永続的なキーではなく、1時間限定のロール
  • すべてのリクエストに SigV4 署名、事前署名は1回限り

リクエストの流れを最初から最後まで図示しています。上部には、取り消し線が引かれたグレーのボックスがあり、AKIA から始まる長期有効なアクセスキーを表しています。その下には、ジョブの範囲に限定されたロールが AWS STS を通じて、1時間で失効する ASIA から始まる一時的な認証情報に変換され、SigV4 で署名されたリクエストになります。このリクエストは順番にチェックされるゲートを通過します: リクエストを止める明示的な拒否、通過を許可する一致した許可、そしてどれにも一致しない場合は暗黙的な拒否となるダッシュ帯です。これを通過したリクエストは AWS API 呼び出しとして送信されます。

開発者のための AWS セキュリティ活用

誰が何にアクセスできるか

確認したこと

  • ユーザープールはサインインを処理し、アイデンティティプールは認証情報を発行
  • トークンを検証してから、クレームを疑う

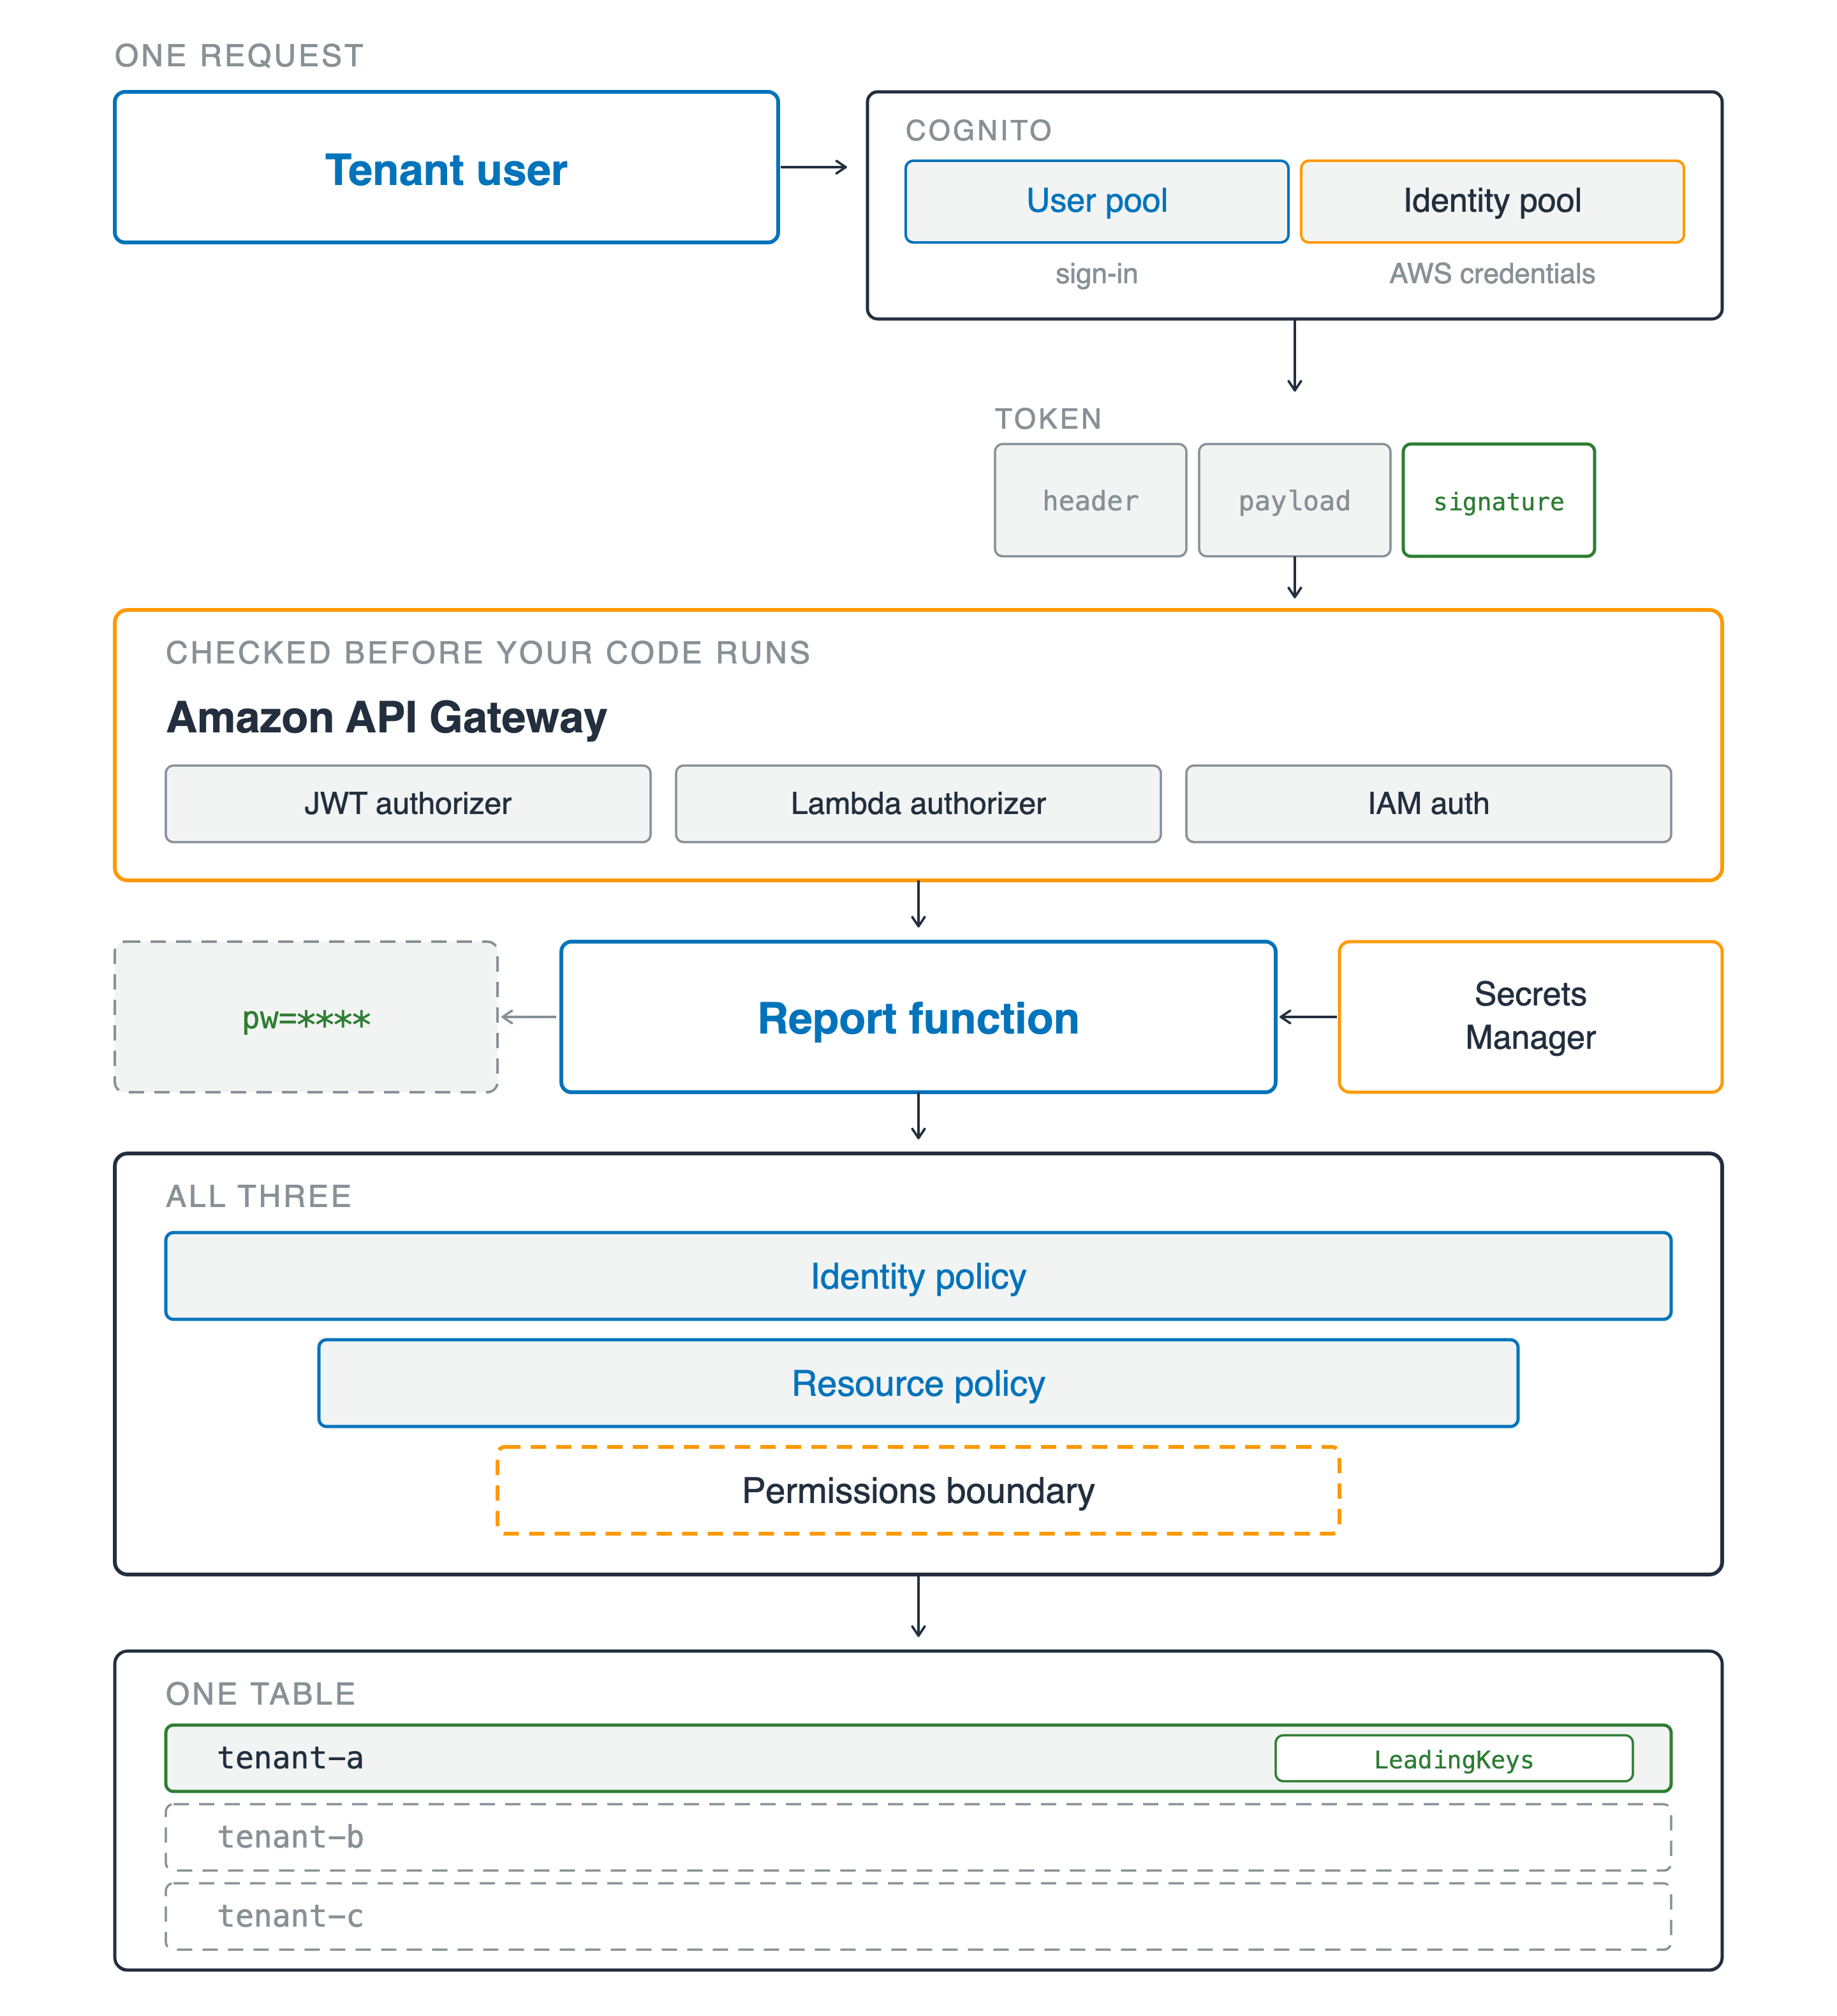
すべての層を通過する1つのリクエストを図示しています。テナントユーザーが Amazon Cognito に到達し、1つの枠内に2つのボックスとして描かれています: ユーザーをサインインさせるユーザープールと、AWS の認証情報を発行するアイデンティティプールです。その下にあるトークンは header、payload、signature の3つのセグメントで構成され、signature だけが緑色で囲まれています。これは Amazon API Gateway に入り、コード実行前にチェックされると表記され、JWT オーソライザー、Lambda オーソライザー、IAM 認証のいずれかを提供します。その下では、report 関数が Secrets Manager から値を取得し、pw イコール四つのアスタリスクというマスクされた行を出力します。その下で3つの権限レイヤーが絞り込まれます: アイデンティティポリシー、リソースポリシー、そして点線で示された permissions boundary です。一番下では、共有テーブルの1行が点灯し LeadingKeys とタグ付けされている一方、他の2つのテナントの行は点線のグレーのままです。

開発者のための AWS セキュリティ活用

誰が何にアクセスできるか

確認したこと

  • ユーザープールはサインインを処理し、アイデンティティプールは認証情報を発行
  • トークンを検証してから、クレームを疑う
  • アイデンティティ、リソース、境界: 3つの層でひとつの答え
  • テナント条件を1つ、それをすり抜ける Scan、そしてログから除外されたパスワード

すべての層を通過する1つのリクエストを図示しています。テナントユーザーが Amazon Cognito に到達し、1つの枠内に2つのボックスとして描かれています: ユーザーをサインインさせるユーザープールと、AWS の認証情報を発行するアイデンティティプールです。その下にあるトークンは header、payload、signature の3つのセグメントで構成され、signature だけが緑色で囲まれています。これは Amazon API Gateway に入り、コード実行前にチェックされると表記され、JWT オーソライザー、Lambda オーソライザー、IAM 認証のいずれかを提供します。その下では、report 関数が Secrets Manager から値を取得し、pw イコール四つのアスタリスクというマスクされた行を出力します。その下で3つの権限レイヤーが絞り込まれます: アイデンティティポリシー、リソースポリシー、そして点線で示された permissions boundary です。一番下では、共有テーブルの1行が点灯し LeadingKeys とタグ付けされている一方、他の2つのテナントの行は点線のグレーのままです。

開発者のための AWS セキュリティ活用

証明してからリリース

確認したこと

  • デフォルトで暗号化、ただしどのモードと誰の鍵を使うか
  • 鍵には2つのゲート、両方とも開く必要がある

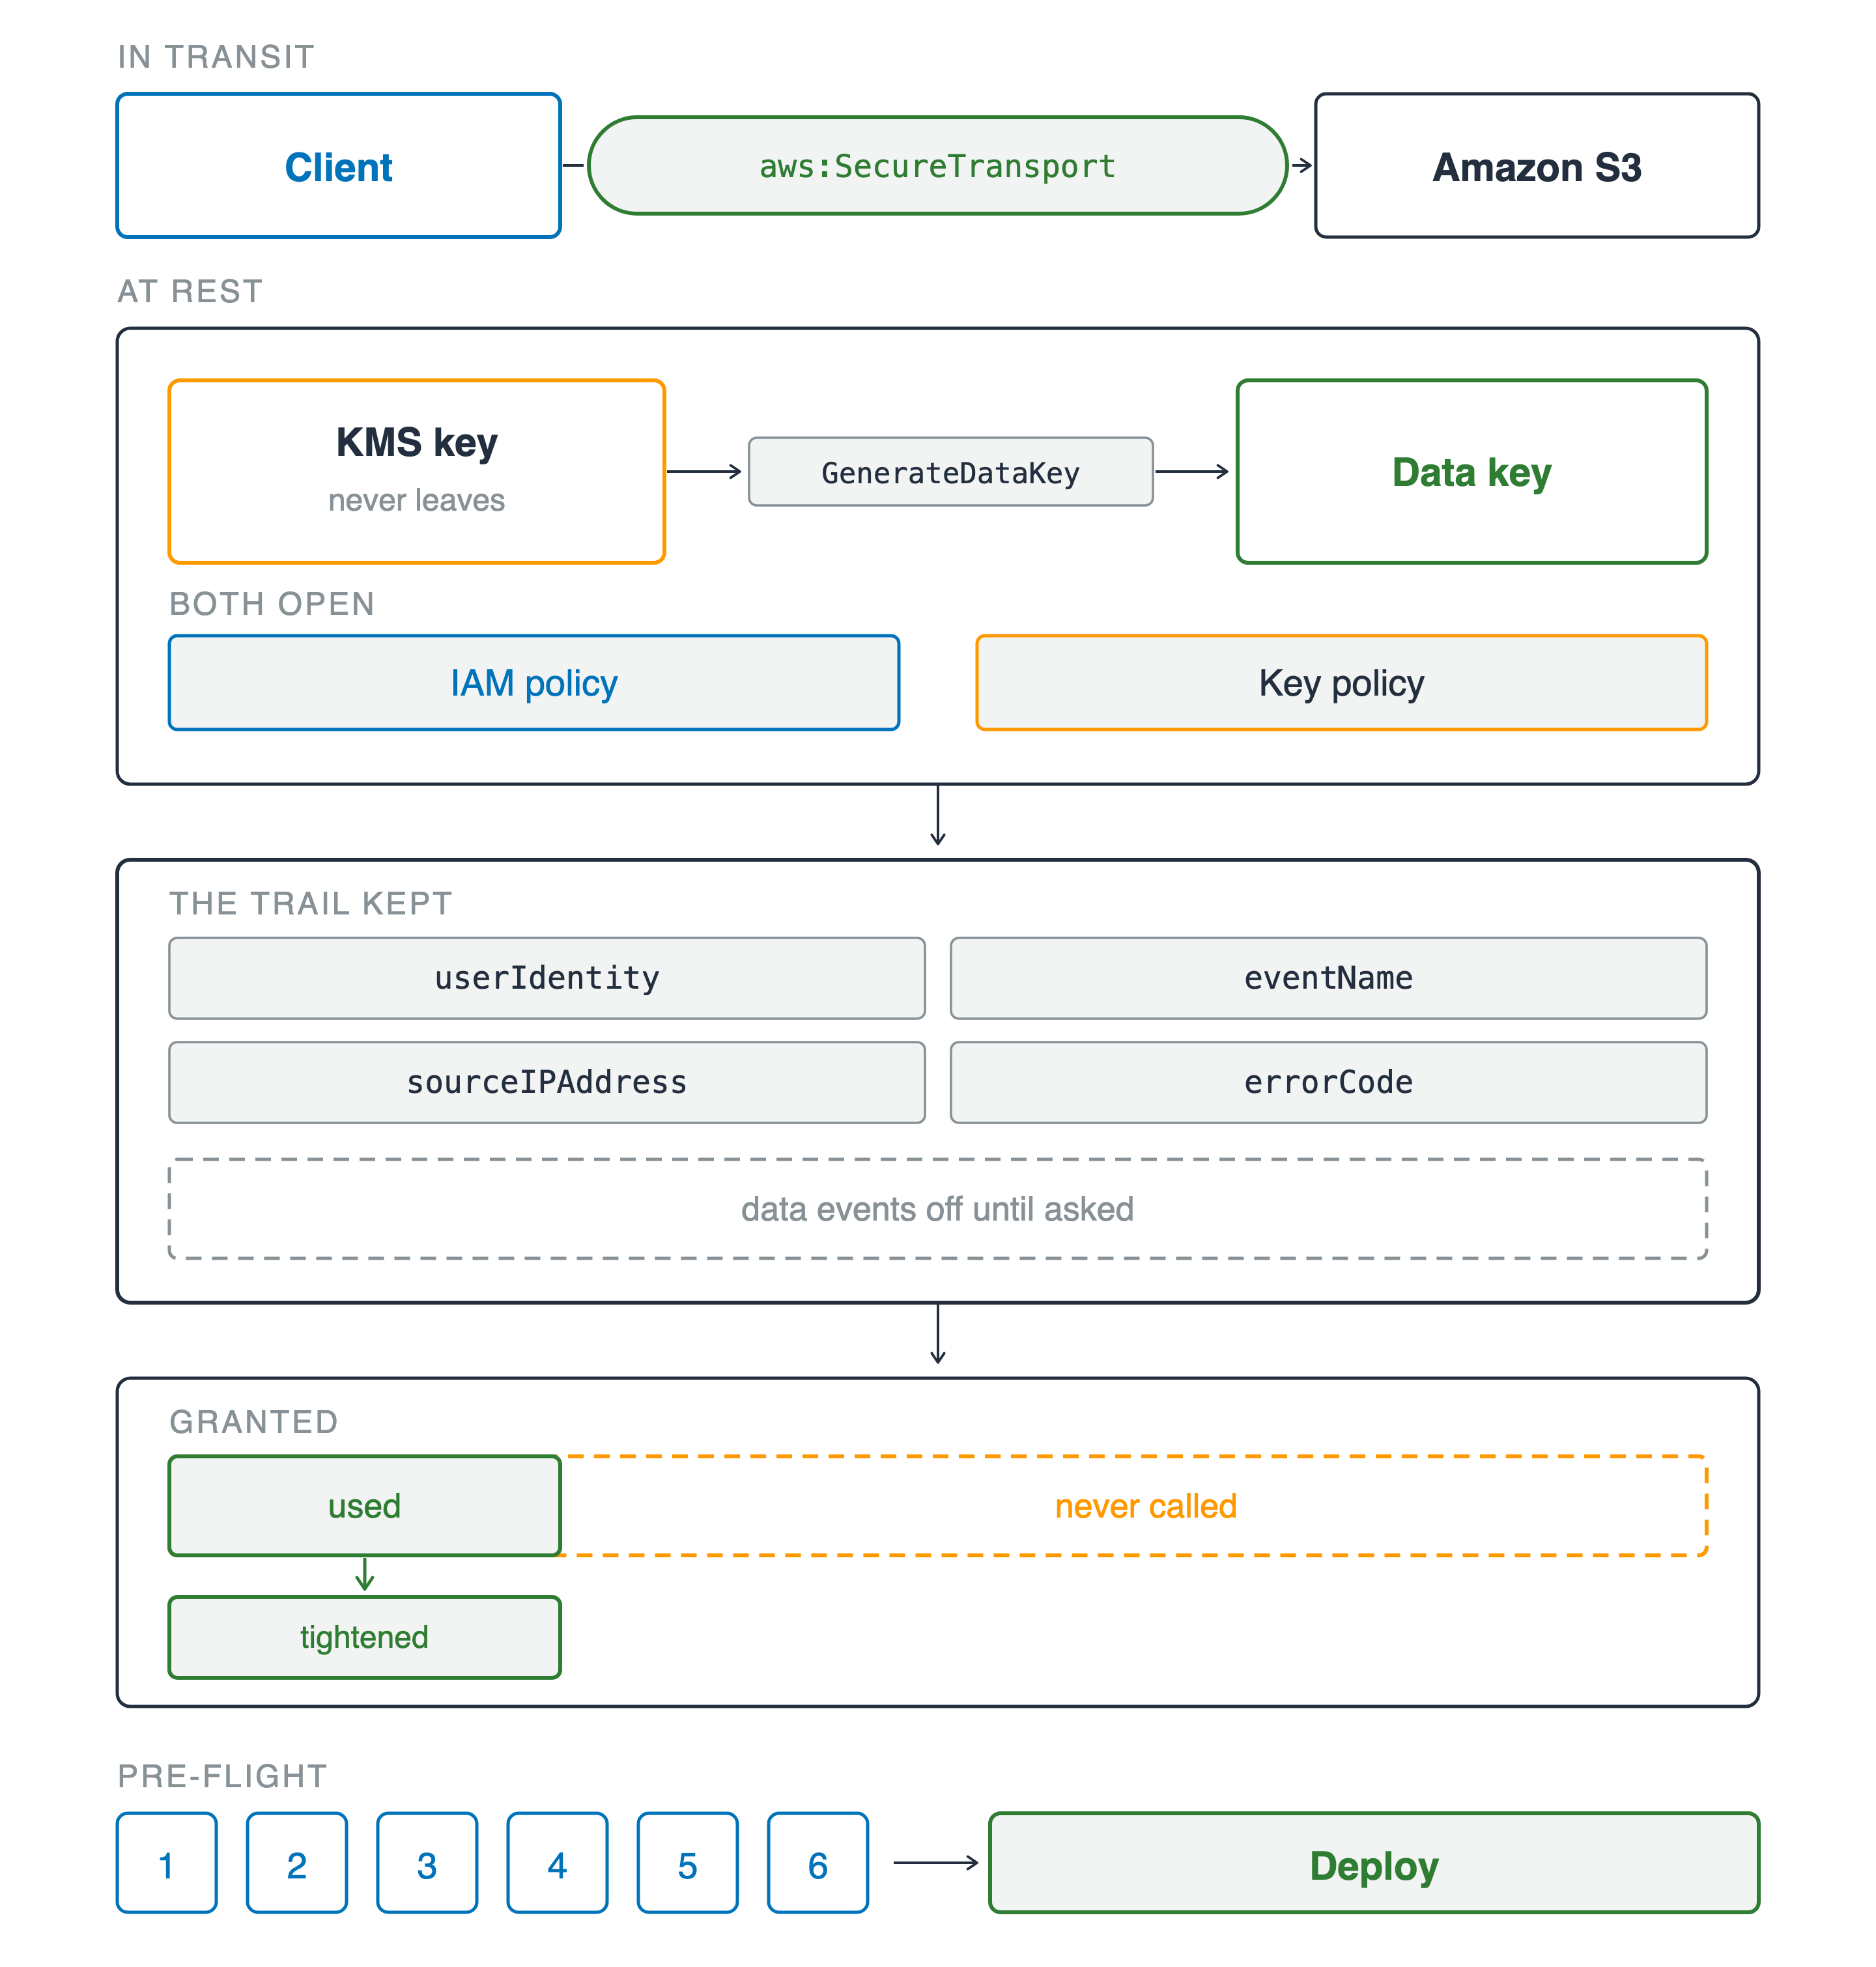
4つの帯で構成されています。転送中は、クライアントが aws:SecureTransport と表示されたチャネルを通じて Amazon S3 に到達します。保存時には、外部に出ることのない KMS キーが GenerateDataKey を呼び出してデータキーを生成し、その上には両方とも開く必要がある2つのゲート、IAM ポリシーとキーポリシーがあります。その下には、証跡が記録した内容が示されています: userIdentity、eventName、sourceIPAddress、errorCode で、要求されるまでデータイベントはオフと表示された点線の帯もあります。続いて、点線で幅広く描かれた granted のバーがあり、その中に小さな実線の used セグメントが含まれ、絞り込まれて厳格化されたポリシーへとつながります。一番下には、6つの番号付きの質問がデプロイのステップへとつながっています。

開発者のための AWS セキュリティ活用

証明してからリリース

確認したこと

  • デフォルトで暗号化、ただしどのモードと誰の鍵を使うか
  • 鍵には2つのゲート、両方とも開く必要がある
  • 証跡が記録していれば、プリンシパルの名前が残る
  • 許可と使用を比較し、6つの質問へ

4つの帯で構成されています。転送中は、クライアントが aws:SecureTransport と表示されたチャネルを通じて Amazon S3 に到達します。保存時には、外部に出ることのない KMS キーが GenerateDataKey を呼び出してデータキーを生成し、その上には両方とも開く必要がある2つのゲート、IAM ポリシーとキーポリシーがあります。その下には、証跡が記録した内容が示されています: userIdentity、eventName、sourceIPAddress、errorCode で、要求されるまでデータイベントはオフと表示された点線の帯もあります。続いて、点線で幅広く描かれた granted のバーがあり、その中に小さな実線の used セグメントが含まれ、絞り込まれて厳格化されたポリシーへとつながります。一番下には、6つの番号付きの質問がデプロイのステップへとつながっています。

開発者のための AWS セキュリティ活用

この先にあるもの


  • 次のサービス: 同じ6つの質問
  • どのプロバイダーでも: アイデンティティ、認可、鍵、証跡

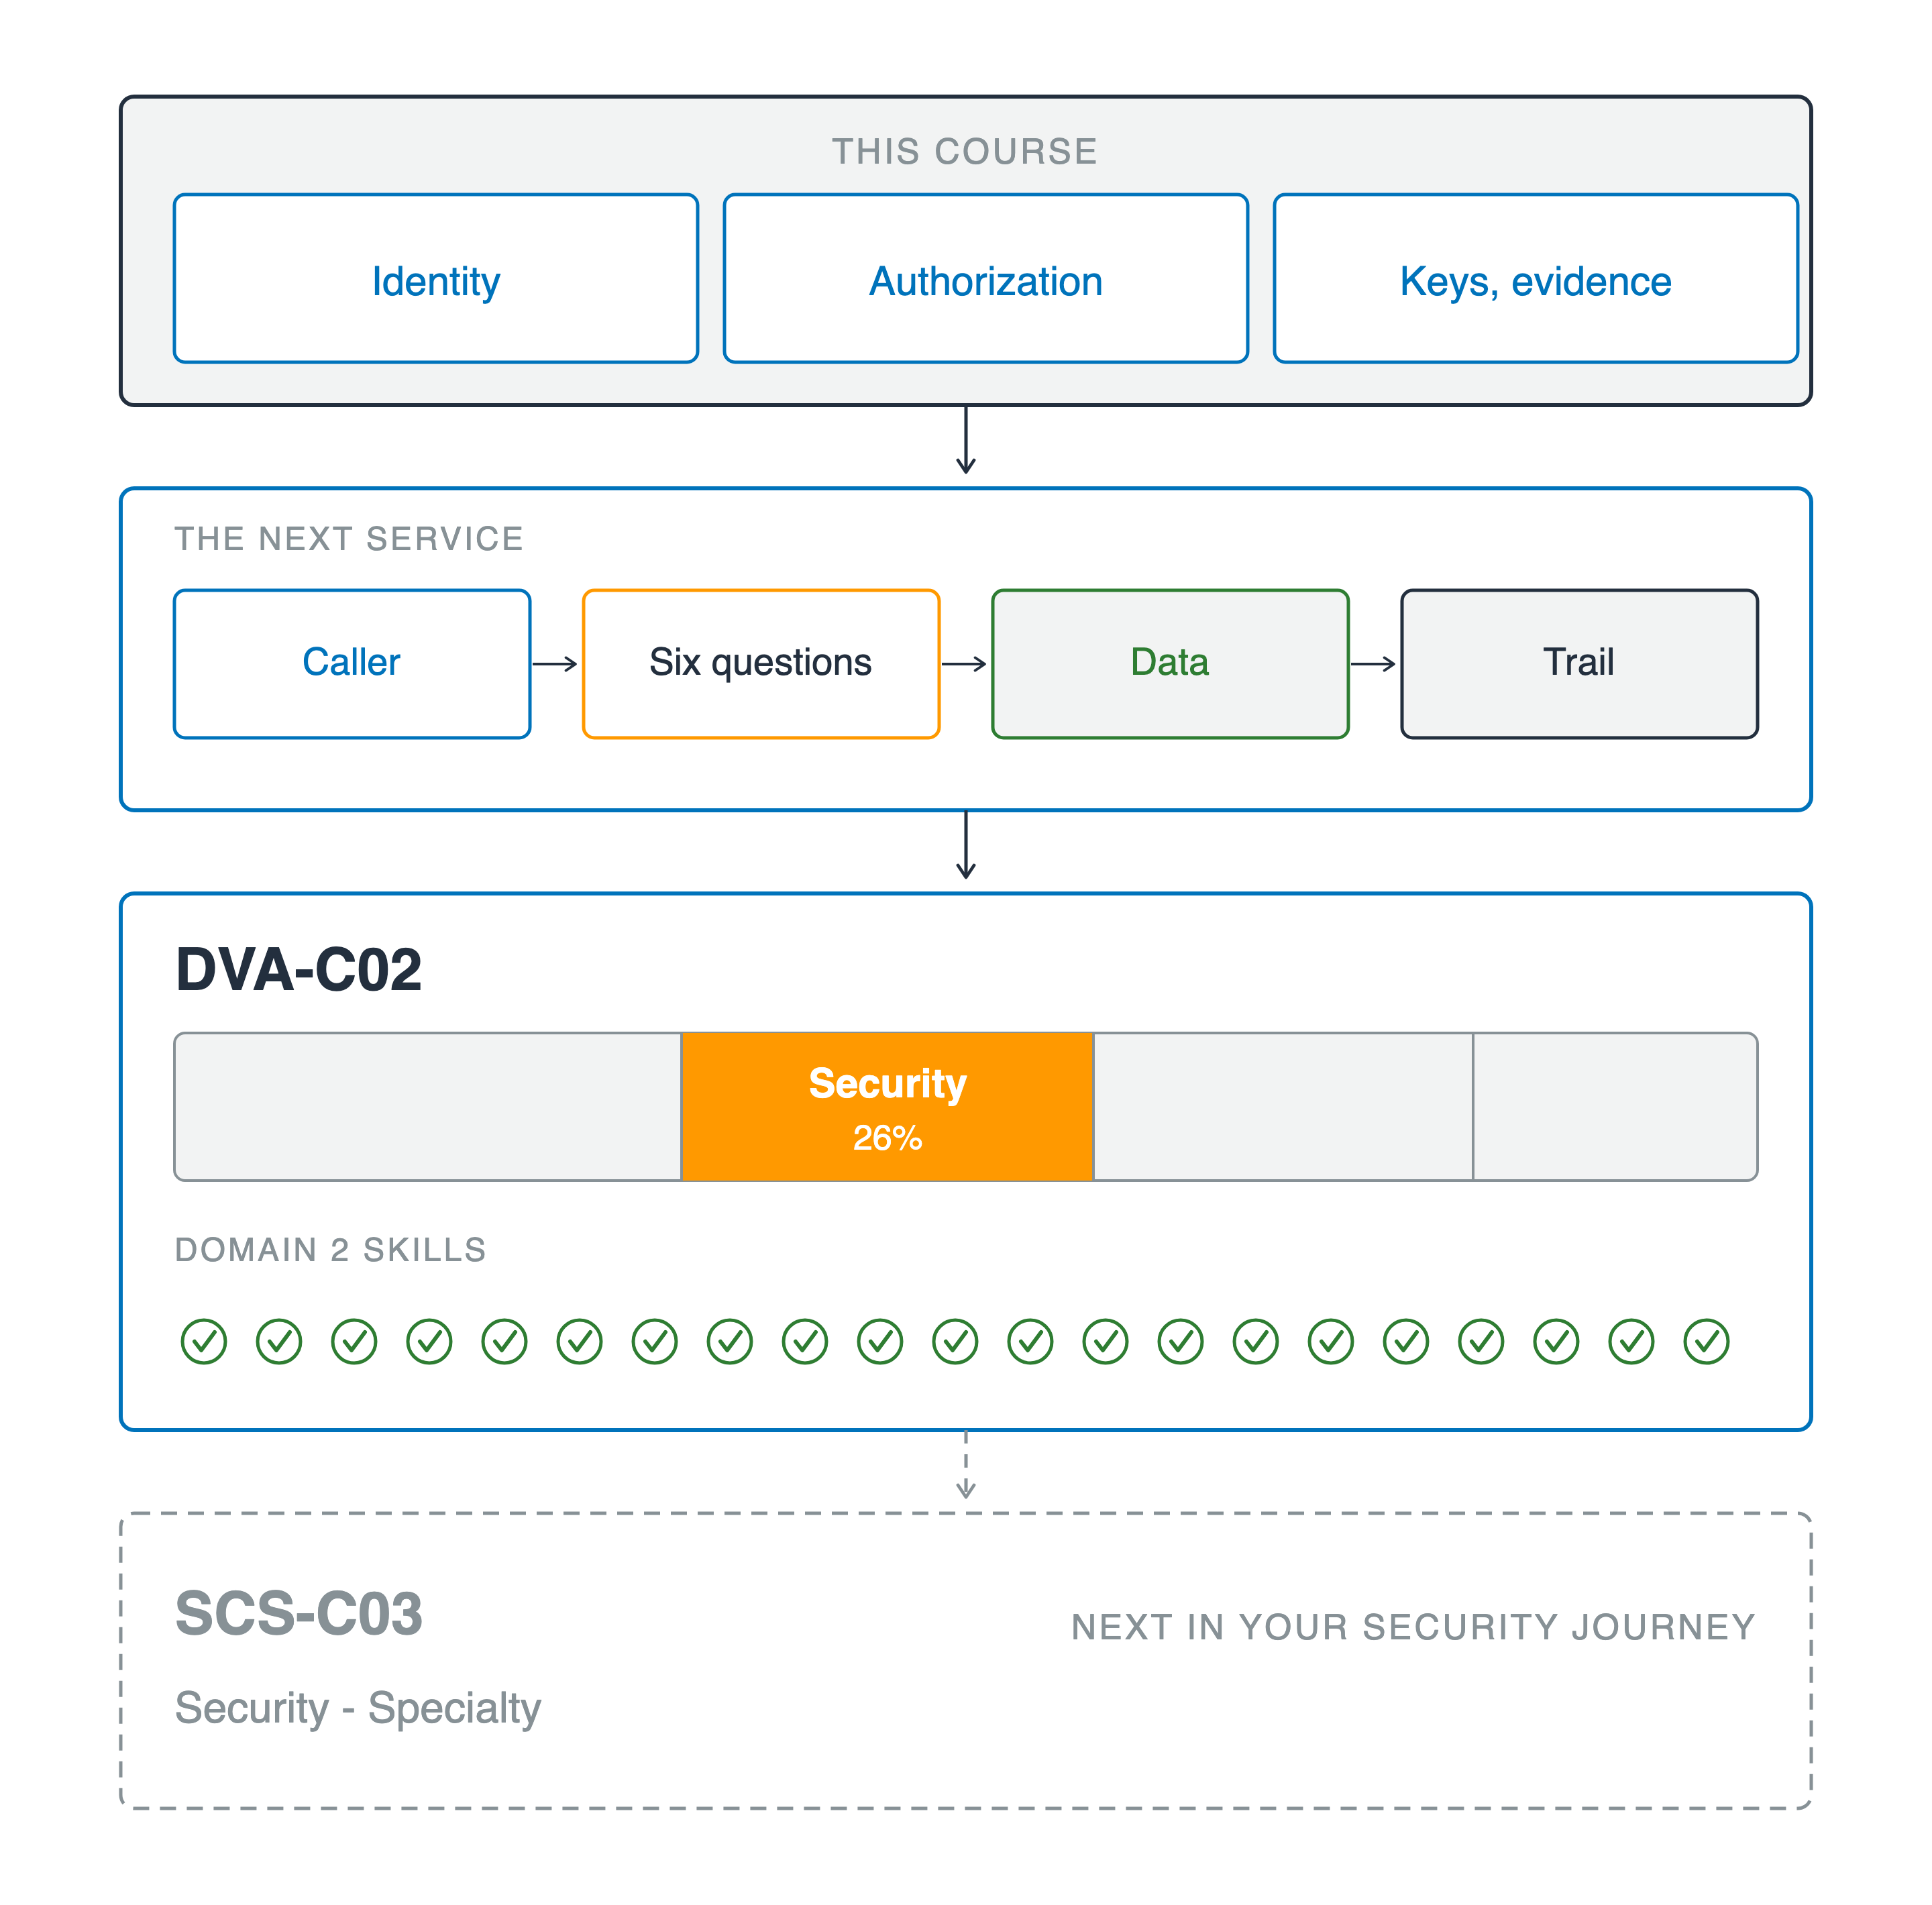
上から下へ読む1本の列です。this course とラベル付けされたブロックには、identity、authorization、keys and evidence が含まれています。矢印が下に伸び、the next service というパネルにつながり、そこでは呼び出し元が6つの質問を経てデータへ、そして証跡へと進みます。2本目の矢印は DVA-C02 というパネルにつながり、4つのセグメントからなる試験バーがあり、2番目のセグメントがオレンジ色で Security 26% とラベル付けされ、その上には domain two skills と見出しの付いた21個の緑色のチェックマークが並んでいます。点線の矢印はさらに下へ続き、SCS-C03、Security - Specialty と書かれた点線のパネルにつながり、あなたのセキュリティの旅の次のステップと記されています。

開発者のための AWS セキュリティ活用

この先にあるもの


  • 次のサービス: 同じ6つの質問
  • どのプロバイダーでも: アイデンティティ、認可、鍵、証跡
  • DVA-C02: セキュリティは試験の大きな割合を占め、このコースはその分野をカバー
  • その後: AWS Certified Security - Specialty、セキュリティ専門の試験

上から下へ読む1本の列です。this course とラベル付けされたブロックには、identity、authorization、keys and evidence が含まれています。矢印が下に伸び、the next service というパネルにつながり、そこでは呼び出し元が6つの質問を経てデータへ、そして証跡へと進みます。2本目の矢印は DVA-C02 というパネルにつながり、4つのセグメントからなる試験バーがあり、2番目のセグメントがオレンジ色で Security 26% とラベル付けされ、その上には domain two skills と見出しの付いた21個の緑色のチェックマークが並んでいます。点線の矢印はさらに下へ続き、SCS-C03、Security - Specialty と書かれた点線のパネルにつながり、あなたのセキュリティの旅の次のステップと記されています。

開発者のための AWS セキュリティ活用

次に進むべき道

開発者のための AWS セキュリティ活用

Preparing Video For Download...