키는 누가 관리하나요?
개발자를 위한 AWS 보안 활용

Rahul Singh
Technical Product Manager
KMS 키의 두 가지 유형
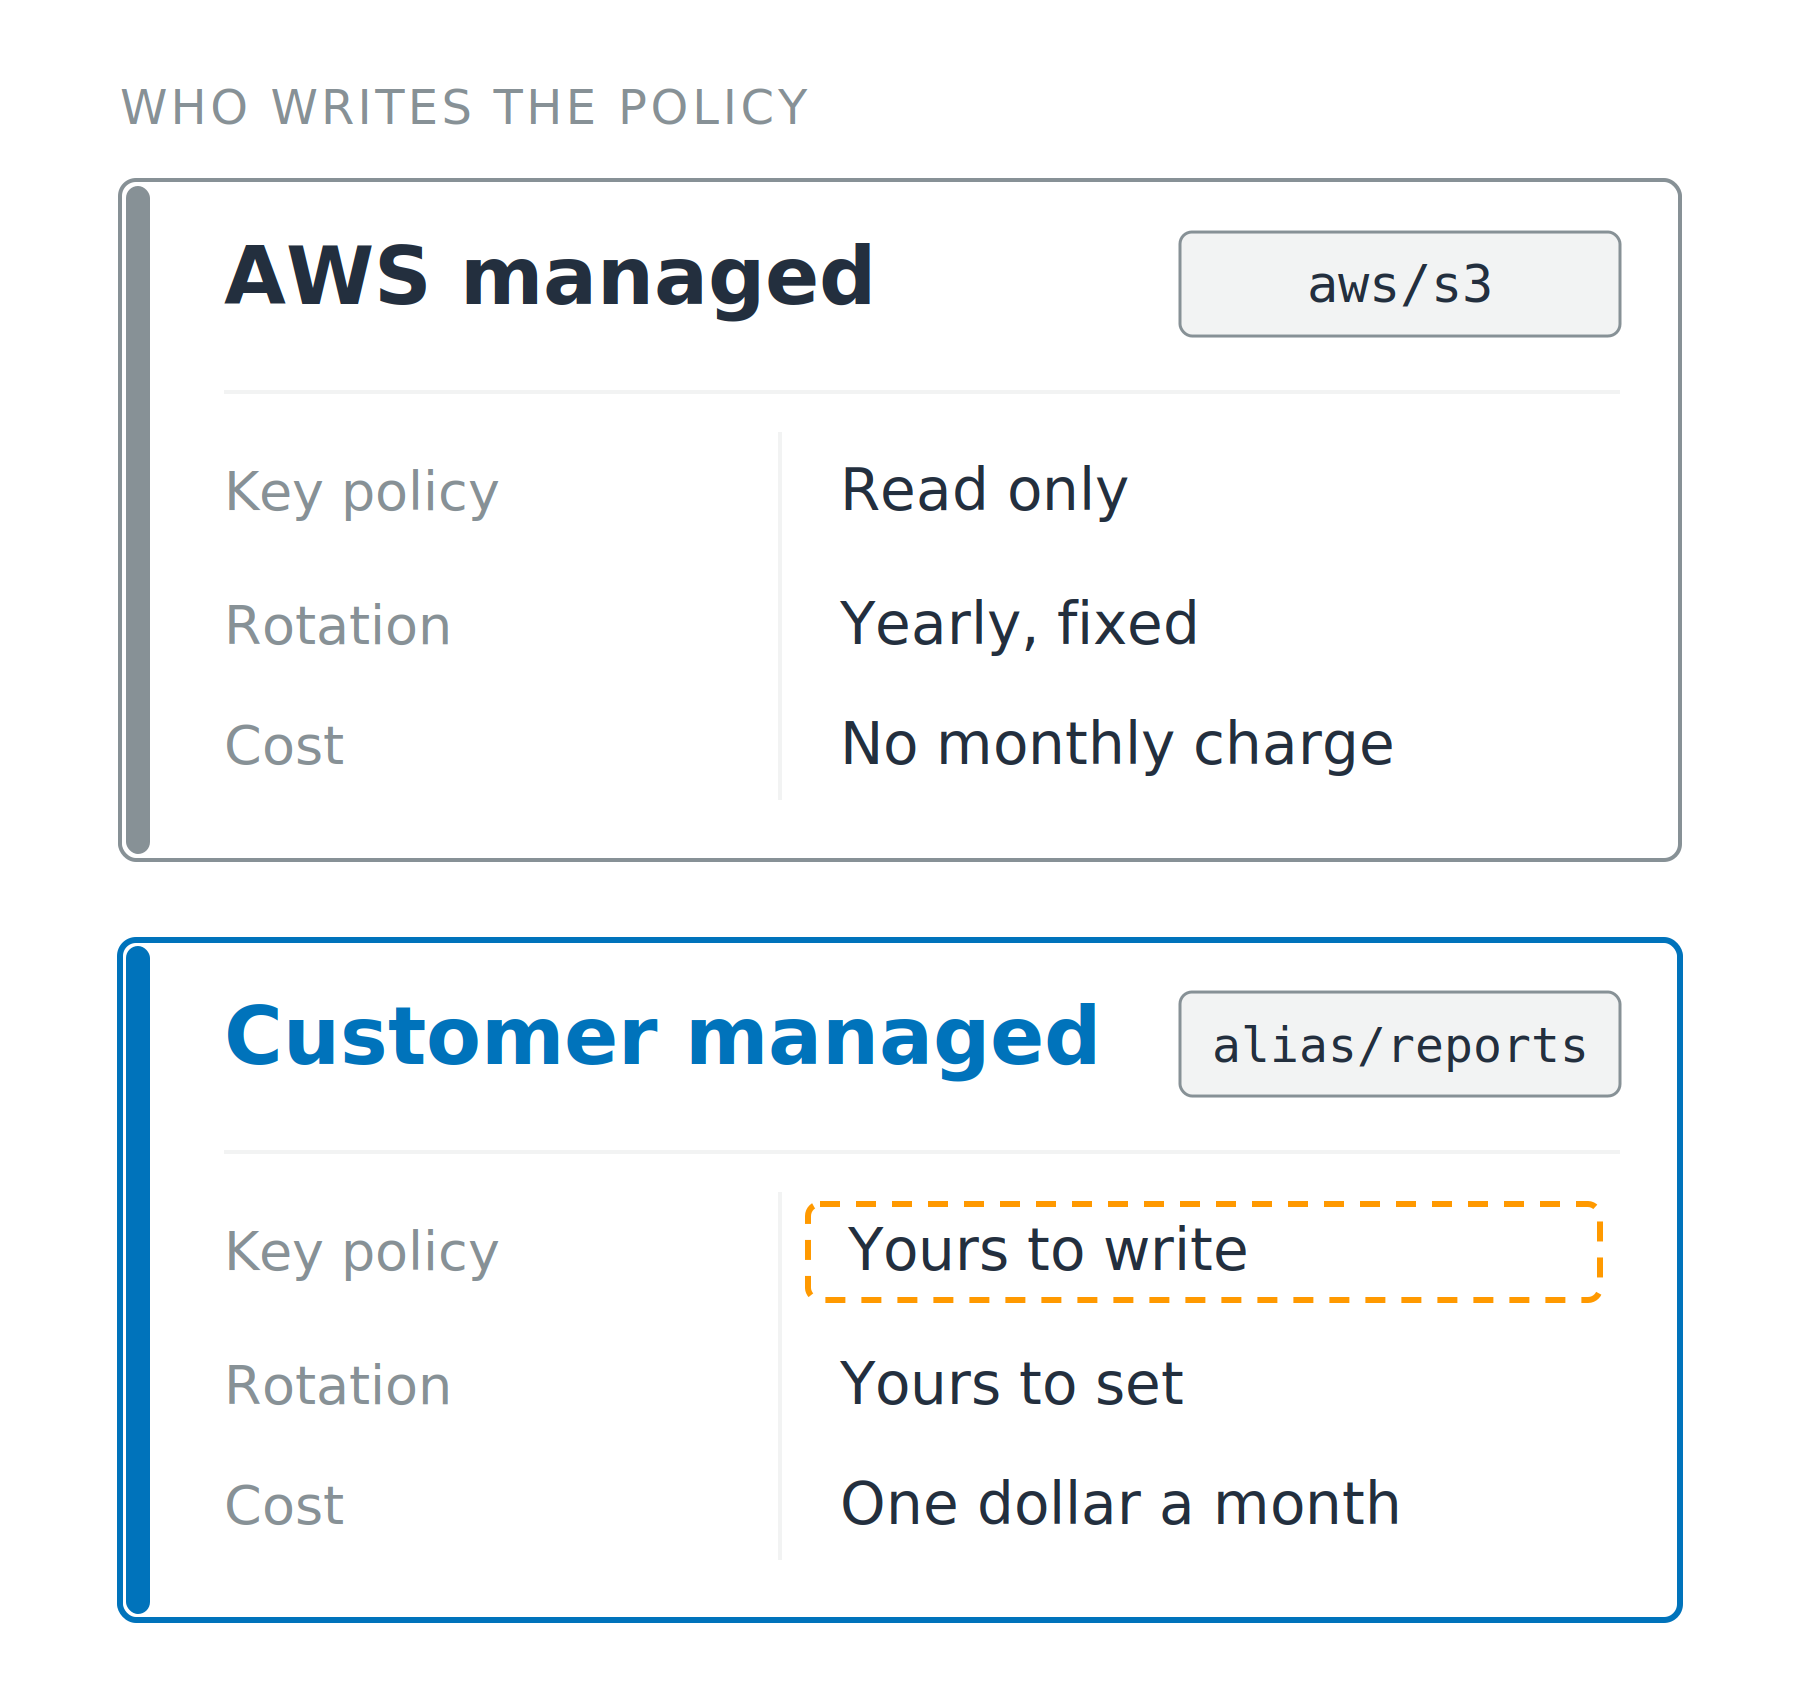
KMS 키의 두 가지 유형
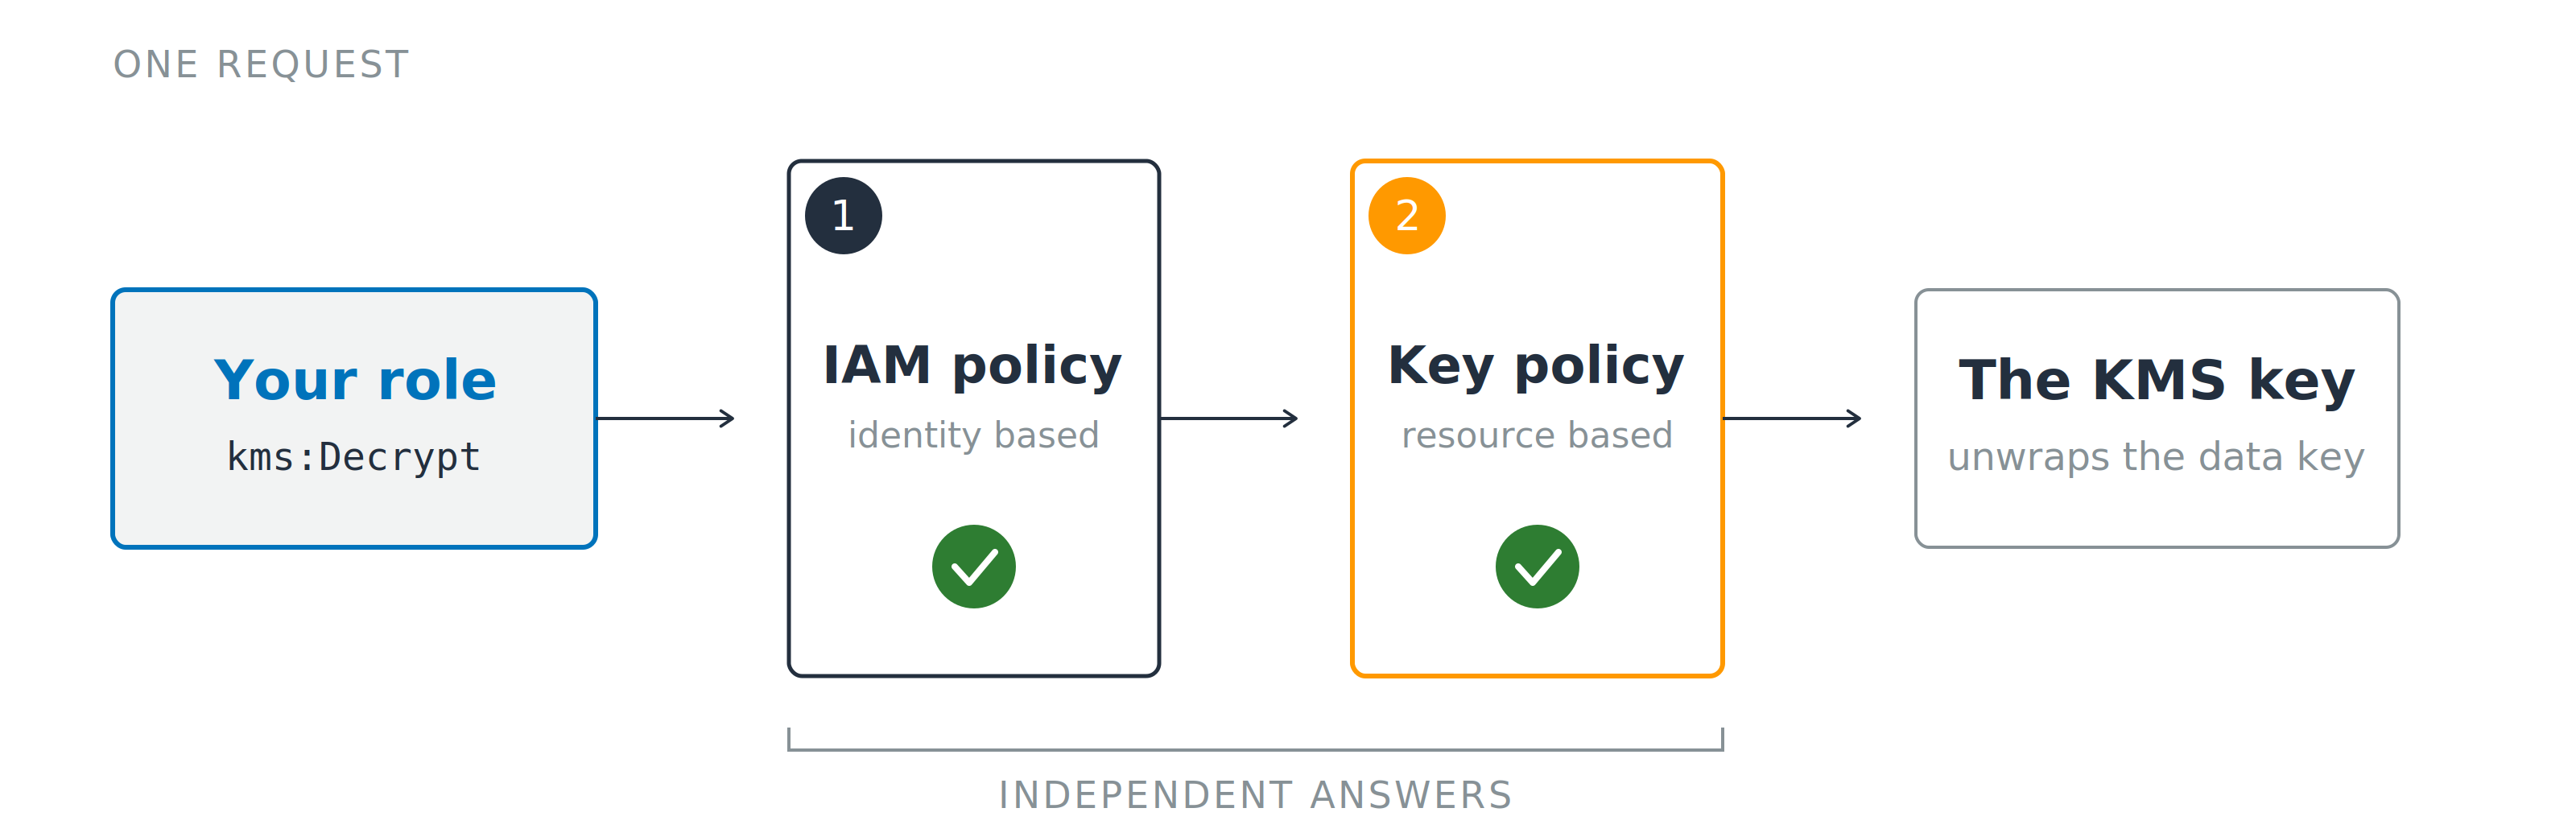
두 개의 관문, 모두 통과해야 합니다
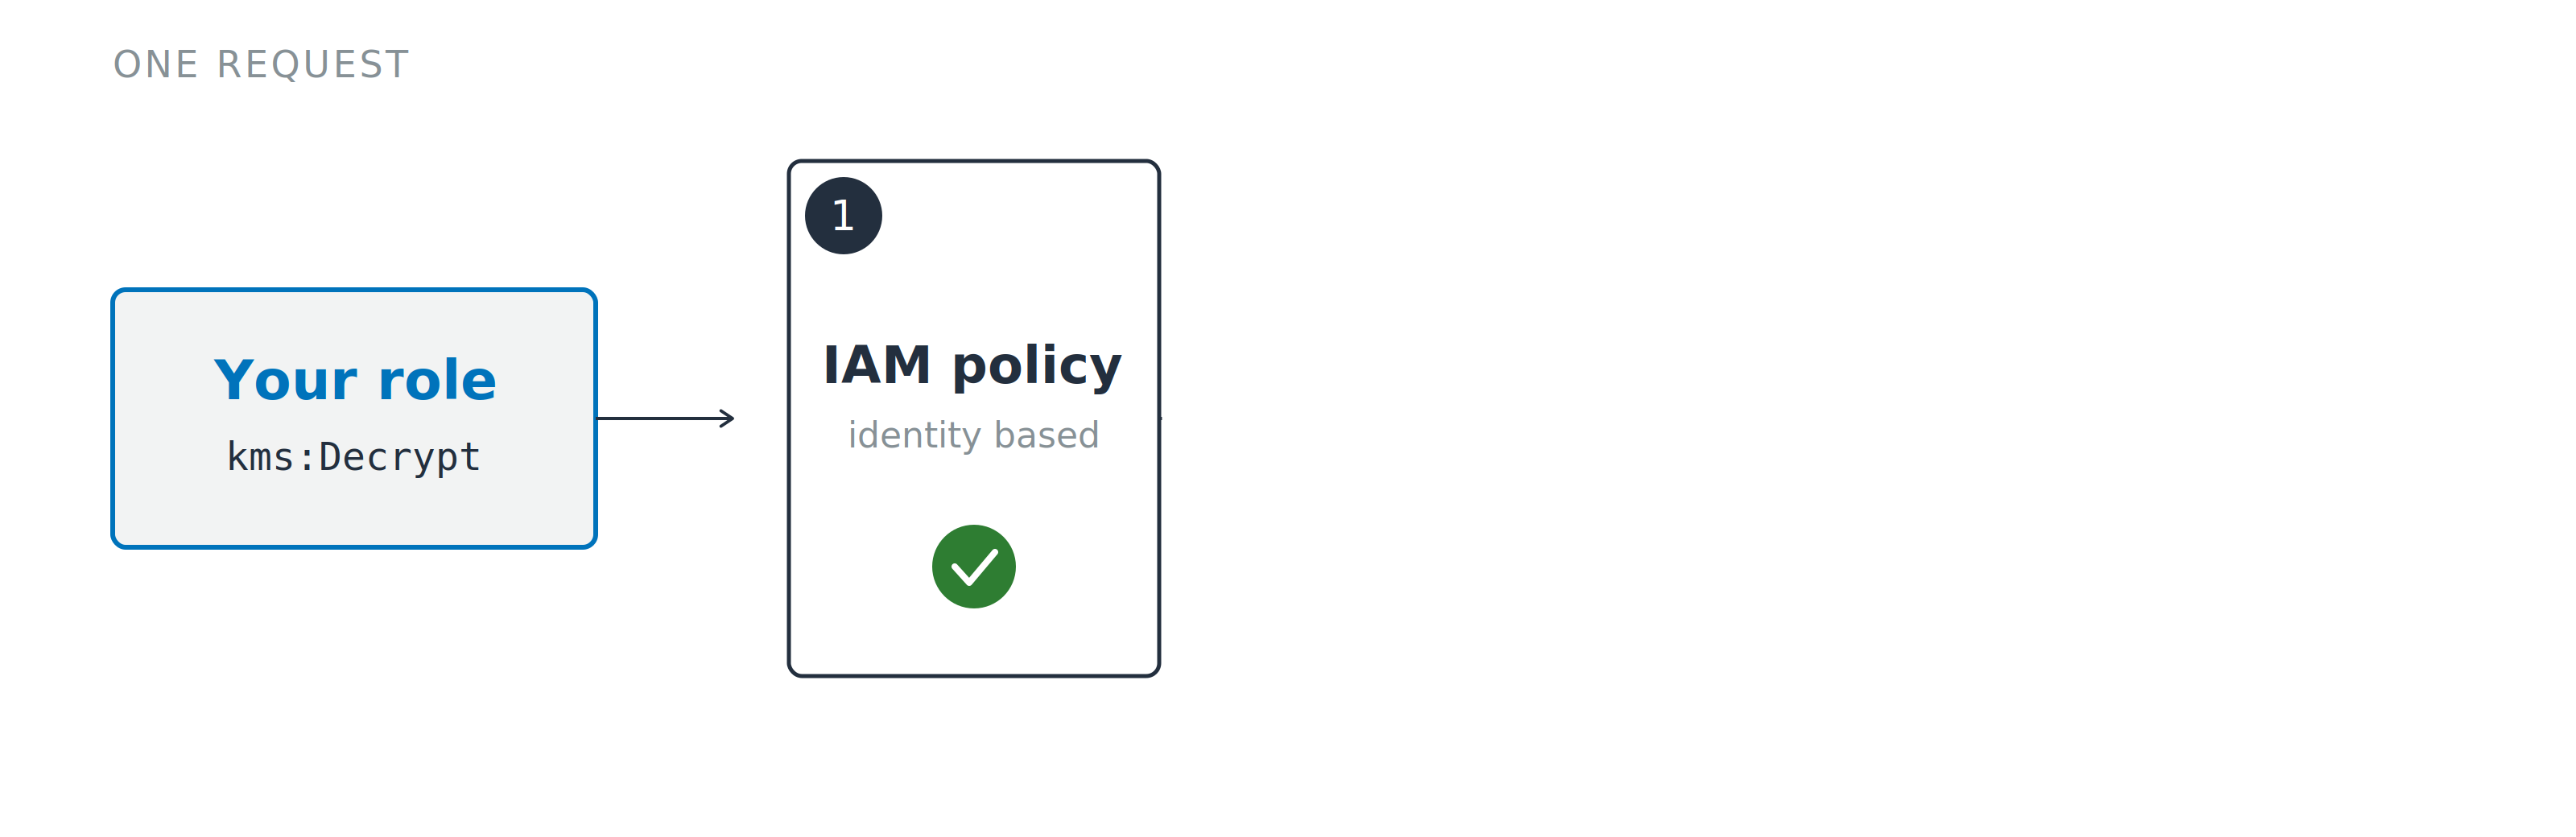
두 개의 관문, 모두 통과해야 합니다
키는 데이터에 직접 닿지 않습니다
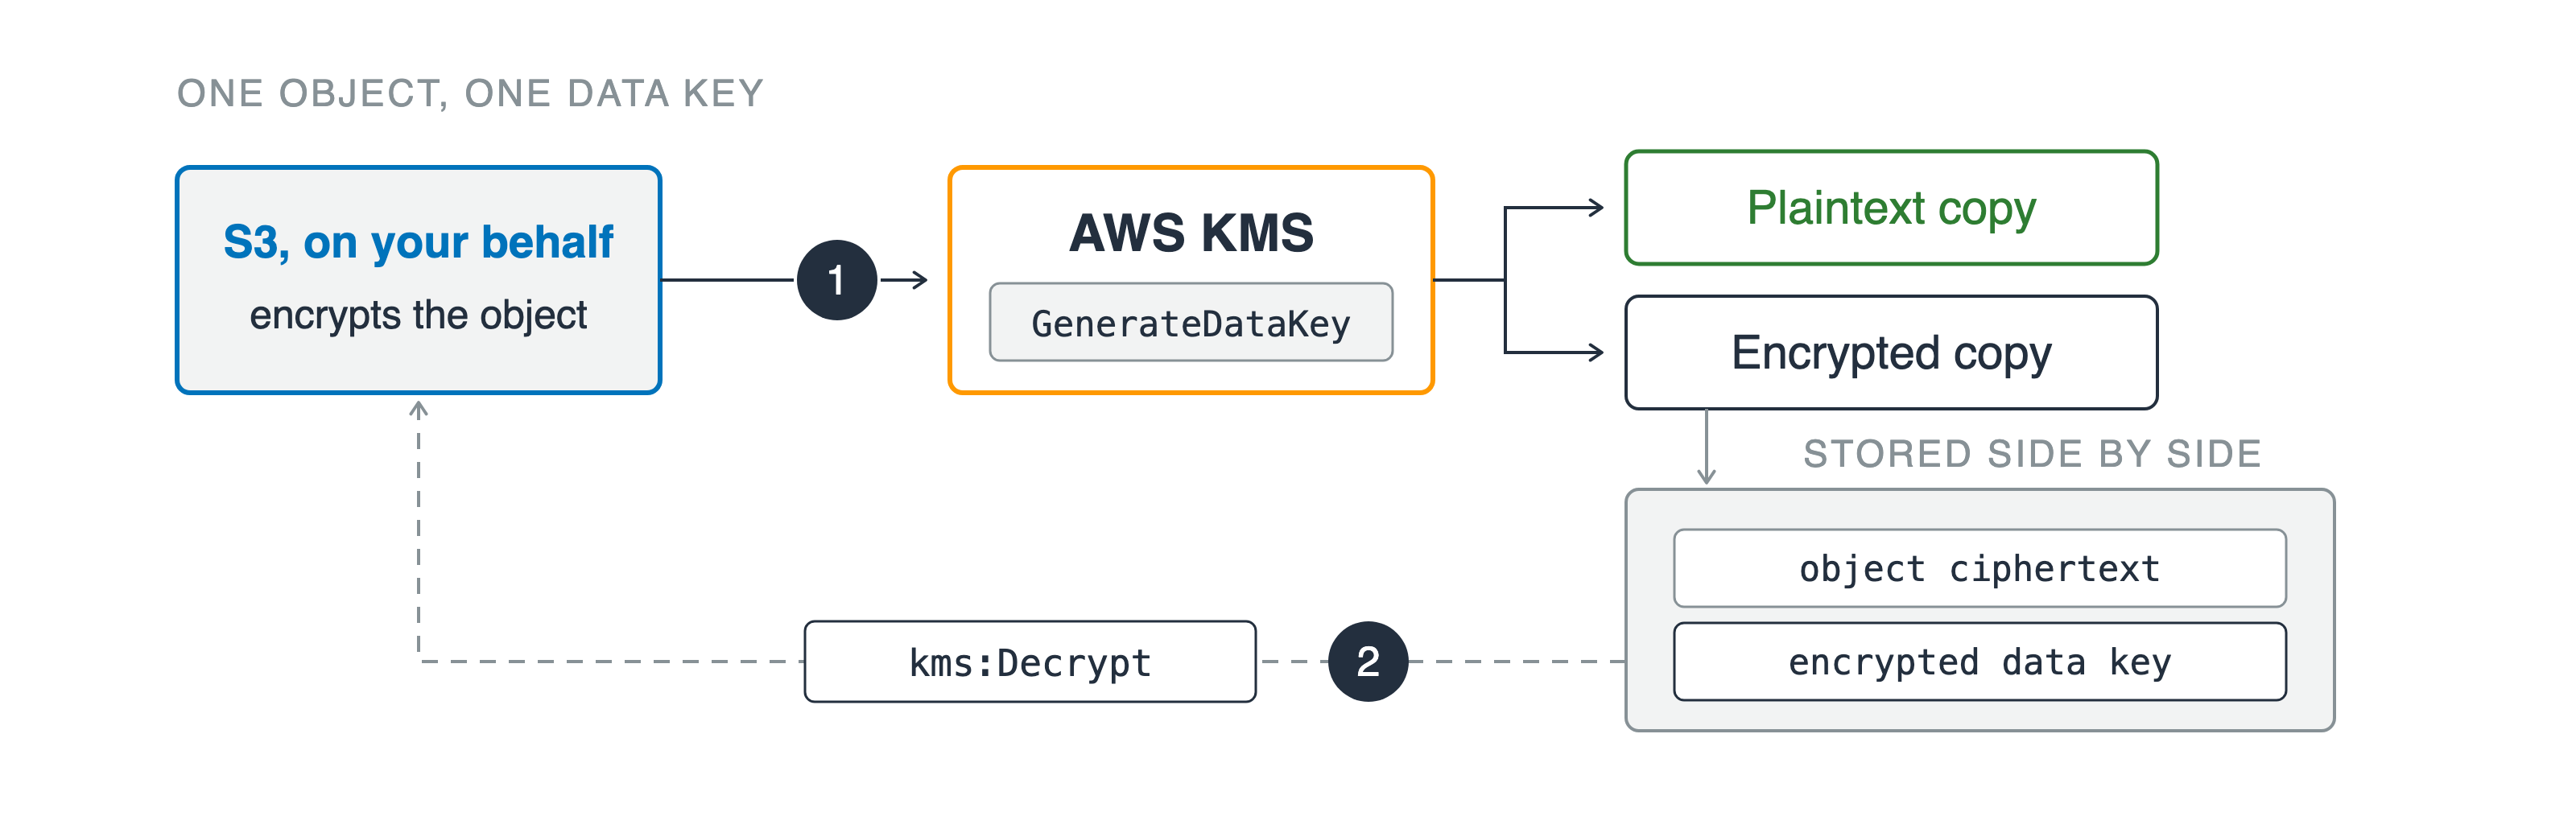
키는 데이터에 직접 닿지 않습니다
계정 간에는 어느 쪽도 양쪽을 다 보지 못합니다
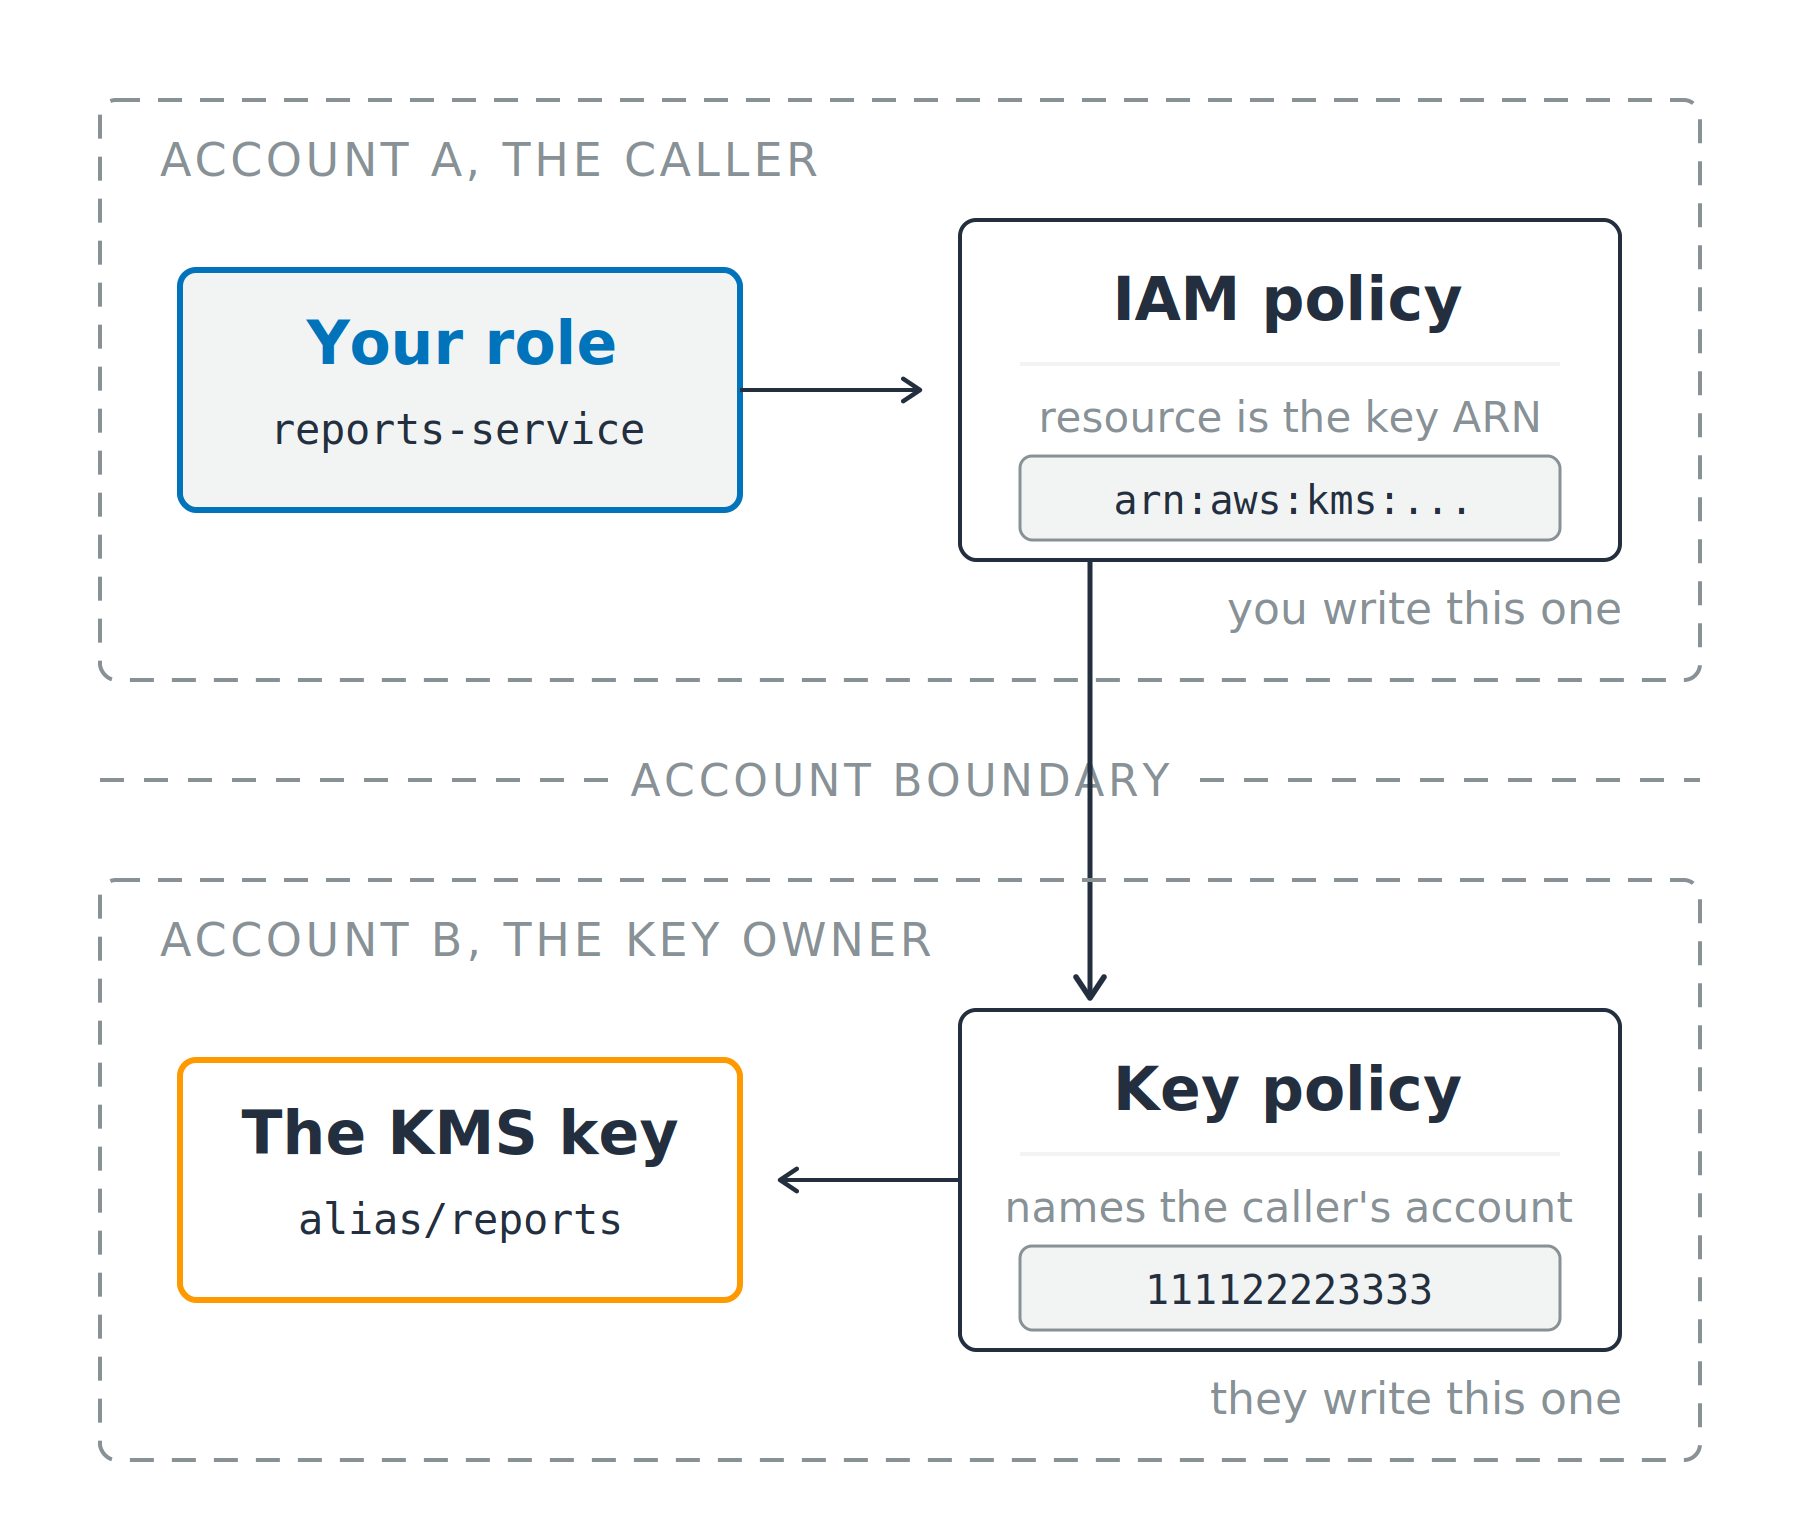
계정 간에는 어느 쪽도 양쪽을 다 보지 못합니다
추측하지 말고 거부 메시지를 확인하세요
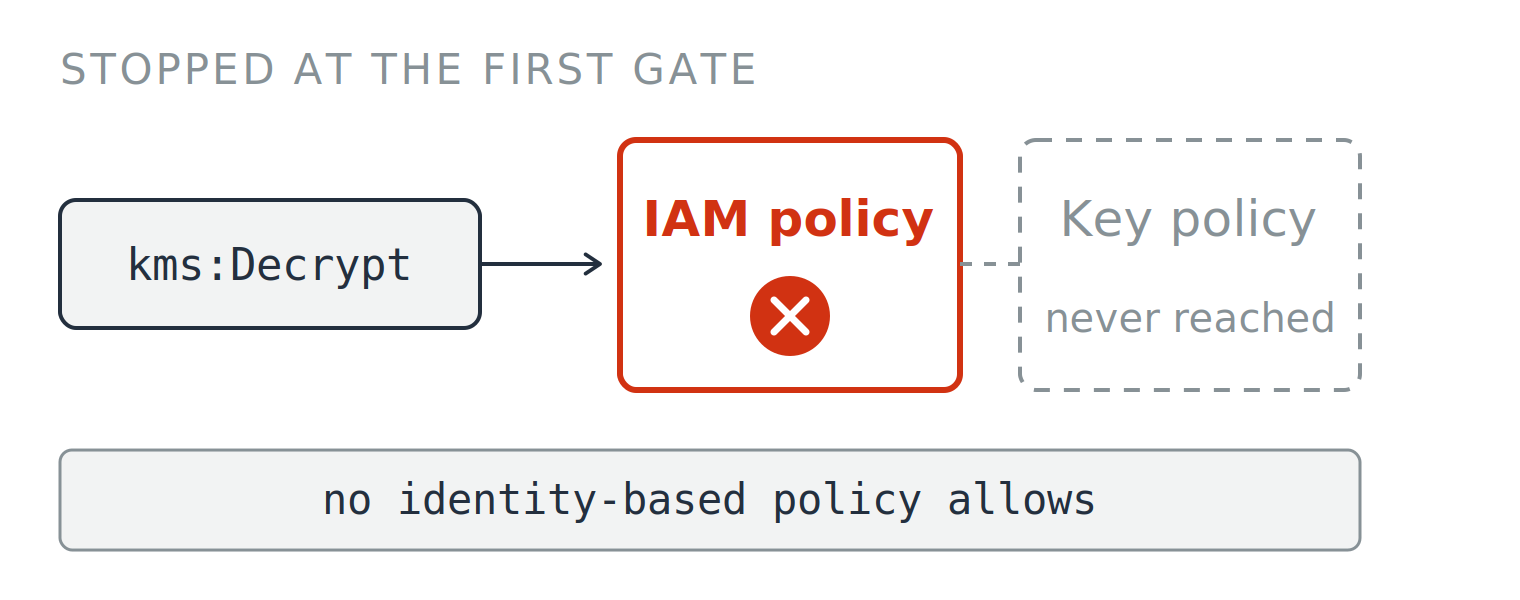
추측하지 말고 거부 메시지를 확인하세요
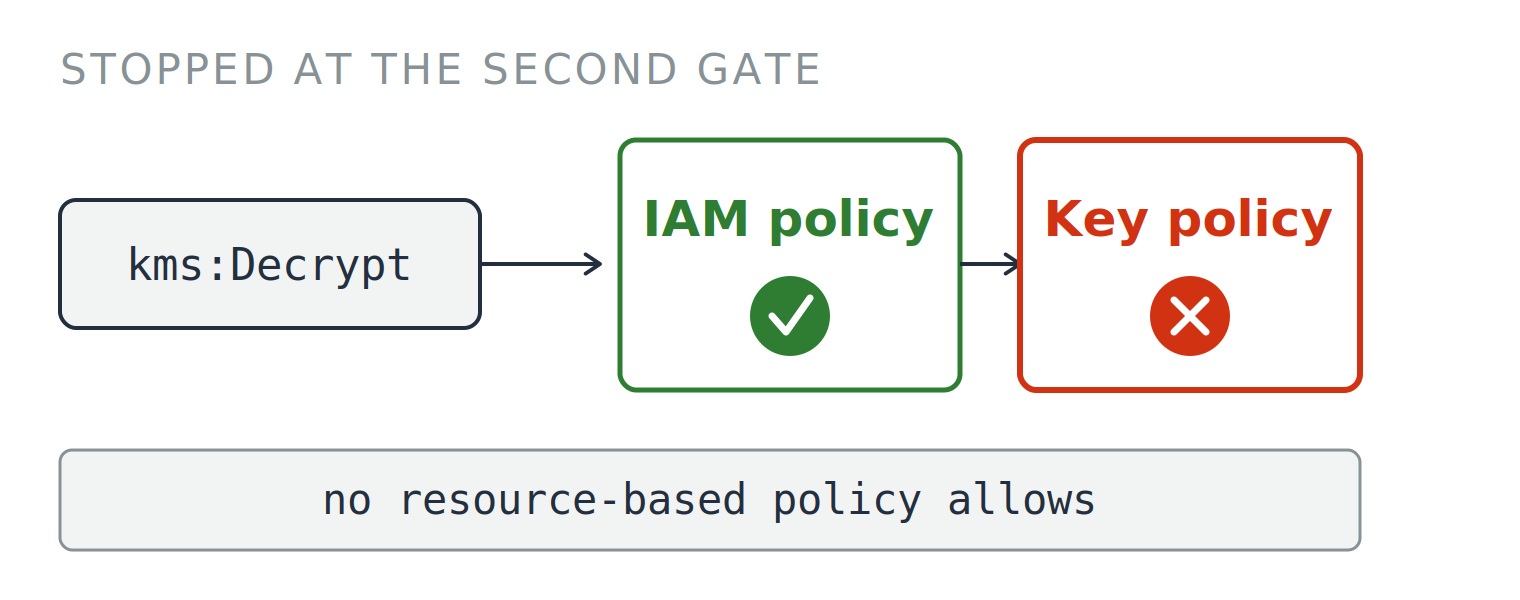
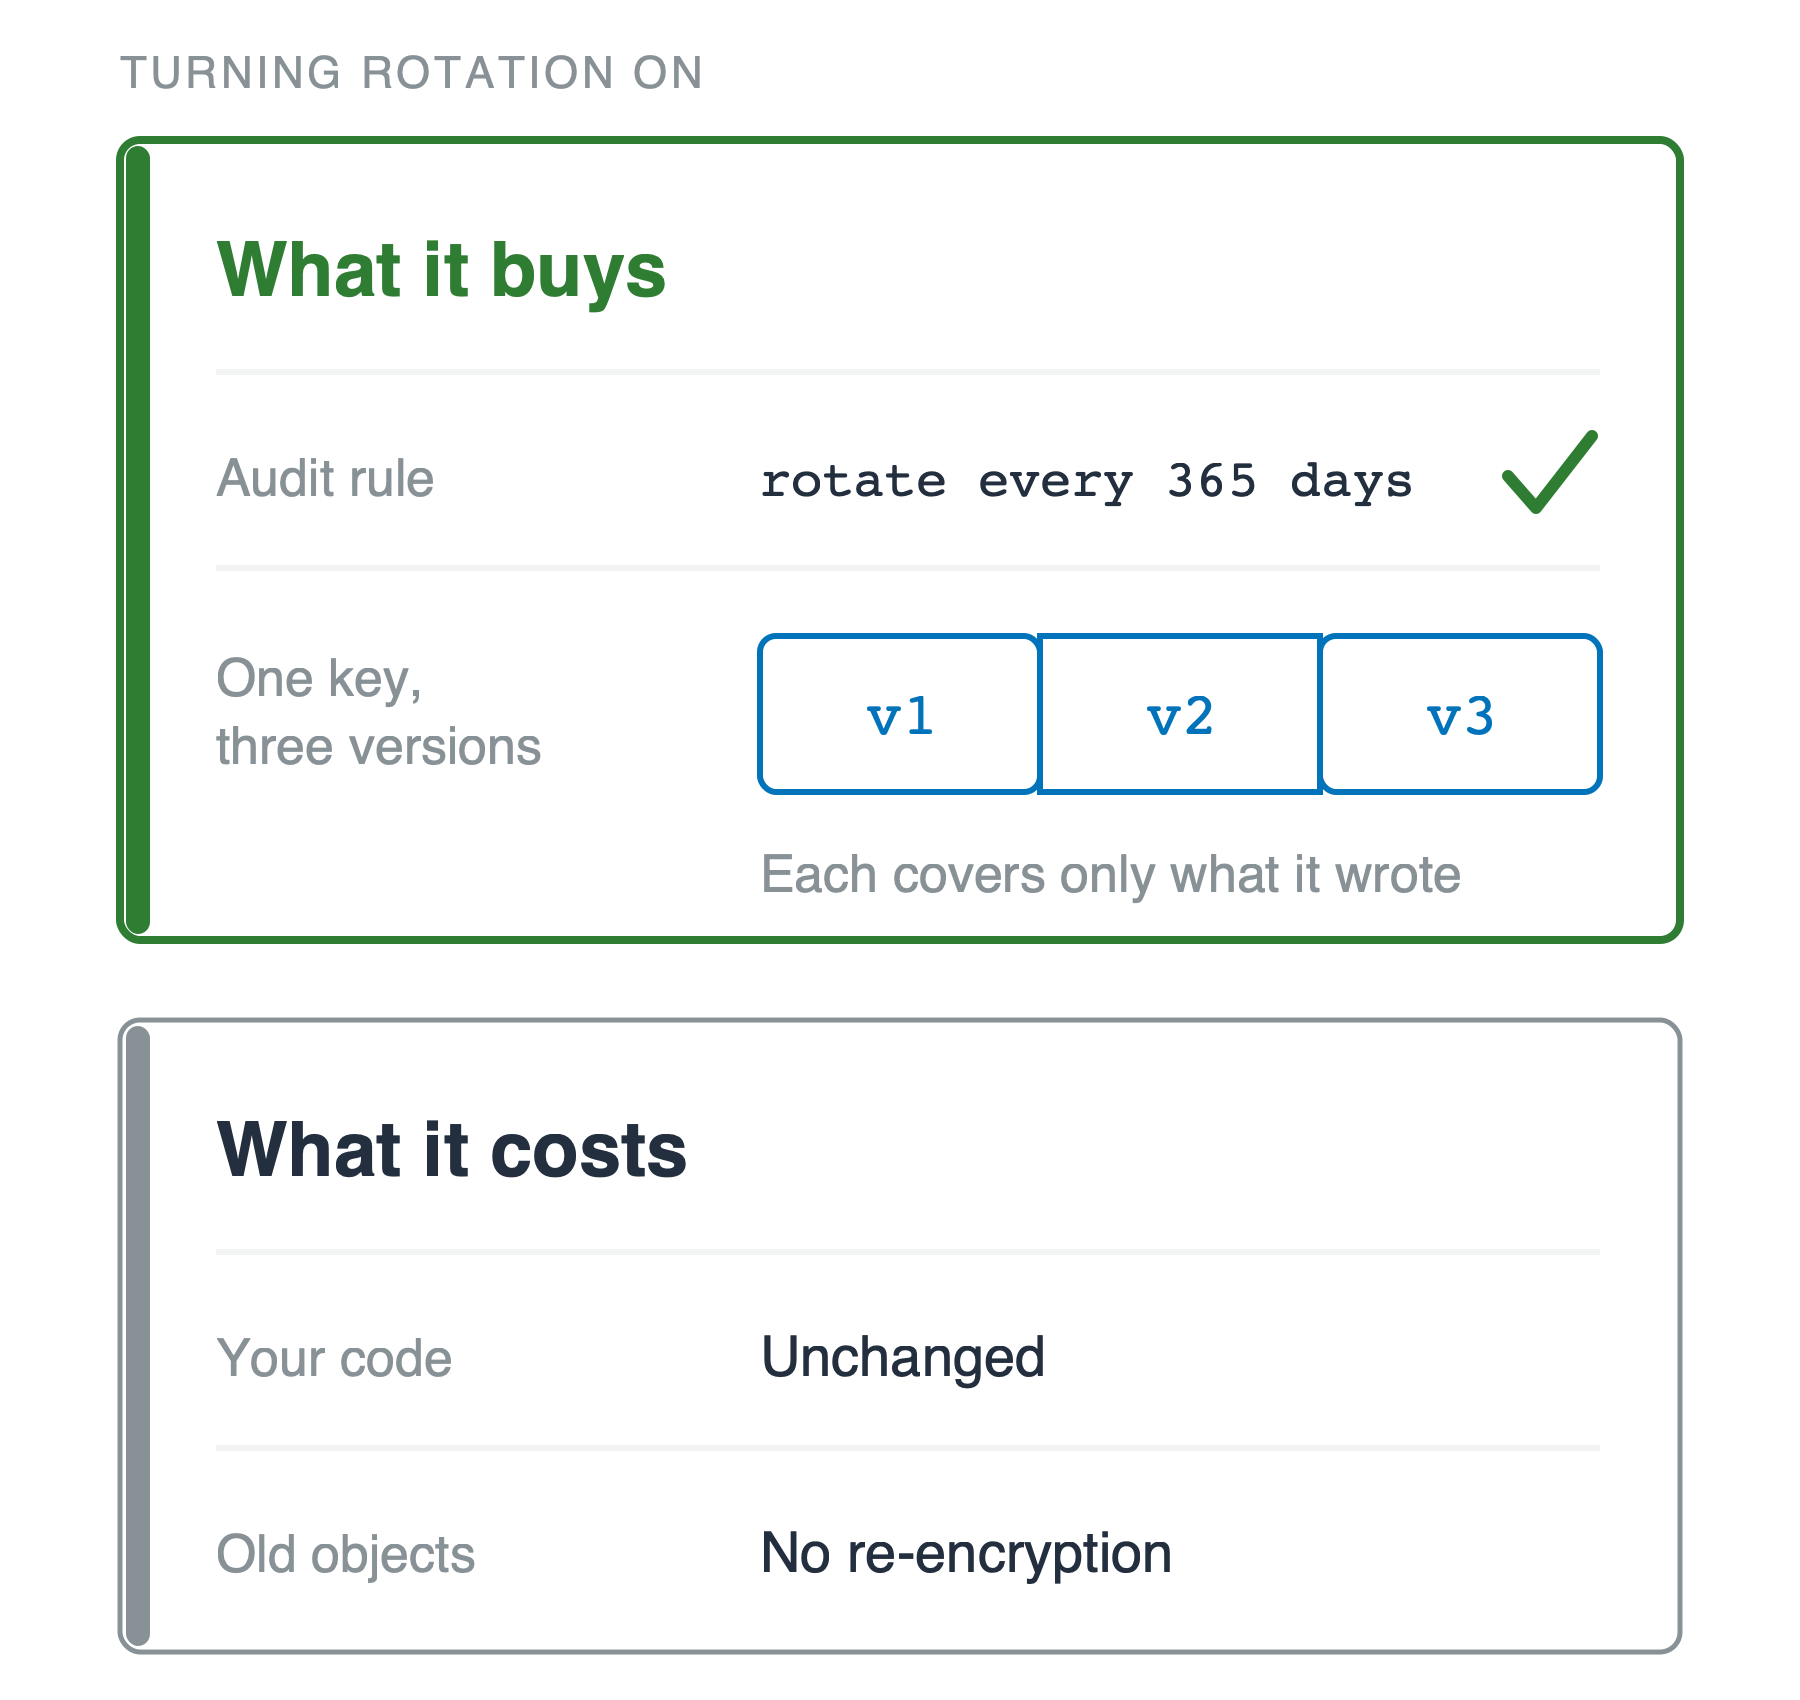
교체가 실제로 바꾸는 것
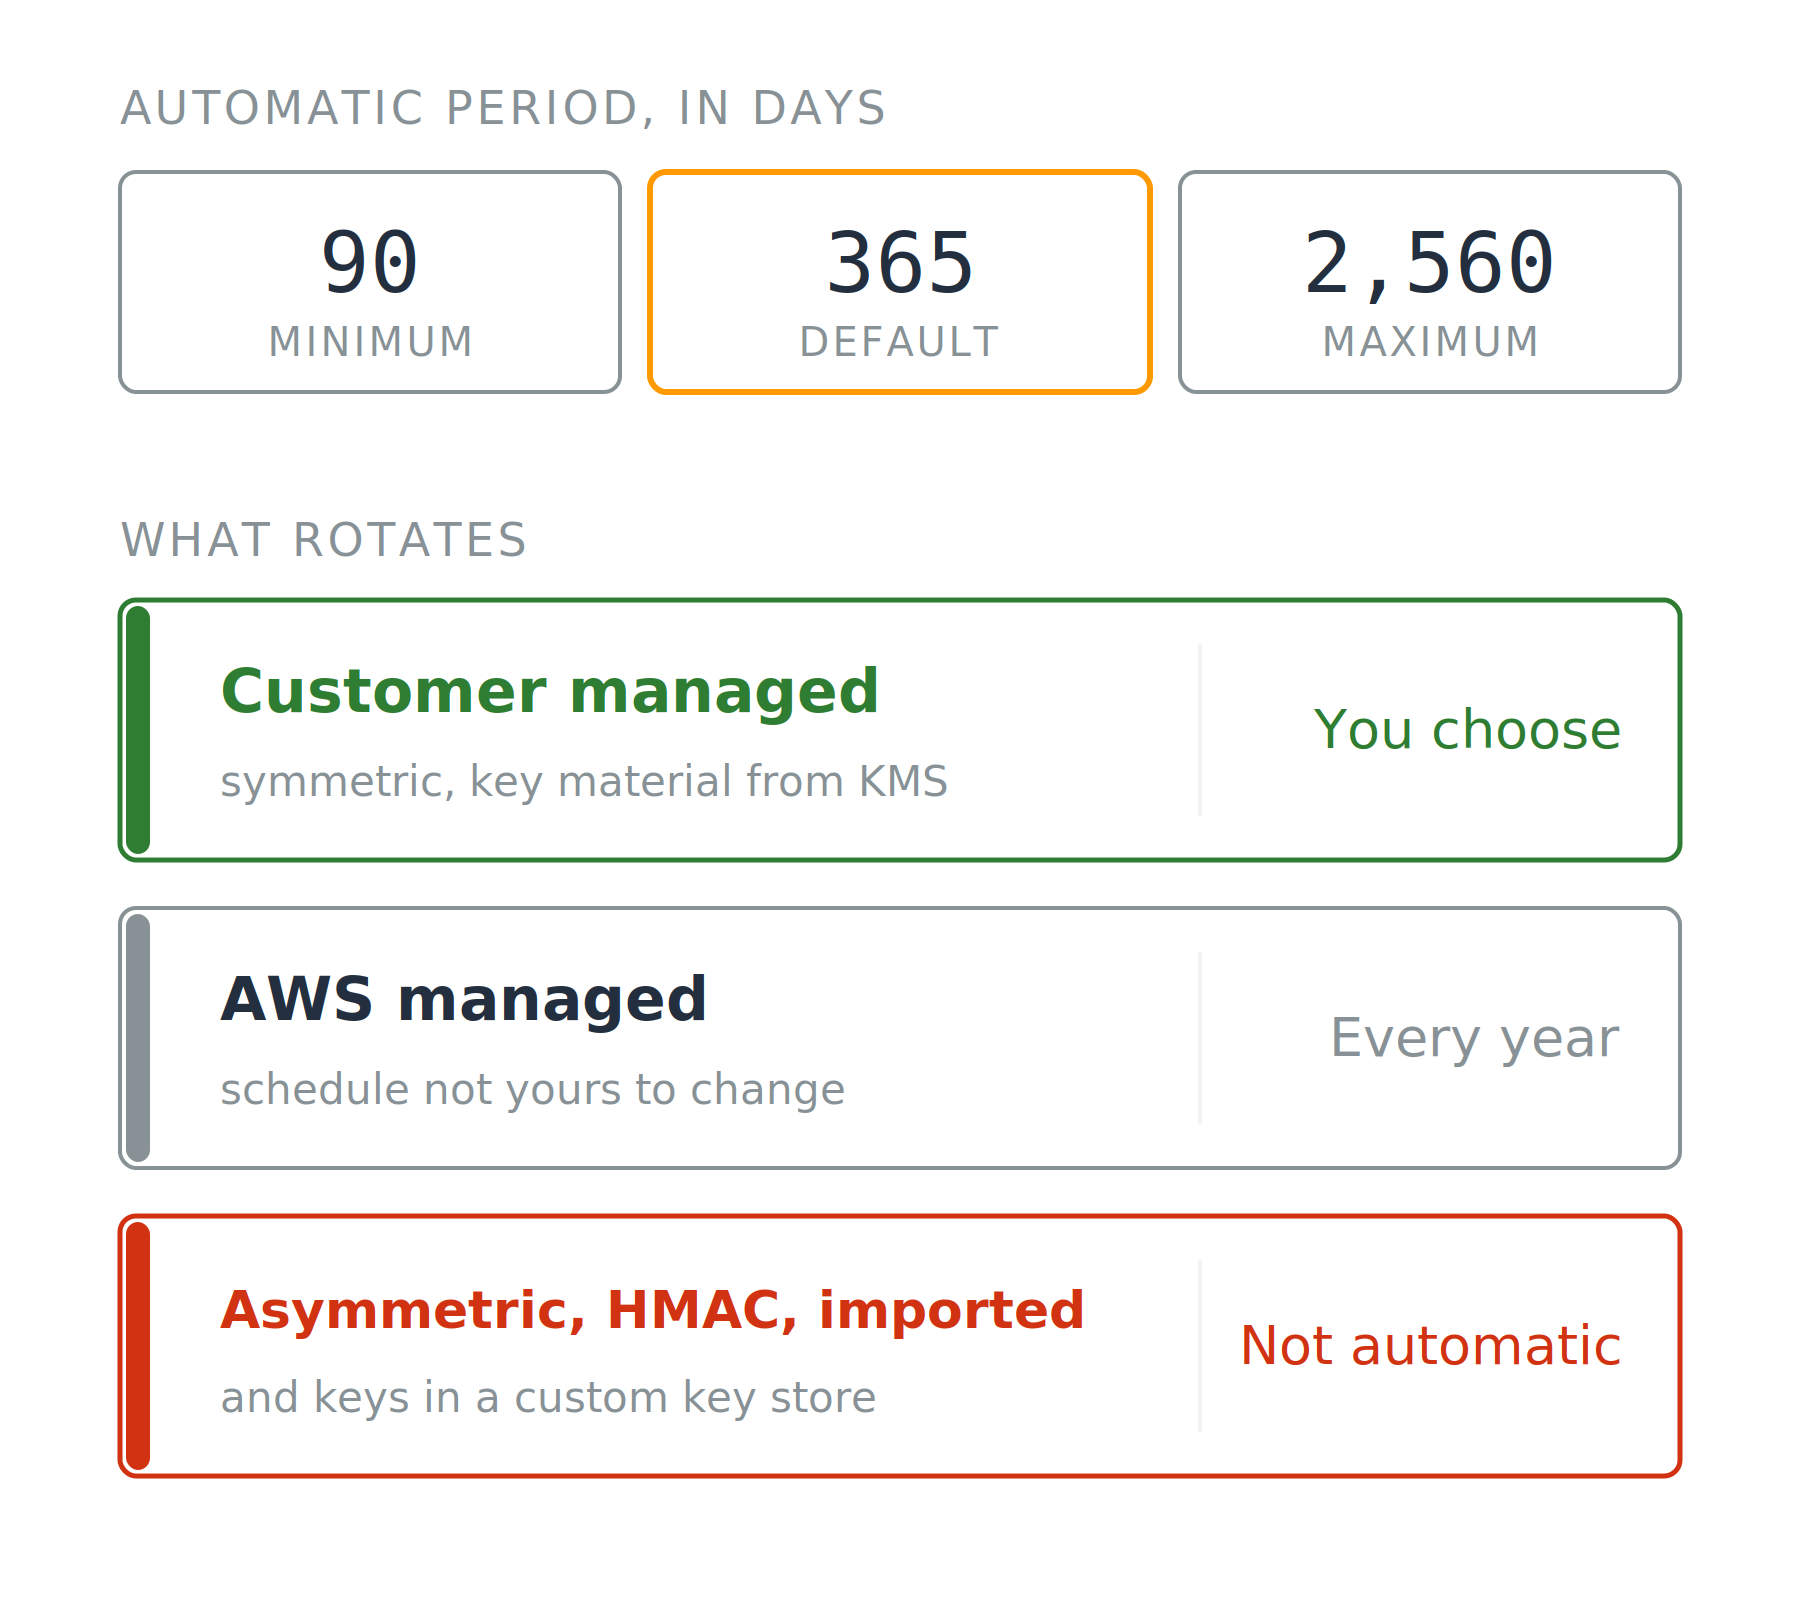
교체가 실제로 바꾸는 것
교체로도 해결되지 않는 것
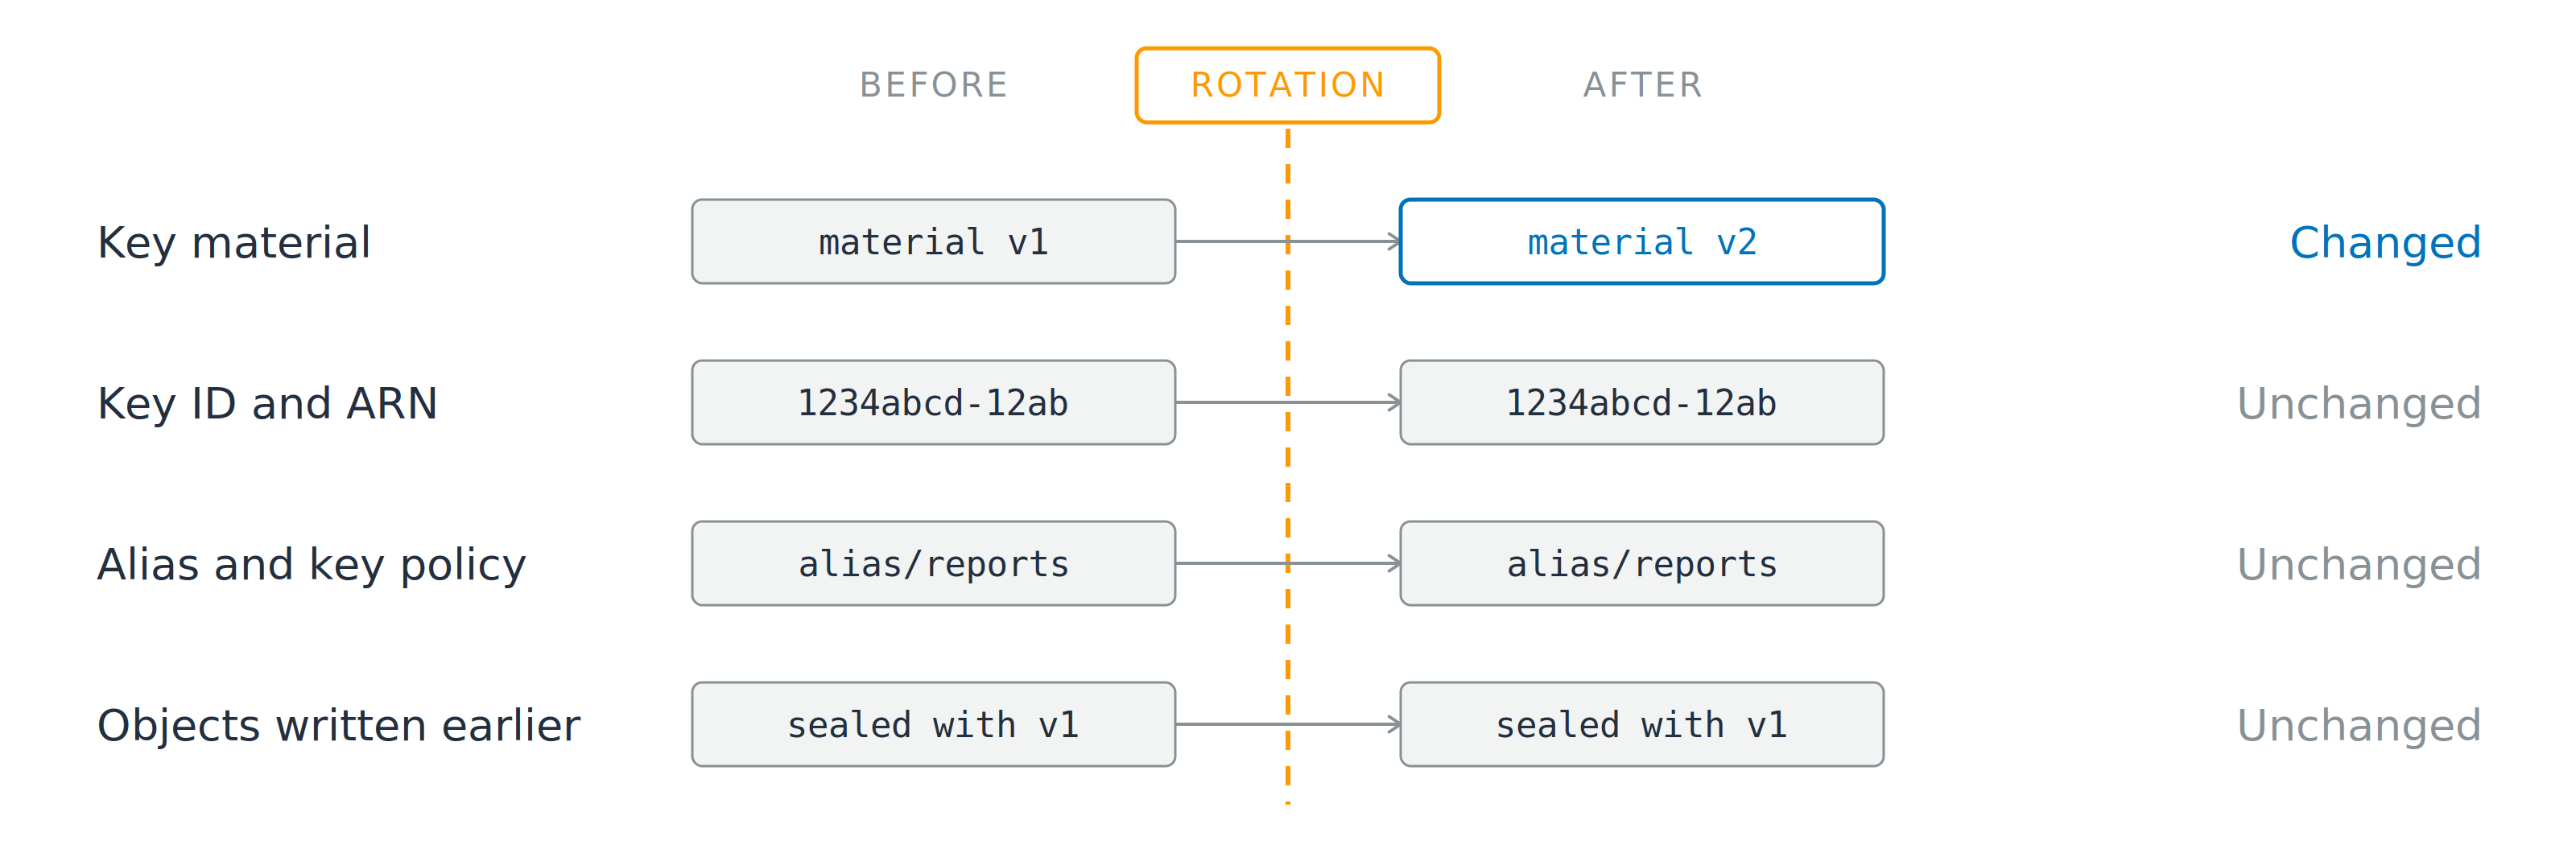
교체로도 해결되지 않는 것
그렇다면 왜 켜야 할까요
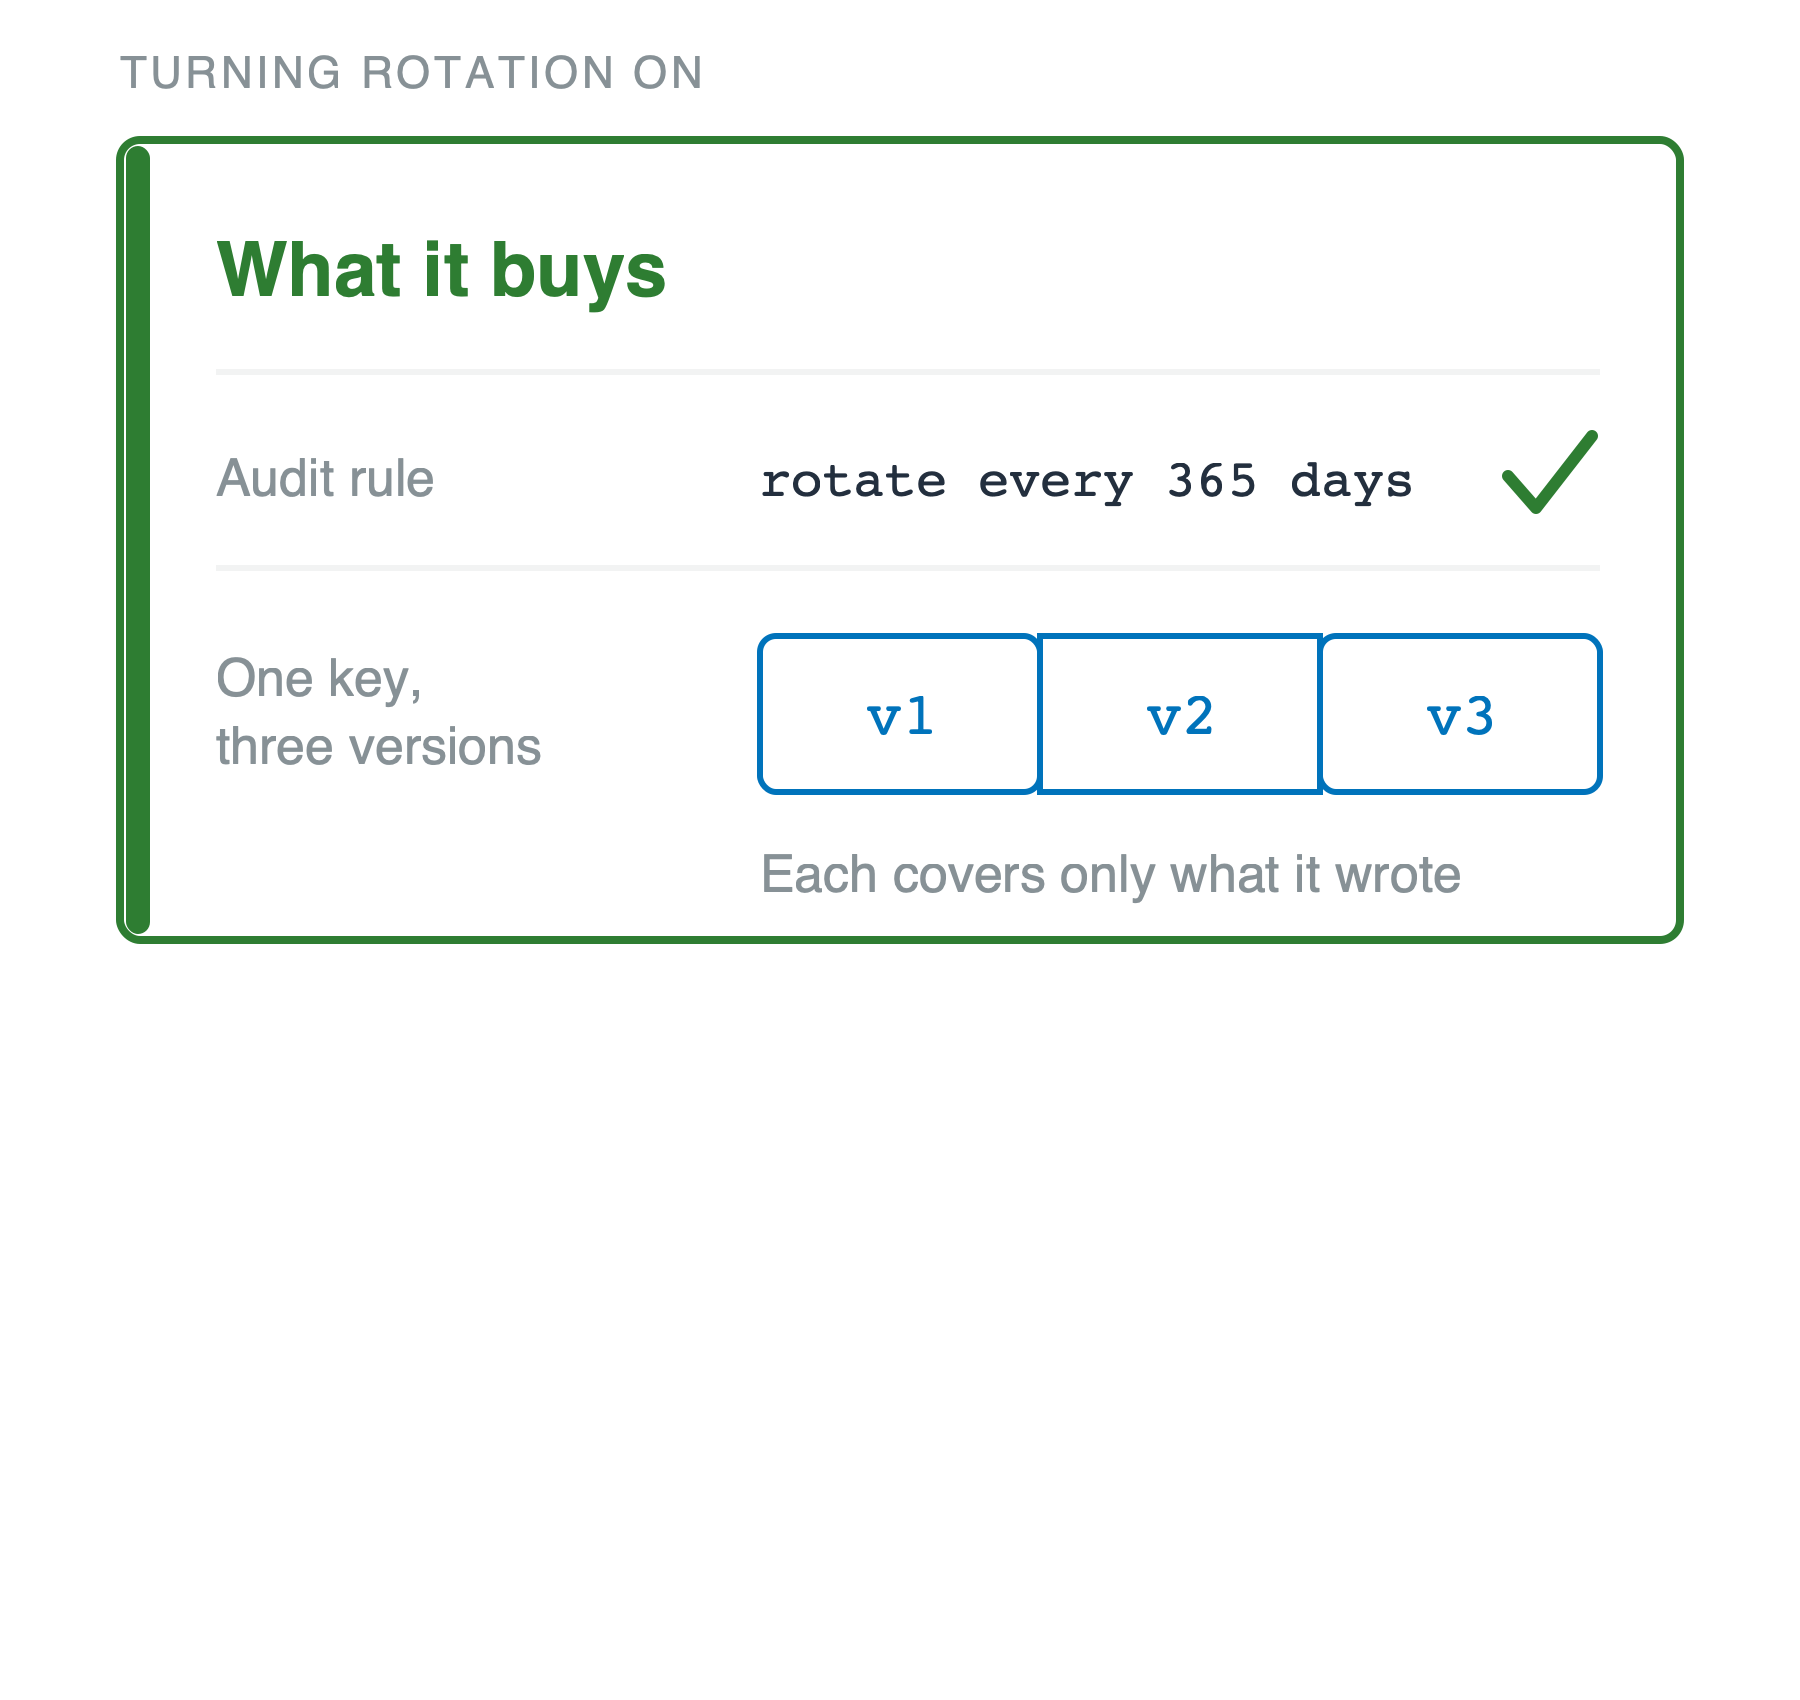
그렇다면 왜 켜야 할까요