개발자를 위한 AWS 보안 활용
Rahul Singh
Technical Product Manager
CloudTrail: API 호출 하나, 기록 하나
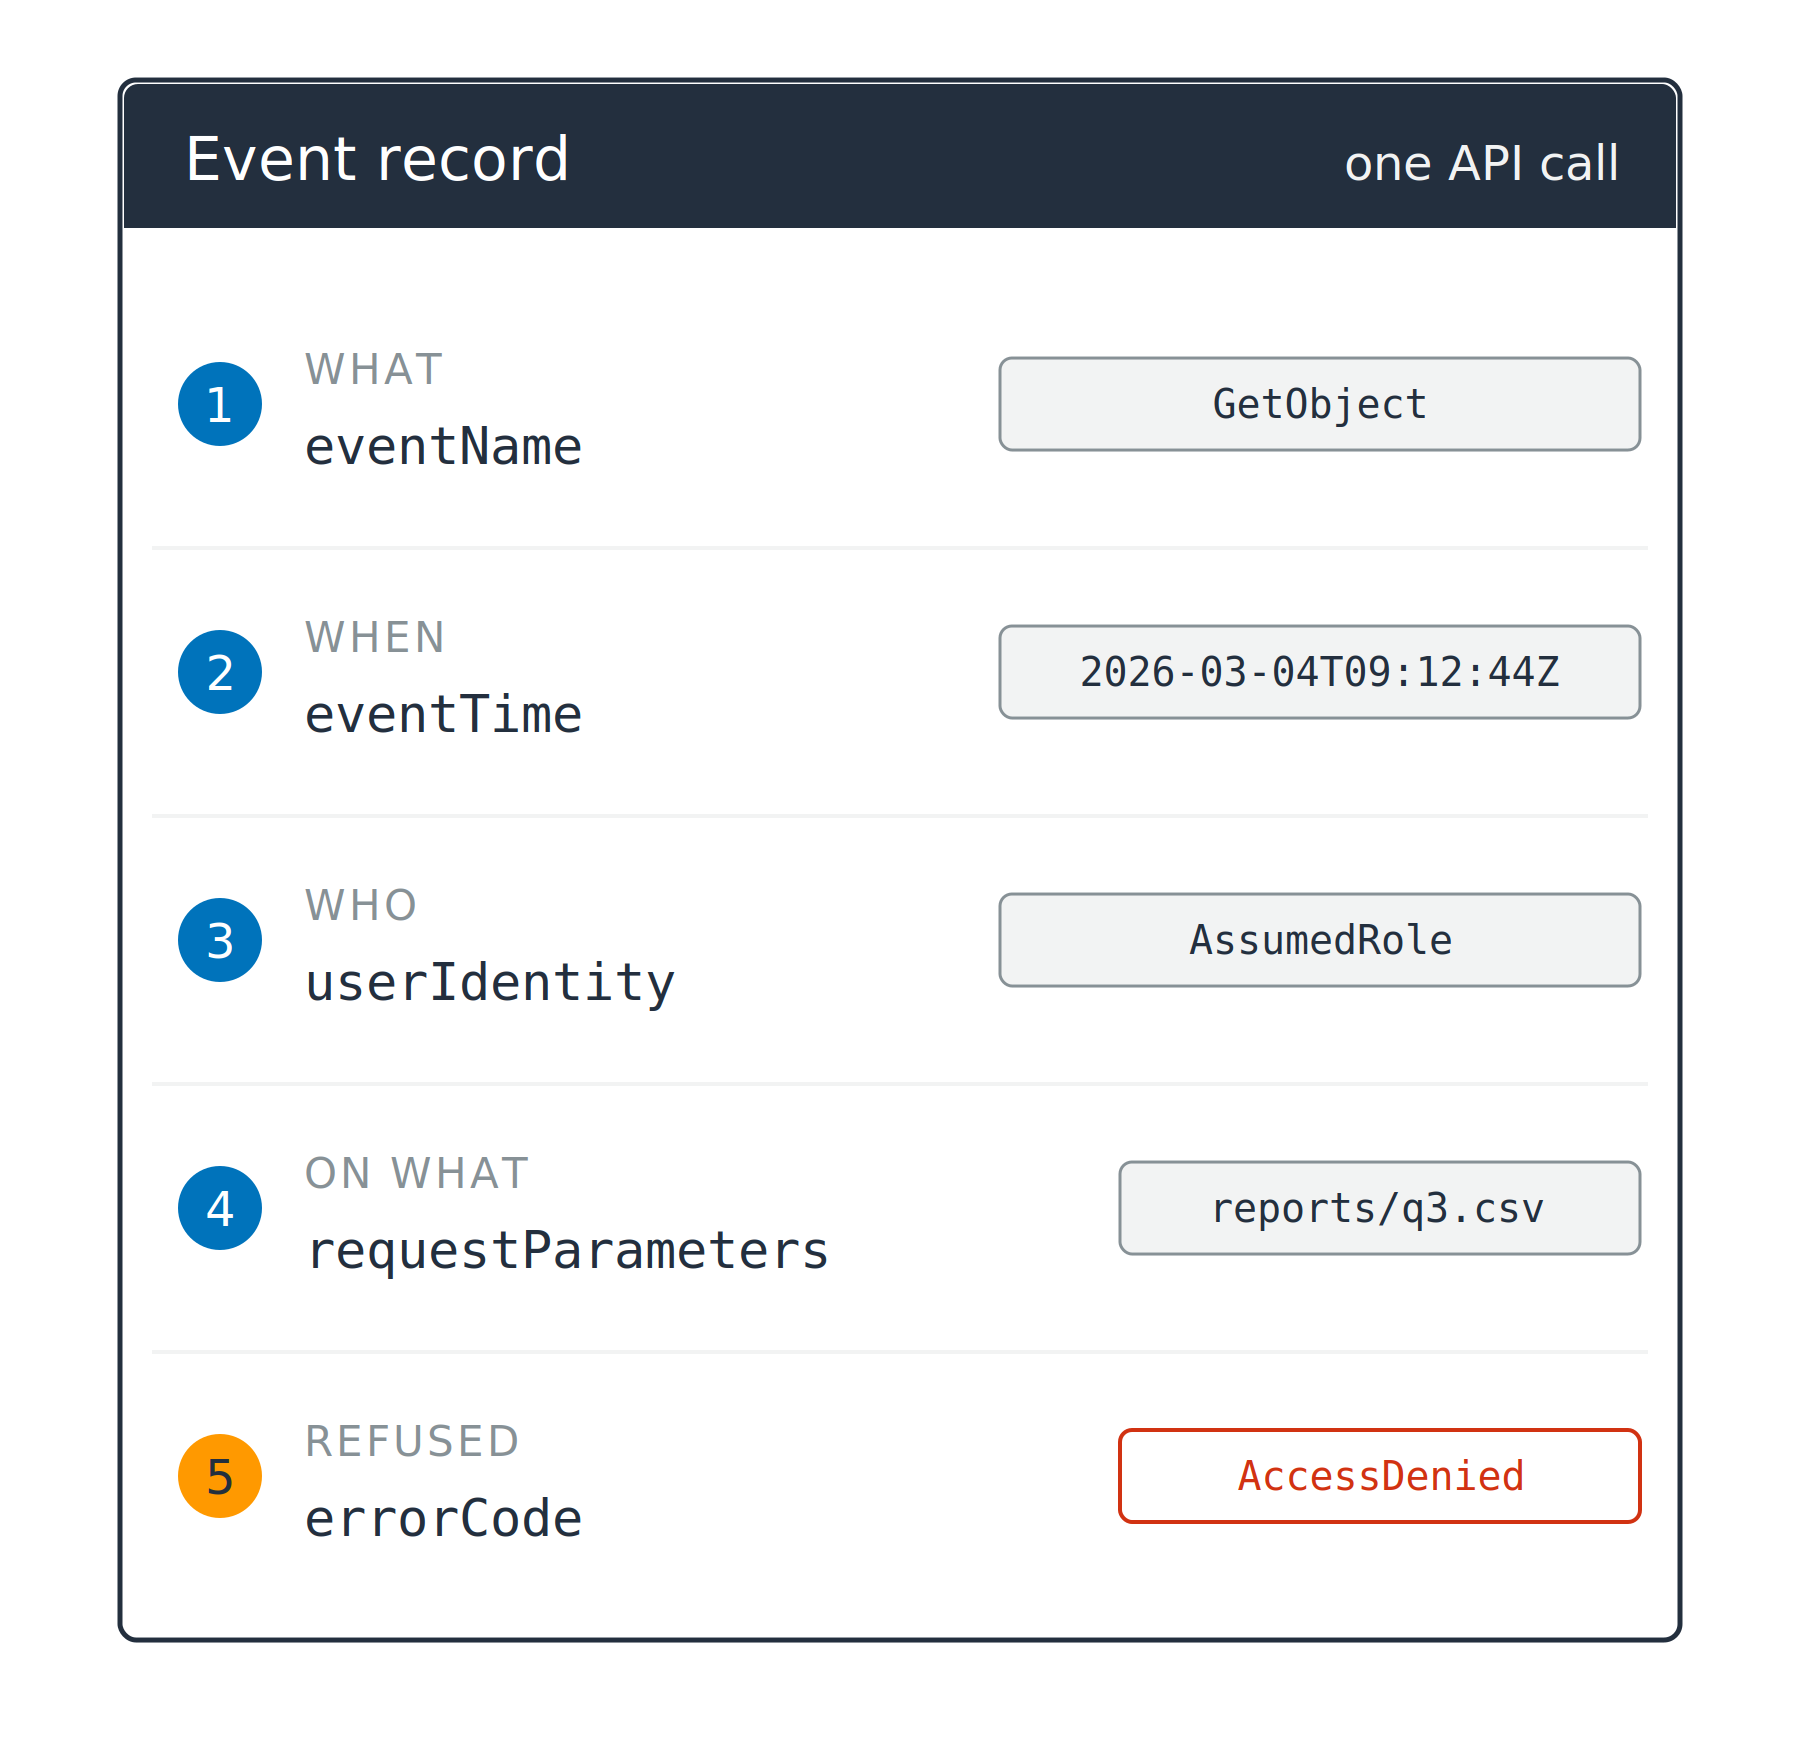
eventNameeventTimeuserIdentityrequestParameters
CloudTrail: API 호출 하나, 기록 하나
eventNameeventTimeuserIdentityrequestParameterserrorCode
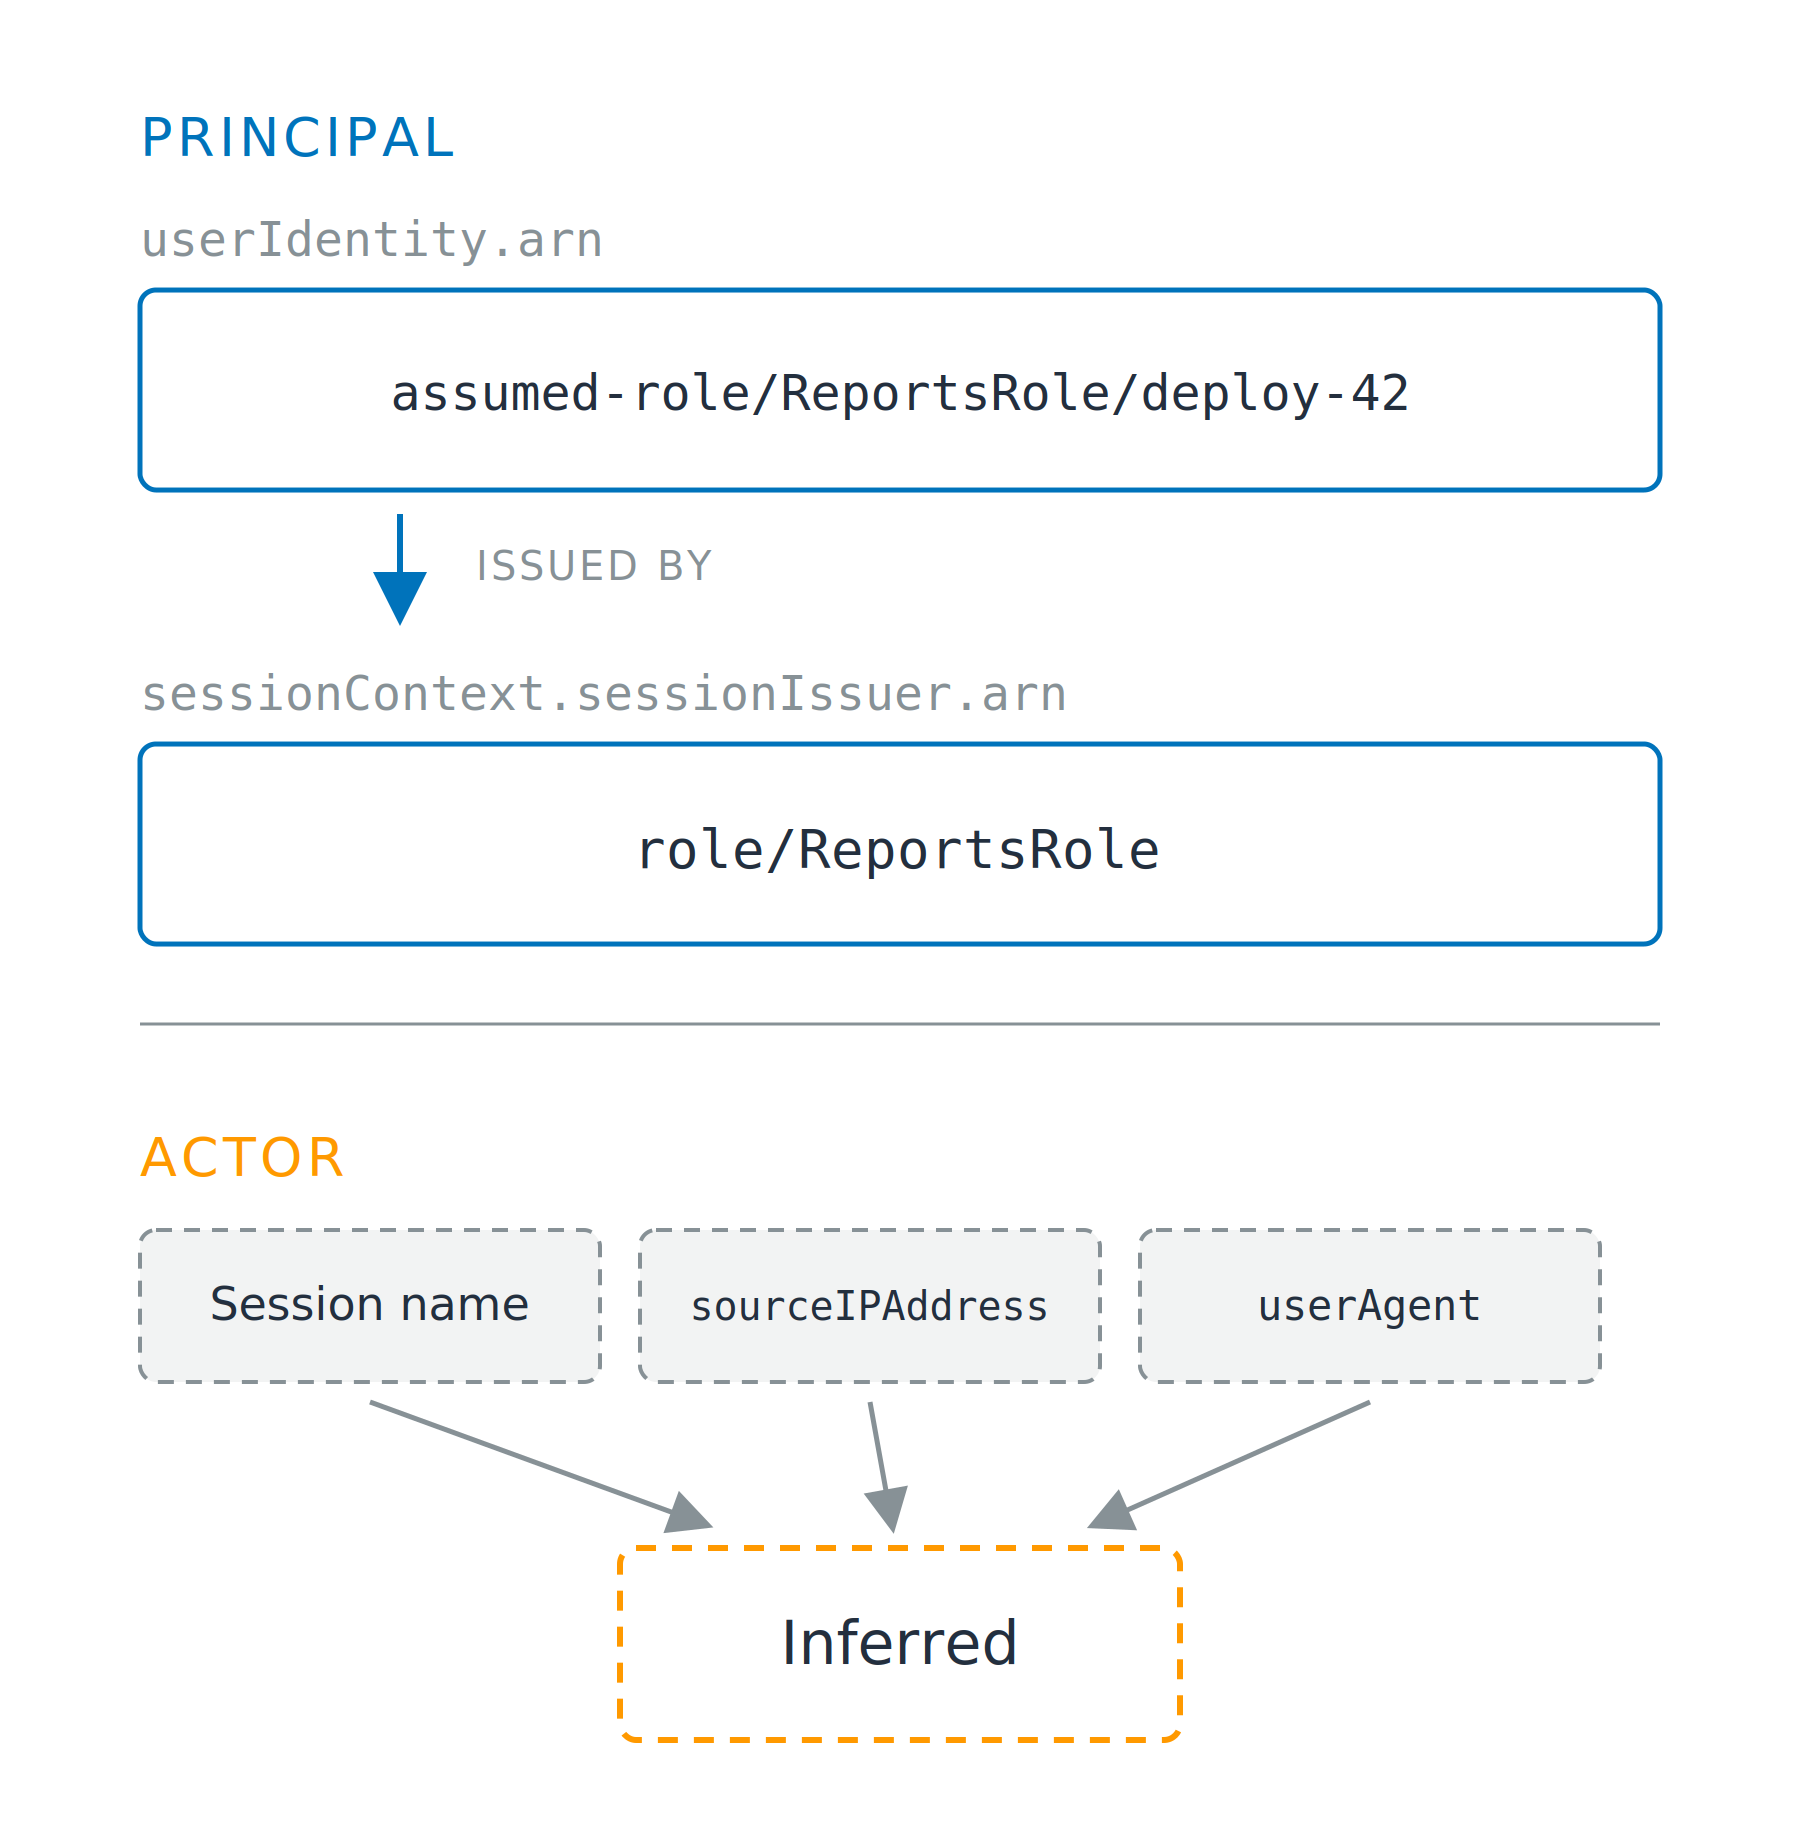
필드 두 개, 신원 하나
arn 필드, arn:aws:sts:로 시작sessionIssuer 필드, arn:aws:iam:로 시작
필드 두 개, 신원 하나
arn 필드, arn:aws:sts:로 시작sessionIssuer 필드, arn:aws:iam:로 시작행위자는 필드가 아닙니다
sourceIPAddress
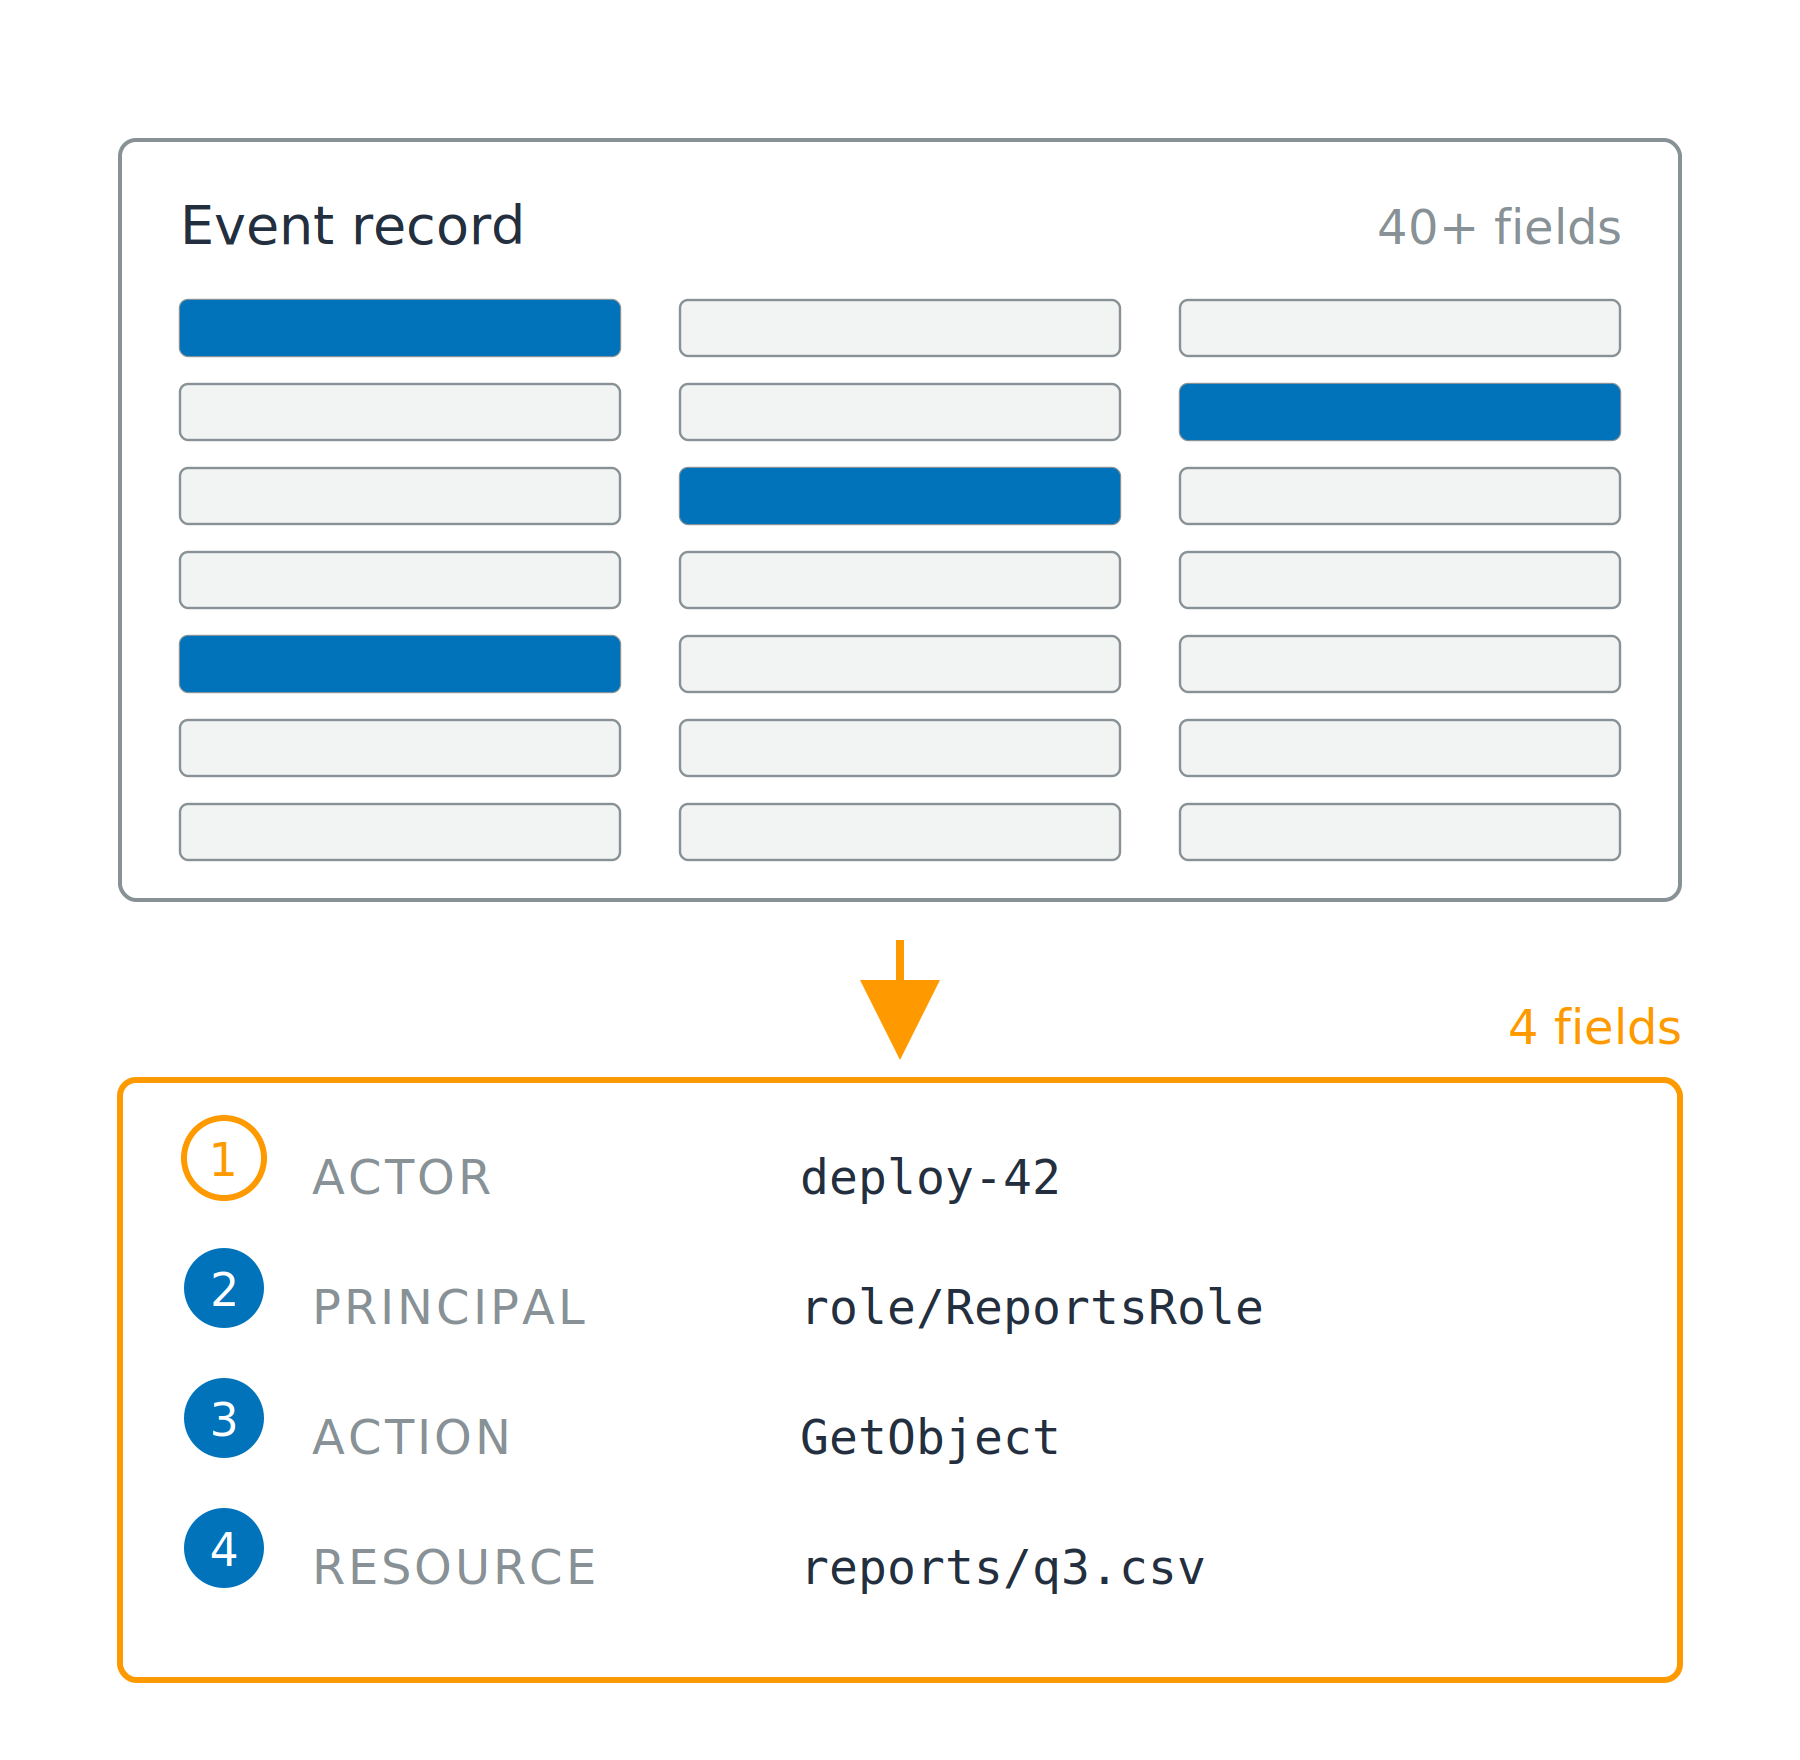
필드 40개 중 중요한 건 4개

필드 40개 중 중요한 건 4개
각 필드의 출처
eventName에서, 리소스는 requestParameters에서userIdentity에서, 행위자는 추론
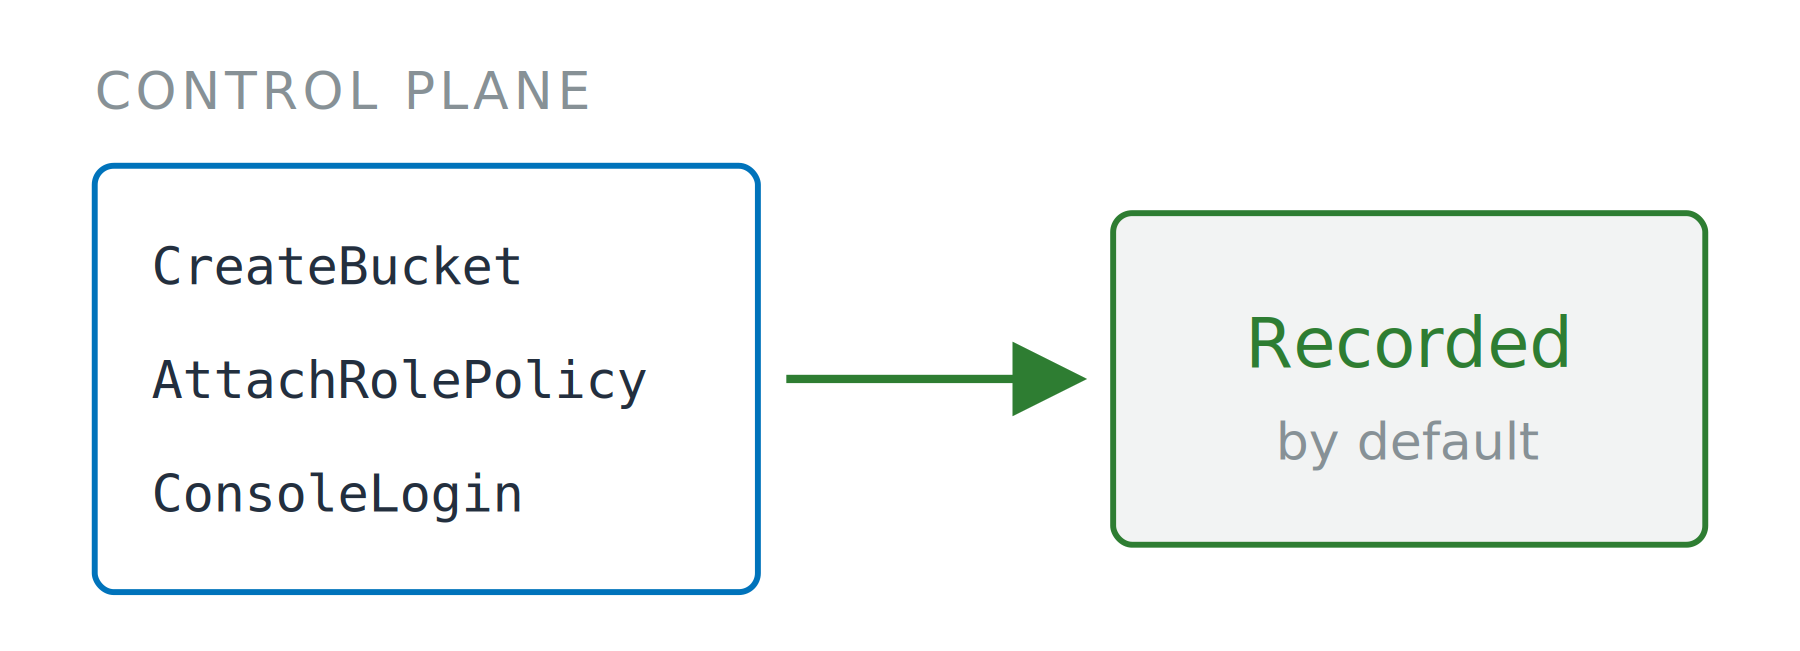
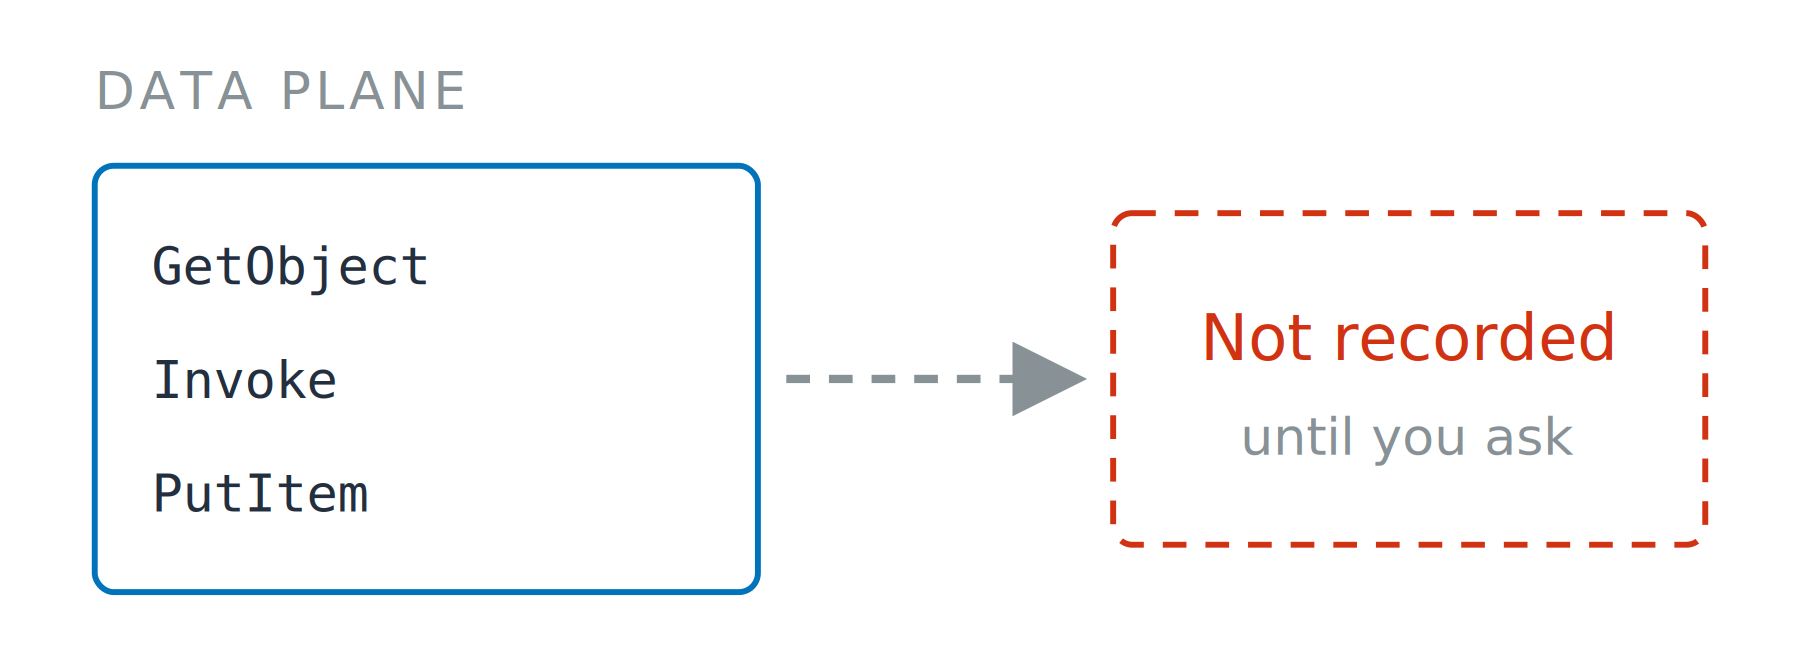
관리 이벤트
Decrypt도 여기 해당

관리 이벤트
Decrypt도 여기 해당데이터 이벤트


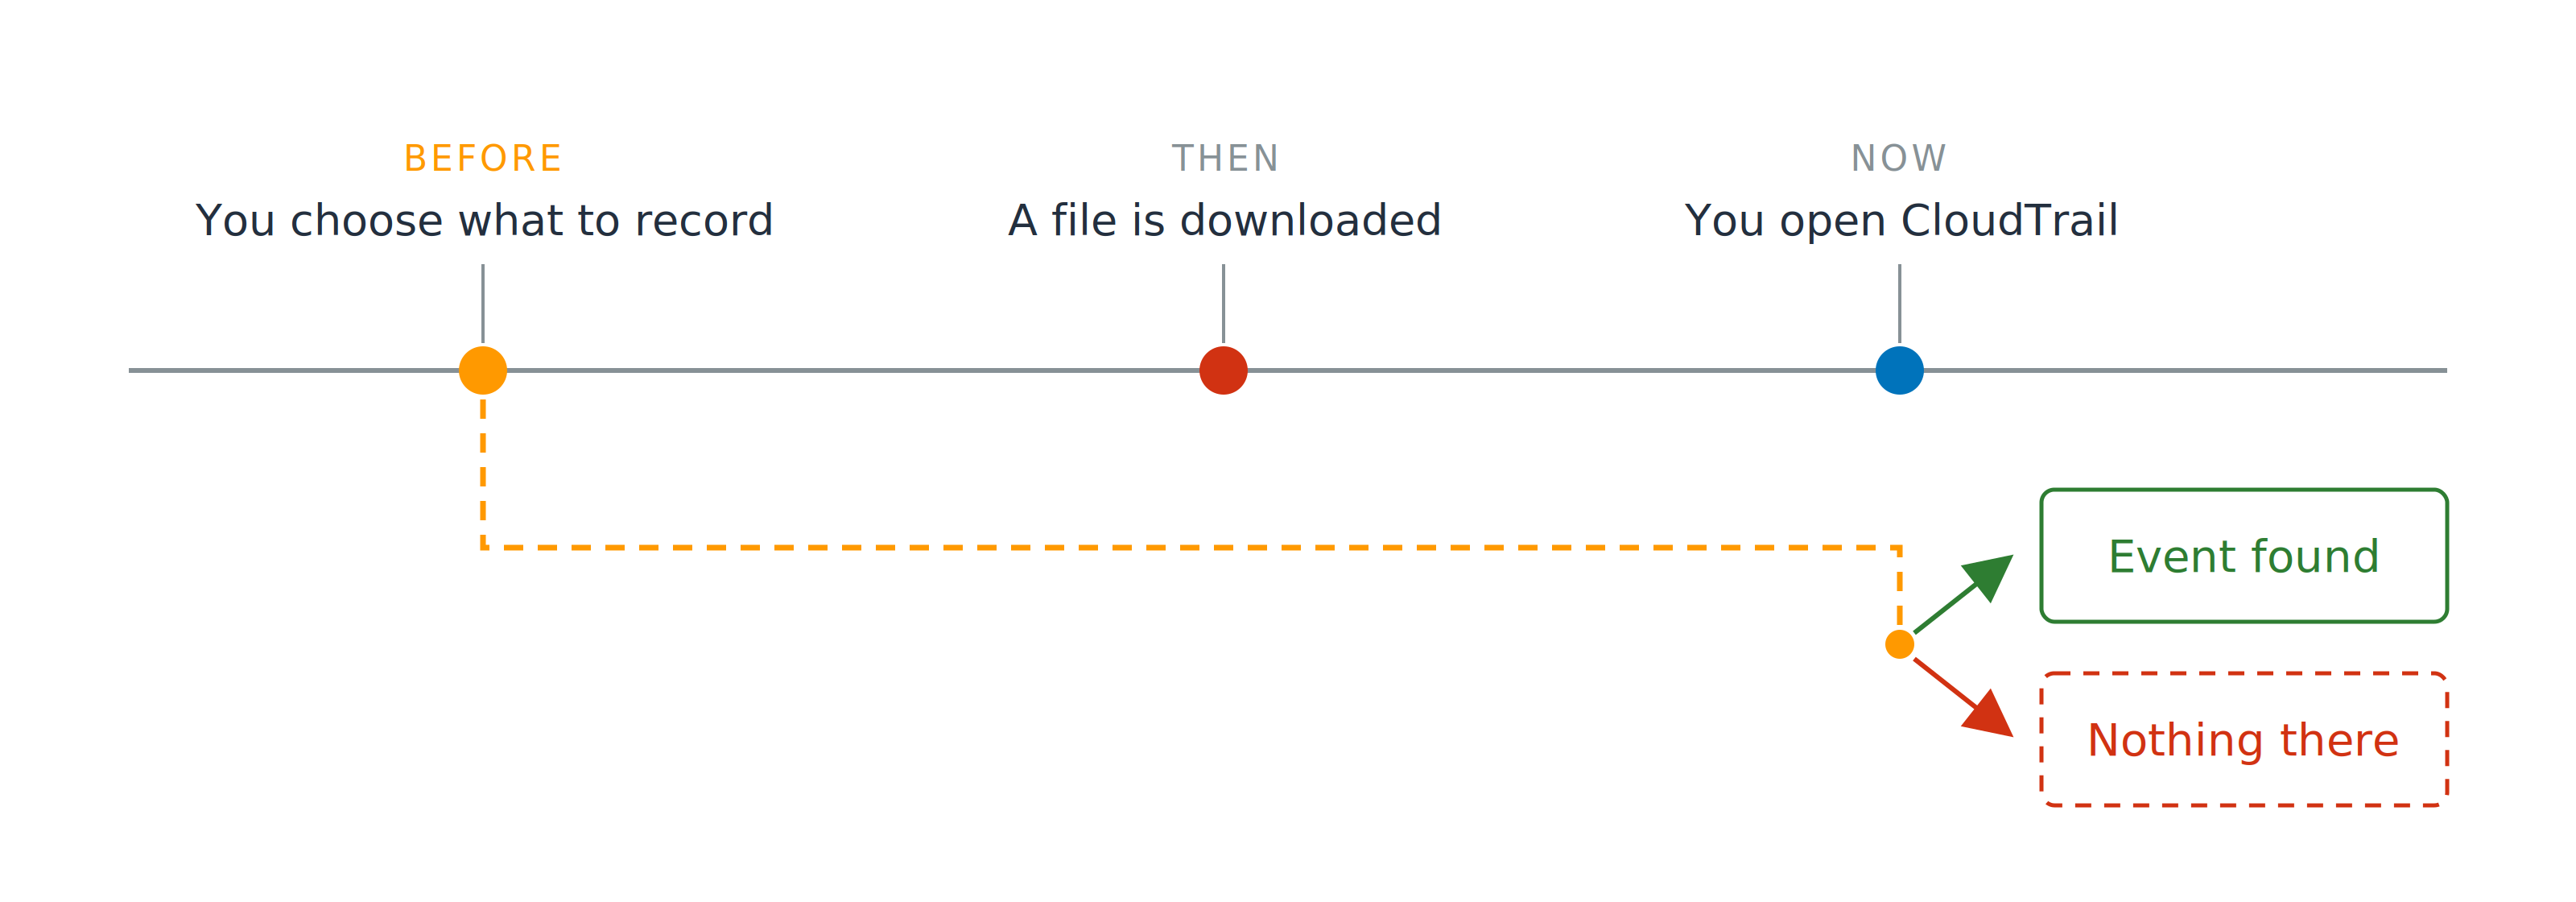
미리 결정, 나중에 확인

미리 결정, 나중에 확인
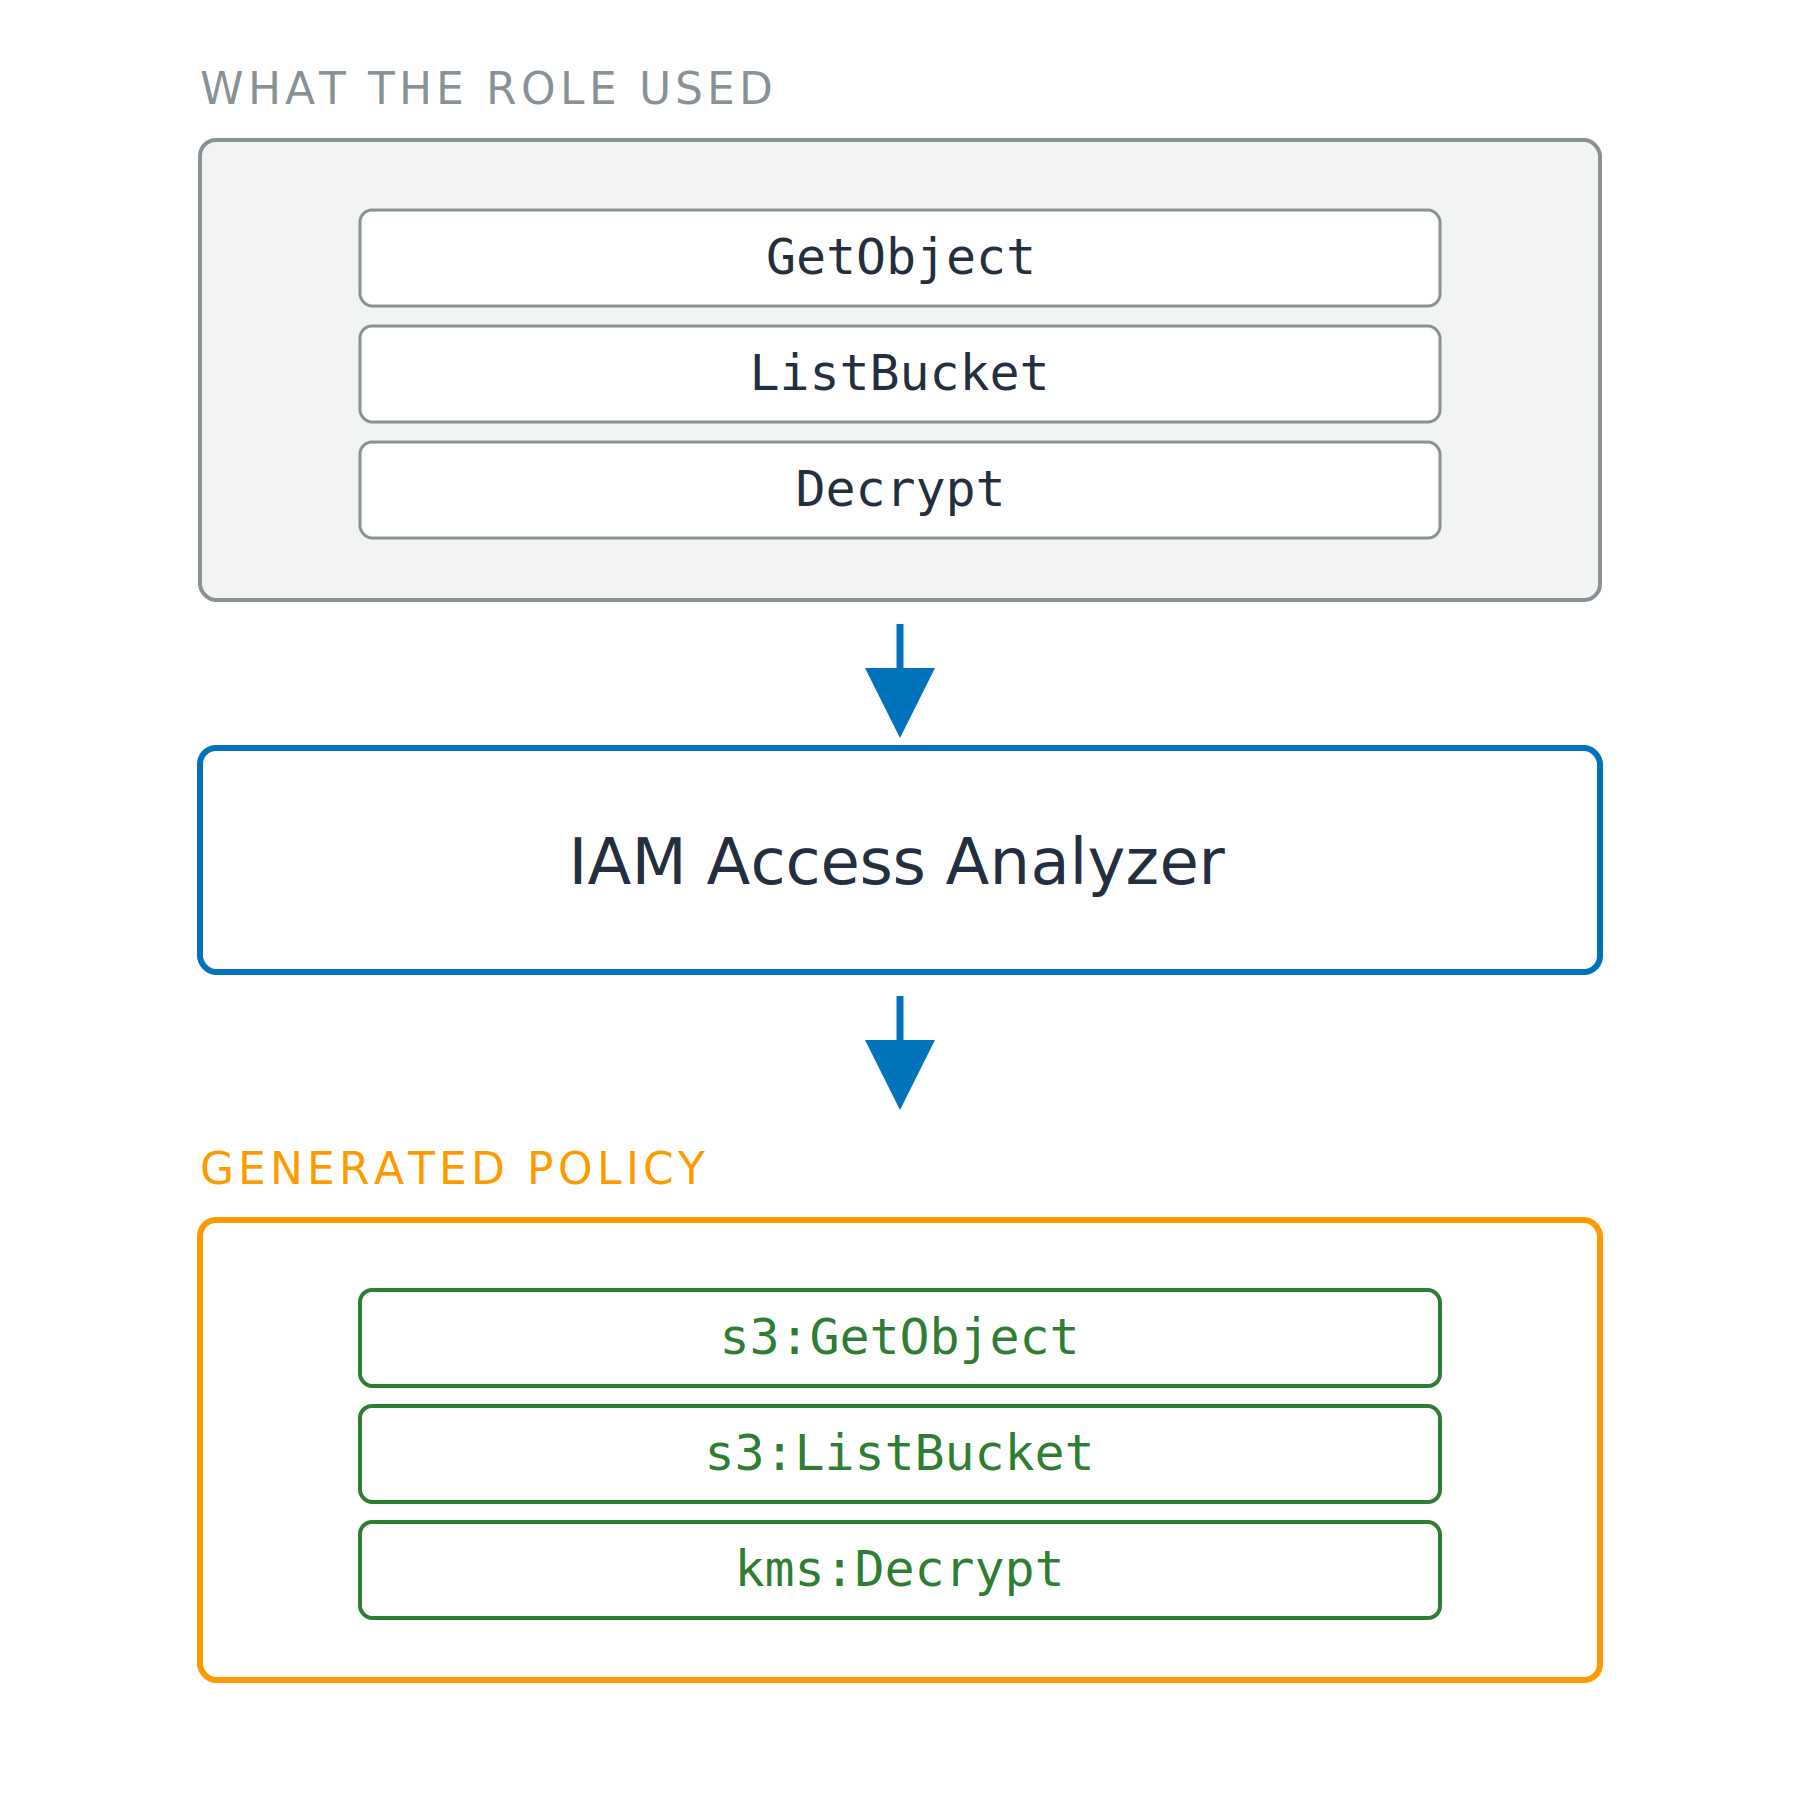
IAM Access Analyzer

IAM Access Analyzer


미사용 액세스 결과(Unused access findings)

미사용 액세스 결과(Unused access findings)
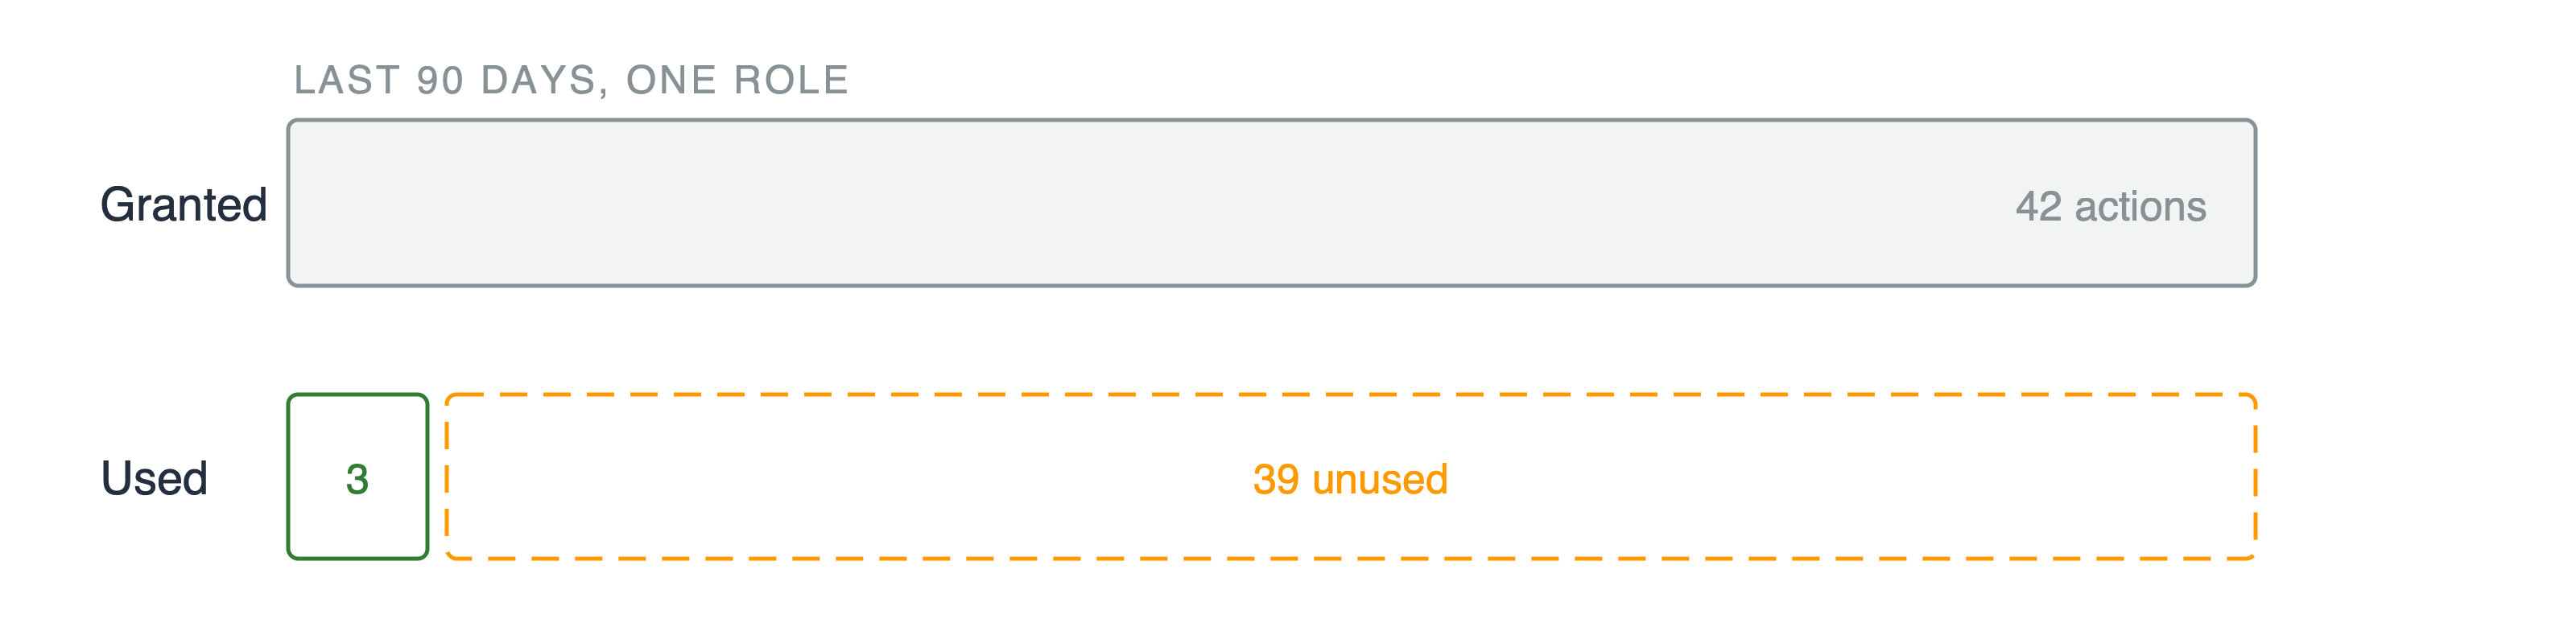
사용된 것과 필요한 것은 다릅니다

미사용 액세스 결과(Unused access findings)
사용된 것과 필요한 것은 다릅니다
측정된 최소 권한
개발자를 위한 AWS 보안 활용