개발자를 위한 AWS 보안 활용
Rahul Singh
Technical Product Manager
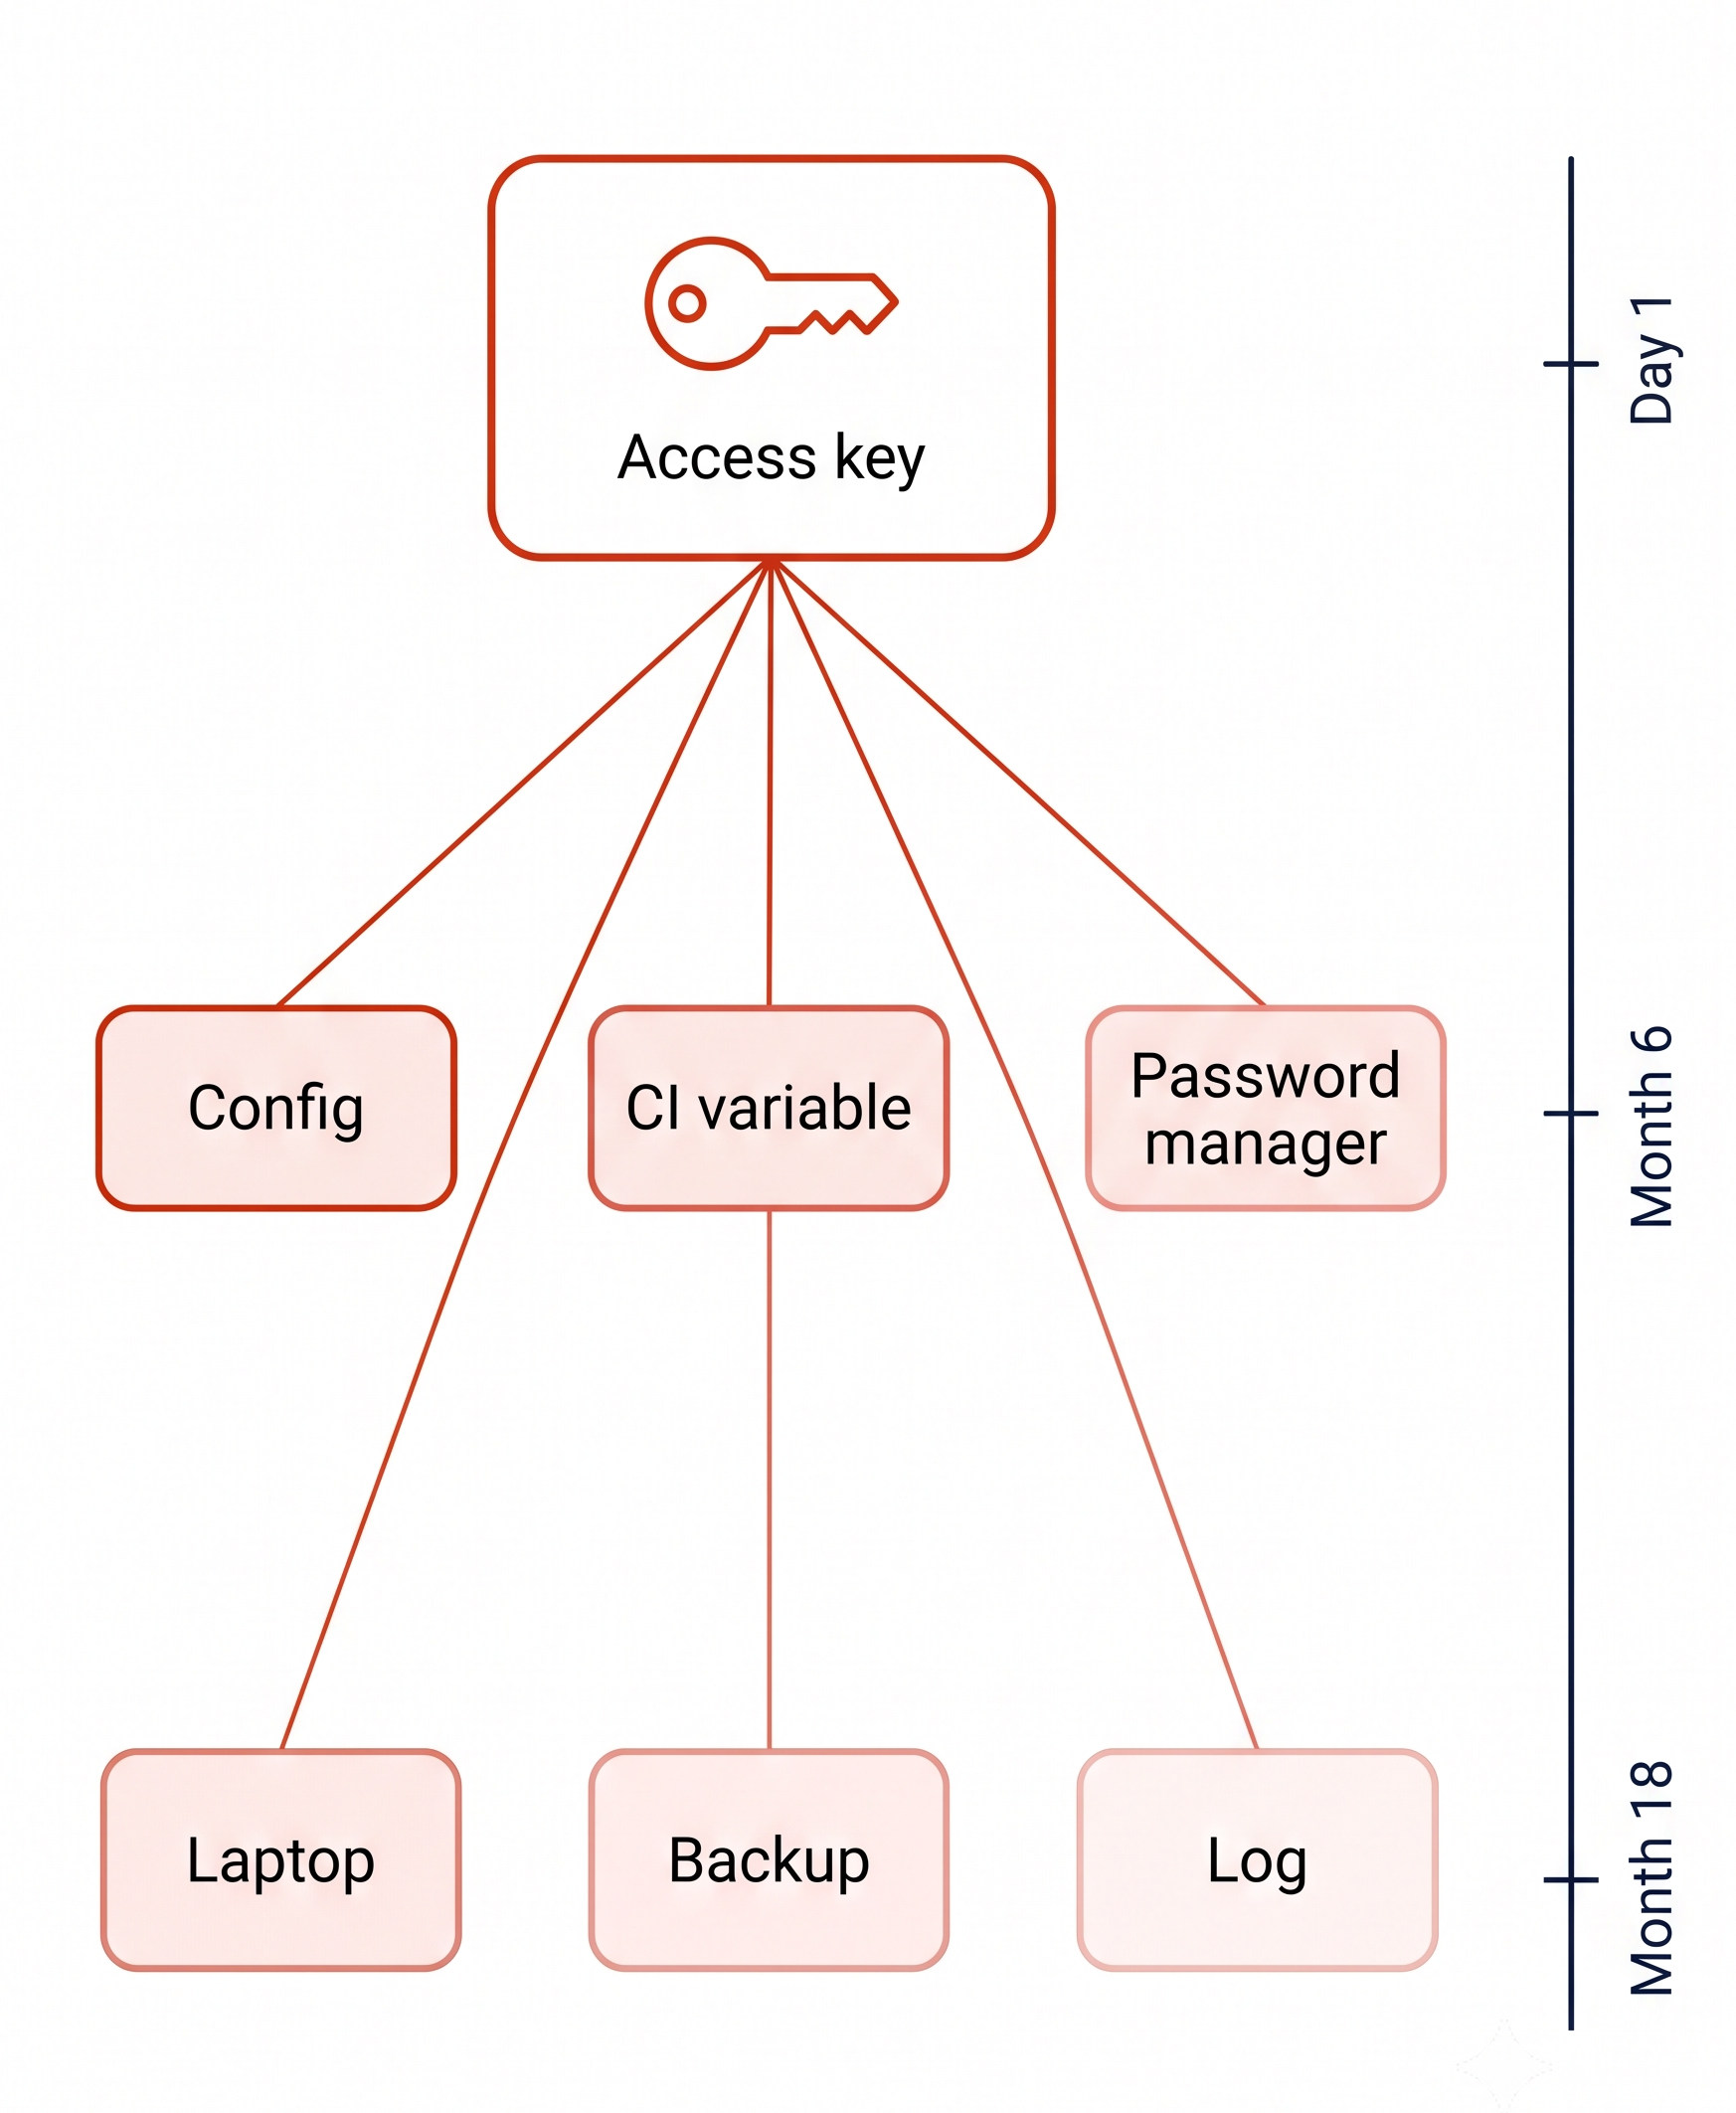
작업 속도를 높이려고 스크립트에서 키를 생성해 구성 파일에 저장합니다.
이 키는 파일 안에서:

작업 속도를 높이려고 스크립트에서 키를 생성해 구성 파일에 저장합니다.
이 키는 파일 안에서:
18개월이 지나도 여전히 유효합니다

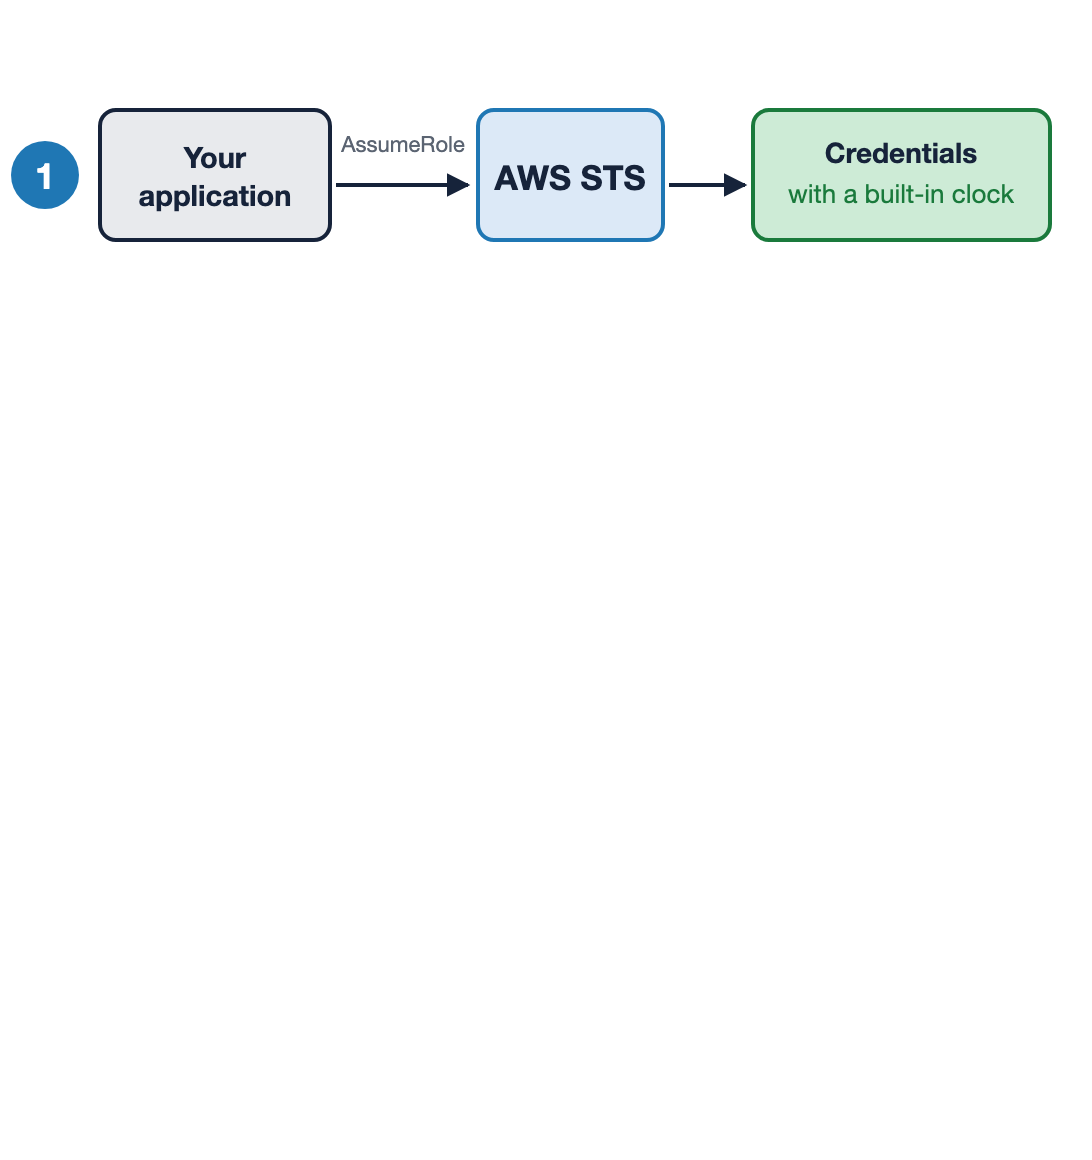
AWS STS로 만료를 기본값으로 설정하기
역할을 요청하고, 내장 시계가 있는 자격 증명을 받습니다
Security Token Service(STS): 만료가 기본적으로 1시간으로 설정됩니다

AWS STS로 만료를 기본값으로 설정하기
역할을 요청하고, 내장 시계가 있는 자격 증명을 받습니다
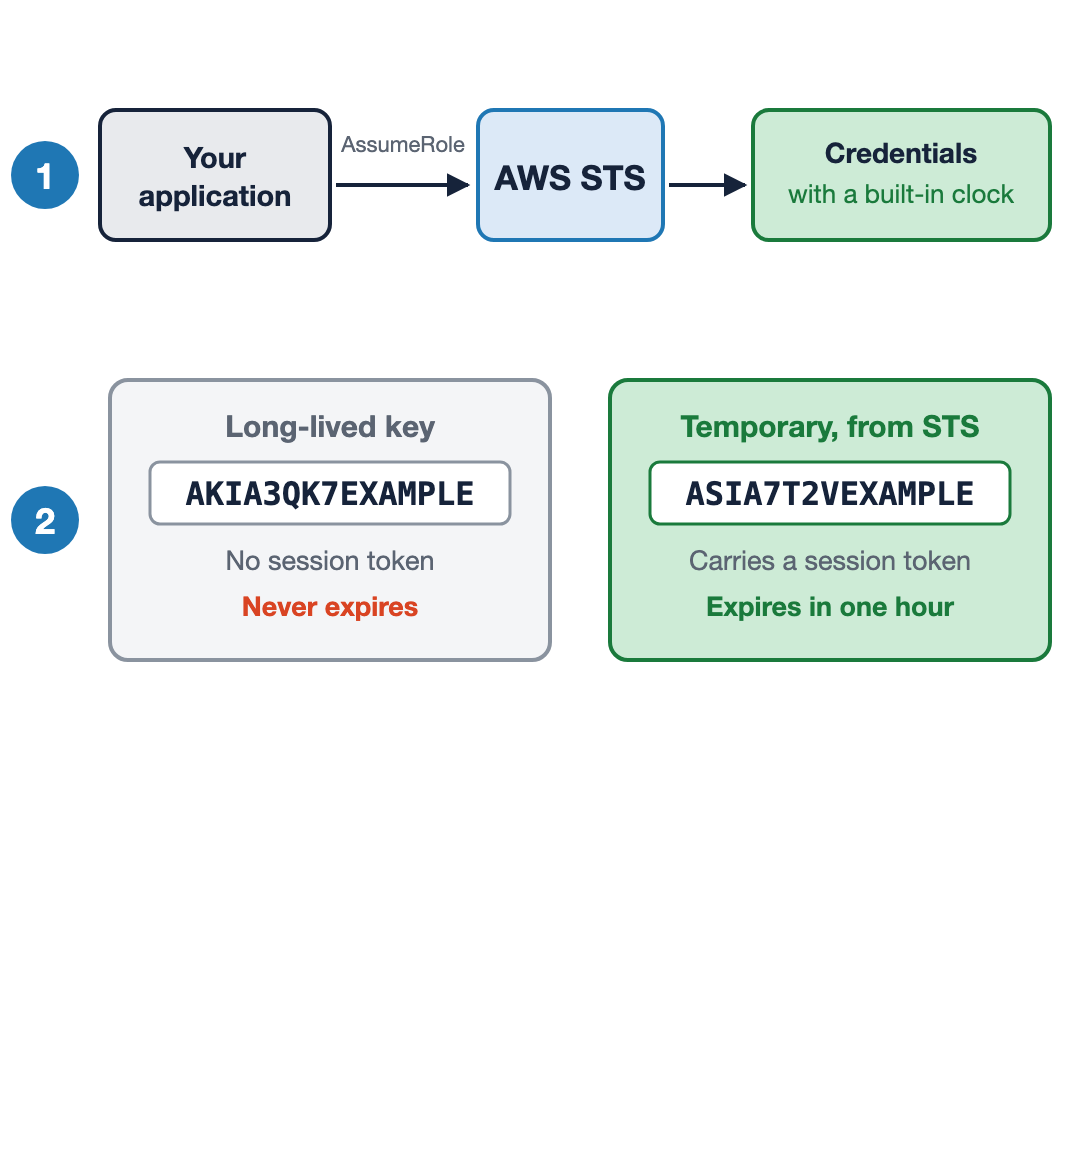
임시 자격 증명은 ASIA로 시작하며 세션 토큰을 포함합니다
Security Token Service(STS): 만료가 기본적으로 1시간으로 설정됩니다

AWS STS로 만료를 기본값으로 설정하기
역할을 요청하고, 내장 시계가 있는 자격 증명을 받습니다
임시 자격 증명은 ASIA로 시작하며 세션 토큰을 포함합니다
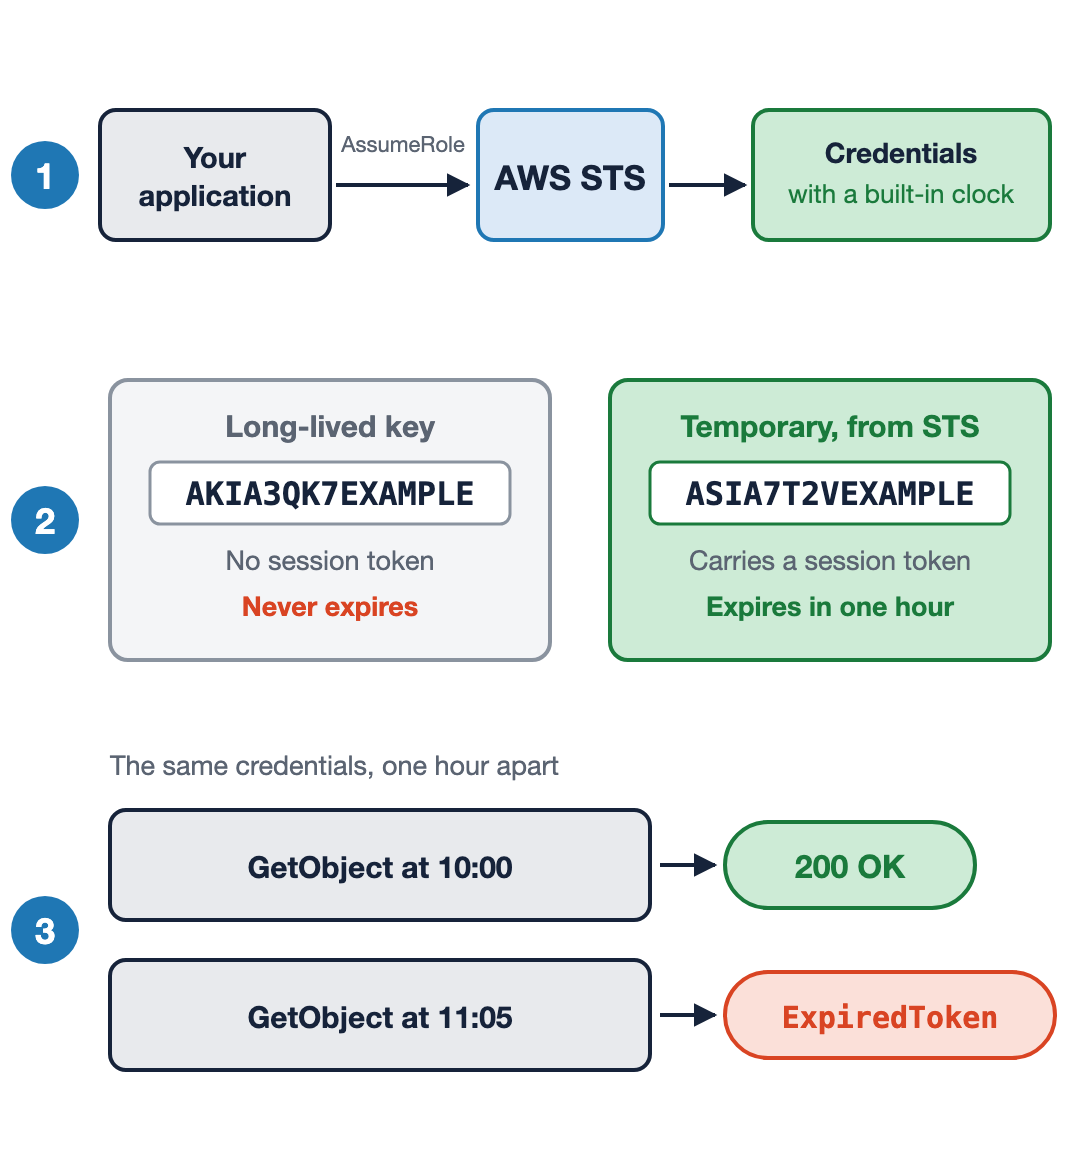
같은 호출이 처음엔 허용되다가 이후 거부됩니다
Security Token Service(STS): 만료가 기본적으로 1시간으로 설정됩니다

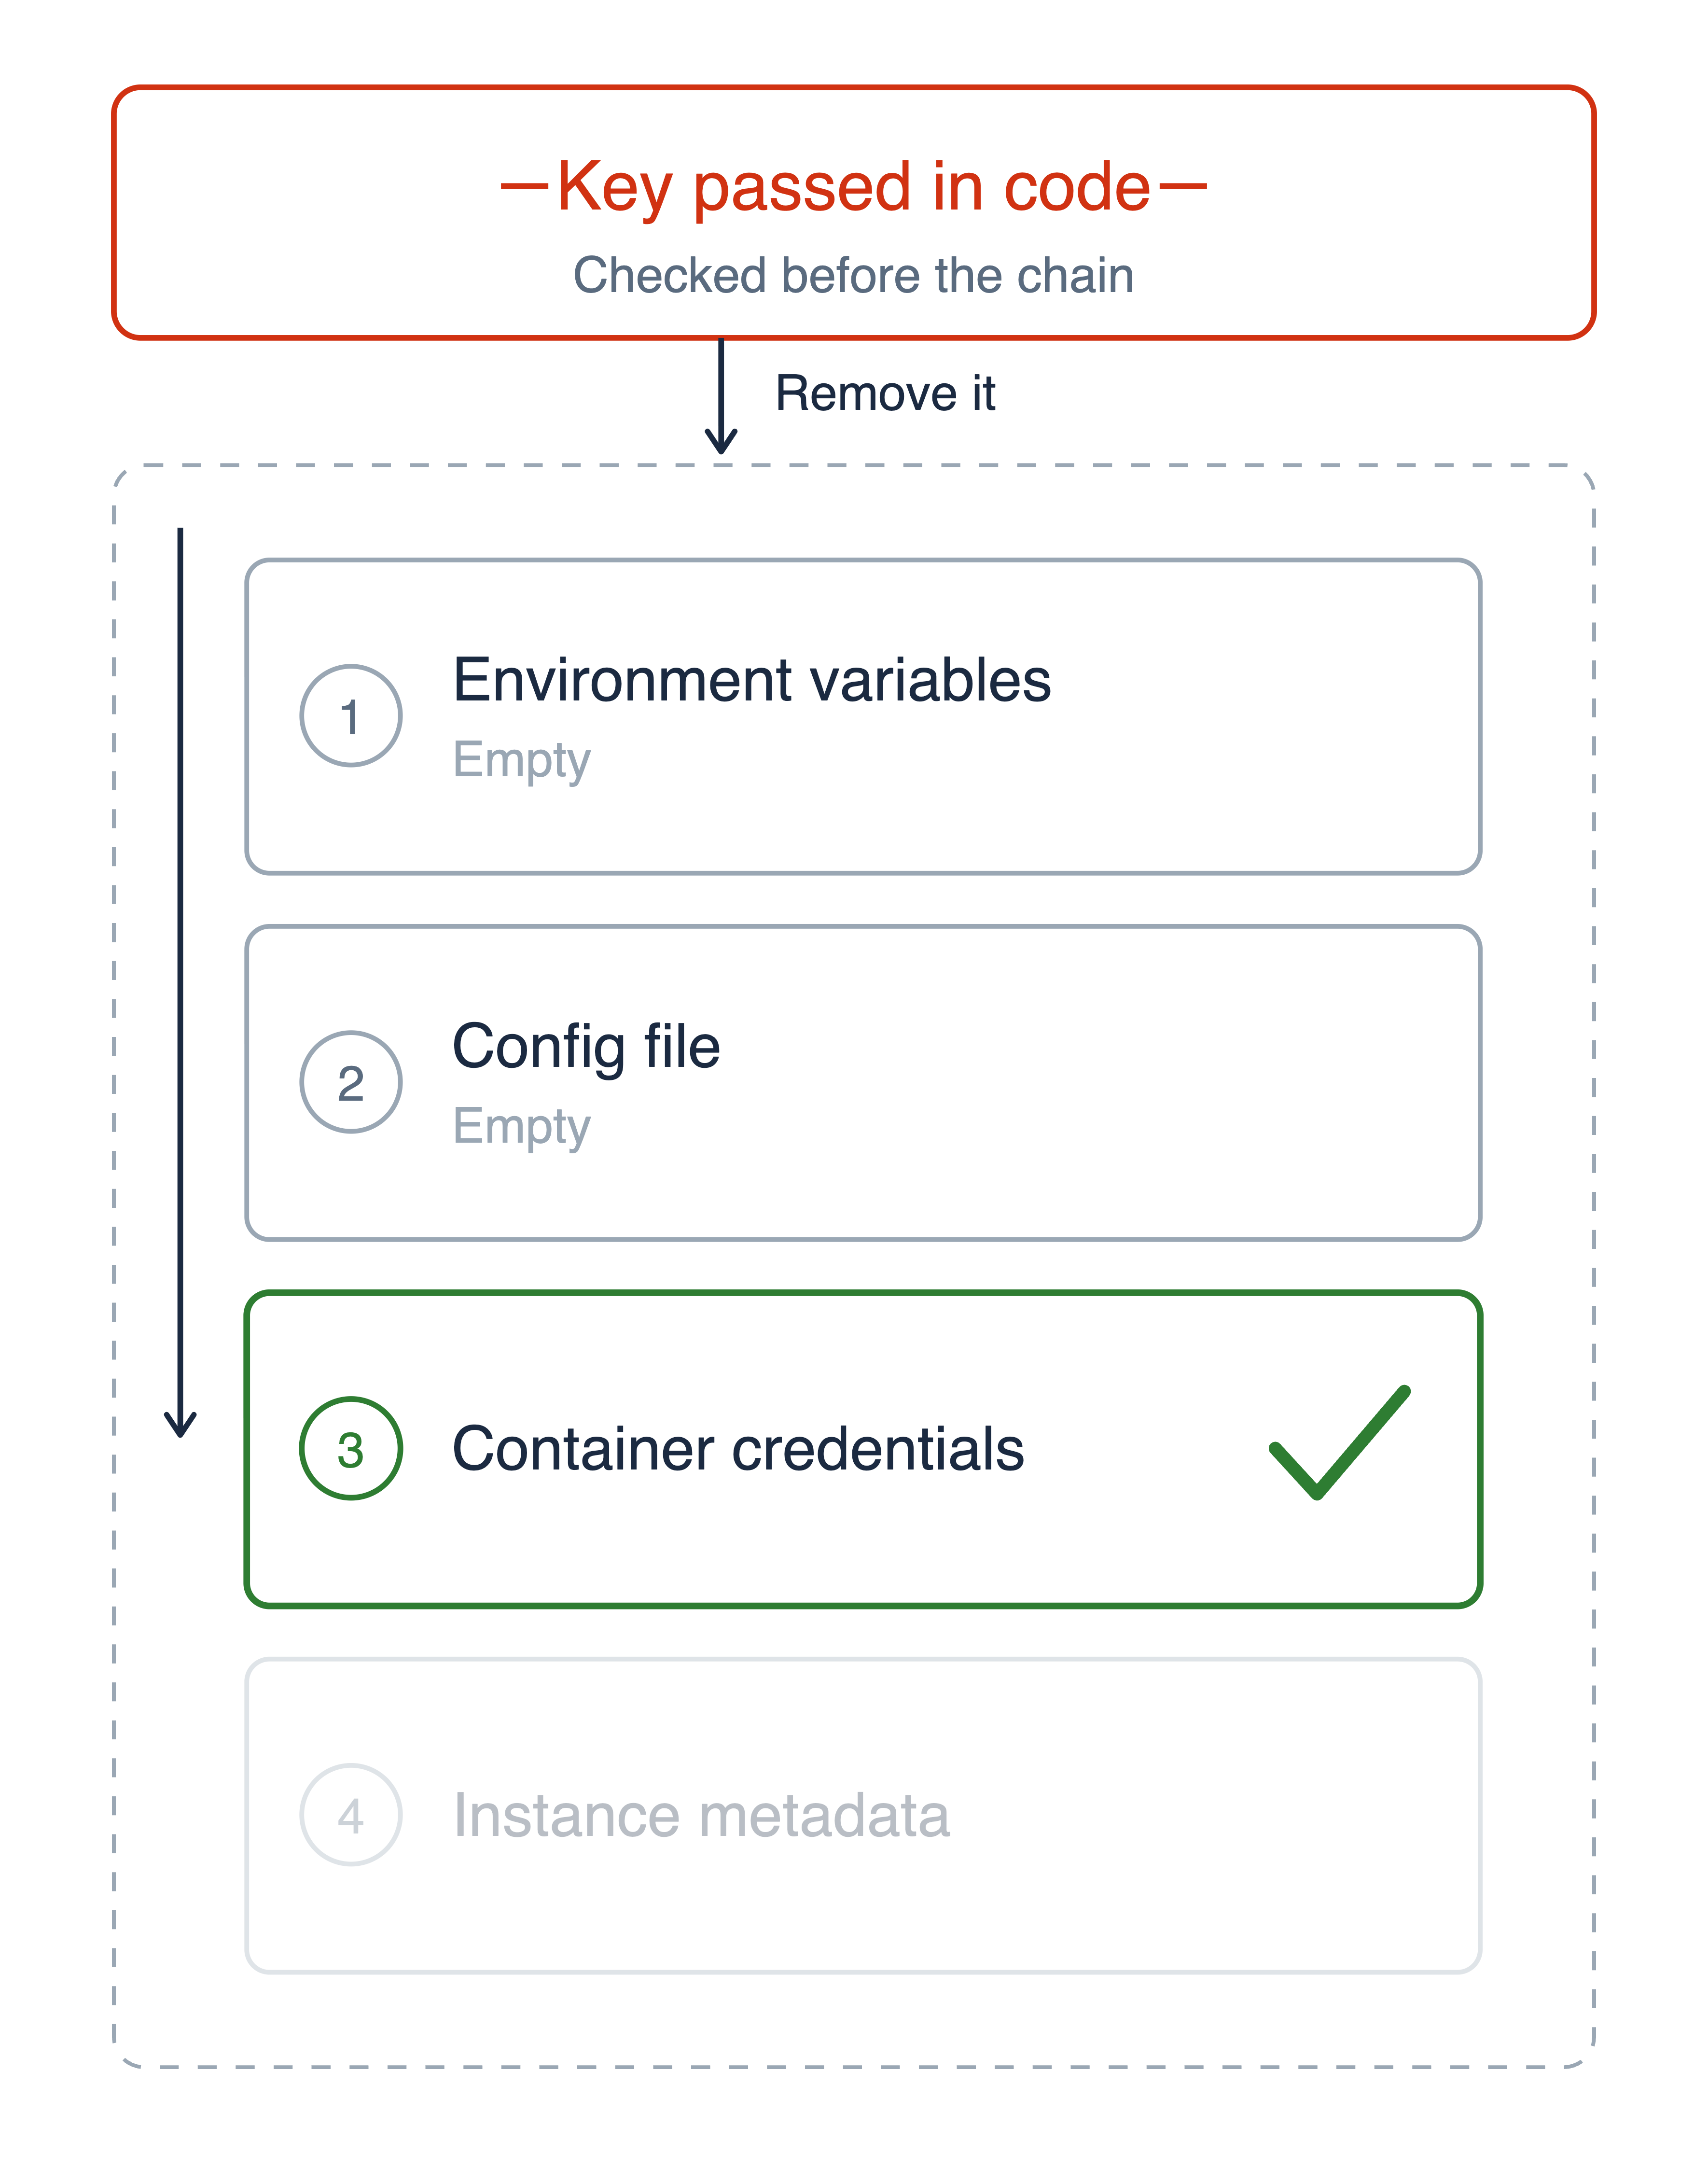
자격 증명 공급자 체인 확인하기

자격 증명 공급자 체인 확인하기
하드코딩된 키가 가장 먼저 확인되므로 반드시 삭제해야 합니다

1. explicit a key passed in your code
2. environment AWS_* variables, and on Lambda
that is the execution role
3. config file ~/.aws/credentials
4. container ECS or EKS task role
5. instance EC2 instance profile, via IMDS
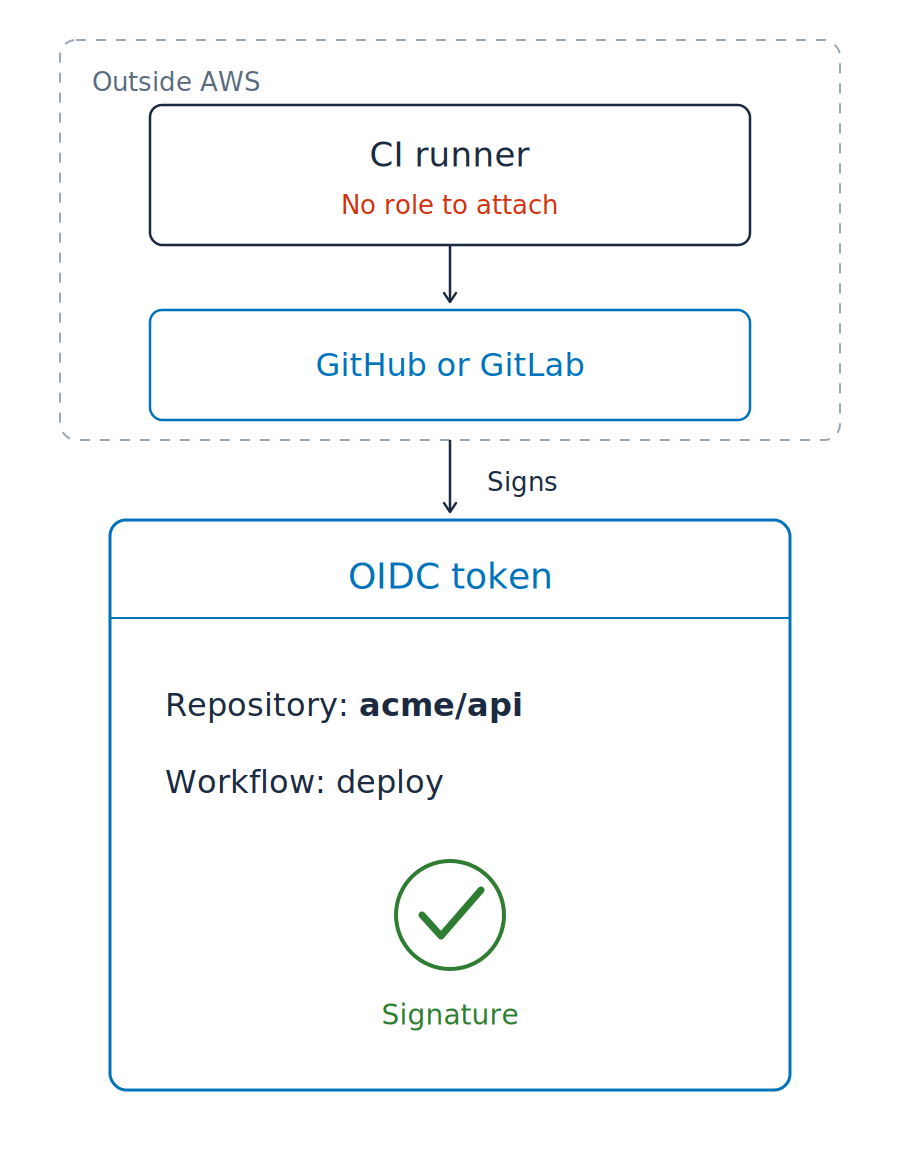
코드 파이프라인은 AWS 외부에서 실행되는 경우가 많아 자격 증명 체인을 연결할 수 없습니다

코드 파이프라인은 AWS 외부에서 실행되는 경우가 많아 자격 증명 체인을 연결할 수 없습니다
OIDC 토큰(OpenID Connect)


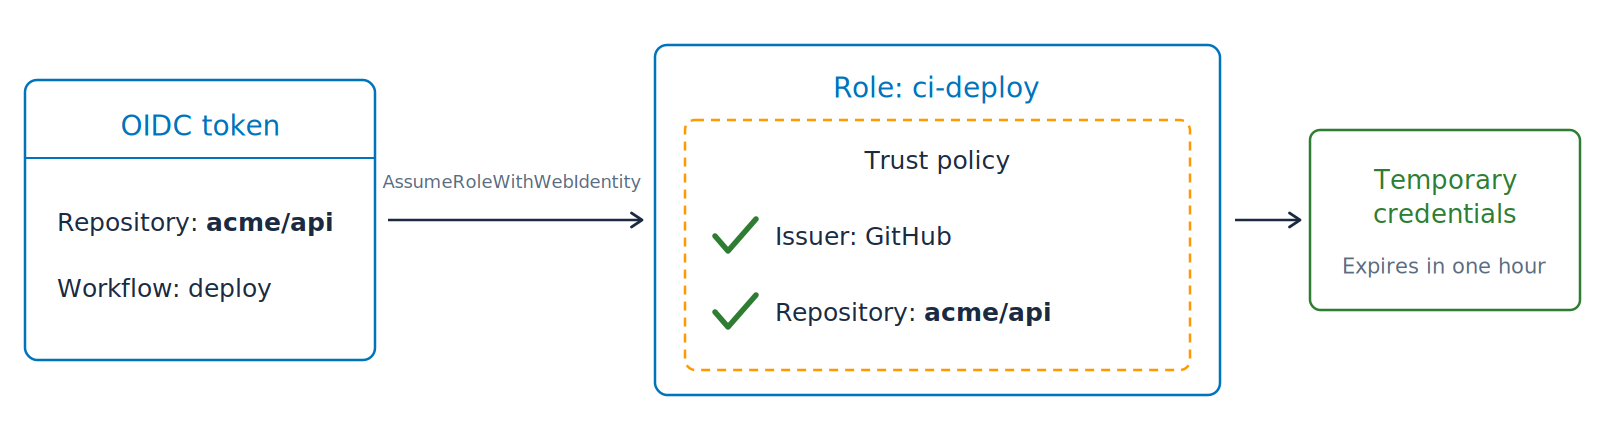
토큰을 자격 증명으로 교환하기

토큰을 자격 증명으로 교환하기
저장소 시크릿: 이제 비어 있습니다
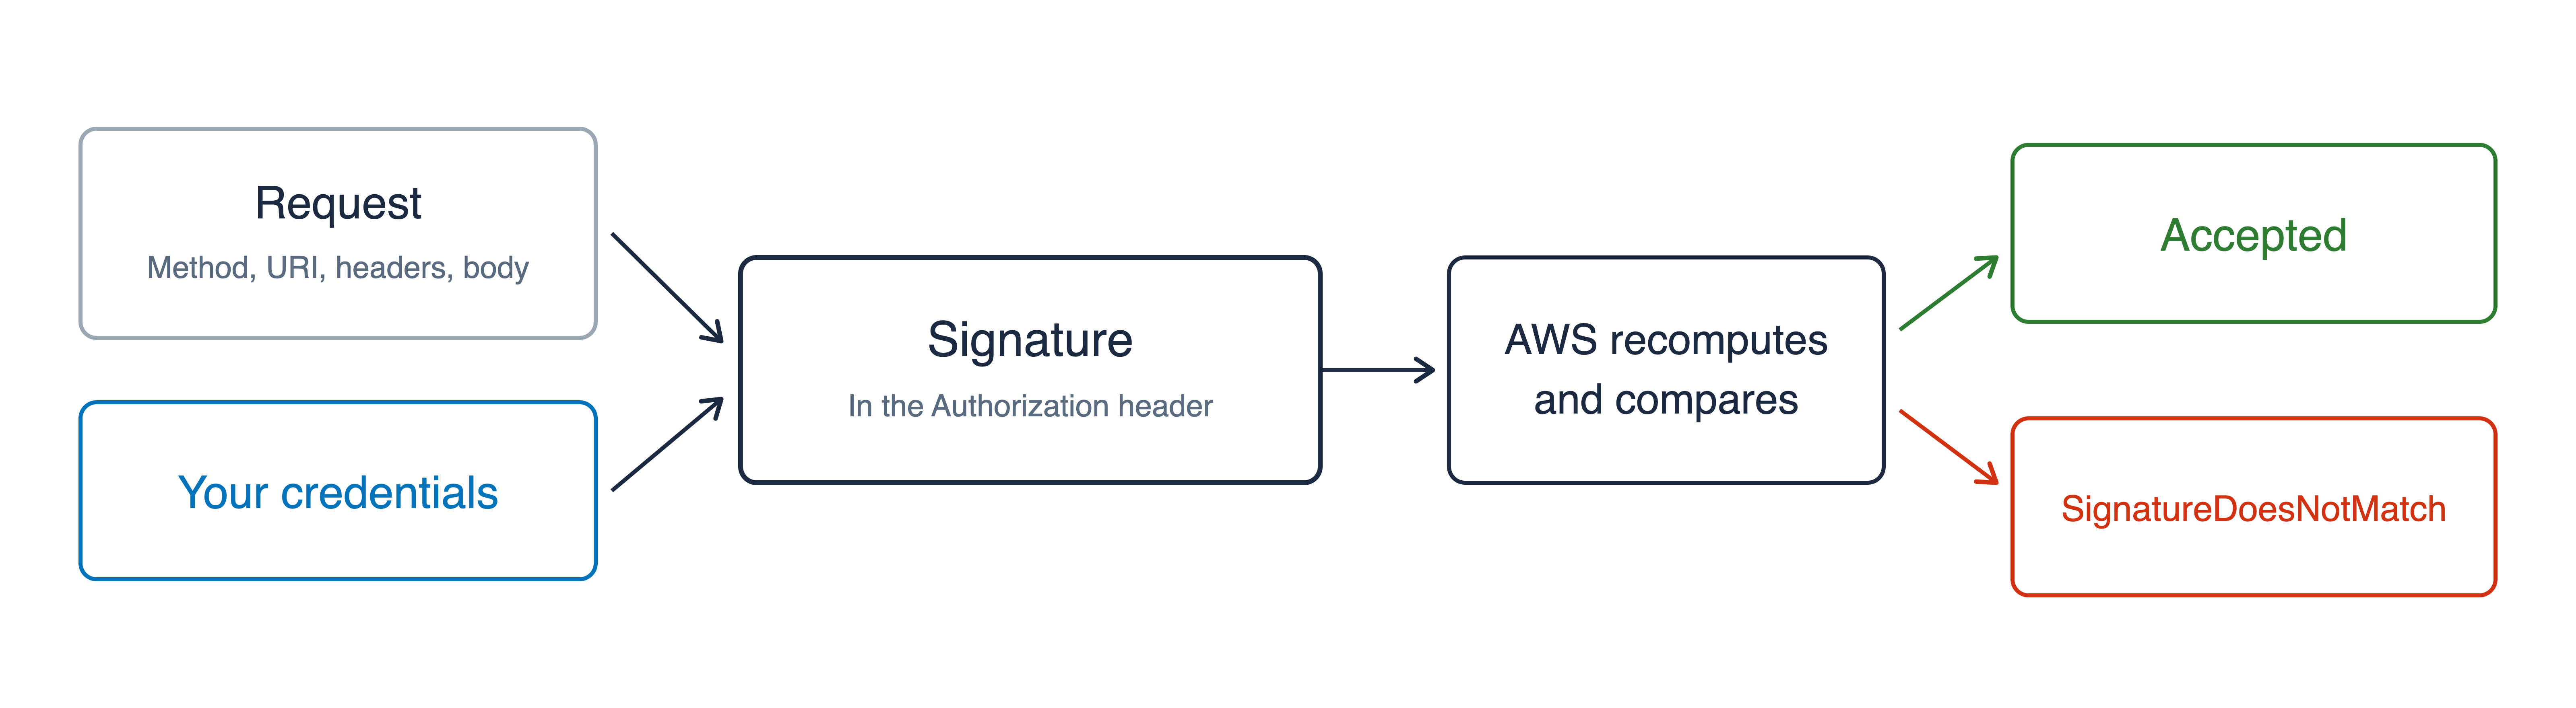
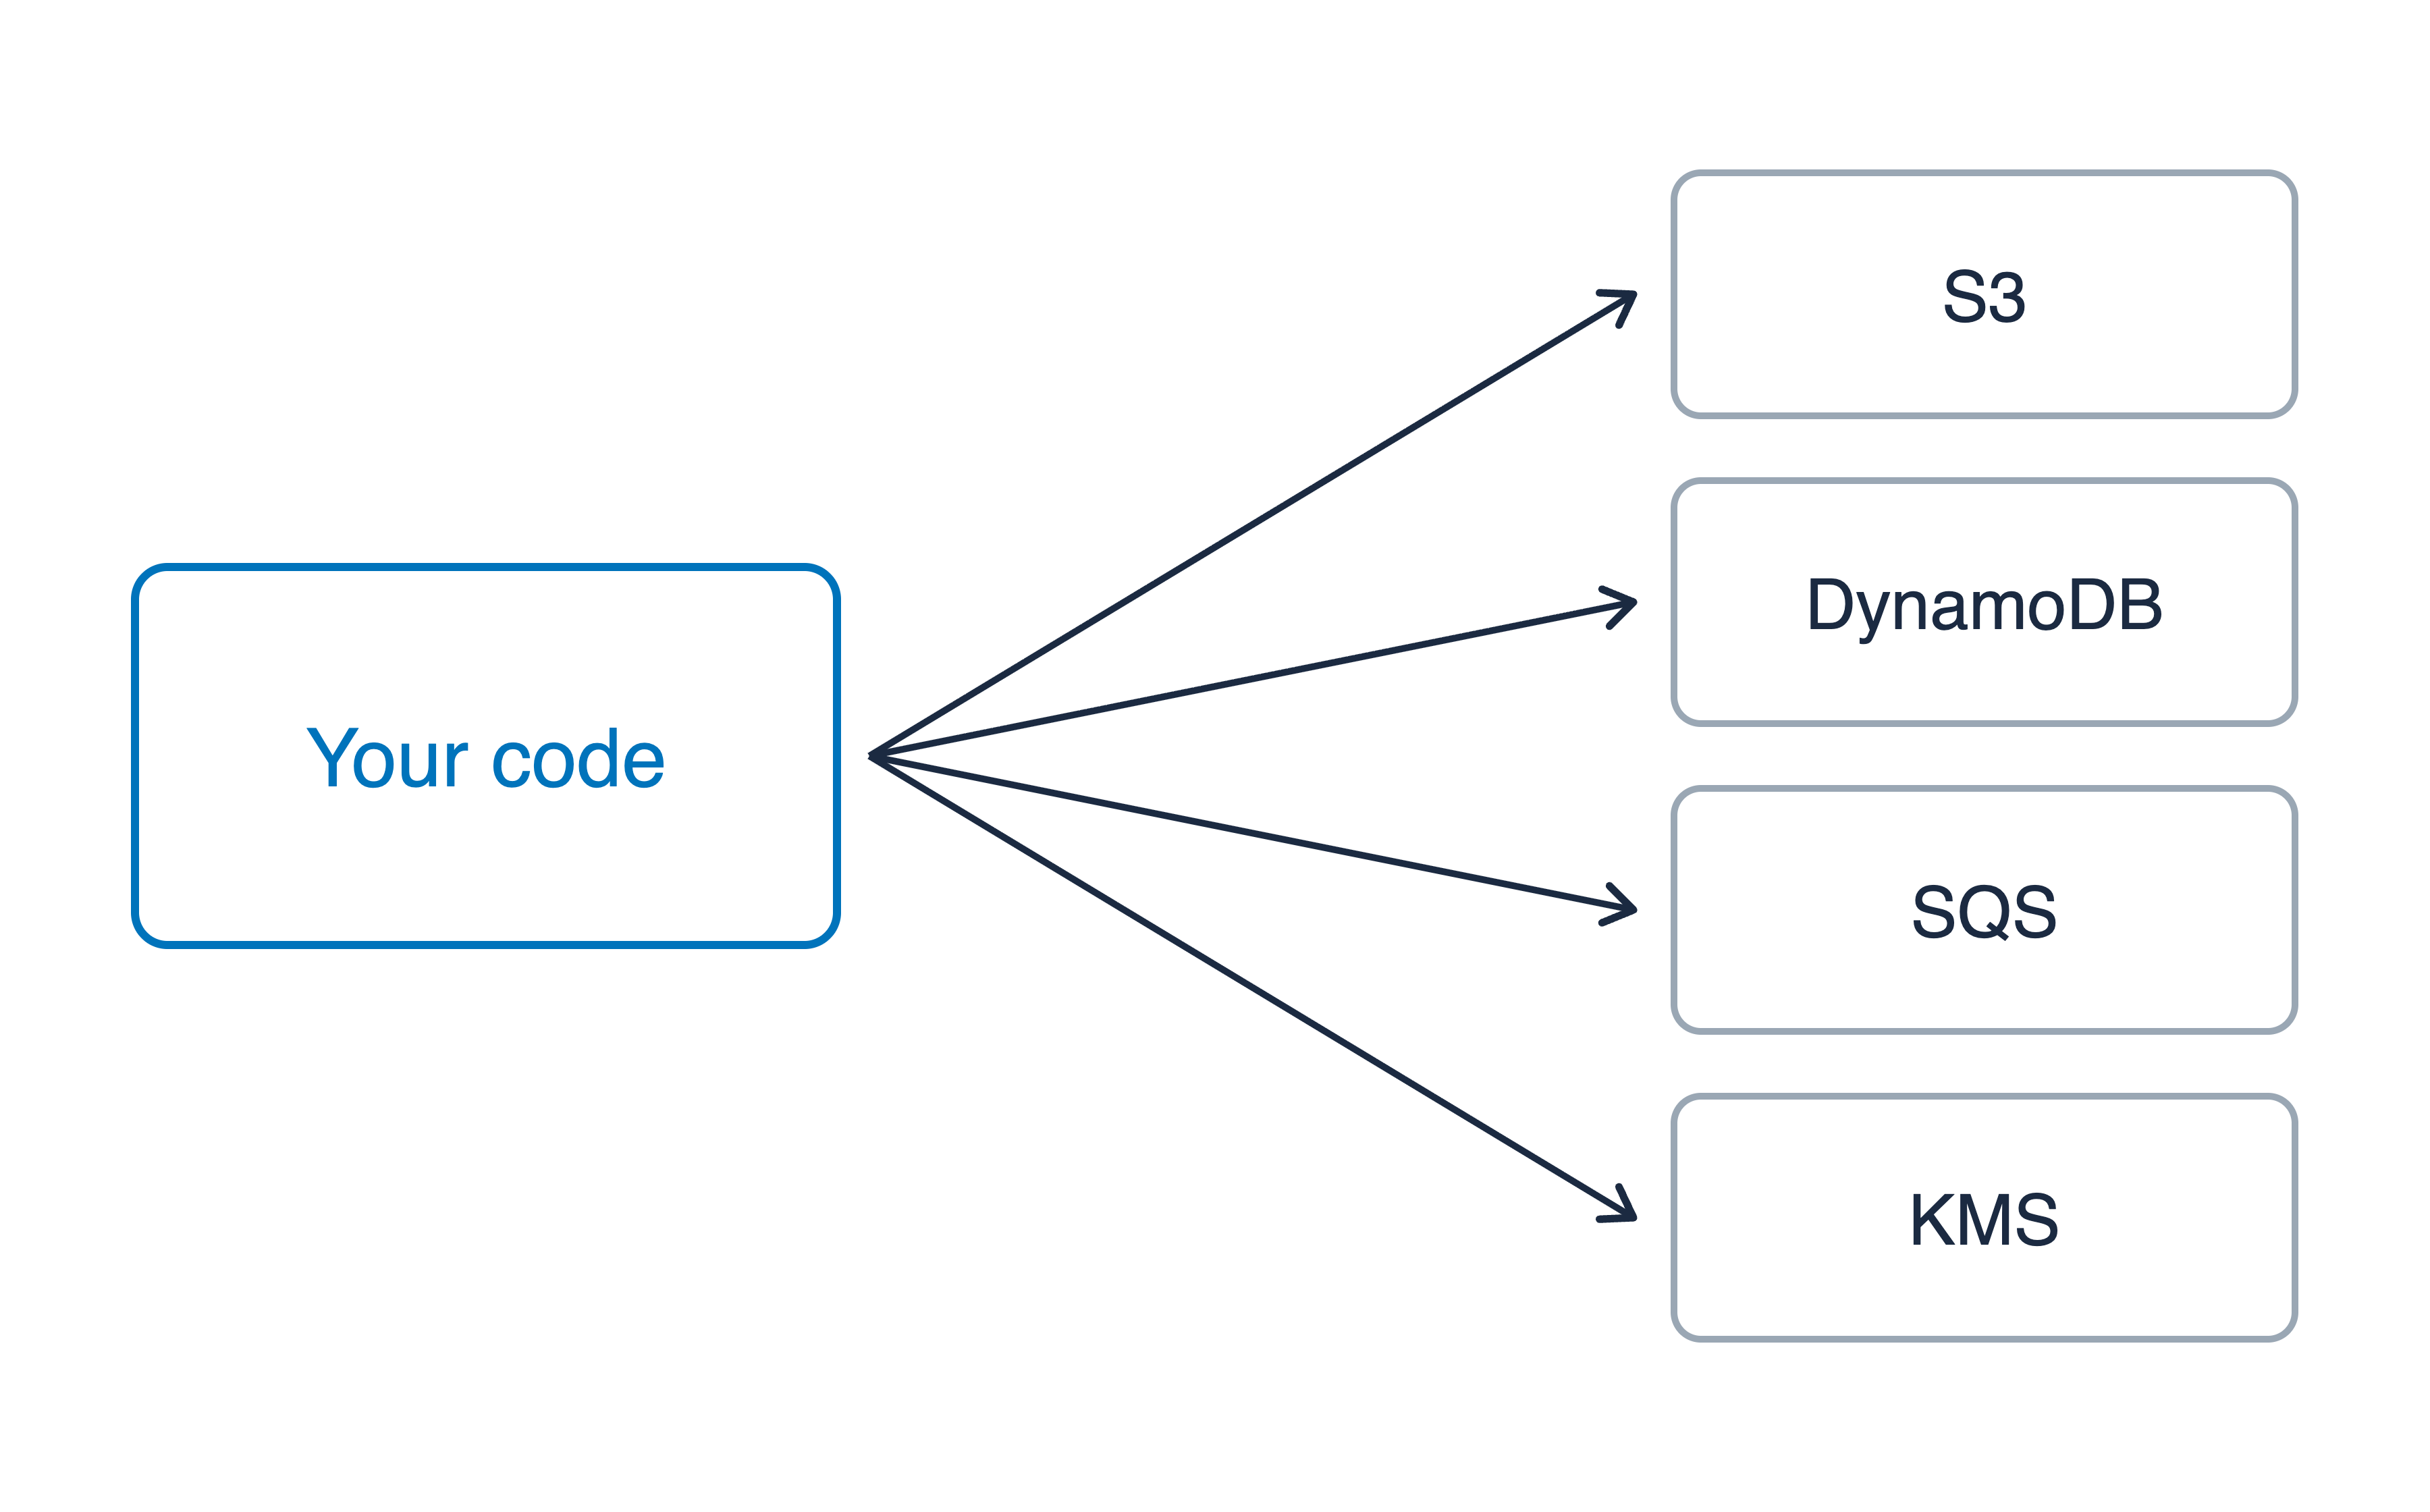
Signature Version 4, 즉 SigV4

임시 자격 증명

임시 자격 증명
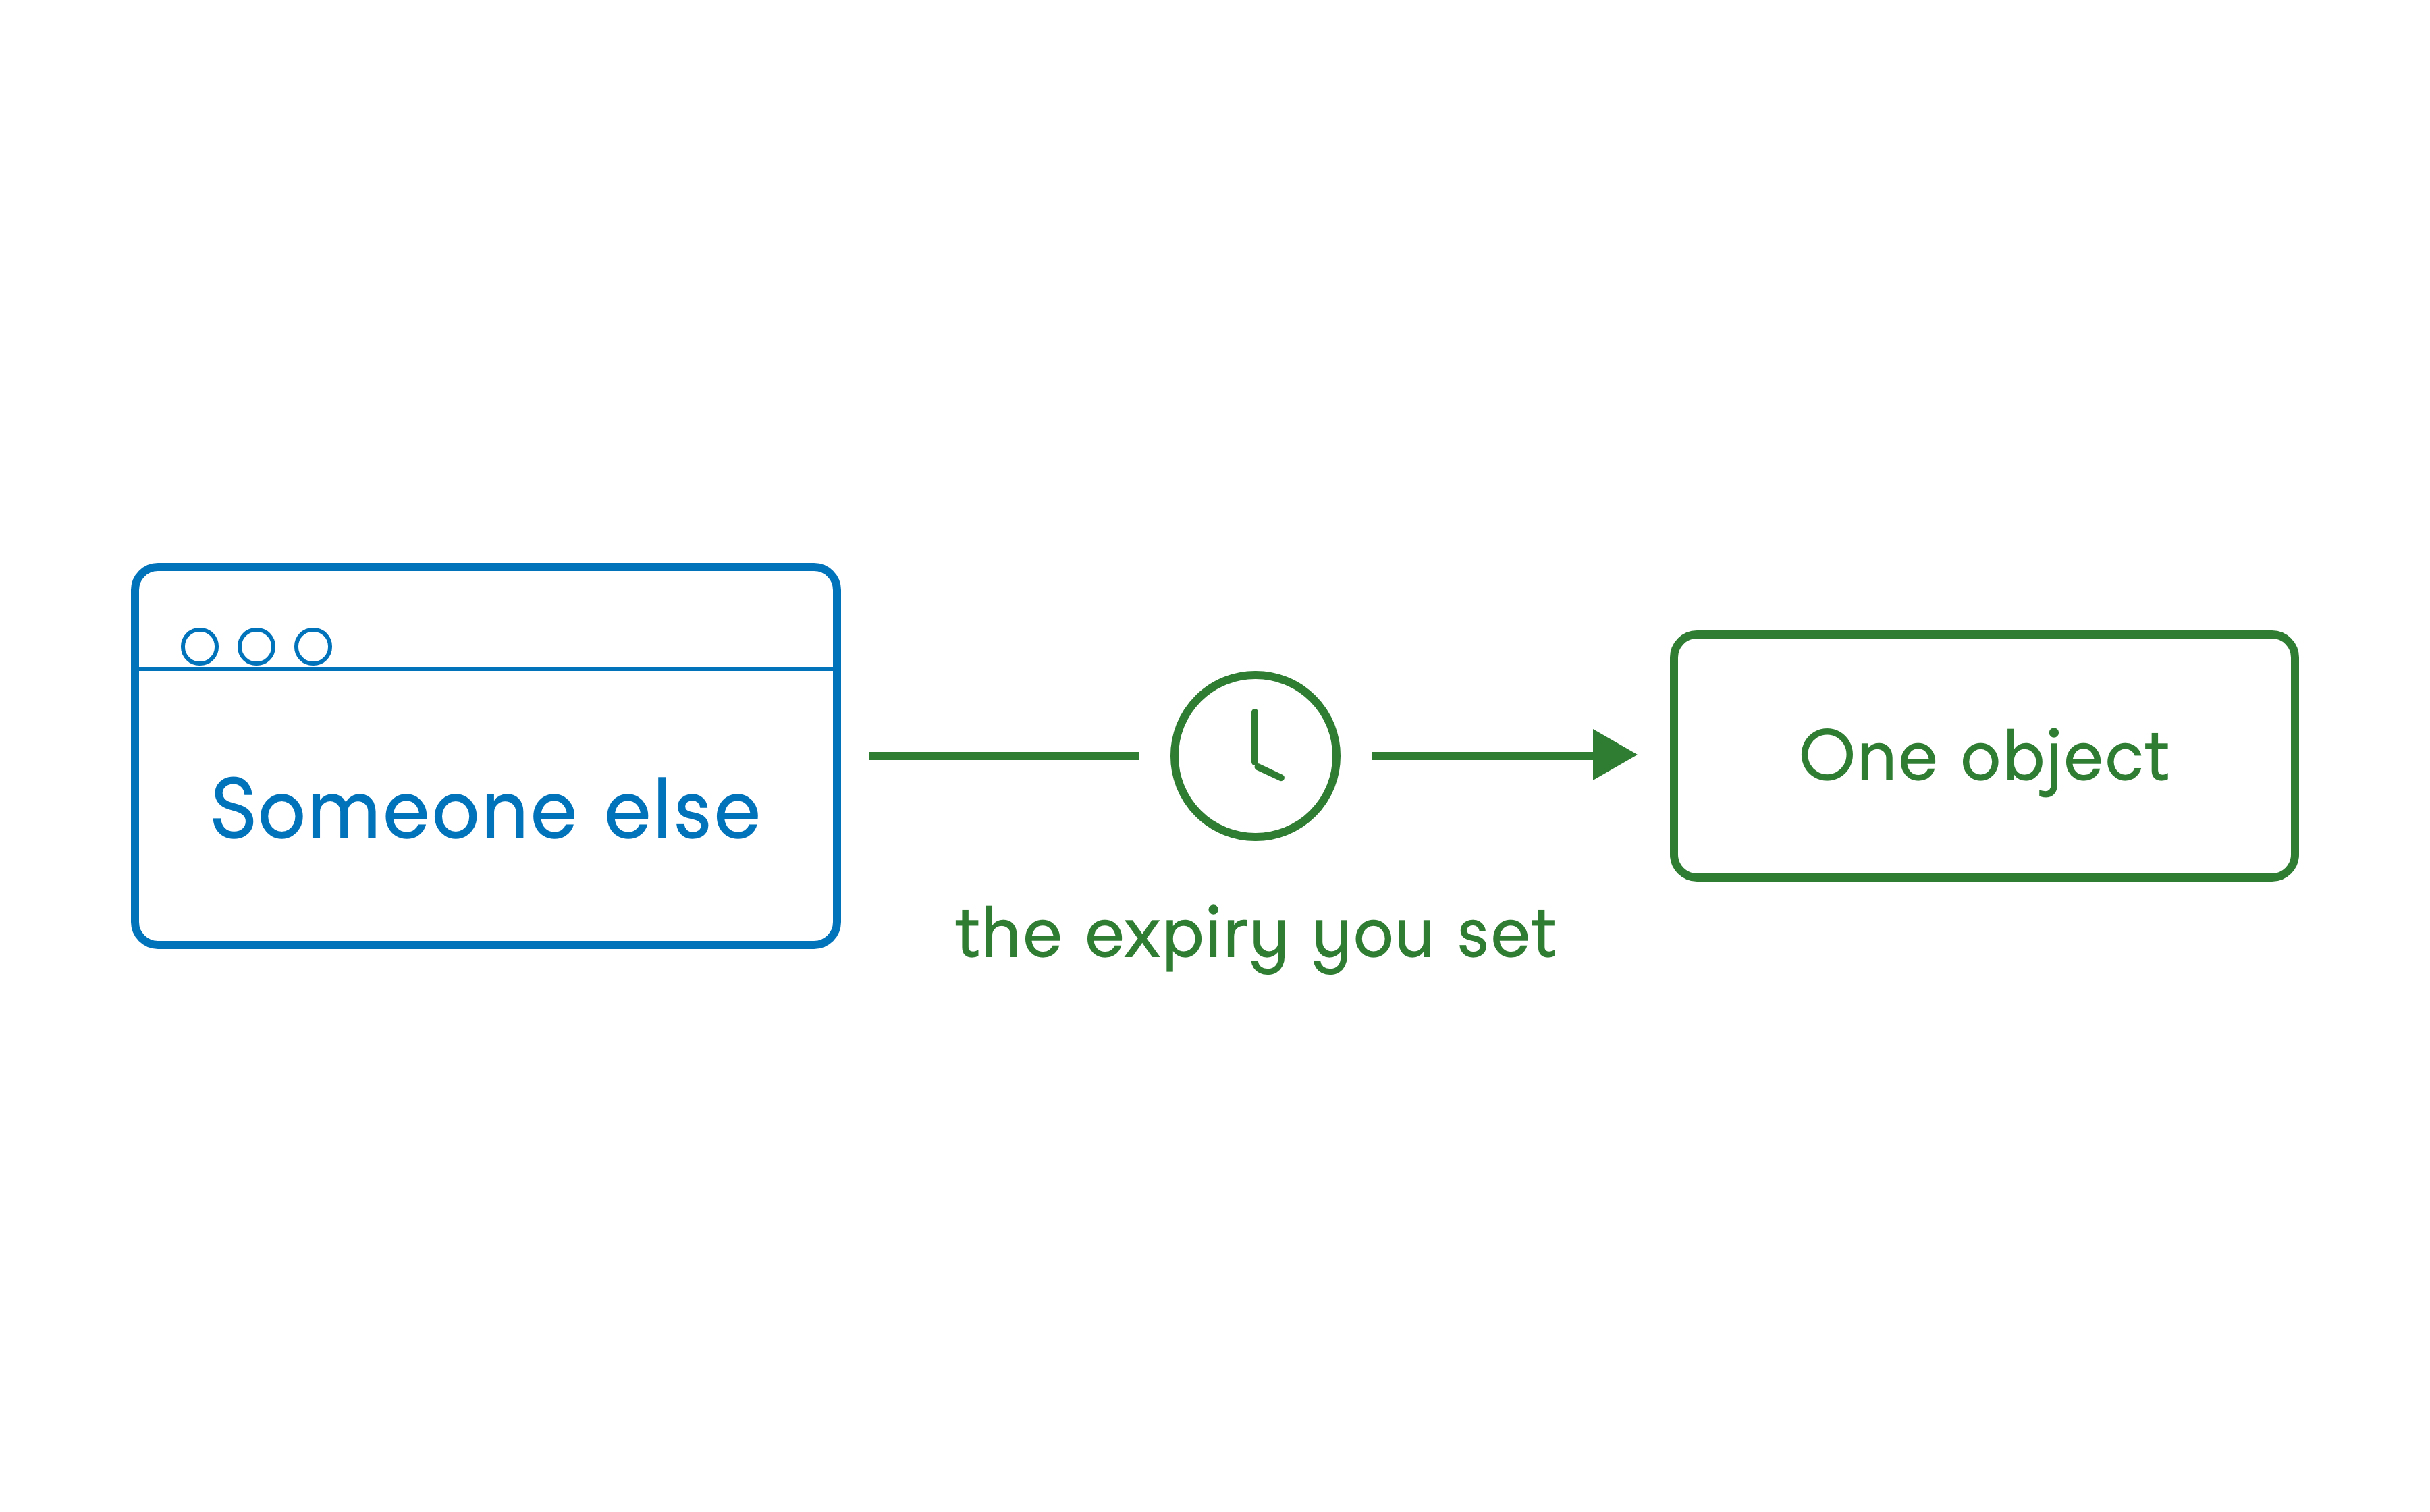
사전 서명 URL


개발자를 위한 AWS 보안 활용