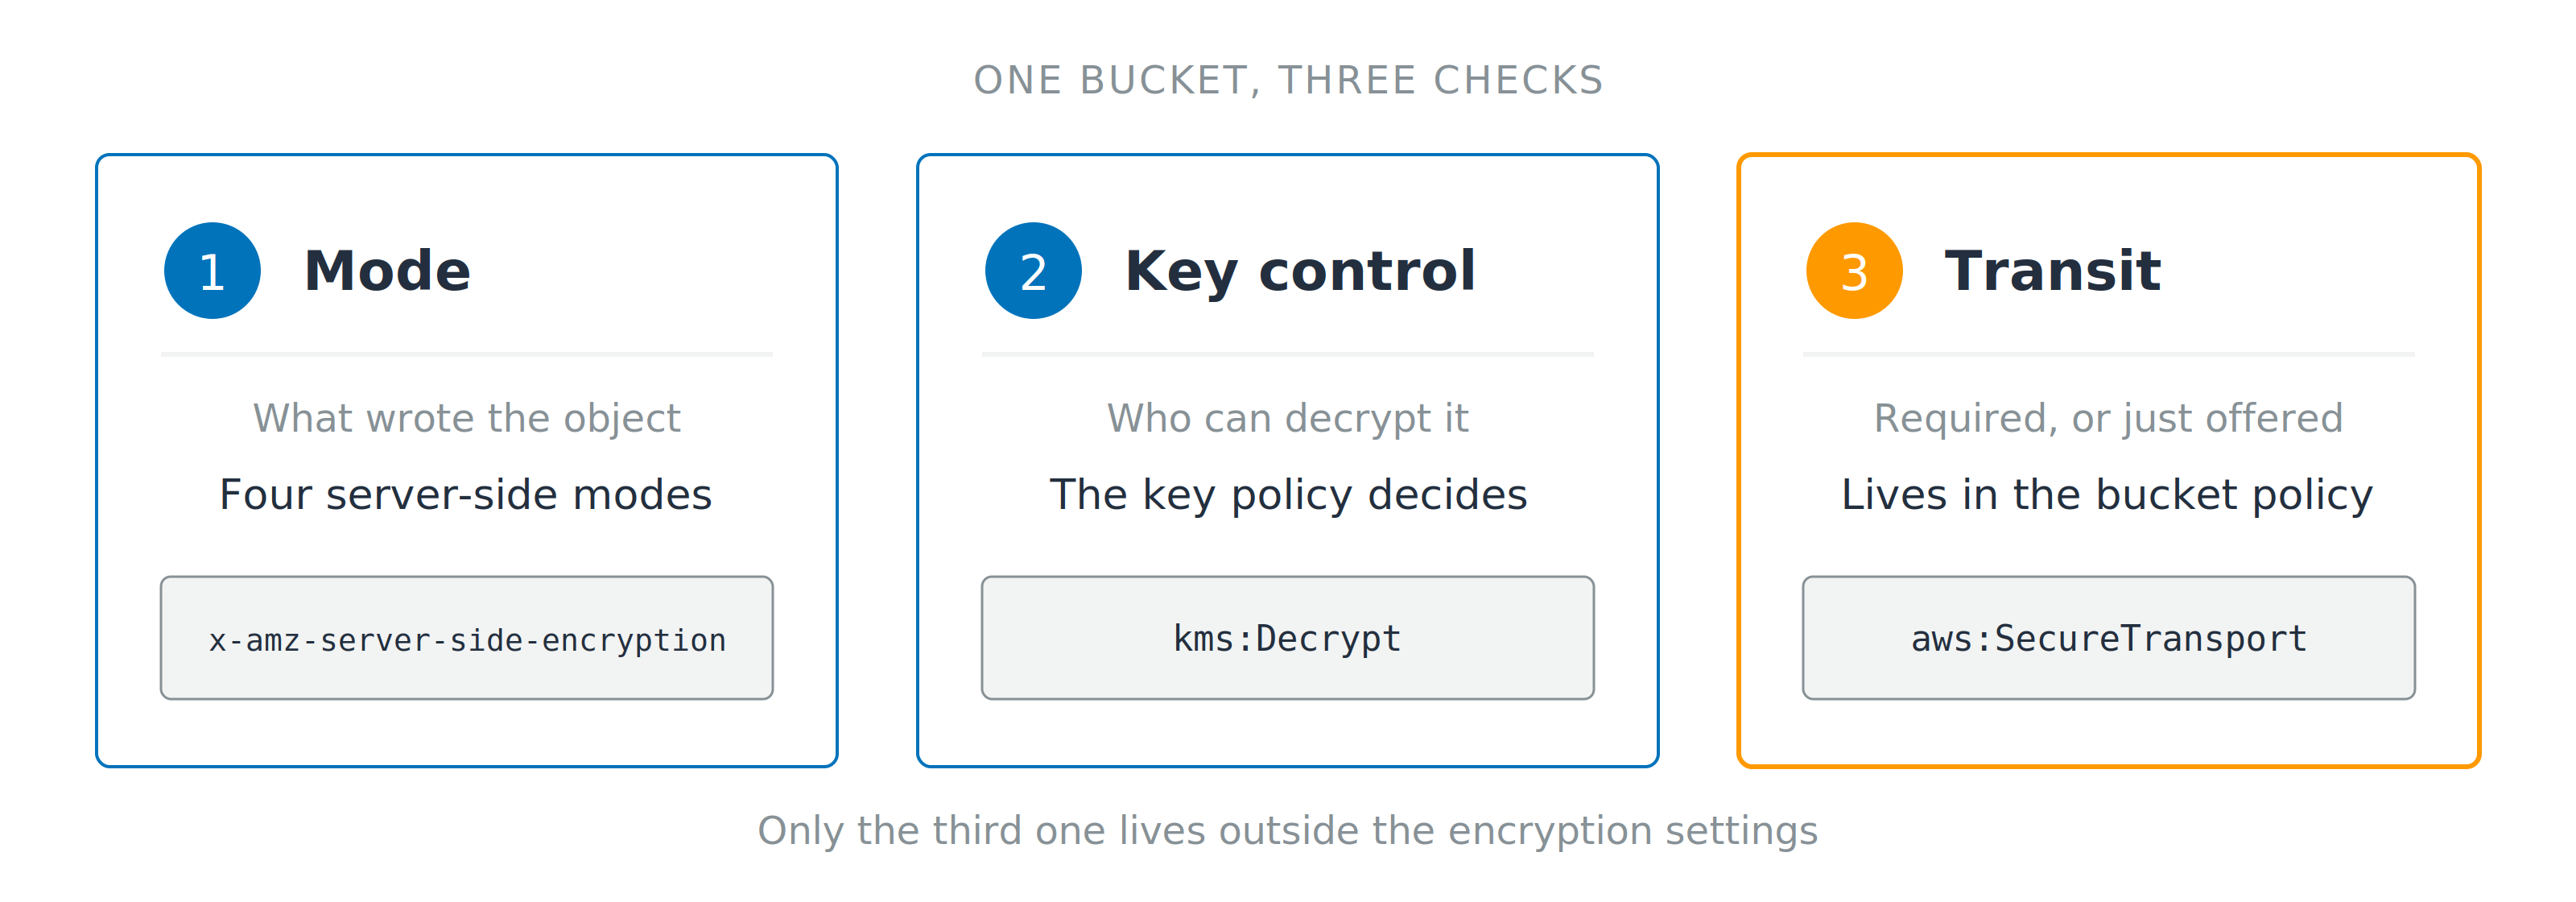
암호화 모드와 전송 구간 강제 적용
개발자를 위한 AWS 보안 활용

Rahul Singh
Technical Product Manager
두 가지 보장, 하나의 기본값
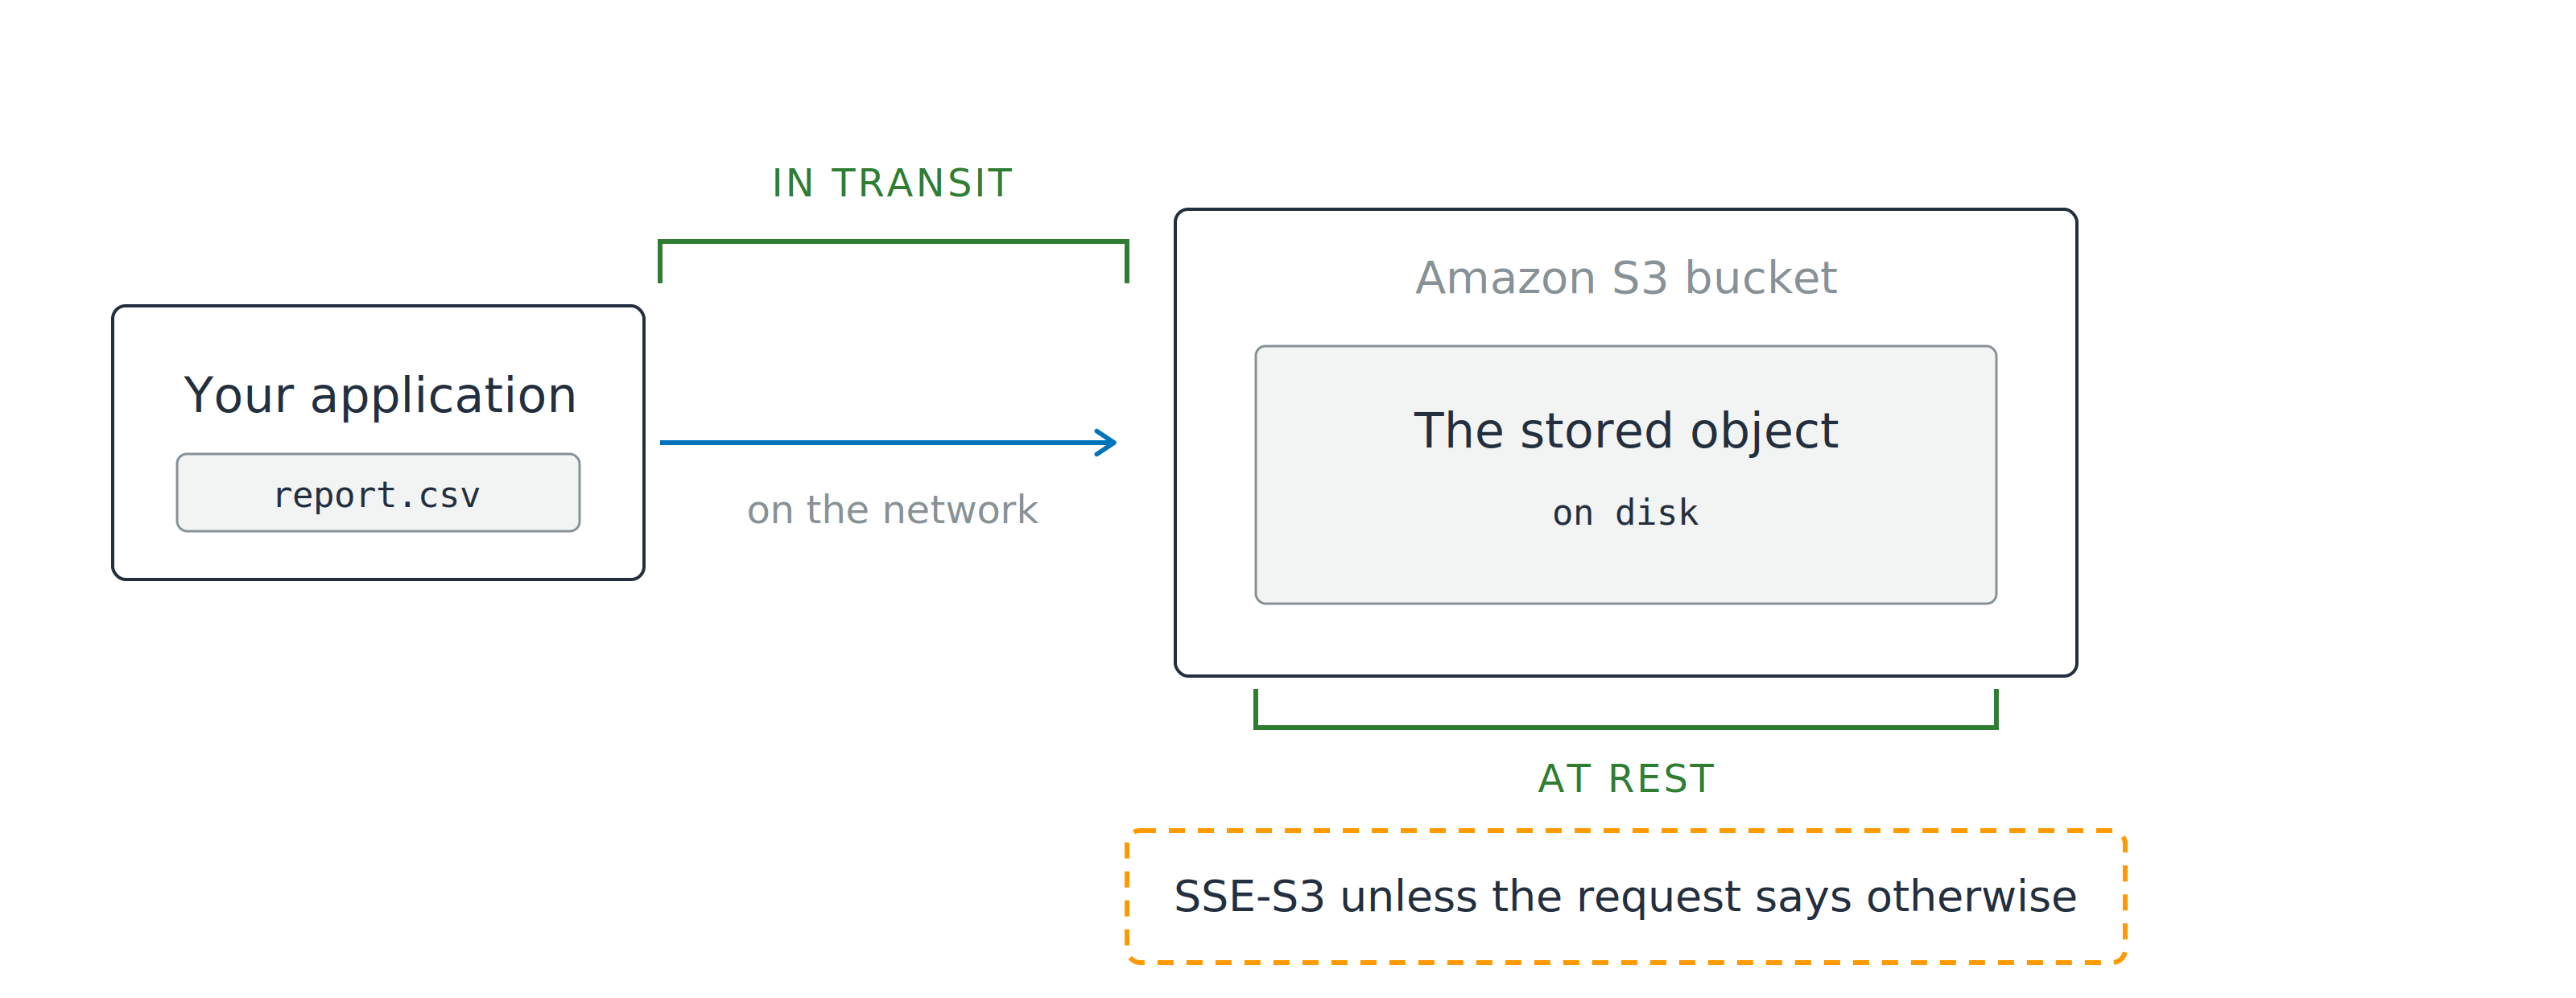
두 가지 보장, 하나의 기본값
평문이 끝나는 지점
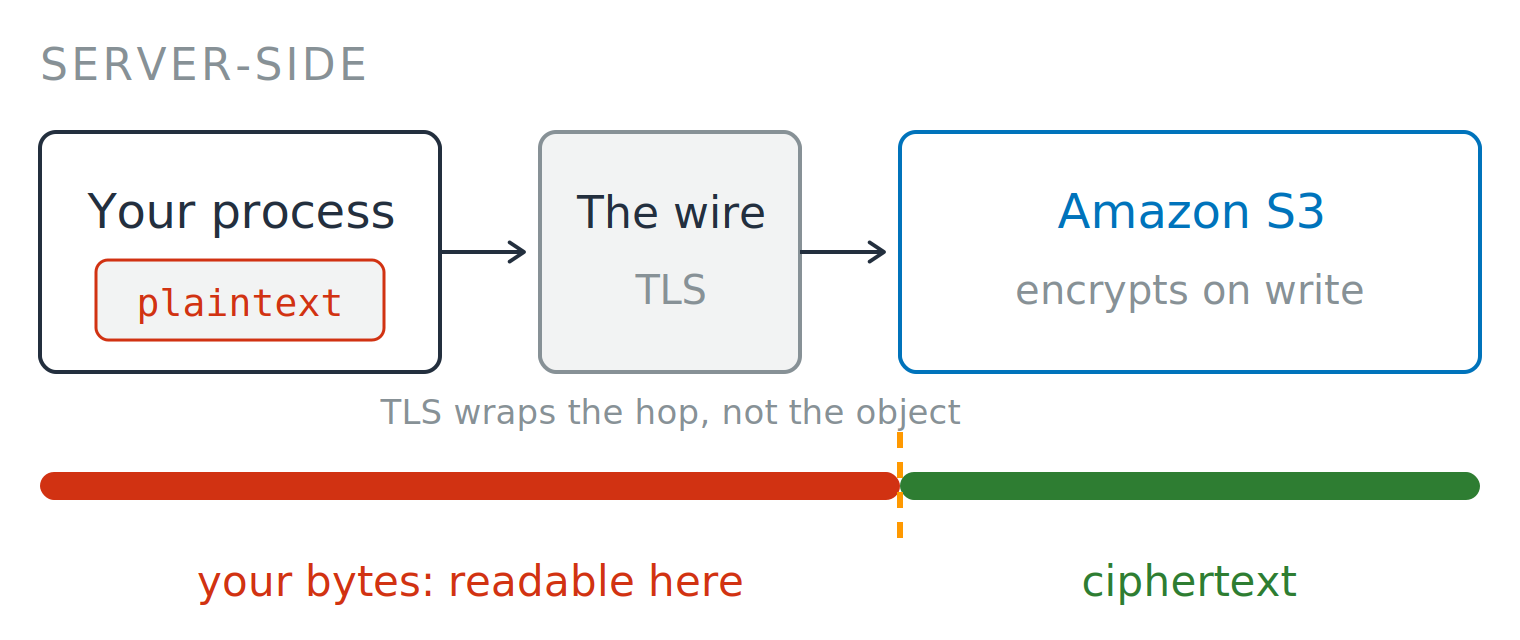
평문이 끝나는 지점
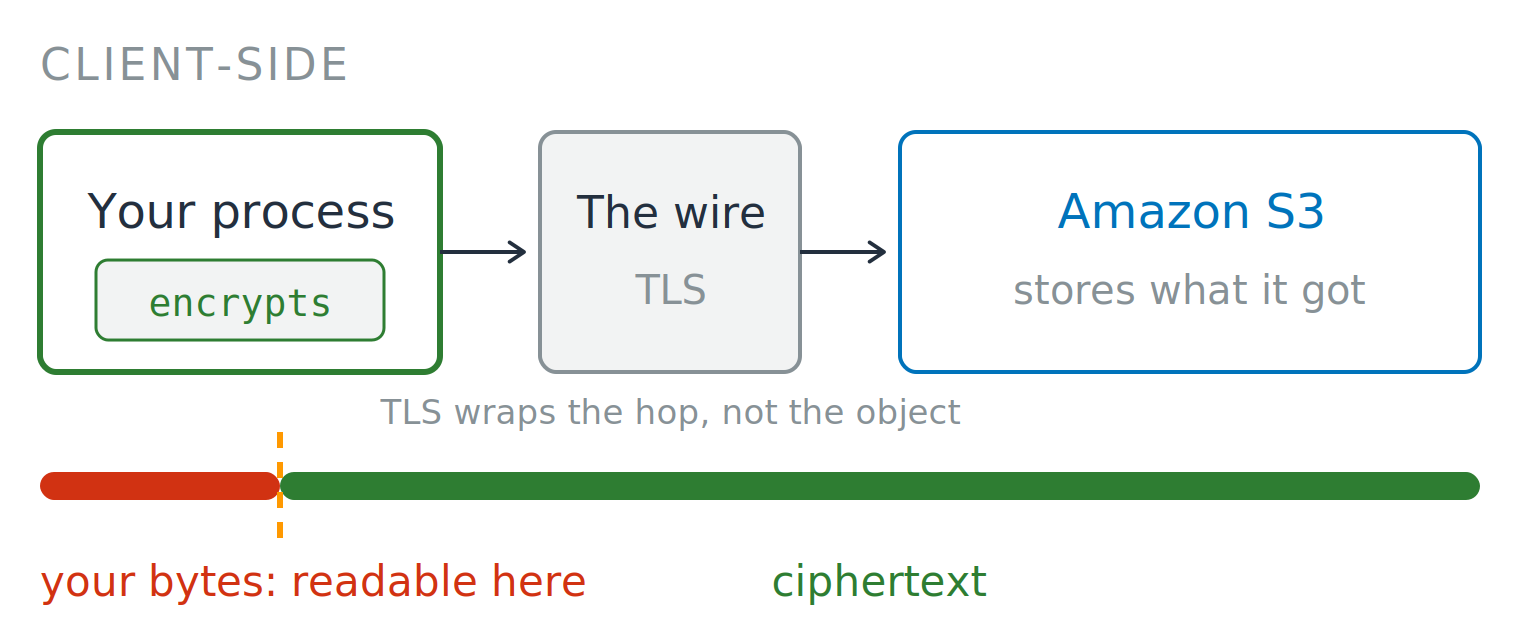
네 가지 모드, 한 가지 차이
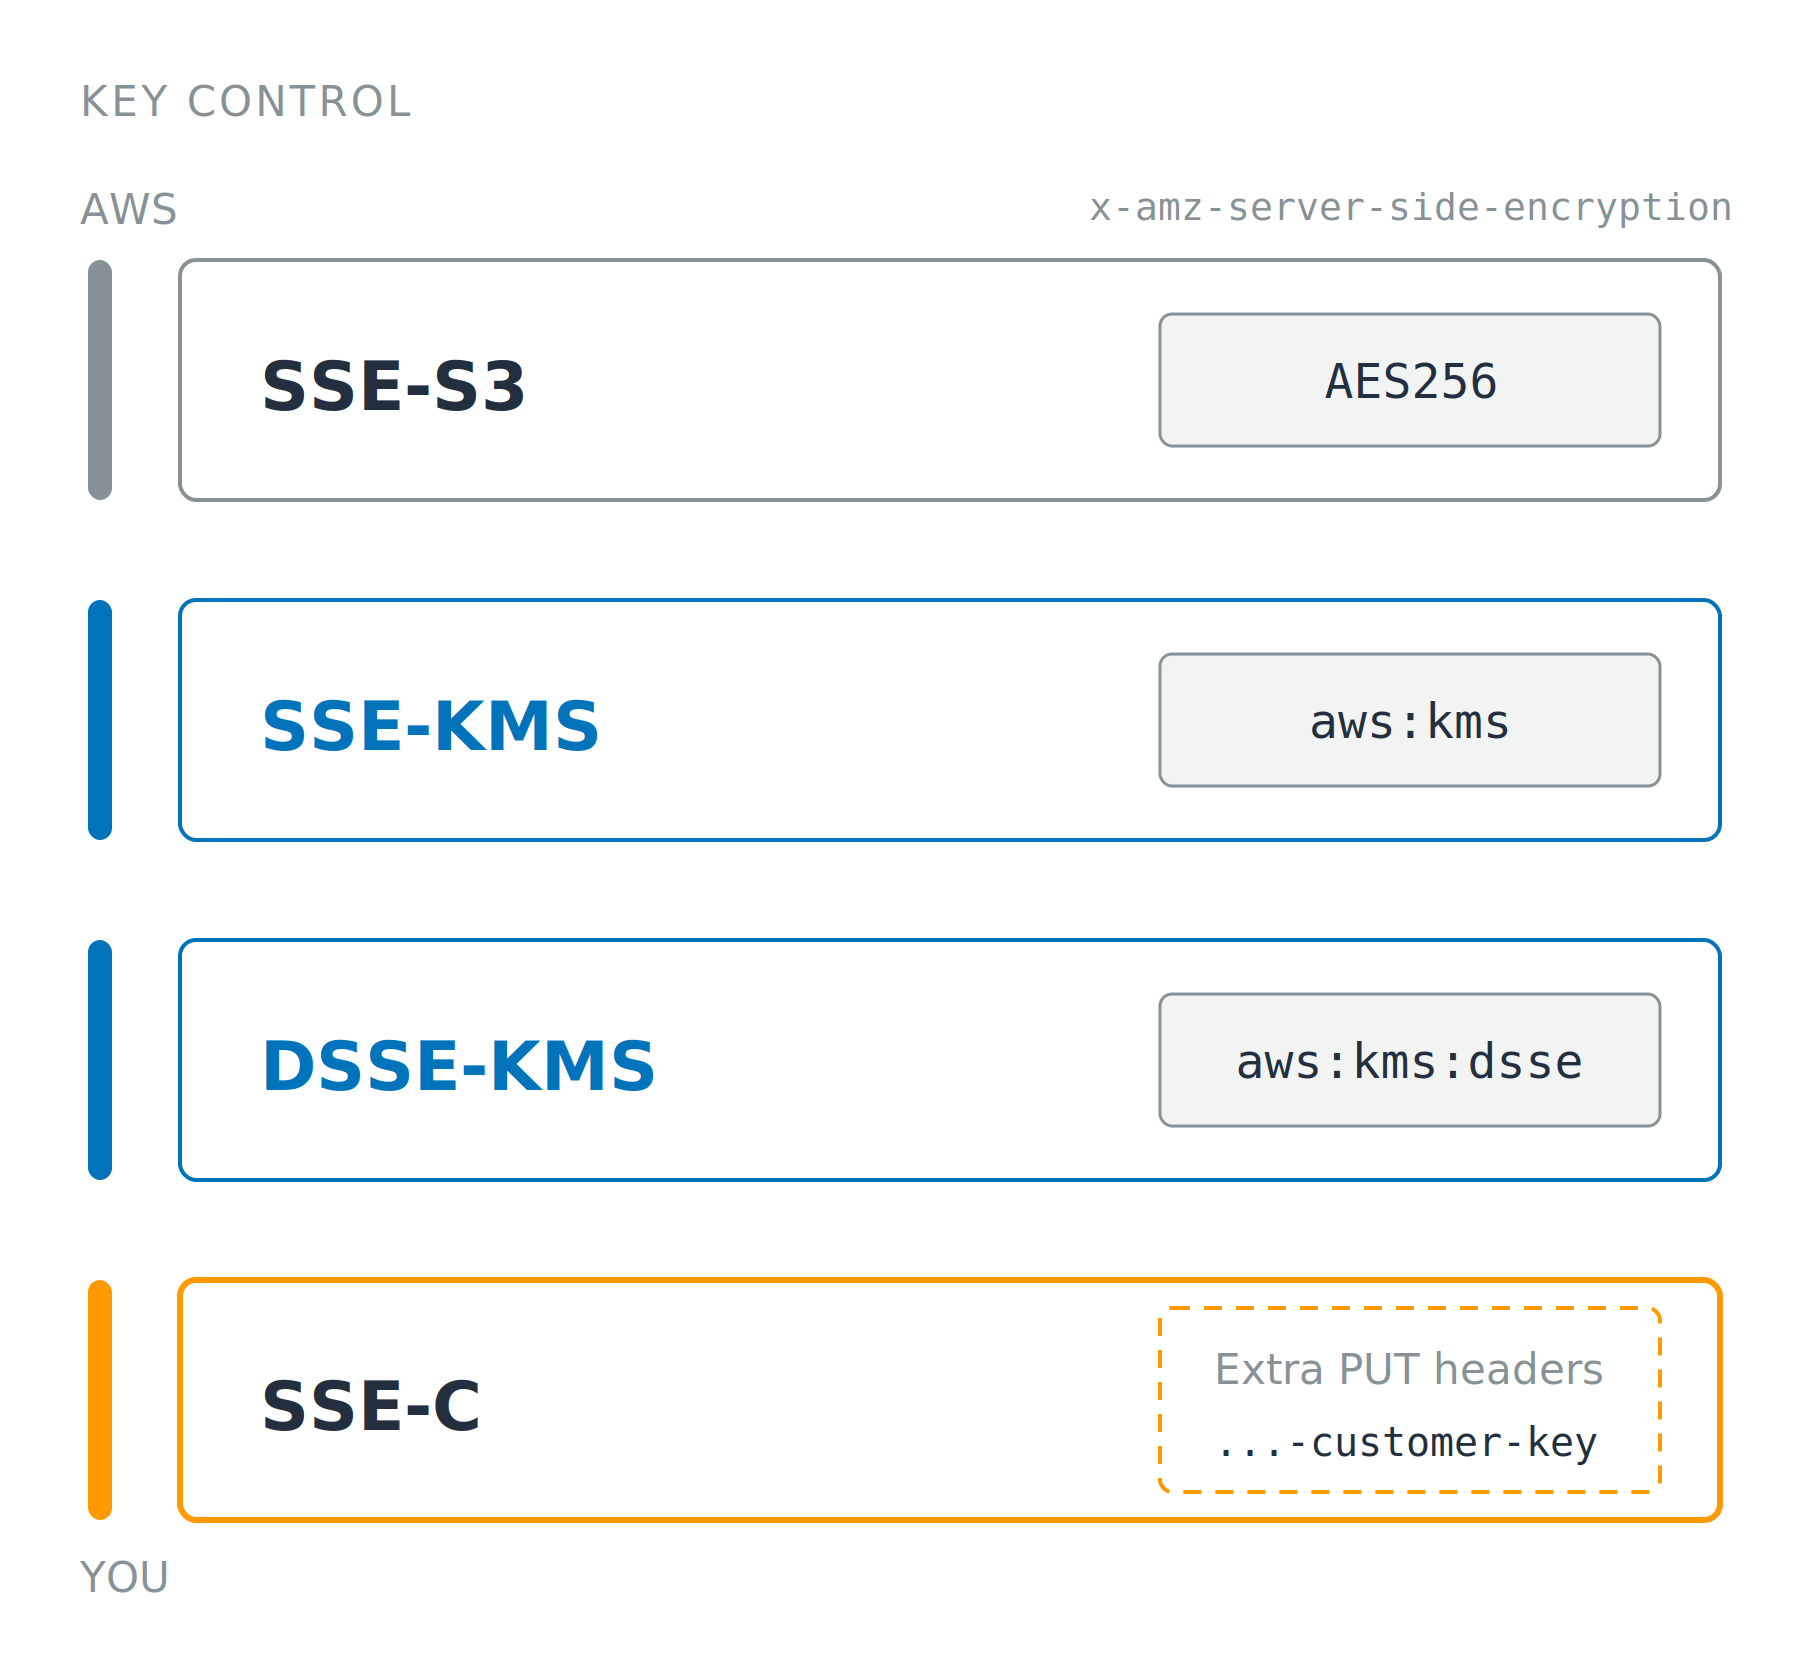
네 가지 모드, 한 가지 차이
SSE-KMS의 비용 문제
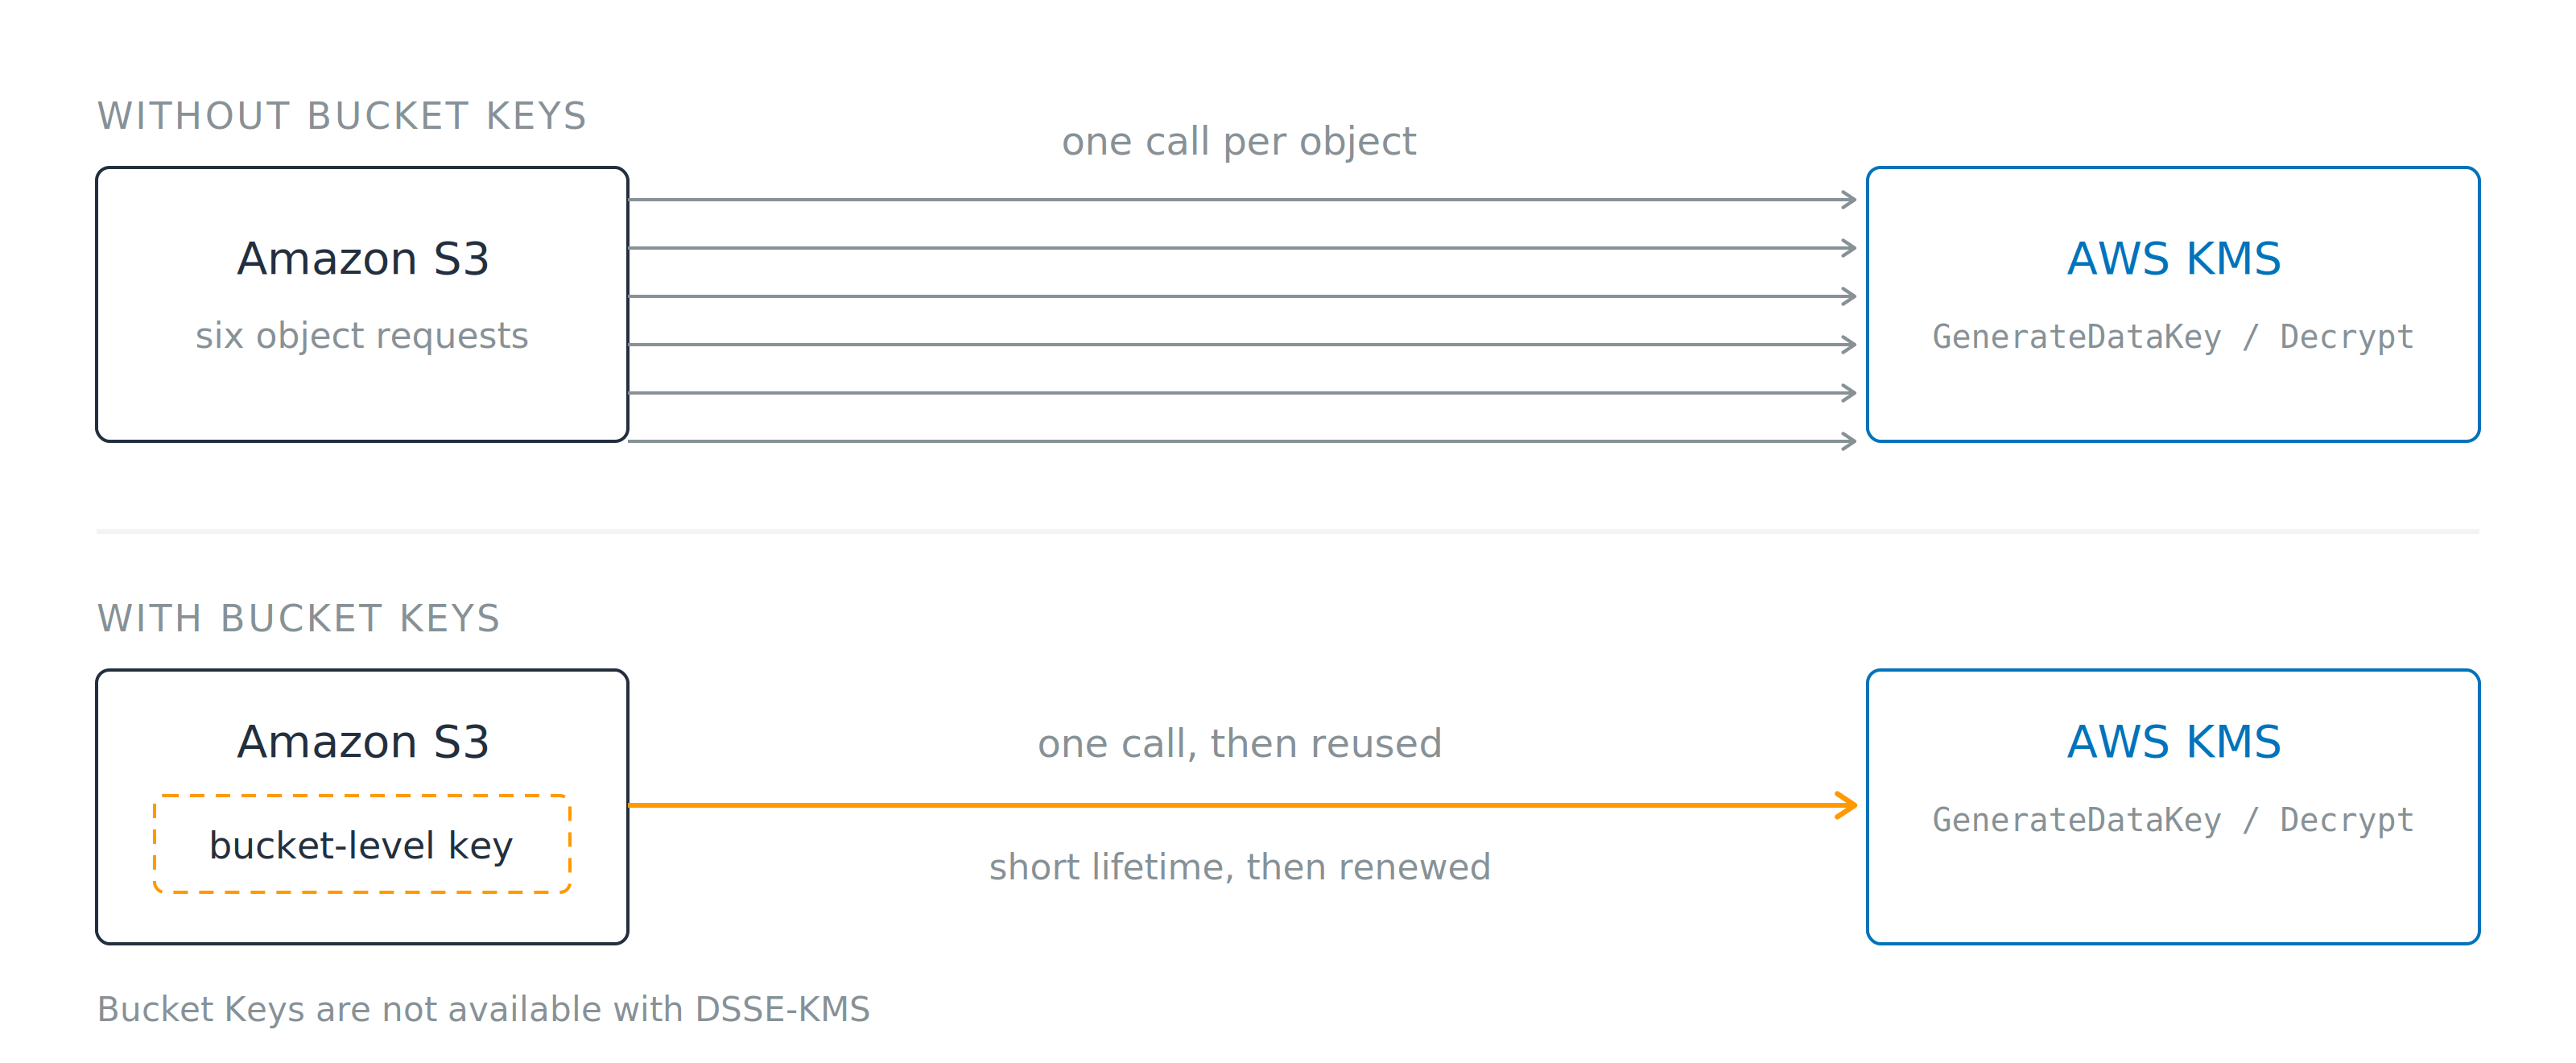
테이블이 아니라 필드를 암호화
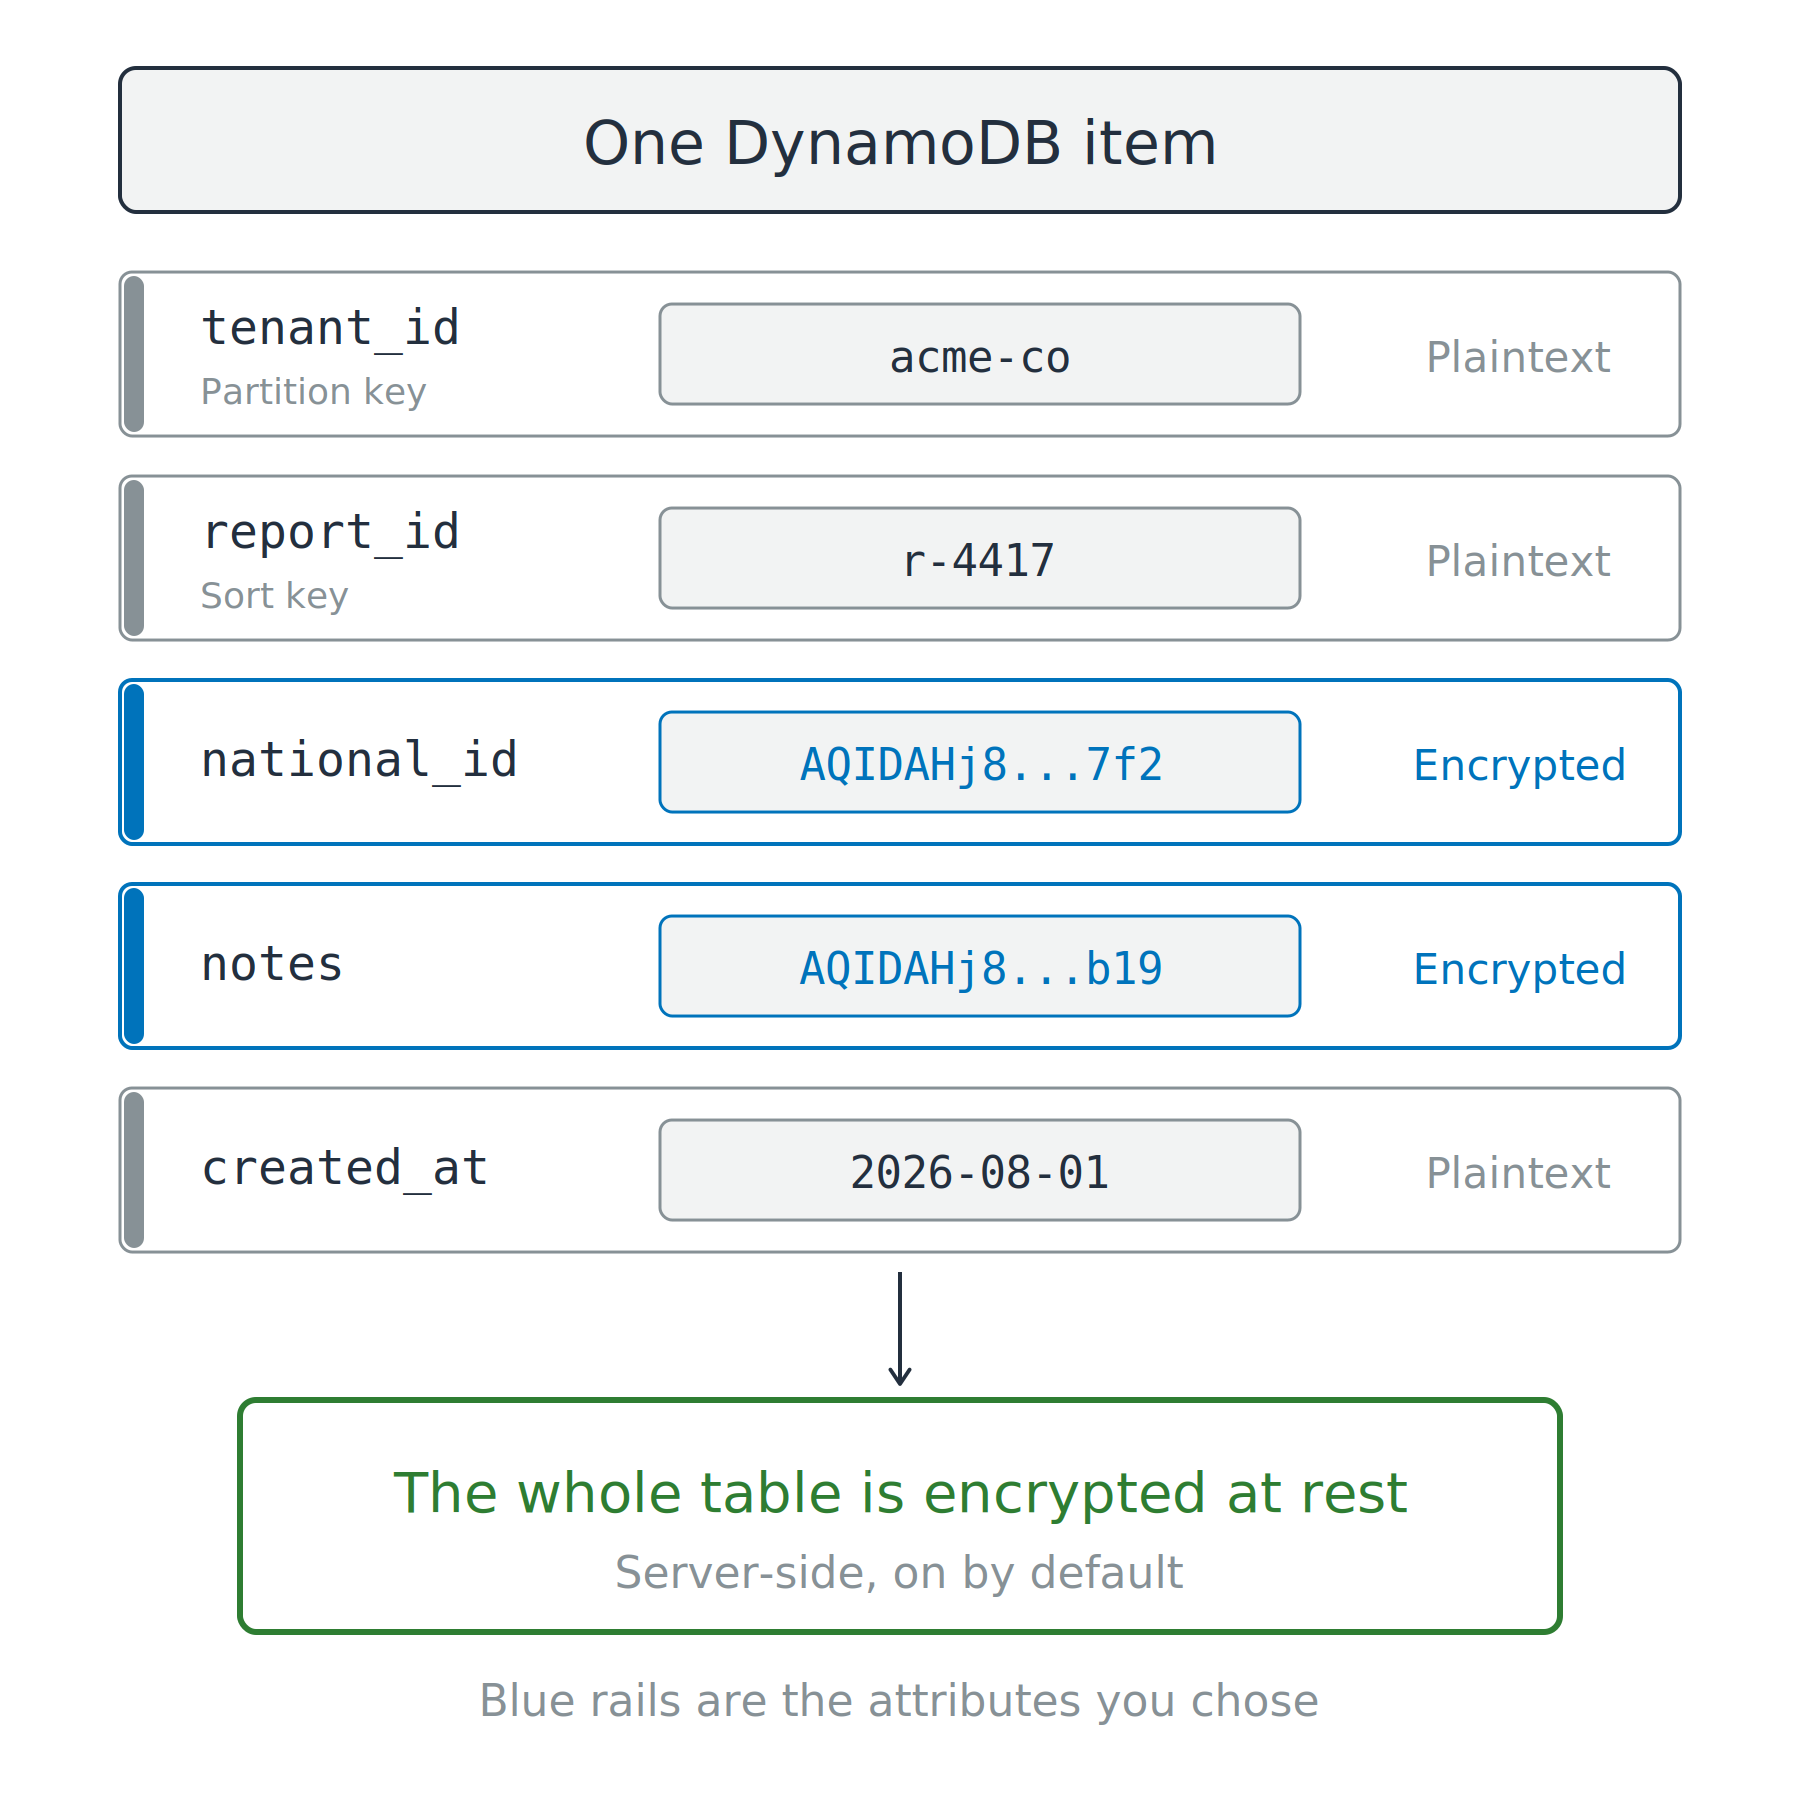
테이블이 아니라 필드를 암호화
TLS는 제공될 뿐 필수는 아님
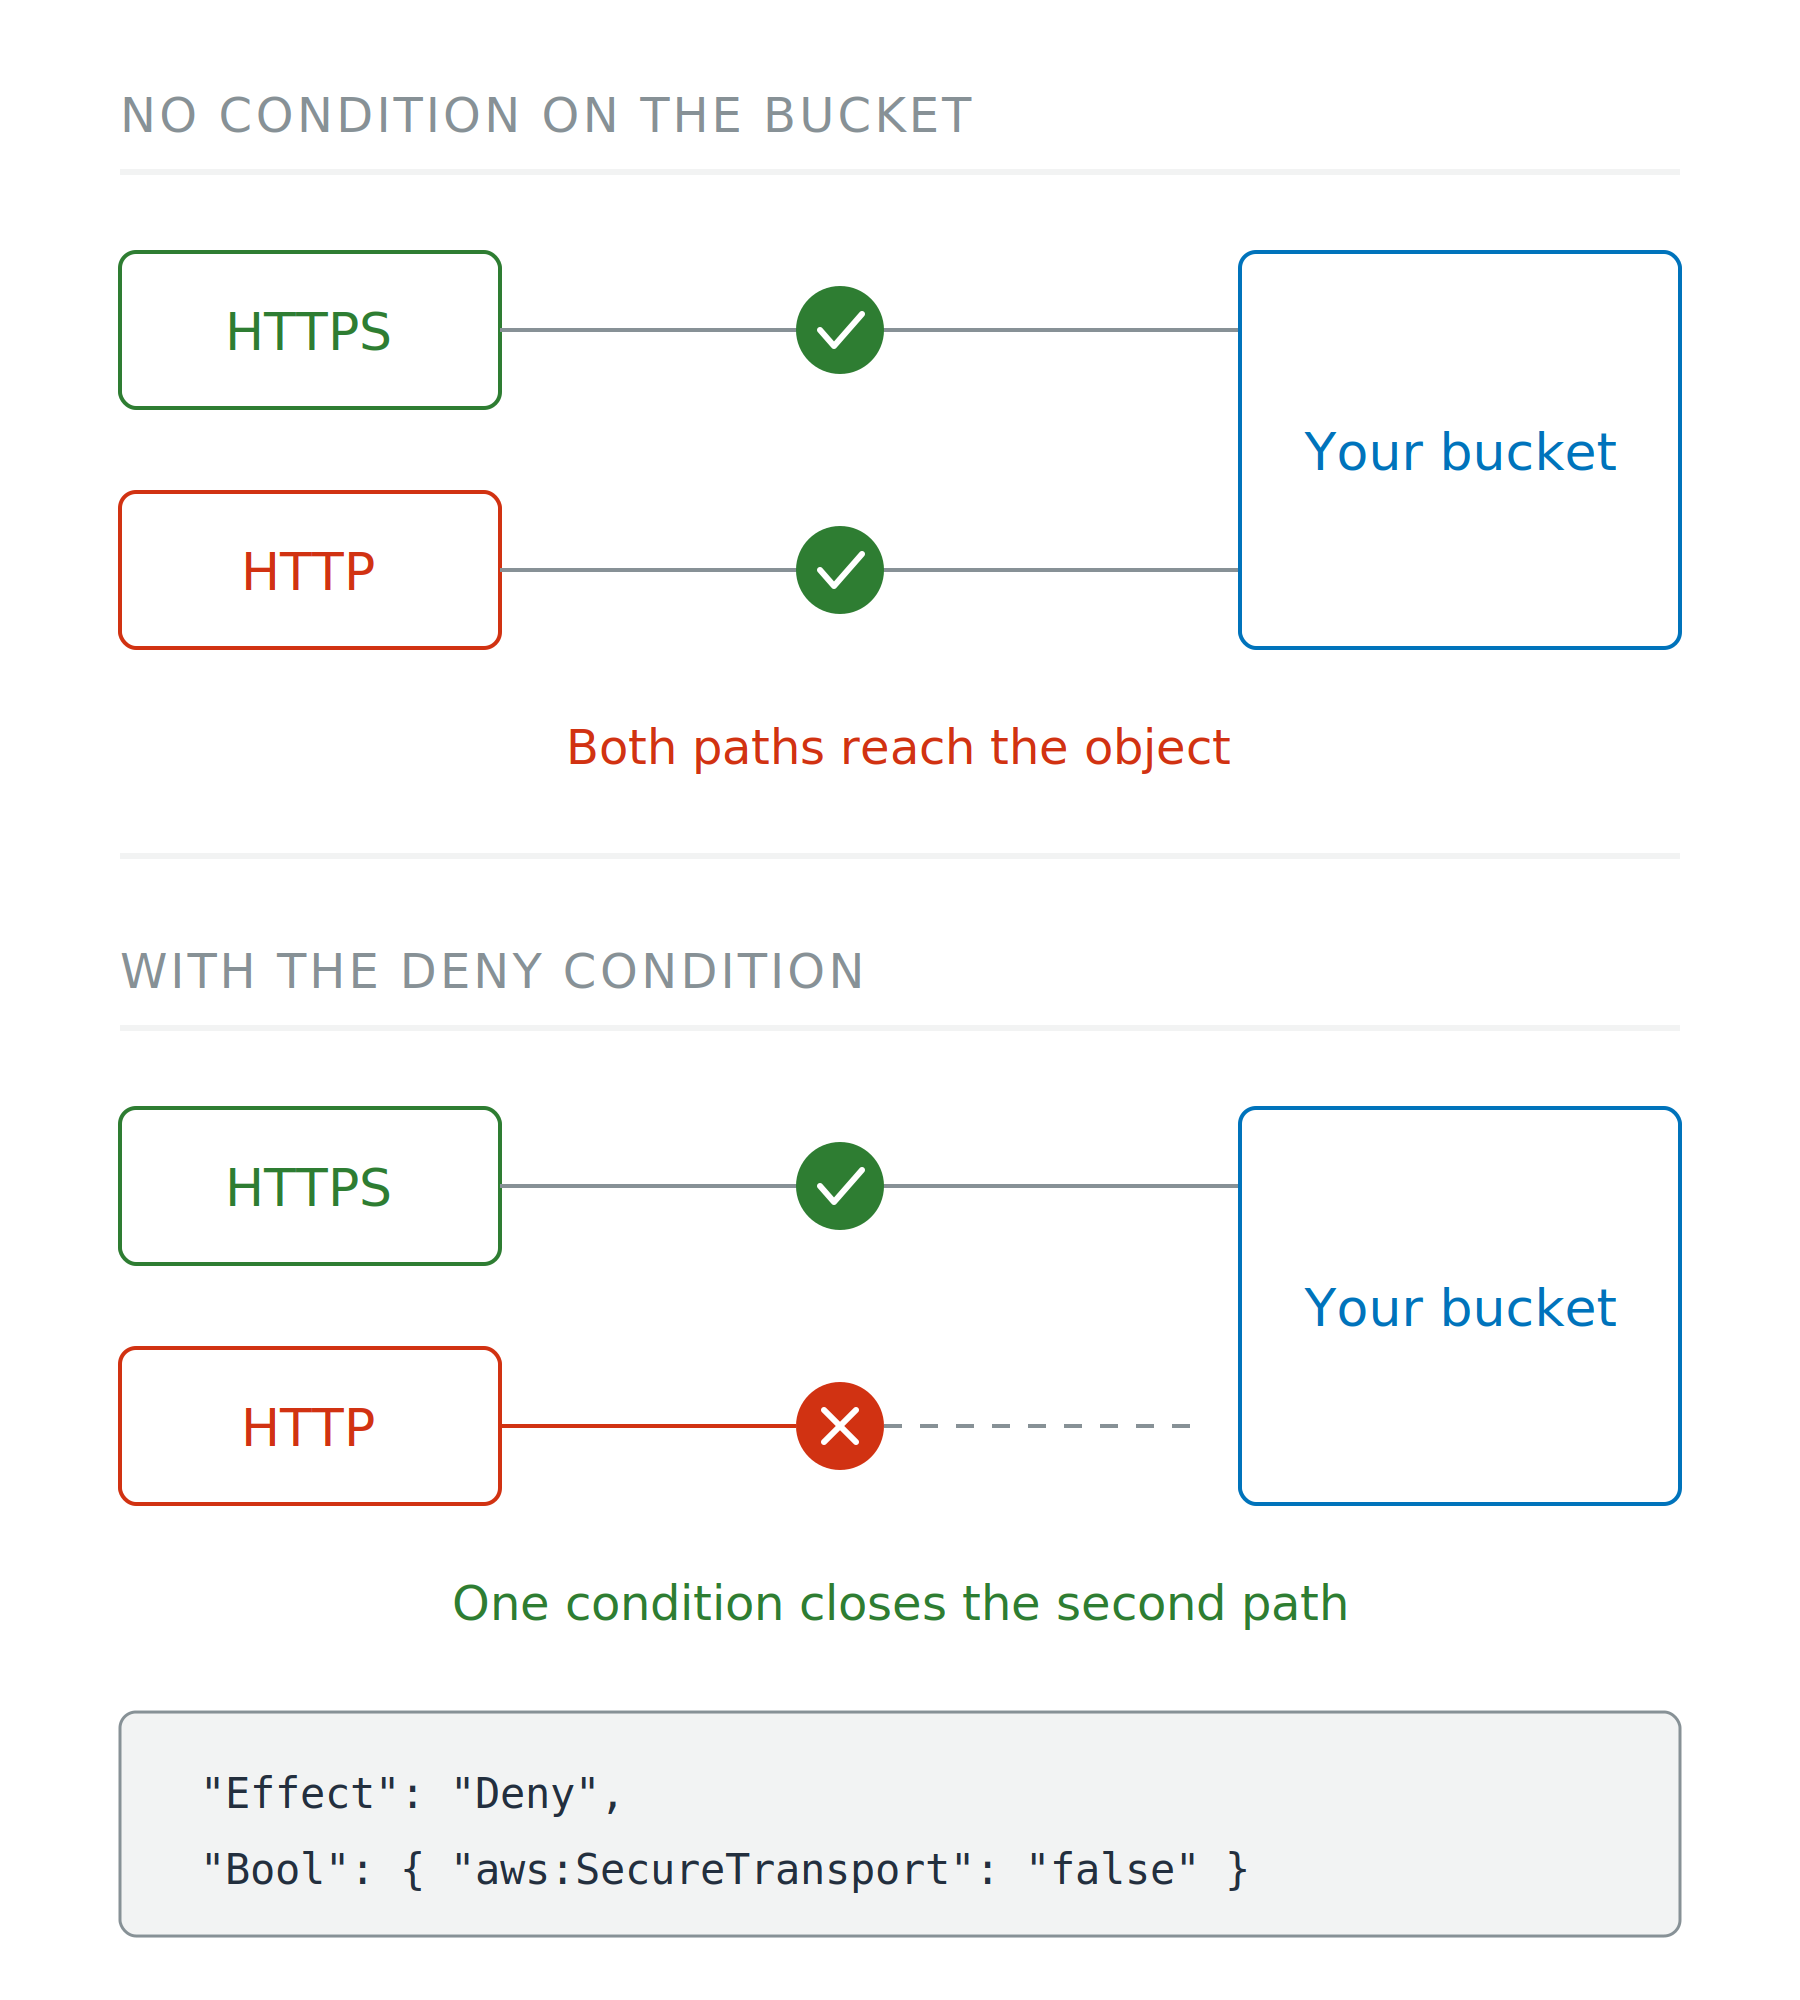
TLS는 제공될 뿐 필수는 아님
어떤 기관이 이름을 보증하는가
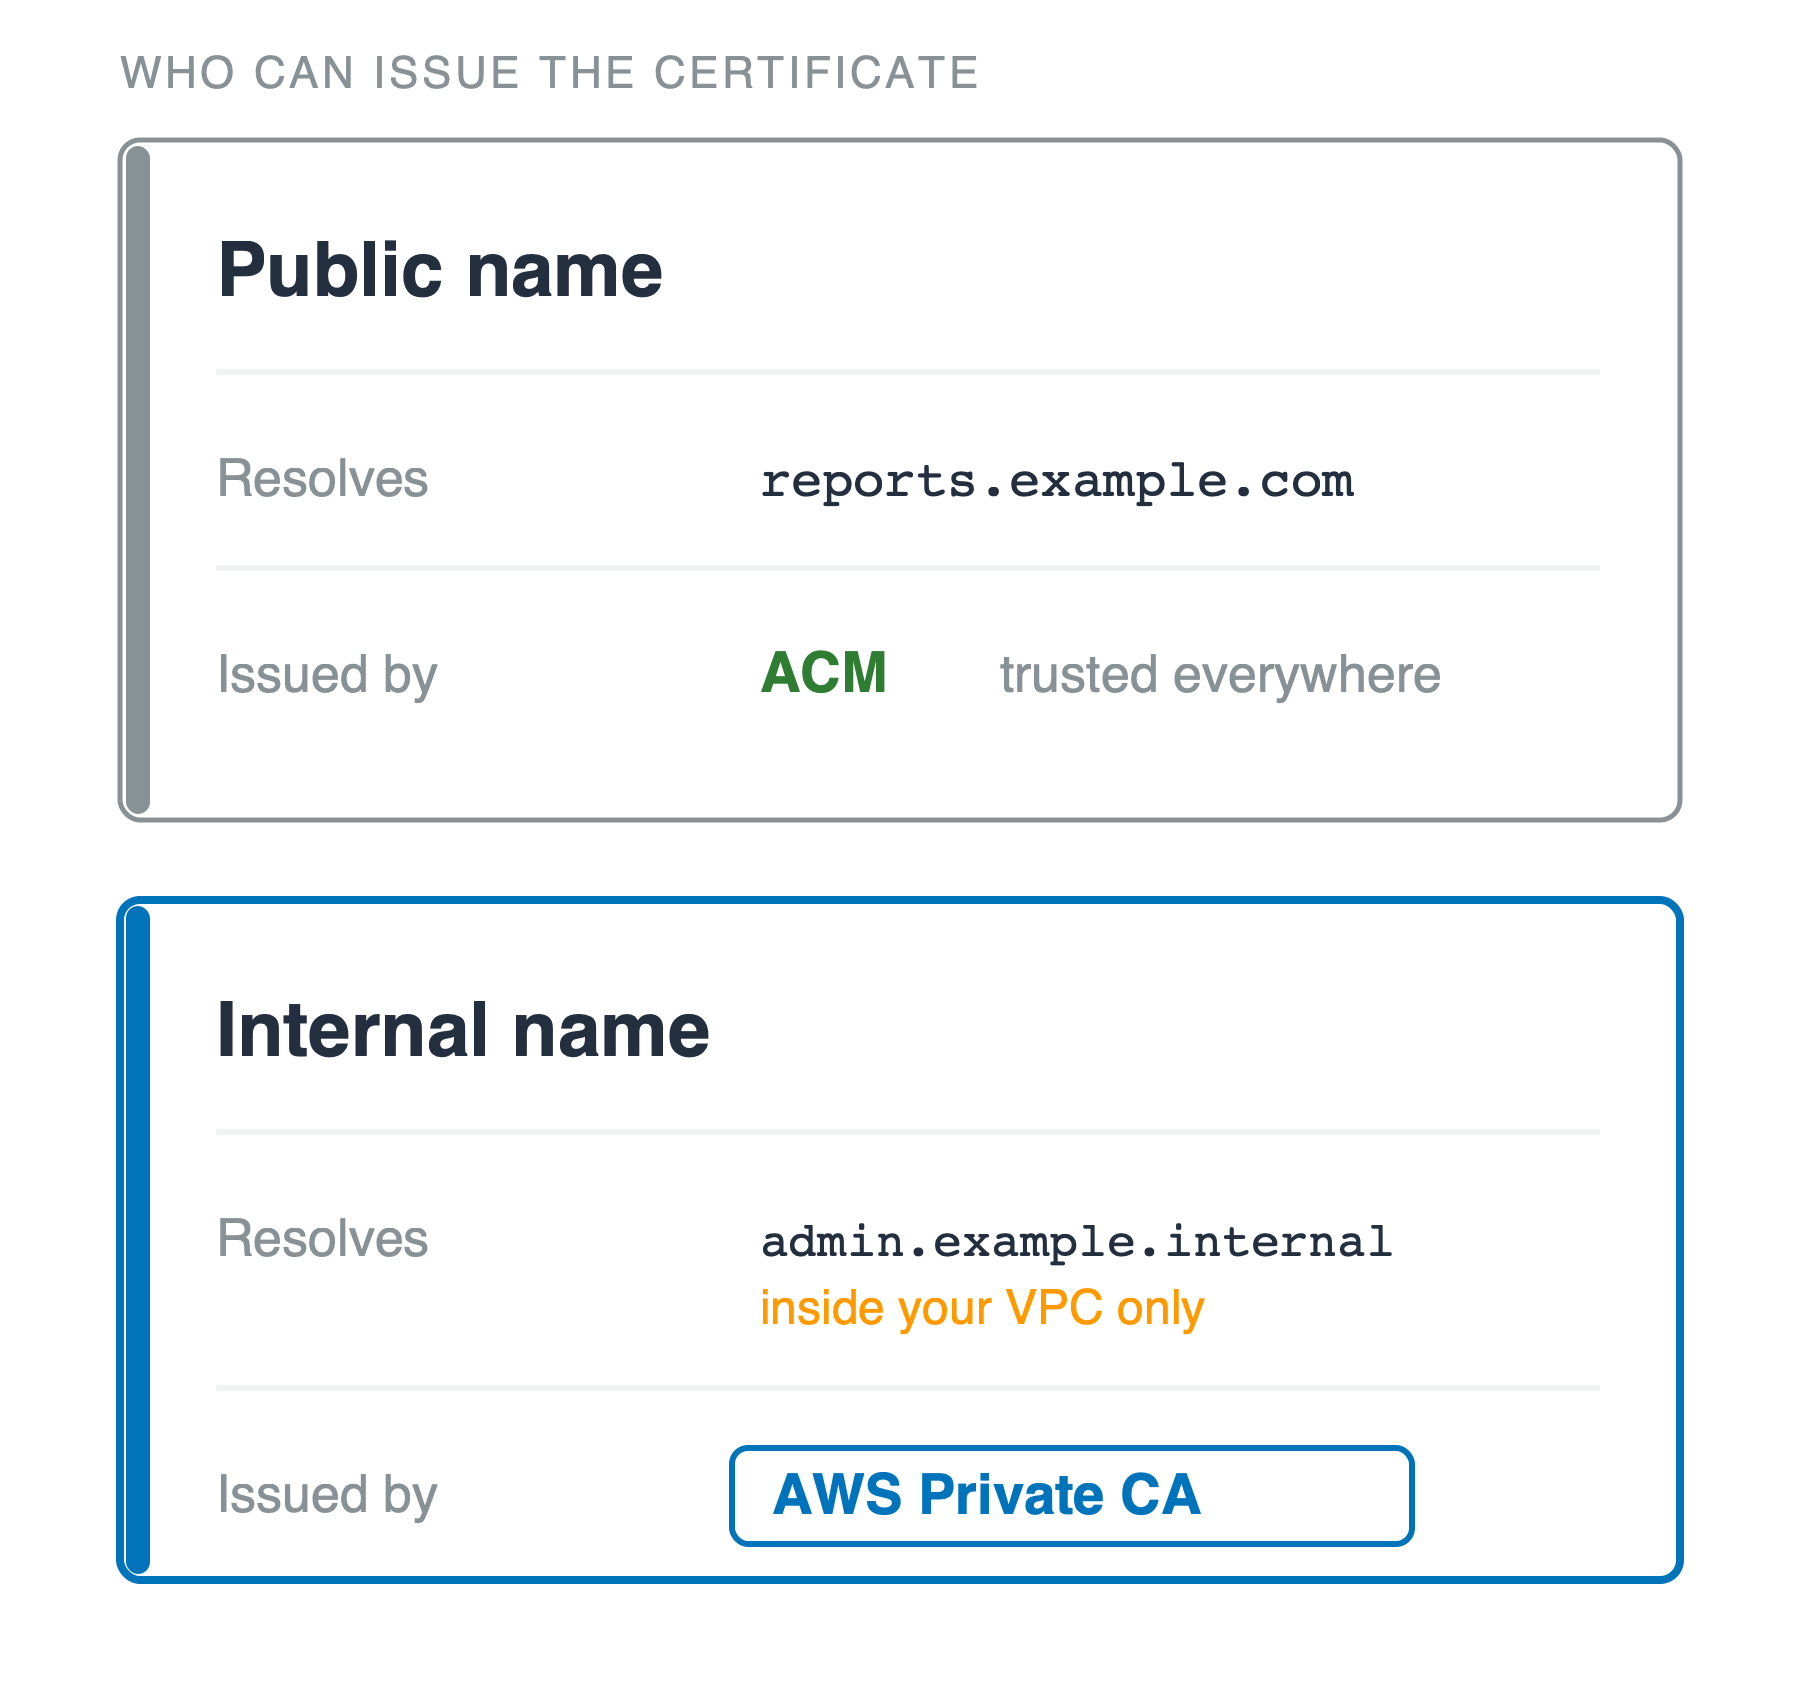
비공개 절반의 분실 책임은 사용자에게
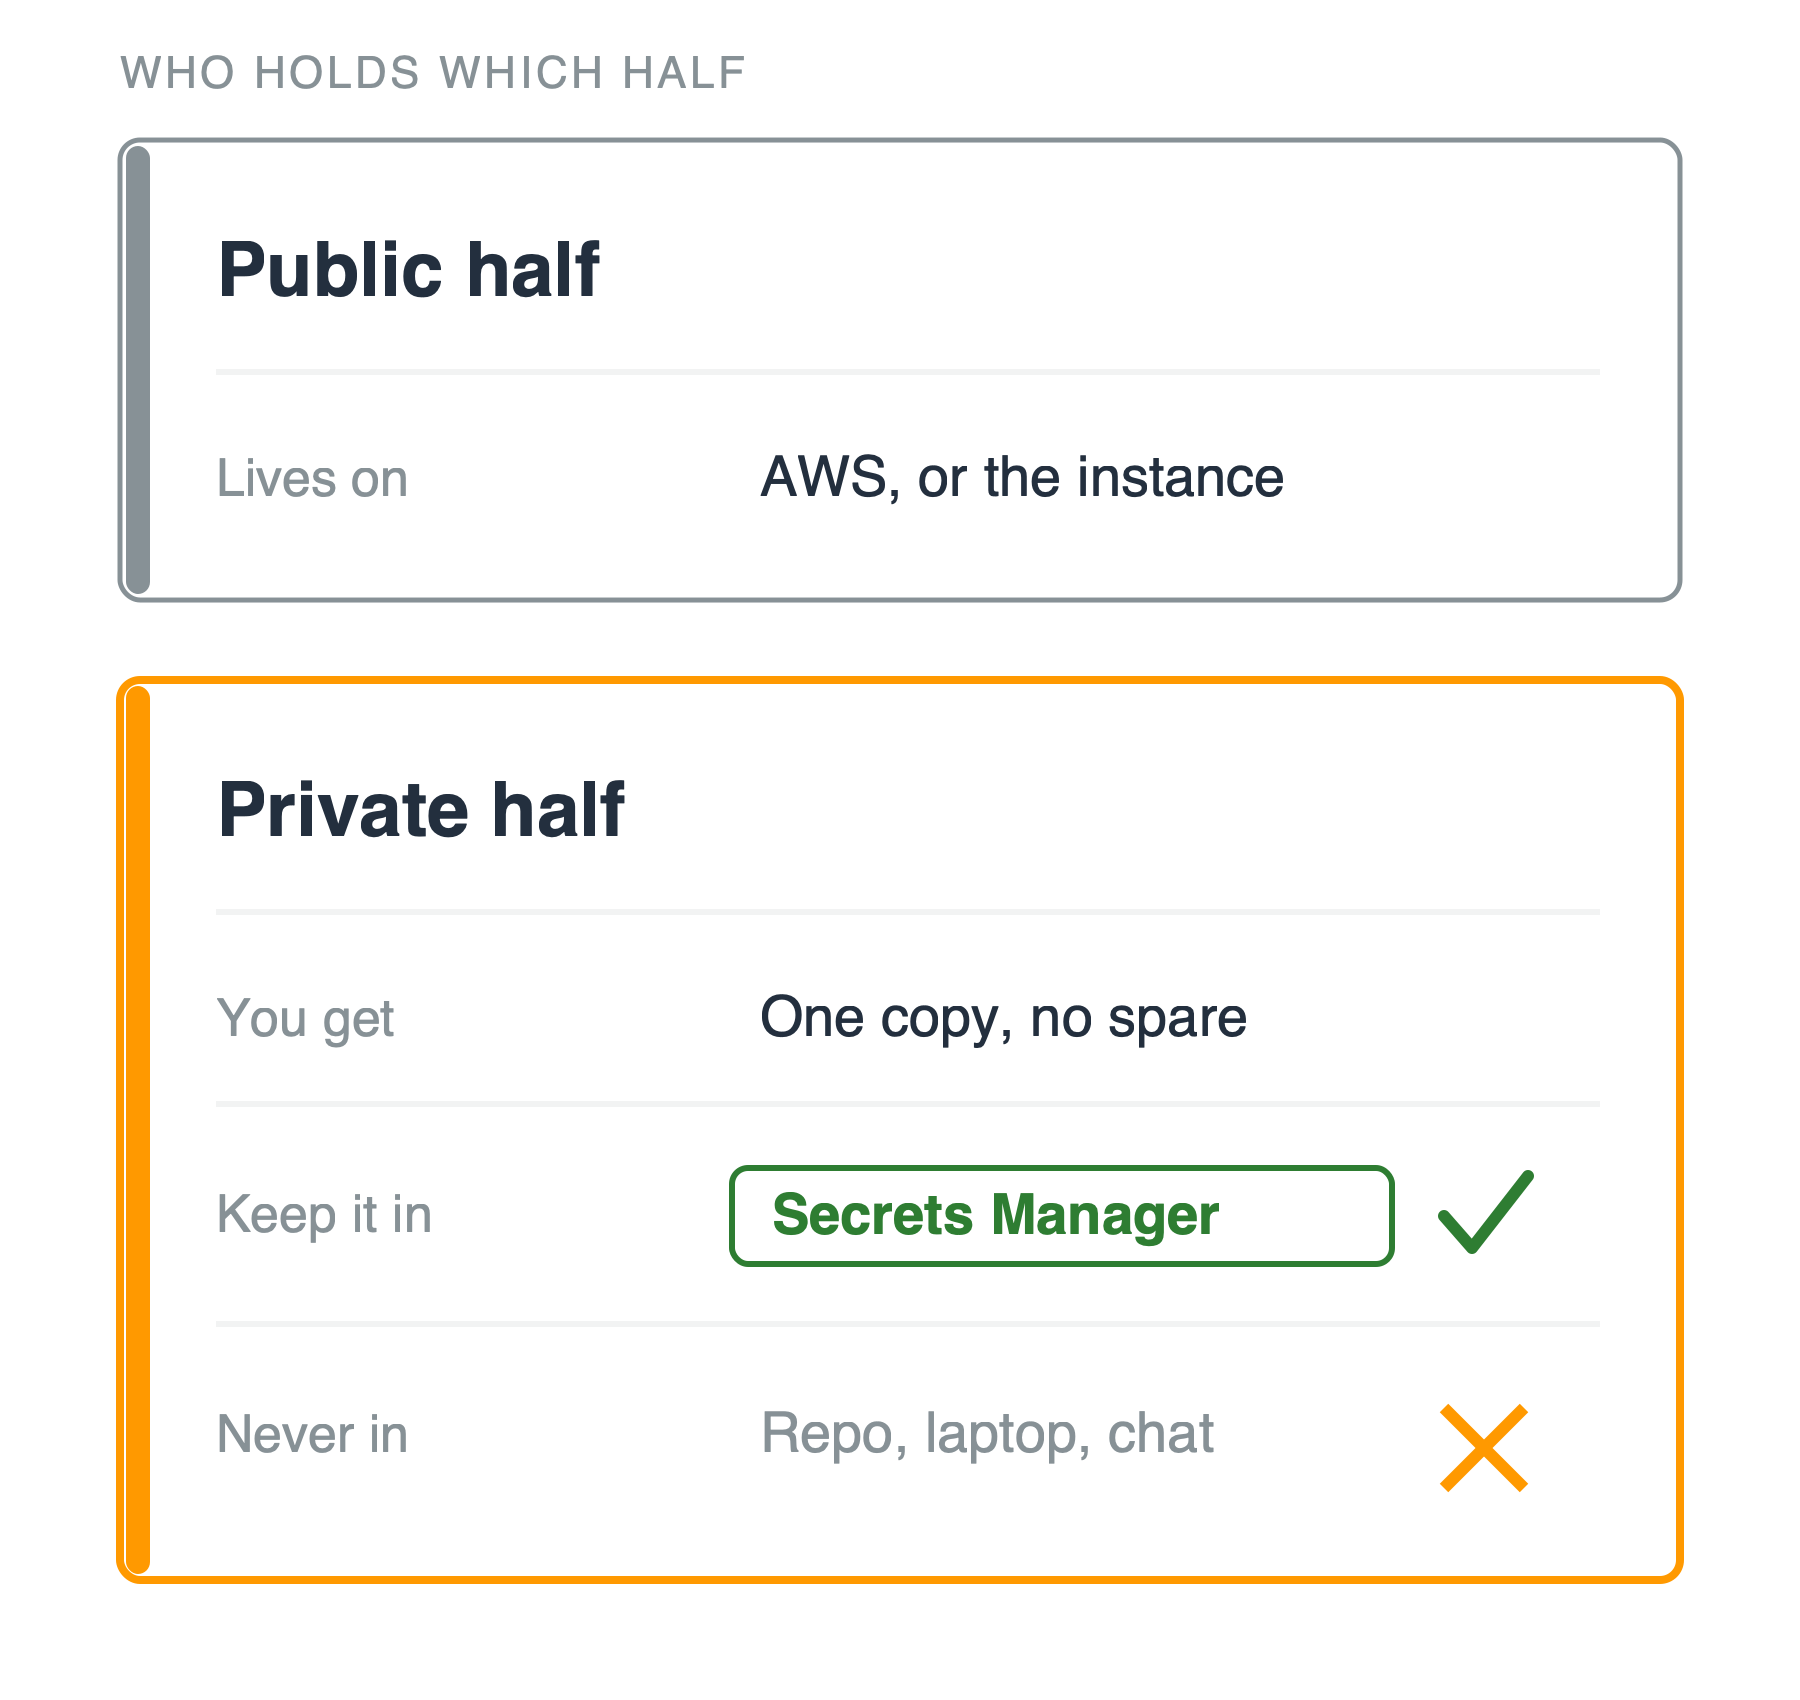
비공개 절반의 분실 책임은 사용자에게
하나가 아닌 세 가지 답