축하합니다
개발자를 위한 AWS 보안 활용
Rahul Singh
Technical Product Manager
AWS가 확인하는 신원
정리한 내용
행위자와 보안 주체: AWS가 확인하는 신원
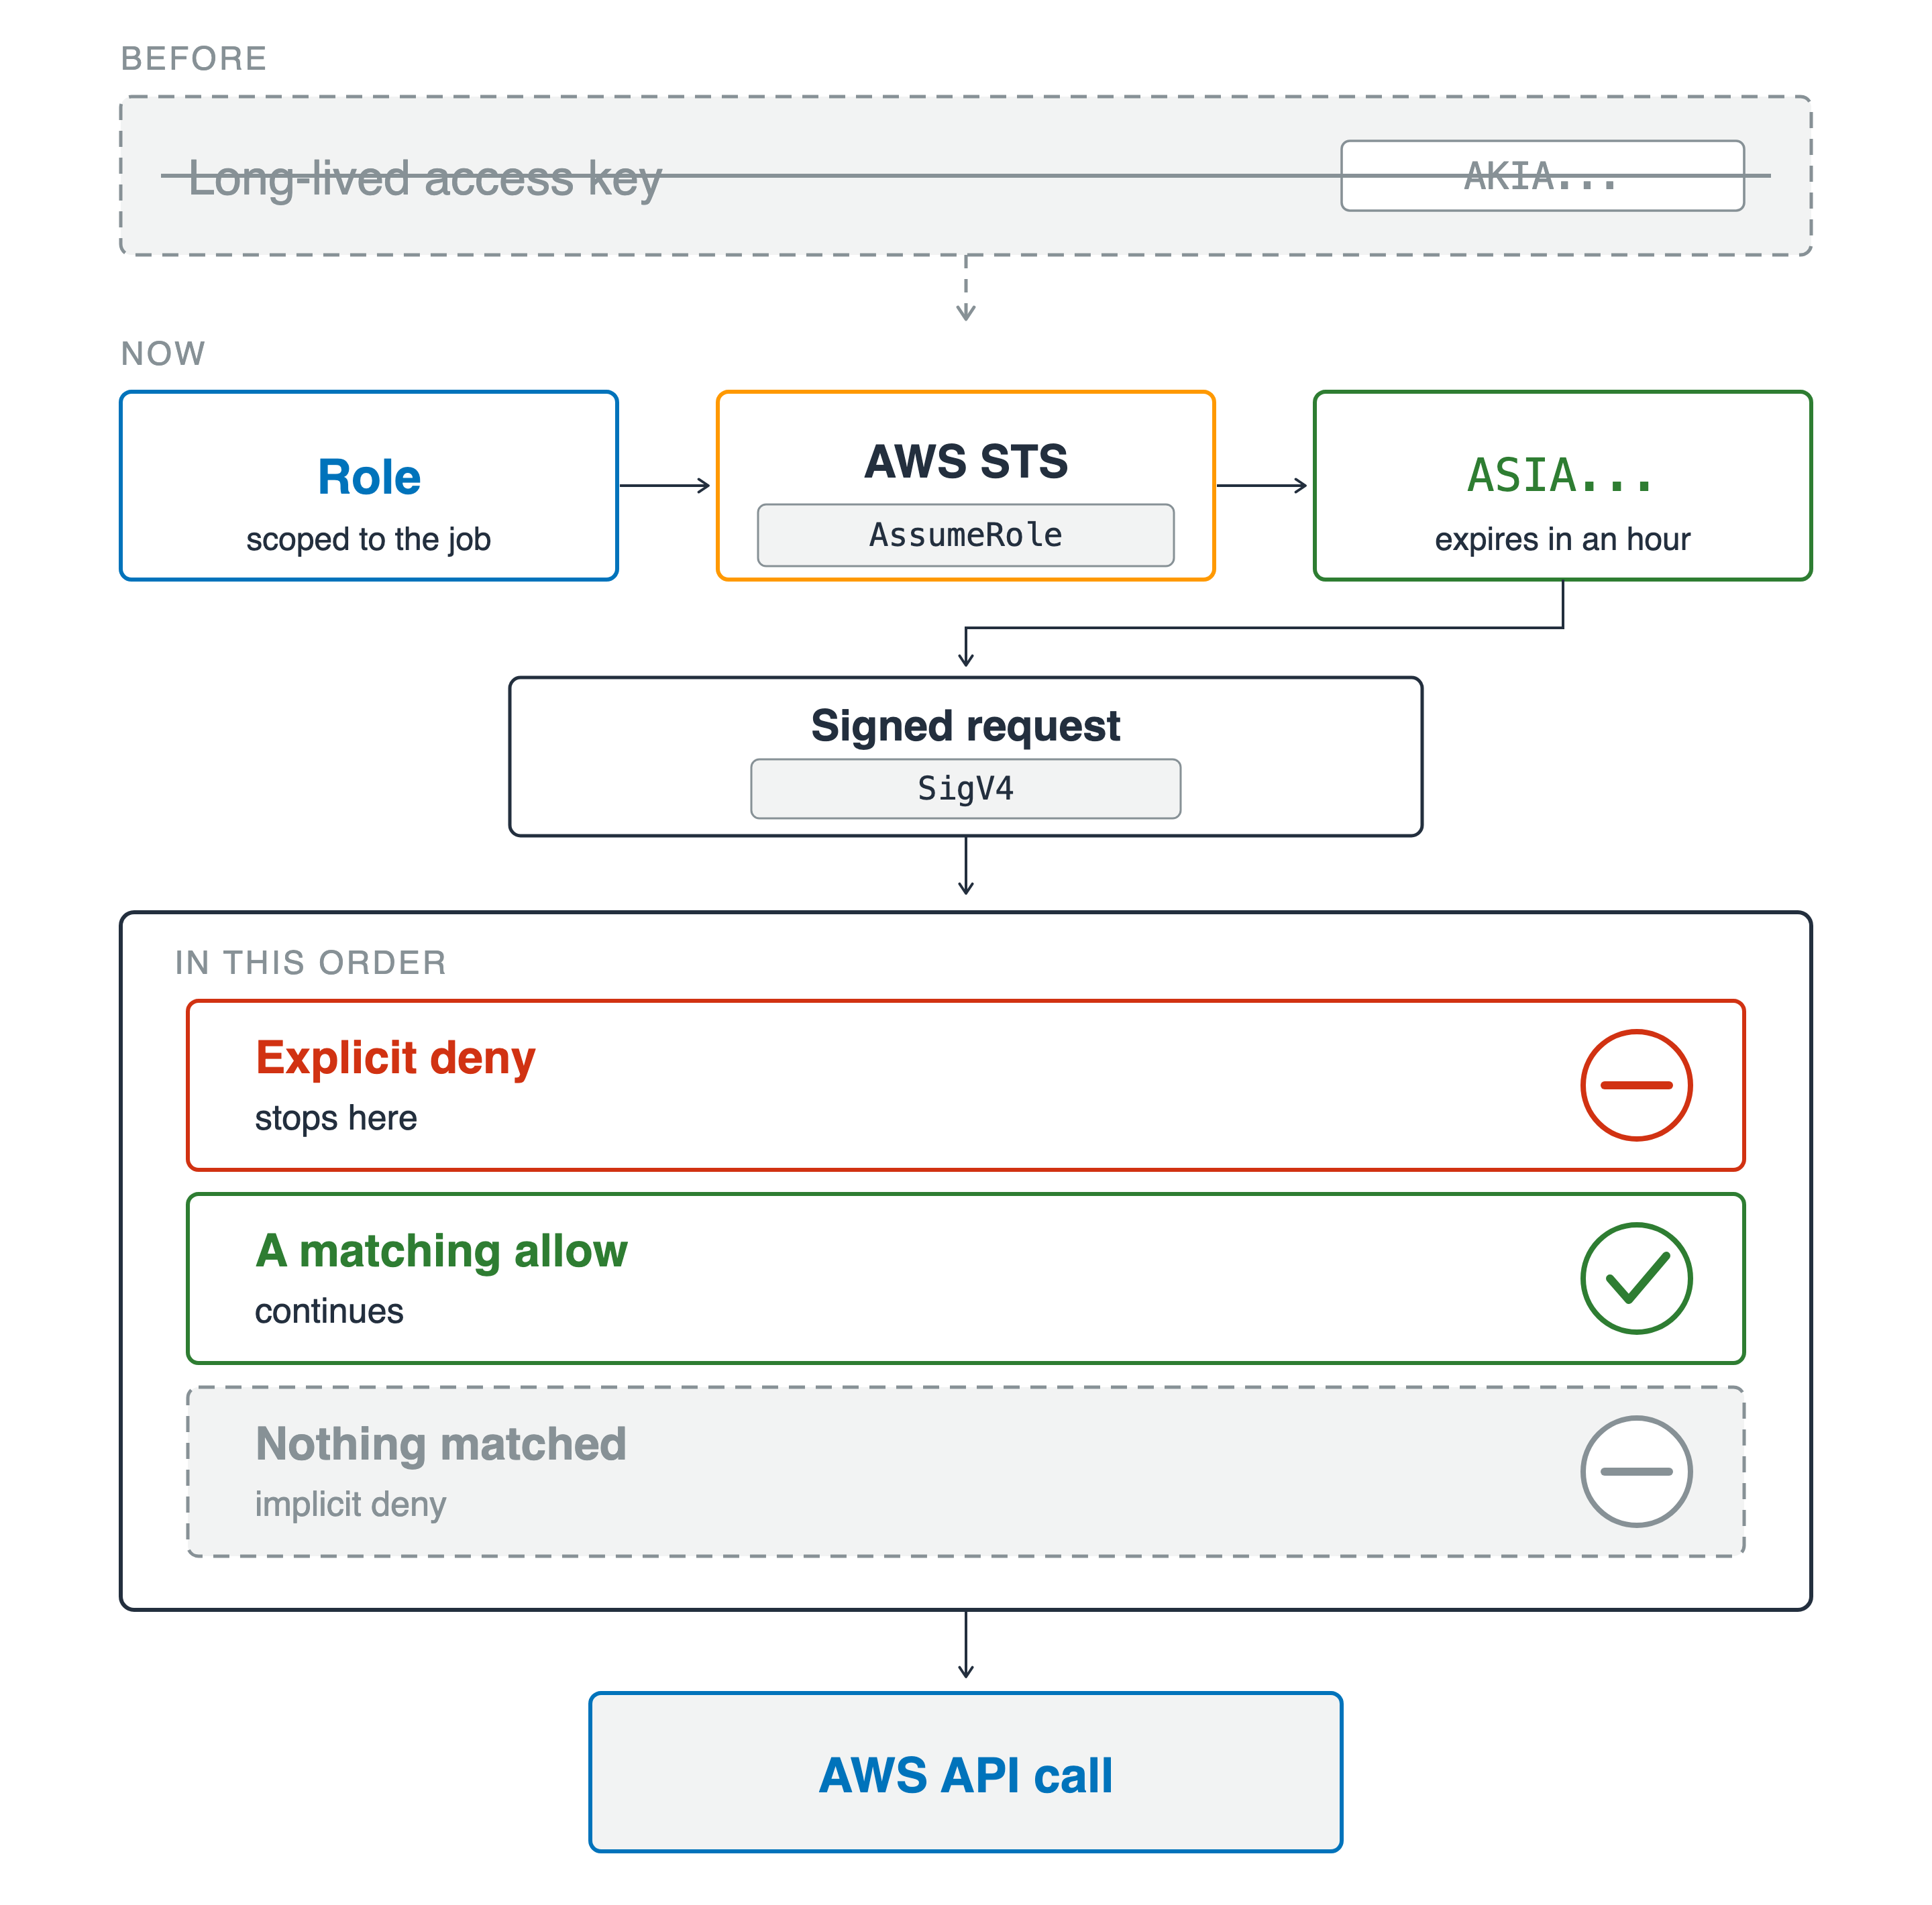
명시적 거부가 먼저이며, 일치하는 항목이 없어도 거부입니다
AWS가 확인하는 신원
정리한 내용
행위자와 보안 주체: AWS가 확인하는 신원
명시적 거부가 먼저이며, 일치하는 항목이 없어도 거부입니다
영원한 키가 아니라, 한 시간짜리 역할입니다
모든 요청에는 SigV4로 서명하고, 사전 서명은 요청 하나에만 적용됩니다
누가 무엇에 접근할 수 있는가
정리한 내용
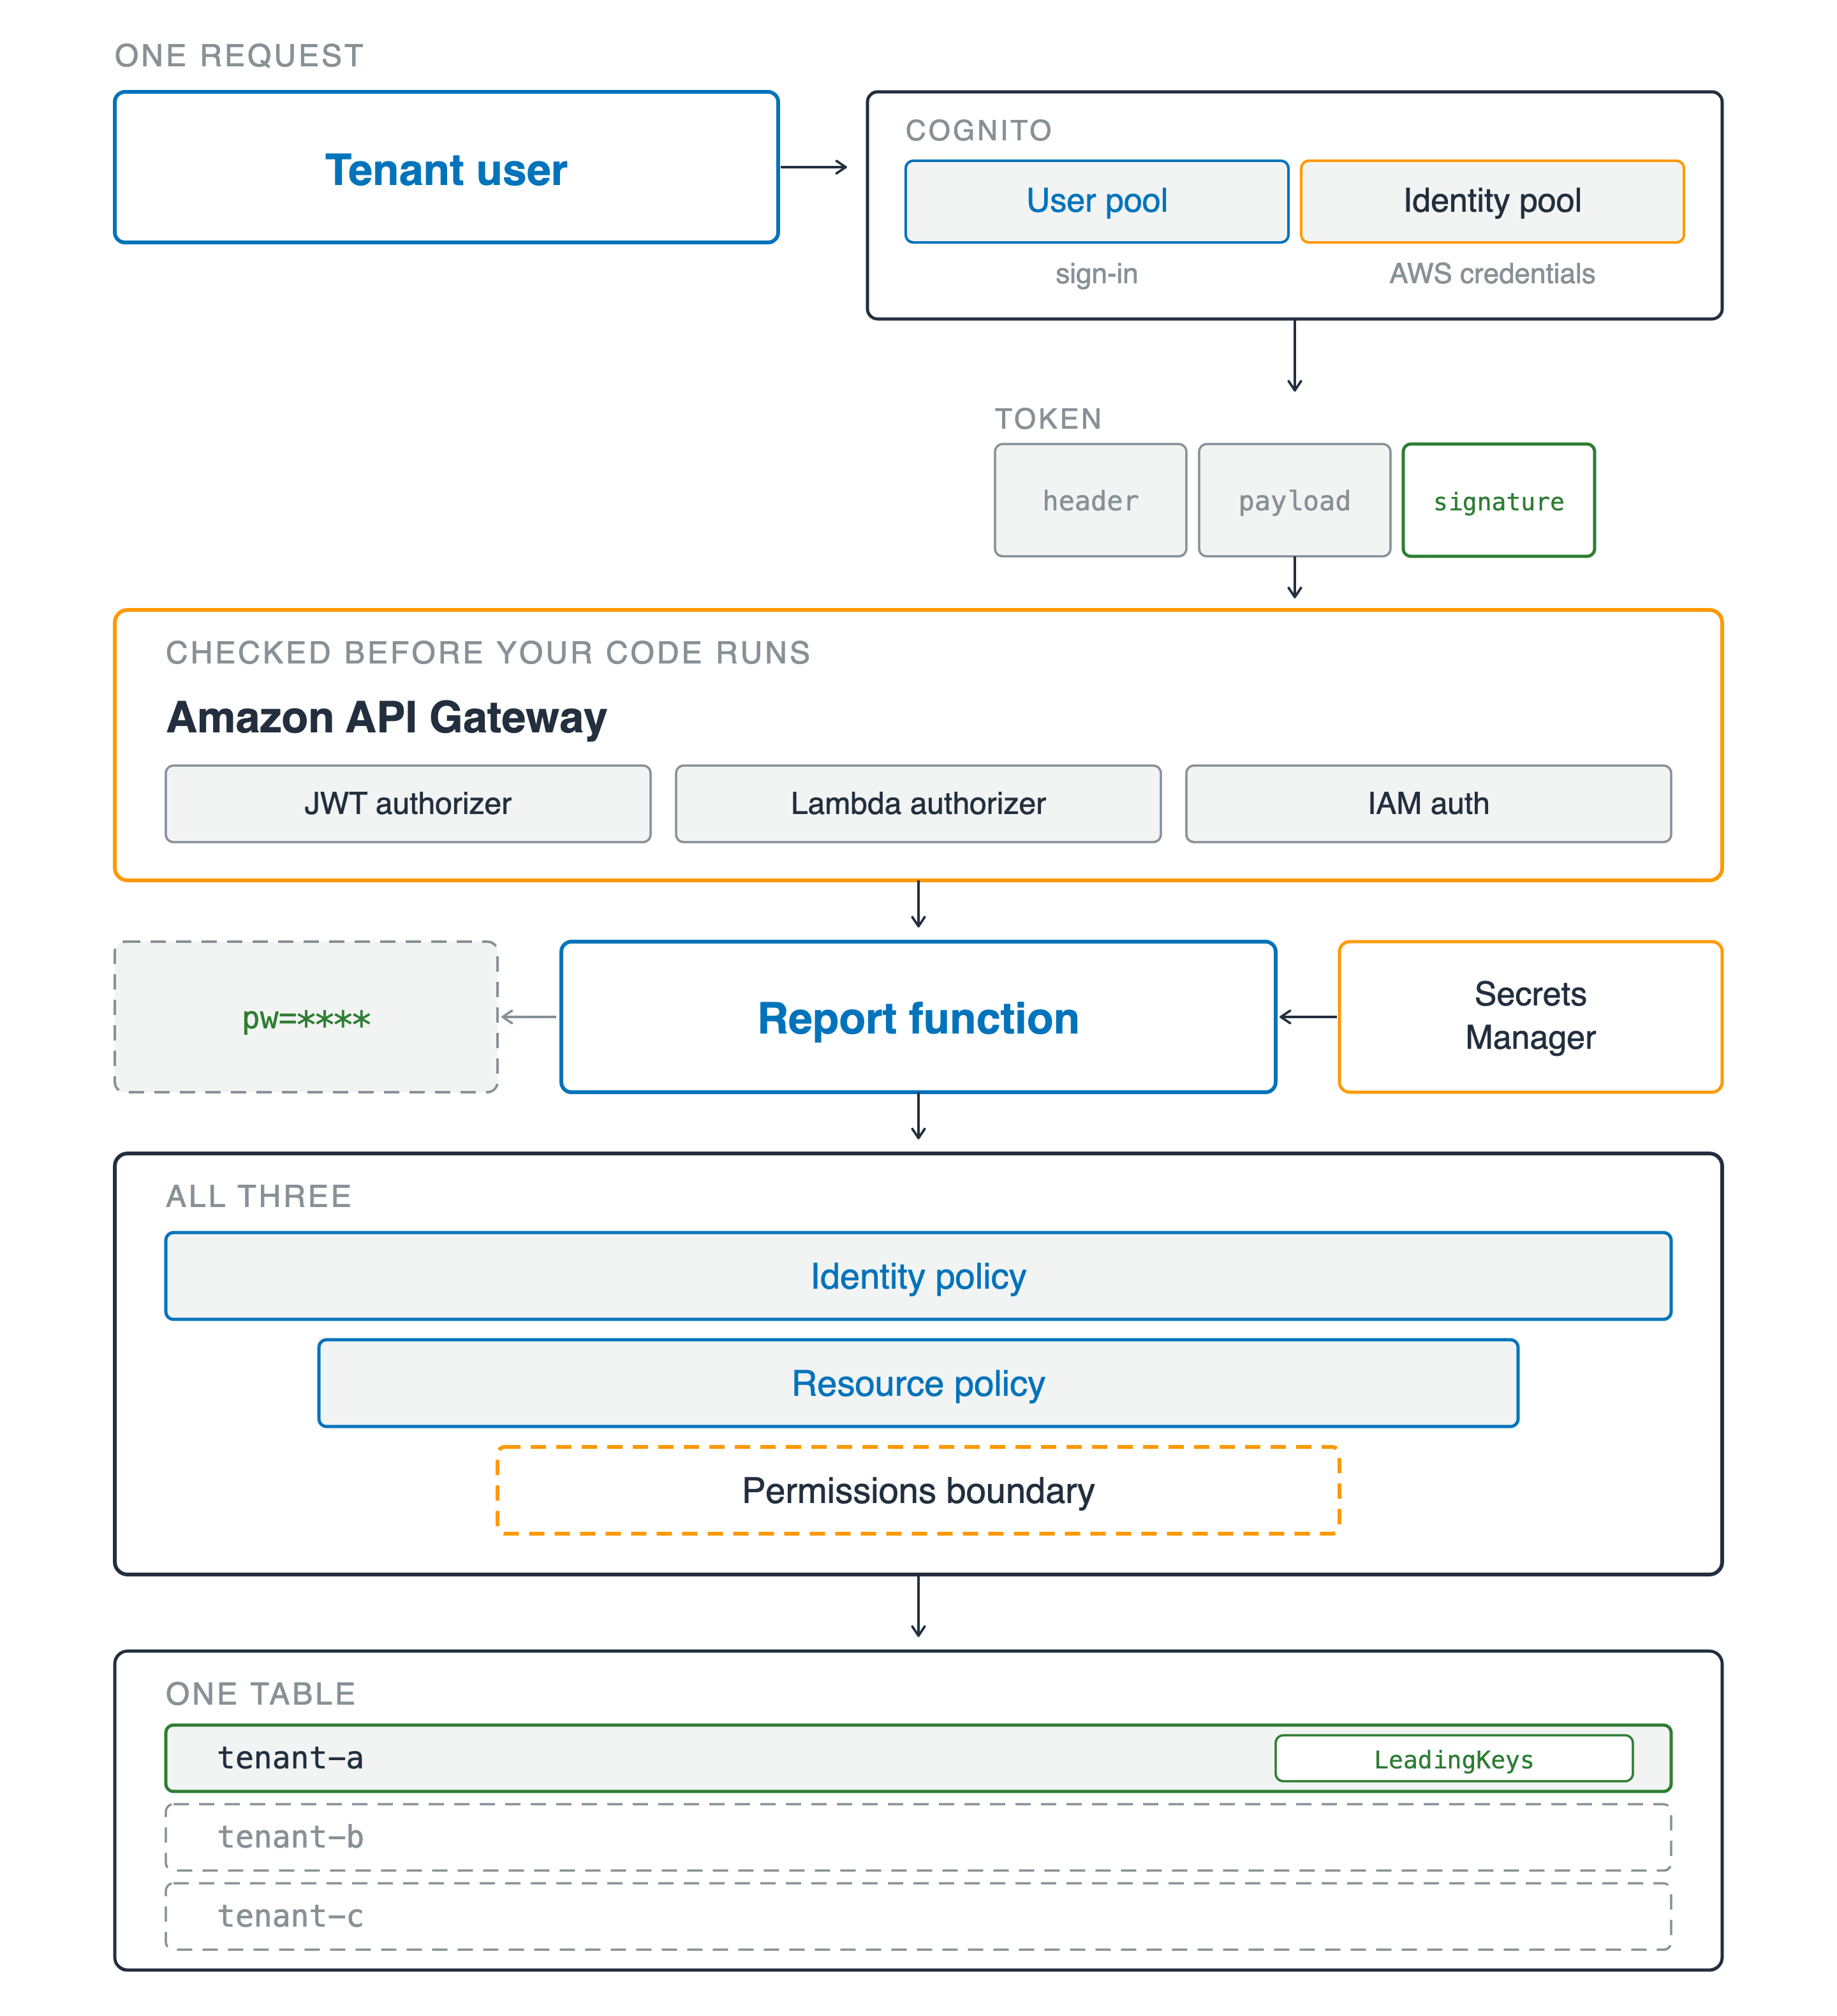
사용자 풀은 로그인을 처리하고, 자격 증명 풀은 자격 증명을 발급합니다
토큰을 검증한 후에도 클레임은 의심하세요
누가 무엇에 접근할 수 있는가
정리한 내용
사용자 풀은 로그인을 처리하고, 자격 증명 풀은 자격 증명을 발급합니다
토큰을 검증한 후에도 클레임은 의심하세요
자격 증명, 리소스, 경계: 세 계층이 하나의 답을 만듭니다
테넌트 조건 하나, 이를 우회하는
Scan
, 그리고 로그에서 제외된 비밀번호입니다
증명한 후 배포하세요
정리한 내용
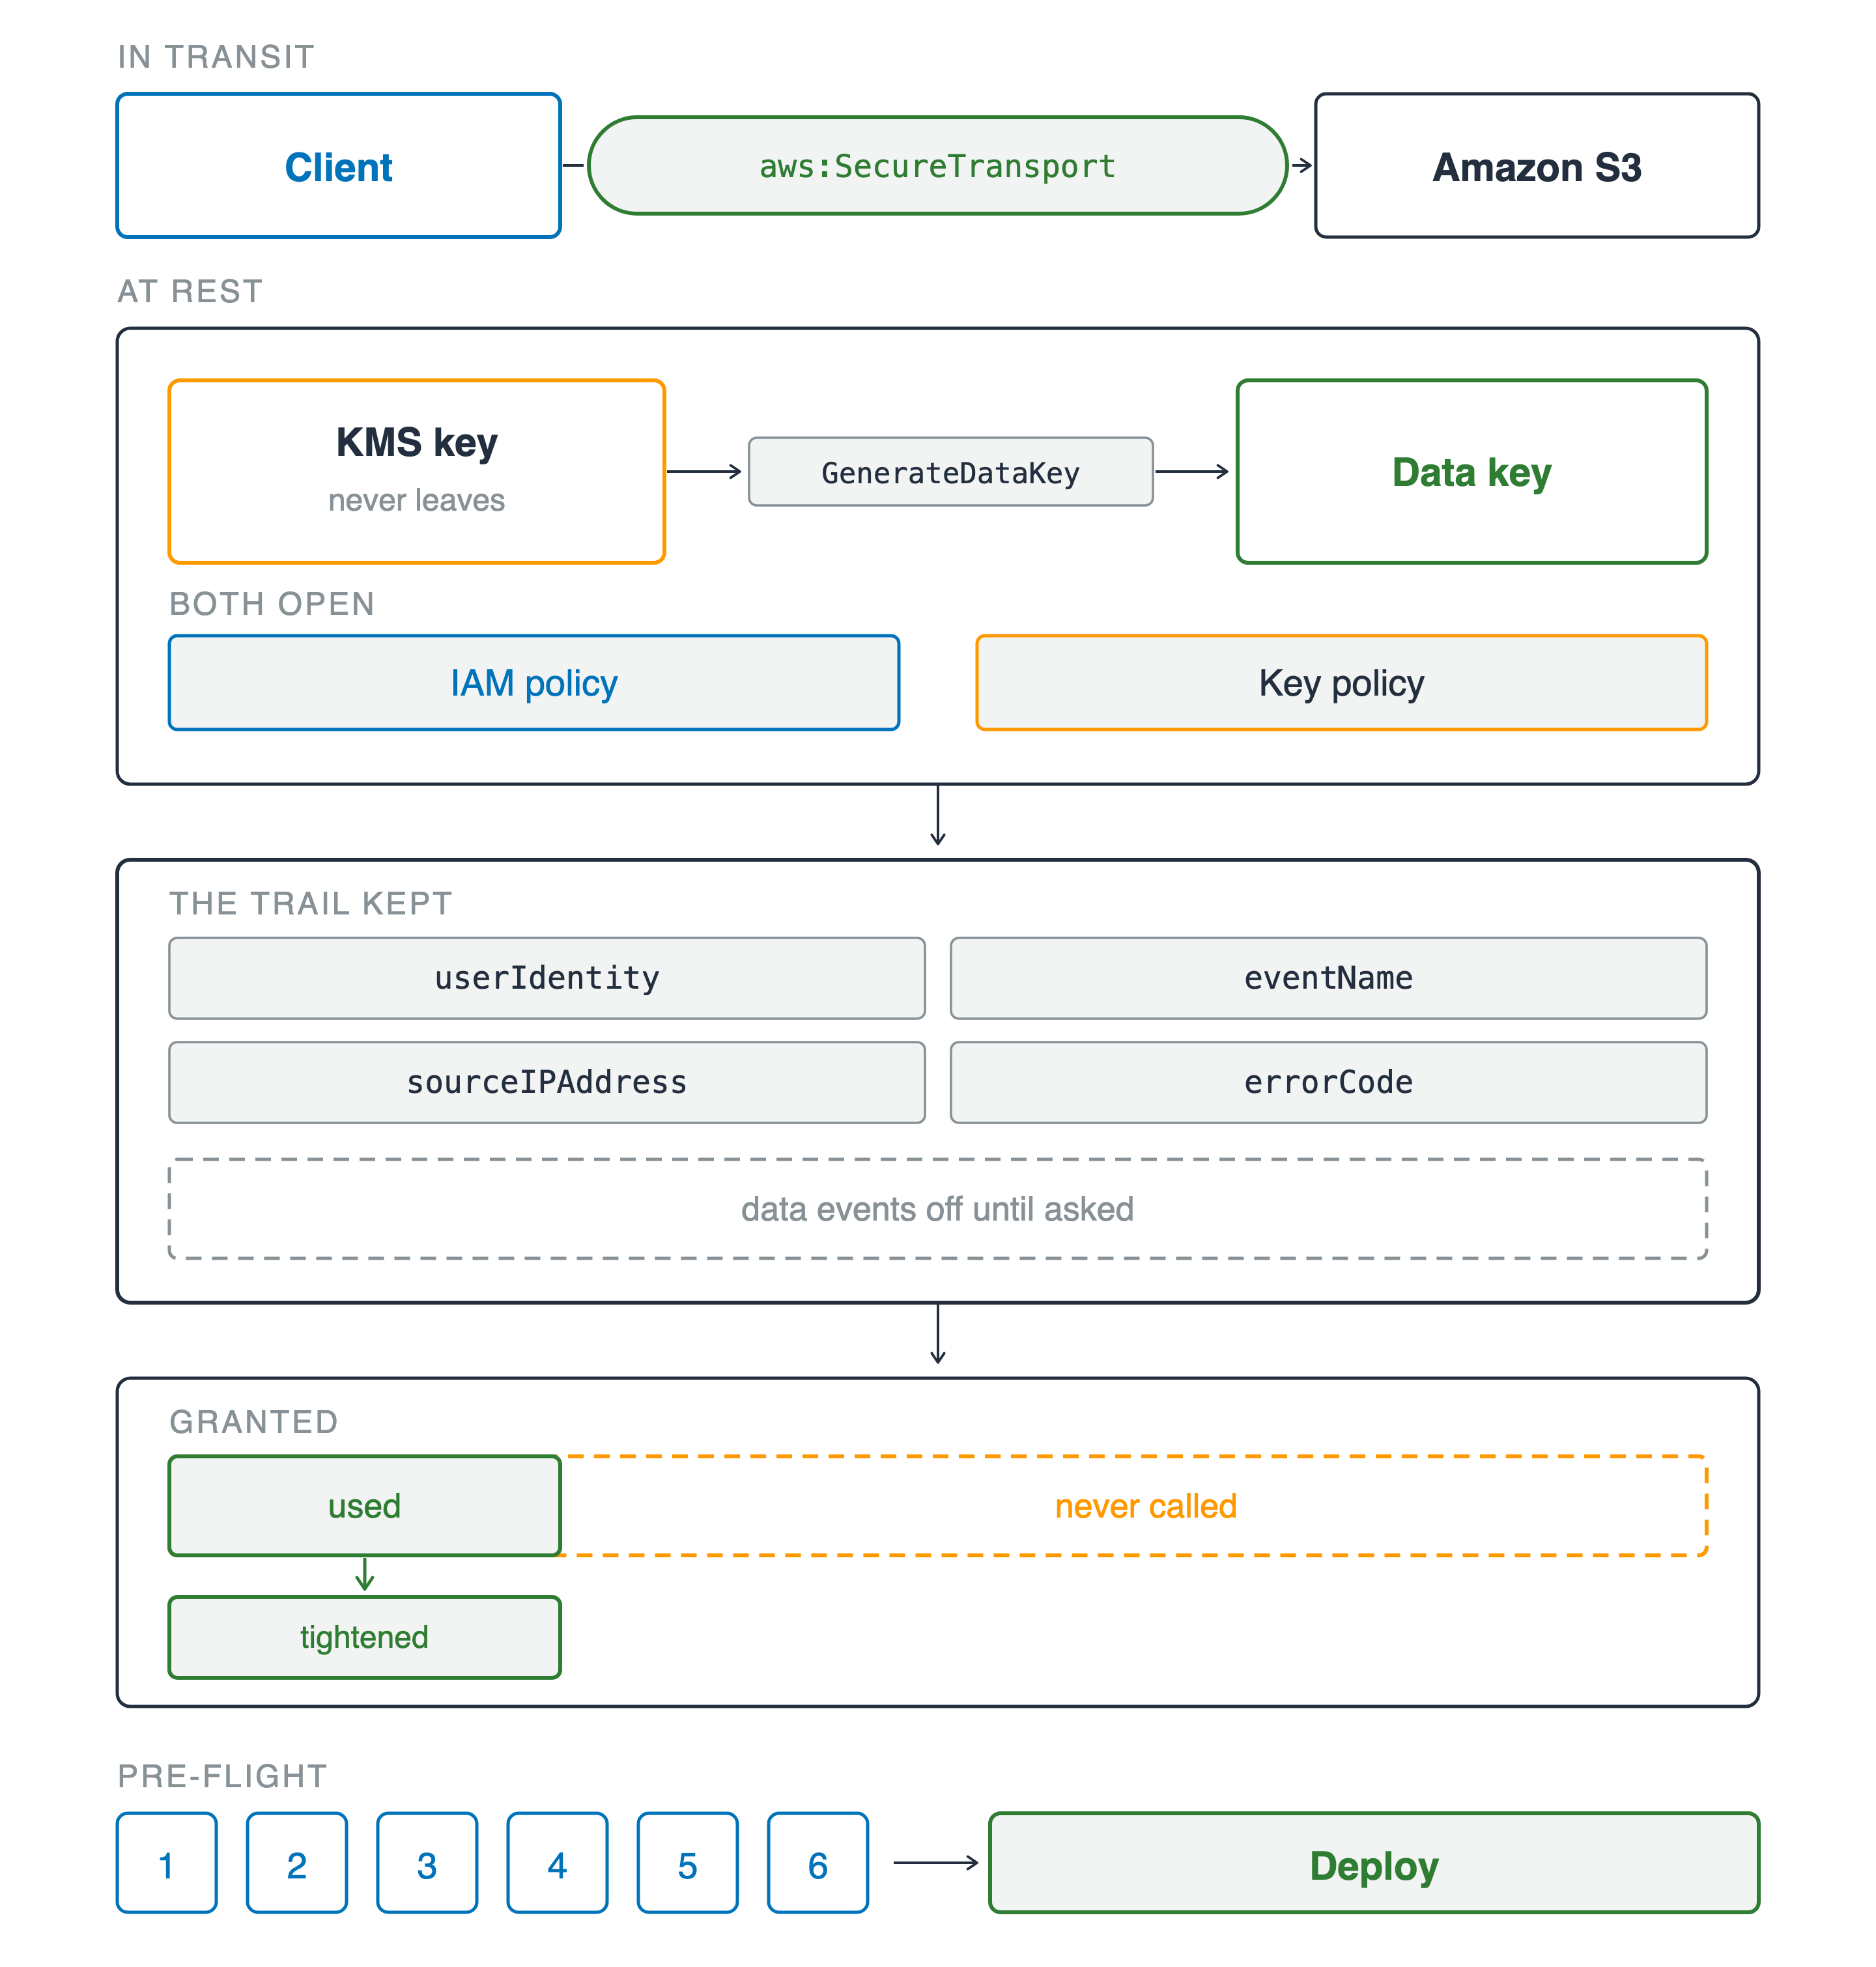
기본적으로 암호화되지만, 어떤 모드와 누구의 키를 사용할지는 여러분의 선택입니다
키에는 두 개의 게이트가 있으며, 둘 다 열려야 합니다
증명한 후 배포하세요
정리한 내용
기본적으로 암호화되지만, 어떤 모드와 누구의 키를 사용할지는 여러분의 선택입니다
키에는 두 개의 게이트가 있으며, 둘 다 열려야 합니다
기록 중이었다면, 추적 기록에 보안 주체 이름이 남습니다
허용된 권한과 실제 사용된 권한을 비교한 후, 여섯 가지 질문을 던지세요
이 과정이 이끄는 곳
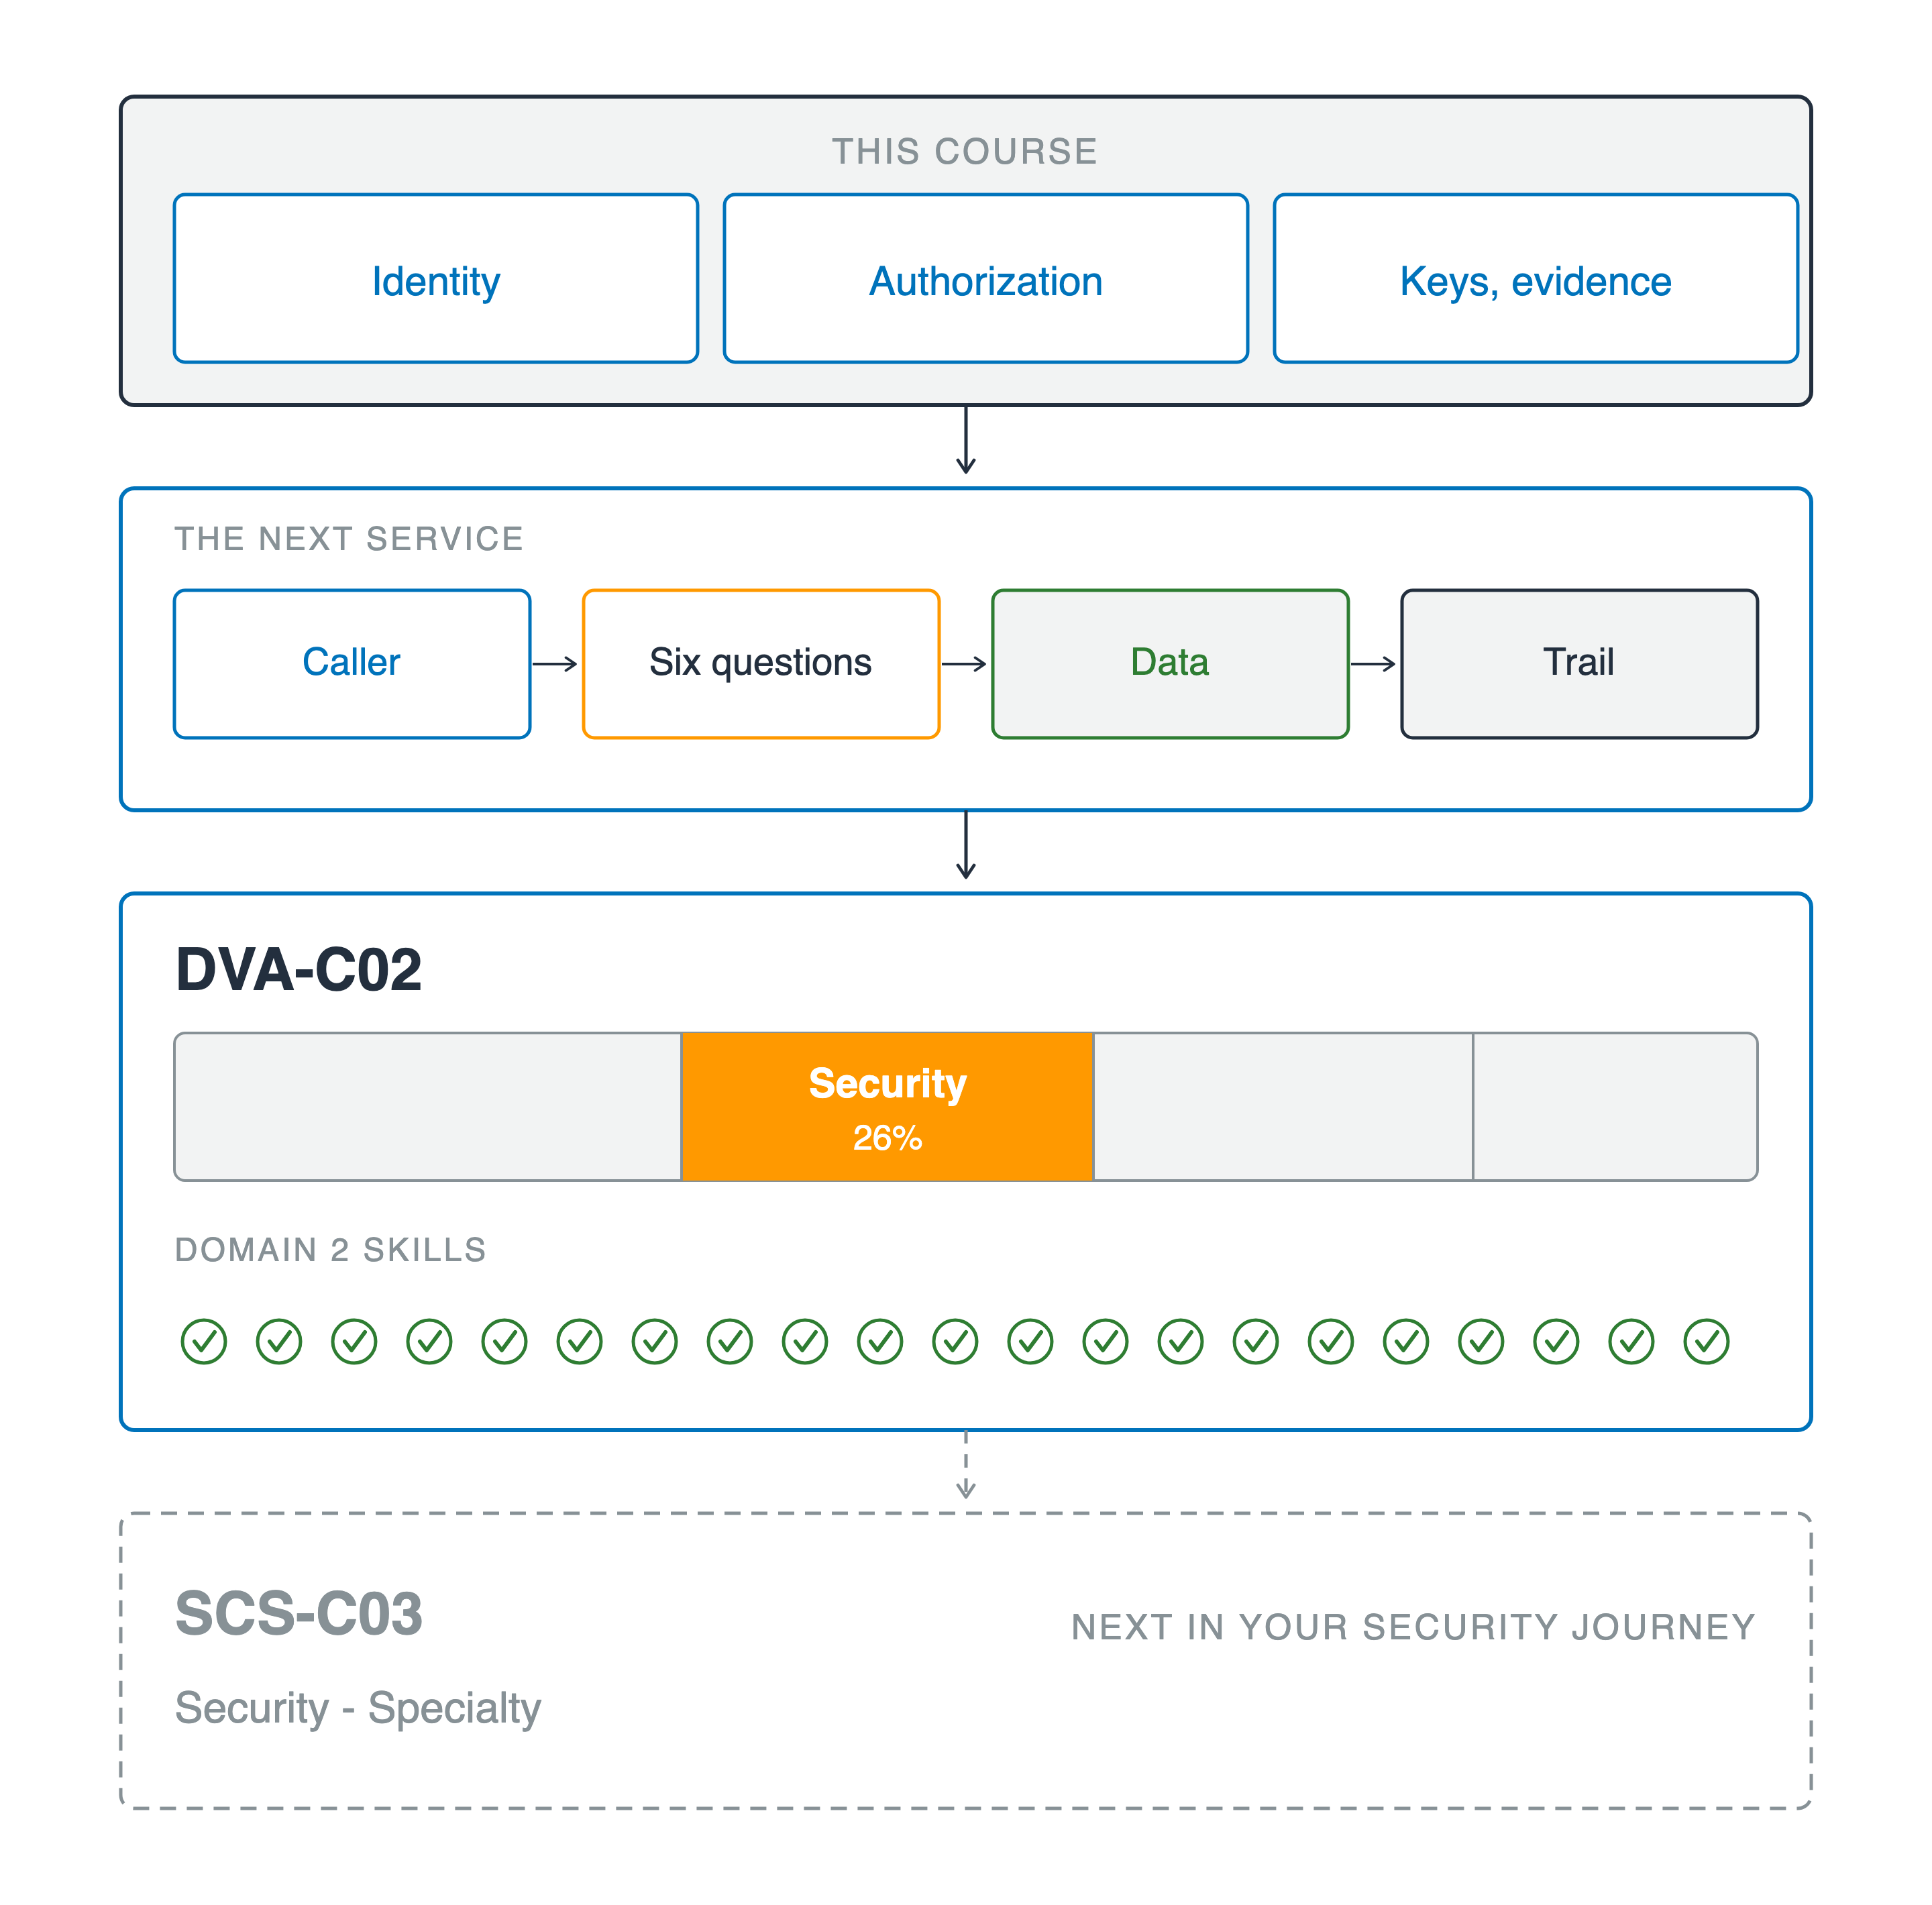
다음 서비스에서도:
동일한 여섯 가지 질문
어떤 공급자를 사용하든:
신원, 인가, 키, 증거
이 과정이 이끄는 곳
다음 서비스에서도:
동일한 여섯 가지 질문
어떤 공급자를 사용하든:
신원, 인가, 키, 증거
DVA-C02:
보안은 시험에서 큰 비중을 차지하며, 이 과정이 해당 영역을 다룹니다
그다음 단계:
AWS Certified Security - Specialty, 보안만 다루는 시험입니다
다음으로 할 일
개발자를 위한 AWS 보안 활용
Preparing Video For Download...